El vertiginoso desafío de SBI ante una posible filtración de datos en la web oscura


La seguridad de los datos de clientes en la banca pública sigue siendo una prioridad crítica para las instituciones financieras de gran tamaño. En este contexto, el State Bank of India (SBI), la mayor entidad de su tipo en India, se encuentra ante un episodio que ha puesto de relieve la fragilidad y la complejidad de la protección de información sensible en la era digital. Según el propio banco, se ha confirmado la pérdida de datos sensibles de miles de usuarios y, de forma notable, aún no se sabe con certeza cuándo ni dónde ocurrió la filtración.

Contexto y alcance

SBI opera como parte de un ecosistema financiero amplio que incluye servicios personales y empresariales, préstamos y tarjetas de crédito. El banco informó a la bolsa de valores sobre un incidente que involucró la pérdida de ciertos datos y, a mediados de octubre de 2026, fue contactado por su Proveedor de Servicios de Inteligencia de Amenazas, la Defence Cyber Agency y CERT-In para responder a una alerta relacionada con filtraciones en la dark web. En este marco, la divulgación apunta a que unas 375,000 entidades registradas en el sistema contenían información que podría clasificarse como PII (información de identificación personal), con 3,897 registros de clientes específicamente expuestos.

Contenido de la exposición

La información filtrada, según el informe, incluye números de móvil registrados, fechas de nacimiento, nombres, género, direcciones de correo electrónico y residenciales, además de identificadores de sucursal y CIF, identificadores de leads y metadatos asociados a registros de préstamos y archivos relacionados. A día de hoy, el SBI no ha verificado la autenticidad de la filtración, ni la identidad del posible filtrador ni el origen de los datos. Por ello, se ha iniciado una investigación detallada para determinar la fuente y la magnitud de la exposición, activar los protocolos de respuesta ante incidentes y realizar un análisis forense con la colaboración de una agencia de ciberseguridad independiente designada por CERT-In.

Lo que sugiere la evidencia de la web oscura

Informes de un usuario de Twitter/X, identificado como CyberPulse56, señalan una entrada en un foro de la dark web en la que un actor de amenazas, denominado Siriusim, afirmó poseer 375,000 filas en formato CSV y 2,722 documentos PDF vinculados presumiblemente al SBI, incluyendo datos personales, solicitudes de préstamos y documentos de apoyo, así como detalles de apertura de cuentas y direcciones. Posteriores investigaciones por medios especializados han vinculado parcialmente esa publicación a BreachForums, uno de los foros más conocidos de cibercrimen en la web oscura. Aunque no hay una confirmación concluyente de que todos los datos pertenezcan al SBI, existe la posibilidad de que al menos una parte de la información sea auténtica, lo que subraya el riesgo potencial para los clientes si la información resultara verificada.

No hay una conexión inequívoca con SBI

Aun cuando la publicación en la web oscura describe archivos supuestamente asociados a SBI, no hay pruebas concluyentes que conecten esos datos con SBI, sus subsidiarias o proveedores en la cadena de suministro. Existen múltiples escenarios por los cuales los datos podrían terminar en la dark web: podrían corresponder a una filtración anterior, a una entidad distinta, o a una reutilización de varias filtraciones previas, una táctica común entre los cibercriminales.

Implicaciones para clientes y operaciones

Si la autenticidad de la filtración se verifica, los riesgos para los clientes pueden ser significativos. Datos como direcciones, CIFs y expedientes de préstamos pueden facilitar campañas de phishing altamente persuasivas, en las que las víctimas podrían verse inducidas a descargar malware o a entregar credenciales de acceso a atacantes. Este tipo de “segundo paso” de compromiso puede derivar en ataques de ransomware o de BEC (Business Email Compromise), generando interrupciones operativas, posibles litigios y desgaste de la marca.

Recomendaciones para víctimas y prevención

– Vigilancia de actividad inusual: estar atentos a correos electrónicos o mensajes que imiten al banco, especialmente si exigen acción urgente o cambios en la cuenta.
– Verificación independiente: ante cualquier comunicación sospechosa, contactar directamente al banco a través de canales oficiales y no responder a enlaces o adjuntos de mensajes no verificados.
– Rotación de credenciales: cambiar contraseñas y activar la autenticación de múltiples factores donde esté disponible.
– Monitoreo de crédito: considerar la activación de servicios de monitoreo de crédito para detectar posibles usos no autorizados de la información personal.
– Educación y concienciación: fortalecimiento de prácticas de ciberseguridad a nivel personal y corporativo para reducir la probabilidad de éxito de ataques de ingeniería social.

Respuesta institucional y cumplimiento

El SBI ha declarado que el incidente, en su forma actual, no tiene un impacto material en las operaciones del negocio y que la entidad continuará funcionando con normalidad. Se ha puesto en marcha un proceso de investigación exhaustiva y protocolos de respuesta ante incidentes, con la participación de una agencia de ciberseguridad independiente designada por CERT-In para realizar un análisis forense. Este marco refleja la necesidad de transparencia y diligencia en la respuesta a incidentes, incluso cuando la atribución y el alcance exactos estén aún por esclarecer.

Qué esperar a continuación

Para clientes y observadores, lo clave es la claridad en la comunicación y la verificación de hechos. A medida que avancen las investigaciones, se esperarán actualizaciones sobre la autenticidad de la filtración, la fuente probable y las medidas de mitigación que el banco adoptará para reforzar la seguridad de los datos. En un entorno regulatorio y de mercado cada vez más exigente, la gestión proactiva de incidentes y la capacidad de restaurar la confianza serán determinantes para la continuidad y la reputación del SBI en el ecosistema financiero.

Conclusión

La noticia de una posible filtración de datos que involucra información de clientes del SBI subraya un desafío persistente en el sector bancario: la necesidad de inversiones continuas en ciberseguridad, gobernanza de datos y respuestas rápidas ante incidentes. A medida que el ecosistema digital evoluciona, la responsabilidad compartida entre instituciones financieras, reguladores y proveedores será crucial para mitigar riesgos y proteger a los usuarios finales.

from Latest from TechRadar https://ift.tt/rv8KSR5
via IFTTT IA

La advertencia de Sherry Turkle: la dependencia peligrosa de los chatbots


En su trabajo académico y sus entrevistas, Sherry Turkle ha lanzado una advertencia clara sobre cómo las tecnologías conversacionales, y en particular los chatbots, están reconfigurando nuestra relación con el pensamiento y la comunicación. Aunque estas plataformas prometen eficiencia, disponibilidad y apoyo en tareas cotidianas, Turkle señala que su uso sostenido puede erosionar la capacidad de pensamiento crítico, la empatía y la conversación cara a cara. Este artículo explora la esencia de su argumento, las implicaciones para individuos y comunidades, y propone una ruta para un uso más consciente y saludable de estas tecnologías.

La preocupación central es que los chatbots, al simular conversación humana, ofrecen respuestas rápidas y satisfactorias que pueden sustituir la reflexión profunda. En lugar de enfrentarnos a la incomodidad de la duda o a la necesidad de buscar múltiples perspectivas, el usuario podría optar por una confirmación fácil: una respuesta que no desafía, que no provoca una conversación compleja y que, en última instancia, reduce el esfuerzo cognitivo necesario para formarse una opinión sólida. Turkle advierte que este acostumbramiento a respuestas inmediatas podría debilitar habilidades fundamentales como la escucha activa, la empatía y la capacidad de sostener diálogos difíciles en entornos personales y profesionales.

Otro eje crítico es el impacto en las relaciones humanas. Las interacciones con chatbots pueden convertirse en sustitutos parciales de la comunicación con otras personas, lo que podría disminuir la calidad de las conexiones sociales y, por extensión, la cohesión de comunidades. Si las máquinas moldean la forma en que pensamos sobre nosotros mismos y sobre los demás, existe el riesgo de normalizar patrones de conversación superficiales, donde la velocidad y la conveniencia prevalecen sobre la profundidad y la toma de perspectiva.

Sin embargo, no se trata de demonizar la tecnología. Turkle aboga por una alfabetización digital que permita a las personas distinguir entre utilidad y dependencia, entre apoyo práctico y sustitución de la deliberación humana. En ese marco, la educación y la cultura organizacional deben fomentar:
– Prácticas de conversación deliberada: espacios y rituales que priorizan escuchar, preguntar y desafiar ideas en lugar de buscar respuestas rápidas.
– Reflexión crítica sobre el diseño: exigir interfaces que inviten a la reflexión, que muestren límites de la inteligencia artificial y que promuevan la verificación de la información.
– Equilibrio entre presencia humana y automatización: utilizar chatbots como herramientas complementarias, no como reemplazo de la interacción humana.
– Educación mediática y ética: enseñar a identificar sesgos, manipulaciones y riesgos de dependencia desde una edad temprana, tanto en contextos escolares como laborales.

Del lado de las empresas y los desarrolladores, la oferta de chatbots debe entenderse como una responsabilidad: la creación de sistemas que respeten la dignidad humana, que claramente comunique cuándo opera como inteligencia artificial y que diseñen experiencias que inspiren a los usuarios a participar de forma activa y crítica, no pasiva y acrítica.

En síntesis, la valiosa observación de Turkle nos recuerda que la tecnología debe servir como extensión de nuestra capacidad humana, no como su sustituto. La clave está en cultivar una relación consciente con los chatbots: reconocer su utilidad, comprender sus límites y mantener la conversación humana como el eje central de nuestra vida social y profesional. Solo así podremos aprovechar los beneficios de estas herramientas sin comprometer la diversidad de pensamiento, la empatía y la deliberación que sostienen a las comunidades democráticas y a la vida en común.
from Wired en Español https://ift.tt/zmNbw6t
via IFTTT IA

Hockenheim en la Pole: ¿Regreso triunfal de Fórmula 1 a Alemania?


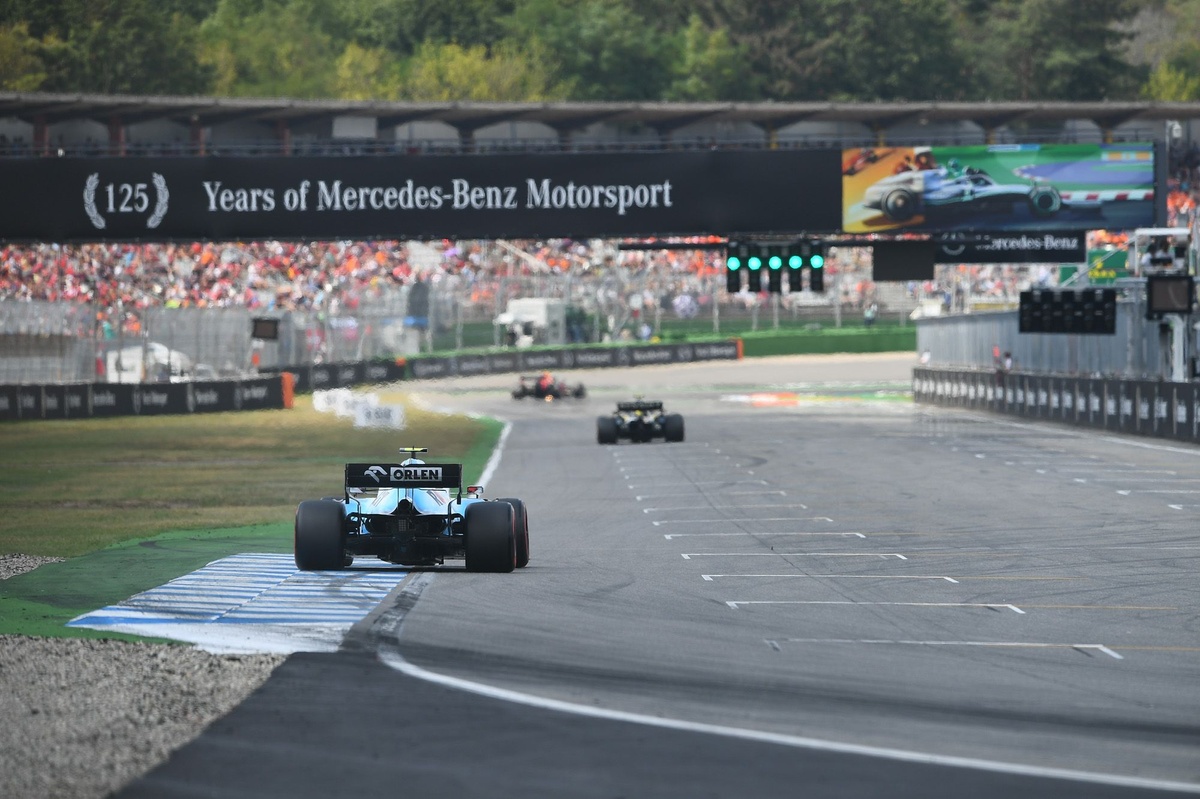
La emoción está en el aire en Baden-Württemberg mientras Hockenheimring evalúa un posible regreso de Fórmula 1 a su icónico trazado. En una conversación reveladora con Formel1.de, los directores generales del circuito, Joern Teske y Jochen Nerpel, explicaron que las conversaciones con la F1 están en curso pero que el proyecto sigue siendo principalmente teórico en este momento.

La noticia llega en un momento en que el deporte está buscando nuevas vías para ampliar su alcance y reencantar a las aficiones europeas. Aunque aún no hay un anuncio definitivo, el simple hecho de que Hockenheim esté en la mesa de discusiones ya genera una ola de entusiasmo entre aficionados y la industria. El circuito ha destacado su capacidad para ofrecer experiencias de alto voltaje, con historia, pasión y una atmósfera que pocos trazados pueden igualar.

Los responsables del recinto son claros: no se trata solo de revivir un nombre legendario, sino de crear una propuesta viable que encaje con los calendarios y los requerimientos de patrocinadores, telecomunicaciones y público. Aún así, la conversación ya es un triunfo en sí misma, una señal de que Alemania podría volver a estar en el mapa de la F1 de manera significativa.

Con la llegada de Motorworld y otros proyectos de modernización, Hockenheim busca demostrar que puede combinar legado con innovación. Si las discusiones avanzan, podríamos estar ante un anuncio que cambie el ritmo del calendario y reavive una de las historias más queridas del automovilismo.

Mantente atento, porque el mundo de la Fórmula 1 está siempre vibrante y las negociaciones desde Alemania podrían convertirse en la chispa de un nuevo capítulo para el gran circo de las carreras.
from Motorsport.com – Formula 1 – Stories https://ift.tt/6IHYtds
via IFTTT IA

Cómo ver Como vs Manchester United: guía de transmisión, opciones regionales y VPNs


El encuentro Como vs Manchester United se perfila como uno de los duelos más interesantes de la Champions League 2026/27. A continuación ofrecemos una guía clara y práctica sobre dónde ver el partido desde diferentes regiones, qué opciones ofrecen los proveededores y qué considerar al usar herramientas como VPN para acceder a contenidos.

Contenido destacado del partido
– Fecha y horario: miércoles, 21 de octubre a las 12:45 p. m. (hora del Este de EE. UU./BST). En Como, se disputará en el Stadio Giuseppe Sinigaglia, con la presencia de un equipo de alto perfil que busca consolidar su participación continental.
– Contexto del equipo de Como: bajo la dirección de Cesc Fàbregas, el club italiano participa en su primera edición de la Champions League y, tras una trayectoria reciente ascendente, llega con resultados alentadores en la Serie A.
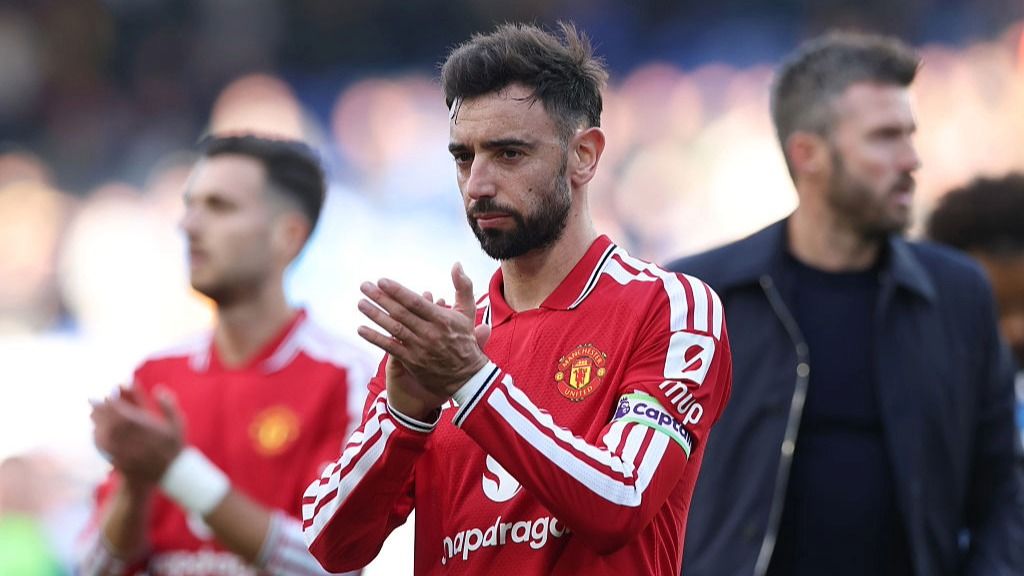
– Contexto del Manchester United: bajo la dirección de Michael Carrick, el club llega con retos defensivos y necesita sumar puntos para sostenerse en la competición y acercarse a la fase de grupos.

Opciones para ver el partido por región
– Irlanda: retransmisión gratuita en Virgin Media Play. La cobertura suele iniciar a las 17:00 (hora local) en el canal Virgin Media Two.
– Acceso fuera de Irlanda: algunos usuarios recurren a una VPN para desbloquear servicios locales. Esta opción debe utilizarse respetando los términos y condiciones de cada plataforma y la legislación vigente.

Promociones de VPN y consideraciones de uso
– NordVPN aparece continuamente como una opción popular para desbloquear contenidos geográficamente restringidos y mejorar la seguridad en la navegación. Ofrece descuentos y facilidades para ver contenidos desde distintos países.
– Importante: el uso de VPN para eludir bloqueos geográficos no garantiza acceso en todos los casos y puede contravenir las políticas de la plataforma. Recomendamos revisar las condiciones del servicio y valorar la legalidad y la seguridad de cada operación.

Opciones por región para ver el partido (ejemplos específicos)
– Estados Unidos: Paramount+ transmite la mayoría de los encuentros de la Champions League 2026/27. Alternativamente, algunas promociones, como pruebas gratuitas o planes específicos, pueden facilitar el acceso.
– Reino Unido: TNT Sports 2 es la señal que suele emitir este encuentro, con opciones para añadir el canal a paquetes existentes (Sky, Virgin Media o EE TV) o mediante servicios de streaming compatibles.
– Australia: Stan Sport ofrece la cobertura de la competición, con costos mensuales asociados y la posibilidad de combinarlo con una suscripción de Stan.
– Canadá: DAZN es la plataforma que difunde la competición en ese territorio, con planes mensuales que incluyen otros contenidos deportivos.

Consejos para una experiencia óptima
– Verifica la disponibilidad regional del partido en la plataforma elegida antes del día del encuentro para evitar interrupciones de último minuto.
– Si planeas usar una VPN, considera pruebas de velocidad y estabilidad para asegurar una transmisión fluida, especialmente en resoluciones altas.
– Mantén tus dispositivos actualizados y utiliza conexiones seguras para proteger tu información personal durante la transmisión.

Preguntas frecuentes
– ¿A qué hora empieza el partido en mi zona horaria? Consulta la hora local de tu región y compárala con la hora de kickoff indicada para la transmisión en cada plataforma.
– ¿Qué opción ofrece mejor relación valor/calidad? Depende de tu ubicación y de si ya tienes suscripciones activas a plataformas deportivas; en algunos casos, añadir un canal específico puede ser más rentable que contratar un nuevo servicio.
– ¿Es legal usar VPN para ver el partido? El uso de VPN para acceder a contenidos está sujeto a los términos de servicio de cada plataforma. Se recomienda actuar dentro de la legalidad y las políticas de cada servicio.

En conclusión, ver Como vs Manchester United requiere verificar la disponibilidad regional de cada plataforma y considerar opciones seguras para acceder al contenido. Con la información adecuada y una planificación previa, puedes disfrutar de un partido clave de la Champions League 2026/27 desde la región que te resulte más conveniente.

from Latest from TechRadar https://ift.tt/8Bfokvs
via IFTTT IA

Amazon acelera su contratación de temporada y cambia beneficios clave para 2027


La temporada navideña de 2026 traerá consigo una oleada de oportunidades laborales en Amazon, que tiene previsto ampliar su plantilla temporal en Estados Unidos a 300,000 puestos. Esta cifra supone un incremento respecto a los 250,000 empleos que la compañía gestionó durante las fiestas de 2025, reflejando la demanda continua de compras en línea y la necesidad de cubrir picos de demanda en logística, almacenes y atención al cliente.

Una de las novedades destacadas es la estrategia de contratación. En lugar de lanzar una gran cantidad de vacantes de forma masiva de un golpe, Amazon comunicó que publicará nuevas vacantes cada semana entre octubre y diciembre. Este enfoque progresivo y más segmentado exige que los buscadores de empleo estacional permanezcan atentos a la plataforma de reclutamiento de la empresa para no perder oportunidades.

Respecto a las condiciones laborales, el salario promedio de los trabajadores estacionales se sitúa en 20 dólares por hora, un ligero incremento respecto a los más de 19 dólares por hora reportados el año pasado. Este aumento llega en un contexto en el que la empresa también elevó el salario mínimo para puestos de operaciones centrales de tiempo completo a 20 dólares por hora, con un salario medio de 24 dólares por hora para esas funciones fijas.

En el área de beneficios, Amazon anunció una modificación importante que entrará en vigor en enero de 2027: extender la cobertura de salud gratuita a los empleados estacionales que trabajen al menos 30 horas a la semana. Esta medida ya se venía aplicando a los empleados a tiempo completo, y ahora se formaliza para incluir a quienes trabajan en posiciones temporales. Los empleados que hayan sido contratados antes del 1 de enero seguirán siendo elegibles para este beneficio, pero la ampliación no se aplicará a partir de inmediato para quienes aún no cumplan con el umbral de horas.

Impacto y perspectivas
Para los trabajadores temporales, estos anuncios representan una propuesta atractiva no solo por el incremento del salario, sino también por la posibilidad de transición hacia roles más permanentes dentro de la compañía, aunque Amazon no ha publicado una cifra específica de cuántos podrían moverse a puestos estables.

Desde la perspectiva de la empresa, la estrategia de contratar de forma escalonada y priorizar la retención de trabajadores mediante beneficios y condiciones laborales mejoradas se alinea con la necesidad de gestionar picos de demanda de manera eficiente, sin generar un exceso de personal que pueda impactar la productividad o la experiencia del cliente.

En resumen, la campaña de contratación para la temporada 2026-2027 de Amazon promete ser significativa: 300,000 puestos en juego, salarios competitivos y una mejora en beneficios de salud para un segmento clave de su fuerza laboral. Para quienes buscan oportunidades estacionales, mantenerse informados y aprovechar las oportunidades semanales podría marcar la diferencia entre una simple experiencia temporal y una puerta de entrada a roles más estables dentro de la empresa.

from Latest from TechRadar https://ift.tt/Rz1LpBi
via IFTTT IA

Stranger Than Heaven: una evolución audaz dentro del universo de RGG


Stranger Than Heaven es, en efecto, el tipo de juego que merece ser defendido y mostrado al gran público. Es poco frecuente ver a un equipo de jóvenes desarrolladores contar con un presupuesto significativo y una libertad que parece generosa para crear una épica que abarca medio siglo, aborda temas densos y asume riesgos valientes tanto en el combate como en su enfoque de gestión musical.

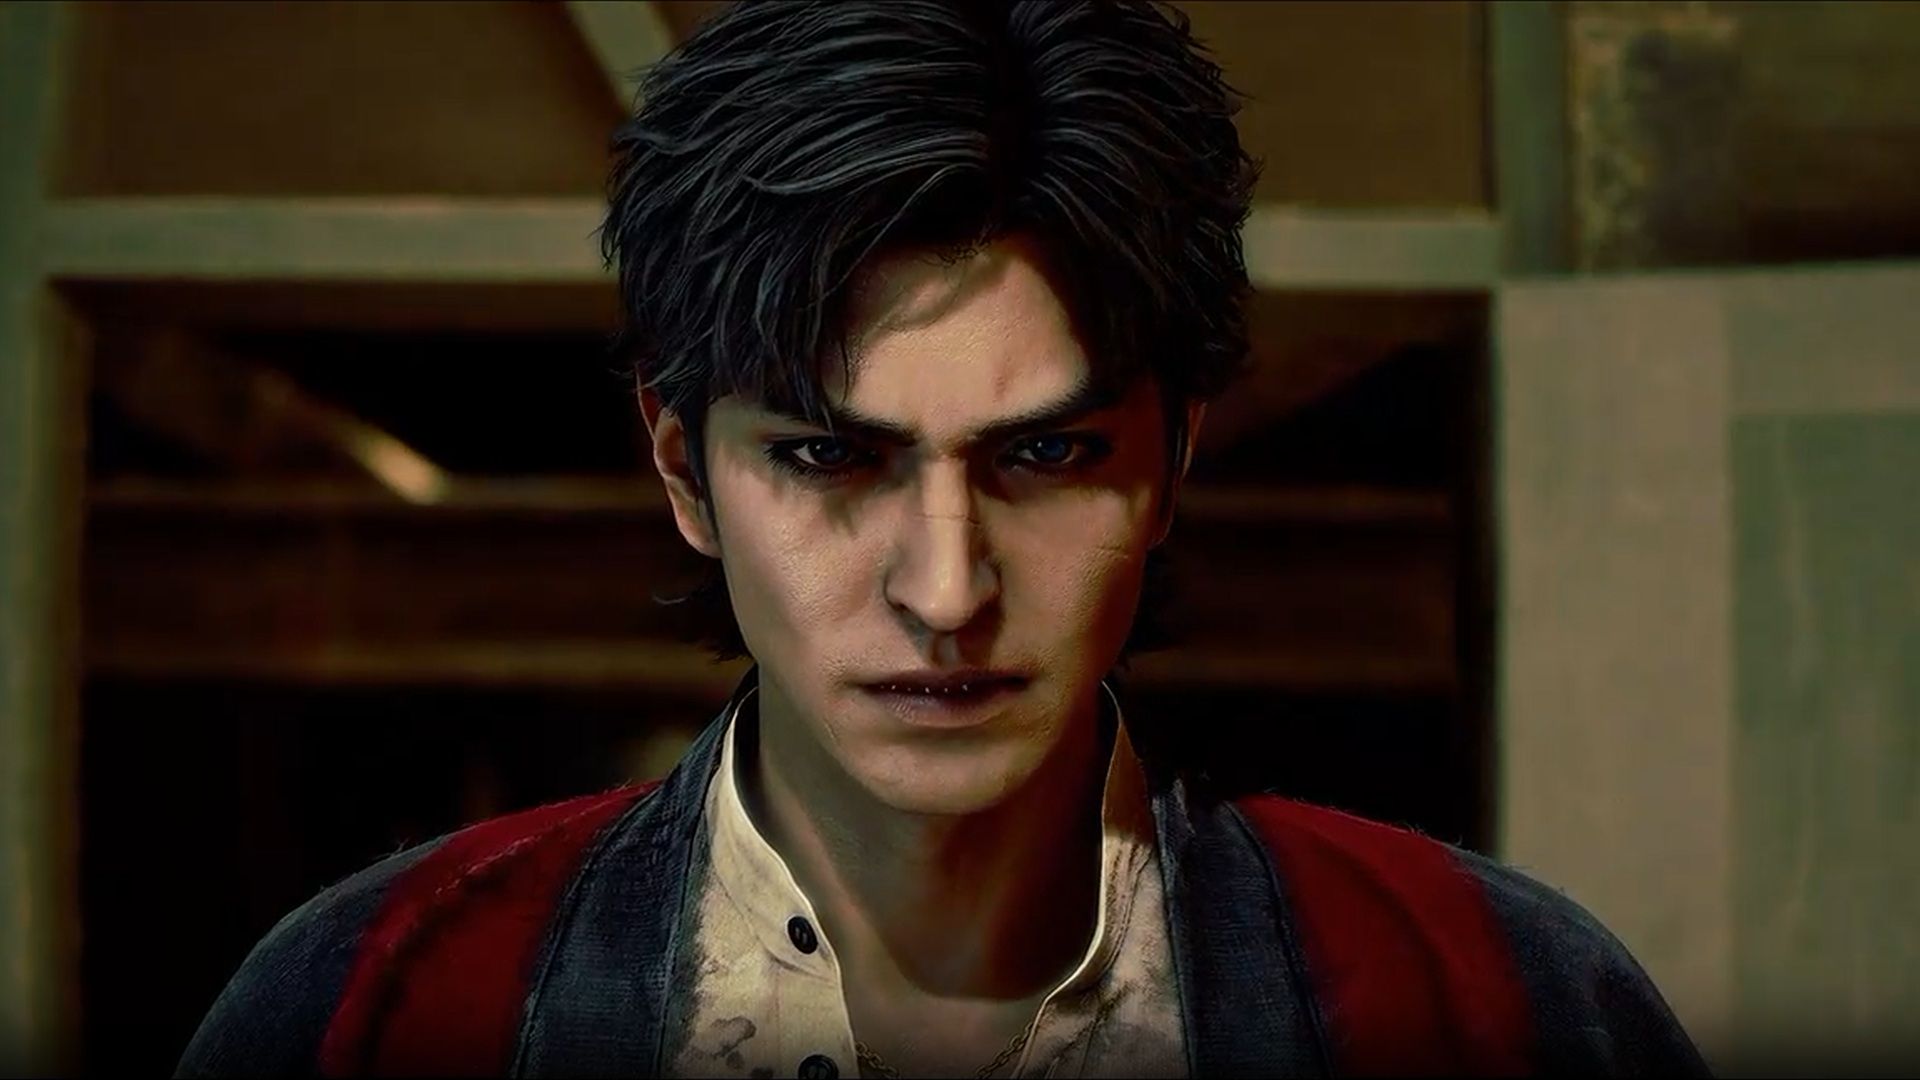
Mi recorrido de cuatro horas por varios de los períodos temporales que van de 1915 a 1965, en esta nueva entrega de la genealogía criminal japonesa, dejó claro que la ambición de RGG Studio tiene cómo sostenerse, aunque no sea inmediato vislumbrar si todo encajará al final. Después de todo, haber visto y probado decenas (quizá cientos) de juegos hace que sea más difícil encontrar títulos que dejen una marca semejante: aquellos que realmente te invitan a seguir jugando y a querer ver más.

Lo que más admiro de Stranger Than Heaven es que sabe exactamente qué quiere ser y se compromete por completo con esa idea para crear una vibra propia y distintiva. El juego no es una mera revisión de fórmulas existentes; toma su lugar en el universo de RGG, pero se posiciona como una aventura propia, con una identidad clara y confiada.

La música funciona como el hilo conductor. Por un lado, sirve para que Makoto Daito encuentre su lugar en un mundo hostil y se convierta en un puente para superar prejuicios como inmigrante japonés-estadounidense. La atención al detalle en las actuaciones musicales dentro del juego es absorbente: desde una banda de big band profesional que echa la casa por la ventana con metales contundentes, hasta un canto improvisado en la calle de Kokura que logra reunir a una multitud.

El eje musical también respira en otras mecánicas del juego. Más allá de su papel central en la gestión, la creación de melodías y la contratación de talento, es la manera en la que se diseñan los shows lo que mantiene vivo ese hilo musical a lo largo de la experiencia. He probado montar un par de espectáculos y puedo ver el potencial adictivo de convertirlo en una distracción absorbente que podría desviar la atención de la historia principal durante largas sesiones. Hay una satisfacción palpable en ajustar cada aspecto de la performance para maximizar ingresos, asegurándose de que los mejores cantantes y músicos interpreten el estilo adecuado para el estado de ánimo de la audiencia.

La inspiración para tus próximas composiciones y shows también brota del mundo que te rodea, y eso se conecta con el combate. Cada destello de un golpe puede desbloquear nuevos sonidos, instrumentos o estilos de interpretación, cerrando un ciclo que refuerza la cohesión entre la música y la acción. Sin embargo, la crítica hacia el combate en previews anteriores no es trivial: al principio puede resultar desafiante entender su flujo, pero con práctica se gana dominio, y las peleas se vuelven rítmicas y satisfactorias. El combate abandona el frenético salto arcade de entregas previas de la familia Yakuza para abrazar un enfoque más terroso y contundente, con contención y momentos de caos estratégico.

La ejecución del combate demanda cierta contorsión del mando: hay acciones para la mano izquierda y la derecha, así como para las piernas, repartidas entre los bumper y los gatillos; añadir bloqueos direccionales, parries perfectos con timing preciso y la necesidad de esquivar ataques puede resultar mucho al inicio. Los armamentos, desde espadas y bates hasta objetos improvisados como palancas de metal, pueden encontrarse o adquirirse y cambiarse durante el combate para responder a varios enemigos de forma más contundente. Existe, además, un recurso llamado ‘voluntad’ que se va agotando con los ataques; al terminarse, se ejecutan finishers más dramáticos o se detiene un asalto para volver a ponerse de pie. Es mucho para procesar, y no fue hasta varios enfrentamientos que logré interiorizar su flujo y empezar a derrotar a algunos de los oponentes más duros de cada ubicación.

Los combates son solo una de las muchas distracciones que pueblan las ciudades del juego: una variedad de minijuegos, coleccionables y arenas para pelear se entrelazan en la experiencia. Explorar los espacios, sobre todo la vibrante Sotenbori, resulta fascinante; la ciudad está saturada de ruido, luces y una energía que los fans de RGG reconocerán, presentada en una época distinta y con su propia paleta de sensaciones.

En resumen, Stranger Than Heaven existe dentro del mismo universo que los títulos de RGG, pero se pregunta a sí mismo qué tipo de aventura quiere ser y cómo quiere contarse. Sí, bebe de Yakuza y Like a Dragon en su ADN —la mezcla de gestión y combates, su narrativa y su presentación—, pero se siente como una evolución por derecho propio. En palabras del juego, son varias melodías y motivos familiares remixados para formar una composición sorprendentemente nueva.

Stranger Than Heaven llegará a PlayStation 5, Xbox Series X/S y PC el 25 de enero de 2027, y promete ser una experiencia que, con paciencia y práctica, podría convertirse en uno de esos títulos que marcan una década de desarrollo y narrativa dentro de su género.

from Latest from TechRadar https://ift.tt/Po6CyB5
via IFTTT IA

Antidetect Browsers y IA: El nuevo frente en la cibercriminalidad y sus implicaciones para la seguridad


En los últimos años, la seguridad digital se ha enfrentado a un nuevo componente en el arsenal de los cibercriminales: los navegadores antidetect. Estos programas permiten crear perfiles aislados con huellas digitales distintas, de modo que múltiples cuentas parezcan originarse desde dispositivos diferentes. Aunque su uso puede resultar legítimo en ámbitos como la gestión de múltiples cuentas de marketing o pruebas de productos, su adopción por actores maliciosos ha aumentado la complejidad de la detección y la respuesta ante fraudes.

Qué son y para qué se usan los antidetect browsers
Los navegadores antidetect evitan dejar rastro de las características que permiten identificar un dispositivo: resolución de pantalla, sistema operativo, fuentes tipográficas y otras huellas de navegador. En manos de agencias de marketing o equipos de pruebas de sitios web, estas herramientas facilitan la gestión de varias cuentas desde perfiles separados. Sin embargo, en el ecosistema del fraude, estos mismos recursos se emplean para gestionar miles de cuentas falsas, mantener sesiones a partir de cookies robadas y sortear controles como las verificaciones Know Your Customer (KYC).

Riesgos y usos maliciosos
Investigaciones recientes señalan que grupos de hackers de Rusia, Irán y China están a la vanguardia de estas prácticas, aprovechando antidetects para inyectar cookies de sesión robadas, crear identidades falsas y escalar operaciones de abuso de cuentas. Los bancos y las carteras de criptomonedas son blancos comunes, pero las plataformas de comercio electrónico y los sistemas de pago también se ven afectados cuando estas herramientas se combinan con automatización impulsada por Inteligencia Artificial (IA).

La IA como acelerador de operaciones fraudulentas
La integración de IA eleva la capacidad de estas actividades: por ejemplo, estructuras como AdsPower ofrecen conectividad con grandes modelos de lenguaje mediante plataformas de contexto de modelos (MCP), lo que facilita flujos de trabajo automatizados que gestionan perfiles y realizan acciones como comentarios, me gusta o mensajes entre múltiples cuentas. Esta combinación de navegadores antidetect, gestión de cuentas impulsada por IA y generación de contenido sintético genera campañas coordinadas a gran escala con mínima intervención humana, y permite “calentar” cuentas falsas para que parezcan más creíbles.

Implicaciones para la seguridad y la detección
Los investigadores advierten que este ecosistema antidetect representa una infraestructura comercialmente madura y cada vez más impulsada por IA, con herramientas disponibles en numerosos idiomas y con soporte al cliente, probadas contra las mayores plataformas y ahora integradas con pipelines de LLM. Esto reduce drásticamente la barrera de entrada para operaciones de fraude de gran escala y de influencia coordinada.

Qué deben hacer las organizaciones
– Ir más allá del análisis del comportamiento de la cuenta: también es crucial examinar la infraestructura subyacente, como proxies residenciales, inconsistencias en huellas de navegador y patrones inusuales de cookies de sesión.
– Comprender la superficie de las antidetects: las plataformas deben estudiar cómo estos navegadores evaden la detección para fortalecer sus modelos de defensa.
– Revisar los sistemas de seguridad: evaluar si son capaces de detectar tomas de control de cuentas a través de cookies de sesión, y no solo anomalías de actividad.
– Preparación y respuesta: establecer protocolos de respuesta ante incidentes que involucren abuso de cookies, cuentas calentadas y perfiles múltiples, así como la monitorización continua de nuevas técnicas de IA aplicadas a operaciones fraudulentas.

Conclusión
La llegada de los antidetect browsers, potenciada por IA, marca un cambio significativo en el panorama de la ciberseguridad. Si bien estas herramientas pueden tener usos legítimos, su adopción por actores maliciosos para escalar fraudes y operaciones coordinadas plantea retos nuevos para las plataformas y para los equipos de seguridad. La clave está en una postura proactiva: ampliar la visión de seguridad para incluir la infraestructura de cliente y de red, fortalecer las verificaciones de sesión y cookies, y mantener una vigilancia constante ante la evolución de estas tecnologías.

from Latest from TechRadar https://ift.tt/bl2dKg0
via IFTTT IA

Revolucionando el pago sin contacto en Reino Unido: ¿Qué significa abrir Apple Pay a más actores?


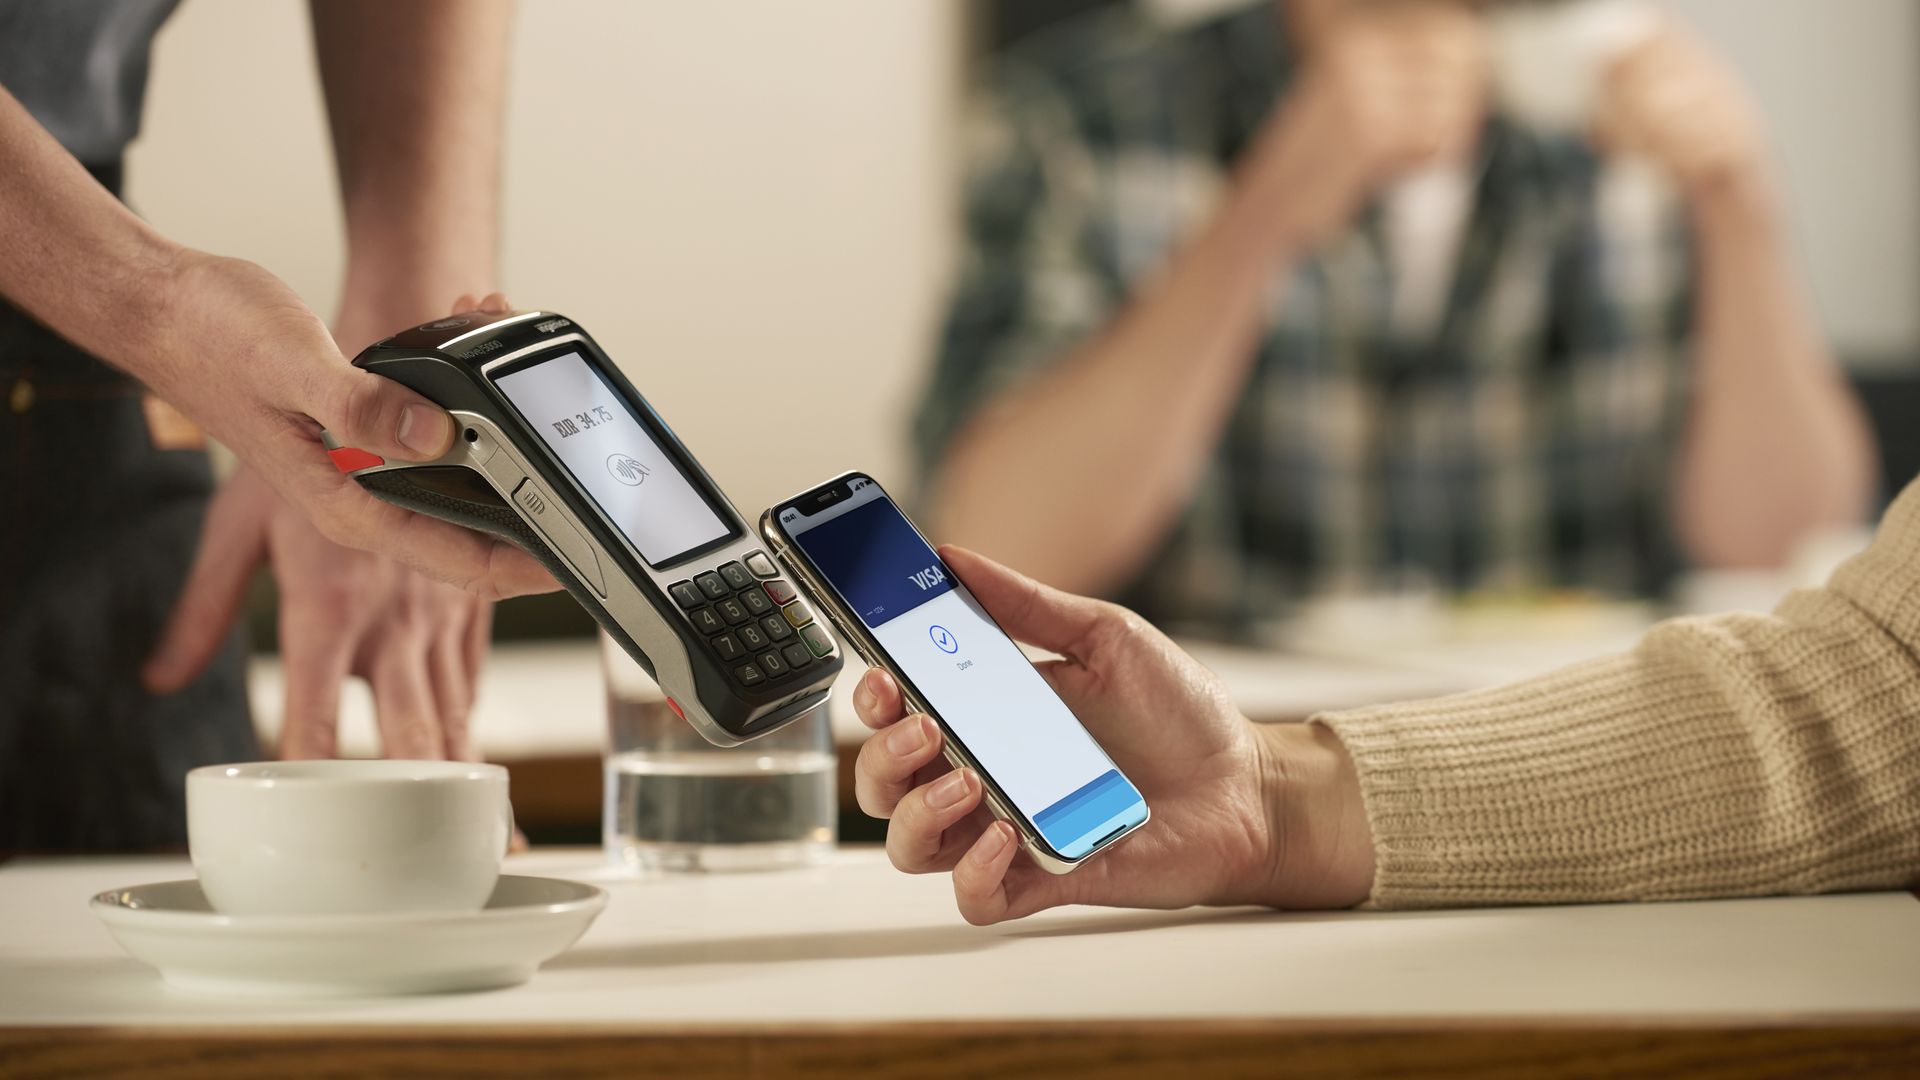
El Reino Unido está contemplando una revisión profunda de cómo se realizan los pagos sin contacto desde dispositivos móviles. La propuesta, impulsada por la Autoridad de Competencia y Mercados (CMA), sugiere abrir la tecnología de Apple Pay a competidores y exigir tarifas de acceso más bajas para las empresas que quieran usarla. En conjunto, estas medidas buscan deshacer el monopolio aparente que Apple ha construido alrededor de las transacciones con tarjetas y pagos digitales, con el objetivo de fomentar la innovación y la competencia en el ecosistema fintech.

Contexto y motivación

Hoy día, si usted paga con la tecnología sin contacto de su iPhone, suele estar limitado a la lógica de Apple. La CMA afirma que las tarifas y las reglas de Apple obstaculizan a fintechs y a otros negocios que podrían innovar y escalar en el mercado. En teoría, la apertura de la infraestructura de pagos permitiría a más actores ofrecer soluciones de pago compatibles, reduciendo costos de acceso y aumentando la competencia entre proveedores. El resultado esperado es una reducción sustancial de las tarifas de acceso y una mayor viabilidad comercial para que más empresas creen soluciones innovadoras alrededor de los pagos móviles.

Situación actual y comparación internacional

La CMA señala que, a diferencia de la Unión Europea, donde existen alternativas de pago basadas en host card emulation (HCE) que no requieren el uso del elemento seguro de Apple, en el Reino Unido no hay tantos sustitutos viables. En el pasado, Apple permitió ciertas alternativas en el país, pero imponía condiciones vinculadas a su Secure Element, lo que limitaba la adopción de soluciones de terceros. En la UE, las reglas europeas obligan a permitir HCE de forma gratuita si las empresas lo solicitan. La CMA propone traer ese principio a Reino Unido, argumentando que no existirían riesgos de seguridad inherentes al abrir la tecnología.

Para los defensores de la apertura, el objetivo es claro: desbloquear una infraestructura de pago que actualmente parece controlada de forma centralizada y, a la vez, mantener un alto estándar de seguridad para los usuarios. El debate no es solo sobre tarifas; también es sobre quién controla la experiencia de pago y cómo se equilibran seguridad, privacidad y conveniencia para el consumidor.

Reacciones y posiciones clave

La visión de la CMA es que la apertura de Apple Pay a terceros podría reducir costos para las empresas y, con ello, incentivar la aparición de nuevas soluciones de pago. Profesionales de la industria señalan que, si se elimina la dependencia exclusiva de Apple para el procesamiento de pagos sin contacto, surgirían más competidores con propuestas diversas, lo que podría beneficiar a minoristas y consumidores con más opciones y mejores condiciones.

Apple, por su parte, ha respondido con cautela a estas propuestas. La empresa argumenta que no debe imponerse un modelo con menores protecciones de privacidad y seguridad y ha prometido continuar un diálogo constructivo para encontrar un marco que, a su juicio, sea beneficioso para sus usuarios. El debate, por tanto, gira en torno a cómo se preserva la seguridad de las transacciones sin limitar la innovación y la elección del consumidor.

¿Qué implica esto para el usuario y para el ecosistema financiero?

Desde una perspectiva del usuario, la apertura podría traducirse en más métodos de pago compatibles con smartphones y en una experiencia de pago más fluida, con tarifas potencialmente más bajas para comercios y, en consecuencia, para los consumidores finales. Desde el punto de vista de las empresas, la posibilidad de integrarse con un sistema de pagos ampliamente aceptado podría abrir nuevas vías de monetización y reducir las barreras de entrada en un mercado que, en la práctica, ha estado dominado por una sola plataforma.

Análisis: ¿cuál podría ser el costo para Apple y el ecosistema?

Más allá de las tarifas, la cuestión central es la gobernanza de la experiencia de pago. Apple ha mantenido que su control sobre el flujo de pagos garantiza una alta seguridad y una experiencia consistente para el usuario. Diluir ese control podría requerir cambios sustanciales en los mecanismos de verificación, seguridad y privacidad, con posibles impactos en costos operativos y en la percepción de los usuarios.

Sin embargo, la historia de plataformas exitosas a menudo muestra que la competencia no necesariamente erosiona la seguridad; al contrario, puede incentivar mejoras continuas cuando múltiples actores participan en la evolución de una tecnología crítica. Si la CMA logra implantar un marco de acceso más equitativo sin comprometer la protección de datos, podría ver un ecosistema más dinámico con innovación más rápida y una mayor resiliencia ante fallos o vulnerabilidades.

Mirando hacia adelante

Independientemente del resultado, este debate subraya una transformación más amplia en el sector de pagos: la transición hacia modelos donde la confianza, la seguridad y la facilidad de uso deben coexistir con una mayor apertura y diversidad de proveedores. Los próximos meses serán decisivos para definir si Reino Unido adopta un modelo similar al de la UE en lo relativo a HCE y cómo se equilibrarán los costos de acceso con la recompensa por proporcionar una infraestructura de pagos de alto valor.

Conclusión

La discusión sobre abrir Apple Pay a nuevos actores no es solo una cuestión de tarifas o de regulators; es una conversación sobre quién dicta las reglas en un sistema de pagos que es cada vez más central en la vida cotidiana de los consumidores y en la estrategia de negocio de miles de comercios. Si la CMA obtiene un marco equilibrado que fomente la competencia sin sacrificar seguridad y experiencia de usuario, el resultado podría ser un ecosistema de pagos más rico, más eficiente y más centrado en el cliente en el Reino Unido.

from Latest from TechRadar https://ift.tt/4UAeLH2
via IFTTT IA

CASALS: un enfoque revolucionario para cartografiar la superficie terrestre en 3D sin partes móviles


En la exploración científica contemporánea, la capacidad de mapear la superficie de la Tierra con resolución y continuidad sin precedentes es fundamental para entender los cambios ambientales. Un nuevo instrumento desarrollado por un equipo de la NASA, conocido como CASALS (Concurrent Artificially-intelligent Spectrometry Lidar System), promete eliminar los huecos que históricamente quedan entre las líneas de datos obtenidas por lidars espaciales. Este avance, que combina inteligencia artificial y un sistema lidar ultra compacto, persigue generar representaciones topográficas tridimensionales verdaderas y continuas a gran escala.

El principio clave de CASALS consiste en desplazar la lente de la fuente de luz no a través de espejos mecánicos, sino mediante la manipulación de la luz a nivel espectral. Con un láser poco a poco sintonizado entre 256 longitudes de onda distintas y un componente de difracción de micro-rilles, el transmisor envía pulsos que, al interactuar con el medio, se difractan en direcciones distintas. Este mecanismo permite trazar una franja continua sobre el terreno, reduciendo significativamente los huecos entre trazas y, al mismo tiempo, disminuir el tamaño, peso y consumo de energía de la patrulla óptica. En otras palabras, se reduce la dependencia de movimientos mecánicos que son, en última instancia, puntos débiles para la fiabilidad en entornos extremos, como el espacio.

Una de las innovaciones más destacadas de CASALS es su matriz detectora, que exhibe una eficiencia cuántica (QE) de aproximadamente 80%. Esta alta eficiencia implica que una mayor fracción de los fotones que regresan es convertida en señal eléctrica, mejorando la capacidad de detección incluso en superficies oscuras o entre vegetación densa. Con QE tan alto, las observaciones pueden distinguir rasgos sutiles de la cubierta vegetal y variaciones en la topografía que antes eran desafiantes de captar con sistemas convencionales.

El alcance de la tecnología no se limita al laboratorio: en noviembre de 2024, un prototipo aeronáutico de CASALS voló a bordo de un avión King Air B200 de la NASA. Las campañas iniciales ya entregaron conjuntos de datos de calidad científica que superaron las expectativas, lo que refuerza la viabilidad de convertir este concepto en una plataforma espacial a futuro. El equipo mantiene un optimismo profesional sobre la trayectoria de desarrollo, destacando el desempeño sobresaliente desde el primer vuelo y la capacidad de distinguir estructuras finas, como ramas individuales y microvariaciones en la elevación del terreno, incluso a una altitud de aproximadamente cinco kilómetros.

El rendimiento de CASALS a baja altitud se traduce en una resolución horizontal de unos 22 centímetros, lo que permite ver detalles de la estructura de la vegetación y cambios topográficos con gran detalle. Este nivel de detalle podría abrir una nueva era en la cartografía de bosques, humedales y zonas costeras, facilitando estudios de carbono, biodiversidad y cambios en la cubierta terrestre frente a escenarios de cambio climático. Además, al eliminar componentes móviles, el sistema se vuelve más robusto para misiones prolongadas y más fácil de calificar para operaciones en el espacio.

Actualmente, el equipo está preparando CASALS para futuras campañas airborne dentro del marco de ASCENT (Airborne Surface, Cryosphere, Ecosystem, and Nearshore Topography), programada para el verano de 2027. Paralelamente, se están planteando mejoras para portar la tecnología a un prototipo espacial, como ampliar la franja escaneada y añadir software de procesamiento de datos a bordo. Este conjunto de mejoras apunta a una transición suave desde una demostración en la atmósfera hasta una misión espacial completa.

Los logros de CASALS deben verse en palabras de su equipo. El investigador principal, John Yorks, ha destacado la cooperación y la ejecución eficaz de los ingenieros, señalando que la tecnología funcionó notablemente bien desde la primera prueba de vuelo. El progreso también subraya cómo la combinación de física de difracción y fotónica integrada puede redefinir la forma en que recopilamos datos geoespaciales. El resultado podría ser, si todo continúa según lo previsto, la primera lidar espacial capaz de mapear bosques y terreno como franjas continuas en 3D en lugar de perfiles discretos isolados.

Mirando hacia el futuro, CASALS no solo propone una mayor resolución y cobertura; también busca ampliar su capacidad analítica mediante procesamiento de datos a bordo. Este paso es crucial para gestionar el volumen de información generado y para entregar resultados más rápidamente a la comunidad científica. Además, la experiencia de CASALS podría informar el desarrollo de tecnologías similares que integren óptica avanzada, procesamiento cuántico de señales y aprendizaje automático para misiones espaciales de alta demanda de datos.

En síntesis, CASALS representa una convergencia entre innovación óptica, microingeniería y ciencia de datos que tiene el potencial de transformar la forma en que mapeamos y entendemos la superficie terrestre. Si las fases de desarrollo y validación continúan con éxito, podrían abrirse nuevas oportunidades para cartografiar bosques, suelos y ecosistemas a una resolución y continuidad nunca antes vistas, fortaleciendo nuestra capacidad para monitorizar la salud de la Tierra frente a los retos climáticos actuales y futuros.

Para aquellos que deseen seguir la evolución de este proyecto, NASA TechPort ofrece una ventana detallada hacia el progreso, las métricas de rendimiento y las próximas fases de desarrollo. La historia de CASALS ilustra, con claridad, cómo la innovación tecnológica puede traducirse en herramientas de observación de la Tierra más potentes y fiables, capaces de ampliar nuestra comprensión de un planeta en constante cambio.
from Technology – NASA https://ift.tt/x9kALgK
via IFTTT

Leyes de Biometría en el ojo público: dos demandas en Chicago contra robots de entrega por supuesta recopilación sin consentimiento


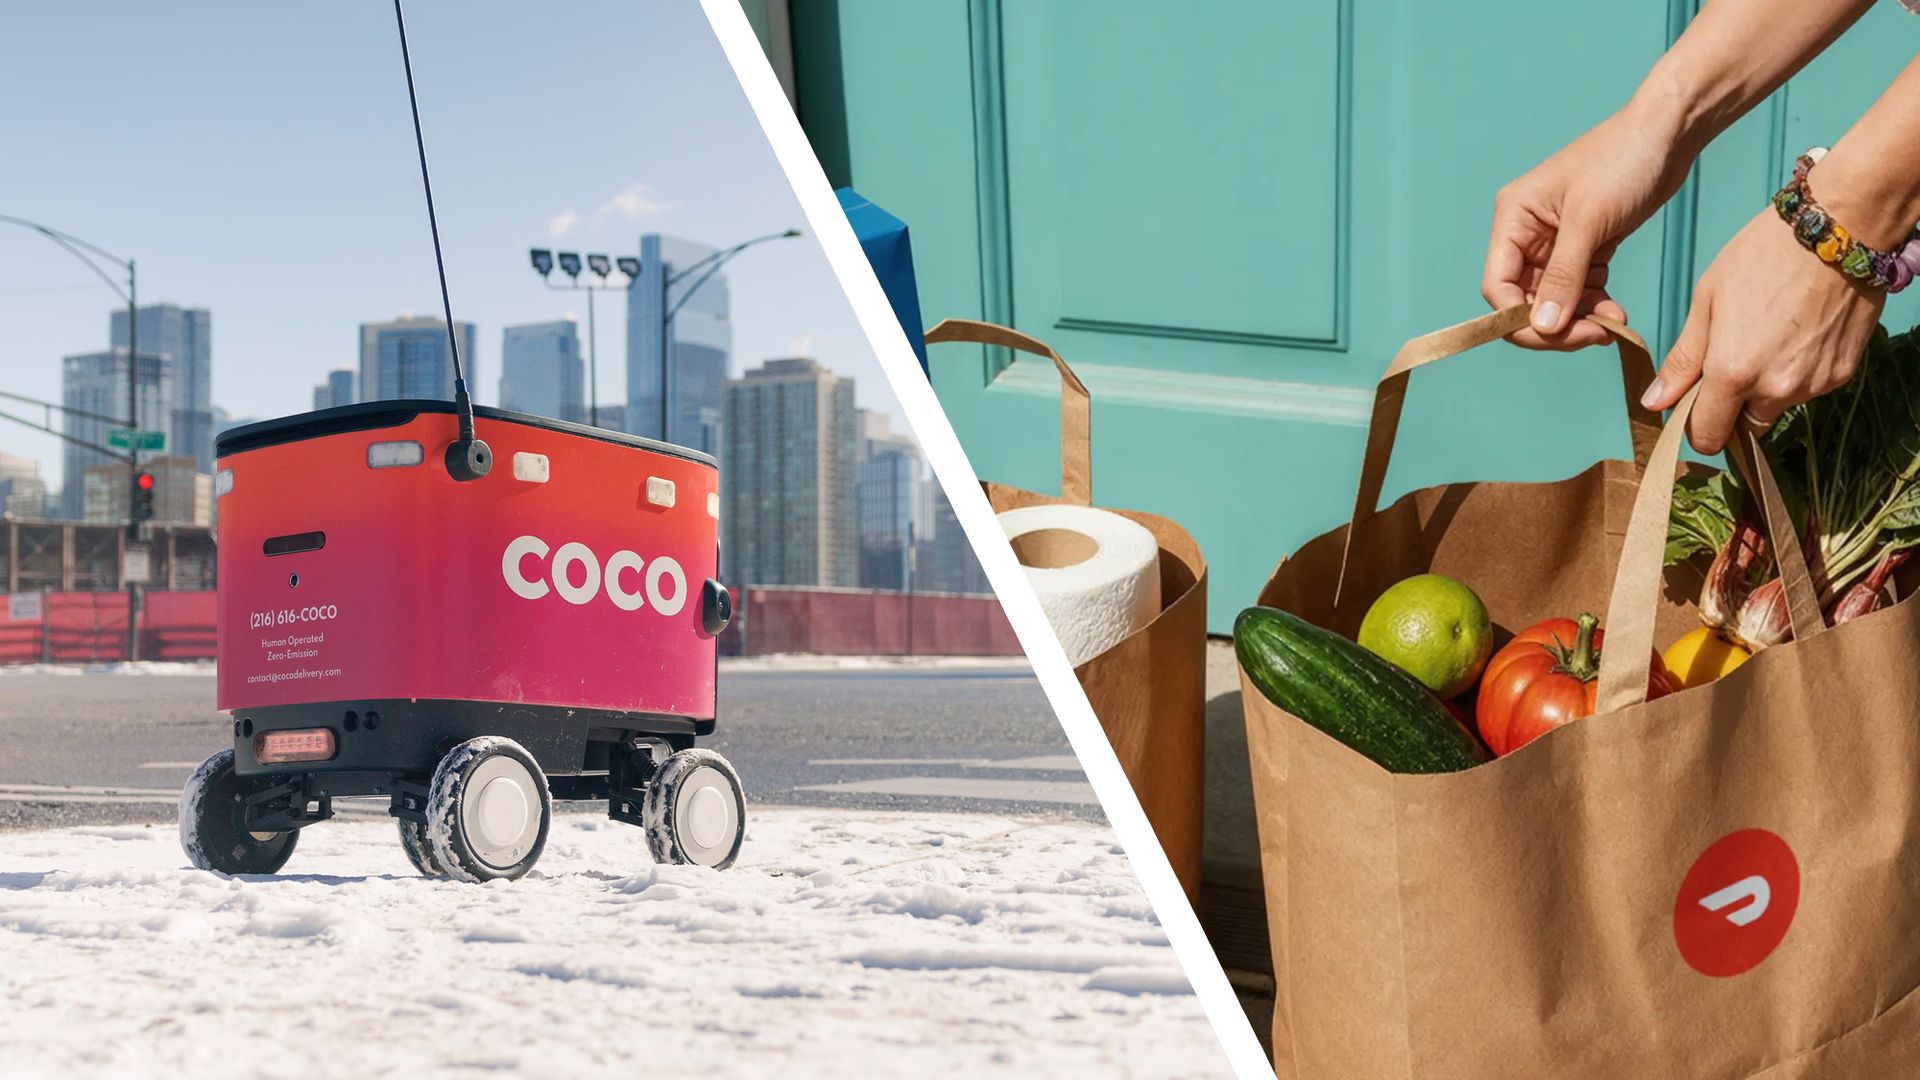
En los últimos años, la llegada de robots de entrega a la vida cotidiana ha prometido eficiencia y comodidad, pero también ha puesto sobre la mesa preguntas críticas sobre privacidad y protección de datos. Dos demandas colectivas presentadas en Chicago acusan a Coco Robotics y Serve Robotics de recolectar datos biométricos sin permiso explícito durante entregas de comida y compras a través de plataformas como DoorDash y Uber Eats.

Las reclamaciones se centran en que los robots, al momento de desbloquear la bahía de carga para entregar los pedidos, habrían ejecutado escaneos de manos y rostros mediante cámaras y tecnología LiDAR. Si estas alegaciones son ciertas, las empresas podrían estar infringiendo la Ley de Privacidad de Información Biométrica de Illinois (BIPA) de 2008, la cual regula la recopilación y almacenamiento de datos biométricos y establece sanciones por violaciones negligentes o intencionales.

Ambos casos afirman que los datos de video y sensor permanecen en los sistemas de los robots y podrían haber sido compartidos con empresas de IA para entrenamiento. Las demandas buscan daños estatutarios de hasta $1,000 por violación negligente o $5,000 por violación intencional o imprudente, además de la posible retención de datos y prácticas de uso de IA.

Tanto Coco Robotics como Serve Robotics han negado las alegaciones. Según reportes de la Associated Press, Coco describe la acción legal como frívola, mientras que Serve sostiene que no utiliza datos para identificar a individuos ni crear perfiles biométricos. A la fecha, las respuestas por parte de las compañías siguen siendo objeto de revisión y cobertura mediática.

El debate no es nuevo: el escrutinio sobre tecnologías de vigilancia —desde drones de entrega y cámaras Flock hasta dispositivos que registran rasgos faciales en espacios públicos— se ha intensificado. En Chicago, la discusión se centra en si la recopilación de datos biométricos ocurre con el consentimiento adecuado y si dicha recopilación se alinea con las salvaguardas de la BIPA.

La Red de Privacidad de estas plataformas, junto con políticas de retención de datos, varía entre empresas. Según los textos de políticas de Coco Robotics y Serve Robotics, hay menciones de compartir datos con terceros y proveedores de servicios, y en el caso de Serve, la retención de datos está vinculada a obligaciones contractuales con socios de entrega. Los defensores de la privacidad señalan que, incluso con fines de navegación y seguridad, la recopilación de datos biométricos debe regirse por permisos explícitos y límites claros de uso.

El punto clave del caso será determinar si la recopilación de datos se llevó a cabo sin consentimiento y si efectivamente implica biometría. En esencia, la defensa de las empresas enfatiza que la tecnología de sus robots utiliza escaneos para navegar y evitar obstáculos, una necesidad operativa para la seguridad de peatones y usuarios. No obstante, el alcance de la recopilación de datos y su posterior uso para entrenamiento de IA podría cambiar significativamente el equilibrio legal y regulatorio en Illinois y otros estados.

Con la atención pública puesta sobre este tema, este tipo de litigios podría influir en futuras normativas y prácticas de las compañías de robótica de entrega. A medida que la tecnología avanza, la claridad regulatoria y las salvaguardas de privacidad serán fundamentales para equilibrar innovación y derechos individuales.

from Latest from TechRadar https://ift.tt/EPjnKpD
via IFTTT IA