El futuro de la seguridad en código abierto: cuando la inteligencia artificial impulsa la defensa


Los últimos años han visto una creciente ola de divulgaciones de vulnerabilidades dirigidas a la industria de la ciberseguridad, y las personas que trabajan para corregir estas fallas a menudo luchan por mantenerse al día. Si bien la IA es un factor clave que agrava el problema, también constituye una parte esencial de la solución.

En el reciente Linux Foundation Open Source Summit, Jamie Thomas, Chief Client Innovation Officer for Enterprise Security de IBM, alertó sobre “un tsunami de divulgaciones de vulnerabilidades”, con aproximadamente 66.000 entradas únicas que se esperan para 2026.

En la keynote, titulada The Future of Open Source Security in the Age of AI, Thomas subrayó que esto representa un incremento de cuatro veces en comparación con siete años atrás.

Entonces, ¿cómo puede la industria de la ciberseguridad mantenerse al ritmo, cuando las expectativas sobre los desarrolladores y profesionales de seguridad crecen?

La respuesta parece ser la misma que en todo hoy en día: la IA.

Los atacantes se mueven más rápido que nunca

El volumen de ataques es sin duda un problema, pero no es el único. Los ciberdelincuentes también son mucho más rápidos al explotar vulnerabilidades, reduciendo la ventana de tiempo para que los defensores identifiquen y solucionen diferentes problemas de seguridad.

Citando datos de dominio público, Thomas indicó que el tiempo necesario para explotar una vulnerabilidad se redujo de días a tan solo 29 minutos.

“Y de hecho, estamos viendo un aumento rápido tanto en ciberataques como en ataques de malware”, declaró.

Para las empresas que dependen en gran medida del código abierto, esto es motivo de preocupación seria. Una vulnerabilidad en un componente ampliamente utilizado puede afectar potencialmente a cientos, si no miles, de aplicaciones y negocios. Para empeorar la situación, los ciberdelincuentes no esperan a que la comunidad de ciberseguridad divulgue públicamente una vulnerabilidad para explotarla.

“Estamos viendo que el tiempo para explotar es en realidad negativo”, afirmó. “Muchas veces recibimos una divulgación y aún no tenemos un parche”.

Esa es la posición en la que se encuentran los defensores en este momento. Se espera que respondan a un número cada vez mayor de problemas de seguridad en un plazo cada vez más corto, mientras los atacantes aprovechan la automatización para acelerar sus operaciones.

La IA está dificultando la vida a los mantenedores de código abierto

Y luego llega la IA para dar el golpe final.

Es cierto que las herramientas potenciadas por IA son capaces de identificar vulnerabilidades y mejorar la seguridad del software, pero también pueden, con frecuencia, generar un cúmulo de informes de vulnerabilidades inexactos, duplicados e, en general, inoperables.

¿Y qué pasa con los mantenedores de código abierto? Las grandes compañías suelen contar con equipos de seguridad dedicados, e incluso ellos luchan con un influx de reportes de baja calidad, como se verá a continuación. Muchos proyectos de código abierto son mantenidos por pequeños grupos de desarrolladores, a veces por un solo individuo.

A principios de este año, los desarrolladores de curl, la popular herramienta de línea de comandos y biblioteca de software de código abierto, terminaron su programa de Bug Bounty, argumentando que los incentivos financieros llevaban a que se enviasen informes poco investigados y, a veces, falsos. La avalancha, que incluía envíos generados por IA, resultó simplemente inmanejable para el equipo de seguridad del proyecto.

Incluso Google cedió ante la presión, recientemente obligada a suspender temporalmente su programa de recompensas por vulnerabilidades de software de código abierto tras un incremento significativo en informes inválidos e irrelevantes (muchos de los cuales parecían generados por IA). A fecha 1 de octubre de 2026, la compañía ya no acepta nuevas presentaciones y revaluará el programa a principios de 2027.

Incluso Linus Torvalds, creador de Linux, se quejó del problema, diciendo recientemente que los cazadores de errores potenciados por IA han hecho que la lista de correo de seguridad de Linux sea “casi totalmente incontrolable.” Criticó la enorme duplicación de informes, argumentando que diferentes investigadores usaban las mismas herramientas de IA para identificar vulnerabilidades que ya estaban solucionadas o, al menos, reportadas.

IBM quiere que la IA forme parte de la solución

¿Cuál es la solución entonces? Según Thomas, la comunidad de seguridad no debe abandonar la búsqueda de vulnerabilidades potenciada por IA, sino usar la misma tecnología para ayudar a los mantenedores a gestionar la creciente carga de trabajo.

Aquí es donde la Open Source Security Foundation (OpenSSF) de la Linux Foundation podría desempeñar un papel. Una colaboración entre empresas tecnológicas, desarrolladores y la comunidad de código abierto podría permitir a OpenSSF fortalecer la seguridad de la cadena de suministro, y para IBM, la prioridad es reducir la carga sobre los mantenedores. Esto se puede lograr haciendo que la gestión de vulnerabilidades sea más eficiente, y eso, a su vez, se puede hacer con herramientas potenciadas por IA que filtren duplicados y reportes falsos, evalúen la severidad de los distintos fallos e identifiquen problemas que requieren atención urgente.

La IA también puede ayudar a remediar problemas, ayudar a los desarrolladores a entender código vulnerable, sugerir soluciones y evaluar si los parches introducen problemas adicionales. Esto es un aviso importante, ya que algunos reportes anteriores mostraron que la mayoría de las soluciones de remediación generadas por IA causaron más problemas de los que resolvieron.

from Latest from TechRadar https://ift.tt/lnCgQsb
via IFTTT IA

La identidad como un latido: convertir la verificación en una confianza continua


La verificación de identidad suele ser vista como un punto de control único: presentar una identificación, tomar una selfie, o pasar una comprobación de vivacidad. En muchos entornos empresariales, eso basta para avanzar, y se asume que la persona verificada continúa al mando de la sesión. Pero esa premisa ya no sostiene ante la sofisticación de las amenazas actuales. La verificación no ha dejado de funcionar; simplemente, los fraudadores han aprendido a moverse después del control.

El fraude ha evolucionado más allá de derrotar la verificación inicial. El malware de secuestro de sesiones puede tomar el control tras un inicio de sesión legítimo. Las herramientas de acceso remoto pueden convertir el dispositivo de un cliente verificado en la terminal de un atacante. Operaciones de fraude pueden incluso reclutar a personas reales para completar el onboarding y, luego, transferir la sesión autenticada a otros actores o a sistemas automatizados. En el momento de la verificación, el documento, la cara y la persona pueden ser reales. El punto de control no fue derrotado necesariamente; se volvió irrelevante porque no estableció que la misma persona siguiera al mando minutos después. A esto lo llamo el “mentalidad de peaje”. La creencia de que aprobar la verificación al inicio garantiza confiar en lo que sucede después.

La identidad debe verse como una señal continua, un latido vivo que permanezca reconocible y coherente a lo largo de toda la sesión. El material ya está disponible: ritmo de escritura, patrones de navegación, telemetría del dispositivo y la manera en que alguien interactúa con un equipo pueden ayudar a establecer una línea base conductual en la onboarding. Esos signos pueden compararse con la actividad durante toda la sesión. Si alguien escribe a una velocidad normal pero de pronto genera miles de pulsaciones por minuto, algo ha cambiado. Si el movimiento natural de un dispositivo se vuelve estático, como si fuera un emulador, eso debe afectar el nivel de confianza asignado a la sesión.

La pregunta debe pasar de “¿verificamos a esta persona?” a “¿lo que estamos viendo ahora sigue siendo consistente con la persona y el dispositivo que confiamos originalmente?”. Cuando ese latido cambia de forma sustancial, el sistema puede aumentar la puntuación de riesgo, solicitar verificación adicional o, en un caso de alta confianza, terminar la sesión.

Las industrias que más avanzan son, no sorprendentemente, aquellas en las que el fraude puede traducirse de inmediato en pérdida financiera. Las fintech, intercambios de criptomonedas y neobancos tienen incentivos fuertes para adoptar una monitorización continua y basada en el riesgo. También se ha aprendido que añadir fricción en la puerta de entrada penaliza a los clientes legítimos sin crear un obstáculo equivalente para atacantes automatizados. Una persona tiene paciencia limitada para otra contraseña, código de un solo uso o desafío de identidad. Los sistemas automatizados no se frustran: pueden repetir procesos a escala. Por ello, las empresas no pueden simplemente “friccionar” más a los humanos que a las máquinas.

Los sectores aún aferrados a comprobaciones únicas (especialmente donde la autenticación basada en conocimiento sigue formando parte del modelo de seguridad) enfrentan el reto de que, en un entorno con una gran cantidad de información personal comprometida, las preguntas estáticas y las credenciales ofrecen una seguridad decreciente.

Un marco de cuatro partes para la confianza continua
Al igual que el corazón tiene cuatro componentes principales, también lo tiene el marco para tratar la identidad como un latido, no como una marca de tiempo. Las experiencias de seguridad empresarial deben ser fuertes y fluidas, previniendo interrupciones para clientes de bajo riesgo mientras se activa una intervención proporcionada ante comportamientos anómalos. Para quienes buscan hacer la transición, el marco operativo se compone de cuatro partes:
1) Línea base en onboarding: la verificación de identidad en la puerta se convierte en el evento de calibración. Capture la línea base conductual y de dispositivo cuando la identidad está en su punto más alto.
2) Monitoreo pasivo: la continuidad no tiene por qué ser intrusiva. Evalúe señales conductuales y de dispositivos relevantes en segundo plano, sin interrumpir repetidamente al cliente para pedir más datos. Identifique las señales necesarias para evaluar si una sesión sigue siendo confiable.
3) Escalamiento proporcional: la experiencia del cliente no puede quedar en segundo plano ante la seguridad. Ajuste umbrales para anomalías pequeñas y termine la sesión ante anomalías importantes. De este modo, evitará molestar a clientes válidos pidiendo más pruebas de identidad.
4) Conservar la evidencia: un rastro evidencial de señales de riesgo e intervenciones puede apoyar investigaciones, auditorías y cumplimiento regulatorio. En última instancia, las organizaciones deben usar esa evidencia para demostrar no solo que un usuario pasó la verificación, sino que la confianza se mantuvo después.

A medida que el fraude se desplaza más allá de las capacidades de la autenticación tradicional, las organizaciones deben saber no solo quién ingresó, sino si el latido digital en el otro lado de la puerta sigue perteneciendo a esa persona.

Este enfoque centrado en la identidad como un latido, no como un instante, propone una experiencia de seguridad robusta y al mismo tiempo respetuosa con el usuario. ¿Está su entorno preparado para evolucionar hacia una seguridad que acompañe a la experiencia del usuario en cada momento, adaptándose al comportamiento real y al contexto de cada sesión?

from Latest from TechRadar https://ift.tt/TAyVHoh
via IFTTT IA

La velocidad desnuda de Leclerc: cuando las reglas de 2026 desafían a un prodigio de la qualifying


Charles Leclerc es, para muchos, la definición de un qualifier nato: capaz de apretar el reloj y dejar a la competencia mirando desde atrás, minuto tras minuto, curva tras curva. Su talento natural para encontrar el ritmo perfecto en una sesión de clasificación lo ha convertido en uno de los pilotos más temidos y admirados de la era moderna de Formula 1. Pero la revolución de las reglas de 2026 ha puesto a prueba esa chispa innata que le convierte en un misil de velocidad al límite.

Hoy, Scuderia Ferrari se encuentra ocupando un cómodo segundo lugar en el campeonato de constructores, con una brecha considerable respecto a un Mercedes que lidera con autoridad. Esa distancia no es solo una cuestión de ritmo en carrera; es el reflejo de un dilema estratégico que la nueva normativa impone a cada equipo, y que golpea de lleno en el punto más sensible de Leclerc: su capacidad para explotar la qualy en un entorno donde cada milésima cuenta.

La promesa de las reglas 2026 era simplificar el enfrentamiento y aumentar la emoción para los aficionados, pero para Leclerc y su equipo, la realidad es otra. Los cambios inciden directamente en cómo se extrae rendimiento del auto en un intento de optimizar la eficiencia y la sostenibilidad, reduciendo al mismo tiempo la libertad de maniobra que antes parecía inagotable. En esas situaciones, el talento puro puede necesitar más apoyo estratégico, más ingeniería detrás de cada giro, y una lectura de carrera que se adapte a un nuevo idioma de velocidad.

A menudo, el motor de la historia en la Fórmula 1 no es solo la potencia bruta, sino la interacción entre reglas, tecnología y decisiones humanas que definen si un piloto puede mantener su identidad en el asfalto. Leclerc, con su instinto para las qualy, se enfrenta a esa tensión: ¿cómo canalizar su velocidad natural cuando el reglamento quiere que el coche sea más eficiente, más estable, menos dependiente de una única maniobra magistral?

Mientras Ferrari busca soluciones para cerrar la brecha con Mercedes, la pregunta central se mantiene en el aire: ¿será posible adaptar el arte de Leclerc a este nuevo paisaje regulatorio sin perder la chispa que lo ha hecho único? El desafío es mayúsculo, pero la historia de la F1 ha enseñado que la innovación y la ambición suelen caminar juntas.

Mantente atento, porque cada sesión de libres y cada clasificación podría revelar una nueva página de esta curiosa historia de velocidad, estrategia y sobrenatural habilidad que caracteriza a Leclerc. Y sí, hay más por venir: Keep reading.
from Motorsport.com – Formula 1 – Stories https://ift.tt/hgMsIN0
via IFTTT IA

El valor de la creatividad humana frente a la proliferación de la IA en el diseño


Existe una corriente de pensamiento que señala una desolación en las propuestas visuales actuales y una creciente preocupación por la aceptación de una estética generada automáticamente. En conversación con Rob Biddulph, destacado ilustrador y autor de literatura infantil, se exploran las implicaciones de la inteligencia artificial en el mundo del diseño y la ilustración, y cómo esto afecta tanto la calidad expresiva como las oportunidades laborales de los creadores.

Durante la pandemia, el canal #DrawWithRob se convirtió en un refugio para familias que buscaban canalizar la creatividad, al tiempo que emergía una nueva preocupación: la proliferación de arte generado por IA en carteles y materiales impresos. Aunque Rob Biddulph fue reconocido como Illustrator of the Year 2025 en los British Book Awards, su foco hoy se dirige a un fenómeno que va más allá de la estética: el uso de IA para diseñar carteles de eventos y otros formatos que antes reflejaban la personalidad de un creador humano.

“La animadversión no reside solo en la falta de alma de ciertos diseños, sino en la posibilidad de que la IA despliegue una uniformidad que resta valor a la identidad individual que siempre ha sido inherente a la ilustración humana.”, afirma Biddulph. “La expresión personal, el toque único de cada autor o artista, se vuelven parte esencial de la narrativa visual de una comunidad.”

La IA hace más que llenar de carteles la calle

“Personalmente, prefiero ver un cartel imperfecto, realizado por una persona real, que otra obra de IA, por pulida que pare.”

Rob Biddulph

La preocupación no es solo estética. La IA está trasladando trabajo remunerado de diseñadores e ilustradores humanos a sistemas que, a su vez, se entrenaron con obras creadas por artistas, sin compensación ni permiso. Este fenómeno plantea preguntas sobre derechos de autor y la equidad en el reparto de oportunidades dentro de una industria ya de por sí precaria para muchos profesionales independientes y pequeños estudios.

“Los sistemas de IA no aparecieron de la nada”, explica Biddulph. “Se entrenaron con grandes volúmenes de trabajos existentes, realizados por artistas, fotógrafos y escritores que nunca otorgaron permiso ni recibieron pago. Y ahora compiten directamente con esas personas.”

Más allá del debate técnico, el autor destaca la necesidad de una visión realista sobre las industrias creativas. En su análisis, la distribución de riqueza y oportunidades no es uniforme; muchos creativos trabajan en condiciones precarias y dependen de cada oportunidad para sostener sus carreras. Un cartel local, por ejemplo, no solo comunica un evento; representa la interacción entre comunidad y creatividad humana.

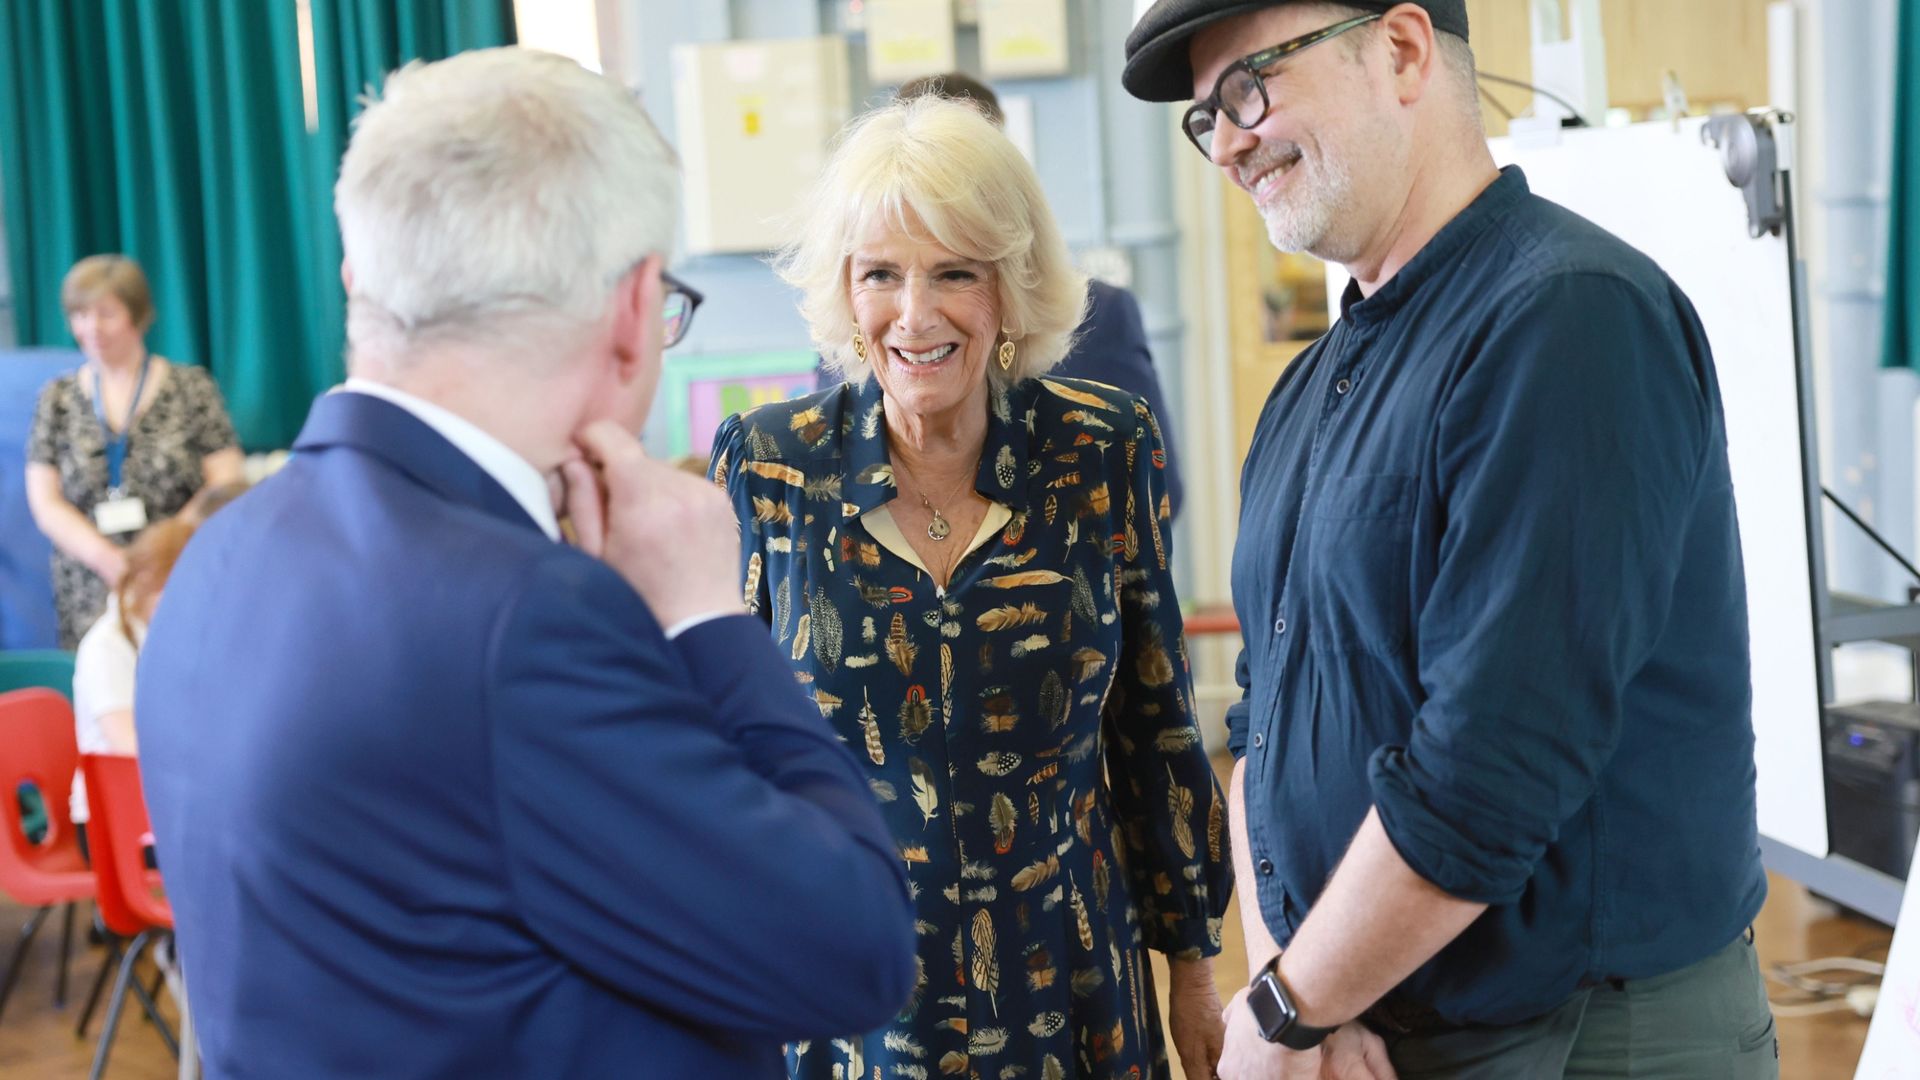
Queen Camilla speaks with author Rob Biddulph...

Rob Biddulph hablando con la Reina Camilla durante la iniciativa Coronation Libraries en 2023(Imagen: Getty Images / Chris Jackson Collection)

No han ganado

“Si vas a usar el trabajo creativo de alguien más para un producto comercial, deberías pedir permiso y pagar por ello.”

Rob Biddulph

Aunque el debate regulatorio ha perdido algo de tracción en los últimos años, la conversación continúa. ¿Han ganado las plataformas de IA, o aún queda margen para un marco más justo? Biddulph propone un sistema de opt-in, donde usar el trabajo de otros para fines comerciales requiere consentimiento y compensación adecuados. “No veo por qué los artistas deberían aceptarlo con un conjunto de reglas distinto solo por la novedad tecnológica. Lo lógico es un sistema de licencias con consentimiento explícito, antes que un opt-out.”

Una lucha que vale la pena

“No creo que los artistas puedan permitirse abandonar esta lucha, incluso cuando a veces parezca desesperanzadora.”

Rob Biddulph

Para Biddulph, la pregunta no es si la IA se quedará, sino cómo se integrará de forma ética en el ecosistema creativo. “La tecnología llegó para quedarse, pero eso no implica aceptar cualquier modelo de negocio. Esta es una batalla por el valor de la creatividad humana y por proteger lo que damos por sentado: la capacidad de crear desde nuestra propia experiencia.”

Quienes deseen seguir el trabajo de Rob Biddulph pueden encontrarse con él en YouTube, X, Instagram y Facebook, así como en su sitio web oficial.

from Latest from TechRadar https://ift.tt/U05BcjC
via IFTTT IA

Energizer 3-en-1: una estación de carga magnética y plegable para Apple y más


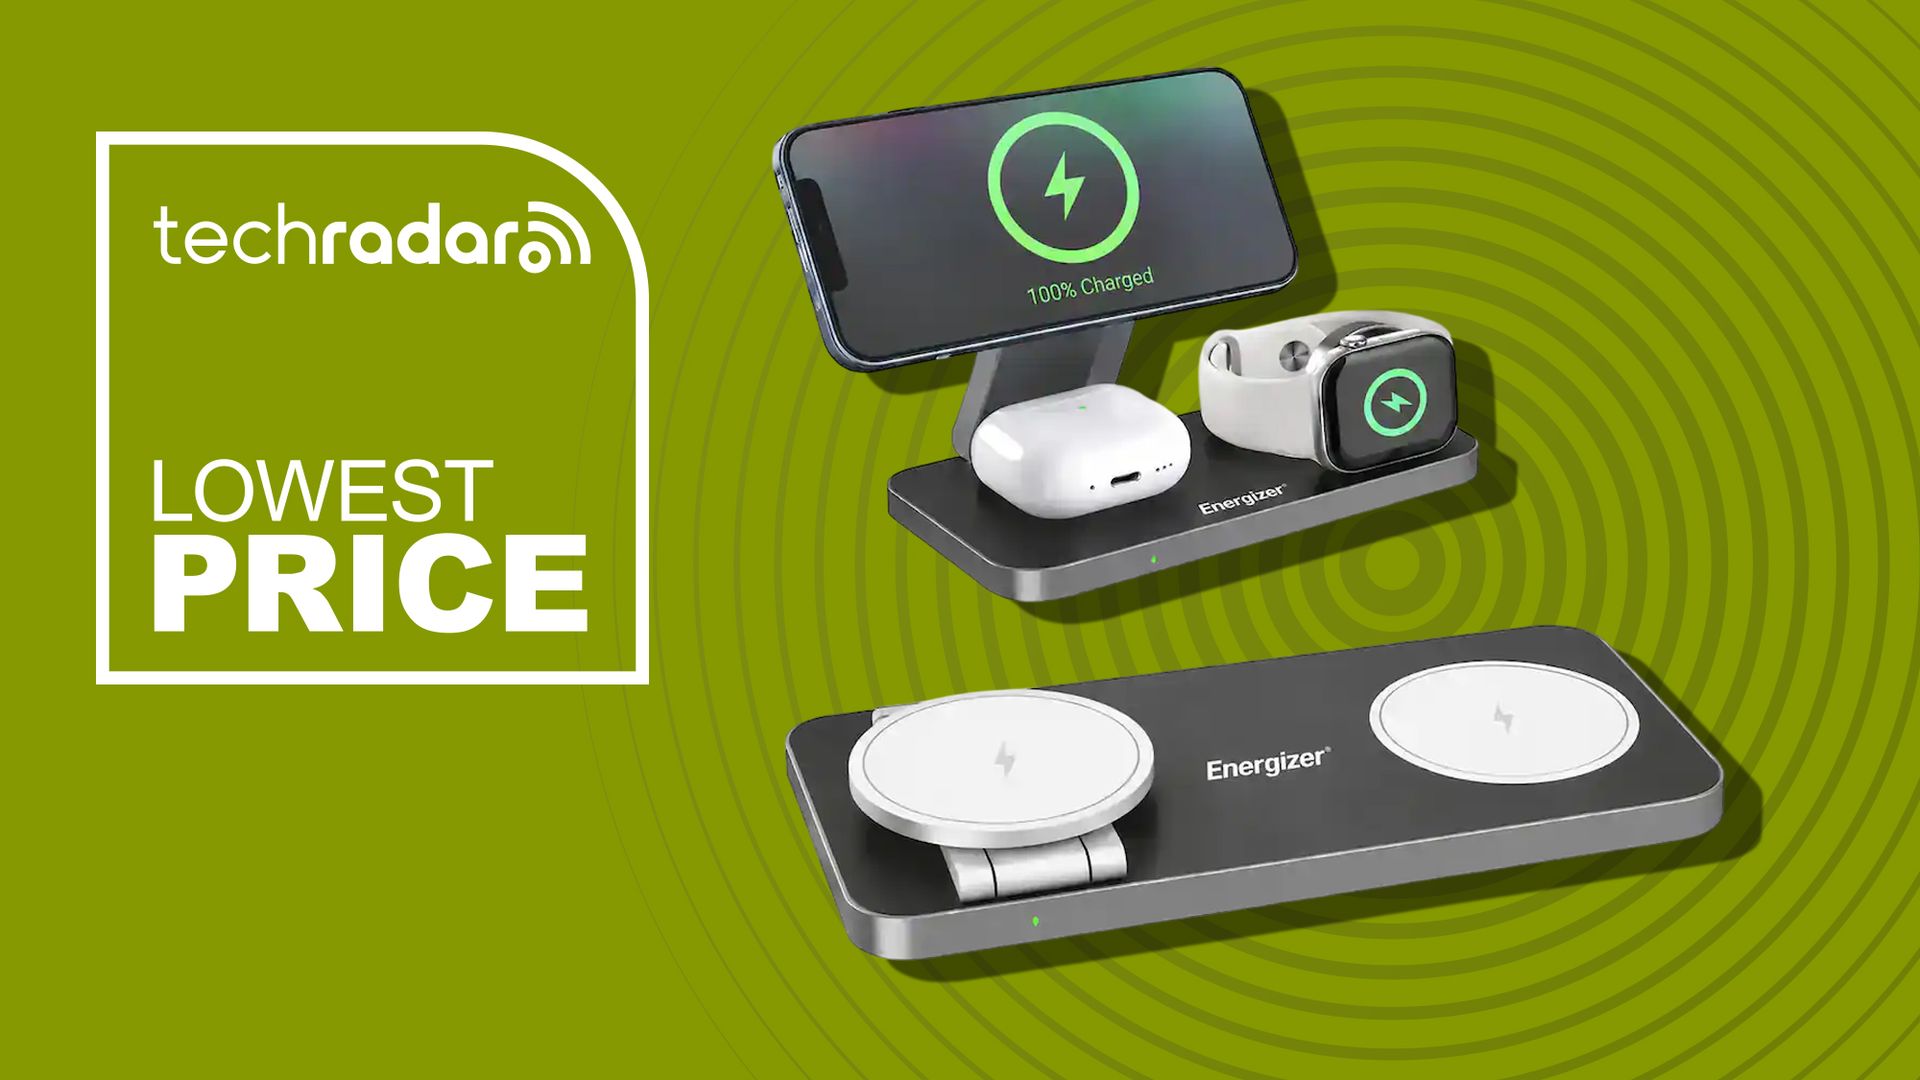
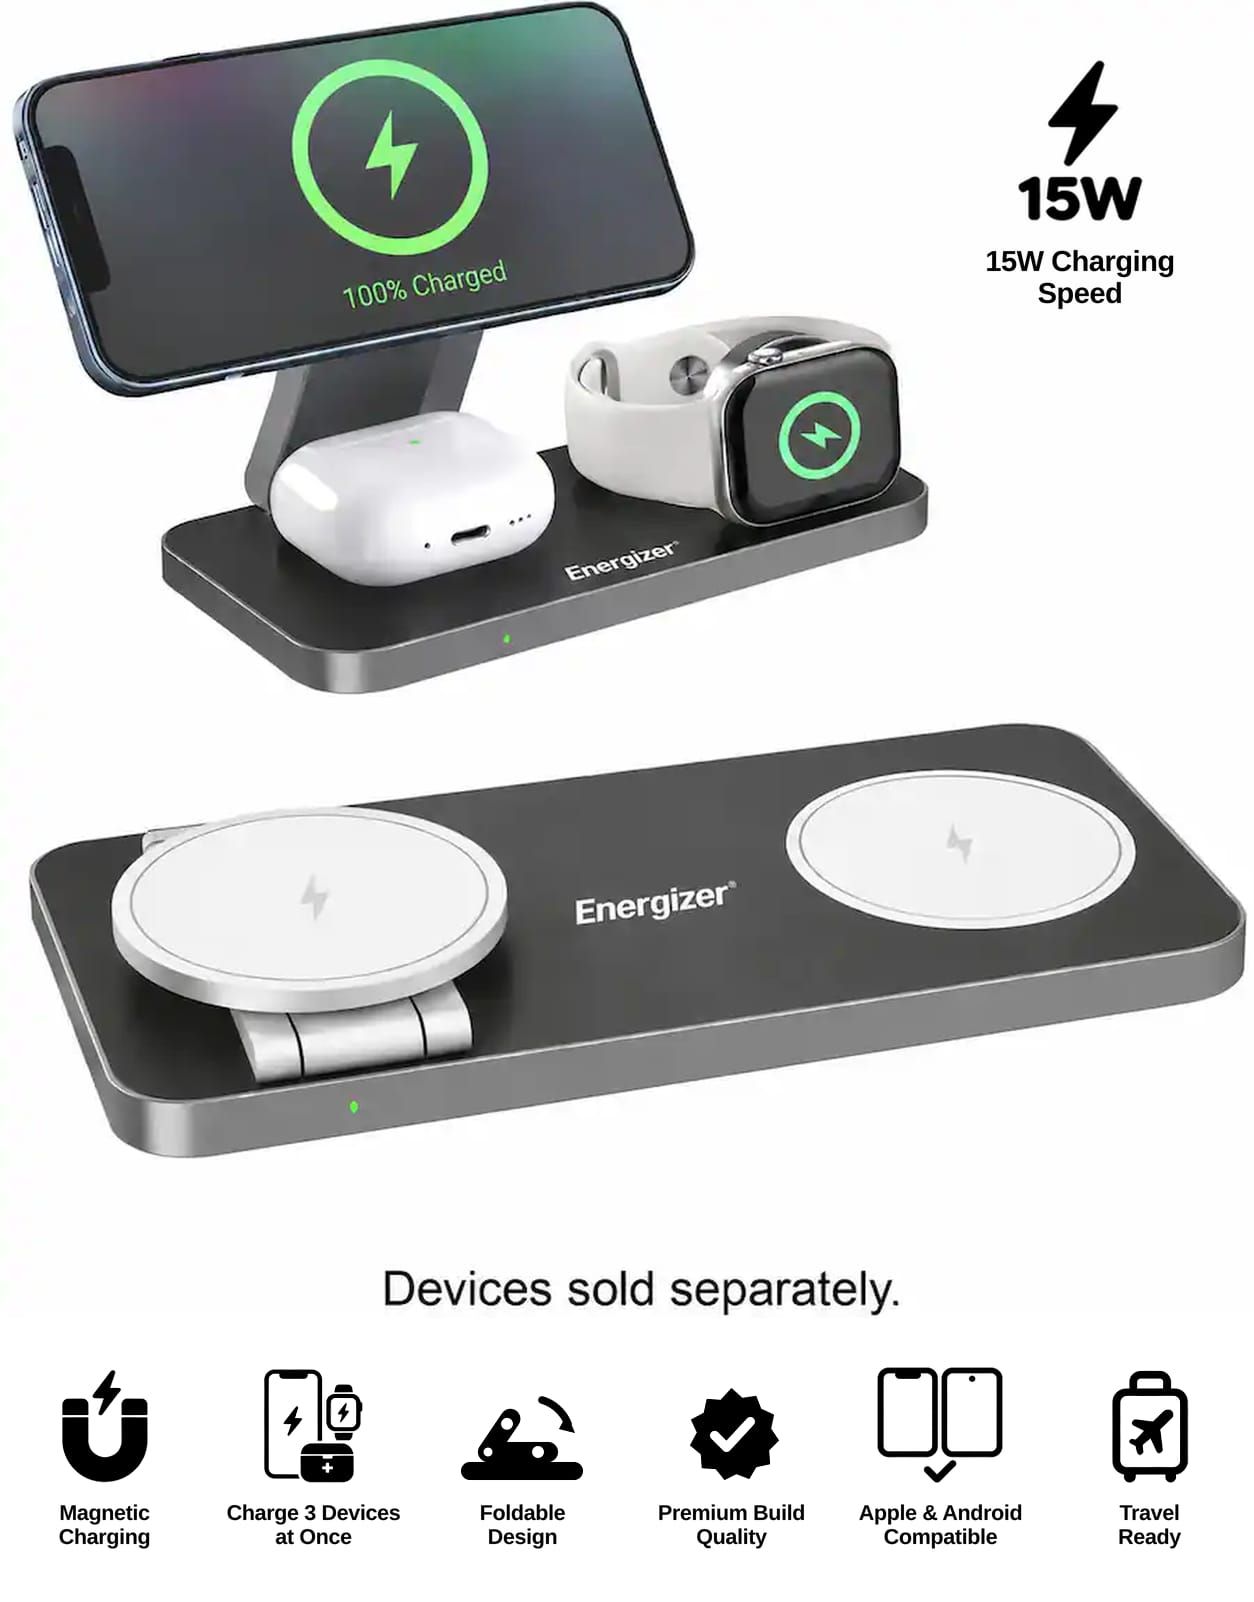
En un entorno de trabajo desde casa, la gestión de cables puede convertirse en un verdadero dolor de cabeza. La Energizer 3-in-1 Magnetic Foldable Wireless Charging Stand ofrece una solución limpia y eficiente: carga simultánea para iPhone, AirPods y Apple Watch sin enredos, gracias a un diseño magnético y plegable que ahorra espacio en el escritorio.

Ideal para: usuarios de Apple que buscan una forma económica y compacta de cargar tres dispositivos a la vez, sin sacrificar rendimiento ni organización.

La oferta: La estación de carga Energizer 3-in-1 está disponible a 17,49 USD (anteriormente 49,99 USD) en Best Buy, como parte de una promoción de descuento.

Por qué importa: A un precio tan bajo, esta solución de carga triple resulta más asequible que adquirir accesorios individuales. Además, su diseño plegable facilita la portabilidad, ideal para viajes o espacios de trabajo reducidos.

La mejor oferta de hoy para estaciones de carga

3-in-1 15W Magnetic MagSafe/Qi2 Fast 15W Universal Charging Station: fue 49,99 USD, ahora 17,49 USD
Este soporte plegable ofrece 15W de carga magnética para el teléfono, 3W para auriculares y 2,5W para el reloj. Es compatible con Qi2 y MagSafe, y está construido en aleación de zinc para mayor durabilidad. Puede posicionarse en vertical u horizontal y cuenta con protección contra sobrecargas.

Por qué lo recomendamos

La Energizer 3-in-1 permite cargar un iPhone, auriculares inalámbricos y un Apple Watch al mismo tiempo, con velocidades de carga de 5W/7,5W/10W/15W para el teléfono, 3W para los auriculares y 2,5W para el reloj. Su diseño plegable facilita el transporte, y su compatibilidad se extiende a otros teléfonos, como Samsung, Motorola y Nokia, ampliando su utilidad en hogares con dispositivos mixtos.

Contexto de precio y valor histórico

La promoción de Best Buy sitúa la estación Energizer 3-in-1 en 17,49 USD, frente a un precio habitual de 49,99 USD, lo que representa un descuento destacado para quienes buscan simplificar su espacio de carga.

Además, la promoción puede incluir beneficios adicionales para nuevos o antiguos suscriptores de Apple Music o Apple TV, ampliando el valor global de la oferta para usuarios del ecosistema Apple.

Para opciones adicionales, vale la pena revisar recopilaciones de cargadores para teléfonos que hemos evaluado y recomendados en nuestro análisis de productos de carga.

¿Deberías comprarla?

✅ Comprar la Energizer 3-in-1 si…

Regularmente cargas un iPhone, AirPods y Apple Watch y quieres eliminar varios cables con una estación compacta. A 17,49 USD, es una oferta muy atractiva y conveniente. Las pruebas gratuitas de Apple Music y Apple TV pueden aumentar aún más su valor para usuarios del ecosistema.

❌ No comprarla si…

Solo necesitas cargar un dispositivo o quieres la opción de la carga más rápida posible mediante cable. En ese caso, una estación dedicada con carga por cable podría ser más práctica.

Más ofertas de estaciones de carga

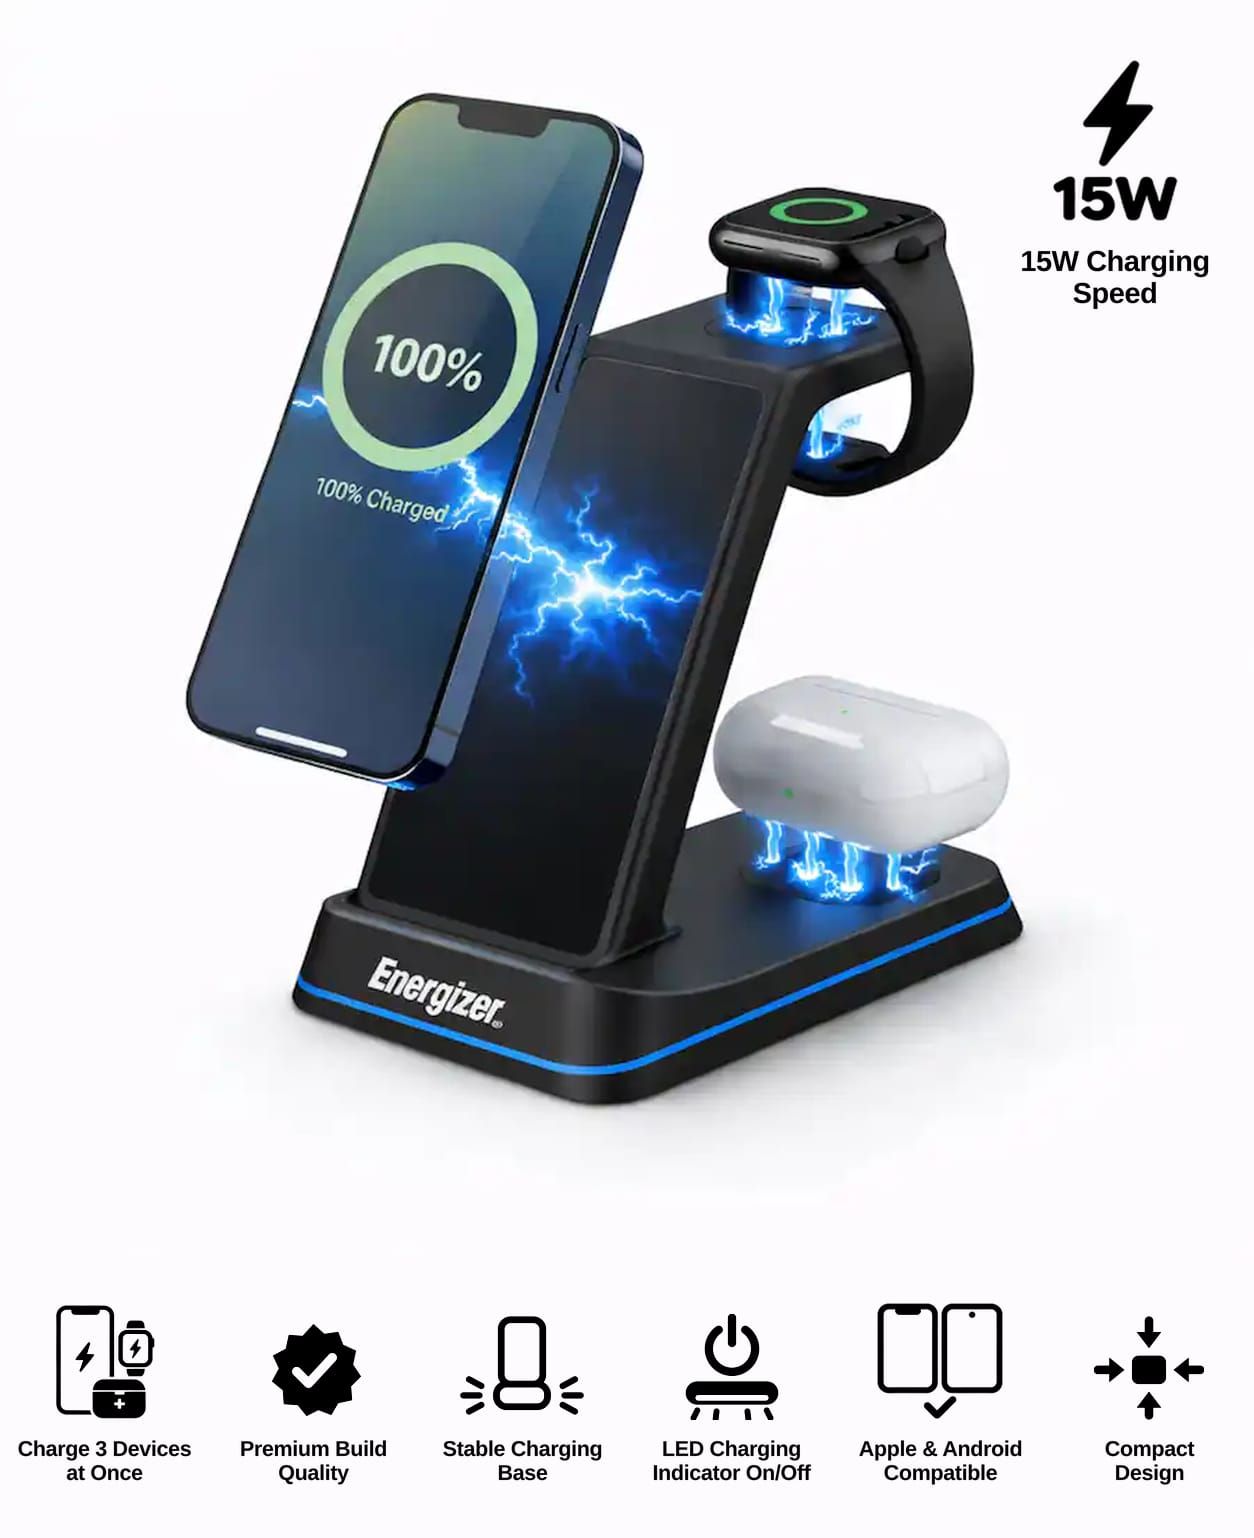
3-In-1 Universal Charging Station: fue 39,99 USD, ahora 14,99 USD
Con características similares, incluida la carga Qi certificada de 15W y iluminación RGB, a menudo se acompaña de pruebas de suscripción para servicios de Apple cuando corresponde.

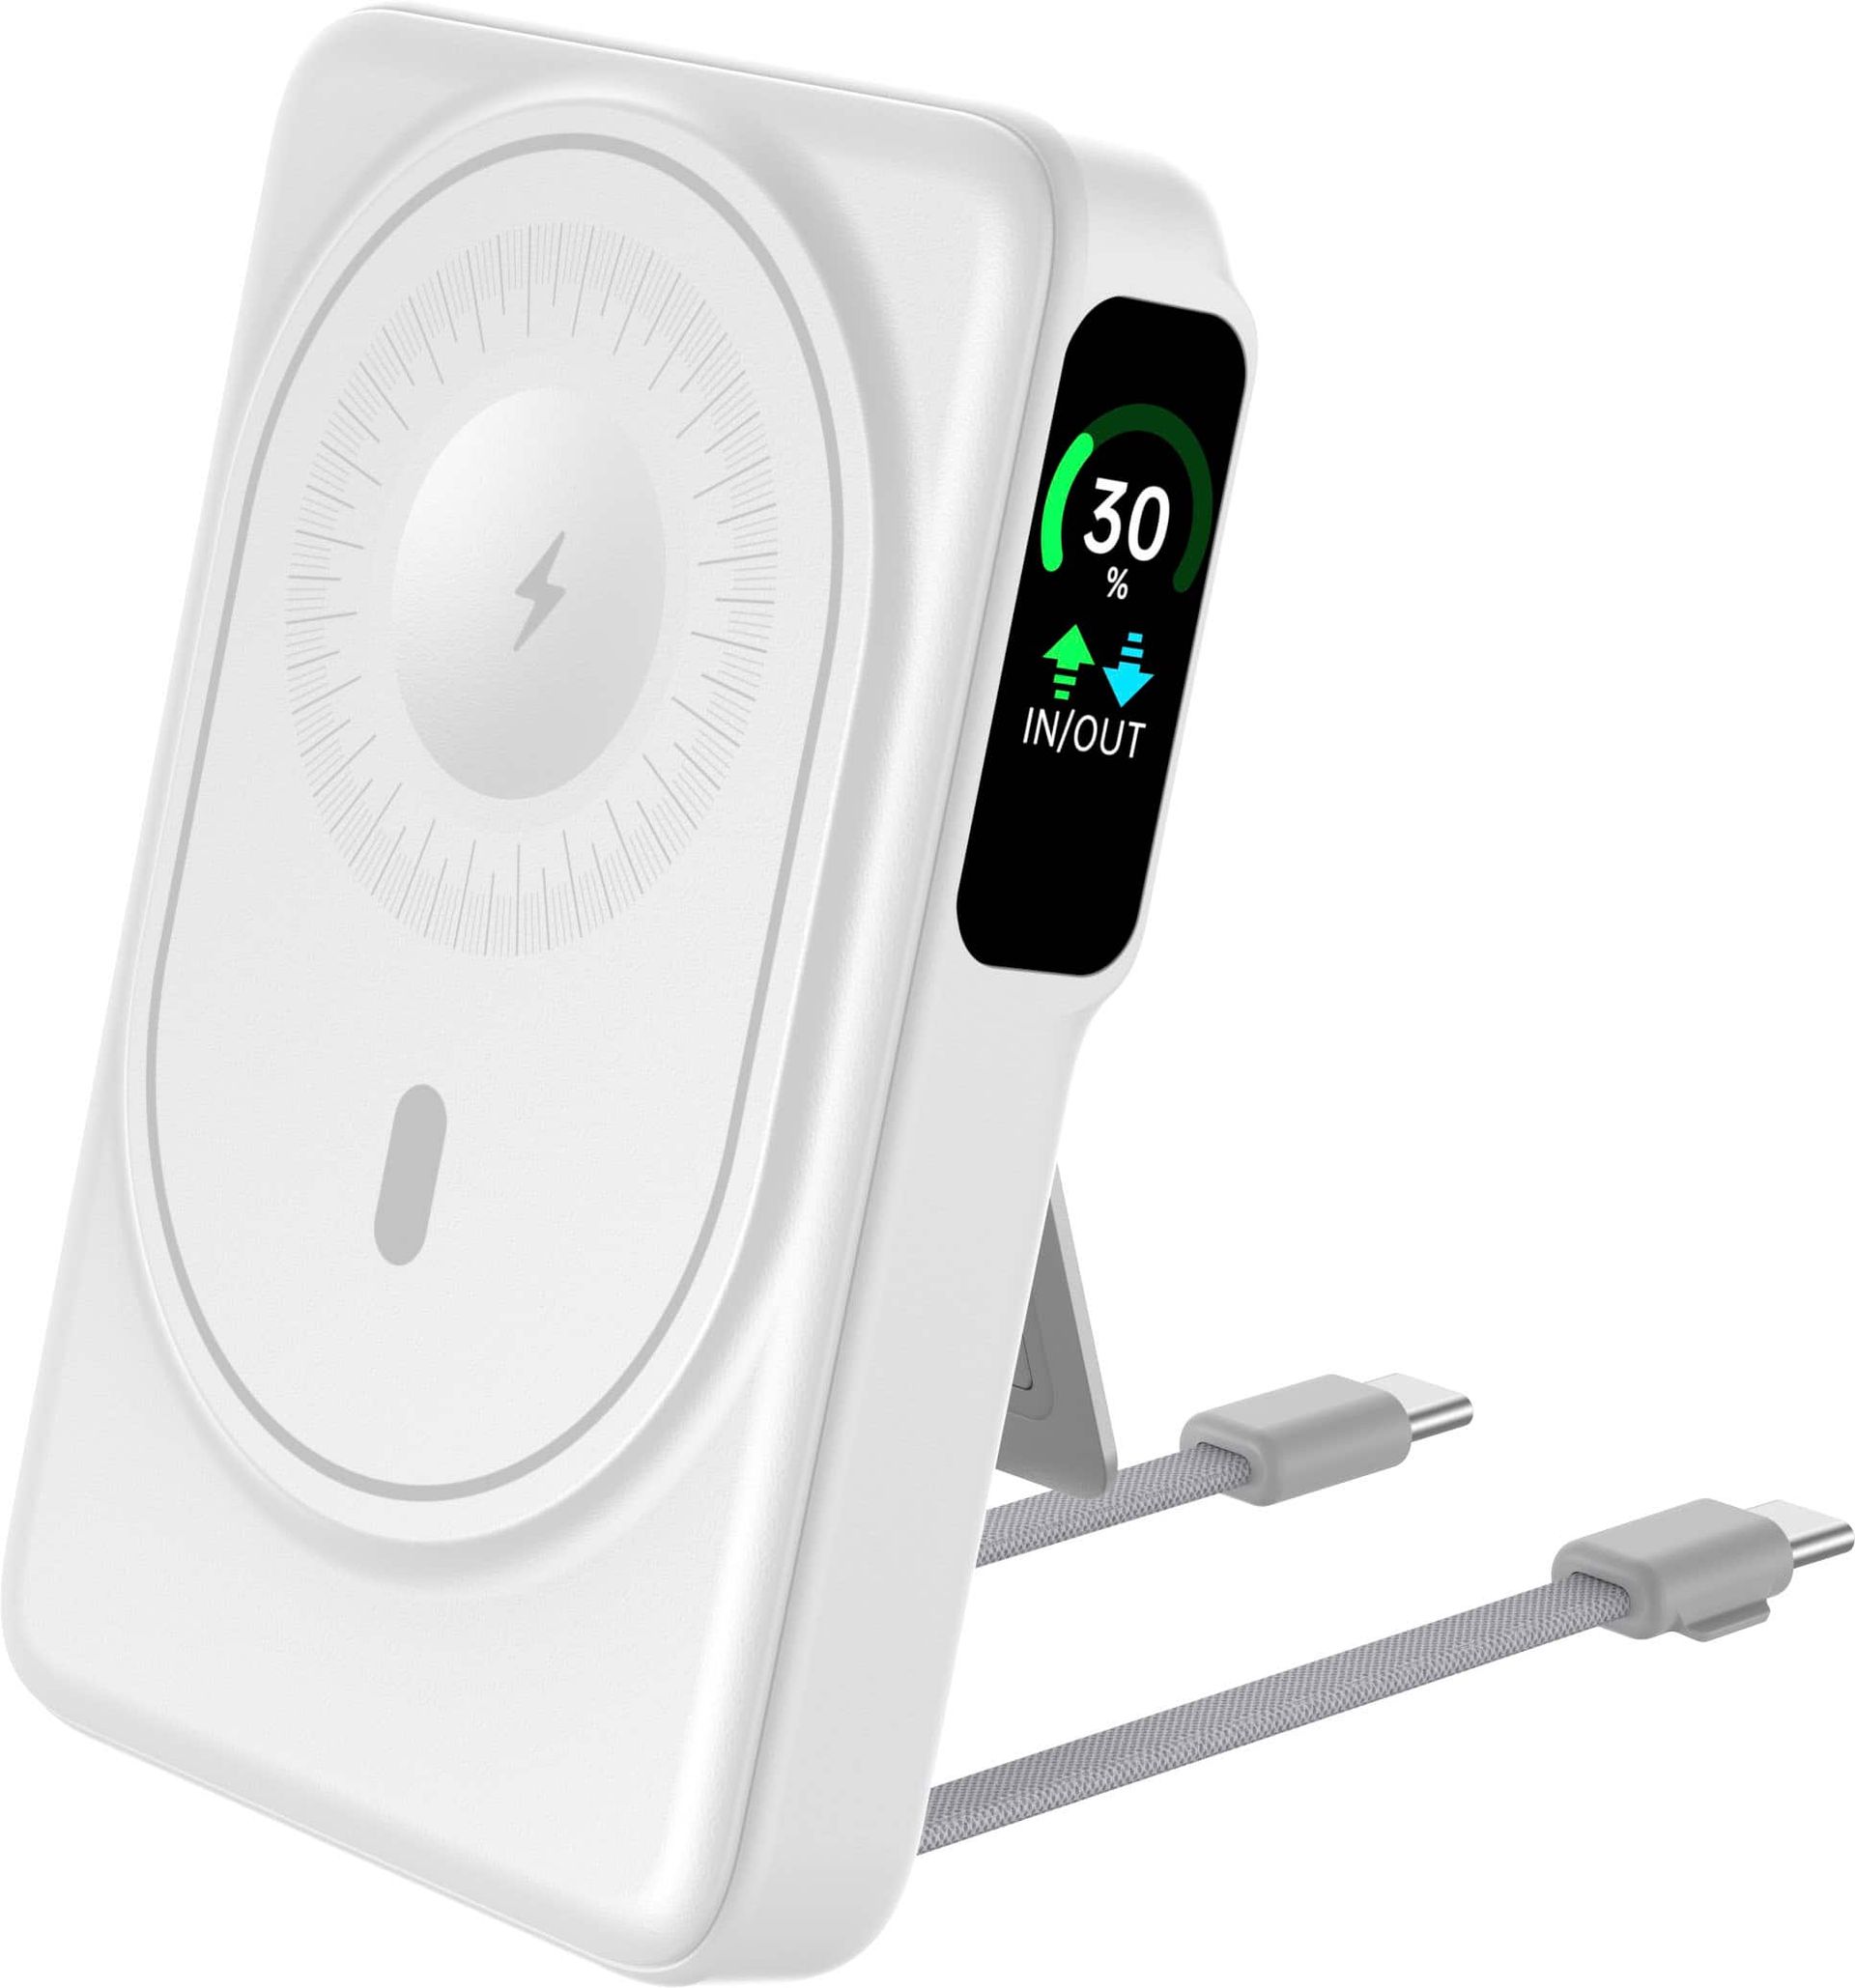
10,000mAh MagSafe PowerBank: fue 44,99 USD, ahora 29,99 USD
Powerbank magnética de 10,000 mAh con 22,5W de carga, compatibilidad Qi2 y MagSafe, pantalla OLED y dos cables USB-C integrados para una recarga rápida y autónoma cuando estás fuera de casa.

from Latest from TechRadar https://ift.tt/vmc5h08
via IFTTT IA

De la piloto a la producción: estableciendo una capa de conocimiento para escalar AI en marketing


La adopción de la inteligencia artificial ha avanzado a un ritmo acelerado. Informes recientes señalan que una gran mayoría de organizaciones ya utiliza herramientas de IA en al menos una función del negocio, pero muy pocas han logrado escalar su uso a toda la organización y una fracción está aún en fases piloto. En el área de marketing, esa brecha se acentúa cuando un piloto de IA se enfrenta a la complejidad de un stack de datos existente. Un piloto puede demostrar la capacidad de un modelo cuando se le asigna una tarea definida y datos cuidadosamente seleccionados; trasladar esa capacidad a un entorno empresarial vivo, sin embargo, suele ser mucho más desafiante.

La raíz del problema a menudo no reside en el modelo en sí, sino en la forma en que se gestionan los datos de marketing. Los datos están dispersos entre plataformas, almacenes y sistemas internos, con estructuras y definiciones distintas que dificultan que la IA entienda qué significan realmente los números. Esto facilita que la salida de un modelo parezca creíble incluso cuando se basa en supuestos incorrectos.

Una solución clave es una capa de conocimiento que conecte las bases de datos con el razonamiento de la IA. Esta capa define conceptos canónicos, mapea definiciones entre plataformas y captura las reglas de negocio que deben aplicarse antes de considerar fiable un análisis. Al estar integrada sobre los almacenes de datos existentes, permite evitar inversiones costosas en sustitución de infraestructura.

La claridad de un punto de partida definido es crucial: en lugar de seguir la primera versión que el modelo encuentre de una métrica, la IA debe operar con una comprensión gobernada de lo que ese concepto significa en la organización y cómo interpretarlo correctamente.

Sin embargo, las definiciones estáticas no son suficientes. El rendimiento de marketing cambia con el negocio, por lo que la IA también necesita acceso al contexto que rodea una investigación. Una campaña puede mostrar un descenso en el rendimiento debido a un cambio presupuestario reciente, o a una promoción nueva o a una prueba de mercado en curso. Sin esa información contextual, la IA puede identificar un cambio con precisión, pero concluir de forma errónea la causa.

Esta distinción se refleja mejor al separar el conocimiento de marketing persistente del contexto que se resuelve para cada investigación. En este punto, la colaboración entre equipos de marketing y de datos es esencial: los primeros entienden los objetivos y cómo interpretar el rendimiento, mientras que los segundos conocen los sistemas y controles de gestión de datos. Juntas, estas perspectivas crean una base más útil para la IA: las definiciones pueden acordarse antes de integrarlas en flujos de trabajo automatizados, y los requisitos de gobernanza pueden seguir siendo parte del proceso analítico en lugar de añadirse después de generar un resultado.

La adopción de IA en producción exige confianza, no otro piloto. El siguiente salto requiere convertir estas bases en operación. La investigación de McKinsey indica que la mayoría de las organizaciones aún se sitúan entre la experimentación y la primera escala, a pesar del crecimiento de la adopción. Por ello, la prioridad para los responsables de marketing debe ser revisar lo que rodea al modelo, antes de incorporar uno más. ¿Las métricas relevantes están definidas de forma consistente? ¿Puede la IA entender cómo se relacionan esas métricas entre sistemas? ¿Sabe qué decisiones están modelando el rendimiento actualmente?

Una capa de conocimiento bien estructurada puede proporcionar la conexión faltante entre los datos empresariales y el razonamiento de la IA, dando a los modelos una comprensión gobernada del entorno operativo y reduciendo las suposiciones que deben hacer.

Así cambia la pregunta de producción: en lugar de preguntarse si un modelo nuevo es lo suficientemente capaz, las organizaciones pueden centrarse en si la IA ha recibido el conocimiento necesario para funcionar de forma confiable. Los modelos seguirán evolucionando, pero para las empresas que buscan convertir la inversión en IA en valor medible, la acción más inmediata es asegurar que esos modelos cuenten con una base de conocimiento estable para razonar.

En última instancia, los esfuerzos deben orientarse a convertir el impulso tecnológico en resultados tangibles, asegurando que la IA opere con una comprensión coherente del negocio y de sus reglas, para que las decisiones dependan menos de conjeturas y más de una interpretación compartida de los datos.

from Latest from TechRadar https://ift.tt/xyaEAwJ
via IFTTT IA

La IA como puerta de entrada: reflexiones de Linus Torvalds sobre la programación en la era de la inteligencia artificial


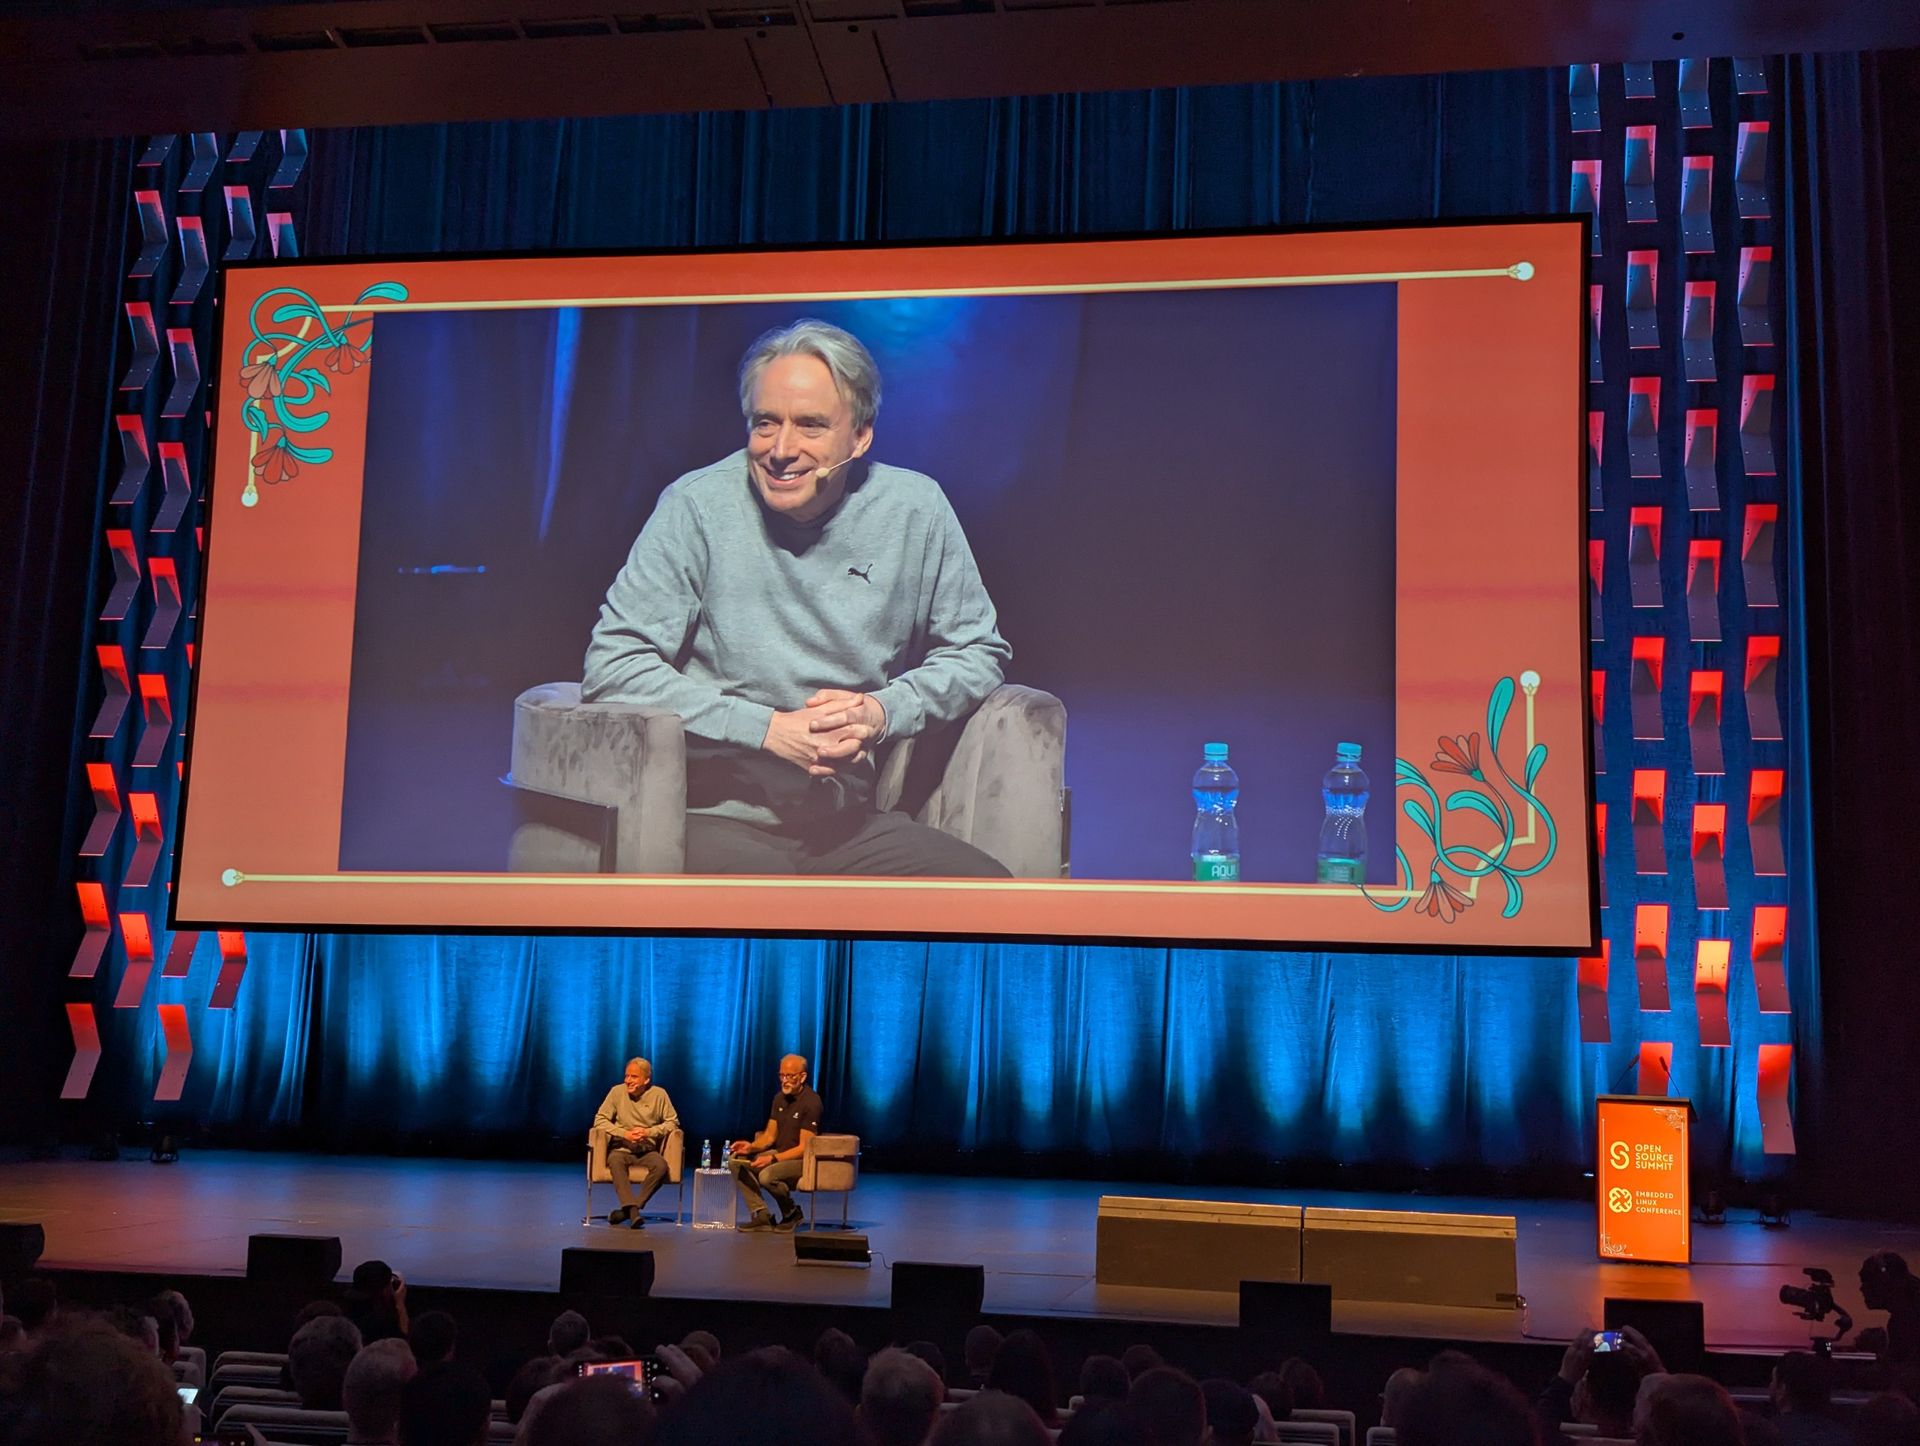
En medio de titulares sombríos sobre el impacto de la IA, una voz destacada ofrece una lectura fresca y pragmática: Linus Torvalds, fundador y principal mantenedor del kernel de Linux, compartió en Open Source Summit en Praga una visión que merece ser considerada con seriedad por desarrolladores y comunidades de código abierto. Este artículo explora sus ideas sobre cómo la IA está cambiando lo que significa ser programador hoy y por qué puede actuar como una puerta de entrada para jóvenes y principiantes.

Torvalds recordó los primeros días de Linux y el trayecto hacia la creación de Git, pero centró su reflexión en cómo la IA ha modificado el sentimiento y la experiencia de programar. Su tesis principal es que la IA puede reducir la intimidación inicial para quienes se acercan a la programación, especialmente para juniors y adolescentes que buscan orientarse en una industria que, a veces, parece intimidante y ultracompleja.

“La gente ama odiar a la IA. Creo que es una herramienta interesante, muy útil. Es una puerta de entrada y una vía para generar código realmente bueno”, declaró, con un tono que buscaba equilibrar humor y seriedad.

Sobre la idea de la IA y la noción de “fallar” o de hacer cosas que no están a la altura, Torvalds recordó sus inicios en programación, cuando desarrolló juegos de ordenador que, en su momento, “dejaban mucho que desear”, aunque todo lo demás también estaba lejos de ser perfecto. Este contexto ayuda a entender su argumento: lo importante no es la perfección desde el inicio, sino permitir que el proceso de aprendizaje comience y se mantenga agradable. En palabras del propio Torvalds, el objetivo es que el umbral para empezar sea lo suficientemente bajo como para que el aprendizaje tenga sentido y disfrute, sabiendo que llevará tiempo dominar las habilidades necesarias.

No obstante, advierte sobre el uso de la IA para trabajos serios, especialmente al inicio. Quien utilice la herramienta debe tener claro qué quiere lograr y cuál debe ser el resultado; de lo contrario, el riesgo de errores con consecuencias graves es alto. Así, recomienda comenzar con proyectos “de juguete” o proyectos personales antes de aplicar la IA a tareas de mayor envergadura. En su visión, la IA debe ser una puerta de entrada, no una sustitución del aprendizaje profundo.

Una parte importante de su discurso aborda el equilibrio entre entusiasmo y cautela: la IA puede facilitar el aprendizaje y la exploración, pero debe usarse con responsabilidad cuando el trabajo es real y relevante. Este enfoque sugiere que las comunidades técnicas deben educar a los usuarios sobre límites, objetivos y verificación de resultados para evitar malentendidos y errores costosos.

En cuanto a vulnerabilidades y parches generados por IA, Torvalds mencionó un fenómeno reciente: informes de vulnerabilidades y parches generados por IA que inundan listas de correo y comprometen la gestión de seguridad por la duplicación y la distribución de información no verificada. Aquel panorama llevó a que muchos mensajes fueran duplicados o poco útiles, obligando a los mantenedores a filtrar y redirigir esfuerzos. Esta experiencia subraya una verdad práctica: la tecnología, por poderosa que sea, requiere una gobernanza cuidadosa y un uso consciente para no desfavorecer la seguridad y la calidad del código.

Para enfrentar este desafío, Torvalds propone una estrategia paradójica: más IA, no menos. Al usar herramientas de IA para generar revisiones y parches, la comunidad puede racionalizar procesos y acelerar correcciones, siempre que exista control humano y una estructura de revisión sólida. La clave está en equilibrar el flujo de aportes automatizados con prácticas de mantenimiento y priorización que eviten la saturación y el ruido.

El mensaje central de Torvalds, entonces, es doble. Por un lado, la IA puede democratizar la programación al bajar las barreras de entrada y permitir que más personas participen y aprendan. Por otro lado, la comunidad técnica debe gestionar de forma consciente el uso de la IA para garantizar la calidad, la seguridad y la sostenibilidad de los proyectos. En resumen, la IA no es un fin en sí mismo, sino una herramienta que, bien utilizada, puede impulsar la creatividad, la colaboración y la formación de nuevas generaciones de programadores.

Este análisis propone pensar en la IA como un catalizador de aprendizaje y un acelerador de procesos, siempre dentro de una ética de uso responsable y una gobernanza que priorice la seguridad, la transparencia y la calidad del código. En un panorama tecnológico en constante cambio, la conversación de Torvalds nos invita a abrazar la IA como un aliado para aprender y construir, sin perder de vista la necesidad de aprender a fondo, con paciencia, curiosidad y rigor.

from Latest from TechRadar https://ift.tt/d4XuZcS
via IFTTT IA

Calibre 9.16: mejoras en lectura en voz alta, AVIF y manejo de PDF para bibliotecas grandes

Calibre 9.16

Calibre 9.16 ya se puede descargar y llega como una de las actualizaciones más amplias de los últimos meses para este gestor de libros electrónicos de código abierto. La entrega pone el foco en la lectura en voz alta, en el tratamiento de imágenes y documentos, y en la comunicación con lectores externos, sin cambiar completamente la forma de trabajar con la biblioteca.

Quienes usan el programa a diario notarán sobre todo los retoques en funciones que ya existían: síntesis de voz, importación de PDF, formatos de imagen y sincronización. No es un rediseño ni una revolución, pero sí una puesta al día pensada para que la gestión de catálogos grandes resulte menos pesada.

Voces Kokoro para escuchar libros con más naturalidad en Calibre 9.16

La lectura en voz alta estrena las voces Kokoro, una opción que se puede seleccionar desde los ajustes de reproducción. En la práctica, el usuario elige el backend Piper y, dentro de él, escoge una voz Kokoro; la primera vez que se utiliza, el programa descarga los archivos necesarios de forma automática.

El resultado, según las notas del proyecto, es una entonación menos mecánica y más fluida que la de voces anteriores. La mejora se aprecia especialmente en textos largos en inglés, aunque conviene revisar qué voces están disponibles para cada idioma, sistema operativo y paquete instalado.

AVIF, PDF y conversión de documentos

Calibre 9.16 añade soporte nativo para imágenes en formato AVIF. Este tipo de archivo permite conservar bastante calidad con un peso menor que JPEG o PNG, algo útil cuando las portadas o ilustraciones ocupan mucho dentro de un libro electrónico, superando la anterior conversión de imágenes GIF a JPEG y WebP. El programa ya muestra estas imágenes en el visor y en la vista de biblioteca, sin los iconos de archivo roto que aparecían antes.

En el apartado de PDF, la actualización mejora la entrada de documentos y el tratamiento de maquetaciones complejas. Las notas técnicas concretan avances al reconocer texto de derecha a izquierda, al gestionar páginas con varias columnas y al corregir problemas de conversión en documentos con texto vertical o contenido que se perdía al generar PDF desde HTML multipágina.

Kobo, rendimiento y herramientas internas

Para quienes sincronizan su biblioteca con un lector Kobo, la versión incorpora ajustes de compatibilidad y apunta a firmwares más recientes. El anuncio no entra en todos los detalles, pero sí señala cambios en la comunicación con estos dispositivos, un frente que suele generar dudas entre los usuarios.

También hay mejoras de rendimiento en tareas cotidianas: arranque más rápido, borrado masivo, ordenación por colecciones, búsquedas y refresco del navegador de etiquetas. Son cambios poco vistosos, pero se notan cuando la biblioteca tiene miles de referencias y se trabaja con ella a menudo.

El descargador de noticias incorpora Camoufox, una solución basada en navegador que ayuda a obtener contenido de webs que bloquean las descargas automáticas tradicionales. Las reglas de medios como The New York Times, The Economist y The Atlantic ya se benefician de esta capacidad, según las notas recogidas por medios especializados.

En el editor aparecen ajustes variados: la herramienta Check Book puede ignorar ciertos tipos de problemas y actualizar selectores CSS al reparar identificadores inválidos; la vista de índice muestra la entrada correspondiente al archivo editado; y herramientas como Tag Mapper o los conversores HTML/CSS admiten reglas de búsqueda. También se mejora la ordenación de etiquetas jerárquicas y se añade un botón para restablecer la disposición de la ventana principal.

El registro de cambios menciona además correcciones en la conversión EPUB 3 para enlaces de navegación que dejaban de funcionar, en la salida DOCX cuando faltaban espacios duros y en conflictos de renderizado del modo oscuro del lector. La seguridad del servidor de contenido integrado también recibe refuerzos, siguiendo la línea de quien renueva el servidor de contenidos.

Cómo actualizar a Calibre 9.16 y a quién le cunde más

Al ser un programa de código abierto, pasar a Calibre 9.16 no cuesta dinero. Se puede descargar el instalador desde la web oficial para Windows, macOS o Linux; si ya está instalado, el propio programa avisa desde el menú de ayuda de que hay una versión nueva y remite a la página del proyecto para bajarla. En Linux también existe un script oficial, aunque los repositorios de cada distribución pueden tardar unos días en incorporar el paquete.

Antes de actualizar conviene hacer una copia de seguridad de la biblioteca, sobre todo si se han modificado metadatos, portadas o colecciones. El proceso normalmente conserva la configuración y los archivos, pero tener un respaldo evita sustos si algo no sale como se esperaba.

¿Merece la pena? Si se escuchan libros con frecuencia, las voces Kokoro son el motivo más claro para actualizar. Si se manejan cómics o libros ilustrados, el soporte AVIF ayuda a mantener imágenes sin disparar el tamaño. Para quien usa un Kobo, los ajustes pueden mejorar la sincronización, aunque el proyecto no detalla todos los cambios. Y si se importan muchos PDF, las mejoras apuntan a conversiones más limpias, aunque conviene probar con los documentos propios.

Calibre 9.16 se presenta así como una actualización de accesibilidad, compatibilidad y mantenimiento más que como un cambio de rumbo. Las novedades principales están en la lectura en voz alta, el soporte de AVIF y el trabajo con PDF, mientras que el resto de ajustes pule el rendimiento y las herramientas internas. Para la mayoría de usuarios, actualizar es sencillo y no obliga a rehacer la biblioteca; la decisión depende de cuánto peso tengan esas funciones en el día a día.

from Linux Adictos https://ift.tt/NDyvZsH
via IFTTT

Ventoy 1.1.18: mejoras de compatibilidad, correcciones de arranque y soporte experimental para SteamOS

Ventoy 1.1.18

Ventoy 1.1.18 ya está disponible con nuevas funciones y correcciones destinadas a mejorar la compatibilidad con distintas distribuciones y herramientas de recuperación. Esta versión del programa para crear unidades USB de arranque, que llega tras la 1.1.17, destaca por añadir soporte experimental para las imágenes de recuperación de SteamOS, una novedad especialmente interesante para quienes necesitan recuperar o reparar dispositivos basados en el sistema de Valve.

La actualización también introduce mejoras en el montaje de la partición que contiene las imágenes ISO en Linux, soluciona varios problemas de arranque y corrige fallos relacionados con la persistencia de datos en Ubuntu. Además, amplía la compatibilidad con Clonezilla, Fedora y otros sistemas.

Ventoy 1.1.18 incluye compatibilidad experimental con la recuperación de SteamOS

La novedad más destacada de esta versión es el soporte experimental para las imágenes de recuperación de SteamOS. Esta función busca facilitar el uso de los medios de recuperación del sistema operativo de Valve desde una unidad USB preparada con Ventoy.

Al tratarse de una característica experimental, conviene tener presente que su funcionamiento puede depender de la imagen utilizada y del dispositivo. Por tanto, no debe interpretarse como una garantía de compatibilidad universal con todas las versiones de SteamOS o todos los equipos.

Ventoy 1.1.18 introduce mejoras en Linux y en el montaje de las imágenes

Ventoy 1.1.18 mejora la función de remontaje en Linux para que la partición donde se almacenan las imágenes ISO pueda montarse de forma más directa en las principales distribuciones de escritorio. El objetivo es reducir las dificultades que pueden aparecer al acceder a esa partición desde el propio sistema operativo.

También se corrige la aparición de iconos de disco duplicados en la barra lateral de algunos entornos de escritorio Linux. Además, el nombre del dispositivo de mapeo de la partición ISO pasa a ser estable: /dev/mapper/VentoyPart. Este cambio puede facilitar la identificación de la partición en herramientas y procesos que interactúan con ella.

La actualización incorpora asimismo una corrección para que la partición ISO pueda montarse correctamente con Clonezilla, una herramienta utilizada para clonar discos y realizar copias de seguridad de sistemas.

Correcciones de arranque y persistencia

La nueva versión soluciona un problema de arranque detectado en la versión beta de Fedora 45, así como un fallo en la comprobación de la versión de Secure Boot de Windows y Windows PE. También corrige un problema por el que la persistencia podía fallar de manera intermitente en Ubuntu Desktop, una función importante para conservar cambios y datos entre sesiones en los sistemas compatibles.

Entre las correcciones adicionales figura la solución de un problema de arranque con Grml 2026.09. Ventoy 1.1.18 también mejora el funcionamiento con la versión más reciente de LinuxConsole y añade soporte para imágenes ISO personalizadas basadas en Syslinux.

Mejoras en VentoyPlugson y disponibilidad de Ventoy 1.1.18

La herramienta de configuración VentoyPlugson incorpora una comprobación para las entradas de sustitución de la configuración de arranque, conocidas como «Boot Conf Replace». Este cambio añade una verificación adicional al gestionar estas opciones.

Ventoy 1.1.18 está disponible para descargar desde el repositorio oficial del proyecto, que ofrece paquetes para Linux y Windows, además de una imagen LiveCD. Los usuarios pueden consultar allí los archivos publicados y sus sumas de verificación SHA-256.

La actualización se centra principalmente en ampliar la compatibilidad y corregir problemas concretos, pero el soporte experimental para la recuperación de SteamOS es el cambio más llamativo para quienes utilizan Ventoy como herramienta de mantenimiento de sus equipos.

from Linux Adictos https://ift.tt/oDwRZgJ
via IFTTT

Flathub ajusta su política sobre inteligencia artificial: transparencia y evaluación caso por caso

Nuevo diseño de Flathub

Flathub ha cambiado su política sobre el uso de inteligencia artificial en las aplicaciones que se distribuyen a través de su repositorio. Tras endurecer las restricciones en mayo de 2026, la plataforma permite ahora presentar software que contenga código u otros materiales generados por IA, siempre que los desarrolladores declaren su uso y los responsables de la revisión consideren aceptable la propuesta.

El cambio, recogido en la documentación oficial de Flathub y difundido el 8 de octubre, sustituye la prohibición general por un sistema de transparencia y evaluación individual. No obstante, la plataforma mantiene restricciones específicas para los manifiestos de empaquetado y el uso de agentes de IA durante el proceso de presentación.

De la prohibición a la declaración obligatoria

En mayo, Flathub endureció sus normas hasta prohibir las aplicaciones que incluyeran código, documentación u otros contenidos generados o asistidos por inteligencia artificial. La medida también afectaba a los materiales empleados para preparar las aplicaciones y a las propias solicitudes de incorporación al repositorio.

La nueva política permite presentar proyectos con contenido generado por IA, pero exige que los responsables identifiquen las partes afectadas y estimen qué proporción del proyecto está implicada. La obligación incluye código fuente, documentación, empaquetado y otros materiales incorporados a la aplicación o a su distribución mediante Flatpak.

El objetivo es que los revisores puedan conocer el alcance de la utilización de estas herramientas antes de decidir si aceptan una aplicación.

Declarar el uso de IA no garantiza la aprobación

Flathub mantiene la capacidad de rechazar una aplicación aunque su desarrollador haya declarado correctamente el uso de inteligencia artificial. Los revisores pueden tener en cuenta la cantidad de contenido generado, su importancia dentro del proyecto y las dificultades que pueda plantear para comprobar su calidad, seguridad o mantenimiento.

Por tanto, la nueva política no supone una autorización automática para publicar cualquier programa creado con ayuda de IA. Cada propuesta continúa sometida a los criterios de calidad y seguridad del repositorio, y puede ser rechazada incluso sin una revisión adicional.

Los manifiestos de Flatpak siguen sujetos a restricciones

Una de las principales excepciones afecta a los manifiestos de Flathub, los archivos que describen cómo se construye y empaqueta una aplicación. Estos archivos no pueden contener material generado o asistido por IA, aunque el desarrollador declare su utilización.

La norma diferencia así el contenido de la aplicación de las instrucciones y los metadatos empleados para construir su paquete. La transparencia no elimina esta prohibición específica.

Los agentes de IA no pueden automatizar las solicitudes

Flathub también mantiene restricciones sobre el uso de agentes de inteligencia artificial durante el proceso de incorporación de aplicaciones. No está permitido utilizar estas herramientas para abrir o automatizar solicitudes de incorporación de cambios, generar sus mensajes de confirmación y descripciones, ni redactar comentarios o respuestas durante las revisiones.

Tampoco se permite solicitar revisiones realizadas por agentes de IA. El incumplimiento de estas reglas o la ocultación deliberada de contenido generado puede provocar el rechazo de la propuesta, mientras que las infracciones reiteradas pueden acabar en una prohibición permanente de participar en el repositorio.

En cambio, utilizar IA exclusivamente para investigar, debatir o depurar errores no requiere declaración cuando ningún material generado termina incorporándose a la aplicación o a su empaquetado.

Un cambio en la política de Flathub

La modificación refleja un cambio de enfoque: en lugar de excluir de forma general las aplicaciones que utilizan contenido generado por IA, Flathub apuesta por exigir transparencia y valorar cada caso. Sin embargo, conserva un margen amplio para rechazar proyectos que considere difíciles de revisar o mantener.

Para los desarrolladores, la consecuencia práctica es clara: deben documentar el uso de IA, identificar dónde aparece el contenido generado y respetar las restricciones sobre empaquetado y automatización. La aceptación seguirá dependiendo de la evaluación de los responsables de Flathub.

from Linux Adictos https://ift.tt/w0LhdCu
via IFTTT