Cómo correr en invierno: equipo esencial para entrenar con comodidad y seguridad


Las tardes frías, oscuras y lluviosas pueden hacer que salir a correr cueste un poco más. Sin embargo, con el equipo adecuado es posible entrenar durante todo el año con mayor comodidad y seguridad. La clave está en prepararse para dos cosas: mantener el calor sin acumular humedad y hacerse visible mientras se conserva la atención en el entorno.

Antes de salir, valora las condiciones de la ruta y tu situación personal. Correr de noche no siempre es seguro; si no te sientes a gusto, entrenar en interiores es una alternativa perfectamente válida.

## Vístete por capas y protege las extremidades

Vestirse por capas permite adaptarse mejor a los cambios de temperatura durante la carrera. Aunque una prenda totalmente impermeable puede parecer la solución obvia para la lluvia, algunas limitan la transpiración y pueden dejar el sudor frío junto al cuerpo. Busca prendas diseñadas para correr que ofrezcan resistencia al agua sin sacrificar demasiado la ventilación.

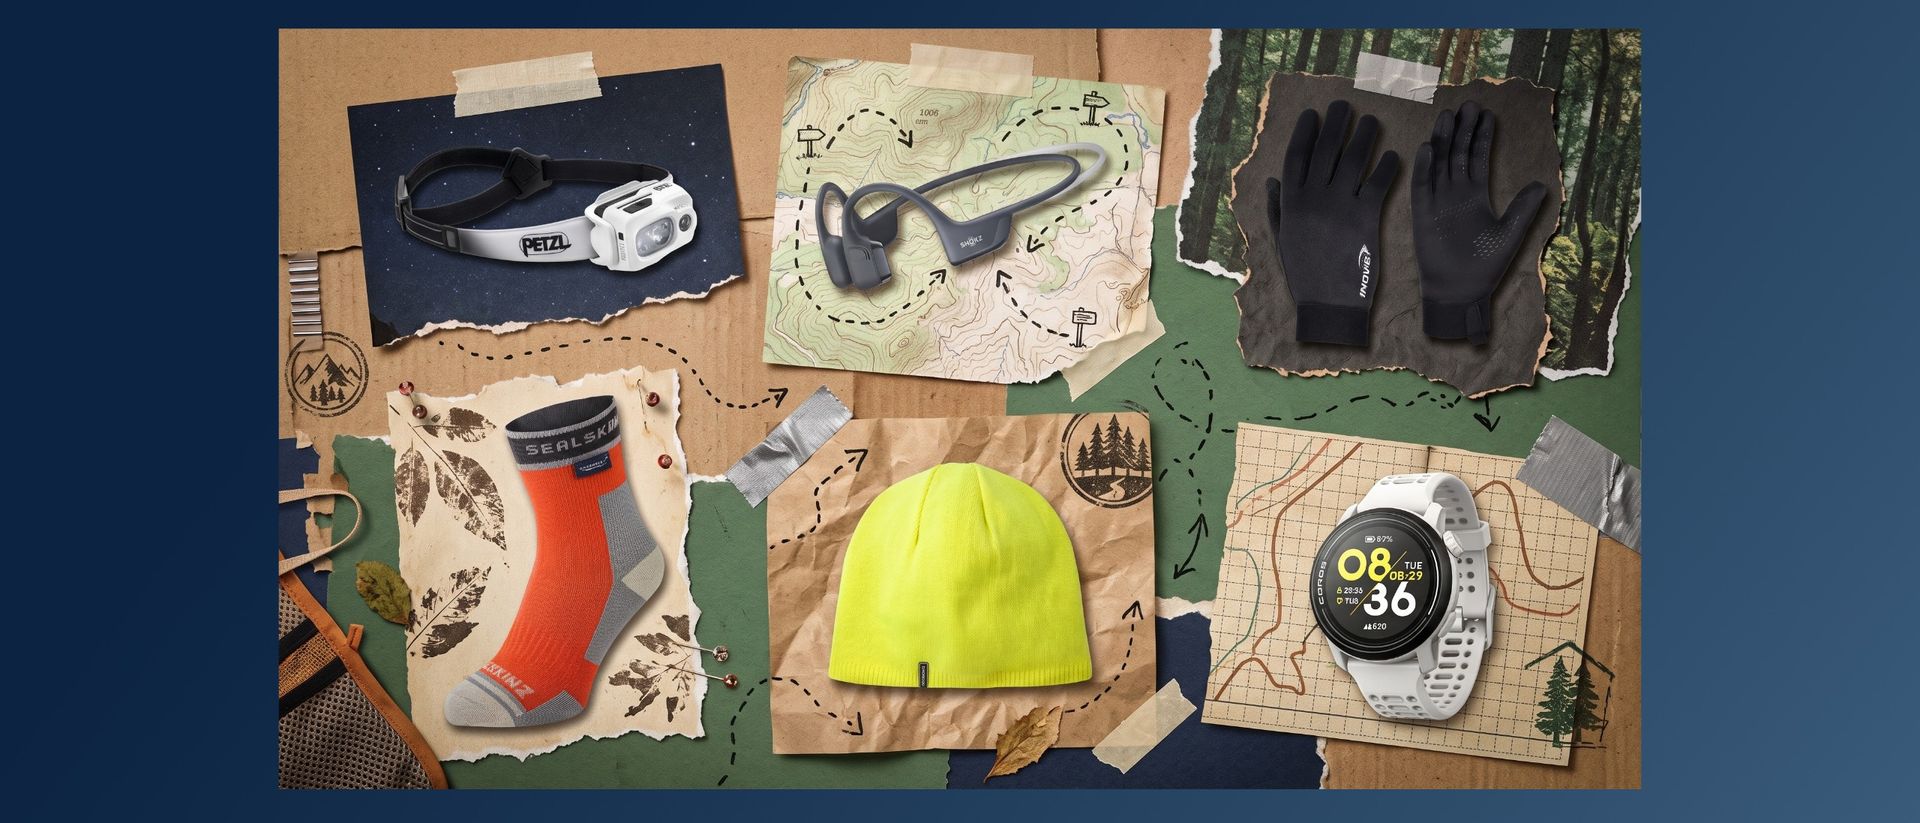
No olvides manos, cabeza y pies. Un gorro ligero, como el **Lightweight Skull Cap de New Balance**, o una opción impermeable, como el **Cley de Sealskinz**, puede ayudar a proteger la cabeza en condiciones frías y húmedas. Para las manos, los **Race Elite Gloves de Inov8** son una alternativa; si necesitas manejar el móvil o consultar el reloj, elige guantes compatibles con pantallas táctiles.

En días especialmente lluviosos, unos calcetines impermeables como los **Holverstone de Sealskinz** pueden ser útiles. Aun así, procura que el conjunto resulte cómodo y adecuado para la temperatura y la duración del recorrido.

## Hazte visible y mejora tu iluminación

En la oscuridad, la visibilidad importa tanto como el abrigo. Las prendas reflectantes ayudan a que otras personas puedan verte cuando reciben luz. Las chaquetas **Reflect360 de Proviz**, disponibles en versiones para hombre y mujer, están diseñadas para ofrecer una gran superficie reflectante. También puedes añadir una luz al brazo, como la **Recharge Light Armband de Ronhill**.

Una luz frontal ilumina el camino y puede ayudar a que te vean. Entre las opciones están la **Swift RL de Petzl** y la **Sprinter 500 de Black Diamond**. Comprueba la carga y el funcionamiento de la luz antes de salir, y ten presente que la iluminación no elimina los riesgos de correr por zonas poco seguras.

## Mantén la atención en el entorno

Si corres con música, considera unos auriculares de conducción ósea. A diferencia de los modelos que aíslan el oído, dejan las orejas más despejadas para percibir parte de los sonidos del entorno. Los **OpenRun Pro de Shokz** son ligeros y estables, aunque su precio es elevado. Ningún auricular sustituye la atención: mantén el volumen a un nivel prudente y evita usarlos si las condiciones requieren escuchar con claridad el tráfico o a otras personas.

## Planifica la ruta y lleva un reloj GPS

En invierno, conocer el recorrido de antemano puede facilitar una salida más segura. Un reloj GPS permite consultar la ruta y registrar la actividad. El **Forerunner 70 de Garmin** ofrece una pantalla AMOLED y funciones de entrenamiento y seguridad; el **Pace 3 de Coros** es otra opción, con numerosas métricas y una autonomía destacable.

Antes de salir, asegúrate de que el reloj tenga batería y de que sabes consultar sus funciones principales. Comparte tu recorrido o tus planes con alguien de confianza cuando sea apropiado, especialmente si vas a correr en una zona aislada.

## El equipo adecuado hace la diferencia

Correr en invierno no exige comprar todo de una vez. Empieza por lo esencial: capas transpirables, guantes y protección para la cabeza; después, prioriza una luz y elementos reflectantes si entrenas con poca luz. Unos auriculares abiertos y un reloj GPS pueden complementar el equipo, pero la decisión más importante sigue siendo elegir una ruta y unas condiciones en las que te sientas seguro.

Con una preparación sensata, el frío y la oscuridad dejan de ser motivos automáticos para cancelar el entrenamiento. Y cuando el tiempo o el entorno no acompañen, cambiar la carrera por una sesión en interiores también forma parte de un buen plan.

from Latest from TechRadar https://ift.tt/K6nXpfu
via IFTTT IA
Capcom confirma una brecha de datos que afecta a más de 11,7 millones de cuentas


Capcom confirmó una brecha de seguridad que expuso información vinculada a más de 11,7 millones de usuarios de CAPCOM ID. La mayoría de los datos afectados fueron direcciones de correo electrónico; en un número reducido de casos también se accedió a información personal adicional y se modificaron contraseñas.

CAPCOM ID es un servicio gratuito que permite utilizar una cuenta única para acceder a distintos juegos y servicios en línea de la compañía, conocida por franquicias como Resident Evil y Street Fighter. En un aviso de seguridad publicado en su sitio japonés, Capcom indicó que un tercero accedió a la plataforma y que parte de la información de los clientes pudo quedar expuesta.

## Qué información se vio afectada

Según el análisis de la compañía, los atacantes obtuvieron 11.774.247 direcciones de correo electrónico. También accedieron a determinados datos técnicos asociados a las cuentas, como la fecha y hora de creación, el último inicio de sesión, el número de accesos y la dirección IP utilizada en la última conexión.

En el caso de 43 usuarios, la información obtenida incluyó además datos como fecha de nacimiento, género, apodo y país o región. Capcom también informó que se cambiaron las contraseñas de 196 cuentas en un intento de impedir que sus titulares legítimos accedieran a ellas. La empresa señaló que las contraseñas no fueron filtradas y que inició un proceso de restablecimiento para devolver el control de esas cuentas a sus propietarios.

La compañía afirmó que la información de tarjetas de crédito no formó parte de la brecha. También indicó que contactará directamente con los clientes afectados que deban recibir una notificación individual.

## Servicio protegido y alerta ante posibles fraudes

Capcom asegura que activó sus protocolos de seguridad y que el servicio CAPCOM ID ya está protegido y continúa disponible. De acuerdo con la empresa, el incidente no afecta la experiencia de juego en sus títulos. La investigación, sin embargo, sigue en curso.

La compañía no ha revelado cómo se produjo el acceso no autorizado ni quién estaría detrás del ataque. Tampoco ha informado de que algún grupo haya reivindicado la responsabilidad o publicado los datos. Capcom señaló que notificó a la policía y a las autoridades pertinentes.

Aunque una dirección de correo electrónico por sí sola no suele bastar para tomar el control de una cuenta, puede utilizarse para crear mensajes de phishing convincentes. Por ello, Capcom recomendó a los usuarios mantenerse atentos a correos relacionados con la empresa, especialmente si incluyen enlaces, archivos adjuntos o solicitudes urgentes de información.

Como medida preventiva, los usuarios deberían evitar abrir enlaces inesperados, comprobar cuidadosamente la dirección del remitente y no compartir contraseñas ni códigos de verificación. Si reutilizan la contraseña de CAPCOM ID en otros servicios, conviene cambiarla también en esos sitios y emplear contraseñas distintas para cada cuenta.

## Antecedentes de seguridad

Capcom ya sufrió un incidente importante en 2020, cuando el grupo de ransomware Ragnar Locker accedió a información de la compañía. Meses después, Capcom indicó que los atacantes habían entrado a través de un dispositivo VPN antiguo y que el incidente había afectado a unas 390.000 personas.

La empresa no ha precisado si la brecha actual guarda relación con aquel ataque. Por ahora, la recomendación para los usuarios es permanecer alerta ante comunicaciones sospechosas y seguir las instrucciones oficiales de Capcom mientras continúa la investigación.

from Latest from TechRadar https://ift.tt/lIFHpcY
via IFTTT IA

Pebble incorpora soporte para complementos y abre nuevas posibilidades para sus relojes


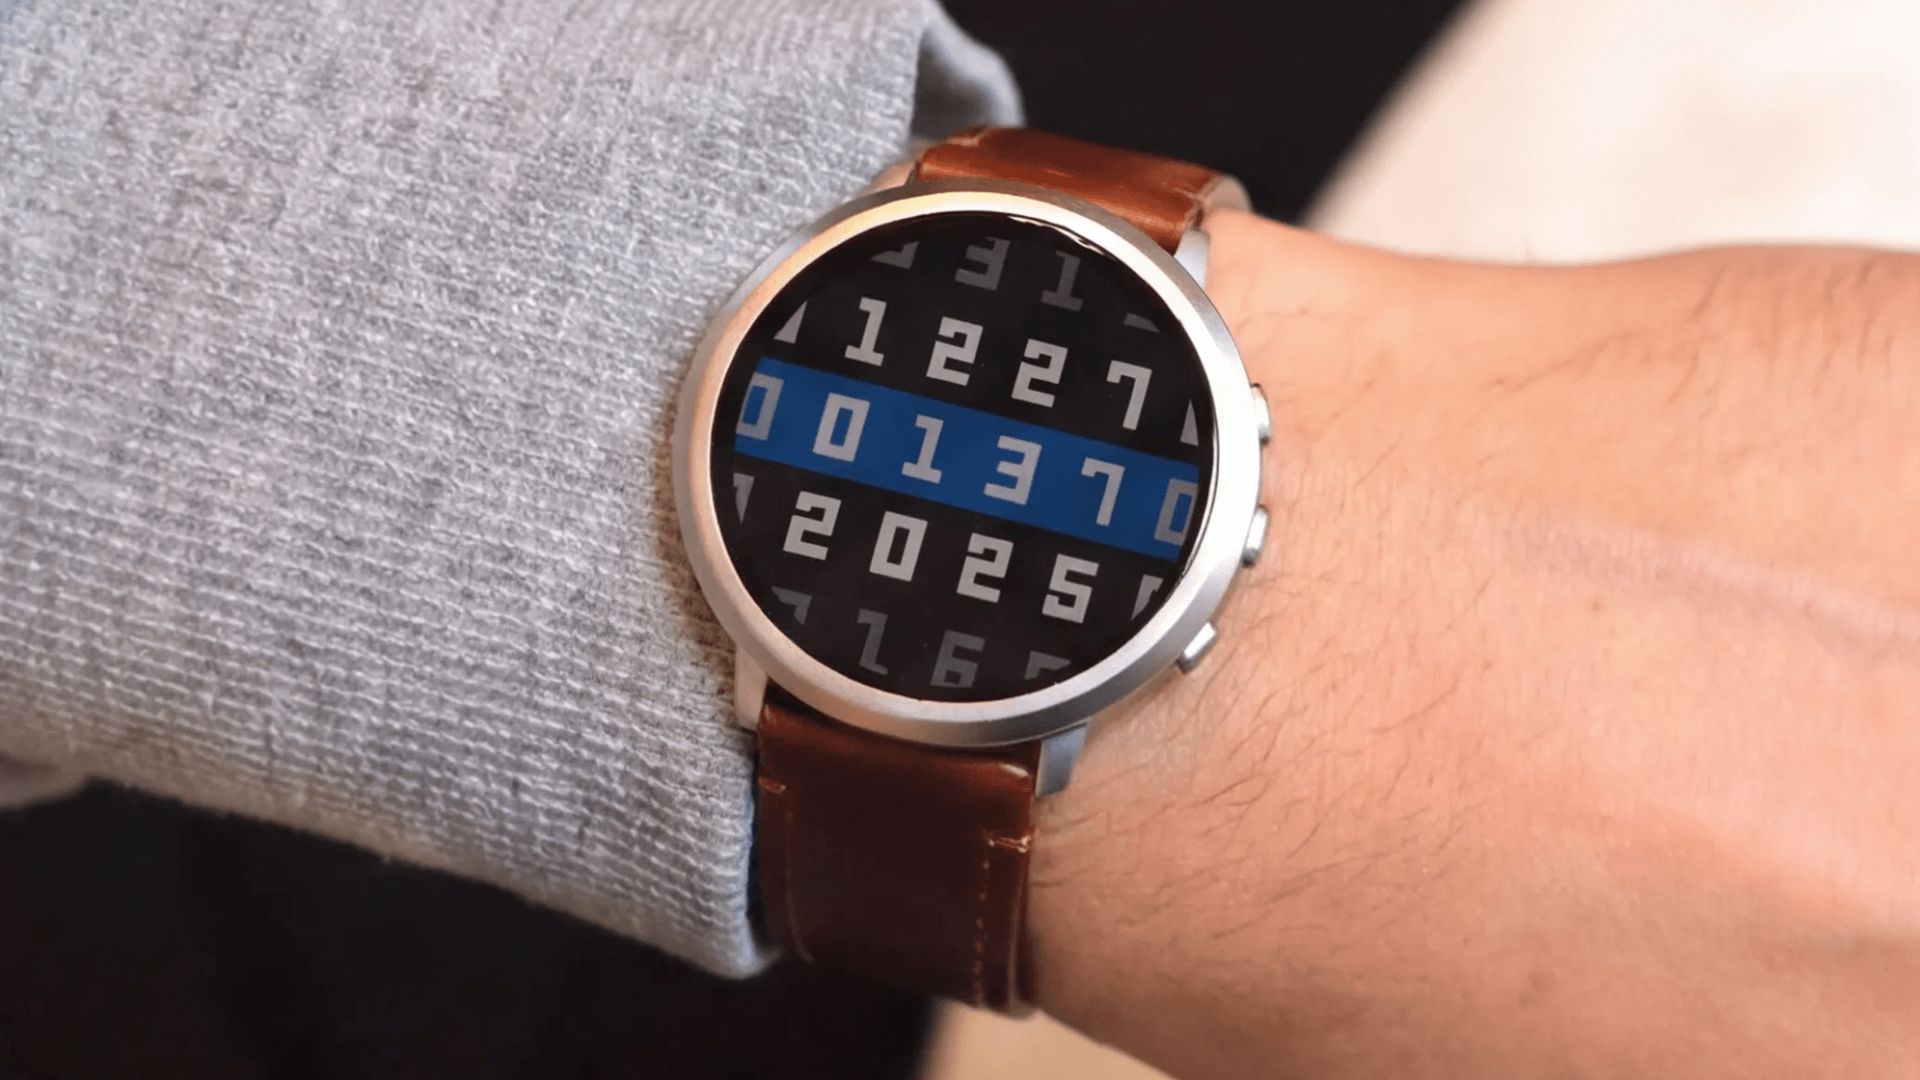
Pebble prepara una importante actualización para su plataforma: el sistema operativo Pebble OS incorporará soporte para complementos, una novedad que podría ampliar notablemente las opciones disponibles en aplicaciones y esferas de reloj.

El fundador de Pebble, Eric Migicovsky, describió el cambio como «la mayor evolución del SDK desde… siempre». La función ya está disponible en una versión preliminar para desarrolladores, aunque todavía no hay una fecha anunciada para su lanzamiento general.

Los complementos serán componentes independientes que otras aplicaciones y esferas podrán utilizar para obtener información o realizar acciones. Entre los usos previstos figuran consultar el tiempo, seguir datos financieros o de tráfico, controlar la música y gestionar dispositivos domésticos inteligentes. También podrían facilitar la interacción con servicios web y herramientas de inteligencia artificial.

Migicovsky los compara con las complicaciones del Apple Watch, aunque señala que los complementos de Pebble ofrecerán más flexibilidad. En la práctica, permitirían que distintas aplicaciones compartieran funciones útiles sin tener que desarrollarlas por separado.

## Un nuevo impulso para el ecosistema Pebble

La incorporación de complementos podría traducirse en esferas más prácticas, aplicaciones más versátiles y una experiencia más coherente entre distintos servicios. También contempla controles de privacidad: los usuarios podrán configurar los permisos de cada complemento según sus necesidades.

Así, una consulta como «¿qué tengo en el calendario?» o una instrucción como «desbloquea la puerta principal» podría gestionarse mediante un complemento, sin que cada aplicación tuviera que asumir por sí sola todo el trabajo.

Pebble ha atravesado distintas etapas desde su aparición en 2013, y su regreso en 2025 despertó un renovado interés entre quienes valoran los dispositivos personalizables y las plataformas abiertas. El soporte para complementos apunta a una comunidad de desarrollo en expansión y a un ecosistema con margen para crecer.

Por ahora, la novedad está en manos de los desarrolladores. Cuando empiecen a crear y adoptar estos componentes, los usuarios podrán comprobar hasta qué punto ayudan a que sus relojes Pebble sean más útiles y fáciles de personalizar.

from Latest from TechRadar https://ift.tt/jmWDu0e
via IFTTT IA

¿Cuándo pintó Van Gogh *La noche estrellada*? Un estudio propone una fecha sorprendente


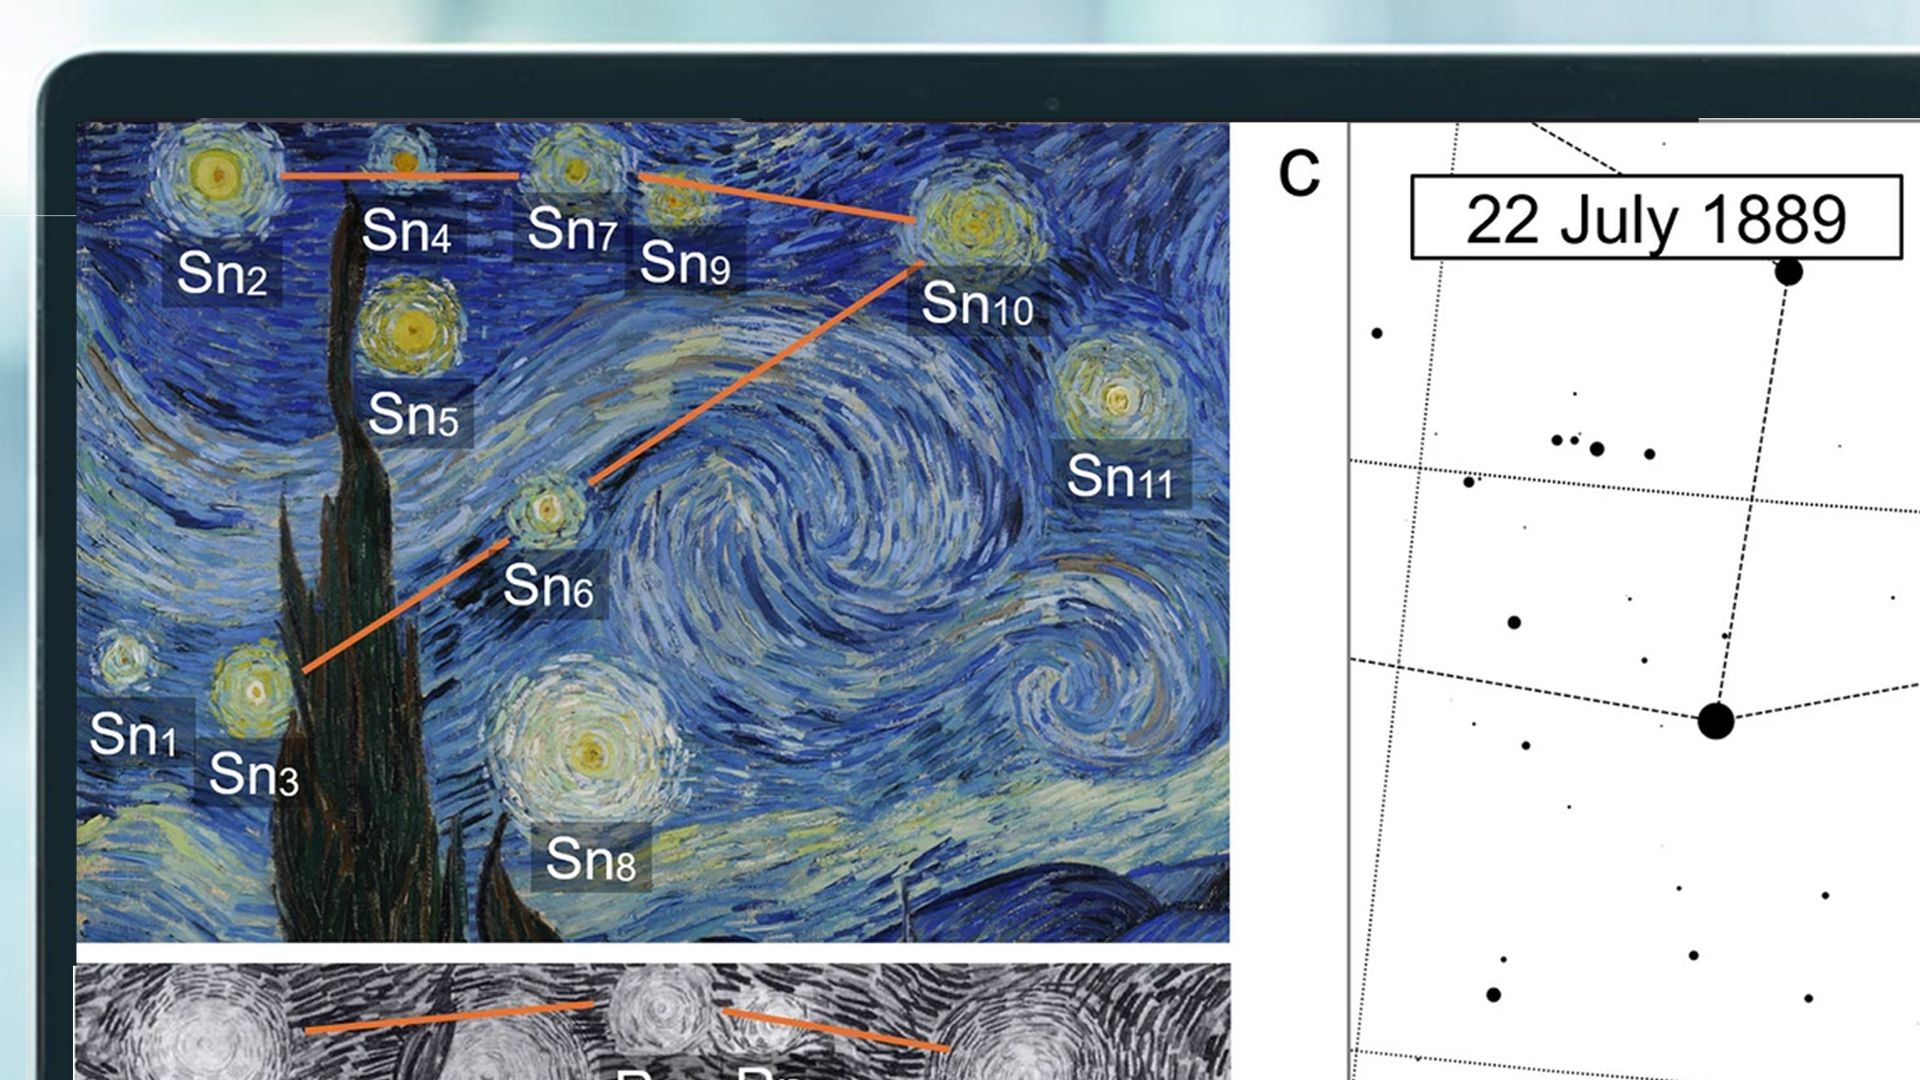
Una nueva investigación sostiene que Vincent van Gogh pudo haber pintado *La noche estrellada* el 22 de julio de 1889, en lugar de junio de ese año, como suele afirmarse. Para llegar a esa conclusión, sus autores combinaron herramientas de diseño asistido por computadora (CAD), datos astronómicos históricos y análisis de documentos de la época. También emplearon inteligencia artificial en tareas de edición y verificación.

El estudio, publicado en la revista *Scientific Reports*, plantea además que la composición podría representar un cielo nocturno real, observado desde un lugar concreto, y no ser únicamente una creación imaginativa del artista. Es una hipótesis que desafía la cronología tradicional, aunque sus conclusiones distan de ser aceptadas por todos.

### Cómo buscaron la fecha

Los investigadores primero intentaron determinar desde dónde habría contemplado Van Gogh el paisaje y qué parte del cielo habría elegido representar. Después compararon las posiciones de las estrellas con registros astronómicos correspondientes a distintas noches de junio y julio de 1889.

Entre las fechas que presentaron coincidencias más prometedoras estuvieron el 23 de junio, el 22 de julio y el 23 de julio. Según el análisis, el 22 de julio sería la opción más sólida porque la Luna, Venus y el cúmulo estelar de las Híades ocuparían posiciones compatibles con elementos de la pintura. Los autores también recurrieron a cartas de Van Gogh y otros documentos contemporáneos como contexto para su interpretación.

La inteligencia artificial, de acuerdo con el artículo, tuvo un papel auxiliar: se utilizó para editar el texto, realizar una comprobación independiente de los resultados numéricos y ayudar a preparar el código de análisis. La conclusión astronómica, por tanto, no se atribuye simplemente a una herramienta de IA, sino a un método que combina datos y distintas fuentes.

### La propuesta genera dudas

El Museo Van Gogh de Ámsterdam mantiene que la obra fue realizada en junio de 1889. Según la postura citada por *The Guardian*, Van Gogh no buscaba reproducir el cielo con exactitud, por lo que las posiciones de los cuerpos celestes no serían una base fiable para fechar la pintura.

Donald Olson, profesor emérito de física y astronomía de la Universidad Estatal de Texas, también cuestionó una premisa clave del estudio: el campo visual estrecho que los autores proponen para explicar la presencia de las Híades. A su juicio, ese encuadre no encajaría con el campo visual más amplio que parecen requerir las colinas y los riscos redondeados de la composición.

La discusión muestra tanto las posibilidades como los límites de aplicar métodos científicos a una obra de arte. Comparar un cielo pintado con registros astronómicos puede ofrecer nuevas pistas, pero no resuelve por sí solo cómo trabajaba Van Gogh ni cuánto transformaba lo que observaba.

La fecha exacta quizá siga abierta a debate. Y, aunque conocerla pueda resultar fascinante, *La noche estrellada* no depende de una respuesta definitiva para conservar su fuerza: su impacto también reside en el movimiento, el color y la emoción que transmite. El estudio ofrece una hipótesis interesante; la pintura, mientras tanto, puede seguir hablándonos más allá de cualquier calendario.

from Latest from TechRadar https://ift.tt/JR3qEko
via IFTTT IA

El tráiler filtrado de Mass Effect Universe reaviva la esperanza de los fans


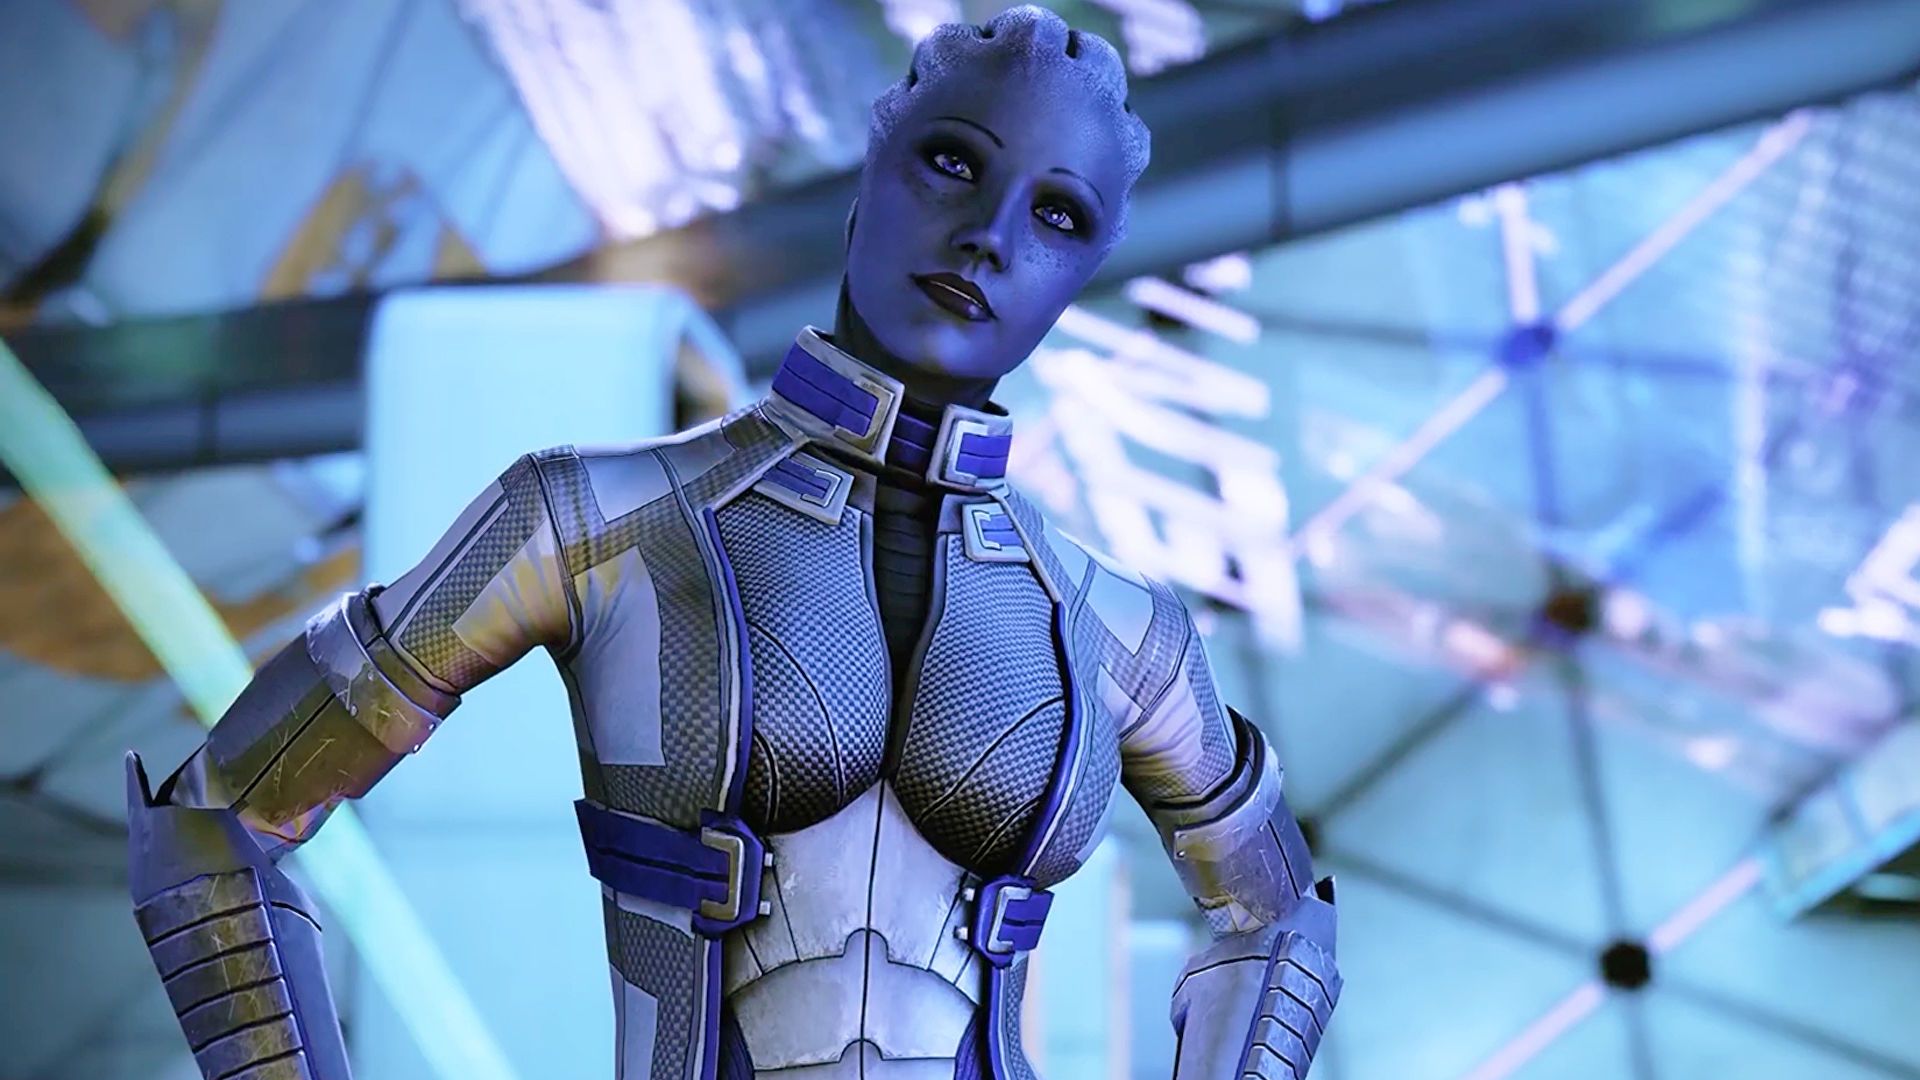
Un tráiler cinematográfico de un proyecto de Mass Effect que BioWare desarrollaba antes del cierre del estudio ha aparecido en Reddit. La filtración, atribuida a un supuesto exintegrante del equipo, ha generado una oleada de reacciones y renovado las peticiones para que el juego tenga una segunda oportunidad.

El video, titulado «Mass Effect Universe», comienza con un aviso que describe las imágenes como metraje generado en el motor del juego y aclara que utiliza recursos de preproducción. La secuencia presenta a una nueva protagonista, aparentemente una exsoldado, en escenarios que evocan el universo de la saga y adoptan un tono de espionaje. También aparecen Liara T’Soni, posibles compañeros —entre ellos un quarian masculino— y escenas de combate.

El periodista de Bloomberg Jason Schreier confirmó que el tráiler corresponde al juego en el que BioWare trabajaba hasta su cierre. Aunque las imágenes no representan necesariamente el aspecto final que habría tenido el proyecto, su calidad ha sorprendido a muchos seguidores y ha intensificado las críticas a EA por la cancelación y el fin del estudio.

«Esto es justo lo que quería», escribió una fan en X, mientras otros usuarios lamentaron que el equipo no pueda completar el trabajo. Un antiguo supervisor cinematográfico de BioWare, Tony de Waal, también había defendido el proyecto tras su cancelación y afirmó que el equipo estaba creando algo especial, con un nivel de autonomía y elección que, en su opinión, ningún otro juego había logrado igualar.

La posibilidad de que el proyecto pueda retomarse sigue siendo incierta. Sin embargo, algunos fans han iniciado una petición bajo la etiqueta #SaveMassEffect, que ya había reunido más de 45.000 firmas al momento de redactar este artículo. También circulan especulaciones sobre si la filtración podría generar suficiente presión pública para impulsar una reconsideración, aunque no hay pruebas que indiquen que se haya organizado con ese propósito.

Algunos seguidores comparan la situación con la filtración de material de prueba que ayudó a reavivar el interés por la película Deadpool. Por ahora, esa comparación es solo una hipótesis de los fans: no se ha anunciado ningún plan para recuperar el juego ni para reabrir BioWare.

El cierre del estudio formó parte de una reestructuración de EA que, según los reportes, afectó a unos 400 empleados de distintas áreas. En BioWare, los despidos habrían alcanzado a alrededor de 50 personas. Mientras tanto, el tráiler ofrece un vistazo a lo que pudo haber sido la próxima entrega de Mass Effect y deja a la comunidad con una pregunta abierta: ¿hay alguna posibilidad de que el proyecto vuelva a la vida?

from Latest from TechRadar https://ift.tt/U6LVB8f
via IFTTT IA

El iPod cumple 25 años: así recibió el mundo al reproductor que cambió la música


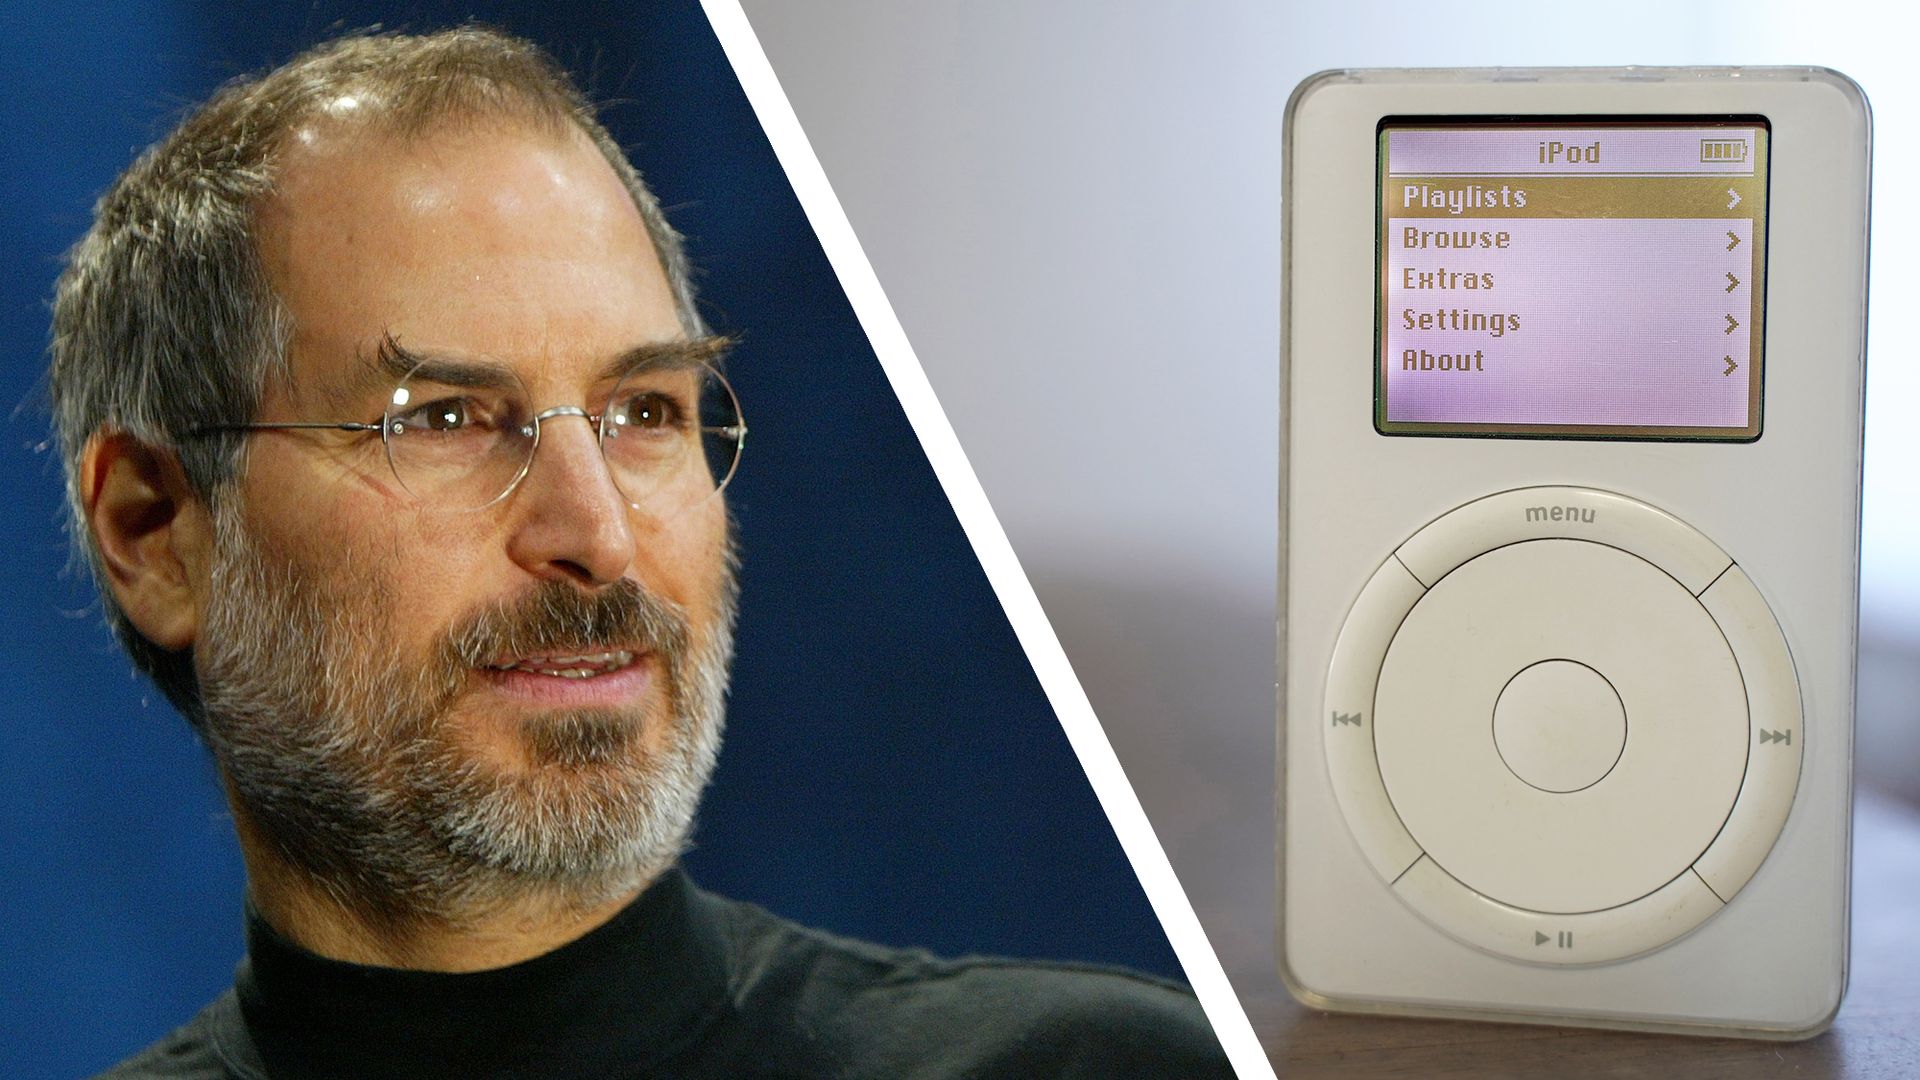
Hoy el iPod es considerado un dispositivo emblemático y una de las piezas más influyentes de la tecnología personal. Sin embargo, cuando Apple presentó el primer modelo, el 23 de octubre de 2001, la reacción fue más bien dispar. La historia del reproductor recuerda que incluso las grandes innovaciones pueden tardar en ser reconocidas.

## «Mil canciones en tu bolsillo»

Steve Jobs presentó el iPod en el auditorio Town Hall, en el campus de Apple en Cupertino, como un «dispositivo digital revolucionario». Su promesa era sencilla y memorable: llevar «mil canciones en el bolsillo». El equipo, con 5 GB de almacenamiento, costaba 399 dólares en Estados Unidos y 349 libras en el Reino Unido.

En aquel momento, los reproductores MP3 ya existían, pero seguían siendo productos de nicho. La música digital apenas empezaba a llegar al público general; copiar canciones de un CD era una novedad y muchos usuarios obtenían archivos a través de servicios de intercambio como Napster, que cerró ese mismo año.

El iPod destacó por combinar capacidad y portabilidad. Otros dispositivos ofrecían un almacenamiento comparable a costa de ser más voluminosos, o eran pequeños pero tenían menos espacio. Apple encontró un equilibrio apoyado en un nuevo disco duro de Toshiba, una rueda de desplazamiento intuitiva, diez horas de autonomía y una sincronización sencilla con iTunes en Mac.

La presentación también buscó hacer tangible la propuesta. Según Jason Snell, entonces editor de Macworld, Apple entregó a los periodistas una especie de cubo formado por cajas de CD pegadas con cinta para ilustrar cuánta música cabía en el dispositivo.

## «La reacción fue mixta»

Snell estuvo presente en el lanzamiento y recuerda que parte de la prensa no sabía muy bien qué pensar de un producto de Apple que no era un Mac. «El precio de 399 dólares se consideró elevado, pese al valor de poder llevar mil canciones en el bolsillo. Creo que la mayoría simplemente no entendía qué era el iPod», contó.

Para él, la utilidad quedó clara rápidamente. Su reproductor anterior apenas almacenaba ocho canciones, mientras que la colección de música digital de su ordenador de trabajo ocupaba unos 3 GB. El iPod le permitiría llevarla consigo y escucharla durante sus desplazamientos.

Las primeras reacciones en internet reflejaron el escepticismo. En un hilo de MacRumors publicado el mismo día del anuncio, algunos usuarios calificaron el dispositivo de caro, innecesario o de simple «artilugio de consumo». Otros, en cambio, lo encontraron atractivo y anticiparon que aquella tecnología mejoraría con rapidez. Para muchos consumidores, el reproductor de CD seguía siendo suficiente y gastar casi 400 dólares no era una opción evidente.

También había dudas sobre el alcance potencial del producto: al principio, el iPod solo funcionaba con Mac. iTunes para Windows no se lanzó hasta 2003. Aun así, algunos observadores reconocieron pronto sus méritos. El columnista David Pogue destacó características como la conexión FireWire, la capacidad de 5 GB y el tamaño portátil.

El periodista Walt Mossberg, del Wall Street Journal, lo describió como «simplemente el mejor reproductor de música digital que he visto». Aunque había competidores más baratos, más pequeños o con mayor capacidad, señaló que ninguno reunía todas esas cualidades con la misma elegancia. Una reseña posterior de What Hi-Fi? también valoró su calidad de sonido, pantalla, dimensiones compactas y facilidad de uso, aunque apuntó que Creative ofrecía un reproductor con 20 GB de almacenamiento.

## De una apuesta incierta a un icono

Una semana después del lanzamiento, Snell ya utilizaba el iPod para poner música en la sala de partos mientras su esposa daba a luz a su hija. El dispositivo que algunos habían recibido con dudas pronto se convirtió en una pieza central de la estrategia de Apple y en uno de los motores de la revolución de la música digital.

En 2026, los teléfonos inteligentes han asumido buena parte de las funciones que antes cumplían los reproductores de música, y el iPod ya no forma parte del catálogo de Apple. Pero su legado permanece: demostró que un producto podía transformar la forma de llevar, organizar y escuchar música, incluso cuando su importancia no resultaba evidente desde el primer día.

from Latest from TechRadar https://ift.tt/rTx56NC
via IFTTT IA

Cómo ver *Kurla to Vengurla* en streaming desde cualquier lugar


La comedia romántica maratí *Kurla to Vengurla* combina humor y drama para contar una historia sobre las aspiraciones urbanas, las tradiciones rurales y las dificultades que algunos hombres de pueblo encuentran al buscar pareja.

La película sigue a tres parejas que afrontan tensiones familiares, decisiones profesionales y otros retos de sus relaciones. Cuando los protagonistas se mudan a una pequeña vivienda en un barrio de Kurla, empiezan a descubrir que la vida en la ciudad no siempre es tan atractiva como parecía desde lejos.

Estrenada el 19 de septiembre de 2025, la película recibió atención de la crítica y el público. Fue nominada a ocho premios en la 62.ª edición de los Maharashtra State Film Awards, incluido el de mejor película, y obtuvo cuatro galardones, entre ellos los de mejor guion, mejor director musical y mejor comediante masculino.

Además de su historia, *Kurla to Vengurla* destaca por sus imágenes de las aldeas costeras de Konkan y por la manera en que sus tradiciones se relacionan con la vida contemporánea. El reparto incluye a Pralhad Kudtarkar, Veena Jamkar, Sainkeet Kamat, Vaibhav Mangle y Swanandi Tikekar.

## Dónde ver *Kurla to Vengurla* en India

La película está disponible en Prime Video en India. Los planes y precios pueden cambiar, así que conviene consultar la plataforma para confirmar las opciones vigentes antes de suscribirse.

## Cómo verla desde otro país

La disponibilidad de *Kurla to Vengurla* depende de la región. Aunque Prime Video opera en países como Estados Unidos, Reino Unido y Canadá, el catálogo no es necesariamente el mismo en todas partes y, según la información disponible, la película no está incluida en esas bibliotecas.

Si viajas fuera de India y quieres acceder a tu cuenta y catálogo habitual, puedes consultar las condiciones de Prime Video y las normas locales sobre el uso de VPN. Una VPN puede ayudar a proteger la conexión y la privacidad en redes públicas, pero no garantiza el acceso a un título concreto y su uso debe ajustarse a los términos del servicio.

Si decides usar una VPN para proteger tu conexión mientras viajas:

1. Elige un proveedor de confianza y revisa sus políticas de privacidad y condiciones.
2. Instala su aplicación desde una fuente oficial y conéctate de acuerdo con las reglas aplicables.
3. Abre Prime Video y comprueba qué títulos están disponibles en tu región.

## Reparto de *Kurla to Vengurla*

– Pralhad Kudtarkar como Anand Sarang
– Veena Jamkar como Gauri Sarang
– Sainkeet Kamat como Parimal Joshi
– Vaibhav Mangle como Bajirao Tambat
– Swanandi Tikekar como Asmita Dhopeshwarkar
– Sunil Tawde como Chandrakant Sarang
– Anagha Rane como Sharmila
– Amey Parab como Nandu Tambat
– Shekhar Betkar como Babu
– Kavita Amarjeet como Sharda

## Preguntas frecuentes

### ¿Se puede ver *Kurla to Vengurla* en Estados Unidos, Reino Unido, Canadá o Australia?

La disponibilidad varía según el país. La película está disponible en Prime Video India, pero no figura en varios catálogos internacionales según la información consultada. Comprueba la plataforma en tu región para conocer la disponibilidad actual.

### ¿Dónde se puede ver en India?

Está disponible en Prime Video India. Los planes, precios y condiciones pueden cambiar, por lo que es recomendable confirmarlos directamente en el servicio.

from Latest from TechRadar https://ift.tt/Pk09m2Y
via IFTTT IA

Las passkeys fortalecen la banca, pero no sustituyen la confianza


La banca avanza hacia un futuro sin contraseñas. Las passkeys —credenciales vinculadas a dispositivos y protegidas, por ejemplo, con una huella dactilar— están ganando terreno: la FIDO Alliance calcula que ya hay más de 5.000 millones en uso y que más de tres cuartas partes de los consumidores del mundo han activado una en al menos una cuenta.

Su atractivo es evidente. Las contraseñas y otros datos que una persona debe recordar pueden robarse, adivinarse o conseguirse mediante ingeniería social. Una passkey reduce esa exposición y, además, simplifica el inicio de sesión. Para las entidades financieras, representa una mejora importante tanto en seguridad como en experiencia del cliente.

Sin embargo, la expansión de esta tecnología no ha eliminado el fraude. Según una investigación de Javelin, en 2025 se registraron apropiaciones de cuentas que afectaron a unos seis millones de consumidores en Estados Unidos, un 18 % más que el año anterior, con pérdidas superiores a los 15.000 millones de dólares. La Reserva Federal también informó de un aumento de estos incidentes entre 2023 y 2024.

Estas cifras no demuestran que las passkeys hayan fracasado. Más bien revelan que una autenticación sólida no puede proteger por sí sola todo el recorrido de una cuenta. Asegurar la puerta de entrada sirve de poco si un delincuente puede convencer a la entidad de que le entregue una nueva llave.

## En finanzas, el contexto importa tanto como la escala

Una investigación de Unit 42, el equipo de inteligencia de amenazas de Palo Alto Networks, describió pruebas de concepto en las que malware instalado en un dispositivo comprometido podía interferir con el uso o el registro de passkeys. Los escenarios dependían de que el dispositivo ya estuviera infectado y, en los casos más complejos, de combinaciones específicas de navegadores, sistemas operativos y configuraciones de seguridad.

Es importante poner estos hallazgos en contexto: no se trataba de romper la criptografía de las passkeys ni de encontrar un repositorio central con credenciales que pudieran sustraerse de una sola vez. Los ataques descritos requerían comprometer dispositivos individuales, algo que dificulta su ejecución a gran escala.

Aun así, en el sector financiero la dificultad de escalar un ataque no elimina el riesgo. Un solo incidente dirigido contra una cuenta de alto valor puede causar pérdidas importantes y dañar la reputación de una institución. Por eso, las investigaciones deben tomarse en serio sin confundir una prueba de concepto con una vulnerabilidad universal.

## La recuperación de cuentas sigue siendo un punto crítico

¿Qué ocurre cuando una persona pierde su teléfono o cambia de dispositivo? La recuperación debe ser sencilla para el cliente, pero también lo bastante rigurosa como para impedir que un atacante consiga una nueva credencial.

Si el proceso depende únicamente de un correo electrónico, un mensaje de texto o un PIN fácil de obtener, la seguridad de la passkey queda limitada por ese eslabón más débil. En la práctica, el atacante podría eludir la protección moderna aprovechando un método de recuperación mucho menos fiable.

La confianza debe establecerse desde el principio. Durante el registro, la entidad financiera verifica la identidad del cliente y la vincula a un registro de confianza. Si más adelante hay que recuperar la cuenta, el banco debería volver a esa fuente de referencia, en lugar de aceptar como prueba suficiente información que podría estar comprometida.

Por eso, la recuperación no es un detalle secundario que pueda resolverse cuando surge un problema. Su solidez depende de las decisiones tomadas desde el primer día, durante el proceso de incorporación del cliente.

## Autenticación y autorización son cosas distintas

La autenticación confirma que una persona —o una credencial asociada a ella— ha superado un control de acceso. La autorización determina si tiene permiso para realizar una acción concreta y si esa acción refleja realmente su intención.

Una passkey puede permitir que alguien inicie sesión de forma segura. Pero ese inicio de sesión no demuestra, por sí solo, que la persona haya querido añadir un beneficiario nuevo o transferir una suma considerable unos minutos después. Acceder a una cuenta y autorizar una operación financiera son decisiones diferentes.

Para gestionar esa diferencia, las entidades pueden aplicar autenticación reforzada cuando una acción lo justifique y tener en cuenta el contexto. Un inicio de sesión habitual para consultar el saldo puede requerir poca fricción adicional. En cambio, una transferencia inusual, la incorporación de un nuevo beneficiario o la recuperación de una cuenta podrían exigir una comprobación más estricta, basada en la identidad ya verificada por la entidad.

La protección debe corresponder al riesgo de cada acción. Añadir controles en cada paso perjudicaría la experiencia del cliente; no añadirlos cuando la operación es sensible puede dejar una brecha importante.

## Dar a las passkeys el papel que les corresponde

Las passkeys son una herramienta valiosa para modernizar la banca. Reducen la dependencia de secretos reutilizables y hacen más difícil que la ingeniería social permita robar credenciales. Pero no fueron diseñadas para resolver por sí solas todas las cuestiones relacionadas con la identidad, la recuperación de cuentas y la intención del usuario.

Las entidades financieras deben saber a quién se vinculó originalmente una credencial, mantener un proceso de recuperación fiable y distinguir entre acceder a una cuenta y autorizar una operación. Las passkeys pueden reforzar cada vez más la seguridad, pero la confianza también depende de cómo se implementan y de qué controles las rodean.

En definitiva, avanzar hacia una banca sin contraseñas es un paso importante, no una solución completa. La seguridad duradera exige proteger no solo la entrada a la cuenta, sino también todo lo que ocurre después.

from Latest from TechRadar https://ift.tt/rV9IxSJ
via IFTTT IA

Cómo ver la ceremonia del Mercury Music Prize 2026 en directo o en replay


La ceremonia del Mercury Music Prize 2026 reunió en Newcastle a artistas destacados de la música británica e irlandesa. El evento, presentado por Lauren Laverne en el Utilita Arena, contó con actuaciones de RAYE, Olivia Dean, JADE, Florence + The Machine, Nia Archives, Suede, Kojey Radical, Knats y Dove Ellis, además de Pulp. La retransmisión duró aproximadamente una hora y 32 minutos.

## Dónde ver el Mercury Music Prize en el Reino Unido

BBC iPlayer ofrece la ceremonia para ver bajo demanda en el Reino Unido. Puedes acceder desde el sitio web o mediante la aplicación de BBC iPlayer, disponible para dispositivos iOS y Android, además de numerosos televisores, reproductores multimedia y consolas.

Para usar el servicio, se requiere una cuenta. Durante el registro, BBC puede solicitar una dirección de correo electrónico, fecha de nacimiento y código postal británico, así como confirmar que se cuenta con una licencia de televisión cuando corresponda. Consulta las condiciones vigentes de BBC iPlayer antes de reproducir el programa.

## Acceso mientras viajas

La disponibilidad de BBC iPlayer está sujeta a restricciones geográficas y a sus términos de uso. Si estás fuera del Reino Unido, comprueba las opciones de visualización disponibles en tu ubicación y las condiciones del servicio. Una VPN puede ayudar a proteger la conexión y la privacidad durante los viajes, pero su uso no garantiza el acceso a contenidos ni elude las reglas de la plataforma.

## Nominaciones al Mercury Prize 2026

Los álbumes nominados fueron:

– Dave — *The Boy Who Played the Harp*
– Dove Ellis — *Blizzard*
– Florence + The Machine — *Everybody Scream*
– JADE — *THAT’S SHOWBIZ BABY!*
– Knats — *A Great Day In Newcastle*
– Kojey Radical — *Don’t Look Down*
– Nia Archives — *Emotional Junglist*
– Olivia Dean — *The Art of Loving*
– Paul McCartney — *The Boys of Dungeon Lane*
– RAYE — *THIS MUSIC MAY CONTAIN HOPE.*
– Suede — *Antidepressants*
– War Child Records — *HELP(2)*

El Mercury Prize celebra cada año álbumes destacados de artistas británicos e irlandeses. Para consultar la disponibilidad del replay y los detalles más recientes, visita la página oficial del programa en BBC iPlayer.

from Latest from TechRadar https://ift.tt/ZFxMoVv
via IFTTT IA

George Russell encuentra un nuevo impulso en una temporada que puso a prueba su carácter


La temporada 2026 de Fórmula 1 ha sido una auténtica montaña rusa para George Russell. Aunque comenzó el año de la mejor manera posible, con una victoria que lo situó entre los grandes favoritos al campeonato mientras Mercedes arrancaba con fuerza, sus aspiraciones al título se han ido desvaneciendo con el paso de las carreras.

Pero Russell no ve el año únicamente como una oportunidad perdida. En medio de la presión y de los desafíos, ha dedicado tiempo a analizar su pilotaje y a comprender mejor los monoplazas actuales. Ese proceso de introspección, asegura, le ha permitido descubrir una nueva forma de conducirlos y alcanzar un importante punto de inflexión.

Para un piloto que empezó la temporada con el impulso de un triunfo, aceptar que la lucha por el campeonato se escapa no es sencillo. Sin embargo, Russell ha convertido esa frustración en una ocasión para aprender, adaptarse y reforzar su determinación.

La temporada todavía representa una prueba de carácter y resiliencia, pero también podría marcar el comienzo de una etapa distinta para el británico. Si el avance que ha encontrado se traduce en resultados, su aprendizaje de 2026 podría ser tan valioso para el futuro como aquella victoria que encendió sus esperanzas al inicio del año.
from Motorsport.com – Formula 1 – Stories https://ift.tt/F9tfkoz
via IFTTT IA