Lando Norris Desafía a Sus Compañeros: El Auténtico Motor del Éxito de McLaren No es Solo el Equipo


¡Qué tramo de temporada tan electrizante! Lando Norris llega con una rueda de molino de argumentos y una sonrisa que no cabe en el casco. En un mundo donde Kimi Antonelli y George Russell eleva a McLaren como la mejor máquina de Fórmula 1, Norris toma la palabra y apunta directo al corazón de la cuestión: la diferencia la está marcando su conducción.

El escenario no podría ser más tentador para el drama de la pista. Tras un inicio de temporada complicado, con un MCL40 que parecía dormido hasta la mitad de la tabla, McLaren ha dado un giro de 180 grados. Y no es solo cuestión de mejoras técnicas; es un espejo que se rompe y revela quién realmente está manejando el milagro. Norris, ahora campeón vigente de dos victorias consecutivas en Budapest y Zandvoort desde la pole, sugiere que las cifras de rendimiento son un reflejo directo de su capacidad al volante, más allá de las actualizaciones del coche.

La conversación gira en torno a la noción de orden de mérito en la parrilla: ¿son las mejoras del equipo las que empujaron el rendimiento o es la habilidad, la intuición y el control de Norris lo que está llevando a McLaren al frente? Norris no se guarda nada: su argumento es claro, convincente y, sobre todo, audaz. Señala que, aunque el coche ha recibido desarrollo significativo, el factor humano—su concentración, su lectura de la pista y su precisión en cada curva—está impulsando los resultados más allá de lo esperado.

Este intercambio de opiniones añade una capa extra de emoción a cada gran premio. Mientras Antonelli y Russell mantienen que McLaren está en un punto de inflexión histórico, Norris propone una visión más centrada en el piloto: si él no estuviera al volante con esa mezcla de valentía y consistencia, ¿estaríamos viendo la misma narrativa de victorias y pole positions?

Para los fanáticos, la historia se vuelve irresistible: la lucha entre tecnología y talento humano, entre el diseño del coche y la interpretación del piloto en condiciones cambiantes, que definen cada carrera. Y en medio de este tira y afloja, McLaren parece haber encontrado un equilibrio que promete emociones fuertes en lo que resta de la temporada.

Manténganse conectados para más peleas, más debates y, sobre todo, más momentos en los que la delgada línea entre máquina y conductor se deshilacha ante nuestros ojos. Keep reading para seguir la evolución de este emocionante capítulo de la Fórmula 1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/nxcpF3a
via IFTTT IA

Impacto de los aumentos de precios de dispositivos Amazon y las oportunidades para conseguir Kindles a menor costo


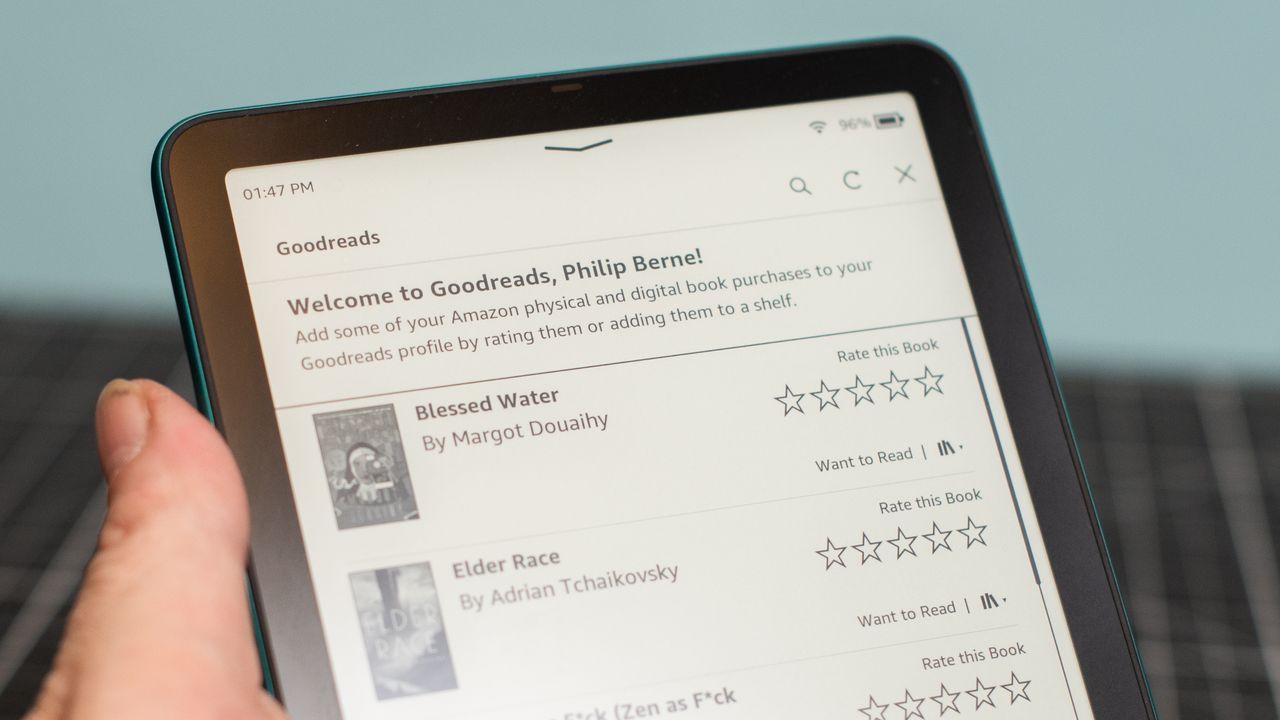
Amazon ha aumentado los precios de sus dispositivos más vendidos, incluidos modelos populares de Kindle. Este movimiento se atribuye a los mayores costos de componentes de memoria y almacenamiento, lo que ha llevado a subidas de precio en varias líneas de productos.

Además de dispositivos como el Echo Dot Max, Echo Show 21 y algunos Fire TV sticks, los Kindle básicos y el Kindle Paperwhite de rango medio registraron aumentos de hasta el 60%. El modelo Kindle premium Scribe es el único que, según las informaciones disponibles, no ha visto un incremento de precio.

Los aumentos pasaron relativamente desapercibidos al principio, sin un comunicado oficial de la compañía. Sin embargo, Fortune identificó los nuevos precios al revisar la oferta y señaló que los timbres Ring son los únicos dispositivos de Amazon que no se han visto afectados por el ajuste.

Fortune proporcionó un desglose completo de los dispositivos afectados, que se puede consultar a continuación:

Dispositivo Precio antiguo Nuevo precio
Echo Dot (5.ª generación) $49.99 $79.99
Echo Spot $79.99 $109.99
Echo Show 21 $399.99 $499.99
Echo Dot Max $99.99 $119.99
Echo Show 15 $299.99 $349.99
Echo Show 11 $219.99 $249.99
Echo Show 8 $179.99 $199.99
Fire TV Stick 4K Max $59.99 $84.99
Fire TV Stick HD $34.99 $39.99
Kindle (16GB) $109.99 $149.99
Kindle Paperwhite (16GB) $159.99 $199.99
eero 7 (3-pack) $349.99 $399.99
eero Pro 7 (3-pack) $699.99 $799.99

Aunque Amazon no emitió una explicación oficial, un portavoz de la compañía comunicó a Fortune que el aumento refleja “incrementos significativos en los costos de memoria y almacenamiento” y que, tras absorber estos incrementos durante un tiempo, se ajustaron los precios en las distintas líneas de productos.

El año 2026 ha sido, en efecto, un año de aumentos en precios en el mundo tecnológico, y no solo Amazon ha sido afectada. Apple elevó precios de Mac, iPad y HomePod en junio, mientras que servicios como Spotify y YouTube Premium también han aumentado sus tarifas.

Los incrementos de precios suelen generar opiniones divididas. En el caso de modelos básicos como Echo Dot y Kindle, algunos ven el aumento de 30–40 dólares como prudente si el producto ofrece valor sostenido, mientras que otros consideran que no compensa pagar más por dispositivos de entrada. Los usuarios de Kindle, en particular, se han mostrado especialmente sensibles debido a la popularidad de estos lectores electrónicos.

En la actualidad, algunos usuarios buscan alternativas para adquirir Kindles a menor precio mediante sitios de terceros. En foros como Reddit, se han propuesto opciones como Unclaimed Baggage, un sitio que vende dispositivos recuperados en equipajes perdidos de aerolíneas, así como tiendas como Woot, propiedad de Amazon, donde se pueden encontrar ofertas para diferentes dispositivos. También se mencionan mercados como Facebook Marketplace como posibles vías para encontrar ofertas locales.

Ejemplos como el Kindle Scribe Colorsoft, cuyo precio original ronda los 680 dólares, pueden encontrarse en ofertantes de terceros a una fracción del precio, lo que ha generado debates sobre el valor real y la percepción de justicia en los precios. En resumen, la oferta de dispositivos Amazon continúa expandiéndose, pero los consumidores están explorando estrategias para mantener el acceso a tecnologías que consideran útiles, incluso frente a incrementos de precio.

Comentario

desde r/ereader

Este contexto destaca la importancia de evaluar el valor y explorar opciones de compra en terceros cuando se contemplan actualizaciones de tecnología de consumo. Aunque los precios en la tienda oficial aumenten, existen rutas alternativas que permiten a los usuarios seguir accediendo a dispositivos confiables sin exceder el presupuesto.

from Latest from TechRadar https://ift.tt/xM04s96
via IFTTT IA

HoverAir Versa: una promesa caida y las lecciones para el mercado de drones en EE. UU.


En el competitivo mundo de los drones personales, cada lanzamiento genera expectativas significativas entre entusiastas y profesionales. El caso del Versa de HoverAir, presentado inicialmente como la combinación revolucionaria de una cámara estabilizada tipo gimbal y un dron 2-en-1, ilustra tanto el potencial de innovación como los riesgos de la certificación regulatoria para acceder al mercado estadounidense. Este artículo analiza los hechos, las implicaciones y las lecciones clave para los actores de la industria y para los consumidores.

Lanzamiento y promesas

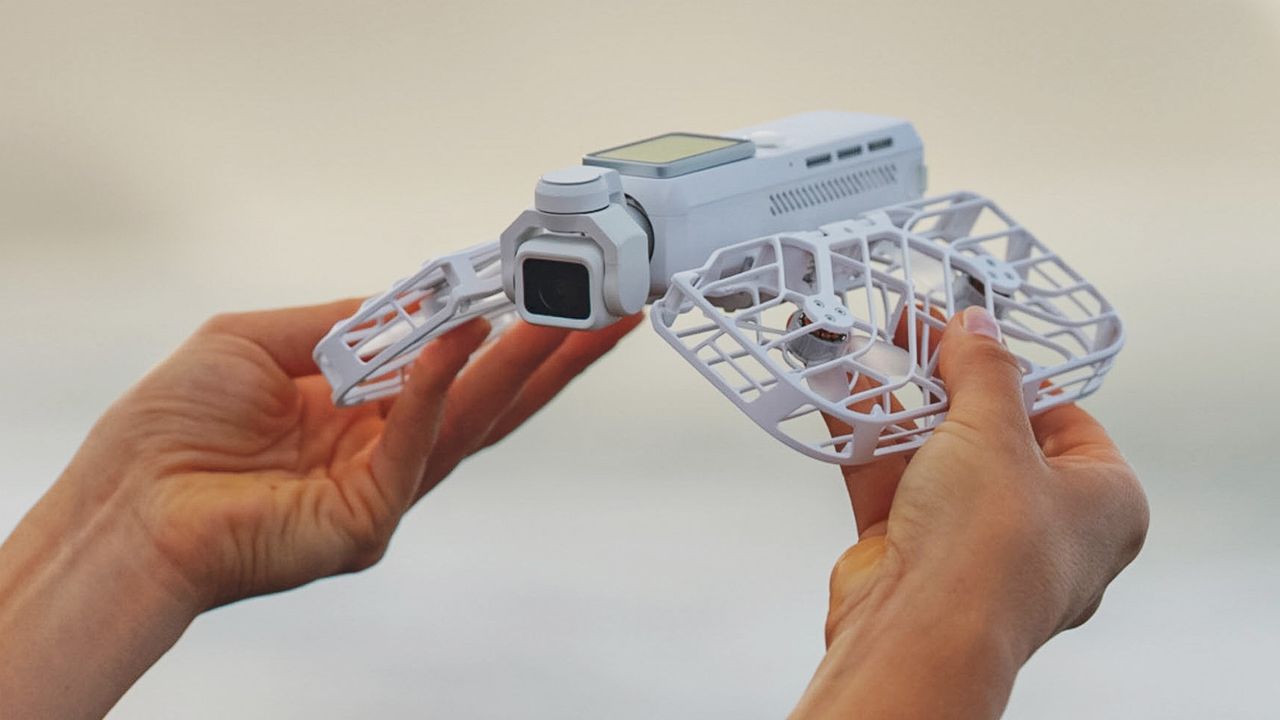
HoverAir presentó el Versa en Indiegogo con afirmaciones ambiciosas: un dispositivo modular que, en su configuración más ligera, funciona como una cámara gimbal portátil, y que, al acoplarse a un pequeño dron, ofrece capacidades de videografía aérea en 4K. Entre las ventajas destacadas figuraba la supuesta aprobación de la FCC, lo que sugería una vía rápida hacia la venta y la operación en el mercado de Estados Unidos, un factor decisivo para muchos compradores y para la percepción de legitimidad tecnológica frente a competidores establecidos.

La promesa de una certificación FCC, junto con características como grabación 4K a 60fps, 4K HDR, sensores de 12 MP, y una serie de funciones de vuelo asistido y controlable sin control remoto, posicionaba al Versa como una propuesta atractiva para usuarios que buscan versatilidad en un formato compacto. Además, la modularidad de Wings, que permiten retirar las alas para transformar el dispositivo en una cámara de bolsillo, añadía un valor diferenciador en un mercado saturado de drones de consumo.

La realidad regulatoria

Sin embargo, poco después surgieron dudas críticas. La FCC comunicó a TechRadar que la certificación para el Versa se concedió de forma errónea y posteriormente fue retirada de la base de datos pública. Este desenlace no solo priva al Versa de la certificación necesaria para su comercialización en EE. UU., sino que además la agencia señaló la posibilidad de tomar medidas adicionales contra HoverAir por presuntos incumplimientos de las normas de la FCC relacionadas con la Lista Cubierta (Covered List).

El impacto de esta resolución es doble. En primer lugar, neutraliza la ventaja competitiva clave que el Versa parecía poseer frente a otros actores como DJI, que ha enfrentado restricciones sectoriales en años recientes. En segundo lugar, subraya la importancia de la conformidad regulatoria como impulsor o freno para la innovación en tecnología de consumo móvil y aérea. El mensaje de la FCC es claro: la certificación no puede tomarse como un sello definitivo y las autoridades están dispuestas a corregir errores y a vigilar estrictamente el cumplimiento de las listas y restricciones aplicables.

Implicaciones para la industria y para los consumidores

– Confianza regulatoria y reputación: los usuarios y compradores deben prestar atención a la autenticidad de las certificaciones y a las actualizaciones de estado regulatorio. Un anuncio de aprobación puede no traducirse en disponibilidad comercial y podría conllevar riesgos legales para compradores y distribuidores.
– Innovación frente a cumplimiento: la historia del Versa resalta que la innovación rápida debe ir de la mano con diligencia regulatoria. La capacidad de transformar hardware entre dron y gimbal ofrece una ruta de producto atractiva, pero requiere un marco de certificación robusto y verificado para evitar contratiempos costosos y sanciones.
– Lecciones para crowdfunding y marketing: las campañas de financiación colectiva deben equilibrar la emoción de la novedad con la transparencia sobre el estado regulatorio y las limitaciones de distribución, especialmente en mercados regulados como EE. UU.
– Perspectiva de usuarios finales: para los usuarios interesados en adquisición, la incertidumbre regulatoria puede traducirse en retrasos, cambios de precio o necesidad de optar por alternativas ya certificadas. La experiencia del Versa demuestra que la promesa tecnológica debe ir acompañada de claridad sobre fechas de disponibilidad y cumplimiento normativo.

El futuro del Versa y la ruta a seguir

Aunque el Versa de HoverAir no ha logrado navegar con éxito el obstáculo regulatorio hasta la fecha, el interés en drones modulares y cámaras de bolsillo continúa. Producir un producto que combine portabilidad, calidad de imagen y funciones inteligentes (como reconocimiento de sujetos, seguimiento AI y control por gestos) sigue siendo una aspiración atractiva para el mercado de consumidores avanzados y para creadores de contenido móvil.

Para HoverAir, el próximo paso lógico es una revisión integral de la certificación, la alineación con las normas de la FCC y un plan claro de cumplimiento antes de intentar relanzar el producto en EE. UU. Esto podría incluir, entre otras acciones, la cooperación con autoridades regulatorias, la realización de pruebas independientes y la publicación de un cronograma de regresos al mercado con hitos verificables.

Conclusión

El episodio del Versa subraya una verdad simple en la intersección entre tecnología avanzada y gobernanza regulatoria: la innovación tiene que caminar de la mano con cumplimiento. En un sector donde las ventajas competitivas pueden ser efímeras, la confianza, la transparencia y la diligencia regulatoria se convierten en activos igual de valiosos que las especificaciones técnicas. El futuro de los drones 2-en-1 y de las cámaras de bolsillo dependerá de la capacidad de las empresas para equilibrar la creatividad con la conformidad, para ofrecer productos que no solo impresionen por su diseño, sino que también operen dentro de un marco legal claro y estable.

from Latest from TechRadar https://ift.tt/GAHMQaN
via IFTTT IA

La nueva era de LinkedIn: explorando el combate contra el contenido de baja calidad y la inteligencia artificial


En el vertiginoso paisaje de LinkedIn, la conversación sobre la calidad del contenido y la presencia de herramientas de inteligencia artificial se ha convertido en un tema central para profesionales y comunidades. Este artículo ofrece un análisis equilibrado sobre las medidas recientes anunciadas por la plataforma, sus implicaciones para la experiencia del usuario y las posibles trayectorias futuras.

La respuesta de LinkedIn ante el contenido percibido como de baja calidad ha tomado la forma de campañas de retroalimentación y ajustes en sus sistemas de detección. Según Hari Srinivasan, Jefe de Producto, ya se observa un descenso significativo en la visibilidad de publicaciones clasificadas como AI slop tras la implementación inicial, lo que sugiere que los usuarios están respondiendo a las señales de calidad que la empresa quiere promover. Sin embargo, el feed de muchos usuarios sigue mostrando una presencia notable de este tipo de contenido, lo que indica que aún quedan desafíos por resolver.

Una de las fases iniciales de este enfoque implica la activación de mensajes en las analíticas de las publicaciones cuando estas reciban suficiente retroalimentación de la comunidad o sean reportadas. Este mecanismo busca, en palabras de Srinivasan, ayudar a entender mejor cómo la comunidad percibe el contenido de baja calidad. Aunque la intención es clara, la compañía recalca que ninguna señal única determina la distribución de una publicación: se analizan múltiples señales y se aplican salvaguardas para evitar que una retroalimentación aislada afecte injustamente a otros usuarios.

Este movimiento se enmarca en una declaración más amplia sobre el propósito de LinkedIn: preservar un espacio donde las personas puedan encontrar perspectivas reales, compartir ideas y demostrar su experiencia. En ese sentido, la función de reportar contenido como AI slop podría evolucionar para incorporar más herramientas de aprendizaje automático que identifiquen patrones y contextos, sin depender de una única opinión de la comunidad.

La compañía ha señalado que estas iniciativas se están implementando de manera progresiva, con miras a fortalecer las defensas automatizadas y la moderación de comentarios. En palabras de Srinivasan, cada día se detectan y detienen intentos de automatización que buscan amplificar el contenido a gran escala, lo que incluye tanto publicaciones como comentarios. Este esfuerzo por parte de una plataforma respaldada por Microsoft refleja una tendencia más amplia en la que las redes sociales buscan equilibrar la eficiencia algorítmica con la necesidad de preservar la autenticidad y la voz de las personas.

Con miras al futuro, LinkedIn reconoce que aún quedan áreas por mejorar para garantizar que la plataforma siga siendo un lugar donde las personas se conectan con otras personas reales y comparten perspectivas auténticas. Las acciones anunciadas hasta ahora sugieren una hoja de ruta orientada a la claridad, la responsabilidad y la transparencia en la moderación de contenidos, sin perder de vista la diversidad de ideas y experiencias que fortalecen a la comunidad profesional.

En resumen, el dilema entre automatización y humanidad en LinkedIn continúa, pero el compromiso de la plataforma parece centrarse en ajustar el tono y la precisión de sus políticas para que las interacciones sigan siendo significativas. A medida que se implementen nuevas medidas y se evalúen sus efectos, los usuarios pueden esperar herramientas más claras para entender cómo se reciben sus publicaciones, junto con salvaguardas que eviten abusos y favorezcan la calidad del diálogo profesional.

from Latest from TechRadar https://ift.tt/JM6m5Uz
via IFTTT IA

Autonomía Responsable en Redes: Del Dominio Humano al Enfoque de Gobernanza con Múltiples Agentes


En la intersección entre seguridad de la red y la inteligencia artificial, surge un cambio de paradigma: pasar de depender de intervenciones humanas para cada acción a gestionar un ecosistema de agentes autónomos dentro de límites claros y gobernados. Este artículo ofrece una mirada profesional sobre cómo las organizaciones pueden navegar la transición hacia sistemas de múltiples agentes con responsabilidad trazable, sin perder el control estratégico ni la responsabilidad humana cuando sea necesaria.

A medianoche, un agente de remediación automatizado detecta un problema en la red, rastrea su origen a una política mal configurada, valida, mediante un entorno de pruebas, que la solución propuesta opera dentro de los límites de la política y la aplica. La red se estabiliza. Nadie es notificado. A la mañana siguiente, un humano revisa los insights diarios del agente: un resumen de todos los cambios ejecutados, con enlaces a logs, auditorías, razonamientos y la causa raíz. Confirma que todo quedó resuelto correctamente y continúa. Eso es lo que significa un enfoque de Humano en el Bucle (Human-on-the-Loop).

En otra organización, a las 4 a. m., un agente de remediación construido internamente, que responde a una configuración basada en intuiciones, detecta un problema, rastrea su origen a una política mal configurada y lo corrige. La red se estabiliza. Nadie es notificado. Por la mañana, un humano revisa los logs y asume que el problema quedó resuelto y continúa. ¿Dónde está la diferencia?

La diferencia radica en que, en el escenario DIY, los logs cuentan solo parte de la historia. No muestran que el agente realizó tres cambios adicionales para llegar a esa solución, cambios que eran más amplios de lo previsto, y las decisiones detrás de esos cambios no fueron señaladas porque nada en sus límites de control requería revelarlas.

Así se manifiesta la transición hacia la visión de Humano en el Bucle cuando no existen controles adecuados. No hay una entrega dramática de autoridad. Solo una serie de delegaciones pequeñas y razonables que, con el tiempo, pueden evolucionar hacia algo que nadie firmó explícitamente, pero que se ha convertido en norma operativa.

Y está ocurriendo más rápido de lo que muchos líderes imaginan. Investigaciones recientes señalan que el 57% de los líderes de TI esperan eliminar la intervención humana en el bucle en un año o menos, y el 79% ya trata a los agentes de IA como “usuarios” que requieren su propia gestión de identidades y controles de gobernanza.

La transición hacia la IA impulsada por agentes está avanzando a velocidades que muchas organizaciones no están preparadas para enfrentar, tanto en gobernanza como en la capacidad de evaluar sistemas autónomos.

La Ilusión de la Aprobación

La respuesta ante la IA autónoma ha sido, durante mucho tiempo, simple: mantener a una persona en el bucle. Alguien que revise la salida, apruebe y preserve la responsabilidad. Pero no es así, no plenamente. Revisar cada acción no genera automáticamente responsabilidad y, además, impide que las organizaciones aprovechen al máximo la autonomía.

En lugar de revisar cada acción individual, las personas deben enfocarse en evaluar resultados, asegurar que el sistema operó dentro de sus límites y proporcionar retroalimentación que mejore su desempeño con el tiempo. La aprobación puede convertirse en un ritual sin significado. A medida que los sistemas demuestran fiabilidad y aumentan las alertas, los humanos a veces tratan la intervención como algo que no se necesita con frecuencia.

La aprobación puede convertirse en un clic en lugar de una decisión reflexiva. Y cuando algo sale mal, como una política mal configurada o una remediación automatizada que provoca una interrupción, resulta difícil atribuir responsabilidades.

Esto refuerza un cambio más amplio: una de las capacidades humanas más importantes se vuelve crítica: pensar de forma crítica y validar hipótesis, en lugar de ejecutar tareas. Además, significa que los humanos pasan de hacer a leer antes de aprobar, un cambio fundamental en el trabajo diario de la mayoría.

La atribución no es lo mismo que la procedencia (provenance). Un registro que documenta lo que hizo un agente dice muy poco sobre por qué tomó esa decisión o qué influyó en ella. Cuando algo sale mal, esas son las piezas que necesitas conocer.

Identidades no humanas y la nueva población de la red

Cuando los agentes de IA actúan en la red, consultan sistemas, realizan cambios de configuración o enrutan tráfico, son, en esencia, usuarios. Requieren credenciales, políticas, salvaguardas, explicabilidad y trazabilidad, al igual que los operadores humanos.

La mayoría de las organizaciones no están al día con esto. Los marcos de identidad fueron diseñados para personas; aplicar agentes de IA como si fuera un ajuste posterior genera precisamente ese tipo de acceso sombra que los equipos de seguridad buscan eliminar.

La mayor parte de los líderes ya trata a los agentes como identidades gobernadas, y están adelantados. El resto está acumulando riesgos que no pueden cuantificar hasta que se materialicen en un incidente.

Para hacerlo bien, hay que tratar a cada agente como un principal con permisos limitados, acceso limitado en el tiempo y una ruta clara de revocación, además de un registro completo; no solo de lo que hizo, sino de lo que se le permitió hacer y por qué.

La autonomía no se concede, se gana

Los equipos de red y seguridad ya saben hacerlo. Cada empresa tiene marcos de control de acceso que regulan qué pueden alcanzar los humanos y cuándo. Un ingeniero junior no llega a producción con acceso total desde el primer día; gana acceso gradualmente. Debe aplicarse esta misma lógica a los agentes de IA.

Aún no hemos alcanzado ese punto. Demasiadas veces, la autonomía se trata como todo o nada, lo cual no es el modelo correcto. La confianza con los humanos no funciona así y tampoco debería hacerlo con la IA. Comienza los agentes en modo sugerencia y déjalos demostrar su valía dentro de límites claramente definidos antes de ampliar lo que pueden hacer. Y asegúrate de que cada decisión deje un rastro que explique no solo qué ocurrió, sino el razonamiento detrás de ello.

Con el aumento del uso de IA autónoma, las organizaciones deberán equilibrar la supervisión humana con una gobernanza sistémica. Las personas siguen siendo responsables de revisar no solo los resultados que produce la IA, sino, cuando sea necesario, las acciones que toma y su razonamiento. Sin embargo, a medida que aumenta el volumen y la complejidad de las decisiones autónomas, esta supervisión debe ir acompañada de una infraestructura que incorpore identidad, aplicación de políticas, observabilidad y responsabilidad. Juntas, estas medidas ayudan a garantizar que las acciones de la IA permanezcan transparentes, trazables y alineadas con la intención organizacional.

Construyendo sistemas multiagente que resistan la presión

A medida que estas capacidades crecen, más organizaciones se moverán hacia arquitecturas de múltiples agentes. Aquí, agentes especializados asumen una parte del flujo de trabajo y transferen contexto a medida que avanzan. Y ahí es donde se complica. Un solo agente que se comporta mal es rastreable. Una cadena de agentes, cada uno actuando sobre los outputs del anterior, es mucho más difícil de desentrañar cuando algo falla, a menos que exista la arquitectura y gobernanza adecuadas. Es necesario saber qué sabía cada agente, no solo lo que hizo.

Haz la parte tediosa

Dos organizaciones despliegan el mismo agente de red potenciado por IA. Una ha realizado el trabajo ingrato: establecer permisos estrictos, controles de identidad adecuados y trazabilidad que responda preguntas. La otra no lo ha hecho. No notarás la diferencia hasta que algo falle.

Este enfoque práctico se refuerza con ejemplos y herramientas que ya existen en el mercado. Hemos destacado herramientas y enfoques de monitoreo y gobernanza que permiten entender y gestionar la interacción entre humanos y agentes, reduciendo el riesgo sin bloquear la innovación.

Este artículo forma parte de TechRadar Pro Perspectives, una plataforma para explorar las ideas de líderes y especialistas en la industria tecnológica. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si te interesa contribuir, consulta las opciones disponibles en nuestro sitio.

from Latest from TechRadar https://ift.tt/7CRWHtp
via IFTTT IA
Controlar el camino: la próxima era de la seguridad en IA


There’s a pattern starting to emerge with AI. At first glance, everything looks like progress. AI is being adopted quickly, embedded into products, talked about in boardrooms, and pushed into real-world use faster than anything we’ve seen before. But as businesses become more accustomed to AI and increasingly find new ways to use it, there is a greater problem brewing that has the potential to be detrimental to a company’s cybersecurity posture.

Organizations are moving quickly to use AI, but far fewer are making the right decisions about how it’s actually being delivered and secured. And the gap between those two things is widening, with security teams left scrambling to fix vulnerabilities like whack-a-mole.

The speed is understandable. AI hasn’t followed the usual enterprise lifecycle. It hasn’t patiently moved from concept to pilot to controlled rollout. In many cases, it’s gone straight from experimentation into something business-critical, stitched together from APIs, models, agents, and data sources that weren’t originally designed to work together in this way.

That creates something fundamentally different. Not just another application, but something more fluid, a tool that behaves dynamically to make decisions and interact across multiple layers of the stack in real time.

And this is where the problem begins.

Where AI security currently breaks down

While the architecture that needs to be secure has changed, the thinking around security largely hasn’t, meaning traditional security measures are still being applied to situations they aren’t built for. Most organizations believe they have this covered. They’ve extended their existing controls, added new tools and invested in visibility. On paper, it looks like a sensible evolution of what they already had that keeps up with AI.

But in reality, much of that security still sits around AI rather than within it.

These traditional methods are protecting edges, monitoring outcomes and analyzing behavior after the fact. What they’re not consistently doing is sitting in the path of execution, where decisions are actually being made, and where things can go wrong in real time. It’s this distinction that matters more than most people realize.

AI doesn’t behave like anything we’ve secured before. A single interaction isn’t just a request and a response. It’s a chain of events where a prompt is interpreted, a model responds, an agent may take action, data is retrieved, decisions are made, and outputs are generated. This all happens in one continuous flow.

The risk doesn’t exist at a single point. It exists throughout that chain. This is where prompt injection happens. It’s where models can be manipulated, where sensitive data can leak through inference and where unintended behaviors and outcomes emerge.

The cause of this isn’t always an incorrect configuration; it can also be the result of the system responding exactly as designed, just not in the way anyone expected.

The industry is starting to acknowledge this. There’s a growing recognition that runtime is where the real battle is being fought, and that securing AI means understanding how it behaves under pressure, not just how it’s built.

Moving beyond bolt-on security

But if that’s becoming clearer, why are so many organizations still getting it wrong? Well, in most cases, it comes down to how decisions are being made. AI is often being driven by innovation teams or developers, those who are closest to the opportunity and implementation of AI tools.

But that also means infrastructure and security decisions are following behind rather than shaping the architecture from the start. At the same time, there’s a tendency to default to adding more tools to plug the security gaps. Faced with a new risk, the natural instinct is to look for something new and shiny to buy that addresses it.

AI doesn’t fit neatly into that model. It doesn’t live in one place. It cuts across applications, APIs, data, and user interaction all at once. Treating AI as something you can secure with a standalone tool misses the point entirely.

What is actually needed is a different way of thinking, one that starts with looking at where control actually needs to exist. There are only so many places security can be meaningfully enforced, and for AI, one of the places that consistently matters is the flow of traffic itself.

This is the point at which requests are made, decisions are processed, and responses are returned – where behavior can be influenced the most and where policy can be enforced. Everything else, to some degree, is reactive.

This is also where the conversation around security platforms becomes more interesting. Not because AI capabilities have simply been added to existing portfolios, but because the role these platforms play is changing.

Sitting in front of applications and APIs, they have long been responsible for managing traffic, applying policy and enforcing decisions. What’s changed is that these same control layers are now being extended into AI interactions themselves.

That shift is subtle, but important, as it moves AI security away from being something that happens in isolation and closer to something that is embedded directly into how systems operate. Not bolted on, not observed from the outside, but enforced as part of the execution path.

This isn’t really about one vendor. It’s about recognizing that AI has changed the shape of the problem.

Control will define the next era of AI security

The market is still catching up. The tooling is still evolving. And most organizations are understandably feeling their way through it.

But the decisions being made now – where to place control, how to integrate security, what assumptions to carry forward from the past – will define how manageable this becomes over the next few years.

We’ve seen this before, just in a slightly different form. APIs went through a similar phase not long ago – rapid growth, fragmented control, and then a long period of retrofitting security once the risks became clear.

AI is moving faster than that ever did. The attack surface is broader, the behavior less predictable, and the consequences potentially more significant.

Which means there’s less room for getting it wrong.

The organizations that navigate cybersecurity well in the age of AI won’t necessarily be the ones that adopt AI the fastest. They’ll be the ones that understand where control needs to sit and make deliberate decisions about how it’s enforced. With AI, more than anything else, it’s not just about what you can see. It’s about where you can act.

We’ve featured the best endpoint protection software. This article was produced as part of TechRadar Pro Perspectives, our channel to feature the best and brightest minds in the technology industry today. The views expressed here are those of the author and are not necessarily those of TechRadarPro or Future plc. If you are interested in contributing find out more here: https://ift.tt/imFS6gO

from Latest from TechRadar https://ift.tt/rmuNzaj
via IFTTT IA

Ferrari enciende motores: Fred Vasseur revela las claves tras un fin de semana turbulento en Zandvoort


¡Qué fin de semana para recordar en Zandvoort! Fred Vasseur ha aclarado, con la claridad que suelen exigir las batallas de campeón, qué encendió las radios y los nervios durante el México… perdón, el fin de semana de Gran Premio de Holanda para Scuderia Ferrari. Con un resultado que dejó sabor a revancha tras Budapest, la escudería terminó fuera del podio por segunda vez consecutiva, con Lewis Hamilton llevando el cuarto puesto y Charles Leclerc cerrando en quinto, una división que ha generado tanto debate como optimismo de cara a lo que viene. Según el equipo, los momentos definitorios tuvieron que ver con decisiones estratégicas y mensajes en las radios que captaron la atención de todos los aficionados. ¿Qué llevó a Hamilton a dejar mensajes que quedaron grabados en la memoria de la competición? Vasseur ha insistido en que la estrategia prevista para la carrera, combinada con las condiciones del día y el rendimiento del coche, creó una situación única que la prensa y los fans están analizando con lupa. En el corazón de la historia late la determinación de Ferrari por extraer cada ápice de rendimiento, sin perder de vista la seguridad y la coherencia operativa. Este fin de semana, el equipo ha mostrado su capacidad para adaptarse a un escenario cambiante y para sostener la presión de una carrera larga y exigente, donde cada decisión puede marcar la diferencia. Mantener la concentración, calibrar los ritmos y comunicar con precisión se han convertido en requisitos no negociables para convertir cada carrera en una oportunidad de aprendizaje y crecimiento. A medida que el equipo afina su estrategia para las próximas pruebas, los aficionados pueden esperar un Ferrari que no solo busca resultados, sino también la consistencia y el progreso continuo en la difícil butaca de la Fórmula 1. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/rsAQbdk
via IFTTT IA

Protegiendo la empresa en la era de ataques autónomos impulsados por IA


La ciberseguridad ya es un tema de sala de juntas, como lo demuestran claramente casos en el Reino Unido. El ataque de 2025 a Jaguar Land Rover dejó a la automotriz con una pérdida de 485 millones de libras, consumiendo el beneficio de 398 millones obtenido solo un año antes.

Las líneas de producción se detuvieron por más de un mes al cerrar partes de su red, evidenciando cuán rápido un incidente cibernético puede afectar el rendimiento empresarial, la continuidad operativa y la cadena de suministro.

Hoy, las empresas enfrentan una nueva amenaza habilitada por la IA: el ataque autónomo. Los atacantes ya pueden automatizar partes de la investigación de objetivos, el acceso inicial y el desarrollo de malware, con cualquier esfuerzo manual reduciéndose de forma rápida.

Al mismo tiempo, la capa de confianza de la que depende la gente se erosiona con la proliferación de contenidos generados por IA y deepfakes. Es una carrera para abordar el ataque autónomo, pero ¿cómo pueden las organizaciones formular una respuesta efectiva?

IA en el arsenal de un ciberdelincuente

Las tecnologías automatizadas impulsadas por IA fortalecen el arsenal de un atacante. Antes de aprovechar las herramientas de IA, los actores maliciosos solían dedicar tiempo y recursos a investigar a una empresa objetivo antes de planificar un ataque.

El factor temporal era crítico; un agresor tenía que coordinar e iniciar manualmente un ataque en un momento específico. La IA no se detiene, y el auge de herramientas de ataque como servicio facilita violar organizaciones de forma rápida y precisa.

Se están imponiendo salvaguardas alrededor de herramientas de IA generativa como ChatGPT y Claude para evitar este tipo de uso indebido. Pero los hackers están encontrando métodos para sortearlas.

En lugar de depender de modelos de lenguaje grandes disponibles públicamente, están desplegando sus propios modelos de lenguaje pequeños (SLMs) en dispositivos locales, incluso en algo tan básico como un ordenador Raspberry Pi. Desde allí, pueden escalar ataques y esconderse en las sombras.

La amenaza para empresas de todos los tamaños

El crecimiento de ataques automatizados significa que las empresas, independientemente de su tamaño, pueden ser identificadas por tecnología automatizada como vulnerables. Las pymes que antes quedaban fuera del radar pueden ser captadas por su simple existencia, ya que la IA puede escanear y procesar grandes volúmenes de organizaciones con rapidez.

Además, las defensas en las pymes suelen estar más fragmentadas y menos organizadas que las de las grandes empresas, lo que las hace más susceptibles cuando comparten redes con proveedores o terceros. Con IA, los atacantes pueden coordinar y escalar ataques mucho más rápido de lo que la mayoría de las organizaciones puede defender.

Los ataques autónomos complican también la gestión de riesgos de terceros y de la cadena de suministro. Las redes empresariales pueden facilitar el acceso a datos, sistemas o procesos operativos. Si los atacantes pueden automatizar el reconocimiento y escalar ataques a miles de organizaciones, los proveedores más débiles pueden convertirse en una vía de entrada atractiva para las grandes empresas.

Este es un motivo clave por el que la gestión de riesgos de proveedores ha confiado tradicionalmente en cuestionarios anuales, evaluaciones puntuales y garantías contractuales; pero estos enfoques ya no son suficientes por sí solos. Un proveedor puede haber expuesto recientemente un servicio, haber sufrido una brecha, cambiado privilegios de acceso o no parcheado una vulnerabilidad crítica.

Por ello, las empresas deben avanzar hacia una monitorización continua y automatizada del estado de seguridad de sus proveedores.

Las regulaciones como NIS2 han aumentado el enfoque en la seguridad de la cadena de suministro para organizaciones que operan en la UE o venden hacia ella. También existe una expectativa creciente de que la juntas directivas demuestren resiliencia cibernética ante ICO y la FCA.

Automatización y el surgimiento de tipos de ataque específicos

La historia de Jadepuffer ilustra cómo la IA está transformando tipos de ataque establecidos. Divulgado por Sysdig en julio de 2026, se distingue como la primera operación de extorsión end-to-end impulsada por LLM, con un agente de IA que realiza reconocimiento, obtiene credenciales, se mueve entre sistemas, destruye datos y se adapta cuando ciertas acciones fallan.

Aunque las técnicas en sí no eran nuevas, la magnitud reside en cómo la IA las conecta en un ataque completo y adaptable.

Las técnicas de ingeniería social, como hacerlo pasar por personas de confianza, son cada vez más convincentes. Mensajes en un tono profesional y de CEO pueden replicarse por completo en correos, SMS e incluso WhatsApp.

La IA puede gestionar toda la conversación, adaptando respuestas a las respuestas de la víctima, y ejecutar campañas simultáneas y personalizadas.

El compromiso de correo de proveedores, donde criminales se hacen pasar por proveedores para interceptar conversaciones de pago o usar cuentas comprometidas para solicitar cambios de datos bancarios, conecta directamente la ingeniería social con el riesgo de terceros.

En un plano más amplio, la fase inicial de recopilación de datos para ataques de ingeniería social puede verse acelerada. La IA puede extraer automáticamente datos de fuentes públicas como Companies House y redes sociales para identificar nombres, cargos y relaciones en cuestión de minutos.

Cuando la confianza y la identidad están bajo ataque

Incluso en llamadas de videoconferencia, es cada vez más difícil distinguir si la persona es real debido a la creciente precisión de los deepfakes. Por ejemplo, a veces es necesario pedir a un posible deepfake que realice una acción que no estaba programada para confirmar si es real. Pero incluso esa prueba está siendo eludida por nuevas tecnologías.

Las organizaciones deben fortalecer los protocolos de verificación fuera de banda para solicitudes de alto valor o inusuales. Podría ser necesaria una palabra de código acordada previamente a través de un canal separado para garantizar la confianza y la seguridad.

La seguridad de la identidad se está convirtiendo en un área clave de defensa ante ataques autónomos cada vez más avanzados. El stuffing de credenciales a gran escala, la recopilación de cookies de sesión, ataques de fatiga MFA y vishing para sortear la autenticación multifactor están en aumento. La IA puede hacer estos ataques más eficientes al identificar objetivos probables, generar guiones convincentes y adaptar respuestas en tiempo real.

Por ello, la gestión de identidad y acceso debe tratarse como un control crítico. Las organizaciones deben saber quién tiene acceso a qué, si ese acceso sigue siendo necesario, qué cuentas son privilegiadas y qué tan rápido se pueden detectar comportamientos inusuales.

Combatir la IA con IA

Aunque los ataques autónomos impulsados por IA elevan el riesgo, la IA también puede emplearse con fines defensivos. Un ejemplo claro es realizar un análisis de riesgos automatizado de la organización y destacar dónde las herramientas de seguridad y fundamentos, como la protección contra malware, están desactualizados o ausentes.

Con los fundamentos en su lugar, la IA puede respaldar una monitorización continua de los sistemas críticos, en lugar de revisiones periódicas. Las empresas deben identificar y proteger las “joyas de la corona”, los activos más críticos como nómina o un sistema bancario, y dirigir los esfuerzos impulsados por IA para protegerlos.

La visibilidad integrada es crucial. Las empresas deben saber quién tiene acceso a esos activos críticos, la actividad de endpoints y redes relacionada, y tener la capacidad de correlacionar incidentes rápidamente para que la respuesta a un ataque impulsado por IA sea lo más rápida posible.

Una combinación de tecnología impulsada por IA, respaldada por experiencia humana, puede proporcionar búsqueda proactiva de amenazas para buscar, investigar y remediar peligros, incluso si tienen origen autónomo.

Las organizaciones no están indefensas en la lucha

El surgimiento de ataques autónomos marca una nueva fase del riesgo cibernético. Para muchas empresas, especialmente las más pequeñas, el desafío es prepararse para ataques que pueden moverse mucho más rápido que las defensas tradicionales. Pero las organizaciones no están indefensas.

Las respuestas efectivas comienzan por hacer bien lo básico: controles de acceso, visibilidad de activos críticos y pasar de revisiones periódicas a monitorización continua y detección más rápida con IA.

Sin embargo, la tecnología por sí sola no será suficiente. La experiencia humana puede interpretar el riesgo y tomar decisiones informadas bajo presión para garantizar la resiliencia, incluso cuando la amenaza de autonomía impulsada por IA evoluciona al siguiente nivel.

Este contenido forma parte de TechRadar Pro Perspectives, nuestra vía para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadar Pro o Future plc. Si está interesado en contribuir, vea más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/WC4OVnj
via IFTTT IA

The People v. Gorilla Grodd: Un spin-off de Superman que redefine el DCU


James Gunn está llevando al DCU hacia territorios poco convencionales con un spin-off de Superman que ya empieza a tomar forma. El proyecto, que se ha bautizado como The People v. Gorilla Grodd, propone una mirada audaz: un mockumentary de crimen que sigue a la prensa y a los investigadores mientras revisan un caso controversial dentro del universo de Metropolis. Con ocho episodios de media hora, la serie promete combinar humor, intriga y una mirada satírica al periodismo dentro de un marco plenamente superheroico.

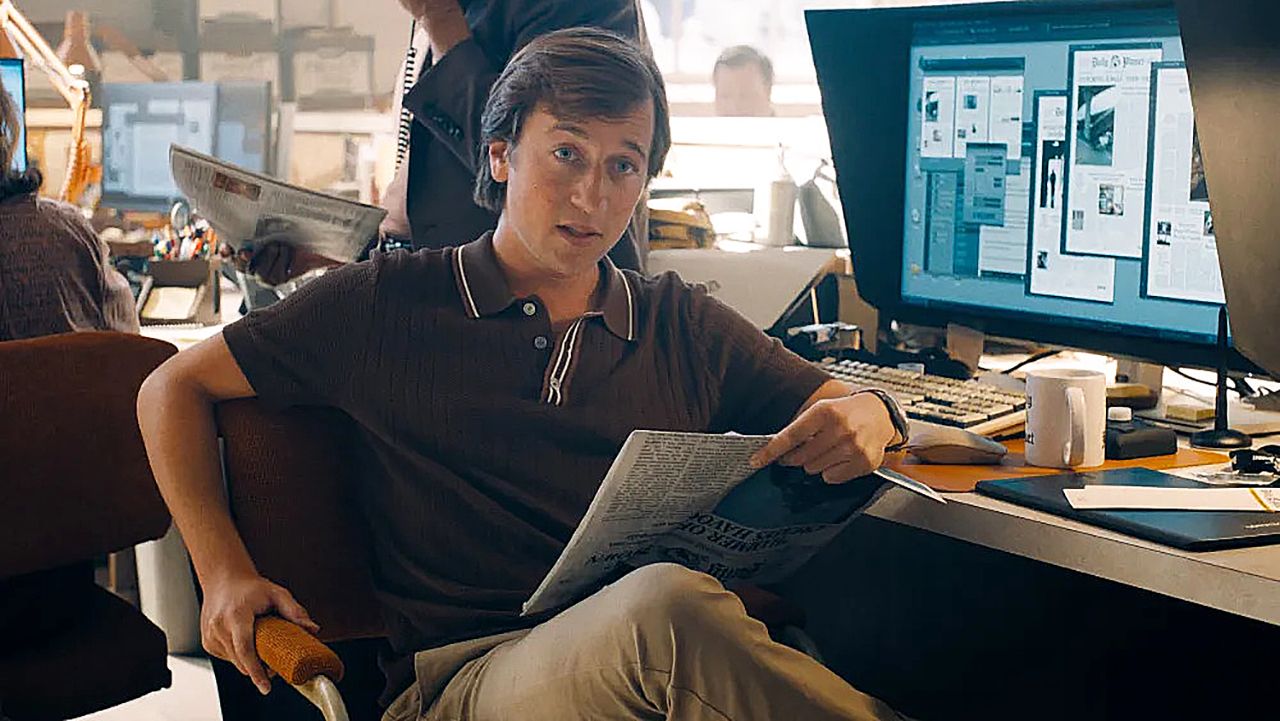
Sobre el elenco, el programa exhibe una mezcla de nombres que ya participaron en el universo de Superman y nuevas incorporaciones que amplían el tejido de la Metropolis de ideas. Skyler Gisondo retoma el rol de Jimmy Olsen, quien se convierte en el protagonista del show. A su lado, Beck Bennett interpreta a Steve Lombard, Mikaela Hoover a Cat Grant y Wendell Pierce a Perry White; todos ellos, previamente vistos en la película de Superman, regresan para esta nueva entrega. Curiosamente, Rachel Brosnahan, quien dio vida a Lois Lane, no figura en el reparto inicial, lo que ha generado especulaciones entre la audiencia sobre su posible regreso en futuras entregas del universo.

En cuanto al enfoque narrativo, The People v. Gorilla Grodd se describe como un “true crime docuseries” que reabre el caso de Gorilla Grodd, un simio con inteligencia superior y poderes telepáticos, condenado por la presunta asesinato de su padre, el rey de Gorilla City. La Daily Planet sirve como hilo conductor periodístico, con Olsen investigando si Grodd fue culpable o víctima de una injusticia judicial dentro de una metrópoli que ya ha visto de todo. El proyecto promete una revisión de la investigación desde múltiples ángulos: nuevos testimonios, análisis de expertos y entrevistas que buscan desentrañar la verdad detrás de la condena.

El formato híbrido entre drama, comedia y análisis documental ofrece una plataforma para explorar dinámicas de prensa y poder, así como una reinterpretación del legado de Grodd dentro del DCU. Aunque el sitio y la fecha exacta de estreno aún se mantienen en reserva, la confirmación de la producción por HBO Max y los ejecutivos James Gunn y Peter Safran garantiza que The People v. Gorilla Grodd no será una entrega menor, sino una pieza que podría influir en la dirección creativa del conjunto de títulos de DC en los próximos años.

Sobre la pregunta que genera mayor expectativa entre los fans: ¿veremos aparecer a The Flash en The People v. Gorilla Grodd? Los debates en foros y redes señalan la posibilidad, especialmente por la naturaleza de Grodd como uno de los villanos más emblemáticos de El Velocista Escarlata. Sin embargo, por ahora, esa aparición sigue siendo una conjetura sujeta a las decisiones de guion y dirección que adopten Gunn, Safran y los showrunners. Lo que es claro es que este spin-off abre una conversación sobre qué tan lejos puede ir una historia centrada en un personaje de cómic cuando se aborda desde la lente del periodismo investigativo y de una reinvención del universo compartido.

En síntesis, The People v. Gorilla Grodd representa una apuesta audaz para el DCU: un crimen documentado con sabor a mockumentary que desafía convenciones, amplía el repertorio de personajes ya conocidos y propone una plataforma para explorar preguntas complejas sobre justicia, verdad y poder mediático dentro de un marco de superhéroes. Si este experimento logra equilibrar humor, intriga y una crítica sutil al periodismo, podría convertirse en una referencia sobre cómo contar historias de superhéroes en la era contemporánea.

from Latest from TechRadar https://ift.tt/ipVaAy2
via IFTTT IA

Entre un ático lleno de tecnología obsoleta y una venta que vale la pena: lecciones de un experimento con ChatGPT


Mi casa alberga un pequeño pero creciente museo de tecnología obsoleta. Siempre he sido reacio a deshacerme de ella, incluso cuando no la uso durante años, así que se apilan en cajas en mi ático. Sé teóricamente que podrían valer algo, pero nunca me motiva realmente revisarlas para ver qué podrían pagar en sitios como eBay.

Pensé que ChatGPT podría hacer todo eso por mí a partir de una simple fotografía. Tomé una foto de lo que había en una de mis cajas. Como tantas cajas almacenadas en mi casa, aquella había perdido cualquier razón obvia de existir. Contenía una Nintendo Wii, dos juegos, un Kindle antiguo y varios DVDs que habían sobrevivido a varios borrados de fondo.

Solicité a ChatGPT que identificara cada objeto, determinara qué podría conservar valor de reventa y verificara ventas recientes en eBay para estimar su valor. Le pedí específicamente que mirara listados completados o vendidos, no solo los precios que los vendedores anuncian. Cualquiera puede poner a la venta un iPod polvoriento por 500 dólares y describirlo como raro; quería saber lo que realmente pagó un comprador.

Wiis y DVDs

Wii Sports

(Image credit: Nintendo)

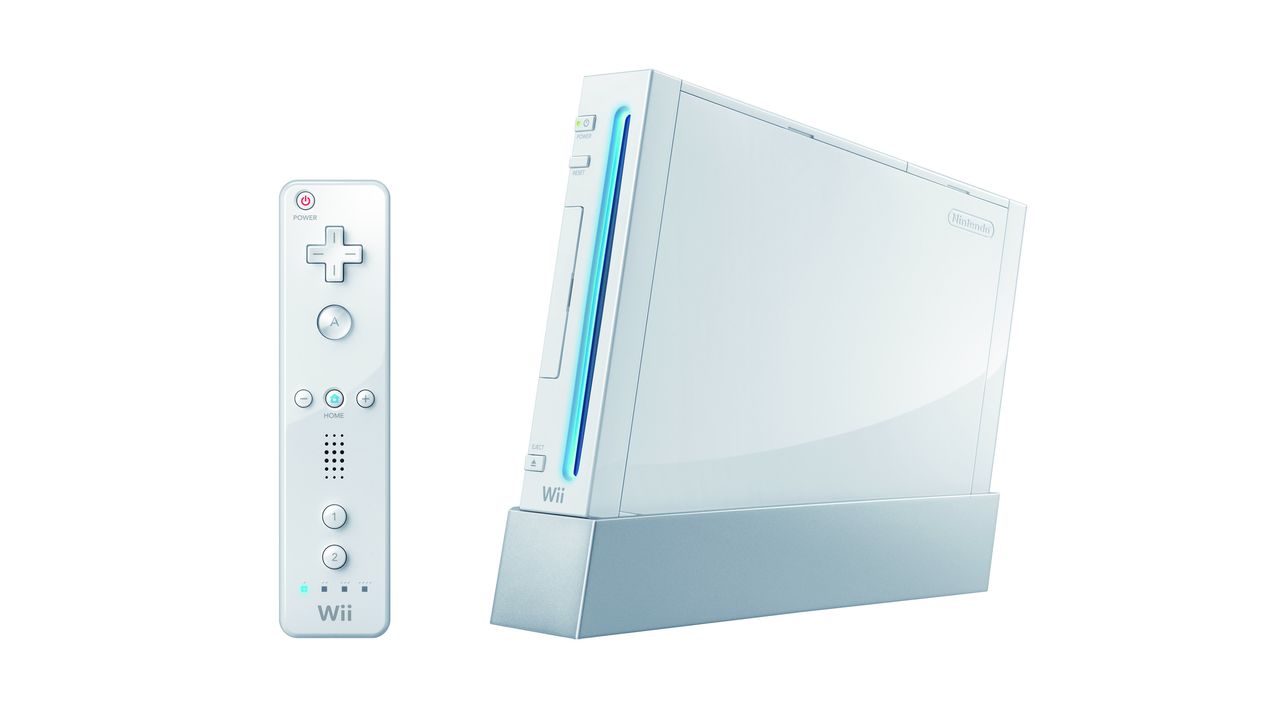
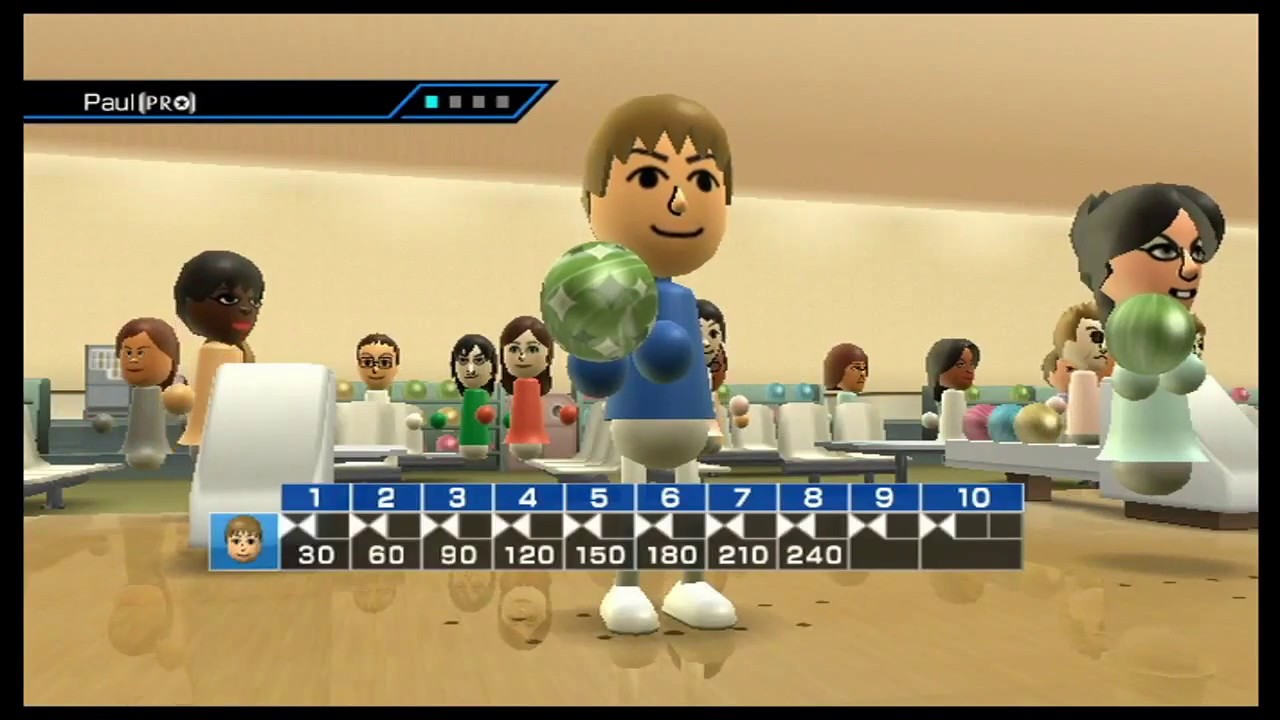
ChatGPT reconoció sin dificultad la Wii blanca y la cubierta familiar de Wii Sports. También identificó el segundo juego como Marvel: Ultimate Alliance 2, aunque pidió una foto más cercana para confirmar que el disco y el manual estaban dentro.

Los DVDs se identificaron a partir de sus lomos, pero ChatGPT advirtió que los DVDs usados comunes, en general, tienen muy poco valor individual. Sugirió buscar títulos fuera de impresión, series completas, ediciones inusuales y copias selladas antes de asumir que pertenecen a un lote.

El Kindle en la caja resultó ser un Kindle Fire de primera generación, no uno de los lectores con pantalla de tinta. ChatGPT lo identificó por su cuerpo negro grueso y confirmó el modelo. Seguía funcionando, aunque los resultados de reventa no eran especialmente excitantes. Los Kindle Fires de primera generación en funcionamiento suelen aparecer en eBay por unos 10 a 20 dólares. Comparativas actuales en eBay sugieren un precio realista de unos 15 a 20 dólares para un dispositivo probado y reinicializado en condición aceptable.

Unas cuentas claras y más espacio en el ático

La Wii se encendió sin problema, lo cual superó mis expectativas tras su prolongado descanso. El lector de discos funcionó, el control se conectó y la consola llegó a la pantalla principal sin producir ruidos alarmantes. Las ventas recientes de Wii en blanco situaban el valor de la consola por sí sola en aproximadamente 40 dólares, con paquetes completos obteniendo más.

ChatGPT estimó el hardware entre 50 y 60 dólares. El hallazgo más interesante fue Wii Sports. Dado que venía con millones de consolas, asumí que era casi material de empaque. Las transacciones actuales en eBay sugerían lo contrario. El mercado actual está cercano a 30 dólares, casi tanto como la propia consola que lo acompaña. Las personas que compran consolas de repuesto suelen querer el juego que recuerdan haber jugado con ellas, normalmente antes de que alguien haya estropeado el televisor con el mando.

En total, ChatGPT decía que podría sacar entre 115 y 135 dólares por la caja completa. El total exacto dependería del estado, del envío, de las tasas de venta y de si los compradores hicieron ofertas más bajas. También requeriría fotografiar todo adecuadamente, redactar listados precisos y llevar siete paquetes a la oficina de correo. Después de unos días en el sitio, logré obtener casi lo que estimaba ChatGPT, con 130 dólares por el lote.

El experimento funcionó porque ChatGPT hizo más que nombrar objetos. Pidió números de modelo, verificó si había accesorios, distinguió juegos completos de discos sueltos y notó cuándo un artículo individual merecía su propio listado. También evitó que los DVDs adquirieran valor imaginario simplemente por haber envejecido. Puede no ser el fondo de jubilación del Antiques Roadshow, pero es suficiente para animarme a tomar más fotos de las cajas en mi ático esta semana.

from Latest from TechRadar https://ift.tt/gzMTAJn
via IFTTT IA