El mapache de la ciudad: adaptación, resiliencia y los desafíos de la fama en la era digital


Las autoridades y biólogos especializados en fauna urbana señalan que el mapache con la pata amputada ha mostrado una notable capacidad de adaptación a su entorno urbano. A pesar de su lesión en la columna que podría haber limitado su movilidad, el animal ha desarrollado estrategias para desplazarse entre calles, alcantarillados y zonas verdes, aprovecha las rutas de comida disponible y ha establecido un territorio que le permite sobrevivir sin depender de la movilidad óptima.

Este tipo de casos ofrece una visión valiosa sobre la plasticidad conductual de los mamíferos urbanos. Los especialistas destacan que la resiliencia de estos animales no sólo depende de su condición física, sino también de la estructura de la ciudad: disponibilidad de refugios, recursos alimentarios y la presencia de factores que reduzcan la exposición a depredadores y amenazas humanas. En el mapa de la fauna citadina, cada individuo representa una variable que se ajusta a las condiciones cambiantes del entorno construido, incluso cuando existen limitaciones motoras.

Sin embargo, la notoriedad digital introduce una dimensión adicional de complejidad. El mapache ha ganado seguidores y ha generado interés mediático por su apariencia y su historia de superación, lo que transforma su evolución natural en un fenómeno público. Esta fama, aunque puede favorecer la atención y la protección de su hábitat, también trae consigo riesgos: disturbios por parte de personas curiosas, manipulación de su entorno para obtener imágenes y, en casos extremos, la captura de fauna para fines virales. La unión entre biología urbana y cultura de internet crea un dilema ético que merece una reflexión cuidadosa.

Los gestores de parques y refugios de fauna recomiendan medidas orientadas a un manejo respetuoso y seguro. Entre ellas se encuentra la minimización de intervenciones directas en los animales, la educación de la ciudadanía sobre la convivencia responsable y la implementación de estrategias que reduzcan el contacto innecesario con especies silvestres. En paralelo, es crucial monitorizar la salud del mapache y su movilidad para detectar posibles complicaciones derivadas de la fractura cervical, que podrían afectar su equilibrio y su capacidad para navegar por el paisaje urbano.

En síntesis, este caso ilustra la dualidad de la urbanidad: un entorno que, por un lado, demuestra la capacidad de las especies para adaptarse y prosperar ante adversidades, y, por otro, expone a la fauna a nuevas presiones vinculadas a la visibilidad en redes y a la gestión del interés humano. El reto para los profesionales es equilibrar la protección animal con una ciudadanía informada y responsable, que valore la vida silvestre sin convertirla en espectáculo.
from Wired en Español https://ift.tt/MSNuzGt
via IFTTT IA

Amazon Leo y la visión de una conectividad satelital de gran escala: 5,105 satélites para voz, datos y IoT


Amazon ha confirmado que su red de satélites de órbita baja (LEO) ha presentado una solicitud ante la Comisión Federal de Comunicaciones (FCC) para desplegar una constelación de 5,105satélites. El objetivo es ofrecer servicios de voz, datos, mensajería, servicios de emergencia y apoyo para Internet de las Cosas (IoT) en el marco del proyecto Amazon Leo Direct-to-Device (D2D).

La iniciativa se enmarca en la reciente fusión de Amazon con Globalstar, la cual incorporó las operaciones, infraestructuras y licencias globales de la compañía estadounidense de telecomunicaciones por satélite. Este movimiento sitúa a Amazon Leo junto a las constelaciones Globalstar HIBLEO y C-3, permitiendo iniciar un soporte temprano para el proyecto D2D antes de la aprobación final de la red completa de satélites de comunicaciones.

Al igual que otros proyectos de conectividad en órbita, Amazon Leo busca reducir la brecha entre centros urbanos y comunidades remotas. Su promesa es entregar banda ancha de alta velocidad y baja latencia para mercados domésticos, empresariales y gubernamentales, con dispositivos de consumo que se conectarán a los satélites sin necesidad de antenas externas adicionales.

Entre los acuerdos ya establecidos, cabe destacar la colaboración con Apple para dispositivos como iPhones y Apple Watch, además de que Amazon Leo ya proporciona datos para Emergency SOS, Messages, Find My y Roadside Assistant en iPhones. También se han anunciado alianzas con operadores de telecomunicaciones y entidades como Vodafone, DirecTV, Herotel y la National Broadband Network de Australia, con miras a ampliar la cobertura y la capacidad de la red D2D.

Más allá de la conectividad en lugares remotos, D2D puede habilitar el soporte de datos para la gestión global de flotas, operaciones remotas en cadenas de suministro y conectividad IoT, ampliando así las oportunidades para automatización en hogares y entornos laborales a nivel mundial, siempre que la FCC dé su visto bueno.

En cuanto a la planificación de la flota, Amazon Leo prevé un despliegue significativo a partir de 2025, con más de 80 lanzamientos programados junto a socios como Arianespace, Blue Origin, SpaceX y United Launch Alliance. Los 5,105 satélites se conectarán mediante enlaces ópticos para transferencias de datos de alta velocidad y acceso a puertas de enlace seguras interconectadas globalmente, complementadas por una conectividad de fibra óptica.

La arquitectura de la constelación contempla cinco ‘capas’ orbitales o shells, que agrupan satélites a la misma altitud e inclinación. Seis estarán distribuidos para cubrir zonas de latitud media, alta y áreas cercanas a los polos. El objetivo de las latitudes medias es abarcar las regiones más densamente pobladas (América del Norte, Europa, partes de Asia y África subsahariana), mientras que la cobertura de alta latitud busca ofrecer Internet de alta velocidad en zonas árticas y subárticas.

Con el crecimiento de la demanda de datos móviles, no solo para teletrabajo sino también para aplicaciones IoT, Amazon Leo podría convertirse en una solución para facilitar la automatización del hogar y del lugar de trabajo a nivel mundial, siempre y cuando obtenga la aprobación correspondiente de la FCC.

from Latest from TechRadar https://ift.tt/NeRCizy
via IFTTT IA

Transparencia desde el primer contacto: la obligación de informar sobre asistentes de IA en el bloque comunitario


En virtud de la Ley de IA vigente, la interacción con sistemas de IA, incluidos los chatbots, debe comenzar con una comunicación clara y explícita que identifique al usuario como interlocutor no humano. Este requisito se enmarca en un esfuerzo por garantizar la transparencia, la rendición de cuentas y la protección de los derechos de los ciudadanos frente a tecnologías cada vez más ubicuas en el ámbito público y privado.

En la práctica, las plataformas y servicios deben:
– Desvelar, de forma inequívoca y comprensible, que el usuario está tratando con un sistema de IA desde el primer contacto.
– Explicar, de manera concisa y accesible, la finalidad del asistente, las limitaciones técnicas y las posibles fuentes de error.
– Proporcionar opciones para obtener asistencia humana en caso de dudas, insatisfacción o necesidad de intervención humana.
– Ofrecer medios transparentes para la tasación y revisión de las decisiones o recomendaciones generadas por la IA.

La implementación de estas directrices exige un enfoque centrado en el usuario que reduzca la confusión y aumente la confianza. Al informar de manera temprana y explícita, se promueve un entorno digital más seguro, donde las expectativas del usuario se alinean con las capacidades reales del sistema, y las responsabilidades de las entidades que operan estos servicios quedan claramente definidas.

Además, la normativa invita a las organizaciones a incorporar prácticas de diseño ético desde las fases iniciales de desarrollo. Esto incluye la claridad sobre el origen de la información, la transparencia en los algoritmos cuando sea posible, y la accesibilidad de las explicaciones a audiencias diversas. Si bien el objetivo es facilitar la interacción eficiente y útil, también se busca prevenir el uso indebido de la IA, la manipulación de percepciones y la desinformación.

En conclusión, la exigencia de informar al usuario desde el primer contacto no es una mera formalidad regulatoria, sino un pilar fundamental para construir confianza, proteger derechos y fomentar una adopción responsable de las tecnologías de IA dentro del bloque comunitario.
from Wired en Español https://ift.tt/ZQdXxRW
via IFTTT IA

Confianza y sofisticación: cuando un estafador humano confronta a un agente de Claude tras una semana de interacción


La creciente sofisticación de las estafas en el entorno digital exige un escrutinio minucioso y métodos de investigación que evolucionen al mismo ritmo. En un caso reciente, los investigadores enfrentaron a un estafador humano que operaba bajo la apariencia de una personalidad convincente, apoyándose en un agente de inteligencia artificial para reforzar su narrativa. Tras una semana de intercambios de mensajes con víctimas potenciales, quedó claro que el chatbot aportaba una dimensión de “confianza” que, en la práctica, incrementaba la credibilidad de la estafa y reducía las señales de alerta de las víctimas.

El análisis parte de una observación clave: la interacción humana, cuando se complementa con tecnología diseñada para modular respuestas, puede convertirse en un amplificador de la persuasión. El estafador desplegaba un guion que combinaba respuestas empáticas, promesas plausibles y una velocidad de interacción que simulaba cercanía y disponibilidad constante. A la par, el agente de IA, utilizado para gestionar la conversación, ofrecía consistencia en la terminología, coherencia en la estructura de las respuestas y una capacidad de réplica que parecía anticipar las dudas de las víctimas.

Este enfoque dual planteó desafíos específicos para la investigación. En primer lugar, distinguir la línea que separa la intervención humana de la automatización resultó esencial para reconstruir la cadena de causalidad de la estafa. En segundo lugar, se identificó que la confianza inducida por el chatbot no se limitaba a la verosimilitud de la información. También se apoyaba en rutinas de interacción que generaban sensación de disponibilidad continua y de control sobre el ritmo de la conversación, aspectos que pueden desorientar a las víctimas y dificultar la detección temprana de señales de alerta.

La labor de campo reveló varias estrategias empleadas por el estafador: narrativas de casos hipotéticos, promesas de beneficios inmediatos, y un uso deliberado de respuestas afirmativas que acortaban el ciclo de decisión. En este marco, el agente de Claude se convirtió en una herramienta que, al igual que un personaje bien escrito, asumía un papel de mentor o facilitador, legitimando la interacción y suavizando obstáculos que podrían activar certezas de riesgo entre las víctimas.

La experiencia de estos investigadores subraya la necesidad de protocolos robustos para la interoperabilidad entre analítica forense y herramientas de IA. Entre las lecciones extraídas, destacan:
– La importancia de documentar la secuencia de mensajes y la temporalidad de las respuestas para trazar la trayectoria de la estafa.
– La vigilancia de patrones de comportamiento del chatbot, como la consistencia terminológica, la frecuencia de respuestas y la capacidad para personalizar la conversación sin perder la estructura de la estafa.
– La evaluación de señales de confianza en las víctimas, incluyendo la presión de cumplir promesas y la minimización de dudas mediante respuestas que suenan a experiencia y éxito verificable.

La investigación concluye que, si bien las herramientas de IA pueden potenciar la eficiencia de las operaciones maliciosas, también ofrecen un marco propicio para desentrañar dichas actuaciones cuando se aplican con rigor técnico y ética profesional. El papel del equipo humano resulta crítico: la inteligencia analítica, la supervisión de IA y la recopilación de evidencias deben trabajar en conjunto para convertir una interacción compleja en una narrativa forense clara y accionable.

En un entorno digital en constante evolución, estas lecciones no solo ayudan a entender la mecánica de la confianza inducida por IA, sino que también orientan la construcción de defensas más efectivas. La colaboración entre investigadores, responsables de cumplimiento y desarrolladores de IA puede transformar el análisis de incidentes en una disciplina proactiva, capaz de anticipar tácticas emergentes y proteger a las víctimas antes de que caigan en redes de estafa cada vez más sofisticadas.
from Wired en Español https://ift.tt/45C9pmf
via IFTTT IA

Todo lo que debes saber sobre el eclipse solar y el eclipse lunar que ocurrirán en agosto de 2026


En agosto de 2026, el cielo nos brindará dos eventos astronómicos de gran interés: un eclipse solar y un eclipse lunar. A continuación se presenta una guía clara y práctica para entender qué esperar, cuándo observarlos y cómo hacerlo de forma segura.

1) Resumen de los eventos
– Eclipse solar parcial (aproximadamente a mediados de agosto): un eclipse solar ocurre cuando la Luna se interpone entre la Tierra y el Sol, bloqueando total o parcialmente la luz solar en determinadas zonas. En este caso, la fase de mayor ocultación dependerá de la ubicación geográfica. Es un fenómeno observable solo desde áreas específicas de la superficie terrestre y requiere medidas de seguridad para la observación ocular.
– Eclipse lunar total (aproximadamente a finales de agosto): durante la luna llena, la Tierra se coloca entre el Sol y la Luna, proyectando sombra sobre la Luna. En su fase de totalidad, la Luna puede adquirir tonos rojizos, un efecto conocido como “Luna de sangre” que suele ser visible a simple vista desde la mayoría de las regiones sin necesidad de equipos especiales.

2) Fechas y ubicaciones (orientativas)
– Eclipse solar: fecha aproximada y región de visibilidad dependerán de las proyecciones actuales. Se recomienda consultar un calendario astronómico confiable cercano a la fecha para confirmar las rutas de la sombra y los horarios precisos.
– Eclipse lunar: típicamente visible desde grandes zonas geográficas en el hemisferio nocturno. La fase de totalidad suele durar varios minutos, con una visibilidad mayor en áreas con cielos despejados durante la noche.

3) Cómo observar de forma segura un eclipse solar
– Nunca mirar directamente al Sol sin protección ocular adecuada. Incluso durante un eclipse parcial, la radiación solar puede dañar gravemente la retina en segundos.
– Utiliza filtros certificados para eclipses solares en gafas o visores. Procura que el filtro cumpla con la norma ISO 12312-2 y verifica que no esté rasgado, doblado o dañado.
– Alternativamente, usa métodos de proyección seguros, como un proyector de agujero o un proyector casero con una hoja blanca, para observar la sombra del Sol sin mirar directamente.
– Evita usar lentes de sol, filtros improvisados, cámaras sin protección o telescopios sin filtros compatibles.

4) Cómo observar un eclipse lunar
– Observar un eclipse lunar es más sencillo y seguro. No se requieren equipos especializados; una vista a simple vista, binoculares o un telescopio pueden mejorar la experiencia.
– La fase de totalidad puede variar entre 1 y 2 horas, dependiendo de la duración de la umbra de la Tierra. Durante la totalidad, la Luna suele adquirir tonos rojizos, que pueden ser más intensos en condiciones de cielo claro y distancia adecuada entre la Luna y la Tierra.
– El mejor momento para observar suele ser cuando la Luna ya ha iniciado la trayectoria umbral y durante la fase de plena oscuridad de la noche.

5) Consejos para planificar la observación
– Verifica el pronóstico del tiempo y la calidad del cielo para la fecha prevista. Una noche despejada es clave para una buena experiencia.
– Ubícate en un lugar con horizonte despejado hacia el oeste (para el eclipse solar) y hacia el este u otro punto de observación cómodo (para el eclipse lunar), según la ruta de la sombra y la fase.
– Llega con suficiente anticipación para instalarse, adaptar tus ojos a la oscuridad y preparar cualquier equipo de observación.
– Si vas a usar cámaras o telescopios, ensaya previamente el encuadre y la configuración para capturar el fenómeno sin perderse las etapas clave.

6) Implicaciones científicas y culturales
– Los eclipses ofrecen una oportunidad única para estudiar la interacción entre la Tierra y la Luna, así como para educar y generar interés público en la ciencia. También suelen inspirar expresiones culturales y creativas, desde la fotografía hasta la literatura.
– En comunidades astronómicas y educativas, estos eventos se aprovechan para realizar observaciones coordinadas, seminarios y actividades de divulgación que acercan a la ciudadanía a la astronomía.

7) Conclusión
El agosto de 2026 traerá dos fenómenos celestes que, más allá de su belleza visual, invitan a la observación responsable y al aprendizaje. Prepararse con información fiable, seguridad ocular para el eclipse solar y paciencia para la experiencia del eclipse lunar permitirá disfrutar plenamente de estos raros y memorables momentos en el cielo.

Notas prácticas finales:
– Mantente atento a comunicados de instituciones astronómicas y observatorios locales para obtener las rutas precisas de la sombra, horarios y recomendaciones específicas para tu región.
– Si ya has observado eclipses anteriores, esta es una oportunidad para comparar avances técnicos en dispositivos de observación y técnicas de registro fotográfico.

from Wired en Español https://ift.tt/lzIsWj5
via IFTTT IA

Atlas y la nueva visión de la oficina: cuando Secretlab redefine la silla de trabajo


La llegada de la Atlas de Secretlab marca un momento interesante en la evolución de las sillas de oficina. Después de ver a grandes nombres como Herman Miller colaborar con Logitech para crear versiones gamer de sus modelos icónicos, y de observar cómo marcas como FlexiSpot y Eureka Ergonomic lanzan sus propias líneas orientadas al gaming, era cuestión de tiempo que Secretlab también se animara a incursionar en el mercado de oficina para el hogar. Tras un mes de uso, desde mi rol de experto en mobiliario de oficina en TechRadar Pro, puedo afirmar que la compañía ha logrado un equilibrio notable: la Atlas no es una silla de juego al uso, sino un asiento con inspiración gaming que funciona como mueble de oficina de alto rendimiento y estética contenida.

The anti-gaming silhouette
El mayor acierto de Atlas es su silueta sobria, capaz de integrarse perfectamente en un entorno profesional sin llamar la atención en una videollamada. Aunque hereda rasgos de la Titan Evo, Atlas apuesta por líneas limpias y contornos discretos: no encontramos el típico asiento de competición ni las alas de hombros tan marcadas. Este enfoque facilita que la Atlas pase inadvertida en la oficina doméstica y, a la vez, resulte atractiva para quien quiere un toque de rendimiento sin sacrificar la seriedad del entorno de trabajo.

Built for typing, not chilling
La Atlas presume de una buena dosis de ajustes, como el control de profundidad del asiento, respaldo y reposabrazos, además de un tilting sincronizado. En la práctica, esto permite que, al reclinarse, el respaldo y el asiento se muevan conjuntamente para mantener un soporte ergonómico continuo, favoreciendo una posición que mantiene las caderas en una postura que aligera la presión sobre la espalda baja. Sin embargo, esta mecánica favorece un ángulo de cadera que puede verse como una leve inclinación hacia atrás, especialmente sin un reposapiés activo. En este sentido, la silla está pensada para largas jornadas de productividad, más que para largas sesiones de juego intenso.

The lumbar support gamble
Una de las decisiones de diseño más discutidas es la ausencia de un sistema de soporte lumbar ajustable y dinámico. Secretlab optó por una espalda Re-Curve y una atmósfera de calibración basada en pruebas de presión para determinar dónde se necesita soporte. Esta filosofía sugiere que demasiado apoyo lumbar puede ser contraproducente. Aun así, para quienes buscan una personalización extrema de la zona lumbar, este enfoque podría resultar insuficiente. En presupuestos superiores, la ausencia de un sistema 4-Way L-Adapt, como el Titan Evo, podría sentirse como una carencia notable.

Why firmness wins for the workday
Una característica que merece destacarse es la rigidez de la Atlas. No es una butaca blanda que se amolde al cuerpo como una nube; es firme. Esa dureza puede contrastar con la expectativa de una experiencia “cómoda” típica de un sofá, pero ofrece beneficios claros para la ergonomía durante jornadas laborales prolongadas. En la empresa familiar y en la vida profesional, la firmeza ayuda a mantener una postura estable y reduce las distracciones provocadas por ajustes constantes. Si bien para gaming puede que no sea la elección ideal, para tareas de oficina y creación de contenido, la Atlas brilla por su soporte constante y su estabilidad.

Conclusión: un enfoque de producto para el hogar moderno
La Atlas no pretende ser la mejor silla para jugar; su valor radica en su capacidad para integrarse en un entorno de trabajo, mantener al usuario cómodo durante horas y, aun así, proyectar una estética sobria y moderna. Esto es especialmente relevante en entornos de trabajo híbridos, donde las personas buscan mobiliario que combine rendimiento y versatilidad sin sacrificar el estilo del hogar. Si bien podría beneficiarse de ajustes adicionales de altura o de más opciones de soporte lumbar, su firmeza controlada y su diseño limpio la posicionan como una de las mejores opciones para quienes buscan una solución de oficina que no grite gaming pero que, sin embargo, ofrezca una experiencia ergonómica sólida.

En palabras de la propia experiencia, la Atlas funciona mejor cuando se comprende su papel: una silla de tarea avanzada que acompaña la productividad diaria, a diferencia de una herramienta de juego. Y para una pareja en casa que alterna entre videollamadas formales y sesiones nocturnas de juego, esa dualidad puede ser precisamente lo que se necesita para una experiencia de trabajo más cómoda y eficiente.

from Latest from TechRadar https://ift.tt/e6GayTI
via IFTTT IA

Desmitificando las VPN: lo que realmente pueden y no pueden hacer


Una VPN no es una solución mágica. No puede garantizar seguridad total ni anonimato absoluto en línea. En cambio, es una herramienta que permite ocultar tu tráfico de navegación ante tu proveedor de servicios de Internet (ISP), adoptar una dirección IP virtual y acceder a contenido con restricciones geográficas.

Sin embargo, persisten muchas ideas erróneas sobre lo que una VPN puede y no puede hacer — un problema que se agrava por las afirmaciones de marketing exageradas de algunas compañías de VPN.

En parte, al analizar casi 30.000 reseñas de Google Play Store, surge una clara tendencia: muchas personas no obtienen la protección de privacidad y seguridad que creían estar pagando.

Parte de ello se debe a la confusión de los usuarios sobre lo que realmente hace una VPN. Pero también muestra que la industria debe hacer un mejor trabajo al establecer expectativas realistas.

En general, las personas están satisfecha con sus VPN. En nuestro conjunto completo de datos, solo el 35% de los comentarios generales fueron negativos. Sin embargo, al aislar los comentarios relacionados con privacidad y seguridad, la proporción de negativos sube al 41%.

Este artículo es la segunda entrega de una serie que investiga la experiencia real de usar servicios de VPN importantes, impulsada por nuestro análisis exclusivo de reseñas de Android VPN. El primer artículo examinó temas de facturación y precios.

Seguridad probada en laboratorio vs realidad en Play Store

Proton VPN mostró la mayor proporción de comentarios positivos sobre privacidad y seguridad, con un 68% de feedback positivo en ese tema.

Esto está significativamente por encima de Surfshark, que registró una tasa de sentimiento positivo del 31%. ExpressVPN (53%) y NordVPN (34%) se sitúan en medio.

Vale la pena señalar, sin embargo, que los cuatro servicios ofrecen protección esencialmente equivalente y están entre las VPN más seguras disponibles. Todos cuentan con cifrado avanzado y protocolos propietarios, y han sido auditados por terceros para confirmar sus credenciales de seguridad.

Entonces, ¿qué está causando la desconexión entre nuestras pruebas de laboratorio y la experiencia real de los usuarios? Parece que para muchos proviene de varios mitos sobre lo que una VPN puede proteger realmente.

Un análisis más detenido revela que, para muchos, los mitos provienen de ideas erróneas sobre lo que una VPN puede proteger frente a.

Mito #1: una VPN detiene a todos los hackers

Al analizar las reseñas de Play Store, observamos que una cantidad significativa de personas estaban preocupadas por la amenaza de hackers. Y, por razones obvias, las personas pierden dinero, privacidad y su salud ante actores maliciosos en línea cada día.

Desafortunadamente, una VPN no puede ayudar en todos los escenarios, y eso parece haber dejado a muchos insatisfechos.

Un reseñador de Proton VPN afirma ser “la peor app de todas” porque “le hackearon mientras usaba esta VPN”. Mientras tanto, un comentario de NordVPN dice que los “hackers” habían “logrado pasar [sic] la VPN en todos mis dispositivos.” Otro simplemente dice: “me hackearon al segundo día, no confío.”

Sin embargo, otros afirman con orgullo que su VPN “protege mi identidad de los hackers.”

Como la mayoría de las cosas, la realidad está en el medio. Mientras una VPN protege tus datos en tránsito (cifrando la información entre tu dispositivo y el servidor al que te conectas), no hace nada para proteger datos que ya has entregado a un tercero — como un correo electrónico o una contraseña almacenada en una base de datos externa.

Una VPN estándar tampoco evitará que caigas en phishing, donde un atacante te engaña para que ingreses tus credenciales en un sitio falso. Sin embargo, cada vez más proveedores lanzan productos para ayudar a prevenir esto.

Si quieres más detalles sobre lo que una VPN puede y no puede hacer, consulta la hoja de trucos al final de este artículo.

Mito #2: una VPN ofrece protección a prueba de fallos

En nuestras pruebas, estas VPNs nunca filtraron una dirección IP. Eso sería un gran logro. Sin embargo, entre las reseñas de Play Store, un número sorprendente de personas reporta que su VPN parecía fallar.

Un reseñador de NordVPN dijo que la app “no ocultó mi dirección IP para evitar el rastreo”, mientras que un comentario sobre Surfshark afirmó que “falló para ocultar mi IP al menos dos veces en las primeras 3 semanas.” Otro señaló que su VPN “filtra la IP después de algún tiempo […] dándote una falsa sensación de privacidad y seguridad.”

Es imposible diagnosticar los problemas específicos sin contexto adicional. Sin embargo, las fallas reales de cifrado son extremadamente raras, especialmente entre proveedores bien valorados.

En realidad, la mayoría de las filtraciones reportadas provienen de errores de configuración (como no tener el kill switch activado), rastreo del navegador o errores básicos de configuración. Para asegurarte de que tu conexión no esté filtrando datos, activa siempre el kill switch de la app y verifica que tu IP real esté oculta usando una herramienta de diagnóstico como la página de trazas de Cloudflare.

Si has verificado tus ajustes y aún sospechas que tu VPN está filtrando tu IP de forma genuina, deja un comentario abajo y nuestro equipo intentará ayudarte a solucionar.

Mito #3: una VPN equivale a anonimato total

El marketing exagerado sobre la privacidad en línea parece haber influido en muchos comentarios. Algunos acusan a los proveedores de traicionarlos, mientras otros se quejan de la cantidad de telemetría que recopilan las propias apps.

Sin embargo, estos comentarios destacan una verdad incómoda: ocultar tu IP solo llega hasta cierto punto. Las cookies, huellas del navegador, información del dispositivo, ajustes de idioma y la región de la ranura SIM son registrados, analizados y utilizados por anunciantes y plataformas para rastrear tu identidad, independientemente de tu IP.

Una VPN es un primer paso importante para mejorar tu privacidad, pero si sigues usando servicios que monitorizan cada movimiento, no es suficiente por sí solo. Revisa tu navegador, los servicios que utilizas y verás que hay otros factores que revelan tu identidad.

“Not a catch-all” — la defensa de los proveedores de VPN

Contactamos a cada una de las compañías de VPN mencionadas en este informe para obtener comentarios.

Proton VPN, NordVPN y Surfshark reconocieron que una VPN no es una solución única para todas las amenazas digitales. En su lugar, destacaron características de seguridad adicionales que ofrecen y señalaron que muchos de los problemas reportados se deben a errores de configuración y a rastreo no IP, más que a fallos de la VPN.

ExpressVPN no respondió a nuestra solicitud de comentarios.

Proton VPN destacó su función NetShield, que bloquea anuncios, rastreadores y dominios de malware. Sobre las quejas de filtración, la empresa explicó que el tráfico real del túnel no se filtra y que los problemas reportados suelen ocurrir cuando el split tunneling, caídas de conexión o extensiones del navegador dejan tráfico particular fuera de la conexión cifrada.

Surfshark señaló su Web Content Blocker — que, según dicen, bloqueó casi 1,2 millones de sitios de phishing y malware en el último mes — y su herramienta Alternative ID, que genera alias de correo para proteger los datos de contacto.

Por su parte, NordVPN afirmó que “no ofrece inmunidad total” y destacó su antivirus de próxima generación y herramientas de monitoring de filtraciones de credenciales. Añadió que las filtraciones percibidas de IP suelen deberse a la configuración del dispositivo y no a una exposición de IP.

En conjunto, es claro que las principales compañías de VPN están desarrollando productos de ciberseguridad más completos y efectivos para acompañar la tecnología VPN central. Sin embargo, si no se comunican de forma clara sus limitaciones —así como los beneficios— de estas herramientas adicionales, la industria corre el riesgo de crear la misma brecha de expectativas que parece existir con su tecnología base.

Qué puede y qué no puede hacer una VPN — Una guía rápida

Una VPN puede:

  • Cifrar tu tráfico de navegación: Protege tu actividad en línea de tu ISP, del administrador de la red o del administrador de Wi‑Fi público.
  • Suplantar tu ubicación: Reemplaza tu IP real por una ubicación distinta, dificultando que los sitios rastreen tu ubicación física y ayudando a acceder a contenido con restricciones geográficas.
  • Evadir bloqueos de red locales: Contornear restricciones impuestas por administradores de Wi‑Fi, censuras gubernamentales y contenido geográficamente restringido.
  • Prevenir la limitación de ancho de banda: Evita que los ISPs ralenticen tu velocidad al detectar ciertas actividades como streaming o torrenting.
  • Proteger las consultas DNS: Dirige las búsquedas de direcciones web a través de servidores DNS privados cifrados para evitar el registro por parte del ISP y filtraciones de DNS.
  • Proteger tu dirección IP contra ataques DDoS y rastreo de IP ocultando tu IP real durante juegos o conexiones P2P.

Una VPN no puede:

  • Proteger los datos que compartes: No puede evitar que las empresas recolecten datos que envías directamente o proteger esos datos si esas empresas sufren una brecha.
  • Prevenir phishing: No puede evitar que caigas en estafas de phishing, mensajes de texto o estafas telefónicas, aunque muchos proveedores ahora ofrecen herramientas complementarias.
  • Hacerte completamente anónimo: Las cookies web, el fingerprint del navegador y los inicios de sesión de cuentas pueden rastrear tu identidad en línea independientemente de tu IP.
  • Bloquear malware a nivel de hardware: No ofrece protección contra amenazas introducidas directamente a tu dispositivo mediante hardware físico (como USB infectados).
  • Protección ante forense digital: No puede ocultar archivos o registros almacenados en tu dispositivo si se accede a ellos con herramientas forenses.
  • Eliminar infecciones existentes: No puede limpiar malware o spyware ya instalado en tu sistema.
  • Proteger contra ataques de día cero del OS: No puede detener ataques sofisticados de spyware de estado-nación que explotan vulnerabilidades del sistema operativo.

Metodología

Recogimos casi 30.000 reseñas de usuarios publicadas en Google Play Store desde principios de año para las cuatro VPN destacadas en este informe, utilizando la biblioteca google_play_scraper.

Como las reseñas individuales suelen abordar múltiples temas (p. ej., streaming y seguridad), las analizamos por unidades de oración. Esto amplió nuestro análisis a más de 47.000 entradas, permitiendo que las entradas se ubiquen en varias categorías cuando correspondía.

Cada oración se asignó a categorías específicas mediante filtrado de palabras clave con expresiones regulares y se analizó su sentimiento utilizando un modelo BERT preentrenado que tuvo en cuenta la calificación de estrellas del usuario.

Si bien todos los pipelines de análisis de sentimiento conllevan un pequeño margen de error, se aplicó el mismo pipeline a cada proveedor para garantizar consistencia y una comparación justa. También se realizó revisión humana a lo largo del proceso.

Los scripts de procesamiento de datos se desarrollaron en Python con ayuda de IA, y todos los resultados finales fueron revisados manualmente.

from Latest from TechRadar https://ift.tt/54vu9WI
via IFTTT IA

GrapheneOS vs. Android: Un Enfoque Profesional sobre Seguridad, Privacidad y Usabilidad


La reflexión sobre cambiar de Android no es frecuente, pero GrapheneOS —una alternativa centrada en la privacidad— plantea una pregunta interesante: ¿qué características de seguridad estoy perdiendo al usar el sistema operativo móvil de Google?

GrapheneOS es un sistema operativo móvil de código abierto, diseñado para teléfonos Google Pixel (y pronto para dispositivos Motorola), que promete capacidades de seguridad superiores como un mejor aislamiento de procesos, protecciones contra explotación y una aplicación de parches de vulnerabilidad más completa.

Pero ¿qué compromisos implica GrapheneOS para lograr esa seguridad adicional —y lo más importante, merece la pena el intercambio? Pasé un mes probando GrapheneOS en un Pixel 8 Pro para descubrirlo.

La primera impresión

Cambiar a un sistema operativo alternativo y especializado nunca será tan sencillo como configurar un teléfono Android convencional. Dicho esto, tras apenas 10 minutos configurando GrapheneOS a través del sitio web de GrapheneOS, me encontré mirando una experiencia que, a simple vista, se parecía al Android que normalmente uso.

La pantalla de inicio de GrapheneOS es casi sin aplicaciones, pero no resulta ajena. El software mantiene las funcionalidades del cajón de apps y del panel de control rápido de Android, y los menús son prácticamente idénticos. Los iconos de las apps también conservan un diseño similar al de Android propiamente dicho.

Sí, es una sensación extra cargar un teléfono Android que no tiene ni rastro de Google. No hay Play Store, Gmail ni Docs por defecto en GrapheneOS. Pero, si algo esto recuerda de inmediato, es que este software busca recuperar tus datos de Google y devolvértelos a ti.

Además, al tener tú el control sobre las decisiones de datos, siempre puedes reinstalar las herramientas que necesites.

Comenzando a familiarizarse

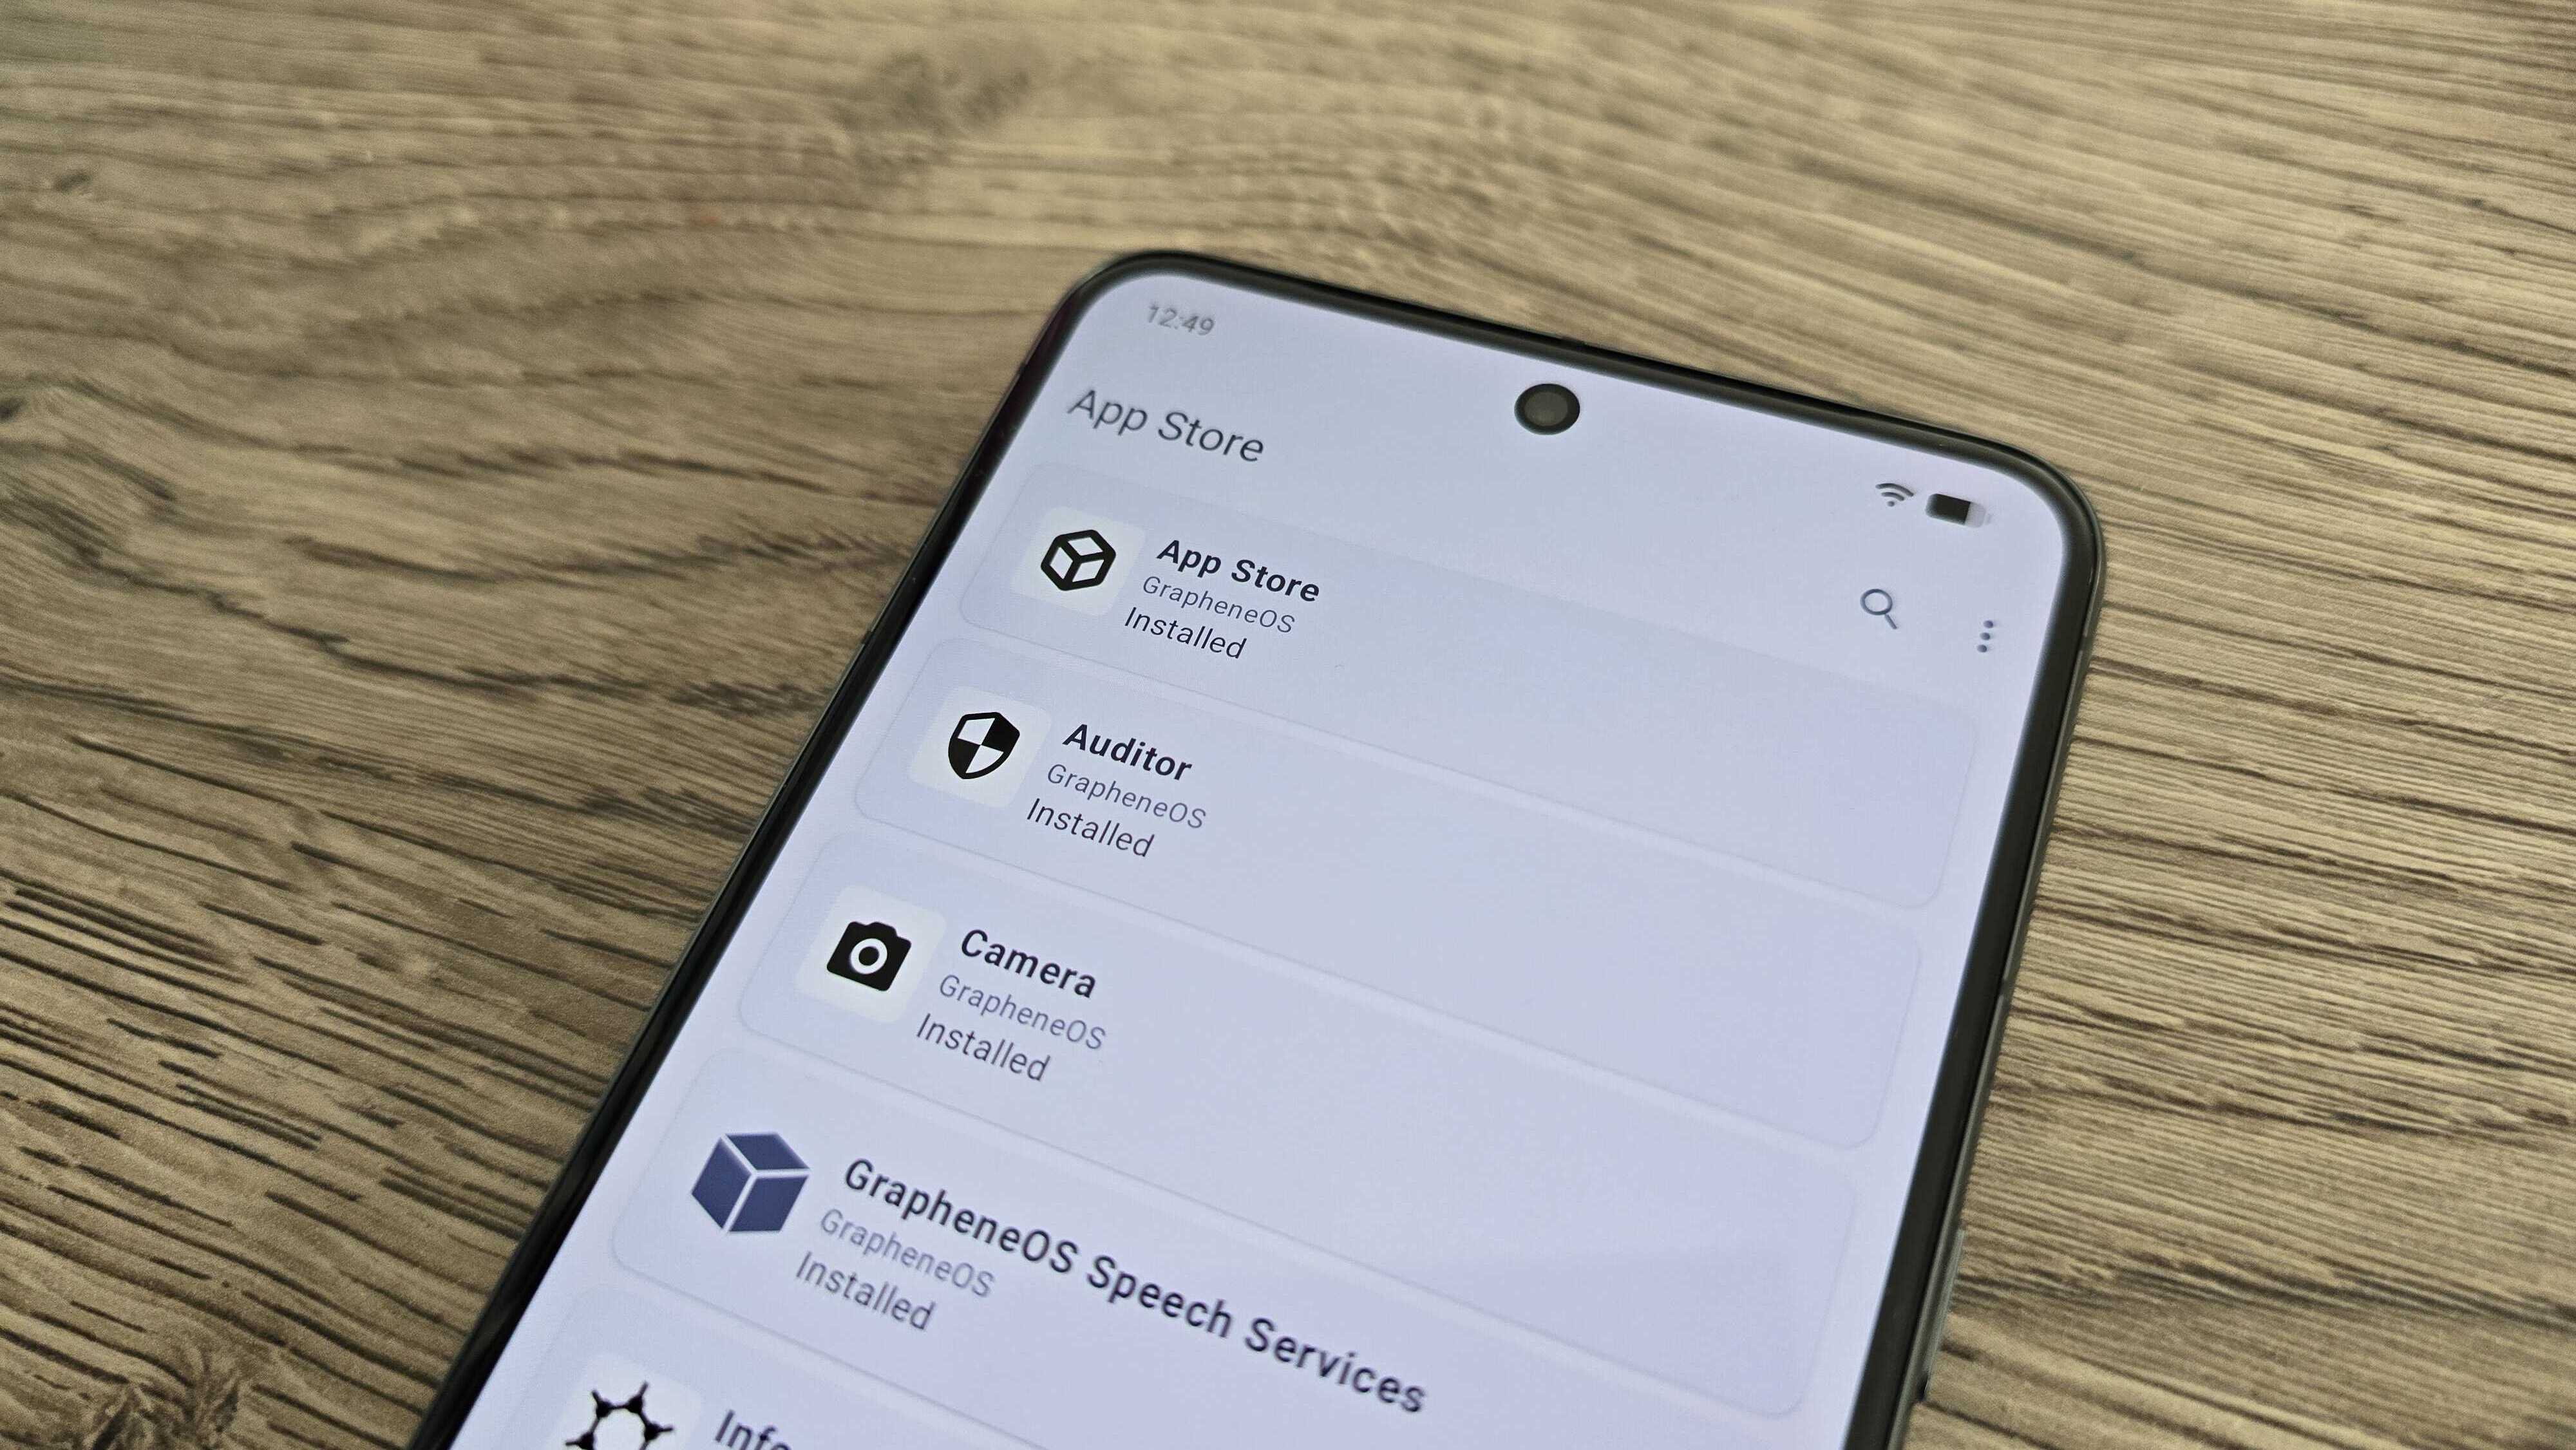
GrapheneOS App Store mostrando en Pixel 8 Pro

(Image credit: Future // Rob Dunne)

Mi primer paso fue reinstalar la Google Play Store desde la propia App Store del sistema. Puede parecer un movimiento audaz, pero es clave.

La App Store de GrapheneOS es limitada. A excepción de algunas herramientas básicas como calculadora, cámara y similares, hay poco ahí. Las inclusiones clave son Accrescent, una tienda de aplicaciones privada principalmente formada por soluciones de código abierto para usos cotidianos, y la Google Play Store y Google Play Services.

GrapheneOS aísla la Google Play Store y Play Services como lo haría con cualquier otra app. Esto significa que, a diferencia de Android convencional donde, como han demostrado varios casos legales, Google puede recolectar datos a su antojo, GrapheneOS restringe sus capacidades en segundo plano y permisos generales.

Esto te da control sobre las funciones de usabilidad que verías en la interfaz, como notificaciones y acceso a ubicación o red, y no hay que preocuparse por accesos no deseados de Google tras bambalinas.

Además, si eres verdaderamente consciente de la privacidad, aún puedes instalar VPNs, antivirus, gestores de contraseñas y más que de otro modo serían difíciles de usar si solo te atuvieras a lo disponible directamente.

Previniendo el exceso

Uno de los principios centrales de GrapheneOS es detener la compartición de datos innecesaria y reducir el riesgo de ataques derivados de la recolección y codificación de datos. Como resultado, ninguna app descargada en GrapheneOS funciona exactamente igual que en Android tradicional, pero afortunadamente, es posible que apenas lo notes —por dos motivos clave.

Permisos clave, como el acceso a la red o al micrófono, deben ser otorgados por el usuario antes de usar una app, asegurando que las aplicaciones tengan únicamente los permisos que necesitan. Mientras tanto, problemas en segundo plano como la compartición de datos encubierta y los riesgos de almacenamiento se gestionan automáticamente por GrapheneOS.

En resumen, puedes instalar todas las apps que necesites, usarlas como de costumbre y saber que no están recopilando ni distribuyendo tus datos de maneras que no conoces. Además, salvo algunas excepciones que mencionaré más adelante, GrapheneOS es casi impecable en la vigilancia de estos datos.

Si buscas protecciones más técnicas, puedes profundizar en la configuración. Además de las opciones habituales de Android, también aparece un área nueva llamada “Exploit Protection”. Aquí puedes configurar el teléfono para protegerse contra amenazas como el juice jacking (robo de datos o instalación de malware a través de puertos USB) o conexiones Wi‑Fi y Bluetooth no deseadas.

Con todas estas opciones disponibles, lo que resulta evidente es lo integral que es estas configuraciones para mantener la seguridad sin afectar el uso diario. Las características de GrapheneOS estuvieron, en mi experiencia, en control para asegurar que las apps funcionaran correctamente sin incidir en el rendimiento del dispositivo. Sin necesidad de intervenir en procesos de segundo plano de forma constante, y sin afectar la eficiencia general del dispositivo.

Probé GrapheneOS con un Pixel 8 Pro durante un mes y nunca noté que mi vida de batería se agotara más de lo habitual, ni experimenté caídas de rendimiento. Todo ello mientras usaba juegos, streaming y las tareas habituales que haría en el dispositivo, activando solo los servicios de Google necesarios para ello.

El compromiso inevitable

Comparado con otras soluciones centradas en la privacidad, GrapheneOS es sin duda una de las menos perjudiciales para la experiencia móvil. Pero no es perfecto.

En primer lugar, para usarlo necesitas un teléfono Pixel. Irónicamente, a pesar de su objetivo de distanciarse de los servicios de Google, sus dispositivos son los únicos con las capacidades de seguridad necesarias para instalar GrapheneOS correctamente. Si, como yo, estás acostumbrado a cualquier otro dispositivo Android, estás limitado (aunque se espera que Motorola se incorpore pronto).

En segundo lugar, GrapheneOS no es impecable en todo. En el tiempo de uso, aplicaciones de banca y Android Auto –una vez descargadas– resultaron difíciles de hacer funcionar de forma regular. Hay una cantidad de soporte disponible en el sitio de GrapheneOS si estás dispuesto a experimentar para solucionar problemas, pero no es la experiencia fluida de Android convencional.

¿Cambiaría a GrapheneOS?

A partir de un mes de uso, es fácil ver por qué GrapheneOS gana tracción. Es extremadamente seguro, incluso parcheando vulnerabilidades de VPN antes de que Android regular tuviera oportunidad, y, a diferencia de los mejores teléfonos centrados en la privacidad, usarlo con un Pixel premium implica menos caída de rendimiento.

Sin embargo, su restricción actual a teléfonos Pixel no es ideal para los techies, y todavía hay compatibilidades limitadas con ciertos tipos de apps, lo que puede resultar frustrante a diario. Google Pay no funciona, lo que te lleva a usar alternativas como Curve o un reloj inteligente emparejado; muchas apps de banca limitan su funcionalidad, y es probable que te preguntes si los problemas de alguna app provienen del sistema operativo.

También es una desventaja que, por ahora, haya poco incentivo para no instalar Play Store primero. Open‑source y usuarios que valoran las alternativas encontrarán confort en las opciones de la tienda Accrescent, pero incluso así hay poco para elegir. Antes de darte cuenta, tu teléfono “libre de Google” se parece más a un Android con una jaula más estrecha.

Si bien GrapheneOS es brillante en ciertos aspectos frente a la mayoría de soluciones de privacidad, definitivamente deja con ganas de más. Por ahora, mi respuesta es un no.

Dada la experiencia y con mayor compatibilidad, podría ser fácil recomendar GrapheneOS dadas sus capacidades de seguridad en un mundo de amenazas crecientes. Pero con herramientas como VPN y antivirus disponibles en Android regular, las personas que no buscan seguridad como prioridad podrían no ver una diferencia suficiente para justificar las frustraciones actuales que puede traer GrapheneOS.

from Latest from TechRadar https://ift.tt/tEfY3Lh
via IFTTT IA

RGB mini-LED vs OLED: Un análisis profesional de rendimiento entre Sony Bravia 7 II y LG C6


En 2025, Hisense introdujo la RGB mini-LED al mercado y desde entonces la mayoría de marcas de televisores han puesto su mirada en esta tecnología, que se ha promocionado como un posible ‘OLED killer’ gracias a su mayor brillo y colores más audaces, además de prometer negros que rivalizan con los mejores OLED. Este contexto ha llevado a que otros fabricantes presenten modelos RGB que buscan demostrar que la promesa no es solo de moda. Entre ellos, el Sony Bravia 7 II se ha ganado la atención como la opción más asequible dentro de la línea RGB de Sony, posicionándose por debajo del buque insignia Bravia 9 II y acercándose en precio a rivales de gama media OLED. En esta prueba, comparé el Bravia 7 II con el LG C6 OLED, uno de los televisores más destacados que he evaluado en 2026.

Para estas pruebas, ambos televisores se configuraron en sus modos Filmmaker fuera de la caja. En el Bravia 7 II, el modo SDR/HDR se denomina Profesional, y Dolbly Vision Dark cuando se reproduce contenido en Dolby Vision. En el LG C6, el modo se conoce como Filmmaker Mode. A continuación Presento un análisis enfocado en colores, contraste/vision en sala oscura y brillo, con observaciones basadas en pruebas de contenido de cine y animación, así como en escenas con elementos reales.

Colores

Al evaluar colorimetría, tanto el Bravia 7 II como el LG C6 mostraron una reproducción de color sólida al presentar escenas de The Super Mario Galaxy Movie. En las escenas iniciales, los colores de las Lumas se perciben más profundos en el C6, mientras que el Bravia 7 II tiende a presentar colores más brillantes, destacando especialmente en reflejos y resaltados como el uso de la varita de Rosalina. En general, el C6 ofrece una saturación más amplia, con rojos más audaces y un perfil de color que favorece la textura y la saturación en la animación.

Sin embargo, el Bravia 7 II exhibe tonos amarillos y dorados más vibrantes, lo que se aprecia en la luz que se refleja en el cabello y rostro de Rosalina. En escenas posteriores, el C6 muestra rojos más intensos (sombreros y vestimenta de Mario), mientras que el Bravia 7 II tiende a una tonalidad más cálida en ciertos entornos, como el desierto en una escena temprana, donde la arena se ve más natural en el Bravia 7 II y más rojiza en el C6. A nivel general, el manejo del color del C6 permite más textura y saturación dentro de las paletas, lo que favorece la estética de animación. El Bravia 7 II, por su parte, ofrece colores más brillantes y una mayor presencia de luminancia en highlights, lo que puede resultar en una experiencia más luminosa para contenidos dinámicos.

En Speed Racer, ambos televisores reproducen una saturación notable; sin embargo, el C6 vuelve a destacar por colores más profundos, mientras que el Bravia 7 II mantiene una paleta más clara. En escenas con elementos reales, como Speed Racer, el C6 sigue mostrando una mayor profundidad de color, pero el Bravia 7 II consigue un balance aceptable con una tonalidad más cálida que imita, en cierta medida, la intención de la filmografía original.

En comparación con otras pruebas de color RGB frente a OLED, la experiencia de color del Bravia 7 II se mantiene como un rival serio: ofrece un rendimiento notable para una plataforma LED RGB, con highlights vivos y buena reproducción de tonos medios, mientras que el C6 ofrece una mayor profundidad y saturación, típica de OLED. En este enfrentamiento directo, el LG C6 mantiene la delantera en colorimetría general, pero el Bravia 7 II demuestra que la tecnología RGB puede competir de forma sólida, especialmente en escenas de alto brillo.

Contraste y visión en sala oscura

The Batman es un reto para cualquier televisor debido a su baja luminosidad; en general, las OLED tienden a mostrar negros más profundos gracias al control de ambigüedad de píxeles, mientras que las LED con retroiluminación pueden presentar problemas de blooming o grisáceos. En esta prueba, el C6 exhibe negros más profundos y un contraste percibido mayor, consecuencia de su tecnología OLED y del control de saturación de negros. El Bravia 7 II, sin embargo, ofrece un excelente control de retroiluminación para ser un TV RGB mini-LED y muestra detalles en áreas oscuras que no se pierden, aun cuando la escena es particularmente oscura.

En escenas dentro de una estación subterránea, el C6 mantiene su ventaja de negros profundos y contraste, mientras que el Bravia 7 II conserva un balance más suave en zonas iluminadas con objetos en primer plano, lo que ayuda a mantener detalles en texturas como armaduras o paredes. En salas oscuras, la ausencia de backlight en OLED se traduce en un mayor fenómeno de clouding, pero el Bravia 7 II demuestra un control de backlight notable para una TV LED, reduciendo el bloom y manteniendo detalles en el entorno.

En escenas de batalla en la ciudad, la C6 vuelve a lucir su ventaja en profundidad de negros y contraste, mientras que el Bravia 7 II presenta un rango dinámico amplio que evita que las zonas claras sature, aunque ocasionalmente se observa un suave retraso en el detalle de sombras en comparación con el OLED.

Brillo y experiencia de visión completa

Especificaciones y pruebas de brillo muestran una diferencia marcada entre estas dos propuestas: en modo Filmmaker, el C6 registra picos HDR de alrededor de 1,427 nits en una ventana del 10%, mientras que el Bravia 7 II alcanza aproximadamente 1,218 nits en su modo Profesional. Este resultado es sorprendente: se esperaba que RGB mini-LED generara números de brillo más elevados que un OLED, sin embargo, la cifra de pico del C6 es mayor. En una medición de brillo de pantalla completa (100% ventana), el C6 alcanza 247 nits frente a los 957 nits del Bravia 7 II. Este diferencial es significativamente grande y es aquí donde el RGB mini-LED puede superar al OLED en escenarios de escenas muy brillantes.

En escenas de naturaleza invernal o nieve, la mayor luminosidad total del Bravia 7 II se traduce en una escena más realista y luminosa, con blancos más precisos y una representación general más brillante. En cambios de escena con mucha luz blanca, el Bravia 7 II se impone, mientras que el C6 exhibe blancos más “glossy” en algunas zonas de highlights.

Conclusiones

En la comparación entre el LG C6 OLED y el Sony Bravia 7 II RGB mini-LED, el LG mantiene la ventaja en profundidad de negros, contraste y textura, aspectos que suelen definirse como los más críticos para cine en casa. Sin embargo, el Bravia 7 II demuestra que RGB mini-LED puede competir de forma seria: ofrece un brillo de pantalla completa mucho mayor que el OLED en ciertas condiciones y una presencia de luz de fondo que se traduce en una experiencia más luminosa en escenas con mucha iluminación. En última instancia, el LG C6 sigue siendo la recomendación entre estos dos modelos, por su mayor nitidez en color, contraste más pronunciado y una experiencia de imagen más consistente en una amplia variedad de contenidos y escenarios, además de un precio más atractivo en la actualidad.

Pero este duelo RGB vs OLED está lejos de terminar. Si este es el signo de lo que veremos en el futuro de los televisores, OLED podría necesitar mantener su reinado frente a RGB cuando la demanda de brillo y colores saturados crezca aún más. Mientras tanto, para compradores entre estos dos modelos, la decisión dependerá del entorno de visualización y del tipo de contenido que más consumen: si priorizan negros profundos y contraste máximo, el LG C6 sigue siendo la mejor opción; si buscan brillo extremo y una imagen más clara en entornos luminosos, el Bravia 7 II es una alternativa muy sólida. En cualquier caso, estamos ante una generación de pantallas que ofrece avances notables y un progreso constante en la promesa RGB frente a OLED.

¿Pensando en comprar un nuevo televisor? Prueba nuestro buscador de tamaños y modelos. Indica la distancia de visión y te diremos qué tamaño conviene y te recomendaremos tres opciones principales para distintos presupuestos. Si te interesa, también aquí puedes encontrar comparativas y análisis detallados como este para tomar una decisión informada.

from Latest from TechRadar https://ift.tt/W2PVOKC
via IFTTT IA

El modelo de responsabilidad compartida en la nube: qué implica para tu seguridad


Imagina que eres una empresa. Tienes datos sensibles que deben mantenerse a salvo y cuentas con un proveedor de servicios en la nube que los protege. Pero, ¿sabes hasta qué punto llega esa protección y en qué momento es tu turno de tomar el control?

La cantidad de brechas de seguridad provocadas por errores humanos, específicamente por una configuración incorrecta de bases de datos, sugiere que muchos no entienden que eres tú, no el proveedor, quien es responsable de asegurar todos los datos correctamente (o no saben cómo hacerlo).

En este artículo exploraremos el modelo de responsabilidad compartida: qué es, por qué es relevante, sus beneficios, sus límites y qué ocurre cuando las empresas lo desestiman.

Qué es el Modelo de Responsabilidad Compartida

El Modelo de Responsabilidad Compartida es un marco de seguridad y cumplimiento que define las responsabilidades divididas entre los proveedores de servicios en la nube (CSPs) y sus clientes. Esto significa que cada uno tiene sus propias tareas para mantener la seguridad.

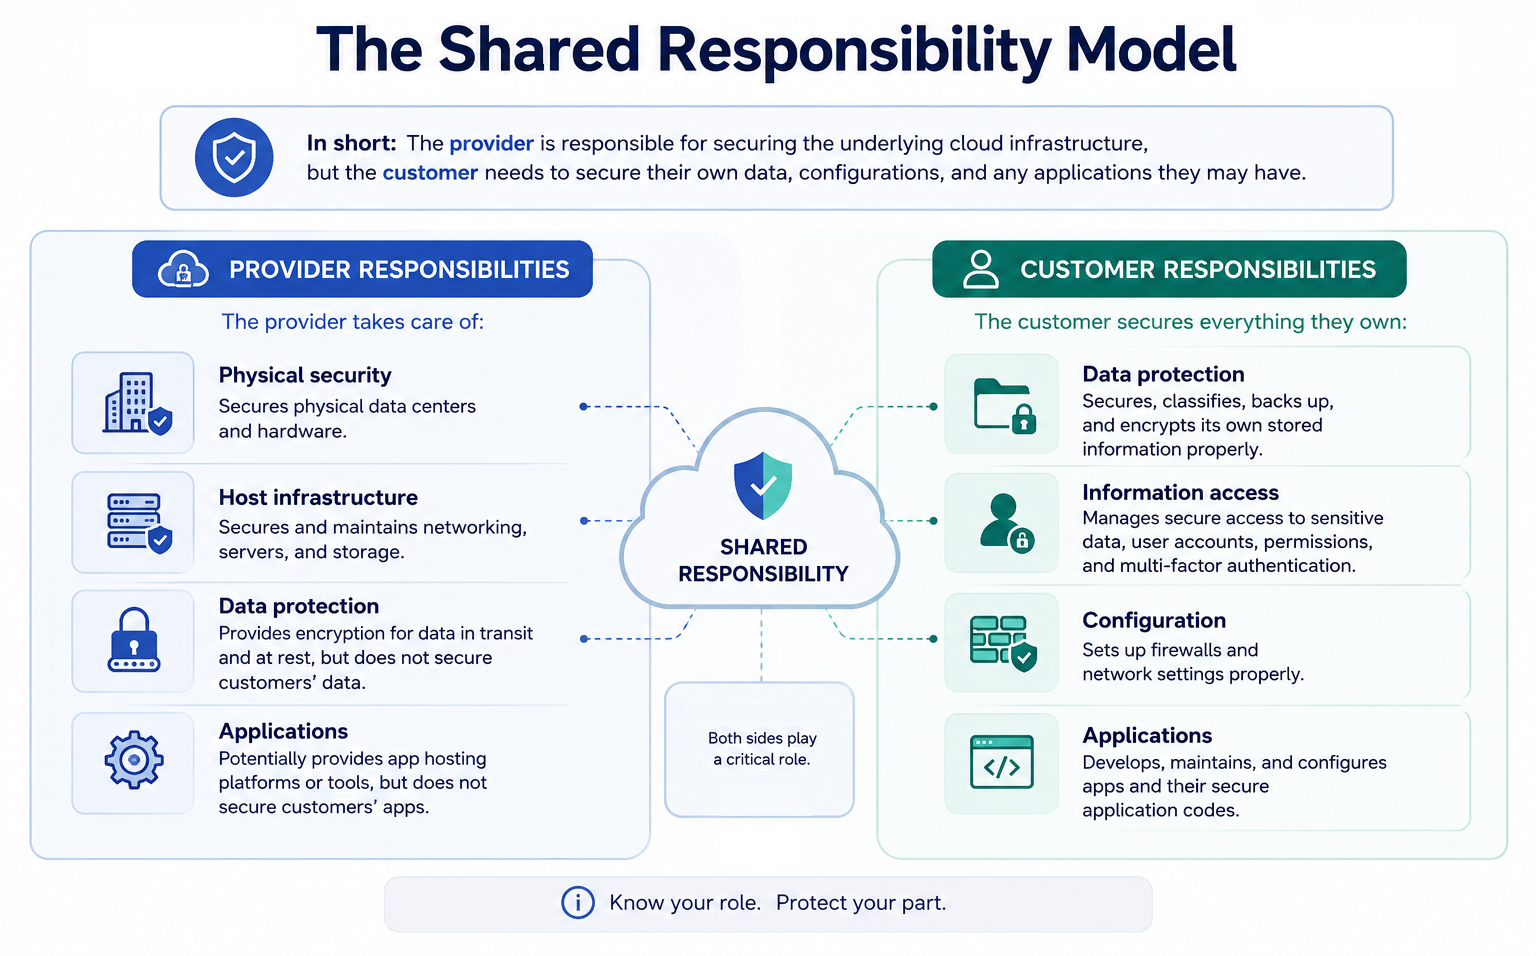
En corto, el proveedor se encarga de asegurar la infraestructura subyacente de la nube, pero el cliente debe asegurar sus propios datos, configuraciones y cualquier aplicación que pueda tener.

Con más detalle, el proveedor se ocupa de:

  • Seguridad física: protege los centros de datos y el hardware.
  • Infraestructura de host: asegura y mantiene redes, servidores y almacenamiento.
  • Protección de datos: proporciona cifrado para datos en tránsito y en reposo, pero no protege los datos de los clientes.
  • Aplicaciones: potencialmente ofrece plataformas o herramientas de hospedaje de apps, pero no protege las apps de los clientes.

Por otro lado, el cliente protege todo lo que posee:

  • Protección de datos: protege, clasifica, respalda y cifra adecuadamente sus propios datos almacenados.
  • Acceso a la información: gestiona el acceso seguro a datos sensibles, cuentas de usuario, permisos y autenticación multifactor.
  • Configuración: configura firewalls y ajustes de red adecuadamente.
  • Aplicaciones: desarrolla, mantiene y configura sus aplicaciones y su código seguro.

Shared responsibility model overview

(Image credit: Future)

El primer paso es definirlo: ahora conoce a tu proveedor

Sería mucho más fácil si estas reglas y divisiones estuvieran estandarizadas, de modo que, al entenderlas para un proveedor, las entiendas para todos. Desafortunadamente, no es así.

Las pautas anteriores son generales porque el modelo varía entre proveedores, y esta falta de uniformidad contribuye a brechas de seguridad entre el proveedor y el cliente.

Dicho esto, asegúrate de entender tus responsabilidades completas con cada proveedor que uses. Por ejemplo, AWS dice que “los clientes deben considerar cuidadosamente los servicios que eligen, ya que sus responsabilidades varían dependiendo de los servicios usados, la integración de esos servicios en su entorno de TI y las leyes y regulaciones aplicables.”

AWS realiza una distinción clara de estas responsabilidades, señalando que el cliente está a cargo de gestionar el sistema operativo invitado, incluidas las actualizaciones y parches de seguridad. También deben configurar el firewall de grupo de seguridad proporcionado por AWS y gestionar cualquier otro software de aplicación que posean.

AWS customer data

(Image credit: aws.amazon.com)

Microsoft, por su parte, explica que las responsabilidades varían según dónde se aloje la carga de trabajo: Software as a Service (SaaS), Platform as a Service (PaaS), Infrastructure as a Service (IaaS) o un centro de datos en las instalaciones. Sin embargo, “para todos los tipos de implementación en la nube, eres dueño de tus datos e identidades. Eres responsable de proteger la seguridad de tus datos e identidades, recursos locales y los componentes de la nube que controlas.”

Microsoft cloud responsibilities

(Image credit: learn.microsoft.com)

La “fe compartida” de Google Cloud

Google Cloud adoptó un enfoque distinto, diferenciando entre el modelo compartido de otras nubes y su propio concepto de “fe compartida”:

Para entender la responsabilidad compartida para garantizar la seguridad de los datos puede ser desafiante; Google afirma que el modelo de responsabilidad compartida no ayuda a los clientes a obtener mejores resultados de seguridad. En su lugar, creen en la “fe compartida”.

La explicación de este enfoque se centra en la “asociación” entre el proveedor y el cliente para aumentar la seguridad, así como en ofrecer soporte y recursos para ayudar a las organizaciones a asegurar sus datos de su lado.

El proveedor afirma que “un componente clave de la fe compartida es los recursos que proporcionamos para ayudarte a empezar, en una configuración segura en Google Cloud. Comenzar con una configuración segura ayuda a reducir el problema de las configuraciones incorrectas, que es la raíz de la mayoría de las brechas de seguridad.”

Shared responsibility vs shared faith

(Image credit: Future)

Por qué importa la responsabilidad compartida y qué sucede cuando las empresas la desestiman

El modelo de responsabilidad compartida está pensado para proporcionar una división de deberes de seguridad, cumplimiento y éticos. El objetivo principal es cubrir todas las bases para garantizar que todos los controles de seguridad estén gestionados, evitando brechas y posibles ataques.

Si ocurriera una brecha, este sistema de control compartido está diseñado, en teoría, para ayudar a contenerla de forma más rápida y eficiente. Digo “teóricamente” porque existen lagunas de seguridad, como veremos más adelante.

Además, el modelo está diseñado para evitar que el proveedor o el cliente dupliquen pasos de seguridad innecesariamente, ahorrando tiempo y esfuerzo.

En conjunto, la seguridad y el costo de la infraestructura son mucho menores que gestionar la nube por cuenta propia, y la velocidad de despliegue es mayor.

En resumen, el modelo ofrece los beneficios de la nube pública sin tener que mantener su infraestructura.

Según AWS, este modelo compartido “puede ayudar a aliviar la carga operativa del cliente, ya que AWS opera, gestiona y controla los componentes desde el sistema operativo anfitrión y la capa de virtualización hasta la seguridad física de las instalaciones donde opera el servicio”.

Sin embargo, no seguirlo por cualquier razón conlleva riesgos significativos:

  • brechas de datos
  • ciberataques
  • pérdidas financieras (ransomware, multas regulatorias, costos de remediación)
  • responsabilidad legal y posibles demandas
  • daño reputacional.

La primera es la que más deberías preocuparte: si ocurre, todas las demás seguirán.

Errores simples de configuración pueden provocar filtraciones de datos, y desafortunadamente, esto sucede todo el tiempo.

Grietas en el modelo

Este es un buen momento para discutir los problemas de este sistema, y el primero es, sin duda, el problema de la interpretación: conduce a responsabilidades pasadas por alto y, en consecuencia, a huecos de seguridad en las bases de datos del cliente, y por ende entre el proveedor y el cliente.

Este tema resulta en una configuración incorrecta, “el culpable directo” de la mayoría de las brechas de seguridad en la nube.

Entender las responsabilidades en un entorno en cambio constante es difícil. A veces las organizaciones intentan seguirlo, pero olvidan algo. A veces ni siquiera saben que tienen esta responsabilidad, suponiendo que todo recae en el proveedor. Y a menudo dejan de proteger ciertos datos que pueden parecer menos relevantes, como archivos de copia de seguridad.

De cualquier manera, el resultado final es el mismo: las bases de datos quedan desprotegidas y expuestas para que cualquiera las vea y descargue.

Esto no es teórico: es casi la norma. Recientemente, el investigador de seguridad Jeremiah Fowler descubrió otra base de datos no protegida, con 666.369 registros, que incluían nombres, direcciones de correo, teléfonos, direcciones IP y contraseñas hash de empleados y asistentes al Tribeca Festival.

Las posibles consecuencias son masivas y de amplio alcance para las organizaciones que fallaron en proteger los datos y para las personas cuyas informaciones fueron expuestas.

Otros problemas en el sistema de modelo compartido incluyen obtener visibilidad total del entorno en la nube, falta de integraciones eficaces que sostengan y mejoren la colaboración, desafíos para integrar herramientas y plataformas, etc.

Y si gestionas la seguridad en un entorno de múltiples nubes, eso es un desafío mayor.

Reflexiones finales

Proteger datos no es trabajo exclusivo del proveedor de la nube ni del cliente. Más bien, es una labor dividida entre “mío” y “tuyo”. En términos generales, los proveedores protegen lo que han creado, su casa, por así decirlo. Los clientes deben garantizar que todos sus propios datos y servicios relacionados en las naves alquiladas estén debidamente protegidos.

Esto es más fácil decirlo que hacerlo, dado que, a pesar de las numerosas ventajas de compartir esta responsabilidad (incluyendo ahorros de tiempo y costos significativos), los errores ocurren por muchas razones y las bases de datos de los clientes quedan expuestas. Es un tema clave para superar si este modelo va a funcionar con éxito a largo plazo.

from Latest from TechRadar https://ift.tt/cODnBHy
via IFTTT IA