Raven reader: un excelente lector de RSS multiplataforma y open source

Raven reader es una aplicación de lector de RSS relativamente nueva, es de código abierto y multiplataforma (para Windows, MacOS y Linux) y está construida utilizando Electron.

RSS (Really Simple Syndication) es un formato web estandarizado para proporcionar contenido web actualizado para quien quiera a través de feeds RSS.

Aunque fuera de moda con los usuarios hace algunos años RSS está lejos de estar fuera de uso en estos momentos pues el formato todavía se mantiene.

Pocos sitios o blogs tienden al formato como el principal método para proporcionar actualizaciones de contenido para los lectores hoy en día.

En vez de eso, los outlets optan por acumular seguidores y fans en los medios sociales lo que tiene sentido: el RSS es pasivo, mientras que los medios sociales son interactivos, envolventes e inmediatos.

Como se dijo antes, el formato todavía se mantiene y aun cuenta con aplicaciones dedicadas para su uso en las distintas plataformas.

En el escritorio, un lector de RSS consolida todos los contenidos más recientes, titulares y noticias de diversos blogs, sitios web y servicios en un solo lugar manejable.

Y Raven es una de esas aplicaciones.

Sobre Raven Reader

Una cosa que Raven tiene es una apariencia limpia, con amplio espacio y no está llena de botones y barras de herramientas.

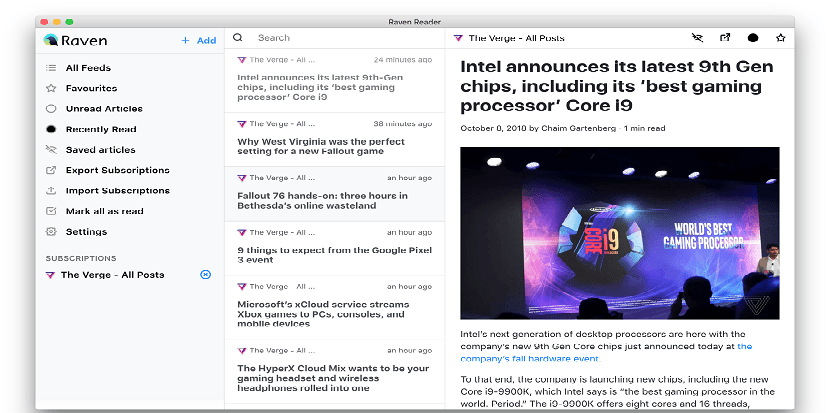
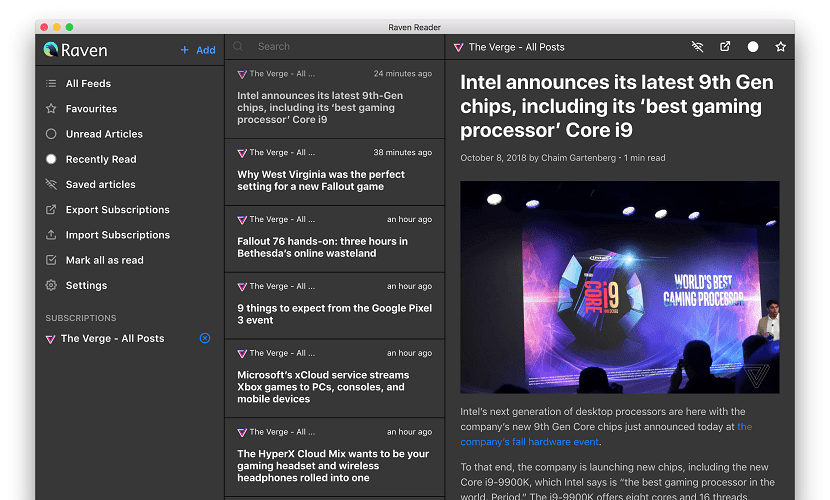
Raven utiliza un diseño de tres paneles:

A la izquierda hay una barra lateral que muestra las fuentes RSS y una lista de opciones de filtros, incluyendo ‘Todos los feeds’, ‘Sólo lectura’ y ‘Sólo no leídos’.

En el medio está la ‘lista de artículos’ que muestra el título del artículo, el nombre del sitio, la fecha de publicación y un favicon fácil de visualizar en el sitio.

A la derecha está el área de contenido, donde se muestra una versión de texto simple de cada artículo.

El tamaño de las dos primeras columnas no es ajustable, pero la anchura del espacio de lectura puede ser mayor o más compacta, dependiendo de sus necesidades.

En Raven es fácil añadir feeds, para ello basta con dar clic en el botón azul en negrita, y aquí deben de añadir una URL del sitio y Raven detectará automáticamente todos los feeds disponibles.

De manera útil, al añadir feeds, también tiene la opción de cambiar el nombre / la etiqueta del sitio, si sólo se inscribe en secciones específicas de un sitio.
Desafortunadamente, no puede cambiar el nombre de los feeds después de que se añade, o ajustar la solicitud de ellos después de que se agregan.

Todos los feeds añadidos a Raven se almacenan y se administran localmente. No hay capa de servicio de nube en el medio para mantener las cosas sincronizadas entre dispositivos o plataformas.

Otro punto importante es que el usuario puede importar (y exportar) una lista de feeds fácilmente.

El diseño lógico de Raven facilita la clasificación rápida de feeds basados ​​en el sitio, el término de búsqueda o el estado de lectura / no leído.

Utiliza fuentes en negrita en títulos para designar elementos no leídos y una versión más sombría y gris para los elementos leídos.

¿Cómo instalar Raven reader en Linux?

Para quienes estén interesados en instalar este lector RSS en su sistema, lo podrán hacer de la siguiente manera.

Lo primero que vamos a realizar es descargar la AppImage de la aplicación, la cual pueden obtener dirigiéndose al siguiente enlace.

En este artículo vamos a descargar la actual versión estable que es la versión 0.3.8 pero en el enlace anterior pueden obtener la más reciente.

Podemos realizar la descarga desde la terminal con:

wget -O raven-reader.AppImage https://github.com/mrgodhani/raven-reader/releases/download/v0.3.8/raven-reader-0.3.8-x86_64.AppImage

Después damos permisos de ejecución al archivo descargado con:

chmod +x raven-reader.AppImage

Y pueden ejecutar el lector RSS con:

./raven-reader.AppImage

Al iniciar la aplicación por primera vez, se les preguntará si desean integrar el programa con el sistema.

Deben dar clic en “Sí” si desea integrarlo o haga clic en “No” si no desean.

Si elige Sí, se añadirá el lanzador del programa a los menús de aplicaciones.

El artículo Raven reader: un excelente lector de RSS multiplataforma y open source ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QBRYj9
via IFTTT
Linux Foundation presenta ACT para verificar el cumplimiento de licencias de código abierto

La Linux Foundation ha presentado recientemente el proyecto ACT (Automated Compliance Tooling), el cual trabajará en el desarrollo de herramientas relacionadas con garantizar el cumplimiento de los requisitos de las licencias abiertas

El objetivo principal de ACT es consolidar las inversiones en dichas herramientas, garantizar la portabilidad entre ellas y aumentar la usabilidad, que ayudan a las organizaciones a gestionar las obligaciones de cumplimiento.

Sobre ACT

La iniciativa involucra herramientas utilizadas para automatizar áreas como el mantenimiento de metadatos con información sobre licencias de código, el análisis de proyectos para el préstamo de códigos y el uso de licencias abiertas, la evaluación de la compatibilidad de productos desarrollados con licencias abiertas y gratuitas.

Las herramientas permiten a las empresas simplificar su trabajo para cumplir con la pureza autorizada de los productos que se abren.

Así como poder realizar una auditoría de las nuevas dependencias de software o verificar el código desarrollado detrás de puertas cerradas para evitar la adición de componentes distribuidos bajo licencias incompatibles.

Las herramientas también pueden proporcionar una asistencia significativa para supervisar el cumplimiento de licencias en grandes proyectos que utilizan una combinación de muchos componentes abiertos y propietarios.

Por ejemplo, es posible determinar las licencias abiertas involucradas en el código, identificar posibles intersecciones y conflictos, evaluar riesgos potenciales y construir un mapa de la propiedad intelectual utilizada en el proyecto.

¿Qué proyectos formaran parte de ACT?

El proyecto ACT y bajo las contribuciones de la organización Linux Foundation desarrollará las siguientes herramientas:

  • FOSSology es un conjunto de herramientas para la detección automatizada de hechos de uso de ciertas licencias en software.

Se admite el análisis del código fuente, la asignación de metadatos de paquetes en los formatos DEB y RPM, la identificación de derechos de autor, URL y direcciones de correo electrónico. Diseñado por HP.

  • QMSTR (Quartermaster): un kit de herramientas con la implementación de prácticas comprobadas en empresas para administrar el cumplimiento de licencias al desarrollar productos de software.

QMSTR se integra en el ciclo de desarrollo de DevOps CI / CD y en la etapa de ensamblaje acumula métricas con información sobre el código recopilado y las dependencias utilizadas. El proyecto fue desarrollado por Endocode.

  • SPDX (SPDX) es un conjunto de especificaciones y utilidades relacionadas para publicar e intercambiar información sobre licencias y propiedad intelectual utilizada en diversos componentes de paquetes de software.

Permite especificar no solo la licencia general para todo el paquete, sino también las particularidades de la licencia de archivos y fragmentos individuales, los propietarios de los derechos de propiedad del código y las personas involucradas en la revisión de su pureza con licencia.

Tern es una herramienta para inspeccionar imágenes de contenedores, que le permite determinar qué paquetes se utilizan para formar sus rellenos. El proyecto fue desarrollado por VMware y enviado a la Fundación Linux.

“El cumplimiento de la licencia es un factor muy importante en el ecosistema de código abierto.

Con QMSTR, comenzamos a crear una cadena de herramientas que se centra en la búsqueda de datos y en una documentación de cumplimiento precisa, completa y actualizada para cada compilación de software.

Endocode está muy contento de contribuir con QMSTR a ACT y llevarlo al siguiente nivel junto con The Linux Foundation y los otros socios del proyecto “, dijo Mirko Boehm, CEO de Endocode del proyecto QMSTR.

Otros dos proyectos también se unen

ACT también da la bienvenida a dos nuevos proyectos que se hospedarán en la Linux Foundation como parte de la iniciativa, además de los dos proyectos existentes de la Linux Foundation que formarán parte del nuevo proyecto.

Los nuevos proyectos son complementarios a los proyectos de cumplimiento existentes de Linux Foundation.

Tal es el caso de OpenChain , que identifica los procesos clave recomendados para hacer que el cumplimiento de la licencia de código abierto sea más simple y coherente.

Y el Open Compliance Program , que educa y ayuda a los desarrolladores y compañías a entender sus requisitos de licencia y cómo para construir procesos eficientes, sin fricción y, a menudo, automatizados para respaldar el cumplimiento.

El artículo Linux Foundation presenta ACT para verificar el cumplimiento de licencias de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RCkcHL
via IFTTT

Es descubierta la primera falla de seguridad de Kubernetes

Kubernetes se convirtió por mucho en el sistema más popular de los contenedores en la nube. Por lo que en realidad solo era una cuestión de tiempo hasta que su primera gran falla de seguridad fuera descubierta.

Y así fue, pues recientemente se dio a conocer el primer gran fallo de seguridad en Kubernetes bajo el CVE-2018-1002105, también conocido como el fracaso de la escalada de privilegios.

Este gran fallo en Kubernetes es un problema pues es un agujero de seguridad crítica CVSS 9.8. En el caso de que se produzca la primera gran falla de seguridad de Kubernetes.

Detalles del error

Con una red de solicitud especialmente diseñada, cualquier usuario puede establecer una conexión a través del servidor de interfaz de programación de aplicaciones (API) Kubernetes a un servidor back-end.

Una vez establecido, un atacante puede enviar solicitudes arbitrarias por la conexión de red directamente a ese back-end en el cual en todo momento el objetivo es ese servidor.

Estas solicitudes se autentican con las credenciales TLS (Transport Layer Security) del servidor Kubernetes API.

Peor aún, en la configuración predeterminada, todos los usuarios (autenticados o no) pueden ejecutar llamadas de descubrimiento de API que permiten esta escalada de privilegios por parte de atacante.

Con lo cual entonces, cualquiera que conozca ese agujero puede aprovechar para asumir el mando de su clúster de Kubernetes.

De momento no hay una manera sencilla de detectar si se utilizó esta vulnerabilidad previamente.

A medida que las solicitudes no autorizadas se realizan en una conexión establecida, que no aparecen en los registros de auditoría de servidor de Kubernetes API o el registro del servidor.

Las solicitudes aparecen en los registros de kubelet o servidor API agregado, pero se distinguen de las solicitudes debidamente autorizados y enviados por poder a través del servidor API Kubernetes.

Abusar de esta nueva vulnerabilidad en Kubernetes no dejaría huellas obvias en los registros, por lo que ahora que el fallo de Kubernetes está expuesto, es sólo una cuestión de tiempo hasta que se utilice.

En otras palabras, Red Hat dijo:

El fallo en el escalonamiento de privilegios permite a cualquier usuario no autorizado, el poder obtener privilegios totales de administrador en cualquier nodo computacional que se esté ejecutando en un pod Kubernetes.

Esto no es sólo un robo o una apertura para inyectar código malicioso, sino que también puede reducir los servicios de aplicación y producción dentro del servidor de seguridad de una organización.

Cualquier programa, incluyendo Kubernetes, es vulnerable. Los distribuidores de Kubernetes ya están liberando correcciones.

Red Hat informa de todos sus productos y servicios basados en Kubernetes incluyendo a Red Hat OpenShift Container Platform, Red Hat OpenShift Online e Red Hat OpenShift Dedicated están afectados “.

Red Hat comenzó a proporcionar parches y actualizaciones de servicios a los usuarios afectados.

Por lo que se sabe, nadie utilizó la brecha de seguridad para atacar todavía. Darren Shepard, arquitecto jefe y co-fundador de Rancher laboratory, descubrió el error e informó mediante el proceso de informe de la vulnerabilidad de Kubernetes.

¿Cómo corregir este fallo?

Afortunadamente ya fue liberada una corrección para este fallo. En lo cual solamente se pide que realicen una actualización de Kubernetes por lo que pueden elegir algunas de las versiones con parches Kubernetes v1.10.11, v1.11.5, v1.12.3 y v1.13.0-RC.1.

Por lo que si todavía están utilizando alguna de las versiones de Kubernetes v1.0.x-1.9.x, es recomendable que actualicen a una versión corregida.

Si por algún motivo no pueden realizar la actualización de Kubernetes y quieren parar este fallo es necesario que realicen el siguiente proceso.

Ustedes deben dejar de utilizar la API de agregados de servidores o eliminar los permisos pod exec /attach /portforward a usuarios que no deberían tener acceso completo a kubelet API.

Jordan Liggitt, el ingeniero de software de Google que corrigió el error, dijo que esas medidas probablemente serán perjudiciales.

Por lo que la única solución real contra este fallo de seguridad es realizar la actualización correspondiente de Kubernetes.

El artículo Es descubierta la primera falla de seguridad de Kubernetes ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QfKxyP
via IFTTT

OpenSnitch: una excelente aplicación de Firewall para Linux

La mayoría de los usuarios de Linux tienen la idea equivocada de que por el simple hecho de contar con Linux instalado ya no correrán peligro, cuando no es asi.

Siempre será recomendado utilizar algunas aplicaciones extras para proteger tu información y tu sistema, de las cuales el primer filtro recomendado es el uso de un Firewall.

Es por ello que el día de hoy hablaremos un poco sobre OpenSnitch el cual es un port de Little Snitch y este a su vez, es un firewall desarrollado exclusivamente para Mac OS.

La función principal de OpenSnitch es rastrear las solicitudes de Internet realizadas por las aplicaciones que el usuario ha instalado.

OpenSnitch permite crear reglas para qué aplicaciones deben permitir el acceso a Internet y cuáles deben ser bloqueadas.

Cada vez que una aplicación que no tiene una regla activa intenta acceder a Internet, aparece un cuadro de diálogo. Este cuadro de diálogo ofrece la opción de permitir o bloquear la conexión.

También puede decidir si esta nueva regla se aplica al proceso, la URL exacta que está intentando acceder al dominio, a esa instancia, a esa sesión o para siempre.

Todas las reglas que se crean se almacenan como archivos JSON , por lo que puede cambiar más adelante si es necesario. Por ejemplo, si el usuario ha bloqueado una aplicación de forma incorrecta.

¿Cómo instalar OpenSnitch en Linux?

Para aquellos quienes estén interesados en poder instalar esta aplicación en sus sistemas, vamos a explicar el cómo pueden instalar OpenSnitch en su distribución de Linux.

Como requisitos previos debemos de contar con Go instalado en nuestro sistema y tener la variable $GOPATH esté definida.

Ya contando con ello, ahora vamos a instalar algunas dependencias necesarias para el funcionamiento de OpenSnitch dentro de nuestro sistema.

Para quienes sean usuarios de Debian, Ubuntu o cualquier derivado de estos, vamos abrir una terminal y estas dependencias las vamos a instalar con el siguiente comando:

sudo apt-get install protobuf-compiler libpcap-dev libnetfilter-queue-dev python3-pip

Ahora si son usuarios de RHEL, CentOS, Fedora o cualquier derivado de estos, las dependencias las instalan con el siguiente comando

sudo dnf -i protobuf-compiler libpcap-dev libnetfilter_queue-devel python3-pip

Finalmente, para los que tengan cualquier versión de openSUSE instalado podrán instalar estas dependencias con el siguiente comando:

sudo zypper in protobuf-c libpcap-dev libnetfilter_queue python3-pip

Primero terminaremos de configurar las dependencias con los siguientes comandos:

go get github.com/golang/protobuf/protoc-gen-go

go get -u github.com/golang/dep/cmd/dep

python3 -m pip install --user grpcio-tools

Ya con las dependencias necesarias en el sistema, ahora vamos a proceder a realizar la instalación de esta aplicación con ayuda de los siguientes comandos:

go get github.com/evilsocket/opensnitch

cd $GOPATH/src/github.com/evilsocket/opensnitch

Finalmente procedemos a realizar la compilación de la aplicación:

make

sudo make install

Y reiniciamos los servicios con:

sudo systemctl enable opensnitchd

Llego el momento de iniciar el servicio de OpenSnitch con:

sudo service opensnitchd start

E iniciamos esta aplicación con el siguiente comando:

opensnitch-ui

¿Cómo instalar OpenSnitch en Arch Linux y derivados?

Mientras que para los que son usuarios de Arch Linux, Manjaro, Antergos o cualquier derivado de Arch Linux podrán realizar la instalación de OpenSnitch desde el repositorio de AUR.

El único requisito que deben cumplir es tener el repositorio de AUR habilitado en su archivo pacman.conf y tener un asistente de AUR en su sistema, si no cuentan con ello pueden visitar el siguiente articulo donde recomendamos algunos.

Para realizar la instalación de OpenSnitch en una terminal vamos a teclear lo siguiente:

yay -S opensnitch-git

Ya instalada la aplicación podrán buscar el lanzador de esta dentro de su menú de aplicaciones para poder ejecutarla.

Desde el icono de su bandeja de aplicaciones, podrán acceder a las estadísticas de red de OpenSnitch, las cuales muestran la información sobre los procesos actuales tales como: hosts, direcciones, puertos o usuarios, así como una descripción general de sus conexiones actuales:

  • ¿Qué aplicaciones están accediendo a la web?
  • ¿Qué dirección IP están usando?
  • Lo que el usuario lo posee
  • ¿Qué puerto se está utilizando?

El artículo OpenSnitch: una excelente aplicación de Firewall para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2zIErNe
via IFTTT

X4: Foundations sin versión beta para Linux

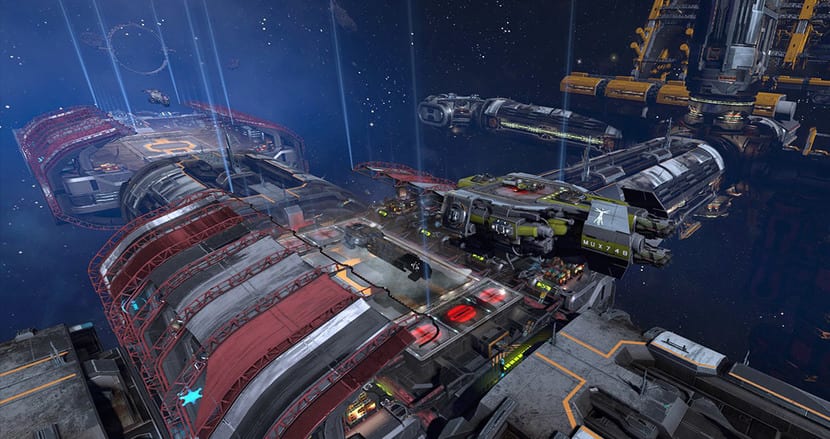
X4: Foundations es un buen simulador espacial desarrollado por Egosoft. Se ha lanzado hace unos días para Windows, y aunque originalmente se habló de una versión beta para Linux en el día de su lanzamiento, desgraciadamente no ha llegado. Parece que se ha retrasado aún más de lo previsto y que puede ser debido a ciertos problemas con los recursos para gestionar todo el lanzamiento y no dedican tiempo para el port que está creando este estudio de videojuegos. Sin duda una pena, porque el título promete bastante, no hay más que ver los vídeos que circulan sobre el videojuego…

En el foro oficial del desarrollador se está hablando sobre ello. Uno de los desarrolladores dijo: “Me temo que estamos muy enfocados en lograr que el lanzamiento inicial se complete con éxito y no hayamos planeado en detalle exáctamente cuándo iniciaremos la versión beta de Linux. Como dije en mi respuesta aterior, tengan paciencia con nosotros mientras el polvo se asienta y obtenemos una idea más clara de cuándo podremos dedicar mas tiempo a su preparación. Dada esa información, puedes asumir que ahora es bastante seguro que no será una realidad el mismo día del lanzamiento de Windows.“.

La buena noticia es que todavía parecen estar muy interesados en la versión para Linux, y que es muy probable que llegue en los próximos meses. Pero ahora destinarán recursos (tiempo y personal) a ver cómo va el lanzamiento de Windows y que todo esté OK para los primeros usuarios que podrán disfrutar de él. Después de eso trabajarán en la beta para Linux y espero que pueda dar la noticia del lanzamiento final el próximo año.

Por el momento hay que contentarse con esperar y este tipo de noticias, ya que si no dispones de un equipo con Windows, no podrás acceder a X4: Foundations en las tiendas Humble Store, GOG y Steam de Valve donde ya está disponible para su descarga…

El artículo X4: Foundations sin versión beta para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2PgqevT
via IFTTT

Microsoft amplía su posición en el open source y trabaja en un nuevo navegador

Microsoft acaba de dar un paso más cerca del software libre pues después de la liberación de los códigos fuente, comprar GitHub y crear su propia versión de Linux, llegó otra sorpresa.

La compañía también anunció que Windows Forms, WinUI (Windows UI Library) y WPF (Windows Presentation Foundation) pasaran a ser a partir de ahora de código abierto.

Por lo tanto, Microsoft libera el código fuente de algunas aplicaciones junto con la versión de NET Core 3.0 Preview, esto fue lo que Microsoft anunció en parte de la Conferencia Connect 2018.

Que ademas de esto, Microsoft está renunciando a estas estructuras de Windows UX. WPF, Windows Forms y WinUI están ahora disponibles con el código fuente completo de GitHub.

Microsoft está desarrollando un nuevo navegador web

Además, existen rumores de que Microsoft ha decidido terminar con su navegador Edge y en su lugar la empresa estaría desarrollando otro navegador totalmente basado en el Chromium dado que Edge fue considerado un fracaso entre los usuarios.

Este nuevo navegador web que está previsto que se entregue de forma predeterminada en Windows 10 en lugar de Edge.

El proyecto se desarrolla bajo el nombre clave “Anaheim” y es notable por la transición a los desarrollos del proyecto Chromium gratuito en lugar de desarrollar su propio motor de navegador EdgeHTML.

De acuerdo con nuevos informes que aparecieron por primera vez en Windows Central, el navegador no necesita mucho tiempo para salir pues puede que Microsoft anuncie su reemplazo ya esta semana.

No está claro bajo qué marca se ofrecerá el nuevo navegador y si cambiará la interfaz de usuario.

Es posible que el nuevo navegador se presente como una actualización importante para Edge y que continúe siendo entregado con el mismo nombre, al tiempo que se conservan los elementos principales de la interfaz.

Por ejemplo, las versiones de Edge para iOS y Android no usan EdgeHTML inicialmente, sino que usan los motores de representación de contenido web regulares proporcionados por las plataformas móviles.

Microsoft piensa jubilar a Edge

El motivo de la interrupción del desarrollo de Edge es la baja popularidad de este navegador entre los usuarios y los desarrolladores web.

La mayoría de los usuarios de Windows 10 están cambiando a Chrome debido a problemas constantes con la estabilidad y el rendimiento en el Edge.

De acuerdo con la calificación mundial de aplicaciones netas, la participación de Edge en el año disminuyó del 4.61% al 4.34%, la participación de Firefox es del 10%, Internet Explorer – 11.19%, Chrome – 63.6%

El navegador compatible con Chromium probablemente tendría más flexibilidad si la empresa opta por incluir todo en un competidor de Chromebook, en lugar de usar una versión simplificada de Windows 10. La diferenciación del navegador de Google Chrome será otra cuestión.

Microsoft necesitará esforzarse mucho en esta área si quiere recuperar una parte sólida del mercado que en este momento tienen los navegadores de Google.

Pues durante muchos años nunca ha obtenido satisfacción por parte de sus usuarios, debido a que dejaba de lado las tecnologías de último momento sin ofrecer un soporte directo (cosa que aprovecharon muy bien sus competidores).

Según cifras recientes, Chrome controla más de la mitad del  mercado mundial de navegadores web.

Microsoft y Docker

Y los proyectos dirigidos al código abierto no paran ahí. Microsoft y Docker anunciaron un proyecto de código abierto, Cloud Native Application Bundle (CNAB).

El objetivo es facilitar la gestión del ciclo de vida de las aplicaciones nativas de la nube.

En esencia, CNAB no es más que una especificación que permite a los desarrolladores declarar cómo una aplicación debe ser empaquetada y ejecutada.

Con eso, los desarrolladores pueden definir sus recursos y luego implementar la aplicación para cualquier cosa, desde la estación de trabajo local hasta las nubes públicas.

La especificación nació dentro de Microsoft. Pero el equipo conversó con Docker, pues los ingenieros de esta estaban trabajando en un proyecto similar.

Los dos decidieron unir fuerzas y lanzar el resultado como un solo proyecto de código abierto.

Hace aproximadamente un año, nos dimos cuenta de que los dos estábamos trabajando en lo mismo “, dijo Gabe Monroy, Microsoft. Decidimos combinar fuerzas y ponerlos juntos como un estándar de la industria, se añadió.

El artículo Microsoft amplía su posición en el open source y trabaja en un nuevo navegador ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Edtveb
via IFTTT

Ya fue liberada la primera actualización de Firefox Reality 1.1

Los desarrolladores Mozilla presentaron una nueva versión de Firefox Reality, un navegador especializado para sistemas de realidad virtual.

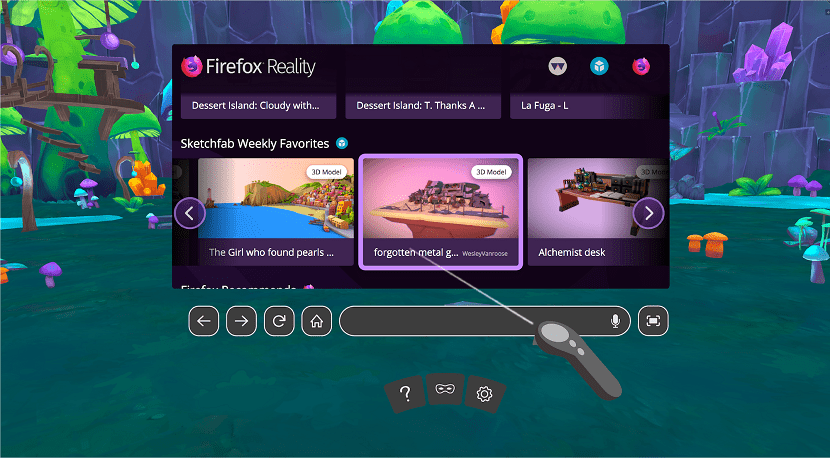
El navegador utiliza un motor web Quantum, pero ofrece una interfaz tridimensional de usuario fundamentalmente diferente que le permite navegar a través de sitios dentro del mundo virtual o como parte de sistemas de realidad aumentada.

Sobre Firefox Reality

Firefox Reality está diseñada como una aplicación para la plataforma Android y es compatible con el uso de los cascos Samsung Gear VR, Oculus Go, Qualcomm & ODG, VIVE Focus y Google Daydream 3D.

Para realizar pruebas sin un casco 3D, el navegador se puede iniciar en un teléfono inteligente basado en Android.

Las compilaciones de Firefox Reality se encuentran en los directorios de las aplicaciones Oculus, Daydream y Viveport .

Además de la interfaz que está diseñada para ser controlada a través de un casco 3D, que permite ver páginas bidimensionales tradicionales, el navegador ofrece a los desarrolladores web VR Web API con extensiones VR para WebGL y CSS.

Web VR le permite crear aplicaciones especializadas tridimensionales basadas en web para la interacción en el espacio virtual e implementar nuevos métodos de navegación 3D, mecanismos de entrada de información e interfaces para la búsqueda de información.

Incluyendo es posible colocar elementos DOM dentro de la escena de realidad virtual, por ejemplo, puede organizar la visualización de contenido 2D plano en forma de un cilindro que rodea al usuario.

De los mecanismos de interacción de usuario mejorados que admite el navegador, el sistema de entrada de voz también se destaca, lo que le permite completar formularios y enviar consultas de búsqueda utilizando el motor de reconocimiento de voz desarrollado en Mozilla.

Como página de inicio, el navegador proporciona una interfaz para acceder al contenido seleccionado y navegar a través de una colección de juegos, aplicaciones web, modelos 3D y videos espaciales adaptados para cascos 3D.

Principales innovaciones en Firefox Reality 1.1

La versión 1.1 de Firefox Reality incluye soporte para contenido de video de 360 ​​grados de varias fuentes, incluido YouTube.

Se supone que esta característica proporciona una experiencia de visualización más inmersiva junto con un nuevo modo de teatro que funciona para atenuar el entorno de la ventana de reproducción.

Además de ello se agregó un modo de cine separado para ver el vídeo en la pantalla sin la barra de direcciones y los controles de navegación.

Con lo cual se proporcionó soporte para la búsqueda automática y recomendaciones de visualización al ingresar datos en la barra de direcciones.

De las demás características que se pueden destacar de este nuevo lanzamiento encontramos:

  • Se implementó el sistema integrado de marcadores (todavía no se admite la sincronización de marcadores con otros dispositivos).
  • El sistema de búsqueda por voz está adaptado para usar otros idiomas además del inglés (el ruso aún no es compatible).
  • Realización de perfeccionamiento en los detalles de la interfaz de usuario.
  • Mejoró significativamente el rendimiento de una interfaz bidimensional.
  • Se incluye soporte MSAA (Anti-Aliasing de muestras múltiples) para mejorar la calidad de la imagen cuando se escala.
  • Los desarrolladores de Mozilla han puesto mucho esfuerzo en el estándar WebVR con el que muchos desarrolladores de aplicaciones de realidad virtual se han familiarizado.
  • Aunque la web aún requiere de bastantes ajustes para la realidad virtual.

Click here to view the embedded video.

Es comprensible, pero desafortunadamente gran parte del contenido disponible en realidad virtual está distribuida en diferentes tiendas de cada plataforma que requiera, que además se necesita iniciar sesión, descargar e inicien desde su biblioteca.

Si bien este modelo ciertamente tiene muchas ventajas para las partes interesadas y los desarrolladores, los usuarios podrían tener una mejor opción si se creara parte del contenido más simple para los auriculares de realidad virtual de hoy en día para WebVR.

Está claro que se deben repensar muchas cosas para la web dentro de la realidad virtual.

Mientras tanto, Mozilla está trabajando en agregar nuevas capacidades para compartir y sincronizar contenido, como marcadores, en los navegadores.

Además, planea introducir soporte para múltiples ventanas y pestañas, entre otras características. Las últimas actualizaciones para Firefox Reality ahora se pueden descargar de las tiendas Viveport y Oculus.

El artículo Ya fue liberada la primera actualización de Firefox Reality 1.1 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2re4yXI
via IFTTT

Neolithic: un juego de estrategia inspirado en Age of Empires

Cada vez más son los títulos de desarrolladores independientes (indie) que se inician bajo campañas de mecenazgo como Kickstarter para conseguir la financiación adecuada y poder hacerlo realidad. En esta ocasión os presentamos un proyecto llamado Neolithic, una historia de las primeras civilizaciones que vivieron en nuestro planeta y que serán las protagonistas de esta historia que da vida a un videojuego de estrategia muy interesante.

Además, está inspirado en Age Of Empires (AOE), un título que ha cosechado muchísimos éxitos en el pasado y que muchos gamers amantes de los videojuegos de estregia tienen entre sus favoritos. Además, Neolithic también ha tomado inspiración en otros títulos como Caesar, Civilization, etc., que seguro que te suenan. Además, Neolithic vendrá para GNU/Linux, que es lo que nos interesa más a nosotros. Sus propios desarrlladores han dicho: “Neolithic: First City-States es una profunda historia de estrategia incluenciada por videojuegos como Age Of Empires I, Civilization y Caesar III, y en menor medida también a juegos como Haven and Hearth, UnReal WOrld y RimWorld. El juego incluye aspectos como construcción de la ciudad, estrategia militar y desarrollo de caracteres.“.

Fue lanzado en Kickstarter en septiembre de 2017 y ahora ya cuenta con miles de dólares para su propósito. Además, a través de redes sociales, también hemos conocido que vendrá para Linux y Mac, pero posiblemente no el mismo día del lanzamiento para la versión Windows como suele suceder en muchos casos. De hecho, desde Twitter se ha dicho que el test del port para Linux parece estar listo, por lo que no se esperan grandes retrasos.

Más información – Web Oficial

El artículo Neolithic: un juego de estrategia inspirado en Age of Empires ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Pd6Gsl
via IFTTT

Artifact: adictivo juego de cartas de Valve basado en Dota 2 disponible para Linux

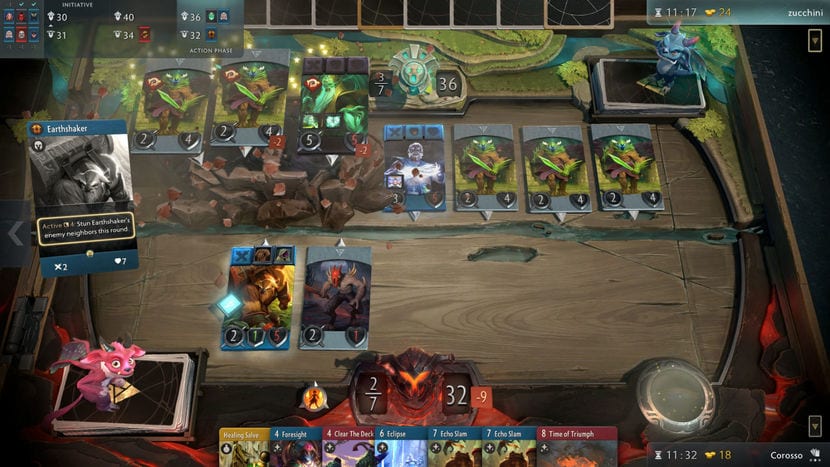
Puede que los videojuegos de cartas no te gusten, sinceramente algunos pueden parecer aburridos, otros por su simplicidad son adictivos como es el caso de PySol o similares (tipo Solitario) que vienen en los packs de aplicaciones de ciertos entornos de escritorio. Pero sin duda, quizás Artifact sea uno de los mejores videojuegos de cartas de los últimos tiempos, muy adictivo y que ha enamorado ya a multitud de usuarios, especialmente aquellos amantes de este tipo de juegos o a los propios gamers de Dota 2, ya que éste se basa en el popular juego de Valve…

Valve ha creado Artifact basándose en Dota 2 como he dicho, añadiendo aspectos clave del universo Dota 2 a éste juego, tanto en el estilo, jugabilidad y ambientación. Y ahora ya está disponible para poder jugar en tu distribución GNU/Linux favorita. Además, cuentan con el aval de nada menos que el creador de Magic the Gathering, es decir, de Richard Garfield. Y tras su exitosa fase beta en la que ha recibido tanto apoyo, ahora ya lo puedes encontrar en la famosa tienda online de Steam para PC, Mac y Linux.

Por tanto, si sumamos un juego de cartas al uso con Dota 2, el resultado es un videojuego donde nuestro objetivo será destruir al menos dos de las tres torretas de nuestros rivales en una partida que sucederá en tres sendas de combate. Las cartas tendrán héroes que podrás mejorar en cuanto a poderes, conseguir los recursos necesarios para la partida, y dominar sobre nuestros rivales para alzarse con la victoria.

Este tipo de juegos de cartas o de mesa ambientados en ciertos universos de películas o videojuegos ha tenido gran éxito entre los más fanáticos que han adquirido tableros o cartas de sus series, películas o videojuegos favoritos para jugar en casa. Pero ahora Valve lo ha llevado también al mundo del entretenimiento digital, haciendo que se pueda jugar en una pantalla y contra contrincantes de todo el mundo.

El artículo Artifact: adictivo juego de cartas de Valve basado en Dota 2 disponible para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FTJnnP
via IFTTT