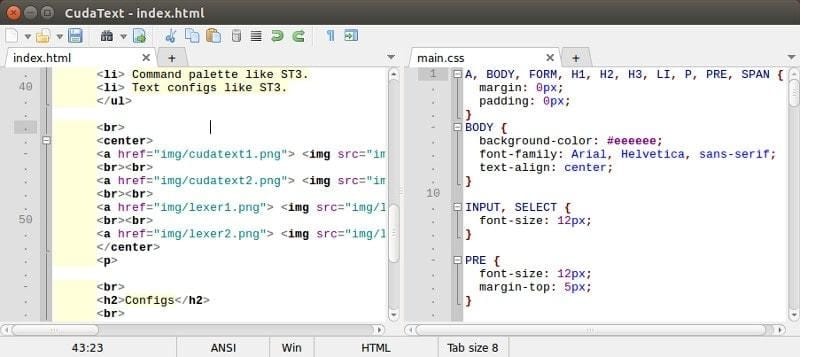
CudaText: un editor de código multiplataforma, gratuito y de código abierto

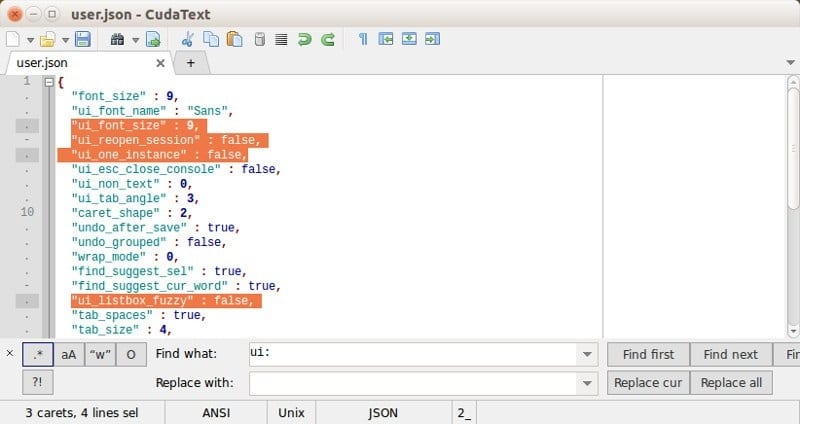
Si eres un programador busca un editor de código gratuito y fácil de usar, pueden optar por CudaText, este es un editor de código fuente y texto GUI nativo multiplataforma de código abierto.

CudaText reemplaza a su predecesor, SynWrite, que ya no está desarrollado. CudaText es una excelente alternativa gratuita para Notepad ++.

Como se mencionó anteriormente, CudaText es un editor de código de código abierto y gratuito con algunas características muy útiles que le permitirán aumentar su productividad en un momento.

Cuda trata de ser una herramienta más accesible. Esto es posible porque se crea en el entorno Lazarus, que proporciona un rico arsenal de GUI y portabilidad entre Windows Linux y Mac.

Como resultado, la flexibilidad de la configuración de json en Cuda se combina con complementos de diálogo, por ejemplo, la búsqueda por archivos, editor de configuración y otros.

Cuda tiene una barra de herramientas personalizable horizontal para mostrar los comandos y la barra lateral vertical para cambiar de panel.

La API es responsable de configurar la barra de herramientas, es decir, se ejecuta a través de un complemento. Es posible que aparezcan nuevos botones en la barra lateral si los complementos agregan nuevos paneles.

CudaText admite una gran cantidad de lenguajes de programación como C, C ++, Java, JavaScript, HTML, CSS, PHP, Python, XML, etc. Para todos estos lenguajes, muestra el código resaltado de sintaxis.

Características de CudaText

CudaText cuenta con el resaltado de sintaxis para muchos idiomas de programación, entre los cuales se pueden destacar a C, C ++, JavaScript, HTML, CSS, PHP, Python, XML, etc. Existen más de 200 lexers de sintaxis.

Junto con ello tiene la opción de código plegable y Árbol de código.

Además de ello CudaText cuenta con varios complementos que potencian su uso.

De las características que podemos destacar de esta aplicación podemos encontrar las siguientes:

  • Administración de archivos con vista en árbol: esto ayuda a los usuarios a administrar múltiples archivos o toda la carpeta llena de código con facilidad.
  • Abrir archivos abiertos recientemente: si ha cerrado un archivo por error, puede volver a abrirlo al instante..
  • Buscador y eliminador de líneas duplicadas: si es nuevo y está editando un archivo existente, puede encontrar líneas duplicadas y eliminarlas si lo desea.
  • Dividir selección en líneas
  • Línea de marcador: en caso de que no pueda recordar una línea en particular o que con frecuencia necesite abrir un archivo con frecuencia, puede usar la opción de marcador.
  • Buscar y reemplazar: además de buscar y reemplazar una sola palabra o línea, puede hacer lo mismo con múltiples palabras / líneas.
  • Ir a línea: si tiene un archivo enorme y desea realizar cambios en determinadas líneas, simplemente puede usar esta función en lugar de desplazarse hacia arriba o hacia abajo.
  • Instalar y desinstalar complementos.

¿Cómo instalar CudaText en Linux?

Para quienes estén interesados en instalar esta aplicación en sus sistemas, lo podrán hacer siguiendo los pasos que compartimos a continuación.

Debian, Ubuntu y derivados

Para los usuarios de cualquiera de estas distribuciones con soporte para paquetes deb. pueden realizar la instalación de CudaText descargando el siguiente paquete, para ello vamos a abrir una terminal y en ella deben de teclear el siguiente comando:

wget -O cudatext.deb http://uvviewsoft.com/cudatext/files/Linux/cudatext_1.66.0.0-1_gtk2_amd64.deb

Hecha la descarga, ahora deben de instalar el paquete recién obtenido con su gestor de paquetes preferido o desde la terminal lo podrán hacer con:

sudo dpkg -i cudatext.deb

En caso de tener problemas con las dependencias, estas las solucionamos con el siguiente comando:

sudo apt -f install

Arch Linux y derivados

Para el caso de los que son usuarios de Arch Linux o cualquier distribución derivada de esta, pueden realizar la instalación de este editor desde el repositorio de AUR.

En una terminal deben de teclear el siguiente comando:

yay -S cudatext

Para el resto de las distribuciones de Linux deberán de descargar la aplicación desde el siguiente enlace. Aquí deberán de descargar el paquete adecuado a su entorno de escritorio ya sea en GTK o QT.

Descomprimen el paquete y este lo pueden lanzar desde la terminal con:

./cudatext

El artículo CudaText: un editor de código multiplataforma, gratuito y de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2rfE6wP
via IFTTT

Llega Opera 57 con recomendación de contenido de Netflix y mas

Opera es el cuarto navegador más popular pues entre estos encontramos a (Internet Explorer / Edge, Google Chrome, Firefox y Safari).

A diferencia de otras aplicaciones, la versión de Opera para Linux viene con todas las mismas características de Opera para Windows y Mac, incluyendo Speed ​​Dial, la función Discover, Opera Turbo, favoritos (favoritos) y el uso compartido de favoritos, temas, extensiones y mucho más.

Opera también ofrece el modo de ahorro de energía, que ofrece duración de la batería hasta un 50% mayor y evita el sobrecalentamiento.

Para lograrlo, reduce la actividad de las pestañas en segundo plano y la velocidad de cuadro, usando aceleración por hardware en códecs de vídeo en la reproducción de video, parando animaciones de temas y hasta pausando automáticamente plugins no utilizables (incluyendo bloqueador de anuncios).

La nueva versión de Opera 57 fue anunciada hace poco y con esta nueva versión llegan principalmente pequeñas mejoras, en particular, se ha abordado el selector rápido (nueva pestaña).

¿Qué hay de nuevo en Opera 57?

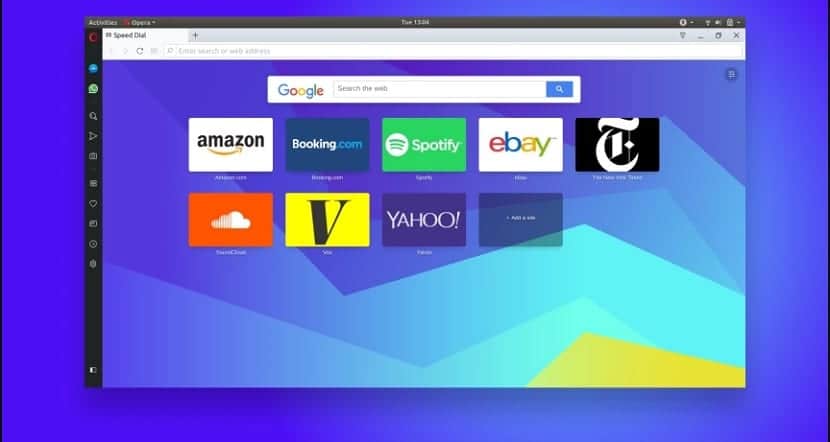
El Speed Dial de Opera siempre muestra noticias, pero ahora esta función del Speed Dial se realizará a través del aprendizaje automático (IA) aún más enfocado en sus intereses personales.

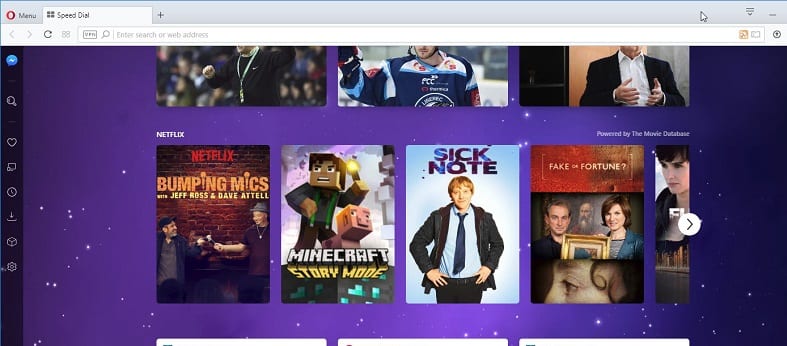
Y pues con este nuevo lanzamiento del navegador web Opera 57 la principal novedad es que los usuarios pueden obtener recomendaciones para las series de Netflix (si es que el usuario tiene una cuenta de Netflix).

Esta nueva función toma configuraciones de Netflix para que el usuario pueda reproducirlas de una manera bastante rápida.

Lo que hace Opera con los datos recopilados y las preferencias personales no está claro. No hemos podido averiguar si los datos se recopilan con fines publicitarios o si su privacidad está garantizada.

Las recomendaciones aparecen debajo de las noticias en el nuevo espacio del panel, pero puede desactivarlo, por lo que solo hay miniaturas que enlazan con sus sitios favoritos.

Las recomendaciones de Netflix se activarán en países seleccionados, incluyendo Australia, Brasil, Canadá, República Checa, Francia, Alemania, Hong Kong, Hungría, India, Israel, Italia, Japón, Lituania, Holanda, Polonia, Rusia, Singapur, Eslovaquia, España , Suecia, Tailandia, Reino Unido y Estados Unidos.

El estilo de diseño de un navegador de fácil uso se ha transformado ligeramente, haciéndolo más compacto, y ahora puede cerrar las páginas recortadas sin tener que deshabilitarlas.

Sin embargo, en la página del Speed Dial, hay controles en la parte superior derecha donde se puede desactivar (en Apariencia) las opciones de “Mostrar noticias y Mostrar sugerencias del Speed Dial (sitios web)” por lo que, si no necesitan esta funcionalidad, pueden desactivarlas.

Se mejoró el motor de recomendaciones

En este nuevo lanzamiento de Opera 57 se mejoró el motor de recomendaciones que alimenta las noticias en la página Nueva pestaña del navegador.

La página Nueva pestaña del navegador muestra las Noticias debajo del campo de búsqueda, los enlaces del Speed Dial y la barra de marcadores, si se muestran.

Para ello basta con simplemente desplazarse hacia abajo un poco para encontrar la sección de noticias.

Las categorías de noticias tales como Tecnología, Alimentos, Salud o Automovilismo están disponibles y se pueden cambiar entre ellas.

Los artículos de noticias individuales se muestran con un título, una fuente y una imagen en miniatura. Un clic abre el artículo en el sitio web vinculado.

¿Cómo instalar Opera en Linux?

Para aquellos que ya son usuarios del navegador web y quieren actualizar a esta nueva versión, pueden escribir lo siguiente en su barra de navegación “opera://update” para ejecutar una comprobación de actualizaciones.

El navegador debe seleccionar la nueva versión automáticamente para que se pueda descargar e instalar sobre la versión existente.

Otra forma de instalar este navegador de una manera bastante sencilla en casi cualquier distribución de Linux es con ayuda de los paquetes de Snap.

Solamente debes de contar con el soporte para poder instalar aplicaciones de este tipo en tu sistema y teclear el siguiente comando en una terminal:

sudo snap install opera

Y listo con ello ya tendrás instalado este navegador en tu sistema.

El artículo Llega Opera 57 con recomendación de contenido de Netflix y mas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2rga4cl
via IFTTT

Paul Brown: más que una entrevista, una charla

Como sabéis, hemos iniciado una serie de entrevistas a algunas personas relevantes y también con empresas del sector. Pero esta ha sido especial, ya que, como digo en el título, Paul Brown me propuso cambiar la metodología y hacerla a modo de charla. Finalmente decididos hacerla por Telegram, lo que ciertamente da un feedback que no he tenido la oportunidad de tener con el resto de las entrevistas. Espero que el resultado también te guste…

En cuanto al protagonista, creo que no hacen falta demasiadas presentaciones, pero si aún hay algún despistado por ahí, decir que Paul Brown es uno de los redactores de www.linux.com, es fundador de Linux Spain, y también escribe en su propio sitio Quickfix. Además, si sigues de cerca todo el mega proyecto KDE, seguro que también sabrás que se encarga de comunicaciones como de promociones. ¿Quieres conocer un poco más? Pues continúa leyendo…

LinuxAdictos: ¿Me puedes decir qué te llevó de ser profesor de inglés a Linux? ¿Y cuál fue tu primer contacto con el software libre?

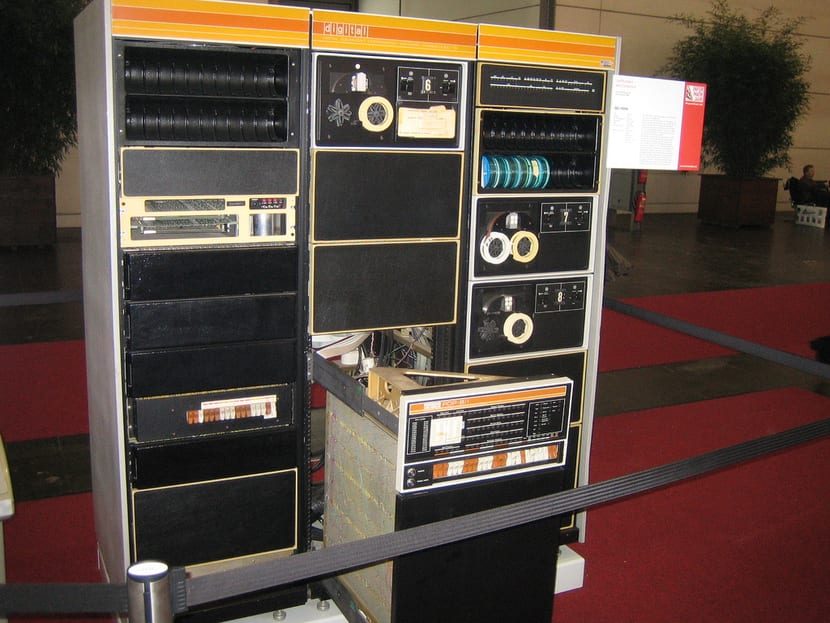
Paul Brown: Claro. Siempre había sido un entusiasta de los ordenadores. Programé un PDP-8 en 1979 y tuve un Commodore 64 en 1982. La otra cosa es que era un pirado de las revistas sobre Linux. Cuando empezaron a salir las revistas sobre Linux allá a finales de los 90, estaba muy intrigado y me las compraba todas. Fue como un virus: Primero me infectó la tecnología, luego la filosofía. Fue una revelación de todo lo malo que le pasaba a la informática.

Cuando un día me encontré explicando a mis alumnos (en inglés) lo que había descubierto en vez de los usos del Present Perfect, me di cuenta de que tenía que cambiar de profesión.

LxA: ¿La máquina de DEC era de alguna empresa para la que trabajabas?

P.B.: Era de una empresa de textiles, pero yo no trabajaba ahí. ¡Sólo tenía 13 años! Estaba en el instituto. Un amigo de mis padres era el instalador y programador de todo el montaje. Había un PDP-8 y un PDP-11. Enormes trastos, con discos duros (externos) del tamaño de una lavadora. El PDP-8 se programaba con un teletipo y podías “almacenar” los programas en cintas de papel. Cómo todo se calentaba mucho, tenían puesto el aire acondicionado todo el tiempo y sólo podías entrar con una bata blanca para que los hilos y polvo de la ropa no afectase a las máquinas. Todo muy de ciencia ficción de la época…

LxA: Muy interesante, no sabía lo de la ropa…

P.B.: El amigo de mis padres decía que exageraban un poco. Pero, teniendo en cuenta que todo el sistema valía millones de pesetas de la época…

LxA: Ahora que hablas de esas máquinas antiguas… No sé si has visto el documental Código Linux, recuerdo que el padre de Linus Torvalds decía que la máquina donde su hijo tuvo su primer contacto con la informática facilitó su aprendizaje por su simplicidad. Ahora quizás son demasiado complejos para entender su funcionamiento. ¿Estás de acuerdo?

P.B.: Sí, pero hay algo más. Conservo un manual del Commodore 64 y en la parte de atrás vienen los planos de toda la electrónica que hay dentro. Los manuales eran muy exhaustivos en todo: explicaban todo el sistema operativo, las aplicaciones y el hardware. Eso se ha perdido. La mayoría de las máquinas que la gente compra, son cajas negras, sin ningún tipo de documentación. Mientras que en los 80 se invitaba a los usuarios a trastear (se les daba los medios para hacerlo), ahora hay empresas que pretenden hacerte creer que es hasta ilegal.
LxA: Totalmente de acuerdo. Por eso proyectos como la Raspberry Pi y Arduino han calado tan bien en el mundo educativo, ¿no? Son mucho más simple, han vuelto a esos tiempos de algún modo y encuentras mucha documentación…

P.B.: Sí, de hecho el Raspberry Pi lo diseñaron ingenieros que trabajaron en los ordenadores personales (los “micros” como se llamaban entonces) de los 80. Se dieron cuenta de que el cerrazón del hardware convirtieron a los ordenadores en casi electrodomésticos.

Había hecho mella en la calidad de los alumnos que se apuntaban a carreras relacionadas con la informática. Es decir, los estudiantes de informática de los 80 y primeros 90 sabían mucho más que los que entran ahora. Y no es porque “todo tiempo pasado fue mejor”, sino porque la industria decidió que cuanto menos supiera el usuario, mejor. Es la idiotización de la informática personal lo que ha llevado a una crisis de talento.

No digo que la democratización y simplificación sean malos, ojo. Pero tiene otro efecto que no se puede ignorar. Lo que sí es malo es ocultar lo que pasa por dentro para el que siente curiosidad.

LxA: Idiotización y desconfianza, más allá de esto que comentas, también en desconfianza en cuanto a seguridad y privacidad. Realmente no sabes qué hace el software, pero tampoco el hardware…

P.B.: Y eso nos llega a cosas como Spectre y Meltdown: bugs y vulnerabilidades que llevan en los sistemas desde los 90 y que gente como Intel conocía pero no convenía divulgar.

LxA: ¿Crees que la Raspi le hubiese faltado una CPU también abierta? En vez de un IP core ARM…

P.B.: Sí, claro. Me irrita bastante que no podamos contar con hardware donde todos los componentes sean abiertos a estas alturas de siglo. Es un tema pendiente que la comunidad tiene que solucionar.

LxA: He estado 15 años investigando sobre microprocesadores y hay proyectos interesantes como OpenSPARC, OpenPOWER, RISC,…

P.B.: Hay varios proyectos ahí… Lo del RISC V parece prometedor, pero, de momento es más un proyecto que otra cosa. Lo de OpenPOWER también estoy un poco al tanto. Agh… No sé hasta qué punto eso es abierto. Supongo que es un paso en esa dirección, pero hasta que no vea todos los diagramas distribuídos bajo una licencia aprobada por la FSF u OSI…

LxA: Cambiando un poco de tercio… ¿Qué tal ves el boom de los videojuegos con soporte para Linux?

P.B.: Jeje… Este es un tema que tiene también su reverso tenebroso. Por un lado, bien. Así todos los que dicen “no me paso por los juegos” dejarán de tener una excusa. Por otro lado, la idea de software libre no es la de crear entornos que faciliten la distribución de software propietario. Es un poco como Android, sí, el kernel es libre, pero nadie confundirá el sistema con un sistema libre.

Uno se pregunta que para eso ¿qué más da que el kernel sea libre o no? Es también como quien argumenta que cuando tendremos Microsoft Office o Photoshop para Linux. MI respuesta a eso es: ‘Por favor, no’. Eso heriría de muerte a proyectos como LibreOffice, o GIMP, o Kirta,…

Pero admito que lo de los juegos es complicado. Puedo entender como generar negocio con software libre ofimático o de diseño, puedes crear documentación, dar clases, apoyo técnico, pero en el caso de los videojuegos libres… ¿Qué otros negocios existen aparte de vender el juego?

LxA: Esto me recuerda a una entrevista que le hicimos a Richard Stallman, donde decía: “Si alguien usa Visual Studio sobre GNU/Linux, es mucho mejor que usar Visual Studio sobre Windows, porque Windows ya no los somete”. Tú también piensas algo parecido de los videojuegos…

P.B.: Sí, pero es un paso incremental mucho más pequeño de lo que la gente piensa. Pero sigue siendo un paso. Jugar a juegos libres sobre plataformas libres… eso sería un claro progreso.

LxA: Y ahora que hemos citado a Microsoft, ¿qué piensas de los últimos movimientos? Como la compra de GitHub, apertura de ciertos proyectos, la distro basada en Linux, contribución con dinero y código para la Linux Foundation, el último movimiento sobre las patentes… Parece bueno, pero cuando ves Linux Sucks 2018, Bryan Lunduke dice algo que da escalofríos, sobre la estrategia de Microsoft de destruir desde dentro: “Embrace, Extend, Extinguish”.
P.B.: Es un poquito más complejo que eso. Microsoft es una gran corporación. Como tal no puede hacer cosas buenas ni malas. Eso es antropomorfizar. Como toda gran empresa, como IBM, Red Hat, o cualquier otra, solo responde antes sus accionistas. Ahora los intereses de Microsoft se alinean (un poco) con los de Linux. Nada más.

De hecho, fíjate que ninguna de esas empresas jamás utiliza el término “free software”, siempre utilizan “open-source”, que no tiene connotaciones morales. Eso es correcto: a las empresas no se les puede atribuir moralidad. Por lo que se deduce que lo de Microsoft loves Linux es puro marketing.

Vamos a ver, no dudo que haya ingenieros en MS que les gusta lo del código abierto, y que son buenos ciudadanos en la comunidad, pero caer en la falacia de que una empresa, más en una del tamaño de Microsoft, puede tener sentimientos o una moralidad, es de ilusos. Ojo, que pienso lo mismo de Red Hat, IBM, Samsung, y los que sea…

Además, si piensas así, nunca te sentirás decepcionado cuando hagan algo con lo que no estás de acuerdo. El razonamiento de su motivación es siempre sencillo: ‘Con eso han conseguido aumentar el valor de sus acciones’. Eso es todo. Es toda justificación que necesitas. Por eso necesitan ser regulados a muerte. De hecho, no creo que ninguna empresa debería permitirse crecer y acumular tanto poder como un Microsoft, Google, Apple, Amazon…

LxA: Sí desgraciadamente los accionistas mandan, he visto muchas empresas cambiar de rumbo incluso a costa de pasar por encima de sus propios empleados o ingenieros solo porque el dinero se mueve a otro sector. Por ejemplo, estoy acordándome del caso de AMD, cuando los accionistas vieron un potencial mercado de dispositivos móviles y de bajo consumo y querían sacrificar rendimiento en pos de reducir el consumo y hubo una estampida de ingenieros de la vieja escuela. Y eso produjo que la empresa se arrodillase frente a Intel hasta la llegada de Zen, cuando han recuperado a un buen puñado de buenos arquitectos. Pero me pregunto qué es primero ¿el huevo o la gallina? Quiero decir, para que esos accionistas muevan ficha debe haber una zanahoria frente a ellos que los incentive a ello… Steve Jobs era un mago en esto, generar una necesidad y luego explotarla…

P.B.: Hombre, generar una necesidad es un poco una contradicción de términos, ¿no? No quiero ponerme filosófico, pero tener un iPad no es una necesidad.

LxA: Sí, pero te hacen creer que si no lo tienes no eres “guay”. De hecho son muchos los colegios que quieren que su alumnado trabaje con iPads y no con cualquier tablet, obligando a los padres a hacer un gran desembolso de dinero y todo el resto de cosas que conlleva… Si llevas un tablet Android serás el raro de la clase o incluso no podrás trabajar, esto es simplemente criminal. Además de que si te acostumbras a eso, luego querrás eso… También hay estudios que dicen que el iPhone se ha transformado en uno de los indicadores del nivel económico de la actualidad. Y la gente se mata por tenerlos…

P.B.: … al software libre le vendría bien un poco de ese… er…glamour. Y que la gente pensara que instalarse Arch o Debian es ser el amo. Que lo es…

Otras entrevistas de la serie:
Muchas gracias por todo Paul, un placer… Espero que a los lectores les haya parecido interesante esta entrevista. No olvidéis dejar vuestros comentarios.

El artículo Paul Brown: más que una entrevista, una charla ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FS0Q09
via IFTTT

KDE presenta Necuno Mobile, un Smartphone con Plasma Mobile

Mucho se ha hablado aquí en el blog sobre lo que vendrá a ser la nueva generación (o al menos eso esperamos muchos) de Smartphones con Linux nativamente instalado junto con este, poder disfrutar de nuestro entorno de escritorio favorito en este y además tener la ya famosa convergencia de la que nos prometía Canonical con Ubuntu Touch.

Pues bien, hace poco la gente a cargo del proyecto KDE presentó recientemente el nuevo teléfono inteligente que tiene como nombre “Necuno Mobile” y que por supuesto tiene a la Shell Plasma Mobile.

Necuno Mobile es un Smartphone desarrollado conjuntamente con Necuno Solutions y suministrado con firmware basado en el shell Plasma Mobile.

El dispositivo se posiciona como una plataforma de hardware con un firmware totalmente abierto, enfocado en garantizar la seguridad y privacidad de los usuarios.

Sobre Plasma Mobile

Plasma es una interfaz gráfica de usuario gratuita y de código abierto desarrollada por KDE. Su plataforma Plasma Mobile es un esfuerzo por llevar la interfaz gráfica de usuario de Plasma a dispositivos móviles.

Plasma Mobile es una alternativa prometedora y verdadera de código abierto para el duopolio. Plasma Mobile se basa en la versión móvil del escritorio Plasma 5, las bibliotecas de KDE Frameworks 5, la pila de teléfonos Voicecall / Ofono y el marco de comunicación de Telepathy .

Para la salida de gráficos, se utiliza el servidor compuesto kwin_wayland. Plasma Mobile no está vinculado a los componentes de bajo nivel del sistema operativo, lo que permite que la plataforma funcione bajo diferentes sistemas operativos básicos, incluido el lanzamiento sobre Ubuntu / Neon, Arch Linux, postmarketOS y más.

La plataforma se centra en el lanzamiento de aplicaciones móviles escritas con Qt 5 y el marco de desarrollo rápido de aplicaciones Kirigami.

Admite la ejecución de aplicaciones y widgets de plasma para el escritorio KDE Plasma, así como la posibilidad de utilizar programas escritos para las plataformas Ubuntu Touch, Sailfish y Nemo.

Sobre Necuno Mobile

Según el fabricante Necuno no hay componentes de firmware cerrado en el teléfono que tengan acceso a la memoria principal del dispositivo.

Ya que ellos detallan que el chip WiFi y el módem de banda base están aislados y no tienen acceso a la memoria principal ni al procesador.

Para la certificación en la FCC / CE, el chip inalámbrico debe estar equipado con un firmware orgánico que no permita ir más allá de los rangos de frecuencia, tipos de modulación y niveles de potencia especificados.

Para bloquear el acceso de dicho firmware propietario a la memoria principal del dispositivo, se decidió conectar el chip inalámbrico a través del bus SDIO.

La privacidad y la seguridad de nuestros usuarios son el enfoque principal de Necuno Solutions, y estamos trabajando con las comunidades de Software libre para garantizar que el hardware sea una plataforma acogedora para los sistemas operativos de código abierto y gratuito en el ecosistema móvil.

Las soluciones Plasma Mobile y Necuno son una combinación perfecta para una colaboración comunitaria debido a sus valores compartidos en relación con el código abierto, la privacidad y la seguridad.

Componentes de Necuno Mobile

El hardware del teléfono inteligente se construye utilizando el SoC NXP i.MX6 con un procesador ARM Cortex-A9 de cuatro núcleos y un acelerador de gráficos Vivante.

Toda la documentación técnica de SoC i.MX6 y los componentes BSP están abiertos para su descarga y auditoría gratuitas.

La plataforma se puede implementar exclusivamente con la ayuda del software gratuito, incluido un controlador Etnaviv gratuito para la GPU Vivante .

Los detalles específicos del hardware del teléfono son los siguientes:

  • SoC: ARM Cortex-A9 NXP i.MX6 Quad
  • GPU: Vivante (Etnaviv)
  • Pantalla de 5,5 pulgadas
  • Carcasa de aluminio
  • Salida de audio de 3.5 mm
  • Tipo de entrada: Micro USB
  • WiFi (chip conectado a través de SDIO)
  • Ethernet completa de 100 Mbit / s (!)
  • Puerto serial
  • Tipo de conexión LTE.

El dispositivo se desarrolló en colaboración con la comunidad de desarrolladores de software libre y se posicionó inicialmente como una plataforma óptima para sistemas operativos móviles abiertos.

La fecha de recepción del teléfono así como la fecha  venta y el precio se anunciarán más adelante. El dispositivo está previsto para ser producido en Finlandia.

El artículo KDE presenta Necuno Mobile, un Smartphone con Plasma Mobile ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2PZVeWa
via IFTTT

AVAST: entrevista exclusiva para LxA

AVAST Software es una empresa bastante conocida en el ambito de la seguridad, ya que es la responsable de uno de los antivirus más conocidos, con una importante cuota de mercado en cuanto a este tipo de productos. Además, también en el mundo del código abierto se la conoce por algunos de sus proyectos y compromisos con esta forma de entender el software. Ejemplo de ello es el repositorio de GitHub que tienen…

La compañía fue constituída en 1990 y desde entonces muchas son las noticias y desarrollos que han copado. Entre sus miembros, se encuentra el español Luis Corrons, que es el que ha sido tan amable de responder a nuestro cuestionario en exclusiva para todos los lectores de LxA. Él desempeña la labor de Security Evangelist de AVAST, como sabéis los “evangelists” están muy de actualidad en el sector tecnológico por la labor que desempeñan. Si queréis conocer un poco más sobre la opinión corporativa de AVAST y Luis, cotinúa leyendo…

LinuxAdictos: ¿Recomendarías a los usuarios de sistemas UNIX/Linux instalar un antivirus?

Luis Corrons: Nosotros siempre recomendamos a los usuarios instalar una solución de seguridad en cada dispositivo posible, y en el caso de los servidores Linux de empresas, ellos deben siempre estar protegidos. Algunos sistemas pueden parecer más seguros que otros, pero hay muchas amenazas multiplataforma, como el phishing, que puede infectar usuarios en cualquier sistema, o engañar a usuarios consiguiendo información sensible, como credenciales de la banca online. En el caso de Linux, es importante la seguridad en servidores compartidos, como los de email, SMB, FTP, y HTTP.

LxA: ¿Veis mejor el panorama de la seguridad en sistemas como GNU/Linux, Solaris, FreeBSD, macOS, etc., que en el caso de Microsoft Windows?

L.C.: Otros sistemas operativos no son necesariamente más protegidos que los Pcs, solo que hay menos usuarios no-Windows que usuarios Windows en el mundo. Esto hace que los usuarios no-Windows sean menos deseados como objetivos, porque el target pool es más pequeño.

LxA: …¿y en el caso de Android e iOS?

L.C.: Los usuarios de iOS tienen menos riesgo de ser infectados vía apps que descarga, ellos no descargan apps fuera de la tienda oficial Apple App Store y esas apps pasan a través de extensos chequeos de seguridad. Sin embargo, la ingeniería social, una táctica popular usada por cibercriminales que quieren engañar a la gente para que cedan información personal o descargar malware para infectar haciéndose pasar por algo útil o inocente, pueden afectar a los usuarios de todas las plataformas.

LxA: ¿Cómo pensáis aportar mayor seguridad para el IoT?

L.C.: AVAST ofrece Wi-Fi Inspector en versiones gratuitas y de pago, permitiendo a los usuarios realizar escáneres de amenazas de seguridad de la red doméstica. La función alertará al usuario si ellos usan una contraseña débil o por defecto, o si uno de los dispositivos conectados a la red de casa tiene vulnerabilidades. AVAST da a los usuarios tips sobre cómo resolver el problema, que puede incluir, por ejemplo, configuración para fortalecer la contraseña, o actualizaciones del firmware de los productos.
En la primera mitad de 2019, AVAST también lanzará una nueva plataforma de seguridad Iot, Smart Life, que está basada en tecnología IA para identificar y bloquear amenazas y es entregada a través de un modelo SaaS (Software-as-a-Service) a proveedores de servicios de telecomunicaciones y clientes. Una de nuestra oferta inicial basa en Smart Life es AVAST Smart Home Security, que puede proveer a los clientes protección y visibilidad sobre lo que está pasando en sus redes de casa. Características clave incluyen detección de amenazas de privacidad, botnets, malware así como seguridad para los navegadores y prevención de ataques DdoS (Distributed Denial of Service). La solución está construida en nuestra tecnología IA hecha a medida, y constantemente aprende comportamiento y patrones de uso. Como resultado, posibilita la identificación de hacks vía anomalías en el tráfico con cualquier dispositivo IoT.

LxA: ¿Puede una empresa antivirus hacer algo en cuanto a la privacidad? No me refiero solo evitar ataques en un sistema, sino, por ejemplo, evitar que ciertas app recopilen información del usuario, o evitar eso que algunos desarrolladores y empresas están denominando “telemetría bidireccional”…

L.C.: Las compañías de antivirus como AVAST, pueden ofrecer herramientas como AVAST Antitrack, que impide que los rastreadores de navegadores creen un perfil de usuario. Más allá de esto, AVAST tiene como objetivo educar a usuarios sobre los riesgos de la privacidad, a través de nuestros canales o medios sociales, como Faceboo, Twitter, blog, donde nosotros regularmente publicamos posts educacionales, así como posts sobre las últimas amenazas.

LxA: ¿A qué otros restos o desafíos os estáis enfrentando últimamente en cuanto a ciberseguridad?

L.C.: Las amenazas dirigidas tanto a los usuarios de PC como a los dispositivos móviles son múltiples, pero principalmente incluyen cryptojacking, ransomware, spyware y troyanos bancarios. Tanto en el móvil como el PC, la mayoría de los programas maliciosos son instalados por usuarios que son engañados por tácticas de ingeniería social. La ingeniería social es una táctica utilizada para engañar a las personas para que realicen ciertas acciones. Los ciberdelincuentes utilizan la ingeniería social para aprovecharse del comportamiento humano, ya que es más fácil engañar a una persona que piratear un sistema, haciendo que el antivirus, ya sea gratuito o de pago, sea extremadamente importante. En agosto, AVAST impidió que 34,3 millones de ataques infectaran a usuarios de PC en Argentina y 2,2 millones que infectaran a usuarios móviles.

Cryptojacking, es cuando los criminales cibernéticos usan la computadora de las personas para extraer criptomonedas sin permiso. Los delincuentes cibernéticos pueden instalar un software en la computadora de una víctima para minar o usar malware criptográfico basado en el navegador, que se implementa en el código de un sitio web a través de scripts de minería. Cuando un usuario visita un sitio web, el script comienza a minar monedas criptográficas utilizando la potencia informática del visitante. El cryptojacking genera facturas de alta energía para la víctima, un rendimiento deficiente del dispositivo y pérdida de productividad, y tiene un impacto negativo en general en la vida útil de los dispositivos. Como esto se ejecuta basado en el navegador, cualquier tipo de dispositivo que ejecute un navegador puede estar infectado.

El ransomware es un malware que restringe el acceso al sistema o los archivos del dispositivo y exige un rescate para que se elimine la restricción. El ransomware restringe el acceso a todo el sistema o a ciertos archivos al cifrarlos. Los mensajes de rescate a veces parecen provenir de una agencia gubernamental oficial que acusa a las víctimas de cometer un delito cibernético, lo que asusta a muchos a pagar el rescate. El rescate que se exige normalmente solo se paga en las criptomonedas, por lo que el pago no se puede rastrear fácilmente hasta el cibercriminal detrás del ransomware.

Una peligrosa amenaza móvil que está aumentando constantemente son los troyanos bancarios. Los troyanos bancarios son aplicaciones que intentan engañar al usuario para que renuncie a los detalles de su cuenta bancaria simulando ser una aplicación bancaria legítima, por lo general imitando la pantalla de inicio de sesión o proporcionando una pantalla de inicio de sesión genérica con el logotipo del banco correspondiente. AVAST realizó recientemente una encuesta, solicitando a los consumidores que comparen la autenticidad de las interfaces de aplicaciones bancarias oficiales y falsificadas. En España, el 67% identificó las interfaces de banca móvil reales como falsas y el 27% confundió las interfaces de banca móvil falsas con objetos reales. Estos resultados son alarmantes y demuestran que los consumidores pueden fácilmente ser víctimas de troyanos bancarios.

LxA: ¿Cómo pueden contribuir los usuarios a denunciar o reportar código malicioso?

L.C.: En algunos casos, solo usando antivirus pueden ayudar a reportar malware. Por ejemplo, hoy, AVAST protege más de 400 millones de usuarios online. Los usuarios gratuitos nos dan acceso a enormes cantidades de datos de seguridad, lo que es realmente clave para el éxito de nuestra tecnología de inteligencia artificial y aprendizaje automático. Nuestra base de usuarios global alimenta nuestro motor de seguridad, que se basa en la IA y el aprendizaje automático, lo que nos proporciona información sin precedentes sobre el ciclo de vida de los ataques ciberńeticos, lo que nos ayuda a mantenernos a la vanguardia y proteger a nuestros usuarios. Además, los usuarios de AVAST pueden enviar archivos y enlaces a sitios web sospechosos directamente a AVAST Thread Labs aquí: https://ift.tt/2Ro1rrp

LxA: ¿Por qué algunos antivirus se han puesto bajo sospecha y se han descartado para ser instalados en ciertos sistemas gubernamentales? Todos conocemos el caso de una conocida firma de antivirus que ha sido rechazada por Europa. Sé que es porque a los antivirus se les da permisos totales, y eso puede ser un arma de doble filo, pero me gustaría conocer vuestra opinión…

L.C.: (no han contestado)

LxA: ¿Los antivirus para Linux son un simple port de los antivirus para Windows? Es decir, ¿se trata del mismo software portado para poder ser ejecutado en sistemas GNU/Linux?

L.C.: En este momento, AVAST no ofrece una solución antivirus para Linux para usuarios domésticos.

LxA: ¿El motor de búsqueda de malware en el caso de la versión para Linux detecta virus para Windows, rootkits, y los llamados multiplataforma (Flash, Java,…)? ¿O algo más?

L.C.: La seguridad Linux debería detectar todos los tipos de malware, incluído aquellos diseñados para Windows, Mac, Linux y multiplataforma.

LxA: ¿Crees que en un futuro próximo los antivirus serán sustituidos por otras herramientas de seguridad?

L.C.: En el futuro, los antivirus para dispositivos IoT vendrán en un formato diferente. La masa de dispositivos IoT y sistemas de casas inteligentes son demasiado grandes y diversos como para crear una protección de punto final para todos ellos. Imagina que tienes que instalar una solución de seguridad en todos tus dispositivos inteligentes.

La solución para proteger hogares inteligentes es brindar protección a nivel de red. El router es el centro de la red doméstica inteligente, a la que se conectan todos los dispositivos, y es donde debe comenzar la protección. Como los dispositivos y el tráfico que envían es tan diverso, necesitamos inteligencia artificial para detectar y bloquear amenazas. Los dispositivos IoT y sus actividades y flujos de datos son más predecibles que los de las PC o los móviles, por lo que es muy factible entrenar algoritmos de aprendizaje automático para detectar amenazas. Detrás de cualquier PC, podemos esperar a un ser humano cuyos patrones de comportamiento pueden parecer bastante aleatorios: un usuario puede navegar casualmente por Internet durante un tiempo, y luego comenzar repentinamente a conectarse a un montón de sitios o enviar cientos de correos electrónicos. Sin embargo, si un refrigerador comienza a enviar correos electrónicos, por no mencionar a cientos de miles de ellos, las soluciones de seguridad pueden reconocer que esto es una clara señal de que algo está mal. Y esto hace que sea relativamente sencillo para las soluciones de seguridad establecer una línea de base y detectar anomalías de comportamiento en comparación con esa línea de base.

En Avast, hemos creado una nueva plataforma de seguridad IoT, Smart Life, que se basa en la tecnología AI para identificar y bloquear amenazas y se entrega a través de un modelo de Software como Servicio (SaaS) para proveedores de servicios de telecomunicaciones y clientes. Una de nuestras ofertas iniciales basadas en la plataforma Smart Life es Avast Smart Home Security, que brindará a los consumidores protección y visibilidad de lo que está sucediendo en su red doméstica. Las características clave incluyen la detección de amenazas de privacidad, botnets y malware, así como la navegación segura y la prevención de ataques de Denegación de Servicio Distribuido (DDoS). La solución se basa en nuestra tecnología de inteligencia artificial a medida, y aprende constantemente el comportamiento típico y los patrones de uso. Como resultado, es capaz de identificar hacks a través de anomalías en el tráfico con cualquier dispositivo IoT a medida que ocurren y pueden actuar. Como resultado, por ejemplo, si un termostato inteligente se enciende en un momento inusual y transmite datos en un volumen alto a una ubicación desconocida, podemos actuar al instante para detener el ataque y alertar a la familia sobre la actividad extraña. Y a medida que el espacio de IoT evolucionó, adquirimos conocimientos y, por lo tanto, una mejor capacidad para protegerlo. Después de todo, hay un futuro brillante por delante: donde los dispositivos de IoT realmente pueden brindarnos más comodidad que problemas.

Y con ésta entrevista termina nuestra serie de entrevistas a compañías de antivirus, que tendrán un artículo analizando lo que hemos aprendido con el tiempo sobre si debemos o no instalar un antivirus en Linux y sobre lo que nos han comentado en estas entrevistas…Con los datos que he podido sacar de esta entrevista y la de ESET, junto con algunas opiniones que he podido conocer de ingenieros de seguridad de Google o algunos consejos del propio Chema Alonso que he podido leer, el artículo que puede salir es bastante interesante y quizás inesperado para muchos. Como siempre digo, no todo lo que nos dicen es siempre verdad y hay que aprender a filtrar y saber qué podemos dar por válido. Sinceramente pienso que hay bastante desconocimiento entre los usuarios sobre temas de seguridad que espero disipar pronto, al menos en los usuarios de GNU/Linux.

No olvidéis comentar…

El artículo AVAST: entrevista exclusiva para LxA ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2AA5722
via IFTTT

GRV : Una herramienta para ver los repositorios Git desde la terminal

Cuando se trabaja en un repositorio Git, puede suceder que queramos ver el estado del repositorio. Varias soluciones están disponibles para nosotros desde utilizar algunos comandos de git hasta utilizar algun cliente de git para escritorio.

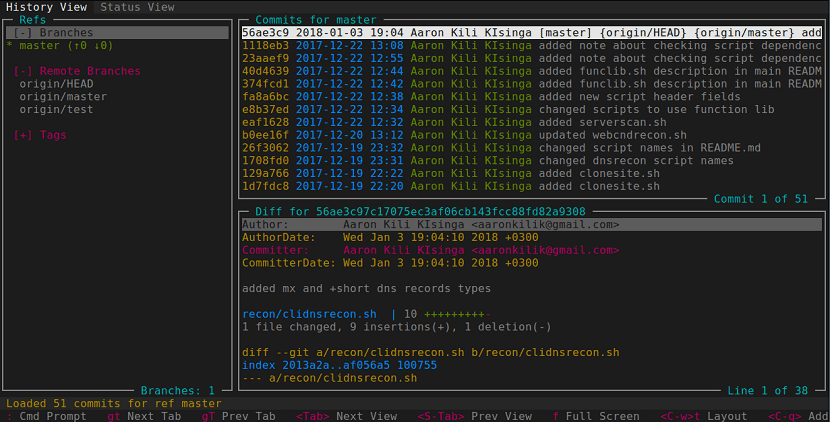
Pero en esta ocasión hablaremos sobre GRV la cual es una herramienta de línea de comandos de código abierto basada en Go que muestra información de un repositorio Git.

GRV proporciona al usuario una forma de ver y buscar referencias, confirmaciones, bifurcaciones y diferencias mediante el uso de enlaces de teclas similares a Vi / Vim . Su comportamiento y estilo se pueden personalizar fácilmente a través de un archivo de configuración.

Además, existen varios temas y pueden ser modificados, al igual que los colores.

Características de GRV:

  • Proporciona un lenguaje de consulta para filtrar refs y confirmaciones.
  • Admite enlaces de teclas similares a Vi / Vim de forma predeterminada, y los enlaces de teclas se pueden personalizar.
  • Captura los cambios en el repositorio al monitorear el sistema de archivos permitiendo que la interfaz de usuario se actualice automáticamente.
  • Está organizado como pestañas y divisiones; permite crear pestañas y divisiones personalizadas utilizando cualquier combinación de vistas.
  • Soporta temas personalizables.
  • Ofrece soporte para el ratón.

Requisitos:

  • La versión 1.5 o posterior de Go debe estar instalada en su sistema.
  • libncursesw, libreadline y libcurl.
  • cmake (para construir libgit2).

¿Cómo instalar GRV en Linux?

Si quieres conocer un poco mas esta herramienta o simplemente la quieres instalar en tu sistema, puedes hacerlo siguiendo los pasos que te compartimos a continuación.

Para realizar la instalación de GRV primero instalen las dependencias necesarias usando alguno de los siguientes comandos acorde a tu distribución de Linux.

Si son usuarios de Debian, Ubuntu, Linux Mint y derivados de estos, debemos de teclear en una terminal lo siguiente:

sudo apt install libncurses5-dev libncursesw5-dev libreadline-dev cmake

Para los que son usuarios de RHEL / CentOS deben de teclear:

sudo yum install ncurses-devel readline-devel cmake  

Para el caso de los usuarios de Fedora

sudo dnf install ncurses-devel readline-devel cmake

Luego instalen GRV, los siguientes comandos instalarán GRV en $ GOPATH/ bin y se construirá un libgit2 estático y se incluirá en GRV cuando se construya de esta manera.

go get -d github.com/rgburke/grv/cmd/grv

cd $GOPATH/src/github.com/rgburke/grv

make install

Para el caso especial de los que son usuarios de Arch Linux, Manjaro, Antergos o cualquier sistema derivado de Arch Linux.

Podrán hacer una instalación directa. Simplemente deben de tener activado el repositorio de AUR y tener un asistente de AUR en su sistema.

Si no cuentas con alguno instalado, puedes consultar el siguiente artículo en donde te recomendamos algunos.

Ahora en una terminal debemos de teclear el siguiente comando:

yay -S grv-git

Y listo con ello ya podrán comenzar a utilizar esta herramienta.

¿Cómo instalar GRV en Linux mediante paquete Snap?

Para quienes prefieran obtener esta herramienta de una forma mas sencilla pueden hacerlo con ayuda de los paquetes Snap. Solamente debes de contar con el soporte para poder instalar aplicaciones de este tipo en tu sistema.

Ahora solamente en una terminal deberán de teclear:

sudo snap install grv

Después de realizar la instalación de GRV con éxito, en tu sistema puede ver referencias, confirmaciones y diferencias de su repositorio utilizando la sintaxis que sigue.

GOBIN/grv -repoFilePath /path/to/repository/

En este ejemplo, veremos confirmaciones, ramas y diferencias del archivo de repositorio en ~/bin/shellscripts:

GOBIN/grv -repoFilePath ~/bin/shellscripts

El ultimo método con el que contamos para poder instalar esta herramienta en nuestro sistema, es descargando el paquete binario de este.

Para ello debemos de abrir una terminal en nuestro sistema y teclear los siguientes comandos en ella:

wget -O grv https://github.com/rgburke/grv/releases/download/v0.3.0/grv_v0.3.0_linux64

Hecha la descarga ahora deben de darle permisos de ejecución con:

chmod +x ./grv

Y pueden ejecutar el binario de la aplicación con:

./grv -repoFilePath /path/to/repo

Uso

Puede encontrar opciones de uso adicionales tecleado el comando de ayuda en la terminal, el comando es este:

GOBIN/grv -h

De igual forma pueden consultar el siguiente enlace, en donde se describen un poco mas el uso de esta herramienta.

El artículo GRV : Una herramienta para ver los repositorios Git desde la terminal ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2KG9r4z
via IFTTT

LibrePCB : un editor de circuitos de código abierto para Linux

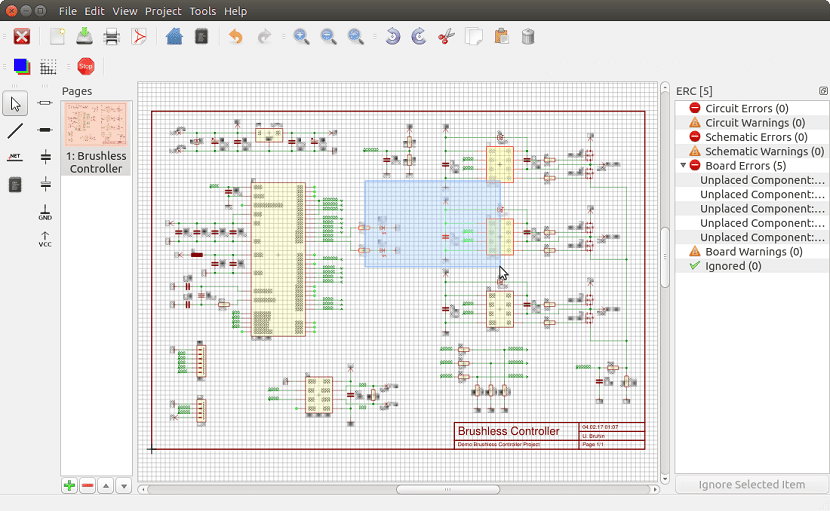
LibrePCB es un editor de circuitos y de código abierto (GNU GPLv3), un software libre EDA para desarrollar placas de circuito.

El editor esquemático es muy fácil de usar y aún poderoso. Gracias al innovador concepto de biblioteca, no es necesario preocuparse de elegir huellas al dibujar el esquema.

Y a diferencia de otras herramientas EDA, tampoco es necesario preocuparse por asignar manualmente los pines de símbolos a los bloques de huellas más adelante en el editor de paneles.

Al agregar componentes al esquema, la mayoría de las herramientas EDA le permiten elegirlos de una lista simple de las bibliotecas instaladas (a menudo nombradas por el fabricante).

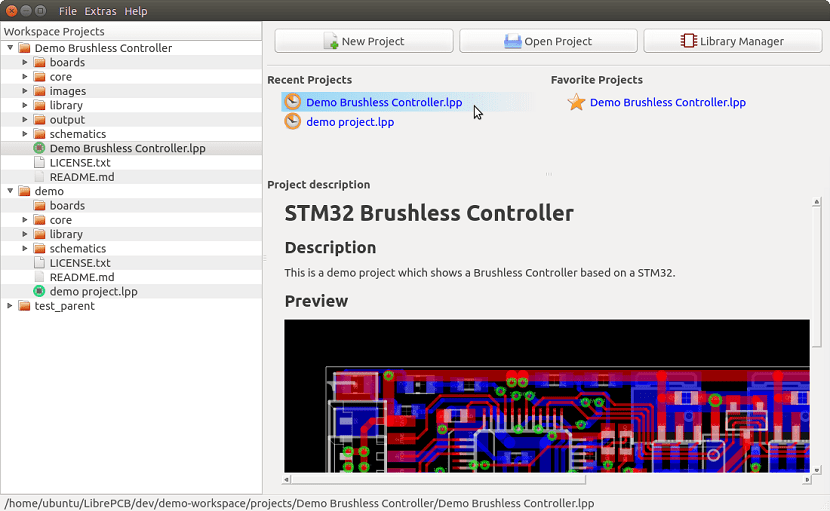
LibrePCB cuenta con una interfaz gráfica bastante intuitiva además de su panel de control nos dará acceso a los proyectos que tenemos en desarrollo, con una gestión ideal de los últimos editados y los proyectos que más utilizamos.

Además de ello LibrePCB permite al usuario el poder incorporar cualquier biblioteca de proyectos pasados, con lo cual de una manera sencilla simplemente se descarga e instala la biblioteca deseada a utilizar.

Entre sus principales características podemos destacar las siguientes:

  • Multiplataforma (Unix / Linux, Mac OS X, Windows)
  • Multilingüe (tanto elementos de aplicación como de biblioteca)
  • All-In-One: gestión de proyectos + biblioteca / esquemática / editores de tableros
  • Interfaz gráfica de usuario intuitiva, moderna y fácil de usar.
  • Diseño de biblioteca muy potente con algunos conceptos innovadores.
  • Formatos de archivo legibles para bibliotecas y proyectos
  • Función multi-PCB (diferentes variantes de PCB del mismo esquema)
  • Sincronización automática de la lista de redes entre el esquema y la placa.

¿Cómo instalar el editor de circuitos LibrePCB en Linux?

De momento no hay versiones estables disponibles todavía, pero existen algunos paquetes que te facilitaran a la instalación de esta estupenda herramienta si no quieres compilarla en tu sistema.

Una de esas formas es con ayuda de los paquetes de Flatpak, con los cuales simplemente debemos de contar con el soporte para poder instalar aplicaciones de este tipo en nuestro sistema.

Si no cuentas con este soporte añadido a tu sistema, puedes visitar el siguiente artículo en el cual te explicamos cómo hacerlo.

Ahora ya teniendo el soporte Flatpak, podemos instalar la aplicación abriendo una terminal y ejecutando el siguiente comando:

flatpak install --user https://flathub.org/repo/appstream/org.librepcb.LibrePCB.flatpakref

Si ya contaban con este tipo de instalación, pueden verificar si existe una versión más actual, ejecutando el siguiente comando en su terminal.

flatpak --user update org.librepcb.LibrePCB

Y listo con ello ya tendrán instalada la última versión de este editor de circuitos libre, solo tienen que buscar el lanzador en su menú de aplicaciones para poder ejecutarlo en su sistema.

Si no encuentran el lanzador, pueden abrir la aplicación con ayuda del siguiente comando:

flatpak run org.librepcb.LibrePCB

Otro de los métodos que tenemos para poder obtener esta aplicación, es con ayuda de una AppImage, la cual podremos descargar abriendo una terminal y en ella ejecutando los siguientes comandos:

wget https://download.librepcb.org/releases/0.1.0/librepcb-0.1.0-linux-x86_64.AppImage -O librepcb.AppImage

Hecha la descarga ahora debemos darle permisos de ejecución a la aplicación descargada con el siguiente comando:

chmod +x ./librepcb.AppImage

Y finalmente podremos ejecutar esta aplicación dando doble clic sobre el archivo descargado o desde la terminal lo podremos ejecutar con el siguiente comando:

./librepcb.AppImage

Instalación en Arch Linux

Para los que son usuarios de Arch Linux podrán instalar esta herramienta desde AUR, por lo que deben de contar con un asistente de AUR para su instalación.

Te puedo recomendar algunos en esta publicación. Ahora abrimos una terminal y en ella ejecutamos el siguiente comando:

yay -S librepcb

El ultimo método que tenemos es con ayuda de los contenedores de docker, es importante contar con docker instalado el sistema para poder realizar la construcción del contenedor.

Para poder realizar la construcción tenemos que abrir una terminal y ejecutar en ella los siguientes comandos:

mkdir librepcb-docker && cd librepcb-docker

wget https://raw.githubusercontent.com/LibrePCB/LibrePCB/master/dev/docker/Dockerfile

wget https://raw.githubusercontent.com/LibrePCB/LibrePCB/master/dev/docker/build_container.sh

wget https://raw.githubusercontent.com/LibrePCB/LibrePCB/master/dev/docker/run_container.sh

Ahora procedemos a construir el contenedor con:

./build_container.sh

Finalmente podremos ejecutarla aplicación con:

./run_container.sh librepcb         


El artículo LibrePCB : un editor de circuitos de código abierto para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2KE22mf
via IFTTT

Es lanzada la actualización de KDE Plasma 5.14.4 con 45 cambios y más

El proyecto KDE anunció la carta actualización de su entorno de escritorio KDE Plasma 5.14.4, siendo esta actualización una bastante importante pues además de incluir las correcciones de su versión interior, este lanzamiento incluye mejoras a Flatpak y al gestor de paquetes gráfico Plasma Discover.

El escritorio KDE Plasma es un entorno que ofrece un hermoso escritorio y saca el máximo partido de la tecnología de la informática moderna. También se destaca por su continua actualización.

KDE Plasma mejora la compatibilidad con pantallas HiDPI e incorpora un intérprete de órdenes gráfico convergente, capaz de modificar su interfaz gráfica según el dispositivo en uso.

También incluye un nuevo tema de escritorio por defecto, llamado Breeze. Otros cambios incluyen la migración a una nueva pila de gráficos completamente acelerada por hardware centrado en un gráfico de escena (lienzo) basado en OpenGL ES.

Plasma 5 completa la migración de KDE Plasma 4 a QtQuick 5.

El QtQuick 2 de Qt 5 usa un un gráfico de escena OpenGL ES acelerado por hardware para componer y representar gráficos en la pantalla, lo que permite la delegación de tareas de representación de gráficos computacionalmente costosas a la GPU, lo que libera recursos en el procesador principal del sistema y es más rápido y eficiente.

Principales novedades de KDE Plasma 5.14.4

Con este nuevo lanzamiento de actualización del entorno de escritorio varios componentes se han actualizado en el cual se incluye un total de 45 cambios de los cuales mencionaremos algunos de ellos.

Sobre esta versión, sus desarrolladores comentaron lo siguiente:

“Hoy KDE lanza una actualización para KDE plasma 5, versión 5.14.4.

La versión de Plasma 5.14 fue lanzado en octubre con muchos refinamientos de recursos y nuevos módulos para completar la experiencia de escritorio. esta versión agrega nuevas traducciones y correcciones de los colaboradores de KDE. Las correcciones son normalmente pequeñas, pero importantes. “

Además varios componentes del entorno recibieron mejoras, de los cuales los siguientes componentes se vieron beneficiados:

Plasma Desktop

Esta versión agrega una semana de nuevas traducciones y correcciones de los colaboradores de KDE. Las correcciones de errores suelen ser pequeñas pero importantes e incluyen:

El arreglo de la pantalla de progreso global para las actualizaciones además de que se mejora el contraste de la etiqueta frente a ciertos fondos de escritorio.

También se arregló el problema del cierre del panel de control cuando se daba clic entre las categorías de cuadrícula múltiple

Discover

En Discover se arregló un error al eliminar una categoría y la visualización del progreso global para actualizaciones.

Addons de plasma

Se soluciona el manejo de errores en los datos actualizados y el uso correcto de DataEngineConsumer

Se arregló el menú contextual del widget y se corrigió un problema con la fecha y hora al empareja las zonas horarias de forma menos restrictiva

Además, se mejoró la navegación con el teclado

Plasma Networkmanager (plasma-nm)

En Openconnect había un error ya que este no vuelva a cargar el diálogo de autenticación de forma indefinida cuando el grupo era cambiado.

En los Complementos de VPN se corrigió el diseño cuando se utiliza el campo de contraseña y se corrigió las solicitudes de secrets para conexiones VPN que se realizaban en todo el tiempo.

Sobre los demás componentes que recibieron actualizaciones del entorno encontramos a los siguientes: Plasma Workspace, Plasma Audio Volume Control, plasma-browser-integración, Breeze, KScreen, KWin y kactivitymanagerd.

Sobre la próxima actualización de KDE

Después de que este cuarto lanzamiento de actualización de la rama 5.14.x de KDE los desarrolladores ya comenzaron a trabajar en lo que será la próxima actuaizacion de su entorno de escritorio.

La próxima actualización de mantenimiento está planificada como la quinta para la serie de KDE Plasma 5.14 la cual será KDE Plasma 5.14.5.

Por lo que se espera que esta sea liberada el próximo año, siendo un poco exactos para el dia 8 de enero del 2019.

Esto significa que KDE Plasma 5.14.5 también marcará el final de la vida útil de la serie de entornos de escritorio KDE Plasma 5.14. Por lo tanto, no hay ninguna actualización adicional se hará después de la versión 5.14.5.

El artículo Es lanzada la actualización de KDE Plasma 5.14.4 con 45 cambios y más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2BDnV2f
via IFTTT

Linux Kernel 4.18 llega al final de su ciclo, actualiza ahora

Greg Kroah-Hartman desarrollador de Linux Kernel anuncio el final del ciclo de Linux Kernel 4.18, recomendando a los usuarios que actualicen a Linux Kernel 4.19 lo más pronto posible.

Lanzado en agosto del 2018 por Linus Torvalds, el Linux Kernel 4.18 introdujo mitigaciones para Spectre variante 1 y 2 para arquitecturas ARM de 32-bits, mitigaciones para Spectre variante 4 para arquitectura ARM64 (AArch64) y ARMv8, y soporte inicial para GPUs Radeon Vega 20.

Además, trajo el compilador en tiempo de ejecución para programas eBPF para arquitecturas de 32 bits, mejor soporte para F2FS, mejor soporte para USB-C y USB 3.2, junto a soporte oficial para Qualcomm Snapdragon 845.

“Anuncio el lanzamiento de Linux Kernel 4.18.20. Todos los usuarios de Linux Kernel 4.18 deben actualizar. Esta es la última actualización de la serie, ha llegado a su ciclo de vida y es necesario actualizar.” Menciona Kroah-Hartman.

Ya que Linux Kernel 4.18 no tiene soporte a largo termino, llega al final de su vida con la actualización 4.18.20 lanzado la semana pasada por Kroah-Hartman, el 21 de noviembre. Todos los usuarios de la serie Linux 4.18 deben actualizar a la última rama, Linux Kernel 4.19.

Si estás en una rama con Linux Kernel 4.18 te recomendamos actualizar a la serie 4.19 tan pronto como sea posible.

El artículo Linux Kernel 4.18 llega al final de su ciclo, actualiza ahora ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2AuuCSt
via IFTTT

WallpaperDownloader: descarga y cambia el fondo de tu escritorio

Aplicaciones como WallpaperDownloade existen diversas, tal es el caso de variety, pero hoy vamos a hablar sobre otro administrador de fondos de escritorio.

WallpaperDownloader, esta es una aplicación gráfica basada en Java para descargar, administrar y configurar fondos de pantalla desde Internet. Esta aplicación es de código abierto (GPL3) y totalmente gratuito. Es compatible con GNU / Linux, OS X y Windows.

Tiene todas las funciones de un administrador de fondo de pantalla, desde la descarga, el almacenamiento y el cambio a la gestión del espacio. Funciona en Mate, GNOME Shell, Unity, XFCE y KDE Plasma 5.0 y superior.

Cuenta con una interfaz de usuario bastante intuitiva con controles que le permiten descargar fondos de pantalla en función de las resoluciones de pantalla preferidas, las palabras clave, el tamaño de la imagen y los proveedores de imágenes.

Características

Tiene algunas características interesantes como:

  • El usuario puede seleccionar palabras clave para hacer coincidir los fondos de pantalla deseados en diferentes fuentes.
  • Actualmente, hay seis proveedores implementados para la búsqueda.
  • Descargar fondos de pantalla con cierta resolución.
  • Descargar fondo de pantalla cada X minutos.
  • Cambiar el fondo de pantalla cada X minutos.
  • WallpaperDownloader: descargue, administre y cambie fácilmente su fondo de escritorio

¿Cómo instalar WallpaperChanger en Linux?

Si son usuarios de Ubuntu o cualquier sistema derivado de este, podremos instalar la aplicación desde un repositorio con el siguiente comando:

sudo add-apt-repository ppa:eloy-garcia-pca/wallpaperdownloader

Hecho esto ahora debemos de actualizar nuestra lista de repositorios y aplicaciones con:

sudo apt-get update

Y finalmente podemos instalar la aplicación con el siguiente comando:

sudo apt install wallpaperdownloader

En Arch Linux y sus derivados, está disponible en AUR. Por lo tanto, puede instalarlo utilizando un asistente de AUR, por ejemplo en este comando hacemos uso de yay:

 yay -S wallpaperdownloader

Para el resto de las distribuciones de Linux para poder obtener esta aplicación es con ayuda de los paquetes de Snap, por lo que debemos de contar con el soporte de este en nuestro sistema.

Ya seguros de que podemos instalar aplicaciones de este tipo, basta con ejecutar el siguiente comando para obtener WallpaperDownloader en nuestro sistema:

sudo snap install wallpaperdownloader

Y listo.

También podremos utilizar el paquete jar de la aplicación, para ello debemos de descargarla con:

wget https://bitbucket.org/eloy_garcia_pca/wallpaperdownloader/src/15760ed222b2862c820249ee0eb7e25e3f2a29c3/wallpaperdownloader.jar?at=master

Ya descargado el paquete, lo podemos ejecutar con el siguiente comando:

java -Dsun.java2d.xrender=f -Xmx256m -Xms128m -jar wallpaperdownloader.jar

Uso de WallpaperChanger en Linux

Una vez instalado, procedemos a ejecutarlo buscando el lanzador de la aplicación en nuestro menú de aplicaciones o desde el paquete jar con el comando anteriormente mencionado.

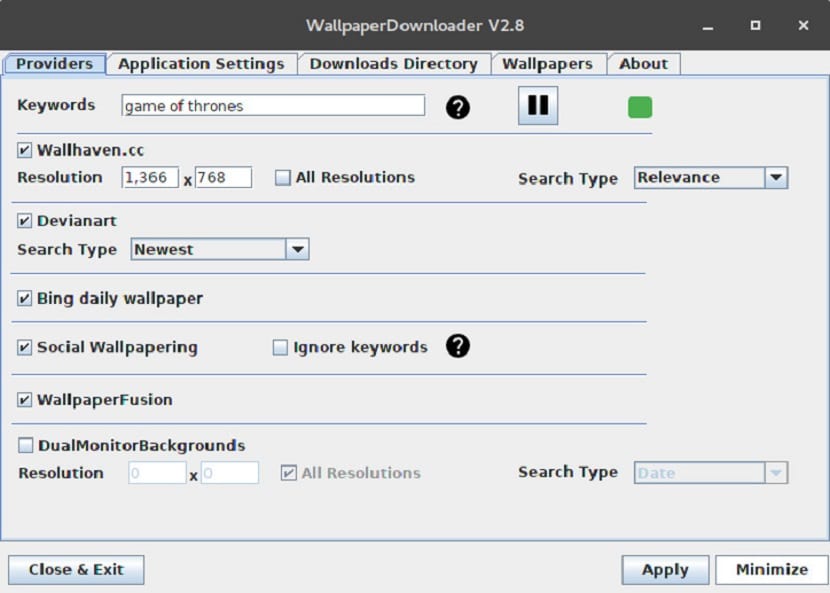
Hecho esto, estaremos dentro de la interfaz del programa, la cual pueden ver similar a esta:

Como puede ver en la captura de pantalla anterior, WallpaperDownloader puede obtener sus fondos de pantalla favoritos de diferentes fuentes (Wallhaven.cc, Devianart, Bing, etc.).

En la aplicación basta con elegir su proveedor preferido y presione el botón “Aplicar” para descargar los fondos de pantalla. Además, puede elegir la resolución de los fondos de pantalla antes de descargarlos.

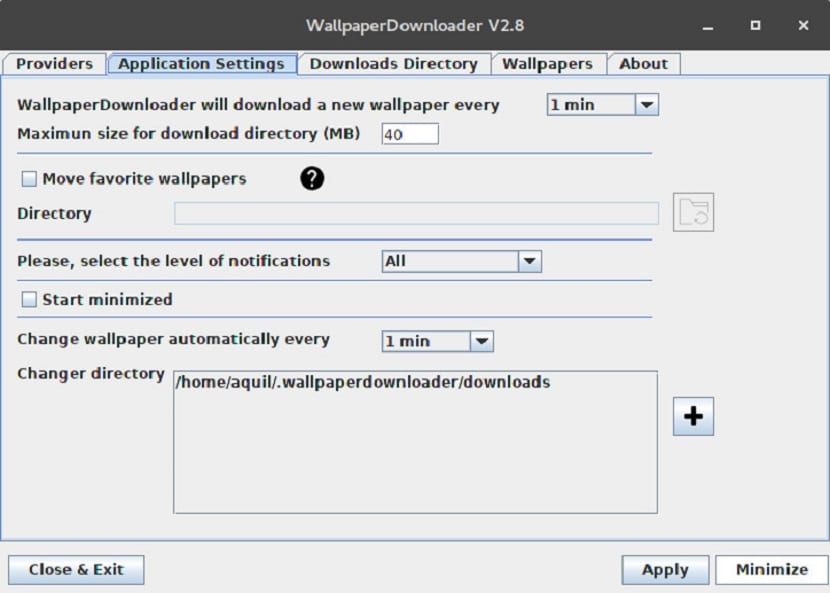
En la sección Configuración de la aplicación , puede establecer diferentes parámetros, como

  • Descargar fondos de pantalla cada X minutos.
  • Tamaño máximo para su directorio de descarga.
  • Cambiar el fondo de pantalla cada X minutos.
  • Establecer la ubicación del cambiador de papel tapiz.

Ahora en la parte del “Directorio de descargas” es posible poder definir la ubicación de su ubicación de descarga preferida para conservar los fondos de pantalla.

Mientras que en la sección Fondos de pantalla, puede administrar todas las imágenes descargadas y también obtener una vista previa del fondo de pantalla seleccionado, eliminar el fondo de pantalla, configurar la imagen seleccionada como fondo de pantalla de su escritorio, etc.

Básicamente, todo lo que tienes que hacer es completar tu resolución de pantalla, seleccionar los proveedores de fondos de pantalla e ingresar las palabras clave para fondos de pantalla y WallpaperDownloader se encarga del resto

Una vez que haya realizado todos los cambios, haga clic en el botón Aplicar .

El artículo WallpaperDownloader: descarga y cambia el fondo de tu escritorio ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FM1RXi
via IFTTT