Purism prepara los kits de desarrollo del Librem 5, el teléfono podría llegar en abril

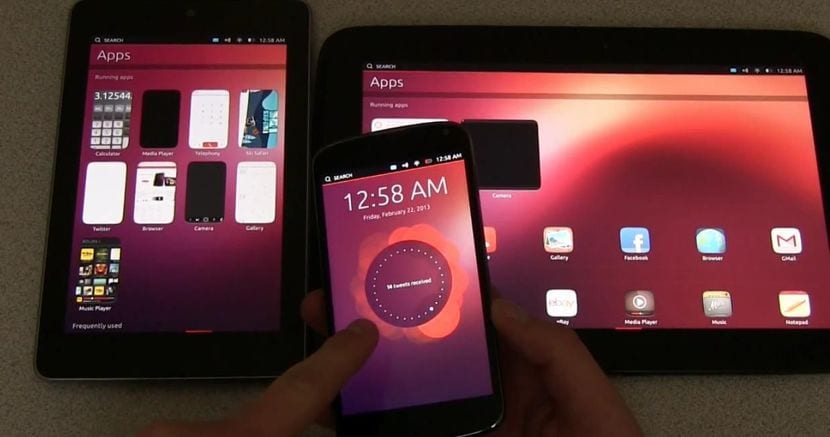
Justo días antes de las vacaciones de fin de año, Purism ha anunciado que han terminado de preparar los kits de desarrollo para su móvil Linux Librem 5 y será enviado pronto a todos sus fundadores.

Usando como base el nuevo y poderoso chip i.MX 8M ARM de 64 bits, los kits de desarrollo de Librem 5 llegarán a todos los fundadores que han apoyado a la iniciativa, ahora mismo Purism necesita todo el soporte de la comunidad para continuar y acelerar el desarrollo de este teléfono con Linux enfocado en la privacidad y seguridad.

Librem 5 podría lanzarse en abril de 2019

Purism reporta que su teléfono móvil enfocado en la privacidad y seguridad Librem 5 sigue en camino para lanzarse en abril de 2019, luego de que la compañía retrasara el lanzamiento de enero de 2019 debido a unos errores en los chips de desarrollo. Pero ellos todavía necesitan toda la ayuda de la comunidad para revisar tanto hardware como software.

El Librem 5 será el primer teléfono enfocado en la privacidad y seguridad, y con suerte también será el primer teléfono exitoso en portar el sistema operativo Linux. Purism cree que el 2019 será el año de los teléfonos Linux, así que si estás interesado únete a alguno de sus canales y ayuda con el desarrollo.

Ya que estamos en temporada navideña, Purism ha preparado una oferta especial para aquellos que quieran fundar su iniciativa y adquirir un Librem 5 tan pronto como sea posible. Su paquete “It’s a Secure Life” te da una laptop y el móvil por tan sólo $599 dólares, este precio aumentará a $699 dólares el 7 de enero de 2019.

El artículo Purism prepara los kits de desarrollo del Librem 5, el teléfono podría llegar en abril ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QFqCJR
via IFTTT

FreeBSD 12.0 llega con muchas novedades y mejoras

El equipo de FreeBSD ha anunciado la inmediata disponibilidad de la primera versión estable para su serie 12. FreeBSD 12.0 ya está aquí y la acompañan muchas actualizaciones de software.

FreeBSD 12.0 llega con muchos cambios y características borradas, modificadas o añadidas.

Dentro de las novedades más importantes nos encontramos actualizaciones de la versión 1.1.1a LTS de OpenSSL, Unbound sube a la versión 1.8.1, OpenSSH a la versión 7.8p1 y KDE llega hasta la versión 5.12.5.

FreeBSD 12.0 ha activado las opciones de configuración DANE-TA, VIMAGE del Kernel por defecto. La opción NUMA también ha sido activada por defecto, pero solo para las configuraciones del Kernel para amd64 GENERIC y MINIMAL.

El soporte de gráficos ha sido mejorado para emparejarse con la generación actual de hardware. El controlador DRM para chips gráficos modernos será removido en FreeBSD 13.

Entre otras cosas muchos controladores han sido actualizados y otros tantos han sido removidos.

FreeBSD continúa siendo una excelente opción para usar software libre en escritorios, plataformas embedidas o servidores modernos. FreeBSD 12.0 está disponible para arquitecturas i386, amd64, sparc64, powerpcspe, powerpc, aarch64, armv6 y armv7.

Si quieres conocer todos los cambios que vienen incluidos en FreeBSD 12.0 puedes visitar el anuncio completo. Puedes descargar la imagen de esta distribución desde este enlace.

El artículo FreeBSD 12.0 llega con muchas novedades y mejoras ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2SXSiq5
via IFTTT

Las distribuciones GNU/Linux más seguras de 2018

En los tiempos que corren es bueno tener todos los escudos posibles y más para proteger nuestros equipos. Muchos creen que Linux es 100% y eso no es verdad, de hecho, ningún sistema operativo o software de cualquier tipo es 100% seguro. Tampoco el hardware se escapa de vulnerabilidades como hemos visto con los últimos escándalos de Spectre y Meltdown, pero hay algo que podemos hacer y es al menos contar con un SO seguro como base.

Aunque los sistemas tipo Unix no son 100% seguros, sí que son más seguros por lo general que Microsoft Windows, además de ser de código abierto y poder someter a su código fuente a un escrutinio en busca de vulnerabilidades, backdoors intencionadas o no, etc. Y si quieres saber cuáles son las distros más seguras que hemos listado para este año que termina, 2018, te animo a que sigas leyendo nuestro post:

  • QUBES OS: es un viejo conocido de LxA, ya que no es la primera vez que hablamos de ella en este blog. Este sistema operativo, como ya contamos, cuenta con dos máquinas virtuales o entornos virtualizados para crear un aislamiento muy seguro, separando procesos. Para ello hace uso del famoso hypervisor Xen. Seguramente os suene esto de otra vieja conocida, Whonix… El propio Eduard Snowden ha hablado bastante positivamente de esta distro. ¡Anímate a probarla! Web oficial.
  • TAILS OS: también otra de la que hemos hablado bastante en nuestro blog y también relacionada con Edward Snowden. En este caso, más que a la seguridad en sí, esta distro es una Debian-based con un énfasis especial para la privacidad y anonimato, evitando dejar rastro cuando navegamos por la red. Para conseguir esa seguridad y privacidad extra se baja en proyectos tan conocidos como Tor. Además, se puede ejecutar en modo Live y consume poca RAM, por lo que es bastante ligera. Web Oficial
  • HEADs OS: este no es un proyecto tan conocido, pero igualmente es una distro Linux 100% FOSS que ha llegado en este último año para posicionarse como una buena alternativa para TAILS, usando algunas mejoras para fortalecer la seguridad del kernel (hardened kernel) y el uso de navegación TOR-routed. Web Oficial
  • Whonix: poco hay que decir de esta distro con medidas de seguridad casi paranóicas… También está basada en Debian y corre dos VMs. Una de esas máquinas virtuales es la llamada workstation, es decir, la propia para el sistema operativo. Mientras que la otra, conocida como gateway, es la que lleva el tráfico de la red a través de Tor. A diferencia de Tails, que elimina el estado anterior tras reiniciarse, en este caso se mantiene, por lo que podría ser un problema…  Web Oficial
  • Subgraph OS: es un proyecto diseñado para ser una resistente plataforma, y sus desarrolladores han trabajado duro para mejorar la seguridad. Edward Snowden también la ha piropeado, aunque ten en cuenta que en este caso se encuentra en una fase alpha de desarrollo, por tanto, muy temprana como para recomendarla hasta que no madure algo más.   Web Oficial
  • Otras: hay muchas más, e incluso otros proyectos de sistemas operativos seguros no basados en Linux, me refiero a los basados en BSD por si te interesan. Incluso podríamos citar otras distros, como IprediaOS y Discreete Linux con importantes mejoras de seguridad y/o privacidad.

Pero si lo que quieres es una distro más genérica para el día a día, puedes optar por Debian o CentOS, que son dos de las más seguras para la mayoría de usuarios.

El artículo Las distribuciones GNU/Linux más seguras de 2018 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2SOsY5I
via IFTTT

Ya fue liberada la versión de actualización de SUSE Linux Enterprise 12 SP4

SUSE Linux Enterprise Server (SLES) es un sistema diseñado para servidores, mainframes y estaciones de trabajo, pero también puede instalarse en computadoras de escritorio para realizar pruebas.

Las versiones principales se lanzan en un intervalo de 3 a 4 años, mientras que las versiones menores (llamadas “Service Packs”) se lanzan aproximadamente cada 18 meses.

Los productos SUSE Linux Enterprise, incluido SUSE Linux Enterprise Server, reciben pruebas más intensas que el producto de la comunidad openSUSE , con la intención de que solo las versiones maduras y estables de los componentes incluidos lleguen al producto empresarial publicado.

Deben recordar que el tiempo de soporte para SUSE Linux Enterprise Server 12 es de 13 años (hasta 2024 + 3 años de soporte extendido), y SUSE Linux Enterprise Desktop 12 es de 7 años (hasta 2021).

Para aquellos que quieran obtener versiones más recientes, se recomienda cambiar al uso de la nueva rama recientemente lanzada de SUSE Linux Enterprise 15.

Llega la nueva versión Service Packs 4 para SUSE Linux Enterprise 12

Hace poco los desarrolladores de SUSE presentaron la nueva versión de actualización de SUSE Linux Enterprise 12 llegando este con su nuevo SP4.

Al igual que en las actualizaciones anteriores de la rama SUSE 12, el kit de distribución propone el Kernel de Linux 4.4, GCC 4.8, el escritorio basado en GNOME 3.20 y versiones anteriores de los componentes del sistema.

Los cambios se centran principalmente en el nuevo soporte de hardware y la virtualización.

Soporte de hardware ampliado, por ejemplo, agregó soporte para la memoria no volátil Intel Optane DC (NVDIMM) y soporte mejorado para los nuevos procesadores Intel, AMD Zen 2, IBM Z14, IBM LinuxONE Rockhopper II e IBM POWER9 (Little Endian).

El rango de ARM SoC admitidos ha aumentado, incluido el soporte para Raspberry Pi 3 Model B y un servidor SUSE Linux Enterprise Server separado para ARM 12 SP4 para Raspberry Pi.

Como opción, se introdujo un paquete con el Kernel Linux 4.12, se transfirió desde SUSE Linux Enterprise 15 y permitió simplificar la preparación para la migración a SUSE 15 (de forma predeterminada, el Kernel basado en la rama 4.4 todavía se ofrece en SUSE 12).

Las compilaciones para sistemas IBM Z agregaron soporte para la virtualización basada en el hipervisor KVM, lo que hace posible migrar entornos de IBM KVM a SUSE Linux Enterprise Server.

También se ha agregado soporte experimental al mecanismo de protección de AMD Secure Encrypted Virtualization (AMD SEV).

Lo cual permite el cifrado de memoria transparente de las máquinas virtuales, en el que solo el sistema huésped actual tiene acceso a los datos descifrados, y el resto de las máquinas virtuales y el hipervisor obtienen datos cifrados al acceder a esta memoria.
Se agregó soporte para cifrar páginas de memoria individuales utilizando la tecnología SME (Secure Memory Encryption) introducida en los procesadores AMD.

SME permite marcar las páginas de memoria como cifradas, después de lo cual estas páginas se cifrarán automáticamente cuando se escriban en DRAM y se descifren cuando se leen desde DRAM.

SME es compatible con los procesadores AMD a partir de la familia 17h. Para usar la nueva característica, necesita instalar un paquete alternativo con el kernel de Linux 4.12.

Cambios importantes en la versión 12 SP4

Se agregó soporte para la biblioteca OpenSSL 1.1.1 y el protocolo TLS 1.3. OpenSSL 1.0 continúa siendo por defecto, y OpenSSL 1.1.1 se ofrece como una opción.

Por otro lado, se eliminó el módulo de YaST para configurar un servidor SSH que estaba en desuso en SUSE 12 y proporcionaba solo un conjunto limitado de funciones.

En lugar de este módulo, se recomienda utilizar el editor / etc / sysconfig y el Administrador de servicios.

También se actualizó la pila de TPM 2.0 (Trusted Platform Module), que proponía una nueva implementación del administrador de recursos.

Así como varias aplicaciones fueron actualizadas en esta nueva actualización incluyendo Samba 4.4.2, Python 2.7.9, Python 3.4.1, Perl 5.18.2, Ruby 2.1, KIWI 9.15.3.

La distribución se puede descargar y utilizar de forma gratuita, pero el acceso a actualizaciones y arreglos está limitado a un período de prueba de 60 días.

El lanzamiento está disponible en versiones para las arquitecturas x86_64, ARM64, Raspberry Pi, IBM POWER8 LE e IBM System z.


El artículo Ya fue liberada la versión de actualización de SUSE Linux Enterprise 12 SP4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Cij6M5
via IFTTT
Cities: Skylines actualizado con un nuevo DLC

Cities: Skylines ha recibiod una interesante y maravillosa actualización, una pequeña sorpresa para todos los gamers que están enganchados a este increíble título de simulación de ciudades y gestión de las mismas. El nuevo DLC tiene nuevo contenido y también algunos problemas o bugs que se daban en la anterior versión corregidos, por tanto eso se traducirá en más diversión y una mejor experiencia para los usuarios de este videojuego.

Concretamente el DLC se conoce como Industries DLC y llega tras otros DLCs anteriores. Así Cities: Skylines se continúa actualizando para contentar a sus adeptos, que ya no tendrán que sufrir más esos pequeños inconvenientes que se han corregido. En las tiendas online de videojuegos como Humble Store y Steam de Valve y apuedes adquirir tanto el título original, como los diferentes DLCs disponibles, e incluso hay packs con todos ellos a un buen precio.

Por ejemplo, en el enlace de Steam anterior tienes el pack completo, donde por ahora no se incluye este DLC Industries, pero supongo que lo actualizarán pronto y lo añadirán a la lista. No obstante, puedes adquirirlo desde ya desde este otro enlace de Steam, donde si que tienes directamente la compra para Industries DLC. Lo encontrarás en dos versiones, una más barata de unos 14€ y otra más cara de 17€, esta última nombrada como Plus.

Con esta nueva DLC podrás dirigir tu propia industria, con nuevos edificios industriales para construir, tanto extractores de materias primas como los destinados a producción del producto final. Se engloban la industria agrícola, forestal, mineral, petróleo, etc. Esos edificios incluyen extractores, instalaciones de almacenamiento, procesado y edificios auxiliares, así como otros extras y carreteras. Fábricas de comida, juguetes, muebles, automóviles, electrónica,…que fabrican artículos para dar trabajo y bienestar a tu ciudad…

El artículo Cities: Skylines actualizado con un nuevo DLC ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QYTM5X
via IFTTT

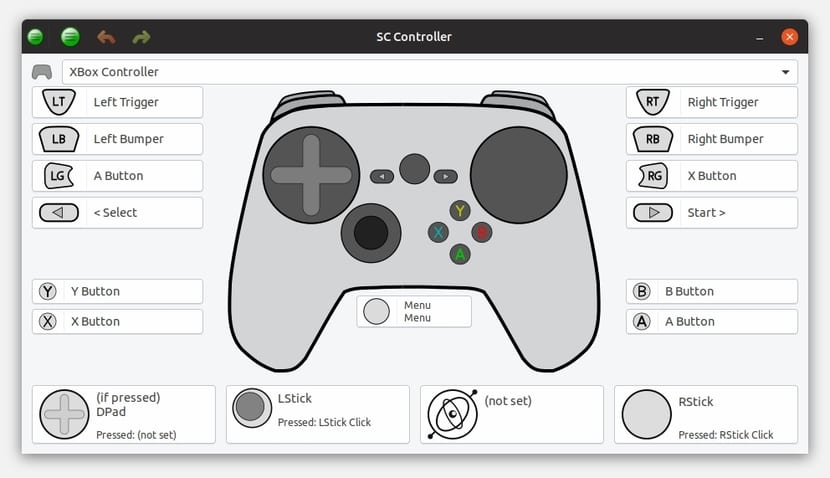
SC Controller: la magnífica app para el gamepad tiene actualización

SC Controller es una excelente app o herramienta con una agradable e intuitiva interfaz gráfica que ha sido desarrollada para configurar de la mejor forma la Steam Controller, el famoso gamepad de Valve para los gamers. Pues bien, ahora han atenido dos nuevos lanzamientos o actualizaciones que seguro que te gustarán. Así, sus desarrolladores dan señales de que continúan trabajando duro para mejorar el proyecto paso a paso…

Primeramente, han lanzado la última actualización o build de la tool, la versión v0.4.6 que interesantes cambios. De acuerdo con el desarrollador, los ficheros config ahora han sido convertidos al último formato, por lo que no necesitas mantener la compatibilidad con las viejas versiones. Además, se añade soporte para el protocolo Retroarch RemotePad, permitiendote usar cualquier smartphone con RetroArch instalado como un gamepad. Sí, usar tu móvil como un mando para juegos.Adicionalmente se han incluido algunas mejoras en cuanto a las funcionalidades y también se han reparado algunso bugs que afectaban a varias cosas en la versión anterior, entre ellas la que producía el scc-daemon crashing con Steam Play y también se ha reparado la UI. Y si eso te parece poco, también hay una versión o lanzamiento experimental, la versión v0.4.9.2, en la que se ha reescrito gran parte del código de SC Controller para soportar más plataformas.

Eso incluye el soporte para NetBSD, OpenBSD, XInput bajo Windows 8 y mucho más. Fantásticos progresos para esta app que también funciona bajo Linux como ya debes saber. Si quieres más detalles sobre ella o conseguir su código fuente, descargarla, colaborar, o ver los últimos cambios detallados, puedes visitar la página de GitHub donde se aloja este proyecto desde este mismo enlace. Espero que te agraden los cambios y que tengas una buena experiencia con ella.

El artículo SC Controller: la magnífica app para el gamepad tiene actualización ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2EnNqGC
via IFTTT

Rocket League ha sido actualizado

Rocket League es un título del que ya hemos hablado en este blog varias veces, por tanto, si sigues a LxA ya sabrás de él. De todas formas, seguramente hayas hablado de este videojuego antes, ya que ha tenido un gran éxito y se encuentra posicionado en las listas de los mejores videojuegos para GNU/Linux entre los mejores, a pesar de su sencillez en algunos aspectos. Pero como sabemos, es cuestión de gustos, y a veces juegos que no podrían parecer gran cosa se convierten en todo un fenómeno.

Pues bien, si ya eres uno de sus adictos o si piensas instalarlo pronto, debes saber que ha llegado una nueva actualización también para nuestra plataforma. Rocket League se actualiza gracias al trabajo de Psyonix Inc., con algunas importantes novedades que seguro te van a gustar. Por cierto, si aún no dispones de este título y estás intresado, lo tienes disponible tanto en la tienda de Valve Steam como también en GOG (en este caso con un 50% de descuento ahora). Una de las grandes novedades que hemos visto para Rocket League desde este 10 de diciembre es la segunda Rocket Pass disponible hasta el 18 de marzo de 2019. También hay cambios en la progresión, aunque no son demasiado grandes, pero sí que resultan agradables. A partir de ahora, cada vez que toques la bola podrás obtener dos puntos (limitado a 1 por segundo), el bono de ganancia también se ha duplicado de 50 a 100, y se ha puesto un máximo de semana nuevo y otros cambios en cuanto al número de victorias (14 a 21).

Para saber más sobre el videojuego, puedes acudir a las tiendas que dije o dirigirte directamente a la web oficial de este título. Y estate atento a Steam, GOG y Humble, puesto que seguramente tengan rebajas en varios de sus videojuegos a la venta para esta Navidad…

El artículo Rocket League ha sido actualizado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QH3Qkb
via IFTTT

ESET identifico 21 paquetes maliciosos que reemplazan a OpenSSH

ESET ha realizado recientemente una publicación (PDF de 53 páginas) en donde muestra los resultados de un análisis de algunos paquetes de troyanos que fueron instalados hackers después de comprometer a los hosts de Linux.

Esto con el fin de dejar una puerta trasera o interceptar las contraseñas de los usuarios mientras se conecta a otros hosts.

Todas las variantes consideradas del software troyano reemplazaron los componentes del proceso del servidor o el cliente OpenSSH.

Sobre los paquetes detectados

Las 18 opciones identificadas incluyeron funciones para interceptar contraseñas de entrada y claves de cifrado y 17 brindaron funciones de puerta trasera que permiten a un atacante obtener acceso en secreto a un host pirateado utilizando una contraseña predefinida.

Además, los investigadores descubrieron que una puerta trasera SSH utilizada por los operadores de DarkLeech es la misma que la que usó Carbanak unos años más tarde y que los actores de amenazas habían desarrollado un amplio espectro de complejidad en las implementaciones de puerta trasera, a partir de programas maliciosos disponibles para el público. Muestras y protocolos de red.

¿Cómo fue posible esto?

Los componentes malintencionados se implementaron después de un ataque exitoso en el sistema; como regla, los atacantes obtuvieron acceso a través de la selección de contraseñas típicas o mediante la explotación de vulnerabilidades no parcheadas en aplicaciones web o controladores de servidores, después de lo cual los sistemas no actualizados utilizaron ataques para aumentar sus privilegios.

La atención merece el historial de identificación de estos programas maliciosos.

En el proceso de análisis de la botnet Windigo, los investigadores prestaron atención al código para reemplazar ssh con la puerta trasera Ebury, que antes del lanzamiento, verificó la instalación de otras puertas traseras para OpenSSH.

Para identificar a los troyanos competidores, se utilizó una lista de 40 listas de verificación.

Usando estas funciones, los representantes de ESET descubrieron que muchos de ellos no cubrían las puertas traseras conocidas anteriormente y luego comenzaron a buscar las instancias faltantes, incluso mediante la implementación de una red de servidores de honeypot vulnerables.

Como resultado, se identificaron 21 variantes de paquetes de troyanos que reemplazan a SSH, que siguen siendo relevantes en los últimos años.

¿Qué argumentan el personal de ESET sobre el asunto?

Los investigadores de ESET admitieron que no descubrieron estas propagaciones de primera mano. Ese honor va a los creadores de otro malware de Linux llamado Windigo (también conocido como Ebury).

ESET dice que mientras analizaban la red de bots Windigo y su puerta trasera central de Ebury, encontraron que Ebury tenía un mecanismo interno que buscaba otras puertas traseras OpenSSH instaladas localmente.

La forma en que el equipo de Windigo hizo esto, dijo ESET, fue usando un script Perl que escaneó 40 firmas de archivos (hashes) .

“Cuando examinamos estas firmas, nos dimos cuenta rápidamente de que no teníamos muestras que coincidieran con la mayoría de las puertas traseras descritas en el guión”, dijo Marc-Etienne M. Léveillé, analista de malware de ESET.

“Los operadores de malware tenían en realidad más conocimiento y visibilidad de las puertas traseras SSH que nosotros”, añadió.

El informe no entra en detalles sobre cómo los operadores de botnets plantan estas versiones OpenSSH en hosts infectados.

Pero si hemos aprendido algo de los informes anteriores sobre las operaciones de malware de Linux es que los hackers suelen confiar en las mismas técnicas de siempre para afianzarse en los sistemas Linux:

Ataques de fuerza bruta o de diccionario que intentan adivinar contraseñas SSH. El uso de contraseñas fuertes o únicas o un sistema de filtrado de IP para los inicios de sesión SSH debería prevenir este tipo de ataques.

Explotación de vulnerabilidades en aplicaciones que se ejecutan sobre el servidor Linux (por ejemplo, aplicaciones web, CMS, etc.).

Si la aplicación/servicio ha sido mal configurada con acceso root o si el atacante explota un fallo de escalado de privilegios, un fallo inicial comun de plugins desactualizados de WordPress puede ser fácilmente escalado al sistema operativo subyacente.

Manteniendo todo al día, tanto el sistema operativo como las aplicaciones que se ejecutan sobre él deberían evitar este tipo de ataques.

Se prepararon una secuencia de comandos y reglas para los antivirus y una tabla dinámica con características de cada tipo de troyanos SSH.

Archivos afectados en Linux

Así como archivos adicionales creados en el sistema y contraseñas para el acceso a través de la puerta trasera, para identificar los componentes OpenSSH que se han reemplazado.

Por ejemplo, en algunos casos, archivos como los utilizados para registrar las contraseñas interceptadas:

  • “/usr/include/sn.h”,
  • “/usr/lib/mozilla/extensions/mozzlia.ini”,
  • “/usr/local/share/man/man1/Openssh.1”,
  • “/ etc / ssh / ssh_known_hosts2”,
  • “/usr/share/boot.sync”,
  • “/usr/lib/libpanel.so.a.3”,
  • “/usr/lib/libcurl.a.2.1”,
  • “/ var / log / utmp”,
  • “/usr/share/man/man5/ttyl.5.gz”,
  • “/usr/share/man/man0/.cache”,
  • “/var/tmp/.pipe.sock”,
  • “/etc/ssh/.sshd_auth”,
  • “/usr/include/X11/sessmgr/coredump.in”,
  • “/ etc / gshadow–“,
  • “/etc/X11/.pr”

El artículo ESET identifico 21 paquetes maliciosos que reemplazan a OpenSSH ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LaHsuc
via IFTTT

Llega Firefox 64 con mejoras en la gestión de pestañas

Hace poco Mozilla anuncio el lanzamiento del navegador web Firefox en su nueva versión 64, así como la versión móvil de Firefox 64 para la plataforma Android.

En esta nueva versión se ha propuesto una nueva interfaz que se asemeja a un administrador de tareas, simplifica la evaluación del consumo de recursos por páginas individuales y adiciones y permite cerrar las pestañas sin salir de la página.

Novedades de Firefox 64

Para llamar a la página “about: performance”, se ha agregado un botón separado al menú principal. En el futuro planean continuar mejorando la página.

El diseño de la página about: crash se ha rediseñado completamente, en el que ahora puede realizar un seguimiento de los informes de errores enviados y no enviados, así como eliminar los informes acumulados de la unidad local.

Se implementó la capacidad de seleccionar simultáneamente múltiples pestañas (Mayús o Ctrl + clic) para mover, silenciar, agregar, cerrar las pestañas.

También se ha agregado el sistema de recomendación contextual de complementos que merecen la atención de funciones y servicios.

La decisión de seleccionar una recomendación se toma según la actividad del usuario en la Web y las funciones de navegación en el navegador.

Por ejemplo, si un usuario a menudo abre varias pestañas de cierto tipo y las usa a menudo, Firefox le recomendará que use la característica Pestañas ancladas.

Todas las decisiones sobre la selección de recomendaciones se toman localmente, sin que los datos sean enviados.

Las recomendaciones extendidas se activan actualmente solo para usuarios de EE. UU, por lo que para otros países próximamente estaría llegando esta característica.

También se agregó la posibilidad de eliminar un complemento a través del menú contextual que se muestra a través del botón de complemento en el panel.

En la interfaz para inspeccionar el diseño de capas múltiples de elementos de página (CSS Grid Inspector), se han agregado herramientas para trabajar con varias cuadrículas CSS superpuestas (se admiten simultáneamente hasta tres cuadrículas CSS).

Con ello se añadido el soporte para CSS-propiedades barra de desplazamiento color barra de desplazamiento de ancho y para ajustar el color y el ancho de la barra de desplazamiento.


Nuevas mejoras para Firefox 64

El resaltado de sintaxis de JavaScript se implementa en la línea de comandos de la Consola Web y en el panel Accesibilidad, cuando se desplaza sobre un elemento, ahora se muestra el nivel de contraste del texto con respecto al fondo.

Por su parte en el modo de diseño responsivo se garantiza que el tipo de dispositivo seleccionado se guarde entre sesiones.

De las demás características que se pueden destacar:

  • Se agregó soporte para un conjunto de extensiones CSS de funciones de medios de interacción para determinar la presencia de dispositivos de entrada y sus capacidades. Esto incluye el atributo de puntero: grueso para verificar si hay un mouse, pantalla táctil u otro dispositivo con un puntero.
  • Se implementó la propiedad específica del motor de WebKit ” -webkit-apariencia “, que permite utilizar el tema nativo del sistema operativo actual cuando se muestra un elemento;
  • Se agregaron las propiedades Window.screenLeft y Window.screen Top como análogos Window.screenX y Window.screenY.
  • Para ServiceWorker, se implementa el método ServiceWorkerContainer.startMessages (), y para WebRTC, la propiedad RTCIceCandidateStats.relayProtocol .
  • Para los recursos descargados a través de CSS (por ejemplo, background-image: url (“http: // …”)), ahora puede definir reglas de procesamiento de Referer individuales a través del encabezado HTTP de Referrer-Policy.
  • Los complementos del navegador agregaron API browser.menus.overrideContext () para implementar un estilo personalizado de menús contextuales.

En la versión para la plataforma Android, se ha agregado un nuevo elemento al menú para enviar quejas sobre la visualización incorrecta de sitios en la versión móvil de Firefox.

¿Cómo obtener la nueva actualización de Firefox 64?

La forma más rápida de poder obtener esta nueva actualización de Firefox 64 es descargando el tarball que ofrece directamente Mozilla desde su sitio de descargas para que pueda ser compilado e instalado por tu cuenta.

De otra forma te tocara esperar algunos días en lo que la actualización se ve reflejada en el navegador o en los repositorios de tu distribución de Linux.

El artículo Llega Firefox 64 con mejoras en la gestión de pestañas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2C53tYw
via IFTTT

Ubuntu Touch OTA-6 ya disponible, esto es lo nuevo

La comunidad UBports ha lanzado el día de hoy la sexta actualización OTA (Over-the-Air) del sistema operativo Ubuntu Touch para todos los dispositivos con soporte.

Ubuntu Touch OTA-6 está llegando para Fairphone 2, Nexus 5, OnePlus One, BQ Aquaris M10 FHD, Nexus 4, Meizu PRO 5, Meizu MX 4, BQ Aquaris E4.5 y BQ Aquaris E5 HD como una actualización incremental de la OTA-5 que llego hace dos meses, cambiando el sistema base a Ubuntu 16.04 LTS (Xenial Xerus).

“Ubuntu Touch es el sistema enfocado en la libertad y privacidad creado por UBports. Nuestra nueva actualización, OTA-6, llegará a todos entre los cinco días posteriores, puedes leer más sobre las novedades en nuestro anuncio.” Menciona el grupo UBports en el anuncio.

Esto es lo nuevo de Ubuntu Touch OTA-6

En Ubuntu Touch OTA-6, el navegador web Morph recibe soporte para restaurar sesiones de navegación en el reinicio, soporte para que las aplicaciones web accedan a contenido almacenado localmente, soporte para ReCaptcha, temas para barras de desplazamiento, una mejorada navegación entre ventanas, así como la habilidad de parar cualquier reproducción multimedia cuando se cierra una pestaña.

Se añade un nuevo dialogo de Evento en la aplicación Calendario para sugerir un calendario por defecto cuando hacen presión larga y se actualiza el ayudante de bienvenida para avanzar automáticamente cuando se presiona el botón Enter. Los usuarios de OnePlus One tendrán la habilidad de cambiar el volumen de los audífonos durante una llamada, mejores llamadas y actualizaciones de red.

La actualización Ubuntu Touch OTA-6 está aquí para traernos muchas mejoras y arreglos de errores en el sistema operativo diversas aplicaciones. Este lanzamiento se enfoca en tener una capa extra de estabilidad y confiabilidad de Ubuntu Touch, por eso es recomendado que todos los usuarios actualicen cuanto antes.

El artículo Ubuntu Touch OTA-6 ya disponible, esto es lo nuevo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2zR9eXY
via IFTTT