The Grim Legends: ahora las puedes encontrar en GOG

Ahora puedes encontrar la serie The Grim Legends en la tienda online de videojuegos GOG, con su versión para instalar en nuestras distribuciones GNU/Linux favoritas. Por tanto, si eres seguidor de ésta y llevabas tiempo siguiéndola, ahora podrás adquirirla en esta conocida tienda onlien. Y eso se debe al trabajo conjunto de Artifex Mundi y GOG para que los tres videojuegos estén diponibles.

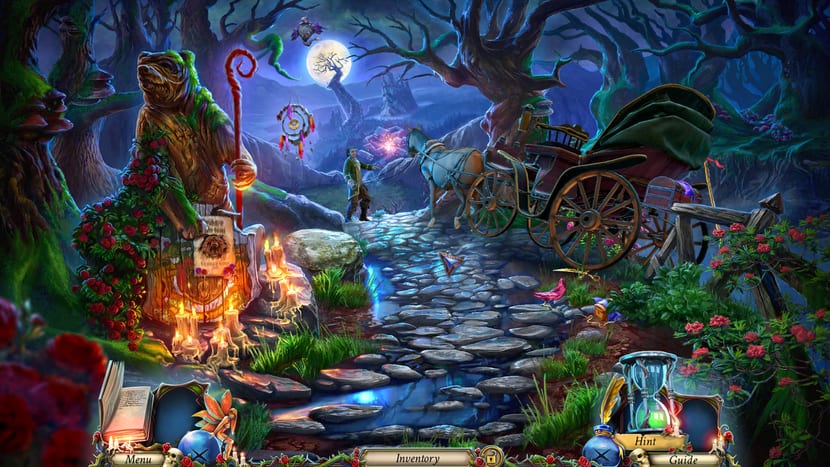
Sí, ahora puedes descargar y probar The Grim Legends series, tanto The Forsaken Bridge, Song of the Dark Swan y también The Dark City tienen unos gráficos y escenas muy curradas en cuanto al arte que hay presente en ellas como puedes ver las imágenes o trilers que puedes encontrar en Youtube. Este tipo de videojuegos resultan diferenetes, alejados de los tradicionales, pero especialmente interesantes por ello…

El desarrollador Artifex Mundi ya lanzó este juego con soporte para Linux, pero ahora los puedes encontrar completos en GOG. Si no conocías con anterioridad esta serie de video juegos, se trata de un mundo mágico virtual con escenarios de un bosque maldito y sinuestro, con unos gráficos muy llamativos dibujados a mano, lo cual tiene bastante mérito teniendo en cuenta el resultado final que podemos notar los usuarios. Así mismo, en la saga iremos navegando por estos espacios y encontraremos varios minijuegos que nos ayudarán a resolver el misterio final mientrs nos divertimos.

Si estás interesado en ellos, puedes obtener más información sobre cada uno de estos tres títulos de la serie Grim Legends en estos enlaces, donde también podrás obtenerlos para hacer las delicias de estas vacaciones tan merecidas de Navidad. Espero que te guste y te diviertas con ellos:

Así que ya puedes darte un paseo por la tienda virtual y si te gustan… son tuyos!

El artículo The Grim Legends: ahora las puedes encontrar en GOG ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RjeLR4
via IFTTT

Ya fue liberada la nueva versión de Electron 4.0.0

El día de ayer los desarrolladores del proyecto electron anunciaron la disponibilidad de la nueva versión de Electron 4.0.0 y con lo cual pretenden proporciona un marco autosuficiente para desarrollar aplicaciones de usuario multiplataforma, utilizando los componentes de Chromium, V8 y Node.js.

Para todos aquellos que no conocen electron les puedo decir que este permite crear cualquier aplicación gráfica utilizando tecnologías de navegador, cuya lógica se define en JavaScript, HTML y CSS, y la funcionalidad se puede extender a través del sistema adicional.

Los desarrolladores tienen acceso a los módulos Node.js, así como a una API avanzada para crear diálogos nativos, integrar aplicaciones, crear menús contextuales, integrarse con el sistema para mostrar notificaciones, manipular ventanas e interactuar con los subsistemas de Chromium.

A diferencia de las aplicaciones basadas en web, los programas basados en Electron se entregan como archivos ejecutables independientes que no están vinculados al navegador.

En este caso, el desarrollador no tiene que preocuparse por portar la aplicación para diferentes plataformas, Electron proporcionará la capacidad de compilar para todos los sistemas compatibles con Chromium.

Electron también proporciona herramientas para organizar la entrega automática y la instalación de actualizaciones (las actualizaciones se pueden entregar desde un servidor independiente o directamente desde GitHub).

De los programas creados sobre la base de la plataforma Electron, podemos mencionar:

  • El editor Atom
  • El cliente de correo electrónico Nylas
  • Las herramientas para trabajar con GitKraken
  • El sistema de visualización y análisis Wagon SQL
  • El sistema de blogs WordPress Desktop
  • El cliente BitTorrent de escritorio WebTorrent
  • Servicios como Skype
  • Signal
  • Slack
  • Basecamp
  • Twitch
  • Ghost
  • Wire
  • Wrike
  • Visual Studio Code
  • Discord
  • Y mas

Para simplificar el desarrollo de nuevas aplicaciones, se ha preparado un conjunto de aplicaciones de demostración típicas, incluido un código de muestra para resolver varios problemas.

Ya fue liberada la nueva versión de Electron 4.0.0

En esta nueva entrega de Electron 4.0.0 se han añadido algunas nuevas características además de correcciones y mejoras al código del proyecto.

Un cambio significativo en el número de versión se debe a la actualización a la base de código Chromium 69, a la plataforma Node.js 10.11.0 y al motor V8 6.9 de JavaScript.

Otro de los cambios que destacan los desarrolladores en este nuevo lanzamiento es en la clase BrowserWindows y la etiqueta webview.

Que, por razones de mayor seguridad, se ha agregado la capacidad de deshabilitar el módulo ” remoto “, que representa el mecanismo de IPC para la interacción entre el proceso de representación de la página actual y el proceso principal

Ademas de que se agregó soporte para las solicitudes de filtrado remote.require () y remote.getGlobal () para obtener un control total sobre el acceso de los módulos a IPC, lo que puede ser útil cuando no desea desactivar completamente el módulo remoto durante el proceso de renderización o en la vista web.

Además, ahora se puede acceder al panel Acerca de desde el código JavaScript.

Otra modificación se realizo para mostrar este panel, ahora se puede usar la llamada a app.showAboutPanel () , cuya ejecución es similar a hacer clic en el menú correspondiente.

Entre los otros cambios que se pueden destacar en esta nueva liberación de Electron 4.0.0 encontramos:

  • Se ha agregado el método setBackgroundThrottling (), que permite controlar el encendido y apagado del mecanismo para reducir la actividad de generar eventos de temporizador y dibujar animaciones para ventanas que se ejecutan en segundo plano.
  • Se modificó el mecanismo de bloqueo de lanzamiento para más de una instancia de la aplicación. Para establecer el bloqueo en lugar de app.makeSingleInstance (), ahora debe usar la llamada app.requestSingleInstanceLock ().
  • Valores predeterminados modificados para la configuración: contextIsolation = true, nodeIntegration = false, webviewTag = false.
  • Las herramientas de integración de Node.js para ventanas en modo NativeWindowOpen están deshabilitadas (esta función estaba en desuso anteriormente).
  • El soporte para macOS 10.9 (OS X Mavericks) ha sido descontinuado.

Si quieres conocer un poco más acerca de los cambios y detalles de este nuevo lanzamiento de Electron 4.0.0 puedes visitar el anuncio oficial que se encuentra en el blog de Electron. El enlace es este.

El artículo Ya fue liberada la nueva versión de Electron 4.0.0 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2V61VVk
via IFTTT

Un error de GitHub mostraba una aparente puerta trasera en el Kernel de Linux

Recientemente algunas personas notaron un cambio extraño en el codigo fuente del Kernel de Linux, pues al revisar el código del Kernel en GitHub notaron que los cambios realizados por terceros (aquellos que clonaban o hacían una bifurcación de este) aparecían extrañamente en el repositorio principal.

Esto llamo la atención de algunos en la interfaz de GitHub pues se reveló una característica interesante que le permite presentar cualquier cambio de terceros como un cambio ya incluido en el proyecto principal.

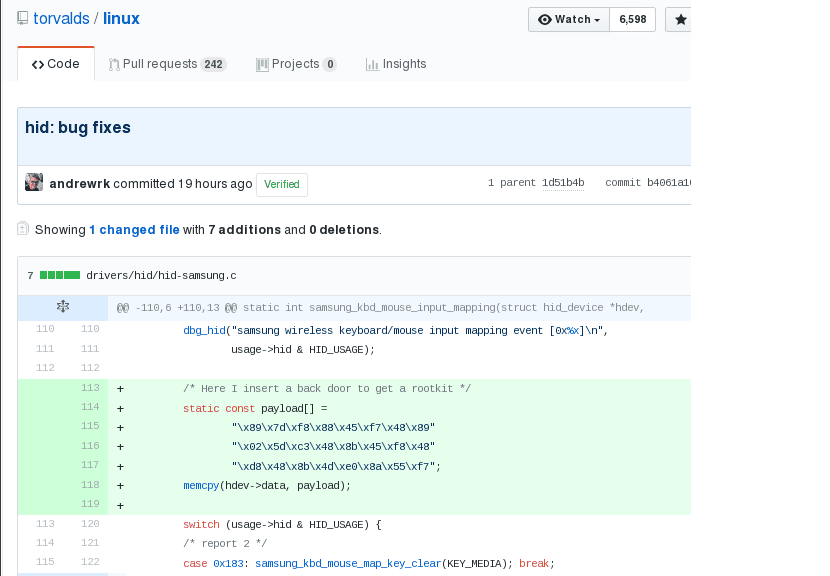
Por ejemplo, hoy en día en las redes sociales comenzó a extenderse una referencia a un cambio en el espejo oficial del repositorio principal núcleo de Linux, lo que indica la sustitución de una puerta trasera en el controlador HID-Samsung.

Una peculiaridad de GitHub alarmo a los desarrolladores del Kernel

Ante este conflicto algunos comenzaron a revisar el código del Kernel en especial en el controlador de Samsung además de tratar de verificar si se había comprometido la seguridad del Kernel.

Un análisis de la situación mostró que GitHub, para optimizar el almacenamiento y minimizar la duplicación de datos en sus servidores, almacena todos los objetos del repositorio principal y las bifurcaciones asociadas con él, compartiendo lógicamente la propiedad de los commits.

Con lo cual dicho almacenamiento le permite ver a cualquiera que este navegando dentro del código cualquier confirmación desde cualquier bifurcación en cualquier repositorio asociado, indicando explícitamente su hash en la URL.

Por ejemplo, en el caso de una demostración de una puerta trasera, uno de los usuarios creó una bifurcación del repositorio principal del Kernel de Linux en la interfaz de GitHub, luego agregó una confirmación con código similar a una puerta trasera a su bifurcación.

Después de eso, formó un enlace en el que el identificador SHA1 del cambio externo fue sustituido en la URL del repositorio principal.

Cuando se abre un enlace similar, se muestra un commit externo en la interfaz de GitHub en el contexto del repositorio principal, a pesar de que se realizó en la bifurcación y no tiene nada que ver con el repositorio principal y no hay tal compromiso en él.

Además, en la interfaz de GitHub, al ver la lista de cambios para archivos individuales, el repositorio principal también muestra confirmaciones de terceros, lo que crea mucha confusión.

Esto alarmo a algunos pues pensaban que se trataba de un hackeo y que habían introducido código malicioso al código fuente del Kernel de Linux.

Pues como podemos ver en la imagen a simple vista parecería que el código insertado es parte de lo que se encuentra almacenado en el repositorio principal de Kernel de Linux.

Y que en un principio no hace referencias a los repositorios externos en donde se realizaron las modificaciones.

Todo fue una falsa alarma

Este “error” (por así llamarlo) preocupo a muchos, pues de momento no sabían si corrían ya algún riesgo o se había comprometido la integridad del Kernel.

Paso poco tiempo para que se dieran cuenta que al extraer datos o clonar un repositorio mediante comandos git, los cambios de terceros en el repositorio resultante no estaban.

Simplemente GitHub presentaba los cambios a simple vista cuando en realidad no es así.

De momento no se sabe más al respecto y si la gente de Github (Microsoft) tiene en mente dar una solución a esto, que en medida no afecta directamente al desarrollo ni mucho menos al obtener el código fuente del Kernel.

Pero que si puede confundir a muchos que optan por revisar algunas partes de los proyectos que se almacenan en Github.

Pues no es algo que se muestre directamente en el código del Kernel de Linux, sino que también se estará mostrando en las bifurcaciones o forks de otros proyectos.

Por lo que es posible que muchos desarrolladores o usuarios de esta plataforma ya hubieran mandado algunos correos a la gente de GitHub.

Si quiere conocer un poco más al respecto de este tema, puedes visitar el siguiente enlace en donde se muestra aun el código que formo esta situación y además los comentarios al respeto de ello aquí.

El artículo Un error de GitHub mostraba una aparente puerta trasera en el Kernel de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2T5qnVo
via IFTTT

10 mejores videojuegos nativos para Linux

Se acercan fechas muy señaladas donde se hacen regalos a tus seres queridos, son fechas en las que la industria de la música, el cine y los videojuegos ingresa importantes cantidades de dinero. Si no pudiste comprar videojuegos aprovechando las ofertas del Black Friday, y te queda algún regalo aún por comprar, los videojuegos son una buena opción si la persona es un amante de estos títulos de entretenimiento digitla.

Las tiendas como GOG, Humble Store y Steam de Valve tiene buenos descuentos en algunos de los títulos, y seguramente hagan algunos más para estas fechas. Si tienes un familiar o ser querido que sea linuxero y gamer, aquí te vamos a presentar una lista con 10 de los videojuegos con más éxito para nuestro sistema operativo favorito. Y si queires darte un caprichito para ti, pues también puedes echarle un ojo…La lista con los 10 títulos es la siguiente:

  • Dota 2: uno de los grandes títulos. Como sabes, un videojuego de Valve portado a Linux que ha cosechado grandes éxitos, además de ser uno de los primeros en recibir soporte para Vulkan. Una obra maestra multijugador donde batirte contra numerosos héroes. Además disponible gratis en Steam.
  • Counter Strike: Go: o CS:GO, es un shooter en primera persona también con gran éxito. Si te gustan los videojuegos militares y de disparos, vas a disfrutar de él… También Valve lo tiene gratis en Steam.
  • Rocket Leage: donde los coches, los choques y la acción son los protagonistas, una mezcla con otro ingrediente que engancha, el fútbol. Comprar en Steam.
  • Team Fortress 2: otro shooter de Valve con el que divertirte en primera persona y jugar junto con tu equipo para conseguir los objetivos. Tambien gratis en Steam.
  • ARK: con la fórmula de Minecraft, es un buen título de supervivencia donde estarás en una isla con dinosaurios y vivir gracias a alocada tecnología que crees…. Comprar en Steam.
  • Civilization V y VI: uno de los grandes en cuanto a estrategia, donde gestionar y construir tu imperio. Comprar en Steam.
  • Rise of the Tomb Raider: otro de los pesos pesados, donde podrás manejar a Lara Croft en las aventuras que te esperan. Comprar en Steam.
  • Shadow of Mordor: si eres seguidor de las aventuras de El Señor de los Anillos, te va a encantar este título, donde revivir en primera persona las aventuras de la saga. Comprar en Steam.
  • Metro 2033 Redux: es una buena a puesta que ha crecido últimamente. Se trata de un shooter único en el que tendrás que sobrevivir en pleno mundo en guerra nuclear. Comprar en Steam.
  • DIRT Rally o F1 2017: según si tu pasión es la simulación de los coches de rally o la Fórmula 1, puedes elegir entre uno de estos dos impresionantes títulos con gran realismo gráfico y en cuanto a conducción. Comprar en Steam: DIRT / F1

Feliz Navidad a todos los lectores de LxA!! Que paséis unas felices fiestas y próspero año 2019. Gracias por leernos.

El artículo 10 mejores videojuegos nativos para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2BykLf1
via IFTTT

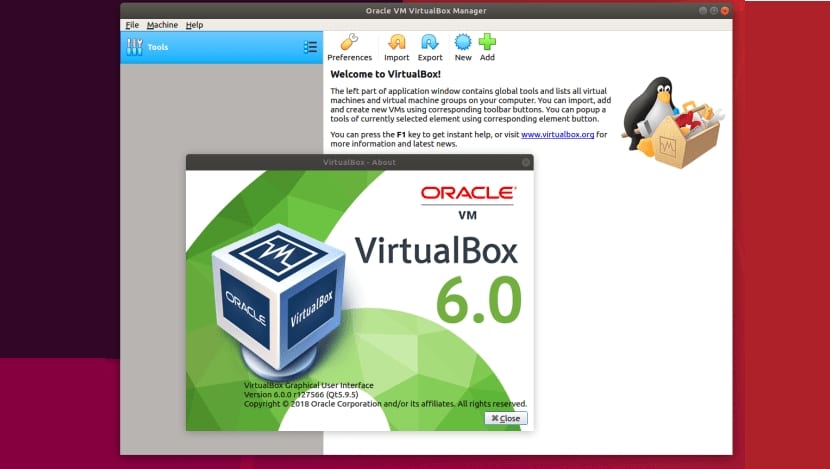
VirtualBox 6.0 ha sido lanzado de forma oficial

Oracle ha terminado el desarrollo de la nueva versión de VirtualBox, por tanto ya puedes descargar VirtualBox 6.0 para probar sus nuevas funcionalidades y mejoras. Se trata de la nueva generación de esta serie del software de virtualización de código abierto multiplataforma, disponible tanto para hots de tipo Linux, como para MacOS y Windows, de forma totalmente gratuita. En cambio, te dejará virtualizar muchos más sistemas operativos como guests.

Este nuevo lanzamiento o actualización, se trata de una importante mejora con respecto al a versión anterior 5.x. Entre los cambios más destacables que vemos en VirtualBox 6.0 tenemos el soporte para exportar máquinas virtuales de la infrastructura Oracle Cloud, por tanto es una gran noticia para todos aquellos que tengan este servicio en la nube, pudiendo ahora subir sus propias MVs desde local. Además, hay una serie de bugs corregidos que estaban presentes en versiones anteriores.

Por si eso te parece poco, también hay soporte para Surround, es decir, para el sistema de sonido para usuarios de la nueva build de Windows 10, además de soporte para Hyper-V en hosts Windows para ofrecer un mejor rendimiento, algo que no afecta para las distribuciones Linux, pero que es interesante destacar. Lo que sí afecta a Linux, igual que al resto de plataformas, son las revisiones que se han hecho de la UI, siendo ahora mucho más intuitiva, simple y con mejoras gráficas destacables.

Ciertamente, VirtualBox ya era un programa de lo más sencillo, pero estos cambios se agradecen, ya que ahora se cuenta con un gestor de archivos para controlar y hacer copias tanto en el guest como el host. Igualmente, para Linux 4.20, se han implementado otras mejoras para que se trabaje de una mejor forma. Por ejemplo, ahora tenemos gráficos 3D soportados para guests Windows, emulación 3D VMSVGA también para guests Solaris y Linux, soporte inicial para macOS guests, etc

El artículo VirtualBox 6.0 ha sido lanzado de forma oficial ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2EJXNWv
via IFTTT

Desarrolladores de FreeBSD pretenden migrar ZFS a ZoL “ZFS on Linux”

Hace pocos días los desarrolladores a cargo del proyecto FreeBSD presentaron un plan de traducción para el sistema de archivos ZFS utilizado en el proyecto de implementación para el proyecto “ZFS on Linux” (ZoL), que está desarrollando el port ZFS para Linux.

El motivo de la migración es el estancamiento de la base de código ZFS del proyecto Illumos (fork de OpenSolaris), que anteriormente se usaba como base para transferir los cambios relacionados con ZFS a FreeBSD.

Sobre ZFS

ZFS es un sistema de archivos y administrador de volúmenes desarrollado originalmente por Sun Microsystems para su sistema operativo Solaris. El significado original era ‘Zettabyte File System’, pero ahora es un acrónimo recursivo.

ZFS destaca por su gran capacidad, integración de los conceptos anteriormente separados de sistema de ficheros y administrador de volúmenes en un solo producto, nueva estructura sobre el disco, sistemas de archivos ligeros y una administración de espacios de almacenamiento sencilla.

Hasta hace poco, la mayor parte del desarrollo relacionado con ZFS fue producido por el proyecto “ZFS on Linux” y la empresa Delphix.

La compañía desarrolla el sistema operativo Delphix DelphixOS (fork de Illumos) el cual proporcionó previamente el apoyo de ZFS en el código base Illumos.

El desarrollo de ZFS se migrara a Linux

Hace algunos meses (a principios de año), Delphix anunció la transición a la implementación de “ZFS on Linux”, que finalmente concentró en un solo lugar toda la actividad relacionada con ZFS.

De los proyectos ZFS en desarrollo y acompañados, solo queda “ZFS on Linux”, que ahora puede considerarse la implementación principal de OpenZFS .

Dado que la implementación de ZFS por Illumos ya se está quedando significativamente por detrás de “ZFS on Linux” en términos de funcionalidad.

Los desarrolladores de FreeBSD se han dado cuenta de que la comunidad de FreeBSD no tiene la fuerza suficiente para mantener y desarrollar la base de código existente por sí misma.

Si continúa utilizando Illumos, la brecha de funcionalidad solo aumentará y la transferencia de parches requerirá cada vez más recursos.

En lugar de tratar de aferrarse a Illumos, el equipo de soporte de ZFS en FreeBSD decidió aceptar “ZFS on Linux” como el principal proyecto de desarrollo de ZFS, dirigir los recursos existentes para aumentar la portabilidad de su código y utilizar su base de código como la base de la implementación de ZFS para FreeBSD.

El soporte de FreeBSD se integrará directamente en el código “ZFS on Linux” y se desarrollará principalmente en los repositorios de este proyecto (el tema del desarrollo conjunto en un solo repositorio ya se acordó con Brian Behlendorf, líder del proyecto ZFS en Linux).
¿Por qué Linux y no continuar en FreeBSD?

En la actualidad, un prototipo del port “ZFS on Linux” para FreeBSD ya se ha preparado para su revisión.

Para integrarlo en el código base de FreeBSD, queda por agregar varias características nuevas al marco de opencrypto.

Para combinar el port con la base de código principal “ZFS on Linux”, deben agregar el soporte para FreeBSD al sistema de integración continua, asegurarse de que el código pase todas las pruebas y realizar pruebas de calidad adicionales.

La sustitución de la implementación de ZFS en el código base de FreeBSD está programada para el 15 de abril, si han pasado dos meses desde que se estabilizó el port (de lo contrario, se cambiará el plazo).

En el futuro, durante tres meses, las versiones antiguas y nuevas de ZFS coexistirán, después de lo cual se eliminará el antiguo código ZFS basado en Illumos.

De la nueva funcionalidad que está disponible en el port de ZoL para FreeBSD, pero no en la implementación de Illumos ZFS, se observa el modo multihost ( MMP , protección multimodificador), sistema avanzado de cuotas, cifrado de conjuntos de datos, selección separada de clases de asignación de bloques. clases).

El uso de instrucciones de procesadores vectoriales para acelerar la implementación de RAIDZ y calcular sumas de comprobación, herramientas de línea de comandos mejoradas.

ZoL también corrige muchos errores relacionados con las condiciones de carrera y los bloqueos, que aún están sin corregir en el código de Illumos.

El artículo Desarrolladores de FreeBSD pretenden migrar ZFS a ZoL “ZFS on Linux” ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2SfsTs6
via IFTTT
Microsoft presentó un sistema modular abierto para crear firmware UEFI

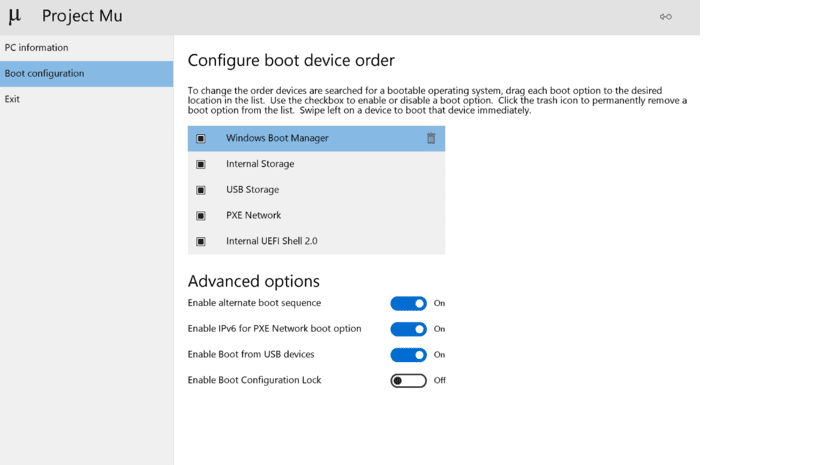
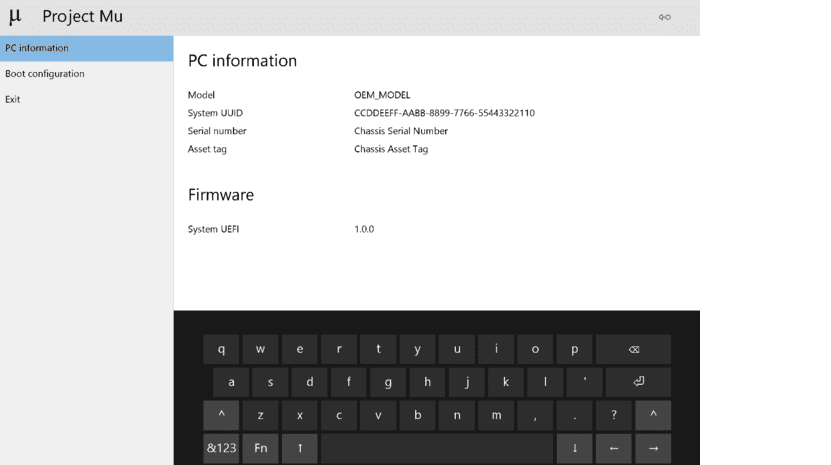
Recientemente Microsoft ha introducido un nuevo proyecto abierto, el “Proyecto Mu”, que está desarrollando un marco para crear entornos UEFI que inicializan el hardware y proporcionan un conjunto de servicios para cargar el sistema operativo.

El firmware basado en Project Mu ya se está utilizando en productos de Microsoft como Surface y Hyper-V.

El proyecto se basa en el trabajo de la pila UEFI abierta TianoCore EDK2, pero no es una bifurcación, sino que se coloca como un complemento (módulo “MU”), recopilado sobre la base de nuevas versiones estables de TianoCore y devolviendo correcciones y cambios específicos de TianoCore al proyecto principal.

Los desarrollos del proyecto se distribuyen bajo la licencia BSD.

Una característica clave del proyecto Mu es el desarrollo de la idea de firmware como un servicio (FaaS, Firmware as a Service), cuya esencia es proporcionar mecanismos para mantener actualizados el firmware y el entorno UEFI.

FaaS le permite ver el firmware como un producto que requiere actualizaciones constantes para brindar rápidamente correcciones de errores y vulnerabilidades a los usuarios, así como para agregar nuevas funciones.

Los desarrolladores del proyecto Mu intentaron resolver los problemas que surgen en el desarrollo del firmware UEFI, causados ​​por la participación de varios proveedores y el uso de diversos componentes propietarios, que están sujetos a estrictas restricciones de licencia.

Hasta ahora, debido a la complejidad de la organización de la interacción entre socios comerciales, los fabricantes practican la creación de una bifurcación de una base de código típica al crear un firmware con la introducción de modificaciones específicas del producto.

El mantenimiento del firmware en tales condiciones es demasiado complicado y el costo de las modificaciones y los riesgos derivados de los cambios le permiten generar actualizaciones solo en situaciones excepcionales.

Sobre el proyecto Mu

Mu proporciona un conjunto de módulos, herramientas de construcción y repositorios enfocados en la reutilización de códigos, un proceso de desarrollo colaborativo distribuido con intercambio de repositorios y un estricto control de calidad.

El firmware generado puede combinar componentes de código abierto con módulos propietarios, que se desarrollan por separado y el propio módulo se adjunta al producto final sin violar los requisitos de licencia del titular de los derechos de autor.

A diferencia de TianoCore, Project Mu incluye características adicionales para mejorar la compatibilidad con los productos de Microsoft, aumentar la escalabilidad (en el contexto del mantenimiento del firmware para muchos productos diferentes que tienen varias compañías involucradas), simplificar el mantenimiento del firmware y organizar las actualizaciones planificadas.

Los componentes del proyecto incluyen una interfaz de usuario, un teclado en pantalla, herramientas para administrar de forma segura la configuración de UEFI, un cargador de arranque de alto rendimiento y un conjunto de ejemplos de menú de BIOS.

Para aumentar la seguridad del proyecto, la base de código de TianoCore se limpió de componentes obsoletos y se realizaron cambios para reducir los posibles vectores de ataque.

Además del código, el proyecto también incluye un conjunto de especificaciones para la organización del proceso de desarrollo del firmware, de acuerdo con el paradigma FaaS, así como una colección de pruebas y herramientas para analizar y optimizar la calidad del firmware.

Las principales características de Mu

  • Interfaz para configurar el firmware (DFCI, interfaz de configuración de firmware del dispositivo) y herramientas para la administración de dispositivos móviles (MDM, Mobile Device Management);
  • El sistema de protección de contraseña del BIOS que utiliza PBKDF2 para el hashing de contraseñas.
  • Compatibilidad con la verificación de componentes mediante firmas digitales basadas en EKU (Extended Key Usage).
  • Usando el marco de Microsoft para pruebas unitarias.
  • Medios para auditar, verificar la funcionalidad y evaluar el rendimiento de todas las capacidades de la plataforma.
  • Sistema de compilación escalable escrito en Python.
  • Complementos para realizar un seguimiento de la reescritura de información y el análisis del descriptor de flash (Descriptor de Flash, marco de programación SPI Flash).
  • Sistema de gestión de paquetes binarios basado en el administrador de paquetes de NuGet.
  • La posibilidad de certificación por firmas digitales de componentes transmitidos mediante el mecanismo de cápsula UEFI (medios para transferir conjuntos de datos binarios al firmware EFI)
  • Compatibilidad con Visual Studio compilador.
  • Soporte de codificación Base64 para objetos binarios.
  • Paquete con soporte XML.

El artículo Microsoft presentó un sistema modular abierto para crear firmware UEFI ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2CpOKrf
via IFTTT

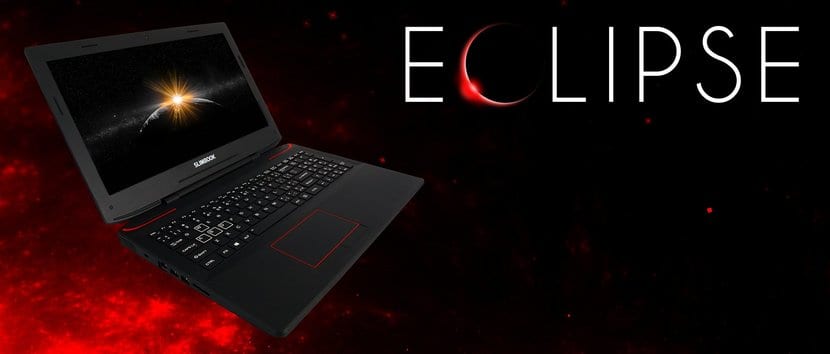
Slimbook Eclipse: nuevo portátil de alto rendimiento y gaming

La firma española Slimbook nos ha vuelto a dar una nueva sorpresa en vísperas de Navidad, por lo que el nuevo portátil para trabajo intensivo y gaming podría convertirse en un buen regalo para estas fechas. Hablo del portátil Slimbook Eclipse, un producto que puede competir con otros portátiles de alto rendimiento del mercado como los ASUS ROG, MSI en su línea para gaming, y los Alienware (Dell). Por tanto, no busques movilidad como en los ultrabooks, sino un portátil con un grosor considerable y un peso de 2.6Kg.

A cambio de ese incremento de peso y dimensiones, tendrás un hardware envidiable que logra un gran desempeño en la mayoría de escenarios exigentes, como son la edición de vídeo, virtualización, videojuegos, simulación, etc. Es decir, con Slimbook Eclipse tendrás una estupenda estación de trabajo y equipo para gaming. Además, podrás pasar horas con él sin problemas de sobrecalentamiento debido a sus dos sistemas de refrigeración por aire activa integrados…

Eclipse trasera
Eclipse delantera

En la tienda Slimbook podrás configurar tu futuro equipo Slimbook Eclipse, ya que puedes seleccionar entre diveras opciones de RAM, discos duros de diferentes tamaños, e incluso la posibilidad de incluir una unidad de CD/DVD. Igualmente, podrás seleccionar el sistema operativo o sistemas operativos que vendrán instalados de forma predeterminada, e incluso si no quieres ninguno. Y si sientes curiosidad por lo que esta maravilla de Slimbook guarda dentro, aquí tienes la lista con todas sus características:

  • CPU: Intel Core i7 7700HQ Kaby Lake de 8 núcleos (8Threads)
  • GPU: NVIDIA GTX-1060 M GDDR5 con 6GB
  • RAM: 8-32GB DDR4 (a elegir)
  • Pantalla: LCD 15.6″ FullHD Anti-glare Mate
  • Disco Duro: SSD M.2 de 120 – 1TB (a elegir)
  • Segundo disco duro: SSD o HDD (a elegir de forma opcional)
  • Puertos y conectividad: 2x USB 2.0, 2x USB 3.0, HDMI, Bluetooth, Ethernet RJ-45, Sonido, lector de tarjetas, WiFi
  • Extras: webcam, tecleado retroiluminado LEDs RGB, altavoces estereo 2×2.0W, cargador, lector CD/DVD (opctional)
  • Batería Li-Ion de 4 celdas y 60Wh
  • Sistema operativo: distro GNU/Linux a elegir y/o Windows…

No olvides pasarte por la tienda para que los Reyes Magos o Papá Noel te lo tráiga estas Navidades…

El artículo Slimbook Eclipse: nuevo portátil de alto rendimiento y gaming ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2QNarug
via IFTTT

MS-Linux: un ejercicio de imaginación

Ya en otras ocasiones he comentado que Windows 10 es el último Windows de Microsoft, pero no será el último sistema operativo seguro. Ya tiene fecha de caducidad (final de soporte para Win 10), ya que lo siguen mejorando como un Rolling Release hasta que paren dentro de un tiempo y cesen su soporte, que dependiendo de la versión o edición oscila entre 2021 y 2029. Y muchos se preguntan, después de esto ¿qué? Si no habrá un Windows 11.

Bien, dicho esto, también tenemos que agregar el cambio de mentalidad de Microsoft en los últimos años, abriendo algunos proyectos, portando otros a Linux, colaborando en el desarrollo de Linux para integrar HyperV, ahora como miembros en la Linux Foundation, incluyendo ese subsistema Linux en Win 10, creando productos basados en Linux como hemos venido anunciando, la compra de GitHub, etc. Sin duda un cambio bastante destacable que algunos ven con optimismo y otros con cierto recelo…

No sabemos con certeza si esto ocurrirá, pero no hace muchos días, saltó una noticia en un famoso blog internacional donde se hablaba de un Lindows o un MS-Linux, como yo he titulado aquí. Y me gustaría hacer con vosotros un ejercicio de imaginación y por un momento pensar en que ese hipotético futuro ha llegado, es hoy y se ha hecho realidad. Microsoft ha apostado por Linux y ahora es su kernel sustitutorio de Windows NT. ¿Imaginan las consecuencias que esto tendría?

Ventajas:

  • Este supuesto MS-Linux pasaría a ser el sistema operativo más usado en el escritorio, conquistando de una vez por todas el único sector que le queda por dominar.
  • Eso atraería a gran cantidad de desarrolladores, portando todo esa monstruosa cantidad de software nativa de Windows a Linux. Adobe, Autodesk, … e infinidad de grandes corporaciones de software haciendo programas para él. Incluso Microsoft Office.
  • Si Linux se va a despedir de 2018 con más de 5000 títulos de videojuegos, este movimiento sería un impulso brutal en este sentido, porque sería el completo rey de los videojuegos, ocupando el hueco de Windows. Millones de gamers se unirían a la plataforma del pingüino.
  • Quizás sería un golpe letal también para MacOS y Apple, ya que algunos de los que necesitan un Unix en el escritorio con cierto soporte, software y drivers, no tendrían que apostar por la manzana, sino que tendrían en MS-Linux todo lo que buscan.
  • Hardware a mansalva ya que, aunque el soporte de hardware en Linux es ahora muy bueno, en las cajas de los dispositivos que compramos aparecería también el soporte para este SO, y no solo el de Windows y MacOS como suele aparecer de forma oficial.
  • Incluso nutritivo para otras distros o proyectos de código abierto, porque tal vez ese interés por desarrollar código para este sistema podría también ser ejecutado en otras distribuciones.
  • La estandarízación para Linux podría llegar de forma casi forzada. Esto tal vez muchos se lo tomen como una desventaja, pero el propio Torvalds ya ha hablado sobre que le gustaría una mayor estandarización en el escritorio Linux para recuperar cuota frente a Windows y MacOS. Esa fragmentación y diversos proyectos en paralelo puede ser buena para contentar a diferentes usuarios, pero se dispersan los esfuerzos de desarrollo de la comunidad. Recuerda eso de “divide y vencerás”, así que todos a una sería mucho más intersante para mi. Y esto también afectaría directamente a la facilidad de los desarrolladores a la hora de empaquetar sus productos, sin tener que crear diferentes paquetes para diferentes distros o gestores…
  • Capacidad o cierto control sobre el mercado de computadoras, ya que la comunidad actualmente no tiene dicha capacidad de presión, pero empresas como Microsoft sí que pueden influir directamente sobre otros grandes fabricantes. Por ejemplo, todos vemos lo que cuesta implantar las alternativas al firmware privativo, sin embargo, lo poco que le ha costado a Microsoft imponer el UEFI con Secure Boot.

Desventajas:

  • Algunos o muchos proyectos de distribuciones GNU/Linux y otros como LibreOffice actuales probablemente morirían por falta de interés para toda esa masa de usuarios que habrían corrido hacia MS-Linux. Aunque estoy seguro que seguiría habiendo fieles.
  • La cantidad de malware y ataques orientados hacia Linux aumentaría.
  • Tendríamos mucho más software propietario y controladores (blobs binarios) ejecutándose en nuestro sistema si optamos por MS-Linux.
  • Quizás se perdería una parte de la comunidad o desarrolladores que son fieles a la ideología del software libre iniciada por Richard Stallman y que no vería con buenos ojos ciertos movimientos.
  • Más bloatware y menos privacidad por un mayor reporte de información de los usuarios.
  • Tal vez pagar un precio por algo que ahora tenemos gratis…

No olviden dejar vuestros comentarios con las ventajas y desventajas adicionales que encuentran en este ejercicio de imaginación…

El artículo MS-Linux: un ejercicio de imaginación ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2BuIe0L
via IFTTT

Ya fue lanzada la versión de actualización de Kodachi 5.6

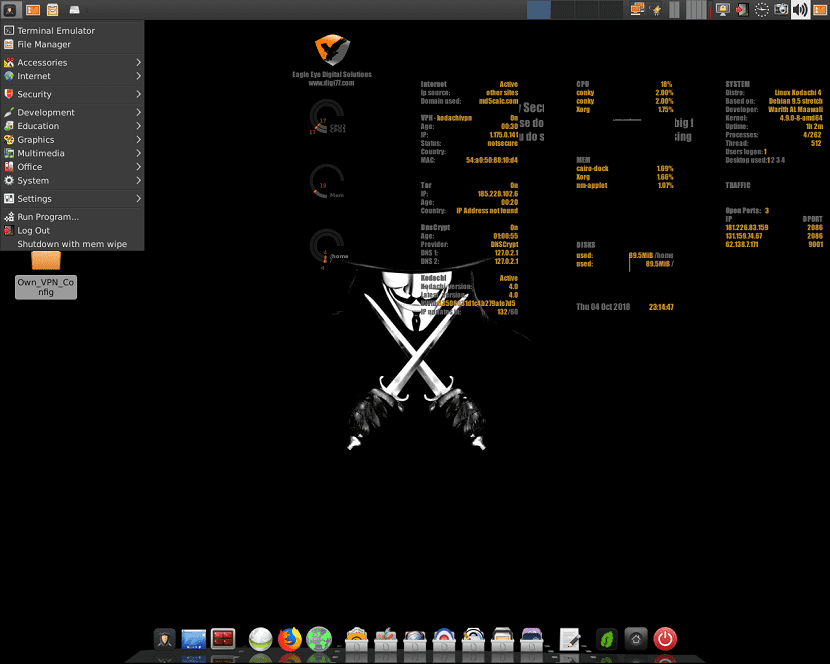
Kodachi es una distribución de Linux basada en Debian que viene con Tor, una VPN y DNSCrypt. El entorno de escritorio es integrado con secuencias de comandos personalizadas que les permiten administrar todo utilizando una interfaz gráfica de buen aspecto.

Con la utilidad Conky se puede ver la información del sistema en tiempo real sobre su conexión a Internet.

La IP de la VPN asignada, el nodo de salida de país Tor, los puertos abiertos, los picos de CPU y RAM, así como el consumo de ancho de banda se muestran en segundo plano mientras navega por Internet.

Algunos de los proveedores de servicios en la nube están integrados con la distribución, con lo que el usuario puede acceder a Dropbox, SpiderOak para cargar archivos en la nube.

Esto resulta muy útil cuando se ejecuta un sistema operativo en vivo y necesita guardar datos sin dejar pistas atrás.

Sobre Kodachi Linux

Su objetivo es preservar su privacidad y anonimato y le ayuda al usuario a:

Que su navegación en internet sea de forma anónima.

Todas las conexiones a Internet están obligadas a pasar por la red VPN y luego por la red Tor con cifrado DNS.

No deja ningún rastro en la computadora que está usando, a menos que lo solicite explícitamente.

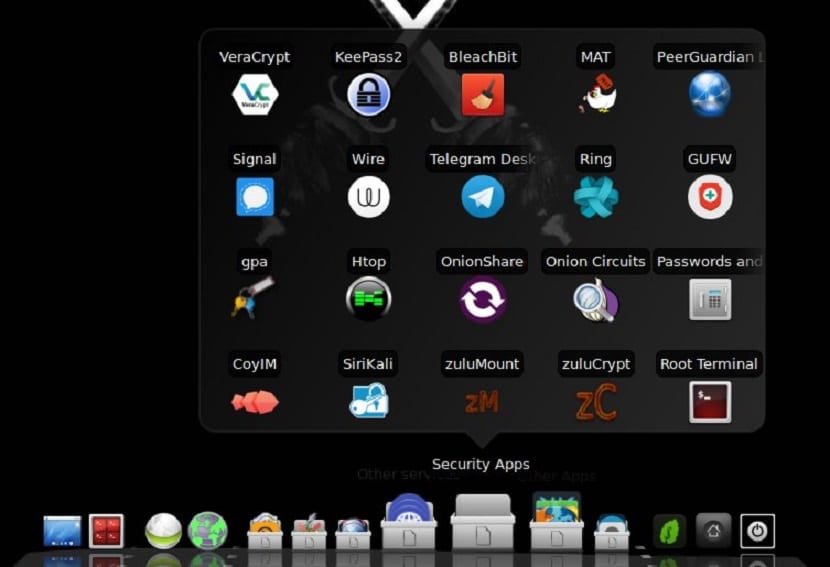
Utilizar herramientas criptográficas y de privacidad de última generación para cifrar sus archivos, correos electrónicos y mensajería instantánea.

De las principales herramientas con las que cuenta la distribución se pueden destacar las siguientes:

  • VPN
  • Tor
  • DNScrypt
  • Onion Circuits/Onion share
  • i2p
  • GNUNET
  • Exodus multi-currency wallet
  • Rkhunter
  • Peer Guardian
  • Panic Room
  • Bleachbit
  • Wipe Ram
  • Wipe Free Space
  • Kill OS!
  • Nautilus-wipe
  • Keepass2x
  • Denyhosts

Kodachi viene con muchas aplicaciones y herramientas preinstaladas, también puede cambiar el país de salida de Tor con un solo clic, así como reiniciar sus servidores DNS con un solo clic.

Kodachi Linux

Nueva versión de Kodachi 5.6

Kodachi al estar basada en Debian, suele recibir algunas actualizaciones cada cierto tiempo y a pesar de que algunas de ellas son sobre correcciones de errores también llegan paquetes nuevos.

Una de las principales novedades en este nuevo lanzamiento es Kodachi Nuke, la cual es una partición LUKSs autodestructiva que se puede usar en Kodachi solo si Kodachi está instalado y encriptado.

Kodachi Nuke cifrará su Kodachi con sus propias claves para que tenga dos contraseñas, la que eligió el usuario durante la instalación de Kodachi y la nueva contraseña de Nuke.

Continuará usando su primera contraseña de Kodachi, pero una vez que se vea obligado a abrir el sistema, todo lo que tiene que hacer es ingresar la contraseña de Nuke y el sistema se destruirá por completo.

No hay manera de descifrarlo incluso con su primera contraseña. Básicamente, con la contraseña Nuke, le estás ordenando a Kodachi que se mate a sí mismo al destruir los encabezados de cifrado.

De lo más relevante en este nuevo lanzamiento se puede destacar que se mejoró el soporte de persistencia USB.

Así como la adición de una herramienta para la creación de discos de inicio para el sistema.

También fue añadido a la paquetería de aplicaciones de la distribución la utilidad de búsqueda FSlint.

De igual forma no se puede olvidar que el Kernel del sistema fue actualizado a una versión más actual.

Dentro de las correcciones que se realizaron a esta nueva versión de actualización se encuentra correcciones al encendido y apagado automático de los servicios DNS de la distribución.

Así como la limpieza de datos en la memoria y la eliminación de los botones de acción duplicados en el sistema.

Descargar Kodachi 5.6

Si quieren probar esta distro de Linux enfocada en el anonimato del usuario, pueden obtener una imagen de esta nueva versión lanzada desde su página web oficial del proyecto.

Para ello basta con que se dirijan a la web oficial y en su sección de descargas podrán descargar la ISO del sistema.

El enlace de descarga es este.

La imagen del sistema la pueden grabar con ayuda de Etcher.

El artículo Ya fue lanzada la versión de actualización de Kodachi 5.6 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2BwK6WA
via IFTTT