Raspberry Pi 4 Model B: las nuevas características

Raspberry Pi 4 Model B

Raspberry Pi tiene nuevo juguete a la venta. Se trata del nuevo modelo Raspberry Pi 4 Model B que ha llegado casi por sorpresa, puesto que no se esperaba este lanzamiento. Parecía que las novedades vendrían para 2020, pero se han adelantado. Esta placa SBC (Single Board Computer) ha tenido mucho éxito y no por casualidad. Por un precio que ronda los 30€ tienes una computadora sencilla con la que realizar multitud de proyectos.

Eso ha transformado a la Raspi en una placa de éxito entre los makers amantes del DIY y también en el sector educativo, puesto que debido a su buena documentación y la cantidad de tutoriales que existen, se ha transformado en una buena herramienta para aprender a un precio muy asequible para las escuelas y centros educativos. Tras meses sin recibir actualización alguna, ahora tenemos esta nueva Rapsberry Pi 4. ¿Quieres conocer sus novedades?

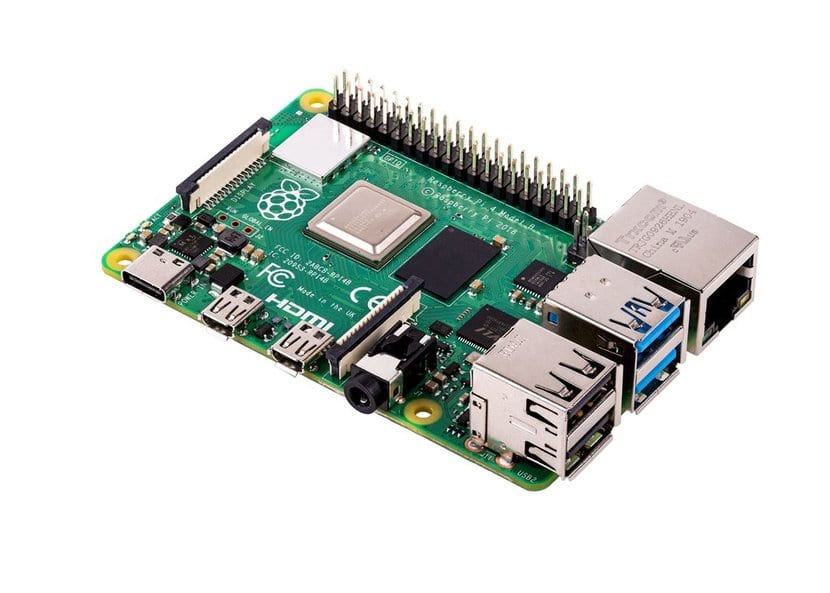
La nueva Raspberry Pi 4 Model B tiene un hardware mucho más potente por 35€. En ella podrás ejecutar gran cantidad de sistemas operativos o distribuciones con las que trabajar según tus necesidades y realizar numerosos proyectos gracias a los complementos existentes en el mercado y sus 40 GPIOs. Si quieres conocer a fondo su hardware y características técnicas son:

  • SoC Broadcom BCM2711, pero aunque normalmente estos chips integran también la RAM, aunque en este caso no es así. Lo que sí incluye es una GPU más potente compatible con OpenGL ES 3.0, soporte para multimedia H.265 para 4K 60 FPS, H.264 para 1080p60 y 1080p30 fps. La CPU es ahora una ARM Cortex-A72 de cuatro núcleos y a 1.5 Ghz.
  • La RAM se monta en un chip aparte, con la posibilidad de elegir entre 1, 2 y 4GB. Dejando la RAM fuera es más fácil fabricar una misma placa y solamente sustituir el chip RAM para ofrecer varias variantes.
  • En cuanto a la conectividad, también ha sido mejorada. Tiene USB-C para la alimentación, 2 puertos micro HDMI, 2 puertos USB 2.0 y otros 2 puertos USB 3.0, además del Ethernet y Jack para audio. Por supuesto cuenta también con el lector de tarjetas micro SD, GPIO, y otras conexiones para gadgets como el módulo para la cámara, etc.

El artículo Raspberry Pi 4 Model B: las nuevas características ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Y5WY08
via IFTTT

KStars 3.3.1 ya está aquí, incluye nuevas funciones experimentales

KStars 3.3.1

KDE Community ha tenido el placer de anunciar (vía KDE Neon) el lanzamiento de KStars 3.3.1. La nueva versión es la primera actualización de mantenimiento de la serie 3.3 y ha llegado, además de para corregir errores, para añadir nuevas funciones y complementos experimentales. Aunque las nuevas funciones suelen ser llamativas, hay que tener en cuenta la etiqueta de “experimental”. Básicamente, estaremos ante funciones que nos presentarán problemas, pero que servirán para ver qué está por venir al famoso planetario de KDE.

Hay dos novedades que solo están disponibles para macOS: se han eliminado los problemas reportados en astrometry.net. Por otra parte, el DBus vuelve a funcionar en este lanzamiento, el cual hace que Ekos Scheduler vuelva a estar operativo. El resto de novedades llegarán a todas las plataformas en las que está disponible el planetario, es decir, Linux, macOS y Windows.

KStars 3.3.1 ya disponible para Linux, macOS y Windows

Otras novedades incluidas en esta versión son:

  • Nuevo módulo de observatorio.
  • Se ha eliminado el flip meridiano.
  • Ventana de flujo.
  • Restablecer el cuadro de enfoque cuando el montaje gira.
  • Ya no aborta el guiado de PHD2 mientras está suspendido.
  • Cambio a homebrew, python3 y astroy para la resolución de placas en OS X.
  • Ahora comprueba si se detecta la tapa contra el polvo antes de comprobar si la cámara no tiene obturador o está obturada.
  • Corregido el problema de traducción con las designaciones de Sol, Luna y Tierra.

Kstars está disponible en los repositorios oficiales de Ubuntu, pero si instalamos esta versión, instalaremos la v3.2.3 del mismo. Si queremos instalar KStars 3.1.1, la mejor opción es instalar su paquete Snap, algo que podremos hacer desde el centro de software de nuestra distribución (si incluye soporte por defecto) o abriendo un terminal y escribiendo el siguiente comando:

sudo snap install kstars

También podemos instalarlo desde su propio repositorio escribiendo estos comandos:

sudo apt-add-repository ppa:mutlaqja/ppa
sudo apt update && sudo apt install indi-full kstars-bleeding

Para otras distribuciones Linux, se puede descargar su tarball desde aquí. ¿Ya lo has probado? ¿Qué te parece KStars?

Artículo relacionado:
KStars 3.2.3, ya disponible la última actualización de la serie 3.2

El artículo KStars 3.3.1 ya está aquí, incluye nuevas funciones experimentales ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/321RTIC
via IFTTT

Los mejores clientes gráficos GUI para Git

clientes GUI para Git GTK

El sistema de control Git, creado por Linus Torvalds, es uno de los mejores programas para el control de versiones. Es de código abierto y ya se han creado otros grandes proyectos entorno a él, como GitHub o Gitlab. Pero quizás trabajar en línea de comandos no sea del agrado de todos, y por eso os voy a presentar los mejores clientes gráficos para que puedas gestionar los proyectos de una forma más gráfica, visual e intuitiva.

Debes saber que existen varios clientes de GUI que pueden acelerar tu trabajo con Git. Algunos de ellos son totalmente gratuitos, de código abierto y multiplataforma, aunque también los hay de pago, aunque no suelen ser demasiado caros. Intentaré crear un listado con las versiones totalmente gratuitas y reducir al máximo los que son de pago. ¿Quieres saber cuáles son los mejores? Sigue leyendo…

Los mejores clientes Git gráficos son:

  • GitKraken: multiplataforma, elegante y muy eficiente cliente para Git en Linux. Soporta múltiples perfiles, funciones con un solo clic, rápido e intuitivo.
  • Git-cola: detrás de este peculiar nombre se esconde un cliente Git muy potente, configurable y escribo en Python bajo licencia GPL. Tiene interesantes atajos de teclado, configuración de lenguajes, etc.
  • SmartClient: es otro de los mejores clientes gráficos para Git. Multiplataforma, potente y bastante popular. Bastante bueno para profesionales. Soporta también repos SVN.
  • Giggle: es un cliente GUI para Git gratuito basado en GTK+ que puede correr en Linux. Fue desarrollado como resultado de un hackathon en 2007. Ahora está integrado bajo la infraestructura GNOME.
  • Gitg: otro front-end GUI para Git de GNOME. Aunque se integra perfectamente para los entornos GNOME, se puede instalar en otros escritorios.
  • Git GUI: multiplataforma, portable y basado en Tcl/Tk. Este front-end para Git puede trabajar muy bien en Linux. Esta es la herramienta que usan en kernel.org.
  • Qgit: muy simple, rápido y con gran potencia. Es un cliente GUI para Git escrito en Qt y C++. Ofrece una fantástica UI y permite navegar por los repositorios, historial, ver contenido de parches, change files, etc.
  • GitForce: muy fácil de usar, intuitiva GUI para Git. Funciona en Linux, Windows y cualquier sistema operativo con soporte Mono. Es potente y se parece a la minimalista interfaz de Qgit en ciertos aspectos…
  • Egit: no se trata de un programa en sí, sino un plugin para Eclipse IDE. Así que si trabajas con este entorno de desarrollo, es probable que te sea muy útil integrarlo con el programa.
  • GitEye: simple e intuitiva GUI para Git que integra fácilmente todo lo necesario para tus proyectos.
  • GITK: Generalized Interface Toolkit es un front-end multicapa para Git que trabaja de forma eficiente, adaptativo y funcional.
  • Sublime Merge: es compatible con Linux, además de Windows y Mac. Es uno de los más usados y queridos, pero para obtener una licencia de uso prolongado tendrás que pagar unos 99$.
  • Aurees Git Client: también multiplataforma, pero gratuita. Puedes operar visualmente con los repositorios y es bastante simple y poderosa para la administración de tus proyectos.
  • GitBlade: puedes pagar unos 19.99$ por año y usuario. Es multiplataforma y capaz de proporcionar a los usuarios características que buscan para operar con sus proyectos Git, incluida una herramienta de combinación, una gestor gráfico para las ramas, capacidad para ver múltiples archivos a la vez, herramientas para el historial, anotar, etc.

Evidentemente, es cuestión de que pruebes y decidas cuál se adapta mejor a tus necesidades o a tus gustos…

El artículo Los mejores clientes gráficos GUI para Git ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KyR04J
via IFTTT

Con una Raspberry Pi, robaron información de la NASA

raspberry-pi

En un informe de auditoría publicada recientemente por la NASA, dio a conocer que en abril de 2018 que hackers accedieron a la red de la agencia espacial y robaron unos 500 MB de datos relacionados con las misiones de Marte.

Según el informe del estudio, los hackers se infiltraron en el Jet Propulsion Laboratory (JPL), un centro de investigación y desarrollo financiado por la NASA en Pasadena, California. El informe también identifica otros incidentes de violación de datos y robo de información en las distintas misiones de la agencia.

La NASA, en los últimos 10 años, JPL ha experimentado varios incidentes notables de ciberseguridad que han comprometido segmentos significativos de su red de computadoras.

Ya que en 2011, hackers obtuvieron acceso total a 18 servidores que soportaban misiones clave de JPL y supuestamente robaron aproximadamente 87 GB de datos.

Más recientemente, en abril de 2018, JPL descubrió que una cuenta de usuario externo había sido comprometida y utilizada para robar unos 500 MB de datos de uno de sus sistemas de misión principales.

La OIG informó a través del informe que el JPL está plagado de numerosas deficiencias de control de la seguridad informática que limitan su capacidad para prevenir, detectar y mitigar los ataques dirigidos a sus sistemas y redes.

Esta debilidad en el sistema de seguridad JPL expone los diversos sistemas y datos de la NASA a varios ataques de los hackers.

JPL utiliza su base de datos de Seguridad de la Tecnología de la Información (ITSDB) para rastrear y administrar activos físicos y aplicaciones en su red.

Sin embargo, la auditoría encontró que el inventario de la base de datos era incompleto e inexacto, una situación que pone en peligro la capacidad de JPL para monitorear, informar y responder efectivamente a incidentes de seguridad.

Los administradores de sistemas no actualizan sistemáticamente el inventario al agregar nuevos dispositivos a la red.

Específicamente, se encontró que 8 de los 11 administradores de sistemas responsables de administrar los 13 sistemas de muestra de estudio mantienen una tabla de inventario separada de sus sistemas, desde la cual actualizan la información periódicamente y manualmente en la base de datos ITSDB.

Además, un administrador de sistemas declaró que no ingresaba regularmente nuevos dispositivos en la base de datos ITSDB porque la función de actualización de la base de datos a veces no funcionaba.

Luego se olvidó de ingresar la información del recurso.

Como resultado, los recursos pueden agregarse a la red sin ser identificados y verificados adecuadamente por los oficiales de seguridad.

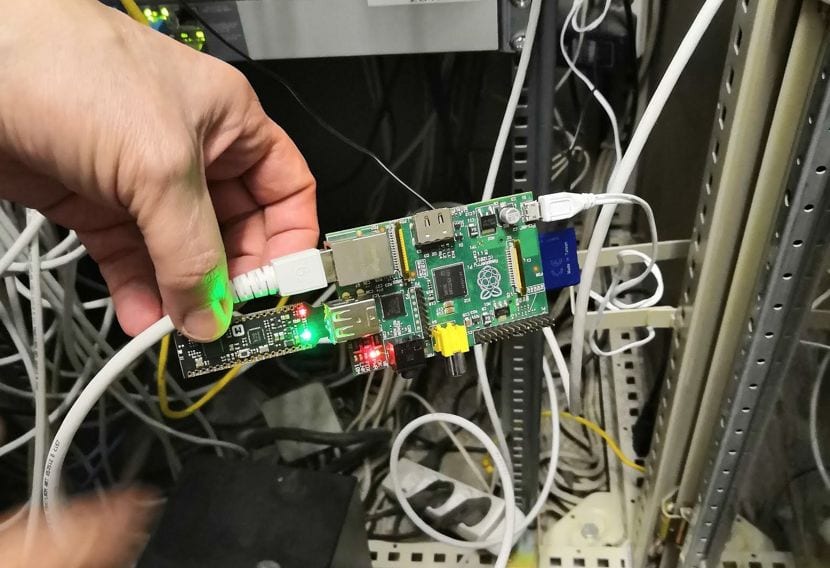
Por ejemplo, para el ataque cibernético de abril de 2018, el que permitió a los atacantes robar unos 500 MB de datos sobre las distintas misiones de la NASA en el planeta Marte explotó esta debilidad particular cuando el hacker accedió a la red JPL con una Raspberry Pi no autorizada para conectarse a la red JPL.

Los hackers utilizaron este punto de entrada para infiltrarse en la red JPL mientras hackeaban una puerta de enlace de red compartida.

Esta acción permitió a los atacantes obtener acceso a los servidores que almacenan información sobre las misiones a Marte llevadas a cabo por el laboratorio JPL de la NASA, desde donde filtraron unos 500 MB de datos.

El ciberataque del incidente de abril de 2018 aprovechó la falta de segmentación de la red JPL para moverse entre varios sistemas conectados a la pasarela, incluidas varias operaciones de la misión JPL y el DSN.

Como resultado, en mayo de 2018, los gerentes de seguridad de TI del Johnson Space Center que administran programas como el Orion All-Wheel Crew Vehicle y la Estación Espacial Internacional decidieron desconectarse temporalmente del puente para razones de seguridad.

Los funcionarios temían que los ciberataques cruzaran lateralmente el puente hacia sus sistemas de misión, lo que podría obtener acceso.

Dicho esto, la NASA no mencionó ningún nombre directamente relacionado con el ataque de abril de 2018. Sin embargo, algunos suponen que esto podría estar relacionado con las acciones del grupo de hackers chinos conocido como el nombre de Advanced Persistent Threat 10, o APT10.

El artículo Con una Raspberry Pi, robaron información de la NASA ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IBSbOr
via IFTTT

El directorio /run de Linux

Arbol principal de directorios de Linux

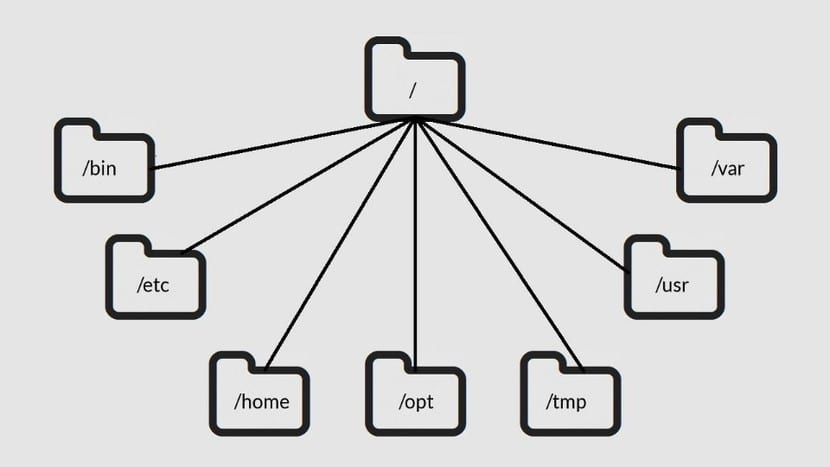
En otras ocasiones ya he escrito sobre otros directorios interesantes en LxA, incluso sobre el árbol de directorios de las distribuciones GNU/Linux. Pero en esta ocasión, nos vamos a centrar en uno concreto. Se trata del directorio /run, del que vamos a desvelar todos los detalles para que no tenga secretos para ti. Quizás no sea uno de los directorios más visitados o populares, pero sí que es bastante importante para el sistema…

El nuevo directorio /run supone un pequeño cambio en cómo funciona Linux con respecto a los datos temporales en tiempo de ejecución. El nuevo directorio sustituye en las distros actuales a /var/run. Ahora, /var/lock también se encontrará en /run/lock y /dev/shm en /run/shm, entre otros cambios. Para que todo siga funcionando adecuadamente, se usan enlaces simbólicos para dichos directorios. De esa forma, no hay cambios aparentes para los antiguos programas que dependan de ellos.

Puedes usar el siguiente comando para obtener información sobre el espacio ocupado:

 df -k /run 


Esto nos deja ver que se trata de un directorio marcado como tmpfs, es decir, temporal. No se almacena realmente en el disco duro, sino en la memoria principal o RAM. Si te diriges al directorio, podrás ver unos subdirectorios y ficheros dentro:

 cd /run 

Es el hogar de gran cantidad de datos usados en tiempo de ejecución. Por ejemplo, puedes ver que dentro de /run/user hay un directorio con un número por cada usuario del sistema:

 cd /run/users
ls -l 

Si accedes al directorio correspondiente a tu usuario verás que contiene datos que están usando los procesos en ejecución actuales. Algunos tienen extensión *.pid con el nombre del proceso al que corresponden. Como gdm3.pid, sshd.pid, etc. Te invito a que uses el concatenador para ver el contenido de uno de ellos. Por ejemplo:

 cat upstart-dbus-bridge.pid 

Y mostrará el PID correspondiente a dicho proceso. Puedes seguir explorando otros interesantes como /run/sudo, /run/sshd, etc. Como puedes comprobar, todo lo que se ejecuta actualmente tiene allí algunos datos residuales o temporales…

El artículo El directorio /run de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RuyT0q
via IFTTT

Ya puedes comprar portátiles Star Labs con Zorin OS

Los desarrolladores de Zorin OS anunciaron hoy un nuevo acuerdo con un fabricante de computadoras para ofrecer a usuarios portátiles con su distribución preinstalada.

Zorin OS se ha unido a Star Labs, un fabricante con base en el reino unido que se especializa en vender portátiles con alguna distribución de Linux. En este caso, ofrecerán dos nuevos portátiles con la última versión de Zorin OS, que será mínimamente modificado para que corra de forma óptima en estos equipos.

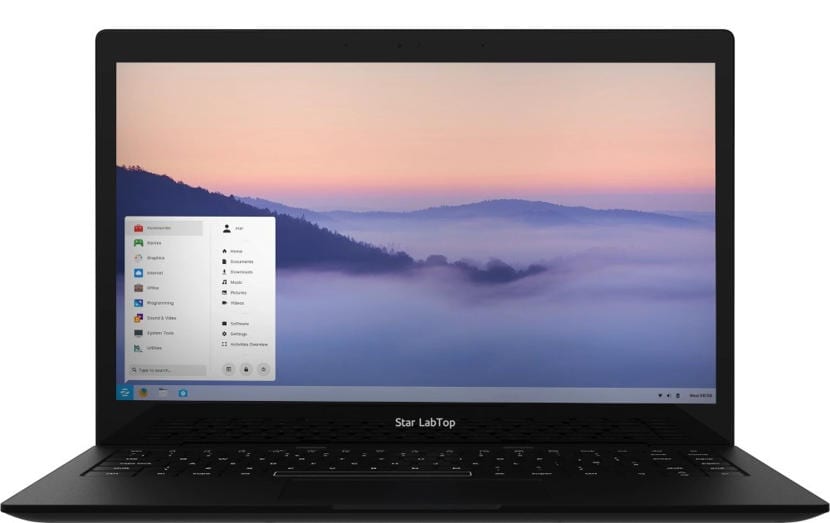
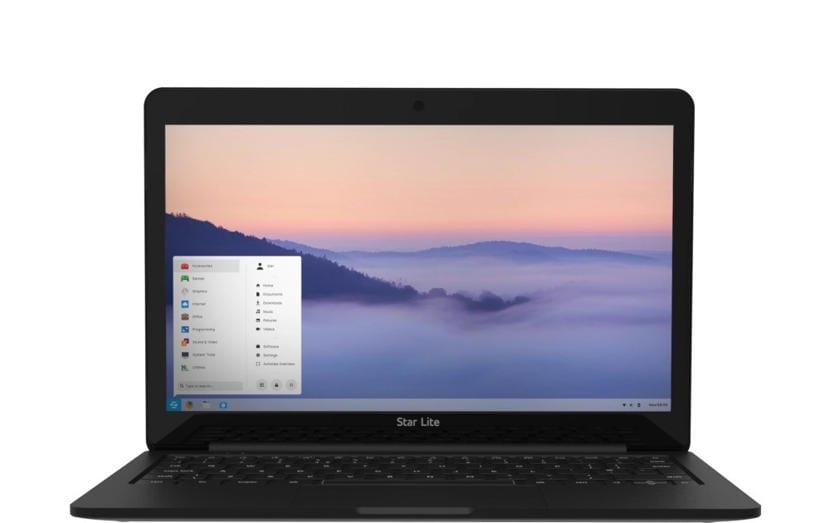
Star LabTop y Star Lite con Zorin OS

Conoce la Star LabTop y la Star Lite con Zorin OS 15. La Star LabTop es la carta fuerte del fabricante, tiene un procesador Intel Core i7, 8 GB de RAM, 480 GB de almacenamiento SSD y una pantalla HD de 13.3 pulgadas.

Por otro lado, tenemos a la Star Lite, un portátil silencioso y comparto que también es poderoso, pero centrándose más en la portabilidad, tiene un procesador Intel Pentium N4200, 8GB de RAM, 240 SSD y una pantalla HD de 11.6 pulgadas.

Ambos equipos ya están disponibles en la tienda en línea de Star Labs, la Star LabTop tiene un precio de $849 dólares y la Star Lite tiene un precio de $419 dólares. Si ninguna de estas opciones llama tu atención no te preocupes, la compañía ha dicho que otros portátiles con distintas características, pero con Zorin OS por defecto, estarán disponibles pronto

El artículo Ya puedes comprar portátiles Star Labs con Zorin OS ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2x97M1K
via IFTTT

gLabels una excelente aplicación para la edición e impresión de etiquetas en Linux

gLabel

Trabajar con etiquetas (estampillas) hoy en día ya no suele ser tan común como antes, pero aún existen lugares donde suelen bastante indispensables al momento de etiquetar artículos o colocar información.

Y es que por ejemplo en Windows, muchas de las empresas que se dedican a la venta de etiquetas suelen proporcionar un documento que puede ser editable en Word, Excel entre otros. Pero para el caso de Linux estos formatos suelen tener algún desajuste por lo que muchas veces toca meter mano a ello.

Para este caso podemos recurrir a una excelente aplicación dedicada a ello.

Sobre gLabels

glabels el cual es un software de código abierto desarrollado por Gnome para crear etiquetas, códigos de barras, tarjetas de visita y cubiertas de medios.

Entre otros, tiene soporte para los formatos de etiquetas más populares, los usuarios pueden importar etiquetas de archivos o tarjetas de visita CSV e imprimir etiquetas en una determinada posición de la hoja.

Con esta aplicación se puede crear no solo etiquetas, sino también códigos de barras, cubiertas multimedia y mucho más. En glabels también es posible imprimir etiquetas para direcciones, que se pueden importar desde un archivo CSV, vCards y etc.

Y lo más importante es que gLabels es un software gratuito y se distribuye bajo los términos de la GNU General Public License (GPL).

También tiene un excelente soporte para la impresión, que permite, por ejemplo, imprimir etiquetas en una cierta posición de la hoja, insertar los bordes de corte o líneas, etc.

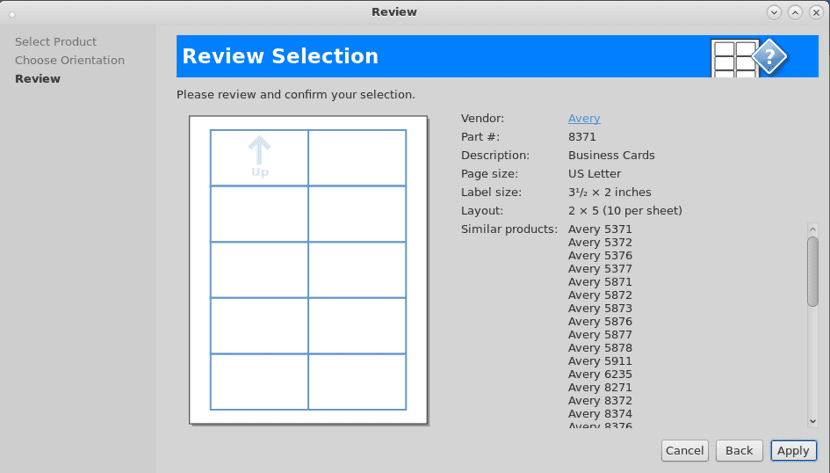
gLabels ofrece varias plantillas predefinidas para etiquetas y tarjetas de visita y trabaja con etiquetas despegables y hojas de tarjetas de visita de varios tamaños, que se encuentran comúnmente en las tiendas de artículos de oficina.

La interfaz grafica de gLabels es bastante intuitiva, por lo que su uso es sencillo, la aplicación no cuenta mas que con lo necesario para que el usuario cree el diseño de su etiqueta.

Pues gLabels ofrece los tamaños de impresión más populares e incluso el usuario puede ingresar las medidas en caso de que no encuentre estas dentro de la lista que ofrece gLabels.

glabel-

¿Como instalar gLabels en Linux?

Si están interesado en poder instalar esta aplicación en tu sistema, podrás hacerlo siguiendo las instrucciones que compartimos a continuación.

Si eres usuario de Debian, Ubuntu, Linux Mint, Deepin OS, entre cualquiera de los demás derivados de estas distribuciones, puedes instalar la aplicación directamente desde sus repositorios.

Solo tienes que abrir una terminal en tu sistema y sobre ella vas a teclear el siguiente comando:

sudo apt-get install glabels

Mientras que para el caso de los que sean usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otra distribución basada en Arch Linux. Pueden instalar la aplicación directamente desde los repositorios.

Solo abren una terminal en su sistema y en ella teclean el siguiente comando:

sudo pacman -S glabels

Para quienes estén utilizando cualquier versión de openSUSE, pueden instalar la aplicación desde sus repositorios con ayuda de una terminal, la cual deben abrir y en ella van a teclear el siguiente comando:

sudo zypper in glabels

Instalación desde Flatpak

Un método más generalizado para poder instalar esta aplicación en tu distribución de Linux, sin tener que recurrir al código fuente de esta. Es con ayuda de los paquetes de Flatpak.

Por lo que el único requisito con el que debes contar es tener el soporte de Flatpak añadido a tu sistema.

Ahora solo tendrás que abrir una terminal en tu sistema y en ella tecleas el siguiente comando:

flatpak install --user https://flathub.org/repo/appstream/org.gnome.glabels-3.flatpakref

Hecha la instalación ya puedes comenzar a hacer uso de ella. En caso de no encontrar el lanzador dentro de tu menú de aplicaciones, puedes ejecutar el siguiente comando para ejecutarla:

flatpak run org.gnome.glabels-3

Si ya cuentas con la aplicación o quieres verificar si existe alguna actualización, basta con que ejecutes el siguiente comando:

flatpak --user update org.gnome.glabels-3

Finalmente si quieres recurrir al código fuente de la aplicación este lo pueden descargar desde el siguiente enlace. 

El artículo gLabels una excelente aplicación para la edición e impresión de etiquetas en Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Ixdsca
via IFTTT

Firefox se actualiza por segunda vez en una semana para corregir fallos de seguridad

Firefox Peligro

Semana de actualizaciones de seguridad. Los usuarios de X-buntu, como un servidor, ya deberíamos haber aplicado unas actualizaciones del kernel que Canonical lanzó a principios de esta semana. Por otra parte, Mozilla lanzó la versión v67.0.3 de su navegador para corregir un fallo de seguridad crítico que, según nos contaban, sabían que habían estado explotando. Ayer, la misma compañía lanzó Firefox 67.0.4, otra actualización que llega única y exclusivamente para corregir fallos de seguridad.

Lo que han descubierto esta vez es muy parecido a lo que descubrieron un día antes: una vulnerabilidad zero day que se ha usado en ataques dirigidos contra firmas de criptomonedas como Coinbase. Curiosamente, Firefox 67 introdujo una novedad que prometía hacernos olvidar la palabra “criptomonedas”, pero esta vulnerabilidad ha hecho que veamos dicha palabra en muchos artículos como este. Recordamos que la última gran actualización del navegador del zorro bloquea el criptominado y el fingerprinting, aunque ahora mismo aún hay que activarlo manualmente (pronto lo hará por defecto).

Firefox descubre una nueva vulnerabilidad zero day

A principios de semana, Mozilla lanzaba las versiones 67.0.3 y 60.7.1 (ESR) de su navegador. Las nuevas versiones son las 67.0.4 en su versión “normal” y la 60.7.2 ESR. La lista de novedades de esta(s) versión(es) es muy corta, puesto que solo cuenta con una que se describe como “Security Fix”. Si accedemos al enlace, podemos leer lo siguiente:

La verificación insuficiente de los parámetros pasados con la solicitud: el mensaje de IPC abierto entre procesos hijo y padre puede provocar que el proceso padre que no se encuentra en un espacio aislado abra el contenido web elegido por un proceso hijo comprometido. Cuando se combina con vulnerabilidades adicionales, esto podría resultar en la ejecución de código arbitrario en la computadora del usuario.

Mozilla recomienda actualizar tan pronto en cuanto nos sea posible. En el momento de escribir este artículo, la actualización no ha llegado a los repositorios oficiales de distribuciones como Ubuntu, pero lo hará en las próximas horas.

El artículo Firefox se actualiza por segunda vez en una semana para corregir fallos de seguridad ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WWUW0S
via IFTTT

Linux domina completamente el top 500 en las supercomputadoras más potentes del mundo

Top 500

El último Top500, el ranking de las 500 supercomputadoras más potentes del mundo, se publicó el 17 de junio de 2019 en la Conferencia Internacional sobre Computación de Alto Rendimiento celebrada en Frankfurt, Alemania.

En esta nueva edición se podrá encontrar que hay 94 nuevos participantes en esta nueva lista, incluyendo 47 para China y 17 para los Estados Unidos. La parte superior de la lista permanece prácticamente sin cambios, en comparación con la clasificación anterior, con solo dos nuevas entradas en el top 10, una de las cuales es un sistema existente que se ha actualizado y cuya potencia ha aumentado.

Frontera, es la única supercomputadora nueva en el top 10, está en el quinto lugar en este TOP500 con un poder de 38 petaflops.

En esta nueva edición de la lista podremos ver que Estados Unidos ha incorporado siete máquinas nuevas al Top500 de las supercomputadoras más poderosas del mundo, lo que refuerza su estancia en la supercomputación con 116 supercomputadoras en total y el 38,4% de la potencia de cálculo del ranking.

La distribución de las supercomputadoras se encuentra de la siguiente manera:

  • China: 219
  • Estados Unidos: 116
  • Japón: 29
  • Francia: 19
  • Reino Unido: 18
  • Alemania: 14
  • Irlanda: 13
  • Países Bajos: 13
  • Canadá 8
  • Corea del Sur: 5
  • Italia: 5
  • Australia: 5
  • Singapur 5
  • Suiza 4
  • Arabia Saudita, Brasil, India, Sudáfrica: 3
  • Rusia, Finlandia, Suecia, España, Taiwán: 2

Supercomputadoras que lideran el Top 500

Si bien China bajó del primer y segundo puesto al tercer y cuarto puesto desde noviembre de 2017 , pero aún está por delante de los EE. UU. ya que las supercomputadoras con las que cuenta China son 219 en número en comparación con las 116 con las que cuenta EE. UU.

Aun que esta parte daría como referencia a que China tiene el mayor potencial, la cosa es otra ya que EE. UU es el líder de la lista tomando en cuenta la potencia de procesamiento.

Dos supercomputadoras diseñadas por IBM para los Estados Unidos son la Summit la cual tiene una potencia de 200 petaflops y la Sierra con una potencia de 125.7 petaflops, ubicados en Oak Ridge National Laboratory (ORNL) en Tennessee y Lawrence Livermore National Laboratory en California, respectivamente, retienen las dos primeras posiciones.

En el tercer y cuarto lugar de esta lista se encuentran dos supercomputadoras chinas:

El Sunway TaihuLight, un sistema desarrollado por el Centro Nacional para la Investigación en Tecnología de Computación Paralela (NRCPC) en Wuxi (125.4 petaflops)

Y el Tianhe-2A desarrollado por la Universidad de Tecnología de Defensa Nacional de China (NUDT) en Guangzhou (100 petaflops).

La distribución general por número de supercomputadoras en diferentes partes del mundo es la siguiente: 267 supercomputadoras están en Asia (261 hace un año), 127 en América (131) y 98 en Europa (101), 5 en Oceanía y 3 en África.

Linux, el sistema preferido para las supercomputadoras

Top 500

En el ranking de sistemas operativos utilizados en supercomputadoras, cabe señalar que todas las supercomputadoras en este TOP500 ahora están operando bajo un sistema operativo basado en Linux, de entre los cuales se encuentran las siguientes distribuciones de Linux en ellas:

48.8% (50.8%) no detallan la distribución

27.8% (23.2%) usa CentOS

7.6% (9.8%) – Cray Linux

3% (3.6%) – SUSE

4,8% (5%) – RHEL

1.6% (1.4%) – Ubuntu

0.4% (0.4%) – Scientific Linux

Hardware

Mientras que hablando de los fabricantes que alimentan estas supercomputadoras podremos encontrar:

Lenovo también es el mayor proveedor de supercomputadoras en este TOP500, ya que representa el 34.6% de la flota encuestada por Inspur (14.2%), Sugon (12.6%), HPE (8%) y Cray (7.8%).

Mientras que en el corazón que alimenta estas supercomputadoras se destacan las CPU de Intel que lideran el camino: 95.6%, seguidas por IBM Power con 2.6%, SPARC64 – 0.8%, en el cuarto lugar, 0.4% en AMD solo con el 0.4%.

La gran mayoría de ellos están basados en procesadores Intel Xeon y aceleradores NVIDIA.

Aquí cabe destacar una de ellas, que está en este Top 500, ya que solo la supercomputadora Astra viene con un procesador ARM, lo cual es asombroso el poder ver una supercomputadora alimentada con esta tecnología que muchos podrían pensar que no cuenta con lo necesario para grandes trabajos.

Finalmente ahora la clasificación Green 500 ya no se lanza por separado y se fusiona con la Top 500, ya que la eficiencia energética ahora se refleja en la calificación Top 500 principal (se toma en cuenta la relación LINPACK FLOPS al consumo de energía en vatios).

El artículo Linux domina completamente el top 500 en las supercomputadoras más potentes del mundo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IteK88
via IFTTT