KDE Plasma 5.16.2 ya esta aquí con más de 30 arreglos

El Proyecto KDE lanzo hoy la segunda actualización de mantenimiento para su última versión KDE Plasma 5.16, entorno grafico disponible para sistemas operativos basados en Linux.

Llegando solo una semana después de KDE Plasma 5.16, esta segunda actualización de mantenimiento está aquí para añadir una nueva capa de arreglos con la meta final de hacer que KDE Plasma 5.16 sea un entorno grafico más estable y confiable para los usuarios.

En particular, este lanzamiento tiene un total de 34 cambios en varios componentes y aplicaciones clave.

Entre las novedades más interesantes de KDE Plasma 5.16.2 se incluye notificaciones mejoradas para las aplicaciones Snap, complementos mínimo y pop-up para la versión expandida de Plasma Calculator mejorados, soporte para que el menú Kickoff y Dash muestren la calculadora y el conversor de unidades, así como muchas otras mejoras para el sistema de notificaciones.

KDE Plasma 5.16.3 llegará el 9 de julio

KDE Plasma 5.16 llego este mes y ya tiene dos actualizaciones de mantenimiento. Al ser un lanzamiento normal solo contará con cinco actualizaciones de mantenimiento para arreglar errores y añadir mejoras, el próximo lanzamiento KDE Plasma 5.16.3 tiene como fecha de llegada el 9 de julio.

Después de eso se lanzarán dos actualizaciones de mantenimiento más, KDE Plasma 5.16.4 y KDE Plasma 5.16.5, que se esperan el 30 de julio y el 3 de septiembre respectivamente. Hasta ese momento, recomendamos a los usuarios actualizar a KDE Plasma 5.16.2 tan pronto como llegue a los repositorios oficiales de su distribución usada.

El artículo KDE Plasma 5.16.2 ya esta aquí con más de 30 arreglos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NgDR2v
via IFTTT

Seguridad nacional o tecnología moderna. Esa es la cuestión

Seguridad nacional o tecnología. Los australianos parecen preferir la primera opción

Una encuesta australiana revela las opiniones de la gente común con respecto del tema de la privacidad y la seguridad.

Seguridad nacional o tecnología de útima generación. Uno podría preguntarse por qué no podemos tener ambos cosas. Pero, eso sería tema para otro tipo de blog. La realidad es que a raíz de la prohibición del gobierno australiano a dos empresas chinas, ZTE y Huawei, de participar en el despliegue de la red 5g, un instituto decidió incluir el tema en su encuesta anual.

La discusión no forma parte del debate entre los candidatos presidenciales argentinos. Tampoco parece haber formado parte del proceso electoral en España ni en ninguno de los países de Iberoamérica que fueron o están a punto de ir a las urnas. Es por eso, que a falta de datos locales debemos sacar conclusiones basándonos en el país de los canguros.

Debemos señalar que la encuesta con la que estamos trabajando fue realizada por un instituto de relaciones públicas y no por una empresa de tecnología.

Seguridad nacional o tecnología. Lo que piensan los australianos encuestados

A la hora de decidir a qué empresas extranjeras se les debe permitir suministrar nueva tecnología para servicios importantes, el 44% de los australianos encuestados dicen que la primera prioridad del gobierno debe ser “proteger a los australianos de la intrusión de un Estado extranjero”.

Por otro lado, un número significativamente menor (28%) cree que la primera prioridad del gobierno debería ser llevar la tecnología más modenra a Australia o mantener los precios bajos para los consumidores.

Los porcentajes totales varían cuando se los analiza por edad..

Entre los jóvenes de 18 a 29 años, sólo el 34% desea que el gobierno se centre en la protección, mientras que el 36% y el 28%, respectivamente, desean una tecnología más moderna o precios más bajos.

Entre las personas de más de 65 años el 51% piensa que el eje debe estar puesto en la protección Por su parte, el 22% y el 26%, respectivamente, desean una tecnología más moderna o precios más bajos.

Desconfianza hacia China

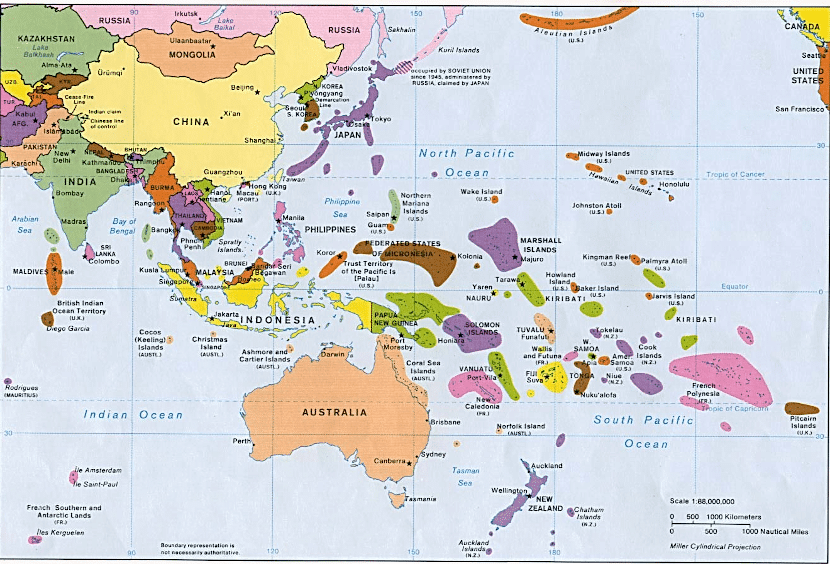
Mapa de Oceanía y Asia

El nivel de desconfianza de los australianos hacia sus vecinos chinos es el más alto de los últimos años.

Aunque es la primera vez que se pregunta sobre tecnología, si se había preguntado por la visión que los australianos tenían sobre China. En el 2019, la confianza y la simpatía hacia China están en su punto más bajo en la historia de la encuesta. Sólo el 32% de los australianos dicen que confían en que China actúe de forma responsable en el mundo. Eso es 20 puntos menos que el año pasado.

Sólo el 30% de los australianos tiene “mucha” o “algo” de confianza en que el presidente chino Xi Jinping haga lo correcto en los asuntos mundiales, una caída de 13 puntos.

Por otra parte, la mayoría de los australianos dicen que la economía australiana depende demasiado de China y que Australia debería hacer más para resistir las actividades militares de China en la región.  Los australianos suelen desconfiar bastante sobre la inversión china en Australia y las intenciones de China en el Pacífico”.

Una sólida mayoría de australianos cree que los proyectos de inversión en infraestructura de China en Asia forman parte de los planes de dominación regional de China (79%). Poco más de la mitad está en desacuerdo con la afirmación. Ellos piensan que los proyectos de inversión en infraestructura de China en Asia son buenos para la región (52%). Una parte importante de esa inversion son los  enlaces internacionales de fibra óptica y tecnología 5G.

Según los autores del informe:

Los australianos pueden considerar nuestra relación con nuestro mayor socio comercial, China, como una prioridad similar a la de Estados Unidos, pero sólo el 4% dice que China es nuestro mejor amigo.

Este número se ha reducido a la mitad desde 2017. El número de australianos que dicen que Estados Unidos es nuestro mejor amigo es ahora cinco veces mayor que el número de los que nominan a China. Sólo el 2% ve a Japón y el 1% a Indonesia como el mejor amigo de Australia.

¿Y por casa como andamos?

Es evidente que ninguno de nuestros países se encuentra en una situación estratégica similar a la de Australia con respecto a China. Pero, cambiemos al país por la megacorporación que ustedes quieran y hagámonos la pregunta. ¿Queremos la privacidad de nuestros datos o el acceso a la última tecnología.

En realidad, hay una forma en la que podemos tener las dos cosas. Es exigir a nuestros gobiernos que toda la infraestructura que se instale, se haga utilizando hardware y software que esté bajo licencias de código abierto.

El artículo Seguridad nacional o tecnología moderna. Esa es la cuestión ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2X798Vj
via IFTTT

SCUM: el alucinante videojuego de supervivencia que vendrá a Linux

SCUM captura de pantalla

Los videojuegos de supervivencia eran inexistentes hace un tiempo y ahora crecen debajo de las piedras. Parece que es un género que está gustando mucho. SCUM es un título de esta categoría, pero no es uno más. Algunos detalles lo hacen diferente y bastante interesante. No hay más que ver los gráficos con un realismo bastante elevado. Además, la historia detrás de este juego también es algo genuina y no la típica que tienen otros.

Si quieres más información sobre SCUM, puedes acceder a la página que hay en Steam de Valve, la tienda en la que se va a vender. El gran trabajo de Gampires, Croteam y Devolver Digital han hecho posible esta creación y han confirmado que tienen planes para traerlo también a Linux. Así que todos los gamers linuxeros podrán disfrutar de él.

Para poder correrlo sin problemas y de forma fluida, se necesitará un hardware más que decente. Aunque no han salido aún las características demandadas en GNU/Linux, por lo que se aprecia en Windows necesita de un procesador Intel Core i5-6000K o un AMD Ryzen 5 1600. También una memoria RAM de 8 GB recomendada, aunque con 4 GB también funcionaría. En cuanto a los gráficos, demandan una NVIDIA GeForce GTX 1060 3GB o una AMD Radeon RX 580 4 GB. El espacio disponible es de 30 GB y si quieres jugar en multijuador también conexión a la red.

Por el momento, para ver el resultado para Linux debemos esperar. No hay fecha para el lanzamiento del port, pero seguro que no está muy lejos. Pero podemos esperar un gran resultado, que a diferencia de Rust y 7 Days to Die, no tiene un énfasis tan fuerte en la personalización de carácter, control y progresión. En este caso tienes un modo de supervivencia normal, y también modos Deathmatch, Team Deathmatch, etc., con un realismo brutal. Podrás montar en vehículos, caza, rastreo, y mucho más…

El artículo SCUM: el alucinante videojuego de supervivencia que vendrá a Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xcODvB
via IFTTT

SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades

SUSE Enterprise Linux 15Hace unas horas, SUSE ha tenido el placer de anunciar el lanzamiento de SUSE Linux Enterprise 15 SP1, el primer Service Pack para la última versión de su sistema operativo para empresas. SUSE Linux Enterprise 15 fue lanzado hace aproximadamente un año y llegó con muchas novedades en forma de funciones y mejoras, así como una nueva solución de entrega de aplicaciones e infraestructura definida por software para ayudar a las empresas a adaptar y transformar sus departamentos IT en sus modelos de negocio.

Lo que han lanzado hace unas horas un Service Pack, es decir, un paquete de actualización que añade mejoras al sistema ya existente. Este SP1 ha llegado para hacer que sea más fácil y rápido ayudar a los usuarios a hacer la transición de sus instalaciones desde el sistema operativo Linux OpenSuSE Leap 15 al sistema operativo SUSE Linux Enterprise Server 15 preparado para la empresa. Tenéis las novedades más destacadas tras el salto.

Novedades más destacadas de SUSE Linux Enterprise 15 SP1

  • Mejorada la compatibilidad con las cargas de trabajo perimetrales de HPC al duplicar la cantidad de SoC admitidos en SUSE Linux Enterprise Server 15 SP1 para ARM para dispositivos IoT y servidores ARM de 64 bits.
  • Optimizadas las cargas de trabajo y minimizada la latencia en sistemas Enterprise 15 movidos por la segunda generación del procesador Intel Xeon Scalable y memoria persistente de Intel Optane DC.
  • Se ha reducido el tiempo de inactividad de las actualizaciones de software para aumenta el tiempo de producción.
  • Simplificada la instalación con un Modular+ mejorado para permitir a los usuarios instalar más productos de la compañía como SUSE Manager, SUSE Linux Enterprise Point of Service y SUSE Linux Enterprise Real Time.
  • Mejorada la seguridad de los datos basados en hardware añadiendo soporte completo para el SEV (Secure Encrypted Virtualization) de AMD, lo que permite a las máquinas virtuales huésped ejecutar memoria encriptada.
  • Soporte para el SME (Secure Memory Encription) de AMD, lo que encripta la memoria del sistema con una clave simple.

La actualización ya está disponible para todos los usuarios de la última versión de SUSE Linux Enterprise.

Artículo relacionado:
openSUSE Leap 42.3 llega el final de su ciclo el 30 de junio de 2019

El artículo SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NhvIKY
via IFTTT

Raspbian 2019-06-20 ya está aquí, añadiendo soporte para la Raspberry Pi 4

Raspbian 2019-06-20
Ayer publicamos un artículo haciéndonos eco del lanzamiento de la Raspberry Pi 4 Model B, la última versión de la famosa placa base. Como en cada nuevo lanzamiento, la última versión de la Raspberry incluye nuevo hardware, por lo que la compañía no tardó en lanzar Raspbian 2019-06-20, la última actualización del sistema operativo oficial de Raspberry Pi Foundation para la placa que fabrican. Como podréis deducir por su nombre, y por la imagen que encabeza este artículo, Raspbian está basado en Debian.

Aunque la nueva versión incluye algunas novedades interesantes, la más destacada es el soporte para recién lanzada Raspberry Pi 4 Model B. Otra novedad destacada es que Raspbian 2019-06-20 está basado en Debian 10 “Buster”, un sistema operativo que aún no se ha lanzado de manera oficial. Debian 10 aún está en fase beta, por lo que no debe extrañar a los usuarios de la nueva versión de Raspbian si su sistema operativo recibe muchas actualizaciones de aquí hasta el 6 de julio, día en el que “Buster” llegará en su versión estable.

Raspbian 2019-06-20 está basado en Debian 10

Entre las novedades que llegan junto a la versión de junio de 2019 de Raspbian, tenemos:

  • Linux 4.19.50 LTS.
  • Implementación del driver de gráficos de escritorio FKMS OpenGL.
  • Gestor del compositor de ventanas xcompmgr.
  • Nueva opción de salida de vídeo para aprovechar las posibilidades 4K de la nueva placa.
  • Nueva utilidad de configuración de pantalla para el driver FKMS.
  • Nuevo tema PiXflat UI.
  • Se ha añadido un nuevo complemento de medición de temperatura de la CPU.
  • Ahora la partición boot es de 256MB.
  • Soporte para ajustes independientes al usar más de un monitor.
  • Versiones actualizadas de Chromium, Adobe Flash Player, OpenJDK 11, entre otros.

Raspbian 2019-06-20 está disponible desde este enlace. Está claro que, siendo la opción que desarrolla la compañía para la placa que fabrican, Raspbian es una de las opciones a tener en cuenta. Pero yo soy un usuario al que le gusta probar muchas opciones hasta dar con la perfecta, por lo que recomiendo probar también otras distribuciones como Ubuntu MATE for Raspberry Pi. ¿Qué sistema operativo usas en tu Raspberry Pi?

El artículo Raspbian 2019-06-20 ya está aquí, añadiendo soporte para la Raspberry Pi 4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Xwnd2G
via IFTTT

Mozilla usará tecnología de Microsoft para actualizar FIrefox

Mozilla usará tecnología Microsoft para actualizar Firefox

Preocupada por los problemas de seguridad y la cantidad de usuarios que no actualizan, Mozilla utilizará tecnología MIcrosoft para forzar la instalación de actualizaciones

Mozilla usará tecnología Microsoft para actualizar el navegador Firefox. A partir de Firefox 68, el navegador web de Mozilla utilizará Microsoft BITS (Background Intelligent Transfer Service)  para ofrecer actualizaciones. Es decir lla misma técnología que utiliza Windows Update.

A partir de la liberación de Firefox 70, BITS se utilizará con un agente de actualización dedicado como proxy. Es dercir  en lugar de simplemente ser parte del propio navegador. Esto permitirá que las actualizaciones sean más fáciles de instalar.

¿Por qué Mozilla usará tecnología Microsoft?

La principal motivación del cambio a BITS utilizado junto a un agente de actualización es facilitar que los usuarios con conexiones más lentas consigan las últimas actualizaciones.. De esta forma Mozilla quiere actualizar sí o sí las versiones obsoletas del navegador usada por aquellos que no tienen el navegador el tiempo suficiente para que se instalen las acutalizaciones normales

Con la forma de operar actual de BITS, las actualizaciones sólo pueden descargarse cuando alguien tiene Firefox en funcionamiento. Al cambiarse por un agente de actualizaciones dedicado, es posible obtener estas actualizaciones descargadas en segundo plano, sin afectar al rendimiento del navegador.

Según un desarrollador de Mozilla, la idea es que el agente de actualización sea:

…un proceso en segundo plano que permanecerá en ejecución después de que el navegador se cierre para descargar y aplicar las actualizaciones. Esto debería hacer que las actualizaciones sean más convenientes para todos y permitan reducir el tiempo que se tarda en obtener nuevas actualizaciones para los usuarios que no están bien soportados por el proceso de actualización actual porque no ejecutan Firefox habitualmente y/o tienen conexiones lentas a Internet.

Aclaremos que nos estamos refiriendo a Windows. La mayoría de las distribuciones Linux tienen Firefox en sus repositorios y lo actualizan cuando se actualiza el resto del sistema operativo. No sé que pasará con otras formas de instalación en Linux.

Antes de adoptar definitivamente esta tecnología,hay un paso previo. Cómo explica otro desarrollador de Mozilla

Como paso previo a la liberación del agente de actualización, vamos a permitir primero que Firefox actualice usando BITS sin el agente de actualización.

Esto nos permitirá una transición más fácil de un mecanismo de descarga a otro, en lugar de simplemente dejarlo caer de una vez. Por ahora, Firefox llamará a BITS a través de una interfaz incorporada al binario. Esta interfaz, por ahora, se comunicará directamente con BITS, pero será diseñada de tal forma que en el futuro pueda comunicarse con BITS utilizando el Agente de Actualización como intermediario.

Esto le permitirá gestionar trabajos BITS como usuario del Servicio Local, que es como queremos que se produzcan las descargas cuando el Agente de Actualización las descargue de forma independiente.

Recordemos que Mozilla tuvo que actualizar dos vece en una semana el navegador por problemas de seguridad. Por lo tanto las actualizaciones no son un tema en los que se deba confiar en la buena voluntad de los usuarios.

El artículo Mozilla usará tecnología de Microsoft para actualizar FIrefox ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KD9WPW
via IFTTT

Tipos de fragmentación RAM y de disco

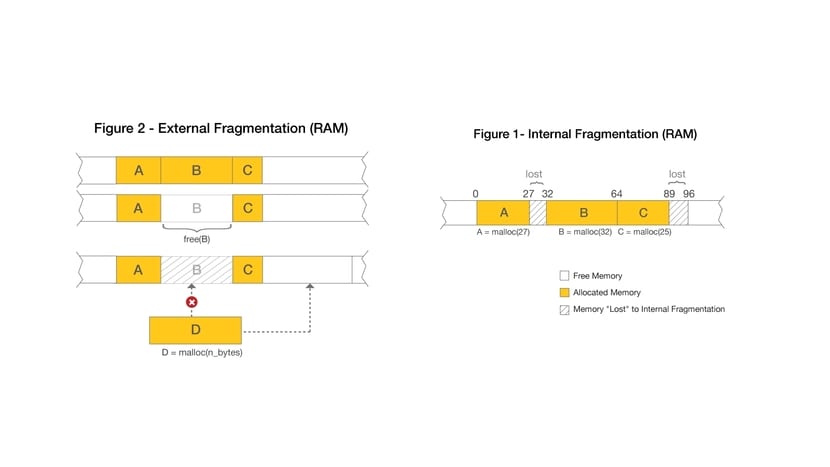
tipos de fragmentacion en RAM

Todos sabemos que existe fragmentación en la memoria principal y en la secundaria. Esta fragmentación es casi inapreciable en ciertos sistemas de archivos, pero muy evidente en otros. En Linux, y el mundo UNIX en general, la fragmentación no es un gran problema. La fragmentación es bastante baja por lo general. Por cierto, por si no lo sabes, la fragmentación es cuando un archivo o dato no se almacena de forma consecutiva en la memoria, sino que lo hace en varias zonas separadas…

Eso se hace para ayudar al sistema operativo a usar el espacio de memoria disponible en un dispositivo o medio, si no existiese se deberían mover continuamente bloques para realojar los nuevos datos escritos y actualizarse constantemente para tenerlos localizados, sin que se puedan escribir rápidamente. Pero eso a la larga hace más lento los accesos (lectura y escritura) de dichos bloques y eso produce que los recursos de memoria terminen usándose ineficientemente.

Muchos conocen la fragmentación del disco duro, pero ignoran que también existe fragmentación en la memoria RAM de la misma forma en que existe en medios de almacenamiento secundarios. Pero otra de las cosas que desconocen es que existen dos tipos de fragmentación:

  • Fragmentación interna: es un tipo donde la memoria del sistema se aprovisiona en exceso y luego no se puede usar. Por ejemplo, si miras la imagen del artículo, ves que para alojar el bloque A se estimó que ocuparía algo más y ahora ese espacio sobrante (rallado) no se puede usar.
  • Fragmentación externa: ocurre cuando una aplicación o proceso o dato se elimina de la memoria y el espacio utilizado no se reasigna inmediatamente, dejando un fragmento.
  • Fragmentación de datos: cuando los datos se escriben de forma no secuencial.
  • Burbujas: es la fragmentación en este caso del espacio libre, cuando no es uniforme y compacto, sino que está partido en pequeños trozos libres entrelazados con otros bloques ocupados. Eso hace más complicado la escritura.

Ya sabes que sistemas de archivos o FS como ext4, ZFS, Reiser4, etc., no suelen tener una fragmentación mayúscula y por lo general no se suele necesitar desfragmentar de forma frecuente…

El artículo Tipos de fragmentación RAM y de disco ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Nao84V
via IFTTT

La NSA trabajara en Coreboot, la alternativa open source a BIOS y UEFI

Hace algunas semanas uno de nuestros compañeros aquí en el blog hablaba sobre el trabajo de Slimbook para implementar Coreboot en sus equipos, en donde a raíz de que muchos de sus usuarios realizaron peticiones para ello, Slimbook escucho a su llamado (puedes leer la nota completa en este enlace).

Para quienes desconocen aún de Coreboot deben saber que esta es una alternativa de código abierto al tradicional Sistema Básico de Entrada-Salida (BIOS) que ya se encontraba en las PCs MS-DOS 80s y reemplazándola con UEFI (Unified Extensible). Interfaz de firmware) lanzada en 2007. Y ahora la NSA ha comenzado a asignar desarrolladores al proyecto Coreboot.

Eugene Myers de la NSA ha comenzado a proporcionar un código de implementación para el Monitor de transferencia SMI (STM) dirigido a las CPU x86.

Eugene Myers trabaja para el Grupo de Investigación de sistemas confiables de la NSA, un grupo que, de acuerdo con el sitio web de la agencia, pretende “liderar y patrocinar la investigación de tecnologías y técnicas que asegurarán los sistemas de información de Estados Unidos”

El STM es un hipervisor que se inicia en el modo “Gestión del sistema” (SMM), un entorno aislado “anillo -2” en el que se interrumpe la ejecución normal del sistema operativo para que el código del sistema (gestión de la poder, control de hardware, etc.) puede ejecutarse con privilegios más altos.

La firma lanzó la especificación STM (tipo de VMM que maneja máquinas virtuales que contienen código SMM) y la documentación de la característica de seguridad del firmware STM en 2015.

Inicialmente, se suponía que STM funcionaría con un lanzamiento de Intel TXT, pero la última especificación permite que STM funcione solo con la tecnología de virtualización de Intel (VT). TXT no era suficiente para proteger estos servicios contra ataques y STM tiene la intención de hacerlo.

¿La NSA trabajando en proyectos open source?

La NSA ya ha trabajado en proyectos de seguridad abiertos al público, incluido Linux con seguridad mejorada, un módulo de seguridad para Linux.

Las críticas sobre la actuación de la NSA son muchas y constantes. Por lo tanto, no es común que la Agencia Nacional de Seguridad sea agradecida por sus contribuciones a la sociedad.
Sin embargo, en el caso de uno de sus proyectos públicos de código abierto, se utilizará para ayudar al personal de Coreboot.

Siendo un poco mas especifico, la NSA ha lanzado la herramienta de ingeniería inversa Ghidra como fuente y ha sido adoptada por los desarrolladores de Coreboot.

La idea es que el software de la NSA sirva de ayuda en el Proyecto Coreboot. Específicamente, en el firmware para Ingeniería Reversa.

Ghidra es un framework de ingeniería inversa desarrollado por la División de Investigación de la NSA para la Misión de Ciberseguridad de la NSA. Facilita el análisis de códigos maliciosos y malware, como virus y permite a los profesionales comprender mejor las posibles vulnerabilidades de sus redes y sistemas.

Todo el código Coreboot, incluidas todas las contribuciones de STM de la NSA, es de código abierto. En teoría, todo el mundo puede comprobar que no existan puertas traseras.

Ya que este proyecto no proviene de la NSA, sino de un proyecto que eligieron contribuir. Por lo tanto, son los autores de Coreboot los responsables de aceptar o no las contribuciones de la NSA.

Pero en la práctica, la NSA podría haber escrito el código de forma menos segura con vulnerabilidades difíciles de detectar sin investigadores de seguridad más experimentados. Alternativamente, podría explotar esta implementación años más tarde, después de que la vigilancia haya disminuido.

Ya que no sería sorprendente ver este tipo de acciones venir de una agencia como la NSA.

Puesto que recientemente, la NSA intentó pasar dos algoritmos criptográficos al proceso de estandarización de ISO, pero los revisores rechazaron abrumadoramente los algoritmos debido a la falta de confianza y la incapacidad de la NSA para responder a ciertas preguntas técnicas.

Finalmente los interesados en conocer el avance del proyecto, pueden consultar esto en el siguiente enlace. 

El artículo La NSA trabajara en Coreboot, la alternativa open source a BIOS y UEFI ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2X1Ukai
via IFTTT