Android P recibe la actualización de seguridad de junio, incluye mejoras para dispositivos Pixel

Android P Julio de 2019

Como cada mes, Google ha lanzado una nueva actualización de seguridad para su sistema operativo móvil. La actualización incluye los parches 2019-07-01 y 2019-07-05 que ya están disponibles para corregir un total de 33 fallos de seguridad que afectan a Android P, más concretamente al sistema, librerías, framework multimedia y componentes Qualcomm, entre los que se incluyen los que no son de código abierto. Por lo que leemos en la nota de su lanzamiento, hay por lo menos un fallo crítico.

Se trata de una vulnerabilidad crítica en el framework multimedia que podía permitir a un atacante remoto usar un archivo especialmente diseñado para ejecutar código arbitrario en el contexto de un proceso privilegiado. Tal y como informa Google, “la evaluación de gravedad se basa en el efecto que posiblemente tendría la explotación de la vulnerabilidad en un dispositivo afectado“, lo que significa que se podría explotar con relativa facilidad (siempre y cuando lo intentara un atacante con los conocimientos necesarios).

Android P corrige en julio una vulnerabilidad crítica

La actualización de Julio de Android P también incluye las siguientes mejoras en dispositivos Pixel:

  • Mejoras en el reconocimiento de la orden “Ok Google” y en la detección de música en todos los Pixel soportados.
  • Corregido un fallo presente en el Pixel 3 y Pixel 3 XL que podía hacer que el dispositivo se quedara atascado al iniciar el sistema operativo.
  • Corregido un fallo en los Pixel 3, Pixel 3 XL, Pixel 3a y Pixel 3a XL que hacía que se quedara atascado en el modo EDL en pantallas en blanco.
  • Mejorado el soporte para el Unicode Japonés.
  • Mejorado el rendimiento del módulo Titan M en los Pixel 3, Pixel XL, Pixel 3a y Pixel 3a XL.

Google ya ha anunciado el lanzamiento de esta actualización de seguridad de Julio para Android P, lo que significa que ya ha empezado a llegar a los primeros usuarios. Como otros lanzamientos, la llegada será gradual y aparecerá en todos los dispositivos soportados en los próximos días. ¿Has sido tú ya uno de ellos?

Artículo relacionado:
Actualización de mayo de Android P incluye 30 parches de seguridad

El artículo Android P recibe la actualización de seguridad de junio, incluye mejoras para dispositivos Pixel ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xq6fUR
via IFTTT

Mageia 7 ya disponible, sigue habiendo versión de 32bits

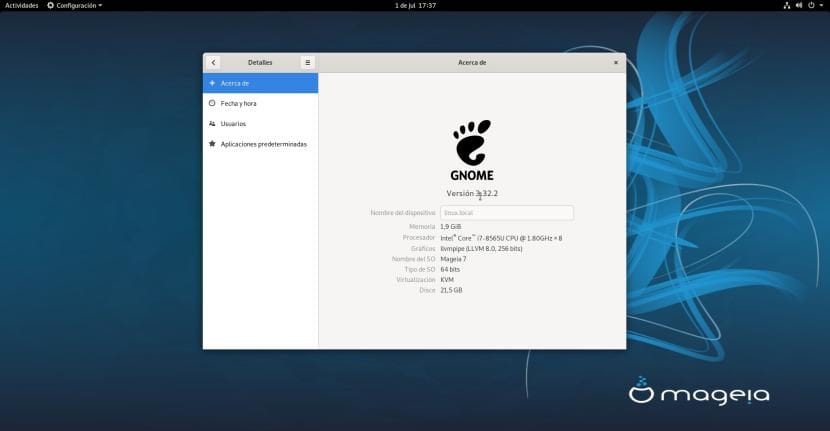
Mageia 7

Hace unos días, Ubuntu soltó una bomba en forma de anuncio que aseguraba que iba a abandonar el soporte para la arquitectura i386. El final de la historia ya es bien conocido: dieron marcha atrás y seguirán ofreciendo soporte para los 32bits, aunque solo para las aplicaciones desarrolladas bajo esta arquitectura (no habrá sistemas de 32bits). Los usuarios que quieran usar una versión de Linux de 32bits tendrán que usar otras alternativas, como un Mageia 7 que ya está disponible para su descarga e instalación.

Mageia 7 ha llegado dos años después de la sexta versión del mismo sistema operativo. Llega con unos paquetes actualizados que detallaremos tras el corte y se trata de un fork de Mandriva, un sistema operativo que consiguió cierta popularidad a principios de esta década. Como Mandriva 6, esta versión tendrá un soporte de actualizaciones de dos años, momento en el que, si no pasa nada, se lanzará Mandriva 8.

Novedades incluidas en Mageia 7

  • Linux 5.1.14.
  • RPM 4.14.2.
  • dnf 4.2.6.
  • Mesa 19.1.
  • Nuevas versiones de entornos gráficos: Plasma 5.15.4, GNOME 3.32 y Xfce 4.14pre.
  • Firefox 67.
  • Chromium 73.
  • LibreOffice 6.2.3.

Mageia 7 está disponible en dos tipos de imágenes ISO diferentes: los instaladores convencionales y unas imágenes para ejecutar Live Sessions. Disponibles en este enlace, podemos descargar versiones de 32bits y 64bits de los instaladores en entornos gráficos Plasma, GNOME y Xfce o los Live Media, estando disponibles para 64bits en Plasma y GNOME y en 32bits y 64bits para Xfce.

También es posible actualizar desde Mageia 6, algo que haremos desde la ISO de instalación tradicional y siguiendo estos pasos:

  1. Descargamos la imagen ISO.
  2. Creamos un DVD o USB de instalación. En este artículo tenéis un ejemplo sobre cómo crear un Live USB.
  3. Iniciamos desde el DVD/USB. Para esto, es importante que esté habilitada la opción desde la memoria BIOS de nuestro equipo.
  4. Elegimos la opción “Actualizar”.

Si os decidís a actualizar/instalar Mageia 7, no dudéis en dejar vuestras experiencias en los comentarios.

Artículo relacionado:
Mageia 6, la distribución heredera de Mandriva ya está aquí

El artículo Mageia 7 ya disponible, sigue habiendo versión de 32bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xpi51M
via IFTTT

Firefox Preview, la nueva apuesta de Mozilla para Android

Firefox Preview

Con la llegada de Firefox Quantum, Mozilla anunció nuevamente la llegada de una nueva aplicación de Firefox para teléfonos Android. Mozilla ofrece una nueva aplicación rica en características que combina seguridad, privacidad e independencia. Según la fundación, la aplicación aún está en desarrollo, pero una versión estable debería lanzarse este otoño.

Mozilla primero intentó reducir la participación de mercado de Google Chrome lanzando Firefox Quantum (Firefox 57) en 2017. El navegador le ha permitido a Mozilla reposicionarse como el principal competidor de Google en el mercado de navegadores en todo tipo de plataformas.

Pues se había lanzado con un nuevo motor de renderizado, diseñado para aprovechar al máximo la potencia de procesamiento en los dispositivos modernos. Además del lado del rendimiento, la interfaz de usuario se ha reconstruido en Firefox Quantum gracias al proyecto Photon.

La interfaz de usuario de Quantum Firefox es más clara y moderna, con imágenes y optimizaciones consistentes para pantallas táctiles.

Al hacer Firefox Focus, para iOS y Android, la compañía ya había eliminado los rastreadores de usuarios. Para ir más lejos en esta ocasión, la compañía ha optado por crear un navegador que siempre se centre en la confidencialidad, pero ahora agrega seguridad y privacidad a sus prioridades.

La Fundación Mozilla ha reinventado su navegador web para los 2.500 millones de dispositivos que ejecutan el sistema operativo de Google.

“Mientras mejorábamos continuamente Firefox Focus con el tiempo, nos dimos cuenta de que los usuarios pedían una experiencia de navegación móvil completa, pero más privada y segura que cualquier aplicación existente.

Así que decidimos hacer que Firefox se pareciera más al Focus, con toda la facilidad y comodidad de un navegador móvil completo “, dijo Mozilla.

Sobre Firefox Preview

El resultado es una primera versión de una nueva aplicación llamada Firefox Preview. Este último parece ser una reescritura de Firefox Focus y está basado en el motor GeckoView, con algunas características nuevas. La vista previa de Firefox todavía está en la fase beta, pero un prototipo está listo para ser probado.

“Con Firefox Preview, combinamos lo mejor de lo que nuestra aplicación liviana Focus y nuestros navegadores móviles actuales pueden ofrecer para crear una experiencia móvil incomparable. La nueva aplicación es impulsada por el motor del navegador móvil de Firefox, GeckoView, que incorpora el mismo motor de alto rendimiento que impulsa nuestra aplicación Focus “, dijo Mozilla.

La mayoría de los otros principales navegadores de Android ahora están basados en Blink y por lo tanto, reflejan las decisiones móviles de Google, pero Mozilla no pretende ir por ese camino.

“El motor GeckoView de Firefox nos da independencia a nosotros ya nuestros usuarios”, dijo la fundación. La implementación de GeckoView allana el camino para una transformación completa de la experiencia móvil de Firefox.

Esto permite que el nuevo navegador ofrezca una mayor flexibilidad en términos de privacidad y seguridad para los usuarios móviles.

Según Mozilla, GeckoView permite navegadores más rápidos, seguros y fáciles de usar con un rendimiento sin precedentes. Estas son algunas de las características de Firefox Preview Firefox anunciadas por Mozilla:

  • Más rápido que nunca: la vista previa de Firefox es hasta dos veces más rápida que las versiones anteriores de Firefox para Android;
  • Diseño rápido: con una pantalla de inicio minimalista y una barra de navegación inferior. La vista previa le permite hacer más en movimiento;
  • Manténgase organizado: comprenda la Web con “Colecciones”, una nueva función que lo ayuda a guardar, organizar y compartir colecciones de sitios. Registre rápidamente y reanude tareas como su rutina matutina, listas de compras, planificación de viajes y más. ;
  • Protección de rastreo habilitada de forma predeterminada: Mozilla quiere proteger a sus usuarios contra rastreadores de publicidad invasivos y otros jugadores maliciosos. Vista previa de Firefox bloquea los rastreadores predeterminados. El resultado es una navegación más rápida y menos inconvenientes.

En resumen, Firefox Preview es una aplicación móvil separada dirigida principalmente a desarrolladores y usuarios que desean ayudar a mejorar Firefox en Android. La experiencia de usuario de este primer lanzamiento será muy diferente del producto final, que se lanzará este año, dijo Mozilla.

Fuente: https://blog.mozilla.org/

El artículo Firefox Preview, la nueva apuesta de Mozilla para Android ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LtU15U
via IFTTT
Los desarrolladores de Google quieren desarrollar su propio libc para LLVM

LLVM_Logo

Uno de los desarrolladores de Google presentó en la lista de correo de LLVM el tema del desarrollo de una biblioteca C estándar multiplataforma (Libc) dentro del marco del proyecto LLVM.

Por varias razones, Google no está satisfecho con el libc actual (glibc, musl) y la compañía está en camino de desarrollar una nueva implementación, que se propone desarrollar como parte de LLVM. Los desarrollos de LLVM se han utilizado recientemente como la base para construir herramientas de Google.

El desarrollo está planeado para ser gradual, aumentando gradualmente la funcionalidad. Se propone que las primeras opciones tengan la forma de una capa intermedia entre la aplicación y el sistema libc, de donde se tomarán prestadas las características no realizadas.

Después de alcanzar un cierto nivel de funcionalidad, el nuevo Libc se puede usar como un reemplazo completo del sistema Libc.

Se planea comenzar con el soporte de la arquitectura x86-64, Linux y el enlace estático (la carga dinámica, el empaquetado y las arquitecturas adicionales se implementarán en segundo lugar).

El proyecto aún se encuentra en la etapa inicial de desarrollo, pero los objetivos básicos ya se han definido:

  • La modularidad y el desarrollo de acuerdo con la filosofía de suministrar una biblioteca granular, en lugar de un conjunto monolítico.
  • Soporte de enlace estático en modos con PIE (ejecutables independientes de la posición) y sin PIE. Proporcionar CRT (tiempo de ejecución de C) y cargador de PIE para archivos ejecutables enlazados estáticamente.
  • Admite la mayoría de las funciones de la biblioteca C estándar con los complementos POSIX y algunas extensiones específicas del sistema que se solicitan en las aplicaciones existentes.
  • Actitud cuidadosa hacia las extensiones específicas del proveedor y solo agregándolas cuando sea necesario. Para el soporte de extensiones de terceros, se propone utilizar el enfoque de proyectos Clang y libc ++.
  • Uso de prácticas ejemplares en el desarrollo utilizando herramientas de LLVM, como la aplicación de desinfectantes y la eliminación de pruebas desde el principio.

Uno de los desarrolladores activos de LLVM indicó que la entrega de libc como parte del kit de herramientas de LLVM no carece de significado, pero generalmente con tal necesidad utilizan la biblioteca musl, que está bien escrita, admite varias arquitecturas y proporciona la funcionalidad necesaria, incluida la vinculación dinámica.

Se puede justificar la incorporación de Musl en LLVM y su desarrollo como un fork sincronizado con el proyecto principal.

Su opinión también fue expresada por el autor del proyecto Musl, que trató de argumentar por qué la propuesta de Google y la inclusión de Libc en la entrega de LLVM son muy malas ideas:

Desarrollar y mantener el libc correcto, compatible y de alta calidad es una tarea muy difícil. El problema no está en la cantidad de código, sino en proporcionar el comportamiento correcto.

Y las dificultades con la implementación de interfaces, teniendo en cuenta el enorme depósito de aplicaciones escritas en C / C ++, así como las aplicaciones en otros idiomas cuyo tiempo de ejecución es utilizado por Libc.

El acercamiento a la frente sin tener en cuenta los matices solo llevará al hecho de que muchos programas existentes no podrán trabajar con Libc, pero tal proyecto no será de interés para los consumidores.

El desarrollo corporativo puede arruinar a la Libc, pero impulsar el uso generalizado, cuyo resultado será la necesidad de agregar hacks para garantizar la compatibilidad en las aplicaciones.

El desarrollo bajo los auspicios de un proyecto abierto corporativo llevará la cobertura hacia las necesidades y decisiones de la empresa, en detrimento de los intereses de la comunidad.

Por ejemplo, en el caso de identificar un problema causado por un error en otro programa propio, en el desarrollo bajo control, es más fácil garantizar la compatibilidad de Libc con este error que corregir el error en sí.

Por su parte Apple usa la bifurcación BSD libc para estos propósitos y Google usa la bifurcación en Fuchsia. La experiencia del desarrollador de Musl sugiere que los abogados lo contactaron principalmente para aclarar los problemas de licencia.

Fuente: http://lists.llvm.org

El artículo Los desarrolladores de Google quieren desarrollar su propio libc para LLVM ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xoWhmA
via IFTTT

System Tar and Restore: un simple script para realizar copias de seguridad

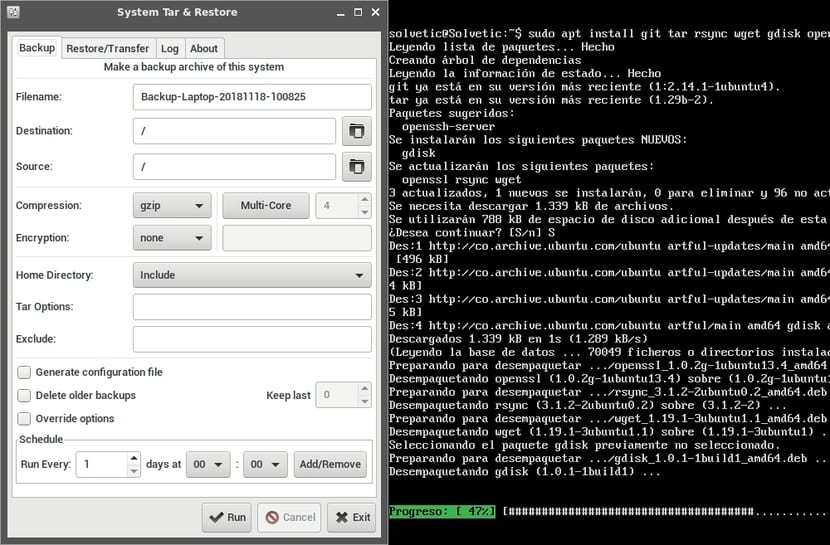
GUI y herramienta de texto (capturas)

Hay gran cantidad de herramientas para hacer copias de seguridad de tus datos y del sistema para GNU/Linux. Puedes elegir entre algunas apps con GUI u otros programas para la línea de comandos. También puedes crearte tu propio script para ello, y así personalizarlo o descargar uno ya existente como es el caso del que te voy a hablar en este artículo. Su nombre es System Tar and Restore y seguro que te va a gustar…

System Tar and Restore es un script muy versátil. Tiene dos scripts para bash. El principal es un script llamado star.sh y también otro llamado star.gui.sh que invoca a la herramienta gráfica si prefieres usar una GUI más intuitiva. Estos scripts son capaces de trabajar en modo backup, restore y transfer, es decir, para realizar la copia de seguridad, para restaurarla y transferir.

Puede hacer un backup total o parcial del sistema, restaurar o transferir la copia a un disco o partición diferente, restaurar o trasferir la copia a un disco externo, pendrive, tarjeta de memoria, etc., restaurar de un sistema basado en BIOS a uno UEFI o viceversa, e incluso llevar la copia a una máquina virtual. Para su buen funcionamiento dependen de otros paquetes: gtkdialog, tar, rsync, wget, gptfdisk/gdisk, openssl y gpg.

Por lo general son paquetes cotidianos que seguro tendrás ya instalados y si no es así, debes instalarlos previamente a los scripts. Para tener System Tar and Restore:


cd Download

git clone https://github.com/tritonas00/system-tar-and-restore.git

cd system-tar-and-restore/

ls

Y aquí dentro lo tendrás… Y para invocarlo de forma gráfica, ya sabes:


sudo ./star-gui.sh

Para hacer copias de seguridad en modo texto, te recomiendo leer la documentación:


./star.sh --help

Pero un ejemplo sería el siguiente:


sudo ./star.sh -i 0 -d /home/copia -c xz -u "--warning=none"

Eso hace que se ponga en modo backup (0), se elige el destino donde se almacena la copia de seguridad con -d (en este caso /home/copia), se define la herramienta de compresión para el tarball generado con -c (xz en este caso), y con -u puedes aplicar algunas opciones para tar/rsync…

Para restaurar la copia (modo 1), sería algo similar:


sudo ./star.sh -i 1 -r /dev/sda3 -G /dev/sdb -f /home/copia/backup.tar.xz

Lo restaura en la partición /dev/sda3, especificamos dónde se encuentra GRUB con -G, y dónde la copia de seguridad a restaurar…Esperas a que complete el proceso y listo!

El artículo System Tar and Restore: un simple script para realizar copias de seguridad ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LsF3gp
via IFTTT

Empleados de Google piden expulsar a la empresa de la marcha del Orgullo gay

Piden expulsar a Google de la marcha del Orgullo gay por no tomar medidas contra la homofobia

El enojo contra Google es por no actuar contra la homofobia en la plataforma de Youtube

Piden expulsar a Google de la marcha del Orgullo gay en San Francisco. Lo llamativo es que quienes lo piden son empleados de la empresa. 129 empleados firmaron la carta y la enviaron a los organizadores.
En la misma, se pide que se impida a Google la participación en el desfile y se borre su nombre de la lista de patrocinadores corporativos de la edición 2019.

¿Por qué piden expulsar a Google de la marcha del orgullo gay?

Para los empleados, el compromiso de la empresa con los colectivos LGBTQ+ es solo un ejercicio de relaciones públicas y que en la práctica no toma ninguna acción real cuando esas personas son objeto de expresiones de odio y acoso en las plataformas de Google.

Hacemos esta petición después de analizar seriamente las alternativas. Hemos pasado incontables horas abogando para que nuestra compañía mejore las políticas y prácticas relacionadas con el tratamiento de las personas LGBTQ+, la representación de las personas LGBTQ+, y el acoso y el discurso de odio dirigido a las personas LGBTQ+, en YouTube y otros productos de Google. Cada vez que presionamos por un cambio, sólo se nos dice que la empresa “examinará detenidamente estas políticas”. Pero nunca se comprometen a mejorar, y cuando preguntamos cuándo se harán estas mejoras, siempre se nos dice que seamos pacientes.

El detonante

En la carta no se hace referencia a un hecho en particular, aunque medios periodísticos especulan que el detonante fue lo que pasó con el político español Carlos Maza.

Aparentemente, un creador de contenidos utilizaba su canal de YouTube para participar en una campaña de acoso homofóbico contra Carlos Maza del partido Vox. En respuesta a la queja de Maza, YouTube dijo que el acoso homofóbico no violaba sus reglas de acoso. Lo de “aparentemente” es una precaución legal mía, no una expresión de duda. Estoy del otro lado del Atlántico y bastante tengo con los políticos argentinos como para saber que pasa con los españoles.

Los firmantes no descartan represalias por parte de la empresa, Google les informó que al enviarla violaban la política de comunicación de Google.

En la carta hacen un pedido a los organizadores:

Creemos que no nos queda más remedio que pedirles que rechacen el hecho de que Google no actúe en apoyo de nuestra comunidad revocando su patrocinio y excluyendo a Google de la representación oficial en el desfile del Orgullo. Si otra plataforma oficial, YouTube, permite el abuso, el odio y la discriminación contra las personas LGBTQ+, La organización no debe proporcionar a la compañía una plataforma que la presente como un apoyo para esas mismas personas.

En el 50 aniversario de los disturbios de Stonewall, en una celebración del Orgullo cuyo lema es “Generaciones de Resistencia”, les pedimos que se unan a nosotros para resistir la opresión LGBTQ+ en Internet, y la subyugación de nuestro derecho a la igualdad en favor de los resultados económicos de las empresas. La primera marcha del orgullo fue una protesta, así que ahora esta de debe ser una.

La respuesta de los organizadores

Sin embargo, la petición no tuvo éxito. Google va a estar en la marcha de mañana. La respuesta oficial de los organizadores fue:

Nuestra organizacion fomenta el diálogo abierto y respetuoso. Agradecemos el compromiso de los miembros de la comunidad que se acercaron a nosotros con sus preocupaciones sobre Google. Google y YouTube pueden y deben hacer más para elevar y proteger las voces de los creadores LGBTQ+ en sus plataformas, y hemos descubierto que Google está dispuesto a escuchar estas críticas y está trabajando para desarrollar políticas apropiadas. Han reconocido que tienen mucho trabajo por hacer para promover un debate respetuoso y el intercambio de ideas.

Google fue siempre un compañero considerado de nuestra organización durante varios años, e históricamente fue un fuerte aliado de las comunidades LGBTQ+. Google ofreció durante mucho tiempo beneficios sustanciales a los empleados con parejas del mismo sexo y transexuales, y realizó una valiosa defensa pública, oponiéndose a la legislación injusta dirigida a las comunidades LGBTQ, en particular a los individuos transexuales.

El artículo Empleados de Google piden expulsar a la empresa de la marcha del Orgullo gay ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YmnP82
via IFTTT

Los servidores con chips basados en la ISA RISC-V podrían llegar pronto…

sifive chip

El CEO de SiFive dice que en 5 años llegarían los primeros servidores basados en la ISA open-source RISC-V. La nueva arquitectura de conjunto de instrucciones abierta ha estado ganando fuerza y fama últimamente. Incluso desde Europa se han fijado en ella como ya comentamos en LxA. Y no es de extrañar que pronto lleguen a los dispositivos móviles para sustituir a ARM y también a los servidores y HPC en general.

La ISA de tipo RISC está bastante bien adaptada a los nuevos términos y es modular para poder agregar o quitar módulos de instrucciones según convenga. Así se pueden optimizar los chips y evitar que ocurra algo similar a los x86 con la retrocompatibilidad. Que no solo son instrucciones CISC, sino que ya suman más de 1300 instrucciones, muchas de ellas que ya no se usan o no tienen sentido para el software moderno…

Naveed Sherwani, CEO de SiFive, ha sido el encargado de predecir esa afirmación. Aunque quizás podrían llegar incluso antes. De hecho, hace tiempo ya dijo que faltaban 5 años para que llegasen los primeros tablets y smartphones con RISC-V y unos 10 años para ver los primeros servidores con esta ISA. Pero ahora la primera cifra ha bajado a 2 años para los dispositivos móviles, y 5 para el ámbito de HPC.

Buenas noticias. Una ISA open-source, un sistema operativo libre como GNU/Linux, proyectos como CoreBoot y LinuxBoot para servidores y supercomputadoras,… la verdad es que el futuro parece más “abierto” que nunca en el aspecto de la tecnología, aunque aún falta muchísimo trabajo por hacer y muchas cosas por desarrollar y mejorar. Lo que sí es cierto, es que las vulnerabilidades detectadas en los chips de Intel, ARM y otros, han ayudado bastante a darle aún más eco a RISC-V.

El artículo Los servidores con chips basados en la ISA RISC-V podrían llegar pronto… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YiRoaL
via IFTTT

Chrome OS 75 ya está aquí con nuevos controles parentales e integración mejorada para apps de Linux

Chrome OS 75Google ha tenido el placer de anunciar el lanzamiento de Chrome OS 75, la nueva versión de su sistema operativo de escritorio que, de forma sencilla y oficial, solo está disponible para dispositivos Chromebook. Se trata (en teoría) de una actualización mayor que llega con nuevas funciones y mejoras de rendimiento y seguridad. La versión que ha recibido la etiqueta de “estable” es concretamente la v75.0.3770.102 (Versión de plataforma 12105.75.0). Quizá, la novedad que más interesa a nuestros lectores sea una relacionada con la ejecución de aplicaciones de Linux.

Chrome OS es compatible con aplicaciones Linux desde hace algunos meses y la novedad de la que os hablamos es que ahora “Linux” puede acceder a dispositivos Android vía USB. El soporte para ejecutar aplicaciones de Linux en Google Chrome aún está en fase beta, pero va mejorando un poco con cada nuevo lanzamiento del sistema operativo de escritorio de Google. A continuación tenéis la lista de novedades que llegan junto a Chrome OS 75.

Novedades incluidas en Chrome OS 75

  • Función para permitir a los padres conceder más tiempo a sus hijos en dispositivos con sistema operativo Chrome.
  • Nuevo Asistente para niños (kid friendly) para cuentas de niños.
  • Linux (Beta) puede ahora acceder a dispositivos Android por USB.
  • La aplicación Files o Archivos ahora soporta aplicaciones de archivos de terceros.
  • Añadido soporte para código PIN con impresoras nativas para dispositivos gestionados.
  • Seguridad: Mitigación de muestreo de datos de microarquitectura.

La nueva versión de Chrome OS ya ha empezado a llegar a todos los dispositivos soportados, lo que significa que, quien no la haya recibido ya, la recibirá en las próximas horas/días. Para comprobar si nos está esperando la actualización, tenemos que ir a la página de los ajustes “Acerca de Chrome OS”, de manera similar a como lo hacemos en el navegador web de Google. Si está disponible, empezará la descarga e instalación automáticamente. ¿Ya la has recibido?

Artículo relacionado:
Llega Chrome OS 74 con un asistente de búsqueda unificado y mas

El artículo Chrome OS 75 ya está aquí con nuevos controles parentales e integración mejorada para apps de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RN1Yo9
via IFTTT

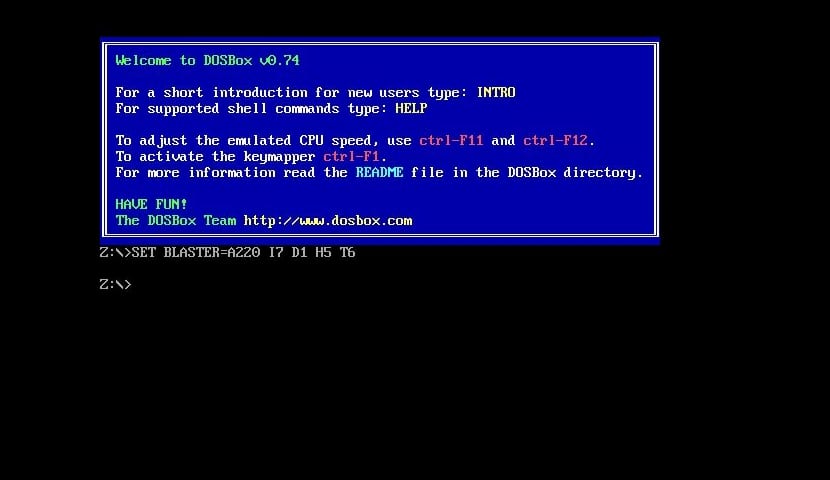
DOSBox sigue vivo y se vuelve a actualizar

Captura de DOSBox

El proyecto DOSBox es un fantástico emulador del sistema operativo MS-DOS que podemos instalar en Linux para poder ejecutar videojuegos clásicos y programas nativos de este antiguo sistema de Microsoft. Seguramente ya lo conozcas, con él podrás resucitar gran cantidad de software antiguo y es de lo más fácil de usar. De hecho, ya hemos dedicado algunos artículos en LxA explicando su funcionamiento, etc.

En los últimos tiempos, el proyecto parecía algo muerto. Pero la verdad es que no lo está. Se ha vuelto a actualizar con un bug que ha sido corregido. La verdad es que funciona bien ya, pero no está mal que se siga puliendo. Puedes visitar la web oficial de DOSBox para obtener más información del proyecto, documentos y descargar la última versión de este emulador si lo necesitas. La versión es la DOSBox 0.74 y la mejora tiene que ver con la seguridad…

DOSBox sigue vivo y los cambios agregados son:

  • Se ha corregido un problema que llevaba presente bastante tiempo. Se trata de un bug que causaba un desbordamiento de bufer y afectaba a la seguridad. Puedes ver más información buscando el código CVE-2019-7165 (de Alexandre Bartel) con el que ha sido marcada esta vulnerabilidad.
  • Además, se ha añadido un sistema de permisos básico para que los programas que están corriendo dentro de DOSBox no puedan acceder al contenido de /proc, y esto también tiene que ver con la seguridad. Se ha marcado la vulnerabilidad como CVE-2019-12594, también descubierta por Alexandre Bartel.
  • Otros bugs presentes que afectaban también a la seguridad se han solventado.
  • Y también se han corregido algunos problemas relacionados con el renderizado con OpenGL.

Ahora, la nueva versión DOSBox 074-2 es más segura, aunque no hay diferencias en cuanto a funciones nuevas o a otras mejoras. Además, el equipo de desarrollo continúa trabajando en la nueva versión DOSBox 0.75 que veremos pronto y que también traerá mejoras.

El artículo DOSBox sigue vivo y se vuelve a actualizar ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YprpP7
via IFTTT

Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores.

Krita 4.2.2

El famoso programa de dibujo creado “por y para dibujantes” ha lanzado una nueva versión. Se trata de Krita 4.2.2, una versión de (tercer) punto que, como tal, ha llegado para pulir versiones anteriores. Tal y como leemos en la nota de su lanzamiento, KDE Community está intentando lanzar actualizaciones de mantenimiento todos los meses para la serie 4.2 hasta que llegue el próximo gran lanzamiento, un Krita 4.3 que, además de corrección de errores, también incluirá funciones importantes.

En total, la v4.2.2 de Krita recién lanzada cuenta con casi 50 modificaciones, 49 para ser exactos. La gran mayoría de ellas contienen han llegado para corregir/reparar fallos, habiendo algunas que mejorarán la experiencia de usuario como una que permite usar un botón de herramienta resaltado en los acopladores de opciones de la herramienta de selección para que sea más fácil ver qué acción de selección está activa.

Novedades incluidas en Krita 4.2.2

  • Posibilita hacer más pequeña la cortadora de la onion skin.
  • Mejorada la carga de archivos de paleta GPL con cientos de columnas.
  • Mejorado el filtro importar/exportar tiff.
  • Mejorada la herramienta de imagen de referencia y optimizada la carga de imágenes desde el portapapeles.
  • Ahora se puede hacer que el filtro de importación de RAW de cámara sea de honor en modo batch.
  • Posibilidad de hacer que el nuevo cuadro de diálogo de imagen elija la última opción utilizada incluso cuando el idioma del usuario haya cambiado.
  • Actualizada la previsualización del pincel en todas las creaciones de estampas de pincel.
  • Ahora es posible editar formas de vectores en capas de vectores duplicados.
  • Ocultar el botón del selector de color en la ventana acoplable de propiedades de objetos vectoriales, no está implementado.
  • Posibilidad de restaurar los modos de fusión favoritos predeterminados.
  • Ahora se puede agregar un encabezado a todos los menús del botón derecho en el lienzo para que el primer artículo de debajo del cursor no sea algo peligroso, como “cortar”.
  • Mantiene los enlaces de la comunidad en la pantalla de bienvenida visibles al cargar un tema.
  • Comprueba antes de guardar si el archivo salvado se puede abrir o tiene contenido correcto.
  • Mejorada la gestión y reporte del error al importar/exportar.
  • Ahora se asegura de que el dialogo del filtro se muestra al frente de la ventana principal de Krita.
  • Se asegura de que la herramienta de selección contigua proporciona el interruptor antialiasing.
  • Posibilidad de borrar todos los puntos en la selección de esquema al hacer clic.
  • Elimina los iconos por defecto de la herramienta de referencia de imagen que eran inapropiados.
  • Actualizado Qt a la v5.12.4.

Ya disponible para Linux, macOS y Windows

Krita 4.2.2 ya está disponible para Windows, macOS y Linux. Los usuarios de macOS y Windows pueden descargar la nueva versión desde la misma página de su lanzamiento (disponible al principio de este artículo). Los usuarios de Linux también podemos descargar la AppImage desde la misma web, o bien instalar su versión Flatpak. Las versiones APT y Snap aún no están actualizadas. ¿Qué versión instalarás?

Artículo relacionado:
Llega la nueva versión del editor de imágenes Krita 4.20 y estas son sus novedades

El artículo Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores. ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RMsvlv
via IFTTT