How to: reemplazar los espacios de los nombres de archivo por guiones bajos

Shell Linux

En los entornos Unix se trabaja bastante con el intérprete de comandos, de hecho, muchos sistemas no tienen ni un entorno de escritorio instalado. Por tanto, en Linux también se suele trabajar bastante desde el terminal. Cuando se trabaja con nombres de ficheros y directorios a veces es complicado cuando éstos tienen espacios en sus nombres. Sabiendo cómo saltar estos problemillas no habría problema, pero es cierto que es más cómodo cuando no tienen esos espacios…

Si no sabes cómo usar nombres con espacios desde el terminal o si quieres eliminar estos espacios de forma fácil, en este artículo aprenderás todo lo necesario para que la experiencia de usuario sea lo más cómoda cuando trabajes en el día a día en GNU/Linux. A partir de ahora, los espacios de los nombres no supondrán un obstáculo para ti…

Cómo trabajar con espacios

espacios nombres Linux

Trabajar con espacios en nombres es sencillo, así que primero voy a mostrar cómo se pueden usar directorios o ficheros con espacios en sus nombres. Así, todos aquellos que tienen problemas con esto podrán aprender a usarlo y perderán el miedo a toparse con nombres con espacios.

  • Para indicar que existe un espacio en el nombre, puedes usar el slash o barra invertida, es decir, \. Por ejemplo, si el nombre que estás intentando escribir es el que ves en la imagen “RISC-V docs”, puedes escribir “RISC-V\ docs” (sin comillas). De esta forma le estarás indicando a Bash que se trata de un espacio y no que has introducido varios parámetros para ese comando separados por un espacio.
  • También puedes usar las comillas dobles “” para encerrar el nombre con espacios, indicando al shell que no son parámetros separados, sino que es un mismo nombre. Por ejemplo, en el ejemplo anterior con cd, si quisieras ir a dicho directorio con espacios podrías usar:

cd "RISC-V docs"

  • Otro truco es comenzar a escribir las primeras letras del nombre y pulsar la tecla Tabulador (la que hay justo por encima de Bloq Mayúsculas). De esa forma se autocompleta el nombre. Esto no funcionará si existen varios nombres que empiecen igual, por ejemplo, si existe un “RISC-V docs” y un “RISC-V isa” no serviría. Sí que funcionaría en el caso de haber un “RISC-V docs” y “RISC-I docs”, puesto que en cuanto introduzcas el carácter I sabrá el nombre del que se trata…

Ahora bien, esto puede que no te resulte práctico o simplemente no te guste tener que estar haciendo esto cada vez que trabajes con espacios. Por eso, si quieres eliminarlos, puedes leer el siguiente apartado…

Cómo reemplazar los espacios

sustituir espacios por guiones bajos Linux

Es cierto que para los entornos gráficos, los nombres con espacios son más cómodos y agradables para nombrar archivos. Pero no es tan práctico para el terminal. Por eso, si no quieres seguir los pasos del apartado anterior y quieres deshacerte de una vez por todas de los dichosos espacios, puedes seguir estos pasos:

  • Ve al directorio donde se encuentren los nombres con espacios que quieras sustituir por cualquier carácter. En este caso he usado un guión bajo, pero puedes sustituir ese símbolo por cualquier otro, solo tienes que modificar el comando.
  • Una vez dentro del directorio, puedes usar este comando que cambiará todos los espacios de nombres por _. Ten cuidado, porque si hay nombres en los que quieras conservar los espacios debes considerar que esta orden los cambiará todos:

for file in *; do mv "$file" `echo $file | tr ' ' '_'`; done

  • Para ir uno a uno, aunque esto no sea práctico, puedes usar el siguiente comando en los casos en los que solo quieras sustituir los espacios para un solo nombre y no para todos de forma automática:

mv nombre\ con\ espacios nombre_sin_espacios

  • Otra opción es usar un script que puedas invocar cada vez que quieras sustituir los espacios por guiones bajos. Así lo podrás ejecutar en cualquier directorio sin necesidad de escribir la orden cada vez que la necesites. Para eso tienes que usar tu editor de texto favorito y crear un fichero llamado, por ejemplo, spaceskiller.sh, guardar el contenido, darle permisos de ejecución, e introducirlo en una ruta de las que hay en la variable de entorno $PATH (p.e.: /usr/bin) y así solo deberás invocar su nombre, sin necesidad de indicar la ruta donde está el .sh. Vale, una vez dicho esto, el contenido del script sería el siguiente:
<pre>#!/bin/bash

for f in *
do
  new="${f// /_}"
  if [ "$new" != "$f" ]
  then
    if [ -e "$new" ]
    then
      echo no se renombró \""$f"\" porque \""$new"\" ya existe
    else
      echo renombrando "$f" a "$new"
    mv "$f" "$new"
  fi
fi
done</pre>

Si has optado por el script y lo has introducido en alguno de los directorios de $PATH, cada vez que estés dentro de un directorio y quieras sustituir los espacios por guiones bajos (o cualquier otro carácter si lo modificas), solo tendrás que ejecutar:


./spaceskiller.sh

Espero haberte ayudado con este tutorial, puedes dejar tus comentarios con cualquier duda o aportación…

from Linux Adictos https://ift.tt/2mHEOnp
via IFTTT
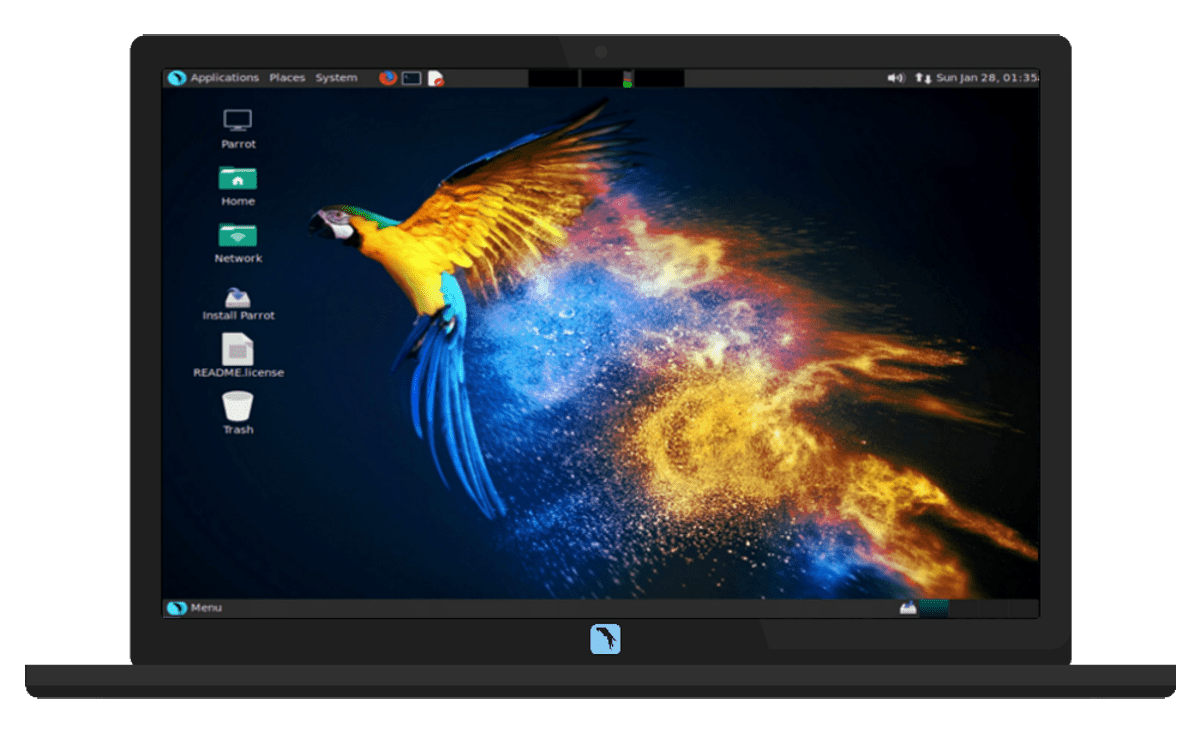
Parrot OS se ha actualizado y llega su nueva versión Parrot 4.7

Parrot OS

Se acaba de anunciar la liberacion de la nueva versión estable de la distribución de seguridad informática Parrot Security OS llegando esta a su versión 4.7 la cual ya esta disponible la nueva imagen para su descarga al publico en general. Esta nueva versión de Parrot Security OS 4.7 llega con nuevas mejoras, correcciones de errores y de seguridad y sobre todo un montón de actualizaciones nuevas de la base del sistema.

Para aquellos lectores que aún no conozcan la distribución les puedo decir que Parrot Security es una distribución de Linux basada en Debian desarrollado por el Frozenbox Team y esta distro tiene un enfoque en la seguridad informática.

Está diseñado para pruebas de penetración, evaluación y análisis de vulnerabilidades, análisis forense de computadoras, navegación web anónima, y practicar criptografía.

Parrot OS está destinado a proporcionar herramientas de prueba para pruebas penetración equipadas con diferentes tipos de herramientas para que el usuario las pruebe en su laboratorio.

Parrot se basa en la rama de pruebas (stretch) de Debian, con un núcleo Linux personalizado. Sigue un modelo de desarrollo de lanzamiento móvil.

El entorno de escritorio que utiliza la distribución de Linux Parrot OS es MATE, y el administrador de pantalla predeterminado es LightDM.

Principales novedades de Parrot 4.7

En este nuevo lanzamiento de Parrot OS 4.7 se destaca que la estructura del menú fue rediseñada con utilidades para pruebas de seguridad. Las utilidades ahora se dividen usando una estructura jerárquica.

También se destaca la adición de un nuevo modo de inicio de aplicaciones opcionalmente incluido en modo de aislamiento del resto del sistema (el aislamiento se realiza a través de firejail y apparmor).

Mientras que para la parte del sistema, podremos encontrar que el entorno de escritorio del sistema que es MATE se ha actualizado a la versión 1.22.

Por la parte del Kernel de Linux, se ha actualizado a la versión 5.2 junto con lo cual se recibieron las mejoras para los siguientes firmwares:

  • firmware-iwlwifi
  • firmware-realtek
  • firmware-ti-connectivity
  • firmware-amd-graphics
  • firmware-myricom
  • firmware-atheros
  • firmware-libertas
  • firmware-netxen
  • firmware-intelwimax
  • firmware-linux-nonfree
  • firmware-brcm80211
  • firmware-qlogic
  • firmware-misc-nonfree
  • firmware-bnx2x
  • firmware-linux
  • firmware-bnx2

En cuanto a los demás componentes del sistema también se añadieron sus versiones actualizadas, incluidos Firefox, radare2, cutter, etc.

En relación con los próximos planes para convertir a Parrot en una distribución general (preparada por Parro Home), que no se limita a las pruebas de seguridad, se decidió cambiar el sitio principal del proyecto de parrotsec.org a parrotlinux.org.

El proyecto también se está preparando para crear una rama LTS, por lo que se ha cambiado el nombre del repositorio actual de “stable” a “rolling” (para los usuarios, la transición es transparente y no requiere cambios manuales).

Finalmente si quieres conocer mas al respecto sobre la liberación de esta nueva versión de Parrot OS 4.7 puedes visitar el siguiente enlace.

Descargar y probar Parrot OS 4.7

Para quienes estén interesados en poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Puedes grabar la imagen con ayuda de Etcher en un USB.

Por otro lado, si ya cuentas con una versión de Parrot OS de la rama 4.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.

Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:

sudo parrot-upgrade

O puedes utilizar estos:

sudo apt update

sudo apt full-upgrade

Este proceso demorara un poco de tiempo dado que tiene que descargar todos los paquetes primero y después los actualizara. Por lo que puedes tomarte un rato de relajación.

Al finalizar el proceso basta con que reinicies tu equipo para que todos los cambios sean guardados y puedes iniciar tu sistema con todos los paquetes actualizados y el nuevo Kernel de Linux de esta versión de Parrot OS 4.7.

Para verificar que ya cuentas con el nuevo Kernel basta con teclear en la terminal:

uname -r

from Linux Adictos https://ift.tt/2mH3SLr
via IFTTT

La beta KDE Plasma 5.17 ya esta disponible, conoce sus novedades

plasma-5.17

Ya fue liberada al publico en general la versión beta de KDE Plasma 5.17 con lo cual los usuarios entusiastas podrán realizar las pruebas pertinentes y poder apoyar en la detección de errores. Esta nueva beta de KDE Plasma 5.17 trae diversas mejoras entre las cuales se destacan los cambios para varios componentes del entorno, así como también las mejoras a estos y sobre todo la solución de errores.

Uno de los cambios más destacados es en el gestor de ventanas KWin el cual ha mejorado el soporte para pantallas de alta densidad de píxeles (HiDPI) y ha agregado soporte de escalado fraccional para sesiones de escritorio Plasma basadas en Wayland.

Esta característica permite elegir el tamaño óptimo de los elementos en pantallas con una alta densidad de píxeles, por ejemplo, puede aumentar los elementos de la interfaz mostrados no 2 veces, sino 1.5.

El tema Breeze GTK se ha actualizado para mejorar la visualización de la interfaz Chromium Chrome en el entorno de KDE (por ejemplo, las pestañas activas e inactivas ahora son visualmente diferentes). El esquema de color se aplica a las aplicaciones GTK y GNOME. Al usar Wayland, se hizo posible cambiar el tamaño de los paneles de encabezado GTK en relación con los bordes de la ventana.

Se ha actualizado la interfaz para ajustar la iluminación nocturna, que ahora está disponible cuando se trabaja sobre X11.

night-color-wee

También en KWin se proporciona el desplazamiento correcto con la rueda del mouse en un entorno basado en Wayland.

Mientras que para X11, se ha agregado la capacidad de usar la tecla Meta como modificador para cambiar ventanas (en lugar de Alt + Tab), asi como también una opción que restringe el uso de la configuración de la pantalla solo a la ubicación actual de la pantalla en configuraciones de monitores múltiples.

En el efecto “Present Windows”, se ha agregado compatibilidad para cerrar ventanas con un clic medio del mouse.

Otro de los cambios para esta beta de Plasma 5.17 es que se modificó la interfaz de los configuradores de pantalla, el consumo de energía, el protector de pantalla de inicio, los efectos en el escritorio, el bloqueo de pantalla, las pantallas táctiles, las ventanas, la configuración avanzada de SDDM y la activación de acciones al pasar el cursor sobre las esquinas de la pantalla.

La configuración para el diseño de la página de inicio de sesión (SDDM) se expande, para lo cual ahora puede especificar su propia fuente, combinación de colores, conjunto de iconos y otras configuraciones.

Se ha agregado un modo de suspensión de dos etapas, en el que el sistema se pone primero en modo de espera y después de algunas horas en modo de suspensión.

Para el caso de Discover se han implementado los indicadores correctos del progreso de las operaciones. Informe mejorado de errores debido a problemas de conectividad de red.

De los demás cambios que se destacan:

  • En la sección de configuración del sistema, se muestra la información básica sobre el sistema
  • Para las personas con discapacidad, se agregó la capacidad de mover el cursor usando el teclado
  • Se agregó la capacidad de cambiar el esquema de color para los encabezados en la página de configuración de color
  • Se agregó la capacidad de asignar una tecla de acceso rápido global para apagar la pantalla.
  • Se agregaron íconos en la barra lateral e íconos para aplicaciones instantáneas.
  • En las notas adhesivas, por defecto, los elementos de formato de texto se borran al pegar desde el portapapeles
  • En Kickoff, en la sección de documentos abiertos recientemente, también se proporciona la visualización de documentos abiertos en aplicaciones Gnome/GTK
  • Se agregó una sección para configurar equipos con interfaz Thunderbolt al configurador

Finalmente para los que estén interesados en probar esta versión beta pueden probar la nueva versión a través de la compilación Live desde el proyecto openSUSE y las compilaciones desde el proyecto de edición KDE Neon Testing.

Los paquetes para varias distribuciones se pueden encontrar en esta página. El lanzamiento se espera para el 15 de octubre.

from Linux Adictos https://ift.tt/2mhCIu9
via IFTTT

¿Te has enterado de que es probable que Ubuntu Cinnamon se convierta en sabor oficial?

Ubuntu CinnamonCreo que en la blogosfera Linux no se está hablando lo suficiente de esto. Cinnamon es un entorno gráfico que se hizo popular en Linux Mint, una de las distribuciones basadas en Ubuntu más famosas, pero ya hace tiempo que está disponible en otros sistemas operativos. La noticia que os tramos hoy es importante porque hablamos de un posible sabor oficial de Ubuntu y porque usa un entorno gráfico que gusta mucho a los “switchers”. Su nombre, Ubuntu Cinnamon.
Ubuntu Cinnamon es un proyecto joven que está dando sus primeros pasos, algo que hicieron recientemente otras distribuciones como Ubuntu MATE o Ubuntu Budgie. Como la segunda de las anteriores, que empezó llamándose Budgie Remix, el próximo componente de la familia de Canonical está usando un nombre provisional que es Ubuntu Cinnamon Remix. Si consiguen cumplir con todos los requisitos que les pide la compañía que dirige Mark Shuttleworth, en un futuro a medio plazo se convertirán en el sabor de Ubuntu oficial número 9.

Ubuntu Cinnamon devolverá a 9 el número de sabores oficiales de Ubuntu

Si en estos momentos estás emocionado pensando que podrás usar un Ubuntu oficial con entorno gráfico Cinnamon, relájate. Una vez entregada la documentación inicial y usado el nombre que le pide Canonical (por un tema legal), ahora tienen trabajo por delante. El más importante será demostrarle a la compañía con sede en el Reino Unido que son capaces de crear y mantener los paquetes necesarios para el sistema operativo que pretenden lanzar. Cuando lo hagan, Canonical moverá ficha y lo presentará como sabor oficial. La fase del desarrollo de Ubuntu Cinnamon (Remix) es tan temprana que en estos momentos ni siquiera hay una imagen de instalación del sistema operativo. De hecho, hasta su web aparece como “en desarrollo”, por lo que lo único que podemos hacer ahora mismo es seguir el proyecto y esperar a que lancen la primera versión de prueba.

Para los más nuevos en llegar al mundo Linux, un sabor oficial está soportado por Canonical, pero son sus desarrollador (los del sabor) quien se encargan de mantener el sistema operativo. Los más veteranos ya saben que se tratará de un Ubuntu por dentro con “Canela” por fuera, lo que incluye el entorno gráfico famoso por parecerse mucho a Windows y facilitar el cambio y aplicaciones/opciones de Cinnamon.

Sus desarrolladores dicen que Ubuntu Cinnamon no vendrá para eliminar de la partida a Linux Mint. Se tratará de un sistema operativo más y su llegada será positiva para el entorno gráfico, lo que también significa que puede ser positivo para Linux Mint. En cualquier caso, les deseamos lo mejor.

from Linux Adictos https://ift.tt/2l6Ite8
via IFTTT

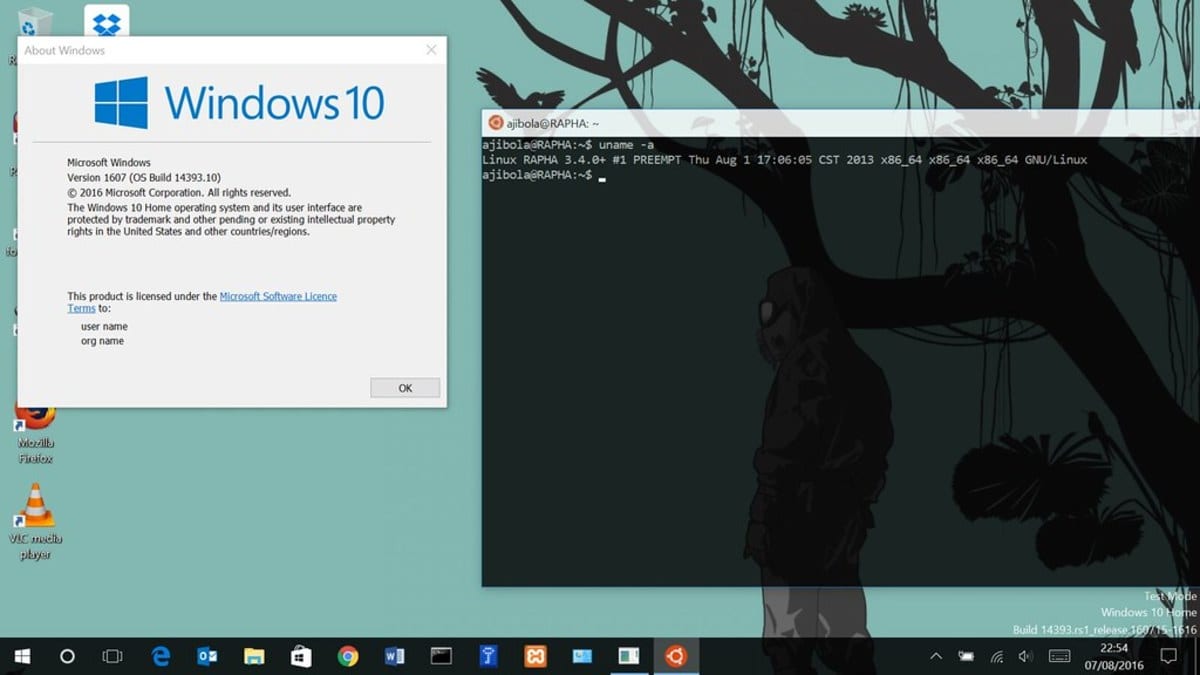
Microsoft Windows 11… ¿con kernel Linux?

Windows Subsystem Linux

Una auténtica locura ¿verdad? El título ya parece una broma, pero lo ha comentado alguien que no suele decir demasiadas estupideces y que conoce bien la industria. De hecho, fue la misma persona que me comunicó que Linus Torvalds volvería tras su cese temporal al mando de Linux en la versión Linux 4.20 y así fue. Justo tras anunciar la versión 4.19 del kernel, Torvalds tomó de nuevo el control de su proyecto. Me estoy refiriendo a Steven J. Vaughan-Nichols, para quienes no lo conozcan…

Y ahora se ha atrevido con algo tan fuerte como esta noticia. ¿Acertará nuevamente? Lo cierto es que sea cierto o no, esta noticia les gustaría a muchos al igual que alarmaría a otros tantos. Pero que el próximo Windows 11 esté basado en el kernel Linux en vez de en el kernel Windows NT de Microsoft, sería una noticia mucho más impactante que la de Richard Stallman dando un discurso en la sede de Microsoft.

Steven se basa en que los numerosos problemas de Windows 10 en el que van a disgusto casi por actualización tienen un problema de base complicado de resolver. Los numerosos releases de Windows 10 han traído desde problemas que evitan que ciertos equipos arranquen, otras actualizaciones que dejan la conexión WiFi inservible, otra que eliminaba archivos sin tu consentimiento de ciertas carpetas, y un largo etc., que no parece cesar.

Ayer al conocer esta noticia bromeaba con un amigo sobre si Linux vendrá a corregir los problemas de Microsoft Windows o si Microsoft llegará para estropear a Linux. Pero fuera de bromas, vamos a lo que ha comentado Steven para hacer esa suposición. Él piensa que ante problemas tan graves como los que tiene Windows 10, quizás sea necesario tomar medidas desesperadas. ¿Esto sería bueno para el mundo Linux? Yo sinceramente lo dudo, y preferiría que todo siga como está, porque podría llevarse por delante a muchos proyectos de distros…

Steven ha jugado con esta idea desde hace muchos años, pero ahora parece que se la está tomando más en serio debido a los últimos acontecimientos. Para los usuarios no habría cambio alguno, el próximo Windows no tendría cambios, excepto que el kernel que lo mueve todo sería Linux y no NT. Eso significaría todo el software nativo funcionando sobre Linux. Pero personalmente veo varios problemas a esto, por un lado que es probable que no haya ese tal Windows 11 debido a la política actual de actualizaciones como un rolling-release de Microsoft.

Por otro lado, que portar todo el software para funcionar sobre Linux sería un esfuerzo brutal. Aunque para eso, dice Steven que ya hay proyectos muy avanzados. Se basa en que WSL (Windows Subsystem Linux) ya está ahí, y también proyectos como Wine y otras implementaciones como la de CrossOver y Valve Proton para Steam. Eso ya cuenta con gran cantidad de llamadas al sistema o syscalls “traducidas” para funcionar sobre Linux.

Actualmente, proyectos como los citados no funcionan del todo finos porque Microsoft tiene el código cerrado de su API y no cuentan con funcionalidad plena. Pero si Microsoft aportase lo que le falta a la maquinaria como Wine, tendría lo necesario para “engrasarla” y que el software nativo funcionase a las mil maravillas. Esto por otro lado podría ser beneficioso colateralmente con GNU/Linux debido a lo que aportaría, pero también destructivo si logra captar la atención de los usuarios que ahora ejecutan alguna distro GNU/Linux.

Sea como sea, esto no es un hecho actualmente. Y aunque Linux sea el más usado en la plataforma de Microsoft Azure, y aunque hayan abierto mucho código, lanzado algunas herramientas para Linux, comprado GitHub, aportado código al kernel Linux, e incluso sean miembros de la Linux Foundation, no estoy seguro si el futuro va por ahí o más bien el futuro está en la nube…

¿Te gustaría ver un Windows X con kernel Linux? No olvides dejar tus comentarios con lo que piensas… Yo vuelvo a repetir que, aunque parezca el éxito de Linux en el sector del escritorio definitivo, podría traer consecuencias graves. ¿Recuerdas el EEE (Embrace, Extend and Extinguish)? ¡Cuidado! Ya comenté algo similar en el artículo sobre el caso exFAT.

from Linux Adictos https://ift.tt/2l2arrp
via IFTTT

Albert Rivera y WhatsApp. Esto es lo que podemos aprender

Albert Rivera y WhatsApp. La lección que nos deja

Lo sucedido a Albert Rivera demuestra que no tenemos que confiar solo en la tecnología.

Lo sucedido con Albert Rivera y WhatsApp vuelve a demostrar dos cosas; los políticos no saben nada sobre tecnología, y los periodistas, tampoco.

Voy a comenzar aclarando que soy argentino y vivo en Argentina. Bastante tengo con la situación política de mi país como para ocuparme de los políticos españoles. El objetivo de este post no es descalificar ni defender al señor Rivera, es educar para que a otras personas no les pase lo mismo.

El cifrado de WhatsApp y el candado de la India

Peter Drucker fue uno de los más importantes especialistas en organizaciones del siglo XX. Uno de mis profesores solía compararlo con otros especialistas con la frase:

Peter Drucker trabajó con las más importantes empresas de todo el mundo, el resto leyó en las bibliotecas de las más importantes universidades del mundo.

Cuenta Drucker que uno de sus primeros trabajos (en la década del 20) fue en una empresa que exportaba a la India. El producto más exitoso era un candado muy simple, un modelo muy fácil de abrir aún sin la llave.

La firma decidió comercializar un modelo mejor, uno que resistiera cualquier intento de apertura no autorizada. Resultó un fracaso.

Cuando fueron a investigar descubrieron que el candado, para los hindúes menos educados era un símbolo mágico. Bastaba con ver el candado en una puerta para que nadie se atreviera a entrar sin autorización.

El nuevo modelo era demasiado caro y demasiado complejo para el sector que compraba el otro modelo. Y también innecesario, ya que la protección que se buscaba era sicológica.

Por supuesto que bastaba con alguien menos supersticioso para que esa ventaja desapareciera.

En este caso estábamos hablando de personas sin educación.  Pero en lo que tiene que ver con la tecnología, hay personas con un buen nivel de formación a las que les pasa. Una confianza ciega e irracional en la tecnología que hace olvidar las precauciones elementales.

Y antes de caerle al señor Rivera, recordemos que dentro de la comunidad linuxera suele repetirse el mantra de que “estoy protegido de ataques informáticos porque uso Linux”

Albert Rivera y WhatsApp. Esto es lo que pasó

Los desarrolladores de WhatsApp quieren que su aplicación se utilice obligatoriamente con un teléfono móvil. Aún las aplicaciones de escritorio necesitan que el móvil les de acceso mediante la lectura de un código QR.

Ahora bien, no necesariamente la aplicación tiene que estar instalada en el móvil. Durante años usé WhatsApp en una tablet Android sin capacidad de teléfono. Solo se necesita un móvil que pueda recibir un sms y una conexión inalámbrica.

El procedimiento para tener acceso a la cuenta de Rivera fue el siguiente:

  • Persona/s desconocidas denunciaron a WhatsApp que el número de móvil que usaba Rivera era usurpado.
  • WhatsApp envió a Rivera un sms con un código de verificación para que validara su condición de propietario.
  • La/s persona/s desconocida/s, haciéndose pasar por WhatsApp, le pidieron que enviara el código de verificación por sms.

Diferencias entre hacking y pishing

Y acá viene a por qué hablaba al principio de la ignorancia del periodismo. Rivera no sufrió un hackeo, fue víctima de pishing.

En pocas palabras:

Hacking: Es la utilización de técnicas informáticas para tener acceso no autorizado a sistemas o información.

Pishing: Es hacerse pasar por una institución o persona para hacer que la víctima brinde voluntariamente información privada.

Aunque ambas prácticas son formas de obtener información, difieren en la elección del método utilizado.  En el pishing se engaña a un usuario con un correo electrónico, una llamada telefónica o, quizás, un mensaje de texto y se lo convence para conseguir que responda “voluntariamente” con información. La forma de obtener información no es más complicada que hacer que un correo electrónico o un sitio web parezca lo suficientemente oficial como para engañar a la víctima.

En un hackeo, la información se extrae de forma involuntaria, lo que obliga al autor a tomar el control de su sistema informático, mediante la fuerza bruta o métodos más sofisticados, para acceder a los datos confidenciales.

En realidad, ambas técnicas suelen combinarse.

Hace años, el gestor de contenidos Joomla, tenía un bug que permitía el acceso a los servidores en los que estaban instalados. Alguien usó la instalación de uno de mis clientes para poner una falsa página de home banking del Bank Of América. A continuación envió mails  a una lista de correos con un enlace de esa página disfrazado como un mail oficial del banco.

Terminé teniendo que dar de baja el dominio porque durante meses los responsables de seguridad del banco monitoreaban continuamente el servidor, comiéndome el ancho de banda.

Ahí aprendí no solo a verificar los enlaces que me llegan por mail, a controlar periódicamente cada uno de los archivos que tengo alojados en mis servidores y a asegurarme por otro medio la identidad de mis interlocutores.

from Linux Adictos https://ift.tt/2m2kQU9
via IFTTT

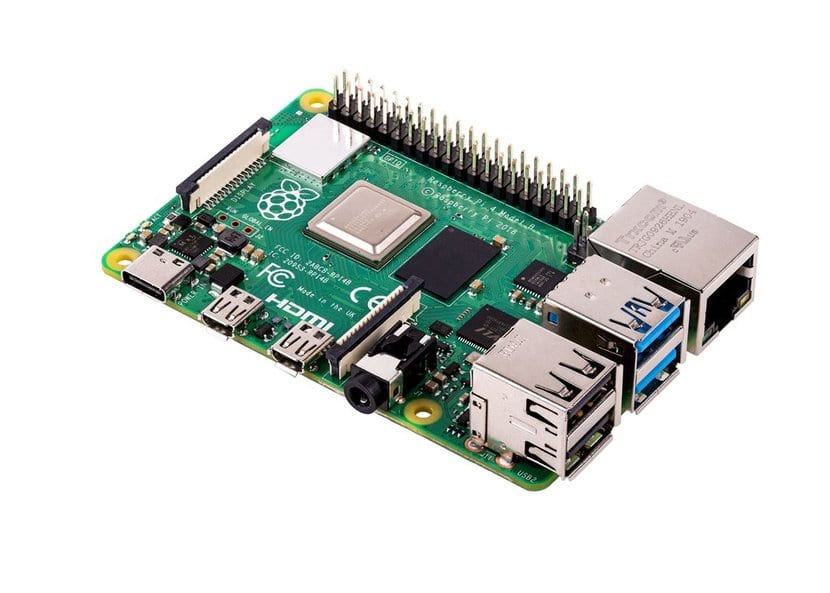
BeagleBone AI, nueva placa simple con Debian preinstalado

BeagleBoard AI

Cuando hablamos de una placa base, todos pensamos en el componente principal o el corazón de un ordenador. Pero existen otro tipo de placas base, las únicas o simples (SBC), en donde reina una Raspberry Pi que podemos usar para crear todo tipo de dispositivos inteligentes. Las placas de la compañía británica no están solas en este mercado y la semana pasada llegó otro actor a esta escena, una BeagleBone AI especialmente diseñada para la inteligencia artificial.

La diferencia principal, o la más visible, entre la BeagleBone AI y la mayoría de Raspberry Pi es el sistema operativo que traen por defecto. Aunque existe el Raspbian de la propia compañía británica, la mayoría de sus placas (¿o todas?) vienen sin sistema operativo, mientras que la BeagleBone AI incluye como especificación la promesa de no tener que descargar nada por incluir Debian, una de las distribuciones Linux más importantes que existen en las que se basan sistemas operativos como el famoso Ubuntu, instalado por defecto.

Especificaciones técnicas y funciones de la BeagleBone AI

  • Subsistema de microprocesador Dual Arm® Cortex®-A15.
  • 2 C66x floating-point VLIW DSPs
  • 2.5MB de on-chip L3 RAM
  • Dos coprocesadores dual Arm® Cortex®-M4.
  • 4x Embedded Vision Engines (EVEs)
  • 2x dual-core Programmable Real-Time Unit and Industrial Communication SubSystem (PRU-ICSS)
  • Sistema acelerador de gráficos 2D.
  • GPU Dual-core PowerVR® SGX544™ 3D.
  • Subsistema IVA-HD (codificación y decodificación 4K @ 15fps para H.264, 1080p60 para otros.
  • 1GB de RAM y 16GB eMMC flash con interfaz de alta velocidad.
  • USB-C para la energía o super-velocidad del controlador de rol dual.
  • USB-A.
  • Gigabit Ethernet, WiFi 2.4/5GHz y Bluetooth.
  • microHDMI.
  • Experiencia de cero descargas por defecto con Debian GNU/Linux.

Tal y como leemos en beagleboard.org, la BeagleBoard AI llena el vacío que hay entre otras SBC y los ordenadores ya más potentes. Además:

BeagleBone® AI facilita la exploración de cómo se puede usar la inteligencia artificial (IA) en la vida cotidiana a través de los núcleos de procesador de señal digital (DSP) TI C66x y los núcleos de motor de visión integrada (EVE) compatibles con un aprendizaje automático TIDL optimizado

Que es algo más que otras placas simples también se ve reflejado en su precio de 125$ (unos 114€), ya que, por ejemplo, la mencionada Raspberry Pi está por unos 40€ en tiendas online especializadas. En estos momentos, la BeagleBone AI solo está disponible en tiendas Mouser, OKdo, Arrow o Newark, pero pronto debería llegar a otras como Amazon.

Artículo relacionado:
Raspberry Pi 4 Model B: las nuevas características


from Linux Adictos https://ift.tt/353cHRr
via IFTTT

Chrome comienza sus pruebas sobre el protocolo HTTP/3

HTTP3 Chrome

Recientemente los desarrolladores que están detrás del navegador web Google Chrome, dieron a conocer la noticia de la adición del soporte para el protocolo HTTP/3 a las compilaciones experimentales de Chrome Canary, que implementa un complemento para habilitar HTTP sobre QUIC.

El protocolo QUIC en sí mismo se agregó al navegador hace cinco años y desde entonces se ha utilizado para optimizar el trabajo con los servicios de Google. Al mismo tiempo, la versión QUIC de Google utilizada en Chrome difería en algunos detalles de la versión de las especificaciones IETF, pero ahora las implementaciones están sincronizadas.

https://platform.twitter.com/widgets.js


Es importante resaltar que Google ha desarrollado QUIC (Quick UDP Internet Connections) desde 2013 como una alternativa al paquete TCP + TLS para la Web, que resuelve problemas con largos tiempos de configuración y negociación para las conexiones TCP y elimina los retrasos en la pérdida de paquetes durante la transferencia de datos.

QUIC es un complemento del protocolo UDP que admite la multiplexación de múltiples conexiones y proporciona métodos de cifrado equivalentes a TLS / SSL.

El protocolo en cuestión ya está integrado en la infraestructura del servidor de Google, es parte de Chrome, está planeado para su inclusión en Firefox y se utiliza activamente para atender las solicitudes de los clientes en los servidores de Google.

Dentro de las principales características de QUIC que se destacan son:

  • Alta seguridad, similar a TLS (de hecho, QUIC proporciona la capacidad de usar TLS sobre UDP)
  • Control de integridad de flujo que evita la pérdida de paquetes
  • La capacidad de establecer una conexión al instante (0-RTT, en aproximadamente el 75% de los casos, los datos se pueden transmitir inmediatamente después de enviar el paquete de configuración de la conexión) y garantizar retrasos mínimos entre el envío de una solicitud y la recepción de una respuesta (RTT, Tiempo de ida y vuelta)
  • No usar el mismo número de secuencia al retransmitir un paquete, lo que evita la ambigüedad en la determinación de los paquetes recibidos y elimina los tiempos de espera
  • La pérdida de un paquete afecta la entrega de solo el flujo asociado con él y no detiene la entrega de datos en flujos transmitidos en paralelo a través de la conexión actual
  • Herramientas de corrección de errores que minimizan los retrasos debido a la retransmisión de paquetes perdidos.
  • El uso de códigos especiales de corrección de errores a nivel de paquete para reducir situaciones que requieren la retransmisión de datos de paquetes perdidos.
  • Los límites criptográficos de los bloques están alineados con los límites de los paquetes QUIC, lo que reduce el efecto de la pérdida de paquetes en la decodificación del contenido de los siguientes paquetes
  • No hay problemas con el bloqueo de la cola TCP
  • Soporte para el identificador de conexión, que reduce el tiempo para establecer una reconexión para clientes móviles
  • Capacidad para conectar mecanismos avanzados para controlar la sobrecarga de conexión

También se destaca que hace uso la técnica de predecir el ancho de banda en cada dirección para asegurar una intensidad óptima de envío de paquetes, evitando que llegue a un estado de congestión en el que se observa la pérdida de paquetes;

Así como también un rendimiento notable y ganancias de rendimiento sobre TCP. Para servicios de vídeo como YouTube, QUIC mostró una reducción del 30% en las operaciones de re-almacenamiento en búfer al mirar videos.

El protocolo HTTP/3 estandariza el uso de QUIC como transporte para HTTP/2. Para habilitar HTTP/3 y la versión QUIC de los 23 borradores de las especificaciones IETF, se debe ejecutar Chrome con las opciones “–enable-quic –quic-version = h3-23” y luego, cuando se abra el sitio de prueba quic.rocks:4433 en modo de inspección de red en las herramientas de desarrollador, la actividad HTTP / 3 se mostrará como “http / 2 + quic / 99”.

En comparación con un paquete perdido por conexiones HTTP en paralelo solamente se detendra 1 de las tantas conexiones, con lo cual QUIC puede soportar la entrega fuera de orden de modo que un paquete perdido tendrá menor impacto.

Si quieres conocer mas al respecto sobre esto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/31HsTFH
via IFTTT

Liberada la nueva versión de Neovim 0.4, un fork del código de Vim

Neovim

Se ha presentado el lanzamiento de la nueva versión de Neovim 0.4 la cual es una rama del editor Vim que se enfoca en aumentar la extensibilidad y flexibilidad.

Para quienes desconocen del proyecto Neovim deben saber que este ha estado reelaborando la base del código Vim durante más de cinco años, como resultado de lo cual se han realizado cambios para simplificar el mantenimiento del código, proporcionando medios para dividir el trabajo entre varios mantenedores, separando la interfaz de la base (la interfaz se puede cambiar sin tocar el interior) e implementando una nueva arquitectura extensible basado en complementos.

De los problemas de Vim que provocaron la creación de Neovim que consta de más de 300 mil líneas de código C. Solo unas pocas personas entienden todos los matices de la base de código de Vim y todos los cambios son controlados por un mantenedor, lo que dificulta el mantenimiento y el trabajo para mejorar el editor.

En lugar del código integrado en el núcleo de Vim para admitir la GUI, Neovim propone utilizar una capa universal que le permite crear interfaces utilizando varios kits de herramientas.

Los complementos para Neovim se ejecutan como procesos separados, para los cuales se utiliza el formato MessagePack. La interacción con los complementos se realiza en modo asíncrono, sin bloquear los componentes básicos del editor.

Para acceder al complemento, se puede usar un socket TCP, es decir El complemento puede ejecutarse en un sistema externo.

Al mismo tiempo, Neovim sigue siendo compatible con versiones anteriores de Vim, continúa admitiendo Vimscript (como alternativa a Lua) y admite la conexión de la mayoría de los complementos estándar de Vim. Las funciones avanzadas de Neovim se pueden usar en complementos creados con la API específica de Neovim.

Ya se han preparado alrededor de 80 complementos específicos, hay carpetas disponibles para crear complementos e implementaciones de interfaz utilizando varios lenguajes de programación (C ++, Clojure, Perl, Python, Go, Java, Lisp, Lua, Ruby) y marcos (Qt5, ncurses, Node .js, Electron, GTK +). Se están desarrollando varias opciones de interfaz de usuario.

Los complementos de GUI son muy parecidos a los complementos, pero a diferencia de los complementos, inician llamadas a las funciones de Neovim, mientras que los complementos se llaman desde Neovim.

Los desarrollos originales del proyecto se distribuyen bajo la licencia Apache 2.0, y la parte base bajo la licencia Vim.

Principales novedades de Neovim 0.4

Con la liberación de esta nueva versión de Neovim 0.4 se ha agregado una gran parte de las nuevas funciones API y eventos de interfaz de usuario a la aplicación.

Además de que también se destaca que se agregó una nueva biblioteca estándar de Nvim-Lua para desarrollar complementos en el idioma Lua.

Por otra parte se continúa con el desarrollo del protocolo de interfaz de usuario, que actualiza la información en la pantalla a nivel de línea, en lugar de caracteres individuales.

Y que además en Neovim 0.4 se agregó el soporte para ventanas flotantes completas que se pueden colocar en cualquier lugar, adjuntar, vincular a buffers de edición individuales, agrupadas en modo Multigrid.

Ahora para el caso de la instalación de esta nueva versión en Linux, es importante recalcar que Neovim esta dentro de la mayoría de los repositorios de las distribuciones más populares.

Aun que el único problema en estos momentos es que la nueva versión aún no se ha actualizado en los repositorios de la mayoría de las distribuciones de Linux.

Ya que de momento solamente Arch Linxu y sus derivados ya cuentan con la disponibilidad de este paquete.

Para realizar la instalación en Arch y derivados, solo tienen que abrir una terminal y en ella van a teclear el siguiente comando:

sudo pacman -S neovim

Mientras que para los que son usuarios de Debian, Ubuntu y derivados podrán instalar el nuevo paquete en cuanto este disponible ejecutando en la terminal el comando:

sudo apt install neovim

En el caso de los que son usuarios de Fedora y derivados:

sudo dnf install neovim

Usuarios de openSUSE:

sudo zypper install neovim

Finalmente para los usuarios de Gentoo

emerge -a app-editors/neovim

from Linux Adictos https://ift.tt/30BnIG8
via IFTTT

Liberada la nueva versión de Funtoo 1.4, la distro del fundador de Gentoo

funtoo-linux

Daniel Robbins, el fundador de la distribución Gentoo, quien se retiró del proyecto en 2009 hace algunos días dio a conocer el lanzamiento de la nueva versión de su distribución de Linux actual, Funtoo 1.4. Para quien desconoce de Funtoo debe saber que esta distribución de Linux se basa en la base de Gentoo y tiene como objetivo mejorar aún más las tecnologías existentes.

Las características clave de Funtoo incluyen soporte para la compilación automática de paquetes desde la fuente (los paquetes se sincronizan desde Gentoo), el uso de Git durante el desarrollo, un árbol distribuido de portages, un formato más compacto para manifiestos de compilación y el uso de herramientas Metro para crear versiones en vivo.

Además de que existen 3 ramas de esta distribución:

  • Stable: Basada en la rama estable de Gentoo, que es la que es usada por defecto. Comúnmente usada en servidores.
  • Current: Contiene los paquetes más recientes del sistema. Muchos de ellos, basados en la rama unstable (inestable) de Gentoo. Según la documentación de Funtoo, está apta para su uso diario.
  • Experimental: Además de estar basada en la rama inestable de Gentoo, los paquetes catalogados como masked (enmascarados) están disponibles para su instalación, así como sus versiones de desarrollo, comúnmente con su código fuente almacenado en sistemas de control de versiones, como Git.

Principales novedades de Funtoo 1.4

En este nuevo lanzamiento de Funtoo 1.4 se actualizo la mayoría de los paquetes entre los cuales en el anuncio se destacan las herramientas de compilación que se actualizaron a GCC 9.2.

También el desarrollador destaca que se agregaron nuevos núcleos debian-sources y debian-sources-lts portados desde Debian.

Para construir el núcleo Debian-sources-lts, el indicador USE custom-cflags está habilitado por defecto, lo que activa optimizaciones adicionales. Al compilar el núcleo a partir de configuraciones personalizadas vinculadas a la arquitectura actual, también se agregan las opciones “-march”;.

Mientras que para el caso del entorno de escritorio se propone a Gnome 3.32 (aun que la versión 3.34 fue liberada a semana pasada).

La estructura incluye un nuevo subsistema para soportar OpenGL. De manera predeterminada, se utiliza la biblioteca GLX libglvnd (OpenGL Vendor-Neutral Driver), que es un administrador de programas que redirige los comandos de una aplicación 3D a una implementación particular de OpenGL, lo que hace posible que los controladores Mesa y NVIDIA coexistan.

Se agregaron nuevos ebuild “nvidia-drivers” con controladores NVIDIA, diferentes de ebuild de Gentoo Linux y que usan nvidia-kernel-modules para instalar módulos de kernel. El paquete Mesa se ha actualizado a la versión 19.1.4, en la que el ebuild proporcionado proporciona soporte para la API Vulkan.

También se destaca la actualización de LXC 3.0.4 y LXD 3.14, se agregaron ebuilds para acceder a la GPU desde los contenedores Docker y LXD, lo que le permite usar OpenGL en contenedores.

De los demás cambios que se destacan:

  • Pruebas de dependencia adicionales y resolución de problemas relacionados con ellas.
  • Python se ha actualizado a la versión 3.7.3 (Python 2.7.15 también se propone como alternativa). Versiones actualizadas de Ruby 2.6, Perl 5.28, Go 1.12.6, JDK 1.8.0.202. Se agregó el port Dart 2.3.2 (dev-lang / dart) especialmente preparado para Funtoo.
  • Se han actualizado los componentes del servidor, incluidos nginx 1.17.0, Node.js 8.16.0 y MySQL 8.0.16.
  • Descargar y obtener Funtoo 1.4

Para quienes estén interesados en poder obtener esta nueva versión de Funtoo 1.4 deben saber que las imágenes de instalación no se han actualizado durante mucho tiempo y para la instalación se propone utilizar el LiveCD anterior con la posterior implementación manual de componentes y portales Stage3.

Lo pueden hacer desde el siguiente enlace.

Finalmente en aproximadamente un mes, está previsto comenzar a trabajar en el lanzamiento de Funtoo 2.0.

Cómo actualizar Funtoo Linux de 1.3 a 1.4

La actualización a Funtoo Linux 1.4 desde 1.3 es un proceso relativamente sencillo. Para ello tienen que abrir el archivo /etc/ego.conf con un editor de codigo de su preferencia y vamos colocar lo siguiente:

[global]
release = 1.4

Luego ejecuten el siguiente comando.

# ego sync

Se recomienda encarecidamente a los usuarios elegir una tarjeta gráfica con la herramienta Fondue Mix-In. Si está utilizando la tarjeta gráfica patentada de Nvidia, debe ejecutar el siguiente comando para activarla.

# epro mix-ins + gfxcard-nvidia

# emerge -u1 gcc
# emerge -u1 binutils
# binutils-config -l
# binutils-config 3
# source /etc/profile
# emerge -u1 glibc

Actualización mundial:

# emerge -auDN @world --jobs=3 --exclude dev-lang/perl

Después debemos de asegurarnos de que la versión de Python predeterminada sea 3.7 utilizando los siguientes pasos.

# esalect python list

# eselect python set

# eselect python show

Ahora realizaremos la reconstrucción de  todos los módulos con la última versión.

# emerge -u1 dev-lang/perl
# perl-cleaner --all

# emerge -C =dev-lang/python-3.6*
# eselect python cleanup

Si está utilizando debian-sources-lts, realicen los cambios necesarios en el archivo /etc/boot.conf y ejecuten el siguiente comando:

# ego boot update

# etc-update

# reboot

from Linux Adictos https://ift.tt/30glH74
via IFTTT