Llega la nueva version de Open CASCADE 7.4.0, un SDK de modelado geométrico

Open CASCADE 7.4.0

Hace poco fue liberada la nueva versión de Open CASCADE 7.4.0, el cual es una suite para modelado de superficies y sólidos en 3D, visualización, intercambio de datos y desarrollo rápido de aplicaciones.

Es una excelente plataforma para el desarrollo de software de simulación numérica que incluye CAD, CAM, CAE, AEC y GIS, así como aplicaciones PDM. Además de que incluye componentes C ++ para modelado 3D de superficies y sólidos, visualización, intercambio de datos y desarrollo rápido de aplicaciones.

La tecnología Open CASCADE es el componente central o importante de programas como FreeCAD, KiCAD, Netgen, gmsh, CadQuery, pyOCCT y otros. Open CASCADE Technology 7.4.0 incluye más de 500 mejoras y correcciones en comparación con la versión anterior 7.3.0, que se lanzó hace un año y medio.

¿Qué hay de nuevo en Open CASCADE 7.4.0?

En esta nueva versión de Open CASCADE se destacan algunas mejoras para el trabajo de la aplicación dentro de Linux, tal es el caso del soporte mejorado de Linux para plataformas integradas.

Además de que se destaca que el rendimiento de detección fue mejorado junto con la gestión de fuentes y que las herramientas fueron mejoradas para analizar el rendimiento de visualización.

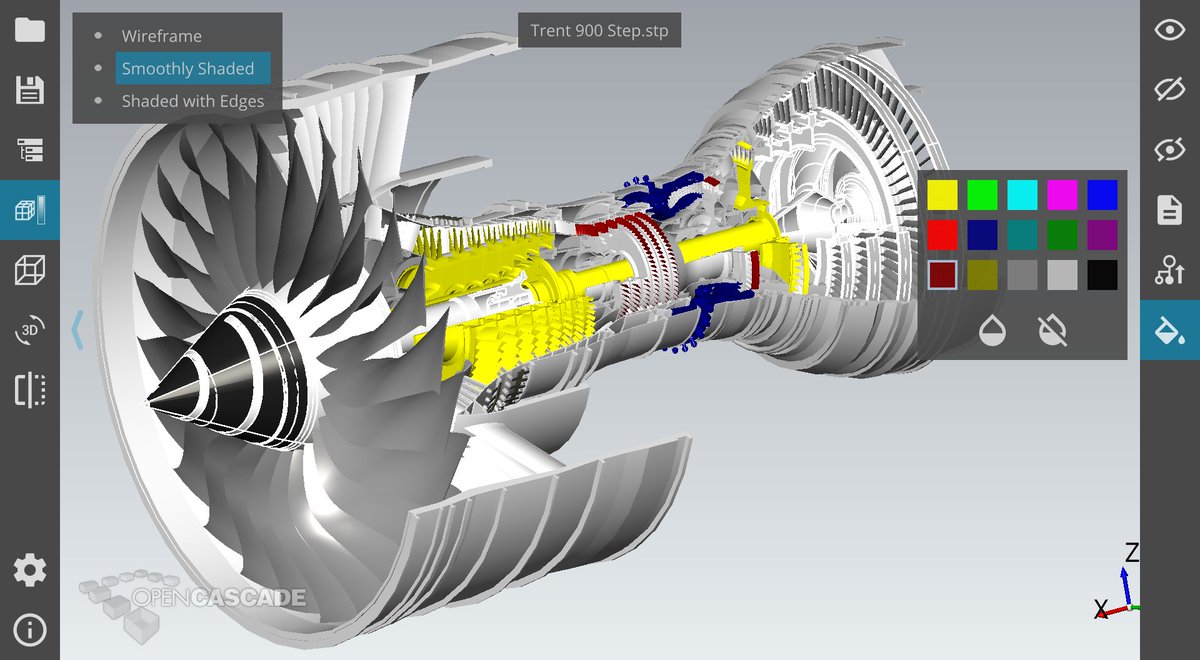
Otro de los cambios que se destacan en el anuncio es el soporte para recortes de planos, una nueva clase AIS_ViewController para manejar la entrada del usuario (mouse, pantalla táctil) en la manipulación de la cámara y una opción para excluir costuras de geometría al mostrar el marco.
Open CASCADE

Se mejoro el trabajo para mostrar el contorno de objetos sombreados y el cálculo de propiedades de superficie y volumen en triangulación (modelos sin definición analítica de geometría).

También se destaca que Open CASCADE 7.4.0 cuenta con mejoras para la exportación de documentos XCAF (con estructura de compilación, nombres y colores) a un archivo VRML, el soporte para algunas codificaciones no ASCII en importaciones STEP. Entorno de prueba de sorteo, así como también nuevas herramientas para importar datos desde formatos glTF 2.0 y OBJ.

De los demás cambios que se destacan de esta nueva versión de Open CASCADE 7.4.0:

  • Control mejorado de la cámara en el visor 3D.
  • Mostrar objeto con textura dinámica (video)
  • Lectura de mapas de bits comprimidos de la memoria
  • Eliminando la funcionalidad de contexto local en desuso de AIS.
  • Se eliminó la dependencia de Gl2ps (según la funcionalidad de OpenGL heredada)

En el Modelado:

  • Fiabilidad, rendimiento y precisión mejorados del algoritmo BRepMesh
  • Parámetros para controlar desviaciones lineales y angulares para el interior de caras en BRepMesh
  • Mayor confiabilidad y estabilidad de operaciones lógicas y extremos.
  • Se incluyen operaciones lógicas en cuerpos abiertos.
  • La opción de desactivar la generación de historial, acelerando las operaciones lógicas.
  • Opción para simplificar los resultados de las operaciones booleanas.
  • Nueva interfaz en BRepBndLib que devuelve el volumen finito para geometría de borde abierto
  • Nuevos modos de chaflán de “garganta constante”
  • API eliminada para operaciones booleanas antiguas

Intercambio de datos

  • Se corrigieron problemas al ejecutar Draw desde scripts por lotes.
  • Soporte mejorado para Draw en un entorno que no sea CASROOT.

Otros

  • Rendimiento mejorado de los procedimientos de paralelización incorporados (OSD_Parallel)
  • Herramientas para un recorrido conveniente y eficiente del árbol BVH
  • Optimización del atributo de presentación TPrsStd_AIS
  • Un ejemplo de integración de un visor 3D en una aplicación glfw

¿Cómo instalar Open CASCADE?

Para quienes estén interesados en poder instalar esta herramienta en su sistema, deben saber que Open CASCADE cuenta con versión tanto para Windows como para Linux.

Por lo que, para cualquiera de los casos, pueden descargar la nueva versión desde el siguiente enlace.

Es importante mencionar que para el caso de Linux la nueva versión la deben construir desde la fuente o la otra opción es esperar a que esta nueva versión de Open CASCADE 7.4.0 sea actualizada dentro de los canales oficiales de tu distribución.

Ya que de momento se encuentra ya disponible para Arch Linux por lo que los usuarios de esta distro, así como de sus derivados puede instalar Open CASCADE desde una terminal tecleando:

sudo pacman -S opencascade

from Linux Adictos https://ift.tt/2q2BzJi
via IFTTT

Exton|OS pasa a usar Linux 5.4 y se basa en Ubuntu 19.10

Exton OS con Linux 5.4

Hoy se ha lanzado Linux 5.4.1. El equipo de desarrolladores del kernel de Linux se espera a lanzar una primera versión de mantenimiento para recomendar una nueva serie para la adopción masiva, pero Arne Exton no es un desarrollador que se caracterice por tomarse las cosas con calma. Ayer, el desarrollador famoso por ser el primero en adoptar muchas novedades lanzó una nueva versión de Exton|OS y la versión que hay disponible desde hace unas 24 horas ya usa Linux 5.4 como núcleo del sistema operativo.

Además del nuevo núcleo, la otra novedad más destacada de la última versión de Exton|OS es que ha pasado a basarse en la versión del sistema operativo desarrollado por Canonical que se lanzó el pasado octubre: Ubuntu 19.10 Eoan Ermine. Recordamos que Linux 5.4 fue lanzado el domingo pasado, por lo que la última entrega de Exton es uno de los primeros sistemas operativos en adoptarlo.

Exton|OS es uno de los primeros sistemas en usar Linux 5.4

Entre las novedades más destacadas de esa versión de Exton|OS tenemos:

  • Linux 5.4.
  • Basado en Ubuntu 19.10, soportado hasta julio de 2020.
  • Entorno gráfico Budgie 10.5 (con el tema de iconos Papirus).
  • Calamares ha pasado a ser el instalador por defecto. Antes era Ubiquity.
  • Paquetes actualizados, entre los que tenemos las últimas versiones de GIMP, Firefox, SMPlayer y SMTube.
  • Última versión de Refracta, lo que nos permite crear nuestra propia imagen ISO de instalación basada en Ubuntu 19.10.

Esta versión de Exton|OS es para computadoras efi. Sin embargo, puede utilizar Calamares en VirtualBox/VMware y, por lo tanto, instalar Exton|OS en cualquier idioma. Incluso puede usar Calamares para la instalación en una memoria USB y así obtener persistencia. Lea mis instrucciones antes de realizar dicha instalación. El Calamares reemplaza a Ubiquity (el instalador de Ubuntu). El Calamares también es muy fácil de usar. No se necesita “conocimiento experto”.

Los usuarios interesados pueden descargar la última versión de Exton|OS desde este enlace.

from Linux Adictos https://ift.tt/2R2LucZ
via IFTTT

Termina una buena década para el código abierto. Estos son algunos hechos destacados

Termina una buena década para el código abierto

Losservicios de control de versión basados en Git facilitan enormemente el desarrollo de software.

Aún cuando oficialmente la década termina el 31 de diciembre del 2020, creo que podemos adelantarnos. Sin dudas, la segunda década del siglo XXI ha sido la mejor de la historia para el software libre y de código abierto.
Por aupuesto, que no todo es perfecto. Muchas empresas incorporaron al código abierto servicios privativos pero no muy respetuosos de la privacidad. La corrección política metió la cola reeemplazando a la meritocracia y muchos gobiernos siguen prefiriendo tecnologías cerradas. Pero, a pesar de todo el saldo es positivo.

¿Por qué digo que termina una buena década?

En esta década no llegó el tan esperado año de Linux en el escritorio. También, fracasaron los intentos de hacer pie en el mercado de los dispositivos móviles. Sin embargo eso se compensó con éxito en otros campos.

La nube

Aunque el concepto de Cloud Computing venía desde principios de siglo, fue en este decenio cuando se produjo la consolidación.

Está previsto que el gasto en plataformas en la nube alcance el 60% de toda la infraestructura de TI, y entre el 60% y el 70% de todos los servicios de software y el gasto en tecnología para 2020. Un relevamiento de Forbes estima que el 83% de las cargas de trabajo de las empresas estarán en la nube en 2020.

La mayoría de las soluciones en la nube utilizan una o varias tecnologías de código abierto ya que permiten solucionar fácilmente problemas de compatibilidad ente aplicaciones existentes y nuevas y evitan el atarse a un proveedor de soluciones informáticas.

Git

Tal vez sea el invento más importante de Linus Torvalds (a diferencia del núcleo linux puede usarse para cualquier sistema operativo) Git y todos los servicios derivados como GitHub o GitLab aceleraron el desarrollo de software facilitando la colaboración entre programadores e incluso usuarios.

Contenedores

Si algo marcó la década que estamos viviendo, es la cada vez mayor independencia del hardware que tenemos en casa. Si la nube nos permite utilizar servicios informáticos en forma remota, los contenedores nos permite ejecutar programas en forma local (también remota por supuesto) despreocupándonos del entorno.

Proyectos de código abierto como Docker, Kubernetes y LXD son los más utilizados para la gestión de contenedores.

Estándares web

En 2009 Microsoft Internet Explorer dominaba el mercado de los navegadores y Adobe con Flash la reproducción de contenido multimedia online.

Sin embargo,  el hardware de los dispositivos móviles de entonces no podía con el contenido Flash, y la solución alternativa de Microsoft, Silverlight jamás prosperó.

Desde hace algunos años, la W3C venía trabajando en una actualización del lenguaje HTML. HTML5 dispone de  funciones para reproducir audio y vídeo dentro de las páginas web, y para usar gráficos vectoriales escalables.  Combinado con Javascript y CSS3 logra capacidades de animación e interactividad.

También, hubo una estandarización de facto al pasar la mayoría de los navegadores a utiizar como base el código fuente del navegador Chromium. Recordemos que Chromium es la base de código abierto que utiliza Google Chrome.

Programación

Probablemente decir que hay más lenguajes de programación que programadores sea una exageración. Tal vez no tan grande teniendo en cuenta que Donald Trump tiene el suyo propio.  Lo cierto, es que hay muchos.

De los lenguajes existentes lo más destacado es que Java se haya abierto cada vez más, siendo casi completamente open source.  Lo mismo hizo Microsoft con su plataforma .Net

Javascript (del que hablamos más arriba) es el rey indiscutido para animaciones e interactividad. A tal punto que Adobe permite utilizarlo en el programa de animación que sucedio a Adobe Flash y en After Effects.

Las empresas y gobiernos muestran cada vez más interés en  el big Data, la inteligancia artificial y el aprendizaje automatizado.  Los lenguajes de programación que dominan la creación de aplicaciones relacionadas son Python y R. Por supuesto, ambos de código abierto.

También las herramientas preferidoas para estos proyectos lo son. Es el caso de Tensor Flow o Scikit-learn para inteligencia artificial o Apache Hadoop para manejo de grandes datos.

Termina una buena década. Podría haber sido mejor

Desde que Steve Ballmer definiera a Linux como “un cáncer” pasó bastante agua bajo el puente. De hecho fue el propio Ballmer quien empezó el proceso de acercamiento de Microsoft al código abierto.

Todavía queda mucho por hacer ya que si bien el código abierto se usa cada vez más en el ámbito corporativo, todavía no sucede lo mismo en el ámbito doméstico. De hecho, en este sector, la imposición de alternativas propietarias y enemigas de la privacidad parece ir a peor.

from Linux Adictos https://ift.tt/2XZlgtc
via IFTTT

RISC-V cambiara su sede de USA a Suiza por temores comerciales

Risc-V

Durante lo que va del año aquí en el blog se ha llevado el seguimiento del caso Huawei, en donde en diversas ocasiones el gobierno de los Estados Unidos y sobre todo su presidente Donald Trump han atacado a diestra y siniestra a Huawei, esto, debido a las fuertes confrontaciones que han tenido los gobiernos de Estados Unidos y China en la cual ha resultado afectada Huawei.

Debido a la guerra comercial, el decreto que prohíbe a cualquier empresa de Estados Unidos brindar servicios o tener cualquier tratado comercial a empresas o grupos que se encuentren en una “lista negra”. La Fundación sin fines de lucro RISC-V, dio a conocer recientemente que quiere garantizar su tecnología de código abierto sea desarrollada sin tener que preocuparse por nada.

RISC-V es una fundación que establece los estándares para la arquitectura de conjunto de instrucciones (ISA) de hardware libre basado en un diseño de tipo RISC en los productos, al igual que otras organizaciones para chips Wi-Fi y Bluetooth.

No posee ni controla la tecnología. Más de 325 compañías u otras entidades están pagando para convertirse en miembros, incluidos proveedores de chips estadounidenses y europeos como Qualcomm Inc y NXP Semiconductors, así como Alibaba Group Holding Ltd de China y Huawei Technologies Co Ltd.

Calista Redmond el director de RISC-V comento al respecto en una entrevista que brindo a Reuters “que la colaboración global de la fundación no tenía restricciones hasta la fecha, pero que sus miembros estaban preocupados por una posible interrupción geopolítica”.

“De todo el mundo, hemos escuchado que” si la incorporación no fuera en los Estados Unidos, estaríamos mucho más cómodos “, dijo. Redmond aseguró que la junta directiva de la fundación aprobó el proyecto por unanimidad, pero se negó a revelar qué miembros lo habían motivado.

¿Por qué ir a Suiza? “Establecerse en Suiza tiene el efecto de aliviar los temores de interrupción política del modelo abierto de colaboración (…). Esta decisión alivia los temores de que un gobierno limitaría las acciones de una organización de código abierto “.

Es fácil entender los elementos que generan temores ya que como se menciono en Estados Unidos, el presidente Donald Trump emitió un decreto en mayo que “prohíbe ciertas transacciones que involucran tecnologías o servicios de información o comunicación”, un decreto que fue seguido por otro que agregó Huawei a un “Lista de entidades que deben” dejar de usar “tecnología estadounidense”, lo que obliga a Google a retirar su licencia de servicio, incluida la Play Store de Android.

En un comunicado el Departamento de Comercio de Estados Unidos dijo que sus controles fueron diseñados para preservar la seguridad nacional de los Estados Unidos y “para evitar que los malos actores adquieran una tecnología que sea perjudicial para los ciudadanos o intereses de los Estados Unidos”

Alentando la innovación para impulsar el liderazgo tecnológico de Estados Unidos “. Según el comunicado, el ministerio tiene reuniones periódicas con el sector privado para evaluar las condiciones del mercado y los efectos de sus regulaciones.

“Si actúas con demasiada dureza, eso es lo que sucederá”

“Hay un mensaje para el gobierno. El mensaje es: “Si actúas con demasiada dureza, eso es lo que sucederá”. En un mundo caracterizado por una cadena de suministro global, las empresas tienen una opción, y una de ellas es ir al extranjero “, dijo William Reinsch, subsecretario de Comercio de los Estados Unidos. administración de exportaciones en la administración Clinton.

Por su parte la Fundación RISC-V anunció en una reunión que buscaría un país “neutral” antes de tomar la decisión formal de viajar a Suiza a principios de este año, una medida que no contuvo gran parte del atencion publica. Aun que as aprobaciones finales para el establecimiento en Suiza se esperan.

Algunos legisladores republicanos de EE. UU. Han expresado su preocupación de que EE. UU. Pierda su influencia en la arquitectura del chip RISC-V, que puede usarse para fabricar microprocesadores para casi cualquier tipo de dispositivo electrónico, lo que lo convierte en esencial de la economía moderna.

Si quieres conocer mas al respecto puedes consultar la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/2QXfGpM
via IFTTT

Elegir privacidad o seguridad. El dilema de los padres estadounidenses

elegir privacidad o seguridad,el falso dilema de los padres estadounidenses

Marcha pidiendo medidas contra la violencia con armas de fuego en las escuelas.

El sociólogo Abraham Maslow, puso a la seguridad en el  segundo lugar de su pirámide de las motivaciones humanas. El primero lo ocupa la satisfacción de las necesidades relacionadas con la supervivencia.

En un país como los Estados Unidos, donde la sociedad no le encuentra solución a los tiroteos en establecimientos educativos,  aparecieron tres empresas privadas que usando inteligencia artificial y aprendizaje automático, aseguran poder prevenir esos ataques. El precio no es tan caro ¿El costo? Darle a una empresa información completa sobre la actividad en redes sociales y cuentas de correos electrónicos de menores de edad.

Los tres grandes hermanos

La modalidad de trabajo de las tres compañías; Bark Technologies, Gaggle.Net y Securly Inc es similar. Utilizando la inteligencia artficial y el aprendizaje automático escanean correos electrónicos, textos, documentos y actividad en redes sociales. El objetivo es encontrar indicios tempranos de acoso cibernético, sexting, uso de drogas y alcohol o depresión. Además, procuran encontrar estudiantes que puedan representar un rieesgo violento no sólo para ellos mismos, sino también para sus compañeros de colegio. Cualquier semejanza con Minority Report o Person of interest es pura coincidencia.

En caso de encontrar señales de alarma sobre problemas potenciales, alerta a los administradores escolares, los padres y los oficiales de policía. Esto dependiendo de la gravedad de las mismas.

En una prueba piloto realizada en 75 escuelas por la empresa Bark Technologies se descubrió una amenaza de bomba y ataques con armas y algunos (no especificados) problemas bastante alarmantes

Cuando se detecta algún problema se envía una alerta de texto y/o correo electrónico a los padres y a las escuelas, con pasos recomendados sobre cómo resolverlo. Una versión tecnológica de lo que sucedía cuando yo era chico. Citaban a tus padres y le recomendaban llevarte a un psicólogo, médico o profesor particular. Casualmente siempre tenían uno muy bueno para recomendarte.

Bark no cobra a las escuelas por el servicio. Su ganancia proviene de lo que pagan los padres. El costo por familia es de 9 dólares por mes o 99 por año. Por ese dinero se monitorizan hasta 25 plataformas de redes sociales incluyendo Twitter, Facebook, Snapchat e Instagram.

Multipliquen esos 9 dólares mensuales por 2,6 millones de chicos (Un poco menos porque el abono es por familia y muchos de ellos deben de ser hermanos) De esa masa de alumnos se obtienen entre 35000 y 55000 alertas mensuales. ¿Cuántas realmente graves? 16 en 10 meses

Otra de las empresas dedicadas a controlar a los estudiantes es Gaggle.Net. Ellos cobran 6 dólares por estudiante por año. La firma asegura haber prevenido 547 suicidios el año pasado y 447 desde julio de este año hasta ahora. Por otra parte dicen haber evitado 240 agresiones con armas.

Como control para falsos positivos, cuando la inteligencia artificial detecta un problema potencial es derivado a un experto humano.

La tercera empresa,Securly, cobra $3 por estudiante por año por un servicio llamado Filtro, con complementos premium que pueden añadir alrededor de $2.50 por estudiante al costo. Uno de estos complementos combina la inteligencia artificial con analistas humanos entrenados. ¿Su gran éxito? Encontrar estudiantes que buscaban métodos de suicidio en Youtube.

Elegir privacidad o seguridad ¿Quién dijo que hay que elegir?

El períodico USA Today, de donde tomamos la noticia, plantea la cuestión de la privacidad en una sección del artículo, pero no entrevista a nadie que no sea de la empresa o cliente del servicio. Podrían, por ejemplo haber citado a Benjamin Franklin:

Aquellos que renunciarían a una libertad esencial, para conseguir un poco de seguridad momentánea, no merecen ni libertad ni seguridad

Lo que si hacen es reconocer las limitaciones del sistema:

  • Ninguno de los sistemas utilizados es perfecto. Puede haber falsos positivos y no detectar amenazas reales.
  • La escuela solo puede vigilar aquellos dispositivos de su propiedad entregados a los estudiantes o el uso de cuentas de correo manejada por la institución y servicios asociados a ellas.
  • Los estudiantes muchas veces saben más de tecnología que sus padres y conocen redes sociales y servicios de mensajería de los que ellos nunca escucharán hablar hasta que pasen de moda.

No parece haber pruebas de que estos servicios permitan detectar algo que una buena contención por parte de las familias, los maestros y otros profesionales en contacto directo con los jóvenes no pueda hacer. Mientras tanto se están generando un montón de datos sobre el comportamiento adolescente que pueden ser vendidos a otras empresas o robados. Imagina que vas a pedir un trabajo, tu futuro jefe lee que fuiste a tal escuela, pide los datos y se entera que te quisiste suicidar a los 14 años.

from Linux Adictos https://ift.tt/2qKiiNn
via IFTTT

Krita 4.2.8 ya disponible, en su mayoría para corregir errores

Krita 4.2.8

Hace unos instantes, KDE Community ha lanzado una nueva versión de mantenimiento de su software creado por y para dibujantes. Se trata de Krita 4.2.8, una nueva entrega que, según sus propias palabras, incluye menos correcciones que la v4.2.7. El motivo es que se están centrando en reescribir la manera en la que Krita carga y guarda los recursos como los pinceles, algo que cuesta mucho trabajo y requiere mucho tiempo y atención.

La razón principal por la que KDE Community está reescribiendo parte de Krita es por los usuarios de Windows. Solo el mes pasado, Krita sumó 1.500.000 de clientes del sistema de Microsoft a su base de usuarios, por lo que les ha parecido buena idea centrarse un poco más en ellos. En total, Krita 4.2.8 ha introducido 44 cambios, prácticamente todos para corregir errores o mejorar el rendimiento de alguna función.

Krita 4.2.8: 44 cambios y más cariño para Windows

Windows generalmente solo escribe los archivos guardados en el disco real cuando lo desea. Entonces, si cortara la energía de su computadora antes de que Windows lo hiciera, podría dañar los archivos. Con 1,500,000 usuarios distintos de Krita en Windows 10 en el último mes, es muy probable que eso suceda (al igual que hay personas que trabajan exclusivamente con archivos de guardado automático sin nombre, ¡no hagas eso!), Así que ahora tratamos de obligar a Windows a escribir archivos al disco después de guardar. Esto hace que el ahorro sea más lento en Windows, pero la seguridad adicional debería valer la pena.

Krita 4.2.8 ya está disponible para Windows, macOS y Linux. A diferencia de otros lanzamientos, los tres sistemas operativos han recibido la última versión al mismo tiempo. Los usuarios de Linux ya lo tenemos disponible en AppImage y en versión Flatpak, pero la versión Snap y la de los repositorios, incluido el Backports de KDE, aún no han sido actualizadas.

from Linux Adictos https://ift.tt/2KVS29h
via IFTTT

Los usuarios de Linux Lite ya pueden probar Linux kernel 5.4

Los usuarios de Linux Lite son casi siempre los primeros en contar la última serie de Linux Kernel y con Linux Kernel 5.4 no es la excepción.

Anunciado el 24 de noviembre de 2019, Linux Kernel 5.4 es ahora la serie más avanzada, añadiendo muchas mejoras y novedades, entre las que podemos mencionar el soporte para el sistema de archivos ExFAT de Microsoft, modo de bloqueo para el kernel como una nueva capa de seguridad para bloquear software malicioso, muchas mejoras para usuarios AMD, entre otras cosas.

Como es usual, el desarrollador y fundador de Linux Lite, Jerry Bezencon fue rápido y ya ha agregado este paquete para todas las versiones de Linux Lite con soporte, por lo que su descarga e instalación ya está disponible en los repositorios oficiales. Lo que deja a los usuarios de Linux Lite entre los primeros en probar esta nueva serie de Linux Kernel.

Como instalar Linux Kernel 5.4 en Linux Lite

Si ya tienes Linux Lite y quieres instalar Linux Kernel 5.4 puedes hacerlo abriendo la utilidad de Lite Tweaks que se encuentra en el menú de Sistema dentro de Aplicaciones. Ahí debes seleccionar el instalador de Kernel y buscar Linux Kernel 5.4.

Si quieres hacerlo de una forma más tradicional puedes usar el siguiente comando en la terminal:

sudo apt-get update && sudo apt-get install linux-headers-linuxlite-5.4.0 linux-image-linuxlite-5.4.0 –y

Sin embargo, toma en cuenta que Linux Kernel 5.4 está recomendado para aquellos que tienen problemas de compatibilidad con su versión reciente del Kernel, no para un uso general. Además, necesitarás reinstalar todos los módulos externos y reiniciar la computadora al terminar.

from Linux Adictos https://ift.tt/2rz4hSn
via IFTTT

Nos prometieron algo increíble y aquí está: Kali Linux 2019.4

Kali Linux 2019.4

Offensive Security nos prometió algo “increíble” hace algún tiempo y han cumplido su promesa. Hace unos instantes, han lanzado Kali Linux 2019.4, la cuarta versión estable de 2019 que ha llegado con muchas novedades interesantes. Para el que desconozca esta distribución Linux, se trata de un sistema operativo diseñado especialmente para comprobar la seguridad de algunos tipos de software y hardware. El ejemplo más práctico es que nos permite comprobar si nuestra red WiFi usa una contraseña y/o cifrado seguro.

Tal y como podemos ver en la nota de su lanzamiento, Kali Linux 2019.4 llega repleto de novedades. Entre las más destacadas, podemos mencionar que han renovado su imagen o que han actualizado el kernel a Linux 5.3.9. A continuación tenéis la lista de novedades más destacadas que han llegado junto a la última versión estable de esta distribución de hacking ético.

Novedades más destacadas de Kali Linux 2019.4

  • Linux 5.3.9.
  • Nuevo entorno gráfico por defecto: XFCE. Offensive Security dice que el nuevo entorno gráfico ofrece mejor rendimiento en una imagen más moderna.
  • Nuevo tema GTK3 (para GNOME y XFCE).
  • Se ha incluido el modo “Kali Undercover”.
  • Kali Documentation tiene un nuevo inicio y está ahora movido por Git.
  • Public Packaging – permite añadir nuestras herramientas a Kali.
  • Kali NetHunter KeX – Escritorio completo de Kali desde Android.
  • BTRFS durante la configuración.
  • Añadido PowerShell.
  • Correcciones de errores y actualizaciones habituales.

Lo que merece una mención aparte es NetHunter KeX, lo que nos permite acoplar un dispositivo Android a una salida HDMI y un teclado y ratón para obtener una experiencia de escritorio con Kali. En este modo, el motor sería nuestro móvil:

Esta es una característica que debes ver para creer. Hasta que lo experimente, no comprenderá completamente lo que esto proporciona. Con un teléfono lo suficientemente fuerte, esto es muy similar al uso de un buen escritorio ARM portátil con todas las funciones que cabe en su bolsillo. Las posibles formas de aprovechar esto en las evaluaciones son enormes

Kali Linux 2019.4 ya está disponible desde la página web de descargas del proyecto a la que podéis acceder desde este enlace. Como en versiones pasadas, está disponible en versión normal y Light y en entornos gráficos MATE, GNOME, KDE, LXDE y ARMhf, además del XFCE ahora por defecto.

from Linux Adictos https://ift.tt/2sfA0s9
via IFTTT

Llega la nueva version de Devuan 2.1 “ASCII”, el fork de Debian sin systemd

devuan 2.1

Después de un año y medio de la formación de la rama 2.0 de Devuan, se ha presentado el lanzamiento de una nueva versión, llegando este a Devuan 2.1 “ASCII”. Para aquellos que desconocen de esta distro, deben saber que es una bifurcación de Debian pero que esta tiene como característica principal el no tener al administrador del sistema “Systemd”.

Devuan surgió ante la inconformidad y el revuelto que causo en la comunidad de los usuarios de Debian ante la decisión de utilizar systemd en Debian. Aquí es donde surge Devuan pues la meta primaria del proyecto es proveer una variante de Debian sin las complejidades y dependencias de systemd, un sistema init y un gestor de servicios originalmente desarrollado por Red Hat y posteriormente adoptado por la mayoría de las otras distros.

El objetivo de Devuan es respetar los principios originales de Debian, pero también mantener la simplicidad y el minimalismo de los componentes básicos del sistema, a diferencia de las elecciones realizadas por el proyecto systemd. La principal diferencia es la ausencia total de systemd y sus componentes por defecto.

Bajo el proyecto Devuan, se admiten las versiones para 381 paquetes Debian, que se modifican para deshacerse de los enlaces systemd, el cambio de marca o la adaptación a las características de la infraestructura Devuan.

Dos paquetes (devuan-baseconf, jenkins-debian-glue-buildenv-devuan) están presentes solo en Devuan y están relacionados con la configuración de los repositorios y la operación del sistema de compilación. Devuan es totalmente compatible con Debian y puede usarse como base para construir compilaciones Debian especializadas sin systemd.

Para configurar la red, se propone una opción de configurador NetworkManager que no está vinculada a systemd. En lugar de systemd-udev, eudev está involucrado, una bifurcación de udev del proyecto Gentoo.

Principales novedades de Devuan 2.1

Esta nueva versión del sistema continúa utilizando la base del paquete Debian 9 “Stretch”. La transición a la base del paquete Debian 10 se realizará en la versión Devuan 3 “Beowulf”, que actualmente se encuentra en desarrollo.

De los cambios que se destacan en el anuncio de Devuan 2.1, podrán encontrar la adición de una opción estándar para usar el sistema de inicialización OpenRC en las imágenes de instalación. La capacidad de usar OpenRC como alternativa a SysVinit estaba disponible antes, pero requería manipulación en el modo de instalación experto.

Solo en modo experto, se siguen brindando características como cambiar el gestor de arranque (instalar lilo en lugar de grub) y eliminar el firmware propietario. El repositorio predeterminado es deb.devuan.org, que se lanza aleatoriamente a uno de los 12 espejos (los espejos específicos del país deben establecerse por separado).

Las versiones en vivo que incluyen los paquetes memtest86 +, lvm2 y mdadm y a ellas se les ha aplicado un parche a DBus, en el momento del arranque, generando un nuevo identificador del sistema (ID de máquina) para DBus (el uso del identificador se configura a través de /etc/default/dbus).

Las compilaciones de Devuan 2.1 también incluyen todas las actualizaciones para Debian 9 con la eliminación de vulnerabilidades que se entregaron previamente a través del sistema de instalación de actualización de paquetes estándar.

De las actualizaciones de los paquetes que vale la pena remarcar son los siguientes:

  • apt (1.4.9) para arreglar CVE-2019-3462
  • linux-image-4.9.0-9 (4.9.168-1 + deb9u4) para corregir múltiples vulnerabilidades
  • firefox-esr (60.8.0esr-1 ~ deb9u1) para corregir múltiples vulnerabilidades
  • policykit-1 para arreglar CVE-2018-19788 y CVE-2019-6133
  • php-imagick CVE-2019-11037.
  • chromium CVE-2019-13723, CVE-2019-13724
  •  thunderbird CVE-2019-15903, CVE-2019-11764, CVE-2019-11763, CVE-2019-11762, CVE-2019-11761, CVE-2019-11760, CVE-2019-11759, CVE-2019-11757, CVE-2019-11755.
  • dpdk CVE-2019-14818.
  • qemu (fallo corregido en el MSR virtualizado)
  • intel-microcode CVE-2019-11135, CVE-2019-11139.

Si quieres conocer más al respecto sobre este nuevo lanzamiento, puedes consultar la publicación en el siguiente enlace. 

Descargar Devuan 2.1 “ASCII”

Las versiones en vivo y las imágenes iso de instalación para las arquitecturas AMD64 e i386 se han preparado para su descarga ( de momento no se han creado imagenes oficiales para ARM y máquinas virtuales y la comunidad los preparará más adelante).

Para obtener la imagen del sistema debes de dirigirte a su página web oficial y en su sección de descargas podrás obtener la imagen del sistema desde alguno de sus mirrors disponibles. Lo más recomendable es que uses el más cercano a ti, el enlace es este.

from Linux Adictos https://ift.tt/2XNiHdG
via IFTTT

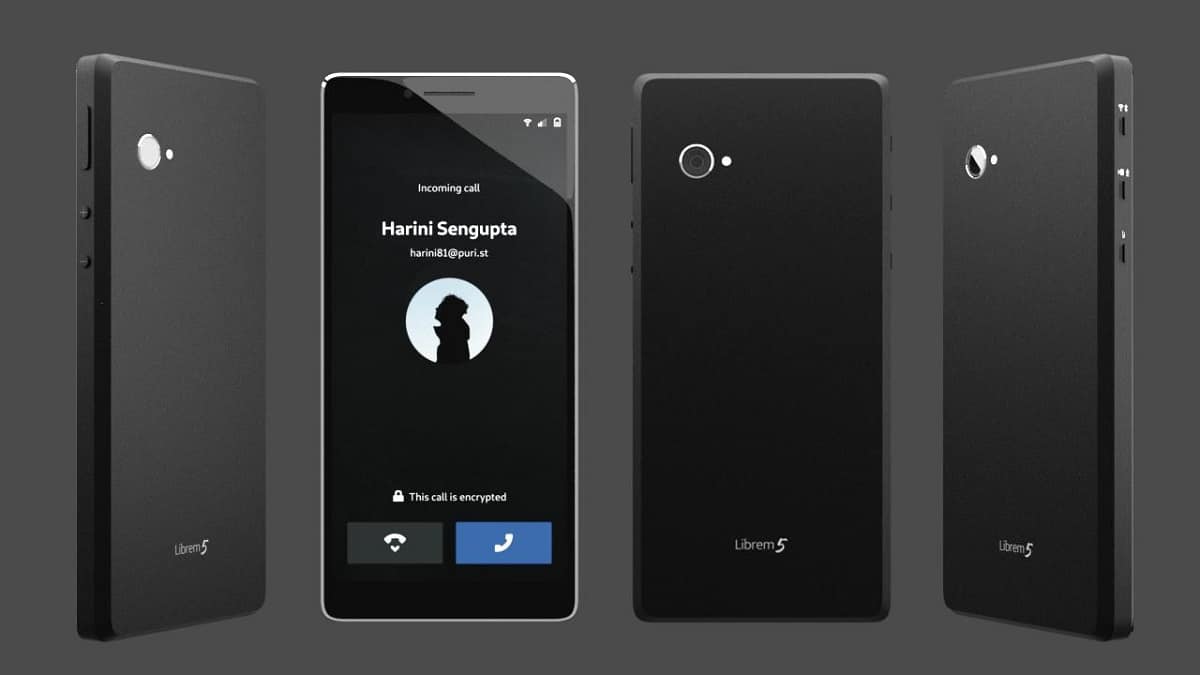
El Librem 5 vuelve a anunciar otro retraso en las entregas

Desde hace poco más de un año, aquí en el blog se ha llevado el seguimiento sobre las noticias y novedades del Librem 5 de Purism, de entre las cuales las noticias más sonadas fueron sobre los retrasos constantes del lanzamiento que Purism anunciaba. Pasado el tiempo y llegado el momento del lanzamiento prometido en septiembre, por fin fue liberado el lanzamiento de las primeras entregas de su teléfono inteligente GNU/Linux orientado a la seguridad y la privacidad.

Con ello también la compañía lanzó un cronograma de entrega de cuatro lotes de la siguiente manera: Lote Aspen (24 de septiembre de 2019 – 22 de octubre de 2019), lote Birch (29 de octubre de 2019 – 26 de noviembre de 2019), lote Chestnut (3 de diciembre de 2019 – 31 de diciembre de 2019), lote Dogwood (7 de enero de 2020 – 31 de marzo de 2020), lote Evergreen (período entrega estimada en el segundo trimestre de 2020), lote fir (período de entrega estimado en el cuarto trimestre de 2020).

Con ello las personas que hayan adquirido uno, sabrían cuando serian enviados sus dispositivos. Pero ahora en una publicación recientemente en su sitio web, la compañía anunció un aplazamiento de la entrega del lote Birch.

La causa: la ausencia de una resistencia de 10 kilohms en el circuito impreso que causó un mal funcionamiento del puerto USB.

“Esperábamos y esperábamos que el problema de la resistencia no retrase la entrega, pero resulta que causó algunos días de retraso”. Acabamos de enterarnos oficialmente de que las últimas piezas para el lote de Birch nos están siendo entregadas en este momento y esperamos recibirlas el martes 26 de noviembre (la próxima semana). En ese momento, enviaremos teléfonos a quienes recibirán este lote de Librem 5 la próxima semana. (Siempre existe la posibilidad de que las partes finales se entreguen antes, pero el seguimiento indica actualmente el 26 de noviembre) “, escribe la compañía.

Este último informe sigue a otros dos también debido a problemas de hardware. De hecho, el Librem 5 está construido alrededor de un chip i.MX 8M. Según las explicaciones de los funcionarios de la compañía, esta pieza del rompecabezas fue la causa de la ola anterior de aplazamientos.

En esencia, es un error en el SoC que causó una descarga extrema de la batería. Por lo tanto, era necesario, junto con NXP, que entrega el sistema en un chip, buscar alternativas. La compañía había analizado el i.MX 8M Mini (una alternativa de menor potencia, pero con menos opciones disponibles), pero una actualización de la pila de software i.MX 8M de NXP (que se ejecutó en febrero de 2019) terminó con Resolver los problemas de consumo y sobrecalentamiento de la batería.La publicación del calendario de entrega por lotes siguió.

El Librem 5 es, por su orientación, uno de los proyectos más seguidos por los seguidores del código libre y abierto. Por lo tanto, no es sorprendente recopilar varias reacciones, incluidas las que expresan dudas.

La compañía permite a los consumidores elegir sus paquetes de entrega. Dependiendo de su decisión, deben recibir especies alfa o beta. Del producto final. El período de entrega para el lote Fir se estima en el cuarto trimestre del próximo año. En principio, cualquier consumidor que desee tomar posesión de un producto completo debe estar de acuerdo con este último.

Hasta el 31 de julio pasado, el teléfono inteligente GNU/Linux estaba disponible en preventa a $ 649. Pero ahora para quienes tengan el interés de adquirir una pieza, tienen que pagar un poco más (la verdad no es mucho) ya que el precio para las nuevas piezas es de $ 699.

En opinión de muchos, el costo por adquirir un dispositivo en estos momentos no estan relevante, dado que la diferencia es minima.

Finalmente toca esperar a que las piezas faltantes lleguen a manos de Purism para que el lote que está en espera sea enviado lo más pronto posible. Tambien hay que tomar en cuenta que dado que está disponible la opción de adquirir una pieza, Purism no puede tomar demasiados riesgos en sobre abastecerse (ya que el producto es nuevo) por lo que la mejor opcion es limitarse en cierta medida.

from Linux Adictos https://ift.tt/37IPWUm
via IFTTT