LibreELEC 9.2.0 (Leia) ya disponible, ahora basado en Kodi 18.5

LibreELEC 9.2.0

La Raspberry Pi nos ofrece muchas posibilidades. De hecho, esta semana han anunciado que podrá ejecutar Ubuntu Touch, más concretamente en la RP3 y si usamos el panel táctil de 7″ oficial. Uno de los usos que le podemos dar es el de convertirla en un set-top box, uno cuyo sistema operativo es un Kodi un poco especial al que, además de addons y todo lo habitual, se le pueden instalar algunas aplicaciones. Ese sistema operativo ha lanzado una nueva versión hace unas horas, la LibreELEC 9.2.0.

Kodi 18.5 ha sido lanzado hace apenas unos días, hace aproximadamente una semana. Teniendo en cuenta que este sistema operativo está basado en el software anteriormente conocido como XBMC, no sorprende que hayan sido “rápidos” y hayan lanzado una nueva entrega basada en en la última versión de Kodi. Y es que la novedad más destacada de las que incluye LibreELEC 9.2.0 es que ha pasado a estar basado en Kodi 18.5 Leia.

LibreELEC 9.2.0

LibreELEC 9.2.0 (Leia), la versión final ha llegado basada en Kodi v18.5, la versión 9.2 contiene muchos cambios y mejoras en la experiencia del usuario y una revisión completa del núcleo del sistema operativo subyacente para mejorar la estabilidad y ampliar el soporte de hardware en comparación con la versión LE 9.0.

Entre las novedades de esta versión, el equipo de desarrolladores destaca que se ha mejorado el soporte para las cámaras web, se han añadido mejoras para la Raspberry Pi 4 y se ha añadido un actualizador de firmware también para la RP4. También mencionan otro cambio para la última versión de la placa de la frambuesa: A partir de LibreELEC 9.1.002, es necesario añadir el texto “hdmi_enable_4kp60=1”, sin las comillas, al archivo config.txt si queremos usar la salida 4K de la RP4. Antes había que usar otro código que ha quedado obsoleto.

LibreELEC ya está disponible para su descarga desde este enlace. Si vuestra intención es instalarlo a través de la herramienta oficial de Raspberry (NOOBS), tendréis que esperar unos días hasta que la actualicen. Si instaláis LibreELEC 9.2.0, no dudéis en dejar vuestras experiencias en los comentarios.

from Linux Adictos https://ift.tt/2OkqX1U
via IFTTT

El Kernel de Linux 5.4 ya esta disponible y estas son sus novedades

Linux Kernel

Después de dos meses de desarrollo, se presentó la nueva versión del Kernel de Linux 5.4, versión en la cual se destacan diversos cambios entre los cuales se destacan: controlador exFAT experimental, modo de “bloqueo” para limitar el acceso del usuario root al núcleo, mecanismo fs-verity para monitorear la integridad del archivo, la capacidad de usar CIFS para la partición root entre otros.

La nueva versión adoptó 15743 parches, el tamaño del parche es de 63 MB (los cambios afectaron a 12800 archivos, se agregaron 828167 líneas de código, se eliminaron 126149 líneas). Alrededor del 46% de todos los cambios presentados en 5.4 están relacionados con controladores de dispositivos, aproximadamente el 15% de los cambios están relacionados con la actualización del código específico de las arquitecturas de hardware, el 12% están relacionados con la pila de red, el 4% con los sistemas de archivos y el 3% con los subsistemas internos del núcleo.

Principales novedades de Linux 5.4

En la sección experimental “staging” (“drivers/staging/”), donde se colocan los componentes que requieren refinamiento, se agrega un controlador exFAT abierto desarrollado por Samsung. Anteriormente, no era posible agregar soporte exFAT al kernel debido a las patentes, pero la situación cambió después de que Microsoft publicara las especificaciones disponibles públicamente y permitiera utilizar las patentes exFAT de forma gratuita en Linux.

El controlador agregado al kernel se basa en un código Samsung obsoleto (versión 1.2.9), que requiere refinamiento y adaptación a los requisitos para diseñar el código para el kernel.

Se añadió un mecanismo para detectar modificaciones o sustituciones de archivos fs-verity, similar a dm-verity, pero trabajando en el nivel del sistema de archivos, no en el dispositivo de bloque. Fs-verity agrega la capacidad de utilizar selectivamente comprobaciones de integridad y autenticar archivos individuales utilizados en modo de solo lectura.

Un nuevo controlador “Device-Mapper dm-clone” llega al Kernel de Linux 5.4, este permite crear una copia local sobre la base del dispositivo de bloque de solo lectura que se puede escribir durante el proceso de clonación.

El sistema de archivos EROFS que anteriormente estaba en la rama “provisional”, se ha movido al árbol principal.

EROFS admite el almacenamiento de datos comprimidos, pero adopta un enfoque diferente para almacenar bloques comprimidos, optimizado para un alto rendimiento con acceso aleatorio a los datos.

Para la parte de la virtualizacion, el kernel adoptó el módulo ” lockdown”, que incorporó los parches suministrados en las distribuciones, utilizados para restringir el acceso del usuario root al kernel y bloquear el bypass UEFI Secure Boot.

Sin usar el bloqueo, un atacante que logra ejecutar código con privilegios de root también puede ejecutar su código a nivel del núcleo, por ejemplo, reemplazando el núcleo con kexec o leyendo / escribiendo memoria a través de  /dev/kmem.

Otra novedad es que se ha agregado un nuevo sistema de archivos virtiofs, que permite la exportación eficiente de partes del sistema de archivos del sistema host a los sistemas invitados. El sistema invitado puede montar el directorio marcado para la exportación en el lado del host, lo que simplifica enormemente la organización del acceso compartido a los directorios en los sistemas de virtualización.

Por otra parte se destaca que Amdgpu agrega soporte para las GPU Navi 12/14, así como las APU Arcturus y Renoir, incluidas las herramientas de administración de energía para Navi12, Renoir y Arcturus.

El controlador Amdkfd (para GPU discretas como Fiji, Tonga, Polaris) agregó soporte para tarjetas basadas en las GPU Navi14, Navi12 y Arcturus.

En el controlador DRM para tarjetas gráficas Intel, se ha agregado soporte para la GPU utilizada en chips aún no lanzados en base a la nueva microarquitectura Tiger Lake.

El subsistema DRM (Direct Rendering Manager) y el controlador DRM i915 para el subsistema de video Intel han agregado soporte para la tecnología de protección de copia para contenido de audio y video HDCP2.2.

El controlador Nouveau ha mejorado la gestión del color de la pantalla y ha agregado la capacidad de usar propiedades adicionales (DEGAMMA/CTM/GAMMA) para la GPU NVIDIA nv50.

Mientras que para el hardware:

  • Soporte agregado para ARM SoC ASpeed ​​AST2600. 
  • Se eliminó la compatibilidad con SoC Kendin / Micrel / Microchip KS8695, Winbond / Nuvoton W90x900 e Intel IOP33x / IOP13xx obsoletos y que ya no se usan.
  • Soporte adicional para plataformas y placas ARM Snapdragon 855 (SM8150), Mediatek MT7629, Allwinner V3, NXP i.MX8M Nano, Layerscape LS1046A, Amlogic SM1 (S905X3), Amlogic G12B (S922X, A311D), Rockchips Mecer Xtreme Mini S6, AO Mini, AOpen Chromebase Mini, Aspeed AST2600, Leez RK3399 P710.
  • Se agregó soporte para computadoras portátiles basadas en SoC Snapdragon 835 / MSM8998 (Asus NovaGo TP370QL, HP Envy X2 y Lenovo Miix 630), Snapdragon 850 / sdm850 (Lenovo Yoga C630) y teléfonos inteligentes basados ​​en Snapdragon 410 / MSM8916 (Samsung Galaxy A3, A5, Longcheer L8150 / Android One 2).

from Linux Adictos https://ift.tt/35A4sMg
via IFTTT
Knoppix 8.6.1 llega basado en Debian Buster y Linux 5.3.5

Knoppix 8.6.1

Es probable que algunos de vosotros no hayáis escuchado hablar mucho sobre Knoppix. Esto es así en parte porque hay muchísimas distribuciones Linux y solo unas pocas llegan a ser populares, entre las que tenemos Debian/Ubuntu, Arch Linux, Fedora y algunos sistemas basados en ellos. Pero el sistema operativo protagonista de este post ha sido importante en el mundo Linux por ser de los primeros y el que popularizó las Live Session. Hoy ha vuelto a ser noticia, aunque pequeña, porque tiene disponible nueva versión estable, la Knoppix 8.6.1.

Knoppix 8.6.1 no es un lanzamiento mayor. Ha llegado principalmente para corregir problemas y actualizar algunos paquetes, pero sí podemos decir que está basado en la última versión de Debian (Buster) y que incluye el kernel Linux 5.3.5. A continuación tenéis la lista de novedades más destacada a la que también podéis acceder desde la nota de su lanzamiento.

Novedades más destacadas de Knoppix 8.6.1

  • Basado en Debian 10 Buster. Incluye algunos paquetes de los repositorios inestables para drivers gráficos.
  • Linux 5.3.5.
  • Xorg 7.7.
  • Entorno gráfico basado en LXDE.
  • pcmanfm 1.3.1.
  • GNOME 3.
  • Wine 4.0.
  • Qemu-kvm 3.1.
  • Chromium 76.0.3908.100.
  • Firefox 69.0.2.
  • LibreOffice 6.3.3-rc1.
  • GIMP 2.10.8.
  • Blender 2.79b, Freecad 0.18, Meshlab 1.3.2. Open Scad 2015.03.
  • Kdenlive 18.12.3. OpenShot 2.4.3. photofilmstrip 3.7.1. obs-studio 22.0.3.
  • Clientes para OwnClowd 2.5.1 y NextCloud 2.5.1.
  • Calibre 3.39.1.
  • godot3 3.0.6.
  • RipperX 2.8.0 y Handbrake 1.2.2.
  • gerbera 1.1.0.
  • Cambio de tamaño automático de la partición superpuesta sin reiniciar. Incluso después de copiar 1:1 en el disco flash USB.
  • Opción de remasterización al copiar en el disco flash USB mediante flash-knoppix o Terminator.
  • Soporte para UEFI Secure Boot.

Como opinión personal, siendo usuario de X-buntu (ahora Kubuntu) y habiendo probado muchas distribuciones Linux, diría que no soy un gran fan de esta sistema operativo. Sí valoro lo que hizo en el pasado, pero ahora creo que hay muchas opciones mejores. Lo que pasa es que, como Linux ofrece tantas posibilidades, es probable que Knoppix sí esté hecho para alguno de vosotros. Lo mejor es que lo probéis y decidáis por vosotros mismos.

Knoppix 8.6.1 ya está disponible desde este enlace.

from Linux Adictos https://ift.tt/2Ddvo8b
via IFTTT

GitHub creará una imagen TAR de cada repositorio público activo y la mantendrá en una Bóveda Ártica

arctic code vault

GitHub quiere asegurarse que parte del conocimiento global que está almacenado en discos duros, SSD (cuya vida teórica de 30 años supone un calor y humedad estrictamente controlados) quede almacenado de manera segura. Y es que quiere contribuir a la resolución de este problema y otros como la ocurrencia de desastres que probablemente causen la pérdida de los contenidos.

Es por ello que lanzo el proyecto “Artic Code Vault” en la cual la idea detrás de esto es guardar el contenido de los repositorios en un medio de almacenamiento que tenga una vida útil más larga. Piql, una compañía noruega especializada en almacenamiento de datos a muy largo plazo, es responsable de suministrar y codificar esos datos en una pelicula. La tecnología de la película se basa en haluros de plata y poliéster.

Ya que los servidores y las unidades flash no son lo suficientemente resistentes para este propósito, por lo que los datos se codifican en lo que parecen carretes de películas de la vieja escuela, cada uno pesa unas pocas libras y se almacenan en un recipiente de plástico blanco del tamaño de una caja de pizza. Básicamente es microfilm.

Según las mediciones ISO, este material tiene una vida útil de 500 años. Las pruebas de envejecimiento simuladas indican que la película Piql durará el doble.

Con ello GitHub planea alojar las cintas en una mina de carbón desmantelada que esta ubicada en el archipiélago de Svalbard, el archivo está más cerca del Polo Norte que del Círculo Polar Ártico.

La misma ciudad es el hogar de una cámara fría global. Es una de las ciudades más septentrionales del planeta. Los archiveros opinan que el frío y las condiciones casi constantes contribuirán favorablemente a la preservación de los contenidos.

El 2 de febrero de 2020, GitHub creará una imagen TAR de cada repositorio público activo y la mantendrá en la Bóveda del Código del Ártico. El archivo incluirá elementos de la rama predeterminada de cada repositorio, excluyendo cualquier archivo binario de más de 100 kilobytes. Para una mayor densidad e integridad de datos, la mayoría de los datos se almacenarán como un código QR. Un índice y una guía legibles por humanos detallarán la ubicación de cada repositorio y explicarán cómo recuperar los datos.

Luego, la plataforma planea multiplicar la duración de la copia de seguridad de contenido por 10. GitHub ha iniciado una asociación con Microsoft Research en esta dirección por hasta 10,000 años. Para lograr esto, los equipos de investigación tienen la intención de “escribir el contenido en bandejas de vidrio de cuarzo utilizando láseres de femtosegundo. ”

El Artic Code Vault es parte de un programa de archivo de puesta en marcha por GitHub con un número de socios que incluye el Archivo de Internet, Microsoft Research y la Long Now Foundation. La estrategia se reduce a “archivar contenido en varias organizaciones de acuerdo con la recomendación de LOCKS: muchas copias mantienen las cosas seguras“.

La estrategia de respaldo está organizada en lotes los cuales se actualizarán en tiempo real. Por ejemplo, en el nivel de GitHub, los datos se transferirán inmediatamente a múltiples centros de datos en todo el mundo. Mientras que por otra parte se manejaran otros tipos de lotes que se actualizarán mensualmente o anualmente. Finalmente, lo que se almacenara en esta propuesta, en la que encontramos el Artic Code Vault se actualizará cada 5 años como mínimo.

“Nuestra misión principal es preservar el software libre para las generaciones futuras. También tenemos la intención de que el Programa GitHub Archive sea un testimonio de la importancia de la comunidad de código abierto. Esperamos que, hoy y en el futuro, genere conciencia sobre el movimiento global de Código Abierto, ya que contribuirá a una mayor adopción de políticas de Código Abierto y Datos Abiertos en el mundo entero y alentar el pensamiento a largo plazo “, escribe GitHub.

Si quieres conocer más al respecto sobre el proyecto de Artic Code Vault puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/2OfLQem
via IFTTT

SourceTrail, el explorador de código fuente en C, C++, Java y Python pasa a ser open source

SourceTrail

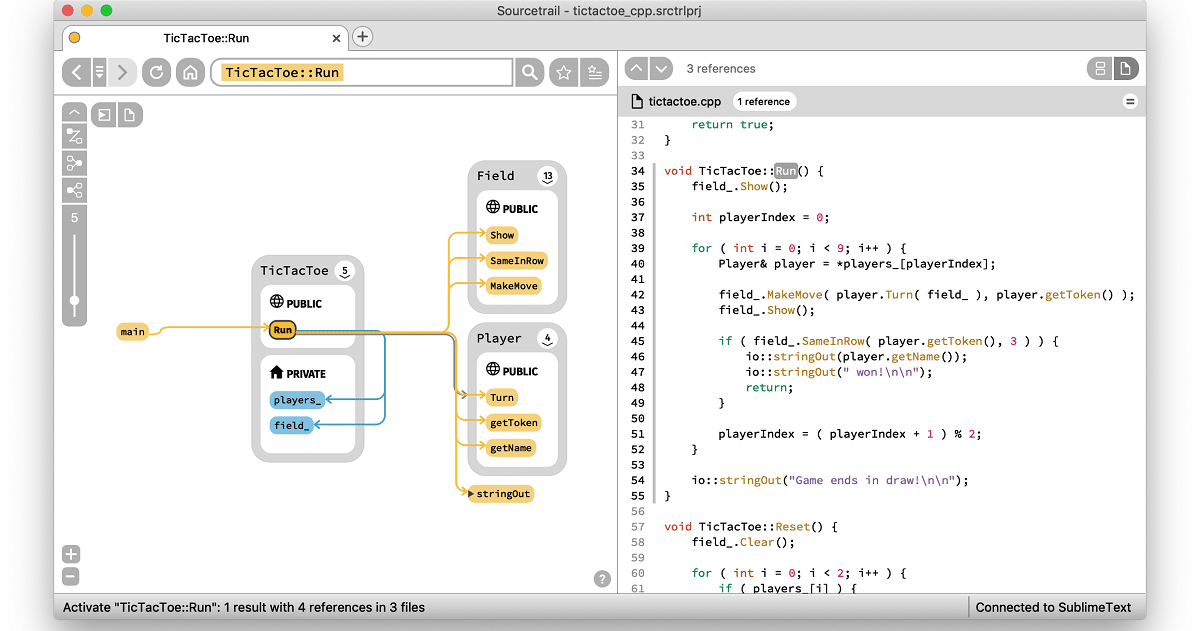
Sourcetrail es un explorador de código fuente multiplataforma para Windows, macOS y Linux que realiza el análisis estático en código fuente de C, C ++, Java y Python y navega a través de la información recopilada dentro de una interfaz de usuario que combina visualización de gráficos y visualización de código.

La herramienta tipo fuente, por ejemplo, se integra con IDEs como Eclipse, IntelliJ IDEA, PyCharm o editores como Atom, Sublime Text y Visual Studio Code. Aquí entonces se deben hacer los cambios deseados.

Para aquellos que lo descubren por primera vez, SourceTrail puede ser muy útil para comenzar con una base de código creada por otro desarrollador. Específicamente, ya que la herramienta permite sumergirse en una base de código existente y explorar su estructura general. SourceTrail tiene una API para agregar nuevos lenguajes de programación como extensiones.

“Los desarrolladores de software tienen una actividad que se centra principalmente en escribir código fuente. Pero a menudo, terminan pasando más tiempo leyendo para comprender lo que sucede en un código base existente.

Al mismo tiempo, la mayoría de las herramientas utilizadas están diseñadas para la escritura eficiente de códigos y no para la lectura. Es por eso que desarrollamos SourceTrail. Le ayuda a comprender todas las dependencias de su código fuente para que no tenga que preocuparse por romper todo el sistema cuando toca un código existente “, dice el equipo de desarrollo.

Ahora SourceTrail sera gratuito y de código abierto

Hace pocos, se dio a conocer la noticia de que la herramienta ha cambiado de ser de paga a pasar al código abierto ya que anteriormente, era una herramienta comercial para desarrolladores de la compañía austriaca Coati Software, que, sin embargo, se usaba para proyectos no comerciales de forma gratuita.

La adquisición de SourceTrail ya no se realizará a través de una licencia comercial.:

“Decidimos optar por la Licencia Pública General de GNU porque es una licencia viral que garantiza que cualquier cambio o mejora en Sourcetrail seguirá siendo software libre. Hoy nos enorgullece anunciar que el producto de cinco años de trabajo ahora está disponible gratuitamente para el público en GitHub “, escribe el equipo de desarrollo.

El fabricante ahora reconoce indirectamente que no ha podido monetizar el software lo suficiente, de ahí el movimiento hacia el código abierto, que también tiene como objetivo lograr una difusión más amplia del código fuente.

Pues no todos los desarrolladores vieron el valor de la herramienta, lo que dificultaba la venta, por lo que ahora Coati busca contribuciones a través de Patreon para financiar el mantenimiento y el soporte de Sourcetrail.

Ya que los responsables de la herramienta comentan que necesitan almenos $ 1,500 por mes para mantener el repositorio de código abierto y continuar lanzando las actualizaciones.

Ademas de que se necesitarán 2500 dólares mensuales para la gestión de los aspectos de comunicación. Tomará $ 19,000 por mes para continuar trabajando en el soporte de lenguajes de programación. El desarrollo de la interfaz de usuario se estima en $ 27,000 por mes. Es a través de la plataforma de crowdfunding de Patreon que los líderes del proyecto tienen la intención de trabajar hacia estos objetivos.

Descargar e instalar Sourcetrail en Linux

Finalmente, para quienes estén interesados en probar esta herramienta, pueden descargar el archivo Sourcetrail.tar.gz, el cual pueden obtener desde el siguiente enlace.

O ejecutando en una terminal el siguiente comando:

32 bits:

wget https://github.com/CoatiSoftware/Sourcetrail/releases/download/2019.4.61/Sourcetrail_2019_4_61_Linux_32bit.tar.gz

64 bits:

wget https://github.com/CoatiSoftware/Sourcetrail/releases/download/2019.4.61/Sourcetrail_2019_4_61_Linux_64bit.tar.gz

Hecha la descarga deben descomprimir el paquete con:

tar -xzvf Sourcetrail_2019_4_61_Linux_32bit.tar.gz

tar -xzvf Sourcetrail_2019_4_61_Linux_64bit.tar.gz

Entramos al directorio y vamos a ejecutar el archivo Sourcetrail.sh:

sudo sh Sourcetrail.sh 

Esto creara una carpeta “~/.config/sourcetrail” en la primera ejecución, esta es la carpeta para la configuración de Sourcetrail.

Para instalar Sourcetrail, ahora vamos a ejecutar el script install.sh

sudo sh install.sh

Hecha la instalación deben tener en cuenta la ruta de la carpeta que contiene los archivos necesarios para la ejecución de Sourcetrail. La ubicacion es la siguiente:

~ /.config/sourcetrail

Finalmente puedes obtener más información en su documentación en el siguiente enlace.

from Linux Adictos https://ift.tt/2QLsGPq
via IFTTT

SourceTrail, el explorador de código fuente en C, C++, Java y Python pasa a ser open source

SourceTrail

Sourcetrail es un explorador de código fuente multiplataforma para Windows, macOS y Linux que realiza el análisis estático en código fuente de C, C ++, Java y Python y navega a través de la información recopilada dentro de una interfaz de usuario que combina visualización de gráficos y visualización de código.

La herramienta tipo fuente, por ejemplo, se integra con IDEs como Eclipse, IntelliJ IDEA, PyCharm o editores como Atom, Sublime Text y Visual Studio Code. Aquí entonces se deben hacer los cambios deseados.

Para aquellos que lo descubren por primera vez, SourceTrail puede ser muy útil para comenzar con una base de código creada por otro desarrollador. Específicamente, ya que la herramienta permite sumergirse en una base de código existente y explorar su estructura general. SourceTrail tiene una API para agregar nuevos lenguajes de programación como extensiones.

“Los desarrolladores de software tienen una actividad que se centra principalmente en escribir código fuente. Pero a menudo, terminan pasando más tiempo leyendo para comprender lo que sucede en un código base existente.

Al mismo tiempo, la mayoría de las herramientas utilizadas están diseñadas para la escritura eficiente de códigos y no para la lectura. Es por eso que desarrollamos SourceTrail. Le ayuda a comprender todas las dependencias de su código fuente para que no tenga que preocuparse por romper todo el sistema cuando toca un código existente “, dice el equipo de desarrollo.

Ahora SourceTrail sera gratuito y de código abierto

Hace pocos, se dio a conocer la noticia de que la herramienta ha cambiado de ser de paga a pasar al código abierto ya que anteriormente, era una herramienta comercial para desarrolladores de la compañía austriaca Coati Software, que, sin embargo, se usaba para proyectos no comerciales de forma gratuita.

La adquisición de SourceTrail ya no se realizará a través de una licencia comercial.:

“Decidimos optar por la Licencia Pública General de GNU porque es una licencia viral que garantiza que cualquier cambio o mejora en Sourcetrail seguirá siendo software libre. Hoy nos enorgullece anunciar que el producto de cinco años de trabajo ahora está disponible gratuitamente para el público en GitHub “, escribe el equipo de desarrollo.

El fabricante ahora reconoce indirectamente que no ha podido monetizar el software lo suficiente, de ahí el movimiento hacia el código abierto, que también tiene como objetivo lograr una difusión más amplia del código fuente.

Pues no todos los desarrolladores vieron el valor de la herramienta, lo que dificultaba la venta, por lo que ahora Coati busca contribuciones a través de Patreon para financiar el mantenimiento y el soporte de Sourcetrail.

Ya que los responsables de la herramienta comentan que necesitan almenos $ 1,500 por mes para mantener el repositorio de código abierto y continuar lanzando las actualizaciones.

Ademas de que se necesitarán 2500 dólares mensuales para la gestión de los aspectos de comunicación. Tomará $ 19,000 por mes para continuar trabajando en el soporte de lenguajes de programación. El desarrollo de la interfaz de usuario se estima en $ 27,000 por mes. Es a través de la plataforma de crowdfunding de Patreon que los líderes del proyecto tienen la intención de trabajar hacia estos objetivos.

Descargar e instalar Sourcetrail en Linux

Finalmente, para quienes estén interesados en probar esta herramienta, pueden descargar el archivo Sourcetrail.tar.gz, el cual pueden obtener desde el siguiente enlace.

O ejecutando en una terminal el siguiente comando:

32 bits:

wget https://github.com/CoatiSoftware/Sourcetrail/releases/download/2019.4.61/Sourcetrail_2019_4_61_Linux_32bit.tar.gz

64 bits:

wget https://github.com/CoatiSoftware/Sourcetrail/releases/download/2019.4.61/Sourcetrail_2019_4_61_Linux_64bit.tar.gz

Hecha la descarga deben descomprimir el paquete con:

tar -xzvf Sourcetrail_2019_4_61_Linux_32bit.tar.gz

tar -xzvf Sourcetrail_2019_4_61_Linux_64bit.tar.gz

Entramos al directorio y vamos a ejecutar el archivo Sourcetrail.sh:

sudo sh Sourcetrail.sh 

Esto creara una carpeta “~/.config/sourcetrail” en la primera ejecución, esta es la carpeta para la configuración de Sourcetrail.

Para instalar Sourcetrail, ahora vamos a ejecutar el script install.sh

sudo sh install.sh

Hecha la instalación deben tener en cuenta la ruta de la carpeta que contiene los archivos necesarios para la ejecución de Sourcetrail. La ubicacion es la siguiente:

~ /.config/sourcetrail

Finalmente puedes obtener más información en su documentación en el siguiente enlace.

from Linux Adictos https://ift.tt/2QLsGPq
via IFTTT

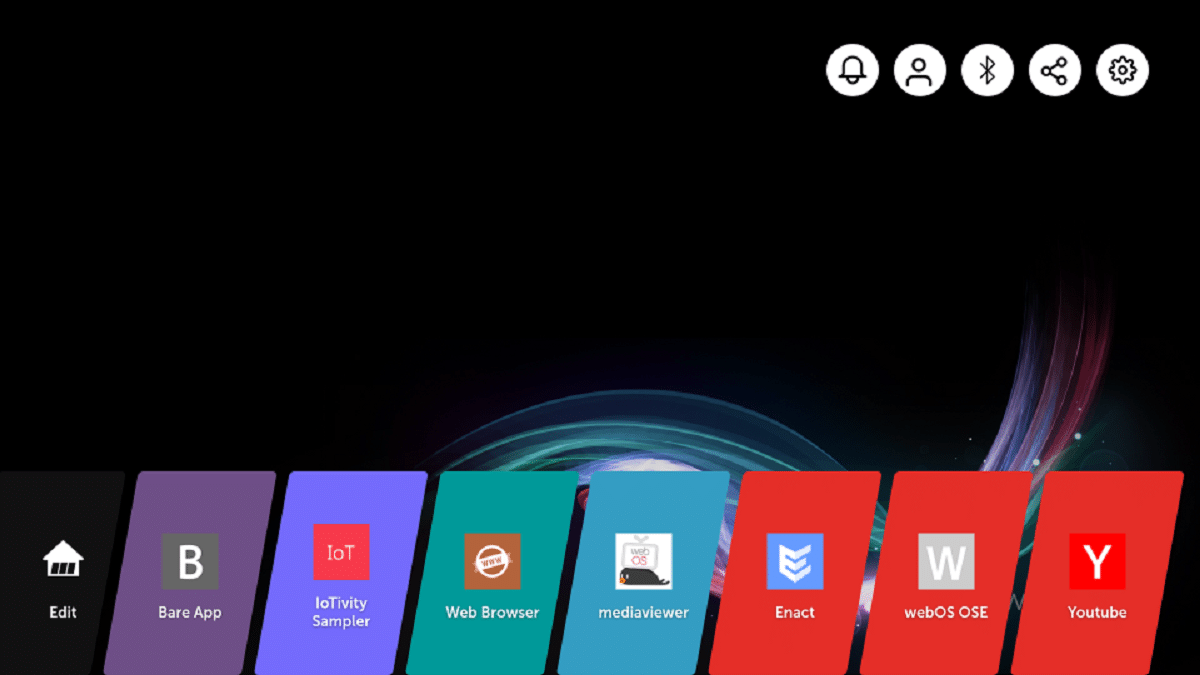
webOS Open Source Edition 2, un sistema que vale la pena probar en tu Raspberry Pi 4

webos-os

webOS Open Source Edition, es un sistema que se enfoca en equipar dispositivos inteligentes. La plataforma se está desarrollando en un repositorio público bajo la licencia Apache 2.0 y el desarrollo es supervisado por la comunidad, siguiendo un modelo de gestión de desarrollo conjunto.

La plataforma webOS en 2013 fue adquirida por LG a Hewlett-Packard y se utiliza en más de 70 millones de televisores LG y dispositivos de consumo. El proyecto webOS Open Source Edition se fundó en 2018 después de que LG intentó volver a un modelo de desarrollo abierto para atraer a otros participantes y ampliar la gama de dispositivos en los que se puede usar webOS.

El entorno del sistema webOS se forma utilizando las herramientas y los paquetes básicos de OpenEmbedded, así como el sistema de ensamblaje y un conjunto de metadatos del proyecto Yocto.

Los componentes clave de webOS son el administrador de sistemas y aplicaciones (SAM, System and Application Manager), los cuales son responsables de la ejecución de aplicaciones y servicios y Luna Surface Manager (LSM), que forma la interfaz de usuario. Los componentes se escriben utilizando el marco Qt y el motor del navegador Chromium.

El renderizado se realiza a través de un administrador compuesto que utiliza el protocolo Wayland.

Para el desarrollo de aplicaciones de usuario, se propone utilizar tecnologías web (CSS, HTML5 y JavaScript) y el marco Enact basado en React, pero también es posible crear programas en C y C ++ con una interfaz basada en Qt. La interfaz de usuario y las aplicaciones de gráficos integrados se implementan principalmente como programas nativos escritos con tecnología QML.

Para almacenar datos en una forma estructurada usando el formato JSON, se usa el almacenamiento DB8, usando la base de datos LevelDB como back-end. Para la inicialización, bootd se usa en base a systemd. Para procesar contenido multimedia, se ofrecen los subsistemas uMediaServer y Media Display Controller (MDC) y PulseAudio se utiliza como servidor de sonido.

Actualmente webOS Open Source Edition se encuentra en su version 2, la cual fue recientemente liberada.

Novedades de webOS Open Source Edition 2

En ella se propone una nueva interfaz de usuario de referencia: Home Launcher, optimizado para el control desde pantallas táctiles y que ofrece un concepto mejorado de tarjetas sucesivas (en lugar de ventanas).

También se ha agregado un panel de inicio rápido a la interfaz, en el que se colocan los accesos directos para las funciones de uso frecuente, como el acceso a la configuración y las notificaciones.

La plataforma está adaptada para su uso en sistemas de información y entretenimiento automotriz. Por ejemplo, es posible trabajar en entornos con dos pantallas de uso común en sistemas multimedia de pasajeros.

Se proponen medios para las actualizaciones automáticas de firmware (FOTA – Firmware-Over-the-Air), basadas en el uso de OSTree y actualizaciones del sistema atómico. La imagen completa del sistema se vuelve a ensamblar como un todo, sin separación en paquetes separados.

El sistema de actualización se basa en el uso de dos particiones del sistema, una de las cuales está activa, y la segunda se usa para copiar la actualización, después de instalar la actualización, las secciones cambian los roles.

La plataforma de hardware de referencia se actualizó a la placa Raspberry Pi 4 (anteriormente se propuso utilizar la Raspberry Pi 3 Modelo B), en la que puede conectar dos pantallas a través de HDMI, usar una GPU más avanzada, usar Gigabit Ethernet, Wi-Fi de doble banda, Bluetooth 5.0 / BLE y USB 3.0.

De los demás cambios:

  • Se ha agregado el modo SoftAP (Tethering), que le permite organizar el trabajo de un punto de acceso inalámbrico para conectar otros dispositivos a la red.
  • Soporte agregado para el control de acceso obligatorio basado en el módulo del núcleo de Smack (núcleo de control de acceso obligatorio simplificado).
  • Soporte mejorado para Bluetooth y WiFi.
  • Para el registro, el diario de systemd se usa por defecto.
  • Versiones actualizadas de los componentes de terceros subyacentes a la plataforma, incluidos Qt 5.12 y Chromium 72.

¿Cómo obtener webOS Open Source Edition 2?

Para poder utilizar webOS Open Source Edition es necesario generar la imagen de este, pueden consultar los pasos para ello desde el siguiente enlace. 

from Linux Adictos https://ift.tt/37z5qtF
via IFTTT

Veinte años del Y2K. El desastre que no fue

Veinte años del Y2K

Equipos grandes de reemplazo costoso eran las víctimas más probables del Y2K

Para quienes nacimos bastante antes, el año dos mil estaba lleno de promesas. Ir de vacaciones a Marte, viajar en forma casi instantánea a lugares a miles de kilómetros, comidas deliciosas en pastillas y robots haciendo todo el trabajo duro. A medida que se acercaba la fecha, era evidente que casi nada de eso iba a cumplirse. Por el contrario, parecía que el cambio de los dos primeros dígitos nos iba a traer un enorme dolor de cabeza.

No me estoy refiriendo a la discusión de si el milenio empezaba en el dos mil o en el dos mil uno (que. aunque les parezca mentira ocupó bastante tiempo en los medios de comunicación). Estoy hablando del llamado “efecto dos mil o Y2K.

El problema del año 2000

Si tuviste oportunidad de ver documentos preimpresos del siglo pasado, habrás notado que en el apartado de la fecha tenían preimpreso los dos primeros dígitos del año. Los programadores de la época en que la RAM era cara y escasa habían adoptado la misma costumbre. Es así que los años se representaban con los últimos dos dígitos.

¿Qué pasaría después de las 11:59 del 31 de diciembre de 1999? Que el conteo de fechas volvería a empezar desde el primer día que figurara en el sistema operativo. Por ejemplo, en todos los Windows hasta la versión 3x, el 1 de enero de 2000 sería 1 de abril de 1980, la primera fecha que aparece en MS DOS.

En aquella época ya bastantes servicios esenciales estaban controlados por computadoras. Los especialistas tenían miedo de que el suministro de energía se suspendiera, los aviones se cayeran y los datos de cuentas bancarias se esfumaran.

Los linuxeros de la época, no se preocupaban. Los sistemas operativos derivados o inspirados en Unix no tendrían problemas hasta las 3:14:08 del 19 de enero del 2038. De hecho, no vamos a tenerlos porque para esa época todos los sistemas van a ser de 64 bits. El error derivaba del almacenamiento del día en formato de 32 bits.
Aunque hubo incidentes aislados a lo largo del mundo (El artículo de la Wikipedia consiste casi en su totalidad en una enumeración) no fueron lo suficientemente importantes para justificar la preocupación generada. De hecho, vale preguntarse si no fue una campaña orquestada por empresas de informática para generar millones de facturación en consultoría u obligar a actualizar equipos. A los políticos tampoco les vino mal para hacer lo que más les gusta. Gastarse el dinero de nuestros impuestos en campañas de difusión sobre el problema.

Veinte años del Y2K. No aprendimos nada

Aunque en la práctica el Y2K no tuvo efectos reales, podría habernos dejado la enseñanza de mantener nuestros equipos actualizados y tener copias de seguridad de todo. En estas dos décadas tuvimos bastantes desastres reales. Enumeremos algunos.

Heartbleed

Heartbleed fue una grave vulnerabilidad de la muy utilizada biblioteca de software criptográfico OpenSSL. Gracias a este error era posible robar la información protegida, en condiciones normales, por el cifrado SSL/TLS. El cifrado SSL/TLS se utiliza para proporcionar seguridad y privacidad en las comunicaciones a través de Internet para aplicaciones como la web, el correo electrónico, la mensajería instantánea (IM) y algunas redes privadas virtuales (VPN).

Personas no autorizadas podrían leer la memoria de los sistemas supuestamente protegidos por las versiones vulnerables del software OpenSSL. Esto comprometía las claves secretas utilizadas para identificar a los proveedores de servicios y para encriptar el tráfico, los nombres y contraseñas de los usuarios y el contenido sensible.

Meltdown y Spectre

En los últimos años nos enteramos de una serie de problemas informáticos que no estaban limitados a un programa o sistema operativo específico. Como tenían que ver con el corazón mismo de la informática (los microprocesadores) podrían tener consecuencias tan graves como las hipotéticas del Y2K

Meltdown y Spectre aprovechan las vulnerabilidades críticas de los procesadores modernos. Gracias a ellas se pueden crear programas que roben datos en el momento en que se procesan en el ordenador. Aunque al software normalmente no se le permite leer datos de otros programas, un programa malicioso puede explotar Meltdown y Spectre para hacerse con los datos almacenados en la memoria de otros programas en ejecución.   Esto puede incluir las contraseñas almacenadas en un administrador de contraseñas o navegador, las fotos personales, correos electrónicos, mensajes instantáneos y toda información crítica para el usuario.
Vulnerabilidades como estas funcionan en ordenadores personales, dispositivos móviles y en la nube.

La moraleja de esto es que el Y2K no pasó, pero podría pasar algo igual o peor. De ahí la importancia de tener el sistema actualizado y prestar atención a los avisos de seguridad. Y, por supuesto, tener copia de seguridad de la copia de seguridad.

from Linux Adictos https://ift.tt/2qGaFqV
via IFTTT

Liberada la primera versión estable de Glimpse, el fork de GIMP

glimpse2

Hace algunas semanas hablábamos aquí en el blog sobre Glimpse, el cual es un fork de GIMP que fue creado por parte de usuarios inconformes de GIMP con su nombre, debido a que los creadores de la bifurcación creen que el uso del nombre GIMP es inaceptable y evita que el editor se propague en instituciones educativas, bibliotecas públicas y el entorno corporativo.

La palabra “gimp” en algunos grupos sociales de hablantes nativos de inglés se percibe como un insulto y también tiene una connotación negativa asociada con la subcultura BDSM. Un ejemplo de un problema es un caso en el que un empleado se vio obligado a cambiar el nombre del acceso directo de GIMP en el escritorio para que sus colegas no pensaran que estaba involucrado en BDSM. Los maestros que tratan de usar GIMP en el proceso educativo también notan problemas con la reacción inadecuada de los estudiantes al nombre de GIMP.

Ante ello los inconformes pidieron a los desarrolladores de GIMP que optaran por cambiar el nombre del editor, a lo cual estos se negaron a cambiar el nombre y creen que durante los 20 años de existencia del proyecto, su nombre se ha vuelto ampliamente conocido y está asociado con un editor gráfico en un entorno informático.

Y que en situaciones en las que el uso del nombre GIMP parece inaceptable, se recomienda utilizar el nombre completo “Programa de manipulación de imágenes GNU” o crear conjuntos con un nombre diferente.

Respondiendo desde el proyecto GIMP después de 13 años de intentar convencer a los desarrolladores para que cambien su nombre 7 desarrolladores, 2 autores de la documentación y un diseñador participaron en el desarrollo de Glimpse.

Durante cinco meses, se recibieron alrededor de $ 500 dólares de donaciones para el desarrollo de la bifurcación, de los cuales $ 50 de esto, los desarrolladores de Glimpse transfirieron al proyecto GIMP.

Sobre la versión de Glimpse 1.0

glimpse1

Después de todo esto, los usuarios inconformes que decidieron crear un fork de GIMP, dieron a conocer recientemente que ya ha llegado a su primer versión estable siendo esta la versión de Glimpse 1.0 y la cual ya ha sido publicada y está disponible al público en general.

En su forma actual, Glimpse evoluciona como un “downstream fork”, siguiendo la base del código GIMP principal.

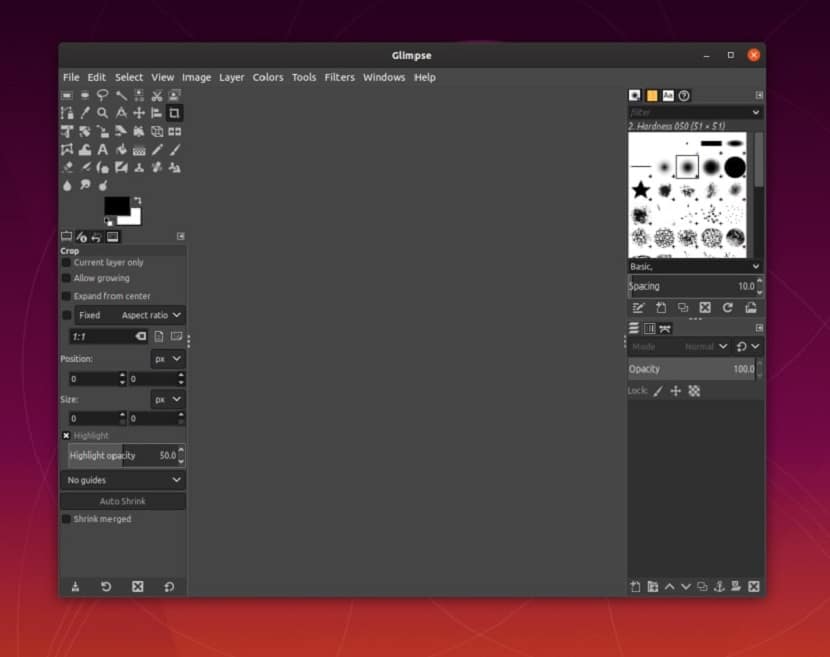
Glimpse se bifurcó de GIMP 2.10.12 y se distingue por un cambio de nombre, cambio de nombre de directorios y limpieza de la interfaz de usuario.

Como dependencias externas, están involucrados los paquetes BABL 0.1.68, GEGL 0.4.16 y MyPaint 1.3.0 (el soporte de pincel de MyPaint está integrado).

En esta versión estable se destaca en el anuncio que también se actualizó el tema de los íconos, eliminó el código con huevos de Pascua, se rediseñó el sistema de compilación, se añadieron algunos scripts para compilar los paquetes snap, se implementaron pruebas en el sistema de integración continua de Travis, se creó un instalador para Windows de 32 bits, se agregó soporte de compilación en el entorno Vagrant y se mejoró la integración con GNOME Builder.

De los demás cambios que se destacan:

  • Se eliminó la documentación que no es necesaria para esta bifurcación
  • Se cambió la ubicación de los archivos de instalación y configuración para evitar conflictos
  • Se cambió la ubicación de los archivos en caché y temporales para evitar conflictos
  • Se modificaron los identificadores de proceso para que no entren en conflicto con otras instancias en ejecución
  • Se eliminó el tema de la interfaz de usuario “gris” (“Sistema” duplicado)
  • Compatibilidad mantenida con los complementos existentes de GNU IMP v2.x
  • Se reemplazó el icono de metadatos del archivo de guardado de Windows

Descargar e instalar Glimpse en Linux

Para quienes estén interesados en poder instalar este fork de GIMP, pueden hacerlo con ayuda de los paquetes Snap o Flatpak. Solo deben contar con el soporte para instalar este tipo de paquetes en su sistema.

Para el caso de Snap basta con teclear en la terminal:

sudo snap install glimpse-editor

Mientras que para Flatpak:

flatpak install flathub org.glimpse_editor.Glimpse

from Linux Adictos https://ift.tt/2ODf9GJ
via IFTTT

Blender 2.81 llega mejorando el soporte y estas novedades

Blender 2.81

A finales de julio, Blender Foundation lanzó la última actualización importante del software de edición de imágenes 3D, modelado, etc, que desarrollan. Se trataba de la v2.80 del mismo que, aunque no cambió el primer número, sí que incluyó muchas novedades destacadas. Hoy, casi cuatro meses después, han lanzado Blender 2.81, lo que es la primera versión de mantenimiento de esta serie. No incluye funciones tan destacadas como la versión lanzada este verano, pero sí algunas mejoras.

Entre los cambios más destacados que llegan junto a Blender 2.81 tenemos un back-end NVIDIA OptiX para usar en GPU RTX/Turing para un rendimiento de renderizado más rápido que los back-end CUDA/OpenCL, soporte para Intel Open Image Denoise, soporte de subdivisión adaptativa para Cycles, nuevas herramientas Sculpt, mejoras en outliner y mejores herramientas en los pinceles.

Blender 2.81 es la primera versión de mantenimiento de esta serie

Blender Foundation dice que han incluido más de mil correcciones en esta versión:

¡La muy esperada actualización del hito de Blender 2.80 está aquí! Con más de mil correcciones y varias actualizaciones importantes que se planearon para la serie 2.8. Lo más notable es la revisión de las herramientas de esculpir, la compatibilidad con el trazado de rayos NVIDIA RTX en Cycles, la eliminación de ruido de Intel Open Image, un mejor perfil, un nuevo navegador de archivos y mucho más.

Recordamos que Blender 2.80 ya llegó con cambios destacados, entre los que teníamos cambios en la interfaz que hacen el software más intuitivo, mejoras en la selección que ahora se pueden aprovechar en pantallas táctiles o con stylus, nuevas plantillas o un nuevo motor de renderizado que llamaron Eevee y que está basado en la representación física que tiene la particularidad de administrar tanto la visualización de la escena en el editor como la representación de la escena para el producto final.

Tenéis toda la información sobre Blender 2.81 en este enlace de su página web oficial.

from Linux Adictos https://ift.tt/37rwlHX
via IFTTT