BayStream: The Pirate Bay nos permite hacer streaming de torrents y compartir todo tipo de archivos

web de baystream

Prácticamente cualquier usuario que haya tenido internet un par de años conocerá The Pirate Bay. Aunque está bloqueada en muchos países, sigue siendo el motor de búsqueda de archivos torrent por excelencia. Para poder buscar en The Pirate Bay desde países como España, tenemos que hacerlo vía proxy, algo que nos impide usar un nuevo servicio que han empezado a probar hace muy poco tiempo, o por lo menos es así en el momento de escribir este artículo. Su nombre, BayStream.

En un principio, podemos usar BaySream de tres maneras. Una es accediendo a The Pirate Bay sin usar ningún proxy. Funciona con VPN, pero no si accedemos vía proxy. Si buscamos un archivo de vídeo, en el resultado aparecerá un nuevo icono de reproducir (triángulo a la derecha) desde el que podremos reproducir el vídeo sin tener que descargarlo. Por otra parte, BayStream también puede usarse como una especie de cliente torrent.

BayStream: reproductor, cliente torrent y compartir archivos

Si nos falla al darle al botón de reproducir, lo que puede pasar si entramos vía proxy, la página a la que nos lleva también ofrece un enlace para descargar el archivo. Si hacemos clic sobre él, podremos descargar el archivo desde el propio navegador. Esto es PERFECTO para sistemas operativos con funciones o aplicaciones restringidas, como algunos sistemas operativos móviles (ejem, iOS) en los que no podemos instalar ningún cliente torrent.

La tercera manera en la que podemos usar BayStream es para compartir archivos: si accedemos a la web, disponible en este enlace, vemos que podemos elegir un archivo y, cuando termina de subir, copiar el enlace, compartirlo y descargarlo desde otro equipo. Esto recuerda un poco a otros servicios como Firefox Send, pero BayStream nos permite compartir archivos de hasta 20GB de tamaño.

Es probable que en el futuro arreglen el fallo que hay al intentar reproducir archivos de vídeo entrando a The Pirate Bay vía proxy, pero de momento tiene muy buena pinta. ¿Qué opinas de BayStream?

from Linux Adictos https://ift.tt/2t2GQlf
via IFTTT

Manjaro 18.1.4, la versión de diciembre ya llega con Linux 5.4

Manjaro 18.1.4

Como cada mes, la nueva compañía que fue bautizada como Manjaro GmbH & Co. KG ha lanzado una nueva versión de su sistema operativo. Como muchos ya sabréis, esto significa que han lanzado una nueva versión estable, pero lo que en realidad nos han entregado son nuevas imágenes diseñadas para nuevas instalaciones. Lo que hay disponible desde hace unos instantes llega con el nombre de Manjaro 18.4.1, lo que coincide con la versión de diciembre de 2019.

En el momento de empezar a escribir este artículo, yo diría que el lanzamiento es semi-oficial: han anunciado su disponibilidad y han publicado los enlaces de descarga de las nuevas imágenes, pero aún no han escrito ningún artículo hablando sobre Manjaro 18.4.1. Por esta razón, la pequeña lista de novedades destacadas que tenéis a continuación es la de la RC2 de esta versión del sistema operativo.

Novedades más destacadas de Manjaro 18.4.1 (rc2)

  • Linux 5.4 LTS como núcleo del sistema. Recordamos que es la última versión que se lanzó el 25 de noviembre.
  • Se han reparado los temas de Manjaro.
  • pamac 9.2 ha sido lanzado por fin en su versión estable. Si alguien se lo pregunta, sí, es “pamac” (enlace a la página oficial aquí). No hay que confundirlo con “Pacman” (enlace a la página oficial aquí y artículo sobre Pacman 5.2 aquí).
  • Última versión de Plasma (5.17.4, disponible desde el día 3 de diciembre)
  • Se han realizado pequeños ajustes en la versión GNOME.
  • Se han actualizado paquetes en la versión XFCE.

Manjaro usa el modelo de actualizaciones conocido como Rolling Release, lo que significa que recibe actualizaciones para toda la vida tras una instalación inicial. También significa que los usuarios existentes recibirán o ya han recibido todas las novedades de Manjaro 18.4.1 desde el software de actualizaciones que incluye el sistema operativo. Para los que quieran instalar Manjaro por primera vez o reinstalar el sistema operativo, las nuevas versiones ya están disponibles con entornos GNOME, Plasma (KDE) y XFCE.

from Linux Adictos https://ift.tt/358wgaL
via IFTTT

WireGuard fue aceptado y llegara integrado en la próxima versión de Linux 5.6

wireguard


Se ha dado a conocer que David S. Miller, responsable del subsistema de red en Linux, ha tomado parches con la implementación de la interfaz VPN del proyecto WireGuard en la rama net-next. Con lo cual a principios del próximo año, los cambios acumulados en la rama net-next formarán la base para el lanzamiento de Linux 5.6.

Para quienes desconocen de WireGuard deben saber que esta es una VPN que se implementa sobre la base de métodos de cifrado modernos, proporciona un rendimiento muy alto, es fácil de usar, no presenta complicaciones y ha demostrado su eficacia en una serie de implementaciones grandes que manejan grandes volúmenes de tráfico.

Sobre WireGuard

El proyecto se ha desarrollado desde 2015, ha pasado una auditoría y verificación formal de los métodos de cifrado utilizados. El soporte de WireGuard ya está integrado en NetworkManager y systemd, y los parches de kernel son parte de las distribuciones básicas de Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph y ALT .

WireGuard utiliza el concepto de enrutamiento de clave de cifrado, que implica vincular una clave privada a cada interfaz de red y usarla para vincular claves públicas. El intercambio de claves públicas para establecer una conexión se realiza por analogía con SSH.

Para negociar claves y conectarse sin iniciar un demonio separado en el espacio del usuario, se utiliza el mecanismo Noise_IK del Marco de protocolo de ruido, similar al mantenimiento de claves autorizadas en SSH. Los datos se transmiten a través de la encapsulación en paquetes UDP. Admite cambiar la dirección IP del servidor VPN (roaming) sin interrumpir la conexión y reconfigurar automáticamente el cliente.

Para el cifrado, se utilizan el cifrado de flujo ChaCha20 y el algoritmo de autenticación de mensajes Poly1305 (MAC), este se posicionan como análogos más rápidos y seguros de AES-256-CTR y HMAC, cuya implementación de software permite lograr un tiempo de ejecución fijo sin involucrar soporte de hardware especial.

Despues de mucho tiempo WireGuard por fin será incluido en Linux
linux

Desde ya hace vario tiempo que se han realizado diversos intentos para promover el código de WireGuard dentro de Linux, pero no han tenido éxito debido a la vinculación de sus propias implementaciones de funciones criptográficas, que se utilizaron para aumentar la productividad.

Inicialmente, estas funciones se propusieron para el kernel como una API adicional de bajo nivel, que eventualmente podría reemplazar a la API Crypto regular.

Después de las negociaciones en la conferencia Kernel Recipes, los creadores de WireGuard en septiembre tomaron una decisión de compromiso de cambiar sus parches para usar la API Crypto core, de la cual los desarrolladores de WireGuard tienen quejas en términos de rendimiento y seguridad general.

Se decidió que la API continuara desarrollándose, pero como un proyecto separado.

Posteriormente en noviembre, los desarrolladores del kernel hicieron un compromiso y acordaron transferir parte del código al kernel principal. De hecho, algunos componentes se transferirán al kernel, pero no como una API separada, sino como parte del subsistema Crypto API.

Por ejemplo, Crypto API ya incluye implementaciones rápidas preparadas por Wireguard de los algoritmos ChaCha20 y Poly1305.

En relación con la próxima entrega de WireGuard en el núcleo central, el fundador del proyecto anunció una reestructuración del repositorio. Para simplificar el desarrollo, el repositorio monolítico “WireGuard.git”, que fue diseñado para una existencia separada, será reemplazado por tres repositorios separados que son más adecuados para organizar el trabajo con código en el núcleo principal:

  • wireguard-linux.git : un árbol de kernel completo con cambios del proyecto Wireguard, cuyos parches se revisarán para su inclusión en el kernel y se transferirán regularmente a las ramas net / net-next.
  • wireguard-tools.git: un repositorio de utilidades y scripts que se ejecutan en el espacio del usuario, como wg y wg-quick. El repositorio se puede usar para crear paquetes para distribuciones.
  • wireguard-linux-compat.git  un repositorio con una opción de módulo, suministrado por separado del núcleo e incluye la capa compat.h para garantizar la compatibilidad con los núcleos más antiguos. El desarrollo principal se llevará a cabo en el repositorio wireguard-linux.git, pero hasta ahora los usuarios tienen la oportunidad y la necesidad de una versión separada de los parches también serán compatibles en forma de trabajo.

from Linux Adictos https://ift.tt/38h5qyW
via IFTTT

WireGuard fue aceptado y llegara integrado en la próxima versión de Linux 5.6

wireguard


Se ha dado a conocer que David S. Miller, responsable del subsistema de red en Linux, ha tomado parches con la implementación de la interfaz VPN del proyecto WireGuard en la rama net-next. Con lo cual a principios del próximo año, los cambios acumulados en la rama net-next formarán la base para el lanzamiento de Linux 5.6.

Para quienes desconocen de WireGuard deben saber que esta es una VPN que se implementa sobre la base de métodos de cifrado modernos, proporciona un rendimiento muy alto, es fácil de usar, no presenta complicaciones y ha demostrado su eficacia en una serie de implementaciones grandes que manejan grandes volúmenes de tráfico.

Sobre WireGuard

El proyecto se ha desarrollado desde 2015, ha pasado una auditoría y verificación formal de los métodos de cifrado utilizados. El soporte de WireGuard ya está integrado en NetworkManager y systemd, y los parches de kernel son parte de las distribuciones básicas de Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph y ALT .

WireGuard utiliza el concepto de enrutamiento de clave de cifrado, que implica vincular una clave privada a cada interfaz de red y usarla para vincular claves públicas. El intercambio de claves públicas para establecer una conexión se realiza por analogía con SSH.

Para negociar claves y conectarse sin iniciar un demonio separado en el espacio del usuario, se utiliza el mecanismo Noise_IK del Marco de protocolo de ruido, similar al mantenimiento de claves autorizadas en SSH. Los datos se transmiten a través de la encapsulación en paquetes UDP. Admite cambiar la dirección IP del servidor VPN (roaming) sin interrumpir la conexión y reconfigurar automáticamente el cliente.

Para el cifrado, se utilizan el cifrado de flujo ChaCha20 y el algoritmo de autenticación de mensajes Poly1305 (MAC), este se posicionan como análogos más rápidos y seguros de AES-256-CTR y HMAC, cuya implementación de software permite lograr un tiempo de ejecución fijo sin involucrar soporte de hardware especial.

Despues de mucho tiempo WireGuard por fin será incluido en Linux

linux

Desde ya hace vario tiempo que se han realizado diversos intentos para promover el código de WireGuard dentro de Linux, pero no han tenido éxito debido a la vinculación de sus propias implementaciones de funciones criptográficas, que se utilizaron para aumentar la productividad.

Inicialmente, estas funciones se propusieron para el kernel como una API adicional de bajo nivel, que eventualmente podría reemplazar a la API Crypto regular.

Después de las negociaciones en la conferencia Kernel Recipes, los creadores de WireGuard en septiembre tomaron una decisión de compromiso de cambiar sus parches para usar la API Crypto core, de la cual los desarrolladores de WireGuard tienen quejas en términos de rendimiento y seguridad general.

Se decidió que la API continuara desarrollándose, pero como un proyecto separado.

Posteriormente en noviembre, los desarrolladores del kernel hicieron un compromiso y acordaron transferir parte del código al kernel principal. De hecho, algunos componentes se transferirán al kernel, pero no como una API separada, sino como parte del subsistema Crypto API.

Por ejemplo, Crypto API ya incluye implementaciones rápidas preparadas por Wireguard de los algoritmos ChaCha20 y Poly1305.

En relación con la próxima entrega de WireGuard en el núcleo central, el fundador del proyecto anunció una reestructuración del repositorio. Para simplificar el desarrollo, el repositorio monolítico “WireGuard.git”, que fue diseñado para una existencia separada, será reemplazado por tres repositorios separados que son más adecuados para organizar el trabajo con código en el núcleo principal:

  • wireguard-linux.git : un árbol de kernel completo con cambios del proyecto Wireguard, cuyos parches se revisarán para su inclusión en el kernel y se transferirán regularmente a las ramas net / net-next.
  • wireguard-tools.git: un repositorio de utilidades y scripts que se ejecutan en el espacio del usuario, como wg y wg-quick. El repositorio se puede usar para crear paquetes para distribuciones.
  • wireguard-linux-compat.git  un repositorio con una opción de módulo, suministrado por separado del núcleo e incluye la capa compat.h para garantizar la compatibilidad con los núcleos más antiguos. El desarrollo principal se llevará a cabo en el repositorio wireguard-linux.git, pero hasta ahora los usuarios tienen la oportunidad y la necesidad de una versión separada de los parches también serán compatibles en forma de trabajo.

from Linux Adictos https://ift.tt/38h5qyW
via IFTTT

Fue descubierta una vulnerabilidad en Android que hace pasar aplicaciones maliciosas por legitimas

Android

Hace pocos dias investigadores de la compañía de seguridad Promon dieron a conocer mediante una publicación en su blog una vulnerabilidad que afecta a millones de teléfonos Android. Esta vulnerabilidad encontrada es explotada activamente por software malicioso diseñado para drenar las cuentas bancarias de los usuarios infectados.

Esta vulnerabilidad permite que las aplicaciones maliciosas pretendan ser aplicaciones legítimas que los objetivos ya han instalado y confían. Esta vulnerabilidad permite que una aplicación maliciosa solicite permisos mientras se hace pasar por una aplicación legítima. Un atacante puede solicitar acceso a todos los permisos, incluidos SMS, fotos, micrófono y GPS, lo que le permite leer mensajes, ver fotos, escuchar conversaciones y rastrear movimientos de la víctima.

Al explotar esta vulnerabilidad, una aplicación maliciosa instalada en el dispositivo puede atrapar al usuario, por lo tanto, cuando hace clic en el icono de una aplicación legítima, en realidad es una versión maliciosa que aparece en la pantalla.

Cuando la víctima ingresa su información de inicio de sesión en esta interfaz, la información confidencial se envía de inmediato al atacante, quien luego puede conectarse y controlar aplicaciones que pueden contener información confidencial.

La vulnerabilidad se llamaba StrandHogg en refencia a un antiguo nórdico que designaba tácticas vikingas para atacar áreas costeras para saquear y detener a las personas en busca de rescate.

“StrandHogg, es único porque permite ataques sofisticados sin tener que rootear un dispositivo, utiliza una debilidad del sistema multitarea de Android para lanzar ataques poderosos que permiten que aplicaciones maliciosas pretendan ser cualquier otra aplicación en el dispositivo.

“Promon ha estado investigando malware del mundo real que explota esta grave vulnerabilidad y ha descubierto que las 500 aplicaciones más populares (clasificadas según el Barómetro de 42 Materias) son vulnerables, con todas las versiones de Android afectadas.

StrandHogg Android

Por su parte, Lookout, un proveedor de seguridad móvil y socio de Promon, anunció que encontró 36 aplicaciones que explotaban la vulnerabilidad de robo de identidad. Las aplicaciones maliciosas incluían variantes del troyano bancario BankBot. BankBot ha estado activo desde 2017, y las aplicaciones de malware se han encontrado varias veces en el mercado de Google Play.

La vulnerabilidad es más grave en las versiones 6 a 10, que según representan aproximadamente el 80% de los teléfonos Android en el mundo. Los ataques en estas versiones permiten que las aplicaciones maliciosas soliciten permisos mientras se presentan como aplicaciones legítimas.

No hay límite para los permisos que estas aplicaciones maliciosas pueden buscar. El acceso a mensajes de texto, fotos, micrófono, cámara y GPS son unos de los permisos posibles. La única defensa de un usuario es hacer clic en “no” a las solicitudes.

La vulnerabilidad se encuentra en una función conocida como TaskAffinity, una función multitarea que permite a las aplicaciones asumir la identidad de otras aplicaciones o tareas que se ejecutan en el entorno multitarea.

Las aplicaciones maliciosas pueden explotar esta característica definiendo TaskAffinity para una o más de sus actividades para que coincida con el nombre del paquete de una aplicación de terceros de confianza.

Promon dijo que Google ha eliminado aplicaciones maliciosas de la Play Sotre, pero hasta ahora la vulnerabilidad parece no haber sido reparada en todas las versiones de Android. Los representantes de Google no respondieron preguntas sobre cuándo se corregirá la vulnerabilidad, la cantidad de aplicaciones de Google Play que están siendo explotadas o la cantidad de usuarios finales afectados.

StrandHogg representa la mayor amenaza para los usuarios menos experimentados o aquellos con discapacidades cognitivas u otras que hacen que sea difícil prestar mucha atención a los comportamientos sutiles de las aplicaciones.

Aún así, hay varias cosas que los usuarios pueden hacer para detectar aplicaciones maliciosas que intentan aprovechar la vulnerabilidad. Los signos sospechosos incluyen:

  • Una aplicación o servicio al que ya está conectado requiere que inicie sesión.
  • Ventanas emergentes de autorización que no contienen el nombre de una aplicación.
  • Los permisos solicitados de una aplicación que no debería requerir o requerir los permisos solicitados. Por ejemplo, una aplicación de calculadora que solicita autorización de GPS.
  • Errores tipográficos y errores en la interfaz de usuario.
  • Botones y enlaces en la interfaz de usuario que no hacen nada al hacer clic.
  • El botón Atrás que no funciona como se esperaba.

Fuente: https://promon.co

from Linux Adictos https://ift.tt/38h63Zv
via IFTTT

W3C convirtió a WebAssembly en un estándar recomendado

El mes pasado compartimos aquí en el blog sobre la noticia de que Mozilla, Fastly, Intel y Red Hat se habían unido para desarrollar las tecnologías que hacen de WebAssembly (si quieres conocer más al respecto sobre la noticia, puedes consultarla en este enlace) y ahora pocas semanas después de esa noticia el Consorcio W3C ha anunciado que la tecnología WebAssembly se ha convertido en el estándar recomendado.

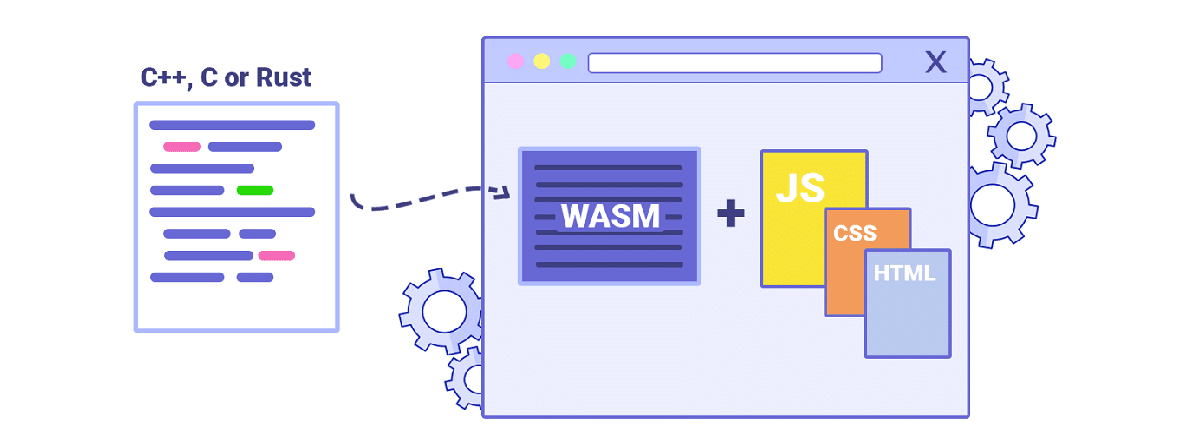
Para quienes desconocen de WebAssembly deben saber que este proporciona un middleware universal de bajo nivel independiente del navegador para ejecutar aplicaciones compiladas desde varios lenguajes de programación. WebAssembly se posiciona como una tecnología más prometedora y portátil entre navegadores para crear aplicaciones web de alto rendimiento.

WebAssembly se puede utilizar para resolver tareas que requieren un alto rendimiento, por ejemplo, codificación de video, procesamiento de sonido, gráficos y manipulación 3D, desarrollo de juegos, operaciones criptográficas, cálculos matemáticos y la creación de implementaciones portátiles de lenguajes de programación.

WebAssembly se parece mucho a Asm.js, pero difiere en que es un formato binario que no está vinculado a JavaScript. WebAssembly no requiere el uso de un recolector de basura, ya que se utiliza la gestión explícita de memoria.

Una característica distintiva del modelo de ejecución de aplicaciones que utilizan WASI es el lanzamiento en un entorno de espacio aislado para aislar del sistema principal y el uso de un mecanismo de seguridad basado en la gestión de capacidades, para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.)

Al habilitar JIT para WebAssembly, puede alcanzar niveles de rendimiento cercanos al código nativo. Entre las tareas principales de WebAssembly está la provisión de portabilidad, previsibilidad del comportamiento e identidad de la ejecución del código en diferentes plataformas.

WebAssembly 1

Recientemente, WebAssembly también está avanzando como una plataforma universal para ejecutar código de manera segura en cualquier infraestructura, sistema operativo y dispositivo, no limitado a los navegadores.

W3C ha estandarizado tres especificaciones relacionadas con WebAssembly:

  1. WebAssembly Core: se define como una máquina virtual de bajo nivel que imita de cerca la funcionalidad de muchos microprocesadores en los que se ejecuta. Ya sea a través de la compilación o interpretación Just-In-Time, el motor de WebAssembly puede funcionar a casi la velocidad del código compilado para una plataforma nativa.
    Un recurso .wasm es análogo a un archivo .class de Java en el sentido de que contiene datos estáticos y segmentos de código que operan sobre esos datos estáticos. A diferencia de Java, WebAssembly generalmente se produce como un objetivo de compilación de otros lenguajes de programación como C / C ++ y Rust.
  2. WebAssembly Web API: define una interfaz de programación basada en el mecanismo Promise para solicitar y ejecutar recursos “.wasm”. El formato de recursos de WebAssembly está optimizado para iniciar la ejecución sin esperar a que el archivo se cargue por completo, lo que mejora la capacidad de respuesta de las aplicaciones web.
  3. Interfaz JavaScript de WebAssembly: proporciona una API para integrarse con JavaScript. Le permite obtener valores y pasar parámetros a las funciones de WebAssembly. La ejecución de WebAssembly corresponde al modelo de seguridad de JavaScript y toda interacción con el sistema principal se lleva a cabo de manera similar a la ejecución del código JavaScript.

En el futuro, está previsto preparar especificaciones para funciones de WebAssembly como:

  • Multithreading con memoria compartida y acceso a memoria atómica.
  • Operaciones vectoriales basadas en SIMD, que permiten paralelizar la ejecución de ciclos.
  • Tipos de referencia para referencias directas a objetos del código de WebAssembly.
  • Capacidad para llamar a funciones sin gastar espacio adicional en la pila.
  • Integración con módulos ECMAScript: la capacidad de cargar código de WebAssembly desde JavaScript como módulos que cumplen con la especificación ECMAScript 6.
  • El modo de trabajo con el recolector de basura.
  • Interfaces de depuración.
  • WASI (WebAssembly System Interface): API para la interacción directa con el sistema operativo (API POSIX para trabajar con archivos, sockets, etc.).

Si quieres conocer más al respecto puedes consultar la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/2PxtSUp
via IFTTT

Canonical publica una encuesta para que le ayudemos a desarrollar Ubuntu 20.04 Focal Fossa

Encuesta sobre Ubuntu 20.04 Focal Fossa

Dentro de poco más de cuatro meses, Canonical lanzará una nueva versión de su sistema operativo. Que haya un nuevo sistema operativo cada seis meses entra dentro de la normalidad, pero lo que ya no es tan habitual es que la compañía que dirige Mark Shuttleworth publique una encuesta para saber qué queremos los usuarios. Este cuestionario ha sido publicado hoy y creo que merece la pena participar porque nos llevará poco tiempo y puede ayudar mucho.

La encuesta tiene como objetivo mejorar o alumbrar un poco el camino del desarrollo de Ubuntu 20.04 LTS Focal Fossa. De hecho, la segunda pregunta, lo primero que podemos rellenar introduciendo texto, nos pregunta “Cómo podemos mejorar Ubuntu”, donde, por ejemplo, podemos añadir que corrijan el problema de GNOME que no nos permite arrastrar artículos de/al escritorio (opinión personal). La intención de Canonical es saber qué nos gusta de su sistema operativo, pero también lo que no nos gusta de él.

La encuesta ayudará a mejorar Ubuntu 20.04 LTS

El problema con esta encuesta sobre Ubuntu 20.04 es que solo está disponible en inglés. Eso sí, con conocimientos básicos, rellenarla nos costará menos tiempo de los 10 minutos que nos prometen en la página principal.

Entre las preguntas, tenemos qué sistema operativo usamos, para qué lo usamos, si conocemos algún software de emulación y cómo podrían mejorar el sistema operativo. También hay un apartado en el que nos preguntan qué sistemas operativos usamos y por qué, en donde podemos (si así fuera) añadir Windows por un tema de compatibilidad. Y es que, aunque no nos guste, hay cosas que merece la pena hacerlas en el sistema de Microsoft.

Los usuarios interesados en hacer esta encuesta, podéis acceder a ella desde este enlace de Google Docs. Ubuntu 20.04 LTS Focal Fossa será lanzado oficialmente el próximo 23 de abril y esta encuesta estará abierta hasta el 10 de enero.

from Linux Adictos https://ift.tt/2E2Pi6e
via IFTTT

Comenzaron las pruebas en del instalador alfa de Debian 11 “Bullseye”

Debian

Hace algunos días los desarrolladores de Debian dieron a conocer la noticia sobre las pruebas que comenzaran sobre la primera versión alfa del instalador de la próxima versión de Debian. Es importante mencionar que como tal esta no es una versión preliminar de Debian 11, sino que simplemente es una versión alfa del instalador de Debian (Debian Installer).

Ya que apesar de que la actual versión estable de Debian 10 fue liberada hace algunos meses, los desarrolladores de Debian ya se encuentran trabajando sobre la próxima versión de Debian 11,que como tal, inicialmente es una copia de Debian 10 Buster y en la actualidad se encuentra en un estado testing.

Esto significa que no debería presentar fallos tan frecuentemente como las distribuciones “inestable o experimental”, porque a los paquetes solo se les permite pasar a formar parte de esta distribución transcurrido un cierto periodo de tiempo y siempre que no tengan registrado contra ellos ningún fallo crítico.

¿Que cambios introduce esta versión alfa del instalador de Debian 11?

En las listas de correo de Debian se dieron a conocer algunos de los cambios que se integran en esta versión alfa del instalador. Cyril Brulebois, dijo lo siguiente:

“Es hora de comenzar a hacer esto: muchos componentes se han actualizado reemplazando” cd “/” cd-rom “con” medios de instalación “estos cambios no se documentan individualmente a continuación… esto también explica por qué muchos idiomas no están completamente traducidos en esta versión alfa.”

Esta primera versión alfa del instalador de Debian 11 “Bullseye” viene con diversas mejoras y mayor soporte de hardware (tomando como comparativa el actual instalador de la versión estable de Debian 10) de estas mejoras se destacan el soporte DTB para Rasperry Pi Compute Module 3, así como el soporte para virtio-gpu para la salida gráfica en instancias de VM así como el soporte para la Olimex A20-OLinuXino-Lime2-eMMC.

Otro de los cambios que se destacan en esta versión alfa es en apt-setup, la generación de línea en de los archivos sources.list se ha rediseñado para actualizaciones relacionadas con la seguridad. Las cadenas {dist} -updates se renombran a {dist} -security. En sources.list, se permite separar bloques “[]” con varios espacios.

Por otro lado, la instalación del paquete intermedio apt-transport-https se ha detenido, la creación del archivo my-at-spi-dbus-bus.desktop en el perfil del usuario se ha detenido (at-spi2-core ahora siempre inicia el bus at-spi).

El host predeterminado para los propios espejos es “deb.debian.org”, el parámetro gfxpayload=keep se configuró en el submenú del gestor de arranque, que resuelve los problemas con las fuentes ilegibles en las pantallas HiDPI al cargar imágenes para su instalación en la red a través de EFI.

De los demás cambios que se destacan en el anuncio son:

  • Documentación convertida al formato DocBook XML 4.5.
  • Grub2 agregó definiciones de módulo para imágenes firmadas para UEFI.
  • Se proporciona la instalación del paquete cryptsetup-initramfs en lugar de cryptsetup.
  • Soporte agregado para placa ARM Olimex A20-OLinuXino-Lime2-eMMC.
  • Mini.iso proporciona el modo de arranque a través de la red en EFI para la plataforma ARM.
  • Poder permitir la instalación de paquetes para soportar sistemas de virtualización cuando la visualización es detectada.
  • Se reformulo la plantilla de netcfg ya que algunos clientes DHCP ya no están disponibles.
  • El módulo Thermal_sys se ha agregado a la imagen del kernel de Linux.
  • Actualmente 76 idiomas son compatibles con esta versión alfa del instalador de Debian 11

Y por último, pero no menos importante, tambie podremos encontrar en esta version alfa del instalador de Debian que se eliminan imágenes de los dispositivos QNAP TS-11x / TS-21x / HS-21x, QNAP TS-41x / TS-42x y HP Media Vault mv2120 debido a problemas en tamaño con el núcleo de Linux, además de que también los desarrolladores continúan con la transición a Python 3 eliminando los paquetes obsoletos de Python 2.

Finalmente, si quieres conocer más al respecto sobre los cambios que se integran en esta version alfa del instalador de Debian 11, puedes consultar los detalles en el siguiente enlace.

Además de que el lanzamiento de la versión estable de Debian 11 se espera en aproximadamente uno y medio o dos años.

from Linux Adictos https://ift.tt/2E1N7zO
via IFTTT

ZeroCleare: un malware de borrado de datos de APT34 y xHunt

ZeroCleare

Los investigadores de seguridad de IBM dieron a conocer hace algunos días que detectaron una nueva familia de malware llamada “ZeroCleare”, creado por un grupo de hackers iraníes APT34 junto con xHunt, este malware está dirigido contra los sectores industrial y energético en el Medio Oriente. Los investigadores no revelan los nombres de las compañías víctimas, pero dedicaron un análisis del malware a un informe detallado de 28 páginas.

ZeroCleare afecta solamente a Windows ya que como su nombre lo describe la ruta de la base de datos del programa (PDB) de su archivo binario se usa para ejecutar un ataque destructivo que sobrescribe el registro de arranque maestro (MBR) y las particiones en máquinas Windows comprometidas.

ZeroCleare se cataloga como una malware con un comportamiento algo similar al de “Shamoon” (un malware del cual se habló mucho debido a que se utilizó para ataques a las compañías petroleras que datan de 2012) Aunque Shamoon y ZeroCleare tienen capacidades y comportamientos similares, los investigadores dicen que los dos son piezas de malware separadas y distintas.

Al igual que el malware Shamoon, ZeroCleare también utiliza un controlador de disco duro legítimo llamado “RawDisk by ElDos”, para sobrescribir el registro de arranque maestro (MBR) y las particiones de disco de las computadoras específicas que ejecutan Windows.

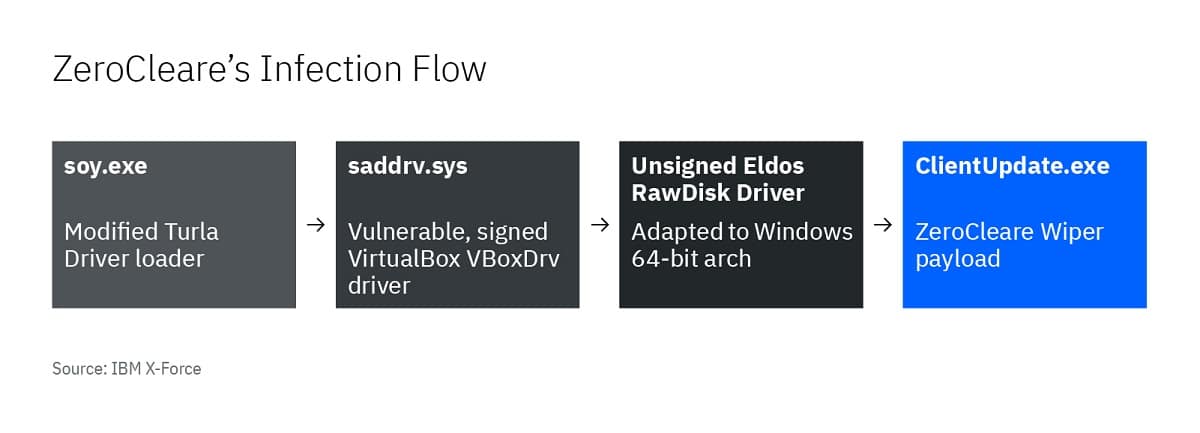
Aunque el controlador ElDos no está firmado, el malware logra ejecutarlo cargando un controlador de VirtualBox vulnerable pero no firmado, explotándolo para omitir el mecanismo de verificación de firma y cargar el controlador ElDos sin firmar.

Este malware se lanza a través de ataques de fuerza bruta para obtener acceso a sistemas de red débilmente seguros. Una vez que los atacantes infectan el dispositivo objetivo, propagan el malware a través de la red de la compañía como el último paso de la infección.

“El limpiador ZeroCleare es parte de la etapa final del ataque general. Está diseñado para desplegar dos formas diferentes, adaptadas a sistemas de 32 bits y 64 bits.

El flujo general de eventos en máquinas de 64 bits incluye el uso de un controlador firmado vulnerable y luego explotarlo en el dispositivo de destino para permitir que ZeroCleare omita la capa de abstracción de hardware de Windows y evitar algunas salvaguardas del sistema operativo que evitan que los controladores no firmados se ejecuten en 64- máquinas de bits “, se lee en el informe de IBM.

El primer controlador de esta cadena se llama soy.exe y es una versión modificada del cargador de controladores Turla. 

si-zerocleareflow-chart

Ese controlador se utiliza para cargar una versión vulnerable del controlador VirtualBox, que los atacantes explotan para cargar el controlador EldoS RawDisk. RawDisk es una utilidad legítima utilizada para interactuar con archivos y particiones, y también fue utilizada por los atacantes de Shamoon para acceder al MBR.

Para obtener acceso al núcleo del dispositivo, ZeroCleare utiliza un controlador intencionalmente vulnerable y scripts maliciosos de PowerShell/Batch para evitar los controles de Windows. Al agregar estas tácticas, ZeroCleare se extendió a numerosos dispositivos en la red afectada, sembrando las semillas de un ataque destructivo que podría afectar a miles de dispositivos y causar interrupciones que podrían tomar meses para recuperarse por completo, ”

Aunque muchas de las campañas de APT que los investigadores exponen se centran en el ciberespionaje, algunos de los mismos grupos también realizan operaciones destructivas. Históricamente, muchas de estas operaciones han tenido lugar en el Medio Oriente y se han centrado en compañías de energía e instalaciones de producción, que son activos nacionales vitales.

Aunque los investigadores no han planteado en  un 100% los nombres de alguna organización a la que se le atribuya este malware, en una primera instancia comentaban que APT33 participó en la creación de ZeroCleare.

Y despues posteriormente IBM afirmó que APT33 y APT34 crearon ZeroCleare, pero poco después de la publicación del documento se actualizó, la atribución cambió a xHunt y APT34, y los investigadores admitieron que no tenían un cien por ciento de certeza.

Según los investigadores, los ataques ZeroCleare no son oportunistas y parecen ser operaciones dirigidas contra sectores y organizaciones específicos.

from Linux Adictos https://ift.tt/341lP7s
via IFTTT

Comienza la votación sobre los sistemas de inicialización de Debian

Debian init system

Hace ya algunos meses aquí en el blog compartimos la noticia sobre una discusión que se llevaron los desarrolladores de Debian si soportar múltiples sistemas de inicialización seria una opción. Dado que esto se derivó de un desacuerdo con respecto a la entrega del paquete elogind (si quieres leer la nota lo puedes hacer en este enlace).

Y pues bien ahora, se anunció el inicio de una votación general para los desarrolladores del proyecto para decidir sobre si el sistema soportara múltiples sistemas de inicialización, lo que determinará la política adicional del proyecto con respecto a la vinculación a systemd, soporte para sistemas de inicialización alternativos e interacción con distribuciones derivadas que no usan systemd.

Hace unos meses, después de problemas con la inclusión del paquete elogind (necesario para que GNOME funcione sin systemd) en la rama de prueba debido a un conflicto con libsystemd, el líder del proyecto Debian volvió a plantear la pregunta, ya que los desarrolladores no podían estar de acuerdo y su comunicación se convirtió en una confrontación y estancado

La votación actual permitirá aprobar una política en varios sistemas de inicialización y si el elemento que obliga a soportar sistemas alternativos gana, los mantenedores no podrán ignorar o retrasar tales problemas.

Después de discutir los tres puntos de votación propuestos originalmente por el líder del proyecto, el número de opciones se amplió a ocho.

Al votar, se permite seleccionar varios elementos a la vez con la clasificación de los elementos seleccionados por nivel de preferencia. Alrededor de mil desarrolladores que participan en mantenimiento de paquetes y soporte de infraestructura tienen derecho a votar.

Dentro de las opciones sugeridas, se establece:

  • El foco principal está en systemd. Brindar soporte para sistemas de inicialización alternativos no es una prioridad, pero se pueden incluir opcionalmente scripts de inicio para dichos sistemas en paquetes.
  • Soporte para una variedad de sistemas de inicialización y la capacidad de arrancar Debian con sistemas no sean systemd.
    Para iniciar los servicios, los paquetes deben incluir scripts de inicio.
  • Systemd sigue siendo preferible, pero la capacidad de mantener sistemas alternativos de inicialización permanece. Las tecnologías, como elogind, que le permiten ejecutar aplicaciones enlazadas al sistema en entornos alternativos, se consideran importantes. Los paquetes pueden incluir archivos init para sistemas alternativos.
  • Soporte para sistemas que no usan systemd, pero sin realizar cambios que impidan el desarrollo. Los desarrolladores aceptan soportar múltiples sistemas de inicialización en el futuro previsible, pero también consideran necesario trabajar para mejorar el soporte de systemd. El desarrollo y mantenimiento de soluciones específicas debe ser llevado a cabo por las comunidades interesadas en tales soluciones, pero otros mantenedores deben ayudar activamente y contribuir a resolver problemas cuando surja la necesidad.
  • Soporte para la portabilidad, sin realizar cambios que interfieran con el desarrollo. La portabilidad entre plataformas de hardware y pilas de software es una tarea importante y la integración de tecnologías alternativas es bienvenida, incluso si la visión del mundo de sus creadores difiere de una opinión común.
  • Transfiera el soporte para sistemas de inicialización múltiple a la categoría de obligatorio. Proporcionar la capacidad de ejecutar Debian con sistemas de inicialización distintos de systemd continúa marcando la diferencia en el proyecto. Cada paquete debe funcionar con manejadores pid1 que no sean systemd, a menos que el software incluido en el paquete esté diseñado para funcionar solo con systemd y no haya soporte para comenzar sin systemd (la ausencia de scripts de inicio no se considera solo para trabajar con systemd).
  • Soporte para portabilidad y múltiples implementaciones. Los principios generales son totalmente consistentes con el párrafo 5, pero con respecto a los sistemas systemd y de inicialización, no se hacen requisitos específicos ni se imponen obligaciones a los desarrolladores. Se alienta a los desarrolladores a tener en cuenta los intereses de los demás, hacer compromisos y encontrar soluciones comunes que sean satisfactorias para varias partes.

La votación durará hasta el 27 de diciembre inclusive, los resultados se anunciarán el 28 de diciembre. Si quieres conocer más al respecto, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/351mKGj
via IFTTT