Switf Now con soporte para más distribuciones de Linux, entre ellas Ubuntu 20.04

Logo Swift

proyecto Swift ha llegado a tres nuevas distribuciones de Linux, además de las dos que ya tenían soporte antes.

Específicamente, ahora los usuarios pueden escoger imágenes de Docker y toolchain para Ubuntu 20.04, CentOS 8 y Amazon Linux 2.

Anteriormente, solo Ubuntu 16.04 y 18.04 eran las únicas distribuciones soportadas por Swift. El equipo de desarrollo no se quiere quedar ahí y explica que en los próximos meses más distribuciones serán añadidas, aunque no hay información específica de cuales serían, pero se conocerán cuando el proyecto vaya avanzando.

“Las compilaciones de Linux son manejadas por el repositorio de Swift Docker con el fin de evolucionarlos con la comunidad. Nuestro plan es continuar y crecer el numero de distribuciones que soportamos, con CentOS 7, Debian y Fedora como los candidatos más cercanos a ser añadidos,” menciona el equipo de desarrollo.

El anuncio oficial de Swift llegando a más distribuciones fue lanzado a finales el marzo cuando el equipo también anuncio que Swift llegaría a Windows.

“Swift 5.3 viene con mejoras significativas en el rendimiento y calidad. Adicionalmente, el lanzamiento expandirá el numero de plataformas donde Swift está disponible, entre las cuales está Windows y varias distribuciones de Linux,” se leía en el anuncio.

La versión mas reciente de Swift al momento es la 5.2.3 y se lanzo el 29 de abril. De cualquier forma, el snapshot de Swift 5.3 fue publicado este mes para Xcode, Ubuntu 18.04 y Ubuntu 16.04. Estos snapshots no son oficiales y funcionan más como versiones beta.

from Linux Adictos https://ift.tt/3cEdLym
via IFTTT

Tor 0.4.3.5 llega actualización de Python 2 a 3 y más

Los desarrolladores del proyecto Tor dieron a conocer el lanzamiento de una nueva rama estable del proyecto siendo esta la nueva versión “Tor 0.4.3.5” en la cual se realizaron algunos cambios significativos.

Tor 0.4.3.5 se reconoce como la primera versión estable de la rama 0.4.3, que se ha desarrollado en los últimos cinco meses. La rama 0.4.3 irá acompañada de un ciclo de mantenimiento regular: la publicación de actualizaciones se suspenderá 9 meses o 3 meses después de la publicación de la rama 0.4.4.x.

Se proporciona un ciclo de soporte largo (LTS) para la rama 0.3.5, cuyas actualizaciones se lanzarán hasta el 1 de febrero de 2022, mientras que el soporte para las versiones 0.4.0.xy 0.2.9.x ha sido descontinuado y el soporte para la version 0.4.1.x finalizará el 20 de mayo y 0.4.2.x el 15 de septiembre.

Para quienes aún desconocen del proyecto de Tor (The Onion Router). Este es un proyecto cuyo objetivo principal es el desarrollo de una red de comunicaciones distribuida de baja latencia y superpuesta sobre internet, en la que el encaminamiento de los mensajes intercambiados entre los usuarios no revela su identidad, es decir, su dirección IP (anonimato a nivel de red) y que, además, mantiene la integridad y el secreto de la información que viaja por ella.

El sistema está diseñado con la flexibilidad necesaria para que pueda implementar mejoras, se despliegue en el mundo real y pueda resistir diferentes tipos de ataque. Sin embargo, tiene puntos débiles y no puede considerarse un sistema infalible.

¿Qué hay de nuevo en Tor 0.4.3.5?

En esta nueva versión se destaca el cambio de las dependencias, ya que ahora requiere de mayores requisitos del sistema para compilaciones ahora se requiere Python 3 para ejecutar pruebas, mientras que Python 2 ya no es compatible debido al fin de soporte de esta rama de Python.

Por la parte de los cambios se destaca que se implementó la capacidad de compilar sin incluir el código de retransmisión y el caché del servidor de directorio. La desactivación se realiza mediante la opción “–disable-module-relay” cuando se ejecuta el script de configuración, que también desactiva el ensamblaje del módulo “dirauth.

Así como también la inclusión de una funcionalidad adicional necesaria para trabajar servicios ocultos basados ​​en la tercera versión del protocolo con el equilibrador OnionBalance, que le permite crear servicios ocultos escalables que se ejecutan en múltiples backends con sus propias instancias Tor.

Además se han agregado nuevos comandos para administrar las credenciales utilizadas para autorizar servicios ocultos: ONION_CLIENT_AUTH_ADD para agregar credenciales, ONION_CLIENT_AUTH_REMOVE para eliminar credenciales y ONION_CLIENT_AUTH_VIEW para mostrar una lista de credenciales.

Se ha agregado un nuevo indicador “ExtendedErrors” para SocksPort, que permite obtener información de error más detallada.

Además de los tipos de proxy ya admitidos (HTTP CONNECT, SOCKS4 y SOCKS5), se agrega la capacidad de conectarse a través del servidor HAProxy. El reenvío se configura mediante el parámetro “TCPProxy <protocol> <host>: <port>” en torrc con la indicación del protocolo como “haproxy”

Los servidores de directorio agregaron soporte para bloquear las claves de retransmisión ed25519 utilizando el archivo de enrutadores aprobados (anteriormente solo se podían bloquear las claves RSA).

Y además se destacan algunas características significativamente rediseñadas relacionadas con el procesamiento de la configuración y la operación del controlador.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace. 

¿Como obtener Tor 0.4.3.5 ?

Para poder obtener esta nueva versión, basta con dirigirnos al sitio web oficial del proyecto y en su sección de descargas podremos obtener el código fuente para su compilación. Puedes obtener el código fuente desde el siguiente enlace.

Mientras que para el caso especial de usuarios de Arch Linux podremos obtenerlo desde el repositorio de AUR. Solo que en estos momentos no se ha actualizado el paquete, puedes monitorearlo desde el siguiente enlace y en cuanto este disponible puedes realizar la instalación tecleando el siguiente comando:

yay -S tor-git

En cuanto a los paquetes que incluyen un nuevo navegador Tor, deberían estar disponibles en las próximas semanas.

from Linux Adictos https://ift.tt/2yYQEA0
via IFTTT

La novela de Munich y el código abierto suma un nuevo capítulo

La novela de Munich
En lo que va del siglo XXI, la ciudad alemana de Munich ha sido primero una victoria y después de una derrota para los defensores del código abierto.En el 2003, la ciudad decidió migrar de WindowsNT a soluciones de código abierto. Como parte de esas acciones se convirtió en miembro de The Document Foundation y desarrolló su propia distribución Linux (LiMux) Pero, en el 2017 volvió a los brazos de Microsoft.

La decisión de abandonar al código abierto tuvo que ver con la elección como alcalde de un señor llamado Dieter Reiter quien antes de dedicarse a la política fue el que convenció a Microsoft de instalarse en Munich. Uno de los vecinos de edificio de Microsoft era la consultora Accenture. ¿Adivinen cuál fue la consultora que eligió Reiter para determinar si usar código abierto era o no una buena idea?. Accenture y Microsoft eran socios desde años.

La novela de Munich. Escenas de los próximos capitulos

Cuando sea tecnológica y financieramente posible, la ciudad hará hincapié en los estándares abiertos y en los programas informáticos gratuitos con licencia de código abierto.
Nos adheriremos al principio de ‘dinero público, código público’. Eso significa que mientras no haya datos confidenciales o personales involucrados, el código fuente del software de la ciudad también se hará público

Los párrafos de arriba son parte del acuerdo de la nueva coalición gobernante que estará en el poder hasta el 2026. Esta nueva coalición la integran los ecologistas y socialdemócratas.

Aunque desde la comunidad del código abierto festejaron la decisión, desde la Free Software Foundation Europa (nada que ver con la de Stallman) fueron más cautos en su análisis. Quién hablo fue Alex Sander, gerente de políticas públicas para la UE

Estamos muy contentos de que estén asumiendo los puntos de la campaña ‘Dinero público, código público’ que comenzamos hace dos años y medio. Pero también es importante señalar que esto es sólo una declaración en un acuerdo de coalición que esboza los planes futuros.

Se puede esperar que cualquier transición paso a paso de este tipo lleve años. Pero también es posible que Munich sea capaz de moverse más rápido que la mayoría porque no están empezando de cero. Se puede asumir que algunos programas de LiMux todavía estén en uso y que parte del personal esté familiarizado con su uso.

Como suele suceder en estos casos, la opinión está dividida. El punto de vista imparcial lo trae Basanta Thapa, experto en gobierno digital del Instituto Fraunhofer de Sistemas de Comunicación Abiertos de Berlín:

Los criterios para la toma de este tipo de decisiones nunca son puramente técnicos yeso no es necesariamente algo malo.
En términos técnicos, ninguno de los dos sistemas es necesariamente mejor que el otro cuando se trata del uso cotidiano.

Thapa señala cuales son los criterios que se tienen que tener en cuenta:

Por lo general, hay dos puntos de fricción principales: la aceptación del usuario, que implica la formación de las personas en los nuevos sistemas, y la interfaz entre el software abierto y el cerrado. Eso puede ser cualquier cosa, desde conseguir que un documento de LibreOffice se lea en otro programa, hasta software que los ayuntamientos han escrito especialmente para, por ejemplo, registros escolares, contratos de licitación o recogida de basura.

El experto recomienda tener en cuenta los costos de romper los contratos actuales y los posibles ahorros a largo plazo del cambio.

Hay que tener en cuenta que el 2020 no es el 2003. El contexto político es otro y a nivel países y Union Europea se le empieza a dar más importancia al concepto de soberanía digital.

Varias ciudades y municipios alemanes más pequeños, por ejemplo Leonberg en el estado de Baden-Württemberg y Treuchtlingen en Baviera ya migraron sus equipos al código abierto. Incluso desde el gobierno central comienzan a interesarse en el tema.

El Ministerio Federal del Interior encargó a la consultora PwC que investigara cómo Alemania podría lograr más soberanía digital y ser menos dependiente de proveedores como Microsoft.

Una de las recomendaciones del estudio de agosto de 2019 fue que había que  invertir en más software de código abierto dado que  esta opción podría llevar a una independencia permanente de los principales proveedores.

Por ahora son solo buenas intenciones. No se pierdan los próximos capítulos para ver como termina esta apasionante historia.


from Linux Adictos https://ift.tt/3cBDwzB
via IFTTT

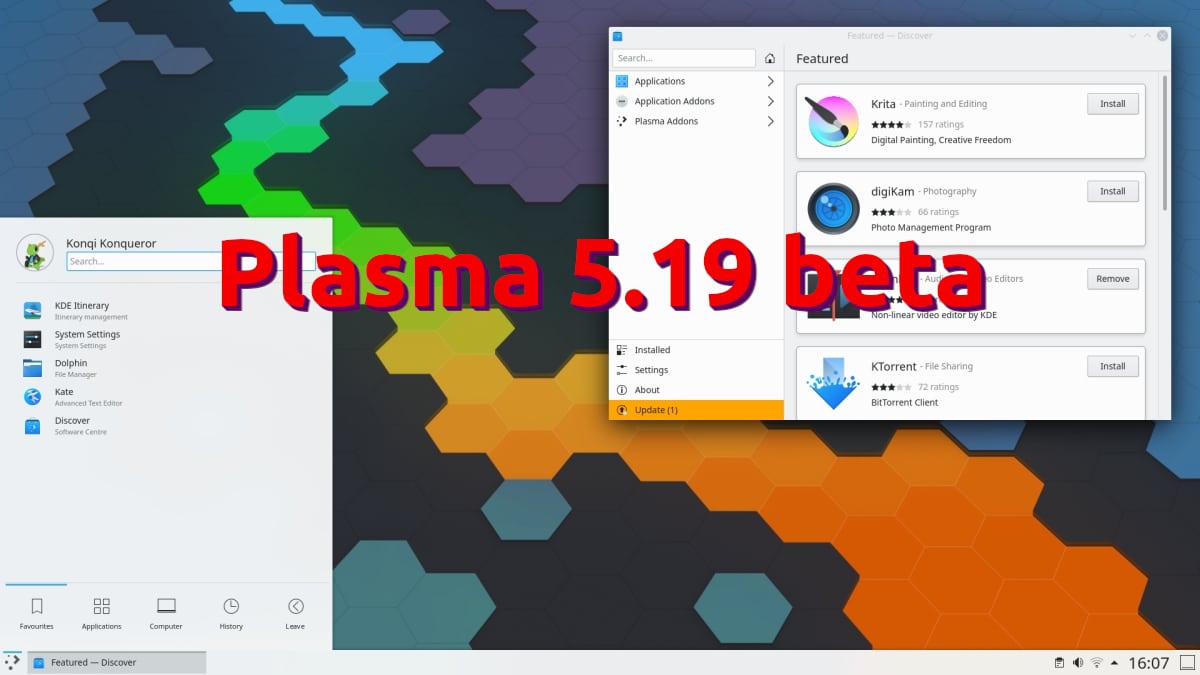
Plasma 5.19 beta ya disponible sin novedades realmente destacadas, pero refinando el famoso entorno gráfico

Plasma 5.19 beta

A principios de febrero, KDE lanzó una versión LTS de su entorno gráfico con muchos cambios que ya está disponible en sistemas operativos como Kubuntu 20.04 LTS. Dentro de tres semanas lanzarán otra nueva versión mayor que ya podemos probar, un Plasma 5.19 beta que en estos momentos está disponible como Plasma 5.18.90. Aunque llega con muchos cambios, la mayoría de ellos están pensados para que el entorno gráfico se vea y funcione mejor.

Como ejemplo, tenemos una novedad en Discover que ahora nos facilita la tarea de eliminar repositorios de Flatpak que están en uso. A partir de Plasma 5.19, en vez de mostrar un error, nos avisará de que tenemos que eliminar los paquetes instalados y nos ofrecerá una opción para “Proceder” con los cambios o “Cancelar”. A continuación tenéis la lista completa de novedades que KDE ha publicado en su nota oficial.

Novedades más destacadas de Plasma 5.19 beta (5.18.90)

  • Plasma Desktop y Widgets:
    • Han mejorado el espaciador del panel para que pueda centrar automáticamente los widgets.
    • Los widgets del monitor del sistema se han reescrito desde cero.
    • Plasma ahora tiene un diseño consistente y un área de encabezado en los applets de la bandeja del sistema, así como también notificaciones.
    • Se ha actualizado el aspecto del applet de reproducción de medios en la Bandeja del sistema y de la información sobre herramientas del Administrador de tareas.
    • Hay avatares fotográficos completamente nuevos para elegir.
    • Ahora puede ver el nombre del creador de un fondo de escritorio cuando vaya a elegir uno.
    • Las notas adhesivas obtienen mejoras de usabilidad.
    • Ahora tenemos más control sobre la visibilidad de los OSD de volumen durante ciertas situaciones.
    • Las aplicaciones GTK 3 aplican inmediatamente un esquema de color recientemente seleccionado y las aplicaciones GTK 2 ya no tienen colores rotos.
    • Se ha aumentado el tamaño de fuente predeterminado de ancho fijo de 9 a 10.
    • El widget de audio muestra una apariencia más consistente con una interfaz más atractiva para cambiar el dispositivo de audio actual.
  • Preferencias del sistema:
    • Las páginas de aplicaciones por defecto, las cuentas online, los atajos globales, las reglas de KWin y los servicios en segundo plano se han mejorado.
    • Al iniciar los módulos de Preferencias del sistema desde KRunner o el iniciador de aplicaciones, la aplicación completa de Prefeerencis del sistema se inicia en la página que solicitó.
    • La página de configuración de pantalla ahora muestra la relación de aspecto para cada resolución de pantalla disponible.
    • Ahora tenemos un control más granular sobre la velocidad de animación de Plasma.
    • Se ha añadido la indexación de archivos configurables para directorios individuales y ahora podemos deshabilitar la indexación de archivos ocultos.
    • Ahora hay una opción que nos permite configurar la velocidad de desplazamiento del ratón y el panel táctil en Wayland.
    • Se han realizado muchas pequeñas mejoras en la configuración de la fuente.
  • Centro de información:
    • La aplicación Centro de información ha sido rediseñada con una imagen consistente con las Preferencias del sistema.
    • Ahora es posible ver la información sobre nuestros gráficos de hardware.
  • Kwin:
    • El nuevo recorte del subsuelo para Wayland reduce en gran medida el parpadeo en muchas aplicaciones.
    • Los iconos en las barras de título ahora se vuelven a colorear para ajustarse al esquema de color en lugar de ser a veces difíciles de ver.
    • La rotación de pantalla para tabletas y portátiles convertibles ahora funciona en Wayland.
  • Discover:
    • Los repositorios de Flatpak en uso ahora son más fáciles de eliminar.
    • Ahora muestra la versión de la aplicación para las reseñas.
    • Se ha mejorado su consistencia visual y usabilidad.
  • KSysGuard ha añadido soporte para sistemas con CPUs de más de 12 núcleos.

Cómo probarlo ya mismo

KDE Community avisa de que se trata de una beta y podría presentar problemas, pero si queréis instalarla ya, tenéis que hacer lo siguiente.

  1. Escribimos esto en el terminal:
sudo add-apt-repository ppa:kubuntu-ppa/beta && sudo apt update && sudo apt full-upgrade -y
  1. Reiniciamos el equipo. Si no podemos, escribimos lo siguiente en el terminal:
systemctl reboot

IMPORTANTE: en el caso de experimentar problemas, habrá que eliminar el repositorio (con ppa-purge) para revertir los cambios y bajar de versión.

from Linux Adictos https://ift.tt/2y3VVG6
via IFTTT

Ubuntu Touch 12 ya está aquí y estas son sus novedades


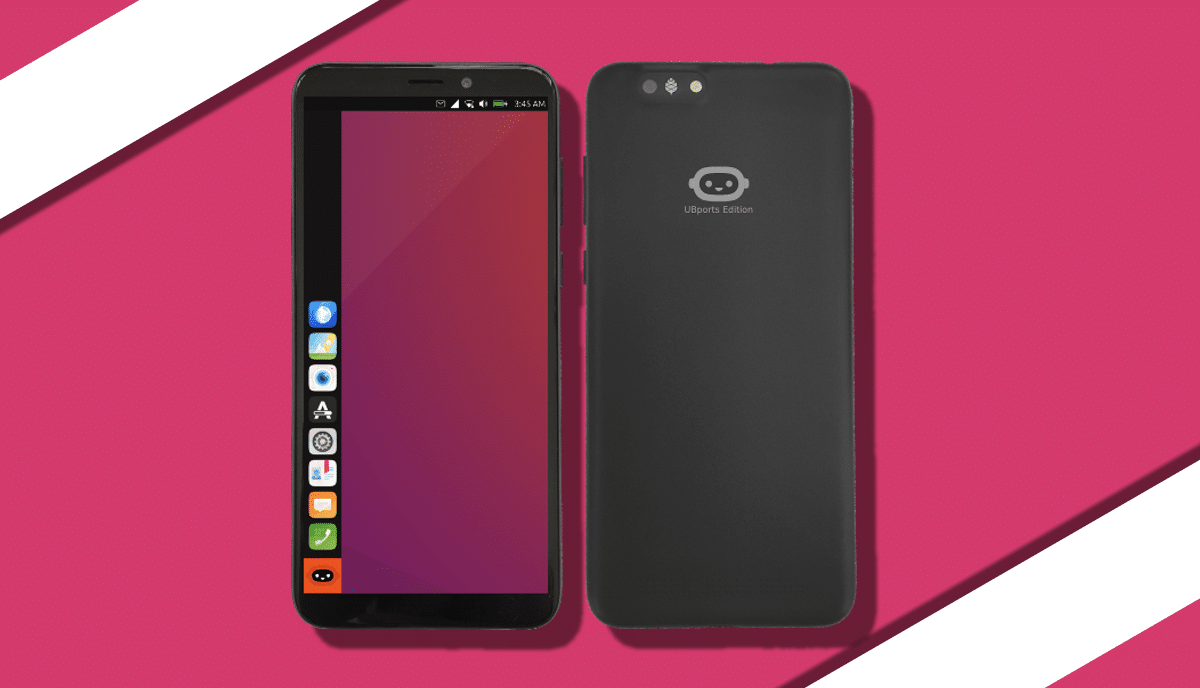
Hace poco, los chicos del proyecto UBports (el que se hizo cargo del desarrollo de la plataforma móvil Ubuntu Touch después de que Canonical se separó de él) dieron a conocer al publicó la nueva versión de su firmware Ubuntu Touch OTA-12, la cual ya está disponible para todos los teléfonos inteligentes y tabletas compatibles oficialmente equipados con firmware basado en Ubuntu.

La nueva versión del firmware lanzado por UBports se destaca por la transición a los nuevos lanzamientos de Mir 1.2 y el shell Unity 8.20.

Aún que en el futuro, se espera que el soporte completo para el lanzamiento de aplicaciones de Android, basadas en los logros del proyecto Anbox.

Principales novedades de Ubuntu Touch 12

UBports incluye los cambios finales preparados por Canonical para Unity8. El soporte para áreas inteligentes (Scope) se ha descontinuado y se ha eliminado la pantalla de inicio tradicional, en lugar de lo cual se propone una nueva interfaz de inicio de la aplicación del Lanzador de aplicaciones.

El servidor de visualización Mir se ha actualizado desde la versión 0.24, enviado desde 2015 a la versión 1.2, lo que ha permitido la atención al cliente basada en el protocolo Wayland. Además de que el soporte de Wayland aún no está disponible para dispositivos basados ​​en la plataforma Android debido a la falta de disponibilidad de la implementación, pero el trabajo de compilación para las placas PinePhone y Raspberry Pi ya se ha transferido a Wayland.

Con ello el siguiente paso será actualizar a la versión actual de Mir 1.8, que será mucho más fácil que cambiar de la rama 0.24.

Otros de los cambios que se presenta en esta nueva versión es la modificación de la paleta de colores, que proporciona una mayor separación de contraste de texto y fondo.

También en se destaca el trabajo realizado para mejorar el teclado virtual y que se agregó la capacidad de cambiar el teclado al formulario de edición a través de un gesto deslizante desde abajo. Al tocar dos veces en un área vacía en el formulario de edición, se cambian los modos de selección y visualización del cursor, el botón Listo ahora le permite salir de cualquier modo.

En el navegador Morph en el modo de navegación privada, al salir, solo se eliminan los datos de la sesión actual y no todas las sesiones existentes, además de que cuenta con una opción agregada para controlar la eliminación de cookies en la configuración.

En dispositivos con LED multicolores, se agrega una indicación de color de la carga de la batería. Cuando la carga es baja, el indicador comienza a parpadear en naranja, durante la carga se ilumina en blanco, y cuando está completamente cargado, se vuelve verde.

En los dispositivos FairPhone 2, la tarjeta SIM cambia automáticamente al modo 4G sin la necesidad de transferir manualmente otra ranura al modo 2G.

Las propias teclas OAUTH para los servicios de Google están involucradas, lo que le permite sincronizarse con el planificador de calendario y la libreta de direcciones de Google. Al mismo tiempo, Google bloquea los navegadores potencialmente vulnerables en motores más antiguos, lo que puede requerir cambiar el Agente de usuario al conectarse a los servicios de Google.

De los demás cambios que se presentan en esta nueva version:

  • El diseño de los cuadros de diálogo se ha optimizado para casi todas las aplicaciones predeterminadas.
  • Se modificó la apariencia de algunos controles para resaltar la topografía de los botones moviendo la sombra hacia abajo.
  • Para Nexus 5, OnePlus One y FairPhone 2, el controlador necesario para iniciar Anbox (el entorno para ejecutar aplicaciones de Android) se ha agregado al kernel normal.
  • En aplicaciones basadas en el contenedor de aplicaciones web, se ha agregado la capacidad de descargar archivos.
  • Se agregó soporte para ajustar automáticamente el ancho de la página al tamaño de la pantalla. Se espera que la próxima versión actualice el motor QtWebEngine a la versión 5.14.

Obtener Ubuntu Touch 12

Si estás interesado en probar esta nueva actualización, debes saber que se generó para los teléfonos inteligentes OnePlus One, Fairphone 2, Nexus 4, Nexus 5, Nexus 7 2013, Meizu MX4/PRO 5, Bq Aquaris E5 / E4.5 / M10.

El lanzamiento se basa en Ubuntu 16.04 (la compilación OTA-3 se basó en Ubuntu 15.04, y a partir de OTA-4, se realizó la transición a Ubuntu 16.04).

from Linux Adictos https://ift.tt/2Z7QaCn
via IFTTT

LibreOffice 7.0 ya tiene su primera versión disponible para su descarga

LibreOffice 7.0

LibreOffice continúa siendo la mejor alternativa a Microsoft Office, y mientras que The Document Foundation lanza mejoras masivas periódicamente, el equipo de desarrollo ya se encuentra trabajando en su nueva versión mayor, LibreOffice 7, que tiene como fecha de lanzamiento el próximo verano.

Esta semana, TDF lanzo la primera versión Alpha de LibreOffice 7 para Windows, Linux y Mac, tal y como se esperaba.

Esta primera versión de LibreOffice 7 llega justo en el momento de que la organización esta planeando su primera temporada de “caza” a errores. Esto permitirá que usuarios avanzados y entusiastas prueben la suite ofimática y compartan cualquier error con el equipo responsable, ayudándolos a pulir la app desde este punto tan temprano de desarrollo.

Si todo va bien, LibreOffice 7.0 se lanzará en agosto con masivas mejoras para cada una de las apps que componen la suite.

Si bien, los detalles de este lanzamiento los puedes encontrar en la wiki, una de mejoras mas significativas es la importación y exportación de archivos DOCX, que es un paso mayor para la compatibilidad con Microsoft Office.

“DOCX ahora guarda en el modo nativo de 2013/2016/2019 en lugar del modo de compatibilidad de 2007. Esto beneficiará a los usuarios de Word, aunque también significa que los usuarios de Word 2010 perderán un poco, por eso alentamos a que los usuarios de Word 2010 actualicen a LibreOffice 7.0.” Menciono TDF en las notas.

El nuevo LibreOffice además viene con una interfaz mejorada, ya que el equipo de desarrollo añadió un nuevo tema de iconos llamado Sukapura que será el tema por defecto en MacOS y refrescará la vista del usuario.

from Linux Adictos https://ift.tt/3cyntm7
via IFTTT

CoreBoot 4.12 ya esta aquí y llega con soporte para 49 placas y más

Después de medio año de la última versión anunciada, se dio a conocer la liberación de la nueva versión de CoreBoot 4.12 en la cual se añadieron una serie de mejoras tales como mayor soporte, eliminación de código obsoleto y más.

Para quienes desconocen de CoreBoot, deben saber que esta es una alternativa de código abierto al tradicional Sistema Básico de Entrada-Salida (BIOS) que ya se encontraba en las PCs MS-DOS 80s y reemplazándola con UEFI (Unified Extensible). CoreBoot es también un análogo gratuito de firmware patentado y está disponible para verificación y auditoría completas. CoreBoot se utiliza como firmware base para la inicialización del hardware y la coordinación de arranque.

Incluyendo la inicialización del chip gráfico, PCIe, SATA, USB, RS232. Al mismo tiempo, los componentes binarios FSP 2.0 (Intel Firmware Support Package) y el firmware binario para el subsistema Intel ME, que son necesarios para inicializar y lanzar la CPU y el chipset, están integrados en CoreBoot.

¿Qué hay de nuevo en CoreBoot 4.12?

En esta nueva versión de CoreBoot 4.12, participaron 190 desarrolladores y prepararon 2692 cambios de entre los cuales los más importantes son los siguientes.

En Coreboot 4.12 se agregó soporte para 49 placas base, la mayoría de las cuales se utilizan en dispositivos con Chrome OS.

Mientras que por otra parte se eliminó el soporte para 51 placas base, cuya eliminación se relaciona principalmente con la finalización del soporte para placas obsoletas y el trabajo para eliminar duplicados de opciones de placa similares. Muchas placas, que se presentaron previamente como modelos separados, se combinan en conjuntos (variante), en los que un módulo cubre de inmediato toda la familia de dispositivos.

El código para soportar las plataformas AMDFAM10, VIA VX900 y FSP1.0 (BROADWELL_DE, FSP_BAYTRAIL, RANGELEY), que no cumplen con los nuevos requisitos, ha sido excluido de la base del código principal. Por ejemplo, en FSP1.0 no es posible implementar la etapa POSTCAR.

Teniendo en cuenta la limpieza de duplicados, a pesar del hecho de que formalmente el número de tableros retirados excede el número de agregados, la lista de equipos compatibles ha aumentado. La nueva versión también realizó una gran cantidad de cambios relacionados con la mejora del soporte para dispositivos que vienen con firmware OEM, incluidos aquellos basados ​​en Coreboot.

Además de que se continúa limpiando la base del código, las notas de volumen sobre las licencias en los encabezados de los archivos se han reemplazado con identificadores cortos SPDX. Los nombres de todos los autores que participaron en el desarrollo se recopilan en el archivo AUTORES. Los archivos de encabezado se revisaron para minimizar el código cubierto durante el ensamblaje de cada unidad de ensamblaje.

El controlador para unidades flash SMMSTORE se reconoce como listo para su uso generalizado. El controlador utiliza el modo SMM (modo de administración del sistema) para escribir, leer y borrar áreas en la memoria flash, y puede usarse en el SO o componentes de firmware para organizar el almacenamiento permanente de configuraciones, sin la necesidad de implementar un controlador específico para cada plataforma.

Se han ampliado las herramientas de prueba de unidades, que se integran con el nuevo sistema de compilación y se transfieren al uso del marco Cmocka. Se ha creado un directorio de pruebas / separado en el árbol de origen para las pruebas unitarias.

Los componentes que ahora se requieren para los sistemas x86 incluyen RELOCATABLE_RAMSTAGE, POSTCAR_STAGE y C_ENVIRONMENT_BOOTBLOCK. RELOCATABLE_RAMSTAGE que permiten mover ramstage a otra área de memoria en tiempo de ejecución que no se superpone con el sistema operativo o los controladores de carga útil (el movimiento es necesario, ya que ramstage se almacena en caché en CBMEM para una carga más rápida al salir del modo de espera).

POSTCAR_STAGE se usa para cambiar de CAR (Cache-As-Ram) a código en ejecución desde DRAM. C_ENVIRONMENT_BOOTBLOCK permite usar bootblock compilado usando GCC regular, en lugar de un compilador romcc especializado.

Obtener CoreBoot

Finalmente, para quienes estén interesados en poder obtener esta nueva versión de CoreBoot pueden hacerlo desde su sección de descargas, que se encuentra dentro de su página web oficial del proyecto.

Además de que en ella podrán encontrar documentación y más información sobre el proyecto.

El enlace es este.

from Linux Adictos https://ift.tt/2AqOrxQ
via IFTTT

Cinnamon 4.6 llega con mejoras de escalado fraccional, mayor soporte y más

Después de seis meses de desarrollo, se dio a conocer la liberación de la nueva versión del popular entorno de escritorio desarrollado por Linux Mint, “Cinnamon 4.6“, dentro de la cual la comunidad de distribución Linux Mint lo desarrolla como una bifurcación del shell de GNOME Shell, el administrador de archivos Nautilus y el administrador de ventanas Mutter, con el objetivo de proporcionar el entorno de estilo GNOME 2 con soporte para elementos de interacción exitosos de GNOME Shell.

Cinnamon se basa en componentes de GNOME, pero estos componentes se envían como una bifurcación sincronizada periódicamente que no está relacionada externamente con GNOME. Se ofrecerá un nuevo lanzamiento de Cinnamon en la distribución Linux Mint 20, que se lanzará en junio.

¿Qué hay de nuevo en Cinnamon 4.6?

En esta nueva version del entorno, se destaca el soporte implementado para escalado fraccional, que le permite elegir el tamaño óptimo de elementos en pantallas con alta densidad de píxeles (HiDPI), por ejemplo, puede aumentar los elementos de la interfaz que se muestran no 2 veces, sino 1.5.

Diálogo de configuración del monitor fue rediseñado, se agregó la capacidad de seleccionar la frecuencia de actualización de la pantalla y el soporte para asignar sus propios factores de escala para cada monitor, lo que resuelve el problema con la operación al conectar un monitor normal e HiDPI.

Se ha propuesto una nueva paleta en el tema de diseño Mint-Y, en el que, debido a las manipulaciones con matiz y saturación, se seleccionan colores más brillantes, pero sin pérdida de legibilidad y comodidad. Nuevos conjuntos de colores Rosa y Aqua.

El applet XappStatusIcon agregó soporte API StatusNotifier (aplicaciones Qt y Electron), libAppIndicator (LEDs Ubuntu) y libAyatana (LEDs Ayatana for Unity), que usará XappStatusIcon como un mecanismo único para minimizar la bandeja del sistema que no requiere soporte para varias API en el lado del escritorio.

El cambio mejorará el soporte para colocar indicadores, aplicaciones basadas en la plataforma Electron y el protocolo xembed en la bandeja del sistema(Tecnología GTK para colocar iconos en la bandeja del sistema). XAppStatusIcon representa la representación del icono, la información sobre herramientas y la etiqueta en el lateral del applet, y utiliza DBus para transferir información a través de los applets, así como eventos de clic. El renderizado al costado del applet proporciona íconos de alta calidad de cualquier tamaño y resuelve problemas de visualización.

Además se destaca el rendimiento de código optimizado para procesar miniaturas en el administrador de archivos Nemo. Las miniaturas ahora se generan de forma asincrónica y las miniaturas se cargan con menor prioridad que la navegación de directorios (la idea es que se dé prioridad al procesamiento de contenido, y las miniaturas se cargan de acuerdo con el principio residual, lo que puede acelerar significativamente el trabajo a costa de una visualización más larga de los iconos de código auxiliar).

Se ha preparado una nueva utilidad para intercambiar archivos entre dos computadoras en la red local, utilizando encriptación para la transferencia de datos.

¿Cómo instalar Cinnamon 4.6 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión del entorno de escritorio, podrán hacerlo de momento descargando el código fuente de este y realizando la compilación desde su sistema.

Si son usuarios de Ubuntu o derivado en el repositorio oficial no han actualizado los paquetes y deben esperar, por lo regular suelen tardar pocos días.

Este repo lo pueden añadir desde una terminal tecleando:

sudo add-apt-repository ppa:embrosyn/cinnamon

sudo apt-get update

Y podrán instalar con:

sudo apt install cinnamon

En el caso de Arch Linux el paquete todavía no se encuentra dentro de los repositorios, pero en AUR es cuestión de horas para que esté disponible, puedes monitorear el estado en este enlace.

Para instalar el paquete en cuanto esté disponible, basta con teclear:

yay -S cinnamon

Mientras que para Fedora, solamente está disponible el paquete en estos momentos para la version 33 (version de pruebas) pero de igual forma no tarda en estar disponible para versiones anteriores.

Para instalar el paquete en cuanto esté disponible, basta con teclear:

sudo dnf install cinnamon

from Linux Adictos https://ift.tt/3dJ3TUl
via IFTTT
Thunderspy: una serie de ataques contra equipos con Thunderbolt

Hace poco se dio a conocer información sobre siete vulnerabilidades que afectan a equipos con Thunderbolt, estas vulnerabilidades conocidas fueron catalogadas como “Thunderspy” y con ellas un atacante puede hacer uso para eludir todos los componentes principales garantiza la seguridad Thunderbolt.

En función de los problemas identificados, se proponen nueve escenarios de ataque que se implementan si el atacante tiene acceso local al sistema mediante la conexión de un dispositivo malicioso o la manipulación del firmware del equipo.

Los escenarios de ataque incluyen la capacidad de crear identificadores para dispositivos Thunderbolt arbitrarios, clonar dispositivos autorizados, acceso aleatorio a la memoria del sistema a través de DMA y anular la configuración del nivel de seguridad, incluida la desactivación completa de todos los mecanismos de protección, bloquear la instalación de actualizaciones de firmware y traducir la interfaz al modo Thunderbolt en sistemas limitados al reenvío a través de USB o DisplayPort.

Sobre Thunderbolt

Para quienes desconocen de Thunderbolt, deben saber que esta es una interfaz universal que sirve para conectar periféricos que combina las interfaces PCIe (PCI Express) y DisplayPort en un solo cable. Thunderbolt fue desarrollado por Intel y Apple y se usa en muchas computadoras portátiles y PC modernas.

Los dispositivos Thunderbolt basados ​​en PCIe cuentan con I/O de acceso directo a memoria, lo que representa una amenaza de ataques DMA para leer y escribir toda la memoria del sistema o capturar datos de dispositivos cifrados. Para evitar tales ataques, Thunderbolt propuso el concepto de “Niveles de seguridad”, que permite el uso de dispositivos solo autorizados por el usuario y utiliza la autenticación criptográfica de las conexiones para proteger contra el fraude de identidad.

Sobre Thunderspy

De las vulnerabilidades identificadas, estas hacen posible el poder evitar dicho enlace y conectar un dispositivo malicioso bajo la apariencia de uno autorizado. Además, es posible modificar el firmware y transferir SPI Flash al modo de solo lectura, que se puede utilizar para desactivar completamente los niveles de seguridad y evitar actualizaciones de firmware (se han preparado las utilidades tcfp y spiblock para tales manipulaciones).

  • El uso de esquemas de verificación de firmware inadecuados.
  • Usar un esquema de autenticación de dispositivo débil.
  • Descargar metadatos de un dispositivo no autenticado.
  • Existencia de mecanismos para garantizar la compatibilidad con versiones anteriores, permitiendo el uso de ataques de reversión en tecnologías vulnerables.
  • Usar parámetros de configuración de un controlador no autenticado.
  • Defectos de interfaz para SPI Flash.
  • Falta de protección en el nivel de Boot Camp.

La vulnerabilidad aparece en todos los dispositivos equipados con Thunderbolt 1 y 2 (basado en Mini DisplayPort) y Thunderbolt 3 (basado en USB-C).

Todavía no está claro si aparecen problemas en dispositivos con USB 4 y Thunderbolt 4, ya que estas tecnologías solo se anuncian y no hay forma de verificar su implementación.

Las vulnerabilidades no pueden ser reparadas por el software y requieren el procesamiento de componentes de hardware. Al mismo tiempo, para algunos dispositivos nuevos, es posible bloquear parte de los problemas relacionados con DMA utilizando el mecanismo de protección DMA Kernel, cuyo soporte se ha introducido desde 2019 (se ha admitido en el kernel de Linux desde la versión 5.0, puede verificar la inclusión a través de /sys/bus/thunderbolt/devices/domainX/iommu_dma_protection“).

Finalmente, para poder probar todos aquellos dispositivos en los que se tenga duda si son susceptibles a estas vulnerabilidades, se propuso un script llamado “Spycheck Python”, que requiere ejecutarse como root para acceder a la tabla DMI, ACPI DMAR y WMI.

Como medidas para proteger los sistemas vulnerables, se recomienda que no se deje el sistema desatendido, encendido o en modo de espera, además de que no conecte otros dispositivos Thunderbolt, no se deje ni transfiera sus dispositivos a extraños y además se brinde protección física para sus dispositivos.

Además de que si no hay necesidad de usar Thunderbolt en el equipo, se recomienda deshabilitar el controlador Thunderbolt en UEFI o BIOS (aun que se menciona que se puede provocar la inoperancia de los puertos USB y DisplayPort si estos se implementan a través del controlador Thunderbolt).

Fuente: https://blogs.intel.com

from Linux Adictos https://ift.tt/2LnkO2A
via IFTTT