Seguridad en aplicaciones Android. Al menos 4000 podrían filtrar datos

Cuando Apple anunció que sus dispositivos móviles usarían una tienda de aplicaciones como forma de instalar software, muchos creyeron que de esa forma se terminaba con gran parte de los problemas de seguridad informática. Google adoptó el mismo modelo para Android y Microsoft lo llevó al escritorio en Windows 8.

En realidad, la idea de Steve Jobs no era nueva. Las tiendas de aplicaciones no son otra cosa que los gestores de paquetes que los usuarios de Linux veníamos usando hace años. Y, tampoco es que haya servido demasiado.

Hace unos días, se publicó el informe de un grupo de investigadores que analizó 515,735 aplicaciones de Google Play, algo así como el 18% de las oferta disponible. De esas, al menos 4.282 aplicaciones tenían problemas de seguridad que permitiría filtrar información sensible. Si la extrapolación fuera válida, un total de 24000 aplicaciones presentarían el mismo problema.

Todas las fallas tienen un origen común; una plataforma propiedad de Google llamado Firebase. Pero, parece no ser culpa de Google si no errores de configuración por parte de los desarrolladores.

Firebase es una plataforma móvil que ayuda a los usuarios a desarrollar aplicaciones de forma rápida y segura. Ofrece una base de datos en tiempo real alojada en la nube que permite un fácil almacenamiento y sincronización de datos entre los usuarios.
Entre otras cosas, la plataforma facilita a los desarrolladores herramientas para:

  • Autenticación.
  • Alojamiento.
  • Almacenamiento en la nube.
  • Bases de datos en tiempo real.
  • Analítica.
  • Mensajes.
  • Integración de avisos.
  • Aprendizaje automático.

Se estima que Firebase es utilizado por un 30 por ciento de todas las aplicaciones de Google Play Store, lo que lo convierte en la solución de almacenamiento más popular para las aplicaciones de Android.

Seguridad en aplicaciones Android. El problema en números

El 4,8% de las aplicaciones para móviles que utilizan Google Firebase para almacenar los datos de los usuarios no están debidamente protegidas, lo que permite a cualquier persona acceder a las bases de datos que contienen la información personal de los usuarios, a los tokens de acceso y a otros datos sin necesidad de una contraseña o de cualquier otro tipo de autenticación.

Aunque el estudio se enfocó las aplicaciones para Android en Google Play Store, hay que tener en cuenta que Firebase es una herramienta multiplataforma que se utiliza en varios sistemas operativos y plataformas. Estas configuraciones erróneas probablemente afecten a muchas más aplicaciones más allá de Android.

Las aplicaciones con problemas de seguridad identificadas por los investigadores se instalaron al menos 4.220 millones de veces por los usuarios de Android. Se sabe que un teléfono inteligente tiene instalada entre 60 y 90 aplicaciones, lo que implica que cada uno de nosotros tiene una alta posibilidad de tener al menos una aplicación vulnerable.

Para tener una muestra de la magnitud de las exposiciones, tenemos estos datos:

  • +7000000 de cuentas de correo electrónico.
  • +4400000 de nombres de usuario.
  • +1000000 de contraseñas.
  • +5300000 de números de teléfonos.
  • +18300000 de nombres completos de los usuarios.
  • +6800000 de mensajes de chat.
  • +6200000 datos de GPS.
  • +156000 direcciones IP.
  • +560000 direcciones de calle.

De las 155.066 aplicaciones analizadas, 11.730 tenían bases de datos expuestas públicamente. 9.014 de ellas incluso incluían permisos de escritura, que permitirían a un atacante añadir, modificar o eliminar datos del servidor, además de verlos y descargarlos.

  • Estas vulnerabilidades permitirían a delincuentes informáticos.
  • Inyectar datos en una aplicación.
  • Usar las aplicaciones para prácticas de phishing.
  • Difundir el malware.
  • Corromper la base de datos de la aplicación.

Para hacerle las cosas más fáciles a los delincuentes, esas bases de datos se pueden encontrar en los buscadores

En diciembre pasado, un investigador de seguridad descubrió que las bases de datos expuestas de Google Firebase se podían hallaar en motores de búsqueda operado por otras empresas.

Alex “Ghostlulz” Thomas, investigador de seguridad independiente y ex analista de la empresa consultora de seguridad cibernética Bishop Fox, publicó en diciembre una entrada en su blog en el que demostraba cómo las bases de datos de Firebird mál configuradas, podían encontrarse y descargarse. Solo basta con añadir .json al final de la url para poder verlas.

Como usuarios podemos tomar algunas medidas para protegernos:

  • No reutilizar la misma contraseña en varias cuentas. Se recomienda usar un administrador de contraseñas para generar y almacenar contraseñas aleatorias fuertes.
  • Usar sólo aplicaciones confiables con un alto número de revisiones e instalaciones.
  • No compartir información personal sensible como direcciones, fotos de identificación del gobierno, números de seguro social, etc.

from Linux Adictos https://ift.tt/3fJmjWN
via IFTTT
AMD GPUOpen y las nuevas tecnologías prometedoras

AMD GPUOpen logo

AMD GPUOpen es una nueva iniciativa de la firma para dotar a los desarrolladores de una serie de herramientas de código abierto para que trabajen en sus futuros proyectos y haciendo uso de la próxima generación del SDK y los efectos gráficos para las APIs gráficas DirectX12 y Vulkan bajo tarjetas gráficas o GPUs integradas de arquitectura RDNA.

Además, tendrá nuevas e interesantes tecnologías como es el caso de FidelityFX. Esta tecnología de AMD estaba asociada de forma exclusiva con AMD Contrast Adaptative Sharpening. Ahora, abriendo este proyecto, estas herramientas y tecnologías podrán estar al servicio de los desarrolladores de los videojuegos para crear nuevos y mejores efectos gráficos.

FidelityFX Contrast Adaptative Sharpening no era nuevo, ya se había integrado en varios juegos AAA para PC como BOrderlands 3, Gears 5, Monster Hunter World, F1 2019 y también en Star Wars Jedi: Fallen Order. Con esa tecnología, estos videojuegos mejoraban la nitidez sin introducir artifacts o reducir el rendimiento del videojuego de forma significativa como ocurría hasta ahora.

Otra de las herramientas o tecnologías con las que contarán los desarrolladores en AMD GPUOpen es SSSR (Stochastic Screen Space Reflections). Con ella, los desarrolladores podrán habilitar los efectos de reflejos de una manera mucho más eficiente en comparación con las técnicas convencionales SSR.

SPD (Single Pass Downsampler) también es otro de los nombres que encontrarán los desarrolladores. La idea tras esta nueva tecnología es que los desarrolladores puedan tener a su alcance una solución para poder generar hasta 12 niveles de MIP sin mermar el rendimiento.

También está CACAO (Combine Adaptative Compute Ambient Occlusion) y HDR Mapper. El primero es para optimizar la implementación de INtel ASSAO para que los usuarios cuenten con mayor rendimiento en sus equipos y hasta 5 ajustes de calidad integrados. La segunda y última es para integrar HDR sin grandes costes de rendimiento y con mayor sencillez.

En definitiva, una buena suite para desarrolladores que podrán mejorar la calidad gráfica y darle mayor realismo a los gráficos de los videojuegos sin tanta penalización de rendimiento y con mayor facilidad…

from Linux Adictos https://ift.tt/2WpkbMi
via IFTTT

Kali Linux 2020.2 ya disponible, con mejoras en las versiones Plasma y GNOME

Kali Linux 2020-2

Después de la versión de enero, Offensive Security ha lanzado Kali Linux 2020.2. Poco antes habían decidido pasarse de GNOME a Xfce, más tarde introdujeron un nuevo tema y esta vez han querido seguir cambiando su imagen, pero en este caso para ofrecer cambios a su versión con Plasma, el entorno gráfico desarrollado por KDE. Entre lo que aprovecharemos si usamos esta opción tenemos todo lo que nos ofrece Plasma, algunas KDE Applications y Frameworks. Pero también han introducido más novedades interesantes.

Por lo que leemos en la nota de su lanzamiento, la mayoría de cambios más emocionantes llegaron en las versiones 2020.0 y 2020.1, en donde se introdujo, por ejemplo, un modo Undercover que simulaba que estábamos trabajando en el sistema operativo Windows 10. A continuación tenéis un resumen de las novedades más destacadas que han llegado junto a Kali Linux 2020.2.

Novedades más destacadas de Kali Linux 2020.2

  • Cambio de imagen de KDE Plasma e inicio de sesión. Ahora se han incluido los temas propios claro y oscuro para Plasma y el inicio de sesión se ha refinado
  • PowerShell por defecto. Mas o menos. Ahora no es necesario instalarlo con un comando del terminal, pero sigue siendo necesario marcar la opción para instalarlo durante el proceso de instalación.
  • Kali en mejoras ARM. Las imágenes ARM ya no usan el inicio de sesión con la cuenta de súper usuario.
  • Lecciones de los cambios del instalador. Se han realizado cambios eliminando opciones como la de kali-linux-everything y han mejorado la de kali-linux-large. También ha eliminado la personalización para las imágenes “Live” y ahora sólo se puede usar el entorno Xfce en este tipo de sesión.
  • GNOME 3.36.
  • Joplin será sustituido por CherryTree en Kali Linux 2020.3.
  • Nextnet.
  • Python 3.8.
  • SpiderFoot.
  • Mejoras de infraestructura.
  • Mejoras en NetHunter.

Los usuarios interesados en usar Kali Linux 2020.2 pueden descargar la nueva ISO desde este enlace en versiones Installer, Live y NetInstaller en versiones de 32 y 64bit.

from Linux Adictos https://ift.tt/3bnuNj7
via IFTTT

Microsoft e Intel tienen nuevo método para detectar malware

STAMINIC esquema

Cada vez existe malware más raro y sofisticado, así como nuevos tipos de ataques informáticos. Pero también las técnicas para frenar este tipo de código malicioso está teniendo algunos cambios y revoluciones, desde el uso de tecnología de IA para hacer más inteligentes a los sistemas de detección, hasta otros muchos métodos innovadores para protegerse.

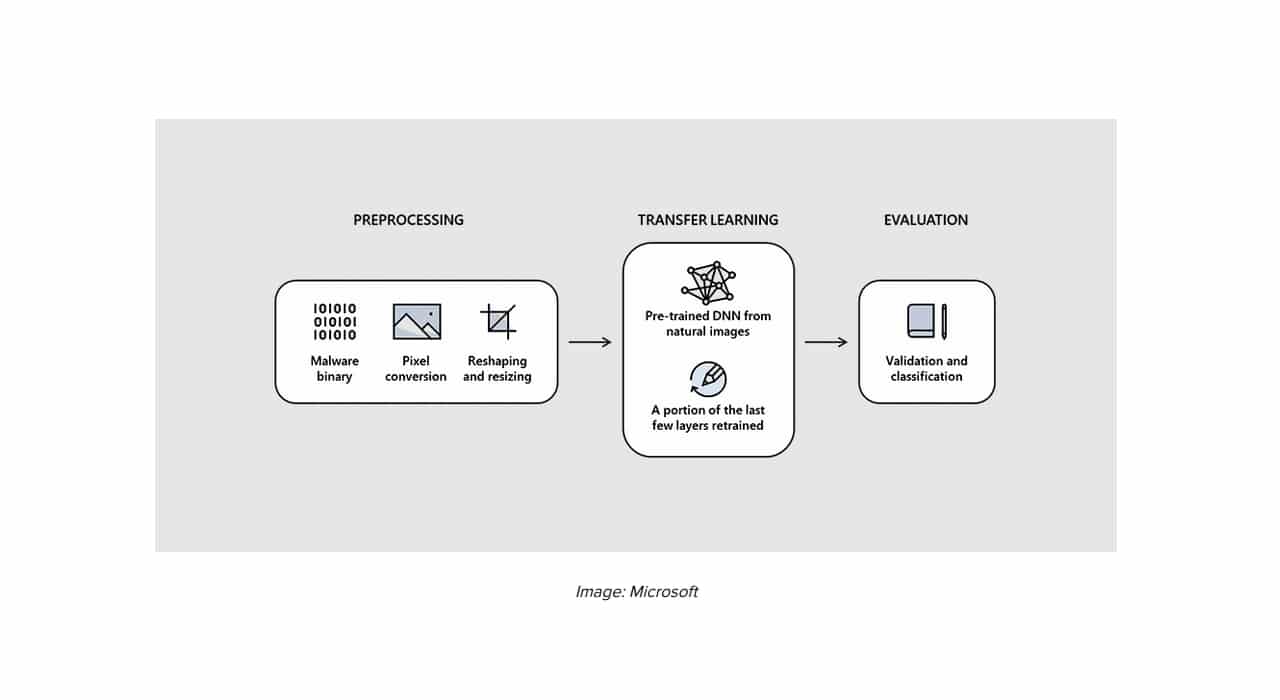
Intel y Microsoft han colaborado para traer una nueva y original forma de detectar el malware analizando el código de los programas sospechosos de una forma muy particular. Consiste en generar una imagen a partir del código que se desea analizar y buscar en ella las amenazas gracias al uso de una IA.

Aunque parezca raro, el nombre de este proyecto se llama STAMINA (STAtic Malware-as-Image Network Analysis). Básicamente es una implementación de una técnica que transforma el código sospechoso en una imagen en escala de grises para que luego una IA lo analice en busca de patrones similares para detectar código malicioso comparando patrones.

La imagen también es reducida para que la IA no tenga que analizar millones de píxeles y pueda hacer un análisis más ligero sin que afecte al resultado final. Esta IA ya ha sido entrenada, ya que se ha estado alimentando su algoritmo mediante muestras de malware con más de 2.2 millones de hashes de archivos ejecutables infectados para que aprenda de ellos el patrón en común que tienen y así pueda detectarlos.

Un método raro que pasa del código binario a píxeles para que una IA analice estos datos. Sin duda algo que no se había visto hasta el momento. Y según los investigadores implicados, parece que puede identificar y clasificar malware con el 99,07% de la precisión. Con una tasa de falsos positivos de 2,58% (que sigue siendo relativamente alta). Por tanto, es prometedor, pero se debe perfeccionar, además de mejorar su trabajo con archivos de gran tamaño, donde se hace aún menos eficaz…

Para más información – Whitepaper del proyecto

from Linux Adictos https://ift.tt/2YWv9us
via IFTTT

Pineloader, un nuevo multibootloader para tu teléfono Linux

BQ Aquaris Ubuntu Edition

De momento los teléfonos con Ubuntu Touch no tienen la posibilidad de desarrollar aplicaciones básicas como Whatsapp

Como todos sabemos, el mundo de los teléfonos con Linux está evolucionando y probablemente en unos años estemos listos para que sea una alternativa real a iOS y Android.

Mientras tanto, Linux en teléfonos sigue ganando más tracción con proyectos frescos que muestran nuevas capacidades que no son posibles en otras plataformas móviles.

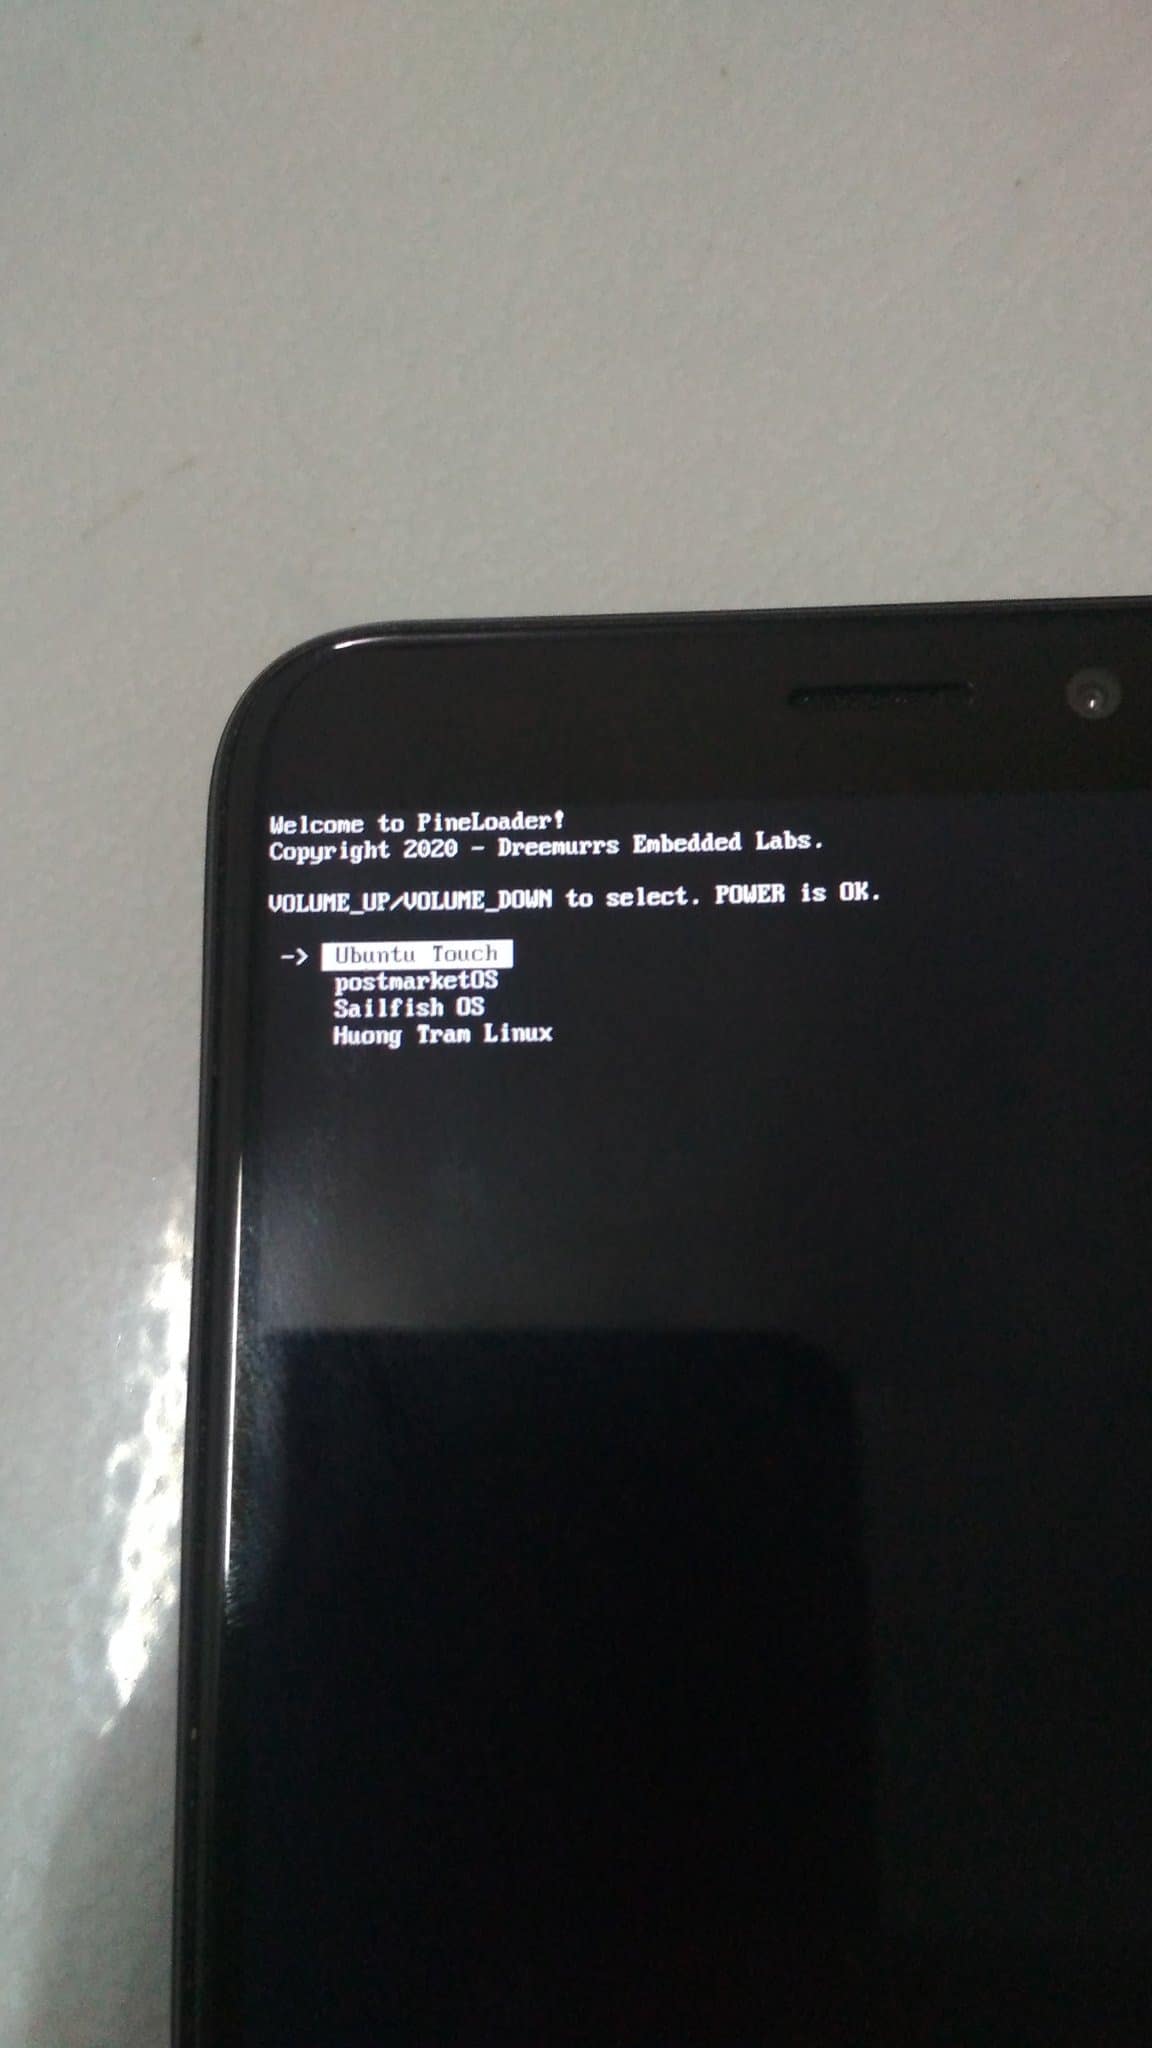
Recientemente, PinePhone ha recibido un nuevo bootloader que permite tener varios sistemas operativos en un mismo teléfono. En otras palabras, Pineloader es un multibootloader que permite al usuario elegir que sistema operativo quiere usar al encender su móvil.

Una foto publicada en Twitter muestra a Pineloader en acción, permitiendo escoger entre cuatro sistemas operativos diferentes, Ubuntu Touch, postmarketOS, Sailfish OS y Houng Tram Linux.

Para seleccionar el sistema operativo de tu preferencia basta usar los botones de volumen y confirmar con el botón de apagado.

Si bien esto no suena a una gran noticia, de hecho, lo es, un multibootloader abre las puertas a muchos otros proyectos basados en el PinePhone.

Por ahora, el mundo de Linux en teléfonos parece enfocado en entusiastas y usuarios avanzados, faltaran algunos años para que usuarios en masa lo vean como una alternativa a iOS y Android.

Afortunadamente, parece ser que los desarrolladores se están moviendo en la dirección correcta, por lo que hay que mantener nuestras esperanzas puestas en ellos y pensar que Linux en móviles eventualmente se convertirá en algo común.

from Linux Adictos https://ift.tt/2YXRrfq
via IFTTT

xrdesktop: sigue “empeñado” en mejorar la realidad virtual en Linux

xrdesktop realidad virtual Linux

Ya hemos escrito otros artículos en LxA sobre Collabora y su interesante proyecto xrdesktop en el que colabora también Valve Software para mejorar y traer la tecnología de la realidad virtual también a los escritorios de Linux. Ya existen otros interesantes proyectos de código abierto al respecto, que junto con este parecen tener un interesante y prometedor futuro.

Ahora, los hackers de Collabora han anunciado el resultado de su último trabajo, una nueva versión de xrdesktop. Concretamente se trata de xrdesktop 0.14, que aunque es una versión aún bastante temprana, ya cuenta con interesantes características y funciones para la realidad virtual en los gestores de ventanas tradicionales para el escritorio de las distros GNU/Linux.

Gracias a xrdesktop se puede usar también para el tiempo de ejecución de la aplicación de realidad virtual, para representar sus ventanas tradicionales dentro de un espacio 3D, permitiendo interactuar con ellas usando controladores de realidad virtual soportados.

Además, ahora incluye algunas buenas mejoras. Uno de los cambios más importantes es que ahora es capaz de ejecutarse en tiempo de ejecución de la XR (realidad mixta) con la API OpenXR. Ahora también es compatible con OpenVR 1.11, la nueva versión de esta otra API de realidad virtual. Por eso, tendría que tener soporte completo para SteamVR.

Se ha agregado también un modo escena, donde xrdesktop representa el entorno completo en el renderizador interno usando la API gráfica Vulkan. También está el modo de superposición existente, así como otras muchas mejoras y correcciones respecto a la versión anterior.

De seguir por este camino, Collabora podría hacer de xrdesktop la mejor forma de usar la realidad virtual en los escritorios Linux. La verdad es que pinta muy bien y lo están logrando con los avances que hay por el momento. Eso también se debe entender como una buena ayuda para la plataforma, ya que ayudará a adoptar la RV en Linux y atraer a más usuarios que ahora la rechazan por no ofrecer lo que buscan…

from Linux Adictos https://ift.tt/2SXSE2t
via IFTTT

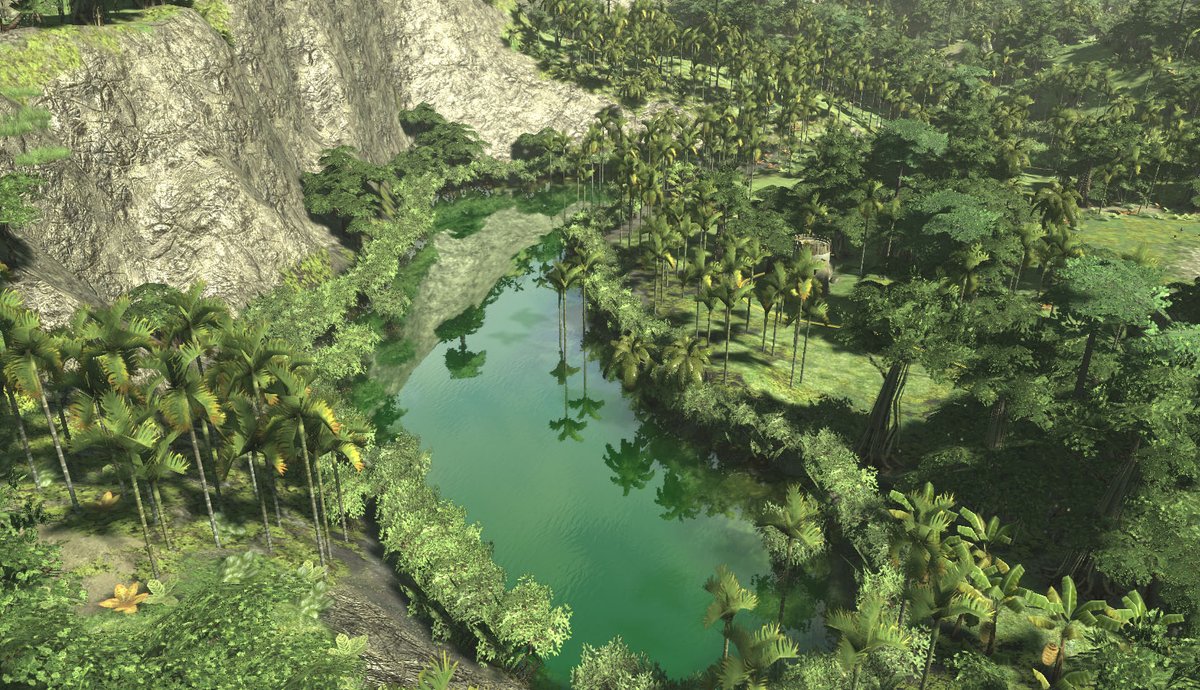
0 a.D.: el videojuego tiene una importante mejora

0 a.D.

0 a.D. es un título de videojuego de estrategia en tiempo real del que ya hemos hablado en otras ocasiones en este blog. El motivo no es solo de que sea un título libre y de código abierto desarrollado por Wildfire Games, o de que esté disponible para varias plataformas, incluida GNU/Linux. Va más allá de eso, puesto que si creías que todos los videojuegos abiertos son malos, solo tienes que ver éste para darte cuenta de que es una afirmación errónea.

Si aún no lo has probado, no tienes que invertir ni un solo euro. Solo puedes entrar en la web oficial del proyecto y descargarlo para poder disfrutar de él desde ahora mismo. Además, hoy verás que ya cuenta con una nueva actualización que incluye interesantes mejoras y novedades respecto a la versión anterior de 0 a.D.

Este título 0 a.D. de Wildfire Games tiene ahora una importante actualización con el lanzamiento de Alpha 24. A pesar de esa etapa de desarrollo tan temprana, la verdad es que ya funciona de maravilla y tiene poco que envidiar a otros videojuegos de estrategia comerciales. Esto es una gran emoción para los fans del título, que no habían visto novedades desde el lanzamiento de Alpha 23 en 2018.

Ahora, en este Alpha 24 podrás ver las siguientes novedades y mejoras:

  • Los gráficos de 0 a.D. se han mejorado en calidad. Ya antes eran buenas, incluso cuando se hacía zoom durante el juego. Pero ahora son aún mejores. Como sabes, a principios de este año hubo una mejora ya al respecto, como fue el soporte para Anti-Aliasing para suavizar las imágenes y que no se vean tan pixeladas, y ahora se ha seguido mejorando en este sentido, con soporte FXAA.
  • Las partidas serán ahora más “animadas”, con la introducción de nuevos animales, como el oso pardo euroasiático, el oso polar, el hipopótamo, el toro, vaca, así como mejoras en la animación que antes tenía problemas cuando se veían a los seres caminar, durante la construcción de de edificios, etc.
  • Habrá toneladas de mejoras en otras áreas del juego. Por ejemplo, nuevas animaciones de unidades, texturas mejoradas para varias unidades, nuevo mapa de Sahyadri Buttes, valles del Atlas, etc., así como iconos del juego mejorados y más.
  • Se ha agregado una mejora para que la ubicación del edificio se pueda ajustar. Solo tienes que presionar la tecla Ctrl mientras te mueves por el plano del edificio y ajustar como desees.
  • Por supuesto, como otros conocidos títulos de estrategia, incluye un editor de escenarios para personalizarlos. Éste también tiene ahora algunos nuevos aditivos para nuevos mapas y algunas otras novedades.

from Linux Adictos https://ift.tt/2WkPTdB
via IFTTT

Firefox 76.0.1 lanzado para corregir sólo un par de bugs

Firefox 76.0.1

No han hecho mucho ruido, y de hecho me he enterado al publicar el artículo sobre EndeavourOS 2020.05.08, pero Mozilla lanzó el pasado viernes 8 de mayo Firefox 76.0.1. Este lanzamiento es toda una sorpresa porque no han solucionado ningún fallo de seguridad importante y la primera versión estable de esta serie no está entre nosotros ni una semana. Sea como sea, la compañía famosa por desarrollar el navegador del zorro tendrá sus motivos para haber lanzado esta versión y así lo ha hecho.

En total, Firefox 76.0.1 ha corregido dos fallos, tal y como leemos en la nota de su lanzamiento: en el primero nos dicen que se ha corregido un fallo que causaba que algunos add-ons como el de Amazon Assistant viera múltiples eventos onConnects, lo que era una “funcionalidad perjudicial”. El segundo fallo sólo afectaba a sistemas Windows de 32-bits con algunos drivers NVIDIA instalados y provocaba un bloqueo.

Firefox 76.0.1 llega por sorpresa con muy pocos cambios

Por otra parte, también han introducido otros cambios, pero estos ya para desarrolladores, tal y como se recogen en el enlace proporcionado en la nota del lanzamiento de Firefox 76.0.1. Entre ellos tenemos nuevas APIs, como una que hace que Firefox soporte worklets de audio por defecto, con soporte para AudioContext.audioWorklet, lo que nos permite usar las interfaces AudioWorkletProcessor y AudioWorkletNode para procesar audio en tiempo real del hilo principal. Firefox 76.0.1 también soporta el sistema de colores CSS4, entre otras cosas mencionadas en el enlace anterior.

Teniendo en cuenta que esta es una versión de mantenimiento, no podemos saber cuándo lanzará Mozilla una supuesta v76.0.2 de su navegador, pero sí sabemos que Firefox 77 será lanzado de manera oficial el próximo 2 de junio. Por el momento, la única novedad confirmada por parte de Firefox en esa versión es una que reza “La preferencia browser.urlbar.oneOffSearches ha sido eliminada. Para ocultar los botones one-off desmarca los motores de búsqueda en la página about:preferences#search“.

from Linux Adictos https://ift.tt/3clyOWo
via IFTTT

EndeavourOS 2020.05.08 ha llegado mejorando su i3-wm, resolviendo problemas y actualizando paquetes

EndeavourOS 2020.05.08

Un mes después del lanzamiento que introdujo el gestor de ventanas i3-wm y versión en español desde la ISO, ya tenemos nueva versión de anteriormente conocido como Antergos. Se trata de EndeavourOS 2020.05.08 o, lo que es lo mismo, la versión de mayo del sistema operativo. Teniendo en cuenta que se trata de distribuciones en constante desarrollo, como explicaremos más adelante, han introducido novedades, pero no muy importantes en número. Entre ellas, tenemos mejoras en el gestor de ventanas que añadieron el mes pasado.

Tal y como leemos en la nota de su lanzamiento, que han empezado a publicar en diferentes idiomas como el español, EndeavourOS 2020.05.08 corrige algunos errores en determinado hardware y ha mejorado el rendimiento real. Además, han actualizado algunos paquetes a su última versión, como el navegador que pasa a ser Firefox 76.0.1-1 o el kernel que ahora es Linux 5.6.11.arch1-1. A continuación tenéis la lista de novedades que han incluido en esta versión.

Novedades más destacadas de EndeavourOS 2020.05.08

  • Firefox 76.0.1-1
  • Linux 5.6.11.arch1-1.
  • Mesa 20.0.6-2.
  • Calamares 3.2.20.
  • Se han solucionado los problemas de arranque de las GPU de ATI/AMD y Nvidia.
  • Nuevo controlador de red incluido, r8168
  • eos-log-tool disponible en el entorno Live para proporcionar registros (logs) en caso de un problema
  • Instalación más rápida después de corregir el problema de pacman-key –refresh-keys.
  • DHCPCD ya no se incluye ya que NetworkManager ya no soporta el plugin DHCPCD.
  • Mejoras en i3-wm:
    • Thunar es el gestor de archivos por defecto
    • El terminal por defecto es Xfce4-terminal
    • Algunas mejoras en las asignaciones de teclado
    • Una pista dentro de los archivos de configuración sobre cómo actualizarlos a las últimas versiones de Github.

Como hemos explicado anteriormente, EndeavourOS usa un modelo de desarrollo que está en constante movimiento, un Rolling Release que añade las novedades tan pronto en cuanto las tienen listas. Esto significa que los usuarios existentes recibirán estas novedades desde el mismo sistema operativo, mientras que las nuevas ISO son solo para instalaciones limpias. Si lo que queréis es hacer esto último, la nueva versión está disponible desde este enlace.

from Linux Adictos https://ift.tt/2SSnGIS
via IFTTT

Manjaro 20.0.1 lanzado con Linux 5.6.6 y paquetes actualizados a las últimas versiones

Manjaro 20.0.1

Dos semanas después de la llegada de Lysia, el equipo de desarrolladores ha lanzado Manjaro 20.0.1, la primera actualización de mantenimiento de este serie. Teniendo en cuenta que sólo han pasado dos semanas, en este lanzamiento no se han incluido muchas novedades destacadas, pero sí algunas actualizaciones interesantes como las últimas versiones de paquetes y software como Thunderbird o los entornos gráficos en los que está disponible esta famosa distribución Linux.

Como siempre que es posible, han aprovechado para actualizar el kernel, pero para pasar de un Linux 5.6 más joven a una versión de la misma serie más avanzada y con menos fallos como Linux 5.6.6. Como dato, Manjaro también soporta otras versiones del núcleo, como un Linux 5.7-rc4 que hasta ayer era la versión más nueva del kernel de Linux. A continuación tenéis la lista de novedades que han mencionado en la nota informativa de este lanzamiento.

Novedades más destacadas de Manjaro 20.0.1 Lysia

  • La mayoría de los kernels han sido actualizados, siendo el estable más moderno Linux 5.6.6.
  • Systemd está ahora en la v245.5.
  • Se han actualizado los paquetes KDE-git.
  • Thunderbird está ahora en la v68.8.0.
  • Pamac 9.5 ha sido lanzado e incluido.
  • Deepin se ha actualizado a la serie v20.
  • Se han actualizado algunos de sus navegadores: Firefox 76.0.1 2, Firefox-Dev 77.0b3, Palemoon 28.9.3.
  • Las actualizaciones habituales.

Manjaro usa el modelo de desarrollo conocido como Rolling Release, lo que significa que, tras una primera instalación, recibiremos actualizaciones de por vida. Por lo tanto, las nuevas ISO son solo para instalaciones de cero y todo lo mencionado anteriormente aparecerá como actualizaciones a los usuarios existentes. La versión con entorno gráfico GNOME ya está disponible en este enlace, mientras que el resto las subirán en las próximas horas. La próxima versión ya será un Manjaro 21 cuyo nombre en clave empezará por M y debería ser lanzado este verano, en junio para ser más concretos.

from Linux Adictos https://ift.tt/2xW7LlI
via IFTTT