Exim 4.94 llega con soporte experimental para SRS, autenticación gsasl y mas

Exim

Exim, es un agente de transporte de correo (Mail Transport Agent, usualmente MTA) desarrollado para ser utilizado en la mayoría de los sistemas Unix, entre ellos GNU/Linux.

Este tiene una gran flexibilidad en los caminos que pueden seguir los mensajes según su origen y por presentar funcionalidades para control de correo basura, listas de bloqueo basados en DNS (DNSBL), virus, control de relay, usuarios y dominios virtuales y otros, que se configuran y mantienen en forma más o menos sencilla.

El proyecto cuenta con buena documentación, ejemplos de “cómo hacer” determinadas tareas. Exim se distribuye sin costo bajo la licencia GNU GPL.

Sobre la nueva version de Exim 4.94

Esta nueva version de Exim 4.94 llega después de 6 meses de desarrollo, en el que se introdujeron las correcciones acumuladas, se agregaron nuevas características, pero sobre todo se realizaron alguns cambios importantes que pueden provocar problemas de compatibilidad con versiones anteriores.

En particular, algunos modos de transporte dejaron de funcionar con datos sin procesar al determinar la ubicación de entrega.

Por la parte de las novedades de la nueva version, se destaca el soporte experimental incorporado para el mecanismo SRS (esquema de reescritura del remitente), que permite reescribir la dirección del remitente al reenviar sin violar las verificaciones SPF (Sender Policy Framework) y asegurarse de que los datos del remitente se guarden para que el servidor envíe mensajes en caso de un error de entrega.

La esencia del método es que cuando se establece la conexión, se transmite información sobre la identidad con el remitente original.

Mientras que para el caso cuando se usa OpenSSL, se ha agregado soporte de pin de canal para autenticadores (anteriormente solo era compatible con GnuTLS).

Se implementa el soporte de autenticación gsasl del lado del cliente, que se prueba solo con el controlador de texto sin formato. El funcionamiento de los métodos SCRAM-SHA-256 y SCRAM-SHA-256-PLUS solo es posible a través de gsasl.

Además de que también se implementa el soporte del autenticador gsasl del lado del servidor para contraseñas cifradas, que es una alternativa al modo de texto sin formato previamente disponible.

Por otra parte, en el anuncio se destaca la nueva opción «sqlite_dbfile» en el bloque de configuración principal, para usar en la determinación del prefijo de cadena de búsqueda.

También se destaca el soporte experimental para los sockets de Internet se ha agregado al controlador de autenticación a través del servidor Dovecot IMAP (anteriormente solo se admitían sockets de dominio unix).

Para los bloques de búsqueda que seleccionan con una tecla, se ha agregado una opción para devolver una versión despejada de la clave si hay coincidencias, en lugar de los datos que se buscan.

Para todas las selecciones de coincidencia de lista exitosas, se establecen las variables $ domain_data y $ localpart_data (anteriormente se insertaron los elementos de lista involucrados en la selección). Además, los elementos de la lista utilizados en la comparación ahora se asignan a las variables $ 0, $ 1, etc.

De los demás cambios que se destacan de la nueva version:

  • En ACL queue_only ahora se puede especificar como cola y admite la opción first_pass_route, similar a la opción de línea de comandos -odqs.
  • Las definiciones de listas con nombre ahora pueden tener el prefijo «hide» para suprimir la salida de contenido cuando se ejecuta el comando «-bP».
  • Se agregan las nuevas variables $ queue_size y $ local_part_ {pre, suf} fix_v.
  • En los bloques de búsqueda, pgsql y mysql agregaron opciones para especificar el nombre del servidor por separado de la cadena de búsqueda.
  • Fue añadido un nuevo operador de expansión «$ {listquote {<char>} {<item>}}».
  • Fue añadida una opción al operador de expansión $ {readsocket {} {} {}} para proporcionar el almacenamiento en caché de los resultados.
  • Se agregó la configuración dkim_verify_min_keysizes para enumerar los tamaños mínimos permitidos de las claves públicas.
  • Se proporciona la divulgación de los parámetros «bounce_message_file» y «warn_message_file» antes de su primer uso.
  • Se agregó la opción «spf_smtp_comment_template» para establecer el valor de la variable «$ spf_smtp_comment».

Descargar Exim 4.94

Para obtener esta nueva versión de Exim 4.94 debes de dirigirte a su sitio web oficial en el cual en su sección de descargas podrás encontrar los enlaces correspondientes a esta nueva versión.

El enlace es este.

from Linux Adictos https://ift.tt/2MMp5NP
via IFTTT
CROSSTalk una vulnerabilidad de fuga de datos y si… afecta a Intel

intel-bug

Sencillamente Intel no ha dejado de ser el blanco de diversas vulnerabilidades que conducen a la fuga de datos y de ellas hemos hablado bastante aquí en el blog y en esta nueva, Intel sigue sin serla excepción.

Y es que un equipo de investigadores de la Universidad Libre de Amsterdam ha identificado una nueva vulnerabilidad (CVE-2020-0543) en las estructuras de microarquitectura de los procesadores Intel, la cual es notable por el hecho de que permite restaurar los resultados de algunas instrucciones ejecutadas en otro núcleo del CPU.

Esta es la primera vulnerabilidad del mecanismo de ejecución especulativa de instrucciones, que permite la fuga de datos entre núcleos de CPU separados (anteriormente, las fugas se limitaban a diferentes subprocesos de un núcleo).

Los investigadores llamaron al problema CROSSTalk, pero los documentos de Intel se refieren a la vulnerabilidad como SRBDS (Muestra de datos de búfer de registro especial).

Sobre CROSSTalk

La vulnerabilidad pertenece a la clase de problemas MDS, introducida hace un año, y se basa en la aplicación de métodos de análisis de terceros a los datos en estructuras de microarquitectura.

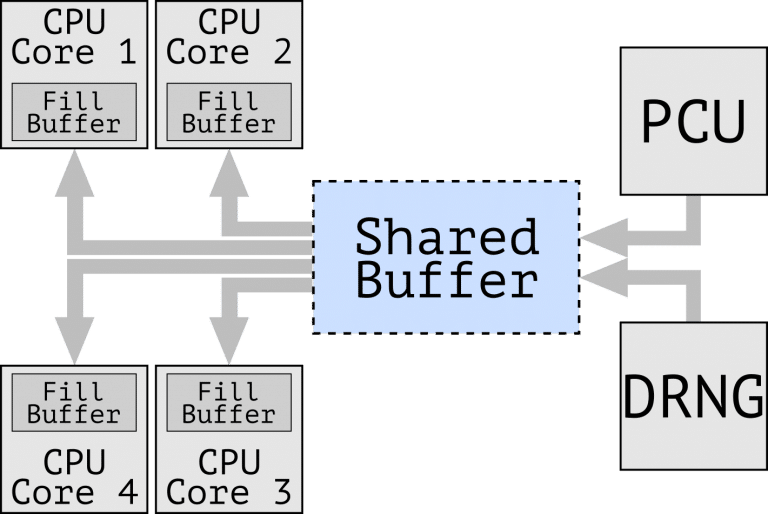
El principio de CROSSTalk está cerca de la vulnerabilidad RIDL, pero difiere en la fuente de la fuga. La nueva vulnerabilidad manipula una fuga de un búfer intermedio previamente indocumentado que se comparte entre todos los núcleos de CPU.

La esencia del problema es que algunas instrucciones de microprocesador, incluidas RDRAND, RDSEED y SGX EGETKEY, se implementan utilizando la operación de microarquitectura interna SRR (Lecturas de registro especiales).

En los procesadores vulnerables, los datos devueltos para SRR se depositan en un búfer intermedio común a todos los núcleos de la CPU, después de lo cual se transfiere al búfer de llenado asociado con el núcleo físico específico de la CPU en el que se inicia la operación de lectura. A continuación, desde el búfer de relleno, el valor se copia en los registros visibles para las aplicaciones.

El tamaño del búfer compartido intermedio corresponde a la línea de caché, que generalmente es más grande que el tamaño de los datos leídos y las diferentes operaciones de lectura afectan diferentes compensaciones en el búfer.

Como el búfer compartido se copia en todo el búfer de llenado, no solo se mueve la parte necesaria para la operación actual, sino también los datos restantes de otras operaciones, incluidas las realizadas en otros núcleos de CPU.

Si el ataque se organiza con éxito, un usuario local autenticado en el sistema puede determinar el resultado de ejecutar las instrucciones RDRAND, RDSEED y EGETKEY en un proceso extraño o dentro del enclave Intel SGX, independientemente del núcleo de la CPU en el que se ejecuta el código.

Los investigadores que descubrieron el problema publicaron un prototipo de exploit que demostraba la posibilidad de filtrar información sobre valores aleatorios obtenidos a través de las instrucciones RDRAND y RDSEED para restaurar la clave privada ECDSA procesada en el enclave Intel SGX después de realizar solo una operación firmada digitalmente en el sistema.

Con ello se demostró que una amplia gama de procesadores Intel para computadoras de escritorio, móviles y servidores, incluidas Core i3, i5, i7, i9, m3, Celeron, Atom, Xeon, Xeon escalable, etc, son vulnerables.

Es de destacar que Intel fue notificado de la vulnerabilidad en septiembre de 2018 y en julio de 2019 se proporcionó un exploit prototipo que mostró una fuga de datos entre los núcleos de la CPU, pero el desarrollo de la solución se retrasó debido a la complejidad de su implementación.

En la actualización de microcódigo propuesta hoy, el problema se bloquea cambiando el comportamiento de las instrucciones RDRAND, RDSEED y EGETKEY para sobrescribir los datos en el búfer compartido para evitar que la información residual se asiente en él.

Además, la suspensión de acceso al búfer se aplica hasta que se completan las operaciones de lectura y escritura.

Un efecto secundario de esta protección es un aumento en los retrasos cuando se ejecutan RDRAND, RDSEED y EGETKEY, y una reducción en el rendimiento cuando se intenta ejecutar estas instrucciones simultáneamente en diferentes procesadores lógicos. Estas características pueden afectar negativamente el rendimiento de algunas aplicaciones.

Fuente: https://www.vusec.net

from Linux Adictos https://ift.tt/2YkadeP
via IFTTT

KDE Plasma 5.19 ya esta aquí, conoce sus cambios y novedades mas importantes

Ya está entre nosotros la nueva versión del popular entorno de escritorio KDE Plasma 5.19 en la cual se presentan una serie de mejoras bastante interesantes, así como también diversas actualizaciones a los componentes de este entorno de escritorio.

Para quienes desconocen aún de KDE Plasma, deben saber que es una shell construida utilizando el KDE Frameworks 5 y la biblioteca Qt 5 usando OpenGL/OpenGL, además de que se posiciona como una excelente opción debido a las grandes opciones de personalización que ofrece el entorno y también de tener un excelente diseño.

Novedades de KDE Plasma 5.19

En esta nueva version del entorno, podremos encontrar que se rediseñó la interfaz de la aplicación para ver información sobre el sistema, en la cual se agregó la capacidad de ver información sobre equipos gráficos.

En KWin se implementó una nueva técnica de recorte que resuelve el problema de parpadeo en muchas aplicaciones.

Mientras que al ejecutar Wayland, también se proporciona soporte para la rotación de la pantalla en tabletas y computadoras portátiles y transformadores y el ajuste de color de los pictogramas en los encabezados se proporciona para alinearlos con el esquema de color activo.

Otro de los cambios que se presenta en esta nueva version de KDE Plasma 5.19 es en Discover el cual ahora tiene un diseño unificado con otros componentes de Plasma, eliminación simplificada del repositorio de Flatpak, así como también mostrar la versión de la aplicación que se proporciona.

Además, se destaca él trabajó que se realizó para unificar el diseño y los encabezados de los applets en la bandeja del sistema, así como las notificaciones que se muestran en el escritorio, también el nuevo conjunto de avatares fotográficos está disponible en la interfaz de configuración del usuario.

Por defecto, se proponen nuevos fondos de escritorio de Flow, en la cual en la interfaz de selección de fondo de escritorio, puede ver información sobre el autor de la imagen.

También podremos encontrar que se actualizó la apariencia del applet para administrar la reproducción de archivos multimedia ubicados en la bandeja del sistema.

Se implementó la capacidad de aplicar un nuevo esquema de color a las aplicaciones basadas en GTK3, además de que se han resuelto los problemas con la visualización de colores correctos en aplicaciones basadas en GTK2.

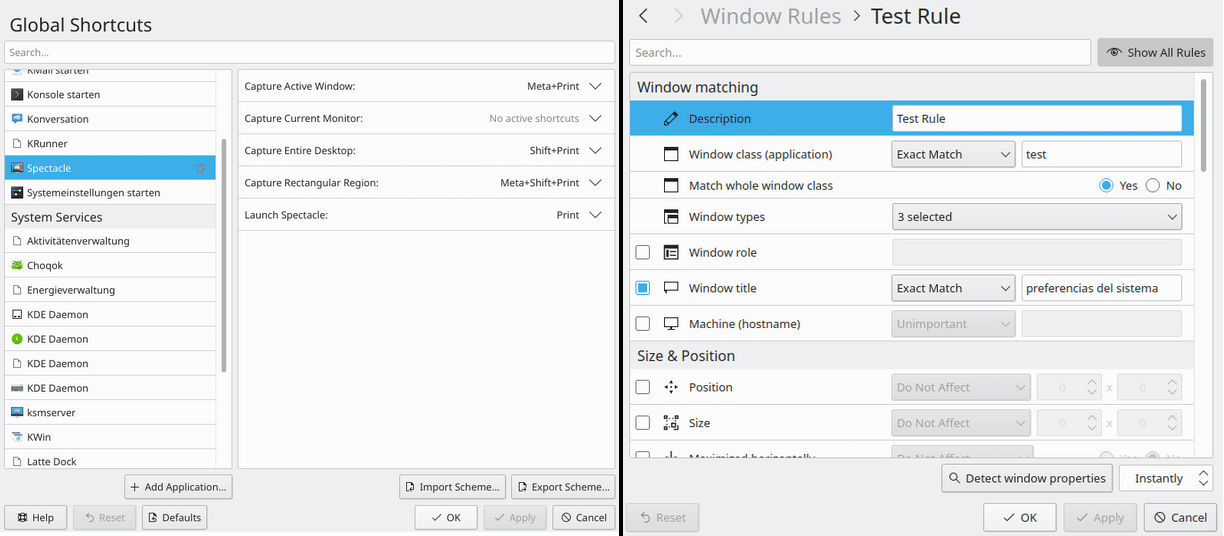
En las secciones para administrar aplicaciones predeterminadas, cuentas de servicio en línea, métodos abreviados de teclado globales, scripts KWin y servicios en segundo plano se han rediseñado en el configurador de «Configuración del sistema».

Al llamar a los módulos del configurador desde KRunner o desde el menú de inicio de la aplicación, se inicia la aplicación completa «Configuración del sistema» con la apertura de la sección de configuración deseada.

Y que en el widget de control de sonido se proporciona una página de configuración con una interfaz conveniente para cambiar entre dispositivos de sonido disponibles, similar en apariencia a otros widgets.

De los demás cambios que se destacan:

  • Se trabajó para mejorar la usabilidad de las notas adhesivas.
  • El panel ha mejorado la sangría y la capacidad de centrar automáticamente widgets.
  • En la configuración de los parámetros de la pantalla, se implementa la visualización de la relación de aspecto para cada resolución de pantalla propuesta.
  • Se agregó la capacidad de ajustar la velocidad de los efectos de animación para el escritorio.
  • Cuando se usa Wayland dada la capacidad de ajustar la velocidad de desplazamiento para el mouse y el panel táctil.
  • Se han realizado muchas correcciones y mejoras menores en la interfaz de configuración de fuente.
  • KSysGuard agrega soporte para sistemas con más de 12 núcleos de CPU
  • Los widgets para monitorear los parámetros del sistema se han reescrito completamente.

¿Cómo obtener KDE Plasma 5.19?

Para quienes estén interesados en poder obtener los nuevos paquetes, pueden encontrar las instrucciones para las diferentes distribuciones de Linux en el siguiente enlace.

Además, se puede evaluar el trabajo de la nueva versión a través del proyecto Live de openSUSE y del proyecto KDE Neon User Edition.

from Linux Adictos https://ift.tt/3h9OPld
via IFTTT

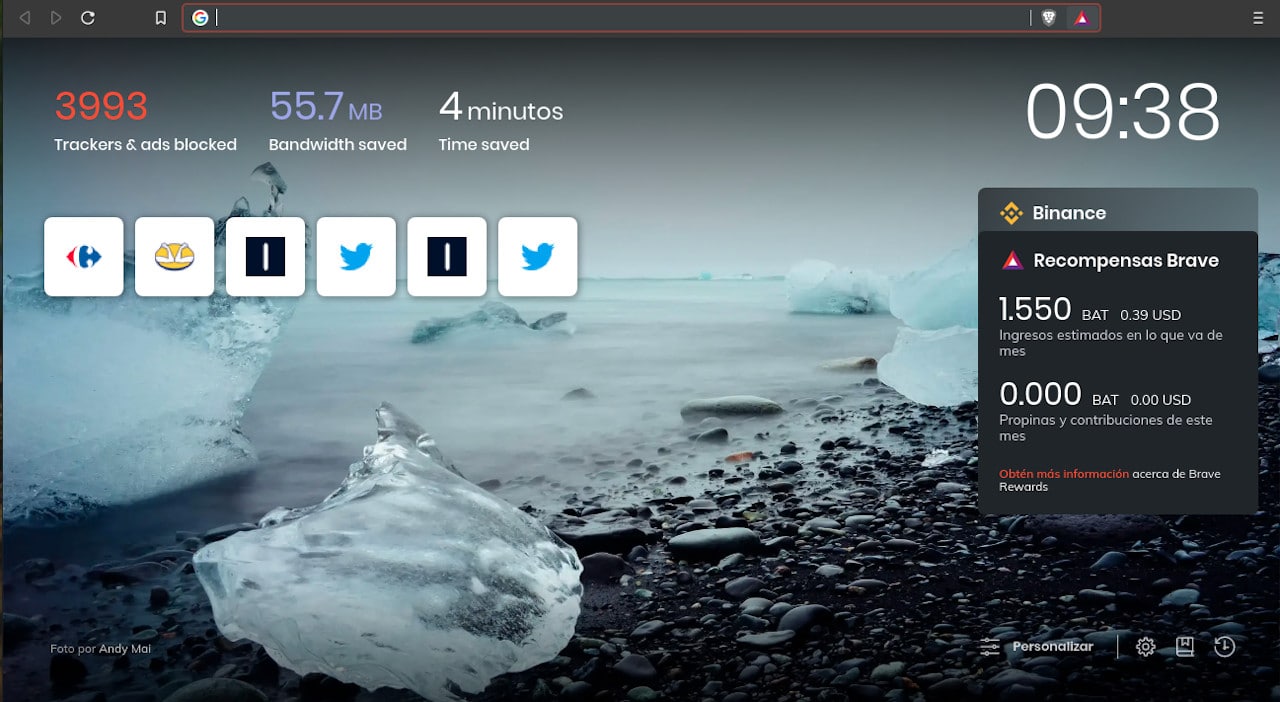
Controversia: El navegador Brave añade códigos de referidos a URLs escritas

Logotipo del navegador Brave

El navegador de código abierto, Brave, que es famoso por enfocarse en la privacidad del usuario, ha sido atrapado añadiendo códigos de referido a las URLs que se escriben en la barra de dirección.

El usuario de Twitter @cryptonator1337 se ha dado cuenta que cuando alguien ingresa la dirección binance.us manualmente en la barra de dirección, Brave auto completa esta URL con un código de referido.

Si bien esto no es un asunto de privacidad, no es algo que los usuarios esperen de una aplicación que tiene como fuerte la ‘total transparencia’ de su funcionamiento.

Por supuesto, los códigos de referencia no solo son añadidos en Binance, también sucede esto en otros sitios como Ledger, Trezor y Coinbase.

El arreglo está en camino

El fundador de Brave y actual CEO, Brendan Eich, ha respondido en Twitter explicando que este problema esta siendo resuelto ahora mismo y en la próxima actualización los códigos de referidos se eliminarán por completo.

“Nosotros tenemos una sociedad con Binance como un afiliado, el código nos identifica a nosotros, no a ustedes”, contesto en la red social.

A inicios del año, Brave y el servicio de criptomonedas Binance firmaron un acuerdo que permite a los usuarios tradear criptomonedas en una nueva pestaña del navegador sin necesidad de otra aplicación.

Según explican en distintas redes sociales que han seguido la noticia, los códigos para estos sitios son añadidos tanto en móvil como en escritorio. Un arreglo esta en camino, esperamos que llegue en cualquier momento en todas las plataformas compatibles con Brave.

from Linux Adictos https://ift.tt/2ATxNqE
via IFTTT

TrueNAS SCALE, un FreeNas que utiliza Linux y esta basado en Debian 11

Hoy iXsystems, la compañía detrás de FreeNAS y TrueNAS presentó un nuevo proyecto que fue notable por varias razones, «TrueNAS SCALE» el cual  se centra en contenedores escalables, convergentes, activos-activos, infraestructura fácil de administrar. 

Este proyecto es notable por que en lugar de que TrueNAS SCALE se base en FreeBSD como el resto de sus ofertas, la plataforma difiere. TrueNAS SCALE reutilizará gran parte de las herramientas existentes de iXsystems creadas para TrueNAS, pero en el fondo está Debian GNU/Linux 11.

Hay que recordar que hace dos meses, iXsystems anunció la fusión de la distribución gratuita de FreeNAS con el proyecto comercial TrueNAS, ampliando las capacidades de FreeNAS para las empresas, y también decidió detener el desarrollo del proyecto TrueOS (antiguo PC-BSD).

Curiosamente, en 2009, la distribución OpenMediaVault, que se transfirió al kernel de Linux y la base del paquete Debian, ya estaba separada de FreeNAS.

Sobre TrueNAS SCALE

Una característica que destaca de este nuevo proyecto “TrueNAS SCALE” fue el uso del kernel de Linux y la base del paquete Debian 11 (Testing), mientras que todos los productos anteriores de la compañía, incluido TrueOS (anteriormente PC-BSD), se basaban en FreeBSD.

TrueNAS SCALE es el nuevo proyecto de la compañía que está diseñado para llenar un vacío importante en la cartera de almacenamiento de iXsystems.

Nos complace informar a los desarrolladores que el código fuente para TrueNAS SCALE ya está disponible en GitHub y en desarrollo muy activo. Durante el próximo trimestre, le brindaremos información más detallada sobre la arquitectura, enlaces de descarga a las imágenes de instalación y más detalles sobre cómo participar en la colaboración.

 Actualmente estamos trabajando arduamente para terminar algunas de las funciones básicas en una imagen de vista previa de desarrollador muy temprana. 

Esta imagen nocturna permitirá a los desarrolladores de la comunidad y a las primeras audiencias de vista previa técnica patear los neumáticos y participar más en las primeras etapas de desarrollo de este nuevo producto. SCALE será un proyecto de desarrollo para el resto de 2020 con un lanzamiento planificado para 2021.

Estamos comenzando un nuevo grupo de discusión para el proyecto ESCALA también. Si usted o su organización desean contribuir a un proyecto con estos objetivos, síganos y comenten en el grupo de discusión y lo mantendremos informado.

Si bien ZFS está diseñado para ser una gran solución de ampliación, gran parte del mercado se está moviendo hacia la ampliación y la empresa necesita una oferta.

Este es el segundo paso importante que la compañía está emprendiendo esta semana para comenzar a enfatizar FreeBSD, lo cual es importante, ya que es uno de los principales contribuyentes del proyecto FreeBSD.

A los fines de crear una nueva distribución, se llama expandir la escalabilidad, simplificar la administración de la infraestructura, usar contenedores de Linux y enfocarse en crear infraestructuras definidas por software.

Al igual que FreeNAS, TrueNAS SCALE se basa en el sistema de archivos ZFS en la implementación del proyecto OpenZFS ( ZFS On Linux se propone como la implementación estándar de ZFS ). TrueNAS SCALE también utilizará herramientas desarrolladas por iXsystems para FreeNAS y TrueNAS 12.

Mientras que tambien el desarrollo y soporte de FreeNAS, TrueNAS CORE y TrueNAS Enterprise basados ​​en FreeBSD continuarán sin cambios.

La idea clave de la iniciativa es que OpenZFS 2.0 proporcionará soporte para Linux y FreeBSD, lo que abre la puerta a experimentos para crear herramientas NAS universales que no están vinculadas a un sistema operativo específico, y le permite comenzar a experimentar con Linux.

El uso de Linux le permitirá implementar algunas ideas que son inalcanzables con FreeBSD. Como resultado, las soluciones basadas en FreeBSD y Linux coexistirán y se complementarán entre sí, utilizando la base de código común del kit de herramientas.

El proyecto actualmente se están desarrollando y los scripts de compilación específicos de TrueNAS SCALE se pueden encontrar en GitHub.

Durante el próximo trimestre, se planea publicar información más detallada sobre la arquitectura y ofrecer ensambles de prueba actualizados periódicamente para familiarizarse con el proceso de desarrollo.

El primer lanzamiento de TrueNAS SCALE está programado para 2021.

from Linux Adictos https://ift.tt/37jmLHt
via IFTTT

En defensa de Brave. Los peligros del fundamentalismo

En defensa de Brave

Los linuxeros más viejos recordamos lo que era navegar por Internet hasta hace 15 años.

Internet Explorer reinaba en la web, y, por falta de tiempo, interés o presupuesto, los desarrolladores solo se preocupaban por hacer las páginas compatibles con el navegador de Microsoft.Hay una historia acerca de un fabricante de servidores que quiso tener como cliente a la empresa noruega que entonces desarrollaba el navegador Opera. Perdió la venta porque el encargado de evaluar la compra descubrió que cada vez que intentaba acceder a la interfaz web de configuración recibía un mensaje de error y la sugerencia de que instalara Internet Explorer.

A los usuarios de Linux nos pasaba eso seguido. Páginas que requerían cierta complejidad utilizaban componentes privativos de Microsoft y si detectaban que usabas Firefox mostraban el fatídico mensaje.

En aquel momento teníamos dos soluciones parciales. Instalar el ya citado Opera (que tenía versión Linux) o cambiar la  configuración del navegador para hacer creer a la web que estábamos usando Internet Explorer. De todas formas, no siempre funcionaba

Los chicos nuevos del barrio

Una vieja máxima de Internet sostiene que hay dos clases de personas; los clientes y los productos.

Microsoft ganaba dinero vendiendo licencias de software y era líder en ese sector. Google necesitaba otro modelo de negocios si quería competir. Y, lo encontró en la publicidad.

Pero, para vender publicidad necesitas gente que la vea. Y, que un posible competidor no  pueda bloquearte. Si Microsoft decidiera (como después lo hizo) entrar en el  negocio de los anuncios, bien podría hacer que su cuasi monopólico navegador impidiera mostrar los avisos de Google.

Había que romper ese cuasi monopolio. Y, ahí entro la Fundación Mozilla con su producto estrella Firefox.

Google fue durante mucho tiempo el principal sostenedor financiero de la Fundación Mozilla. Era imposible entrar al buscador sin que te sugiriera instalar Firefox. La cosa resultó tan bien que con el correr del tiempo Google decidió lanzar su propio navegador. Chrome.

Gracias al inmenso poder de promoción de Google, a la falta de reacción de Microsoft y  a que la Fundación Mozilla perdió el tiempo en una fallida diversificación, Google Chrome se convirtió en el nuevo estándar de facto para los sitios web. Mucho ayudó a que su competencia empezara a experimentar problemas cuando los usuarios pretendáin usar otros servicios de Google como Youtube, Docs o Gmail.

El infame señor Brendan Eich

Antes que nada, una aclaración.

Como todo ser humano tengo opiniones sobre muchos temas. Las que no tienen nada que ver con la tecnología no tienen nada que hacer en este blog, y, cualquier deducción sobre ellas que pretendan hacer basadas en este artículo, seguramente estarán equivocadas. Solo deben saber que creo que la libertad de expresión es un derecho que no debe restringirse y, que las ideas nocivas son como los vampiros. Ante la luz del Sol se destruyen, en la oscuridad crecen.

Brendan Eich, el responsable del proyecto Brave fue el creador de lenguaje Javascript, una de las herramientas que hicieron posible sacarnos de encima a Flash. También dirigió por 10 años la división de investigación y desarrollo de Mozilla y llegó brevemente a ser presidente de la fundación.

Tuvo que renunciar porque alguien descubrió que había hecho una donación a la campaña por el NO en un referendum por la aprobación del matrimonio gay en California. Cabe mencionar que no existe ni una sola denuncia por discriminación a un empleado gay y que no estar de acuerdo con el matrimonio gay y hacer  campaña sobre el tema es una postura amparada por la Constitución de Estados Unidos.

Cómo sea, Eich tuvo que renunciar y hay un pequeño pero muy activo sector del mundo de la tecnología que lo odia.

Su nuevo proyecto fue crear un navegador de código abierto que acercara posiciones entre los creadores de contenidos y los navegantes. Los primeros, para crear contenidos de calidad necesitan ingresos que les permitan vivir. Los segundos tienen derecho a navegar sin que se rastrean sus movimientos ni tener que estar cerrando molestas ventanas emergentes.

En defensa de Brave

Brave (basado en Chromium) bloquea todo tipo de rastreo y cookies. Su modo privado utiliza la red Tor y no solo bloquea la publicidad de los sitios web, además te paga por ver publicidad no invasiva si activas la opción.

Y, la navegación es muy  rápida y fluida.

Pero, lo que lo hace interesante es que permite que recompenses a los creadores de contenidos utilizando una billetera digital y su propia criptodivisa.

Fue esto lo que hizo que el señor Eich sumara nuevos enemigos.  Las empresas  que venden publicidad en Internet y los grandes proveedores de contenidos. Los primeros saben que los bloqueadores de anuncios a la larga resultan ineficientes y que no todo el mundo sabe instalarse uno. Los segundos no quieren nada que ponga a los blogueros individuales o pequeños medios en pie de igualdad.

Fue entonces que los desarrolladores de Brave metieron la pata en grande y la gente que lo odia salió a pegarle.

Un usuario descubrió que cuando ponía la dirección de un servicio de criptodivisas esta se autocompletaba con un enlace de referidos. Lo mismo  pasó con otros 3 sitios del mismo ramo.

Eich dio una explicación técnica.

Cometimos un error, lo estamos corrigiendo: Brave por defecto autocompleta la palabra «http://binance.us&raquo; en la barra de direcciones para añadir un código de afiliado. Somos un afiliado de Binance, referimos a los usuarios a través del widget comercial opt-in en la nueva página, pero la autocompletación no debe añadir ningún código … La autocompletar por defecto se inspiró en la atribución del cliente de la consulta de búsqueda que hacen todos los navegadores, pero a diferencia de las consultas de palabras clave, una URL escrita debe ir al dominio nombrado, sin ninguna adición. Disculpa este error – claramente no somos perfectos, pero corregimos el rumbo rápidamente».

Maticemos un poco las cosas

  1. Aún asumiendo que fue un error, hay errores que son de una estupidez criminal.
  2. El error se produjo con servicios con los que Brave tiene convenios de afiliación.
  3. El agregado del código de referido se hizo a la vista y fue corregido.

Lo que también me parece de una estupidez criminal es que muchos usuarios hayan decidido a partir de esto desinstalar Brave y hacer campaña en contra de su instalación. Lo que aporta Brave para los usuarios  es mucho más que lo que perjudica el «binancegate». Si su modelo funciona es la posibilidad de los creadores de hacer contenidos de calidad sin depender de los caprichos del algoritmo de un buscador. Y la de los navegantes de dejar de ser un producto para volver a ser lo que nunca debieron dejar de ser. Clientes o usuarios.

Y, déjame decirte, que si nunca tuviste en tu trabajo una idea genial en tu cabeza que resultó en un fiasco monumental enla práctica, es porque o tienes una soberbia más grande que el Everest o tus padres te siguen manteniendo

from Linux Adictos https://ift.tt/3f4UEhI
via IFTTT

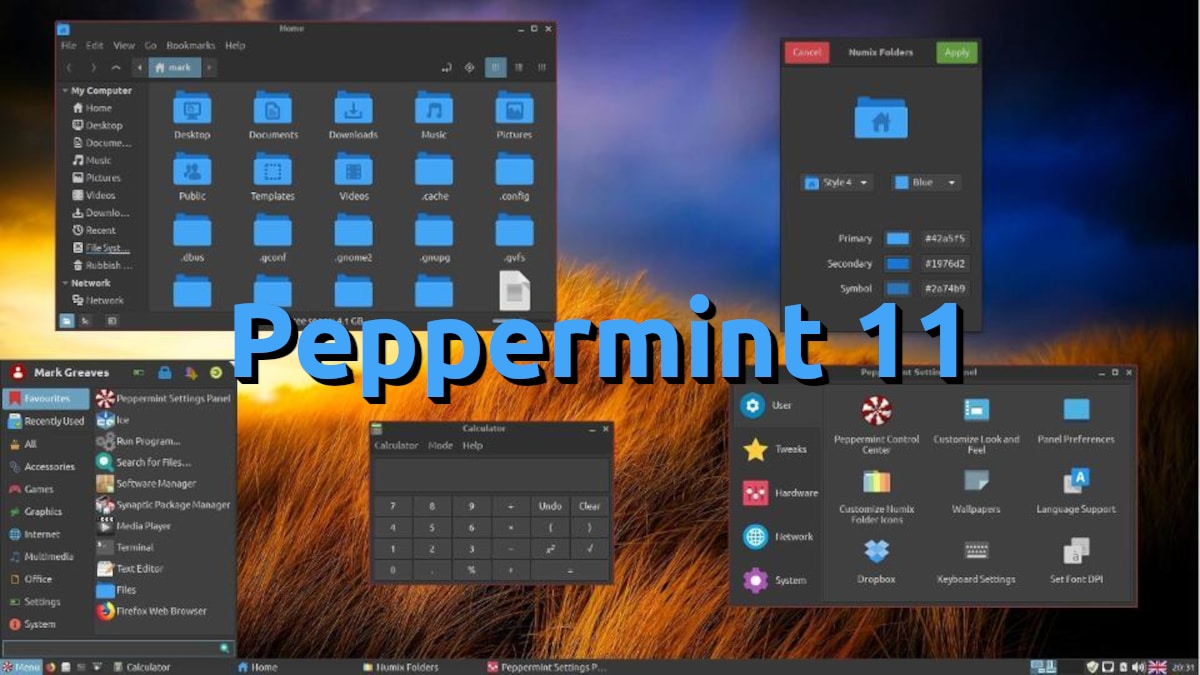
Peppermint 11 está desarrollándose, a pesar de la muerte de su CEO. Estará soportado hasta 2025

Peppermint 11

Hace poco más de un año, en mayo de 2019, esta distribución rápida y preparada para equipos de recursos limitados, que funciona con 1GB de RAM y en equipos con arquitectura x86, lanzó la décima versión de su sistema operativo. Pero a principios de este año ocurrió una desgracia: su CEO Mark Graeves falleció, por lo que muchos, que lo habríamos entendido, pensábamos que el proyecto había tocado a su fin. Por lo que parece, no va a ser así y Peppermint 11 ya se encuentra en fase de desarrollo.

Así ha informado Jason Evangelho de Forbes, quien asegura que el nuevo administrador del foro de Peppermint OS ha informado a la comunidad de que Peppermint 11 está en pleno desarrollo. Algunos de los miembros del equipo están teniendo trabajo extra para terminar lo que empezó Graeves y entre todos están intentando que todo encaje para que la distribución salga adelante.

Peppermint 11 estará basado en Ubuntu 20.04 LTS Focal Fossa

Peppermint OS está basado en Ubuntu, más concretamente en las versiones LTS del sistema operativo desarrollado por Canonical. Por lo tanto, estará soportado hasta 2025, pero no se sabe cuándo iniciará el contador de Peppermint 11, es decir, aún no hay fecha de lanzamiento programada. Como hacen otras distribuciones como Debian, los desarrolladores de Peppermint OS lanzan las nuevas versiones de su sistema operativo cuando las tienen listas, pero debería llegar durante o después del verano de 2020.

Las novedades que llegarán junto a Peppermint 11 serán reveladas en el momento de su lanzamiento, o unas semanas antes si deciden lanzar una versión beta. En cuanto a lo que llegó hace aproximadamente un año, teníamos muchas mejoras internas como bloqueadores de anuncios, ICE o una utilidad que transforma una página web o web app en una aplicación aparte basada en el navegador que se integra perfectamente en los menús del sistema y su escritorio.

from Linux Adictos https://ift.tt/3f4M3eW
via IFTTT

GNOME 3.37.2 llega para seguir preparando el terreno a GNOME 3.38, el entorno que usará Groovy Gorilla

GNOME 3.37.2

Hace justo un mes, el equipo de desarrolladores que está detrás de uno de los entornos gráficos más populares del mundo Linux lanzó la última versión estable del mismo, con cambios que, sobre todo, mejoraron la fiabilidad y estabilidad del mismo. Hace unas horas, lo que han lanzado es otra segunda versión de punto, pero de una entrega que actualmente está en fase beta. Estamos hablando de GNOME 3.37.2, lo que también recibe otro nombre.

El proyecto GNOME y otros como KDE nombran las versiones de sus entornos gráficos de una manera un poco peculiar. GNOME 3.37.2 es en realidad la segunda revisión de lo que también podríamos llamar GNOME 3.38 Beta. Como versión en fase de pruebas y de punto, se han introducido cambios, pero la mayoría de ellos han llegado para mejorar lo existente. A continuación tenéis una lista de cambios que han llegado a GNOME 3.37.2, o 3.38 Beta 2.

Novedades que han llegado a GNOME 3.37.2

  • GNOME Shell tiene la nueva capacidad para indicar aplicaciones que siempre deben ejecutarse en GPU discretas a través de la nueva opción de archivo de iniciador .desktop.
  • Mutter tiene soporte para el protocolo de selección primaria para Wayland, detección de modo táctil para el back-end X11 y varias otras correcciones y mejoras.
  • El navegador web Epiphany ha visto una serie de mejoras que incluyen un diálogo de administrador de contraseñas rediseñado, soporte de script de usuario, soporte para importar contraseñas de Chrome/Chromium, arrastrar y soltar desde el soporte de popover de descarga, y varias otras mejoras y correcciones.
  • GDM ahora habilita los gráficos Wayland en Cirrus. También hay una solución de escritorio remoto de Chrome y otras soluciones.
  • GNOME Maps ahora admite sandboxing en la vista web de WebKit en la configuración de la cuenta de OpenStreetMap.
  • Muchas mejoras de accesibilidad Orca.
  • Cogl ha arreglado la construcción contra los encabezados EGL de la biblioteca GLVND.

GNOME 3.38 será la versión del entorno gráfico que usarán sistemas operativos como Ubuntu 20.10 Groovy Gorilla y llegará a mediados de septiembre.

from Linux Adictos https://ift.tt/3dEq9ix
via IFTTT

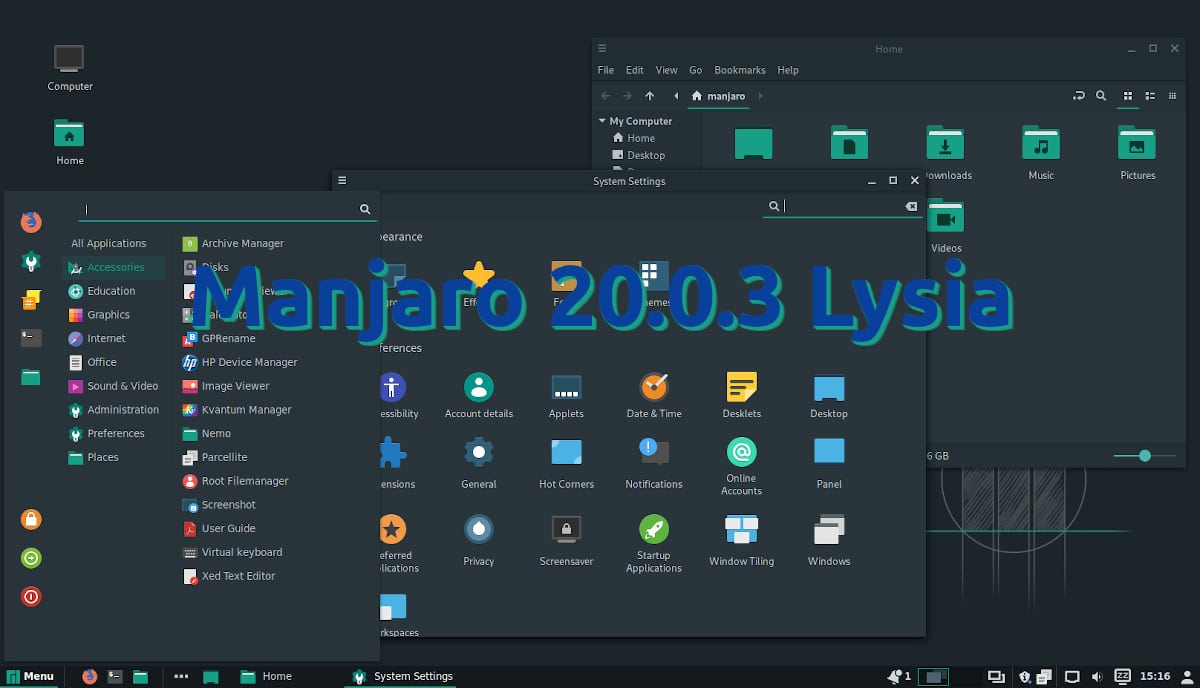
Manjaro 20.0.3, la segunda actualización en una semana que, combinadas, incluyen muchas novedades

Manjaro 20.0.3

La compañía que está detrás de esta famosa distribución Linux ha lanzado Manjaro 20.0.3. Sigue con el nombre en clave de Lysia, pero tenemos que informar también de otro lanzamiento porque, al parecer, se nos pasó y nosotros sólo habíamos publicado la noticia sobre la v20.0.1. El 31 de mayo lanzaron la v20.0.2 del sistema operativo y hace tan solo unas horas, y siete días después de la anterior entrega, han lanzado otra actualización para seguir introduciendo cambios y mejoras a la ya de por sí muy buena distribución.

Teniendo en cuenta que vamos a hablar de una actualización y repasar la anterior, se han introducido muchas novedades en Manjaro. Entre ellas, una introducida hoy es la última versión estable del kernel de Linux, un Linux 5.7 que se lanzó el pasado domingo. A continuación tenéis la lista de novedades más destacadas que han llegado junto a Manjaro 20.0.3 y otras que llegaron junto a la entrega anterior.

Novedades más destacadas de Manjaro 20.0.3 y 20.0.2

Las novedades que han incluido en la última imagen ISO son las siguientes:

  • Han añadido su centro de software como paquete.
  • Los temas Arc han sido actualizados.
  • Se ha actualizado el kernel a la versión Linux 5.7.
  • Firefox ha sido actualizado a las series 77 y 78. Actualmente, la versión estable más reciente es Firefox 77.0.1. La 78 es la que está en el canal beta.
  • Las actualizaciones más recientes habituales, incluidas Haskell y Python por Arch.

A los cambios anteriores hay que sumarles los de Manjaro 20.0.2, que son los siguientes:

  • Todos sus Kernels se renovaron o reconstruyeron para el nuevo GCC10.
  • Los paquetes de KDE-git se actualizaron.
  • KDE Applications 20.04.1.
  • Mesa se actualizó a otra versión correctiva.
  • Cinnamon 4.6.0.
  • Más actualizaciones Deepin.
  • Actualizaciones de varios paquetes de GNOME.
  • AMDVLK 2020.Q2.4.
  • NetworkManager 1.24.2 20.
  • Calamares añadió algunas soluciones necesarias para que funcionen nuevamente para los proveedores de hardware de Manjaro.
  • openjdk se actualizó a la serie 11.
  • LibreOffice 6.4.4.

Ya disponible con entornos XFCE, GNOME y KDE

Manjaro usa el modelo de desarrollo conocido como Rolling Release, lo que significa que, tras una primera instalación, recibiremos actualizaciones de por vida. Por lo tanto, las nuevas ISO son solo para instalaciones de cero y todo lo mencionado anteriormente aparecerá como actualizaciones a los usuarios existentes. Manjaro 20.0.3 ya está disponible con escritorios XFCE, GNOME y KDE. La próxima versión mayor ya será un Manjaro 21 cuyo nombre en clave empezará por M y debería ser lanzado este verano… si no hay sorpresas.

from Linux Adictos https://ift.tt/3gYC9gS
via IFTTT

WINE 5.10 empieza el trabajo para añadir librería Unix para NTDLL e introduce casi 400 cambios

WINE 5.10

Fiel a su calendario bisemanal, y tras la v5.9, el proyecto que desarrolla este software de «no emulación» de aplicaciones de Windows ha lanzado WINE 5.10. Como es habitual, han introducido muchos pequeños cambios y corrección de errores, pero la lista de novedades destacadas sólo menciona 6 nuevas funciones. Entre ellas también hay alguna antigua, como que han seguido con el progreso del backend WineD3D Vulkan o que han mejorado el soporte para los drivers del kernel anti-cheat.

Por otra parte, en la sección en la que detallan todo lo que han cambiado mencionan que han corregido 47 fallos y han introducido 397 cambios, siendo el desarrollador que más ha colaborado esta vez Nikolay Sivov con un total de 68. A continuación tenéis las novedades más destacadas que menciona WineHQ en la nota del lanzamiento de WINE 5.10, pero para conocer todos los cambios tendréis que visitar el comunicado oficial.

Novedades más destacadas de WINE 5.10

  • Más progreso en el backend WineD3D Vulkan.
  • Comienzos de una biblioteca Unix separada para NTDLL.
  • Mejor soporte para controladores de kernel anti-trampas.
  • Más sustituciones de glyph en DirectWrite.
  • Soporte para claves privadas DSS.
  • Arreglos de gestión de excepciones ARM64.
  • Varias correcciones de errores.

Los usuarios interesados ya pueden instalar WINE 5.10 desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el último enlace también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también para Android y macOS.

Si, como hasta ahora, no hay sorpresas, la próxima versión será WINE 5.11. Llegará el próximo viernes 19 de junio y entre sus novedades se espera que sigan mejorando la biblioteca Unix separada para NTDLL y añadan varios centenares más de pequeñas funciones.

from Linux Adictos https://ift.tt/376Kjz7
via IFTTT