GIMP 2.10.20 presenta mejoras en barra de herramientas, nuevos filtros y más

La nueva versión de GIMP 2.10.20 ya fue presentada y está disponible para su descarga y actualización. Esta nueva versión continúa el refinamiento de la funcionalidad y el aumento de la estabilidad de la rama 2.10 y presentan algunos cambios en las herramientas, además de la inclusión de nuevos filtros.

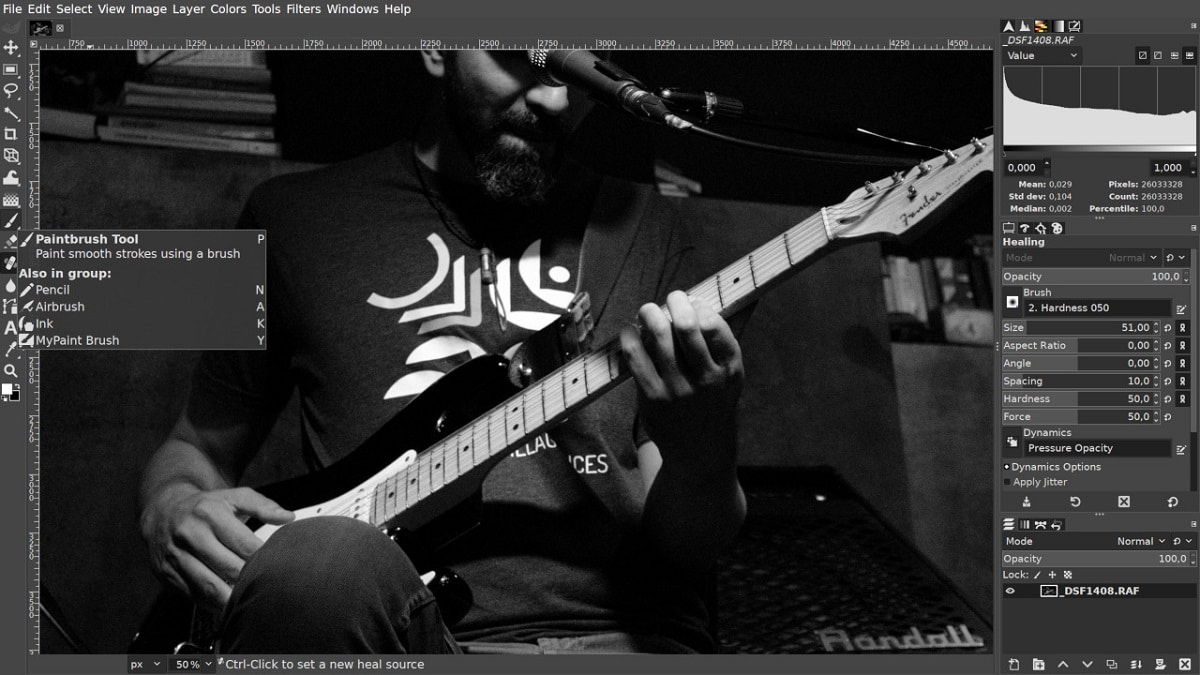
En esta versión se continúan con las mejoras de la barra de herramientas, ya que anteriormente se hizo posible combinar herramientas arbitrarias en grupos, pero a algunos usuarios les resultó incómodo hacer clic con el mouse para expandir los grupos.

Con lo cual en esta versión se ha agregado una opción para la combinación automática del grupo cuando el cursor del mouse se encuentra sobre el icono. Esta opción está habilitada de manera predeterminada solo cuando el panel está organizado en una columna, pero también se puede activar en la configuración para cualquier otro diseño de botones del panel.

Mejoras en GIMP 2.10.20

Por la parte de las mejoras a las herramientas, se proporciona la capacidad de recortar en modo no destructivo, ya que, en lugar de eliminar los píxeles del área de corte, los bordes del lienzo ahora solo se desplazan, lo que permite volver a la versión original no recortada en cualquier momento.
En cuanto los filtros añadidos, podremos encontrar que se agregó:

  • Filtro de desenfoque variable que usa una capa o canal como una máscara de entrada para separar los píxeles que deberían estar borrosos y los píxeles que deberían mantenerse sin cambios.
  • Filtro de «Desenfoque de lente», que difiere del anterior por una simulación más realista de desenfoque debido a la pérdida de enfoque.
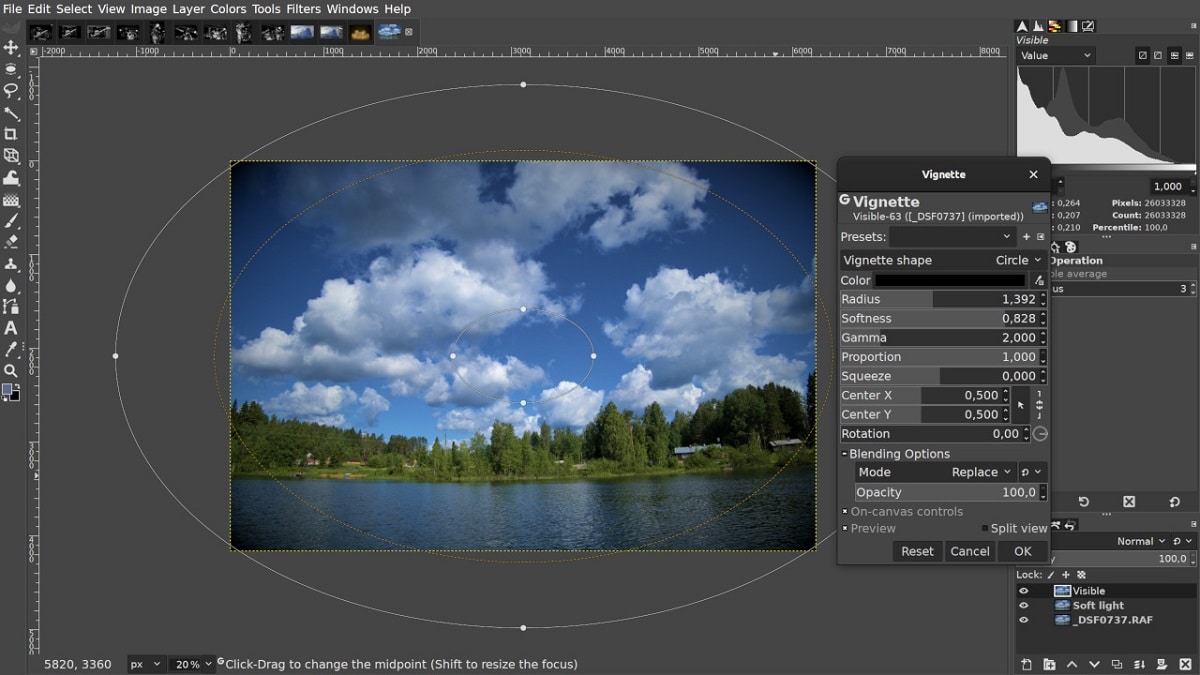
  • «Desenfoque de enfoque», en el que se utiliza una interfaz visual para controlar la simulación de pérdida de enfoque como en el filtro de viñetas actualizado. Tanto Gaussian Blur como Lens Blur son compatibles como métodos de desenfoque.
  • «Bloom» con el efecto de una fuga de luz, que recuerda al filtro «Soft Glow», pero sin reducir la saturación. Técnicamente, el nuevo filtro aísla un área brillante, difumina y luego se recombina con la imagen original.
  • Implementación de la vista previa del filtro da como resultado la memoria caché, incluso si la memoria caché está deshabilitada en la configuración, lo que permite cambiar rápidamente entre la imagen original y el resultado de aplicar el filtro.

Además también podremos encontrar que se ha agregado una nueva sección con la configuración de superposición al cuadro de diálogo con la configuración del filtro GEGL, lo que le permite controlar el modo de fusión y la opacidad.

Soporte mejorado para el formato PSD: los canales al exportar ahora siguen en el orden correcto y con sus colores originales. Se agregó la capacidad de exportar imágenes con una alta profundidad de color en un formato de 16 bits por canal

En los complementos PNG y TIFF, de forma predeterminada, el almacenamiento de valores de color se detiene cuando hay un canal alfa con un valor de 0. El cambio le permite evitar problemas de seguridad si elimina incorrectamente los datos personales de la imagen.
Created with GIMP

Finalmente de los planes para el futuro, se observa el trabajo en la futura rama GIMP 3, en el que se llevará a cabo una limpieza significativa de la base del código y se realizará la transición a GTK3.

La rama maestra se está preparando para la rama 2.99.2, la primera versión inestable de la serie 2.99, sobre la base de la cual se formará la versión 3.0 en el futuro.

¿Cómo instalar GIMP 2.10.20 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de GIMP en sus sistemas, solamente deben de contar con el soporte para poder instalar aplicaciones desde Flatpak.

Basta con ejecutar el siguiente comando para instalar la aplicación en sus sistemas:

flatpak install flathub org.gimp.GIMP

Si ya cuentan con GIMP instalado por este método, pueden realizar la actualización de este ejecutando el siguiente comando:

flatpak update

Al ejecutarlo se les mostrará un listado de las aplicaciones instaladas por Flatpak que cuentan con una actualización, para proceder a ella solo teclean “Y”.

from Linux Adictos https://ift.tt/2UF4Ky9
via IFTTT
KDE Applications 20.04.2 una actualización con pocos cambios pero que beneficia principalmente a Krita y Elisa

Hace poco se presentó la liberación de una nueva actualización de “KDE Applications 20.04.2” en la cual en esta actualización de junio se consolidaron una serie de mejoras para unas cuantas aplicaciones y que no presenta nuevas funciones o cambios relevantes.

Para quienes aún desconocen de KDE Applications, les podemos comentar que estas son un conjunto de aplicaciones y bibliotecas compatibles diseñadas por la comunidad de KDE, que se utilizan principalmente en sistemas operativos basados en Linux, pero en su mayoría de estas aplicaciones son multiplataforma y se lanzan en un programa de lanzamiento común.

Anteriormente, el paquete de aplicaciones de KDE formaba parte de la compilación de software de KDE.

Los ejemplos de aplicaciones destacadas en el paquete incluyen el administrador de archivos Dolphin, el visor de documentos Okular, el editor de texto Kate, la herramienta de archivo Arky emulador de terminal Konsole entre otras.

Novedades de KDE Applications 20.04.2

En total, como parte de la actualización, se publicaron versiones de más de 120 programas, bibliotecas y complementos.

Esta nueva versión de actualización de KDE Applications 20.04.2 incluye el software de respaldo Kup, previamente desarrollado como un proyecto independiente.

En KDE Applications 20.04.2, se propone una nueva versión de Kup 0.8, en la que se agrega el comportamiento al guardar copias de seguridad de rsync cuando solo se selecciona un directorio, se agregan opciones para definir un archivo de lista de excepciones, se agrega soporte para la tercera versión de los metadatos de la utilidad Bup (la utilidad Bup se usa en Kup para guardar copias de seguridad versionadas usando rsync, que hasta ahora solo admite trabajar con Python 2, pero ya se está desarrollando un puerto para Python 3).

Otro cambio de esta nueva versión, es que se ha actualizado el reproductor de música Elisa, cuyos desarrolladores están tratando de implementar las recomendaciones para el diseño visual de reproductores multimedia desarrollados por el grupo de trabajo KDE VDG.

De los cambios recientes en la base de código de Elisa, se destaca la implementación del soporte para la transmisión a dispositivos en la red local utilizando UPnP DLNA. El soporte DLNA se incluirá en la próxima versión principal, en la versión 20.04.2 solo se introducen las correcciones de errores.

Por otra parte, el popular editor de graficos “Krita” desarrollado para artistas e ilustradores, ha mejorado el soporte para tabletas Android y Chromebooks. La compilación de Krita para Android está alojada en Google Play.

La versión para tabletas sigue siendo una variante de la versión habitual para sistemas de escritorio: la adaptación de la interfaz para el control desde pantallas táctiles aún no se ha llevado a cabo, pero el ensamblaje ya es bastante adecuado para los experimentos iniciales.

También se destaca la presentación de la primera versión beta del KIO Fuse universal del módulo KIO, que permite montar directorios desde servidores externos (SSH, SAMBA, FTP, WebDav) o desde archivos (TAR, GZip, BZip2, etc.), y trabajar con ellos como siempre en directorios locales en Dolphin.

KMail ha mejorado la generación de marcado HTML al agregar firmas HTML a un mensaje.

Y además se menciona que la comunidad de KDE se ha unido al proyecto KDE Homebrew, que crea paquetes de aplicaciones KDE para macOS y los coloca en el directorio Homebrew. Se prepararon un total de 106 paquetes, de los cuales 67 bibliotecas y 39 aplicaciones, incluidas Kate, Dolphin y KDevelop.

Si estás interesado en conocer mas al respecto sobre esta nueva actualización liberada de KDE Applications 20.04.02, puedes consultar el registro completo de cambios en la publicación original. El enlace es este. 

Probar KDE Applications 20.04.02

Finalmente, esta nueva actualización estará llegando de manera gradual a las diferentes distribuciones de Linux, por lo que si aún no esta disponible para tu distribución, deberás tener un poco de paciencia.

Aunque también, si ya quieres probar los cambios de esta actualización es posible probar los diferentes componentes por separado con ayuda de la tecnología de los paquetes de Flatpak.

El único requisito, es que tengas el soporte añadido en tu distribucion.

from Linux Adictos https://ift.tt/3e0yKw0
via IFTTT

Haiku OS beta 2 llega con mejoras en soporte de hardware y estabilidad general

Después de casi 2 años de trabajo para corregir errores, mejorar el rendimiento y simplificar la experiencia del usuario desde el lanzamiento de Haiku R1 beta 1, se presenta la segunda versión beta de esta versión.

Para quienes desconocen de Haiku, deben saber que es un sistema operativo gratuito cuyo desarrollo, toma las ideas de BeOS y garantiza una cierta compatibilidad con las aplicaciones escritas para este último.

Novedades de Haiku R1 Beta 2

En el desarrollo de esta beta, participaron 101 contribuyentes con la finalidad de mejorar el soporte de hardware y la estabilidad general, al resolver más de 900 errores. Sin embargo, aunque la funcionalidad de esta versión es completa y el equipo confía en su estabilidad, advierte de posibles errores que podrían conducir a la pérdida de datos.

De los principales cambios que se destacan de esta nueva versión beta, son el soporte mejorado para monitores HiDPI y escalado de la interfaz de usuario en general, a diferencia de la beta 1 con el cual el soporte era significativamente incompleto, según el equipo, ya que aplicaciones, como Deskbar y Tracker, han visto su comportamiento mejorar significativamente bajo HiDPI.

Otro cambio destacado, es el navegador web del sistema “WebPositive”, el cual ahora usa una versión más nueva de WebKit. Sin embargo, contiene una serie de correcciones para el backend de Haiku, en particular para reservar mucha menos memoria y para arreglar WebSockets, así como varios bloqueos.

Gracias a la compatibilidad relativamente robusta de Haiku con POSIX, así como a los puertos del kit de herramientas GUI de código abierto, incluso el software de código abierto más popular se ha portado a Haiku.

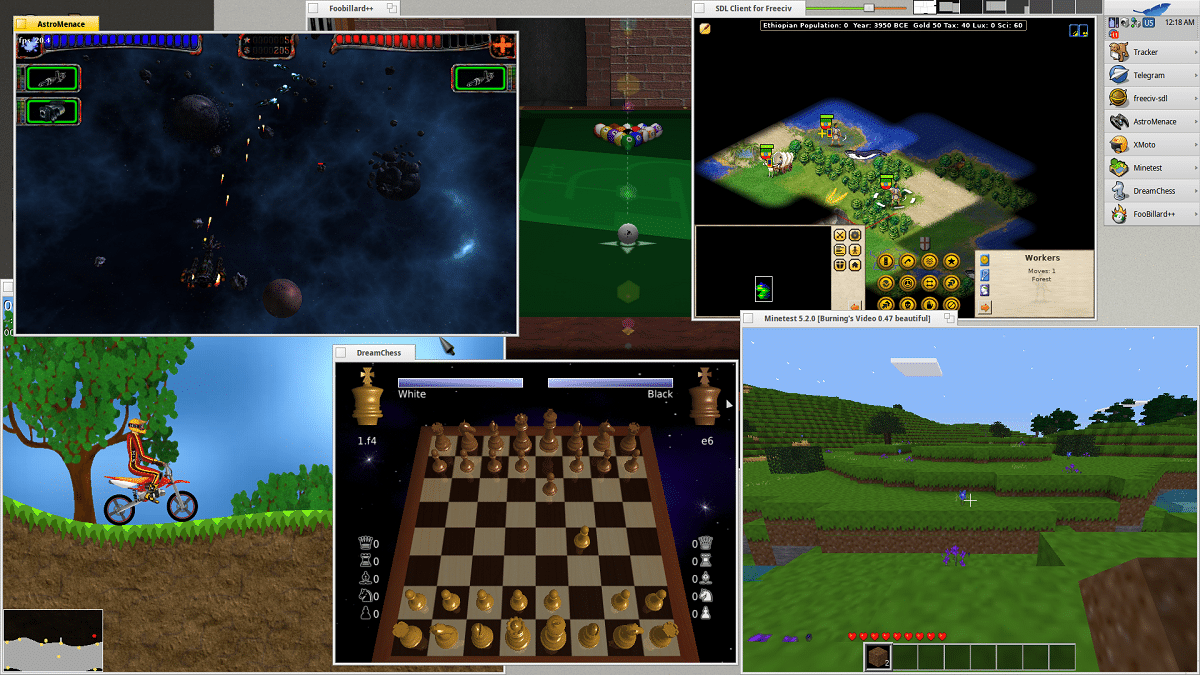
Además, podremos encontrar varias aplicaciones populares, como LibreOffice, Telegram, Okular, Krita, AQEMU y más, se ejecutan en Haiku. Además, varios juegos, como FreeCiv, DreamChess, Minetest y más, funcionan en Haiku, según las notas de la versión.

Por otra parte, podremos encontrar mejoras en la configuración de ratones, teclados y paneles táctiles. Ya que ahora se agrupan en una sola ventana de configuración. Además, ahora se admiten ratones con más de tres botones.

El controlador XHCI (USB 3) ha sido ampliamente reelaborado y limpiado para resolver la mayoría de los problemas de compatibilidad. Ahora es posible usar medios de almacenamiento NVMe que están reemplazando cada vez más a SATA en el hardware moderno.

El trabajo en el controlador Intel Extreme para controladores de video Intel continúa, con un rendimiento mejorado en Sandy Bridge y máquinas de generaciones anteriores.

Los controladores de red se han sincronizado con FreeBSD 12, lo que permite el uso de Ethernet y Wi-Fi en la mayoría de las computadoras.

También podemos leer en la nota de lanzamiento que el controlador para las tarjetas de audio compatibles con Intel HDA también ha recibido algunas mejoras, pero aún queda un largo camino por recorrer para tener una salida funcional en todas las máquinas en cuestión, según el equipo de Haiku.

Por, otra parte se destaca que el instalador ahora admite la exclusión de paquetes opcionales que se incluyen en los medios de instalación. DriveSetup ahora mostrará más información sobre las unidades del sistema, mostrará el espacio utilizado por las particiones existentes y ahora también puede identificar volúmenes cifrados.

La integración del gestor de arranque EFI continúa, ahora se incluye automáticamente en la imagen de arranque anyboot.

Finalmente, también se destaca la emulación de la tecla «meta», ya que algunos de los primeros teclados de estaciones de trabajo incluían una tecla llamada «Meta» que funcionaba como una tecla modificadora adicional junto con Shift y Control.

Aunque la tecla «Meta» está ausente en los teclados modernos, dos elementos principales del software UNIX aún dependen de su presencia: GNU Emacs y la biblioteca de línea de lectura GNU, que es utilizada por bash y una amplia variedad de otro software para leer entradas del terminal.

Finalmente si estás interesado en conocer mas al respecto o en obtener la imagen de esta nueva version, podrás hacerlo dirigiéndote al siguiente enlace. 

from Linux Adictos https://ift.tt/2MS5Hij
via IFTTT

Con la finalidad de atrapar a un pedófilo Facebook y el FBI usaron un fallo zero day en Tails

Es bien sabido que las agencias de investigación de Estados Unidos son bastante especiales, pues cuentan con una gran infinidad de herramientas y métodos para poder localizar y realizar el seguimiento de personas y en esta categoría también entra una de las redes sociales mas famosas, “Facebook”.

Y para quienes aun lo duden, los invito a platicar sobre un artículo en particular con su smartphone o Tablet a un lado o realizar alguna búsqueda de ese artículo en el navegador y casualmente aparecerá en la aplicación de Facebook publicidad relacionada con dicho artículo, (coincidencia… no lo creo)

Dejando de lado las maravillas que hace Facebook con nuestra privacidad (es posible limitar lo que puede recopilar, pero aun así reafirma su autoridad).

Un fallo zero day en Tails permite obtener la IP real

Recientemente se dio a conocer la noticia de un fallo zero day en el reproductor multimedia de la popular distribución orientada al “anonimato” Tails, que permitió a Facebook y al FBI poder atrapar a un pedófilo.

Y es que aun que algo no concuerda, “anonimato”, debemos entender y tener bien claro que ningún sistema es seguro y por mucho que se ofrezca la privacidad, no está exento pues son muchas partes lo que componen al sistema “archivos, bibliotecas, binarios, etc, etc… y si también incluido al usuario” y mientras sea identificado un fallo ese medio se convierte en un blanco a vulnerar.

Y en este caso, Facebook realizo el uso de una herramienta permitió al FBI atrapar al pedófilo “Buster Hernández” el cual utilizaba regularmente la red social para extorsionar con fotos y videos de jóvenes mujeres desnudas, así como enviarles amenazas de violación, bombardeos y tiroteos masivos en las escuelas.

Según documentos judiciales, Hernández se ha dirigido a cientos de niñas menores de edad durante varios años a través del chantaje y las amenazas terroristas.

Además de Facebook, se dice que llamó la atención de las oficinas de campo del FBI en muchos lugares. Pudo escapar de la captura durante tanto tiempo porque estaba usando Tails. El informe señala que el FBI había intentado hackear previamente la computadora de Hernández, pero había fallado porque el enfoque utilizado no era adecuado para Tails. Entonces Facebook se encargó de desenmascararlo.

Sobre el exploit

El exploit desarrollado por los ingenieros de Facebook está dirigido contra la distribución «Tails”. Según el informe, el exploit, es un sistema automatizado que informa cuentas creadas recientemente y envía mensajes a menores.

Pero no lo hicieron solos. De hecho, para perfeccionar su estrategia, Facebook pagó a una compañía de ciberseguridad de terceros para que la ayudara a encontrar y explotar una falla “zero day» en Tails.

El cual derivo en un error en el reproductor de video que puede encontrar la dirección IP real de una persona que mira un video. Todo lo que quedaba era cebar a Hernández y esperar a que mordiera el anzuelo.

El informe estima que un intermediario pasó la herramienta al FBI, que luego obtuvo una orden de allanamiento para que una de las víctimas enviara un archivo de video modificado a Buster Hernández.

Además, si la persona en cuestión ahora está tras las rejas, quedan muchas preguntas. El primero: ¿el fin justifica los medios?. Si Facebook responde que sí, el hecho es que acaba de abrir una caja de Pandora. Cabe señalar que el desarrollo de exploits en el producto de otra compañía también plantea problemas éticos obvios.

Esto es particularmente cierto para Tails, que fue diseñado para garantizar la seguridad de los usuarios, incluidos periodistas y denunciantes., víctimas de acoso y activistas políticos.

Además, Facebook actuó discretamente sin notificar a los desarrolladores de Tails sobre la violación de seguridad más importante.

Normalmente, Facebook debería hacer esto para permitir que los desarrolladores de Tails desarrollen una corrección de errores. Según el informe, las fuentes dijeron que Facebook no consideró necesario hacerlo debido a una próxima actualización de Tails.

Si quieres conocer mas al respecto, puedes consultar la nota original.

Fuente: https://www.vice.com

from Linux Adictos https://ift.tt/2YsC10J
via IFTTT

elementary OS empieza a estar disponible en ordenadores que lo llevan instalado por defecto

Portátiles con elementary OS

En el mercado ya existen muchos portátiles con sistemas operativos Linux. Muchos de ellos tienen instalado por defecto Ubuntu, pero también hay otros con Manjaro, Pop!_OS, Fedora y recientemente Lenovo ha anunciado que venderá portátiles con Red Hat (y Ubuntu). El último proyecto en sumarse a esto es el que lidera Daniel Foré, el de elementary OS, un sistema operativo con muy buen diseño y funciones basado (en parte) en macOS.

Ha sido Cassidy James Blaede quien se ha encargado de dar la noticia. En ella, afirma que «elementary OS 5.1 está ahora disponible nada más abrir la caja en más de una docena de modelos de dos distribuidores, con más en camino«. Pero para ser fieles a la verdad, sí es cierto que el sistema operativo está instalado en los ordenadores que menciona, pero éstos aún no están disponibles para su compra. Sí se pueden reservar en tiendas como Star Labs, a la que podéis acceder desde este enlace.

elementary OS en portátiles «out of the box», una realidad

Uno de los equipos en los que podemos encontrar elementary OS instalado por defecto es el LabTop Mk IV de StarLabs, con un precio de salida de 794€. Pero nada más iniciar (la simulación de) el pedido, vemos un problema: sólo está disponible con teclados en inglés UK y US. El modelo más completo del LabTop Mk IV incluye procesador I7 de Intel, 16GB de RAM, 1920GB en disco SSD y adaptador de carga USB-C, lo que lo deja con un precio de 1332€.

Esta iniciativa y las negociaciones con las OEMs empezaron porque la comunidad preguntaba cómo comprar portátiles que tuvieran elementary OS instalado por defecto, más concretamente para asegurarse de que el sistema operativo que más les gusta funcionaría perfectamente en el portátil elegido. Está claro que esto son buenas noticias para todos aquellos amantes de elementary OS. ¿Eres tú uno de ellos?

from Linux Adictos https://ift.tt/2XUYZ1q
via IFTTT

UBlock Origin ya cuenta con el soporte para el bloqueo de escaneo de puertos de red

Recientemente, se dio a conocer información sobre que ciertos sitios web realizan escaneos de puertos de host local en contra de los visitantes, esto “supuestamente” como parte de una huella digital y rastreo de usuarios o detección de bot.

Dentro de esos sitios web, solamente por mencionar uno de los más populares que realizan el escaneo de puertos locales es el sitio de eBay.com.

Además, resultó que esta práctica no se limita a eBay y muchos otros sitios (Citibank, TD Bank, Sky, GumTree, WePay, etc.) utilizan el escaneo de puertos del sistema local del usuario al abrir sus páginas, utilizando el código para detectar intentos de acceso a computadoras pirateadas, proporcionado por ThreatMetrix.

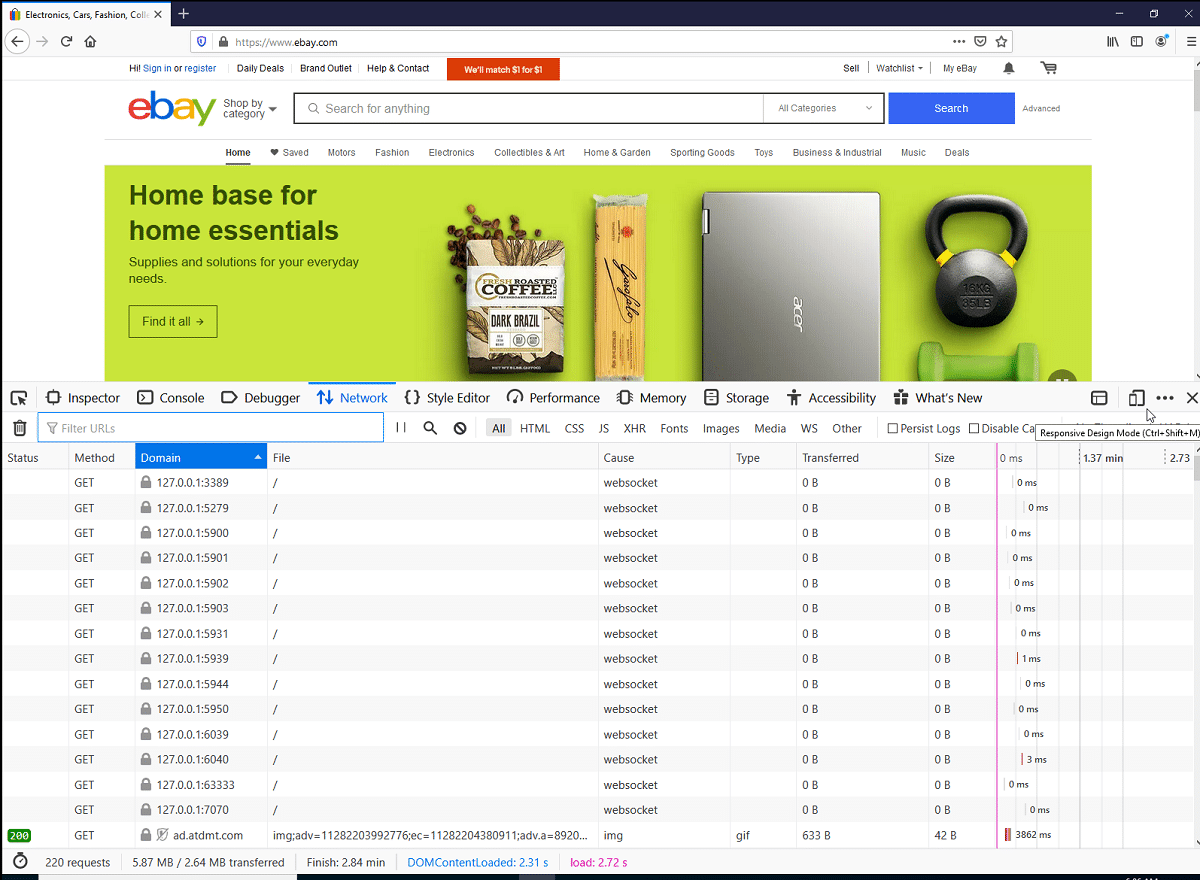
En el caso de eBay, se verificaron 14 puertos de red asociados con servidores de acceso remoto como VNC, TeamViewer, Anyplace Control, Aeroadmin, Ammy Admin y RDP.

Lo más probable es que la verificación se lleve a cabo para determinar si hay signos de malware afectado por el sistema para evitar compras fraudulentas utilizando botnets. El escaneo también se puede utilizar para obtener datos para la identificación indirecta del usuario.

Ante esto el desarrollador de uBlock Origin decidido tomar cartas en el asunto y en EasyPrivacy agregó reglas para bloquear scripts estándar que escanean puertos de red en el sistema del usuario local.

Para el escaneo, se utiliza una técnica basada en un intento de establecer conexiones a varios puertos de red del host 127.0.0.1 (localhost) a través de WebSocket.

El escaneo de puertos es una técnica de confrontación utilizada con frecuencia por pentester o hackers para escanear máquinas con conexión a Internet y determinar qué aplicaciones o servicios escuchan en la red, por lo general para que se puedan llevar a cabo ataques específicos. Es común que el software de seguridad detecte escaneos de puertos activos y lo marque como posible abuso.

El hecho de tener un puerto de red abierto se determina indirectamente en función de las diferencias en el procesamiento de errores al conectarse a puertos de red activos y no utilizados.

WebSocket permite enviar solo solicitudes HTTP, pero una solicitud similar para un puerto de red inactivo falla inmediatamente y para el puerto activo solo después de un tiempo, toma un intento de negociar una conexión. Además, en el caso de un puerto inactivo, WebSocket genera un código de error de conexión (ERR_CONNECTION_REFUSED), y en el caso de un puerto activo, un código de error de negociación de conexión.

Cuando se configura un socket web, especifica un host y un puerto de destino, que no tienen que ser el mismo dominio desde el que se sirve el script. 

Para hacer un escaneo de puertos, el script solo tiene que especificar una dirección IP privada (como localhost) y el puerto que desea escanear.

Un escaneo de puertos puede proporcionar información a un sitio web sobre qué software está ejecutando. Muchos puertos tienen un conjunto bien definido de servicios que los utilizan, por lo que una lista de puertos abiertos ofrece una vista bastante buena de la ejecución de aplicaciones. 

Por ejemplo, se sabe que Steam (una tienda y plataforma de juegos) se ejecuta en el puerto 27036, por lo que un escáner que vea ese puerto abierto podría tener una confianza razonable de que el usuario también tenía steam abierto mientras visitaba el sitio web.

Además del escaneo de puertos, WebSockets también se puede utilizar para atacar sistemas de desarrolladores web que ejecutan controladores WebSocket para aplicaciones React en el sistema local.

Un sitio externo puede recorrer en iteración los puertos de red, determinar la presencia de dicho controlador y conectarse a él.

Entre la introspección de mensajes de error y los ataques de tiempo, un sitio puede tener una idea bastante buena de si un puerto determinado está abierto.

Si el desarrollador comete un error, el atacante podrá obtener el contenido de los datos de depuración, que pueden incluir información confidencial fragmentaria.

Si quieres conocer mas al respecto, puedes consultar la siguiente publicación.

Fuente: https://nullsweep.com/

from Linux Adictos https://ift.tt/3dSiRba
via IFTTT

Vivaldi 3.1 introduce un nuevo gestor de notas y menús confirirables

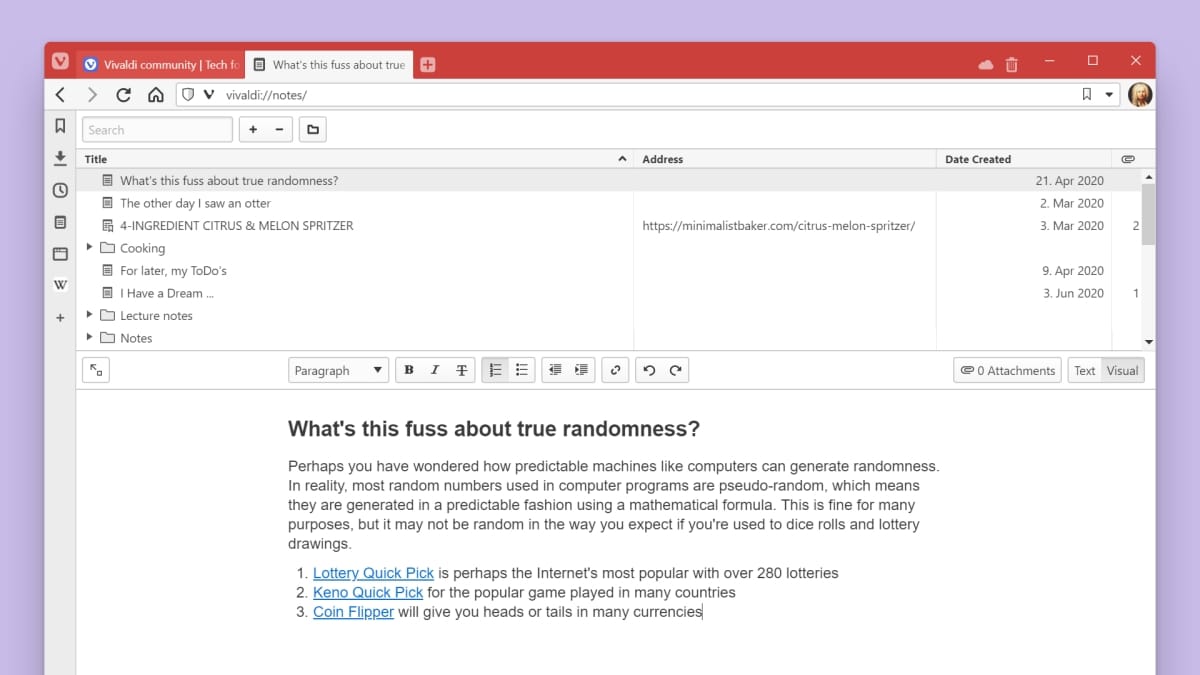
Gestor de notas de Vivaldi 3.1

El pasado 22 de abril, el ex-CEO de Opera lanzó una actualización importante del ya no tan nuevo navegador que desarrolla. Entre las novedades más destacadas que introdujo entonces teníamos nuevos bloqueadores de contenido y mejoras en su Pop-Out (PiP). Hoy 11 de junio ha aterrizado Vivaldi 3.1, y como siempre ha introducido novedades que seguro que le gustan a los usuarios a quienes va dirigido este navegador, que en parte son usuarios muy exigentes o simplemente con otras necesidades.

La novedad más destacada que ha llegado junto a Vivaldi 3.1 es un gestor de notas que podremos usar directamente desde el navegador, sin usar ninguna app externa ni instalar ninguna extensión. Para ser más concretos, lo que han introducido en esta versión es una actualización de su función Notas, una que ahora aparece a pantalla completa y ofrece más opciones. A continuación tenéis la lista de novedades más destacadas que han llegado junto a Vivaldi 3.1.

Novedades más destacadas de Vivaldi 3.1

  • Mejoras en su función Notas, que ahora es un Gestor de Notas completo. La nueva versión se parece mucho a una aplicación integrada como Microsoft Word o LibreOffice Writer, salvando las distancias. Esto incluye una barra de herramientas. Se puede acceder a esta función desde la pantalla de inicio. Entre sus funciones y herramientas tenemos (acceder a la nota del lanzamiento oficial para ver una explicación más extensa):
    • Formateo de texto.
    • Editor WYSIWYG.
    • Buscar texto.
    • Deshacer/Rehacer.
    • Recuento de palabras.
    • Adjuntar imágenes.
    • Edición a pantalla completa.
    • Se pueden añadir nuevas notas desde una selección de página web desde un menú contextual, con comandos rápidos, eliminarlas y reorganizarlas en carpetas.
    • Búsqueda de notas.
    • Las notas se sincronizarán entre dispositivos en la nube.
  • Menús configurables.
  • Mejoras en la velocidad, como la de inicio o la gestión de pestañas.

Vivaldi 3.1 ya está disponible para Windows, macOS y Linux desde su página oficial de descargas, a la que podéis acceder desde este enlace. Los usuarios de Linux lo tenemos en versiones DEB y RPM, pero los que ya lo teníamos instalado recibiremos la actualización desde nuestro centro de software o app de actualizaciones, siempre y cuando nuestra distro añadiera su repositorio automáticamente.

from Linux Adictos https://ift.tt/2B0e88u
via IFTTT

Android 11 Beta ya disponible, llega con mejoras en la comunicación, grabación de pantalla y otras novedades

Android 11

El pasado 4 de septiembre, Google lanzó Android 10, la que fue la primera versión del sistema operativo móvil en no incluir en su nombre ningún dulce. Entre sus novedades, la décima versión del sistema del androide introdujo un nuevo modo oscuro, el Live Caption y respuestas inteligentes. Hoy 10 de junio de 2020, la compañía que se hizo famosa por el gran buscador ha lanzado Android 11 Beta, lo que es la primera versión de prueba del sistema operativo que llegará a su versión estable a finales de este verano.

Android 11 Beta 1 ha llegado una semana después de lo esperado y lo hace de una manera muy diferente a cómo lo ha hecho en otras ocasiones. En vez de emitir un evento en directo, lo que han hecho es compartir varios vídeos y artículos online, información a la que podéis acceder desde este enlace. Esto ha sido así, una vez más, para evitar problemas o la propagación del COVID19 y es algo que harán otras compañías como Apple este mismo mes.

Novedades más destacadas de Android 11 Beta

Tal y como leemos en la nota de su lanzamiento, Android 11 introducirá estas novedades:

  • Se han centrado en facilitar la comunicación:
    • Se pueden ver y responder a las conversaciones a través de nuestras apps favoritas desde un mismo lugar.
    • Burbujas que ayudan a hacer multitarea en el teléfono sin perderse información importante.
    • Las respuestas son más rápidas gracias a una predicción automática de texto y emoji en Gboard.
  • Mejoras en el control de los dispositivos conectados.
  • Nuevos controles multimedia que harán que sea más rápido y conveniente cambiar el contenido de nuestro dispositivo de audio o vídeo que está reproduciéndose. Ahora es más sencillo llevar la música a los auriculares, altavoces o incluso la televisión.
  • Mejoras en la privacidad y seguridad que nos permitirán decidir cuándo se comparte nuestra información.
  • Controles más granulares para los permisos más sensibles. Ahora podremos dar permiso una vez sólo (sólo esta vez) en vez de estar obligados a dárselo para siempre. Si elegimos la opción «Sólo una vez», la siguiente vez que necesite usar un sensor, volverá a preguntar. Los permisos se reiniciarán automáticamente si no hemos usado una app durante mucho tiempo.

Ya disponible

Android 11 estará disponible en forma de beta a partir de hoy y Google asegura que hay muchas más funciones preparadas, como la grabación de pantalla, acceso de voz actualizado, mejoras de rendimiento y un menú de compartir mejorado que facilita compartir contenido desde nuestro teléfono. Las novedades aparecerán antes en la beta para los Pixel, a la que podemos suscribirnos desde este enlace.

from Linux Adictos https://ift.tt/2YlEv0S
via IFTTT

NetBeans 12.0 llega con nuevos modos oscuros, mejoras para TypeScript, PHP 7.4, Java 14 y mas

apache-netbeans

La nueva versión del popular IDE NetBeans 12.0 ya está entre nosotros y la Apache Software Foundation Organization realizo el anuncio de su liberación y disponibilidad hace poco. Esta es la sexta versión preparada por la Fundación Apache después de la transferencia del código NetBeans por parte de Oracle.

Este lanzamiento de Apache NetBeans 12 se caracteriza principalmente por llegar acompañado de un ciclo de soporte extendido (LTS).

Para quienes desconocen de este IDE, deben saber que proporciona soporte para los lenguajes de programación Java SE, Java EE, PHP, JavaScript y Groovy. Además de que entre sus características se encuentra un sistema de proyectos basado en Ant, control de versiones y refactoring

¿Qué hay de nuevo en NetBeans 12.0?

En esta nueva version del IDE, se menciona en el anuncio que el esperado soporte de lenguaje C/C ++ ha sido nuevamente aplazado a la próxima versión, y es que aun que la transferencia del código de Oracle relacionado con el desarrollo de proyectos en C y C++ se completó durante la preparación de la última versión, la integración de este código en NetBeans requirió más tiempo del esperado.

Con lo cual no se pudo transferir esta característica de forma nativa, aun que los desarrolladores pueden instalar a través de módulos del «Administrador de complementos».

En cuanto a las novedades, podremos encontrar el soporte para la plataforma Java SE 14, lo cual esto incluye resaltado de sintaxis y formato de código para construcciones con la nueva palabra clave «record».

Además de que se continuó con la prueba de compatibilidad para la coincidencia de patrones en el operador «instanceof».

En cuando a las características de Java 13, en NetBeans 12.0 se incluye el soporte para convertir bloques de texto multilínea formateados sin escape de caracteres, en el editor de código un conjunto de líneas ahora se puede convertir en bloques de texto similares y viceversa.

De las características de Java 11, se observa la compatibilidad con el modo de inicio de los programas entregados en forma de un solo archivo con código fuente.

Otra característica, es el soporte agregado para Java EE 8 con la capacidad de construir aplicaciones web usando Maven o Gradle.

Las aplicaciones Java EE 8 creadas por NetBeans se pueden implementar en un contenedor Java EE 8 utilizando la nueva plantilla Maven webapp-javaee8 creada para usar con NetBeans.

Para Maven, se ha establecido la integración con la biblioteca JaCoCo y se ha proporcionado la capacidad de pasar argumentos del compilador Java de Maven al editor de código Java.

Se agregó soporte para proyectos modulares de Java y soporte para JavaEE para Gradle. Gradle Tooling API se ha actualizado a la versión 6.3. Se propone un nuevo asistente de aplicación Java Frontend para Gradle, además de que se agregó soporte para depurar proyectos de Gradle Web y Kotlin Gradle.

De los demás cambios que se destacan:

  • Se ha agregado compatibilidad con el lenguaje TypeScript al editor de código.
  • Soporte mejorado para pantallas HiDPI y el widget simplificado HeapView.
  • Se agregaron modos de visualización oscura adicionales de la interfaz: Dark Metal y Dark Nimbus.
  • Soporte agregado para nuevas características de PHP 7.4.
  • Se ha propuesto un nuevo tema FlatLaf.

Si quieres conocer más al respecto puedes consultar el siguiente enlace.

¿Cómo instalar NetBeans 12.0 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/3cPH6oU
via IFTTT

PineTab ya disponible para su reserva por 88.53€. ¿Debería comprar una?

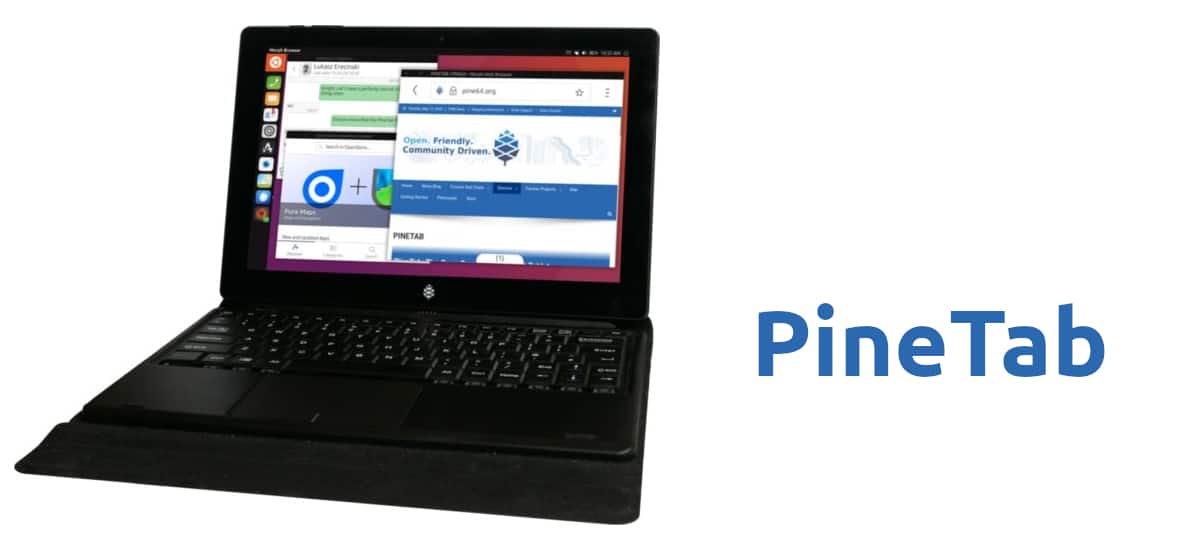
PineTab

El pasado 15 de mayo, PINE64 nos dijo que podríamos reservar la tablet que estaban preparando a finales de mes. No fue así. Tuvieron algunos problemas y, aunque no mencionaron directamente al COVID, es probable que tuviera algo de culpa en el retraso de los envíos de los teléfonos. Dijeron que se iban a retrasar unos días, pero hoy 10 de junio, desde hace unas horas, ya se puede reservar la PineTab, una de las mejores opciones para trastear con Ubuntu Touch.

PINE64 ha puesto a nuestra disposición dos versiones: la tablet suelta y un combo con tablet + teclado, uno retroiluminado y con sujeción magnética que también incluye panel táctil, lo que hará que la PineTab se parezca un poco más a un portátil muy barato. Eso sí, hay que tener en cuenta que, por lo menos en estos momentos, el teclado sólo está disponible en versión en inglés; aún no han mencionado si habrá versiones en otros idiomas, aunque yo no me haría demasiadas ilusiones.

El 15 de junio sabremos cuándo empezarán a enviar las PineTab

Recordamos que las especificaciones técnicas de la PineTab son las siguientes:

  • Sistema operativo por defecto: Ubuntu Touch
  • Allwinner A64 Quad Core SOC con GPU Mali 400 MP2.
  • 2GB de RAM LPDDR3.
  • Pantalla LCD capacitativa de 10″ MiPi 720p.
  • Ranura para tarjeta Micro SD desde donde se puede iniciar el sistema operativo.
  • 64GB of eMMC.
  • Salida de vídeo digital HD.
  • USB 2.0 A.
  • Micro USB 2.0 OTG
  • Cámara delantera de 2Mpx.
  • Cámara principal o trasera de 5Mpx.
  • Espacio M.2 opcional.
  • Altavoces estéreo y micrófono.
  • Botones de volumen y botón de «Inicio».
  • Teclado que se puede adjuntar magnéticamente (opcional).
  • Batería de 6000mAh.
  • Puerto de 3.5″ Barrel Power (5V 3A).
  • Múltiples placas de expansión para LTE, LoRa y SATA SSD.
  • Precio de 99.99$ . Yo he pedido una y hacen la conversión $/€, por lo que en España y la CE tiene un precio de 88.53€ o 106.25€ la versión con teclado. Al precio anterior hay que sumarle los gastos de envío e iba, por lo que en España supera los 120€.

PINE64 avisa: no es una tablet normal

En la página para reservar la PineTab, PINE64 hace algunas advertencias:

  • No podremos comprar la PineTab junto a otros productos, debido a algo relacionado con la batería.
  • De 1-3 píxeles muertos en la pantalla son «normales» en un panel LCD y no debería ser considerado como un defecto. Si estás leyendo esto y te sorprende, es una verdad como un templo, algo real que nadie menciona, pero que nos impide tirar de garantía en prácticamente cualquier marca.
  • Se trata de una tablet pensada para la comunidad PINE64, es decir, usuarios que queremos probar todo este mundo de un dispositivo a bajo precio, con Linux táctil y que ofrece opciones para instalar/probar otros sistemas operativos, como postmarketOS o la versión móvil de KDE neon. No es una tablet normal como una Android y algunas cosas serán más difíciles de hacer. Es un mundo diferente y hay que tenerlo en cuenta. Avisan diciendo directamente que si un nivel de satisfacción bajo, como lo de los pixeles, va a ser un problema para ti, sencillamente no la compres.

Sobre cuándo empezarán a enviarlas, es algo que aún están debatiendo internamente. Sólo hay algo confirmado: informarán el día 15 de junio, pero esto no significa que empezarán a enviarlas ese día. Dependiendo de lo que decidan en el debate interno, la PineTab podría empezar a enviarse el próximo lunes, siendo ilusamente optimistas, a finales de este mes o aún más tarde. Con suerte y lo que espero, los primeros afortunados podremos disfrutar de nuestra PineTab este junio.

¿Debería comprar una PineTab?

Personalmente, sólo me gusta dar información de la que estoy seguro o casi seguro, por lo que no puedo dar una respuesta clara a esta pregunta porque aún no he probado el sistema operativo por mí mismo. Sí que he investigado sobre su funcionamiento y hay que tener en cuenta algunas cosas:

  • No se parece en nada a Android. Si lo que quieres es una tablet con aplicaciones nativas y perfectas como las de Twitter o Instagram oficiales, no la compres.
  • Si quieres hacer lo mismo que en Ubuntu, no la compres. Ubuntu Touch tiene restricciones para asegurar su funcionamiento sin estropear nada, por lo que no podremos hacer muchas cosas que sí podemos hacer en los ordenadores.
  • Si quieres probar Ubuntu Touch, cómprala. Es el dispositivo más barato que podrás conseguir, más incluso que sus teléfonos.
  • Si quieres probar cosas y mucho de tu uso es web, cómprala. Tiene sus propias aplicaciones, y en la OpenStore hay más, muchas de ellas basadas en webs.
  • Te gusta trastear: cómprala. En tus trasteos podrás instalar diferentes versiones móviles de Linux, instalar apps de escritorio con Libertine, como explicaremos aquí o en nuestro blog hermano Ubunlog, y usar un sistema operativo que tiene un futuro prometedor.

¿Vas a comprar la PineTab?

Reservar versión normal.

Reservar versión con teclado.

from Linux Adictos https://ift.tt/30wNij9
via IFTTT