Tails 4.8 llega con rediseño de pantalla de bienvenida, Kernel 5.6 y más

Hace poco fue anunciada la liberación de la nueva version de la popular distribución de Linux especializada en el anonimato en la red, “Tails 4.8” (The Amnesic Incognito Live System) la cual está basada en la base del paquete Debian.

En esta nueva version se destacan las mejoras a la pantalla de bienvenida, así como también de eliminación del navegador web Unsafe Browser y actualizaciones y correcciones de errores.

Para aquellos que desconocen de Tails, deben saber que está es una distribución que esta basada en la base del paquete Debian 10 y diseñada para proporcionar acceso anónimo a la red, con la finalidad de preservar la privacidad y el anonimato del usuario en la red.

La salida anónima de Tails es proporcionada por Tor en todas las conexiones, ya que el tráfico a través de la red Tor, están bloqueadas por defecto con un filtro de paquetes, con lo cual el usuario no deja rastro en la red a no ser que quiera lo contrario.

Principales novedades de Tails 4.8

En esta nueva versión de Tails se destaca la eliminación del navegador Unsafe Browser, que permite la conexión directa sin pasar por Tor, que se utiliza para conectarse a través de portales cautivos de redes inalámbricas públicas, está prohibido de forma predeterminada.

Dado que el uso mal considerado de Unsafe Browser puede contribuir a desanonimizar al usuario (por ejemplo, después de explotar una vulnerabilidad en Thunderbird, un atacante puede iniciar Unsafe Browser y revelar la IP real), de forma predeterminada solo se permite Tor Browser en el kit de distribución, y para usar Unsafe Browser, se debe establecer una opción especial en la configuración.

Otro de los cambios que se destaca de esta nueva version de Tails 4.8 es el rediseño significativo de la pantalla de bienvenida, que guarda la configuración entre reinicios.

Actualmente, esta función está limitada por la configuración para habilitar el navegador Unsafe Browser, pero aparecerán otras opciones en la próxima versión.

En cuanto al corazón del sistema, en Tails se implementa el Kernel de Linux 5.6 y en las aplicaciones se introdujeron las actualizaciones de Tor Browser 9.5.1, Thunderbird 68.8.0, gnutls 3.6.7-4, tor 0.4.3.5, intel-microcode 3.20200609.2 y LibreOffice 6.1.5-3.

Por la parte de la version de Tor Browser 9.5.1, está versión está sincronizada con la base de código Firefox 68.10.0 ESR, en la que se han corregido varias vulnerabilidades, cuyos detalles aún no se han resuelto.

Además de que el complemento NoScript se ha actualizado a la versión 11.0.32 y se realizó la corrección del Bug 40009 con la cual se mejora la estabilidad de autenticación del cliente de Tor.

Finalmente si estás interesado en conocer mas al respecto sobre esta nueva version de la distribución, puedes consultar los detalles en el anuncio original.

El enlace es este.

Descargar Tails 4.8

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este. La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1 GB capaz de funcionar en modo en vivo.

Además es importante tomar en cuenta que esta nueva version de Tails 4.6, como la mayoría de sus predecesores, también corrige algunos agujeros de seguridad por lo que sus desarrolladores recomiendan encarecidamente que se realice la actualización a esta nueva version en caso de estar en una anterior.

¿Cómo actualizar a la nueva versión de Tails 4.8?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión. Deben saber que la actualización directa a Tails 4.8 la pueden realizar directamente desde Tails 4.2 o superior.

Mientras que para los usuarios que siguen en la rama 3.xxx deben pasar primero a la versión 4.0 (aun que lo recomendable seria realizar una instalación en limpio de Tails 4.6).

Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/3907MTR
via IFTTT
La nueva versión correctiva de VirtualBox 6.1.12 ya fue liberada y soluciona 14 errores

Los desarrolladores de Oracle que están a cargo del desarrollo de la popular herramienta de virtualización «VirtualBox» han dado a conocer la publicación de una nueva versión correctiva y en la que se señala que se realizaron 14 correcciones.

En esta nueva version de VirtualBox 6.1.12 además de las correcciones de errores también podremos encontrar algunos cambios, de los cuales son en los componentes para la integración con OCI, mejoras para el adaptador gráfico y unas cuantas cosas mas.

¿Qué hay de nuevo VirtualBox 6.1.12?

En esta nueva version de VirtualBox los desarrolladores han añadido en los componentes para la integración con OCI (Oracle Cloud Infrastructure) un nuevo tipo de conexión de red experimental la cual permite que la VM local actúe como si se estuviera ejecutando en la nube;

En VBoxManage se resolvieron los problemas con las opciones de análisis para el comando «edición de instantáneas» y solucionó un bloqueo al enviar entradas incorrectas al comando ‘VBoxManage internalcommands repairhd’.

En componentes 3D de complementos para sistemas invitados, se han resuelto los problemas con la liberación de objetos de textura que llevaron al colapso de los sistemas invitados.

El problema con la omisión en el lado del host de la operación de escritura en el archivo en el directorio compartido para el que se usa mmap en sistemas con núcleos de Linux desde 4.10.0 a 4.11.x.

El problema con el controlador de uso compartido de directorios se ha resuelto, lo que en raras ocasiones condujo a la conclusión de un error en los sistemas Windows de 32 bits al realizar la operación de vaciar las memorias intermedias de escritura en el disco para los archivos reflejados en la RAM.

De los demás cambios que se mencionan en el anuncio:

  • La API mejoró la administración de recursos del huésped.
  • Se han resuelto los problemas con el icono de búsqueda inversa en la interfaz de visualización del registro.
  • Soporte mejorado para la emulación del controlador BusLogic.
  • En la implementación del puerto serie, se elimina la regresión en el procesamiento de datos en modo FIFO.
  • Capacidades mejoradas de redimensionamiento de pantalla para el adaptador gráfico virtual VMSVGA.
  • El problema con la determinación de la imagen ISO con complementos para sistemas invitados.
  • Además de los sistemas invitados, se agrega salida de gráficos experimentales a través de GLX.

¿Como instalar VirtualBox 6.1.12?

Si están interesados en poder instalar esta nueva versión de VirtualBox en sus sistemas, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

En el caso de aquellas distribuciones basadas en Debian, Ubuntu y demás con soporte para paquetes .deb.

Para ello vamos a abrir una terminal y en ella tecleamos (para Debian y basados en este):

wget https://download.virtualbox.org/virtualbox/6.1.12/virtualbox-6.1_6.1.12-139181~Debian~stretch_amd64.deb

Para Ubuntu y derivados:

wget https://download.virtualbox.org/virtualbox/6.1.12/virtualbox-6.1_6.1.12-139181~Ubuntu~bionic_amd64.deb

Hecha la descarga su instalación la pueden hacer con su gestor de paquetes preferido o desde la terminal con:

sudo apt install ./virtualbox*.deb

Y en caso de tener problemas con las dependencias las solucionamos con:

sudo apt -f install

Ahora en el caso de querer seguir recibiendo actualizaciones, podemos añadir el repositorio de la aplicación a nuestro sistema. Esto lo hacemos ejecutando en la termina:

echo "deb https://download.virtualbox.org/virtualbox/debian $(lsb_release -cs) contrib" | sudo tee /etc/apt/sources.list.d/virtualbox.list

Hecho esto, ahora debemos agregar la clave PGP pública del repositorio oficial de los paquetes de VirtualBox al sistema.

De lo contrario, no podremos utilizar el repositorio oficial de paquetes de VirtualBox. Para agregar la clave PGP pública del repositorio oficial de paquetes de VirtualBox, ejecuten el siguiente comando:

wget -q https://www.virtualbox.org/download/oracle_vbox_2016.asc -O- | sudo apt-key add -
sudo apt-get update

Mientras que para los que son usuarios de Fedora, RHEL, CentOS, debemos realizar lo siguiente, que es descargar el paquete con:

wget https://download.virtualbox.org/virtualbox/6.1.12/VirtualBox-6.1-6.1.12_139181_fedora32-1.x86_64.rpm
wget https://www.virtualbox.org/download/oracle_vbox.asc

Para el caso de OpenSUSE 15 el paquete para su sistema es este:

wget https://download.virtualbox.org/virtualbox/6.1.12/VirtualBox-6.1-6.1.12_139181_openSUSE150-1.x86_64.rpm

Después de ello tecleamos:

sudo rpm --import oracle_vbox.asc

E instalamos con:

sudo rpm -i virtualBox-*.rpm

Ahora para verificar que la instalación se realizó:

VBoxManage -v

Para el caso de Arch Linux y sus derivados:

sudo pacman -S virtualbox

Como paso adicional podemos mejorar el funcionamiento de VirtualBox con ayuda de un paquete, este paquete habilita VRDP.

Para instalarlo, ejecuta los siguientes comandos:

curl https://download.virtualbox.org/virtualbox/6.0.14/Oracle_VM_VirtualBox_Extension_Pack-6.0.14.vbox-extpack
sudo VBoxManage extpack install Oracle_VM_VirtualBox_Extension_Pack-6.0.14.vbox-extpack

Aceptamos los términos y condiciones e instalamos el paquete.

Para verificar que se instaló correctamente:

VBoxManage list extpacks

from Linux Adictos https://ift.tt/2DDa1AC
via IFTTT

SR Linux, el nuevo sistema operativo de red de Nokia para enrutadores

Nokia dio a conocer hace poco la introducción de un nuevo sistema operativo de red llamado «Service Router Linux» (SR Linux), el cual describe como un sistema centrado en el uso de centros de datos y entornos de nube en la infraestructura de red.

SR Linux se considera un componente clave de las soluciones de Nokia Data Center Fabric y se instalará en los enrutadores Nokia 7250 IXR y 7220 IXR. La solución basada en SR Linux ya se está probando en el nuevo centro de datos danés de Apple.

Sobre SR Linux

A diferencia de otros sistemas operativos para equipos de red basados ​​en el kernel de Linux, SR Linux conserva la capacidad de acceder al entorno Linux subyacente, que no está oculto detrás de las API e interfaces especializadas.

Los usuarios tienen acceso al kernel de Linux no modificado y a las aplicaciones básicas del sistema (bash, cron, Python, etc.), y las aplicaciones específicas se crean utilizando NetOps Toolkit, que no está vinculado a ciertos lenguajes de programación.

Las aplicaciones basadas en NetOps Toolkit, como las implementaciones de protocolos de enrutamiento, obtienen acceso a varias API de red, pero funcionan como componentes independientes.

Este enfoque permite administrar aplicaciones por separado del sistema operativo, por ejemplo, puede actualizar la aplicación sin hacer cambios en el sistema o actualizar el sistema operativo sin reconstruir las aplicaciones.

Además de las aplicaciones estándar, como la implementación de protocolos de enrutamiento, está permitido ejecutar programas arbitrarios de terceros fabricantes.

El uso del kernel de Linux no modificado simplifica enormemente el mantenimiento de parches con la eliminación de vulnerabilidades y la creación de complementos. La capacidad declarada para acceder a utilidades, parches y paquetes de Linux, así como el soporte para el lanzamiento en contenedores aislados. Soporte para definir puntos de interrupción para revertir cambios en caso de problemas.

La administración se puede hacer a través de gNMI (interfaz de administración de red gRPC), interfaz de línea de comando, complementos de Python y API JSON-RPC.

Para acceder a la funcionalidad de los servicios que se ejecutan en el sistema, se propone utilizar gRPC y Protocol Buffers.

Las aplicaciones SR Linux pueden intercambiar datos de estado utilizando la arquitectura de publicación/suscripción (pub / sub), que también utiliza gRPC y Protocol Buffers, y utiliza IDB (Nokia Impart Database) como mecanismo de entrega garantizado.

Para estructurar la información sobre el estado y la configuración de la aplicación utilizada, se utilizan modelos de datos YANG (Yet Another Next Generation, RFC-6020 ).

Las implementaciones de protocolo de red, incluido el Protocolo multiprotocolo de puerta de enlace fronteriza (MP-BGP), Ethernet VPN (EVPN) y LAN virtual extensible (VXLAN), se basan en la probada pila de protocolos SR OS (Sistema operativo Nokia Service Router), ya implementada en más de un millón de enrutadores Nokia Para hacer un resumen de los componentes de hardware, se utiliza la capa Nokia XDP (ruta de datos extensible).

Para automatizar las operaciones de creación, implementación, configuración de la infraestructura de red del centro de datos, recopilación y análisis de telemetría, se ofrece Nokia Fabric Services Platform (FSP).

FSP también proporciona herramientas de simulación de redes de software para simplificar la planificación, diseño, prueba y depuración de redes en centros de datos. Los componentes de red se simulan mediante el aislamiento de contenedores basado en la plataforma Kubernetes, que le permite ejecutar instancias individuales de SR Linux en sus entornos aislados.

En esencia, FSP permite crear mediante programación una copia virtual de una red real y usar el mismo software (SR Linux en contenedores) que se usa en enrutadores y conmutadores reales en esta red simulada. Además, la red real y simulada utiliza la misma configuración, lo que le permite utilizar una red simulada por software como primer enlace para realizar y probar cambios.

Basado en un entorno simulado, FSP puede generar toda la información necesaria para implementar una red real.

Si quieres conocer mas al respecto, puedes consultar el comunicado oficial de Nokia dirigiéndote al siguiente enlace.

from Linux Adictos https://ift.tt/30eHs4k
via IFTTT

SoftMaker Office 2021: ¡cuidado! No es software de código abierto ni libre

Softmaker Office 2021

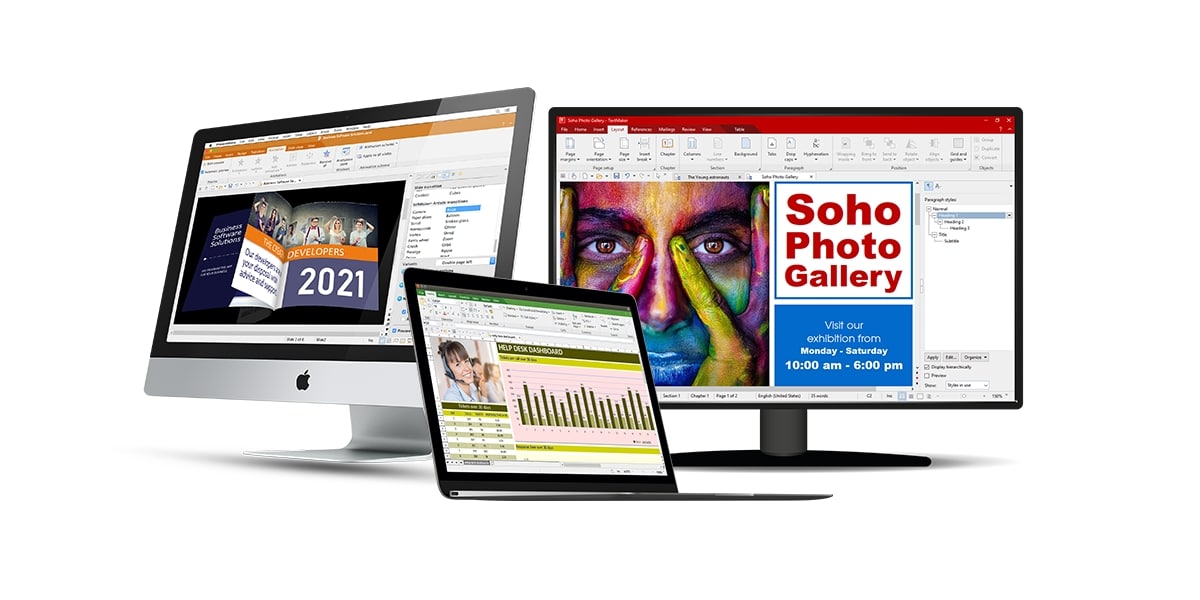
SoftMaker Office lleva tiempo siendo una suite ofimática bastante completa y potente, con una interfaz gráfica muy similar a la de Microsoft Office y que está cada vez captando a más y más usuarios. Está disponible tanto para Windows, como para macOS y Linux, así como para plataformas móviles como Android.

Como digo resulta bastante atractiva, y con el lanzamiento del actual SoftMaker Office 2021 y todas sus mejoras, muchos la están ofertando como la mejor alternativa para Linux si quieres prescindir de Microsoft Office. Como sabes, la suite de MS no está disponible para Linux, aunque la empresa de Redmond sí que ha lanzado apps para Android.

SoftMaker es una empresa desarrolladora de software con sede en Nurember, Alemania. Y son los que están detrás de esta suite ofimática. Es un freeware (tiene versión de prueba gratis) y con versión completa de pago, pero no es libre ni de código abierto. Simplemente se trata de una suite de herramientas ofimáticas cuyo código fuente desconoces al igual que el de Microsoft.

Existen otras suites ofimáticas muy parecidas a Microsoft Office. En este caso son chinas, como WPS Office y Kingsoft Office, de las que ya hemos comentado algo en LxA en otras ocasiones…

Bien es cierto que parece la suite alternativa más similar a lo que ofrecen desde MS. No solo por su aspecto visual de la interfaz gráfica, también porque tiene un gran soporte para formatos como DOC, XLS, PPT, así como DOCX, XLSX, y PPTX.

Incluso tiene varias ediciones como Office, como la Standard Edition y Professional Edition, estando la primera subdivida en NX Home y NX Universal. Según la edición cuesta de 39.95€ al año a 89.95€ según la elegida y planes de pago disponibles (se puede pagar también mes a mes en vez de pagos únicos anuales).

Pero recuerda, si quieres libertad real: LibreOffice, OpenOffice, y Calligra.

from Linux Adictos https://ift.tt/2ZyjPoh
via IFTTT

Chrome 84 elimina las notificaciones más molestas e introduce varias API para desarrolladores nuevas

Chrome 84

Después de saltarse la v82 y volver a la normalidad en la siguiente versión, Google ha lanzado Chrome 84. En el lanzamiento de mayo se incluyeron novedades, pero no tantas o tan importantes como las que han llegado junto a un último aterrizaje que también está preparando el terreno para futuras versiones. Para ser fieles a la verdad, no es que lo que hay disponible desde ayer incluya muchas mejoras visibles, sino que integra muchas herramientas para desarrolladores y APIs web.

Entre las novedades más destacadas que sí veremos los usuarios, hay una que agradeceremos todos: el bloqueo de las ventanas emergentes de las páginas web que están abusando de esta función para hacernos saber que pueden enviarnos notificaciones cuando hay alguna novedad. En cualquier caso, es algo que ya estaba disponible en Firefox desde 2019. A continuación tenéis las novedades más destacadas que han llegado junto a Chrome 84.

Novedades más destacadas de Chrome 84

  • API WEB OTP. Esto es algo que ideó y lanzó Apple. Google ha decidido implementarlo y lo que hace es que los navegadores web móviles (o los que tengan acceso a algo parecido) puedan detectar SMS entrantes que contienen códigos de un solo uso (OTP) enviados como parte de una autenticación en dos pasos. Una vez recibidos esos SMS, el campo del código se rellena automáticamente.
  • API de animaciones web. Se trata de nuevas funciones JavaScript que los desarrolladores pueden usar para tener mejor control sobre las secuencias de animaciones que hay en un navegador.
  • API Screen Wake Lock. De momento se ha añadido como experimental y no se sabe si seguirá disponible en el futuro. Esta API puede impedir que dispositivos móviles bajen el nivel de su brillo o bloqueen la pantalla cuando Chrome necesite seguir ejecutándose. Las webs pedirán permiso para que esta API se pueda usar.
  • API de detección de idle. También como experimental ha llegado esta API que detectará cuando pasa cierto tiempo sin usar algún componente, como el teclado, el ratón o la pantalla del móvil/tablet. Si hay inactividad, las operaciones más exigentes podrían pausarse o apagarse para ahorrar batería.
  • API de indexado de contenido. Otro experimento. Es una lista de recursos que Chrome ya ha guardado sobre una página web o una web app. Los desarrolladores pueden usar esta función para mejorar las experiencias sin conexión.
  • Se acabó el spam de notificaciones. Chrome 84 será la primera versión del navegador de Google donde las notificaciones de algunas webs con mala reputación están ocultas por defecto. Estas notificaciones están ahora ocultas bajo el icono de la campana. Más información sobre su funcionamiento en este enlace.
  • Se ha eliminado el soporte para TLS 1.0 y 1.1. Como otros navegadores, Google los ha eliminado por ser inseguros. Esta restricción estaba planeada para Chrome 81, pero decidió retrasarla por la pandemia del coronavirus, para dar más tiempo a los desarrolladores (y yo creo que para no limitar la información en tiempos tan difíciles).
  • Bloqueo de descargas alojadas en direcciones HTTP. Desde este lanzamiento, Chrome bloqueará por defecto las descargas de sitios HTTP vía HTTPS. Google llama a esto «contenido mixto» y lo considera peligroso, porque podemos creer que estamos descargando de un sitio HTTPS porque es lo que aparece en la barra de URL, pero en realidad se están bajando vía HTTP. La novedad es que ahora aparecerá una alerta, una que también se retrasó por el coronavirus, y que podremos omitir desde las opciones avanzadas.
  • Se han añadido mejoras de seguridad detalladas en este enlace.
  • Se han eliminado APIs de desarrolladores obsoletas detalladas en este enlace.

Ya disponible para todos los sistemas soportados

La fecha del lanzamiento oficial de Chrome 84 fue ayer 14 de julio. Desde un primer momento, ya se puede descargar desde su página web oficial, a la que podemos acceder desde aquí. Aunque Google suele entregar sus actualizaciones de forma gradual, los usuarios existentes ya deberíamos tener su actualización esperándonos en el centro de software de nuestra distribución Linux.

from Linux Adictos https://ift.tt/2WhVf8Y
via IFTTT

La biblioteca libtorrent ya cuenta con soporte para el protocolo WebTorrent

Feross Aboukhadijeh (quien escribió el código de WebTorrent) dio a conocer hace poco que agregó el soporte para el protocolo WebTorrent a la biblioteca libtorrent (que ofrece una implementación eficiente del protocolo BitTorrent en términos de consumo de memoria y carga de CPU).

Para quienes desconocen de WebTorrent, deben saber que este es un cliente de torrent de transmisión P2P escrito en JavaScript por Feross Aboukhadijeh (quien también creó YouTube Instant) y el equipo de WebTorrent para su uso en navegadores web, así como un escritorio WebTorrent independiente versión capaz de conectar redes sin servidor WebTorrent y BitTorrent.

Sobre WebTorrent

El video en línea es el foco principal, ya que es donde WebTorrent es más útil. Es menos adecuado para archivos o conjuntos de datos más pequeños, pero es ideal para archivos más grandes.

La disponibilidad de archivos, como con BitTorrents, depende de la siembra de torrent. Si pocos usuarios comparten un archivo, un servidor HTTP que proporciona siembra web sería la alternativa.

No se puede compartir sin webseeding. Sin embargo, esto podría tener algunas implicaciones positivas. En lugar de usar un sitio de carga de intermediario para compartir un archivo privado grande con otra persona, con WebTorrent puede conectarse directamente sin dejar rastros en algún lugar o potencialmente archivado en algún sitio de carga.

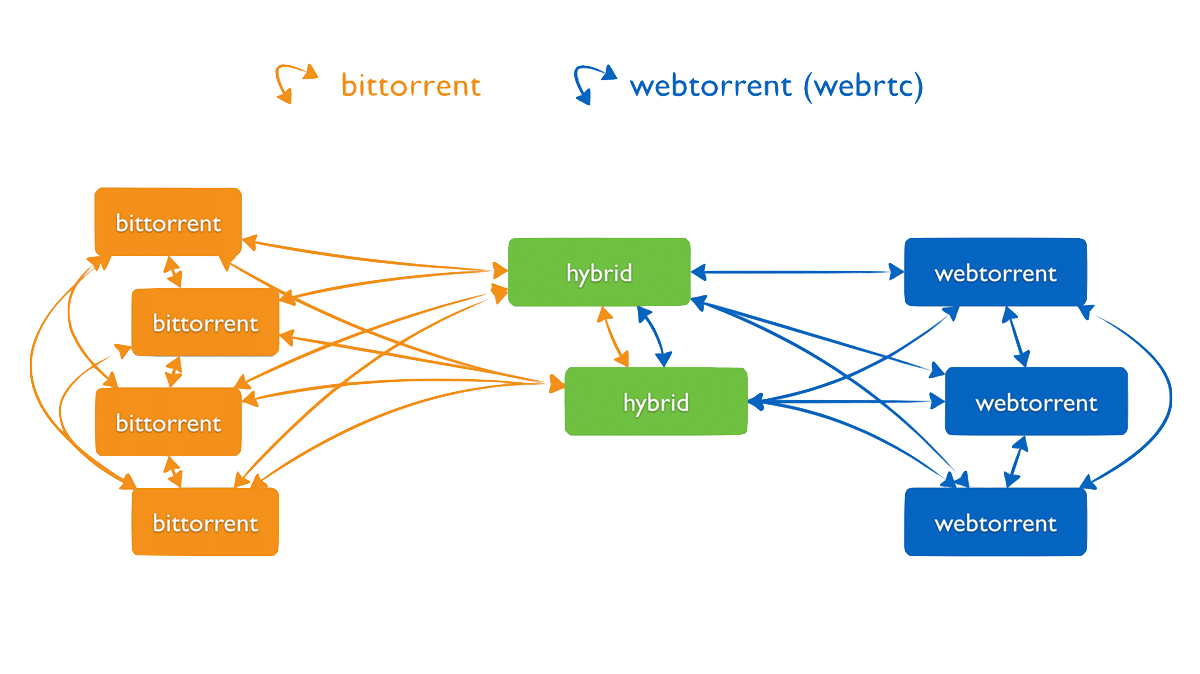
WebTorrent es una extensión del protocolo BotTorrent que permite organizar una red descentralizada de distribución de contenido que opera a través de la interconexión de los navegadores de los usuarios que ven el contenido.

El proyecto no requiere infraestructura de servidor externo y complementos de navegador para funcionar. Para vincular a los visitantes del sitio a una única red de entrega de contenido, es suficiente colocar un código JavaScript especial en el sitio que utiliza la tecnología WebRTC para el intercambio directo de datos entre los navegadores.

El proyecto también desarrolla el cliente de escritorio WebTorrent Desktop , que tiene características tan avanzadas como la transmisión de video.

libtorrent ya cuenta con WebTorrent

La integración de WebTorrent en libtorrent le permitirá participar en la distribución de contenido no solo a través de los navegadores de los visitantes del sitio web, sino también a través de clientes de torrent estacionarios que usan la biblioteca libtorrent, incluidos Deluge y qBittorrent (rTorrent no afecta el cambio, ya que usa una biblioteca libtorrent diferente).

La implementación de WebTorrent agregada a libtorrent se escribe en C ++ y, si se desea, se puede portar a otras bibliotecas y clientes de torrent (el WebTorrent original se escribe en JavaScript).

Por lo tanto, se pueden formar redes híbridas con participantes capaces de interactuar con redes basadas en BitTorrent y WebTorrent.

Los clientes de torrent basados ​​en libtorrent podrán conectarse a los pares de WebTorrent que se ejecutan en navegadores, por ejemplo, participando en el intercambio de archivos a través de instant.io, así como en sistemas de transmisión de video o alojamiento de video basados ​​en PeerTube.

El soporte de WebTorrent libtorrentabre la puerta para que muchos más clientes de torrent se conecten a los pares del navegador. Los pares del navegador (que deben usar WebRTC) ahora podrán acceder a una gran cantidad de torrents que actualmente solo están disponibles para los pares TCP / UDP.

El protocolo WebTorrent permite a los pares conectarse a través de WebRTC además de los transportes TCP y UDP ampliamente compatibles. De hecho, el soporte UDP se agregó al protocolo BitTorrent en una extensión de protocolo (consulte el protocolo μTP ) y ahora UDP es el transporte principal utilizado por los clientes BitTorrent.

A su vez, los clientes del navegador WebTorrent podrán, a través de usuarios de clientes estacionarios, acceder a la extensa colección de torrents distribuidos por sus pares BitTorrent a través de TCP / UDP.

El código para trabajar con WebTorrent se incluirá en la próxima versión significativa de libtorrent, formada después de la rama 2.0, que se encuentra en la etapa de un candidato para lanzamientos.

Finalmente si quieres conocer mas al respecto, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/30ot21J
via IFTTT

LibreOffice 7.0 Personal Edition: despejando la controversia generada

LibreOffice 7.0

Si sigues a esta fantástica suite ofimática libre, sabrás que pronto se lanzará la versión LibreOffice 7.0. Hasta aquí todo normal, pero es que algunos usuarios han levantado algunos rumores en la red porque venía etiquetada como Personal Edition. Algunos pensaron que esto podría ocultar que se podría estar separando de una edición para uso profesional o empresas, además de que limitaría su uso en entornos educativos u organizaciones sin fines de lucro.

Evidentemente, los productos etiquetados como Personal Edition o Individual Use suelen esconder restricciones sobre para qué se usa un software específico. Impidiendo que esa edición se pueda emplear para otros fines. Además, no todas las ediciones suelen tener las mismas funcionalidades, ya que en las destinadas al hogar o uso personal se suelen limitar o capar algunas de ellas. Pero parece que en el caso de LibreOffice solo ha sido un «pequeño» susto infundado, y que seguirá siendo libre.

Tal fue el revuelo que desde la junta de LibreOffice han tenido que hacer una aclaración sobre ese etiquetado para dejar más tranquilos a todos los usuarios y certificar que no cambiarán la licencia actual ni los usuarios perderán ningún tipo de funcionalidad.

«Ninguno de los cambios que evaluamos afectará a la licencia, la disponibilidad, los usos permitidos y/o la funcionalidad. LifeOffice siempre será software libre y nada cambiará para los usuarios finales, desarrolladores y miembros de la Comunidad.»

Tan solo se trata de un lema para su nuevo plan de marketing, nada más que eso. Así se podrá diferenciar entre el LibreOffice actual, gratuito y respaldado por la comunidad de productos y servicios LibreOffice Enterprise proporcionados por miembros del ecosistema. Es decir, éstos últimos son aquellos desarrollos de empresas o voluntarios que usan o venden productos y servicios basados en LibreOffice.

Parece que además de LibreOffice Personal y Enterprise se usará también LibreOffice Engine para designar al núcleo de este proyecto. Parece ser también que TDF (The Document Foundation) también pretende desvincularse de la idea de que son un proveedor de software que brinda soporte y servicios. De hecho, en la actualidad el 68& de las contribuciones del código fuente son de empresas del ecosistema, el 28% es de los voluntarios que colaboran y solo el 4% de TDF.

from Linux Adictos https://ift.tt/2AYmFJH
via IFTTT

Linus Torvalds le desea una muerte dolorosa a AVX-512 de Intel

linustorvalds

Linus Torvalds no tiene pelos en la lengua y suele hablar alto y claro sobre lo que opina de algunas cosas. En esta ocasión ha decido decir lo que opina sobre el repertorio de instrucciones AVX-512 de Intel. Un set de instrucciones que se agrega sobre la ISA base x86-64 para ofrecer instrucciones de cálculo especialmente diseñadas para entornos HPC.

En principio estas instrucciones deberían ser buenas, de hecho agregan rendimiento para cierto tipo de aplicaciones de cálculo empleadas en entornos de HPC. Pero a Linus Torvalds no le ha gustado que este conjunto de instrucciones se incluya también en los procesadores Intel para el escritorio. De hecho, parece que Intel ha recapacitado y parece que sus futuros Alder Lake no tendrán soporte para AVX-512.

Linus Torvalds opina que deberían centrarse más en lo que realmente importa para este tipo de segmento en vez de desperdiciar recursos en nuevos repertorios de instrucciones como AVX-512 que carecen de sentido fuera del mercado HPC (High Performance Computing).

Desde que AVX-512 debutó en los Xeon Phi x200 (Knights Landing), luego pasaría a Skylake-SP, Skylake-X, Cannon Lake y Cascade Lake. Después de eso, algunos como Cooper Lake e Ice Lake también admitieron ciertos subconjuntos de instrucciones del repertorio AVX-512.

La opinión publicada por Phoronix de Linus Torvalds no tiene desperdicio:

Espero que AVX512 muera de forma dolorosa, y que Intel comience a solucionar problemas reales en lugar de tratar de crear instrucciones mágicas para luego crear benchmarks en los que puedan verse bien. 

Espero que Intel vuelva a lo básico: haga que su proceso vuelva a funcionar y se concentre más en el código regular que no es HPC o algún otro caso especial sin sentido.

He dicho esto antes, y lo diré de nuevo: en el apogeo de x86, cuando Intel estaba matando a toda la competencia, absolutamente todos los demás lo hicieron mejor que Intel en cargas de FP (Float-Point). El rendimiento de FP de Intel apestaba (relativamente hablando), y no importaba ni un ápice.

Porque absolutamente a nadie le importaba fuera de los benchmarks.

Lo mismo ocurre en gran medida con AVX512 ahora, y en el futuro. Sí, puedes encontrar cosas que te importan. No, esas cosas no veden máquinas en el panorama general.

Y AVX512 tiene desventajas reales. Prefiero ver que el presupuesto de transistores se usa en otras cosas que son mucho más relevantes. Incluso si todavía es FP matemática (en la GPU, en lugar de AVX512). O simplemente dame más núcleos (con un buen rendimiento de un solo hilo, pero sin la basura como AVX512) como lo hizo AMD. (Recuerda que ahora Linus usa AMD Threadripper en su PC)

Quiero que se alcancen mis límites de potencia con un código entero regular, no con un virus de potencia AVX512 que elimina la frecuencia máxima. Ya que esa basura inútil ocupa espacio y eliminan núcleos.

Sí, me doy cuenta. Absolutamente estudio benchmarks de FP y me doy cuenta de que a otras personas les preocupa profundamente. Solo creo que AVX512 es exactamente lo que no hay que hacer. Es una manía mía. Es un excelente ejemplo de algo que Intel ha hecho mal, en parte al aumentar la fragmentación del mercado.

[…] Haga una FPU que sea suficientemente buena, y la gente estará feliz. AVX2 es mucho más que suficiente.


from Linux Adictos https://ift.tt/2Wmx9do
via IFTTT

La nueva versión de IceWM 1.7 ya fue liberada y estos son sus cambios

Hace poco fue anunciada la liberación de la nueva versión de IceWM 1.7 y en la cual realmente se implementan pocos cambios significativos. Esta version del administrador de ventanas va centrada en mejorar algunos aspectos con el manejo del teclado en cuanto a compatibilidad se refiere.

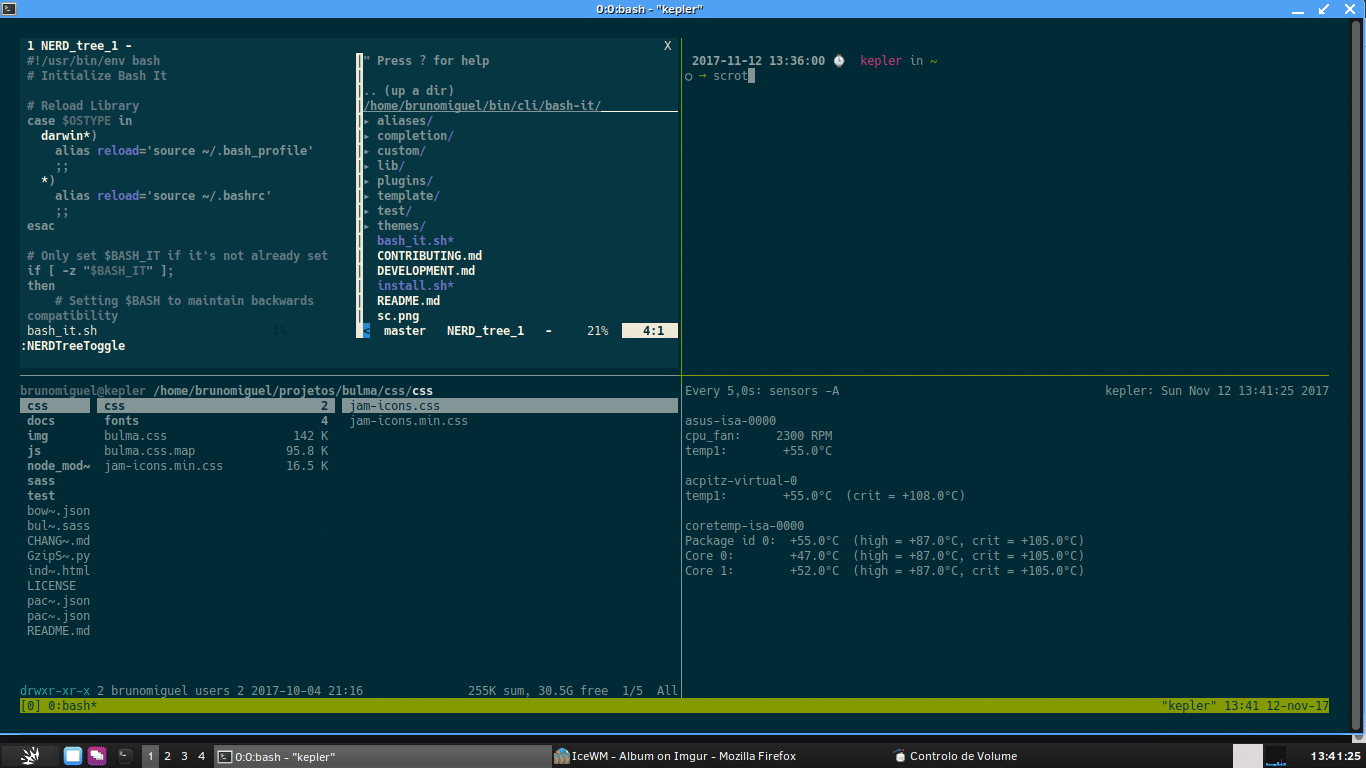
Para quienes desconocen de este administrador de ventanas, deben saber que el principal objetivo del proyecto IceWM es tener un gestor de ventanas con una buena apariencia y a la vez ligero. IceWM puede ser configurado mediante archivos de texto sencillo que están ubicados en el directorio home de cada usuario, haciendo fácil personalizar y copiar la configuración.

El gestor de ventanas IceWM tiene incluida de forma opcional una barra de tareas, menú, medidores de red y CPU, revisión de correo electrónico y reloj.

También existe soporte oficial para los menús de Gnome 2.x y KDE 3.x 4.x mediante paquetes separados, múltiples escritorios (en forma predeterminada están disponibles cuatro), atajos de teclado y sonidos para eventos (mediante IceWM Control Panel).

IceWM light es una versión con menos opciones, sin apoyo para iconos de inicio rápido en la barra de tareas por ejemplo, consistiendo solo en un menú sencillo de texto y la clásica barra de tareas; lo cual hace de IceWM un gestor incluso más rápido y ligero.

¿Qué hay de nuevo en IceWM 1.7?

Tal y como mencionamos al inicio, esta nueva versión de IceWM 1.7 llega con pocos cambios significativos y de los que mas se destacan de la version son orientados a mejorar algunos aspectos del teclado.

Y es que en IceWM 1.7 se ha añadido una nueva preferencia de configuración de KeyboardLayouts para el cambio de diseños de teclados.

Otro de los cambios que se destaca de esta nueva versión es la corrección en el menú de movimiento y el menú de capa para las selecciones en la ventana de lista de ventanas, además de que, en la interfaz para ver la lista de ventanas, se ha agregado un comando para abrir ventanas horizontalmente (Maximize Horizontal).

En lugar de llamar al shell para revelar nombres de archivos por máscara (por ejemplo, «[ac] *. C»), se utiliza la función wordexp.

De los demás cambios que acompañan a esta version:

  • El foco se mantiene en la ventana de la aplicación al reiniciar el administrador de ventanas y la restauración correcta del foco anterior al cerrar la ventana activa.
  • La opción ignoreActivationMessages se ha agregado para ignorar las solicitudes de aplicaciones programáticas para cambiar el enfoque.
  • Se agregó la capacidad de monitorear de cerca las operaciones de la bandeja del sistema.
  • Cumplimiento mejorado con el estándar XEMBED.
  • Tema actualizado de NanoBlue (Nano_Blu-1.3).
  • Se actualizaron los marcos y botones después de cambiar el tamaño de la pantalla para evitar posibles problemas.
  • Se añadió un seguimiento detallado de la actividad de la bandeja del sistema.
  • Una mejora significativa de conformidad con el estándar XEMBED.
  • Se reordenaron las operaciones de la bandeja del sistema para obtener mejores resultados de la prueba.
  • Solo vuelva a enfocar en setWorkspace si el espacio de trabajo realmente cambia.
  • Se reestableció el marco enfocado del espacio de trabajo si el marco enfocado cambia el espacio de trabajo.
  • Se realizó un arreglo para icewm –replace.
  • Se realizó una arreglo en el procesamiento de pistas icewm y haga que funcione la geometría icewmhint.

Finalmente si quieres conocer mas al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace. 

¿Como instalar IceWM en Linux?

Para quienes estén interesados en poder instalar esta nueva versión del gestor de ventanas IceWM en sus sistemas.

Si son usuarios de Ubuntu o algún derivado. Podrán hacerlo abriendo una terminal y sobre ella van a teclear el siguiente comando:

sudo apt-get install icewm icewm-themes


Para el caso de los que son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otro derivado de Arch Linux:

sudo pacman -S icewm icewm-utils mmaker icewm-themes pcmanfm idesk

Mientras que para Fedora y derivados:

sudo dnf install icewm --setopt install_weak_deps=false


from Linux Adictos https://ift.tt/3j2GHDV
via IFTTT

Cómo verificar correctamente la integridad de una imagen ISO de tu distro

verificar imagen ISO

Seguramente has descargado una distribución GNU/Linux para instalarla. Por lo general, muchos usuarios optan por no verificar nada, simplemente descargan la imagen ISO, la queman en un medio booteable y se disponen a instalar su distribución. En el mejor de los casos, algunos verifican la suma pero no la autenticidad de la propia suma. Pero esto podría dar lugar a que tenga archivos corruptos o modificados por terceros con malas intenciones…

Recuerda que no solo te puede salvar de archivos corruptos, sino de que algún ciberdelincuente haya modificado intencionadamente la imagen para incluir cierto malware o puertas traseras con las que espiar a los usuarios. De hecho, no es la primera vez que ocurre uno de estos ataques a servidores de descargas de distros y otros programas con estos fines.

Lo que necesitas saber antes

Bien, como sabrás, cuando descargas la distro hay varios tipos de archivos de verificación. Están los MD5 y los SHA. Lo único que varía en ellos es el algoritmo de cifrado que se ha empleado en cada uno de ellos, pero ambos sirven para lo mismo. Preferiblemente deberías usar el SHA.

Los archivos típicos que puedes encontrar al descargar la distro, además de la propia imagen ISO son:

  • nombre-distro-image.iso: es el que contiene la imagen ISO de la distro en sí. Puede tener nombres muy diversos. Por ejemplo, ubuntu-20.04-desktop-amd64.iso. En este caso indica que se trata de la distro Ubuntu 20.04 para escritorio y para la arquitectura AMD64 (x86-64 o EM64T, en definitiva, x86 de 64-bit).
  • MD5SUMS: contiene las sumas de verificación de las imágenes. En este caso se usa MD5.
  • MD5SUMS.gpg: en este caso contiene la firma digital de verificación del anterior archivo, para verificar que sea auténtico.
  • SHA256SUMS: contiene las sumas de verificación de las imágenes. En este caso se usa SHA256.
  • SHA256SUMS.gpg: en este caso contiene la firma digital de verificación del anterior archivo, para verificar que sea auténtico.

Ya sabes que si haces la descarga usando el .torrent no hará falta verificar, ya que se incluye la verificación en el proceso de descarga con este tipo de clientes.

Ejemplo

Ahora bien, vamos a poner un ejemplo práctico de cómo se debería proceder a la verificación en un caso real. Vamos a suponer que queremos descargar Ubunut 20.04 y verificar su imagen ISO usando SHA256:

Los programas que necesitas suelen venir preinstalados. De lo contrario necesitarás instalar los paquetes coreutils y gnupg

  1. Descargar la imagen ISO de Ubuntu adecuada.
  2. Descargar los archivos de verificación. Es decir, tanto SHA256SUMS como SHA256SUMS.gpg.
  3. Ahora debes ejecutar desde el directorio donde los has descargado los siguientes comandos (suponiendo que están en Descargas) para verificar:

cd Descargas
gpg --keyid-format long --verify SHA256SUMS.gpg SHA256SUMS
gpg --keyid-format long --keyserver hkp://keyserver.ubuntu.com --recv-keys 0xD94AA3F0EFE21092
sha256sum -c SHA256SUMS 

Los resultados arrojados por estos comandos no deberían alertarte. El segundo comando mostraría la información de la firma con las credenciales de Ubuntu en este caso. Si lees un mensaje «No hay indicios de que la firma pertenezca al propietario» o «There is no indication that the signature belongs to the owner» no te asustes. Suele ocurrir cuando no se ha declarado como confiable. Por eso debes estar seguro de que la clave descargada pertenece a la entidad (en este caso de los desarrolladores de Ubuntu), y por ello el tercer comando que he puesto…

El cuarto comando te deberían indicar que todo está OK o un «La suma coincide» si no se ha modificado el archivo de imagen ISO. De lo contrario, debería alertarte de que algo va mal…

from Linux Adictos https://ift.tt/3gWC6Bq
via IFTTT