Mozilla cierra Firefox Send para investigar qué está pasando y mejorar el servicio

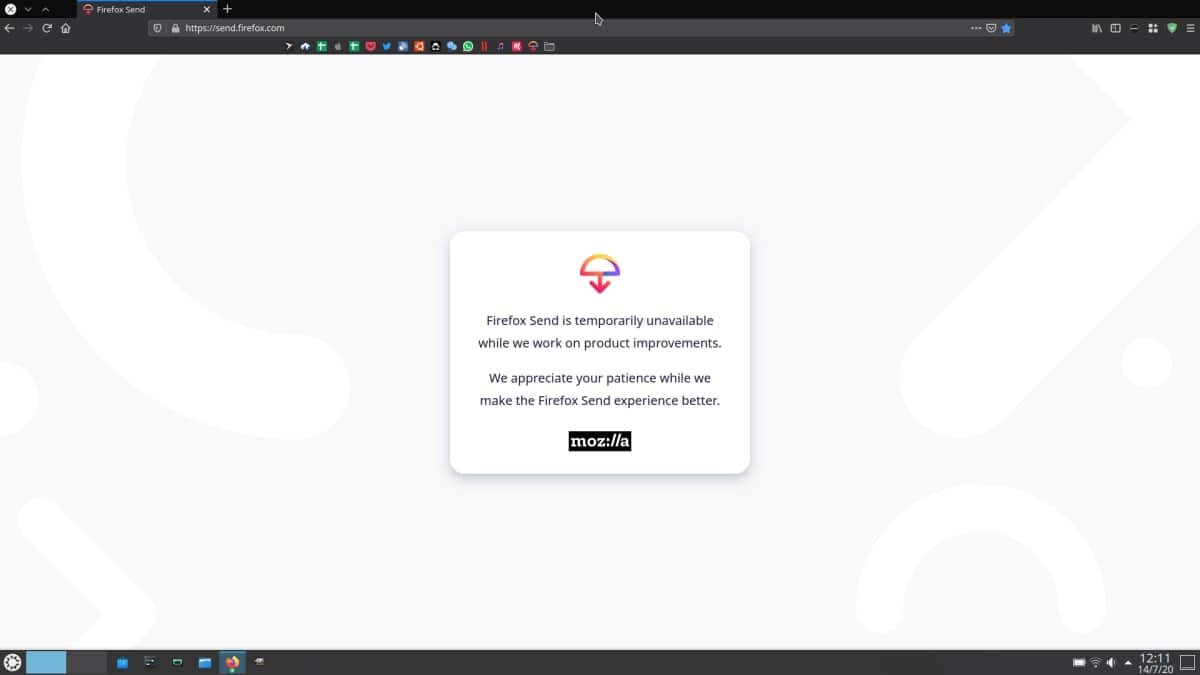
Firefox Send Cerrado

Hará cosa de un mes tuve que enviar varios archivos de gran tamaño de un PC con Linux a uno con Windows. Teniendo en cuenta que opciones como ShareDrop no son todo lo rápidas que deberían o me gustaría, me decidí a hacerlo con Firefox Send, y funciona muy bien, por lo menos si nuestra conexión a internet es rápida. El problema es que parece que no sólo yo pienso que funciona bastante bien, sino que también lo han estado pensando gente con peores intenciones.

Para el que no lo conozca, Firefox Send es algo así como WeTransfer: un servicio con el que podemos enviar archivos por internet de hasta 2.5GB si estamos registrados o de 1GB sin cuenta de Firefox. Si accedemos a la web, hace días que vemos algo como lo que encabeza este artículo: un mensaje que nos dice que está temporalmente no disponible mientras trabajan en mejorar el producto.

Firefox Send se ha usado para enviar malware

El motivo parece ser que lo han estado aprovechando para distribuir malware. Así lo explican en ZDNet, quienes le hicieron varias preguntas al respecto a Mozilla y si iban a implementar un mecanismo para informar sobre abusos. Poco después de esto, el servicio dejó de funcionar; no se puede entrar a la web de ninguna manera, lo que significa que los enlaces de descarga tampoco están disponibles.

Dejaremos temporalmente fuera de servicio a Firefox Send mientras realizamos mejoras en el producto. Antes de relanzarlo, añadiremos un mecanismo de reporte de abusos para aumentar el formulario de retroalimentación existente y requeriremos que todos los usuarios que deseen compartir contenido usando Firefox Send se registren con una cuenta de Firefox.

Hasta que no vuelvan a abrir el servicio, no podemos estar seguros de qué cambios harán. Sí mencionan que requerirán que cualquiera que quiera usarlo tenga una cuenta de Firefox. Además, se espera que añadan el mecanismo de reporte y, probablemente, algún antivirus para que no se pueda distribuir malware desde Firefox Send. Hasta entonces, tendremos que volver a usar otras alternativas.

from Linux Adictos https://ift.tt/2ZqAfPc
via IFTTT

Xfce Classic, un fork de Xfce pero sin la decoración de ventana del lado del cliente

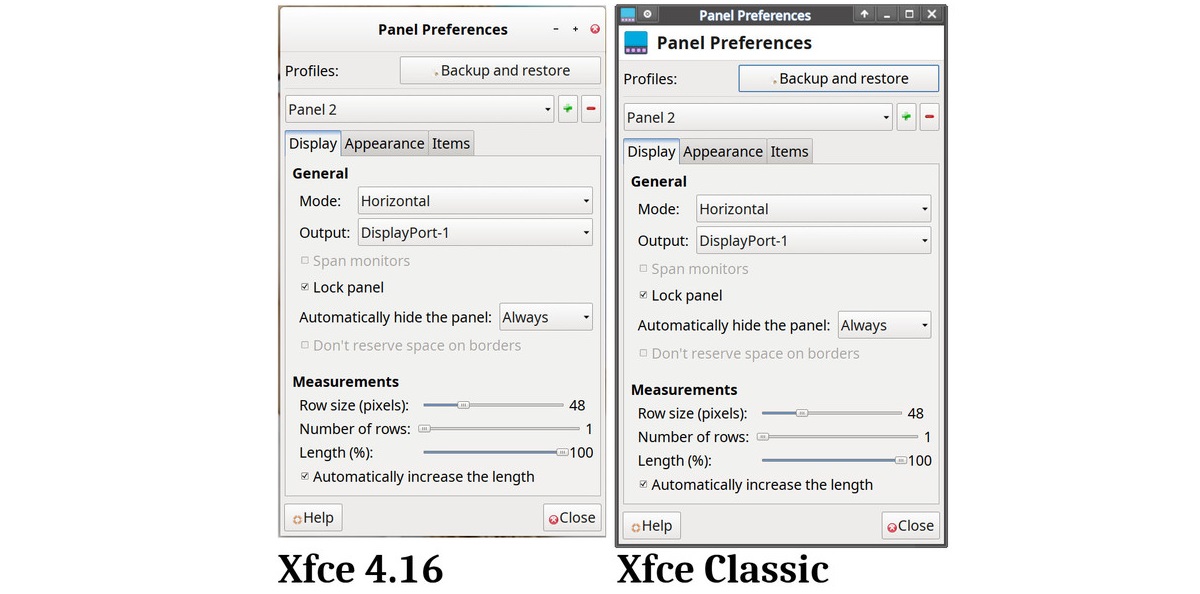
Shawn Anastasio un entusiasta del software libre, que en algún momento intento desarrollar su propio sistema operativo “ShawnOS” dio a conocer hace poco el nacimiento del proyecto Xfce Classic.

En el que tiene la intención de desarrollar los componentes del entorno del usuario Xfce, trabajando sin el uso de decoración ventanas en el lado del cliente (CSD), en las que el título y el marco de la ventana no son dibujados por el administrador de la ventana, sino por la aplicación misma.

Esto se hizo posible, por analogía con GNOME, colocar menús, botones y otros elementos de interfaz en el título de la ventana. Además de que el nuevo motor de renderizado de interfaz está integrado en la biblioteca libxfce4ui, lo que condujo al uso automático de CSD para casi todos los cuadros de diálogo, sin la necesidad de realizar cambios en el código de los proyectos existentes.

La transición a CSD encontró oponentes que creen que el soporte de CSD debería ser opcional y el usuario debería poder continuar usando los títulos de ventana clásicos.

Entre los inconvenientes de usar CSD, se menciona un área de título de ventana demasiado grande, la falta de necesidad de transferir elementos de aplicación al título de ventana, la inoperancia de los temas de diseño Xfwm4 y la inconsistencia en la decoración de ventanas de aplicaciones y programas Xfce/GNOME que no usan CSD.

Cabe señalar que uno de los motivos del rechazo de la interfaz de GNOME por parte de algunos usuarios es el uso de CSD.

Como no se hicieron intentos en 5 meses para proporcionar soporte para deshabilitar CSD, Shawn Anastasio decidió tomar el asunto en sus propias manos y creó un fork de la biblioteca libxfce4ui, en la que limpió el enlace a CSD y devolvió el antiguo modo de decoración en el lado del servidor (administrador de ventanas).

Para garantizar la compatibilidad con las aplicaciones que utilizan la nueva API libxfce4ui y preservar ABI.

Se han preparado enlaces especiales que traducen métodos CSD específicos de la clase XfceTitledDialog a llamadas de clase GtkDialog. Como resultado, es posible eliminar las aplicaciones Xfce de CSD reemplazando la biblioteca libxfce4ui, sin cambiar el código de las propias aplicaciones.

Además, se ha formado una bifurcación del panel xfce4-panel, que incluye cambios para devolver el comportamiento clásico. Se ha preparado una superposición para que los usuarios de Gentoo instalen libxfce4ui-nocsd.

Para los usuarios de Xubuntu/Ubuntu, se ha preparado un repositorio PPA con paquetes listos para usar.

Los motivos para crear la bifurcación, Sean Anastasi, explicó que:

Ha estado usando Xfce durante muchos años y le gusta la interfaz de este entorno. Después de tomar la decisión de cambiar la interfaz con la que no estaba de acuerdo, y la falta de intentos de proporcionar una opción para devolver el comportamiento anterior, se decidió resolver su problema de forma independiente y compartir la solución con otras personas que comparten su punto de vista.

De los problemas al usar Xfce Classic, se observa la impresión de duplicación de encabezados debido a la visualización de información duplicada en el encabezado y en la ventana de la aplicación.

Esta característica es consistente con el comportamiento de Xfce 4.12 y 4.14, y no está relacionada con CSD.

En algunas aplicaciones, dicha duplicación parece normal (por ejemplo, en xfce4-Screenshooter), pero en otras es claramente inapropiada. Para resolver este problema, no se descarta agregar una variable de entorno que regule la representación de XfceHeading.

La posición de los partidarios de CSD se reduce a la capacidad de usar el espacio perdido del título de la ventana para colocar menús, botones de panel y otros elementos importantes de la interfaz.

La decoración de ventanas para todas las aplicaciones es mucho más fácil de llevar a un estilo unificado en la representación clásica de las áreas de servicio de la ventana en el lado del servidor.

En el caso de CSD, es necesario adaptar por separado la interfaz de la aplicación a cada entorno gráfico y es lo suficientemente difícil asegurar que la aplicación no se vea extraña en diferentes entornos de usuario.

Fuente: https://linuxreviews.org

from Linux Adictos https://ift.tt/3fx7UN6
via IFTTT

Confirmado: Linux dejará de usar términos como «esclavo» o «lista negra»

Linux con palabras inclusivas

Y con esto se solucionarán todos los problemas de la humanidad… Ironía aparte, en este artículo no vamos a comentar demasiado la decisión, eso es algo que ya hicimos a principios de este mes, sino a informar de que Linus Torvalds, el principal responsable del kernel de Linux, ha aprobado el cambio que hará que ya no se vuelvan a usar términos como, «señor/amo», «esclavo» o «lista negra» tanto en su código como en su documentación.

Esto es ya oficial, pero lo que aún no han decidido es qué palabras usarán en su lugar. Torvalds, como quienes sugirieron el cambio, dicen que hay muchas alternativas, pero no pasa por la cabeza de nadie que cada uno use lo que mejor le parezca. En las próximas semanas deberían consensuar qué términos van a usar; cualquier otra cosa sería un caos de proporciones bíblicas, confuso y una pérdida de tiempo para los desarrolladores.

Linux usará terminología inclusiva para… ¿qué?

El cambio se puede criticar más o menos (yo lo critico más que menos), pero también es cierto que lo que hará Linux será sumarse a algo que empezaron otros, como GitHub, tras el movimiento BLM de mayo. Y que nadie se equivoque: esto no es bueno, para nada. Y no lo es por varios motivos.

Esto no es más que censura. Si compañías grandes como Linux hacen esto, o lo que es peor, que otras como L’Oréal eliminen de su catálogo palabras como «blanqueador», ¿cómo tendremos que hablar el resto para ser correctos, no criticados ni crucificados? Contribuyen a la censura, una absurda. ¿Tendrán los dentistas que hacer lo mismo? Porque a todos nos gustaría tener los dientes lo más blancos posibles, ¿no? Bueno, creo que me he pasado de racista con este comentario, nótese la ironía.

También hay otra cosa a tener en cuenta: harán cambios a partes del kernel que ya existe y, aunque aseguran que sólo los harán cuando estén seguros de que no romperá nada, es más que probable que algún fallo se lance y lo suframos los usuarios hasta que reparen algo que en estos momentos está funcionando. Pero bueno, todo sea por acabar con los asesinatos, el hambre del mundo, el cáncer y, ¿quién sabe?, a lo mejor también consiguen acabar con el COVID.

from Linux Adictos https://ift.tt/2WgLtDY
via IFTTT

Fedora se plantea usar el sistema de archivos Btrfs por defecto, dejando atrás el EXT4

Fedora se pasa a btrfs

Sistemas de archivos hay muchos. ¿Cuál es el mejor? El debate podría traer cola y es uno que parece que han tenido los desarrolladores de Fedora. Uno de los más extendidos entre las distribuciones basadas en Linux en estos momentos es el EXT4, pero eso podría tener los días contados en una de las distribuciones más populares, tanto que muchos usuarios la ponen por delante de Ubuntu en cuanto a importancia cuando se habla del entorno gráfico GNOME.

Fedora 32 llegó a finales de abril, con una semana de retraso y con mejoras como las nuevas versiones de GCC 10, Ruby 2.7 y Python 3.8. Para Fedora 33, a finales de junio se propuso un cambio del que no nos habíamos percatado hasta hoy: se están planteando hacer la transición de EXT4 a Btrfs como sistema de archivos por defecto, tanto para la versión principal como para todos sus Spins en arquitecturas x86_64 y ARM. Las primeras pruebas se realizaron este miércoles pasado.

Fedora 33 podría usar Btrfs, pero las pruebas tienen que ser un éxito

Los interesados en saber cómo están yendo las pruebas pueden echarle un vistazo a este enlace. En él se ven muchos apartados, si se ha realizado la prueba y si ha ido bien o no. Aún hay huecos en blanco, lo que significa que falta probarse, pero viendo la cantidad de confirmaciones que hay, podemos pensar que sí, Fedora 33 usará Btrfs como sistema de archivos por defecto.

Fedora no lanza las nuevas versiones de sus sistemas operativos con un calendario tan estricto como puede ser el de Ubuntu, por lo que aún no se sabe la fecha exacta de la llegada de Fedora 33. Se cree que llegará en algún momento de octubre y, si los plazos lo permiten (que debería ser que sí) usará GNOME 3.38 en su versión con uno de los escritorios más populares del mundo Linux.

from Linux Adictos https://ift.tt/3gNx6ih
via IFTTT

Linus Torvalds se alegra y le da la bienvenida al Apple Silicon con arquitectura ARM

Linus Torvalds, ARM y Apple Silicon

A finales de mayo, Linus Torvalds se compró un nuevo ordenador. El padre de Linux se pasó a AMD, después de 15 años usando Intel. Aún así, es un paso intermedio, puesto que su intención es pasarse a ARM. Es en parte por eso por lo que se alegra de una de las últimas presentaciones de la compañía de la manzana: la próxima versión de su sistema operativo, macOS Big Sur, y, más importante aún, el Apple Silicon.

«Apple Silicon» es el nombre que le dio la compañía que dirige Tim Cook a los procesadores que usará en los Mac del futuro. Además de estar fabricados por ellos mismos, lo que les proporciona mayor control, usarán arquitectura ARM, y eso son buenas noticias según Torvalds. Que Apple se pase a ARM ayudará al ecosistema ARM desde el punto de vista de desarrollo de software. Y es que Torvalds estaba decepcionado con los portátiles ARM que había probado en el pasado, algo que espera que cambie en los próximos años y cree que Apple colaborará con su Apple Silicon.

El Apple Silicon impulsará ARM

Todo según Torvalds, hasta ahora, el desarrollo de ARM se ha hecho en la nube y pone como ejemplos el ecosistema en la nube de Amazon. Pero el desarrollo en la nube no es la mejor opción, por lo menos para los desarrolladores del kernel, diciendo que «no quieres solo desarrollar para ARM, quieres usar ARM de verdad en tu trabajo cotidiano en el escritorio«.

Por otra parte, Torvalds dice que estaba más interesado en un equipo Apple ARM de escritorio eventual que en un portátil porque piensa que los portátiles son como algo que se usa mientras se viaja. Hasta ahora, el principal motivo por el que comprar un ARM era el bajo consumo, no su rendimiento, lo que hace que el espacio del ordenador portátil sea el más natural. Pero ARM tiene potencial para crecer más allá del bajo consumo y potencia algo más limitada, algo que espera que sea más fácil gracias a la compañía de la manzana y su aún no puesto a la venta Apple Silicon.

from Linux Adictos https://ift.tt/324DnSE
via IFTTT

Después del revuelo, LibreOffice podría retrasar o ponerle otro nombre a la etiqueta que sugiere que ofrecerá servicios de pago

LibreOffice y dinero

Esta semana hubo cierta confusión entre la comunidad de usuarios de la suite de ofimática libre más popular: una etiqueta que apareció en LibreOffice 7.0 RC1, concretamente «Personal Edition», hizo pensar que The Document Foundation lanzaría una versión de su software más vitaminada que la que ofrecería gratuitamente. Pero pronto publicaron un comunicado oficial desmintiendo este rumor para confirmar que sí, se prepara algo de pago, pero que la versión gratuita lo será para siempre y contará con todas las funciones como lo hace ahora mismo.

Por lo que parece, la comunidad criticó mucho la aparición de la etiqueta, me imagino que en su mayoría porque no entendieron de qué iba la cosa, por lo que la compañía retrasará su aparición para que coincida con el lanzamiento de LibreOffice 7.1. Otra opción que están valorando es usar otro nombre: «Community Edition». Pero no hay nada definitivo, ya a que Lothar Becker asegura que aún están escuchando las opiniones o feedback de la comunidad y valorando opciones.

Algo más claro: sí habrá Enterprise Edition de LibreOffice

Lo que sí está claro es que The Document Foundation prepara y lanzará LibreOffice Enterprise Edition. Llegado el momento nos revelarán todos los detalles, pero es probable que una de las mejoras que obtendrán las empresas que usen esta modalidad disfruten de un mayor y mejor soporte. En cualquier caso, aún tienen hasta el 20 de julio para decidir qué hacer.

En cuanto a un LibreOffice de pago, en realidad no es nada nuevo. Cualquiera que use un Windows con acceso a la Microsoft Store puede comprobar que aparece una opción en la misma tienda que tiene de nombre LibreOffice Vanilla y un precio de 9.99€ (en España). Por qué pagar por algo que se ofrece de manera gratuita desde la web oficial tiene sus motivos: primero, podemos colaborar con el proyecto; por otra parte, es la única manera de instalar LibreOffice en Windows 10 S.

En cualquier caso, merece la pena que nos quedemos con esto: lo que estamos haciendo con LibreOffice podremos seguir haciéndolo como siempre y para siempre. Lo que está por venir sólo será un nuevo servicio que aportará, no restará.

from Linux Adictos https://ift.tt/2W6mHqb
via IFTTT

NordVPN: una de las mejores VPN

VPN

Tu privacidad cuando navegas por Internet es un derecho, pero ha sido completamente vulnerado. Muchos servicios recopilan tus datos y los usan para ciertas campañas publicitarias o para venderlos a terceros. Un motivo más que suficiente para que te plantees seriamente el uso de una VPN.

Además, algunos servicios están restringidos en tu país, lo que te limita el acceso al contenido que quieres o necesitas. Si estás harto de que te aparezca el típico mensaje «Este x no está disponible en tu país» o «This x isn’t available in your country«, entonces es otro de los tantos problemas que podrías solucionar con un VPN.

Visita NordVPN si quieres tener una de las mejores VPN del mercado

¿Qué es una VPN?

Qué es VPN

Si aún no sabes qué es una VPN (Virtual Private Network), o red privada virtual, entonces deberías conocer a fondo el concepto para comprender todas las ventajas que podrías obtener por usarla.

Una VPN es un servicio que permite conectarte a una red como Internet de forma más segura. Esto se consigue gracias a la ofuscación del origen del tráfico de red. Es decir, la VPN te suministra una IP diferente, que incluso puede ser de otro país diferente al tuyo.

Por otro lado, la VPN también cifra el tráfico de red, es decir, todos los datos que entren o salgan como consecuencia de tu actividad de navegación serán cifrados. Eso hace que sean menos vulnerables a que terceros puedan acceder a ellos e incluso a algunos ataques informáticos que usan sniffers (analizadores de paquetes) como el MitM.

Como ves, son numerosas las ventajas que tiene una VPN. Y la única desventaja que tiene este tipo de servicio es que puede ralentizar un poco la velocidad de conexión. Algo que no es un problema para las redes de alta velocidad y gran ancho de banda actuales. Además, existen algunos servicios de VPN que han logrado paliar estos efectos negativos y permitirte navegar casi sin pérdidas.

Ventajas de una VPN

La VPN permite extender de forma segura la red LAN sobre una red pública como lo es Internet. Así genera un canal para que un dispositivo conectado pueda enviar y recibir datos como si estuviera dentro de una red privada. Y eso es posible mediante una conexión virtual punto a punto, y de forma transparente para el usuario y con unas ventajas como:

  • Integridad, seguridad y confidencialidad de datos: son términos algo confusos, pero que no son exáctamente lo mismo. Una VPN puede ayudarte a implementar una conexión que respeta los tres conceptos:
    • Seguridad: la VPN aporta cifrado, por lo que las conexiones serán más seguras ante ciberataques que puedan hacer terceros. Y eso es importante para el hogar, pero mucho más para empresas que manejan información mucho más relevante.
    • Confidencialidad: se refiere a la protección de datos e información que se intercambia entre un emisor y uno o varios receptores. En este caso, se evita que terceros puedan acceder a ella, los cuales no deberían tener acceso. Por ejemplo, cuando alguien intercepta los datos transferidos. Con la VPN, al estar cifrados no sería posible. En cambio, en conexiones que transfieren en texto plano se podrá capturar contraseñas, datos privados, etc.
    • Integridad: se refiere a que se asegura que los datos que se transfieren lleguen correctos y completos a su destinatario. Sin que se pierdan por el camino o sean modificados por terceros que acceden a ellos.
  • Sencillez: las apps cliente de los servicios VPN suelen ser muy fáciles de configurar y poner en marcha, incluso para usuarios que no tienen conocimientos técnicos.
  • Oculta la IP: al ofrecerte otra nueva IP aportada por el proveedor de VPN, permite ocultar tu IP (del ISP) durante la navegación. No solo es más seguro, sino que te puede permitir acceder a contenido restringido en tu país como he comentado.
  • Ahorro: una VPN puede proveer a un usuario o empresa unas ventajas que se podrían conseguir también por otros métodos, pero más costosos.

¿Es recomendable una VPN gratis?

Existen algunos servicios de VPN totalmente gratuitos, tanto para PCs, como para dispositivos móviles. Estos servicios suelen tener limitaciones en cuanto a funcionalidades y no todos sirven para cualquier cosa. También imponen incómodos límites de de datos, lo que limitará la cantidad de tráfico diario, semanal o mensual.

Y lo peor de todo, algunos de estos servicios gratuitos terminas pagándolos. Es decir, aunque no cuestan dinero, te pueden hacer perder tiempo, llegar a desesperarte por las limitaciones, las velocidades lentas, las funcionalidades capadas, o su pobre seguridad.

¿Para qué necesito una VPN?

Como ya habrás podido intuir, tanto si eres un particular y quieres mantener tu hogar seguro o si tienes una empresa, disponer de una VPN te puede ahorrar muchos problemas de seguridad. Podrás estar mucho más tranquilo cuando navegas, gracias a los robustos algoritmos de seguridad que tienen algunos servicios de VPN.

Además, tienes que saber que tu ISP, o proveedor de servicios de Internet (Orange, Telefónica, Vodafone, Jazztel, Eurona,…), será el que redirige todo el tráfico de red a tu destino. Es decir, todo pasará antes por sus servidores, por lo que almacena toda tu actividad y podría vender tus datos de historial de navegación a empresas de publicidad, agencias gubernamentales, empresas, etc.

Sobre la cuestión de las restricciones geográficas, tu IP «te delata», ya que muestra el país de procedencia, y eso hará que todos aquellos servicios que no están disponibles en tu país te nieguen el acceso. Por ejemplo, algunas plataformas de vídeo en streaming, etc. Así podrás ver todo ese contenido sin restricción, instalar apps no disponibles para España de la Google Play o App Store, acceder a servicios restringidos en tu zona, etc.

Y agrego otro motivo más, ahora con la pandemia del SARS-CoV-2, el teletrabajo o la educación a distancia se han convertido en algo rutinario. Durante esas actividades se envían y reciben muchos datos relevantes, desde imágenes privadas, datos fiscales, propiedad intelectual, etc. Algo que estará protegido de la mirada indiscreta de posibles cibercriminales con el cifrado de la VPN.

¿Qué debo tener en cuenta a la hora de elegir una VPN?
Elegir VPN

A la hora de elegir una VPN debes tener en cuenta las características técnicas en las que deberías fijarte para hacer la mejor elección:

  • IP: algunos servicios de VPN simplemente te aportan una IP diferente al azar. Otras tienen la opción de elegir el origen de la IP. Por ejemplo, imagina que quieres acceder a un servicio que solo está disponible en Alemania. Podrías elegir obtener una IP de este país para poder acceder a ese servicio como si realmente tuvieses una conexión alemana.
  • Algoritmo de cifrado: de él va a depender en gran medida el rendimiento y seguridad. Él será el encargado de cifrar el tráfico de la red, y mientras más robuto sean, más complicado será poder descifrar las transmisiones. Algunos algoritmos son más vulnerables que otros, pero la mayoría de los mejores servicios VPN usan cifrado de grado militar para la máxima seguridad.
  • Velocidad: las VPNs gratuitas suelen tener una velocidad pobre, en cambio, las de pago tienen velocidades bastante buenas. Y estas velocidades tienen que ver con el cifrado ya que, si consiguen cifrar y descifrar los datos de forma más ágil, la velocidad no se verá seriamente afectada.
  • Privacidad y anonimato: algunos servicios VPN necesitan guardar datos de tu registro, como tu dirección IP, nombre, datos de pago, etc. Eso haría que no fuese del todo anónimo, y se te podría identificar. Aunque esto es algo que preocupa más a los que usan las VPN para cosas ilegales que al resto de usuarios…
  • Soporte técnico: los servicios VPN gratis suelen carecer de soporte o tener servicios deficientes. En cambio, las VPNs de pago suelen tener buenos servicios de atención para sus clientes. Muchos de esos servicios son 24/7, para que estén siempre a tu disposición cuando surgen problemas. Algunas plataformas tienen servicio en español, otras solo en inglés.
  • Soporte/plataforma: no todos los servicios VPN tienen clientes para todos los sistemas operativos o plataformas. Es algo muy importante a tener en cuenta para que pueda funcionar en tu SO: Windows, Linux, macOS, Android, iOS, etc.
  • Friendly GUI: si tiene una interfaz gráfica amigable será mucho más fácil de configurar y poner en marcha. Algunas VPNs tienen interfaces muy simples, y con un sencillo botón permiten pararlas o ponerlas en marcha con sencillez. Además, los ajustes tampoco son ningún problema.
  • Métodos de pago: los servicios VPN de pago permiten varios métodos para pagar la suscripción. Pueden ser desde los servicios integrados en las apps stores de los dispositivos móviles, tarjetas de crédito, Google Pay, e incluso algunas con criptodivisas como el Bitcoin, para mayor anonimato.
  • Solicitudes DMCA: el término DMCA se refiere a una ley de derechos de autor de Estados Unidos. Ésta sanciona la producción, distribución y demás infracciones de derechos de autor, como la piratería de películas, música, y software. Según el lugar donde opera el proveedor del servicio VPN que elijas, atenderá esas solicitudes o no. Si las atiende, podría ceder los datos que tiene de ti a EE.UU. para tomar acciones legales por tu actividad fraudulenta. Si no las acepta, no tendrá que hacerlo…

Nuestra recomendación: NordVPN

Personalmente la he probado en varias ocasiones para mi móvil, y el resultado obtenido con NordVPN ha sido bastante satisfactorio. La elegí por varios motivos, que ahora desglosaré en los siguientes apartados.

Contrata NordVPN y disfruta de tu privacidad

Registro de datos

NordVPN no mantiene registro alguno de sus clientes (solo correo electrónico y de pago), tampoco registra tu actividad de conexión, aunque puede que haya datos que vayan a servicios de terceros como Google Analytics, Zendesk, Crashlytics, etc. Un punto a favor si te preocupa tu privacidad.

Precio y método de pago

NordVPN no es de las VPNs gratuitas, ya que es un servicio muy completo, profesional, y sin limitaciones. Por ello, debes pagar la suscripción a su servicio, pero es bastante económico. Además, si analizas la relación calidad-precio, es prácticamente inigualable.

Por otro lado, acepta varios métodos de pago. Entre ellos pago con Google Pay, Amazon Pay, criptodivisas, y tarjeta de crédito, que son los métodos más cómodos y habituales para la mayoría de usuarios. Y si te preocupa el precio, lo cierto es que es de los más económicos, con ofertas y cupones descuento bastante interesantes y con la posibilidad de reembolso de todo el dinero tras 30 días si no te convence el servicio ofrecido…

Velocidad

Para que vaya veloz como el viento, incluye una herramienta capaz de detectar los abusos de algunos usuarios que puedan perjudicar a otros. Limitará a 6 conexiones máximas de forma simultánea y optimizará el balance de carga de sus servidores para mejorar el rendimiento ofrecido.

NordVPN es de los servicios VPN más rápidos del mundo. Casi ni notarás que tienes una VPN activa en tu conexión. Y eso no solo es cuestión de optimización, también de sus más de 5100 servidores ultrarápidos repartidos por unos 60 países de todo el mundo, por el revolucionario protocolo NordLynx, y todo sin límites de datos.

Usabilidad

Las aplicaciones cliente de NordVPN son extremadamente fáciles de usar, para que no tengas que tener conocimientos informáticos elevados. Solo descargarla, instalarla, y prácticamente sin configuraciones poder levantar la VPN para que entre en servicio.

Cuando abres la app para tu plataforma, seleccionas el servidor de protección (de los diferentes países) o pulsas Quick Connect y podrás comenzar a disfrutar de las ventajas de NordVPN. Incluso si necesitases hacer algún tipo de ajuste en la configuración, su interfaz es muy intuitiva y no tendrás problemas.

Streaming

Seguro que si quieres NordVPN para acceder a contenido de plataformas de streaming, como Netflix, estés preguntándote si es uno de esos servicios que se detectan y bloquean por estas plataformas o no. En el caso de NordVPN está aceptado por Netflix (también Hulu, Amazon Prime, etc.), por lo que no habría problema en ese caso.

Además, tiene una tecnología llamada SmartPlay DNS. Una función que se implementa en los servidores NordVPN para ayudar a superar las restricciones geográficas. Y lo hace de forma totalmente automática, por lo que es necesario configurar nada.

Solicitudes DMCA

En cuanto a las solicitudes DMCA, es una empresa que opera en Panamá, un país que no atenderá este tipo de órdenes judiciales. Es decir, si se solicitan tus datos desde EE.UU. no serán facilitados, por lo que es otra ventaja para ti si has hecho uso de la VPN para piratería, etc.

Una duda que surge a algunos usuarios y que ha suscitado algunos rumores en la red que no son ciertos. La confusión viene a que la empresa tras NordVPN es Tefincom & Co S.A., y en ocasiones se hace el cobro a través de la empresa CloudVPN.

Tefincom está afincada en Panamá, mientras que CloudVPN está registrada en Estados Unidos. Eso podría hacer que tus datos peligren, pero lo cierto es que solo son un intermediario para realizar los cobros y no está afiliada a NordVPN de ninguna otra manera, por lo que tus datos seguirán en el paraíso panameño.

Algoritmo de cifrado y seguridad

NordVPN ofrece conexiones cifradas muy seguras, protegidas con el algoritmo AES256. Se trata de un robusto algoritmo que usa un esquema de cifrado por bloques  creado en Bélgica y que es usado como estándar por el gobierno de Estados Unidos. Puede usar bloques de 128, 160, 192, 224 y 256 bits, siendo en este caso el más seguro de todos de 256-bit.

Además de ese algoritmo sólido, también se combina con otros protocolos seguros para VPN como OpenVPN, e IKEv2/IPSec. Todo para que te olvides de la seguridad y te encomiendes a navegar sin preocupaciones.

Más allá de eso, tu seguridad está garantizada gracias a que NordVPN protege frente a fugas de DNS, oculta dispositivos conectados a la red de área local (LAN), podrás usar Tor con servidores Onion a través de esta VPN, e incluso te permiten usar una IP estática si lo necesitas.

Con la herramienta CyberSec también podrás estar protegido frente a malware y publicidad molesta mientras navegas. Está integrada y la puedes activar con un simple clic. Incluso podrás evitar la publicidad de los vídeos de plataformas como YouTube.

La función Kill Switch también es otra de sus opciones interesantes, es decir, un interruptor de apagado para mantenerte seguro al desconectar la conexión de Internet si por algo la VPN deja de estar en servicio. Imagina que estás navegando tranquilamente, pero que por algo la VPN deja de funcionar temporalmente. De no tener esta opción, podrías haber estado transfiriendo datos desprotegidos sin darte cuenta. Algo que evita Kill Switch.

Soporte

Si te preocupa la compatibilidad de NordVPN, esto tampoco es un problema. Al ser una de las plataformas VPN más conocidas y usadas, han desarrollado apps cliente para los sistemas operativos más importantes, como Windows, macOS, Linux, Android e iOS. Además, ya sabes que podrás usar hasta 6 dispositivos conectados de forma simultánea con solo una suscripción.

También podrás mantener protegidos tu smart TV y el router, además de contar con complementos para instalar en los navegadores webs Chrome/Chromium y Firefox.

Servicio técnico

Ya sabes que la interfaz de las apps de NordVPN son muy sencillas y no deberías tener problema alguno. Además, el servicio es estable y no suele haber problemas. Pero si alguna vez surgen dudas o cualquier otro tipo de inconveniente, entonces debes estar tranquilo. Puedes confiar en que sus técnicos expertos te ofrecerán un servicio 24/7 mediante un chat en vivo o por correo electrónico.

¿Más motivos?

Si quieres más motivos, este mismo desarrollador también cuentan con apps adicionales, e independientes de la VPN, como NordPass como gestor de contraseñas, y NordLocker para proteger tus archivos locales cifrándolos.

from Linux Adictos https://ift.tt/2ALwnPn
via IFTTT
GNUnet 0.13 ya fue liberado y estas son sus novedades

La nueva versión de GNUnet 0.13 ya fue liberada y se encuentra disponible de forma general para todos. En esta nueva versión, una de las principales novedades que se destacan es el registro de Autoridad de Números Asignados de GNUnet (GANA), la implementación de GNS y más.

Para quienes desconchen de GNUnet, deben saber que este está destinado a construir redes P2P descentralizadas y seguras.

Sobre GNUnet

Las redes creadas con GNUnet no tienen un solo punto de falla y pueden garantizar la inviolabilidad de la información privada de los usuarios, incluida la eliminación de posibles abusos por parte de agencias de inteligencia y administradores con acceso a nodos de red. La versión está marcada como que contiene cambios significativos en el protocolo que violan la compatibilidad con versiones anteriores 0.12.x.

GNUnet admite la creación de redes P2P a través de TCP, UDP, HTTP / HTTPS, Bluetooth y WLAN, y puede funcionar en modo F2F (Friend to Friend).

Se admite el bypass NAT, incluido el uso de UPnP e ICMP. Es posible utilizar una tabla hash distribuida (DHT) para abordar la ubicación de los datos.

Además de que se proporcionan medios para desplegar redes de malla. Para otorgar y revocar selectivamente los derechos de acceso, se utiliza un intercambio descentralizado de atributos de identificación reclaimID, utilizando el GNS (Sistema de nombres GNU) y el cifrado basado en atributos (Cifrado basado en atributos).

El sistema se caracteriza por un bajo consumo de recursos y el uso de una arquitectura multiproceso para garantizar el aislamiento entre los componentes.

Se proporcionan instalaciones flexibles para el registro y las estadísticas. Para desarrollar aplicaciones de usuario final, GNUnet proporciona una API para el lenguaje C y carpetas para otros lenguajes de programación.

Para simplificar el desarrollo, se propone utilizar bucles y procesos de eventos en lugar de hilos. La estructura incluye una biblioteca de prueba para el despliegue automático de redes experimentales que cubren decenas de miles de pares.

Principales novedades de GNUnet 0.13

En esta nueva version tal y como mencionamos al inicio, la principal novedad es que se ha establecido el registro GANA (Autoridad de Números Asignados de GNUnet), que es responsable de asignar nombres y direcciones a GNUnet.

Esto también junto con la implementación del sistema de nombre de dominio descentralizado GNS está alineado con las especificaciones propuestas por el IETF.

Otro cambio importante es que se ha ajustado el trabajo del «bloque» del complemento NSS, se han agregado nuevos indicadores suplementarios para los registros que no se publican explícitamente bajo la etiqueta dada pero que el resolutor devuelve.

En el mecanismo de revocación de claves (GNS/REVOCATION), la función de prueba de trabajo completado se transfiere al uso del algoritmo hash Argon2.

En el servicio descentralizado de intercambio de atributos de identificación (RECLAIM), el tamaño del ticket se ha aumentado a 256 bits.

De los demás cambios que se destacan de esta nueva version:

  • Se agregó salida de advertencia a la utilidad gnunet-namestore al agregar registros TLSA o SRV fuera de un registro BOX .
  • El complemento de transporte que utiliza el protocolo UDP para la transferencia de datos se ha movido a la categoría experimental debido a problemas de estabilidad;
  • El formato de archivo de clave y el método de serialización de clave privada ECDSA están unificados con otras bibliotecas (las claves antiguas dejarán de funcionar).
  • La biblioteca libsodium se utiliza como implementación de algoritmos de cifrado basados ​​en curvas elípticas.
  • Se agregó la capacidad de crear utilidades con la biblioteca cURL, no relacionada con gnutls.
  • Se devolvió el servidor de integración continua Buildbot.
  • Las bibliotecas libmicrohttpd, libjansson y libsodium se incluyen en las dependencias de compilación.

¿Cómo instalar GNUnet en Linux?

Para quienes estén interesados en poder instalar este marco, pueden hacerlo siguiendo las instrucciones que compartimos a continuación.

Para quienes son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otro derivado, basta con abrir una terminal y teclear en ella el siguiente comando:

sudo pacman -S gnunet

Ahora en el caso de los que son usuarios de Fedora, la instalación la pueden hacer primero habilitando el repositorio con el siguiente comando:

sudo dnf copr enable yosl/gnunet

Y posteriormente instalan con este comando:

sudo dnf install gnunet

Finalmente también se puede obtener el marco realizando la compilación de su código para ello pueden seguir las instrucciones detalladas en este enlace. 

from Linux Adictos https://ift.tt/2OazSlB
via IFTTT

openSUSE Leap 15.2 ya fue liberado, conoce sus cambios y novedades

Después de más de un año de desarrollo, se dio a conocer la liberación de la nueva version de openSUSE Leap 15.2, en la cual esta versión se forma utilizando el conjunto básico de paquetes de la distribución SUSE Linux Enterprise 15 SP2 en desarrollo, además de las cuales se entregan nuevas versiones de aplicaciones de usuario del repositorio de Tumbleweed de openSUSE.

Dentro de los principales cambios que se destacan de la nueva version sé menciona la actualización de los componentes del sistema, ya que al igual que en SUSE Linux Enterprise 15 SP2, el núcleo básico de Linux preparado es la versión 5.3.18 (el núcleo 4.12 se utilizó en la versión anterior) que continúa suministrándose.

Principales novedades de openSUSE Leap 15.2

Tal y como mencionamos de las principales novedades podremos encontrar el mismo Kernel de Linux que se usa actualmente en SUSE Linux Enterprise 15 Service Pack 2 y es mantenido por SUSE.

De los cambios, se observa la compatibilidad con las GPU AMD Navi y la compatibilidad con la tecnología Intel Speed ​​Select utilizada en servidores basados ​​en CPU Intel Xeon, además de que se proporciona una opción de kernel con parches en tiempo real para sistemas en tiempo real. Como en las dos versiones anteriores, se suministra la versión 234 de systemd.

De las aplicaciones de usuario podremos encontrar los nuevos paquetes de Xfce 4.14, GNOME 3.34, KDE Plasma 5.18, LXQt 0.14.1, Cinnamon 4.4, Sway 1.4, LibreOffice 6.4, Qt 5.12, Mesa 19.3,xorg Server 1.20.3, Wayland 1.18, VLC 3.0.7, GNU Health 3.6.4, OnionShare 2.2 y Syncthing 1.3.4.

Otro cambio que podremos encontrar es que diferencia de la versión anterior, Network Manager ahora está incluido defecto. En los ensamblados de servidores, el uso de Wicked continúa de manera predeterminada.

Además, también se destaca la actualización de la utilidad Snapper la cual es responsable de crear instantáneas Btrfs y LVM con secciones del estado del sistema de archivos y cambios de reversión (por ejemplo, puede devolver un archivo sobrescrito accidentalmente o restaurar el estado del sistema después de instalar los paquetes).

Snapper tiene la capacidad de generar un nuevo formato, optimizado para el análisis de máquinas y simplificando el uso en scripts. Se ha rediseñado el complemento para libzypp, que se libera de la vinculación al lenguaje Python y se puede usar en entornos con un conjunto reducido de paquetes.

Por otra parte, instalador ahora tiene un cuadro de diálogo más simple para elegir un rol del sistema, así como también una visualización mejorada de la información de progreso de la instalación.

En cuanto a YaST, en esta nueva version se implementa la separación de la configuración del sistema entre los directorios /usr/etc y /etc.

Otro cambio importante es la compatibilidad mejorada de YaST Firstboot con Windows Subsystem para Linux (WSL) en Windows, se ha rediseñado módulo de configuración de red. Se ha mejorado la usabilidad de la partición de particiones de disco y se ha agregado la capacidad de crear y administrar particiones Btrfs que abarcan múltiples unidades.

Finalmente también se destaca el almacenamiento mejorado cuando se instala en placas Raspberry Pi, ya que se proporciona una definición más precisa de las particiones de Windows encriptadas con BitLocker.

Se han agregado configuraciones adicionales al sistema de instalación masiva automatizada AutoYaST y se han mejorado los informes de posibles errores en los perfiles de instalación.

De los demás cambios:

  • Paquetes agregados Grafana y Prometheus, que le permiten organizar el monitoreo visual y el análisis de los cambios en las métricas en los gráficos.
  • Se proporcionan paquetes admitidos oficialmente para implementar la infraestructura de aislamiento de contenedores basada en la plataforma Kubernetes.
  • Se agregó el administrador de paquetes Helm para instalar componentes de Kubernetes.
  • Paquetes agregados con tiempo de ejecución CRI-O (una alternativa ligera a Docker) que cumplen con la especificación de la Interfaz de tiempo de ejecución de contenedores (CRI) de la Iniciativa de Contenedores Abiertos (OCI).
  • Para organizar una interacción de red segura entre contenedores, se ha agregado un paquete con el subsistema de red Cilium.
  • Proporciona soporte para las funciones del sistema Servidor y Servidor transaccional.

Descargar y obtener openSUSE Leap 15.2

Para quienes estén interesados en poder obtener esta nueva versión deben saber que se puede descargar la imagen ISO desde el sitio web oficial de la distribución.

El enlace es este.

from Linux Adictos https://ift.tt/2ZfAvAF
via IFTTT

Redis DBMS pasa a manos de la comunidad, su creador abandona el proyecto

Hace pocos días el creador de Redis DBMS “Salvatore Sanfilippo” dio a conocer mediante un anunció que ya no estará involucrado en el mantenimiento del proyecto y dedicará su tiempo a algo más.

Según Salvatore Sanfilippo, en los últimos años su trabajo se ha reducido a analizar propuestas de terceros para mejorar y cambiar el código, pero esto no es lo que le gustaría hacer, ya que le gusta escribir código y crear algo nuevo que resolver tareas de mantenimiento de rutina.

Aunque el creador del proyecto Salvatore Sanfilippo tomo la decisión de dejar el proyecto, el aún permanecerá en el consejo asesor de Redis Labs, pero solo se limitará a generar ideas.

Mientras que el mando, el desarrollo y el mantenimiento de Redis DBMS se entregan a la comunidad.

Cuando comencé el proyecto Redis hace más de diez años, estaba en uno de los momentos más emocionantes de mi carrera. Mi cofundador y yo lanzamos con éxito dos de los principales servicios web 2.0 de la web italiana.

Para hacerlos escalables, tuvimos que inventar muchos conceptos nuevos, que ya se conocían en el campo la mayoría de las veces, pero no lo sabíamos ni nos importaba comprobarlo. ¿Problema? Vamos a encontrar una solución. Queríamos resolver problemas pero queríamos, aún más, divertirnos. Este fue el ambiente lúdico donde nació Redis.

El gerente del proyecto fue transferido a Yossi Gottlieb y Oran Agra, quienes han ayudado a Salvatore Sanfilippo en los últimos años, a comprender su visión del proyecto, no son indiferentes a mantener el espíritu de la comunidad Redis y están bien versados ​​en el código y la estructura interna de Redis.

Sin embargo, la partida de Salvatore Sanfilippo es un shock significativo para la comunidad, ya que controla completamente todos los problemas de desarrollo y desempeña, en general, el papel de un «dictador magnánimo de por vida «a través del cual se llevaron a cabo todas las solicitudes de compromiso y fusión, que decidió cómo se solucionarían los errores qué innovaciones deberían agregarse y qué cambios arquitectónicos son aceptables.

Se propone resolver la cuestión de determinar un modelo adicional para desarrollar e interactuar con la comunidad por nuevos encargados de mantenimiento que ya han anunciado una nueva estructura de gestión en la que la comunidad estará involucrada.

La nueva estructura del proyecto implica la expansión del trabajo en equipo, que escalará los procesos de desarrollo y mantenimiento. Está previsto que el proyecto sea abierto y amigable para los participantes de la comunidad, lo que facilitará la participación más activa y significativa en el desarrollo.

El modelo de gestión propuesto incluye un pequeño grupo de desarrolladores principales (equipo central), que incluirá participantes elegidos que estén familiarizados con el código, participen en el desarrollo y comprendan los objetivos del proyecto.

Dejo Redis en manos de la comunidad Redis. Les pedí a mis colegas Yossi Gottlieb y Oran Agra que continuaran manteniendo el proyecto a partir de hoy: estas son las personas que más me ayudaron en los últimos años, y que se esforzaron mucho

Actualmente, el Core Team incluye tres desarrolladores de Redis Labs: Yossi Gottlieb y Oran Agra, quienes asumieron el cargo de líderes del proyecto, e Itamar Haber, quienes asumieron el cargo de líderes de la comunidad.

En un futuro cercano, se planea elegir a varios miembros de la comunidad para el Equipo Central, seleccionados en función de su contribución al desarrollo del proyecto.

Para tomar decisiones importantes, como cambios fundamentales en el núcleo de Redis, agregar nuevas estructuras, cambiar el protocolo de serialización y cambios que violen la compatibilidad, es preferible llegar a un consenso entre todos los miembros del Equipo Central.

A medida que la comunidad crece, Redis puede tener nuevas necesidades para expandir su funcionalidad, pero los nuevos líderes afirman mantener atributos tan fundamentales del proyecto como centrarse en la eficiencia y la velocidad del trabajo, esforzarse por la simplicidad, el principio de «aún menos, pero mejor» y elegir las soluciones adecuadas para por defecto.

Fuente: http://antirez.com

from Linux Adictos https://ift.tt/3gMZ2mF
via IFTTT