WINE 5.13 llega corrigiendo un fallo presente desde hacía 15 años

WINE 5.13

WineHQ sigue cumpliendo con precisión suiza con sus lanzamientos. Este viernes volvió a lanzar una versión de desarrollo, más concretamente un WINE 5.13 que entre sus novedades más destacadas incluye una corrección. ¿Y por qué una sola corrección es una de las novedades más destacadas? Pues porque se trata de un fallo que ha estado presente en el software desde hacía aproximadamente 15 años, ahí es nada. Para que os hagáis una idea de lo viejo que es un fallo así en el mundo Linux, Ubuntu, una de las distribuciones más populares, lanzó su primera versión sólo un año antes.

Como cada dos semanas, el proyecto ha publicado información detallada sobre este lanzamiento, entre lo que tenemos todos los cambios que han realizado. En este sentido, se han corregido 22 fallos, pero han introducido un total de 407 cambios desde la versión anterior. Aunque hay desarrolladores que han contribuido con muchos de ellos, destaca el trabajo de Alexandre Julliard, quien ha sido el responsable de 89. Lo que tenéis a continuación es la pequeña lista que WineHQ considera lo más importante que ha llegado junto a WINE 5.13.

Novedades más destacadas de WINE 5.13

  • Reasignación de archivos INI al registro. Este es el fallo que ha estado presente desde hacía unos 15 años.
  • Sistema de llamadas thunks en NTDLL.
  • Reimplementación de la impresión de números en coma flotante.
  • Comienzos de una reestructuración del soporte de la consola.
  • Varias correcciones de errores.

Los usuarios interesados ya pueden instalar WINE 5.13 desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el enlace desde donde podemos descargar los binarios también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también para Android y macOS.

La próxima versión de desarrollo será WINE 5.13 y, si no hay sorpresas, algo que parece imposible que pase en la agenda de WineHQ, llegará el próximo 31 de julio. Entre las mejoras, se espera que sigan trabajando en la reestructuración del soporte de la consola y solucionando más fallos.

from Linux Adictos https://ift.tt/3fHadx6
via IFTTT

Debian 9.13: Stretch ha llegado al final de su ciclo de vida. Es hora de plantearse dar el salto a Buster

Adiós a Debian 9 Stretch

El 17 de junio de 2018, Project Debian lanzó una actualización mayor de su sistema operativo. Ayer 18 de julio de 2020 y 25 meses después, puso a nuestra disposición Debian 9.13, lo que es la última actualización de la versión del sistema operativo que usa el nombre en clave de Stretch. Por lo tanto, y si no pasa nada muy extraño, los usuarios que estén usando esa entrega no volverán a recibir actualizaciones, por lo menos ninguna relacionada al sistema, en lo que se incluyen parches de seguridad.

Así lo explican en la nota que han publicado hace unas horas. En ella leemos concretamente que «Los usuarios que quieran continuar recibiendo soporte de seguridad deberían actualizar a Debian 10«, pero también nos facilitan este enlace en el que nos dan detalles sobre el subconjunto de arquitecturas y paquetes cubiertos por el proyecto de soporte a largo plazo. En cualquier caso, lo mejor y más seguro es actualizar.

Usuarios de Debian 9: actualizad ya a Debian 10

Después de este lanzamiento, los equipos de seguridad y lanzamiento de Debian ya no producirán actualizaciones para Debian 9. Los usuarios que deseen continuar recibiendo soporte de seguridad deben actualizar a Debian 10, o ver https://ift.tt/U37aF2 para obtener más información sobre el subconjunto de arquitecturas y paquetes cubiertos por el proyecto de soporte a largo plazo.

Debian 10 llegó a principios de julio de 2019 con el nombre en clave de Buster. En la actualidad, el proyecto ya ha lanzado cuatro versiones de mantenimiento, por lo que Buster ya está lo bastante pulido como para dar el salto directo. Entre las mejoras que se obtendrán, podemos mencionar Linux 4.19 y paquetes actualizados. En cuanto a entornos gráficos, está disponible con GNOME 3.30, Cinnamon 3.8, KDE Plasma 5.14, LXDE 0.99.2, LXQt 0.14, MATE 1.20, Xfce 4.12.

La próxima versión ya será un Debian 11 que está actualmente está en fase de desarrollo. Debian lanza sus versiones cuando las tiene listas sin fechas estrictamente programadas, pero la décimoprimera versión debería llegar a principios de 2021.

from Linux Adictos https://ift.tt/32BA9X4
via IFTTT

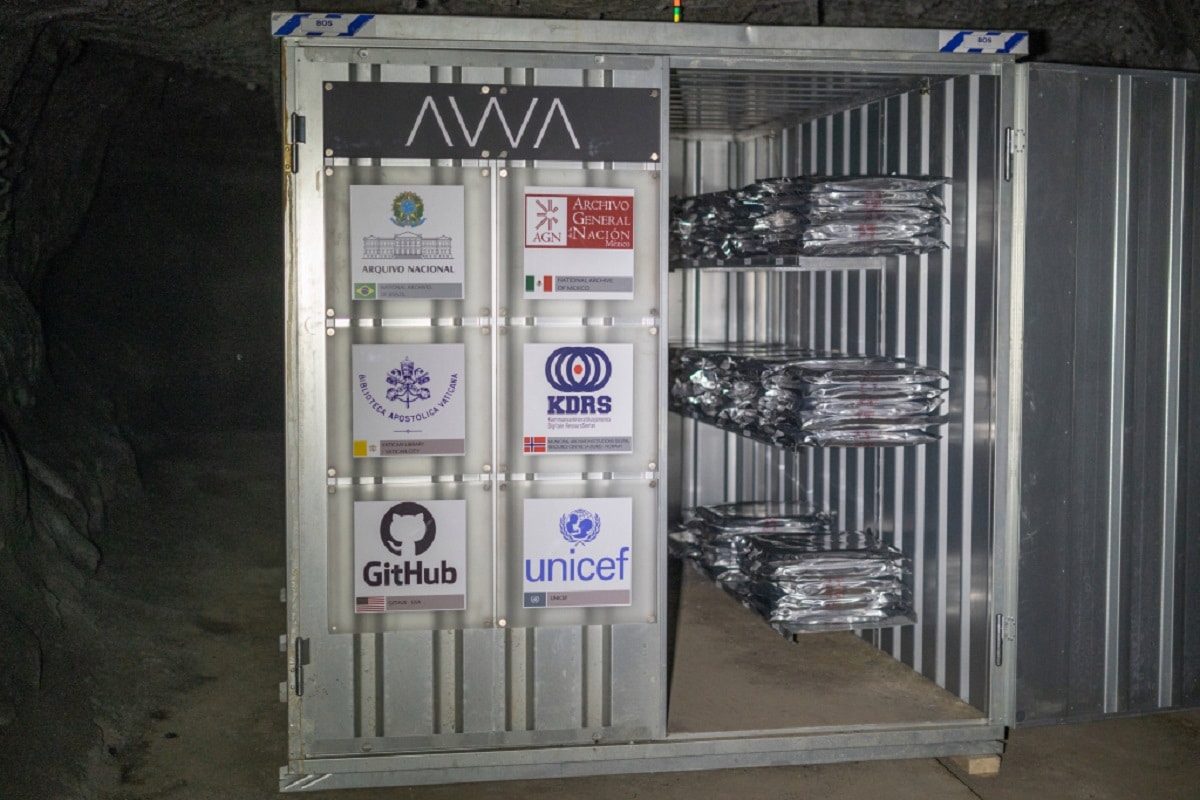
La bóveda en el ártico de GitHub ya conserva open source en rollos piqlFilm

En noviembre del año pasado compartimos aquí en el blog la noticia sobre una iniciativa por parte de GitHub llamada “Artic Code Vault” en la cual la idea es guardar el contenido de los repositorios en un medio de almacenamiento que tenga una vida útil más larga.

Con ello GitHub aseguro que parte del conocimiento global quede almacenado de manera segura. Y es que quiere contribuir a la resolución de este problema y otros como la ocurrencia de desastres que probablemente causen la pérdida de los contenidos.

Y ahora varios meses después de que GitHub anunció la implementación del proyecto para crear un archivo de código abierto alojado en el repositorio de Arctic World Archive, el cual es capaz de sobrevivir en caso de una catástrofe global.

Todo el código ya ha sido almacenado en 186 unidades de película piqlFilm, que contienen fotografías de información y permiten almacenar información durante más de 1000 años (según otras fuentes, la vida útil es de 500 años).

El almacenamiento se creó a partir de una mina de carbón abandonada de 150 metros de profundidad, suficiente para garantizar la seguridad de la información incluso en el caso del uso de armas nucleares o electromagnéticas.

Millones de desarrolladores de todo el mundo contribuyeron al software de código abierto ahora almacenado en Arctic Code Vault. Para reconocer y celebrar estas contribuciones, diseñamos la Insignia Arctic Code Vault, que se muestra en la sección de aspectos destacados del perfil de un desarrollador en GitHub.

El archivo almacena aproximadamente 21 TB de información que representa el código de muchos proyectos de código abierto alojados en GitHub.

Los desarrolladores cuyo código está en el archivo están marcados en el perfil de GitHub con la etiqueta especial «Arctic Code Vault Collaborator». En caso de problemas con el Arctic World Archive, se está considerando la posibilidad de crear archivos duplicados a largo plazo.

Los planes de Microsoft para desarrollar la iniciativa apuntan a la intención de crear un archivo de información más global, que cubra la porción general de conocimiento acumulado por la industria informática, incluidos libros, documentación, información sobre desarrollo de software, lenguajes de programación, electrónica, microprocesadores e informática, así como información sobre la historia del desarrollo tecnológico y aspectos culturales.

El objetivo de la iniciativa es proporcionar información completa que pueda ayudar a los investigadores del futuro a recrear las tecnologías actuales y comprender mejor el mundo moderno.

Paralelamente, se están desarrollando varios proyectos alternativos para crear archivos con código. Como un proyecto experimental, Silica en unidades de almacenamiento prolongado basadas en obleas de vidrio de cuarzo almacenó los repositorios de contenido 6000 GitHub más populares. Los datos se guardan cambiando físicamente las propiedades de un material que no está expuesto a radiación electromagnética, agua y calor, lo que permite un tiempo de retención de decenas de miles de años.

El proyecto «Internet Archive» ha mantenido en su archivo una porción de repositorios públicos de GitHub a partir del 13 de abril. En total, se guardan aproximadamente 55 TB de información sobre los repositorios, incluidos comentarios, problemas y otros metadatos.

En el futuro, los creadores de Internet Archive tienen la intención de proporcionar la capacidad de extraer el código del proyecto del archivo utilizando el comando «git clone»  se está desarrollando un análogo del servicio Wayback Machine para el código).

La Fundación Software Heritage, fundada por el Instituto Nacional de Investigación de Francia (Inria) con el apoyo de la UNESCO, se ha fijado el objetivo de acumular y preservar el código fuente.

Actualmente, el archivo de Software Heritage ya tiene 130 millones de proyectos e incluye una historia completa de su desarrollo. 100 millones de estos proyectos son importados de GitHub.

En este proyecto cualquier persona puede solicitar el archivo de su código en save.softwareheritage.org proporcionando un enlace al repositorio de Git, Mercurial o Subversion.

Finalmente si estás interesado en conocer mas al respecto, pues consultar los detalles en la publicación que se realizó en el blog de Github.

El enlace es este.

from Linux Adictos https://ift.tt/3h7Ci0I
via IFTTT

Thunderbird 78 ya fue liberado, conoce sus novedades y cambios

Después de 11 meses de la liberación de última versión llega la nueva version del popular cliente de correo electrónico «Thunderbird 78» el cual es desarrollado por la comunidad y basado en las tecnologías de Mozilla.

Esta nueva versión liberada se clasifica como una versión LTS (soporte a largo plazo), cuyas actualizaciones se publican durante todo el año, ya que Thunderbird 78 se basa en la versión ESR de Firefox 78.

Principales novedades de Thunderbird 78

En esta nueva version de Thunderbird 78 se destaca el soporte experimental incorporado para el cifrado de extremo a extremo de correspondencia y firmas digitales de letras basadas en claves públicas OpenPGP.
Esta funcionalidad fue proporcionada previamente por el complemento Enigmail, que ya no es compatible con Thunderbird 78.

La implementación integrada es un nuevo desarrollo, que fue preparado con la participación del autor Enigmail.  Es importante mencionar que este soporte no está habilitado por defecto.

En Thunderbird 78 podremos encontrar que la estructura principal integra el planificador de calendario Lightning y el administrador de tareas, además de que  también se presenta el soporte para importar en formato ICS al calendario especificando la opción «-file» en la línea de comando.

También se le añadió la capacidad de seleccionar mensajes a través de las casillas de verificación en una columna separada «Seleccionar mensajes» en lugar de la marca clásica y en el botón «Eliminar» también se ha agregado al panel con la lista de mensajes para eliminar los mensajes marcados.

El diseño de la ventana de configuración de la cuenta se ha rediseñado para que sea más fácil de entender y encontrar la configuración deseada. El «Centro de configuración de la cuenta» se ha renovado en forma de pestaña.

Se eliminó la compatibilidad con WCAP (Protocolo de acceso al calendario web) y la transición al uso del acceso asincrónico al almacenamiento se ha completado.

Además también podremos encontrar un modo con un tema oscuro, adaptado para reducir la carga de la visión cuando se trabaja en la oscuridad. El tema oscuro se activa automáticamente cuando activa el modo nocturno en el sistema operativo.

Y que se ha aplicado un nuevo estilo de vector a las miniaturas, que proporciona una mejor imagen en pantallas HiDPI y cuando el modo oscuro está habilitado.

De los demás cambios que se destacan de esta version:

  • Se modificó la apariencia del administrador de complementos. Ahora puede obtener una vista previa de los temas.
  • Se ha agregado una opción a la configuración para permitir el anonimato del encabezado con el tiempo del mensaje.
  • Se ha agregado un elemento al menú de la aplicación para llamar a la búsqueda global en toda la base de mensajes. La pestaña de búsqueda global ha sido rediseñada.
  • Se ha agregado al chat la compatibilidad con el cifrado OTR de mensajes (mensajería no registrada) y la compatibilidad con los mensajes de eco IRC.
  • Se han aumentado los requisitos para la plataforma Linux: ahora necesita al menos GTK 3.14, Glibc 2.17 y libstdc ++ 4.8.1 para funcionar.
  • Se agregaron botones al menú contextual de la carpeta con la lista de mensajes abiertos recientemente para mover elementos hacia arriba y hacia abajo en la lista.
  • Se mejoró la barra de direcciones de las pestañas que muestran páginas web.
  • Antes de mostrar las contraseñas almacenadas, se solicita la contraseña del sistema del usuario.
  • La biblioteca SQLite se usa para almacenar la libreta de direcciones. La conversión del formato anterior MAB (Mork) se realiza automáticamente.
  • Se agregó un nuevo analizador y componente de formato para vCard.
  • Se agregó soporte para las versiones de conversión vCard 3.0 y 4.0.
  • Diálogo mejorado para empaquetar carpetas de correo (limpieza de mensajes eliminados).
  • La compatibilidad con gráficos acelerados por hardware está habilitada de forma predeterminada.
  • Soporte desactivado para TLS 1.0 y 1.1.
  • Soporte descontinuado para complementos XUL.

Obtener Thunderbird 78

Para quienes estén interesados en instalar esta nueva versión, deben saber que solo está disponible en descarga directa y no se proporciona la actualización automática de versiones anteriores a la versión 78.0 y se generará solo en la versión 78.2.

El enlace es este.

from Linux Adictos https://ift.tt/2OAOxa4
via IFTTT

SUSE comenzó con la adquisición de Kubernetes Rancher Labs

Recientemente dio a conocer SUSE que acordó adquirir Rancher Labs, un startup con tecnología que ayuda a las organizaciones a ejecutar software en contenedores virtuales en muchos servidores.

Las compañías anunciaron el acuerdo hace poco pero no revelaron los términos y condiciones sobre ello. Dos personas familiarizadas con el acuerdo dijeron que SUSE gastaría entre $ 600 millones y $ 700 millones.

Las conversaciones entre las compañías comenzaron en hace pocos meses y el proceso se ha vuelto competitivo con ofertas adicionales, dijo Ursheet Parikh, socio del donante Rancher Mayfield Fund. Ha habido «muchas llamadas de Zoom», se apresuró a notar.

En los últimos años, con el surgimiento de nuevas empresas como Docker, los contenedores se han convertido en una alternativa de moda a la tecnología de virtualización más tradicional para ejecutar aplicaciones en cada servidor de computadora en un centro de datos empresarial.

Amazon, Microsoft y otros proveedores de la nube han ofrecido servicios que los desarrolladores pueden usar para colocar código en contenedores, y en 2017 SUSE presentó su propio servicio de administración de contenedores. Las compañías no han finalizado sus planes de integración, ya que el acuerdo aún no ha recibido la aprobación regulatoria.

El software central de Rancher se basa en el software de administración de contenedores Kubernetes que Google lanzó bajo una licencia de código abierto en 2014.

Se ha descargado más de 100 millones de veces, dijo la compañía en marzo, diciendo que observó Crecimiento anual de ingresos del 169% en 2019 sin especificar un monto en dólares. Rancher también ofrece su propia distribución pequeña del sistema operativo Linux.

Los clientes de Rancher incluyen American Express, Comcast, Deutsche Bahn y Viasat.

En el mundo de Kubernetes, Amazon, Google y Microsoft no han crecido tan rápido como las compañías de tecnología de la información más tradicionales, dijo el CEO de Rancher, Sheng Liang, quien vendió Cloud.com a Citrix en 2011. SUSE es la rara gran empresa de código abierto que no opera en su propia infraestructura de nube, dijo Liang, comparándolo como un ejemplo con Red Hat de IBM.

«Este es un momento increíble para nuestra industria, ya que dos líderes de código abierto unen sus fuerzas. La fusión de un especialista en Enterprise Linux, Edge Computing y AI con un líder de Enterprise Kubernetes Management interrumpirá el mercado para ayudar a los clientes a acelerar su viaje de transformación digital «, 

Esto le permite atraer empresas que no desean ser bloqueadas en una sola nube. En particular, algunas empresas que compiten con Amazon en el comercio minorista y otras áreas, como Walmart, son reacias a usar la nube de Amazon, aunque es el líder en el campo.

En un intercambio de correos electrónicos, Sheng Liang, fundador y CEO de Rancher Labs, dio la bienvenida al acuerdo y dijo:

«Esta adquisición es un punto de partida para el mayor crecimiento de Rancher». Me siento tan vigorizado como el primer día en la industria, la tecnología y nuestro negocio. Estoy muy orgulloso de nuestro equipo y del trabajo que ha realizado en los últimos seis años, y espero seguir trabajando con nuestros usuarios, clientes, socios y colaboradores de Rancher para construir un negocio realmente increíble, capitalizando en las mejores partes de Rancher y SUSE. Rancher y SUSE serán juntos la empresa de TI empresarial que está transformando nuestra industria «.

Esta adquisición de Rancher Labs es, por lo tanto, el primer paso en la expansión de SUSE ya que EQT le dio su independencia. Sigue la fuerte dinámica presupuestaria de SUSE.

En su segundo trimestre del año fiscal 2020, SUSE experimentó un aumento anual de las reservas de valor de contrato anual (ACV) del 30%, mientras que los ingresos globales de la nube aumentaron en un 70 % mas de un año.

Se espera que este acuerdo se cierre antes de finales de octubre de 2020, sujeto a las condiciones de cierre habituales, incluidas las aprobaciones regulatorias. Representa un gran paso adelante para SUSE en el área de Kubernetes..

Si quieres conocer mas al respecto puedes consultar el comunicado en el siguiente enlace.

from Linux Adictos https://ift.tt/2Wo6QTR
via IFTTT

Formas de probar Linux para saber si es para nosotros

Formas de probar Linux

En nuestro artículo anterior hicimos un breve repaso sobre lo que es Linux y recomendamos algunas distribuciones. Ahora veremos algunas formas de probar cualquiera de las distribuciones Linux que hayamos elegido.

Usar una distribución Linux por primera vez te puede hacer sentir como Alicia cuando cayó por el agujero al País de las Maravillas. Objetos familiares que se comportan de manera no habitual.

En principio no hay tantas diferencias. Los escritorios Linux utilizan un sistema de ventanas, iconos, puntero del ratón, archivos y carpetas. Es en la forma de organización de los archivos y carpetas y en la gestión de los privilegios de los usuarios donde se nota que estamos usando un sistema operativo que no es Windows.

Aunque el tema de la compatibilidad del hardware mejoró notablemente en los últimos años (incluso hay casos donde funciona mejor en Linux que en Windows) puede haber casos en los que se requiera una configuración adicional o que directamente no se pueda usar. Es por eso que antes de tomar la decisión de reemplazar el sistema operativo actual por una distribución Linux debemos estar seguros de que todo funcione como corresponde.

Afortunadamente, tenemos formas de hacer pruebas sin comprometer la funcionalidad de nuestro ordenador

Formas de probar Linux

Si investigas sobre Linux en algún momento vas a oír hablar de Windows Subsystem for Linux. Se trata de una característica de Windows 10 que permite usar una distribución Linux como una aplicación nativa del sistema operativo de Microsoft. Solo la menciono para descartarla. Aunque puede ser una buena forma de conocer el uso de la terminal, es una herramienta pensada para usuarios avanzados.

Esto nos deja 4 formas de probar una distribución Linux

Virtualización

Un cliente de máquinas virtuales es un programa que simula ser un ordenador. Su uso tiene la ventaja de que no se hacen modificaciones en el sistema por lo que puedes instalar y desinstalar tantas distribuciones como quieras. La desventaja es que al no hacer una prueba en el hardware real no sabrás si hay problemas de compatibilidad.

Las versiones modernas de Windows traen su propia aplicación de máquinas virtuales; HyperV. También puede utilizarse Virtualbox que trae preconfigurada las opciones adecuadas para algunas de las distribuciones Linux más populares.

Modo Live

En el modo live el sistema operativo se carga en la memoria RAM del ordenador anfitrión que actúa como si fuera el disco rígido. Esto te permite experimentar la compatibilidad en el hardware que utilizas habitualmente, aunque el rendimiento va a ser un poco más lento que lo normal. Lo que hayas hecho se pierde al apagar la computadora.

Esto último es relativo, algunas herramientas de creación de medios de instalación te permiten reservar un espacio para guardar las modificaciones realizadas. Cuando conectas el pendrive, el sistema operativo y las modificaciones se cargan en la RAM. Esto es ideal para hacer múltiples instalaciones de una distribución personalizada

Instalación en un dispositivo externo

Las distribuciones Linux pueden instalarse en un dispositivo externo sea este un disco rígido o un pendrive con la suficiente capacidad. El funcionamiento será óptimo (dependiendo del tipo de conexión) y podrás utilizarlo en cualquier otra computadora. Las distribuciones de propósito general pueden detectar y descargar los controladores en forma automática.

Instalación junto a o en lugar de Windows

Linux puede compartir el disco con Windows. Habrá algunos problemas menores como el desajuste de la hora en Windows (hay tutoriales en Internet sobre cómo solucionarlo) y deben tenerse en cuenta dos cosas fundamentales.

  1.  En lo posible debe instalarse Windows primero. Linux detecta Windows y permite la opción de iniciar con él. No sucede lo mismo a la inversa. Aunque puede solucionarse, significa hacer trabajo de más.
  2. Siempre debemos asegurarnos de que Windows haya completado sus actualizaciones antes de instalar Linux. Caso contrario el instalador no podrá dividir el disco rígido para compartirlo.

Si vas a probar Linux desde una máquina virtual no necesitas crear un medio de instalación (aunque puedes hacerlo). Para utilizar los otros modos necesitarás un soporte físico desde el cuál se hará el procedimiento. La mayoría de las distribuciones caben en un dvd o un pendrive de de 2gb.

En el próximo artículo profundizaremos el tema de la creación de medios de instalación.

from Linux Adictos https://ift.tt/3exCiW5
via IFTTT

Qué distribución Linux elegir si quieres saber de que se trata

Qué distribución Linux elegir

Hace un par de días, en la lista de correos de Linux Adictos, nos preguntaron por recursos para iniciarse en Linux. Seguramente en la red debe haber muchos y muy buenos artículos sobre el tema, pero, no pudimos resistir la tentación de hacer nuestro aporte.

En primer lugar, hay que determinar si con iniciarse en Linux nos referimos a curiosidad superficial o a utilizarlo como reemplazo de Windows. Lo segundo a determinar es si hablamos de escritorio o de servidores.

Es muy común que en este tipo de artículos se recomienden las soluciones más amigables. Me parece una generalización absurda. Es cierto que la mayoría puede querer empezar por algo familiar y sin complicaciones. Pero, también están los que prefieren aprender a nadar tirándose en paracaídas en medio del mar. No descartemos Gentoo o Linux From Scratch como alternativa

Sin embargo, nos estamos adelantando. Mejor empezar desde el principio.

¿Qué es Linux?

Para entender qué es Linux comencemos con una analogía.

Supongamos que queremos comprar un terreno para construir una casa. Lo primero que hacemos es establecer algunos límites. Estos pueden ser el precio, el vecindario o las dimensiones. Una vez que tenemos el terreno construimos la casa, la conectamos a los servicios públicos, la decoramos y compramos muebles.

Cuando hablamos de Linux nos referimos a un núcleo o kernel. El núcleo es el que se encarga de intermediar entre el hardware, el usuario y los programas. Volviendo a la analogía de la casa. Tanto el hardware como el terreno establecen limitaciones. Si vivimos en una zona montañosa no tenemos la misma oferta de servicios públicos que en el centro de la ciudad. Si tenemos un hardware limitado no podremos hacer lo mismo que con uno potente, por más que se utilice el mismo núcleo.

Utilizando determinadas herramientas (la mayoría de las veces, las desarrolladas por el proyecto GNU), diversas comunidades de programadores o empresas le agregan al núcleo Linux nuevas funcionalidades como la capacidad de mostrar ventanas, iconos, manejar archivos e instalar y desinstalar programas. El conjunto del núcleo, los gestores de ventanas, archivos y paquetes sumado a un conjunto de aplicaciones para usos diversos constituyen una distribución Linux.

A diferencia de lo que sucede con Windows o Mac OS, una distribución Linux no es un conglomerado homogéneo, está compuesta por herramientas de diversos orígenes. Es así por ejemplo que tenemos varias distribuciones que utilizan un mismo escritorio gráfico pero diferentes programas para instalar o desinstalar aplicaciones.

Qué distribución Linux elegir

Un tema que suele generar confusión en los novatos es la enorme cantidad de distribuciones. Los linuxeros solemos complicar las cosas opinando más por simpatías personales que por razones técnicas. En general podemos dividir las distribuciones usando los siguientes criterios

  • Destino: Hay distribuciones para equipos antiguos y modernos
  • Propósito: Tenemos distribuciones de uso general y otras para propósitos específicos como producción multimedia o investigación científica
  • Dificultad: Algunas distribuciones requieren que el usuario intervenga activamente en el proceso de instalación, mientras que otras cuentan con asistentes que se ocupan de casi todo el procedimiento.

Distribuciones para propósito general

Lo que sigue es una lista puramente subjetiva. Seguramente el formulario de comentarios se llenará con otras armadas por los lectores.

Para hacer lo mismo que con Windows en el menor tiempo posible.

Ubuntu

Si buscas como hacer algo en Linux, seguramente encontrarás como hacerlo en Ubuntu. Si buscas un programa que haga algo en Linux, lo más probable es que tenga una versión para Ubuntu. Esta distribución Linux cuenta con un asistente de instalación muy fácil y un excelente soporte de hardware.

Linux Mint

Esta distribución está basada en Ubuntu, aunque usa un escritorio diferente y tiene herramientas de desarrollo propio muy interesante. Es ideal si quieres tener tu ordenador funcionando a pleno ni bien finaliza la instalación

Manjaro

Si quieres instalar una vez y despreocuparte. Sin dudas Manjaro es tu opción. Tanto Ubuntu como Linux Mint publican versiones periódicas. Manjaro opta por un esquema de actualizaciones continúas. El asistente de instalación es mucho mejor que el de Ubuntu/Mint y te permite seleccionar que programas instalar.

Si quieres aprender todo sobre Linux desde el principio

Arch Linux

Esta distribución no tiene usuarios, tiene feligreses. Una auténtica legión de fanáticos (en el mejor sentido de la palabra) que la promueven a la menor oportunidad. Es altamente configurable, pero el usuario tiene que participar activamente en el proceso de instalación. Cuenta con una documentación muy completa por lo que cuando termines de instalarla serás un ninja de Linux.

Gentoo

Si Arch Linux no es suficiente desafío, puedes tirarte al mar con Gentoo. Instalar Gentoo es como ir a la agencia y que te entreguen las piezas del auto y las herramientas para que te lo armes. Su ventaja es la altísima configurabilidad y la disponibilidad de las versiones más actuales de los programas. La contracara es la atención que debes dedicarle.

Si estás interesado en distribuciones Linux para profesionales de sistemas, puedes revisar la hista que hicimos hace un tiempo.

En el próximo artículo veremos las formas de probar una distribución Linux.

from Linux Adictos https://ift.tt/2OtbMml
via IFTTT

Los desarrolladores de Aurora OS incluyeron una corrección de memcpy en Glibc

Los desarrolladores del sistema operativo móvil AuroraOS (un fork del sistema operativo Sailfish, desarrollado por la compañía Open Mobile Platform) compartieron una solución para una vulnerabilidad que detectaron en memcpy. La eliminación de la vulnerabilidad crítica (CVE-2020-6096) en Glibc, que se manifiesta solo en la plataforma ARMv7.

La información sobre la vulnerabilidad se reveló en mayo, pero hasta los últimos días, las correcciones no estaban disponibles, a pesar de que a la vulnerabilidad se le asignó un alto nivel de peligro y hay un prototipo funcional del exploit que permite organizar la ejecución del código.

El exploit preparado actúa durante el procesamiento en las funciones memcpy() y memmove() por ciertos datos formateados.

La importancia de Glibc, es que esta biblioteca define las llamadas al sistema y otras funciones básicas además de que es utilizada por casi todos los programas.

Sobre el problema

La vulnerabilidad se manifestó en la implementación de memcpy() y memmove() en lenguaje ensamblador para ARMv7 y fue causada por el procesamiento incorrecto de los valores negativos del parámetro que determina el tamaño del área.

Los problemas con el desarrollo de parches comenzaron cuando SUSE y Red Hat anunciaron que sus plataformas no se vieron afectadas por el problema, ya que no formaron compilaciones para sistemas ARMv7 de 32 bits y no participaron en la creación del parche.

Los desarrolladores de muchas distribuciones incrustadas aparentemente confiaron en el equipo de Glibc, y tampoco tomaron parte activa en la preparación del parche.

Soluciones

Huawei ofreció una opción para un parche para bloquear el problema casi de inmediato, que trató de reemplazar las instrucciones del ensamblador que operan en operandos firmados (bge y blt) con análogos sin firmar (blo y bhs).

Los mantenedores de Glibc desarrollaron un conjunto de pruebas para probar diferentes condiciones para la ocurrencia de un error, después de lo cual resultó que el parche de Huawei no se ajusta y no procesa todas las combinaciones posibles de datos de entrada.

Dado que AuroraOS tiene una compilación de 32 bits para ARM, sus desarrolladores decidieron cerrar la vulnerabilidad por su cuenta y proponer una solución a la comunidad.

La dificultad era que, era necesario escribir una implementación efectiva de ensamblador de la función y tener en cuenta varias opciones para los argumentos de entrada.

La implementación ha sido reescrita usando instrucciones sin firmar. El parche resultó ser pequeño, pero el problema principal era mantener la velocidad de ejecución y eliminar la degradación del rendimiento de las funciones memcpy y memmove, manteniendo la compatibilidad con todas las combinaciones de valores de entrada.

A principios de junio, se prepararon dos soluciones, pasando el marco de prueba de mantenimiento de Glibc y el conjunto de pruebas internas de Aurora. El 3 de junio, una de las opciones fue seleccionada y enviada a la lista de correo de Glibc.

Una semana después, se propuso otro enfoque similar, que solucionó el problema en la implementación multiarch, que Huawei había tratado de solucionar previamente. Un mes tomó pruebas y legalización en vista de la importancia del parche.

El 8 de julio, se aceptaron correcciones en la rama principal del próximo lanzamiento de glibc 2.32. La aplicación incluye dos parches:

  • La primera para una aplicación Multiarch de establecimiento de memoria para ARMv7
  • El segundo para una implementación de ensamblador común de memcpy () y memmove () para ARM.

El problema afecta a millones de dispositivos Linux ARMv7 y sin una actualización adecuada, los propietarios se arriesgan a conectarlos a la red (los servicios y aplicaciones disponibles en la red que aceptan entradas sin restricciones de tamaño pueden ser atacados).

Por ejemplo, un exploit preparado por investigadores que descubrieron la vulnerabilidad muestra cómo atacar un servidor http integrado en el sistema de información del automóvil mediante la transmisión de una solicitud GET muy grande y obtener acceso de root al sistema.

Las soluciones de paquetes para Debian y Ubuntu aún no se ha publicado y la vulnerabilidad permanece sin corregir durante casi dos meses desde el momento de la divulgación pública y cinco meses desde el momento en que se notificó a los desarrolladores de Glibc.

from Linux Adictos https://ift.tt/2B6iueX
via IFTTT

Sonic Robo Blast 2: cuando metes en una batidora a Sonic y Doom Legacy

Sonic Robo Blast 2

Aunque con el tiempo la cosa va mejorando, Linux no es la mejor plataforma para los videojuegos. Como macOS, no lo es principalmente porque la mayoría de desarrolladores centran sus esfuerzos en crear para Windows o para consolas, pero la comunidad también tiene algo que decir al respecto y pueden llegar títulos como Sonic Robo Blast 2, con unos protagonistas con una imagen tan precisa que nos pueden hacer creer que detrás tienen a la mismísima SEGA.

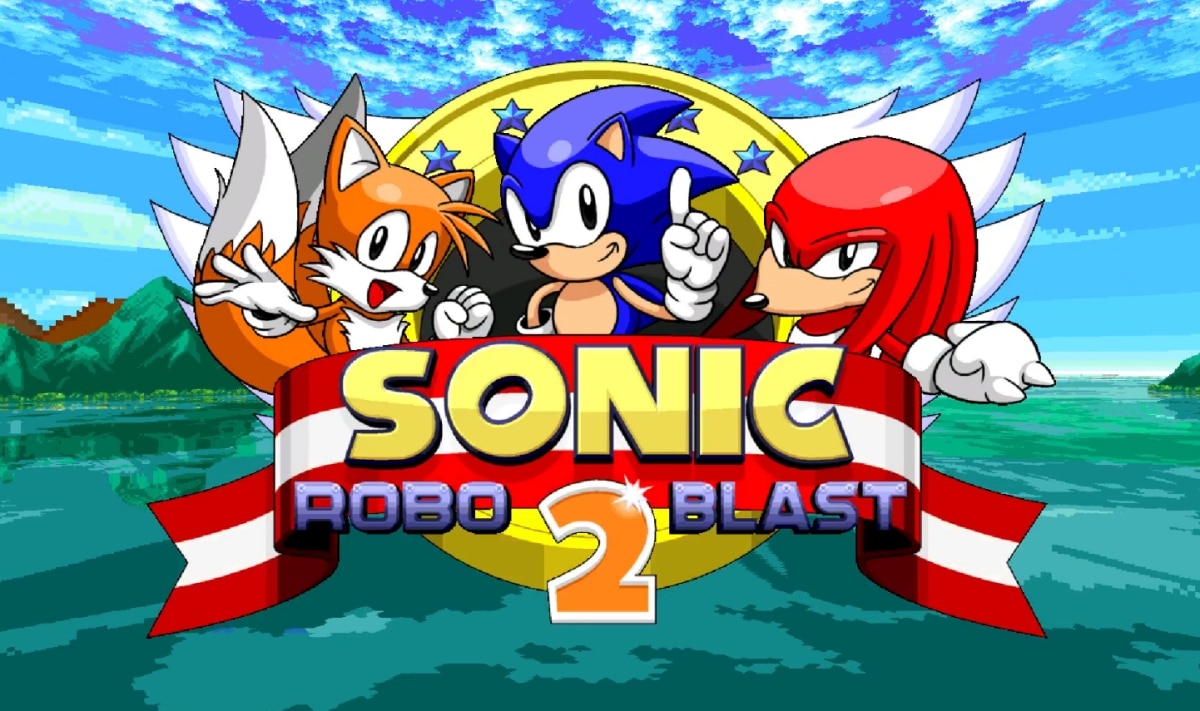
Tal y como leemos en la página oficial del proyecto, Sonic Robo Blast 2 es un juego 3D de código abierto creado por fans (fangame) sobre el erizo Sonic. Se ha creado usando una versión modificada de Doom Legacy, el port de Doom. Sus desarrolladores se han inspirado en los juegos originales de Sonic para Sega Genesis y los han recreado con un diseño 3D. El juego aún no está terminado, pero ya tiene muchas funciones, niveles, enemigos y todo lo que hace falta para entretenernos y divertirnos.

Sonic Robo Blast 2 es un fangame

La versión para Linux está disponible como paquete Flatpak, por lo que para instalarlo necesitamos tener habilitado el soporte en nuestra distribución. Una vez instalado y ejecutado por primera vez, entraremos al tutorial para aprender a movernos ya que, como en Doom u otros FPS, podemos mover al personaje en todas direcciones al mismo tiempo que la cámara. Las teclas por defecto son:

  • Adelante: W.
  • Atrás: S.
  • Izquierda: A.
  • Derecha: D.
  • Cámara: teclas de navegación.
  • Salto: barra espaciadora.
  • Rodar: Shift izquierdo.

Personalmente, recomiendo personalizar los controles si con los anteriores no estamos cómodos. O, mejor aún, si tenemos disponible algún controlador, usarlo; yo no soy muy bueno en los juegos, pero las dificultades con las que me muevo en el vídeo son fruto de jugar con el teclado como viene configurado por defecto.

Si estás buscando un juego con el que pasar el rato en Linux, y no tienes pensado instalar Steam, Sonic Robo Blast 2 puede ser lo que estabas buscando. Eso sí, espero que seas mejor que yo.

from Linux Adictos https://ift.tt/3917s72
via IFTTT

EndeavourOS cumple un año, con mucha energía y planes de seguir creciendo

EndeavourOS 2020.07.15

Hace algo más de un año cayó una bomba en forma de mala noticia: Antergos daba por finalizado su proyecto. Era una distribución basada en Arch Linux muy querida por la comunidad y los usuarios tuvieron que empezar a buscar alternativas, hasta que se supo que el proyecto seguiría, con otro equipo y otro nombre: EndeavourOS. El 15 de julio de 2019 lanzaron su primera beta, por lo que, oficialmente, ayer EndeavourOS cumplió su primer añito.

Y en la nota de celebración de su primer aniversario, el proyecto asegura que tiene cuerda para rato. La respuesta de la comunidad ha sido muy positiva y ya están pensando el los siguientes pasos que tienen que dar, empezando por usar un nuevo servidor que será lo suficientemente potente como para cumplir con las necesidades del largo camino que les queda por recorrer y con el que podrán afrontar sin problemas los próximos dos años.

¿Y qué hay de nuevo en EndeavourOS 2020.07.15?

Esto es quizá lo menos importante de la nota que publicaron ayer. No dan detalles de qué paquetes en concreto han actualizado, limitándose a decir que han incluido las nuevas versiones habituales del kernel, Calamares y demás. Por otra parte, también han simplificado la aplicación de bienvenida y la han hecho más fácil de entender, al mismo tiempo que incluye algunas nuevas funciones. Sí han dado algunos detalles en la página de la descarga de la nueva versión, como los siguientes:

  • Linux 5.7.8-arch1-1
  • Mesa 20.1.3-1
  • Firefox 78.0.2-1
  • Calamares 3.2.26-2
  • Recomiendan no usar la versión Deepin como escritorio principal porque contiene algunos bugs.

En cuanto a novedades realmente destacadas, han incluido una  herramienta de limpieza de paquetes de configuración y el Arch Kernel Management, lo que nos permite elegir entre varias versiones del kernel y sus headers que hay disponibles en el repositorio oficial de Arch. Quizá llame un poco más la atención lo que han llamado Comandos Personales, algo que aún tienen que perfilar y será una herramienta para que usuarios avanzados puedan crear scripts, entre otras cosas.

Por último, han dado otra noticia: están trabajando en una versión ARM de EndeavourOS. No han dado fechas de llegada, más allá de decir que lo hará muy pronto, pero sí han dicho que estará disponible en escritorios Xfce, MATE, LXQt, Cinnamon, Plasma, GNOME, Budgie e i3-wm. El que se quedaría fuera de esta versión ARM sería Deepin.

Con todo, sólo nos queda decir una cosa: ¡Feliz cumpleaños, EndeavourOS! ¡Y que cumplas muchos más!

from Linux Adictos https://ift.tt/3h0aJWY
via IFTTT