Gnome propone llevar GNOME OS a hardware real y además sugiere considerar el impacto ambiental del desarrollo

En la conferencia GUADEC 2020, se realizó un informe sobre el desarrollo del proyecto «Gnome OS» en el cual se da a conocer un plan para desarrollar «Gnome OS» como una plataforma para la creación de OS ahora transformado en consideración como un conjunto que se puede utilizar para la integración continua, simplificar las aplicaciones de trabajo en las pruebas desarrolladas para la próxima versión de la base de código de Gnome, valoración desarrollo, pruebas de compatibilidad de hardware y experimentación de interfaz de usuario.

Hay que recordar que la iniciativa de la creación de Gnome OS surgió en el 2012 con la finalidad de poder abordar los problemas del desarrollo de GNOME y también ofrecer varias ideas para aumentar la demanda de la plataforma.

Hasta el momento todas las compilaciones de «Gnome OS» estaban diseñadas para ejecutarse en máquinas virtuales.

Y ahora con la nueva iniciativa esta pretende que con el trabajo que se ha realizado ahora se pueda garantizar que «Gnome OS» se utilice en hardware real.

Con ello se están desarrollando nuevas compilaciones para sistemas x86_64 y ARM (Pinebook Pro, Rock 64, Raspberry Pi 4). En comparación con las compilaciones para máquinas virtuales, se agregó la capacidad de iniciar en sistemas con UEFI, herramientas de administración de energía, soporte para impresión, Bluetooth, WiFi, tarjetas de sonido, micrófono, pantallas táctiles, tarjetas gráficas y cámaras web, además de que se agregaron los portales faltantes de Flatpak para GTK +. Paquetes Flatpak preparados para el desarrollo de aplicaciones (GNOME Builder + SDK).

Para formar el sistema que completa el sistema operativo Gnome, se utiliza el sistema OSTree (la imagen del sistema se actualiza atómicamente desde un repositorio similar a Git), por analogía con los proyectos Fedora Silverblue y Endless OS.

La inicialización se realiza con Systemd. El entorno gráfico se basa en los controladores Mesa, Wayland y XWayland. Se sugiere utilizar Flatpak para instalar aplicaciones adicionales, mientras que el instalador es el instalador Endless OS basado en la configuración inicial de Gnome.

Gnome se compromete con el medio ambiente

Otro de los temas que se abordó en la GUADEC 2020 fue una propuesta para considerar el impacto ambiental del desarrollo de aplicaciones Gnome. Para cada aplicación, se sugiere mostrar un parámetro de «Costo de carbono», que muestra el nivel aproximado de emisiones de dióxido de carbono a la atmósfera lo que permite evaluar cómo el desarrollo afecta el calentamiento global.

Según el orador, a pesar de que el software gratuito se suministra de forma gratuita, tiene un precio indirecto: el impacto del desarrollo en el medio ambiente.

Por ejemplo, la infraestructura de servidor de un proyecto, los servidores de integración continua, la Fundación Gnome y las conferencias de desarrolladores requieren electricidad y materiales que emiten dióxido de carbono de los procesos de fabricación. Las aplicaciones también consumen energía en los sistemas del usuario, lo que también afecta indirectamente al medio ambiente.

La introducción de la nueva métrica mostrará que el Proyecto GNOME se toma en serio la preservación del medio ambiente.

Los factores para calcular la métrica k son el tiempo de ejecución de la aplicación, la carga en la CPU, el almacenamiento y la red, la intensidad de las pruebas en el sistema de integración continua.

Para evaluar la carga, se propone utilizar mecanismos de contabilidad sysprof, systemd y powertop, cuyos datos se pueden convertir al equivalente de las emisiones de dióxido de carbono.

Por ejemplo, 1 hora de carga intensiva CPU puede estimarse como aproximadamente 20 W o 6 gramos de CO2e, y 1 GB de datos descargados por la red como 17 gramos de CO2e. Con respecto a los sistemas de integración continua, el conjunto Glib se estima en 48 kilogramos de CO2e por año (en comparación, una persona produce 4.1 toneladas de CO2e por año ).

Para reducir el costo del carbono, se alienta a los desarrolladores a implementar optimizaciones como el almacenamiento en caché, mejorar la eficiencia del código, reducir la carga de la red y aplicar imágenes predefinidas en un sistema de integración continua, contribuyendo así a la lucha contra el calentamiento global.

Por ejemplo, el uso de imágenes acopladas listas para usar en un sistema de integración continua reducirá el valor de la métrica en 4 veces.

Para cada versión principal, se sugiere calcular un Costo de carbono acumulativo que resuma las métricas para todas las aplicaciones, más los costos del Proyecto GNOME, Fundación GNOME, Hackfests e Integración continua.

Dicha métrica permitirá llevar a cabo el desarrollo teniendo en cuenta el impacto en el medio ambiente, realizar un seguimiento de la dinámica y llevar a cabo las optimizaciones adecuadas.

from Linux Adictos https://ift.tt/2Ehz3FV
via IFTTT
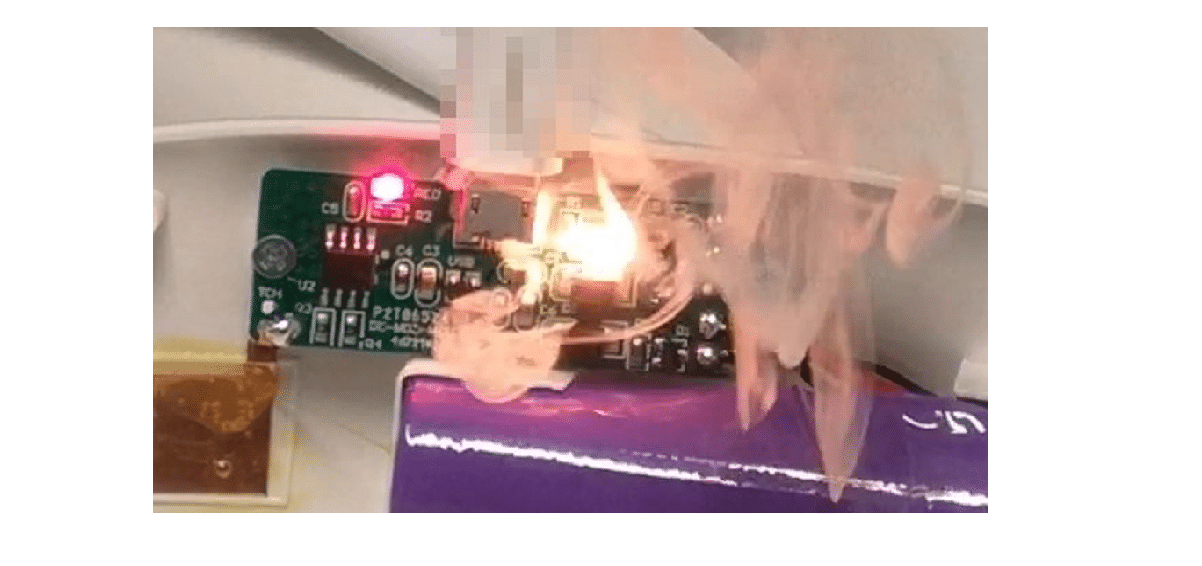
BadPower: un ataque a adaptadores de carga rápida que podrían provocar un incendio

Recientemente se dio a conocer información que presentaron los investigadores de seguridad de la compañía china Tencent sobre una nueva clase de ataques a la cual llamaron como “BadPower” y que está dirigida a atacar el protocolo de carga rápida en los diferentes dispositivos electrónicos, tales como los cargadores para teléfonos inteligentes, computadoras portátiles entre otros que lo admiten.

BadPower permite un ataque en el que hace que el cargador de un dispositivo inicie una transmisión de potencia excesiva que el equipo no está diseñado para manejar, lo que podría provocar un mal funcionamiento, derretir piezas o incluso incendios.

Sobre BadPower

El ataque se lleva a cabo desde el teléfono inteligente de la víctima, cuyo control es tomado por el atacante, por ejemplo, mediante la explotación de una vulnerabilidad o la introducción de malware (el dispositivo actúa simultáneamente como la fuente y el objeto del ataque).

El método puede usarse para dañar físicamente un dispositivo ya comprometido y llevar a cabo un sabotaje que podría provocar un incendio. El ataque es aplicable a los cargadores que admiten actualizaciones de firmware y no utilizan la verificación de firma digital del código descargado.

Los cargadores que no admiten flasheo no están sujetos a ataques. El grado de posible daño depende del modelo del cargador, la potencia de salida y la disponibilidad de mecanismos de protección contra sobrecarga en los dispositivos cargados.

El protocolo de carga rápida a través de USB implica la presencia de un proceso de coordinación de los parámetros de carga con el dispositivo cargado. El dispositivo recargable transmite al cargador información sobre los modos admitidos y el voltaje permitido (por ejemplo, en lugar de 5 voltios, se informa sobre la posibilidad de aceptar 9, 12 o 20 voltios). El cargador puede monitorear los parámetros durante la carga, cambiar la velocidad de carga y ajustar el voltaje dependiendo de la temperatura.

Si el cargador reconoce parámetros exagerados deliberadamente o cambia el código de control de carga, el cargador puede emitir parámetros de carga para los cuales el dispositivo no está diseñado.

El método de ataque BadPower implica dañar el firmware o cargar un firmware modificado en el cargador que establece el voltaje máximo posible. El poder de los cargadores está creciendo rápidamente y, por ejemplo, Xiaomi planea lanzar dispositivos que admitan tecnologías de carga rápida de 100 y 125 vatios el próximo mes.

De los 35 adaptadores de carga rápida y baterías externas (Power Bank) probados por los investigadores, seleccionados entre 234 modelos disponibles en el mercado, el ataque se aplicó a 18 dispositivos fabricados por 8 fabricantes.

El ataque a 11 de los 18 dispositivos con problemas fue posible en un modo totalmente automático. Para reemplazar el firmware en 7 dispositivos, se requirió la manipulación física del cargador. Los investigadores concluyeron que el grado de seguridad no depende del protocolo de carga rápida utilizado, sino que está relacionado únicamente con la posibilidad de actualizar el firmware a través de USB y usar mecanismos criptográficos para verificar las operaciones con el firmware.

La actualización de algunos cargadores se realiza a través de un puerto USB estándar y le permite modificar el firmware del teléfono inteligente o computadora portátil atacada sin el uso de un equipo especial y está oculto para el propietario del dispositivo.

Según los investigadores, alrededor del 60% de los chips ofrecidos en el mercado de chips de carga rápida permiten organizar actualizaciones de firmware a través del puerto USB en los productos finales.

La mayoría de los problemas asociados con la tecnología de ataque BadPower se pueden solucionar a nivel de firmware. Para bloquear el ataque, se alentó a los fabricantes de cargadores problemáticos a fortalecer la protección contra modificaciones de firmware no autorizadas, y a los fabricantes de dispositivos de consumo a agregar mecanismos de control de sobrecarga adicionales.

No se recomienda a los usuarios usar adaptadores Tipo C para conectar dispositivos de carga rápida a teléfonos inteligentes que no admiten este modo, ya que dichos modelos están menos protegidos contra posibles sobrecargas.

from Linux Adictos https://ift.tt/3fVSqCf
via IFTTT

Ubuntu Web: ¿pero qué es esto que pretende rivalizar con Chrome OS ejecutándose en Firefox?

Ubuntu Web

Aunque personalmente no hablaría de Chrome OS como una de las mejores opciones en cuanto a sistemas de escritorio se refiere, sí interesa a muchos usuarios. La propuesta para ordenadores de Google es una basada en su navegador web, Chrome, y prácticamente todo sucede en él, por lo que no requiere de un equipo potente para ejecutarse. Sí requiere usar un Chromebook, pero esta semana nos han hablado de una alternativa que, probablemente, podrá ejecutarse en cualquier ordenador. Su nombre, Ubuntu Web.

Pero no, este no es un artículo en el que os vamos a dar todos los detalles sobre una nueva distribución Linux. En realidad, sólo vamos a informar de su concepción, para que quien quiera pueda seguir el proyecto en redes sociales o saber de qué estamos hablando en futuros artículos relacionados. Y es que los desarrolladores de Ubuntu Unity y Ubuntu Education (UbuntEd) están preparando algo que unirá Ubuntu y Firefox en un sistema que también se ejecutará en el navegador.

Ubuntu + Firefox = Ubuntu Web

https://platform.twitter.com/widgets.js

¡Bienvenido @ubunweb! Ubuntu Web es un proyecto que llegó a competir con Chrome OS, basado en el navegador Firefox.

En cuanto a los detalles, pocos o ninguno. La cuenta de Twitter oficial del proyecto, cuyo enlace nos proporciona Allan Carbalho en su tweet, se abrió hace menos de 24 horas y sólo ha hecho una publicación para decir que llegará pronto y que permanezcamos atentos. En dicho perfil sí dejan claras un par de cosas: que estará basado en Ubuntu y Firefox y que será un sistema operativo web potente y de código abierto. Teniendo en cuenta que entre sus planes está que Ubuntu Unity y  Ubuntu Education se conviertan en sabores oficiales, no podemos descartar la posibilidad de que en un futuro Ubuntu Web también entre a formar parte de la familia de Canonical, pero ¿lo haría como sabor?

En cualquier caso, lo mejor que podemos hacer es lo que nos han dicho en su único tweet: estar atentos. Nosotros lo estaremos y, cuando haya noticias, informaremos tan pronto en cuanto nos sea posible. Pero una pregunta obligada: ¿te interesaría probar este rival de Chrome OS en tu PC?

from Linux Adictos https://ift.tt/32LeX0R
via IFTTT

Chrome OS 84 incluye nuevas funciones para tablets y usuarios de Linux, entre otras

Chrome OS 84

La crisis del COVID hizo que muchas compañías tuvieran que modificar sus agendas. Entre ellas estuvo Google, quien dejó pasar las v82 de su navegador web y sistema operativo para pasar a las v83. Ahora parece que todo va volviendo a la normalidad, por lo menos en cuanto a fechas de lanzamiento, y la compañía famosa por el gran buscador ha lanzado Chrome OS 84, la versión más actualizada de su sistema operativo de escritorio.

Aunque personalmente yo nunca lo podría a la altura de las distribuciones Linux más completas y tradicionales, lo cierto es que Google mejora mucho su sistema operativo de escritorio con cada lanzamiento. A finales de mayo, la v83 añadió opciones como la de ponerle un PIN de seguridad o Google Families, y ahora ya en julio ha introducido otras que agradecerán los que lo usen en tablets. A continuación tenéis la lista de novedades más destacadas que han llegado junto a Chrome OS 84.

Novedades más destacadas de Chrome OS 84

  • Modo de descripción general: ahora se puede arrastrar una ventana hacia el borde izquierdo o derecho de la pantalla para configurar rápidamente una vista de pantalla dividida. Si usamos varias pantallas, también podemos arrastrar ventanas entre pantallas desde el modo de vista general.
  • Hacer fotos con los botones de volumen: esto hace que sea más fácil hacer una foto presionando el botón arriba o abajo. Por ahora, esta función solo está disponible en modo tablet.
  • Cambiar el tamaño de los teclados virtuales: arrastrando desde una esquina del teclado flotante para cambiar su tamaño.
  • Guardar videos: hasta ahora, todos los videos grabados con cámaras Chromebook se guardaban como archivos MKV. Ahora podemos guardarlos como archivos MP4, lo que hace que sea más probable que las aplicaciones de terceros puedan trabajar con ellos, o que las personas a las que les enviemos el video puedan reproducirlo.
  • Acceso al micrófono Linux (Beta): ahora podemos acceder a la Configuración para Linux (Beta) y activar el interruptor para permitir que las aplicaciones Linux accedan al micrófono. Esto está deshabilitado por defecto.

El lanzamiento de Chrome OS 84 fue oficial ayer día 21 de julio, por lo que, si no ha llegado ya a tu Chromebook, ya que Google entrega sus actualizaciones de manera gradual, debería hacerlo en las próximas horas.

from Linux Adictos https://ift.tt/30Cw0zr
via IFTTT

Cómo descargar una distribución Linux con confianza


En esta serie de artículos venimos reseñando los aspectos básicos que deben seguir los usuarios que quieran probar una distribución Linux. Vamos a ocuparnos del procedimiento de conseguir una y asegurarnos de que es segura para instalar.

En los viejos tiempos en que Internet no llegaba a tantos lugares como ahora, la forma ideal de obtener una distribución Linux era comprando una revista u obteniéndola de algún amigo o asociación de usuarios. Aunque hoy todavía es posible conseguirla de ambos métodos, lo recomendable es ir a la página oficial de cada distribución.

Un excelente directorio de enlaces de descarga a distribuciones Linux es la página de Distrowatch. Mientras no te tomes en serio su ranking, ahí encontrarás uno de los listados más completos de la web y una descripción adecuada de cada título.

La página está parcialmente traducida, por lo no debe sorprenderte que en la lista que sigue use palabras en castellano e inglés.

Ve a la página de Distrowatch. En el menú de la parte superior pulsa en Buscar.

Baja hasta Search by Distribution Criteria (Simple Search Form) Esto bastará si eres un usuario novato

En OS TYPE selecciona Linux

Para Distribution category opta por Beginners o Desktop

Desktop interface. Puedes ir probando alternativamente:

  • Budgie
  • Cinnamon
  • Deepin
  • GNOME
  • KDE Plasma
  • LXDE
  • LXQt
  • MATE
  • Xfce

Hay otras opciones, pero estas son las que usan la mayoría de las distribuciones Linux.

Una vez que pulses en Submit Query, verás otra página donde vez el mismo buscador, debajo de él encontrarás la lista de distribuciones que cumplen los criterios especificados. Solo tienes que pulsar sobe alguna para ver la ficha. Presta atención a que en el apartado de Status diga Active.

En cada una de las fichas hallarás un enlace a la página oficial y otros recursos de información

Cómo descargar una distribución Linux

La mayoría de las distribuciones Linux están disponibles bajo un formato llamado imagen .iso. No hay que pensar que el término imagen se refiere a un gráfico. Estamos hablando de un archivo informático que utiliza un estándar que permite garantizar que la copia descargada es igual que el original almacenado en el servidor.

Esto es muy importante. Al poder hacer una verificación de integridad podemos confirmar que la distribución Linux fue descargada correctamente y que lo que vamos a instalar es una copia exacta de la publicada por los desarrolladores. Cualquier problema durante la descarga podría terminar en una instalación incompleta o fallida.

Además, la verificación permite evitar sustituciones maliciosas.

¿Cómo se hace la verificación?

Todas las distribuciones permiten verificar la integridad de la imagen descargada comprobando su valor de hash. Cada archivo contiene datos únicos, y cuando se le aplica un cierto algoritmo llamado «función de hash criptográfico», se obtiene un valor de hash que sólo es válido para ese archivo en su estado actual. Los algoritmos hash más populares son MD5 y SHA-1 y las distribuciones incluyen el resultado correcto en algún lugar cerca del enlace de descarga para que puedas hacer la comprobación.

Para comprobar la integridad de una imagen descargada tienes que abrir la herramienta Símbolo del sistema de Windows

Escribe cd Downloads

A continuación, escribe

certutil -hashfile seguido del nombre de la iso y de la palabra MD5 o SHA-1 según corresponda

Esto nos devolverá un valor que debemos comparar con el que figura en la página web.

Algunas de las distribuciones Linux más populares, tienen varios servidores de descarga ubicados en diferentes lugares del planeta. Cuanto más cerca estén de tu ubicación, más rápida será la descarga. El uso de la red Torrent (siempre usando enlaces de páginas oficiales) puede acelerar bastante el procedimiento, sobre todo si se trata de una distribución muy popular y estamos cerca de la fecha del lanzamiento de una nueva versión.

En el pasado usé programas de aceleración de descargas como Download Accelerator (la versión gratuita) con excelentes resultados y sin mayores inconvenientes. De todas formas, si es la primera vez que instalas Linux, te recomiendo que seas paciente e introduzcas la menor cantidad de innovaciones en el procedimiento, para, en caso de problemas, poder detectar más rápido donde está el inconveniente.

Cuando veamos los programas de creación de medios de instalación, te indicaré cuál de ellos incluyen también la función de descarga de distribuciones Linux.

from Linux Adictos https://ift.tt/2CUgxmg
via IFTTT

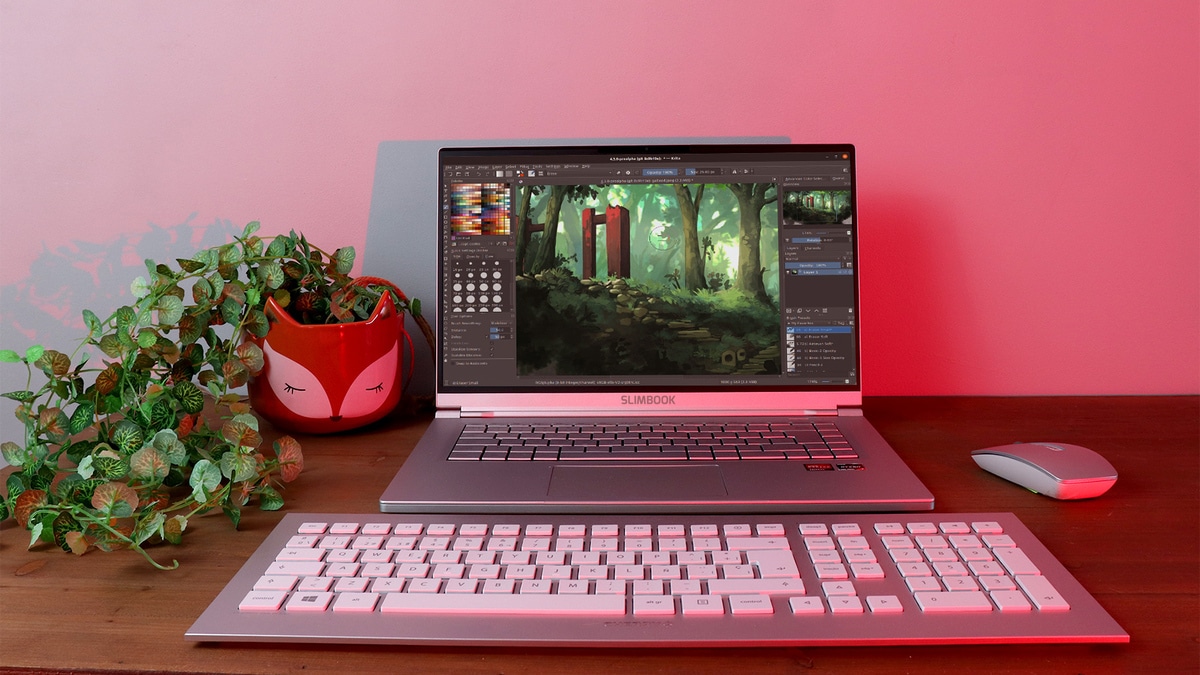
Slimbook tiene nuevos e interesantes juguetes con AMD

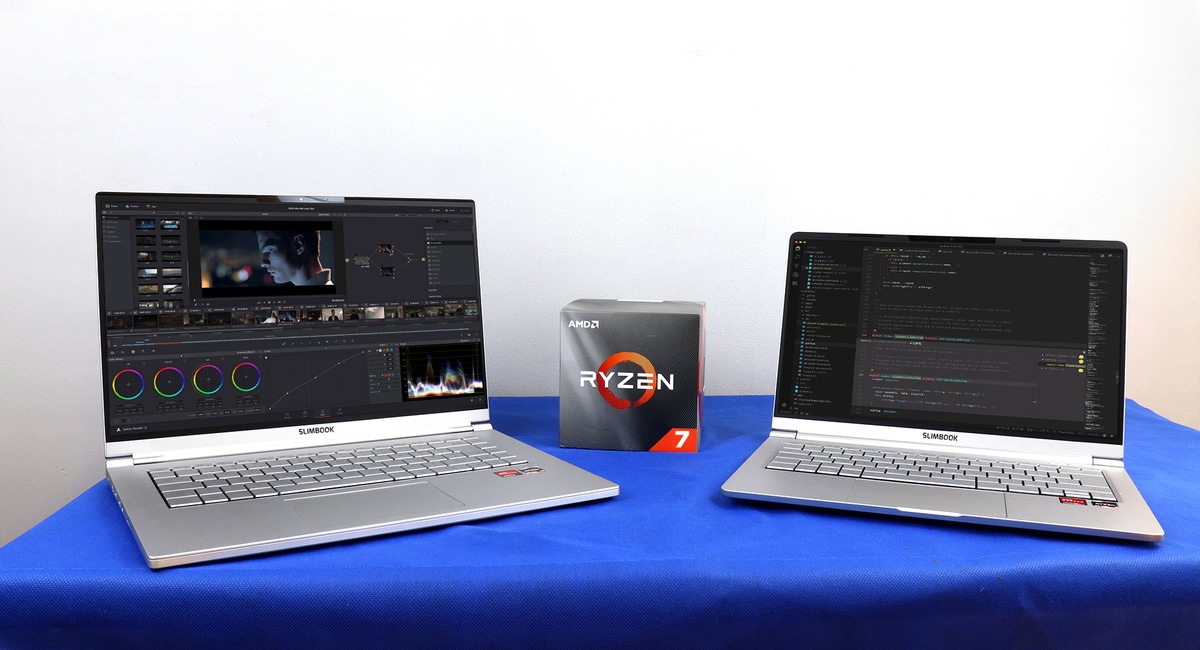
Portátil Slimbook

La española Slimbook, una vez más, vuelve a dar una grata sorpresa al mundo de los linuxeros con nuevos portátiles con microprocesadores AMD de última generación. Y lo hace por tu bien, por el bien del usuario final, ya que estos chips traerán más rendimiento a sus equipos para que puedas disfrutar de esa maravillosa esencia de todos los productos de esta firma y de lo último en tecnología.

De esa forma se garantizan tener el portátil de 14 pulgadas más potente con solo 1.1 kg de peso, y un ultraligero de 1.5 kg y pantalla de 15.6″ con el máximo rendimiento de CPU gracias a la microarquitectura Zen 2 (codename Renoir) en los que se basan los AMD Ryzen 4000 Series de última generación que han elegido.

El kernel Linux funciona a las mil maravillas con estos AMD Ryzen, no solo por las continuas mejoras del código dependiente de la arquitectura x86, sino también por aportaciones específicas para estos chips. Y ya sabrás que «el creador», Linus Torvalds, también ha preferido pasar por primera vez de los Intel tras 15 años y comenzar a usar los chips de AMD. Y parece que está encantado, compilando hasta 3 veces más rápido de lo que lo hacía antes… por algo será.

El momento del cambio es ahora

AMD Ryzen Slimbook

Hasta ahora, AMD ha estado por detrás en cuanto al consumo y temperatura para los microprocesadores destinados a portátiles. Eso hacía que la gestión de temperatura, especialmente en ultrabooks, y la autonomía de la batería no fuera de lo mejor. Pero los problemas con el nodo de fabricación de 10nm de Intel, y los buenos avances realizados con Zen por parte de AMD y los 7nm, han hecho que AMD pueda llegar a superar a Intel en este aspecto.

Y no lo hace sacrificando rendimiento precisamente, ya que los benchmarks hablan por sí solos. Como digo, el nodo de fabricación y las mejoras de la microarquitectura tienen mucho que decir para obtener un gran rendimiento por vatio. De hecho, Zen 2 ha logrado optimizar el rendimiento para conseguir el doble de capacidad en coma flotante y un 15% más en IPC con respecto a su antecesor.

Tecnologías como SenseMI de AMD también están generando una mejor adaptación de estos chips a todos los escenarios. Este tipo de tecnologías usan inteligencia artificial para aprendizaje y adaptación a diferentes perfiles o niveles de rendimiento, en incluso llegar a superar las limitaciones de frecuencia del modo turbo con la tecnología XFR.

De todo eso podrás disfrutar en tu futuro portátil Slimbook…

ProX y ProX 15

Los nuevos objetos de deseo de muchos usuarios son ahora estos dos portátiles Slimbook. El ProX y ProX 15, para elegir las 14 o 15 pulgadas según te interese. Además de eso, también estará disponible en el KDE Slimbook, ya sabes… la versión con el logo KDE del equipo de la compañía valenciana.

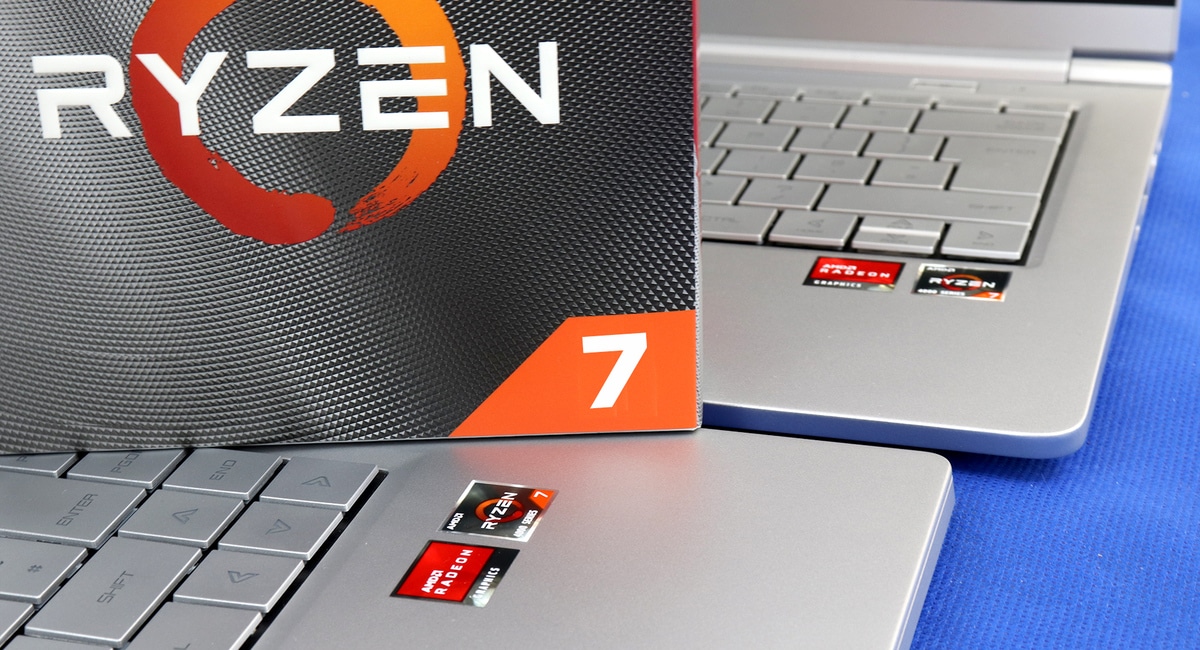
Ellos son los que reciben esta actualización con AMD Ryzen 7 4800H. Ese es el modelo concreto que han elegido. Un modelo que integra una GPU AMD Radeon que supera a las integradas de Intel y también en algunos aspectos a las NVIDIA GeForce MX dedicadas de otros modelos de sus portátiles.

Para tu información, el AMD Ryzen 7 4800H cuenta con las siguientes características:

  • 8 nucleos
  • 16 threads (SMT)
  • 2.9 Ghz de reloj base y hasta 4.2 Ghz máximos
  • Fabricado con proceso 7nm de TSMC y transistores FinFET
  • TDP de solo 45w
  • GPU AMD Radeon de 7 núcleos de procesamiento y 1.6 Ghz
  • Soporte para DDR4-3200 y LPDDR4-4266 y PCIe 3.0 (12 lanes)
  • Conexión FP6

Un chip que supera en la mayoría de benchmakrs Cinebench Rxx al Intel Core i7-9750H. Por tanto, un rendimiento nada desdeñable…

Por supuesto, esa esencia Slimbook de la que hablaba no ha desaparecido, estos portátiles ProX siguen manteniendo la calidad y prestaciones de los modelos Intel, pero con las bondades de AMD. Es decir, seguirás disfrutando de:

  • Pantalla IPS LED de calidad, sRGB 100%, brillo superior a 300nits, alta resolución y una buena densidad de píxeles.
  • Chasis de aleación aluminio-magnesio ligero (con 1.1 y 1.5kg para 14 y 15″ respectivamente) y con capacidad de disipar mejor el calor interno que los chasis de materiales polímeros.
  • Interruptores de privacidad por firmware (BIOS/UEFI) para desconectar la webcam, WiFi, Bluetooth y micrófono de forma segura.
  • Una de las mayores baterías del sector para que disfrutes horas y horas de tu Slimbook, con 46.7 Wh y 91.2Wh para los dos tamaños de pantalla existentes.
  • Teclado disponible en varios idiomas (próximamente).
  • Hardware de última generación, y no solo el microprocesador AMD.
  • Posibilidad de elegir el sistema operativo que quieres que te instalen (o ninguno). Aunque de momento solo está disponible el fork de Ubuntu de Slimbook, es decir, la distro Slimbook OS.
  • Cámara con capacidad biométrica para hacer login o usar sudo mediante reconocimiento facial.
  • Touchpad multitáctil para configuración de gestos con atajos.
  • Y con dos acabados posibles entre los que elegir:
    • KDE SLimboo, con el logo del proyecto KDE y tecla Plasma, así como KDE Neon.
    • El normal ProX con logo de Slimbook, tecla Tux.

¿Dónde lo puedo conseguir?

Pues si quieres ya tu Slimbook potenciado con AMD, puedes comprarlo desde la tienda online oficial… y ¡ya estás tardando!

Ir a la web de Slimbook

from Linux Adictos https://ift.tt/3eNS4MQ
via IFTTT

LibreOffice 7.0 no incluirá ninguna versión con etiqueta Personal Edition

LibreOffice y dinero

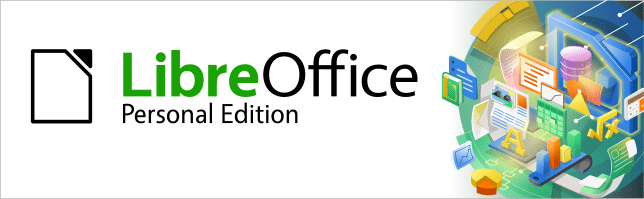
Bueno, pues ya tenemos final ¿feliz?, por decirlo de alguna manera. Y es que en episodios pasados de la obra LibreOffice 7.0 hubo cierto suspense: primero apareció una etiqueta nunca antes vista con el texto «Personal Edition», posteriormente retrasaron la llegada de esta etiqueta para preparar a la comunidad de su llegada y, en lo que parece el episodio final, The Document Foundation ha decidido no incluirla en ninguno de sus productos.

LibreOffice 7.0 coincidirá con el décimo aniversario del proyecto de la que se ha convertido en la suite de ofimática más usada en Linux, y en la mejor alternativa a Microsoft Office si se busca algo gratuito. Aprovechando el momento, The Document Foundation decidió lanzar un plan de marketing para mejorar las cosas, entre lo que parece que habrá servicios o soporte especial que estará disponible bajo suscripción. Estos beneficios los disfrutarían los usuarios de la Enterprise Edition.

0 cambios en LibreOffice 7.0 para el usuario normal

LibreOffice personal edition

La etiqueta aparecía en la pantalla de bienvenida, por lo que en las RC de LibreOffice 7.0 podíamos ver algo como lo que tenéis encima de estas líneas (vía Reddit). En la actualidad aparece algo parecido sin esa etiqueta, lo que queda mucho mejor desde mi punto de vista y el de la comunidad. Por lo tanto, tal y como explica Mike Saunders en la última entrada del blog del proyecto, han decidido revertir el cambio y volver a lo que aparece en la v6.4.

Aunque Saunders menciona concretamente las Release Candidate, todo parece indicar que, cuando se lance la versión estable de LibreOffice 7.0, la etiqueta tampoco aparecerá. El plan de marketing que tienen preparado tendrá una duración de 5 años (2020-2025), por lo que no se descarta que vuelvan a cambiar de opinión en el próximo lustro, pero parece que lo que harán será dejar exactamente igual la versión soportada por la comunidad (usuario) y que añadirán la etiqueta Enterprise Edition en la versión de pago. Otra opción es que sí añadan una etiqueta para la versión normal, pero sería Community Edition y aún habrá que ver si terminan añadiéndola en algún momento.

En cualquier caso, la suite funcionará exactamente igual la llamen como la llamen, por lo que podemos estar tranquilos.

from Linux Adictos https://ift.tt/2DVZukb
via IFTTT

Microsoft ProcMon: monitor de procesos para Linux

Windows y Linux logos, ProcMon

Microsoft ha querido vender que tiene ese amor incierto por Linux, de hecho, han contribuido en el desarrollo del kernel para integrar, por ejemplo, su HyperV. Además, como bien sabes, son miembros de la Linux Foundation, y han comprado la famosa plataforma de código abierto GitHub. A eso hay que agregar que están portando algunos programas como Edge, PowerShell, ProcMon, etc., abrir FAT, también para usar en GNU/Linux o que han integrado un subsistema Linux en su Windows 10…

Pero ojo, no hay que confundir amor con interés, y lo que mueve a Microsoft es puro interés.  A pesar de todos esos gestos que ha hecho no deja de ser una empresa que busca beneficios, y los buscará  siempre. Si eso implica acercarse a Linux lo hará, y si eso implica alejarse también lo hará. No lo dudéis.

Antecedentes

Windows 95 logo

No sé si sabrás que Microsoft ha estado probando algunas de sus funcionalidades míticas de Windows 95 en Windows 10. El último sistema operativo de los de Redmond se ha transformado en una especie de rolling release con el que están haciendo algunos experimentos como estos que pueden gustar más o menos a sus usuarios.

Algunos de los programas de Windows 95 han sido rescatados en la actualidad, ya que ahora están cobrando mayor importancia. Por ejemplo, Image Resizer, que sería muy práctica para las imágenes que se tratan para colgar en redes sociales, etc. En definitiva, pretende traer una serie de sus PowerToys a su sistema moderno con algunas mejoras y adaptaciones a los nuevos tiempos.

Entre las PowerToy Utilities se encuentran:

  • FancyZones
  • Image Resizer
  • Keyboard Manager
  • PowerRename
  • etc.

Pues bien, además de eso, hay algunas otras herramientas de código abierto que Microsoft tiene en GitHub, y algunas de ellas también para GNU/Linux.

ProcMon o Process Monitor

Process Monitor Windows

Otra de las herramientas de las que Microsoft ha liberado su código fuente y la tienes en GitHub es Process Monitor o ProcMon. Una utilidad bastante más moderna para Windows que sirve para monitorizar y mostrar en tiempo real la actividad de un sistema operativo Microsoft Windows, concretamente leer actividad del registro de Windows.

Especialmente interesante para administradores de sistemas, forenses y depuración. Para tareas que pueden ir desde simplemente conocer la actividad del sistema, hasta los intentos fallidos de acceso (lectura/escritura) en claves de registro para detectar problemas, filtrar por claves, procesos, ID, o valores específicos para localizar lo que buscas, saber el uso de bibliotecas dinámicas DLL usadas por aplicaciones de software, detectar errores del FS o sistema de archivos, etc.

Esta utilidad fue el resultado de fusionar dos de las antiguas herramientas que Microsoft usaba con anterioridad y que se llaman:

  • FileMon: fue creada por Mark Russinovich y Bryce Cogswell, dos empleados de NuMega Tecnologies. Ésta se transformó luego en SysInternals y fue comprada por Microsoft en 2006. Su nombre es una contracción de File+Monitor, y como su propio nombre indica se dedica a monitorizar la actividad del sistema de archivos.
  • RegMon: su hermana gemela comparte el mismo origen. En este caso se orientaba al análisis forense haciendo uso de los datos del registro de Windows. Su nombre proviene de la contracción de Registry+Monitor.

Tras su fusión en una sola, ProcMon sería lanzado para Windows 2000 por primera vez y luego para Windows XP SP2, para terminar actualizándose para siguientes versiones. Pero a pesar de ser freeware, no era de código abierto hasta ahora.

ProcMon para Linux

Puedes pensar que para qué te cuento todo esto, y que no tiene nada que ver con Linux a pesar de que haya sido abierta. Pero lo cierto es que no es así, ya que existe una versión de ProcMon también disponible para Linux. Por tanto, si te gusta y quieres probar esta herramienta también en tu distro GNU/Linux, desde ahora podrás.

ProcMon es una nueva adaptación del clásico ProcMon original de Sysinternals. Con ello se pretende dotar a los desarrolladores de una forma eficiente de monitorizar o trazar la actividad de llamadas al sistema (syscalls). Pero claro, en Linux no hay un registro al estilo de Windows, por lo que no se trata de un simple port, por eso se tiene que hacer uso de BCC (BPF Compiler Collection), es decir, un toolkit, o grupo de herramientas, para la manipulación y tracing de programas para el kernel Linux.

Además, Microsoft ha liberado el código en GitHub bajo licencia MIT. Por cierto, un código fuente que está escrito usando lenguaje de programación C++.

Instalar ProcMon

Para comenzar, lo primero será instalar ProcMon en tu distro favorita. Debes saber que tiene una serie de dependencias que tienes que satisfacer previamente. Además, aunque en la página de código se habla solo de Ubuntu, podría funcionar también en otras distros.

Lo primero que hay que hacer es satisfacer las dependencias que básicamente son tres:

  • BCC (BPF Compiler Collection)
  • cmake (para construir el código)
  • libsqlite3-dev (motor para base de datos SQL)

Para ello, puedes ejecutar los siguientes comandos:

sudo apt-get -y install bison build-essential flex git libedit-dev libllvm6.0 llvm-6.0-dev libclang-6.0-dev python zlib1g-dev libelf-dev


git clone --branch tag_v0.10.0 https://github.com/iovisor/bcc.git
mkdir bcc/build
cd bcc/build
cmake .. -DCMAKE_INSTALL_PREFIX=/usr
make
sudo make install

Con eso ya tendríamos las dependencias, los siguiente sería ir a por el propio ProcMon:


git clone https://github.com/Microsoft/Procmon-for-Linux
cd Procmon-for-Linux
mkdir build
cd build
cmake ..
make

Si quieres, también podrías construir el paquete DEB de ProcMon en Ubuntu de una forma sencilla:


cd build
cpack ..

Usar ProcMon

Una vez lo tienes ya instalado, lo siguiente es comenzar a disfrutar de esta herramienta. Su uso es bastante sencillo, ya que no dispone de una inmensa cantidad de opciones. También tienes que tener en cuenta que necesita privilegios, por lo que deberías ejecutarlo siendo root o, mejor, con sudo delante.

La sintaxis de ProcMon para usarlo desde el terminal es:


procmon [opciones]

Donde [opciones] serán algunas de estas:

  • -h o –help: muestra la ayuda del programa.
  • -p o –pids: para indicar los procesos separados por comas que quieres monitorizar. Puedes usar solo uno. Se especificará por su ID, es decir, un número.
  • -e o –events: lista de llamadas al sistema separadas por coma que quieres monitorizar. Puedes usar solo una. Las tendrás que especificar por su nombre.
  • -c o –collect /ruta/fichero: inicia procmon en headless mode. Es decir, sin los rasgos de la interfaz de éste que puedes ver en el GIF anterior. Un modo muy práctico para algunas pruebas o automatizaciones con scripts. La ruta especificará el fichero donde se registrará toda la actividad de la salida del comando para que luego puedas verla.
  • -f o –file /ruta/fichero: ejecuta ProcMon para trazar algún archivo concreto.
  • Sin opciones: entonces inicia ProcMon y mostrará todos los procesos y syscalls en marcha en el sistema.
  • Combinado: se pueden combinar varias opciones sin problema.

Si quieres algunos ejemplos prácticos, puedes observar estos ejemplos de ejecución:


sudo procmon

sudo procmon -p 44

sudo procmon -p 44,800

sudo procmon -c /home/registro.db

sudo procmon -p 4 -e read,write,open

sudo procmon -f /home/usuario/programas/prueba

from Linux Adictos https://ift.tt/3eLeFJW
via IFTTT

Dot Browser, un nuevo navegador basado en Chromium, alejado de Google y centrado en la privacidad

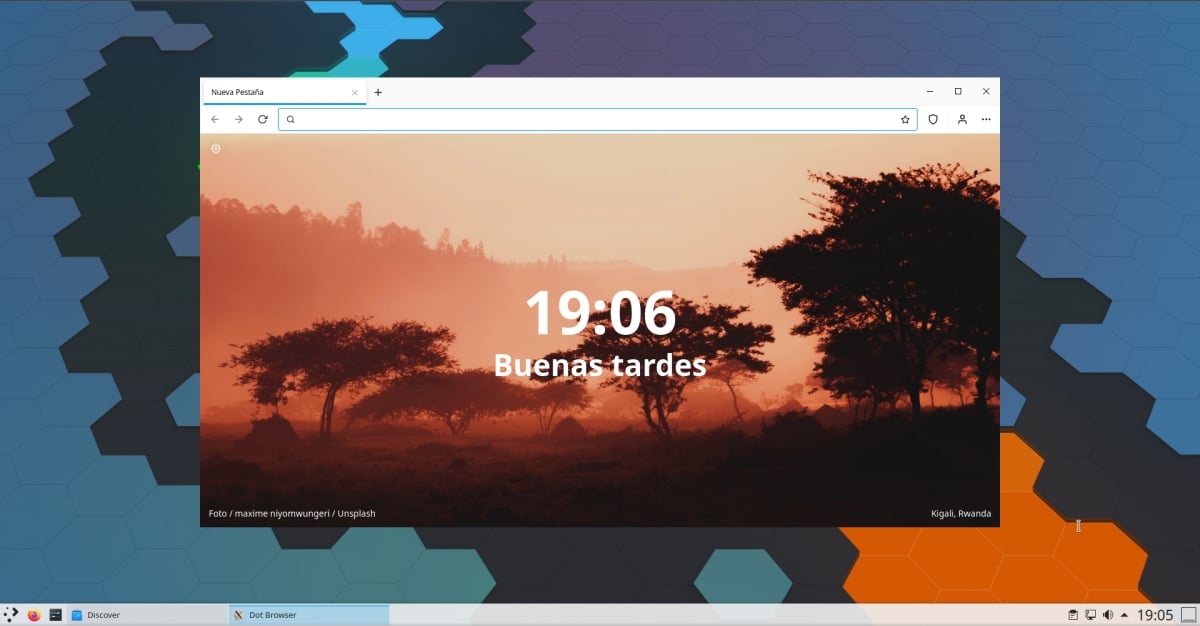
Pantalla de bienvenida de Dot Browser

Aunque en la mayoría de distribuciones Linux se incluye Firefox como navegador por defecto, Chrome es la opción elegida por la gran mayoría de usuarios. Si hablamos de motores, el de Chromium aún lo usa más gente, porque es el que mueve a otros navegadores como Opera y Vivaldi. Pero, como siempre se ha dicho, donde comen dos, comen tres, y actualmente se está desarrollando otro navegador que se llama Dot Browser.

¿Qué hace que Dot Browser sea especial? Bueno, en cuanto a su motor, nada. Está basado en Chromium, el mismo que usan prácticamente todos los navegadores más populares más allá de Firefox y Safari, pero Dot Browser ha realizado algunos cambios. Tal y como leemos en la página de presentación y detallaremos mejor más adelante, entre estos cambios tenemos que usa una versión de Chromium que ha eliminado las funciones de seguimiento de Google. Y es que una de las razones de ser de Dot Browser es la privacidad.

Dot Browser evita que Google nos siga

Funciones especiales de Dot Browser:

  • Bloqueador de anuncios integrado y activado por defecto.
  • Interfaz de usuario limpia y familiar. Sobre todo para los usuarios de Chrome/Chromium en Windows, todo nos resulta familiar.
  • Sin el seguimiento de Google ni su bloatware. Usan Electron, lo que es una versión de Chromium despojada de todo el seguimiento sin sentido.
  • Podremos usar nuestra cuenta de Google si así lo deseamos, a diferencia de otros navegadores basados en Electron.
  • Sincroniza toda tu información importante con tu Dot ID. Como con la cuenta de Firefox o la de Google, podemos crearnos una cuenta Dot para sincronizar el historial, favoritos y las contraseñas. También podemos cifrar nuestros datos con la contraseña maestra.
  • Modifica cada aspecto del navegador. Desde la página «config» se puede modificar y realizar ajustes finos a cualquier parte del navegador.
  • Página de nueva pestaña moderna. Tal y como aparece en la captura de cabecera, esto es algo que llama la atención nada más iniciarlo. Y todo es personalizable.
  • Todo el código es de código abierto. A sus desarrolladores les encanta la transparencia, por lo que todo es de código abierto y está disponible en su página de GitHub, a la que se puede acceder desde aquí.

Aún en fase alfa

Una vez explicado todo lo que ofrece Dot Browser, tenemos que decir algo: por lo menos en Linux, y el autor de este artículo lo ha probado en dos máquinas virtuales (KDE neon y Ubuntu) y en nativo (Kubuntu), no funciona demasiado bien. De hecho, a mí no me permite entrar/hacer clic en las opciones, en el escudo del bloqueador ni en el icono del usuario, por lo que no he podido hacer demasiadas pruebas. Pero hay que tener en cuenta una cosa: no hay ninguna versión estable disponible. Cuando hacemos clic en «Download», nos lleva a una página en la que nos avisa de esto, desde donde podemos acceder a su sección de descargas.

Por lo tanto, estamos ante un navegador que podría ser una buena opción en el futuro: será compatible con las extensiones de Chrome/Chromium, pero navegaremos sin que nos sigan. Como dato, a algún desarrollador le ha parecido que tiene tan buena pinta que lo incluirán en su sistema operativo cuando ambos lancen una versión estable. Estoy hablando de Kai, quien estuvo durante semanas al frente del proyecto Ubuntu Lumina Remix y quien durante este fin de semana ha anunciado que se alejarán de Canonical para tener más libertad, lo que se traducirá en el lanzamiento de lo que han bautizado como ArisBlu y ArisRed.

Cómo probar Dot Browser

Si queréis probar Dot Browser, podéis hacerlo descargando su paquete DEB desde la página de descargas e instalarlo con cualquier instalador compatible, como GNOME Software o Discover. En las próximas semanas estará disponible también en otros tipos de paquetes y, probablemente, podremos añadir un repositorio para instalarlo y actualizarlo desde nuestro centro de software.

from Linux Adictos https://ift.tt/3hkKhI4
via IFTTT