Llega Kali Linux 2020.4 con muchos cambios importantes, conócelos

La nueva versión de Kali Linux 2020.4 ya fue liberada y en esta nueva versión de la popular distribución de pentest podremos encontrar algunos cambios importantes, tales como el cambio de ZSH como Shell predeterminado, actualización de la imagen de AWS, mas herramientas y otras cosas más.

Para quienes desconocen de Kali Linux, deben saber que este sistema está diseñado para probar sistemas en busca de vulnerabilidades, auditoría, análisis de datos residuales e identificar las consecuencias de ataques maliciosos.

Principales novedades de Kali Linux 2020.4

Esta nueva edición de Kali Linux 2020.4 incluye varios cambios importantes y de los cuales, los desarrolladores destacan en el anuncio que han completado el cambio de Bash a ZSH.

Este cambio por el momento se ha realizado dentro de las imágenes de escritorio (i386 y amd64), mientras que las versiones que continúan con Bash son las de ARM, contenedores, NetHunter y WSL, aun que posteriormente se pretende que todas trabajen con ZSH en un futuro cercano.

En nuestra versión trimestral anterior, 2020.3, avisamos que cambiaremos de Bash a ZSH como nuestro shell predeterminado en el futuro (cuando sea posible). Nos complace anunciar que después de las pruebas y los comentarios de los usuarios, el cambio se ha producido. 

Otro de los cambios que se destaca, es en la mejora de la imagen de la shell, ya que en anuncio nos muestran los cambios que se han realizado en esta desde BackTrack:

Por otra parte, se menciona que los desarrolladores de Kali Linux han realizado una asociación con CrackMapExec (Kali se ha asociado oficialmente con su autor byt3bl33d3r)

Esto significa que todos los usuarios de Kali Linux tendrán acceso a los cambios más recientes en CME antes de que se haga público para todos los demás (30 dias antes), ya que el paquete Kali de CME extraerá actualizaciones directamente de su base de código privada.

Además, Kali Linux 2020.4 incluye la actualización de muchos de los paquetes que conforman el sistema, así como también nuevas herramientas.

Por la parte de las actualizaciones, de los paquetes mas importantes podremos encontrar la nueva version del Kernel de Linux 5.9, el escritorio GNOME a la version 3.38 y KDE la version 5.19.

En cuanto a las nuevas herramientas añadidas, podremos encontrar las siguientes:

  • Apple bleee
  • CertGraph
  • dnscat2
  • FinalRecon
  • goDoH
  • hostapd-mana
  • Metasploit Framework v6
  • Whatmask

Kali NetHunter (la plataforma de pentesting móvil de la distribución), tiene un nuevo menú de configuración para facilitar la copia de seguridad y la restauración de los archivos de configuración, así como también un módulo que garantiza la persistencia del sistema de rooting de Android Magisk.

Win-KeX 2.5 (que proporciona una experiencia de escritorio Kali para el subsistema de Windows para Linux) incluye un nuevo modo de sesión mejorado para dispositivos ARM y algunos otros ajustes.

Y para la imagen de AWS Cloud se ha introducido e incluido un nuevo metapaquete llamado kali-linux-headless, la cual trae todo el conjunto predeterminado de herramientas de línea de comandos.

Finalmente, si estás interesado en conocer mas al respecto sobre este nuevo lanzamiento de la distribución, puedes consultar la publicación en el siguiente enlace.

Descargar y obtener Kali Linux 2020.4

Para quienes estén interesados en poder probar o instalar directamente la nueva versión de la distro en sus equipos, deben saber que pueden descargar una imagen ISO completa (4.1 GB ver. x64) o una imagen reducida (3.3 GB ver. x64) las cuales ya están disponibles para su descarga en el sitio web oficial de la distribución.

Las compilaciones están disponibles para las arquitecturas x86, x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Además de la compilación básica con Gnome y una versión reducida, se ofrecen variantes con Xfce, KDE, MATE, LXDE y Enlightenment e17.

Finalmente si ya eres usuario de Kali Linux, solo debes dirigirte a tu terminal y ejecutar el siguiente comando que se encargara de actualizar tu sistema, por lo que es necesario estar conectado a la red para poder realizar este proceso.

apt update && apt full-upgrade

from Linux Adictos https://ift.tt/2HkmGLa
via IFTTT
El Librem 5 ha entrado en la etapa de producción en masa

Kyle Rankin (director de seguridad y vicepresidente de Purism) dio a conocer mediante un anuncio el lanzamiento de la producción en masa del Librem 5.

Los desarrolladores informaron que todas las etapas del control de calidad se han superado con éxito y que el proyecto está pasando a la etapa de producción en masa y ventas generalizadas.

Cabe destacar que los chicos de Purism han trabajo arduamente para llegar a este punto de la etapa de fabricación del Librem 5, ya que después de varios escenarios en los cuales se pensaba que el proyecto no vería la luz puedes desde la campaña de recaudación de fondos, la ayuda de la fundación GNOME al proyecto e incontables retrasos y problemas, después de todo eso y poco mas de 3 años, el proyecto ha alcanzado un punto clave.

Y es que tal y como comentaban a principios de mes y acorde al calendario Purism entro en la producción en masa del Librem 5:

¡Es la hora! ¡No podemos decirle lo emocionados que estamos de que comenzaremos a enviar la versión de producción en masa de Librem 5 a mediados o finales de noviembre! En este momento estamos terminando nuestros extensos pasos de control de calidad y procedimientos de cumplimiento para que podamos comenzar a enviar el revolucionario teléfono Librem 5.

En primer lugar, se enviarán smartphones a los participantes del programa de reserva inicial, gracias al cual se financió el proyecto.

Los dispositivos en los pedidos anticipados iniciales están programados para enviarse a principios de diciembre, después de lo cual los dispositivos se enviarán en pedidos anticipados regulares desde los EE. UU. a fines de enero.

El envío de teléfonos para el resto de los pedidos anticipados realizados anteriormente está programado para completarse en febrero. En paralelo, se enviarán dispositivos para nuevos pedidos.
Como muchos fabricantes, utilizamos un proceso de fabricación Just In Time (JIT) para nuestros teléfonos. Hay muchas ventajas detrás de esta práctica, incluido el hecho de que nos permite iterar cambios menores en el proceso antes de que se envíe un defecto a los clientes.

En términos prácticos, esto significa que no estamos fabricando todos los teléfonos Librem 5 anteriores y proyectados a la vez, sino que los estamos fabricando en un proceso de fabricación constante y continuo en cantidades que superan nuestra creciente capacidad para probarlos, procesarlos y enviarlos a los clientes. Basándonos en nuestra experiencia pasada con otros productos y lotes anteriores más pequeños de Librem 5, esperamos que los envíos iniciales tarden un poco más a medida que refinamos nuestros procesos de prueba y cumplimiento y también esperamos que nuestra producción aumente de manera constante a medida que el nuevo proceso de cumplimiento de Librem 5 se convierte en una máquina bien engrasada.

Características del Librem 5

El Librem 5 se destaca por la presencia de software y hardware para bloquear los intentos de rastrear y recopilar información sobre el usuario.

El teléfono proporciona al usuario un control total sobre el dispositivo y está equipado solo con software libre, incluidos controladores y firmware.

Recordemos que el Librem 5 viene con la distribución «PureOS» (aun que es posible cambiarla por otra de las demás disponibles), utilizando la base del paquete Debian y el entorno GNOME adaptado para teléfonos inteligentes, y está equipado con tres interruptores de hardware que a nivel de circuito permiten deshabilitar (cortar la energía) la cámara, micrófono, GPS, WiFi/Bluetooth y el módulo banda base.

Los tres interruptores están desactivados, los sensores (IMU + brújula y GNSS, sensores de luz y proximidad) también se bloquean. El chip de banda base, que es responsable de la red celular, está desacoplado de la CPU principal, que alimenta el entorno del usuario.

Las aplicaciones móviles son compatibles con la biblioteca libhandy, que desarrolla un conjunto de widgets y objetos para crear una interfaz de usuario para dispositivos móviles que utilizan tecnologías GTK y GNOME.

La biblioteca permite trabajar con las mismas aplicaciones GNOME en teléfonos inteligentes y PC al conectar un smartphone a un monitor, además de que se puede obtener un escritorio GNOME típico basado en un solo conjunto de aplicaciones. Para la mensajería, se ofrece por defecto un sistema de comunicaciones descentralizadas basado en el protocolo Matrix.

Finalmente, si estás interesado en poder conocer mas al respecto, puedes consultar la publicación de la nota en el siguiente enlace.

from Linux Adictos https://ift.tt/32ZdN1a
via IFTTT

i3wm 4.19 ya esta disponible y estos son sus cambios mas importantes

Se ha lanzado la nueva version del administrador de ventanas i3wm 4.19 y en esta nueva version se añadieron mejoras al panel i3bar el cual ya implementa procesos de lanzamiento exec de manera nativa, así como también el soporte para enlaces simbólicos y mas.

Para quienes desconocen de i3wm deben saber que este es un gestor de ventanas diseñado para X11, inspirado en wmii y está escrito en el lenguaje de programación C. El proyecto i3wm fue creado desde cero después de una serie de intentos de eliminar los defectos del administrador de ventanas wmii. I3wm se distingue por un código bien leído y documentado, utiliza xcb en lugar de Xlib, admite correctamente configuraciones de monitores múltiples, utiliza estructuras de datos en forma de árbol para el posicionamiento de ventanas, proporciona una interfaz IPC, admite UTF-8 y mantiene un diseño de ventana mínimo.

Soporta la superposición y agrupación de ventanas, que maneja dinámicamente. La configuración se maneja a través de un archivo de texto plano, e i3 se puede extender usando su Socket Unix e interfaz IPC basada en JSON con muchos lenguajes de programación.

I3 ofrece las ventajas de utilizar un gestor de ventanas de mosaico sin las molestias de tener que escribir guiones largos ya veces confusos para la configuración. I3wm utiliza un archivo de configuración de texto sin formato.

El código del proyecto se distribuye bajo la licencia BSD.

Principales novedades de i3wm 4.19

En esta nueva version de i3wm 4.19 panel de i3bar implementa procesos de lanzamiento llamando a exec sin usar un intérprete de shell de comandos.

Al procesar los clics, se involucran las coordenadas relativas, además de que se agregó la opción «no primaria» para la salida a pantallas secundarias.

Además, en i3wm 4.19 se agregó soporte para enlaces simbólicos al buscar rutas de archivo en el menú (i3-dmenu-desktop) y también se agregaron criterios para acoplar ventanas «tiling_from» y «floating_from».

El conmutador de ventanas Rofi está configurado de forma predeterminada en el archivo de configuración.

Se agregó soporte para valores de ppt (en porcentaje) en los comandos de posición y dirección, así como también soporte para el mapeo de propiedades vacías como clases y encabezados.

En cuanto a los errores corregidos en esta nueva version, podremos encontrar los siguientes:

  • Se corrijo eh i3bar la pérdida de memoria de Xorg, así como también el bloqueo al pausar/reanudar el programa de barra y entrada JSON no válida.
  • También ya es posible poder manejar correctamente las decoraciones superpuestas
  • Se limitaron los números de espacio de trabajo dentro de INT32_MAX
  • Se corrigió un error con el cambio de tamaño del mosaico dentro del contenedor flotante
  • Ya se puede manejar correctamente el cambio de tamaño del mouse en contenedores de pantalla completa
  • Corrección en asignaciones de espacio de trabajo con nombre en cambios de salida
    Se corrigió el cambio de monitor durante o con el reinicio de i3 moviendo
    contenido para contenedores de salida no existentes

Finalmente, si estás interesado en conocer mas al respecto sobre este nuevo lanzamiento de i3wm, puedes consultar los detalles en el siguiente enlace.

¿Como instalar i3wm en Linux?

Para quienes sean usuarios de Debian, Ubuntu o cualquier otro derivado de estas distribuciones, basta con que abran una terminal en su sistema y en ella solo tienen que teclear el siguiente comando:

sudo apt install i3

Mientras que para el caso de Arch Linux, Manjaro, Arco Linux o cualquier otra distro que este basada en Arch Linux, pueden realizar la instalación desde una terminal tecleando lo siguiente en ella:

sudo pacman -Syy i3-wm i3status i3lock i3-gaps dmenu termite dunst

Ahora para quienes estén utilizando Fedora o cualquier otra distribución basada en esta, solo tienen que teclear en una terminal lo siguiente:

sudo dnf install i3 i3status i3lock terminator

sudo dnf install compton nitrogen udiskie

sudo dnf install pasystray network-manager-applet pavucontrol

sudo dnf install clipit

Finalmente para quienes sean usuarios de openSUSE en cualquiera de sus versiones para escritorio, solo tienen que teclear en una terminal lo siguiente:

sudo zypper install i3 dmenu i3status i3clock i3-gaps

from Linux Adictos https://ift.tt/38Rjgeh
via IFTTT

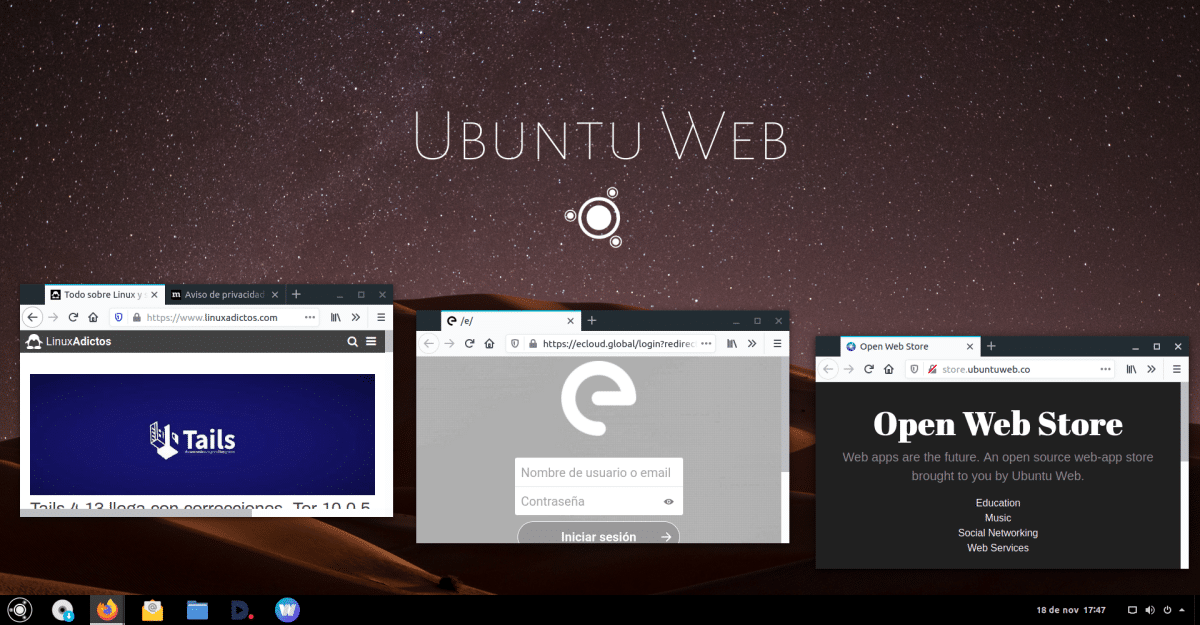
Ubuntu Web lanza su primera ISO de prueba. Chrome OS ya no está solo

Ubuntu Web

El pasado verano os hablamos un poco por encima de Ubuntu Web, lo que pretende ser una alternativa libre al Chrome OS de Google. Sabíamos poco, más allá de que estaría basado en Ubuntu y Firefox, y no había mucha información porque quienes han ideado y están desarrollando el proyecto son los mismos que están detrás de Ubuntu Unity, en donde están centrando todos sus esfuerzos. O así era, hasta hoy.

Y es que, hace menos de 24 horas, el desarrollador principal de Ubuntu Unity y Ubuntu Web ha anunciado en el foro de Ubuntu que ya tienen preparada la primera imagen ISO de su sistema operativo web, así como la primera información importante sobre el mismo. Entre ésta, tenemos que su numeración es 20.04.1, lo que significaría que está basado en la primera actualización de mantenimiento de Focal Fossa, enlaces de descarga y otros detalles.

Ubuntu Web ya se puede probar en GNOME Boxes

Ubuntu Web 20.04.1 ofrece lo siguiente:

  • Podemos crear nuestras propias webapps usando tecnologías web, creando un paquete para escritorio e instalarlas fácilmente.
  • Hay una tienda experimental llamada wapp store a la que podemos acceder desde store.ubuntuweb.co. Allí encontramos, por ejemplo, Google Classroom.
  • Integración con servicios en la nube tras la instalación de cero. En el futuro mejorará la integración con la wapp store.
  • Soporte para apps de Android tras la instalación de cero, algo que es posible gracias a Anbox.

Por lo poco que he probado, Ubuntu Web se parece un poco al Ubuntu en su edición principal. El dock está en la parte inferior, pero al hacer clic sobre el logo del sistema operativo nos abre el lanzador de aplicaciones de GNOME. Entre las apps tenemos algunas web, como la de Twitter, que nos abre directamente Firefox, pero otras de Linux, como GParted, la app de configuración o Anbox, lo que seguramente sea uno de los puntos más fuertes de este sistema operativo cuando vaya avanzando con el paso del tiempo.

Creo que aún es pronto para saber si Ubuntu Web conseguirá plantarle cara a Chrome OS, pero siendo compatible con apps de Linux y Android, ligero y pudiendo instalarlo en prácticamente cualquier ordenador, es probable que consiga sus objetivos. Si los consigue o no, sólo el tiempo lo sabe.

Si estáis interesados, podéis bajar la ISO de Ubuntu Web 20.04.1 desde este enlace.

from Linux Adictos https://ift.tt/32X09LZ
via IFTTT

Tails 4.13 llega con correcciones, Tor 10.0.5 y mas

La nueva version de Tails (The Amnesic Incognito Live System) 4.13 ya fue liberada y se encuentra disponible para su descarga e instalación para todo el público en general.

Esta nueva version de la distribución se destaca por incluir la mas reciente version liberada del navegador web Tor 10.0.5, además de que también se ha añadido un botón para reiniciar Tails después de crear una partición para el almacenamiento de datos persistentes y otros cambios mas.

Principales novedades de Tails 4.13

En la nueva version de Tails se han actualizado diferentes componentes del sistema y de los mas importantes se destaca la inclusión de la nueva version de Tor Browser 10.0.5 y Thunderbird 78.4.2, el cual llega con soporte OpenPGP incorporado (anteriormente lanzado 68.12), ya que se reemplaza la extensión Enigmail.

La nueva versión de Tor 10.0.5 está sincronizada con el código base de Firefox 78.5.0 ESR, que ha corregido 19 vulnerabilidades y que tambien llega con una opción por defecto para el nuevo «PraxedisGuerrero» para obfs4 que está habilitado.

Otra de las novedades que se destaca, es el nuevo botón añadido para reiniciar Tails después de crear una partición para el almacenamiento de datos persistentes (este básicamente se muestra al finalizar el proceso y facilita al usuario el poder reiniciar el sistema).

Esta partición root creada con almacenamiento persistente está limitada únicamente al acceso de solo lectura por parte de root.

Mientras que, para los usuarios de la función Dotfiles de almacenamiento persistente, se proporciona la configuración Places -> Dotfiles, que permite acceder al contenido del directorio desbloqueado /live/persistence/TailsData_unlocked/dotfiles desde el administrador de archivos.

El conjunto de archivos de traducción se ha reducido únicamente a los idiomas sugeridos en la pantalla de bienvenida de inicio de sesión, lo que beneficia a que se halla reducido el tamaño de la imagen del sistema en un 5%.

Y también se destaca que se incluye soporte del modo TCP timestamps (sysctl net.ipv4.tcp_timestamps), lo que permite incrementar la estabilidad del trabajo en canales de comunicación lentos.

En cuanto a los problemas que se solucionaron en la nueva version se menciona la corrección en el botón «Actualizar» del instalador de Tails cuando se ejecuta en croata, danés, francés, hebreo, macedonio, chino simplificado y turco.

Además, en Tails 4.13 se corrigió una vulnerabilidad crítica (CVE-2020-26950) en el motor JavaScript de Firefox, cuyos detalles aún no se han revelado. Solo sabemos que el problema está relacionado con el uso incorrecto del código de operación MCallGetProperty y puede conducir al acceso a un área de memoria ya liberada (use-after-free), adecuada para crear un exploit funcional y que el problema se ha solucionado en las actualizaciones 82.0.3 y 78.4.2 de Firefox.

Y que también ya es posible poder subir el volumen del sonido por encima del 100%.

Finalmente, si quieres conocer mas al respecto de esta nueva version de la distribución, puedes consultar los detalles en el anuncio. El enlace es este.

Descargar Tails 4.13

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1 GB capaz de funcionar en modo en vivo.

Además es importante tomar en cuenta que esta nueva version de Tails 4.13, como la mayoría de sus predecesores, también corrige algunos agujeros de seguridad por lo que sus desarrolladores recomiendan encarecidamente que se realice la actualización a esta nueva version en caso de estar en una anterior.

¿Cómo actualizar a la nueva versión de Tails 4.13?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión. Deben saber que la actualización directa a Tails 4.13 la pueden realizar directamente desde Tails 4.2 o superior.

Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/38P83ea
via IFTTT

Librem Mini v2, actualización del mini PC de Purism disponible desde principios de mes

Librem Mini v2

Hace ocho meses, Purism, quien fabrica terminales como el Librem 5 y software como el sistema PureOS o la interfaz móvil Phosh, lanzó un mini PC interesante para los usuarios de Linux. A principios de este mes, la compañía lanzó una segunda revisión del mismo, un Librem Mini v2 que ya está disponible, pero sin novedades realmente destacadas. Como la primera versión, y la mayoría de sus productos, este mini PC también usa componentes libres y se ha centrado en la privacidad de los usuarios que decidan adquirirlo.

El principal motivo por el que Purism ha lanzado el Librem Mini v2 es que han actualizado la configuración de su procesador. Más concretamente, el de la segunda versión está basado en el framework del de la primera, pero usa un procesador principal de 10ª generación. Tenéis el resto de especificaciones tras el corte, incluyendo su precio, algo que avanzamos que tampoco ha sufrido ningún cambio destacable (de hecho, es el mismo).

Especificaciones del Librem Mini v2

  • Procesador: Intel Core i7-10510U (Comet Lake), refrigeración activa, 4 núcleos, 8 Threads, hasta 4.9GHz.
  • Gráficos: Intel UHD Graphics 620.
  • Memoria: DDR4-2400, 2 ranuras SO-DIMM, 8GB de entrada, soporte hasta 64GB, 1.2V DDR4 L2133/2400MHz.
  • Almacenamiento: 1 SATA III 6Gbps SSD/HDD (7mm), 1 M.2 SSD (SATA III/NVMe x4).
  • Vídeo: 1 HDMI 2.0 4K@60Hz, 1 DisplayPort 1.2 4K@60Hz.
  • Puertos USB: 4 x USB 3.0, 2 x USB 2.0, 1 x USB Type C 3.1.
  • Audio: 3.5mm AudioJack (el mismo puerto para la entrada de audio y para la salida).
  • Red: 1 RJ45 (Gigabit Ethernet LAN), módulo opcional Atheros ATH9k, 802.11n (2.4/5.0 GHz). Importante este punto, porque no viene incluido en el modelo de entrada.
  • Bluetooth: Ar3k Bluetooth 4.0 (opcional).
  • Energía: 1 botón de encendido, DC-IN Jack.
  • Dimensiones: 5.0″ x 5.0″ x 1.5″ (12.8 cm x 12.8 cm x 3.8 cm).
  • Peso: 1KG.

Lo anterior es el ordenador en su modelo de entrada, que tiene un precio de 699$ (589€), pero podemos ampliarlo hasta 64GB de RAM, 2TB en SSD, añadirle la tarjeta WiFi y otro hardware como el teclado. Aunque en un principio sólo se anuncian como disponibles en territorio estadounidense, también realizan envíos. Los usuarios interesados pueden realizar el pedido desde este enlace.

from Linux Adictos https://ift.tt/36Iai06
via IFTTT

¡Firefox 84 activa WebReder por defecto en Linux! Pero… yo me mantendría escéptico

Firefox 84, WebRender y Linux

Firefox 67 llegó con una novedad que destacaba sobre el resto: era la primera en activar WebRender, un nuevo motor de renderizado que prometía mejorar el rendimiento general del navegador. Nada menos que año y medio ha pasado desde entonces, y los usuarios de Linux aún seguimos esperando su activación por defecto. Pues bien: por lo que parece será en Firefox 84 cuando ya no tengamos que activarlo manualmente, tal y como explicamos en su día en este artículo.

Pero vamos a mantener la calma. Lo primero, Mozilla avisa que en las versiones preliminares pueden aparecer funciones que no llegan a la versión estable, y como ejemplo tenemos que éstas, por lo menos las Nightly, tienen un sistema nativo para gestionar las pestañas en contenedores que no ha llegado a la versión estable (y yo ya ni lo espero). Por otra parte, Mozilla también irá activando WebRender en Linux poco a poco, empezando por los que usan el protocolo X11.

WebRender llegará a Linux/X11 en Firefox 84

En un principio, Mozilla ha estado retrasando la llegada de WebRender a Linux por problemas de estabilidad, más concretamente en los usuarios de Wayland. Por ese motivo, empezarán con los de X11, pero también parece que lo hará con los usuarios de GNOME.

Por lo tanto, aún vamos a tener que seguir teniendo paciencia. Es cierto que GNOME es un entorno gráfico muy extendido que usan como opción principal sistemas como Fedora y Ubuntu, pero también lo es que muchos preferimos Plasma o algo más liviano como Xface, por lo que no lloverá a gusto de todos desde el principio. Se cree que debería funcionar igual de bien en estos entornos gráficos, pero Mozilla quiere ir con cuidado.

Los usuarios interesados, pueden probar Firefox 84 (Beta) descargando los binarios desde este enlace. En algunas distribuciones Linux, como Arch o Manjaro, pueden compilarlo e instalarlo desde AUR.

from Linux Adictos https://ift.tt/3nApnYt
via IFTTT

Chrome 87 llega con las mejoras de rendimiento que todo esperábamos

Chrome 87

Ayer martes 17 de noviembre, Mozilla lanzó Firefox 83, una actualización importante que, entre otros cambios destacados, incluía mejoras de rendimiento. Por lo visto, era el día de la velocidad y mejoras en apartados como el de la autonomía, porque horas después Google lanzó Chrome 87 y, literalmente, su nota de lanzamiento se tituló «Un Chrome más rápido, para todo lo que necesites hacer«. Por lo visto más abajo, nos permitirá hacerlo todo más rápido y durante más tiempo.

Y es que una de las novedades más destacadas de Chrome 87, de hecho la primera que mencionan, es que el uso de la CPU se ha reducido a la quinta parte, lo que se traducirá en que la autonomía de la batería se extenderá 1.25 horas. Lógicamente, esto es el resultado de sus «pruebas de laboratorio», pero sí se espera que la batería aguante más que en Chrome 86 y versiones anteriores. A continuación tenéis la lista con las novedades más destacadas de Chrome 87.

Novedades más destacadas de Chrome 87

  • Mejorado el rendimiento:
    • Ahora prioriza las pestañas activas sobre todo lo que está abierto, lo que reduce el uso de la CPU hasta 5x y aumenta la autonomía hasta 1.25 horas, todo según sus pruebas.
    • El navegador inicia ahora un 25% más rápido, carga páginas un 7% más rápido y lo hace todo usando menos RAM.
    • En Android, las cargas de páginas son casi instantáneas cuando navegamos hacia atrás y hacia adelante.
  • Ahora se puede ver una lista de las pestañas abiertas, sin importar en la ventana en la que estemos, y escribir rápidamente para encontrar la que necesitemos. La función se activara remotamente, empezando por los Chromebooks.
  • La barra de URLS ahora puede realizar acciones, una manera más rápida de hacer las cosas con tan sólo presionar unas pocas teclas. Por ejemplo, se puede escribir «editar contraseñas» o «eliminar historial» para realizar la acción directamente desde la barra. Personalmente, es algo que no he conseguido comprobar, aunque en la nota del lanzamiento aparece una imagen animada de cómo funciona esto.
  • Implementación inicial de las Tarjetas, lo que se puede usar, por ejemplo, para cocinar o realizar compras.

Chrome 87 ya ha sido lanzado de manera oficial, por lo que ya se puede descargar desde la página web del desarrollador. Los usuarios existentes ya tendrán la nueva versión esperando en el centro de software.

from Linux Adictos https://ift.tt/3lGtD8k
via IFTTT

Google esta desarrollando un nuevo formato de imagen WebP 2

Google ha publicado los trabajos relacionados con un nuevo formato de codificación de imágenes experimental llamado «WebP 2», el cual se está desarrollando como un reemplazo más eficiente del formato WebP.

Dado que el nuevo formato aún está en desarrollo y no se ha definido finalmente, por lo que aún no está listo para un uso generalizado (no se garantiza la compatibilidad con versiones anteriores en el codificador y descodificador, el código no se ha optimizado).

Sobre WebP 2

En WebP 2 describen nuevas funciones para su implementación, como HDR con representación de color de 10 bits, compresión más eficiente de la información de transparencia, soporte completo para la animación, decodificación incremental fácil (decodificación capa por capa con mayor detalle en cada etapa, lo que le permite generar miniaturas muy rápidamente para la vista previa), rápida implementación de software multiproceso, minimización de la degradación visual a bajas tasas de bits, modo de compresión sin pérdidas mejorado.

WebP 2 es el sucesor del formato de imagen WebP, actualmente en desarrollo. No está listo para uso general y el formato no está finalizado, por lo que los cambios en la biblioteca pueden romper la compatibilidad con imágenes codificadas con versiones anteriores. 

Este paquete contiene la biblioteca que se puede utilizar en otros programas para codificar o decodificar imágenes de Webp 2, así como herramientas de línea de comandos.

El propósito del nuevo formato es idéntico al del primer WebP: transmisión de imágenes a través de la red, optimización para resoluciones medias, uso en aplicaciones Web y móviles, con soporte para tareas comunes para estas tareas, como soporte para transparencia, animación y bocetos rápidos.

El códec experimental WebP 2 impulsa principalmente las características de WebP en términos de eficiencia de compresión. Las nuevas funciones (como la compatibilidad con 10b HDR) se mantienen al mínimo. Los ejes de experimentación son:

Compresión con pérdida más eficiente (~ 30% mejor que WebP, lo más cerca posible de AVIF)
Mejor degradación visual a muy baja tasa de bits
Compresión sin pérdidas mejorada
Compresión de transparencia mejorada
Soporte de animación
Vistas previas ultraligeras
Decodificación incremental ligera
Pequeño contenedor superior, diseñado específicamente para la Compresión de imágenes
Arquitectura completa de 10 bits (HDR10)
Fuerte enfoque en la implementación de software, completamente multiproceso
Los casos de uso siguen siendo en su mayoría los mismos que WebP: transferencia por cable, web más rápida, aplicaciones más pequeñas, mejor experiencia de usuario … WebP 2 se ajusta principalmente al contenido típico disponible en la Web y aplicaciones móviles: dimensiones de rango medio, transparencia , animaciones cortas, miniaturas.

Los principales esfuerzos en el desarrollo del nuevo formato tienen como objetivo aumentar la eficiencia de la compresión.

El primer WebP logra una reducción del tamaño del archivo del 25% al ​​34% en comparación con los archivos JPEG de calidad similar, y en el modo de compresión sin pérdida, logra una reducción del 26% en el tamaño del archivo resultante en comparación con el nivel máximo de compresión de PNG. WebP 2 tiene como objetivo lograr una mejora de la eficiencia de la compresión sin pérdidas del 30% con respecto al primer WebP y llevar el códec AVIF de compresión con pérdidas al 20%.

El prototipo bajo prueba todavía está pobremente optimizado y está muy por detrás de la implementación pulida de libwebp en términos de velocidad de codificación y decodificación. Por ejemplo, en el modo de compresión con pérdida, WebP 2 realiza la compresión cinco veces más lento que el primer WebP.

En comparación con libavif, el nuevo formato WebP que está desarrollando Google realiza la codificación dos veces más rápido, pero se retrasa 3 veces en la velocidad de decodificación. Al mismo tiempo, para cuando se publique la versión final de la biblioteca libwebp2, se planea lograr la paridad en la velocidad de decodificación.

Finalmente, para quienes estén interesados en conocer mas al respecto sobre la nota, pueden consultar la publicación original en el siguiente enlace.

Y en cuanto a los que estén interesados en conocer el código del proyecto, así como el avance de este, pueden consultarlo dirigiéndose al siguiente enlace.

from Linux Adictos https://ift.tt/2Uygtye
via IFTTT

SAD DNS: un ataque para sustituir datos falsos en la caché de DNS

Un grupo de investigadores de la Universidad de Tsinghua y la Universidad de California en Riverside han desarrollado un nuevo tipo de ataque que permite la sustitución de datos falsos en la caché del servidor DNS, que pueden usarse para falsificar la dirección IP de un dominio arbitrario y redirigir las llamadas al dominio al servidor del atacante.

El ataque evita la protección agregada a los servidores DNS para bloquear el método clásico de envenenamiento de la caché de DNS propuesto en 2008 por Dan Kaminsky.

El método de Kaminsky manipula el tamaño insignificante del campo de identificación de la consulta de DNS, que es solo de 16 bits. Para encontrar el identificador correcto necesario para suplantar el nombre de host, basta con enviar unas 7.000 solicitudes y simular unas 140.000 respuestas falsas.

El ataque se reduce a enviar una gran cantidad de paquetes falsos vinculados a IP al resolutor de DNS con diferentes identificadores de transacciones de DNS. Para evitar que la primera respuesta se almacene en caché, en cada respuesta falsa se especifica un nombre de dominio ligeramente modificado.

Para protegerse contra este tipo de ataque, los fabricantes de servidores DNS implementaron una distribución aleatoria de los números de los puertos de la red de origen desde los que se envían las solicitudes de resolución, lo que compensó el tamaño del identificador insuficientemente grande (para enviar una respuesta ficticia, además de seleccionar un identificador de 16 bits, se hizo necesario seleccionar uno de 64 mil puertos, que aumentó el número de opciones para la selección a 2 ^ 32).

El ataque SAD DNS simplifica drásticamente la identificación de puertos al aprovechar la actividad filtrada en los puertos de red. El problema se manifiesta en todos los sistemas operativos (Linux, Windows, macOS y FreeBSD) y cuando se utilizan diferentes servidores DNS (BIND, Unbound, dnsmasq).

Se afirma que el 34% de todos los solucionadores abiertos son atacados, así como 12 de los 14 principales servicios DNS probados, incluidos los servicios 8.8.8.8 (Google), 9.9.9.9 (Quad9) y 1.1.1.1 (CloudFlare), así como 4 de 6 enrutadores probados de fabricantes reconocidos.

El problema se debe a la peculiaridad de la formación de paquetes de respuesta ICMP, que permite determinar el acceso a puertos de red activos y no utilizados a través de UDP. Esta función permite escanear muy rápidamente los puertos UDP abiertos y omitir de manera efectiva la protección basada en una selección aleatoria de puertos de red de origen, lo que reduce el número de opciones de fuerza bruta a 2 ^ 16 + 2 ^ 16 en lugar de 2 ^ 32.

La fuente del problema es el mecanismo para limitar la intensidad del envío de paquetes ICMP en la pila de la red, que utiliza un valor de contador predecible, a partir del cual comienza la limitación de envío. Este contador es común para todo el tráfico, incluido el tráfico falso del atacante y el tráfico real. De forma predeterminada, en Linux, las respuestas ICMP están limitadas a 1000 paquetes por segundo. Para cada solicitud que llega a un puerto de red cerrado, la pila de red incrementa el contador en 1 y envía un paquete ICMP con datos del puerto inalcanzable.

Por lo tanto, si envía 1000 paquetes a diferentes puertos de red, todos los cuales están cerrados, el servidor restringirá el envío de respuestas ICMP durante un segundo y el atacante puede estar seguro de que no hay puertos abiertos entre los 1000 puertos buscados. Si se envía un paquete a un puerto abierto, el servidor no devolverá una respuesta ICMP y no cambiará el valor del contador, es decir, después de que se envíen 1000 paquetes, no se alcanzará el límite de tasa de respuesta.

Dado que los paquetes falsos se llevan a cabo desde una IP falsa, el atacante no puede recibir respuestas ICMP, pero gracias al contador total, después de cada 1000 paquetes falsos, puede enviar una solicitud a un puerto inexistente desde una IP real y evaluar la llegada de la respuesta; si la respuesta llegó, entonces en uno de los 1000 paquetes. Cada segundo, un atacante puede enviar 1000 paquetes falsos a diferentes puertos y determinar rápidamente en qué bloque se encuentra el puerto abierto, luego reducir la selección y determinar un puerto específico.

El kernel de Linux resuelve el problema con un parche que aleatoriza los parámetros para limitar la intensidad del envío de paquetes ICMP, lo que introduce ruido y minimiza la fuga de datos a través de canales laterales.

Fuente: https://www.saddns.net/

from Linux Adictos https://ift.tt/3kD5ONb
via IFTTT