Huawei probó un software de inteligencia artificial para reconocer a un grupo musulmán 

Huawei, en colaboración con Megvii, una de las empresas de inteligencia artificial (IA) más grandes de China, ha probado un sistema de reconocimiento facial que podría utilizarse para detectar miembros de un grupo minoritario musulmán y enviar alertas a las autoridades.

La minoría étnica uigur es un grupo musulmán reprimido, a menudo blanco del gobierno chino, que vive principalmente en la región occidental de Xinjiang.

Un documento oficial de 2018 elaborado por las dos empresas chinas muestra que Huawei ha probado el software de Megvii en su infraestructura de nube de video. El documento fue descubierto por IPVM, una empresa de investigación estadounidense especializada en análisis de videovigilancia.

IPVM compartió su descubrimiento con el Washington Post, que fue el primer medio en informar su contenido el martes.

La prueba se llevó a cabo para ver si el hardware de Huawei es compatible con el software de reconocimiento facial de Megvii, según el informe de IPVM. Huawei proporcionó el hardware, como cámaras, servidores e infraestructura de computación en la nube, mientras que Megvii proporcionó el software. Como parte de la prueba, se probó una función llamada «alarma uigur». Otra característica del software se utilizó para determinar la «etnia» como parte de su «análisis de atributos faciales».

En 2018, un informe de las Naciones Unidas expresó su preocupación por el hecho de que más de un millón de personas estuvieran recluidas en «los llamados centros contra el extremismo y que otros dos millones se hubieran visto obligados a entregarse a «campos de reeducación» para el adoctrinamiento político y cultural «en Xinjiang.

En junio de este año, la ONU reiteró su preocupación por «la represión colectiva de la población, especialmente de las minorías religiosas y étnicas, en Xinjiang y el Tíbet».

Huawei y Megvii son dos de los pioneros en tecnología más importantes de China, y las autoridades chinas los han visto como líderes en una campaña nacional para alcanzar la vanguardia del desarrollo de la inteligencia artificial, según el Washington Post. Pero estas empresas multimillonarias también han sido duramente golpeadas por funcionarios estadounidenses, que dicen que representan una amenaza para la seguridad estadounidense o han contribuido al brutal régimen étnico opresivo de China.

Ocho empresas chinas, incluida Megvii, fueron sancionadas por el Departamento de Comercio de Estados Unidos el año pasado por su participación en «violaciones y abusos de derechos humanos en la implementación de la campaña de represión, Detención arbitraria masiva y vigilancia de alta tecnología en China ”contra los uigures y otros grupos minoritarios musulmanes.

El gobierno de EE. UU. también ha tomado sanciones contra Huawei y empresas aliadas, prohibiendo la exportación de tecnología estadounidense a esta empresa y presionando a otros países para que excluyan sus sistemas de sus redes de telecomunicaciones.

Según el informe, Huawei y Megvii anunciaron tres sistemas de vigilancia que utilizan tecnología de las dos empresas en los últimos dos años. El Washington Post no pudo confirmar de inmediato si el sistema con «alarma uigur» probado en 2018 era uno de los tres actualmente a la venta.

IPVM dice que una función como la ‘alarma uigur’ podría usarse para señalar a un miembro del grupo minoritario a las autoridades.

“Los sistemas como Megvii están integrados en el sistema de Huawei para que Megvii genere información y alarmas y luego las envíe al sistema de Huawei para que los controladores (por ejemplo, la policía) puedan revisarlas y responder a ellas”, dijo. El presidente de IPVM, John Honovich, dijo en una comunicación por correo electrónico mientras explicaba la funcionalidad potencial de la función de «alarma uigur».

Los investigadores de IA temen que algún día el software de detección de etnias pueda despegar fuera de las fronteras de un estado de vigilancia. La policía y las autoridades federales de los Estados Unidos han mostrado un interés creciente en el software de reconocimiento facial como herramienta de investigación, pero estos sistemas han generado una fuerte reacción pública a sus posibles sesgos e inexactitudes, y algunos las ciudades y las fuerzas policiales han optado por prohibir esta tecnología por completo.

Sin embargo, estas tecnologías podrían encontrar un mercado entre los regímenes internacionales, en algún lugar en el equilibrio entre la influencia china y estadounidense.

Fuente: https://ipvm.com

from Linux Adictos https://ift.tt/3m2y6S5
via IFTTT
Chrome 88 utilizara nuevo manifiesto incompatible con uBlock Origin

Los desarrolladores de Google que están a cargo del navegador web «Google Chrome» han anunciado la inclusión en Chrome 88 (que se espera que lance el 19 de enero de 2021) de la tercera edición del manifiesto, el cual ha causado mucho conflicto entre los desarrolladores de extensiones para el navegador, debido a la violación del trabajo de muchas adiciones para bloquear contenido inapropiado y seguridad.

Cabe señalar que la compatibilidad con complementos que utilizan la segunda versión del manifiesto se mantendrá durante algún tiempo. Aún no se ha determinado el final del soporte para Manifest V2, pero el período de migración al nuevo manifiesto durará al menos un año.

Como recordatorio, el manifiesto de Chrome define las capacidades y los recursos proporcionados por los complementos.

El nuevo manifiesto es parte de una iniciativa para mejorar la seguridad, la privacidad y el rendimiento de los complementos. El objetivo principal de los cambios es facilitar la creación de complementos seguros y de alto rendimiento, y dificultar la creación de complementos lentos y no seguros.

Con la introducción de Manifest V3, no permitiremos el código alojado de forma remota. Este mecanismo es utilizado como un vector de ataque por los malos actores para eludir las herramientas de detección de malware de Google y representa un riesgo significativo para la privacidad y seguridad del usuario.

La principal insatisfacción con el nuevo manifiesto está relacionada con el fin del soporte para el modo de bloqueo de funcionamiento de la API webRequest, que se limitará al modo de solo lectura.

Se hará una excepción solo para la edición Chrome for Enterprise, que seguirá siendo compatible con la API webRequest. Mozilla ha decidido no seguir el nuevo manifiesto y mantendrá Firefox utilizando completamente la API webRequest. En su lugar, API webRequest para filtrar contenido en el nuevo manifiesto propuso un declarativo API declarativeNetRequest.

La nueva API declarativeNetRequest proporciona acceso a un motor de filtrado integrado universal listo para usar que procesa de forma independiente las reglas de bloqueo, no permite el uso de algoritmos de filtrado personalizados y no permite establecer reglas complejas y superpuestos entre sí dependiendo de las condiciones.

Como motivo de la transición a la API declarativeNetRequest, se señalan las preocupaciones sobre la privacidad: con la nueva API, los complementos perderán el acceso ilimitado a todos los flujos de datos, que pueden incluir la información confidencial del usuario.

Google ha tratado de mitigar algunos de los problemas expresados ​​durante el debate con los desarrolladores de complementos, que se verán afectados por la API declarativeNetRequest (por ejemplo, uBlock Origin, cuyo autor considera que la funcionalidad declarativeNetRequest es insuficiente para que el complemento funcione correctamente), dejará de funcionar.

De acuerdo con los deseos de los desarrolladores de complementos, se ha agregado soporte para usar declarativeNetRequest para varios conjuntos de reglas estáticas, filtrar por expresiones regulares, modificar encabezados HTTP, cambiar y agregar reglas dinámicamente, eliminar y reemplazar parámetros de solicitud.

El nuevo manifiesto también presenta los siguientes cambios que afectan la compatibilidad de complementos:

  • La transición a la ejecución de los trabajadores del servicio en forma de procesos en segundo plano, lo que requerirá que los desarrolladores cambien el código de algunas adiciones.
  • Nuevo modelo granular para solicitar permisos: el complemento no podrá activarse para todas las páginas a la vez (se ha eliminado el permiso «all_urls»), pero solo funcionará en el contexto de la pestaña activa, es decir el usuario deberá confirmar el trabajo del complemento para cada sitio.
  • Cambia el procesamiento de solicitudes de origen cruzado: de acuerdo con el nuevo manifiesto, los scripts de procesamiento de contenido estarán sujetos a las mismas restricciones de permisos que para la página principal en la que están incrustados estos scripts (por ejemplo, si la página no tiene acceso a la API de ubicación, entonces el script los complementos tampoco tendrán este acceso).
  • Evita la ejecución de código descargado de servidores externos (cuando el complemento carga y ejecuta código externo).

Finalmente si quieres conocer más al respecto de la nota, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/2Lo4j9O
via IFTTT

NetBeans12.2 ya fue liberado y estas son sus novedades

apache-netbeans

La Apache Software Foundation Organization dio a conocer hace poco la liberación de NetBeans 12.2, que proporciona soporte para lenguajes de programación Java SE, Java EE, PHP, C/C ++, JavaScript y Groovy.

Para quienes desconocen de este IDE, deben saber que proporciona soporte para los lenguajes de programación Java SE, Java EE, PHP, JavaScript y Groovy. Además de que entre sus características se encuentra un sistema de proyectos basado en Ant, control de versiones y refactoring.

Esta es la séptima versión realizada por Apache Foundation desde que Oracle donó el código NetBeans.

Principales novedades de NetBeans 12.2

En esta nueva versión se agregó soporte para las nuevas funciones del lenguaje Java introducidas en JDK 14 y JDK 15.

Así mismo, se implementó el resaltado de código para las palabras clave «sealed», «non-sealed» y «permits», además de que se agregó formato y finalización de código para el tipo «sealed», así como el formato para las expresiones «sealed» y «permits».

También se destaca el soporte mejorado para la forma compacta de definiciones de clases implementadas usando la palabra clave «record». Se resuelven los problemas de autocompletado, refactorización y formateo de código con «registro».

Las herramientas de desarrollo web de Java han mejorado el soporte para el marco Spring 5.2.9 MVC. En el cuadro de diálogo para editar las propiedades del proyecto web, se ha ajustado el guardado de URL con enlaces relativos. La integración de Derby se ha eliminado de los módulos de Payara Server. Problemas resueltos con JavaServer Faces Catalog.

Por otra parte, se menciona también el soporte mejorado para sistemas de compilación Maven y Gradle. Se mejoró la definición de fuentes y documentación en proyectos de Gradle. Generación de frontend mejorada. Se corrigió el bloqueo en proyectos de Maven al usar getModuleName.

Se agregó soporte para Java 15 al compilador Java incorporado de NetBeans nb-javac (javac modificado).

Para el lenguaje Java, la visualización de tipos se proporciona al llamar a métodos a lo largo de la cadena.

También se menciona que se proporcionó la creación de nuevas clases, interfaces y enumeraciones al pegar texto desde el portapapeles. Para el editor VS Code en NetBeans se dio cuenta de la adición al editor de código y depurador en Java.

  • El código de soporte de JavaFX se ha ampliado para admitir objetos inmutables.
  • Se agregó soporte para nuevas funciones de PHP 8.
  • Se limpiaron las dependencias y la infraestructura de las funciones de JavaScript y HTML
  • El compilador javac está limitado a una sola instancia.
  • Manejo de dependencias mejorado para JavaScript y HTML.
  • Se eliminó el soporte obsoleto de Oracle JET.
  • Soporte CSS3 mejorado.
  • Complemento agregado para BootsFaces con soporte para construcciones «<b: dataTable …>».
  • Versiones actualizadas Ant 1.10.8, exec-maven-plugin 3.0.0, Gradle Tooling API 6.7, JDBC PostgreSQL 42.2.16, payara-micro-maven-plugin 1.3.0, Spring Framework 4.3.29, TestNG 6.14.3.
  • Se proporcionó detección de JDK instalados con SDKMan y Debian.
  • Se habilitó la ejecución y depuración individual cuando el proyecto Gradle proporciona la tarea adecuad

Finalmente, si quieres conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en la publicación original. El enlace es este.

¿Cómo instalar NetBeans 12.2 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/3gysEoE
via IFTTT

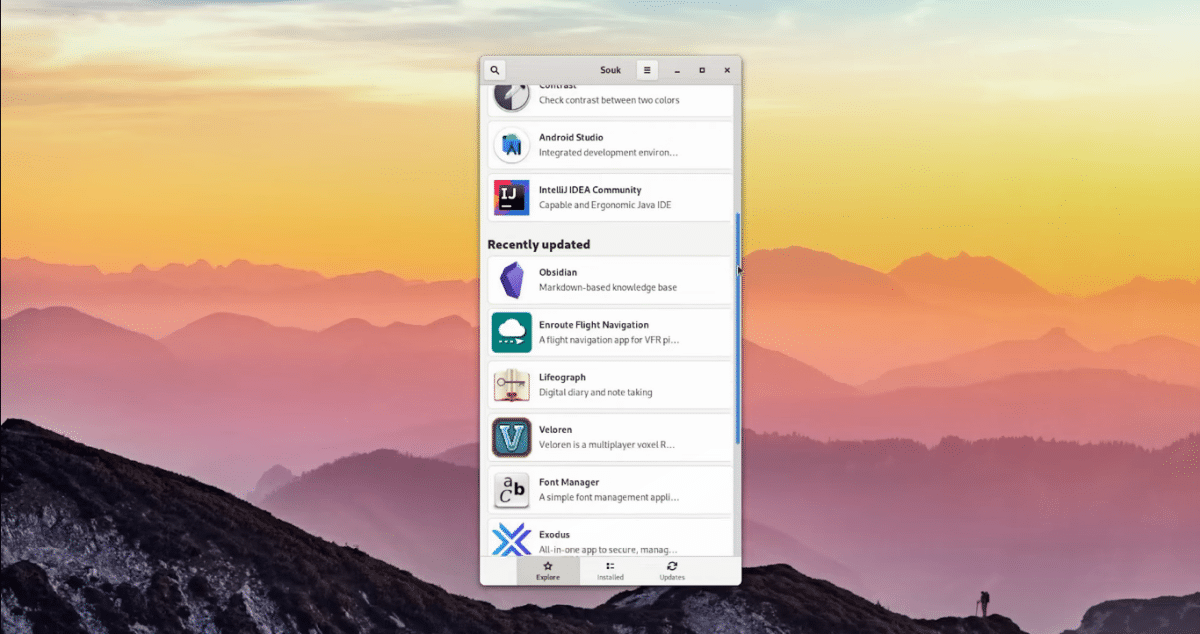
Los paquetes Flatpak pronto se podrán instalar desde su propia tienda gracias a GNOME Souk

GNOME Souk

Hace ya mucho tiempo que existe la Snap Store. De hecho, Ubuntu 20.10 ya incluye por defecto esta tienda que, personalmente, no me gusta nada y yo recomendaría instalar el GNOME Software habitual que nos permite, tras instalar varios paquetes y añadir un repositorio, ver e instalar paquetes de Flathub. Pero si lo que queremos es una experiencia más centrada, ya se está desarrollando GNOME Souk, una nueva tienda de la que vamos a hablar hoy aquí.

Lo primero que tenemos que saber es que aún se está desarrollando y el que quiera probarla tiene que hacerlo descargando e instalando el código desde su página de GitHub, caída en el momento de escribir estas líneas. Se trata de un App Store basada en Flatpak. Como tal, no tenemos que instalar ningún complemento ni añadir un repositorio extra, como sí tenemos que hacerlo si usamos GNOME Software o Discover. Es instalar y usar.

GNOME Souk, una tienda de apps Flatpak independiente

Otra cosa a tener en cuenta es que está escrita en GTK4, que está a punto de ser lanzado oficialmente, y Rust. Por otra parte, su desarrollador asegura que se ha creado desde cero para que sea una tienda que funcione perfectamente en dispositivos de escritorio o móviles, como el PinePhone, la PineTab o el Librem 5. En cuanto a teléfonos móviles, ayuda que sea responsiva.

Explicado lo anterior, tenemos que preguntarnos: ¿merece la pena? Bueno, ahora mismo hay que instalarla siguiendo las instrucciones que nos facilitan en GitHub pero, cuando sea más fácil y directo, personalmente tengo mis dudas. Sí que será la manera más sencilla de acceder a las apps de Flathub para los usuarios menos experimentados, pero creo que lo mejor es añadir el soporte a nuestra tienda de software, como GNOME Software o Discover. En Pamac, de Manjaro, hacerlo está a un clic de distancia.

En cualquier caso, GNOME Souk ya está en desarrollo y pretende facilitar las cosas, algo que no me parece tan mal en aparatos como los dispositivos móviles.

from Linux Adictos https://ift.tt/3n12HAE
via IFTTT

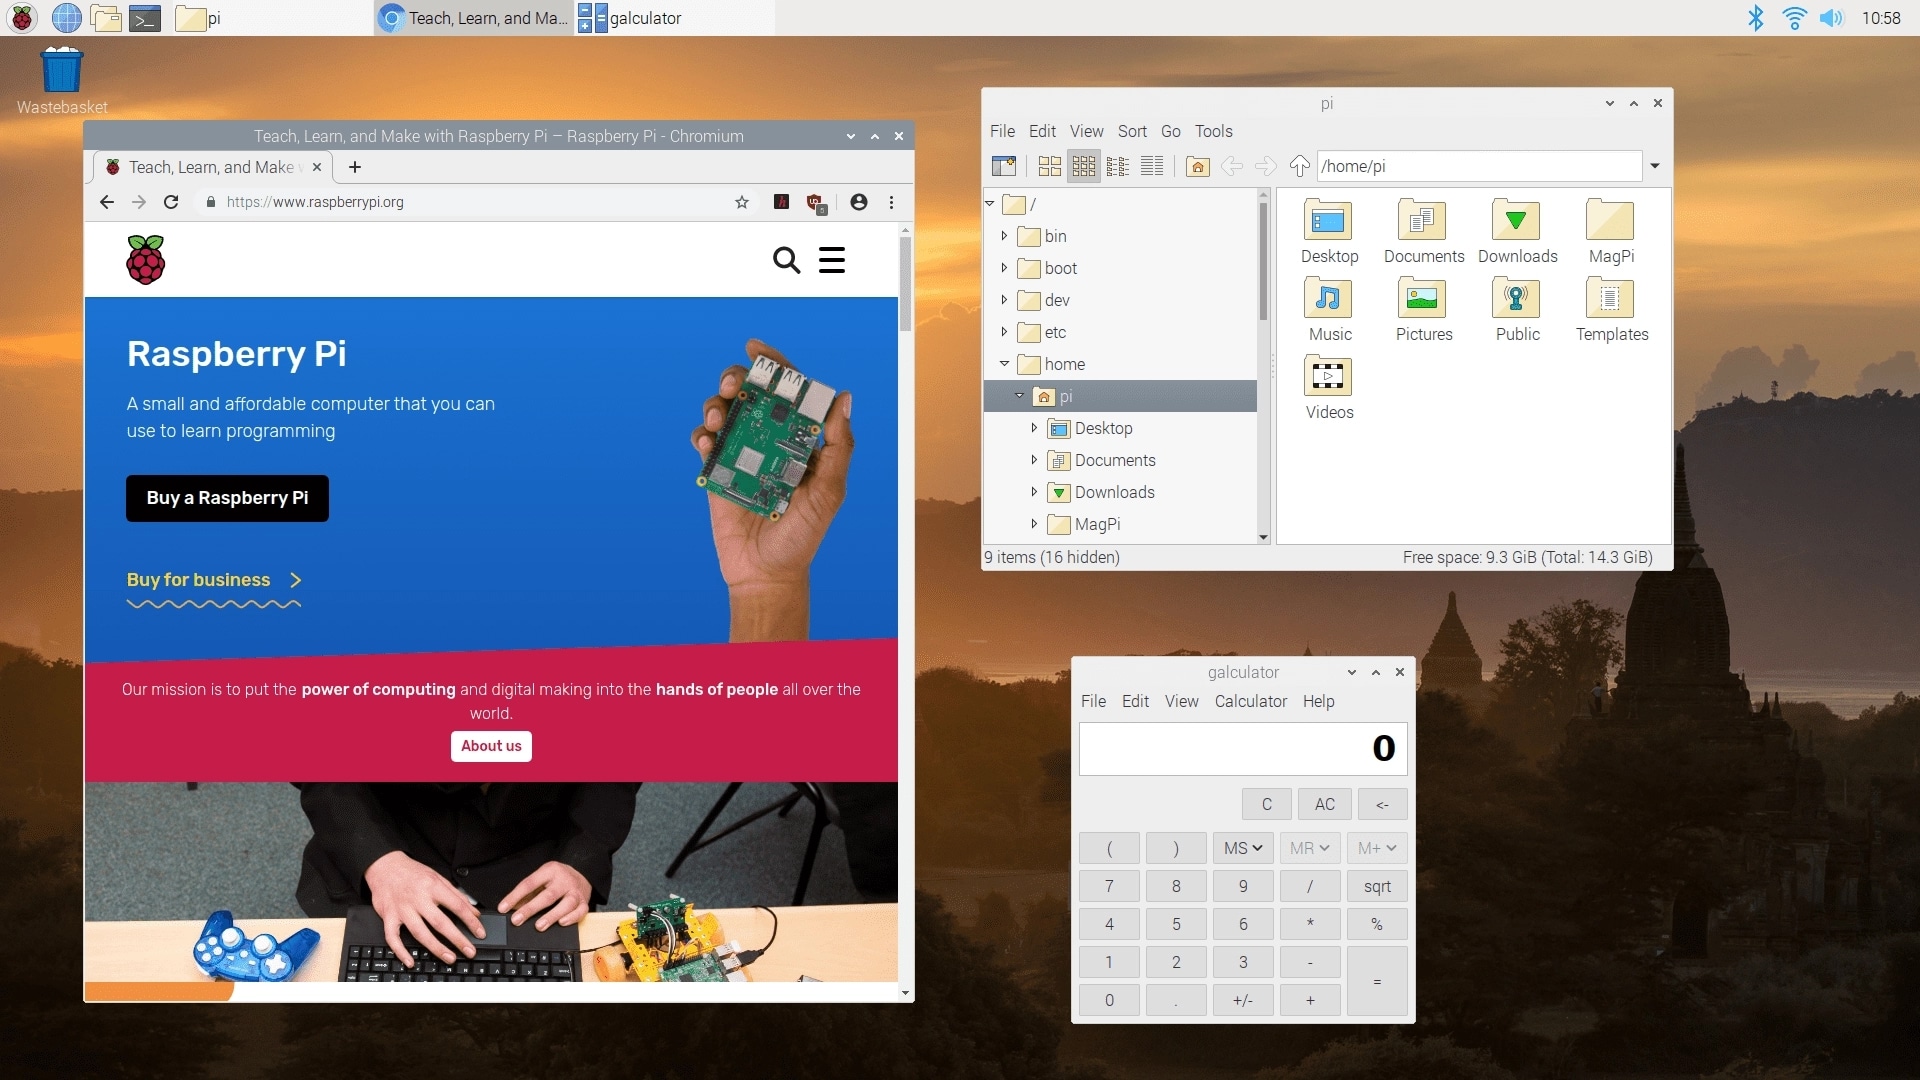
Raspberry Pi OS: nuevo lanzamiento con mejoras para el audio y soporte de impresión

Raspberry Pi OS

La Raspberry Pi Foundation ha lanzado una nueva versión del sistema operativo Raspberry Pi OS (antes Raspbian). Esta distribución GNU/Linux está especialmente diseñada para estas SBCs, y ahora llega con algunas mejoras notables. Por ejemplo, se han puesto un gran trabajo en su sistema de audio y también en mejorar el soporte para la impresión.

La versión a la que me refiero es la Raspberry Pi OS en su versión 1.4, que ya puedes descargar desde la web oficial para poder instalarla en tu tarjeta SD y hacerla correr en tu placa Raspberry Pi. Pero antes de nada, deberías conocer todos los detalles y novedades de este nuevo lanzamiento…

Rasbperry Pi OS ahora llega con una importante mejora en cuanto a su sistema de audio. Antes usaba el servidor de audio ALSA para su pila de sonido, en cambio, ahora se ha cambiado por PulseAudio. Ese cambio permite habilitar una serie de funciones adicionales, como el soporte para dispositivos out-ot-the-box con conectividad Bluetooth.

También se agrega soporte para reproducir sonido desde diferentes fuentes al mismo tiempo, especialmente cuando se está usando una salida HDMI. Podrás incluso cambiar el sonido desde el HDMI a una tarjeta de sonido USB mientras el vídeo está en reproducción, además de ofrecer una forma de gestión de la entrada y salida de dispositivos de audio de forma más sencilla.

Además, ahora es posible habilitar perfiles para tus dispositivos Bluetooth, como HSP (HeadSetProfile) para usar micrófono y auriculares al mismo tiempo, así como A2DP (Advanced Audio Distribution Profile) que restringe el micro.

Pero no solo se han centrado en las mejoras de Raspberry Pi OS en el sonido, también las hay en cuanto al soporte de las impresoras. Ahora, esta distro viene con CUPS como seridor de impresión y system-config-printer como interfaz de configuración por defecto.

Otras mejoras de esta nueva versión de Raspberry Pi OS tienen que ver con los programas preinstalados, como el lector de pantalla Orca, el navegador Chromium se ha actualizado al a v84, Thonny Python IDE a las 3.3, Adobe Flash Player a la 32.0.0.453, el kernel Linux 5.4.79 LTS, etc. Y sin olvidar algunas otras correcciones, y mejoras para las nuevas placas SBC…

from Linux Adictos https://ift.tt/36ZoW4o
via IFTTT

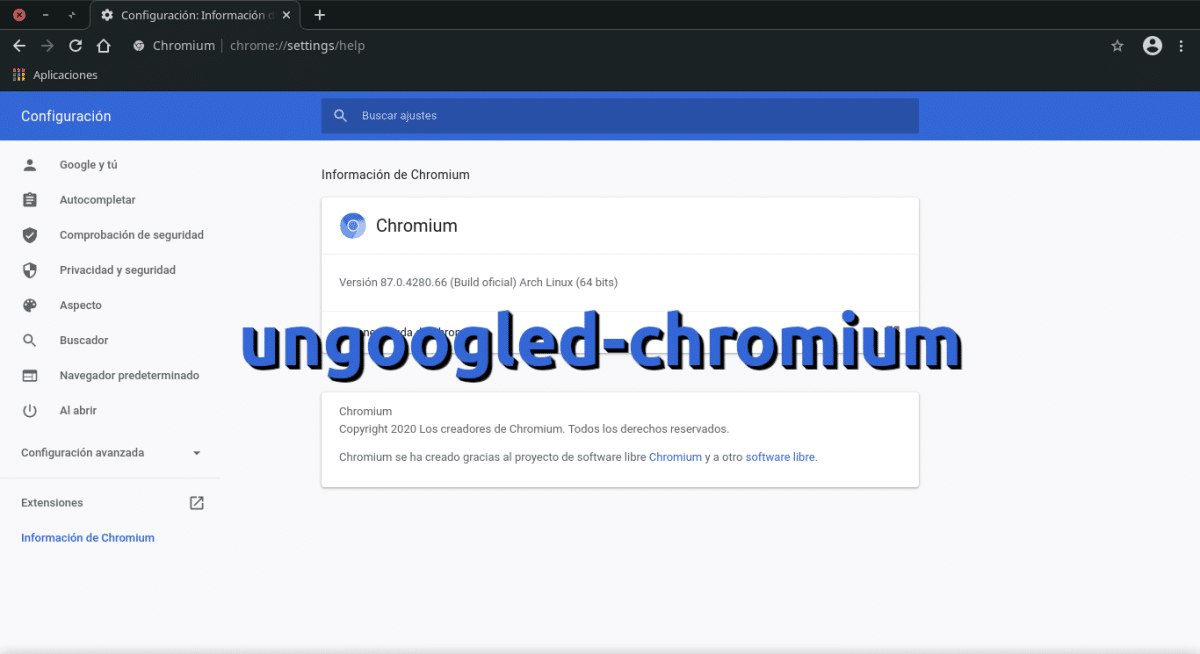
ungoogled-chromium, el chromium «oficial» sin las ataduras de Google

ungoogled-chromium

Aunque muchos usuarios de Linux nos decantamos por Firefox, el navegador web más usado del mundo es Chrome. Desarrollado por Google, no es la mejor opción si lo que nos interesa es la privacidad, pero con el mismo motor tenemos otras opciones como Brave, Opera o Dot Browser, un navegador más joven que usa el motor Chromium, pero ha decidido alejarse todo lo posible de la compañía del buscador. Hay otra opción con la misma filosofía, un ungoogled-chromium que se parece aún más al Chromium oficial.

A diferencia de Dot Browser, que tiene su propia imagen y opciones como la pantalla de bienvenida, ungoogled-chromium tiene la misma imagen que el Chromium original, ese que los usuarios de Ubuntu ya no pueden instalar sin trucos si no es desde su paquete Snap. Lo que ha hecho su desarrollador es coger el código y eliminar todo lo que ha podido de Google, tal y como podemos leer en su página de GitHub.

Características de ungoogled-chromium

  • Es un Chromium que no depende de los servicios web de Google.
  • Mantiene la experiencia de Chromium todo lo posible.
  • Cambios para mejorar la privacidad, control y transparencia. Muchas de esas opciones se pueden reactivar.
  • Eliminadas todas las solicitudes en segundo plano restantes a cualquier servicio web mientras crea y ejecuta el navegador, todo el código específico de los servicios web de Google y todos los usos de los binarios prefabricados del código fuente y los reemplaza con alternativas proporcionadas por el usuario cuando sea posible.
  • Deshabilitadas las funciones que inhiben el control y la transparencia, y se puede añadir o modificar funciones que las promuevan (estos cambios casi siempre requerirán activación o habilitación manual).
  • Bloquea peticiones de Google.
  • Añade el campo de texto URL de sugerencias en el editor del motor de búsqueda (chrome://settings/searchEngines) para personalizar las sugerencias del motor de búsqueda.
  • Añadido más esquemas de URL permitidos para guardar esquemas de página.
  • Añade el proveedor de búsqueda de Omnibox «Sin búsqueda» para permitir la inhabilitación de la búsqueda.
  • Agrega una configuración de compilación multiplataforma personalizada y un envoltorio de empaquetado para Chromium. Actualmente es compatible con muchas distribuciones de Linux, macOS y Windows.
  • Fuerza todas las ventanas emergentes en pestañas.
  • Deshabilita el formato automático de URL en Omnibox (por ejemplo, quitar http:// u ocultar ciertos parámetros).
  • Deshabilita el detector de redireccionamiento de intranet (solicitudes de DNS extrañas). Esto rompe la detección del portal cautivo, pero los portales cautivos aún funcionan.
  • (Cambio de función del navegador Iridium) Evita que las URL con el esquema trk: se conecten a Internet.
  • También evita que cualquier URL con el dominio de nivel superior qjz9zk (como se usa en la sustitución de dominio) intente una conexión.
  • (Cambio de características de Iridium e Inox) Evita el ping de la dirección IPv6 cuando se detecta la disponibilidad de IPv6. Consulte el indicador –set-ipv6-probe-false anterior para ajustar el comportamiento.
  • (Específico de Windows) No configura el identificador de zona en archivos descargados.

Disponible para Windows, Linux, macOS y Android

ungoogled-chromium está disponible para sistemas de escritorio y Android, aunque en el sistema operativo móvil de Google es necesario descargarlo desde F-Droid. Los usuarios de Linux podemos instalarlo por diferentes vías, siendo la más general el paquete Flatpak, disponible en este enlace de Flathub. Además, también se puede instalar de estas maneras:

  • Arch Linux: aparece en AUR como ungoogled-chromium.
  • Debian/Ubuntu: disponible en OBS, desde donde podremos leer las instrucciones para instalarlo en nuestra distribución.
  • Fedora: disponible en RPM Fusion como chromium-browser-privacy.
  • Gentoo: disponible en ::pf4public como ungoogled-chromium.

En cuanto a la versión disponible, ahora mismo podemos descargar ungoogled-chromium 87, lo que es la versión basada en el último lanzamiento de Chromium. Con toda probabilidad, el navegador se actualizará poco después de los lanzamientos oficiales, por lo que podremos disfrutar de la experiencia más fiel a Chromium «poniéndole los cuernos» a Google y protegiendo así nuestra privacidad. Si alguien piensa que es un proyecto pequeño y no confía en él por si lo abandonan en un futuro cercano, ya sabéis, Chromium está disponible en muchos otros navegadores, incluyendo el Chrome del que tratamos de huir en este post.

from Linux Adictos https://ift.tt/3qHWOdN
via IFTTT

¿A qué juega IBM? El iceberg debajo de los cambios en CentOS

¿A qué juega IBM?

Ayer, mi compañero David Naranjo les contó la noticia de que se discontinuaba el desarrollo de CentOS. David tuvo la inteligencia de señalar al responsable inmediato de la decisión, Red Hat. Ahora, si me lo permiten, voy a intentar quitarle una capa más a la cebolla. Lo siento, aproveché una oferta de metáforas del Black Friday y ahora tengo que usarlas.

Puedes dejarte el sombrero (rojo) puesto (*)

Les pido que presten atención a los párrafos que siguen. El primero es el comunicado del proyecto CentOS.

El futuro del Proyecto CentOS es CentOS Stream, y durante el próximo año cambiaremos el enfoque de CentOS Linux, la reconstrucción de Red Hat Enterprise Linux (RHEL), a CentOS Stream, que se encuentra justo delante de una versión actual de RHEL.

Y más abajo

Si está utilizando CentOS Linux 8 en un entorno de producción y le preocupa que CentOS Stream no satisfaga sus necesidades, le recomendamos que se ponga en contacto con Red Hat sobre las opciones.

Lo que sigue es del comunicado de Red Hat:

En septiembre de 2019 anunciamos CentOS Stream, una plataforma de desarrollo upstream diseñada para que los miembros de la comunidad CentOS, los socios de Red Hat, los desarrolladores del ecosistema y muchos otros grupos puedan ver más rápida y fácilmente lo que viene a continuación en Red Hat Enterprise Linux (RHEL) y ayudar a dar forma al producto. Desde su introducción, hemos visto un gran entusiasmo por parte de los socios y colaboradores en torno al CentOS Stream y el flujo continuo de innovación que el proyecto proporciona. Por ello, hemos informado al Consejo de Administración del Proyecto CentOS que estamos cambiando completamente nuestra inversión de CentOS Linux a CentOS Stream.

De la web del proyecto CentOS

Desde marzo de 2004, CentOS Linux es una distribución apoyada por la comunidad, derivada de fuentes proporcionadas libremente al público por Red Hat.

El Consejo de Administración de CentOS está formado por miembros del Proyecto CentOS, muchos de los cuales han estado presentes desde la creación del Proyecto, así como por nuevos miembros de Red Hat que han sido fundamentales para la creación de esta nueva relación.

En otras palabras, técnicamente David se equivocó. Red Hat no discontinuó CentOS Linux, el desarrollo podría haber seguido dado que es una comunidad independiente. Simplemente hizo una oferta que los miembros del comité directivo (entre los que hay empleados de Red Hat) no podían rechazar.

(*) Si no entendiste la referencia del título, es por esto.

¿A qué juega IBM?

Aclaremos algo. No estoy criticando a Red Hat.  Era inevitable que a medida que las corporaciones adquirieran un rol mayor en el desarrollo de Linux, las prioridades cambiarían. Sobre todo con la llegada de firmas que no vienen del mundo del código abierto. Pasó cuando Oracle compró Sun y sigue pasando  ahora que IBM controla al más importante jugador del mundo Linux.

No es culpa de las corporaciones si los miembros de las comunidades de proyectos de código abierto creyeron que el aporte de dinero y desarrolladores era por amor a la causa.

Red Hat es IBM, e IBM anunció  cambios en su negocio principal a partir de ahora. Ginni Rometty, presidenta ejecutiva y ex-directora general, dijo que la computación en nube, mejorada por la inteligencia artificial, «es ahora la plataforma definitiva de IBM».

Por otra parte, la firma comunicó que los servicios tecnológicos tradicionales los transferirá a una compañía independiente que cotizará en bolsa. De lo que se trata es de ser una compañía más chica pero enfocada.

Volvamos al comunicado de Red Hat:

El mundo tecnológico al que nos enfrentamos hoy no es tan simple como el de hace un año, y mucho menos el de hace cinco años. Desde las aplicaciones en contenedores y los servicios nativos de la nube hasta las rápidas innovaciones de hardware y el cambio de los ecosistemas al software como servicio (SaaS), el sistema operativo puede estar muy presionado para responder incluso a una de estas necesidades, especialmente a escala y de forma sensible.

Otra cosa que quiero hacerles notar. En su anuncio Red Hat habla de las necesidades de Intel y Facebook. Ellos nunca fueron los destinatarios originales de los esfuerzos de CentOS. CentOS Linux era la distribución que pequeñas empresas, desarrolladores independientes y proveedores de alojamiento web usaban para no tener que pagar costosas licencias.

Por los comentarios en el blog de CentOS, ellos parecen no estar tan felices.

Veremos que pasará con otros proyectos donde Red Hat tiene influencia directa o indirecta como Fedora, Wayland o GNOME.

from Linux Adictos https://ift.tt/3gBczyQ
via IFTTT

Ya disponible la tercer version alfa del instalador de Debian Bullseye

Debian 11 Bullseye

Hace poco se dio a conocer la liberación de la tercera versión alfa del instalador de lo que será la próxima versión principal Debian 11 «Bullseye», cuyo lanzamiento está previsto para el verano de 2021 (si las cosas van como los desarrolladores planean).

Para el 12 de enero de 2021 (prácticamente en cuestión de días) está prevista la primera etapa de congelación de la base de paquetes, lo que implica la terminación de la ejecución de «transiciones» (actualización de paquetes que requiere corregir dependencias para otros paquetes, lo que lleva a la eliminación temporal de paquetes de Testing), así como la terminación de los paquetes de actualización necesarios para la construcción (build -esencial).

Principales novedades

En cuanto a los cambios clave en el instalador desde la segunda versión alfa, podremos encontrar que al instalador se le ha añadido el soporte para 78 idiomas, además de que ya se tiene soporte completo para 16 idiomas. 

Además, podremos ver que la nueva versión alfa es notable, debido al cambio al kernel de Linux 5.9.0-4 a la versión Linux 5.9, aun que se menciona que posiblemente la base será Linux 5.10 pues será un kernel de soporte a largo plazo (LTS) que se mantendrá durante un período de al menos cinco años.

Otra diferencia notable con esta actualización del instalador de Debian es partman-auto para el particionamiento automático que aumenta el tamaño de /boot, ya que cuando se necesite crear una partición /boot separada, como para casos de uso de cifrado de disco completo, el tamaño ahora será aproximadamente de 512 a 768M en lugar de 128 a 256M como es el valor predeterminado actual.

Este aumento se realiza, ya que el valor predeterminado actual se ha considerado durante mucho tiempo «demasiado pequeño», ya que muchas veces tres imágenes del kernel ni siquiera pueden caber en /boot sin que se llenen.

Otro cambio importante es en relación con la arquitectura ARM64, ya que se ha presentado un nuevo instalador gráfico y una compilación en GTK.

En cuanto al soporte añadido, podremos encontrar para placas NanoPi NEO Air, FriendlyARM NanoPi NEO Plus2, Pinebook, Pinebook Pro, Olimex A64-Olinuxino, A64-Olinuxino-eMMC, SolidRun LX2160A Honeycomb, Clearfog CX, SolidRun Cubox-i Solo/DualLite y Turris MOX.

Así como también soporte para las placas firefly-rk3399, pinebook-pro-rk3399, rockpro64-rk3399, rock64-rk3328 y rock-pi-4-rk3399 arm64 en las imágenes de u-boot y netboot. La imagen de Firefly-RK3288 se ha transferido al nuevo u-boot.

De los demás cambios que se destacan de esta nueva versión alfa del instalador:

  • Rendimiento mejorado del sistema U-Boot al arrancar a través de UEFI.
  • Se agregó udeb con soporte F2FS.
  • Se agregó el paquete ntfs-3g para la arquitectura arm64.
    Soporte agregado para laptops OLPC XO-1.75.
  • Se dejó de crear imágenes de un solo CD con el entorno de escritorio Xfce.
  • Se interrumpió la creación de imágenes ISO de 2 y 3 DVD para sistemas amd64/i386.
  • Se agregó udeb wireless-regdb-udeb a las compilaciones de Linux, incluidos los módulos nic-wireless.
  • La configuración de la consola ha mejorado la compatibilidad con símbolos pseudográficos y ha actualizado la fuente Terminus.
  • Debian-cd ha mejorado la vinculación de instalaciones mínimas.
  • El kernel de Linux se ha actualizado a la versión 5.9.
  • Se reemplazó el paquete libkmod2-udeb por kmod-udeb.
  • Se propone una dependencia de compilación separada en fdisk para los sistemas arm64, amd64 e i386, no vinculada a util-linux.
  • Se agregó grub2 al campo de uso integrado.
  • El soporte para el administrador del sistema advenedizo se ha descontinuado por completo.
  • Plantillas de instalador de grub actualizadas para adaptarse a los sistemas UEFI y nuevos tipos de almacenamiento.
  • El tamaño de la partición /boot para el particionamiento automático se ha aumentado
  • Optimizó la elección del tamaño de la partición de intercambio, teniendo en cuenta la cantidad de RAM.
  • El cargador win32 presenta un administrador de arranque UEFI y agrega soporte para arranque seguro.
  • Se excluyen de todas las arquitecturas udeb lilo-installer y elilo-installer.

Finalmente, si quieres conocer más al respecto sobre los cambios que se integran en esta versión alfa del instalador de Debian 11, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3grZtDJ
via IFTTT

Red Hat detiene el desarrollo de CentOS 8 en favor de CentOS Stream

Logo de Red Hat

La compañía Red Hat anunció hace poco la terminación del desarrollo de la distribución CentOS 8 en su versión clásica, lo que implica la provisión de las reconstrucciones más aproximadas de las versiones de Red Hat Enterprise Linux.

En lugar del CentOS clásico, se les pedirá a los usuarios que actualicen a CentOS Stream continuamente, que puede verse como un intermedio entre RHEL y Fedora, en el nivel de lanzamiento beta de RHEL.

Sobre CentOS Stream

A diferencia de CentOS normal, en CentOS Stream, en lugar de reconstruir los paquetes originales utilizados en las versiones estables de RHEL ya formadas, pues ofrece compilaciones basadas en los paquetes experimentales y no estabilizados generados para la próxima versión provisional de RHEL.

Además de ello, una de las características interesantes de CentOS Stream, es que permite el acceso temprano a las capacidades de futuras versiones de RHEL, pero a costa de la estabilidad de nivel beta.

Es por ello que Red Hat recomienda que los usuarios de CentOS 8 migren a CentOS Stream, indicando que habrá pequeñas diferencias con las versiones de RHEL y que las actualizaciones se publicarán con regularidad, de forma similar a CentOS tradicional.

Como ejemplo de empresas que ya utilizan CentOS Stream en sus infraestructuras se menciona Facebook, que ha migrado sus servidores a su propia distribución basada en CentOS Stream.

En septiembre de 2019, anunciamos CentOS Stream , una plataforma de desarrollo ascendente diseñada para miembros de la comunidad CentOS, socios de Red Hat, desarrolladores de ecosistemas y muchos otros grupos para ver más rápida y fácilmente lo que viene a continuación en Red Hat Enterprise Linux (RHEL) y para ayudar dar forma al producto. Desde su introducción, hemos visto un gran entusiasmo por parte de socios y colaboradores en torno a CentOS Stream y el flujo continuo de innovación que ofrece el proyecto.

Dado esto, hemos informado a la Junta de Gobierno del Proyecto CentOS que estamos cambiando nuestra inversión completamente de CentOS Linux a CentOS Stream.

Antes de entrar en detalles, vale la pena compartir ejemplos en los que hemos visto a nuestro ecosistema adoptar CentOS Stream como una «vista previa progresiva» de lo que sigue en RHEL, tanto en términos de kernels como de características. Facebook ejecuta millones de servidores que respaldan su vasta red social global, todos los cuales se han migrado (o están migrando) a un sistema operativo que derivan de CentOS Stream.

Aquellos que aún utilizan CentOS en entornos de producción y piensan que el nuevo modelo de entrega de CentOS no es adecuado para las tareas que se están resolviendo, se les anima a que se pongan en contacto con representantes de Red Hat para obtener información sobre posibles opciones (aparentemente, la mayor cantidad de usuarios posible intentarán transferir a RHEL regular al proporcionar ciertos beneficios).

En la primera mitad del próximo año, Red Hat planea introducir varios programas gratuitos o de bajo costo que cubren diferentes áreas de uso y expandir la suscripción de Red Hat Enterprise Linux Developer, que actualmente proporciona descarga gratuita de imágenes RHEL para usar durante el desarrollo, pero no para implementaciones de producción.

De las clásicas reconstrucciones completas de RHEL, solo queda Oracle Linux, ya que el desarrollo de Scientific Linux 8 se redujo a favor de CentOS y Scientific Linux dejó de desarrollarse como un proyecto autosuficiente.

También se puede señalar que Red Hat ha anunciado que continuará publicando el código fuente de los paquetes de Red Hat Enterprise Linux en el repositorio git.centos.org, lo que puede ayudar a crear nuevas reconstrucciones que pueden reemplazar a CentOS.

Finalmente se menciona que la formación de actualizaciones para CentOS 8 clásico se interrumpirá el 31 de diciembre de 2021 (prácticamente queda un año).  Mientras que el mantenimiento de la versión de CentOS 7 continuará sin cambios hasta el 2024.

Si quieres conocer más al respecto, puedes consultar la publicacion realizada por Red Hat en su blog en este enlace o en el blog de CentOS en este enlace.

from Linux Adictos https://ift.tt/3qF2ky0
via IFTTT

Fuchsia OS ya comienza a aceptar cambios de la comunidad

Google anunció la expansión del modelo de desarrollo abierto del sistema operativo Fuchsia OS y anuncia que a partir de ahora, además de los empleados de Google, los representantes de la comunidad también podrán participar en el desarrollo de Fuchsia OS, cuyos cambios se aceptarán en el proyecto.

Para simplificar la comunicación con los desarrolladores, se han introducido listas de distribución públicas y un sistema de seguimiento de errores, además de que se ha desarrollado un modelo de gestión de proyectos que describe los mecanismos de toma de decisiones.

También se ha publicado el plan para un mayor desarrollo de Fuchsia, que describe las principales direcciones de desarrollo y prioridades.

Las principales preocupaciones incluyen el desarrollo de un marco para controladores de dispositivos que se pueda actualizar por separado del kernel, así como mejorar el rendimiento del sistema de archivos y ampliar las herramientas de entrada para personas con discapacidades.

A partir de hoy, estamos ampliando el modelo de código abierto de Fuchsia para facilitar la participación del público en el proyecto. Hemos creado nuevas listas de correo públicas para las discusiones del proyecto, hemos agregado un modelo de gobernanza para aclarar cómo se toman las decisiones estratégicas y hemos abierto el rastreador de problemas para que los contribuyentes públicos vean en qué se está trabajando. Como un esfuerzo de código abierto, agradecemos las contribuciones de alta calidad y bien probadas de todos. Ahora hay un proceso para convertirse en miembro para enviar parches, o un confirmador con acceso de escritura completo.

Además, también estamos publicando una hoja de ruta técnicapara que Fuchsia proporcione mejores conocimientos sobre la dirección y las prioridades del proyecto. Algunos de los aspectos más destacados de la hoja de ruta son trabajar en un marco de controlador para actualizar el kernel independientemente de los controladores, mejorar los sistemas de archivos para el rendimiento y expandir la canalización de entrada para la accesibilidad.

Recordemos que en el marco del proyecto Fuchsia, Google está desarrollando un sistema operativo universal capaz de operar en cualquier tipo de dispositivo, desde estaciones de trabajo y smartphones hasta tecnología embebida y de consumo. El desarrollo se lleva a cabo teniendo en cuenta la experiencia de crear la plataforma Android y tiene en cuenta las deficiencias en el campo del escalado y la seguridad.

El sistema se basa en el microkernel Zircon, basado en los desarrollos del proyecto LK, extendido para su uso en varias clases de dispositivos, incluidos teléfonos inteligentes y computadoras personales.

Zircon extiende LK con soporte para procesos y bibliotecas compartidas, nivel de usuario, manejo de objetos y modelo de seguridad basado en capacidades. Los controladores se implementan como bibliotecas dinámicas de espacio de usuario cargadas por el proceso devhost y administradas por un administrador de dispositivos (devmg, Administrador de dispositivos).

For Fuchsia desarrolló su propia interfaz gráfica escrita en lenguaje Dart, utilizando el framework Flutter.

El proyecto también desarrolla el marco de interfaz de usuario de Peridot, el administrador de paquetes Fargo, la biblioteca estándar libc, el sistema de renderizado Escher, el controlador Magma Vulkan, el administrador compuesto escénico, los sistemas de archivos MinFS, MemFS, ThinFS (FAT en el lenguaje Go) y Blobfs, así como particiones FVM.

Para el desarrollo de aplicaciones cuenta con soporte para C /C++, Rust también está permitido en los componentes del sistema, en la pila de red y en el sistema de construcción del lenguaje Python.

El proceso de arranque utiliza un administrador del sistema, que incluye appmgr para crear el entorno de software inicial, sysmgr para crear el entorno de arranque y basemgr para configurar el entorno de usuario y organizar el inicio de sesión.

Para la compatibilidad con Linux en Fuchsia, propuso la biblioteca Machina, que le permite ejecutar el programa Linux en una máquina virtual aislada especial formada mediante el uso de un hipervisor basado en las especificaciones de Kernel Zircon y Virtio, por analogía con cómo se organizó el lanzamiento de aplicaciones Linux en Chrome OS.

Finalmente si quieres conocer más al respecto sobre la nota, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/36X6ERc
via IFTTT