Ubuntu Web 20.04.2 llega con nueva tienda, nueva web y despidiéndose momentáneamente de Anbox

Ubuntu Web 20.04.2

A mediados de noviembre de 2020, los desarrolladores que están detrás de Ubuntu Unity Remix lanzaron la primera versión de su otro proyecto. Lo otro en lo que están trabajando es en una alternativa a Chrome OS, una que está basada en Ubuntu y usa Firafox para ejecutar sus aplicaciones web. Esta tarde han lanzado la segunda entrega de este sistema operativo, un Ubuntu Web 20.04.2 que llega con novedades, pero también con una despedida temporal.

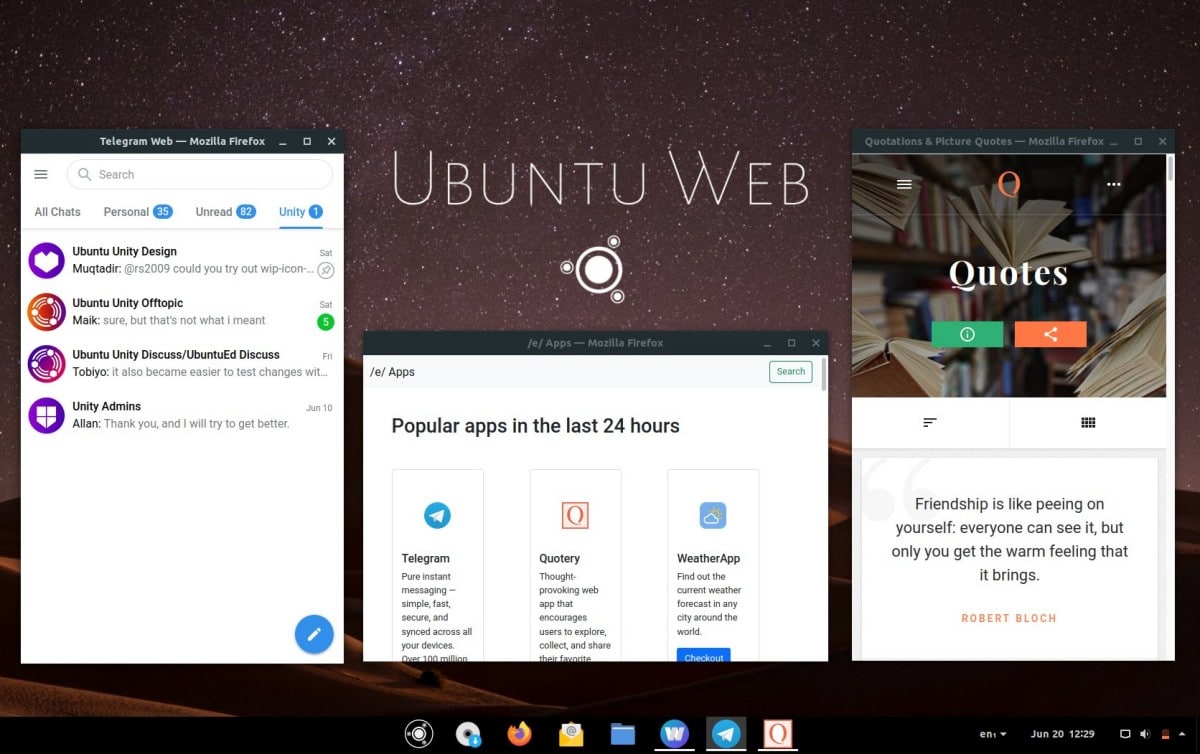
Parece que este sabor no oficial de Ubuntu aún está intentando dar con la mejor interfaz de usuario posible. La primera vez que lo probé tenía un panel inferior «tipo Windows», es decir, con el menú abajo a la izquierda, algunas aplicaciones ancladas y a la derecha la bandeja del sistema. Recientemente lo probé, lo actualicé y la imagen pasó a ser más GNOME, y ahora vemos la captura de cabecera en la que los iconos están centrados como parece que lo estarán en Windows 11, pero si descargamos la ISO de Ubuntu Web 20.04.2 vemos que el panel vuelve a sus orígenes.

Novedades de Ubuntu Web 20.04.2

Las novedades que se han incluido en esta segundo ISO se resumen en tres:

  • La Web Store se ha sustituido por la /e/ store  e incluye muchas más web-apps.
  • Se ha corregido el fallo que impedía que dash-to-panel se cargara.
  • Anbox se ha eliminado temporalmente por cambios recientes en el kernel que rompen la compatibilidad.

Hay otra novedad que no está relacionada con el sistema operativo en sí, sino en cómo presentarlo: han abierto la página ubuntu-web.org para poder acceder a cierta información, como sus redes sociales y unos enlaces desde donde se puede descargar Ubuntu Web 20.04.2 y cualquier versión futura.

Para que Ubuntu Web se convierta en una alternativa libre y real a Chrome OS aún le queda trabajo, en parte porque sus desarrolladores también trabajan en Ubuntu Unity, pero seguro que alguno agradecen que exista este sabor en el futuro.

from Linux Adictos https://ift.tt/35Ge4a4
via IFTTT

SLSA, un framework de Google para proteger contra ataques a la cadena de suministro de software

Los desarrolladores de Google presentaron «SLSA» (Supply-chain Levels for Software Artifacts) el cual tiene la finalidad de encargarse de la protección de la infraestructura de desarrollo de los ataques llevados a cabo en la etapa de codificación, prueba, construcción y distribución de un producto.

Los desarrolladores mencionan que los procesos de desarrollo son cada vez más complejos y dependientes de herramientas de terceros, lo que crea condiciones favorables para la promoción de ataques relacionados no con la identificación y explotación de vulnerabilidades en el producto final, sino con el compromiso del proceso de desarrollo en sí.

Sobre SLSA

Se menciona que SLSA se centra en los siguientes dos principios fundamentales:

No unilateral: ninguna persona puede modificar el artefacto de software en ninguna parte de la cadena de suministro de software sin una revisión explícita y la aprobación de al menos otra «persona de confianza». [^ 1] El propósito es la prevención, disuasión o detección temprana de riesgos / malos cambios.

Auditable: el artefacto de software se puede rastrear de forma segura y transparente hasta las fuentes y dependencias originales, legibles por humanos. El propósito principal es el análisis automatizado de fuentes y dependencias, así como investigaciones ad-hoc.

Para bloquear las amenazas marcadas, SLSA ofrece un conjunto de pautas y herramientas para automatizar la creación de metadatos para la auditoría. SLSA resume los métodos de ataque comunes e introduce el concepto de capas de protección.

Cada capa tiene requisitos de infraestructura específicos para garantizar la integridad de los artefactos utilizados en el desarrollo, es decir, cuanto mayor sea el nivel de SLSA admitido, más defensas se implementarán y mejor estará protegida la infraestructura de los ataques típicos.

Nivel SLSA 1

En este nivel requiere que el proceso de compilación esté completamente automatizado y genere metadatos («procedencia») sobre cómo se recopilan los artefactos, incluida la fuente, la dependencia y la información del proceso de compilación (se proporciona un generador de metadatos de muestra para la auditoría para las acciones de GitHub). SLSA 1 no incluye elementos de protección contra cambios maliciosos, sino que solo identifica el código de la forma más sencilla y proporciona metadatos para la gestión de vulnerabilidades y el análisis de riesgos.

Nivel SLSA 2

Aquí se extiende la primera capa al requerir el uso de un sistema de control de fuente y servicios de construcción que generan metadatos autenticados. El uso de SLSA 2 permite rastrear el origen del código y evita cambios no autorizados en el código, en el caso de utilizar servicios de ensamblaje confiables.

Nivel SLSA 3

Desde este punto se confirma que el código fuente y la plataforma de compilación cumplen los requisitos de los estándares para garantizar que el código se pueda auditar y que se garantice la integridad de los metadatos proporcionados. Se supone que los auditores pueden certificar plataformas para el cumplimiento de los requisitos de las normas.

Nivel SLSA 4

Este es el nivel más alto y que además complementa los niveles anteriores añadiendo los requisitos mucho más estrictos de los cuales son la revisión obligatoria de todos los cambios por dos desarrolladores diferentes, asi como tambien que todos los pasos de compilación, el código y las dependencias deben declararse por completo, todas las dependencias deben desprotegerse y comprobarse por separado, y el proceso de compilación debe realizarse sin conexión.

Al usar un proceso de compilación repetible tambien se brinda la capacidad de repetir el proceso de compilación y de asegurar de que el ejecutable se compile a partir de las fuentes proporcionadas.

Además de ello este marco tiene en cuenta 8 tipos de ataques relacionados con amenazas de introducir cambios maliciosos en la etapa de desarrollo, compilación, prueba y distribución del código del producto.

Los tipos de ataque que se tienen de cuenta son los siguientes:

1.- Inclusión en el código fuente de cambios que contienen backdoors o errores latentes que conducen a vulnerabilidades.

2.- Compromiso de la plataforma de control de fuente.

3.- Realizar cambios en la etapa de transferencia de código al sistema de compilación o integración continua (se recopila el código que no corresponde al código del repositorio).

4.- Compromiso de la plataforma de construcción

5.- Promoción de códigos maliciosos a través de dependencias de baja calidad.

6.- Cargando artefactos no generados en el sistema CI/CD.

7.- Compromiso del repositorio de paquetes.

8.- Confusión en el usuario para instalar el paquete incorrecto.

Finalmente si deseas conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3cTnTp5
via IFTTT

Debian 10.10 introduce parches de seguridad, kernel actualizado y la última versión de FWUPD

Debian 10.10

Con el punto de mira puesto en el lanzamiento de Bullseye y tras la anterior actualización de punto v10.9, el proyecto de este robusto sistema operativo padre y abuelo de muchos otros ha lanzado hace unas horas Debian 10.10. Como siempre, recuerdan que no es una nueva versión, sino que lo que hay disponible son nuevas imágenes de CD y que todo lo incluido en 10.10 ha llegado como actualización o lo hará muy pronto a los usuarios existentes.

Como todas las actualizaciones de punto del sistema operativo que desarrolla este proyecto, Debian 10.10 ha llegado para seguir corrigiendo los errores del Buster que fue lanzado hace poco menos de dos años. Y es que esa es una de las tarjetas de visita de Debian: un sistema con software menos actualizado, pero muy robusto por una filosofía conservadora en la que todo lo que incluyen está más que probado y se pasan el resto del tiempo mejorando lo existente.

Algunas novedades de Debian 10.10

Entre las novedades o correcciones que ha incluido Debian 10.10, tenemos:

  • Sincronización con la última versión estable de FWUPD.
  • Actualización a la ABI de Linux 4.19.0-17.
  • Nueva versión de shim para sistemas UEFI y otras correcciones.
  • Actualizaciones de seguridad distribuidas en mucho software que abarca desde Firefox ESR hasta Docker.io, OpenSSL, Curl y otros paquetes comunes.

Las nuevas imágenes de Debian 10.10 están disponibles en este enlace. Como hemos explicado, v10.10 no es una versión totalmente nueva, por lo que no es necesario que los usuarios existentes reinstalen o hagan una instalación de cero.

Teniendo en cuenta los plazos, no se sabe cuál será la próxima versión de Debian, pero es más que probable que sea v10.11. Debian 11 entrará en la «full freeze» en aproximadamente un mes, y no se conocerá la fecha de lanzamiento de la versión estable hasta poco antes de que se produzca.

from Linux Adictos https://ift.tt/3zHZe0u
via IFTTT

Piepacker: juegos retro online multijugador

Piepacker

Existen multitud de emuladores para Linux y Raspberry Pi, como sabrás, y con los que poder recuperar títulos retro de esas ROMs de videojuegos que jamás pasan de moda. Pero si te encantan los clásicos, también deberías conocer la plataforma Piepacker. Se trata de un servicio online de streaming para juegos que se ejecutarán desde la nube para que puedas jugar con quien quieras, como NVIDIA GeForce Now o como Google Stadia, y similares, pero dedicado a los retro…

Además, la novedad es que Piepacker está ahora disponible como un servicio Beta abierto y es gratuito por ahora para todos. Permite jugar ya a más de 60 videojuegos retro (plataformas, pinball, lucha, deportes,…) que tiene en su catálogo que se va expandiendo con frecuencia, aunque solo funciona con navegadores basados en Chromium por el momento (con el tiempo soportará también Firefox).

Además de divertirte con todos esos videojuegos retro de forma fluida, Piepacker también te permite disponer de un chat de voz y vídeo, con soporte para mandos controladores modernos. Así podrás jugar con tus mandos favoritos y comunicarte con otros compañeros de juego simultáneamente.

Evidentemente, aún no es perfecto. Ten en cuenta que es una versión Beta del servicio. Pero para ser gratuito no se le pueden poner demasiadas pegas. Poco a poco irán mejorando el soporte para navegadores web y también algunos detalles de la interfaz que aún se nota que deben pulir. Pero, a parte de esos detalles, funciona muy bien y no hay problemas evidentes.

Para poder acceder y comenzar a disfrutar desde ya de todos los juegos retro, tan solo tienes que entrar en la web oficial de Piepacker, registrarte desde este enlace con tu correo electrónico y contraseña, y una vez confirmada, podrás abrir sesión y empezar a disfrutar de todas sus ventajas…

Más información de Piepacker – Web Oficial

from Linux Adictos https://ift.tt/3zEwiqd
via IFTTT

DXVK 1.9 llega con soporte de texturas YUV, correcciones y mas

DXVK

Se acaba de anunciar el lanzamiento de la nueva versión de DXVK 1.9 en la cual se han realizado diversos cambios, de los cuales se destacan las texturas YUV, mejoras en las latencias y fotogramas. Esta nueva versión de DXVK requiere controladores compatibles con Vulkan 1.1 API, como Mesa RADV 20.2, NVIDIA 415.22, Intel ANV 19.0 y AMDVLK.

Para quienes desconocen del proyecto, deben saber que está una herramienta que puede convertir las llamadas gráficas de Microsoft DirectX 11 y DirectX 10 a Vulkan, la API de gráficos de código abierto que es compatible con Linux. Para utilizar DXVK, además de Wine y Vulkan, obviamente necesitará una GPU compatible con Vulkan.

Principales novedades de DXVK 1.9

En esta nueva versión se destaca que se agregó el soporte inicial para formatos de textura YUV de submuestreo de color, como NV12, que se usa para la reproducción de video en algunos juegos.

Además de que se implementó la API ID3D11VideoProcessor, que se utiliza para la salida de video en los juegos Nier Replicant y Contra: Rogue Corps y tambien se agregó soporte para la rasterización conservadora para las GPU que admiten esta función. El cambio permite que la opción NVIDIA ShadowLibs se use en Final Fantasy XV y otros juegos.

Por otra parte, se menciona un retraso de visualización reducido, que puede resolver problemas en juegos limitados por Vsync, FPS caps o configuraciones DXGI y tambien se dejó de enviar información a aplicaciones sobre implementaciones de software de Vulkan, como Lavapipe, si hay una GPU habilitada para Vulkan en el sistema, lo que resuelve problemas cuando los juegos intentan usar Lavapipe en lugar del controlador correcto. Para habilitar Lavapipe, se propone establecer la variable de entorno VK_ICD_FILENAMES.

De los demás cambios que se destacan:

  • Se agregó un componente para limitar el limitador de velocidad de cuadros, que se puede usar para el correcto funcionamiento de juegos que no están diseñados para FPS altos.
  • Carga mejorada de texturas y búferes en D3D9.
  • Se corrigió la superposición de origen que no aparecía cuando se usaba la implementación DXGI de DXVK
  • Se desactivó una solución alternativa para reducir la cantidad de bloqueos aleatorios en los controladores de Nvidia, ya que el problema subyacente del controlador se solucionó en las versiones 465.xx, lo que puede mejorar el rendimiento en algunos juegos.
  • Se corrigieron problemas de precisión en los sombreadores que no tienen la refactoringAllowedbandera establecida.
  • Se corrigieron algunos problemas potenciales relacionados con el borrado de imágenes que podrían provocar artefactos o renderizado roto.
  • Se solucionó un problema por el cual los juegos con extensiones de archivo en mayúsculas podían crear registros duplicados o archivos de caché.

Finalmente si estás interesado en conocer más al respecto sobre este nuevo lanzamiento, puedes consular los detalles en el siguiente enlace.

¿Cómo añadir el soporte de DXVK a Linux?

DXVK se puede usar para ejecutar aplicaciones y juegos 3D en Linux usando Wine, actuando como una alternativa de mayor rendimiento a la implementación de Direct3D 11 integrada en Wine que se ejecuta sobre OpenGL.

DXVK requiere de la última versión estable de Wine para ejecutarse. Por lo que, si no cuentas con este instalado. Ahora solo tendremos que descargar el último paquete estable de DXVK, este lo encontramos en el siguiente enlace.

wget https://github.com/doitsujin/dxvk/releases/download/v1.9/dxvk-1.9.tar.gz

Después de haber realizado la descarga ahora vamos a descomprimir el paquete recién obtenido, esto lo pueden hacer con desde su entorno de escritorio o desde la misma terminal ejecutando en el siguiente comando:

tar -xzvf dxvk-1.9.tar.gz

Después accedemos a la carpeta con:

cd dxvk-1.9

Y ejecutamos el comando sh para ejecutar el script de instalación:

sudo sh setup-dxvk.sh install
setup-dxvk.sh install --without-dxgi

Cuando se instale DXVK en un prefijo de Wine. La ventaja es que se puede usar Wine vkd3d para juegos D3D12 y DXVK para juegos D3D11.

Además, la nueva secuencia de comandos permite instalar la dll como enlaces simbólicos, lo que facilita la actualización de DXVK para obtener más prefijos de Wine (puede hacerlo a través del comando –symlink).

Como verán la carpeta de DXVK contiene otras dos dll para 32 y 64 bits estas las vamos a colocar de acuerdo a las siguientes rutas.
En donde “usuario” lo remplazas por el nombre de usuario que utilizas en tu distribución de Linux.

Para 64 bits las colocamos en:

~/.wine/drive_c/windows/system32/

O

/home/”usuario”/.wine/drive_c/windows/system32/

Y para 32 bits en:

~/.wine/drive_c/windows/syswow64

O

/home/”usuario”/.wine/drive_c/windows/system32/

from Linux Adictos https://ift.tt/3gEKb0k
via IFTTT

Permitiendo comentarios de lectores. De WordPress a Jekyll 7

Permitiendo comentarios de lectores

Uno de los desafíos de dejar WordPress para pasarse a Jekyll es de que manera hacer las cosas que WordPress hacía con una base de datos, pero sin usar bases de datos ni complementos. Esto lo veremos en los parámetros que nos quedan por completar en el archivo config.yml del tema Minimal Mistakes.

Los tiempos en que las páginas web eran contenido estático quedaron lejos hace mucho tiempo. Un blog necesita brindar a los lectores algún tipo de interactividad en forma de comentarios. Para hacer los comentarios tenemos que facilitar la forma de encontrar contenidos que los invite a hacerlo, y, no debemos olvidar que si logramos que los compartan nuestros artículos, podremos conseguir nuevos lectores.

Para lograr esto debemos recurrir a servicios externos. Minimal Mistakes está preparado para utilizar algunos de los más conocidos con un mínimo de configuración.

Permitiendo comentarios de lectores

Estamos dejando de lado una característica llamada Breadcrum que aunque parece muy útil para facilitar la navegación de los usuarios, todavía está en fase de pruebas.

Con respecto a los comentarios, Podemos optar por las siguientes opciones:

  • Sin comentarios
  • Disqus
  • Discourse
  • Facebook
  • Staticman
  • utterances
  • Otras soluciones

Para habilitar los comentarios debemos ir a la sección Defaults que está en la parte final del archivo que estamos editando y bajo el apartado Values cambiar
comments a true.

Disqus

Una de las cosas que me motivó a abandonar WordPress es la cantidad de spam que atrae. Aunque el complemento que trae preinstalado es lo bastante bueno, aún tienes que eliminar los comentarios moderados a mano.

Disqus soluciona este problema porque te permite establecer controles previos de moderación. Además, los comentarios no ocupan espacio en tu servidor. Tampoco necesitas una base de datos y los usuarios puden registrarse con las cuentas de sus redes sociales.

El servicio requiere suscripción, pero el plan gratuito es suficiente para un blog.
Para seleccionar Discus como proveedor en la sección Providers (Debajo de words_per_minute)
hacemos
provider: "disqus"
Cuando nos inscribimos en Disqus generamos un alias, lo ponemos entre comillas después de
shortname:

Discourse

Discourse, es mucho más que un sistema de comentarios, se trata de una plataforma de discusión. Para usarla en forma gratuita necesitas instalarla en un servidor. El mecanismo para usarla junto tu blog es más o menos parecido solo que
provider: "discourse"
Y en
discourse:
server:

Va la dirección del servidor donde está la plataforma.

Facebook Comments

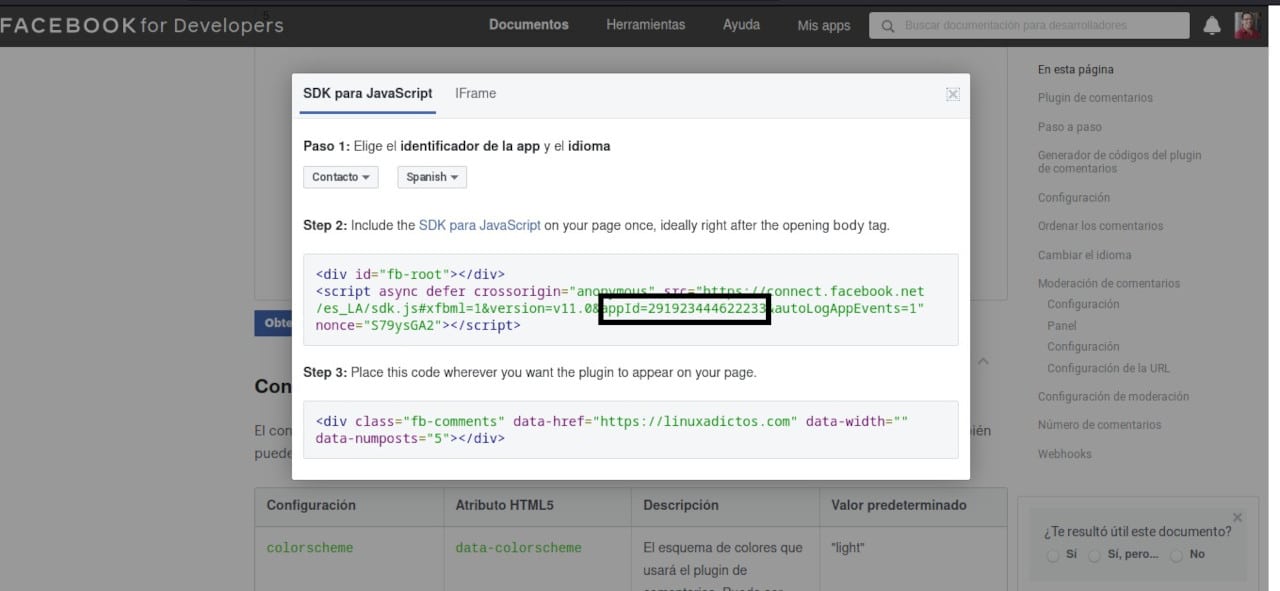
No es una opción que recomiende ya que solo permite que los usuarios comenten con su cuenta de Facebook. Para usarla necesitas completar el formulario de esta página.
Ese formulario te va a generar un código. Fíjate en el sector mardado en la captura de pantalla.
Código para usar comentarios de Facebook

Ahora completamos
comments:
provider: "facebook"
appid: # Esto se reemplaza por lo que te aparece en el generador del código (Mira la captura de pantalla para guiarte
num_posts: # 5 (default)
colorscheme: # "light" (default), "dark"

Recuerda eliminar el numerar para seleccionar la opción.

utterances

Este complemento te permite utilizar la sección de reportes de errores de tu cuenta de GitHub como plataforma de comentarios. La objeción es la misma que para Facebook. Obliga a los usuarios a tener cuenta en la plataforma.

Tienes que instalar utterances en tu GitHub y modificar config.yml haciendo los siguientes cambios.
provider: "utterances"
theme: Opta por una de los dos y ponlo entre comillas sin el numeral.
issue_term: "nombre de usuario / nombre del repositorio"

Staticman

Es mucho más que un servicio de comentarios y  puede usarse también para generar encuestas o revisiones de productos. Es gratis y de código abierto, pero necesitas un servidor donde alojarla.

Con respecto a su uso para comentarios, permite recibir notificaciones y detectar el spam.

El manual de Minimal Mistakes no es lo suficientemente completo para me extienda en su configuración por lo que se las debo para la próxima.

Otras soluciones

Para poder utilizar otras soluciones tenemos que poner
provider: «custom»
y en una carpeta llamada _includes (La creamos si no existe) buscamos (o creamos) otra llamada comments_providers y allí una página llamada custom.html pegamos el código para embeber.

:

from Linux Adictos https://ift.tt/2UnqrWt
via IFTTT

Wasmer 2.0 ya fue liberado y llega con SIMD, mejoras y mas

Después de casi seis meses del lanzamiento de la primera versión, se dio a conocer el lanzamiento de la nueva versión del proyecto Wasmer que está en su segunda versión principal y en la cual se han realizado cambios importantes a tal grado que las API internas en esta segunda versión son incompatibles, aun que tambien se han añadido nuevas características que agregan estabilidad, seguridad y mejoras de rendimiento.

Para quienes desconocen de Wasmer, deben saber que este desarrolla un runtime para ejecutar módulos WebAssembly que se pueden usar para crear aplicaciones universales que pueden ejecutarse en múltiples sistemas operativos y para ejecutar código que no es de confianza de forma aislada.

La portabilidad se proporciona compilando el código de la aplicación en middleware WebAssembly de bajo nivel que puede ejecutarse en cualquier sistema operativo o integrarse en programas en otros lenguajes de programación. Los programas son contenedores ligeros que ejecutan el pseudocódigo de WebAssembly.

Estos contenedores no están vinculados al sistema operativo y pueden incluir código escrito originalmente en cualquier lenguaje de programación. El kit de herramientas de Emscripten se puede utilizar para compilar en WebAssembly. Para traducir WebAssembly al código de máquina de la plataforma actual, se admite la conexión de diferentes backends de compilación (Singlepass, Cranelift, LLVM) y motores (utilizando JIT o generando código de máquina).

El control de acceso y la interacción con el sistema se proporcionan mediante la API WASI (WebAssembly System Interface), que proporciona interfaces de programación para trabajar con archivos, sockets y otras funciones proporcionadas por el sistema operativo.

Las aplicaciones están aisladas del sistema principal y tienen acceso solo a la funcionalidad declarada (mecanismo de seguridad basado en capacidades de gestión para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.).

Principales novedades de Wasmer 2.0

En esta nueva versión presentada, se menciona que el cambio significativo en el número de versión de Wasmer está asociado con la introducción de cambios de incompatibilidad en la API interna, que, según los desarrolladores, no afectarán al 99% de los usuarios de la plataforma de ninguna manera.

También se observa un cambio en el formato de los módulos Wasm serializados entre los cambios importantes en la compatibilidad (los módulos serializados en Wasmer 1.0 no podrán usarse en Wasmer 2.0).

Además, se destaca el soporte para instrucciones SIMD (Single Instruction, Multiple Data) que permiten la paralelización de operaciones de datos. Entre las áreas en las que el uso de SIMD puede aumentar significativamente la productividad, se destacan el aprendizaje automático, la codificación y decodificación de video, el procesamiento de imágenes, la simulación de procesos físicos y la manipulación de gráficos.

Tambien se destaca el soporte para tipos de referencia, permitiendo a los módulos Wasm acceder a información en otros módulos o en el entorno base y se han realizado importantes optimizaciones de rendimiento. La velocidad del tiempo de ejecución de LLVM con números de punto flotante se ha incrementado en aproximadamente un 50%.

Las llamadas a funciones se han acelerado significativamente al reducir las situaciones que requieren llamadas al kernel. El rendimiento del generador de código Cranelift se ha incrementado en un 40%. Reducción del tiempo de deserialización de datos. Para reflejar con mayor precisión la esencia, se han cambiado los nombres de los motores: JIT → Universal, Native → Dylib (Biblioteca dinámica), Archivo de objeto → StaticLib (Biblioteca estática).

Finalmente si estás interesado en conocer más al respecto sobre Wasmer, debes saber que el código del proyecto está escrito en Rust, tiene la licencia MIT y puedes consultar sus detalles en su sitio web oficial en el siguiente enlace.

Instalar el runtime de Wasmer

Por otra parte, para quienes estén interesados en poder ejecutar el contenedor WebAssembly, solo necesita instalar el runtime de Wasmer en su sistema, que viene sin dependencias externas.

Es importante mencionar que se puede ejecutar Wasmer en cualquier plataforma macOS, Linux y Windows, el único requisito es que se instale el runtime de este en tu sistema.

Para ello basta con ejecutar el siguiente comando en una terminal:

curl https://get.wasmer.io -sSfL | sh

Y después de ello, deben de ejecutar el archivo requerido:

wasmer test.wasm

Si necesitas conocer más al respecto sobre el funcionamiento de Wasmer o quieres conocer su código fuente, puedes consultar todo eso en el siguiente enlace.

from Linux Adictos https://ift.tt/3gEsbBO
via IFTTT

WINE 6.11 llega con soporte para temas en programas incorporados y casi 300 cambios

WINE 6.11 Staging

Como cada dos semanas, tras la última versión para los que quieren el software más actualizado y una estable, WineHQ ha vuelto a lanzar una versión Staging de su software para ejecutar aplicaciones de Windows en otros sistemas operativos. Más concretamente, hace unas horas han lanzado WINE 6.11, una nueva versión Staging que ha llegado sin cambios tan destacados como la actualización de hace quince días que introdujo una nueva entrega del motor Mono.

Si atendemos a la lista de novedades que destaca WineHQ, WINE 6.11 no es la actualización mas emocionante que se recuerda. Lo mas destacado es que soporta temas para los programas, pero el resto son cambios que no dan ni frío ni calor. Sí que debe dar un poco de calor cuando miramos un poco más abajo, en donde el proyecto menciona 33 correcciones y un total de 290 cambios. No son los cerca de 400 he hemos visto alguna vez, pero siguen mejorando para que lo único que tengamos que pensar de Windows es que usamos WINE.

Novedades más destacadas de WINE 6.11

  • Soporte para los temas en todos los programas incorporados.
  • Todas las funciones matemáticas restantes de CRT importadas de Musl.
  • El soporte de MP3 requiere libmpg123 también en macOS.
  • Soporte para el código 720 (árabe).
  • Varias correcciones de errores.

Los usuarios interesados ya pueden instalar WINE 6.11, que no debemos olvidar que es una versión Staging, desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el enlace desde donde podemos descargar los binarios también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también hay versiones para Android y macOS. El proyecto nos permite elegir la rama entre la estable, la de desarrollo o Dev y la Staging.

La próxima versión Staging será WINE 6.12, y con casi toda seguridad llegará el próximo viernes 2 de julio. No podemos saber qué novedades traerá bajo el brazo, pero sí que llegará con cientos de pequeñas mejoras y correcciones como es habitual.

from Linux Adictos https://ift.tt/3gO3nHB
via IFTTT

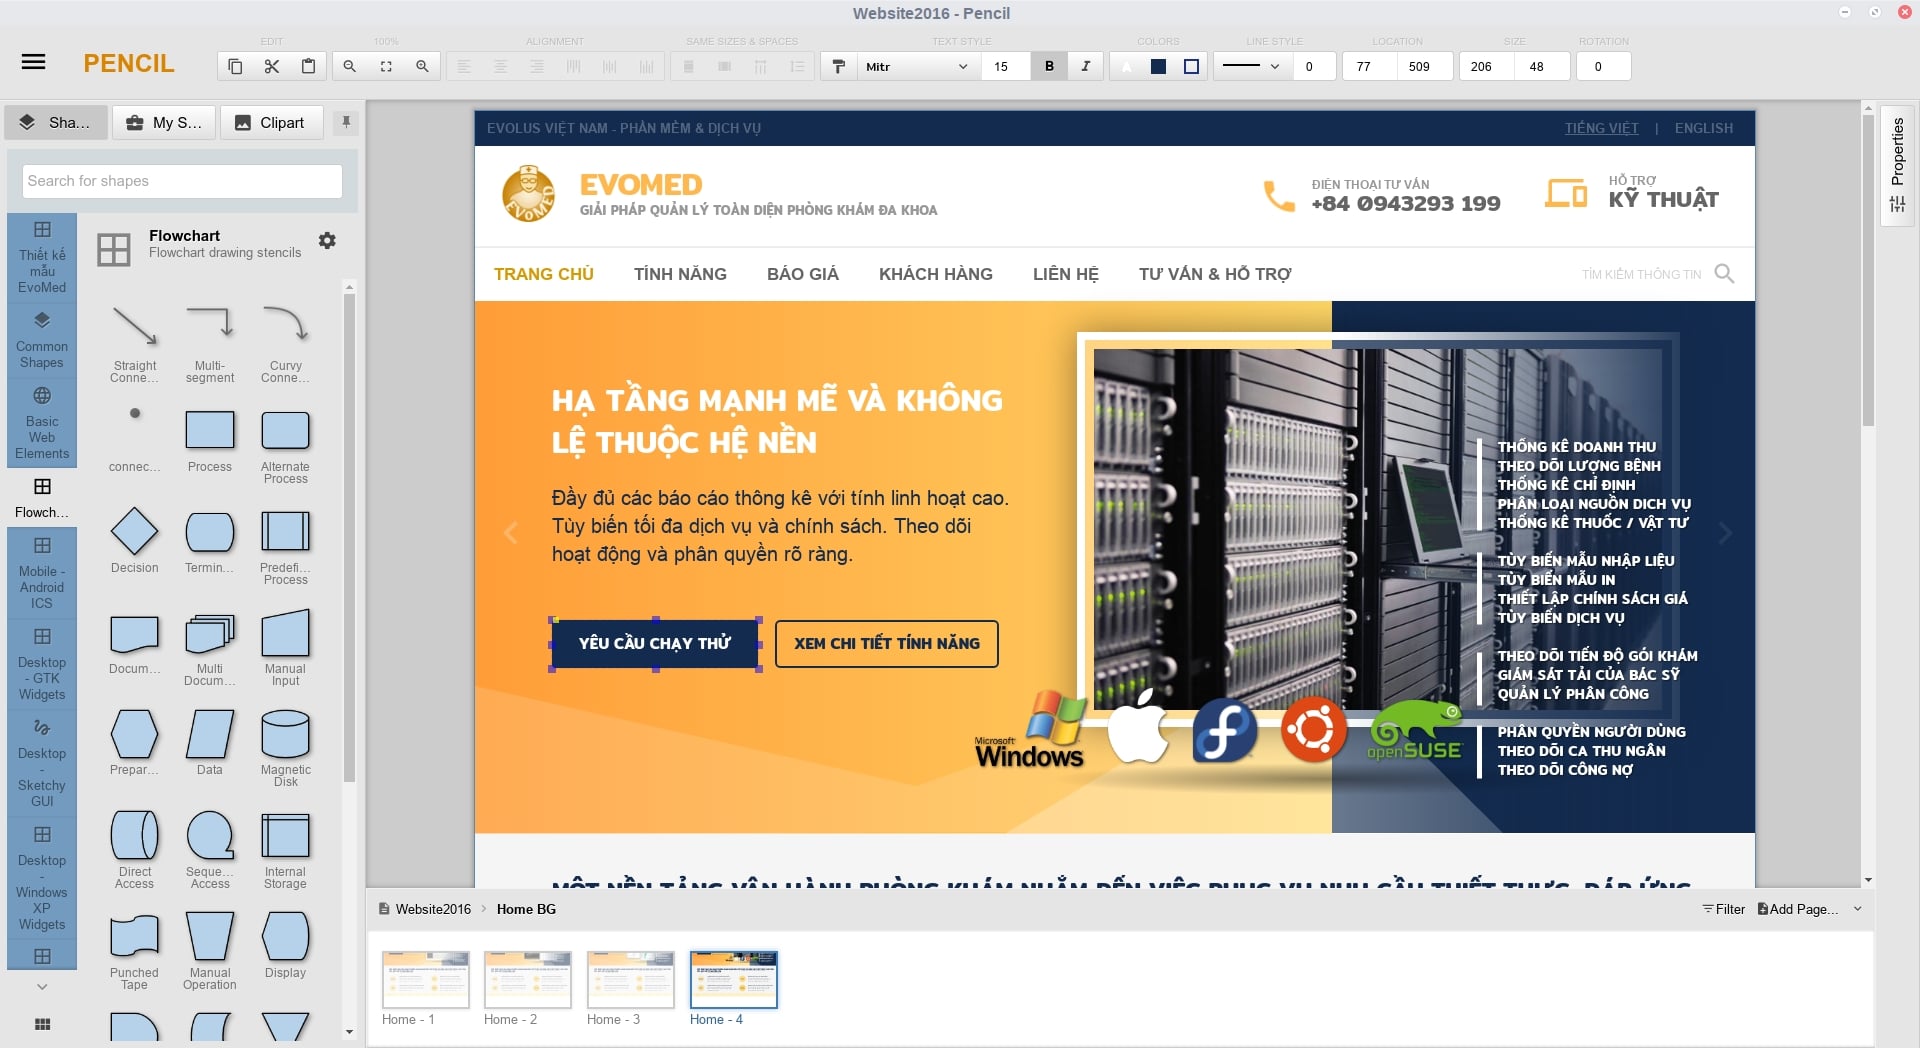
Pencil: una herramienta para el prototipado en Linux

Pencil

Pencil es una aplicación muy interesante con la que podrás hacer tus propios diseños. Además, está orientada a proporcionar una interfaz muy simple e intuitiva para realizar modelos y prototipos muy rápidamente. Por supuesto, se trata de un software multiplataforma disponible para Linux, gratuito, libre y de código abierto.

Este proyecto te permitirá hacer multitud de creaciones, desde prototipos, hasta mockups, modelos de páginas webs, apps webs, modelos de aplicaciones de escritorio (GUI), diagramas de flujo, y mucho más. Por tanto, no solo es una herramienta para los diseñadores, también puede ser muy interesante para los desarrolladores que quieran ver cómo quedaría la interfaz gráfica de uno de sus proyectos.

Incluye varias herramientas para facilitarte la edición, e incluso una gran colección de formas predefinidas para que solo tengas que insertarlas y con las diferentes formas que suele haber en una página o interfaz, e incluso para apps móviles. Si no tienes suficientes con las que ya vienen, también podrás descargar más y agregarlas fácilmente. Vas a encontrar mucho material descargable para instalar, como diseños para webs basadas en Bootstrap, iconos estilo Material Design para diseñar interfaces de apps de Android, emojis de Twitter, etc.

Todos estos Stencils y Templates que podrás descargar para tener más material con el que trabajar lo puedes obtener de forma totalmente gratuita desde esta zona de descargas. Se pueden conseguir de forma totalmente independiente y se instalan como addons de Pencil.

No se encuentra en los repos de las distros, pero lo puedes descargar como paquete .deb para Linux de 64-bit. También encontrarás paquetes .rpm para otras distros, así como para Windows y macOS. Incluso tiene disponible una extensión para el navegador web Mozilla Firefox. La última versión estable lanzada data de 2019, y es la 3.1.0, aunque también tienes a tu alcance versiones previas si las prefieres…

Más información de Pencil – Web Oficial

from Linux Adictos https://ift.tt/3xxds2E
via IFTTT