Disponible Rocky Linux 8.4. Distribución alternativa a CentOS

Disponible Rocky Linux 8.4

El pasado 21 de junio fue lanzada una de las tantas alternativas a CentOS surgida después de que Red Hat decidiera convertir a esta distribución en una suerte de beta de RHEL. Lo interesante de Rocky Linux es que su responsable es nada menos que Gregory Kurtzer, confundador del proyecto CentOS.

Disponible Rocky Linux 8.4. Descárgala antes de que se agote

La nueva distribución, construída a partir del código fuente de Red Hat Enterprise Linux 8.4, está siendo bastante popular. Según contó Kurtzer en Linkedin:

En tan sólo 12 horas, hemos contado casi diez mil descargas de los medios de instalación de Rocky Linux GA desde nuestro mirror Tier0. Si extrapolamos el recuento para incluir nuestras otras réplicas, ¡probablemente seamos al menos 3-4 veces más (si no incluso mucho más)!

Hay muchos informes de personas y organizaciones que ya están reemplazando sus sistemas CentOS (e incluso otras distribuciones de Linux) con Rocky. ¡Los medios de comunicación están especulando y los analistas de negocios también me validan personalmente que Rocky Linux pro
nto podría ser el sistema operativo Linux más utilizado en la empresa y la nube!

La buena noticia para los españoles es que cuentan con un mirror local lo que disminuye el tiempo de descarga. El proveedor de servicios en la nube español Stackscale, que actualmente cuenta con tres centros de datos en Madrid y dos en Ámsterdam se convirtió en uno de los primeros mirrors públicos de Rocky Linux en España y Países Bajos. Como apoyo a la nueva distribución Stackscale ha proporcionó dos mirrors al proyecto, uno en el mirror público de Stackscale en Madrid y otro en elmirror público de Stackscale en Ámsterdam.

El apoyo institucional al proyecto

Como muchos otros proyectos de código abierto, Rocky Linux está motorizado por una fundación que garantiza que la nueva distribución esté siempre disponible para la comunidad. Por otra parte, Kurtzer creó una empresa para dar soporte de pago a clientes en sectores como la defensa y el gobierno, los medios de comunicación, los productos farmacéuticos, la computación de alto rendimiento (HPC) y la investigación científica.

Después de un desarrolo de 7 meses, Rocky Linux está disponible para hardware de arquitectura x86_64 y ARM64 (aarch64) en varias ISO. También  puede encontrarse en las plataformas de Google Cloud y Amazon Web Services. Además imágenes para contenedores en Docker.hub y Quay.io

El proyecto Rocky Linux

Rocky Linux es un sistema operativo empresarial comunitario diseñado para ser 100% compatible con la principal distribución de Linux para empresas (Red Hat Enterprise Linux) anteriormente ese rol lo cumplía CentOS, pero, Red Hat decidió transformarla en una versión de pruebas de RHEL.

Cuando nació el proyecto, CentOS funcionaba como una compilación descendente de su proveedor ascendente (incorporaba parches y actualizaciones después de que el proveedor ascendente lo hacía). Después de os cambios se tranformó en una compilación ascendente (probando parches y actualizaciones antes de la inclusión en el proveedor ascendente). Por si fuera poco, el soporte para CentOS Linux 8 se ha acortado, del 31 de mayo de 2029 al 31 de diciembre de 2021.

Esto causó malestar entre los usuarios corporativos incluyendo a grandes empresas como Disney, GoDaddy, Rackspace, Toyota, Verizon y casi todos los proveedores de alojamiento web.

Rocky Linux actuará entonces como una compilación descendente añadiendo los cambios después de que lo haga Red Hat.

Lamentablemente no pude encontrar una enumeración del software incluido, Pero, hay que tener en cuenta que por tratarse una distribución enfocada al mercado corporativo, el enfoque está más puesto en la estabilidad más que en la actualidad.

Es demasiado pronto para saber si la curiosidad inicial se transformará en una base de usuarios permanentes. Existen otras alternativas que pretenden hacerse cargo del cetro de CentOS. En Marzo de este año se lanzó Alma Linux, impulsada por CloudLinux, una distribución de pago para servicios de alojamiento web. Por otra parte, Oracle y SUSE también desarrollaron estrategias para captar a esos clientes descontentos. Y, la propia Red Hat amplió el alcance de sus licencias gratuitas.

from Linux Adictos https://ift.tt/3zXeEy3
via IFTTT

Nueva versión de Opera disponible para Linux, Windows y Mac

Nueva versión de Opera

Hoy 24 de junio, los desarrolladores de Opera anunciaron una nueva versión de su navegador  que está disponible para Linux, Windows y Mac. En Linux puede instalarse en formatos deb, RPM y snap.

Lo que el confinamiento nos dejó

De acuerdo a un relevamiento efectuado por la compañía detrás del navegador, el 65% de las personas han pasado más tiempo en línea durante el último año y medio. Dos tercios también han pasado más tiempo en línea durante su tiempo libre. Es por eso que el nuevo navegador Opera 77 (Conocido internamente como R5) se enfoca en facilitar actividades como videoconferencias, entretenimientos y trabajo colaborativo.

Novedades de la nueva versión de Opera

Ventana emergente para videollamadas

La ya mencionada encuesta de Opera reveló que el 57% de los encuestados utilizan el navegador para hacer llamadas con videos. Pero, mientras atienden a la llamada les gusta hacer otras actividades con el navegador.

Una nueva funcionalidad compatible con Google Meet, Zoom y Microsoft Teams coloca el video de la llamada sobre las otras pestañas cuando salimos de la que utilizamos para la videollamada y lo vuelve al tamaño original cuando retornamos a ella. También está la opción de controlar la opacidad de la ventana flotante.

Si eres de los que tienen muchas pestañas abiertas y te cuesta localizar la que necesitas, Opera te la marca con una barra roja. También puedes establecer un atajo de teclado.

Tablero de anuncios (Pinboards)

La nueva función es un tablero de anuncios virtual que nos permite recopilar sitios web, imágenes, enlaces y notas en forma visual y compartirlos con otros, independientemente del dispositivo desde el que accedan.

Compartir un tablón de anuncios implica simplemente compartir un enlace, y aquellos con los que se comparte pueden ver todo lo que el propietario del tablón publica, así como reaccionar con emojis.

Los tableros se ven bien inndependientemente del navegador o del dispositivo con el que se vean, y no es necesario registrarse para utilizar la función. Su uso es gratuito para todos. Pero, para crear un nuevo tablón de anuncios hay que utilizar Opera y actualizar a la versión más reciente.

Reproducción de música compatible con más servicios

Opera ya contaba con acceso nativo a la música de Apple Music, Spotify y YouTube mediante la función Player de la barra lateral. En esta edición se aumenta la cantidad de servicios de música compatibles, incluyendo Deezer, Tidal, SoundCloud y Gaana.

El reproductor cuanta ahora con controles adicionales para la reproducción de música. Basta con pasar el ratón por encima del icono del reproductor en la barra lateral para que aparezca un mini control emergente, y poder saltar, reproducir, pausar o arrastrar la línea de tiempo de reproducción, sin tener que abrir el panel de la función.

Búsqueda entre pestañas

Opera viene con una función de Búsqueda en pestañas que permite encontrar una pestaña concreta escribiendo palabras clave. La búsqueda en pestañas se abre con el atajo CTRL+espacio, y busca tanto en los títulos de las pestañas como en el contenido de las páginas.

En el caso de que se tenga varios navegadores conectados con la misma cuenta de Opera, Buscar en pestañas también mostrará las pestañas que estén abiertas en todos los dispositivos conectados. Opera además indica cuando hay pestañas duplicadas.

Aspecto visual

Los ajustes del sistema de la nueva versión de Opera se adaptan mejor a los temas claros y oscuros además de incluir nuevos fondos de pantalla.

Mensajería

La función de mensajería integrada en la barra lateral de Opera permiten chatear y navegar al mismo tiempo, sin tener que cambiar de aplicación o abrir pestañas . Opera ofrece actualmente acceso nativo a Facebook Messenger, WhatsApp, Telegram y VKontakte. También se pueden utilizar Instagram y Twitter directamente desde la barra lateral.

Le tengo mucho cariño a Opera porque en los viejos tiempos era lo que nos salvaba a los usuarios de Linux cuando debíamos navegar en sitios diseñados solo para Internet Explorer. Sin embargo, después de que abandonaran su propio motor y cambiaran de dueño, dejé de usarlo. Este lanzamiento promete convertirme de nuevo en un usuario frecuente.


from Linux Adictos https://ift.tt/3wVxrYK
via IFTTT

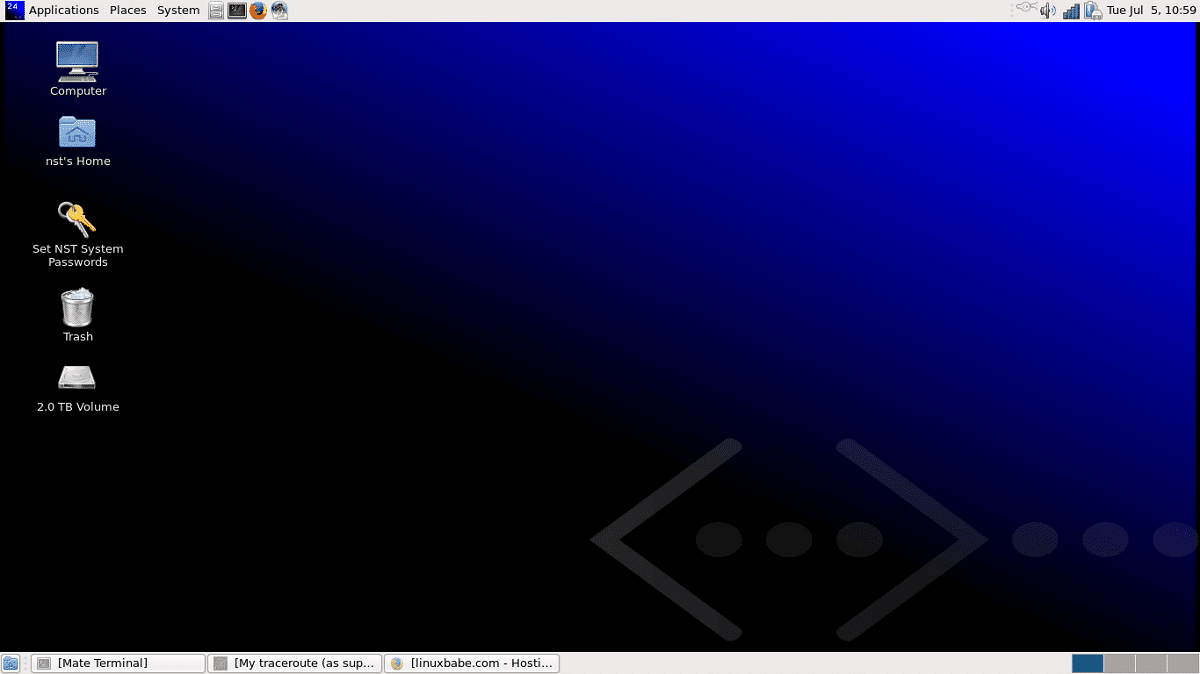
Network Security Toolkit 34 llega con base en Fedora 34, Linux 5.12, mejoras de soporte y mas

Después de un año de desarrollo se dio a conocer el lanzamiento de la nueva versión de Network Security Toolkit 34, la cual se ha actualizado su base a Fedora 34 junto con el kernel de Linux 5.12, además de que se incluyen una serie de mejoras y sobre todo las actualizaciones y correcciones de errores.

Para quienes desconocen de Network Security Toolkit, deben saber que esta es una distribución diseñada para analizar la seguridad de la red y monitorear su funcionamiento. Esta distribución de Linux incluye una gran selección de aplicaciones relacionadas con la seguridad de la red, por ejemplo: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap, un monitor de banda ancha de interfaz de red, un escáner de Segmento de Red ARP, un controlador de sesión para VNC, un servidor terminal basado en el manejo de monitoreo minicom de puerto serial y PSK de WPA.

Para desarrolladores web, también hay una consola en JavaScript que contiene object library con funciones que ayudan al desarrollo de páginas web dinámicas. Muchas tareas que pueden ser llevadas a cabo dentro de la HSM están disponibles a través de una Interfaz de usuario llamada HSR GUI.

Para gestionar el proceso de verificación de seguridad y la automatización de llamadas de varias utilidades, se ha preparado una interfaz web especial, que también integra una interfaz web para el analizador de redes Wireshark, además de que el entorno gráfico de la distribución se basa en FluxBox.

Principales novedades de Network Security Toolkit 34

Tal y como se mencionó al principio en esta nueva versión la base del sistema se ha pasado a Fedora 34, junto con el kernel es Linux 5.12 el cual se ha actualizado a las últimas versiones suministradas como parte de la aplicación.

En cuanto a los cambios específicos en la paquetería podremos encontrar la nueva utilidad integrada NST WUI basada en la web lft (utilidades alternativas de traceroute y whois, que admiten diferentes modos de rastreo de rutas, incluidas las basadas en TCP SYN/FIN y muestran información sobre los sistemas autónomos).

Tambien se destaca que se incluye el script etherapedump NST para extraer recursos de red de archivos XML de Etherape, además de que se proporciona la visualización del estado de transferencia de interfaces de red al modo «promiscuo», lo que permite analizar las tramas de la red de tránsito que no están dirigidas al sistema actual.

En la sección NST WUI para trabajar con Nmap, se agregaron opciones de escaneo para determinar los servicios DHCP y SMB y en la utilidad massdns para enviar consultas DNS en modo por lotes se ha agregado al widget NST Host Name Tools.

De los demás cambios que se destacan:

  • NST WUI agrega soporte para Ntopng REST API .
  • NST WUI ofrece la capacidad de mostrar los resultados de un escaneo rápido de directorios en formato tabular.
  • Se eliminó el antiguo menú de navegación de la página principal de NST WUI, que se mostraba en la columna de la izquierda.
  • En NST WUI, se han agregado botones para copiar al portapapeles a las páginas con informes tabulares

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar Network Security Toolkit 34

Para quienes estén interesados en poder probar esta distribución, podrán obtener la imagen iso del sistema la cual solamente está disponible en la arquitectura de x86_64 y la cual tiene un tamaño de 4.8 GB, desde el siguiente enlace.

La imagen la podrás grabar en un pendrive con ayuda de unetbootin el cual puedes obtener desde su sitio web oficial o en el caso de que uses alguna distribución de Linux, debes saber que la mayoría de cuenta con el paquete dentro de sus repositorios

Para instalar desde Debian y derivados:

sudo apt-get install unetbootin

En el caso de Red Hat, CentOS, Fedora o derivados:

sudo yum install unetbootin

Finalmente en el caso de Arch Linux:

sudo pacman -S install unetbootin

Además, tambien debes saber que existe un repositorio especial para Fedora que permite instalar todos los desarrollos creados dentro del proyecto NST en un sistema ya instalado.

from Linux Adictos https://ift.tt/3j7fEdd
via IFTTT

Cloudflare anuncio WARP para Linux y un modo proxy

Hace pocos dias los chicos de Cloudflare dieron a conocer mediante un anunció la liberación de una versión para Linux de su aplicación WARP que combina un resolutor de DNS usando DNS 1.1.1.1, VPN y proxy en una sola aplicación para redirigir el tráfico a través de la infraestructura de red de entrega de contenido de Cloudflare.

Para cifrar el tráfico en VPN, se utiliza el protocolo WireGuard en la implementación de BoringTun, escrito en Rust y que funciona completamente en el espacio del usuario.

En octubre pasado, lanzamos WARP para escritorio , brindando una forma más segura y rápida de usar Internet en miles de millones de dispositivos de forma gratuita. Al mismo tiempo, les dimos a nuestros clientes empresariales la posibilidad de utilizar WARP con Cloudflare for Teams. Al enrutar todo el tráfico de una empresa desde dispositivos en cualquier parte del planeta a través de WARP, hemos podido impulsar sin problemas capacidades avanzadas como Secure Web Gateway y Browser Isolation y, en el futuro, nuestras plataformas de prevención de pérdida de datos .

Hoy, nos complace anunciar Cloudflare WARP para Linux y, en todas las plataformas de escritorio, la capacidad de usar WARP con aplicaciones individuales en lugar de todo su dispositivo.

Para quienes desconocen de WARP, deben sabe que esta usa BoringTun para cifrar el tráfico del dispositivo y enviarlo directamente al borde de Cloudflare con lo cual de esta manera asegura la información sin que pase ni mucho menos haya intermedios.

Si el sitio que está visitando ya es cliente de Cloudflare, el contenido se envía inmediatamente a su dispositivo. Con WARP +, utilizamos Argo Smart Routing para utilizar la ruta más corta a través de nuestra red global de centros de datos para llegar a quienquiera que se esté conectando.

Combinado con el poder de 1.1.1.1 (el solucionador de DNS público más rápido del mundo ), WARP mantiene su tráfico seguro, privado y rápido. Dado que casi todo lo que hace en Internet comienza con una solicitud de DNS, elegir el servidor DNS más rápido en todos sus dispositivos acelerará casi todo lo que hace en línea.

Es importante destacar que una característica distintiva de WARP es su estrecha integración con la red de distribución de contenido. Cloudflare proporciona una red de entrega de contenido para 25 millones de recursos de Internet y atiende el tráfico para el 17% de los 1000 sitios más grandes. Si un recurso se sirve en Cloudflare, acceder a él a través de WARP resultará en una transferencia de contenido más rápida que acceder a él a través de la red del proveedor.

Además de VPN, existen varios modos de funcionamiento que permiten, por ejemplo, cifrar solo solicitudes de DNS (habilitar DNS sobre HTTPS) o ejecutar WARP en modo proxy, al que se puede acceder a través de HTTPS o SOCKS5. Opcionalmente, también puede activar filtros para bloquear el acceso a recursos que han detectado actividad maliciosa o contenido para adultos.

¿Como instalar WARP en Linux?

Para quienes estén interesados en poder probar WARP en su distribución de Linux, deben saber que los paquetes están preparados para Ubuntu (16.04, 20.04), Debian (9, 10, 11), Red Hat Enterprise Linux (7, 8) y CentOS. 

Para poder obtener el paquete basta con que abran una terminal en su sistema y en ella van a teclear alguno de los siguientes comandos según sea el caso.

Ubuntu o Debian, deben de añadir el repositorio:

curl https://pkg.cloudflareclient.com/pubkey.gpg | sudo apt-key add -

20.04

echo 'deb http://pkg.cloudflareclient.com/ focal main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

18.04

echo 'deb http://pkg.cloudflareclient.com/ bionic main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

16.04

echo 'deb http://pkg.cloudflareclient.com/ xenial main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Bullseye

echo 'deb http://pkg.cloudflareclient.com/ bullseye main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Buster

echo 'deb http://pkg.cloudflareclient.com/ buster main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Stretch

echo 'deb http://pkg.cloudflareclient.com/ stretch main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Y para instalar basta con teclear:

sudo apt update

sudo apt install cloudflare-warp

En el futuro los desarrolladores de Cloudflare, prometen expandir el número de distribuciones admitidas (aun que es cuestión de tiempo para que llegue de manera no oficial a algunas, tales como Arch Linux, opensuse, entre otras), además de que actualmente el programa está diseñado como una utilidad de consola warp-cli.

Para organizar el trabajo de una VPN usando la red Cloudflare, en el caso más simple, basta con autenticarse en la red con el comando «warp-cli register» y con el comando «warp-cli connect» para crear un túnel para transmitir el tráfico del sistema de una manera segura.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles de la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/3zNojHL
via IFTTT

Canonical dará soporte a Blender para llegar al mercado corporativo

Canonical dará soporte a Blender
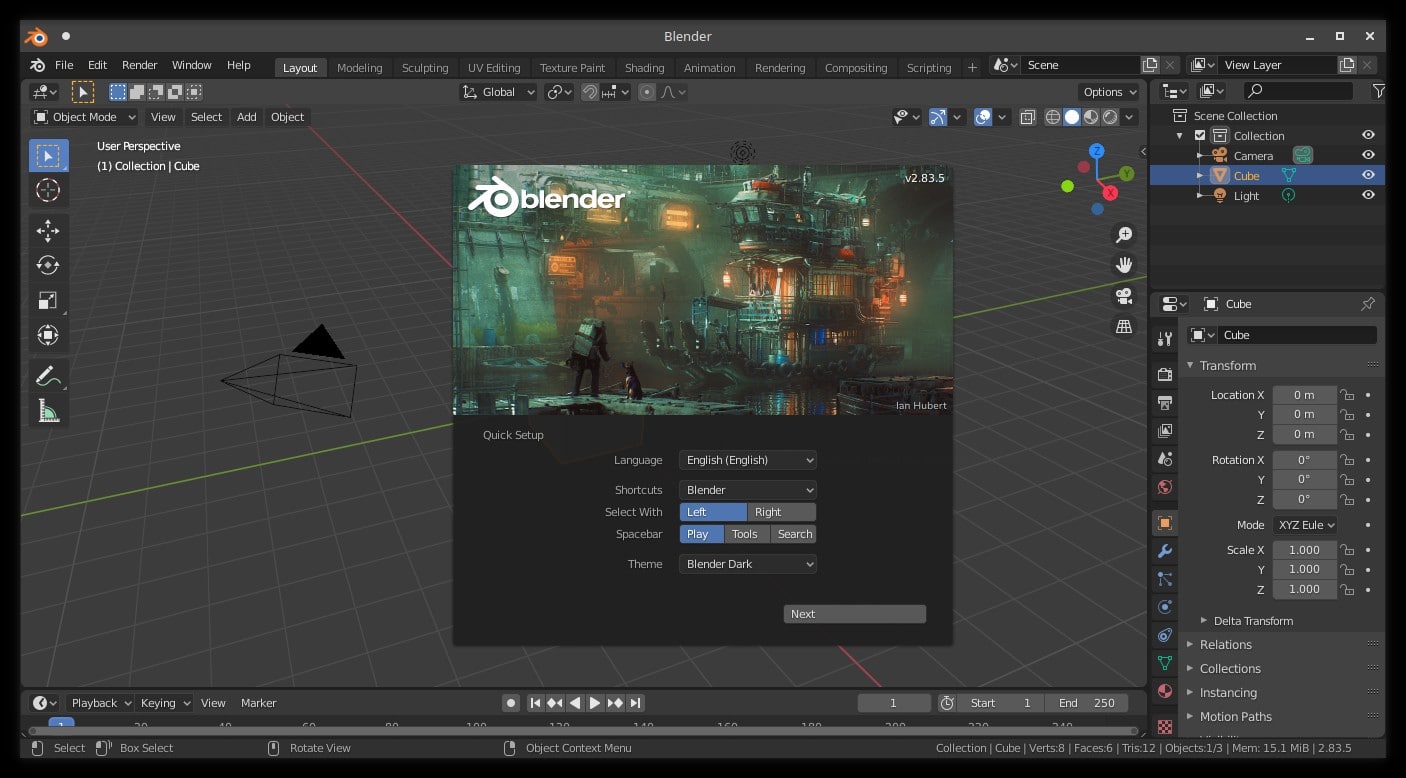
Blender es uno de los proyectos gratuitos y de código abierto capaz de competirle y ganarle a las alternativas comerciales. Se trata de una suite de creación 3D para artistas y expertos en producción de medios. Canonical,es la compañía que de la mano de la distribución Linux Ubuntu logró hacerse un hueco en el mercado corporativo brindando soporte empresarial profesional y mantenimiento de seguridad a largo plazo para soluciones basadas en software de código abierto.

Los desarrolladores de Blender unieron esfuerzos con Canonical para ofrecer a profesionales del diseño y estudios soluciones basadas en la versión LTS de la suite.


Mark Shuttlewort, el máximo ejecutivo de Canonical, declaró:

Es un privilegio apoyar a Blender y el fantástico trabajo de esta notable comunidad, sus fundadores y líderes. El anuncio de hoy fortalece a Blender con un soporte de Canonical que incluye servicio completo y mantenimiento de seguridad a largo plazo, y ofrece el nivel de seguridad que los creadores de contenido profesionales con Blender necesitan.

Desde la Blender Foundation, quién habló fue su presidente, Ton Roosendaal:

La forma en que Canonical estructuró este servicio junto a nosotros es ejemplar para el movimiento de código abierto. Creo que establecerá un nuevo estándar sobre cómo los grupos independientes y libres de fabricantes que realmente se preocupan por sus productos y usuarios participan en el mercado y dan forma al futuro de la industria.

Canonical dará soporte a Blender. Precios y características

La oferta de soporte incluirá a las versiones de Blender LTS en distribuciones de Linux, Microsoft Windows y macOS. Los ingenieros de Canonical trabajarán directamente con los clientes para proporcionar un soporte técnico integral a los usuarios al determinar, diagnosticar y resolver problemas lo más rápido posible. Canonical gestionará todo el proceso de soporte, incluida la integración con la infraestructura de soporte de Blender.
Las diferentes modalidades de soporte son:

Soporte estándar (500 dólares anuales)

  • Soporte por tiquet o teléfono en días hábiles
  • Primera respuesta ante un problema grave en un plazo no mayor a 4 horas hábiles.
  • Segunda respuesta en un plazo no mayor a 8 horas hábiles.
  • Tercera respuésta  en un plazo no mayor a 12 horas hábiles.
  • Cuarta respuesta en un plazo no mayor a un día hábil.

Soporte avanzado (1000 dólares anuales)

  • Soporte por teléfono o tiquet las 24 horas de los 7 días.
  • Primera respuesta ante un problema grave en  un plazo no mayor a 1 hora.
  • Segunda respuesta en un plazo no mayor a  2 horas.
  • Tercera respuesta en un plazo no mayor a 6 horas.
  • Cuarta respuesta en un plazo no mayor a 12 horas.

Canonical construirá y mantenedrá su propia estructura de servicios para Blender, basada en la ya exitente plataforma Ubuntu Advanced. Los ingresos de los servicios se compartirán parcialmente con la fundación que lo invertirá en el desarrollo básico de Blender y en el soporte público para las versiones de soporte extendido. El proyecto no tendrá ninguna oblicación contractual con los clientes que acuerden con Canonical.

La Fundación Blender confía en que la asociación con Canonical la ayudará a cumplir con  su misión explicitada en el año 2020.

Poner la mejor tecnología 3D del mundo en manos de los artistas como software libre / de código abierto, y hacer cosas increíbles con ella.

Confiemos en que de esta forma Blender pueda resolver uno de los problemas más graves que afecta a distintos proyectos de software libre independientes.

Aunque Blender tiene prestaciones iguales o mejores a las alternativas privativas, la falta de una oferta de soporte de comercial le impidió aumentar aún más la base de usuarios corporativos. La disponibilidad de un soporte es uno de los aspectos que las empresas tienen en cuenta a la hora de elegir un producto.

También es una excelente alternativa de negocios para Canonical. Aunque logró tener éxito en los servicios corporativos, particualrmente en los servicios en la nube, se trata de un mercado donde Red Hat tiene un claro liderazgo. Por otro lado, el de brindar soporte comercial a proyectos de software libre es un servicio totalmente nuevo.

from Linux Adictos https://ift.tt/35LS0uP
via IFTTT

Microsoft 365 y Edge. Una alternativa a tener en cuenta en Linux

Microsoft 365 y Edge

Los usuarios de Linux no somos un colectivo homogéneo. Cada uno tiene diferentes necesidades y deseos. Hay quienes abrazaron al software libre como parte de una ideología política, algunos que lo utilizan por razones económicas (aunque si pudieran serían usuarios de Mac), otros porque se lo imponen y, finalmente los que lo usamos porque nos parece mejor.

Esta diferencia hace que algunos lectores se ofendan cuando recomendamos productos de Microsoft(Por algún motivo, Google parece no molestarles tanto aunque sus prácticas monopólicas dejan los peores momentos de Microsoft reducidos a travesuras sin importancia). Según ellos, deberíamos ser el periódico parroquial de la religión del Software Libre y solo hablar de los “herejes” para fustigarlos.

Mi opinión es que debemos celebrar que existan alternativas, y dejar que cada uno decida que es lo que quiere utilizar.

Soy un gran admirador del trabajo de The Document Foundation y sus esfuerzos por devolver a los usuarios el control de sus documentos. Como bloguero escribo sobre LibreOffice desde que se escindieron de OpenOffice y, uso esta suite ofimática a partir del momento en que una actualización de una versión preliminar de Ubuntu borró OpenOffice y la instaló.

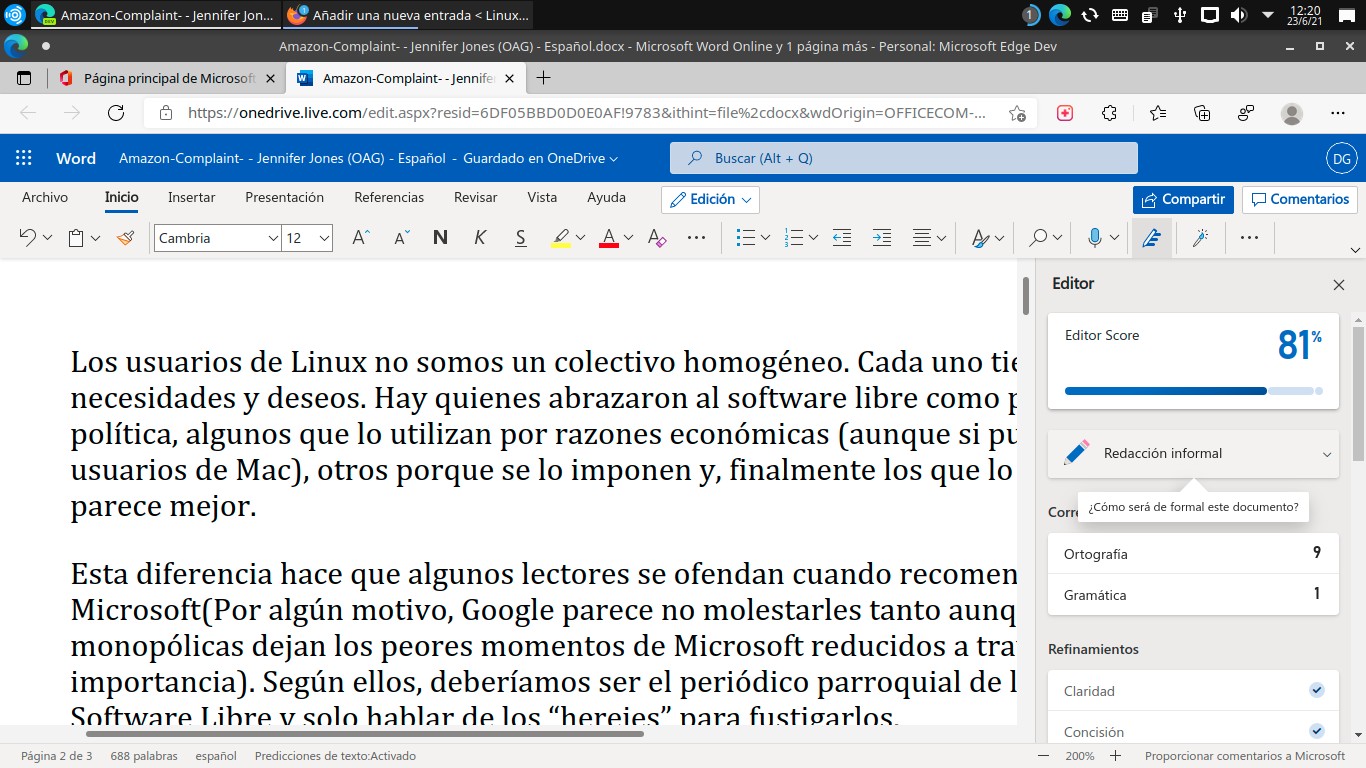
Pero, a la hora de escribir, me gusta más usar la versión online de Office desde Microsoft Edge.

Por supuesto que conozco las implicaciones de privacidad. Jamás lo usaría para escribir algo que no quiera compartir con la NSA o el FBI. Sin embargo, a la hora de crear o ver los documentos con los que solemos trabajar los usuarios comunes, me parece la mejor opción.

¿Por qué hablo de la combinación Microsoft 365 y Edge?

La versión online de Office funciona con cualquier navegador pero, bastante mejor en Chrome que en Firefox. Sin embargo, en aquellos navegadores basados en Chrome que no sean Edge, tienes que instalar complementos adicionales para hacer cosas como copiar y pegar desde el ratón

Aunque Edge para Linux está en fase de pruebas, tanto la versión Dev como la beta (un poco más estable) funciona sin inconvenientes. Solo tienes que descargar el paquete en formato DEB o RPM e instalarlo con el gestor de paquetes de tu distribución. El proceso de instalación agregará un repositorio que mantendrá actualizado el navegador.

¿Qué es Microsoft 365?

Microsoft 365 es la respuesta de la empresa a la cantidad de usuarios que se pasaron a Google Docs y Workspaces. Básicamente son versiones de sus aplicaciones más comunes para usar en la nube. En muchos casos de forma gratuita.

Las aplicaciones incluidas son:

  • Word
  • Excel
  • Powerpoint
  • OneNote (Notas jerárquicas multimedia)
  • Sway (Creación de contenidos y otros documentos de fuerte impacto visual)
  • Outlook (Contactos)
  • Calendarios
  • Form
  • OneDrive (Almacenamiento en la nube)
  • Forms
  • Skype

¿Por qué me parece una buena alternativa?

En primer lugar me gusta el hecho de que sea multidispositivo. La aplicación móvil tiene funcionalidad de reconocimiento óptico de caracteres. Para alguien tan corto de vista como yo, la posibilidad de sacar una foto de un menú o cartel y, poder ampliar la tipografía para leerlo es indispensable. El OCR funciona tanto con Word como con Excel, esto lo hace ideal para actualizar listas de precios desde el formato papel.

También es fantástico poder trabajar durante un viaje en el esbozo de un documento y terminarlo en tu computadora cuando llegas.

Con respecto a la versión web, aunque soy bastante buen mecanógrafo, mis pensamientos suelen ir más rápido que mis dedos por lo que muchas veces se producen errores.

En ese sentido, el editor permite detectar fácilmente errores de tipeo, gramaticales y, si te importan esas cosas, lenguaje discriminador o referencias geopolíticas sensibles. Además te permite controlar si eres claro, conciso o estás plagiando contenido de Internet.

El confinamiento por la pandemia puso de moda el trabajo colaborativo a distancia. Y con Microsoft 365 es posible editar en tiempo real cualquier documento junto a otra persona

Aunque OneDrive, el servicio de almacenamiento en la nube, no tiene un cliente nativo para Linux (Por más que Cuentas en línea de GNOME prometa que si se puede usar) utilizando Rsync es posible integrarlo al gestor de archivos de nuestra distribución como si fuera un disco conectado más.

from Linux Adictos https://ift.tt/2SrVjV6
via IFTTT

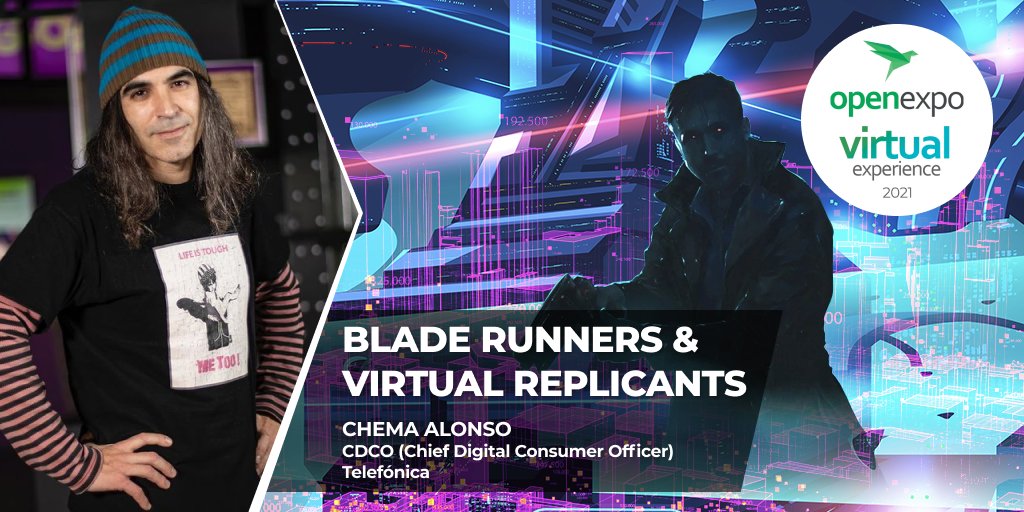
OpenEXPO: Chema Alonso habla sobre los deepfakes y los nuevos retos de la ciberseguridad

OpenEXPO Chema Alonso

OpenEXPO Virtual Experience 2021 contó con un padrino excepcional, como es Chema Alonso. El popular experto en seguridad daría también una conferencia tratando temas tan interesantes como la ciberseguridad y cómo pueden influir en ella los deepfakes y la IA.

Y es que, con el avance en la inteligencia artificial, la ciberseguridad se enfrenta a nuevos retos. Actualmente se puede suplantar una identidad de forma relativamente sencilla con la IA, dando lugar a que surja el fenómeno de los deepfakes que inundan las redes sociales e Internet.

Un DeepFake permite, por ejemplo, usar un vídeo ya existente con algún personaje y cambiar su cara por otra, así como insertar una voz clonada que esté pronunciando palabras que jamás habría pronunciado. Algo que podría dar lugar a terribles bulos, especialmente si se usan contra líderes políticos o con gran capacidad de influir sobre la población.

Actualmente se han transformado en una de las técnicas más sofisticadas para extender noticias falsas y campañas de desinformación. Incluso pueden influir notablemente en el aumento de ciberataques, como bien apuntaba Chema Alonso desde OpenEXPO Virtual Experience.

Y es un mal más preocupante de lo que parece. Hasta 2019 había menos de 15.000 deepfakes circulando por Internet. En 2020 se llegó a casi 50.000 vídeos falsos, el 96% de ellos de carácter pornográfico. Y la cifra no para de crecer, generando nuevos desafíos para la ciberseguridad.

Para la detección de estos deepfakes, Chema Alonso apunta a dos formas de análisis:

  • Análisis forense de las imágenes.
  • Extracción de los datos biológicos a partir de imágenes.

El reconocido experto ha profundizado en este tema en su charla para OpenEXPO Virtual Experience 2021, y junto a su equipo, ha podido desarrollar un plug-in para el navegador web Chrome con el que cualquier usuario podrá seleccionar un vídeo y ejecutar pruebas para detectar estos DeepFakes.

Este plugin implementa 4 investigaciones científicas para la lucha con estos engaños:

  • FaceForensics++: comprueba en base a un modelo entrenado sobre su propia base de datos.
  • Exposing DeepFake Videos by Detecting Face Warping Artifacts: los algoritmos de IA actuales suelen generar imágenes de resoluciones limitadas, y esta herramienta detecta esas limitaciones con un modelo CNN.
  • Exposing Deep Fakes Using Inconsistent Head Poses: se realiza un swap entre la cara original y la sintetizada, por lo que eso produce errores en la pose de la cabeza en 3D. Con un modelo HopeNet se podrán detectar esas incoherencias.
  • CNN-generated Images Are Surprisingly Easy To Spot… for now: se puede confirmar que las imágenes actuales generadas por CNN comparten defectos sistemáticos.

El tratado en OpenEXPO es un tema de lo más interesante y una herramienta igualmente necesaria, dado que estos deepfakes están a la orden del día…

Más información – Web Oficial del Evento

from Linux Adictos https://ift.tt/3xG0yiJ
via IFTTT

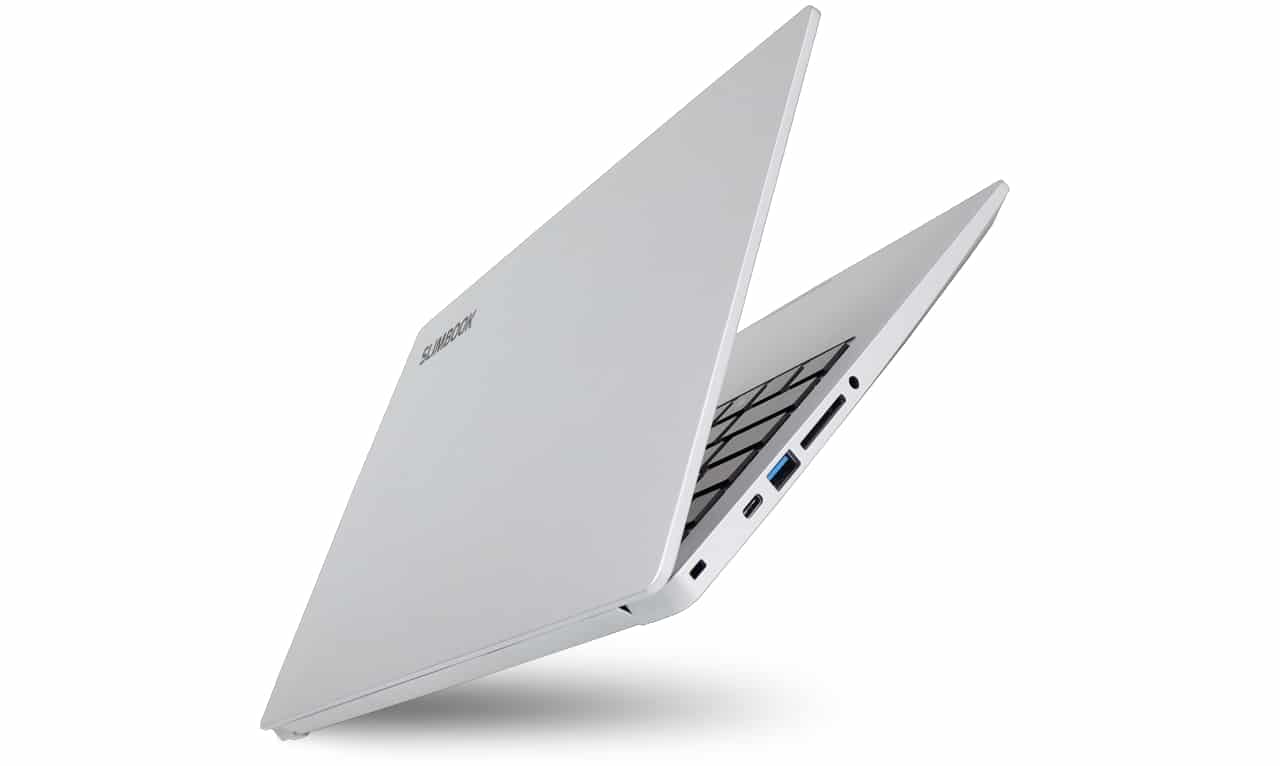
Slimbook EXECUTIVE: nuevo y poderoso portátil de la española

Slimbook Executive

Slimbook ha presentado su nuevo producto. Se trata de un nuevo portátil que llega con interesantes novedades y pensado para los más exigentes. Su nombre es EXECUTIVE y pretende competir en el segmento de portátiles ultrabooks de gama alta, como los Microsoft Surface o los ASUS ZenBook Ultralight, tanto en rendimiento como en diseño y dimensiones.

Además, este portátil viene como un nuevo miembro de la familia con características potenciadas frente al Slimbook ProX. Y es que el EXECUTIVE tiene mayor ligereza, una construcción más robusta, un diseño minimalista y atractivo, mayor resolución de pantalla, una batería de más capacidad para mayor autonomía, y mejoras en la conectividad.

El Slimbook EXECUTIVE cuenta con unas características técnicas bastante llamativas y que no deberías subestimar:

  • Pantalla de 14″ con AR 16:10 y una resolución de alta densidad de píxeles (como la Retina de Apple) de 2880×1800 px (3K). Su panel cuenta con una impresionante tasa de refresco de 90Hz para no cansar la vista en las largas jornadas de trabajo y conseguir los mejores resultados. También viene con un tratamiento anti-reflejos y una alta luminosidad de 400 nits, así como gama TrueColor al 99% para colores más reales.
  • Y si esa pantalla es poco para ti, tiene 3 salidas de vídeo nativas para conectar monitores externos y disponer de hasta 4 pantallas. Estas salidas son HDMI 2-0, USB-C DisplayPort, y Thunderbolt 4.
  • Para mover esos gráficos cuenta con la nueva GPU Intel Iris Xe que son superiores a la NVIDIA GeForce MX350 y a la AMD Vega 8.
  • En cuanto a CPU, cuenta con un Intel Core i7-1165G7. Un procesador de 8 núcleos y 16 threads de 11ºGen especialmente optimizado para los portátiles.
  • Contará con modos controlables para la energía y el ventilador de la CPU, consiguiendo mayor silencio y duración de la batería (hasta 12 horas).
  • Con 2 slots para RAM (hasta 64GB) y otros 2 para discos duros SSD M.2 (hasta 2+2TB con posibilidad de configuración RAID). También incluye WiFi 6, lector de tarjetas SD, jack para auriculares, Bluetooth 5.0, bloqueo Kensington y USB 3.0.
  • Teclado retroiluminado y nuevo touchpad más grande. También incluye Webam de 720px, altavoces 2x2w y micrófono integrado.
  • El peso aproximado es de tan solo 1 kg aproximadamente, y cuenta con un diseño externo realizado en aleación de magnesio de alta calidad.
  • Se incluye el cargador y también puedes elegir entre instalar una distro GNU/Linux o también dualboot con Windows si lo quieres.
  • En cuanto al precio, está a partir de 1299€.

Más información del Slimbook EXECUTIVE – Web Oficial.

from Linux Adictos https://ift.tt/2TSFFCx
via IFTTT

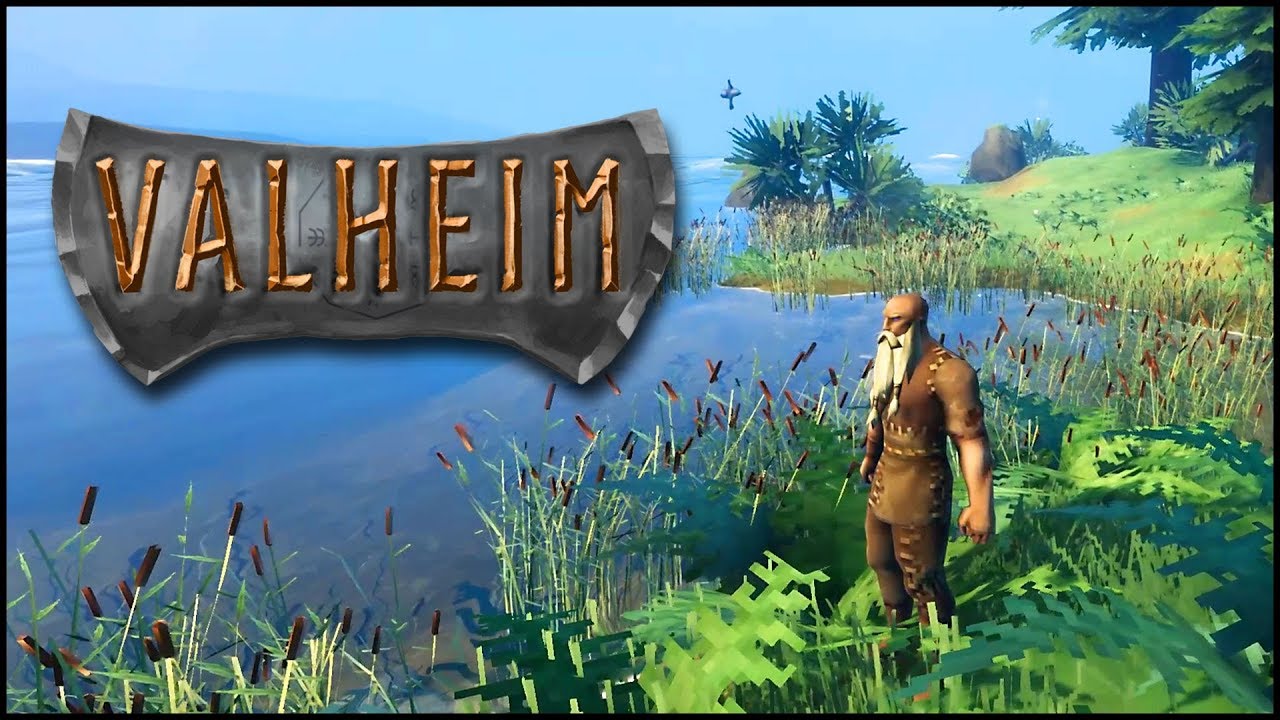
Valheim: un interesante videojuego desarrollado desde Linux

Valheim

Valheim es un interesante videojuego con soporte para Linux y que se basa en la temática de supervivencia y exploración en un mundo abierto, con posibilidad de juego multijugador. Todo ambientado en una cultura vikinga en la que sumergirte para luchar, conquistar y explorar.

Pero, además de eso, este desarrollo de Iron Gate AB también es muy importante por otro motivo. Y es que está desarrollado empleando Linux. Eso demuestra que no solo macOS y Windows pueden ser plataformas de desarrollo para videojuegos. Todos los que quieran crear desde GNU/Linux pueden hacerlo con todos los motores gráficos y herramientas que ya existen.

Como ves, el título es bastante prometedor, por lo que los que opinan que Linux no es una buena plataforma para desarrollo de videojuegos se equivocan como ha demostrado este estudio de desarrollo sueco. En este caso, se ha empleado el motor gráfico Unity, que como sabes está disponible para que los desarrolladores puedan usarlo desde Linux.

En otras ocasiones también he comentado sobre motores gráficos de código abierto, como es el proyecto Godot., y otros como Cocos2d-x, Armony, y Openage. También encontrarás otras herramientas de desarrollo de videojuegos sobre Linux muy interesantes como RPG Maker, Ren’Py, Twine, Blender, así como multitud de IDEs de diferentes lenguajes muy empleados en videojuegos, como Java, C++, C#, Python, Rust, JavaScript, HTML5, y un largo etc.

Y por cierto, independientemente de eso, si eres un gamer y te encanta este título, deberías saber que se ha lanzado otra actualización con correcciones y novedades interesantes: correcciones gráficas, errores solventados, mejoras en algunos animales y personajes, así como para algunos barcos, terreno, dinámica del agua, y optimización para usar menos cantidad de memoria RAM.

Conseguir el videojuego Valheim – Tienda Steam de Valve

Más información sobre el desarrollador – Web Oficial de Iron Gate AB

from Linux Adictos https://ift.tt/3zLhlCQ
via IFTTT

Una vulnerabilidad en el protocolo de red CAN BCM permitía la escalada de privilegios en el kernel de linux 

El día de ayer se dio a conocer información sobre una vulnerabilidad en el kernel de Linux y la cual ya está catalogada como CVE-2021-3609. Esta vulnerabilidad permite a un usuario local elevar sus privilegios en el sistema debido a una condición de carrera en la implementación del protocolo CAN BCM y se manifiesta en las versiones 2.6.25 a 5.13-rc6 del kernel de Linux.

El fallo se aprovecha debido a que el protocolo CAN BCM permite registrar su propio gestor de mensajes de la red de área del controlador (CAN) y conectarlo a una toma de red específica. Cuando llega un mensaje entrante, se llama a la función bcm_rx_handler() un atacante puede aprovechar una condición de carrera y forzar el cierre del socket de red al mismo tiempo que ejecuta bcm_rx_handler().

El problema viene cuando se cierra el socket y se llama a la función bcm_release(), en la que se libera la memoria asignada para las estructuras bcm_op y bcm_sock, que continúan usándose en el manejador bcm_rx_handler() que aún se está ejecutando, de esta manera surge una situación que conduce al acceso a un bloque de memoria ya liberado (use-after-free).

Este es un anuncio del error recientemente informado (CVE-2021-3609) en el protocolo de red CAN BCM en el kernel de Linux que van desde versión 2.6.25 a mainline 5.13-rc6.
La vulnerabilidad es una condición de carrera en net/can/bcm.c que permite escalada de privilegios a root. El problema fue informado inicialmente por syzbot y Norbert Slusarek demostró ser explotable.

El ataque se reduce a abrir dos sockets CAN BCM y vincularlos a la interfaz vcan. En el primer conector, se llama a sendmsg() con el indicador RX_SETUP para configurar el controlador para los mensajes CAN entrantes y en el segundo conector, se llama a sendmsg() para enviar un mensaje al primer conector.

Después de que llega el mensaje, se activa la llamada bcm_rx_handler() y el atacante toma el momento adecuado y cierra el primer socket, lo que conduce al lanzamiento de bcm_release() y al lanzamiento de las estructuras bcm_op y bcm_sock, aunque el trabajo de bcm_rx_handler() aún no se ha completado.

Al manipular el contenido de bcm_sock, un atacante puede anular un puntero a la función sk-> sk_data_ready (sk), redirigir la ejecución y, utilizando técnicas de programación orientada al retorno (ROP), sobrescribir el parámetro modprobe_path y hacer que su código se ejecute como root.

Cuando se utiliza la técnica ROP, el atacante no intenta colocar su código en la memoria, sino que opera sobre las piezas de las instrucciones de la máquina que ya están disponibles en las bibliotecas cargadas, terminando con una instrucción de retorno de control (como regla, estos son el final de la biblioteca funciones).

Los permisos necesarios para llevar a cabo un ataque pueden ser adquiridos por un usuario sin privilegios en contenedores creados en sistemas con espacios de nombre de usuario habilitados. Por ejemplo, los espacios de nombres de usuario se incluyen de forma predeterminada en Ubuntu y Fedora, pero no se activan en Debian y RHEL.

Mi intento de explotación se concentra en kernels con versión> = 5.4-rc1 desde la confirmación bf74aa86e111. No investigué sobre la explotación de núcleos más antiguos que 5.4-rc1 que usaba tasklets, sin embargo la explotación en kernels más antiguos también parece factible. 

Se menciona que el investigador que identificó la vulnerabilidad pudo preparar un exploit para obtener derechos de root en sistemas con kernels desde la versión 5.4 y posteriores, incluida la posibilidad de un ataque exitoso en Ubuntu 20.04.02 LTS.

El trabajo del exploit se reduce a construir una cadena de llamadas a bloques similares («gadgets») para obtener la funcionalidad requerida. El ataque requiere acceso para crear sockets CAN y una interfaz de red vcan configurada.

Finalmente se menciona que el problema aún persiste en la mayoría de las distribuciones, pero es cuestión de dias para que los parches correspondientes estén siendo liberados.

Si estás interesado en poder conocer más al respecto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/3zGGbDZ
via IFTTT