Google libero el código fuente de HIBA, un mecanismo de autorizacion de identidad para SSH

Hace pocos dias Google dio a conocer mediante una publicación de blog la noticia de la liberación del código fuente del proyecto HIBA (Host Identity Based Authorization), que propone la implementación de un mecanismo de autorización adicional para organizar el acceso de los usuarios a través de SSH en relación con los hosts (comprobando si se permite o no el acceso a un recurso específico al realizar la autenticación utilizando claves públicas).

La integración con OpenSSH se proporciona especificando el controlador HIBA en la directiva AuthorizedPrincipalsCommand en /etc/ssh/sshd_config. El código del proyecto está escrito en C y se distribuye bajo la licencia BSD.

Sobre HIBA

HIBA utiliza mecanismos de autenticación estándar basados ​​en certificados OpenSSH para una gestión flexible y centralizada de la autorización del usuario en relación con los hosts, pero no requiere cambios periódicos en los archivos authorized_keys y authorized_users en el lado de los hosts a los que está conectado.

En lugar de almacenar una lista de claves públicas válidas y condiciones de acceso en archivos autorizados (claves | usuarios), HIBA integra la información de enlace del host directamente en los propios certificados. En particular, se han propuesto extensiones para certificados de host y certificados de usuario, que almacenan parámetros de host y condiciones para otorgar acceso de usuario.

Si bien OpenSSH proporciona muchos métodos, desde una simple contraseña hasta el uso de certificados, cada uno de ellos por sí solo presenta desafíos.

Comencemos por aclarar la diferencia entre autenticación y autorización . La primera es una forma de demostrar que usted es la entidad que dice ser. Por lo general, esto se logra proporcionando la contraseña secreta asociada con su cuenta o firmando un desafío que demuestre que posee la clave privada correspondiente a una clave pública. La autorización es una forma de decidir si una entidad tiene permiso o no para acceder a un recurso, generalmente se realiza después de que ocurre la autenticación.

La verificación del lado del host se inicia llamando al controlador hiba-chk especificado en la directiva AuthorizedPrincipalsCommand. Este manejador decodifica las extensiones integradas en los certificados y, basándose en ellas, toma la decisión de otorgar o bloquear el acceso. Las reglas de acceso se definen de forma centralizada a nivel de la autoridad de certificación (CA) y se integran en los certificados en la etapa de su generación.

En el lado del centro de certificación, hay una lista general de permisos disponibles (hosts a los que puede conectarse) y una lista de usuarios que pueden usar estos permisos. Se ha propuesto la utilidad hiba-gen para generar certificados con información integrada sobre permisos, y la funcionalidad necesaria para crear una autoridad de certificación se ha trasladado al script hiba-ca.sh.

Durante la conexión del usuario, las credenciales especificadas en el certificado son confirmadas por la firma digital de la autoridad de certificación, lo que permite que todas las verificaciones se realicen íntegramente en el lado del host de destino al que se realiza la conexión, sin contactar con servicios externos. La lista de claves públicas de la CA que certifica los certificados SSH se especifica mediante la directiva TrustedUserCAKeys.

HIBA define dos extensiones para los certificados SSH:
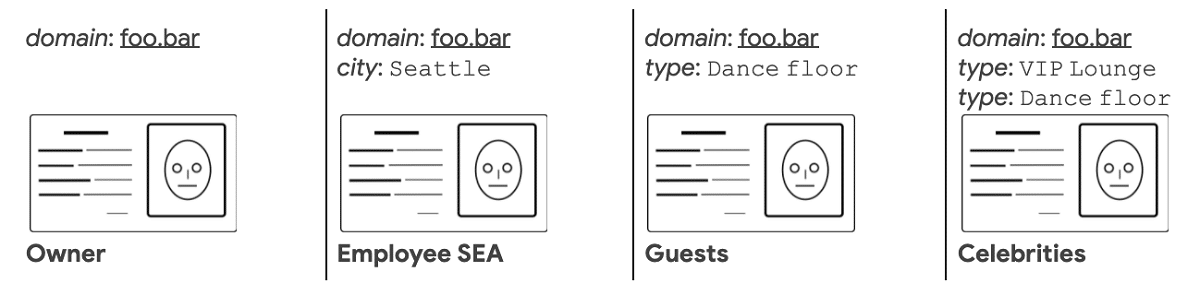
La identidad HIBA, adjunta a los certificados de host, enumera las propiedades que definen a este host. Se utilizarán como criterio para otorgar acceso.
La concesión de HIBA, adjunta a los certificados de usuario, enumera las restricciones que un host debe cumplir para que se le conceda el acceso.

Además de la vinculación directa de usuarios a hosts, HIBA permite definir reglas de acceso más flexibles. Por ejemplo, los hosts se pueden asociar con información como la ubicación y el tipo de servicio, y al definir las reglas de acceso de los usuarios, permitir conexiones a todos los hosts con un tipo de servicio determinado oa los hosts en una ubicación específica.

Finalmente si estás interesado en conocer más al respecto sobre la nota, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3EKgDs3
via IFTTT
ovpn-dco, un modulo de Kernel para acelerar el rendimiento de OpenVPN

Hace algunos dias los desarrolladores de OpenVPN dieron a conocer la noticia de que han introducido un módulo de kernel llamado «ovpn-dco» el cual tiene como principal tarea el acelerar significativamente el rendimiento de la VPN.

A pesar de que el módulo todavía se está desarrollando en la rama linux-next y tiene el estado de una experimental, ya ha alcanzado un nivel de estabilidad que hizo posible su uso para asegurar el funcionamiento de OpenVPN.

En comparación con la configuración basada en la interfaz tun, el uso del módulo en el lado del cliente y del servidor con el uso del cifrado AES-256-GCM permitió un aumento de 8 veces en el rendimiento (de 370 Mbit/s a 2950 Mbit s).

Cuando se usa el módulo solo en el lado del cliente, el rendimiento se triplica para el tráfico saliente y no cambia para el tráfico entrante. Cuando se usa el módulo solo en el lado del servidor, el rendimiento se multiplica por 4 para el tráfico entrante y en un 35% para el tráfico saliente.

La seguridad es una de las cosas más importantes a considerar cuando está en línea. Cuanto más seguras estén sus comunicaciones en línea con cifrado, mejor. El cifrado de datos ha ralentizado la velocidad de la computación en el pasado, lo que ha mejorado con las CPU modernas. Pero podemos hacer más. OpenVPN acaba de introducir un nuevo desarrollo que aumentará la velocidad para sus usuarios al quedarse sin espacio del kernel: OpenVPN Data Channel Offload (DCO).

La aceleración se logra moviendo todas las operaciones de cifrado, procesamiento de paquetes y administración de canales al kernel de Linux, lo que elimina la sobrecarga asociada con el cambio de contexto, hace posible optimizar el trabajo al acceder directamente a las API internas del kernel y elimina la transferencia lenta de datos entre el kernel y el espacio de usuario. (el módulo realiza el cifrado, el descifrado y el enrutamiento sin enviar tráfico a un controlador en el espacio de usuario).

Cabe señalar que el impacto negativo en el rendimiento de la VPN se debe principalmente a operaciones de cifrado que consumen muchos recursos y a los retrasos provocados por el cambio de contexto. Se utilizaron extensiones de procesador como Intel AES-NI para acelerar el cifrado, pero los cambios de contexto seguían siendo un cuello de botella antes de ovpn-dco.

Además de utilizar las instrucciones proporcionadas por el procesador para acelerar el cifrado, el módulo ovpn-dco también proporciona la división de las operaciones de cifrado en segmentos separados y su procesamiento en modo multiproceso, lo que hace posible utilizar todos los núcleos de CPU disponibles.

Para una VPN de espacio de usuario, como OpenVPN, la sobrecarga de cifrado y los cambios de contexto limitan las velocidades. Con las CPU modernas, la sobrecarga de cifrado ha mejorado a través de extensiones como Intel AES-NI, que a su vez mejora las velocidades para los usuarios de OpenVPN.

Pero la sobrecarga con cambios de contexto aún necesita ser abordada. A medida que aumentan las velocidades de Internet personal y comercial y las aplicaciones utilizan más ancho de banda, los usuarios esperan velocidades más rápidas con las comunicaciones en línea. Por lo tanto, el impacto de estos gastos generales se ha vuelto más notable.

De las limitaciones actuales que se mencionan de la implementación y que además se eliminarán en el futuro, solo se destacan los modos AEAD y ‘none’ (sin autenticación) y los cifrados AES-GCM y CHACHA20POLY1305.

Tambien se menciona que está previsto que el soporte de DCO se incluya en el lanzamiento de la versión de OpenVPN 2.6, previsto para el cuarto trimestre de este año. Actualmente, el módulo es compatible con el cliente Linux beta abierto OpenVPN3 y las compilaciones experimentales del servidor OpenVPN para Linux. También se está desarrollando un módulo similar ovpn-dco-win para el kernel de Windows.

Finalmente si estás interesado en conocer más al respecto sobre la nota, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3lRwsV7
via IFTTT

Para que sirve AppArmor y como mejora la seguridad en Linux

Para qué sirve AppArmor

Durante mucho tiempo los usuarios de Linux fuimos como los protagonistas del cuento de los tres cerditos. Una falsa sensación nos llevaba a creer que estábamos a salvo de los problemas de seguridad de los que Windows eran víctimas frecuentes.

La realidad nos demostró que no éramos tan invulnerables como creíamos. Aunque, para ser justos, la mayoría de las vulnerabilidades denunciadas las detectaron en laboratorios de seguridad informática y, difícilmente las condiciones necesarias para aprovecharlas se den en el mundo real, todavía hay bastantes problemas para que no bajemos la guardia.

Medidas de seguridad del núcleo Linux

El consenso general entre los especialistas en seguridad informática es que las medidas destinadas a impedir el ingreso no autorizado al sistema como cortafuegos o mecanismos de detección de intrusos ya no bastan para detener ataques cada vez más sofisticados. Es necesario establecer una nueva línea de defensa que, en caso de que se produzca un ingreso no autorizado al sistema, no le permita al invasor hacer nada dañino.

El principio de los mínimos privilegios

El principio de los mínimos privilegios establece como norma de seguridad fundamental que los usuarios de un sistema informático solo deben recibir el conjunto mínimo de privilegios y recursos que le sean necesarios para realizar su función específica. De esta forma se reduce o evita que el uso indebido o negligente de una aplicación sea el vector de entrada de un ataque informático.

Durante mucho tiempo los linuxeros construimos nuestra confianza en la seguridad de nuestro sistema operativo sobre un mecanismo del núcleo conocido como Control de Acceso Discrecional. El Control de Acceso Discrecional determina a que recursos del sistema pueden acceder usuarios y aplicaciones.

El problema es que su gama de opciones es muy limitada y que, como indica la palabra discrecional, algunos usuarios con permisos suficientes pueden hacer modificaciones susceptibles de ser aprovechadas por delincuentes informáticos.

Control de Acceso Obligatorio

El Control de Acceso Obligatorio se diferencia del Control de Acceso Discrecional en que el sistema operativo restringe lo que las aplicaciones pueden hacer de acuerdo a las instrucciones establecidas por el administrador de sistemas y que el reestoo de usuarios son incapaces de modificar.

En el núcleo Linux esto es responsabilidad del Módulo del Subsistema de Seguridad de Linux que ofrece diferentes procedimientos que pueden invocarse desde herramientas como la que mencionamos en este artículo.

Para que sirve AppArmour

AppArmour utiliza el paradigma del Control de Acceso Obligatorio para mejorar la seguridad de las distribuciones Linux. Se basa en el Módulo del Subsistema de Seguridad de Linux para limitar el comportamiento de aplicaciones individuales  de acuerdo a las directivas establecidas por el administrador.

Estas directivas se expresan en forma de archivos de texto plano conocidos como perfiles. Gracias a los perfiles, el administrador de sistemas puede restringir el acceso a archivos, condicionar las interacciones entre procesos, establecer en que casos se puede hacer el montaje de un sistema de archivos, limitar el acceso a la red, determinar la capacidad de una aplicación y cuántos recursos puede utilizar. En otras palabras, un perfil de AppArmor contiene una lista blanca de comportamientos aceptables para cada aplicación.

Las ventajas de este enfoque son:

  • Permite a los administradores pueden aplicar el principio de privilegios mínimos a las aplicaciones. En caso de que una aplicación sea comprometida no podrá acceder a los archivos o realizar acciones fuera de lo que se establezca como parámetro normal de funcionamiento
  • Los perfiles se escriben en un lenguaje amigable para el administrador y se almacenan en ubicaciones a las que puede acceder fácilmente.
  • La aplicación de perfiles individuales se puede habilitar o deshabilitar independientemente de lo que pase con el resto de los perfiles. Esto permite a los administradores deshabilitar y depurar un perfil específico para una aplicación específica sin afectar el funcionamiento del resto del sistema.
  • En el caso de que una aplicación intente realizar alguna acción que entra en conflicto con lo establecido en el correspondiente perfil, se registra el evento. De esta forma los administradores reciben una alerta temprana.

AppArmor no reemplaza al Control de Acceso Discrecional, es decir que no puede autorizar algo que esté prohibido, pero si puede prohibir algo que esté permitido.

AppArrmour trae algunas herramientas preinstaladas en las principales distribuciones Linux, y puedes encontrar más en los repositorios.

Puedes encontrar más información en la página del proyecto

from Linux Adictos https://ift.tt/3lTMgad
via IFTTT

Linux en… ¿IndyCar y las 500 Millas de Indianápolis?

Indycar

Ya hemos comentado sobre Linux y su presencia en algunos sistemas y servidores empleados en la Fórmula 1. Tanto en la centralita electrónica de los monoplazas como el uso que se hace durante el desarrollo de supercomputadoras para el CFD. Sin embargo, tal vez te preguntas si Tux se ha dado algunas vueltas en el óvalo peraltado de las 500 Millas de Indianápolis montado en un IndyCar.

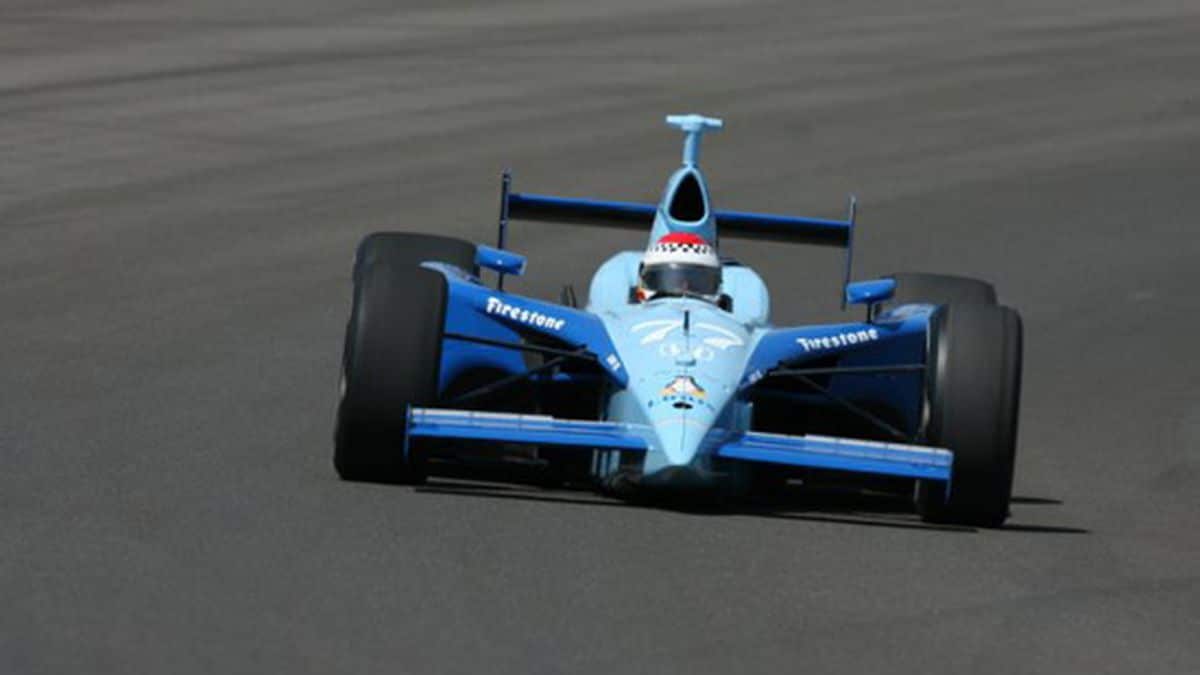
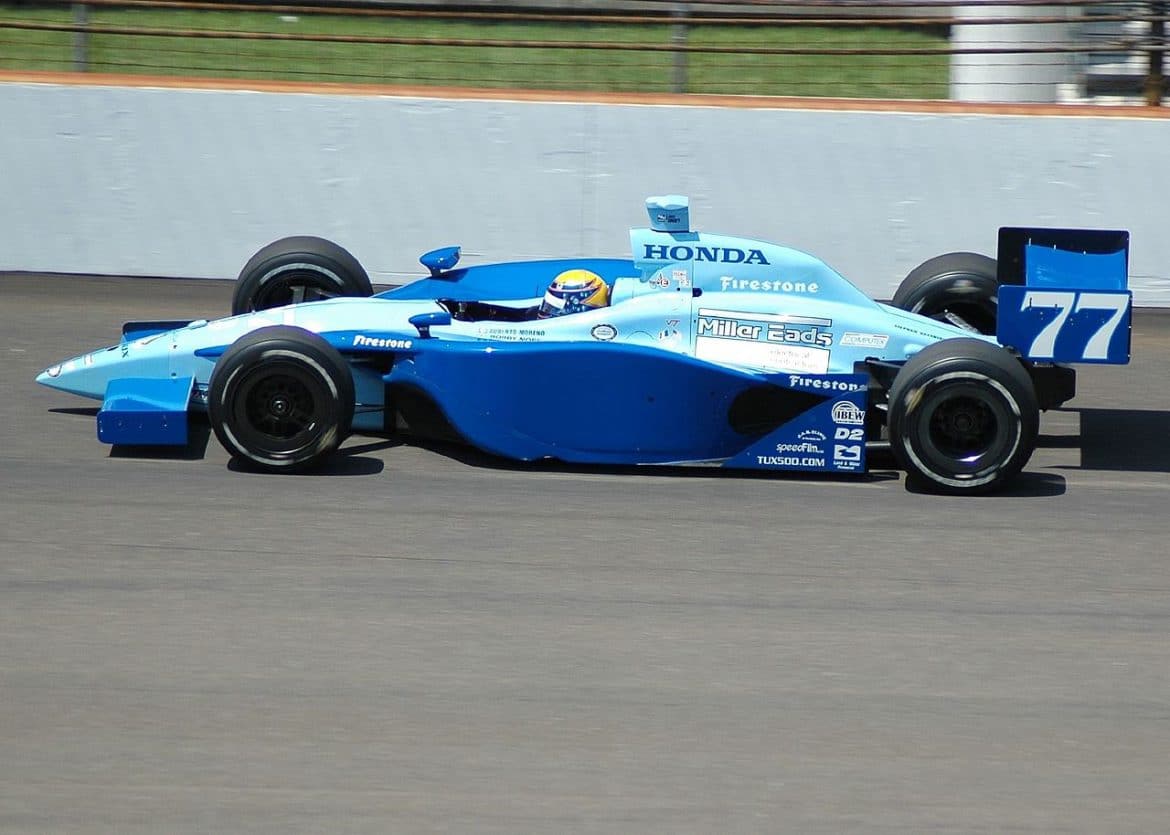
Y lo cierto es que sí, Linux ha estado presente en la IndyCar, en el coche con dorsal número 77, durante esta mítica prueba del motorsport. Y también lo está en otros sistemas que se emplean para el desarrollo de estos chasis Dallara, y de otros componentes, y no solo como patrocinador.

500 millas de Indianápolis

Sin duda un dato interesante, que un IndyCar haya tenido publicidad de Linux de forma directa. Poner un logo en este tipo de coches cuesta realmente caro, y no es el estilo de muchas fundaciones y comunidades de desarrollo. Pero esto se consiguió gracias a Bob Moore, quien puso el dinero necesario.

Se tratada de un monoplaza de color azul llamado Linux Car, y del equipo Chastain Motorsport. Paticipó en la 91º edición de las 500 millas de Indianápolis. Desgraciadamente, fue el primer vehículo en tener un accidente el domingo de carrera, lo que fue un duro golpe para los aficionados más frikis que siguieron este evento. Y muchas fueron las bromas geeks, que asemejaban al coche con la BSoD de Windows, etc.

¿Volveremos a verlo? Lo cierto es que ya existe publicidad de sistemas que usan Linux como base, como AWS, Azure, etc., pero será difícil ver un patrocinio directo de un proyecto de código abierto, ya que para plasmar el logo o la marca se suelen pagar desde 10.000 hasta 500.000€ o más, según el tamaño y visibilidad. Demasiado dinero para muchos desarrolladores o comunidades que no necesitan de esa publicidad…

from Linux Adictos https://ift.tt/3hUbqUD
via IFTTT

GNOME 41 llega con una mejor tienda de software, nuevas opciones de energía y otros cambios

GNOME 41

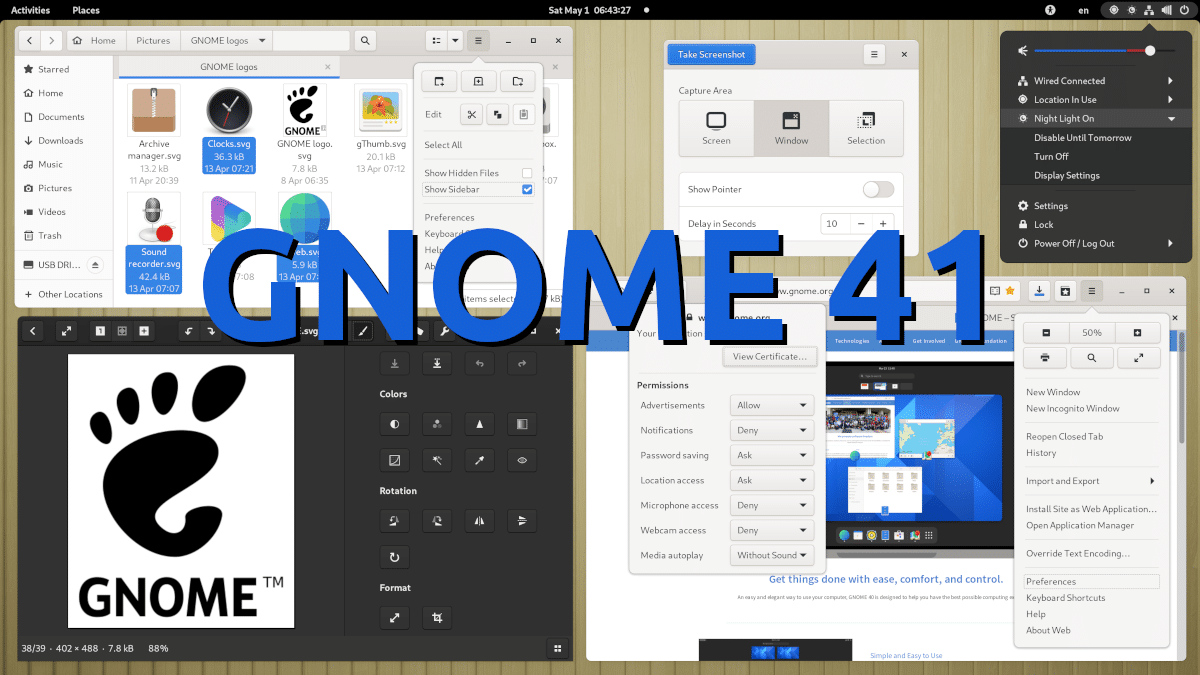
Hace unos seis meses, el proyecto que hay detrás del escritorio que usan las versiones principales de distribuciones como Ubuntu o Fedora nos entregó algo grande. Estoy hablando del GNOME 40 que introdujo cambios enormes, como el dock en la parte inferior o los gestos para entrar a las actividades o el cajón de aplicaciones. Hoy, el proyecto ha lanzado GNOME 41, y no es que sea un lanzamiento sin importancia, pero, lógicamente, no llama tanto la atención.

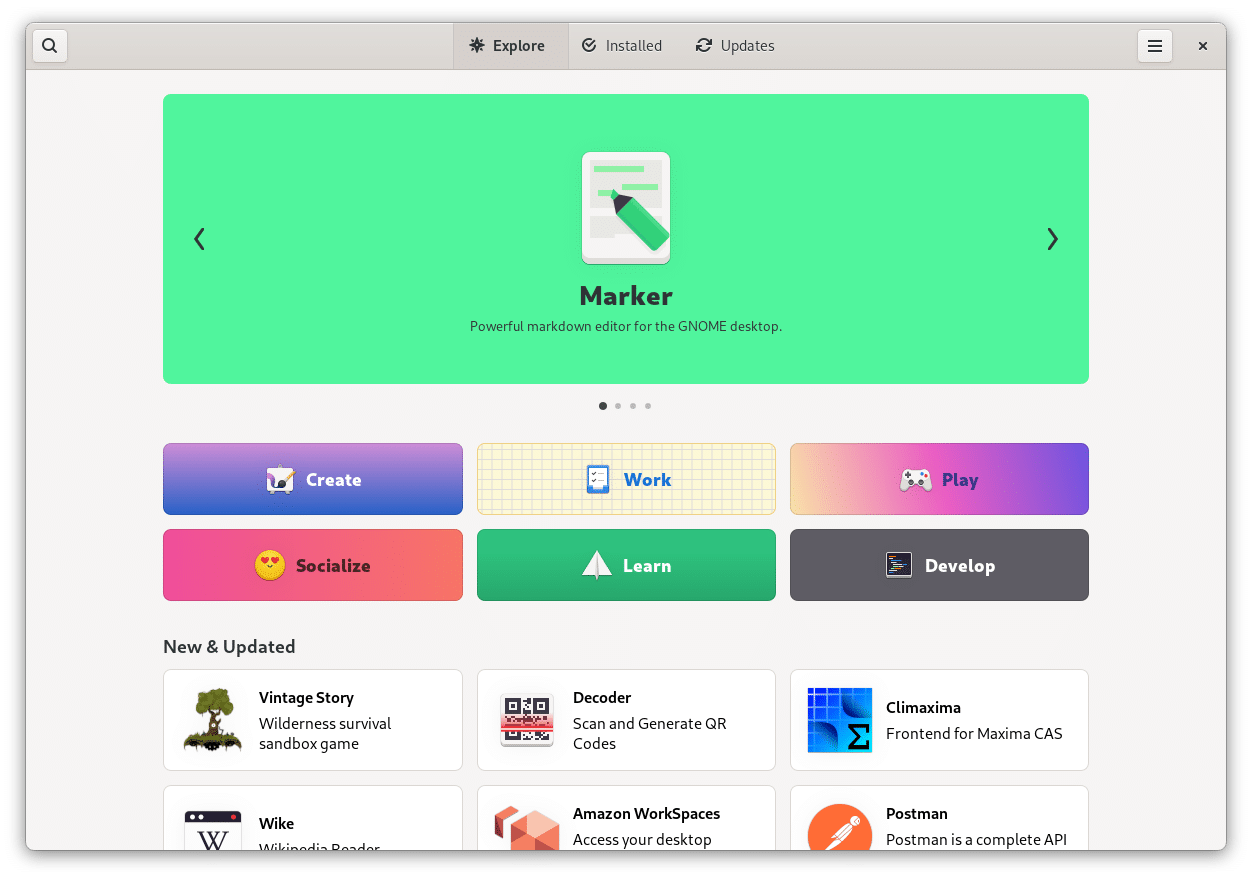
Tras poco menos de un mes en pruebas, GNOME 41 ha sido anunciado con algunos cambios que continúan el camino iniciado hace seis meses, más si contamos el tiempo de desarrollo, entre lo que tenemos mejoras en los modos de gestión de energía o la nueva versión del centro de software. A continuación tenéis un resumen con las novedades más destacadas que han llegado junto a GNOME 41.

Novedades más destacadas de GNOME 41

  • El modo de energía ha sido mejorado, y ahora se pueden cambiar rápidamente desde el menú de estado del sistema. También se ha mejorado el modo de ahorro y ahora el brillo baja más rápido cuando está activo. Además, el modo de ahorro se activará automáticamente cuando el nivel de la batería sea bajo.
  • Relacionado con los modos de energía, en GNOME 41 se ha iniciado el soporte para que las aplicaciones puedan solicitar un modo en particular.

Modos de energía

  • GNOME Software ha recibido mejoras como:
    • La vista de exploración actualizada facilita la navegación y el descubrimiento de aplicaciones, con descripciones de cada aplicación y mosaicos más atractivos.
    • Nuevo conjunto de categorías ayuda a navegar y explorar las aplicaciones disponibles.
    • Las páginas de detalles tienen un nuevo diseño, con capturas de pantalla más grandes y nuevos mosaicos de información, que proporcionan una mejor visión general de cada aplicación.
    • Diseño más pulido en general.

GNOME Software

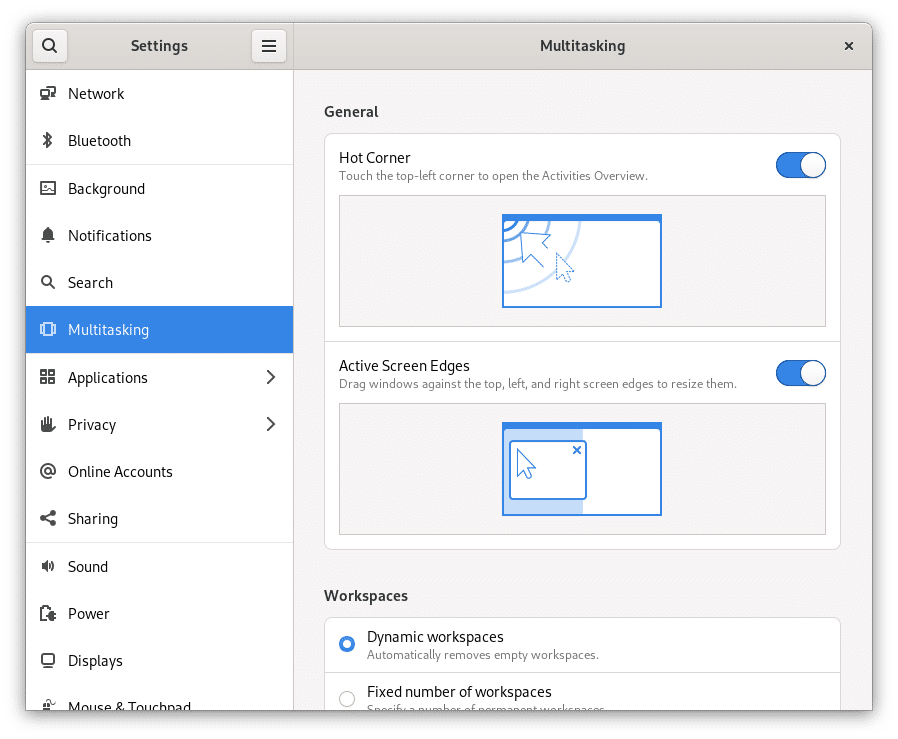
  • Ajustes de multitarea, lo que permitirá:
    • Desactivar la esquina «caliente» de Actividades.
    • Desactivar los bordes activos de la pantalla.
    • Configurar un número fijo de espacios de trabajo.
    • Mostrar los espacios de trabajo en todas las pantallas, en lugar de sólo en la pantalla principal.
    • Restringir el cambio de aplicación al espacio de trabajo actual, cuando se utiliza el atajo de teclado Super+Tab.

Ajustes de multitarea en GNOME 41

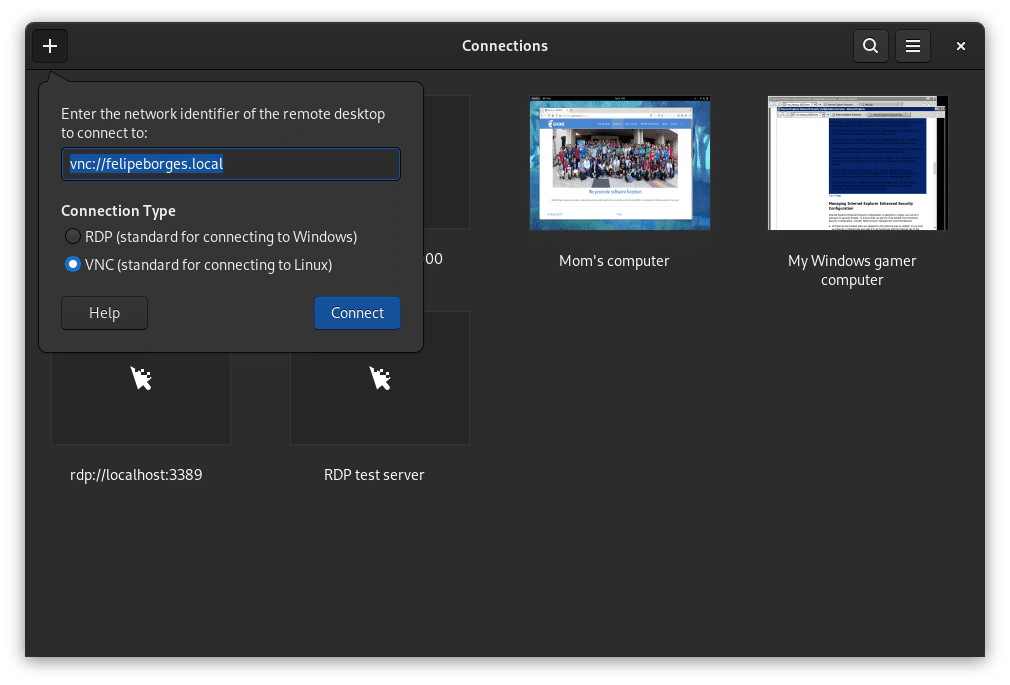
  • Nueva aplicación Connections, un cliente de sesiones remotas. Soporta VNC y RDP.

Connections

  • Relacionado con lo anterior, Boxes perderá esta opción.
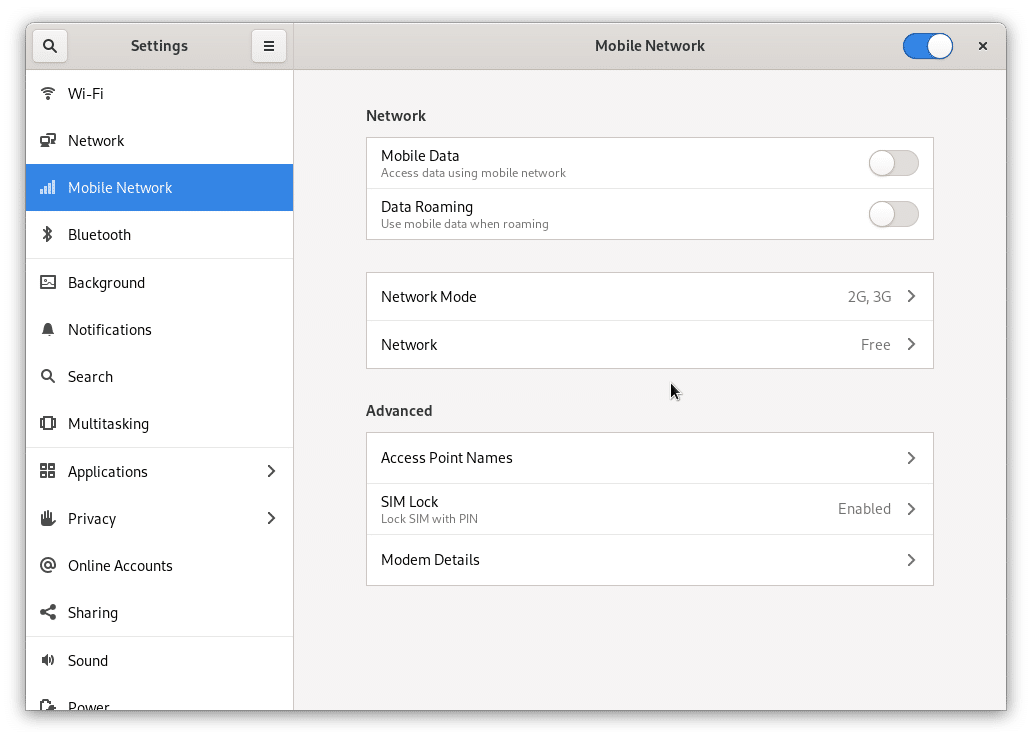
  • Ajustes móviles.

Ajustes móviles en GNOME 41

  • Mejoras de rendimiento.
  • Música ha recibido mejoras visuales.
  • Capacidad de crear archivos .zip encriptados en Archivos (estos requieren una contraseña para ser abiertos).
  • Nueva función de Calendario que permite importar eventos desde archivos .ics.
  • Soporte mejorado para el modo oscuro en la Web, junto con un pellizco más rápido para hacer zoom (en sitios web pesados), y un mejor manejo de los sitios web que no responden.
  • Mejora del cambio de tamaño de la ventana en la Calculadora: al ampliar la ventana se muestran controles adicionales, y la ventana también se encoge para ajustarse a las pantallas de los móviles.

Ya disponible, pronto en tu distribución Linux

GNOME 41 ha sido anunciado hace unos minutos, lo que significa que ya está disponible para que los desarrolladores vayan añadiéndolo a las diferentes distribuciones Linux. Las que lo recibirán antes serán aquellas que usen el modelo de desarrollo Rolling Release, y más tarde llegará a otras como Fedora. No se ha confirmado, pero los últimos rumores dicen que será el entorno gráfico que usará Ubuntu 21.10 Impish Indri. Quien esté interesado en descargar el código, está disponible aquí.

Imágenes: Project GNOME.

from Linux Adictos https://ift.tt/3ABFc80
via IFTTT

Chrome 94 llega con la API WebCodecs activada de manera oficial y otras mejoras gráficas

Chrome 94

En todo tipo de software se pueden introducir mejoras de, al menos, dos tipos. Una son las nuevas funciones o retoques visuales que son lo que más llama la atención, pero también se puede retocar lo que no se ve para que la experiencia de usuario mejore. Ese es el punto en el que parece estar Google con su navegador, ya que, tras la v93 del mismo, ayer lanzó Chrome 94 con cambios que no se ven. O bueno, en parte.

Y es que entre lo más destacado de lo que ha llegado junto a Chrome 94 tenemos mejoras en el apartado gráfico, pero no son modificaciones de diseño, por lo que verse se ve, pero es más una sensación. A continuación tenéis la lista de novedades más destacadas que han llegado junto a la 94ª versión del navegador de Google.

Novedades más destacadas de Chrome 94

  • WebGPU ya disponible para probar. Es una alternativa a WebGL, y permite mapear a Vulkan, Direct3D o Metal dependiendo de la plataforma. WebGPU está diseñado para mejorar la experiencia gráfica moderna.
  • WebCodecs ya está disponible de manera oficial.
  • Ahora se formaliza la gestión del color del lienzo.
  • Nueva política de la función de captura de pantalla de la especificación Screen Capture.
  • Se ha añadido una API de detección de inactividad para poder averiguar si el usuario no está interactuando con el sistema.
  • Nueva interfaz API de autoperfilado de JavaScript.

Chrome 94 ya está disponible para descargar desde su página web oficial. Desde allí, los usuarios de Linux descargaremos paquetes para nuestra distribución, siempre y cuando sea compatible. No se trata de un navegador de código abierto, por lo que no suele estar en los repositorios oficiales de ningún sistema basado en Linux. Sí está, por ejemplo, en AUR, el repositorio de la comunidad de Arch Linux, por lo que se puede instalar con yay o alguna herramienta con interfaz gráfica como Pamac.

from Linux Adictos https://ift.tt/3nVYUbb
via IFTTT

Voodoo Kid: un clásico de 1997 que regresa también a Linux

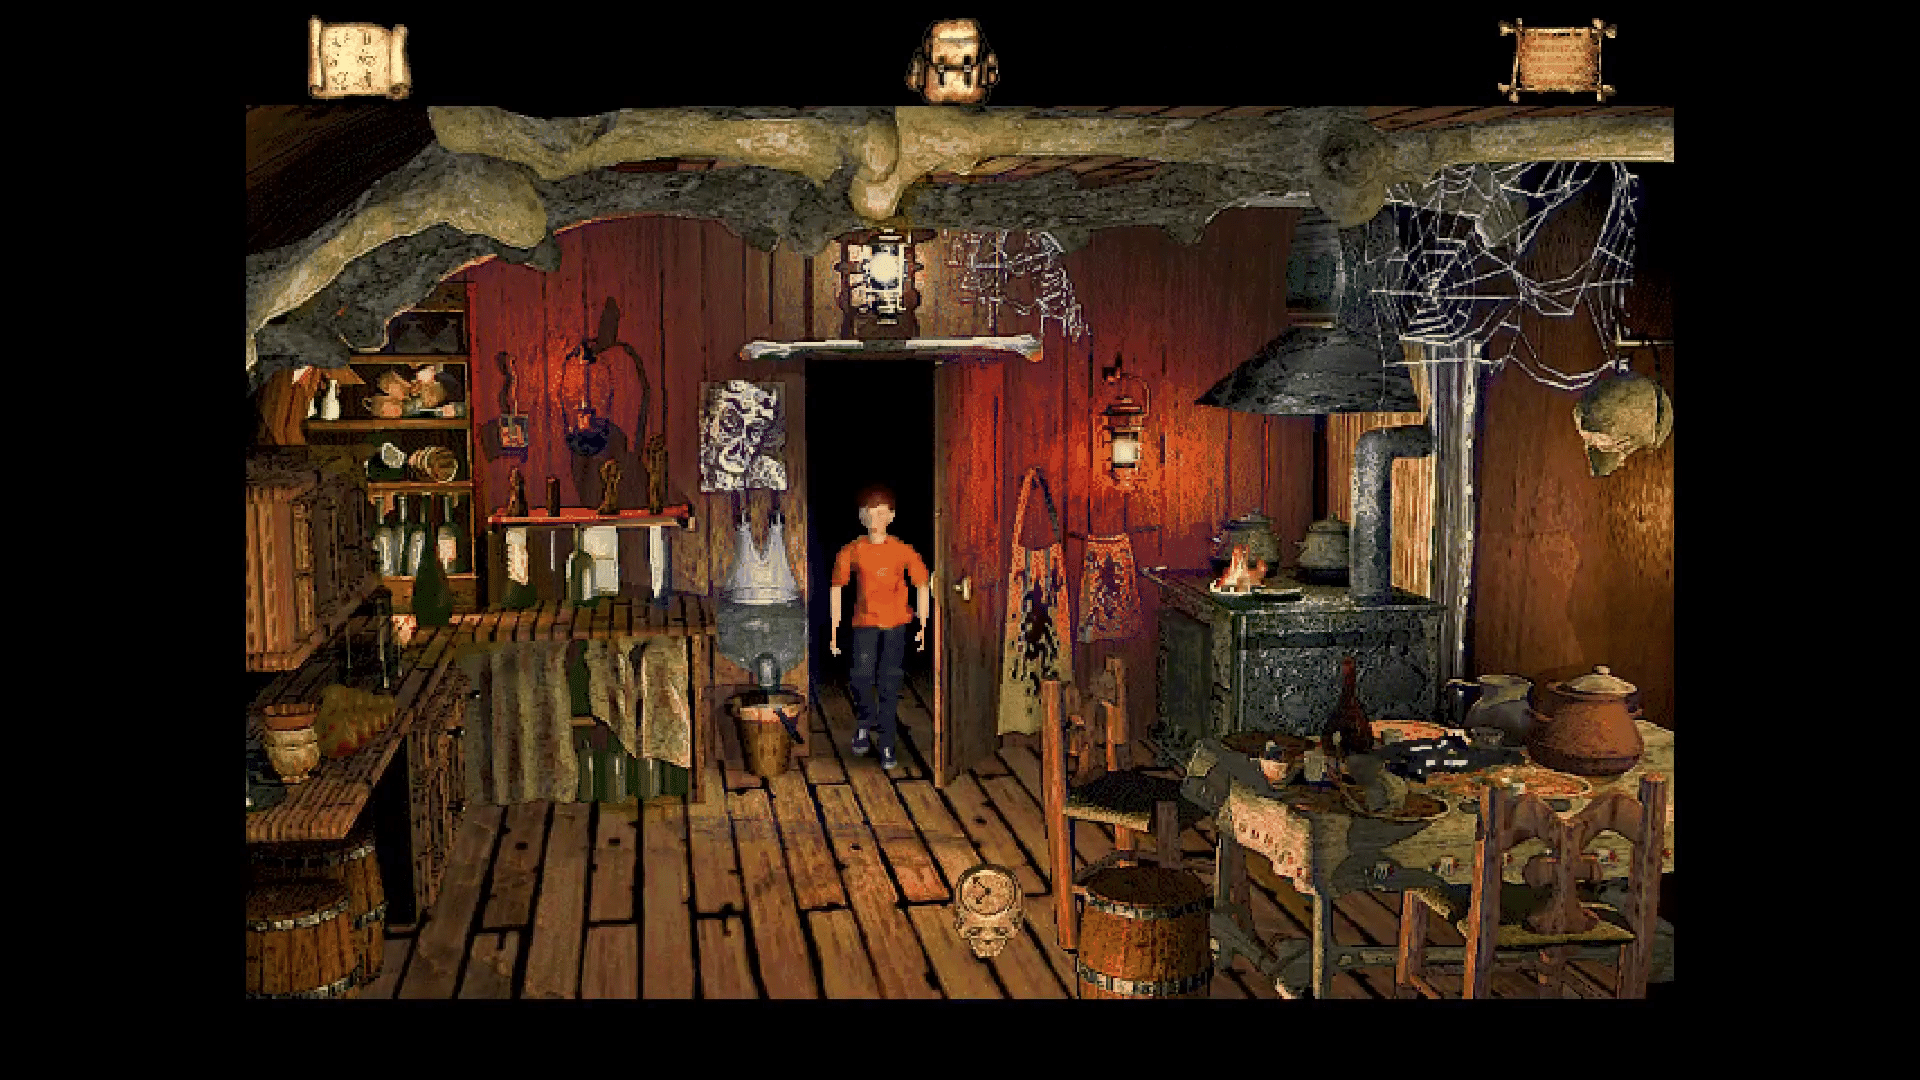
Voodoo Kid

Voodoo Kid también se ha lanzado para Linux con el emulador Boxedwine. Se trata de una aventura clásica de 1997, publicada originalmente por el estudio Infogrames y que consistía en apuntar y hacer clic en las distintas zonas y objetos para interactuar con ellos. Ahora, esta aventura gráfica se ha relanzado, llegando en abril de 2021 para la otra plataforma y ahora también en GNU/Linux.

Voodoo Kid probablemente sea desconocido para muchos, e incluso en aquella década es probable que fuese un videojuego que pasó desapercibido para los gamers. Sin embargo, tiene sus puntos positivos, y ahora revive para los amantes de los juegos retro o clásicos y demostrar que es toda una joya.

Ya se anunció hace un tiempo, por parte de Digital Theory, que vendría, pero esta última versión usa el software especial llamado Boxedwine, un emulador que ejecuta aplicaciones de Windows y que se encuentra más cerca de lo que es DOSBox que otra cosa, aportando una versión de 32 bits de WINE no modificada y emular el núcleo y la CPU de Linux. Gracias a Boxedwine se pueden ejecutar títulos de videojuegos antiguos, como Voodoo Kid, nativos de Microsoft Windows en entornos como Linux, macOS, etc.

En cuanto al juego Voodoo Kid, se trata de una aventura en la que un niño llamado Kid, aparentemente normal, que se queda dormido leyendo un libro y al despertar se encuentra solo y prisionero en un mundo hostil y sobrenatural donde se encuentra el rey de los zombies, maestro del vudú y señor del inestable futuro del pobre niño si no hace algo.

Tendrá que explorar, resolver desafíos y luchar. Y cuando nada de eso funciona, ¡Correr! Seguro que te producirá emoción y sustos, además de poner tu mente a prueba con acertijos o pruebas para estimular tu imaginación. Con una atmósfera divertida y con una simplicidad del juego para que simplemente te preocupes de apuntar y hacer clic…

Más información de Voodoo Kid y compra – Tienda online Steam

from Linux Adictos https://ift.tt/3CBmLRJ
via IFTTT

Surviving Mars: Below and Beyond lanzado con mucho contenido novedoso

Surviving Mars Below and Beyond

Surviving Mars obtiene una nueva revisión llamada Below and Beyond. Ya comentamos sobre el título Surviving Mars en LxA en otras ocasiones. Un título de videojuego en el que construir una colonia en Marte y sobrevivir a las condiciones de este planeta. Un juego de ciencia ficción que ya ha hecho las delicias de muchos jugadores, y que seguirá dando guerra. El título era bastante prometedor, y ahora lo será mucho más con este nuevo lanzamiento.

Paradox Interactive ha decidido retomar el desarrollo nuevamente y traer esta novedad para Surviving Mars. Han encontrado dificultades y mucho por hacer durante el camino, pero el esfuerzo ha dado sus frutos. No obstante, parece que tanto el DLC (de las siglas en inglés DownLoadable Content, o contenido descargable) y el propio juego se vuelven inestables. Por eso tienen actualmente una mala puntuación en tiendas como Paradox o Steam, e incluso en tiendas online como Humble Store y GOG donde se encuentra disponible el título y los DLCs.

Su nuevo desarrollador, Abstraction, tiene mucho trabajo por delante para conseguir revertir eso y que vuelvan los comentarios positivos. De hecho, ya se han lanzado algunas revisiones para abordar algunos problemas urgentes, mientras otros menos graves siguen aún esperando una solución que deberá llegar tarde o temprano. Por ejemplo, para la versión de Linux se han solucionado los menajes constantes de error de depuración que se interponían en la pantalla.

Para acceder a Below and Beyond, primero tienes que comprar el título Surviving Mars original. Además, podrás comprar también toda la franquicia relacionada con este título, o los packs que están disponibles para hacerse con todo, como el DELUXE.

Adquirir Surviving Mars, ver trailers, y más información – Sitio de Steam de Valve

O si lo prefieres, puedes acceder a la web oficial de Paradox – Sitio Paradox Plaza

from Linux Adictos https://ift.tt/3lJNeW6
via IFTTT

xrdesktop: convierte tu teclado en un espacio de realidad virtual

xrdesktop

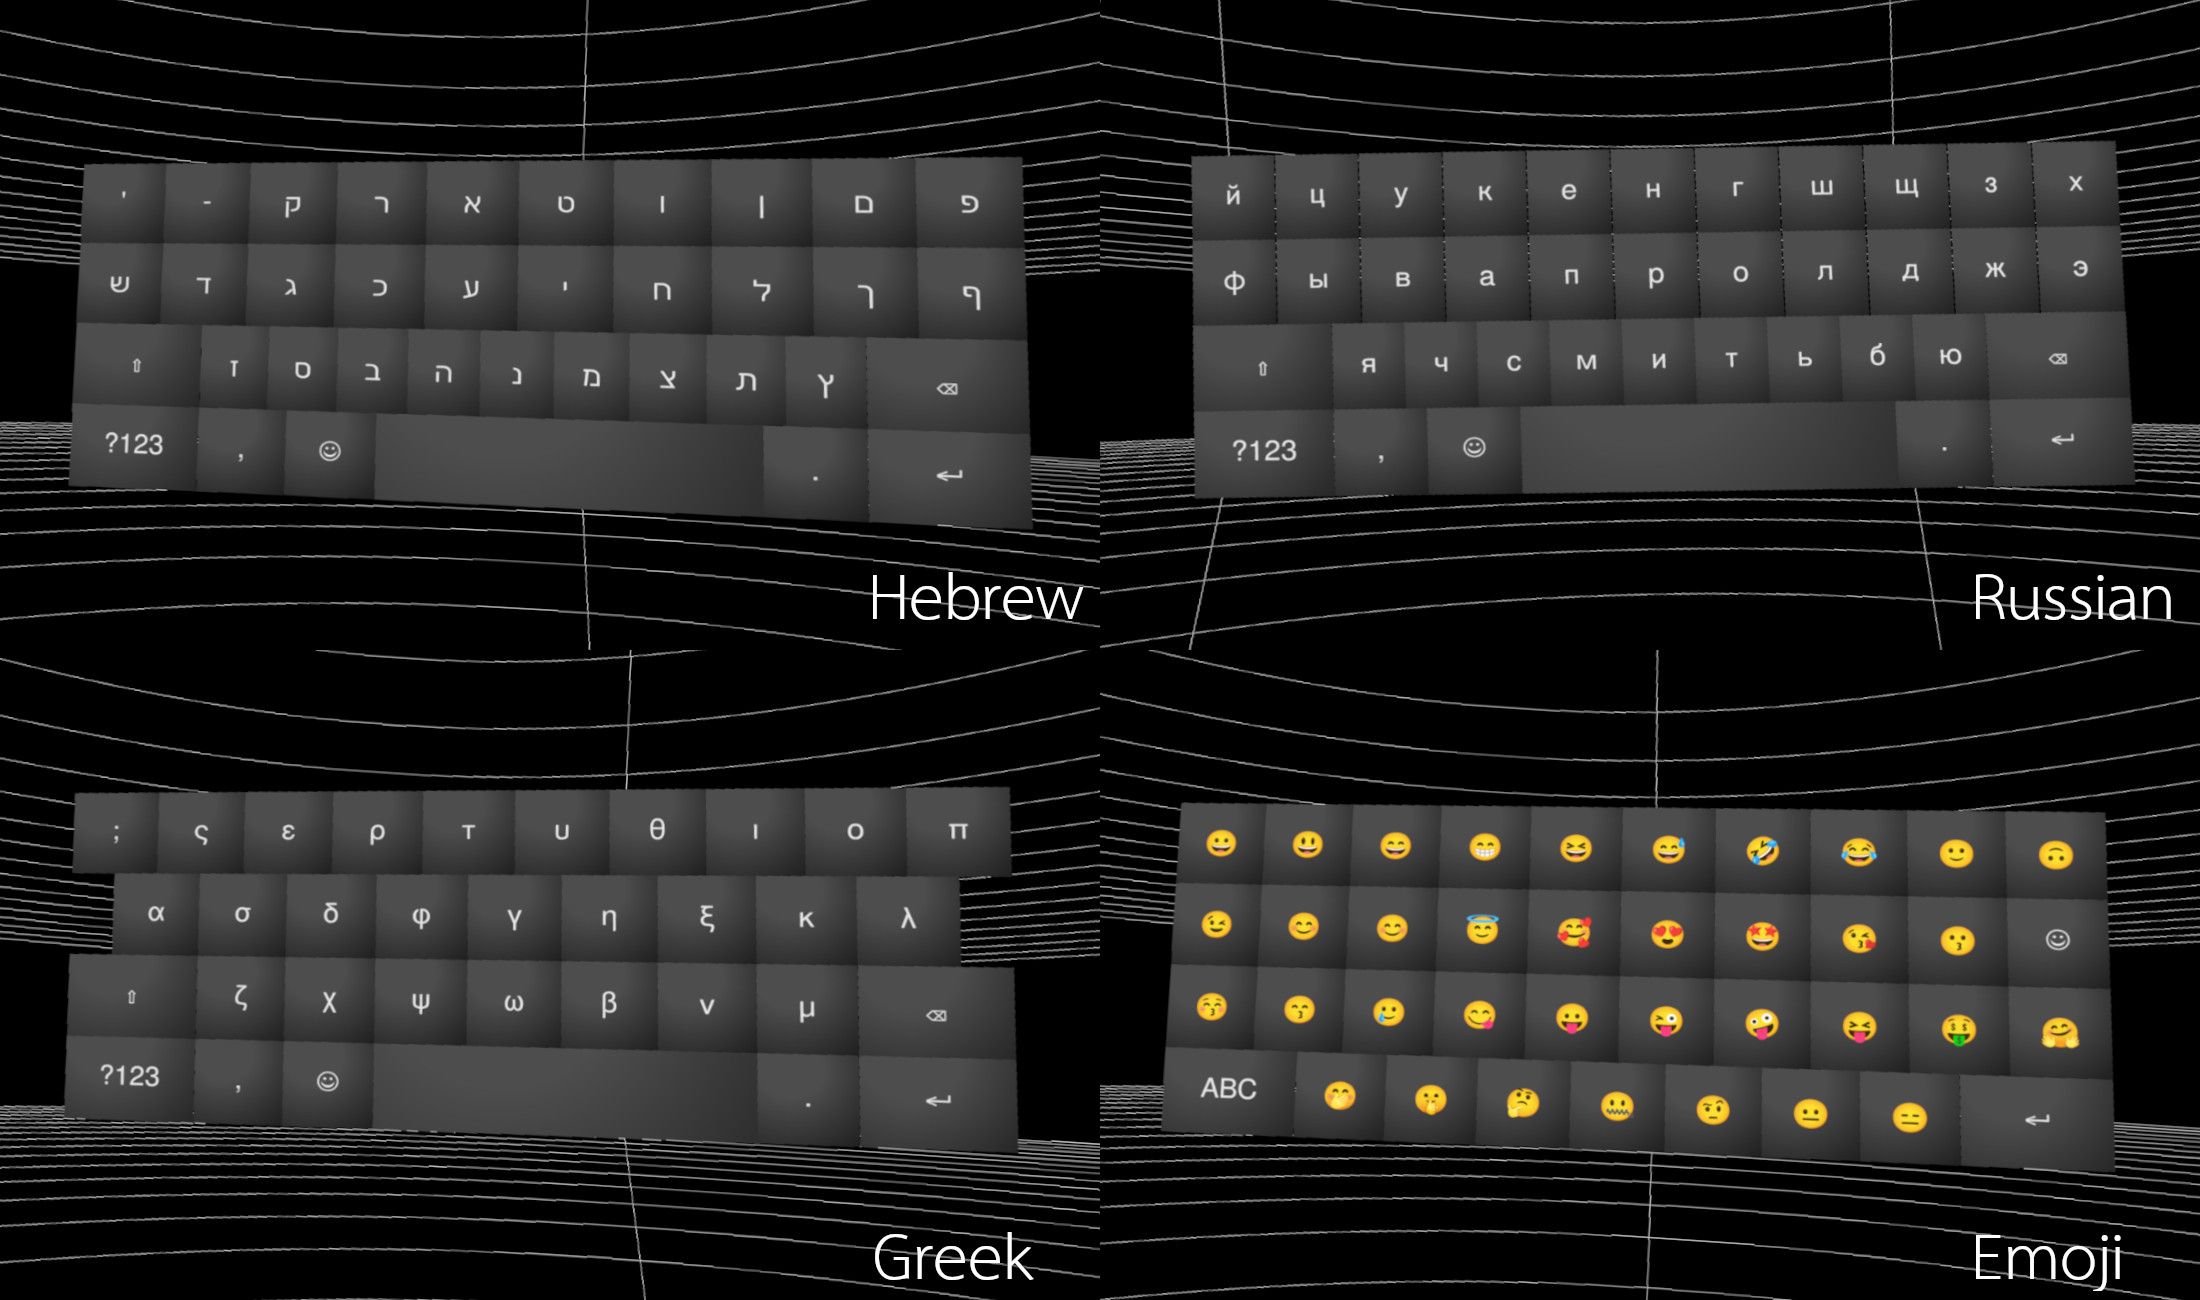
xrdesktop permitirá convertir tu escritorio en un espacio de realidad virtual gracias a la actualización que ha traído Collabora. El proyecto de código abierto y gratuito compatible con Linux y para traer un espacio de RV, ahora permtirá colocar ventanas unas encima de otras, tener un teclado virtual, etc.

Un proyecto increíblemente prometedor y en el que se han volcado muchos esfuerzos para mejorar las posibilidades de la realidad virtual en el escritorio GNU/Linux. Incluso se han visto aportaciones de personas que se involucraron en el proyecto xrdesktop desde Google Summer of Code (GSoC) con resultados muy diversos.

La principal mejora de xrdesktop es su nuevo teclado de realidad virtual. Dado que OpenXR, la API en la que se basa, no expone una entrada de texto, sus creadores tuvieron que implementar su propio sistema. Fue un desarrollador el que implementó este sistema con soporte para emojis, con 56 idiomas disponibles, etc. Eso también necesitó agregar soporte Unicode a la biblioteca LibInputSynth. Ahora también es posible cambiar toda la distribución del teclado para adaptarlo a lo que necesitas.

Pero eso no es lo único que hay como novedad que se ha aportado. Otros trabajos también han permitido agregar carga y renderizado de modelos GLTF que, según dicen sus creadores, permitirían a xrdesktop usar activos como modelos de controladores de realidad virtual y entornos 3D.

Unas fantásticas aportaciones que no serán las últimas, ni mucho menos. El desarrollo de xrdesktop continúa incesante, y aún falta mucho por ver. La realidad aumentada, realidad virtual, y realidad mixta es el futuro, y no se puede permitir que se le niegue dicho futuro a Linux. Proyectos como este de Collabora, entre otros, están dando pasos muy importantes para que la VR llegue, tanto para ocio como para otras aplicaciones. 

Más información del proyecto xrdesktop – Sitio oficial de GitLab

from Linux Adictos https://ift.tt/39hFEfV
via IFTTT

Total War: WARHAMMER III: retrasados hasta 2022

Total War: Warhammer III

Total War: WARHAMMER III es uno de los títulos más esperado en varias plataformas. Sin embargo, se está haciendo mucho de rogar, ya que Creative Assembly ha anunciado que el título se retrasará. En vez de lanzarlo a finales de 2021, se aplazará su lanzamiento a principios de 2022. En ese momento llegará para varios sistemas, y Feral Interactive ya confirmó que también lo llevará a Linux.

El anuncio publicado en la cuenta oficial de Twitter y en Steam decía: «Con casi una década de desarrollo en la trilogía Total War: WARHAMMER detrás de nosotros, se siente surrealista ver su capítulo culminante tan cerca de su lanzamiento. Si bien es tentador correr hacia la línea de meta cuando aparece a la vista, hemos tomado la decisión para darle un poco más de tiempo moviendo el lanzamiento de Total War: WARHAMMER III de 2021 a principios de 2022.«

Por tanto, todos los fans verán retrasado el lanzamiento, la espera será algo más larga de lo esperado, pero llegará. Además, para el port de Linux es probable que aún se retrase más. La nueva fecha de lanzamiento no es exacta, pero el motivo del retraso parece ser que los creadores de Total War: WARHAMMER III están trabajando para que sea más sólido y con mejor contenido, sin tener que apresurarse a culminar la trilogía de mala manera, y descontentar a todos los fieles seguidores.

Si quieres hacer que la espera sea más corta, y aún no los has probado, puedes disfrutar de Total War: WARHAMMER en sus versiones anteriores desde ahora. También tienes la posibilidad de realizar ya la pre-compra del Total War: WARHAMMER III en la tienda de Valve,Steam ahora. El precio actual es de 59,99€, un precio considerablemente caro para un título de videojuego, pero que responde a la calidad y el éxito de esta franquicia…

from Linux Adictos https://ift.tt/2XqkBF8
via IFTTT