Huawei transfirió el desarrollo de openEuler a la organización sin fines de lucro Open Atom

openEuler

Huawei es una compañía que durante varios años ha trabajado de la mano con diversos proyectos open source y se ha convertido en un referente en el ramo y ahora la compañía ha dado un gran paso y sobre todo una gran contribución al open source, ya que hace poco (en la Cumbre de la industria de sistemas operativos 2021 celebrada en Beijing) dio a conocer que tomo la decisión de transferir el desarrollo de la distribución openEuler Linux a la Open Atom Open Source Foundation.

Para quienes desconocen de esta organización deben saber que es un grupo sin fines de lucro similar a las organizaciones internacionales Linux Foundation y Apache Software Foundation, pero teniendo en cuenta las particularidades de China y centrada en organizar el trabajo conjunto en Proyectos chinos de código abierto.

Open Atom actuará como una plataforma neutral para el desarrollo posterior de openEuler, no vinculado a una empresa comercial específica, y también gestionará la propiedad intelectual asociada con el proyecto. China Telecom, uno de los mayores operadores de telecomunicaciones de China, anunció el uso de OpenEuler en su infraestructura y presentó su propia edición de esta distribución, lanzada bajo el nombre CTyunOS.

Después de que Deng Taihua, vicepresidente y presidente de línea de productos informáticos de Huawei, prometiera la donación de Euler en el discurso de apertura de la conferencia, Huawei continuará invirtiendo y promoviendo el desarrollo de Euler desde cinco aspectos: innovación tecnológica, construcción ecológica, promoción comercial, código abierto. construcción y desarrollo del talento.

Se entiende que el contenido de esta donación de Euler incluye: paquetes de código y software: millones de líneas de derechos de autor y licencias de propiedad intelectual de código de desarrollo propio de Huawei, más de 8.000 paquetes de software verificados por Huawei y la comunidad; proyectos de innovación: los proyectos innovadores iSula, A-Tune, Stratovirt y secGear de Huawei; Marcas comerciales: openEuler y 30 marcas comerciales chinas e inglesas de proyectos iSula, A-Tune, Stratovirt y secGear; Nombres de dominio: openeuler.org y sus subdominios, y openeuler.io y sus subdominios, un total de 4; infraestructura comunitaria: construcción de un sistema de prueba y servicio, alojamiento de código, plataforma de operación comunitaria y otra infraestructura comunitaria.

La distribución openEuler se basa en los desarrollos del producto comercial EulerOS, creado como una bifurcación de la base del paquete CentOS, optimizado para su uso en servidores con procesadores ARM64 y es la única distribución de Linux certificada por el comité de Opengroup para el cumplimiento del estándar UNIX 03 (macOS, Solaris, HP-UX e IBM AIX). Las diferencias entre openEuler y CentOS son bastante significativas y no se limitan al cambio de marca. EulerOS es uno de los cinco sistemas operativos (EulerOS, macOS, Solaris, HP-UX e IBM AIX) y la única distribución de Linux certificada por el comité Opengroup para cumplir con el estándar UNIX 03.

Los métodos de seguridad utilizados en la distribución EulerOS están certificados por el Ministerio de Seguridad Pública de la República Popular de China y también se reconoce que cumplen con los requisitos de CC EAL4 + (Alemania), NIST CAVP (EE. UU.) Y CC EAL2 + (EE. UU.).

Por ejemplo, openEuler incluye un kernel de Linux diferente, un escritorio más reciente basado en GNOME, incluye optimizaciones específicas de ARM64 y de múltiples núcleos, el sistema de contenedores livianos iSulad, el configurador de red clibcni y el sistema de ajuste automático A-Tune .

Huawei también ha donado el proyecto OpenHarmony a Atom Open, que desarrolla un sistema operativo para dispositivos IoT como relojes inteligentes basados en su propio microkernel LiteOS, ademas de que cabe destacar que siguiendo esta tendencia tambien Alibaba ha reasignado el sistema operativo AliOS Things para dispositivos IoT de baja memoria a Open Atom y Tencent ha transferido el sistema operativo en tiempo real TencentOS Tiny (RTOS) a Open Atom.

Los proyectos desarrollados por la organización Open Atom también incluyen el DBMS ZNBase distribuido (soporta el protocolo PostgreSQL), el sistema de almacenamiento de datos grandes Pika (compatible a nivel de interfaz con Redis) y la plataforma blockchain XuperCore.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3qxSiBg
via IFTTT
System76 ya se encuentra trabajando en un nuevo entorno de usuario

Michael Aaron Murphy (líder de desarrollo de la distribución Pop! _OS y colaborador del sistema operativo Redox) dio a conocer hace poco la confirmación de que el equipo de System76 ya se encuentra en el desarrollo de un nuevo entorno de escritorio Shell que no es GNOME escrito en Rust.

Para quienes aún desconocen de System76, les puedo decir que esta es una empresa que se especializa en portátiles, PC y servidores que se envían con Linux. Para la preinstalación, se está desarrollando su propia edición de Ubuntu llamada «Pop! _OS» y que poco después de que Ubuntu cambió al shell de Unity en 2011, la distribución Pop! _OS ofreció su propio entorno de usuario basado en un Shell de GNOME modificado y varias extensiones para el Shell de GNOME.

Después de que Ubuntu regresó a GNOME en 2017, Pop! _OS continuó enviando su shell, que se transformó en el escritorio COSMIC en la versión de verano. Y es que vale la pena recordar que el semestre pasado Pop! _OS llego con el nuevo entorno COSMIC el cual se trata de una solución depurada que hace que el escritorio sea más fácil de usar, a la vez que es más potente y eficiente para los usuarios a través de la personalización.

COSMIC continúa usando tecnologías GNOME, pero con rediseños más profundos del escritorio y cambios que van más allá de las adiciones al GNOME Shell, ya que  divide la vista previa estándar de GNOME en dos nuevas vistas independientes: Aplicaciones y Espacios de trabajo

En cuanto al nuevo entorno de escritorio sobre el cual se encuentra ya trabajando el equipo de System 76 y de acuerdo con el nuevo plan, se menciona que se tiene la intención de alejarse completamente de la construcción de su entorno de usuario basado en GNOME Shell y desarrollar un nuevo escritorio utilizando el lenguaje Rust en desarrollo. Cabe señalar que System76 tiene una amplia experiencia en el desarrollo de Rust.

La compañía emplea a Soller Jeremy, fundador del sistema operativo Redox, GUI Orbital y el kit de herramientas OrbTk, escrito en el lenguaje de Rust. Pop! _OS ya se envía con componentes de Rust como un administrador de actualizaciones, un sistema de administración de energía, un kit de herramientas de administración de firmware, servicio de lanzamiento de programas, instalador, widget de configuración y configuradores. Los desarrolladores de Pop! _OS también han experimentado con la creación de un nuevo panel cósmico escrito en Rust en el pasado.

Como motivo para evitar el uso de GNOME Shell, se citan problemas de mantenimiento: cada nueva versión de GNOME Shell conduce a una violación de la compatibilidad con los complementos utilizados en Pop! _OS, por lo que se consideró más conveniente crear su propia versión completa del entorno de escritorio de pleno derecho que seguir sufriendo con el mantenimiento de decenas de miles de líneas de código con cambios. También menciona la imposibilidad de implementar toda la funcionalidad prevista solo mediante adiciones a GNOME Shell, sin realizar cambios en GNOME Shell y reelaborar algunos subsistemas.

El nuevo escritorio se desarrolla como un proyecto universal que no está vinculado a una distribución en específico, cumple con las especificaciones de Freedesktop y es capaz de funcionar sobre los componentes típicos de bajo nivel existentes, como los servidores compuestos mutter, kwin y wlroots (en Pop! _OS tienen la intención de usar mutter y ya han preparado un enlace para ello en Rust).

Está previsto que el proyecto se desarrolle con el mismo nombre: COSMIC, pero utilizando un shell personalizado reescrito desde cero. Es probable que las aplicaciones continúen desarrollándose utilizando el enlace gtk-rs.

Wayland se anuncia como el protocolo principal, pero no se excluye para proporcionar la capacidad de trabajar sobre un servidor X11. El trabajo en el nuevo shell aún se encuentra en la etapa de experimentos y se activará después de que se complete la formación de la próxima versión de Pop! _OS 21.10, que sigue siendo el enfoque principal.

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace 

from Linux Adictos https://ift.tt/3ofTF4w
via IFTTT

Red Hat Enterprise Linux 8.5 ya fue liberado y estas son sus novedades

Red Hat dio a conocer hace poco el lanzamiento de la nueva versión de «Red Hat Enterprise Linux 8.5» en la cual se ha añadido una gran cantidad de cambios de los cuales se destaca por ejemplo Image Builder que agrega soporte para configurar el sistema de archivos de la imagen de disco generada, anulando los repositorios estándar, creando imágenes para versiones RHEL intermedias seleccionadas y generando imágenes de arranque para instalar el sistema en hardware (bare metal).

La pantalla de inicio de sesión, impulsada por GNOME Display Manager (GDM), brinda la capacidad de configurar una conexión de red antes de iniciar sesión, lo que permite conectarse a cuentas con directorios personales almacenados en otro servidor. Brinda soporte para la configuración inalámbrica y por cable y la conexión VPN. GDM también ofrece una opción opcional para mostrar una pantalla de presentación que contiene texto preparado por el administrador.

Tambien se destaca que se proporciona la capacidad de habilitar un proceso de arranque ininterrumpido, en el que no hay cambio de modos gráficos ni parpadeo de pantalla. Para habilitar este modo, basta con deshabilitar la visualización automática del menú de arranque con el comando «grub2-editenv – set menu_auto_hide=1» y actualizar la configuración del bootloader.

Se implementó soporte para sesiones gráficas basadas en el protocolo Wayland en sistemas con controladores patentados de NVIDIA, así como soporte para aceleración de hardware de OpenGL y Vulkan en Xwayland. Para habilitar la compatibilidad con Wayland con el controlador propietario de NVIDIA, configure el parámetro del kernel «nvidia-drm.modeset = 1».

Se agregó un nuevo rol de sistema para automatizar la instalación, configuración y ejecución de IPsec y VPN, así como roles para Postfix, Microsoft SQL Server y soporte para particiones LVM (Logical Volume Manager) VDO (Virtual Data Optimizer).

Ademas, NetworkManager se ha actualizado a la versión 1.32 y en ella ahora admite la conmutación de backends para el filtrado de paquetes. Además del backend predeterminado basado en iptables, NetworkManager ahora también puede usar un backend basado en nftables, se agregaron las opciones «ethtool.pause-autoneg», «ethtool.pause-rx» y «ethtool.pause-tx» para introducir retrasos en el envío o recepción de tramas Ethernet, así como el parámetro «ethernet.accept-all-mac-address «, que le permite poner el adaptador de red en modo promiscuo para analizar las tramas de la red de tránsito que no están dirigidas al sistema actual.

En firewalld, que se ha actualizado a la rama 0.9, se ha agregado la capacidad de redirigir el tráfico entre diferentes interfaces de red o fuentes dentro de una zona, así como la capacidad de filtrar el tráfico reenviado entre diferentes zonas.

El kernel ha agregado soporte para el mecanismo para regular la frecuencia del procesador schedutil (gobernador cpufreq), que usa directamente la información del programador de tareas para tomar una decisión sobre el cambio de frecuencia y puede contactar inmediatamente a los controladores cpufreq para cambiar rápidamente la frecuencia.

Tambien se proporcionó la capacidad de montar Overlayfs por usuarios sin privilegios utilizando un espacio de nombres de usuario separado y soporte estable para Red Hat Connector (rhc), un conjunto de herramientas para ejecutar scripts de Insights en su sistema directamente desde la interfaz web.

De los demás cambios que se destacan:

  • Se agregó un backend SQLite de solo lectura en el administrador de paquetes RPM. De forma predeterminada, el backend de BerkeleyDB (bdb) continúa utilizándose, y el backend de sqlite se puede usar, por ejemplo, para consultar paquetes en RHEL 9 o contenedores de Fedora que han migrado a sqlite en RPM de forma predeterminada.
  • El paquete incluye los paquetes udftools 2.3 (utilidades para trabajar con FS UDF) y Tesseract 4.1.1 (sistema de reconocimiento óptico de caracteres).
  • Rsyslog se ha actualizado a la versión 8.2102.0-5 con soporte para el cifrado de flujos de datos transmitidos mediante TLS.
  • Se agregó la capacidad de seleccionar la sesión de escritorio predeterminada para todos los usuarios.
  • Se ha propuesto la imagen de instalación de RHEL para Edge con instalador simplificado de borde, optimizado para la instalación automatizada en dispositivos.
  • Controladores de gráficos actualizados (amdgpu, i915, nouveau) y bibliotecas Mesa.
  • Se agregó soporte para nuevas GPU de Intel (Alder Lake-S, Elkhart Lake, Comet Lake) y AMD (Cezzane, Barcelo, Sienna Cichlid, Dimgrey Cavefish). Soporte estabilizado para chips Intel Tiger Lake y NVIDIA Ampere.

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Las imágenes de instalación están preparados para las arquitecturas x86_64, s390x (IBM System z), ppc64le y Aarch64, pero están disponibles para descargar solo para los usuarios registrados del Portal del cliente de Red Hat. La rama 8.x, que tendrá soporte hasta al menos 2029, se desarrolla de acuerdo con un ciclo de desarrollo, lo que implica la formación de lanzamientos cada seis meses en un tiempo predeterminado.

from Linux Adictos https://ift.tt/31Ugq6O
via IFTTT

MuditaOS la plataforma móvil con soporte para pantallas de papel electrónico ya es open source

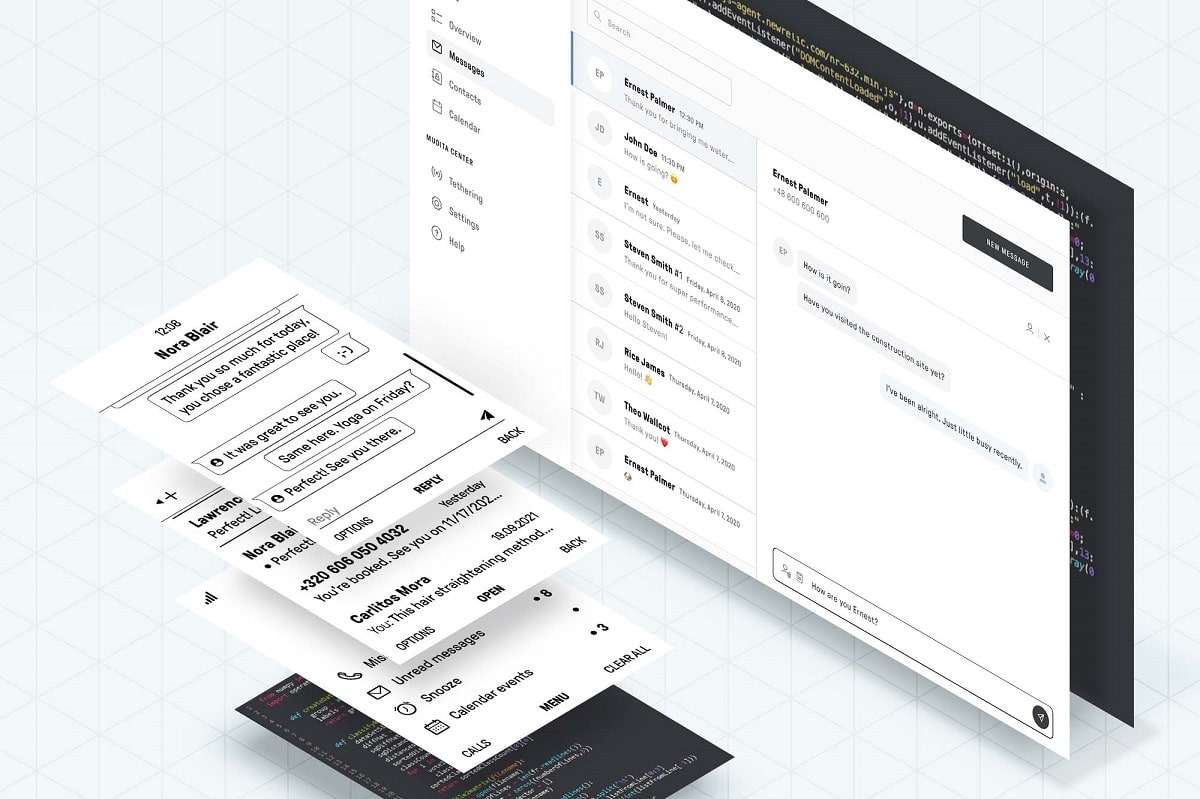
Mudita dado a conocer mediante una publicación de blog que ha tomado la iniciativa de liberar el código fuente de la plataforma móvil MuditaOS, el cual está basado en el sistema operativo FreeRTOS en tiempo real y optimizado para dispositivos con pantallas construidas con tecnología de papel electrónico (e-ink).

La plataforma fue diseñada originalmente para su uso en teléfonos minimalistas con pantallas de papel electrónico que pueden funcionar sin recargar la batería durante mucho tiempo.

El núcleo del sistema operativo en tiempo real FreeRTOS se utiliza como base, para cuyo funcionamiento es suficiente un microcontrolador con 64 KB de RAM. Para el almacenamiento de datos, el sistema de archivos tolerante a fallas involucró a littlefs, desarrollado por la compañía ARM para el sistema operativo mbed OS.

El sistema es compatible con HAL (Capa de abstracción de hardware) y VFS (Sistema de archivos virtual), lo que simplifica la implementación del soporte para nuevos dispositivos y otros sistemas de archivos. Para el almacenamiento de datos de alto nivel, como la libreta de direcciones y las notas, se utiliza SQLite DBMS.

De las características de MuditaOS, podemos destacar las siguientes:

  • Interfaz de usuario especialmente optimizada para pantallas monocromas basadas en papel electrónico. La presencia de un esquema de color «oscuro» opcional (letras claras sobre un fondo oscuro).
  • Tres modos de funcionamiento: fuera de línea, no molestar y en línea.
  • Libreta de direcciones con una lista de contactos aprobados.
  • Sistema de mensajería con salida basada en árbol, plantillas, borradores, UTF8 y compatibilidad con emoji.
  • Reproductor de música compatible con MP3, WAV y FLAC, que maneja etiquetas ID3.
  • Conjunto típico de aplicaciones: calculadora, linterna, calendario, despertador, notas, grabadora de voz y software de meditación.
  • La presencia de un administrador de aplicaciones para administrar el ciclo de vida de los programas en el dispositivo.
  • Un administrador del sistema que se inicializa en el primer inicio y arranca el sistema después de encender el dispositivo.
  • Se puede emparejar con auriculares y altavoces Bluetooth compatibles con A2DP (perfil de distribución de audio avanzado) y HSP (perfil de auriculares).
  • Se puede utilizar en teléfonos con dos tarjetas SIM.
  • Modo de control de carga rápida USB-C.
  • Soporte VoLTE (Voice over LTE).
  • Capacidad para funcionar como punto de acceso para distribuir Internet a otros dispositivos a través de USB.
  • Localización de interfaz para 12 idiomas.
  • Acceso a archivos mediante MTP (Protocolo de transferencia de medios).

Al mismo tiempo, se abrió el código de la aplicación de escritorio Mudita Center, que proporciona funciones para sincronizar la libreta de direcciones y el programador de calendario con un sistema estacionario, instalar actualizaciones, descargar música, acceder a datos y mensajes desde el escritorio, crear copias de seguridad, recuperarse de una falla y usar el teléfono como puntos de acceso.

El programa está escrito utilizando la plataforma Electron y viene en ensamblajes para Linux (AppImage), macOS y Windows. En el futuro, está previsto abrir las aplicaciones Mudita Launcher (asistente digital para la plataforma Android) y Mudita Storage (almacenamiento en la nube y sistema de mensajería).

Hasta ahora, el único teléfono basado en MuditaOS es Mudita Pure, que está programado para comenzar a enviarse el 30 de noviembre.

El costo declarado del dispositivo es de $ 369 y el teléfono funciona con un microcontrolador ARM Cortex-M7 600MHz con memoria TCM de 512KB y está equipado con una pantalla E-Ink de 2.84 pulgadas (resolución 600×480 y 16 tonos de gris), 64 MB SDRAM, 16 GB eMMC Flash. Admite 2G, 3G, 4G / LTE, Global LTE, UMTS / HSPA +, GSM / GPRS / EDGE, Bluetooth 4.2 y USB tipo C (el acceso a Internet y Wi-Fi a través de un operador celular no está disponible, pero el dispositivo puede funcionar como módem USB GSM), peso 140 gr., Medidas 144x59x14,5 mm, batería de iones de litio de 1600 mAh reemplazable con carga completa en 3 horas y después de encenderlo, el sistema se inicia en 5 segundos.

Para quienes estén interesados en el código de MuditaOS deben saber que este está escrito en C/C ++ y publicado bajo la licencia GPLv3. Pueden consultar la nota en el siguiente enlace.

from Linux Adictos https://ift.tt/3onnlg6
via IFTTT

El proyecto CentOS pasa al desarrollo usando GitLab

El Proyecto CentOS dio a conocer hace poco el lanzamiento de un nuevo servicio de desarrollo colaborativo basado en la plataforma GitLab, esto es debido a la decisión de utilizar GitLab como la plataforma de alojamiento principal para los proyectos CentOS y Fedora que se tomó el año pasado.

Cabe destacar que la infraestructura no se levantó en sus servidores, sino en base al servicio de Gitlab en el que se proporciona la sección gitlab.com/CentOS para proyectos relacionados con CentOS.

Por el momento, se está trabajando para integrar la sección con la base de usuarios del proyecto CentOS, lo que permitirá a los desarrolladores conectarse al servicio Gitlab utilizando cuentas existentes.

 ¡ Damos la bienvenida a CentOS a la comunidad más amplia de GitLab! Creemos en la plataforma DevOps de GitLab y su capacidad para ayudar a comunidades como CentOS a planificar, construir, proteger e implementar software de manera colaborativa y transparente más rápido. Esperamos ver el impacto que tendrá el cambio a GitLab en su comunidad. 

Por separado, se observa que el proyecto que tenían basado en la plataforma Pagure (git.centos.org) continuará siendo considerado como un lugar para alojar las fuentes de los paquetes portados desde RHEL, así como también como la base para la formación de la rama CentOS Stream 8.

Pero la rama CentOS Stream 9 ya se está desarrollando sobre la base de un nuevo repositorio en GitLab y se distingue por la capacidad de conectarse al desarrollo de colaboradores de la comunidad, ademas de que otros proyectos alojados en git.centos.org permanecen en su lugar por ahora y no están obligados a migrar.

Quizás recuerde que CPE ejecutó una sesión de requisitos para encontrar un hogar futuro para almacenar nuestro código fuente. Gitlab fue elegido como destino en función de los diversos requisitos. Durante el año pasado, CentOS Stream se desarrolló a través de Gitlab. Utilizamos este período de tiempo para probar los flujos de trabajo y ahora nos complace anunciar que Gitlab ha recibido amablemente a CentOS en su programa GitLab para código abierto . Ahora tenemos un GitLab alojado disponible para la comunidad CentOS que brinda a los miembros de nuestra comunidad opciones adicionales para la gestión de código y proyectos. Estamos trabajando ahora para integrar el sistema de cuentas CentOS en Gitlab, lo que permite una integración y un uso perfectos de su cuenta.

Por su parte, cabe tambien mencionar que hubo opositores de la transición al modelo SaaS y durante la discusión de la decisión tomada señalaron que el uso de un servicio listo para usar proporcionado por GitLab no permite el control total de la infraestructura, por ejemplo, es imposible estar seguro de que la infraestructura del servidor se mantiene adecuadamente , las vulnerabilidades se eliminan con prontitud, la telemetría y el medio ambiente no comenzarán a imponerse no se vieron comprometidos como resultado de un ataque externo o las acciones de empleados deshonestos.

Para mayor claridad, https://git.centos.org sigue siendo la ubicación adecuada para todas las descargas de fuentes de RHEL y el contenido de CentOS Stream 8. https://ift.tt/3F7ZTKQ es la ubicación para contribuir a CentOS Stream 9. Cualquier contenido SIG almacenado en git.centos.org puede permanecer allí por ahora, todavía no estamos pidiendo la migración.

Al elegir una plataforma, además de las operaciones estándar con repositorios (fusionar, crear bifurcaciones, agregar código, etc.), existían requisitos como la capacidad de enviar solicitudes push a través de HTTPS, medios para limitar el acceso a versiones, soporte para versiones privadas, compartir el acceso a usuarios externos e internos (por ejemplo, para trabajar en la reparación de vulnerabilidades durante un embargo sobre la divulgación de información sobre un problema), familiaridad con la interfaz, unificación de subsistemas para trabajar con informes de problemas, código, documentación y planificación de nuevas características, disponibilidad de herramientas para la integración con IDE, soporte para flujos de trabajo estándar, la capacidad de usar un bot para fusiones automáticas (requiere CentOS Stream para mantener paquetes con el kernel).}

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3HfmRSb
via IFTTT

Los envíos de la Steam Deck se retrasan a febrero de 2022

Steam Deck Retrasada

Cuando el pasado julio Valve presentó su Steam Deck, un por aquel entonces desinformado servidor pensó «¿400 pavos por una consola que encima tendrá un catálogo limitado por estar basada en Linux?«, pero poco después se empezaron a conocer los detalles. Y es que no se trata de una consola normal; es más bien como un PC y en él/ella podremos instalar, por ejemplo, Windows. Su lanzamiento estaba programado para finales de este año, pero ha habido cambios.

Valve dice que los envíos de la Steam Deck se retrasarán dos meses y empezarán en febrero de 2022. El motivo de este retraso es la escasez de materiales, y no da pistas sobre qué no están recibiendo a tiempo para poder cumplir con los plazos iniciales. Sí se sabe que otras compañías están teniendo problemas similares con los procesadores/SoC, por lo que este podría ser uno de los componentes que no les está llegando a tiempo y podría tener parte de la culpa de este retraso.

La Steam Deck tardará dos meses más en llegar a los primeros clientes

Los usuarios que reservaron la Steam Deck están en una lista de espera, en una cola cuyos primeros clientes empezarán a recibirla antes que los últimos en reservarla. Todo esto sigue exactamente igual, no ha sufrido cambios más allá del movimiento en el calendario. Las nuevas fechas previstas ya están actualizadas en la página web de Valve.

En cuanto a la consola, Valve presentó una portátil, con todo tipo de controles, entre los que se incluyen dos paneles táctiles. El sistema operativo que usará está basado en Arch Linux, y la interfaz en el Plasma de KDE. Como hemos mencionado, se le podrán instalar diferentes sistemas operativos, y en el caso de instalar Windows también se podrá acceder al catálogo de Xbox para PC. Se quiera hacer lo que se quiera hacer, habrá que esperar, al menos, dos meses más.

from Linux Adictos https://ift.tt/3bYCor7
via IFTTT

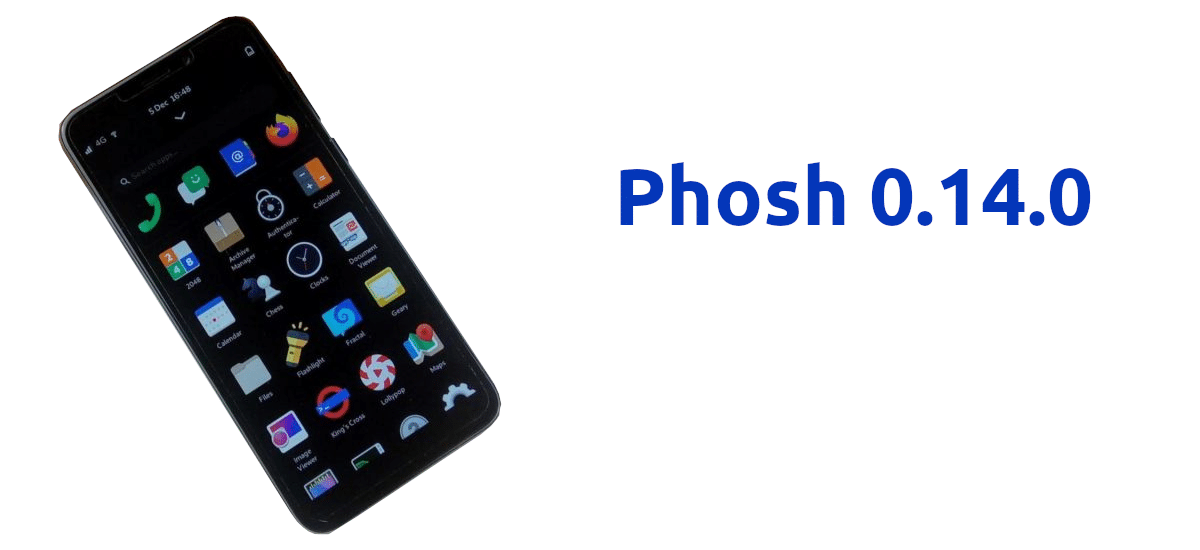
Phosh 0.14.0 llega con soporte para las pantallas de bienvenida

Posh 0.14.0

El desarrollo de escritorios, aplicaciones y, en definitiva, sistemas operativos basados en Linux para móviles sigue sin prisa pero sin pausa; despacito pero con buena letra. El alumno más aventajado no parece ser el más guapo, por lo menos cuando el aula es una tablet, pero es el que mejor experiencia de usuario ofrece. La edición móvil de GNOME ha lanzado recientemente una nueva actualización mayor, un Phosh 0.14.0 que introduce una novedad muy vistosa.

Prácticamente desde el principio, o yo siempre lo he visto así, al abrir una aplicación en Plasma Mobile vemos como una pantalla de bienvenida, una imagen que muestra el icono de la aplicación en un fondo con un color similar. Esa «splash screen» ha llegado de manera oficial a Phosh 0.14.0 en lo que es la novedad más destacada. No es algo que mejore el funcionamiento ni el rendimiento, pero ofrece mejores sensaciones.

Novedades más destacadas de Phosh 0.14.0

  • Soporte de imágenes de bienvenida/lanzamiento de apps.
  • Botones de búsqueda del widget del reproductor multimedia.
  • Desvanecimiento del shell al iniciar para evitar el parpadeo.
  • Indicación del modo Wifi hotspot en la barra superior.
  • El reproductor de música se detiene cuando se desenchufan los auriculares.
  • Movida la opción «Mostrar todas las aplicaciones» a la parte inferior.
  • Mejoras en la interfaz del widget del reproductor multimedia.
  • Los iconos de las aplicaciones en las actividades ahora están centrados.
  • El conjunto de pruebas genera capturas de pantalla.
  • Mejor manejo de app_id.
  • Algunas mejoras en la representación de las actividades.
  • Corrección de errores del sensor de proximidad.
  • Algunas otras fugas y correcciones de errores.

Phosh 0.14.0 ya está disponible como actualización en algunos sistemas como postmarketOS o Arch Linux ARM, y pronto llegará a otros como Manjaro. En las distribuciones que ya ha llegado, se puede instalar a partir de la nueva imagen IMG o actualizando desde el mismo sistema operativo, lo que se recomienda hacer desde el terminal.

from Linux Adictos https://ift.tt/3D1gy1R
via IFTTT

postmarketOS v21.06 Service Pack 4 introduce Phosh 0.14.0 y mejoras en apps

postmarketOS v21.06 Service Pack 4

En blogs especializados sobre Linux como LxA escribimos muchas noticias y artículos sobre software para Linux. Lo que más tratamos es el software de escritorio, pero también el de placas simples como la Raspberry Pi (ARM). Lo que no queremos dejar de lado es el seguimiento de proyectos Linux para móviles y tablets, y lo hacemos con la esperanza de que los desarrolladores tampoco abandonen y sigan mejorando el software para estos aparatos día a día. Así lo está haciendo posrmarketOS Open Source Community, quien hace unas horas ha lanzado postmarketOS v21.06 Service Pack 4.

Las actualizaciones mayores de los sistemas operativos de escritorio suelen añadir muchos más paquetes en cada nuevo lanzamiento, sobre todo aquellos que lanzan una versión cada seis meses o cada dos años, pero postmerketOS v21.06 Service Pack 4 incluye una que por sí sola ya merece la pena actualizar: Phosh 0.14.0. Pho(ne) Sh(ell) 0.14.0 es la última entrega de la versión móvil de GNOME, e introduce cambios importantes.

Novedades más destacadas de postmarketOS v21.06 Service Pack 4

  • Phosh 0.14.0 aporta varias mejoras, entre las que destacan la compatibilidad con las pantallas de bienvenida de las apps y los botones de búsqueda para el widget del reproductor multimedia.
  • Numberstation 1.0.0 es la aplicación de token 2FA que aparece en imagen de cabecera. Con la nueva función de importación/exportación para hacer rápidamente copias de seguridad y restaurar claves y moverlas entre dispositivos, así como el nuevo soporte de HOTP, ahora se considera una función completa. Los archivos de copia de seguridad se aceptan en el formato de una URL otpauth:// por línea. Para el soporte de HOTP, las claves se basan en contadores en lugar de tiempo. Se han realizado cambios en la interfaz de usuario para no incrementar este contador por accidente.
  • eg25-manager 0.4.1, el daemon de ayuda para el módem EG25 en el PinePhone, ha obtenido soporte de asistencia GNSS y muchas pequeñas mejoras generales comparadas con la versión que habían empaquetado previamente en la rama estable.
  • Pixman está todavía en la última versión oficial 0.40.0 de abril de 2020 (aparentemente el upstream no libera tan a menudo). Sin embargo, se ha escogido el parche recientemente fusionado para utilizar instrucciones NEON en dispositivos ARM64 después de tenerlo en Alpine edge durante un tiempo. Pixman es una librería de composición y dibujo de bajo nivel de la CPU que se utiliza en muchas aplicaciones, por lo tanto esto hace que todos los teléfonos aarch64 sean un poco más sensibles.

postmarketOS v21.06 Service Pack 4 ya está disponible como actualización para los que tengan instalado el sistema operativo en su móvil o tablet Linux.

from Linux Adictos https://ift.tt/3bTT8j1
via IFTTT

Tor Browser 11 llega con diseño renovado y basado en Firefox 91 ESR

Tor Browser 11

Tras más de un año de desarrollo, y aunque han lanzado actualizaciones intermedias en todo este tiempo, ya tenemos nueva versión del navegador basado en Firefox más seguro. Estamos hablando de Tor Browser 11, y entre los cambios más destacados hay uno que destaca sobre el resto, más que nada porque es lo primero que veremos al iniciarlo: llega con una interfaz de usuario nueva para proporcionar nuevas sensaciones, es decir, a lo que en inglés se refieren como «look and feel».

Hace unos meses, Mozilla estrenó nuevo diseño para su navegador web. Aunque nunca llueve a gusto de todos, de hecho hay usuarios que afirman que el cambio es «un dolor», sí que ofrece una experiencia más moderna, con formas y colores que podemos ver parecidos en otros navegadores como Google Chrome. Ese nuevo diseño está presente en Firefox 91 ESR, versión del navegador en el que se basa el nuevo Tor Browser 11.

Novedades más destacadas de Tor Browser 11

También relacionado con la nueva imagen y el cambio de base a la v91 ESR de Firefox, la 11ª versión del navegador Tor ha hecho retoques por todo para que nada del diseño desentone; es decir, los retoques se han hecho basándose en lo que Mozilla introdujo en Firefox 89, por lo que no hay que preocuparse porque unas cosas se vean de una manera y otras de otra. Entre estos cambios tenemos los colores, la tipografía, los botones y los iconos. Todas las novedades que Mozilla introdujo desde su anterior versión ESR también están presentes en Tor Browser 11.

En Tor Browser 11 se han desechado los servicios V2 Onion, por completo. Es algo de lo que estaban avisando desde el lanzamiento de Tor 10.5, y ese día ya ha llegado. Al actualizar, ya no se puede acceder los servicios Tor 0.4.6.8 v2 y los usuarios recibirán el error «Invalid Onion Site Address».

Pero no todos los cambios son buenos. Tor Browser 11 es una versión punto-cero (11.0), lo que significa que es una actualización mayor que aún no ha recibido correcciones. Por lo tanto, se conocen varios errores/bugs:

  • DocumentFreezer y esquema de archivos
  • Las fuentes no se renderizan.
  • Faltan funciones al iniciar por primera vez en esr91 en macOS.
  • Cambiar el método HTTP del proveedor de Blockchair Search.
  • Los vídeos de AV1 se muestran como archivos corruptos en Windows 8.1.
  • Desde la actualización a 11.0a9 algunos addons están inactivos y necesitan ser deshabilitados-rehabilitados en cada inicio.
  • El cambio de svg.disable afecta a la configuración de NoScript.
  • El navegador Chrome se rompe cuando se desactiva el modo de navegación privada.

Tor Browser ya se puede descargar desde la página web de descargas, disponible en este enlace.

from Linux Adictos https://ift.tt/3wrlU49
via IFTTT

Descubrieron una vulnerabilidad en la implementación de TIPC del kernel de Linux

Hace poco se dio a conocer la noticia de que un investigador de seguridad identifico una vulnerabilidad crítica (ya catalogada bajo CVE-2021-43267) en la implementación del protocolo de red TIPC suministrado en el kernel de Linux, que permite la ejecución remota de código con privilegios del kernel mediante el envío de un paquete de red especialmente diseñado.

El peligro del problema se mitiga por el hecho de que el ataque requiere habilitar explícitamente el soporte de TIPC en el sistema (cargando y configurando el módulo del kernel tipc.ko), lo que no se realiza de forma predeterminada en las distribuciones de Linux no especializadas.

CodeQL es un motor de análisis que le permite ejecutar consultas en el código. Desde una perspectiva de seguridad, esto puede permitirle encontrar vulnerabilidades simplemente describiendo su apariencia. CodeQL luego se activará y encontrará todas las instancias de esa vulnerabilidad.

TIPC ha sido compatible desde el kernel de Linux 3.19, pero el código que conduce a la vulnerabilidad se incluyó en el kernel 5.10. El protocolo TIPC fue desarrollado originalmente por Ericsson, está destinado a organizar la comunicación entre procesos en un clúster y se activa principalmente en los nodos del clúster.

TIPC puede funcionar tanto a través de Ethernet como a través de UDP (puerto de red 6118). En el caso de trabajar a través de Ethernet, el ataque se puede realizar desde la red local, y cuando se usa UDP, desde la red global, si el puerto no está cubierto por un firewall. El ataque también puede ser llevado a cabo por un usuario local sin privilegios en el host. Para activar TIPC, debe cargar el módulo del kernel tipc.ko y configurar el enlace a la interfaz de red mediante netlink o la utilidad tipc.

El protocolo se implementa en un módulo del kernel empaquetado con todas las principales distribuciones de Linux. Cuando lo carga un usuario, se puede usar como un conector y se puede configurar en una interfaz usando netlink (o usando la herramienta de espacio de usuario tipc, que realizará estas llamadas de netlink) como un usuario sin privilegios.

TIPC se puede configurar para operar sobre un protocolo portador como Ethernet o UDP (en el último caso, el kernel escucha en el puerto 6118 los mensajes entrantes de cualquier máquina). Dado que un usuario con pocos privilegios no puede crear tramas ethernet sin procesar, configurar el portador en UDP facilita la escritura de un exploit local.

La vulnerabilidad se manifiesta en la función tipc_crypto_key_rc y es causada por la falta de verificación adecuada de la correspondencia entre lo especificado en el encabezado y el tamaño real de los datos al analizar paquetes con el tipo MSG_CRYPTO utilizados para obtener claves de cifrado de otros nodos en el clúster en para posteriormente descifrar los mensajes enviados desde estos nodos.

El tamaño de los datos copiados en la memoria se calcula como la diferencia entre los valores de los campos con el tamaño del mensaje y el tamaño del encabezado, pero sin tener en cuenta el tamaño real del nombre del algoritmo de cifrado transmitido en el mensaje y el contenido de la clave.

Se supone que el tamaño del nombre del algoritmo es fijo, y además se pasa un atributo separado con el tamaño para la clave, y el atacante puede especificar un valor en este atributo que difiera del valor real, lo que llevará a escribir en la cola del mensaje fuera del búfer asignado.

La vulnerabilidad está corregida en los núcleos 5.15.0, 5.10.77 y 5.14.16, aunque el problema aparece y aún no se ha solucionado en Debian 11, Ubuntu 21.04/21.10, SUSE (en la rama SLE15-SP4 aún no publicada), RHEL (aún no se detalla si la solución vulnerable se ha actualizado) y Fedora.

Aunque ya se ha lanzado una actualización del kernel para Arch Linux y las distribuciones con kernels anteriores a 5.10, como Debian 10 y Ubuntu 20.04, no se ven afectadas.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3qff14H
via IFTTT