Entusiastas crearon una compilación de Steam OS 3 para instalar en cualquier pc

Hace poco se dio a conocer la noticia de que un grupo de entusiastas de Steam OS,  publicaron una versión no oficial del sistema operativo Steam OS 3, que se caracteriza por estar adaptada para su instalación en computadoras normales.

Y aunque Valve usa Steam OS 3 en las consolas de juegos Steam Deck e inicialmente prometió preparar compilaciones para hardware regular, pero el lanzamiento de las compilaciones oficiales de Steam OS 3 para dispositivos que no son Steam Deck se retrasó.

Es por ello que un grupo de entusiastas tomaron la iniciativa en sus propias manos y, sin esperar a Valve, adaptaron de forma independiente las imágenes de recuperación disponibles para Steam Deck para su instalación en equipos convencionales.

Sobre Steam OS 3 (unofficial)

Después del primer arranque, al usuario se le ofrece una interfaz de configuración inicial específica de Steam Deck (SteamOS OOBE, Out of Box Experience), a través de la cual puede configurar una conexión de red y conectarse a su cuenta de Steam. A través del menú «Cambiar al escritorio» en la sección «Encendido», puede iniciar el escritorio KDE Plasma completo.

En la versión de prueba propuesta, la interfaz de configuración inicial se ofrece una interfaz de usuario básica de Deck, asi como el cambio al modo de escritorio KDE con el tema Vapor, la configuración de límite de consumo de energía (TDP, potencia de diseño térmico) y FPS, el almacenamiento en caché proactivo de sombreadores, la instalación de paquetes desde SteamDeck espejos de repositorios de pacman, bluetooth. Para sistemas con GPU AMD, se admite la tecnología AMD FSR (FidelityFX Super Resolution) para reducir la pérdida de calidad de imagen al escalar a pantallas de alta resolución.

Los paquetes suministrados como parte del paquete se han mantenido sin cambios en la medida de lo posible. De las diferencias con las compilaciones originales de Steam OS 3, se observa la inclusión de aplicaciones adicionales, como el reproductor multimedia VLC, Chromium y el editor de texto KWrite. Además del paquete regular del kernel de Linux para Steam OS 3, se ofrece un kernel Linux 5.16 alternativo de los repositorios de Arch Linux, que se puede usar en caso de problemas de arranque.

Actualmente, solo se brinda soporte completo para sistemas con GPU AMD compatibles con las API Vulkan y VDPAU. Para trabajar en sistemas con GPU Intel, después del arranque inicial, debe volver a las versiones anteriores del servidor compuesto de Gamescope y los controladores MESA. Para los sistemas con GPU NVIDIA, debe cargar la compilación con el indicador nomodeset=1, deshabilitar el inicio de sesión de Steam Deck (elimine el archivo /etc/sddm.conf.d/autologin.conf) e instale los controladores patentados de NVIDIA.

Características principales de SteamOS 3:

  • Usa la base del paquete Arch Linux.
  • De forma predeterminada, el FS raíz es de solo lectura.
  • Mecanismo atómico para instalar actualizaciones: hay dos particiones de disco, una está activa y la otra no, la nueva versión del sistema en forma de imagen preparada se carga completamente en la partición inactiva y se marca como activa. En caso de falla, puede volver a la versión anterior.
  • Se proporciona un modo de desarrollador, en el que la partición raíz se pone en modo de escritura y brinda la capacidad de modificar el sistema e instalar paquetes adicionales utilizando el administrador de paquetes pacman para Arch Linux.
  • Soporte para paquetes Flatpak.
  • El servidor de medios PipeWire está habilitado.
  • La pila de gráficos se basa en la última versión de Mesa.

Para acelerar el lanzamiento de los juegos, se utiliza el servidor compuesto Gamescope (anteriormente conocido como steamcompmgr), que utiliza el protocolo Wayland, que proporciona una pantalla virtual y puede funcionar sobre otros entornos de escritorio.

Además de la interfaz Steam especializada, la composición principal incluye el escritorio KDE Plasma para realizar tareas no relacionadas con los juegos. Es posible cambiar rápidamente entre la interfaz Steam dedicada y el escritorio KDE.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles, asi como el avance del proyecto en el siguiente enlace.

from Linux Adictos https://ift.tt/M3LdAFl
via IFTTT

Firefox 100 ya fue liberado y esas son sus novedades

Se dio a conocer el lanzamiento de la nueva versión del popular navegador web Firefox 100, junto con una actualización de rama a largo plazo 91.9.0.

Además de las innovaciones y las correcciones de errores, Firefox 100 corrige 24 vulnerabilidades, de las cuales 21 están marcadas como peligrosas. 17 vulnerabilidades (resumidas en CVE-2022-29918 y CVE-2022-29917) son causadas por problemas de memoria, como desbordamientos de búfer y acceso a áreas de memoria ya liberadas. Estos problemas pueden conducir potencialmente a la ejecución de código malicioso cuando se abren páginas especialmente diseñadas.

Principales novedades de Firefox 100

En esta nueva versión que se presenta de Firefox 100 se implementó la capacidad de usar simultáneamente diccionarios para diferentes idiomas al revisar la ortografía y lo cual ahora puede activar varios idiomas en el menú contextual a la vez.

En la versión de Firefox 100 para Windows, la aceleración de hardware de decodificación de video AV1 está habilitada de manera predeterminada en computadoras con GPU Intel Gen 11+, AMD RDNA 2 (excepto Navi 24) y GeForce 30 cuando la extensión de video AV1 está instalada en el sistema . En Windows, las GPU Intel también tienen Superposición de video habilitada de forma predeterminada para reducir el consumo de energía al reproducir video.

En Linux y Windows, las barras de desplazamiento flotantes están habilitadas de forma predeterminada, en las que aparece una barra de desplazamiento completa solo cuando se pasa el cursor del mouse; de ​​lo contrario, con cualquier movimiento del mouse, se muestra una línea indicadora delgada que permite comprender el desplazamiento actual en la página, pero si el cursor no se mueve, entonces el indicador desaparece después de un tiempo.

Para deshabilitar las barras de desplazamiento ocultas en Windows, use la configuración del sistema operativo («Configuración del sistema> Accesibilidad> Efectos visuales> Mostrar siempre las barras de desplazamiento»), en Linux, puede usar la configuración del navegador (General> Navegación> Mostrar siempre las barras de desplazamiento).

Otro de los cambios que se destaca es que ahora el modo de imagen en imagen proporciona subtítulos cuandoel usuario mira videos de YouTube, Prime Video y Netflix, así como en sitios que usan el formato WebVTT (Web Video Text Track), como Coursera.org.

En el primer inicio después de la instalación, se agregó una verificación para verificar el cumplimiento del lenguaje ensamblador de Firefox con la configuración del sistema operativo. En caso de discrepancias, se le pide al usuario que elija qué idioma usar en Firefox.

Ademas de ello, se destaca que se agregó soporte para video de alto rango dinámico en macOS en sistemas con pantallas compatibles con HDR (alto rango dinámico).

Tambien se destaca que se ha propuesto un nuevo indicador de enfoque para los enlaces (por ejemplo, se muestra cuando se itera sobre los enlaces con la tecla de tabulación): en lugar de una línea de puntos, los enlaces ahora están enmarcados con una línea azul sólida, similar a cómo están activos los campos de formulario web. marcado. Se observa que el uso de una línea sólida simplifica la navegación para las personas con discapacidad visual.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó la capacidad de seleccionar Firefox como el visor de PDF predeterminado.
  • Rendimiento mejorado de elementos «display: grid» altamente anidados.
  • Se agregó soporte para consultas de medios de ‘rango dinámico ‘ y ‘ video-rango dinámico ‘ a CSS para determinar si hay una pantalla compatible con HDR (alto rango dinámico).
  • Se eliminó la compatibilidad con el encabezado HTTP de asignación grande no estándar.

¿Como instalar o actualizar la nueva versión de Firefox en Linux?

Los usuarios de Firefox que no hayan desactivado las actualizaciones automáticas recibirán la actualización automáticamente. Aquellos que no quieran esperar a que eso suceda pueden seleccionar Menú> Ayuda> Acerca de Firefox después del lanzamiento oficial para iniciar una actualización manual del navegador web.

La pantalla que se abre muestra la versión actualmente instalada del navegador web y ejecuta una búsqueda de actualizaciones, siempre que la funcionalidad esté habilitada.

Otra opción para actualizar, es si eres usuario de Ubuntu, Linux Mint o algún otro derivado de Ubuntu, puedes instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y 
sudo apt-get update
sudo apt install firefox

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Finalmente para aquellos que prefieren del uso de los paquetes Snap, podrán instalar la nueva versión abriendo una terminal y tecleando en ella

sudo snap install firefox

Finalmente, pueden obtener el navegador con el último método de instalación que fue añadido «Flatpak». Para ello deben contar con el soporte para este tipo de paquetes.

La instalación se hace tecleando:

flatpak install flathub org.mozilla.firefox

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.

Finalmente cabe mencionar que la rama de Firefox 101 se ha movido a la etapa de prueba beta y su lanzamiento está programado para el 31 de mayo.

from Linux Adictos https://ift.tt/a4wr6CR
via IFTTT

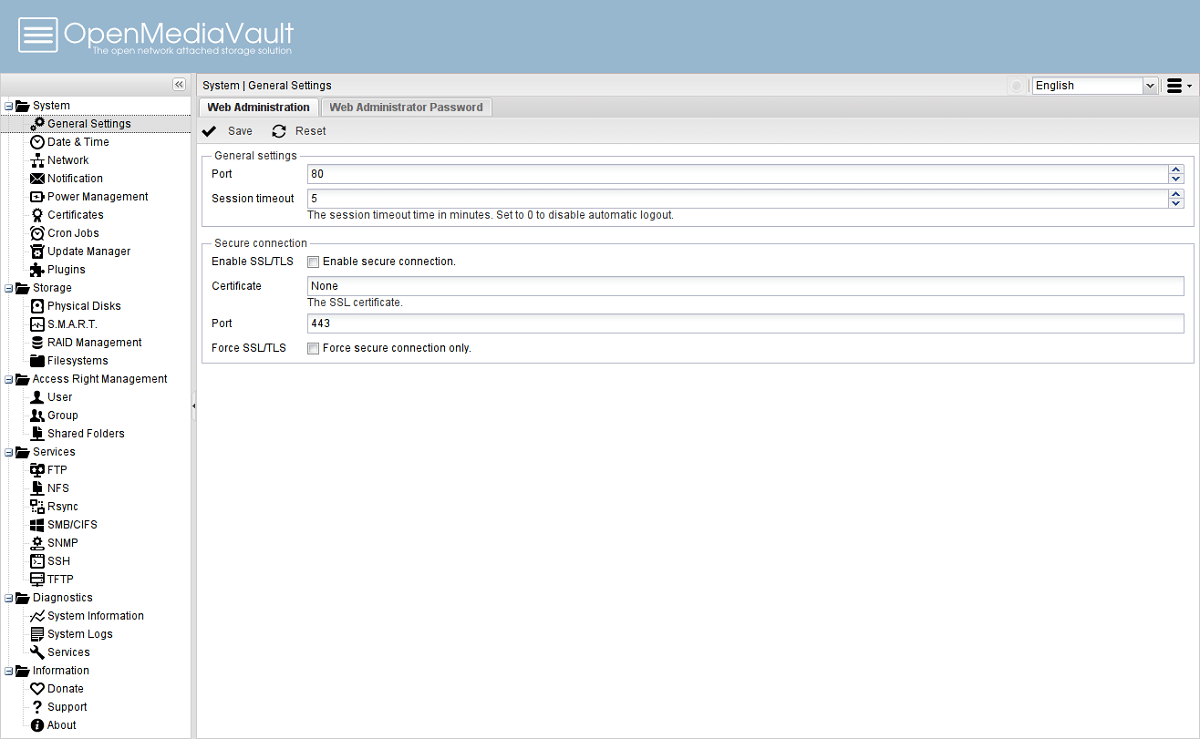
OpenMediaVault 6 llega con base en Debian 11, mejoras y mas

Después de dos años desde la formación de la última rama importante, se ha dado a conocer la liberación de la nueva versión de la distribución OpenMediaVault 6, que permite implementar rápidamente el almacenamiento en red (NAS, Network-Attached Storage).

El proyecto OpenMediaVault considera expandir el soporte para dispositivos integrados y crear un sistema flexible para instalar complementos como áreas prioritarias para el desarrollo, mientras que aprovechar las capacidades del sistema de archivos ZFS es una dirección de desarrollo clave para FreeNAS.

La interfaz de administración web de OpenMediaVault está escrita en PHP y se caracteriza por cargar datos según sea necesario usando tecnología Ajax sin recargar páginas (la interfaz web de FreeNAS está escrita en Python usando el marco Django). La interfaz contiene funciones para organizar el uso compartido de datos y separar privilegios (incluida la compatibilidad con ACL

En comparación con FreeNAS, el mecanismo para instalar complementos se ha rediseñado significativamente; en lugar de cambiar todo el firmware, OpenMediaVault se actualiza utilizando herramientas estándar para actualizar paquetes individuales y un instalador completo que le permite seleccionar los componentes necesarios durante la instalación proceso.

De los servicios básicos relacionados con la organización del trabajo del repositorio, se pueden señalar: SSH / SFTP, FTP, SMB / CIFS, cliente DAAP, RSync, cliente BitTorrent, NFS y TFTP. Puede utilizar EXT3, EXT4, XFS y JFS como sistema de archivos.

Principales novedades de OpenMediaVault 6

Está nueva versión que se presenta de la distribucion, la base de datos de paquetes se ha actualizado a Debian 11 «Bullseye».

Por la parte de los cambios que se destacan, podremos encontrar que se propone una nueva interfaz de usuario, completamente reescrita desde cero, ademas de que la interfaz web ahora muestra solo los sistemas de archivos configurados en OpenMediaVault.

Otro de los cambios que se destaca es que se agregaron nuevos complementos diseñados como contenedores aislados: S3, OwnTone, PhotoPrism, WeTTY, FileBrowser y Onedrive y que las capacidades del instalador se han ampliado, incluida la capacidad de instalar en unidades USB desde un sistema cargado desde otra unidad USB.

En lugar de un proceso en segundo plano separado, systemd watchdog se usa para realizar un seguimiento del estado, ademas de que se ha agregado una opción a la configuración de FTP para mostrar el directorio de inicio del usuario en la lista de navegación.

Tambien se destacan las herramientas extendidas para monitorear la temperatura de las unidades, ademas de que ahora se brinda la capacidad de anular la configuración SMART general para las unidades seleccionadas.

Por otra parte, en la configuración de opciones de usuario, se proporciona la capacidad de usar claves ed25519 para SSH, tambien se destaca que se agregó soporte de «papelera de reciclaje» para directorios de inicio alojados en particiones SMB y que ademas se agregó la capacidad de transferir y cambiar los derechos de acceso en una página con ACL de directorios compartidos. Para los directorios compartidos alojados en sistemas de archivos no compatibles con POSIX, se eliminó el botón para ir a la página de configuración de ACL.

De los demás cambios que se destacan de esta nueva versión de la distribucion:

  • El paquete pam_tally2 ha sido reemplazado por pam_faillock.
  • La utilidad Omv-update se reemplazó por omv-upgrade.
  • La compatibilidad con SMB NetBIOS está desactivada de forma predeterminada (puede volver a activarla a través de la variable de entorno OMV_SAMBA_NMBD_ENABLE).
  • El dispositivo /dev/disk/by-label se ha descartado porque genera etiquetas predecibles.
  • Se ha descontinuado la capacidad de instalar en paralelo con otros entornos gráficos.
  • Se deshabilitó la función de borrar los registros del sistema (los registros ahora se procesan mediante systemd journal).
  • Configuración mejorada para ejecutar tareas programadas.
  • Los servidores DNS especificados manualmente tienen mayor prioridad que los servidores DNS obtenidos a través de DHCP.
  • El proceso en segundo plano de avahi-daemon ahora solo usa las interfaces de red ethernet, bond y wifi configuradas a través del configurador de OpenMediaVault.
  • Interfaz de inicio de sesión actualizada.

Finalmente si estás interesado en poder conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

Descarga

Para quienes estén interesados en obtener las imágenes de instalación de OpenMediaVault, pueden hacerlo desde su sitio web oficial.

El enlace es este. 


from Linux Adictos https://ift.tt/dSVCiqz
via IFTTT

Ya disponible Apache OpenOffice 4.1.12

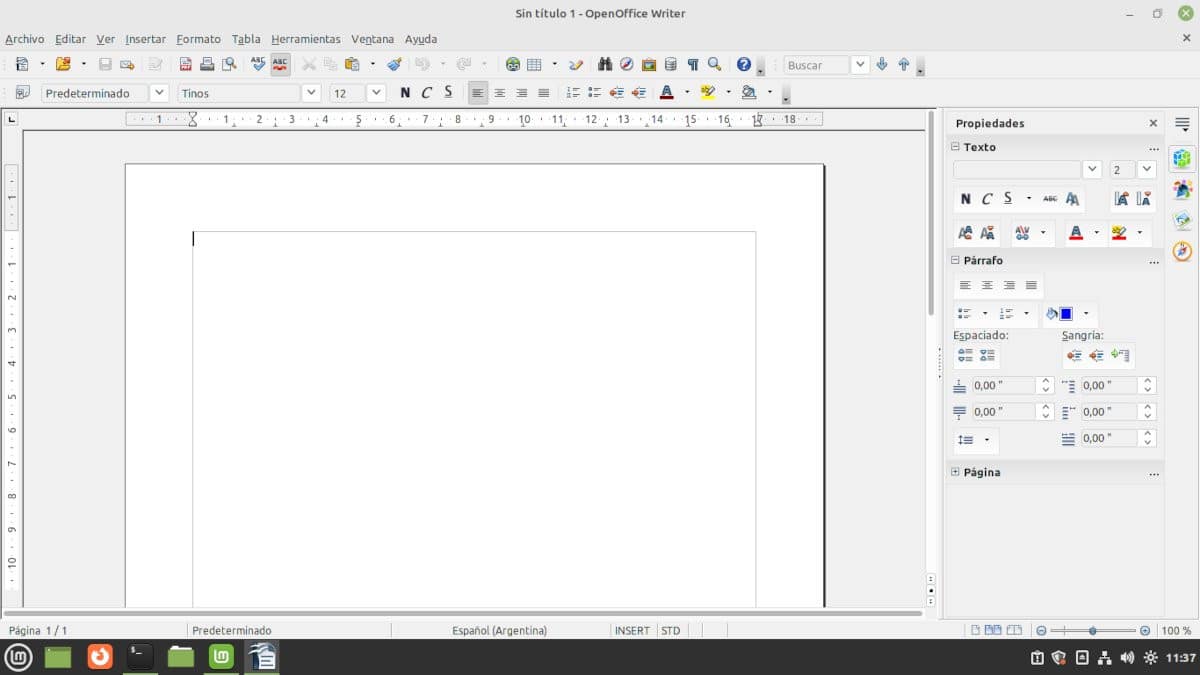
Vista de OpenOffice Writer

OpenOffice Writer tiene una interfaz de usuario más sencilla.

Sin que nadie entienda demasiado bien por qué se toma la molestia, el proyecto Apache OpenOffice se complace en anunciar el lanzamiento de Apache OpenOffice 4.1.12. Según se informó, esta versión está dedicada a Jörg Schmidt, al que definieron como un valioso colaborador que falleció repentinamente el año pasado.

En este caso se trata de una versión de mantenimiento y, según las notas de lanzamiento incorpora mejoras.

Ya disponible Apache OpenOffice 4.1.12

Voy a dejar mi opinión de lado hasta el final y reproducir las notas de lanzamiento para que ustedes saquen sus propias conclusiones. Como siempre, tienen el formulario de comentarios para decir lo que quieran.

Wakefield, DE – 04 de mayo de 2022 – Apache OpenOffice, una suite de productividad de documentos de oficina líder y de código abierto líder, anunció hoy Apache OpenOffice 4.1.12, como siempre disponible en 41 idiomas para Windows, macOS y Linux.

Veamos las notas de lanzamiento:

Observaciones generales

Apache OpenOffice 4.1.12 es una versión de mantenimiento que incorpora otras correcciones de errores y pequeñas mejoras. Se recomienda a todos los usuarios de Apache OpenOffice 4.1.11 o anteriores que se actualicen.

Mejoras y correcciones

  • Zoom en la vista previa de la página: los valores negativos se trataban como factor máximo.
  • El cuadro de selección de archivos se veía demasiado pequeño en el navegador.
  • Corrección en las traducciones.
  • Mejoras en la barra lateral.

Solución de errores

  • Búsqueda en cadenas con formato de fecha.
  • El renderizado de la profundidad de extrusión de las formas personalizadas era erróneo.

Soporte de idiomas

  • No hay nuevas traducciones ni actualizaciones de las que existen.
  • No hay nuevos diccionarios.
  • Se actualizó el diccionario para el inglés de Gran Bretaña.

Sistemas operativos para los que pueden descargarse binarios

  • Windows.
  • macOS
  • Linux 32 bits.
  • Linux 64 bits.

Problemas conocidos

Para usuarios de macOS:

La utilidad Gatekeeper de macOS podría identificar a Apache OpenOffice como software malicioso. Esto puede solucionarse de dos formas:

  • Para macOS hasta la versión 10.11 «El Capitán»: Hay un procedimiento establecido en el siguiente enlace para permitir que se ejecuten las aplicaciones no instaladas desde la tienda de aplicaciones.
  • Para macOS 10.12 «Sierra» y superior: En el Finder, hacer Control-clic o clic con el botón derecho en el icono de la app. Seleccionar Abrir en la parte superior del menú contextual que aparece. Hacer clic en Abrir en el cuadro de diálogo. Si se le pide, introducir un nombre y una contraseña de administrador. Esto es necesario sólo la primera vez que inicie Apache OpenOffice.
  • Debido a un error conocido en Oracle Java, las instalaciones de Apache OpenOffice en macOS que no tengan instalada la versión heredada de Apple Java 6 no podrán reconocer Oracle Java 7, 8 y quizás 9.

Para usuarios de Windows

  • Apache OpenOffice es compatible con Java 8 (32 bits), que es la configuración recomendada; pero (sobre todo en Windows de 64 bits) es posible que se reciban advertencias sobre que la versión de Java es defectuosa. En ese caso, habrá que descargar e instalar el Redistribuible de Microsoft Visual C++ para Visual Studio 2015, 2017 y 2019.
    NOTA: DEBE tener un entorno de ejecución de Java (JRE) de 32 bits incluso en una máquina de 64 bits.

Mi opinión

Que algo se pueda hacer no implica que debe hacerse. A esta altura, tanto LibreOffice como las opciones privativas o Google Docs y la versión online de Microsoft Office, superan hace rato las prestaciones de Apache OpenOffice. Nadie sabe demasiado bien lo que pasó al interior del proyecto cuando Oracle compró Sun, pero debe haber sido lo suficientemente grave porque, el encono parece ser el único sustento de un proyecto que atrasa por lo menos diez años.

No me opongo (Al contario, me encantaría) una suite ofimática de código abierto que le compitiera de igual a igual a LibreOffice. Pero, que fuera algo al estilo de Brave contra Firefox. Es decir, desde una base de código y una perspectiva diferente.

Lamentablemente, los recursos dedicados a los proyectos de código abierto comunitario tienen un límite y, estoy seguro que enfocándose en otra cosa. los participantes en OpenOffice podrían hacer aportes valiosos.

from Linux Adictos https://ift.tt/bPv7xCM
via IFTTT

¿Qué distribución es la nueva Ubuntu?

Pregunta

Nos preguntamos y le preguntamos a los lectores ¿Cuál es la nueva Ubuntu?

Durante mucho tiempo Ubuntu fue la distribución que la mayoría recomendábamos a la hora de aconsejar a quienes deseabas iniciarse en la plataforma. Cierto que había algunos odiadores que reaccionaban como Drácula ante el ajo. Pero, en general el consenso existía.

Desde el lanzamiento de Unity para acá, diversas decisiones de Canonical fueron alejando a Ubuntu de las preferencias de los usuarios y, aunque sigue conservando su popularidad, en las listas de distros recomendadas para principiantes no suele figurar muy seguido.

Es por eso por lo que se me ocurrió preguntarme y preguntarles a los lectores. ¿Cuál es la nueva Ubuntu? Es decir, cuál es la distribución que creen que es la más recomendable para los nuevos usuarios. El formulario de comentarios está a su disposición.

¿Qué distribución es la nueva Ubuntu?

Sin establecer un orden de preferencia en particular, esta es mi lista:

Ubuntu

La versión 22.04 de Ubuntu logra una excelente integración con el escritorio GNOME, que a su vez alcanzó un punto de madurez con la versión 40 de la rama 3. Cierto es que los usuarios experimentados pueden oponer reparos a algunas decisiones como el poner a Snap como formato predeterminado para los programas preinstalados como Firefox, pero los usuarios novatos no notarán la diferencia.

El instalador sigue siendo el más fácil del mundo Linux, haciendo que la configuración del arranque dual con Windows no presente mayores dificultades y, un dato importante, la mayor parte de tutoriales disponibles se basan en Ubuntu.

Manjaro Linux

Si no me ganara la vida produciendo contenidos, probablemente esta sería mi distribución de cabecera. Tiene un instalador muy fácil de entender y dispone de una amplia base de software no solo por estar basada en Arch Linux sino además por tener soporte de movida para los formatos de paquetes Snap y Flatpak.

Manjaro nos da la opción de instalar los controladores privativos para nuestro hardware y los codecs necesarios para reproducir contenido multimedia. Además, nos permite olvidarnos de tener que reinstalar cada seis meses dado que funciona con la modalidad Rolling Release de actualización continua.

KDE Neon

Entre las distribuciones que tienen la posibilidad de ser la nueva Ubuntu, sin dudas están aquellas basadas en Ubuntu que no están bajo el control de Canonical.

KDE Neon está basada en una versión estable de Ubuntu, pero incluye las últimas versiones del software del proyecto KDE. Tal vez no debería estar en esta lista, ya que solo se interesa en el software de KDE, pero por otra parte esto simplifica las cosas para los nuevos usuarios que no tienen que complicarse con la variedad de opciones.

Pop!_OS

Creado originalmente por un fabricante de computadoras para sus equipos con Linux, está basada en Ubuntu y viene con una versión personalizada de GNOME con características propias.

Pop!_OS proporciona una navegación rápida, una organización sencilla del espacio de trabajo y un flujo de trabajo fluido y cómodo.

Elementary OS

Otra distribución basada en Ubuntu. Pero, con su propio entorno de escritorio que recuerda en cierta forma al de macOS.

No trae muchas aplicaciones preinstaladas, pero desde su gestor de aplicaciones, los usuarios pueden descargar todo lo que necesiten. Varias de ellas están modificadas para encajar con el aspecto del sistema operativ

Linux Mint

Esta es la primera alternativa en la que piensan todos cuando abandonan Ubuntu. Aunque basada en ella, desde hace tiempo vienen siguiendo un camino propio incluyendo su propio escritorio (Cinnamon) y todo un ecosistema de aplicaciones diseñadas especialmente para la distribución.

Además de Cinnamon se puede utilizar el escritorio Mate y el escritorio XFCE. También tienen una distribución basada en Debian.

Soy nuevo ¿Cuál instalo?

Es algo que depende de muchos factores.  Algunos son:

  • Recursos de hardware: Si tienes un equipo antiguo, cualquiera de las distribuciones mencionadas que usen el escritorio Mate o LXQt.
  • Preferencias: Si estás buscando un escritorio más parecido a Windows, los escritorios Cinnamon o KDE te pueden brindar una experiencia más parecida.
  • Nivel de intrepidez: ¿Quieres algo listo para usar o que te obligue a investigar? Manjaro o Ubuntu te dejan algún margen para hacer cosas manualmente.

from Linux Adictos https://ift.tt/C2NilSx
via IFTTT

Tails 5.0 ha llegado basado en Debian 11 y Kleopatra, entre otras novedades

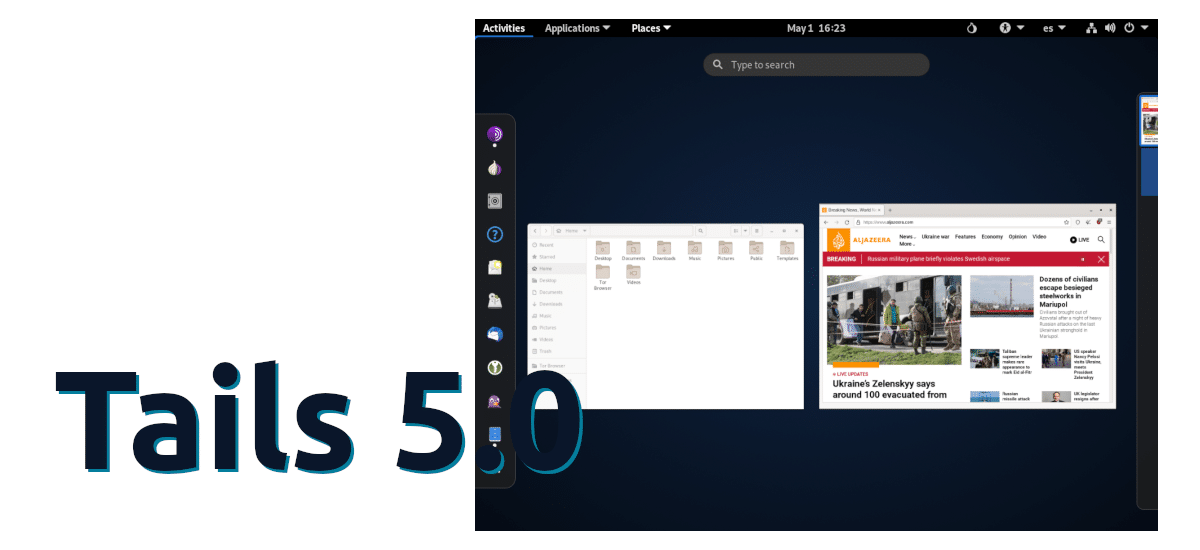
Tails 5.0

Tras la v4.28 que llegó hace menos de un mes, ya tenemos nueva versión de este sistema operativo destinado a la anonimidad. En esta ocasión, lo que está disponible desde hace unas horas es Tails 5.0, la primera entrega en basarse en Debian 11 «Bullseye». La última versión del sistema en el que se basan otros tan populares como Ubuntu llegó el agosto pasado, y entre sus novedades tuvimos que subió el kernel a Linux 5.10, en aquel momento el último LTS.

Pero que esté basado en Debian 11 es sólo uno de sus puntos llamativos. Entre otros que no llaman tanto la atención tenemos que ahora usan Kleopatra como nueva utilidad para sustituir a OpenPGP, también conocido como Seahorse, para gestionar contraseñas. El motivo de este cambio es que OpenPGP ya no está en desarrollo activo, por lo que era difícil mantenerlo en Tails 5.0 y versiones futuras.

Novedades más destacadas de Tails 5.0

  • La función de Software Adicional del Almacenamiento Persistente está activada por defecto para hacer más rápida y robusta la configuración de su primer paquete de software adicional.
  • Ahora puede utilizar el resumen de Actividades para acceder a ventanas y aplicaciones. Para acceder al resumen de Actividades, se puede usar una de las siguientes opciones, con las que se podrán ver las ventanas y aplicaciones en la vista general:
    • Hacer clic en el botón Actividades.
    • Llevar el puntero del ratón a la esquina superior izquierda.
    • Pulsar la tecla Meta del teclado.
  • Software incluido:
    • Tor Browser 11.0.11.
    • GNOME 3.38 (antes era 3.30).
    • Update Mat 0.12.
    • Audacity 2.4.2. Como en el resto de distribuciones, no se incluye nada superior por la adquisición de Muse Group y su nueva política de recoger telemetría.
    • Utilidad de Discos 2.10.22.
    • Inkscape 1.0.
    • LibreOffice 7.0.
  • Soporte para imprimir y escanear sin drivers.
  • Corregido el problema al desbloquear volúmenes VeraCrypt con contraseñas muy largas.
  • Lista completa de cambios, aquí.

La nueva imagen ISO ya se puede descargar desde este enlace. NO están soportadas las actualizaciones automáticas. Para actualizar manualmente hay que seguir las instrucciones que explican aquí.

from Linux Adictos https://ift.tt/zRxJkbS
via IFTTT

elementaryOS 7.0 empieza su desarrollo, ahora que Ubuntu 22.04 ha sido lanzado y los problemas internos se han resuelto

elementaryOS 7.0

Después de resolver unos problemas internos que terminaron con Cassidy en Endless OS y Danielle como única propietaria del proyecto, parece -y esperamos- que todo va volviendo a la normalidad. Así empieza la CEO su artículo de actualizaciones de abril de 2022, justamente diciendo que este tipo de artículos han vuelto y están operando como de normal. También es normal que sigan con el desarrollo de la versión actual de su sistema operativo, pero ya están preparando las cosas para lanzar elementary OS 7.0.

En cuanto a la v6.1, ha habido actualizaciones como que los ajustes permiten elegir ahora que la tecla súper (o META o Windows) abra la vista de la multitarea, o aumentar/disminuir la tasa de refresco IMAP desde los ajustes de las cuentas en línea. El gestor de ventanas ha recibido varias correcciones, entre las que se incluyen más precisión al elegir el color de acento en el selector de ventanas o una mejor gestión de la selección de las mismas más allá del mismo selector.

elementary OS 7.0 se basará en Ubuntu 22.04

Sobre elementary OS 7.0, Danielle dice:

Ahora que Ubuntu 22.04 ha sido liberado, estamos listos para terminar el desarrollo de elementary OS 7 y sacarlo a la luz. Sólo hay un puñado de cosas que quedan por terminar y que puedes seguir en nuestro tablero del proyecto OS 7 en GitHub. En este momento no hay una fecha concreta de lanzamiento; como es habitual, podremos lanzarlo cuando las tareas pendientes en el tablero de lanzamiento se hayan completado. En otras palabras, si quieres que el lanzamiento llegue antes, puedes participar y hacer que eso suceda.

Así que no dan un plazo para el lanzamiento de la versión estable, pero sí han revelado el nombre en clave de elementary OS 7.0, Horus, y que las diferencias con respecto a 6.1 serán modestas. Aún así, continúa, se espera que vayan llegando nuevas funciones conforme vaya avanzando el año.

También han adelantado que no darán el salto a Wayland durante este ciclo porque quieren hacer el cambio en elementary OS 8.0, cuando lo tengan todo en mejor forma. Aún falta tiempo para eso, y en las próximas semanas anunciarán el lanzamiento de Horus.

from Linux Adictos https://ift.tt/DTctwnf
via IFTTT

Qué es ClamTK y cuándo deberías instalarlo

ClamTK

ClamTK es la interfaz gráfica para controlar el antivirus de código abierto ClamAV

¿Los productos responden a una necesidad o la crean? Aunque el consenso dentro de la comunidad es que Linux no necesita un antivirus, alguien se tomó la molestia de desarrollarlos. De hecho, hay bastantes alternativas tanto gratuitas y de código abierto como comerciales.

En este artículo vamos a ver qué es ClamTK, la interfaz gráfica para ClamAV,  una solución antivirus de código abierto y cuándo deberías instalarla.

¿Necesitamos un antivirus en Linux?

Durante mucho tiempo los linuxeros nos convencimos de que éramos inmune al código malicioso. Sin embargo, en los últimos años debimos cambiar de opinión.  Los ataques contra Linux vienen aumentando desde 2016 y casi un tercio del malware se dirigen a este sistema operativo.

En parte, este aumento de los ataques es porque grandes organizaciones se volcaron a Linux como un sistema fiable capaz de realizar tareas criticas para los servidores corporativos de manera más eficiente y a un menor costo que sus contrapartes privativas.  De ahí que se transformara en un objetivo legítimo para los atacantes ya que los datos que almacenan y las redes que soportan son enormemente valiosos.

Algunas vulnerabilidades aprovechadas por los atacantes son:

Uso de lenguajes multiplataforma

El uso de aplicaciones multiplataformas como las programadas en Java (que corre bajo una máquina virtual) es una fuente de entrada del software malicioso.  SI estas aplicaciones trabajan con datos sensibles, no importa que sistema operativo estés utiizando.

Uso de gestores de contenidos

Linux es el sistema operativo mayoritario en servidores. Y en muchos servidores se usan gestores de contenido como Drupal y WordPress. Estas herramientas suelen instalarse con un alto grado de permisos incluyendo el acceso de escritura FTP. Para ampliar funciones, estos gestores de contenidos suelen utilizar complementos de terceros que suelen tener un alto costo por lo que muchos irresponsables suelen descargarlos de fuentes alternativas. Y, aunque se descarguen desde sitios oficiales no se pueden descartar errores de programación que causen vulnerabilidades.

Portador asintomático

No hay nada que impida que un ordenador con Linux contagie malware a sistemas vulnerables. Las computadoras con Linux reciben y envían correos electrónicos con archivos adjuntos que pueden estar infectados.

No estar al día con las actualizaciones

En el caso de servicios comunes como Apache y FTP, mantener una actualización periódica es tan vital como respirar para los seres vivos.  Las actualizaciones periódicas reducen los riesgos, pero muchas personas a menudo ven estas tareas críticas como pérdida de tiempo e ignoran las notificaciones que les solicitan hacerlo. Otras veces es porque las actualizaciones obligarían a dejar de usar programas que dejarían de ser compatibles.

Uso de Samba

Samba es una suite de programas que permiten integrar Windows y Linux en una misma red.  Cuando se usa Samba, los recursos compartidos de Linux se ven y comportan como cualquier otro recurso compartido de Windows. Es decir que ya no funcionan los permisos de Linux. Las herramientas de seguridad de Windows no están preparadas para detectar software malicioso para otras plataformas.

Cuando se utilizan las herramientas de Windows para escanear el contenido de los recursos compartidos de Linux a través de una red se corre el riesgo de dejar el tráfico expuesto. En el caso de equipos usados en empresas, algunos de los ataques más dañinos fueron realizados por empleados descontentos que buscaban hacer daño o que buscaban obtener un beneficio económico.

Aumento de la complejidad del sistema

Con el uso de tecnología como contenedores y virtualización, es posible tener varias versiones de un sistema operativo o varios sistemas operativos instalados al mismo tiempo. Es por eso, que a menos que se tenga instalada una herramienta automatizada para gestionarlos, es imposible seguirles la pista a las actualizaciones. De ahí que aumenten los riesgos de seguridad.
Caricatura de un delincuente informático

A medida que las empresas confiaron más en Linux para su infraestructura, los atacantes lo convirtieron en un objetivo.

Mala definición de roles y privilegios

Linux tiene un claro sistema de roles y privilegios que deben ser cuidadosamente respetados. El usuario Root es el que tiene poder para acceder a cualquier lugar y hacer cualquier modificación dentro del sistema. Hay algunos usuarios que sin ser Root cuentan con los mismos privilegios.

Los usuarios normales tienen vedados el acceso a determinadas partes sensibles del sistema, pero, con respecto a las partes en las que tienen acceso existen también distintas restricciones a lo que pueden hacer.

La regla es asignar a cada usuario solo los privilegios que se necesitan, pero, porque lleva mucho tiempo, es complejo o no se tienen los conocimientos suficientes, muchas veces esas reglas no se respetan.

Falta de capacitación de los administradores de sistemas

Los administradores de sistemas capacitados no abundan y, son caros. Muchas veces se contratan a personas sin los conocimientos suficientes y que están sobrecargadas de trabajo. Aún en los casos de profesionales, suelen atarse a determinadas tecnologías sin verificar que sean las adecuadas en cada caso.

Qué es ClamTk
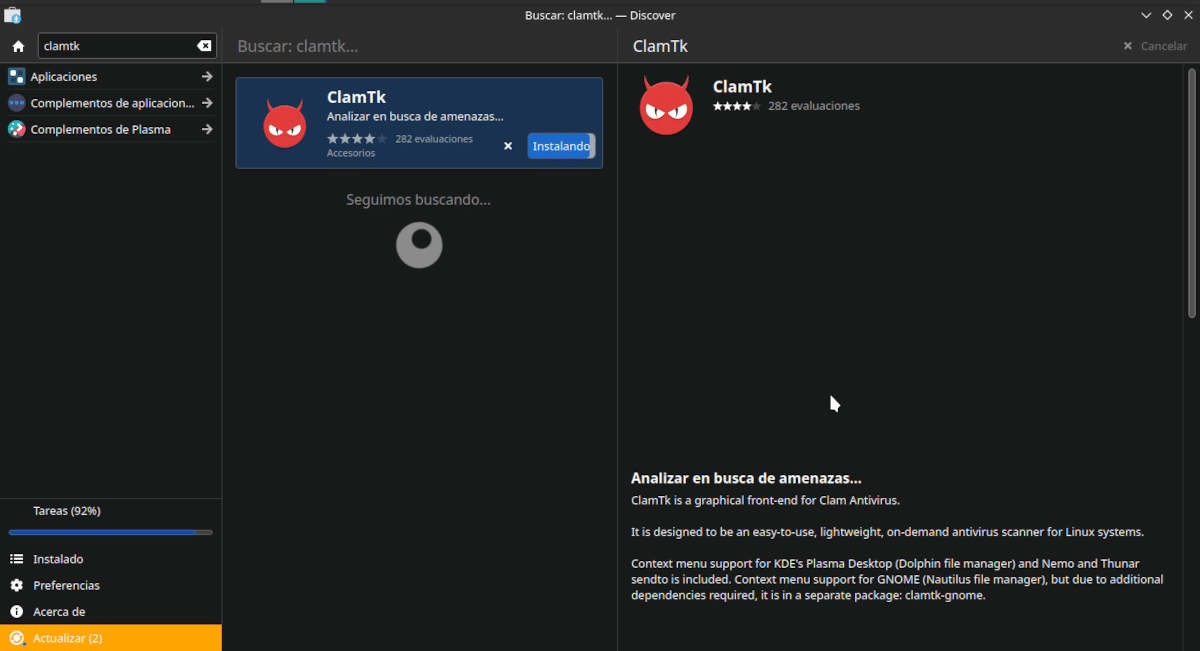
Instalación de ClamTK

ClamTK puede instalarse desde el Centro de Software de las principales distribuciones Linux

Es cierto que casi todo lo que menciono arriba se refiere a servidores y grandes redes corporativas. También que la mayor parte de la información sobre la necesidad de instalar antivirus en Linux proviene precisamente de desarrolladores de antivirus para Linux. Déjenme citar un párrafo de una web cuyo nombre evitaremos.

No todas las soluciones antivirus son iguales. Como se ha mencionado anteriormente, los antivirus nativos para Linux son superiores a una solución basada en Windows. Pero hay grandes diferencias entre las herramientas antivirus nativas que debe tomarse el tiempo de investigar para hacer la elección correcta para su organización. Por ejemplo, las soluciones de código abierto pueden atraer a los usuarios a primera vista porque se anuncian como gratuitas. Sin embargo, los requisitos de mantenimiento y configuración son más complejos y cuestan más tiempo y esfuerzo a los equipos de seguridad. Otros factores críticos como la facilidad de uso, el rendimiento, las tasas de detección, el soporte, la escalabilidad y la gestión centralizada también deben considerarse cuidadosamente antes de tomar una decisión.

Vuelvo a la pregunta del principio del artículo ¿Los productos responden a una necesidad o la crean? Lo del aumento de las vulnerabilidades es cierto. También lo es que en equipos monousuarios donde se aplican las instalaciones frecuentemente y se instalan programas desde los repositorios oficiales, no debería haber problemas.  Mucho menos si no abres archivos adjuntos.

De todas maneras, no está demás tomar precauciones y aquí entra ClamTK

ClamTK es la interfaz gráfica del antivirus de código abierto ClamAV.  Este es una tecnología de código abierto para la detección de troyanos, virus, malware y otras amenazas maliciosas.

Características de ClamAV

  • Escaneo usando la línea de comando o con interfaz gráfica (Instalando ClamTK)
  • Filtrado de correo electrónico.
  • Actualizador de base de datos de amenazas y firmas digitales con posibilidad de hacerlo mediante scripts.
  • Actualización varias veces al día de la base de datos de amenazas.
  • Soporte para todos los formatos de correo electrónico.
  • Soporte integrado para varios formatos de archivo, incluyendo ZIP, RAR, Dmg, Tar, GZIP, BZIP2, OLE2, Cabinet, CHM, BinHex, SIS y otros.
  • Soporte integrado para ejecutables ELF y archivos ejecutables portátiles empaquetados con UPX, FSG, Petite, NsPack, wwpack32, MEW, Upack y ofuscados con SUE, Y0da Cryptor y otros.
  • Soporte incorporado para formatos de documentos populares, incluyendo archivos de MS Office y MacOffice, HTML, Flash, RTF y PDF.

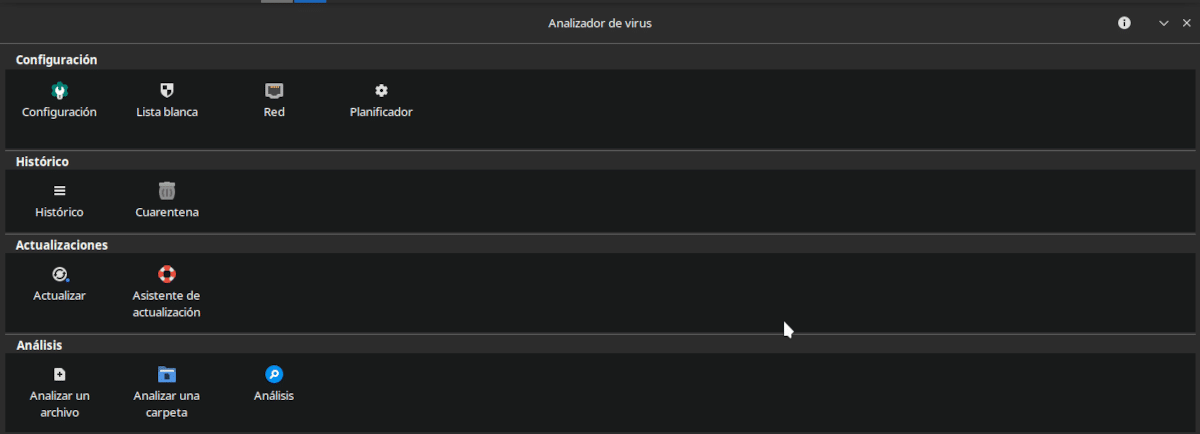
Si algo se puede decir de ClamTK es que su interfaz es más utilitaria que bonita. Apenas las funciones ordenadas por rubro y representadas con un icono.  Cuando posamos el puntero sobre cada icono nos muestra una breve explicación de las características de cada función. Sin embargo, no es demasiada intuitiva y requiere un poco de investigación o estar familiarizado con el uso de antivirus.
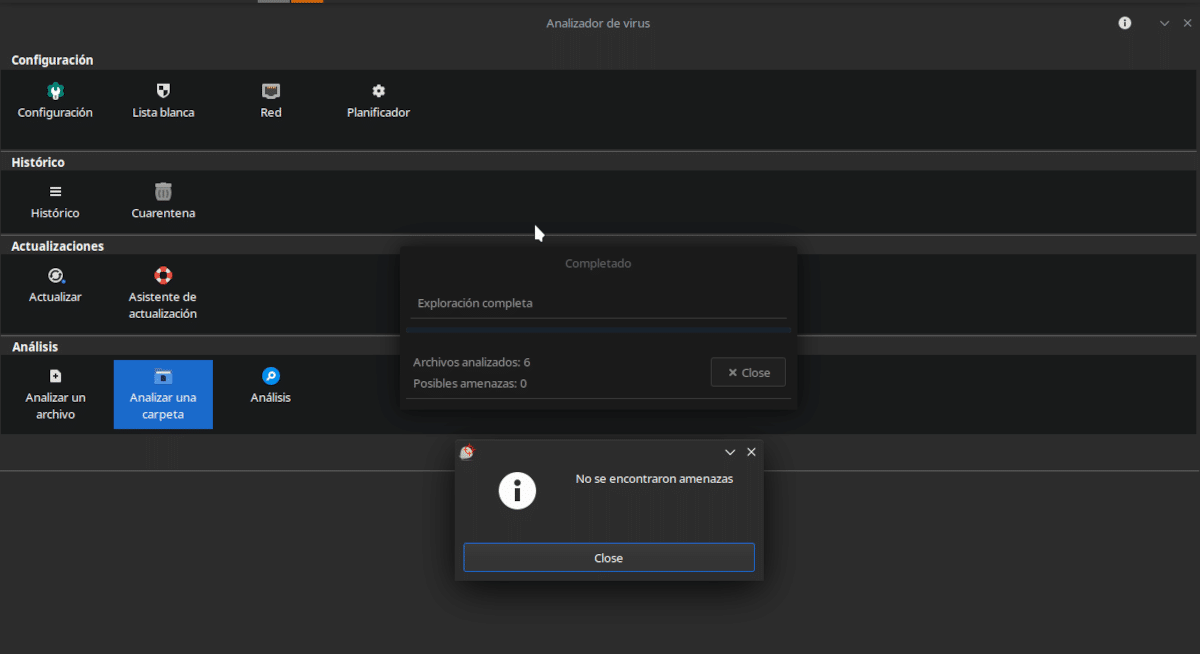
Análisis de virus con ClamTK

ClamTK nos permite analizar archivos y carpetas, tanto en forma manual como automática.

Las diferentes opciones de ClamTK son:

  • Configuración: Determina qué y cómo se escanea.
  • Lista blanca: Determina que no se considera una amenaza.
  • Red: Le da a ClamAV los privilegios para acceder a Internet.
  • Análisis: Determina la hora en la que se hace el análisis o se actualiza la base de datos.
  • Histórico: Muestra los análisis anteriores.
  • Cuarentena: Permite restaurar o eliminar los archivos aislados.
  • Actualizaciones: Permite revisar las actualizaciones instaladas y el modo de actualización.
  • Asistente de actualización: Permite determinar el modo como se reciben las actualizaciones.
  • Analizar un archivo: ¿En serio tengo que explicarlo? Se selecciona un archivo dentro del explorador y se pulsa en OK.
  • Analizar una carpeta: Lo mismo, pero con carpetas.
  • Análisis: Muestra los resultados del análisis de un archivo.

En mi opinión, ClamTK (disponible en los repositorios de todas las distribuciones Linux) no aprovecha todas las capacidades de ClamAV, pero, para su uso en equipos domésticos es lo suficientemente flexible. Recordemos que cualquiera de nosotros interactúa con contenidos multimedia y abrimos archivos adjuntos que recibimos en correos electrónicos o servicios de mensajería. Aunque no infecten nuestro equipo, siempre podemos impedir que lo hagan con el de otra persona.

Yo siempre hago la comparación con el cuento de los 3 cerditos. El lobo se las arregló para entrar en las dos primeras casas. Y, si se hubiera tomado su tiempo, lo hubiera conseguido con la tercera.

from Linux Adictos https://ift.tt/uW2Paxj
via IFTTT

Steam ha aumentado base de usuarios de Linux en abril


Steam

En las últimas semanas/meses he tenido tímidas conversaciones con compañeros en las que les hablo de lo bueno de Linux. Sencillamente, funciona mejor en la mayoría de casos, pero no quiero mentir a nadie y, cuando me hablan de programas que sólo están en Windows o cuando una de sus principales aficiones son los videojuegos, pues ya me callo. Ni siquiera recomiendo un Mac, donde hay más títulos disponibles. Pero lo cierto es que las cosas están cambiando en los últimos meses, y todo es gracias a Steam.

Valve ha publicado los últimos datos de cuota de mercado, los que corresponden a abril. La Steam Deck, la nueva consola de la compañía, está disponible desde hace dos meses, por lo que es interesante mirar estos datos ahora porque se puede ver si la base de usuarios de Linux aumenta, y si lo hace ahora puede tener que ver con el nuevo dispositivo de Valve.

Steam en Linux destaca más en Ubuntu

Valve aún no ha ofrecido datos sobre la base de usuarios de Linux que juegan desde la Steam Deck, pero llama la atención que en marzo los usuarios de Linux fueran el 1%, que en abril sean el 1.14% y que un 0.14% sean usuarios de Arch Linux. Es aquí donde recordamos que SteamOS 3 se basa en Arch Linux, por lo que, aunque sea un poco, seguro que tiene algo que ver.

La lista del Top 5 quedaría así:

  • Total de Linux: 1.14%.
  • Ubuntu: 0.16%.
  • Arch Linux: 0.14%, pero ha subido un 0.02% en el último mes. Poco para achacárselo a la Steam Deck, pero ahí está la subida.
  • Manjaro Linux: 0.13%.
  • Linux Mint 20.3: 0.07%.
  • Ubuntu 21.10: 0.06%.

De los 5 primeros, en realidad hay dos sistemas operativos: Ubuntu y Arch Linux, ya que hay dos versiones que desarrolla directamente Canonical, está Linux Mint y el otro es Manjaro, basado en Arch.

Y para terminar este artículo tenemos que decir algo que ya se sabe: Windows se queda con un 96.31%, y macOS con un 2.55%. Teniendo en cuenta la compatibilidad con macOS, estar un poco por debajo de la mitad no parece mucho. Aún así, se espera que las cosas aún mejoren más, gracias a la Steam Deck y a Proton, pero siempre lejos del soporte y cuota de mercado que se queda Windows.

from Linux Adictos https://ift.tt/twLMvXI
via IFTTT

Trinity R14.0.12 ya fue liberado y llega con mayor soporte

Trinity Desktop

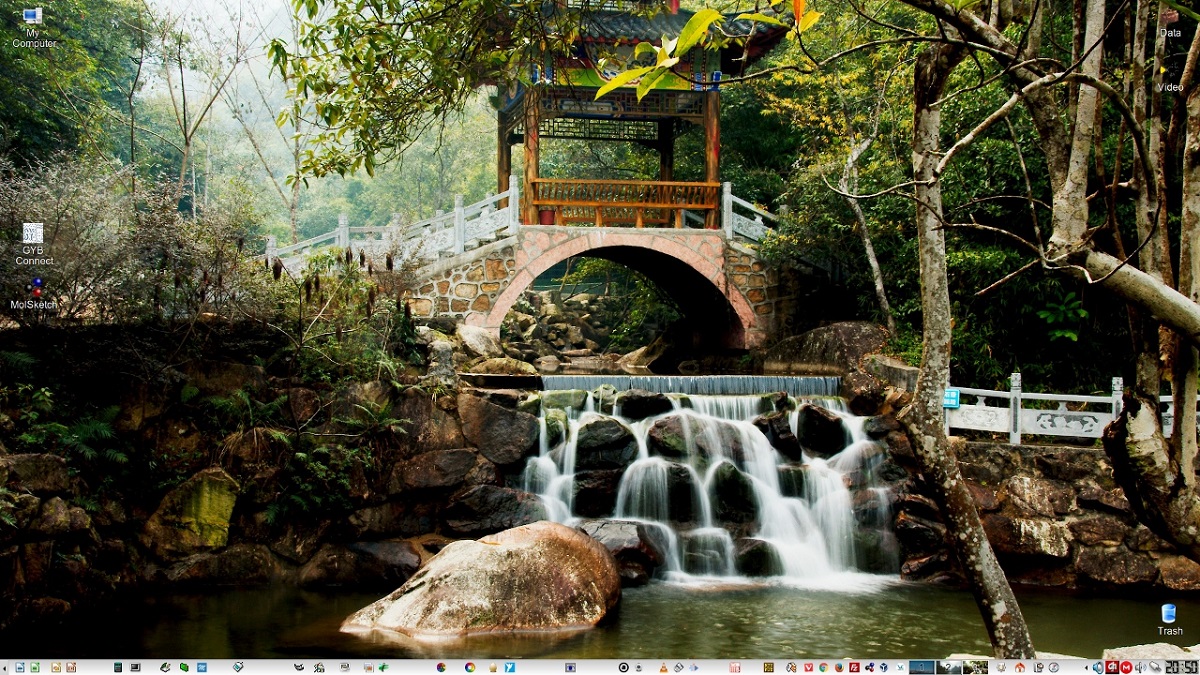
Se ha lanzado el entorno de escritorio Trinity R14.0.12, continuando el desarrollo del código base KDE 3.5.x y Qt 3. Para quienes desconocen de Trinity, deben saber que este es un entorno de escritorio que presenta sus propias herramientas para administrar los parámetros de la pantalla, una capa basada en udev para trabajar con el equipo, una nueva interfaz para configurar el equipo, una transición al administrador compuesto Compton-TDE (una bifurcación de Compton con extensiones TDE), un configurador de red mejorado y mecanismos de autenticación de usuarios.

El entorno Trinity se puede instalar y utilizar al mismo tiempo que las versiones más actuales de KDE, incluida la capacidad de utilizar aplicaciones KDE ya instaladas en el sistema en Trinity. También existen herramientas para la correcta visualización de la interfaz de los programas GTK sin romper el estilo de diseño uniforme.

Principales novedades de Trinity R14.0.12

En esta nueva versión que se presenta del entorno se destaca el soporte implementado para PolicyKit, ademas de que se agregó el servicio Polkit-agent-tde DBus que proporciona un agente de autenticación para Polkit utilizado para autenticar una sesión de usuario en Trinity. Para los desarrolladores de aplicaciones se ha preparado la librería Polkit-tqt, que permite utilizar la API de PolicyKit a través de una interfaz estilo TQt.

Otro de los cambios que se destaca, es que se ha agregado un componente tdemarkdown con una implementación de un visor de documentos Markdown integrado en una aplicación amiga. Se mejoró el emulador de terminal Konsole, se agregó una opción para controlar la transparencia y Quanta, un entorno integrado para el desarrollo web, ahora es compatible con HTML 5.

De los demás cambios que se destacan de esta nueva versión:

  • El editor visual VPL (Visual Page Layout) agrega soporte para caracteres complejos (por ejemplo, con acentos) y teclas silenciosas.
  • Se agregó soporte para certificados Let’s Encrypt a KSSL.
  • Kxkb implementa un fondo transparente para la etiqueta en la bandeja del sistema.
  • Sip4-tqt ha agregado soporte inicial para Python 3.
  • Mejora de la comunicación entre tdm y plymouth.
  • Tdebase ha agregado un backend dispwin (basado en el sistema de administración de color Argyll ) para instalar perfiles ICC.
  • Transferencia continua de paquetes al sistema de compilación CMake. Los requisitos mínimos de la versión de
  • CMake se elevaron a 3.1. Algunos paquetes han eliminado el soporte para automake.
  • El código puede usar características del estándar C++11.
  • Se agregó soporte para Ubuntu 22.04.
  • Soporte mejorado para Gentoo Linux.
  • Finalizó el soporte para Debian 8.0 y Ubuntu 14.04.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Trinity desktop en Linux?

Para quienes estén interesados en poder instalar este entorno de escritorio en sus sistemas, pueden seguir las instrucciones que compartimos a continuación.

Para quienes sean usuarios de Ubuntu, Linux Mint o cualquier derivado de estos, lo primero que vamos a hacer es añadir el repositorio del entorno a nuestro sistema, por lo que para ello vamos a abrir una terminal en el sistema y vamos a teclear lo siguiente:

echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-r14.0.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity.list
echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-builddeps-r14.0.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity-builddeps.list

Ya añadido el repositorio al sistema, en acto seguido vamos a descargar e importar al sistema la llave publica con el siguiente comando:

wget http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-keyring.deb
sudo dpkg -i trinity-keyring.deb

Después de ello vamos a proceder a actualizar nuestro listado de paquetes y repositorios con:

sudo apt-get update

Finalmente vamos a realizar la instalación del entorno en nuestro sistema con:

sudo apt-get install kubuntu-default-settings-trinity kubuntu-desktop-trinity

Ahora, para quienes sean usuarios de openSUSE leap 15.1, pueden instalar el entorno ejecutando los siguientes comandos:

rpm --import http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/RPM-GPG-KEY-trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/trinity-r14/RPMS/x86_64 trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/trinity-r14/RPMS/noarch trinity-noarch

zypper refresh
zypper install trinity-desktop

Mientras que para quienes sean usuarios de Arch Linux o algun derivado, pueden compilar el entorno siguiendo las instrucciones de este enlace o añadir el siguiente repositorio a su archivo pacman.conf

[trinity]
Server = https://repo.nasutek.com/arch/contrib/trinity/x86_64

Actualizan e instalan con:

sudo pacman -Syu
sudo pacman -S trinity-desktop

Para el resto de las distribuciones de Linux, pueden seguir las instrucciones que se comparten en el sitio web oficial del entorno.

from Linux Adictos https://ift.tt/V5UImur
via IFTTT