Apple, Google y Microsoft trabajan en nuevas funciones de inicio de sesión sin contraseña

En un comunicado conjunto emitido por FIDO hace poco, Apple, Google y Microsoft, dijeron que ampliarían aún más los estándares técnicos para el inicio de sesión sin contraseña, lo que permitiría a los usuarios iniciar sesión en los servicios de red de una manera más intuitiva y segura.

Y es que las contraseñas son susceptibles a hackeos y pueden ser difíciles de administrar para los usuarios. Para abordar esos problemas, Apple, Google y Microsoft han estado ayudando a liderar un esfuerzo de toda la industria para dejar de usar contraseñas como el medio principal para iniciar sesión en las aplicaciones.

Los tres gigantes tecnológicos planean lanzar nuevas funciones de inicio de sesión que permitirán a sus usuarios iniciar sesión en un sitio web o una aplicación sin ingresar una contraseña. Según las empresas, los usuarios podrán iniciar sesión en un servicio simplemente desbloqueando sus teléfonos inteligentes.

En el método de inicio de sesión de cuenta propuesto anteriormente para servicios web, Google y Apple han propuesto mecanismos para iniciar sesión en varios servicios de red con sus propias cuentas, y Microsoft también ha verificado las identidades de inicio de sesión a través de mensajes de texto o llamadas para garantizar la seguridad y comodidad del inicio de sesión del usuario.

«Para iniciar sesión en un sitio web en su computadora, solo necesitará su teléfono cerca y simplemente se le pedirá que lo desbloquee para acceder», explicó Sampath Srinivas, director de administración de productos de Google para autenticación segura, en una publicación de blog hoy. «Una vez que haya hecho esto, no necesitará su teléfono nuevamente y podrá iniciar sesión simplemente desbloqueando su computadora».

Por lo tanto, el propósito del establecimiento de FIDO Alliance es resolver los problemas causados ​​por los métodos tradicionales de autenticación de contraseñas a través de la tecnología. Permite a los usuarios vincularse con muchos servicios de red vinculando Apple, Google y otras cuentas de servicio, y luego usar estas cuentas para identificar las identidades de inicio de sesión del servicio.

Además, también se puede combinar con métodos de identificación biométrica como contraseña digital (pincode), huella dactilar o facial para verificación de identidad, e incluso a través del teléfono móvil del usuario y otros dispositivos para verificación de identidad, lo que simplifica la dificultad de iniciar sesión en muchos servicios de red, y también garantiza privacidad y seguridad al iniciar sesión.

Las nuevas funciones de inicio de sesión sin contraseña también incluirán un mecanismo de respaldo incorporado:

“Incluso si pierde su teléfono, sus claves de acceso se sincronizarán de forma segura con su nuevo teléfono desde la copia de seguridad en la nube, lo que le permitirá continuar justo donde lo dejó su dispositivo anterior”, escribió Srinivas.

Las próximas capacidades se basan en estándares técnicos desarrollados por dos grupos de la industria, FIDO Alliance y World Wide Web Consortium. Apple, Google y Microsoft jugaron un papel clave en el desarrollo de los estándares. Además, las empresas ya implementan la tecnología de inicio de sesión sin contraseña que han ayudado a desarrollar en varios productos.

“Así como diseñamos nuestros productos para que sean intuitivos y capaces, también los diseñamos para que sean privados y seguros”, dijo Kurt Knight, director senior de marketing de productos de plataforma de Apple. “Trabajar con la industria para establecer métodos de inicio de sesión nuevos y más seguros que ofrezcan una mejor protección y eliminen las vulnerabilidades de las contraseñas es fundamental para nuestro compromiso de crear productos que ofrezcan la máxima seguridad y una experiencia de usuario transparente”.

Junto con el anuncio de las próximas funciones, Microsoft agregó soporte de inicio de sesión sin contraseña a dos de sus ofertas. La primera es su herramienta Windows 365 Cloud PC, que permite a los usuarios sincronizar las aplicaciones y configuraciones de su computadora en múltiples dispositivos. Microsoft también agregó una capacidad de inicio de sesión con contraseña a su servicio Azure Virtual Desktop, que permite a las empresas proporcionar computadoras de escritorio basadas en la nube para sus trabajadores.

Microsoft planea implementar mejoras adicionales de ciberseguridad en el futuro.

“Puede usar Windows Hello hoy para iniciar sesión en cualquier sitio que admita claves de acceso y, en un futuro cercano, podrá iniciar sesión en su cuenta de Microsoft con una clave de acceso desde un dispositivo Apple o Google”, detalló Alex Simons, vicepresidente corporativo de administración de programas en la división Azure de Microsoft Corp.

Apple, Google y Microsoft también están trabajando para que sus plataformas sean más seguras de otras maneras. Se espera que las nuevas características estén disponibles durante el próximo año.

Fuente: https://fidoalliance.org

from Linux Adictos https://ift.tt/XdTQzrH
via IFTTT
FSFE exige derecho de acceso y reutilización de hardware

En una carta abierta a los legisladores de la UE firmada por 38 organizaciones, la Free Software Foundation Europe (FSFE) pide el derecho universal a instalar cualquier software en cualquier dispositivo. La FSFE argumenta que este derecho favorece la reutilización y la longevidad de los dispositivos.

Como parte de varias propuestas legislativas, la Unión Europea actualmente está redefiniendo los criterios de diseño ecológico para productos dentro de la UE , informa la FSFE . Estos incluyen la Iniciativa de Productos Sostenibles, la Iniciativa de Electrónica Circular y la Iniciativa del Derecho a Reparar.

El objetivo de la nueva normativa es ampliar el tiempo de uso del hardware y avanzar a favor de un uso circular de los dispositivos electrónicos. La actual normativa de ecodiseño data de 2009, informa la FSFE, y no incluye criterios relacionados con la naturaleza y licenciamiento del software como factor importante en la sostenibilidad de los productos electrónicos. La FSFE escribe que el software afecta directamente el tiempo que los consumidores pueden seguir usando los dispositivos.

El regulador de la Unión Europea acusa a Apple de restringir el acceso de los rivales a la tecnología de pago NFC en terminales iPhone. El gigante tecnológico vuelve a demostrar así su lock-in propietario al limitar el acceso de los usuarios de sus smartphones a la tecnología estándar que permite realizar pagos sin contacto en las tiendas a través de dispositivos móviles.

Apple es uno de los típicos ejemplos de empresas que despiertan en los usuarios la sensación de que los dispositivos que tienen en su poder no son de su propiedad. Por lo tanto, la Free Software Foundation Europe se está posicionando haciendo campaña por el derecho universal a instalar cualquier software en cualquier dispositivo en una carta abierta a los legisladores de la Unión Europea.

En la carta enviada, comentan lo siguiente:

El diseño de software es crucial para el diseño ecológico y la sostenibilidad de productos y materiales. Los sistemas operativos y servicios gratuitos permiten la reutilización, el rediseño y la interoperabilidad de los dispositivos. El derecho universal a elegir libremente sistemas operativos, software y servicios es crucial para una sociedad digital más sostenible.

Para: legisladores de la Unión Europea
CC: Ciudadanos de la Unión Europea

La digitalización en curso de la infraestructura y los servicios se presenta con un número cada vez mayor de dispositivos electrónicos que están conectados a Internet, ya sea en entornos privados, públicos o comerciales. Muchos de estos dispositivos requieren más energía y recursos naturales para ser producidos que la energía que consumen durante toda su vida útil. Y demasiados de estos dispositivos se desperdician y no se pueden reparar simplemente porque el software deja de funcionar o ya no se actualiza.

Una vez que el software preinstalado hace que los usuarios dejen de usar su hardware, los modelos de propiedad restrictivos impiden que los usuarios disfruten de un uso prolongado de sus dispositivos. Las restricciones van desde el bloqueo físico del hardware hasta la oscuridad técnica a través del uso de software propietario y restricciones legales a través de licencias de software y acuerdos de licencia de usuario final. Sin embargo, los fabricantes suelen prohibir la reparación, el acceso y la reutilización de sus dispositivos. Incluso después de la compra, los clientes a menudo no son dueños de sus dispositivos. No son capaces de hacer lo que quieren con sus propios dispositivos.Si no puede instalar el software que desea en su propio dispositivo, en realidad no lo posee.

Nosotros, los firmantes de esta carta abierta:

reconocer que el libre acceso al hardware y al software determina cuánto tiempo o con qué frecuencia se puede usar o reutilizar un dispositivo;
Declaramos que una mayor longevidad y reutilización de nuestros dispositivos son necesarias para una sociedad digital más sostenible.
Por eso hacemos un llamamiento a los legisladores de toda Europa para que aprovechen la oportunidad histórica y ofrezcan un uso más sostenible de los productos y dispositivos electrónicos con derecho a instalar y ejecutar cualquier software en cualquier dispositivo. Para ello, solicitamos:

Que los usuarios tienen derecho a elegir libremente los sistemas operativos y el software que se ejecuta en sus dispositivos

Que los usuarios tienen derecho a elegir libremente los proveedores de servicios a los que conectar sus dispositivos

Que los dispositivos sean interoperables y compatibles con estándares abiertos

Que el código fuente de los controladores, herramientas e interfaces se libere bajo una licencia libre

Entre los primeros en firmar se encuentran alianzas de reparación como la Campaña Europea por el Derecho a Reparar, la Mesa Redonda de Reparación y la Red de Iniciativas de Reparación, que juntas ya representan cientos de iniciativas y asociaciones en la industria de reparación europea. Otros signatarios incluyen iFixit, Fairphone, Germanwatch, Open Source Business Alliance, Wikimedia DE, Digitalcourage, European Digital Rights Initiative y muchos más.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/wedaU5H
via IFTTT

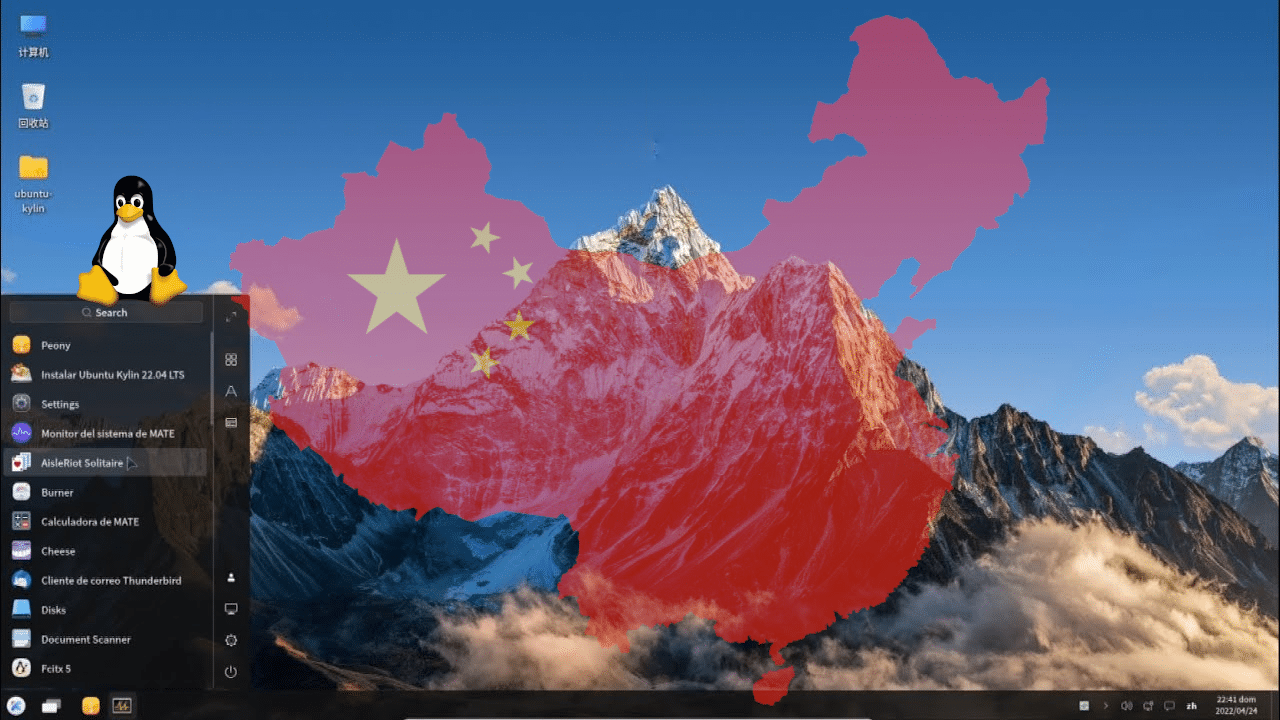
China ordena al gobierno y empresas estatales que dejen de usar PCs extranjeros, y el beneficiado sería Linux

Ubuntu Kylin, el Ubuntu para China

No es la primera vez que informamos de una noticia así ni será la última. En ocasiones, un gobierno ha aconsejado dejar de usar Windows por las licencias, porque les resultan caras y, por ejemplo, pasar de Windows 7 al 10 puede llegar a ser muy costoso. Pero también se publican otro tipo de noticias, las que afirman que se pretende usar software libre para no depender de otro que suele llegar de EEUU. La última noticia sobre algo así trata también sobre el hardware, y es que el Gobierno de China quiere que se usen marcas nacionales.

Tal y como leemos en Bloomberg, el plazo que estarían barajando sería tan corto como dos años. Es una orden rápida y agresiva que queda lejos de la propuesta de Donald Trump para que Apple fabricara todos sus dispositivos en Estados Unidos. Con esto se sustituirían unos 50 millones de ordenadores, eso sólo por parte del Gobierno de China. Y es que lo que quieren es que empresas estatales también se pongan a usar ordenadores chinos.

China dejaría de usar ordenadores extranjeros en dos años

Aunque el plazo dado esta semana ha sido de sólo dos años, lo cierto es que hace cerca de diez que empezaron a tratar el tema. Entre los perjudicados estarían HP y Dell, las marcas más usadas China, y el principal beneficiado sería Lenovo. Hay más marcas, pero esta es la más popular dentro y fuera del país asiático. Las acciones de las marcas de ordenadores como HP y Dell han bajado mucho en las últimas horas debido a esta noticia.

Y el software que usarían, efectivamente, sería uno basado en Linux. «Linux» es un núcleo, básicamente drivers para que un sistema operativo pueda funcionar en cualquier equipo, que ese era el proyecto de final de carrera de Linus Torvalds. Los sistemas GNU/Linux pueden ser de muchas maneras, y como ejemplos tenemos Ubuntu Kylin, que es un Ubuntu destinado al público chino, y escritorios como CDE, Cutefish, etc. Incluso podrían crear una distribución propia para usar en el Gobierno y empresas estatales, pero lo único seguro es que, si al final todo esto se cumple, no usarán ni Windows ni macOS porque ambos son sistemas operativos estadounidenses.

Dentro de dos años veremos en qué acaba todo esto.

from Linux Adictos https://ift.tt/3O5S1yA
via IFTTT

WINE 7.8 llega soportando WoW64 en los drivers de sonido y cerca de 500 cambios

WINE 7.8

Como cada dos semanas en esta fase, WineHQ lanzó ayer viernes 6 de mayo WINE 7.8. Es una nueva versión de desarrollo, de esas que se pueden instalar y usar en cualquier distribución Linux (y otros sistemas), pero no una estable en la que se pueda confiar en que no habrá fallos. Aún así, puede merecer la pena instalarlas, ya que en cada versión de estas quincenales se añaden muchos pequeños retoques, y es probable que un programa de Windows empiece a funcionar en cualquier momento.

En total, esta semana se han corregido 37 bugs, pero han introducido 469 cambios. No son los más de 600 que vimos en las semanas récord en las que Eric Pouech se encargó de cerca de 200, pero sí podemos decir que está por encima de la media de entre 200 y 400. WineHQ ha destacado sólo tres de estos cambios, más el cuarto que menciona las correcciones varias.

Novedades que WineHQ destaca de WINE 7.8

WineHQ destaca de WINE 7.8 que los drivers de X11 y OSS se han convertido a PE, que se ha añadido soporte para WoW64 en los drivers de sonido y el formato de números utilizando la nueva base de datos local. Como ya habíamos avanzado, el cuarto fallo es «varias correcciones de errores», aunque en este punto deberían mencionar cientos, y no varias.

WINE 7.8 que ha llegado dos semanas después de la versión anterior, está disponible desde este enlace. En este punto solemos hablar de que suelen publicar otro enlace, pero nunca funciona y no entendemos el por qué ni por qué siguen añadiendo ese segundo link si no va. En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.

La próxima versión será un WINE 7.9 que llegará el 20 de mayo. No sabemos cuántos cambios introducirán dentro de dos semanas, pero si decimos que más de 100 y menos de 1000 estaremos apostando sobre seguro.

from Linux Adictos https://ift.tt/zMRD4SY
via IFTTT

Neovim 0.7.0 ya fue liberado y estas son sus novedades

Neovim

Después de casi 4 meses de desarrollo desde la última versión liberada (0.6.1) se ha dado a conocer el lanzamiento de la nueva versión de Neovim 0.7 (una rama del editor Vim, que se centró en mejorar la escalabilidad y la flexibilidad), que trae consigo muchas características nuevas y, por supuesto, muchas correcciones de errores.

Para quienes desconocen de Neovim deben saber que el marco del proyecto, el código base de Vim se ha revisado durante más de siete años, como resultado de lo cual se han realizado cambios para simplificar el mantenimiento del código, proporcionar un medio de división del trabajo entre varios mantenedores, separando la interfaz desde la parte base (la interfaz se puede cambiar sin tocar los internos) e implementando una nueva arquitectura extensible basada en plugins.

Entre los problemas de Vim que provocaron la creación de Neovim se encuentra la base de código monolítica de más de 300.000 líneas de código C. Solo unas pocas personas entienden todos los matices del código base de Vim, y todos los cambios están controlados por un mantenedor, lo que dificulta el mantenimiento y la mejora del editor. En lugar del código incorporado en el núcleo de Vim para admitir la GUI, Neovim propone usar una capa universal que le permite crear interfaces usando varios juegos de herramientas.

Principales novedades de Neovim 0.7.0

En esta nueva versión que se presenta de Neovim 0.7.0 se destaca que se ofrece el soporte inicial para el trabajo remoto, lo que permite a los usuarios poder ejecutar Neovim en un servidor y conectarse a él desde un sistema cliente usando un ui_client separado.

En Neovim 0.5 se realizo la introducción de Lua y ahora en esta nueva versión 0.7.0 Lua ahora podrá usarse en casi todo,  el archivo de inicio del usuario, complementos, esquemas de colores, ftplugins, etc. Cabe mencionar que todavía había algunas deficiencias en la API de Lua en ese momento.

Ademas de ello, se destaca que en Neovim 0.7 hay una nueva forma (experimental) de realizar la detección de tipo de archivo. Una introducción rápida a la detección de tipo de archivo, es por ejemplo cuando sé cuando inicia Neovim por primera vez, esto genera un archivo llamado filetype.vim en el directorio $VIMRUNTIME. Este archivo crea varios cientos de comandos automáticos cuyo único propósito es inferir el tipo de archivo del archivo en función de la información sobre el archivo, más comúnmente el nombre o la extensión del archivo, pero a veces también usando el contenido del archivo.

Otros cambios incluyen:

  • Se suspendió la compatibilidad con Python 2,
  • Se permiten las funciones de Lua en el mapa de teclas
  • Se agregaron nuevos comandos a la API
  • Se amplió significativamente la capacidad de usar el lenguaje Lua para el desarrollo de complementos y la administración de la configuración
  • herramientas para diagnosticar problemas en se ha mejorado el código
  • Se ha agregado soporte para la barra de estado global
  • Se han realizado optimizaciones de rendimiento.
  • Se han ampliado las capacidades del cliente LSP integrado ( Protocolo de servidor de idiomas ), que se puede utilizar para trasladar la lógica de análisis y la finalización del código a servidores externos.

Finalmente si estás interesado en poder conocer más al respecto de esta nueva versión, puedes consultar los cambios en el siguiente enlace.

¿Como instalar NeoVim en Linux?

Ahora, para el caso de la instalación de esta nueva versión en Linux, es importante recalcar que Neovim está dentro de la mayoría de los repositorios de las distribuciones más populares y se puede realizar la instalación ejecutando un simple comando.

En Arch Linux y sus derivados solo tienen que abrir una terminal y en ella van a teclear el siguiente comando:

sudo pacman -S neovim

Mientras que para los que son usuarios de Debian, Ubuntu y derivados podrán instalar el nuevo paquete ejecutando en la terminal el comando:

sudo apt install neovim

En el caso de los que son usuarios de Fedora y derivados:

sudo dnf install neovim

Usuarios de openSUSE:

sudo zypper install neovim

Finalmente para los usuarios de Gentoo

emerge -a app-editors/neovim

from Linux Adictos https://ift.tt/iTUlY1I
via IFTTT

Silero, un sistema de síntesis de voz de red neuronal

Hace varios dias se dio a conocer la liberación de una nueva versión pública del sistema de síntesis de voz de red neuronal Silero Text-to-Speech, cuyo objetivo principal del proyecto es crear un sistema moderno de síntesis de voz de alta calidad que no sea inferior a las soluciones comerciales de las corporaciones y que esté disponible para todos sin el uso de costosos equipos de servidor.

Los modelos se distribuyen bajo la licencia GNU AGPL, pero la empresa que desarrolla el proyecto no revela el mecanismo para entrenar modelos. Para iniciar, se puede usar PyTorch y marcos que admitan el formato ONNX.

Actualmente, Silero cuenta con modelos en Inglés, Español, Alemán, Ruso, Francés, Ucraniano, Tartaro, Uzbeko, Bashkir, entre otros.

La síntesis de voz en Silero se basa en el uso de algoritmos de redes neuronales modernos profundamente modificados y métodos de procesamiento de señales digitales.

Se observa que el principal problema de las soluciones de redes neuronales modernas para la síntesis de voz es que, a menudo, solo están disponibles como parte de las soluciones en la nube pagas y los productos públicos tienen requisitos de hardware elevados, son de menor calidad o no son productos terminados y listos para usar. Por ejemplo, para ejecutar sin problemas una de las nuevas arquitecturas populares de síntesis de extremo a extremo, VITS, en modo de síntesis (es decir, no para entrenamiento de modelos), se requieren tarjetas de video con más de 16 gigabytes de VRAM.

Contrariamente a la tendencia actual, las soluciones de Silero se ejecutan con éxito incluso en 1 subproceso x86 de un procesador Intel con instrucciones AVX2. En 4 subprocesos de procesador, la síntesis le permite sintetizar de 30 a 60 segundos por segundo en modo de síntesis de 8 kHz, en modo de 24 kHz – 15-20 segundos y en modo de 48 kHz – alrededor de 10 segundos.

Principales novedades de la nueva versión de Silero

En esta nueva versión que se presenta se destaca que el tamaño del modelo se reduce 2 veces a 50 megabytes, ademas de que los modelos se han vuelto 10 veces más rápidos y por ejemplo, en el modo de 24 kHz, pueden sintetizar hasta 20 segundos de audio por segundo en 4 hilos de procesador.

Ademas de ello los modelos saben cómo hacer una pausa, pueden aceptar párrafos completos de texto como entrada, se admiten etiquetas SSML y que todas las opciones de voz para un idioma se empaquetan en un solo modelo.

Tambien se destaca que Synthesis funciona a la vez en tres frecuencias de muestreo para elegir: 8, 24 y 48 kilohercios, se resuelven los «problemas de los niños»: inestabilidad y omisión de palabras y se agregaron banderas para controlar la colocación automática de acentos y la colocación de la letra «ё».

Por otra parte, tambien se menciona que hay algunos problemas sistémicos inherentes a la síntesis de Silero y son:

  • A diferencia de las soluciones de síntesis más tradicionales como RHVoice , la síntesis de Silero carece de integración con SAPI, clientes fáciles de instalar e integraciones con Windows y Android.
  • La velocidad, aunque sin precedentes para una solución de este tipo, puede no ser suficiente para la síntesis sobre la marcha en procesadores débiles de alta calidad.
  • La solución automática de estrés no maneja homógrafos y aún comete errores, pero esta falla se solucionará en versiones futuras.
  • La versión actual de la síntesis no funciona en procesadores sin instrucciones AVX2 (o necesita cambiar específicamente la configuración de PyTorch), porque uno de los módulos dentro del modelo está cuantificado.
  • La versión actual de la síntesis esencialmente tiene la única dependencia de PyTorch.
  • libtorch disponible para plataformas móviles es mucho más engorroso que el tiempo de ejecución de ONNX, pero aún no se proporciona la versión ONNX del modelo.

Finalmente se menciona que para la próxima versión se publicará en un futuro próximo con los siguientes cambios:

  • La tasa de síntesis aumentará de 2 a 4 veces más.
  • Se actualizarán los modelos de síntesis para los idiomas de la CEI: kalmuko, tártaro, uzbeko y ucraniano.
  • Se agregarán modelos para idiomas europeos.
  • Se agregarán modelos para idiomas indios.
  • Se agregarán modelos para inglés.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/qMhPQNO
via IFTTT

Kubernetes 1.24 ya fue liberado y estas son sus novedades

Kubernetes logo

Se dio a conocer el lanzamiento de la nueva versión de Kubernetes 1.24, versión en la cual se han estabilizado algunas características y que ademas, se destaca el paso a la etapa beta de Kubelet, tambien se destacan algunas mejoras y más.

Para quienes desconocen de Kubernetes, deben saber que este permite administrar un clúster de contenedores aislados como una sola entidad y proporciona mecanismos para implementar, mantener y escalar aplicaciones que se ejecutan en contenedores.

El proyecto fue creado originalmente por Google, pero luego se transfirió a un sitio independiente por la Fundación Linux. La plataforma se posiciona como una solución universal desarrollada por la comunidad, no atada a sistemas individuales y capaz de funcionar con cualquier aplicación en cualquier entorno de nube. El código de Kubernetes está escrito en Go y se distribuye bajo la licencia Apache 2.0.

Se proporcionan características para la implementación y administración de la infraestructura, como el mantenimiento de la base de datos DNS, el equilibrio de carga, la distribución de contenedores entre los nodos del clúster (migración de contenedores según los cambios en la carga y las necesidades del servicio), controles de salud a nivel de aplicación, administración de cuentas, actualización y dinámica. escalado de un clúster en ejecución sin detenerlo.

Principales novedades de Kubernetes 1.24

En esta nueva versión que se presenta de Kubernetes 1.24 se destaca que el seguimiento de la capacidad de almacenamiento se ha estabilizado para monitorear el espacio libre en las particiones y enviar datos al nodo de control para evitar la ejecución de pods en nodos con espacio libre insuficiente.

Tambien se destaca que se ha estabilizado la capacidad de ampliar las particiones de almacenamiento. El usuario puede cambiar el tamaño de las particiones existentes y Kubernetes expandirá automáticamente la partición y su sistema de archivos asociado sin detener el trabajo.

Otro de los cambios que se destaca de esta nueva versión de Kubernetes 1.24, es que se suspendió el tiempo de ejecución Dockershim, que se posicionó como una solución temporal para usar Docker en Kubernetes, que no es compatible con la interfaz estándar CRI (interfaz de tiempo de ejecución del contenedor) y genera una complicación adicional del kubelet. Para administrar contenedores en espacio aislado, se recomienda el uso de un tiempo de ejecución que admita una interfaz CRI como containerd y CRI-O, o se use el envoltorio cri-dockerd que implementa una interfaz CRI sobre la API del motor Docker.

Ademas de ello, se destaca que se proporcionó soporte experimental para verificar imágenes de contenedores con firmas digitales mediante el servicio Sigstore, que mantiene un registro público para la autenticación (registro de transparencia). Para evitar los ataques a la cadena de suministro y la sustitución de componentes, los artefactos relacionados con la versión, incluidos todos los archivos binarios de Kubernetes instalados, también se firman digitalmente.

El proveedor de credenciales de Kubelet pasó a la etapa de prueba beta, lo que permite recuperar de forma dinámica las credenciales para el repositorio de imágenes del contenedor mediante el lanzamiento de complementos, sin almacenar las credenciales en el sistema de archivos del host.

Por otra parte, se proporcionó la capacidad de reservar un rango de direcciones IP para asignar a los servicios. Cuando esta opción está habilitada, el clúster asignará automáticamente a los servicios solo las direcciones IP del grupo preasignado para cada servicio, lo que evita colisiones al emitir direcciones libres del conjunto común.

De los demás cambios que se destacan de esta nueva version:

  • De forma predeterminada, los clústeres tienen API desactivadas que están en versión beta (se conservan las API de prueba agregadas en versiones anteriores, el cambio solo afecta a las API nuevas).
  • Soporte de prueba implementado para el formato OpenAPI v3 .
  • Se ha introducido una iniciativa para transferir complementos para trabajar con almacenamientos a la interfaz unificada CSI (Container Storage Interface) mientras se mantiene la compatibilidad a nivel de API.
  • Los complementos Azure Disk y OpenStack Cinder se han traducido a CSI.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/6q0ZT9R
via IFTTT

Linux Mint 21 se pone serio con su desarrollo, y también se está trabajando en Cinnamon 5.4

Linux Mint 21 en obras

Creo que nunca un artículo tan corto como el último de Clem Lefebvre dijo tanto. La entrada de abril en su blog no contiene mucho texto, pero sí ha dado al menos dos datos importantes. El primero es que han empezado con la base de Linux Mint 21. Ya sabíamos que habían dado los primeros pasos y que su nombre en clave será Vanessa, pero ahora ya podemos decir que los motores de su  desarrollo están funcionando a pleno rendimiento.

El otro dato importante que han dado es que el rebasado de Mutter para Cinnamon 5.4 está bien y está siendo cada vez más estable. En el poco texto escrito también han conseguido meter que ha llevado su tiempo desarrollar la nueva herramienta de actualizaciones, pero que la espera ha merecido la pena. Lo que tenían que solucionar es que las actualizaciones más importantes no eran lo suficientemente flexibles y eran demasiado complicadas.

Linux Mint 21 se llamará «Vanessa»

La base Mutter para Cinnamon 5.4 está ahora bien encaminada y es cada vez más estable. Se ha empezado a trabajar en la base de Linux Mint 21. Los repositorios están listos y también las imágenes docker. Se construyó una primera ISO pre-ALPHA para identificar posibles problemas y ahora estamos parcheando el software y buscando y corrigiendo regresiones. Normalmente, trabajamos primero en las nuevas características y luego en la base y los errores cerca del final del ciclo de desarrollo, cuando lo ponemos todo junto en la nueva base. Pero esta vez, hemos hecho lo contrario. Quería que nos enfrentáramos a algunas de las nuevas bibliotecas y a los cambios de la corriente ascendente para que pudiéramos tener una visión clara de los retos que nos esperan y planificar en consecuencia a la hora de priorizar o posponer el trabajo en algunas de las nuevas características.

Sobre el lanzamiento, Clem se ha limitado a decir que llegará en algún momento del verano, y que la actualización se dará de manera suave.

from Linux Adictos https://ift.tt/k1h9VfB
via IFTTT

LibreOffice 7.3.3 ya disponible con algo menos de 100 correcciones, y ahora se puede descargar desde SourceForge

LibreOffice 7.3.3

Anunciado hoy en redes sociales, The Document Foundation lanzó ayer LibreOffice 7.3.3. Se trata de la tercera actualización de punto de la serie 7.3, y no incluye nuevas funciones destacadas, a no ser que se etiquete como tal alguna corrección de un fallo molesto que hayamos estado experimentando. La lista de cambios está publicada en dos enlaces, el de la RC1 y la RC2 de LibreOffice 7.3.3. Esta actualización sucede a la v7.3.2 que se lanzó el 1 de abril.

En total, LibreOffice 7.3.3 ha llegado con casi 100 cambios, más concretamente 88 errores corregidos. Quizá, de lo que más destaca de la nota de este lanzamiento es que a partir de ahora también se podrá descargar la suite de ofimática desde SourceForge, un sitio web donde alojar proyectos colaborativos que, en cierto modo, tiene similitudes con GitHub. El enlace para 7.3.3 es este.

A partir de LibreOffice 7.3.3, la suite está también en SourceForge

Logan Abbott, presidente y COO de SourceForge, dice:

Nos complace añadir a nuestra biblioteca de descargas de código abierto una increíble suite ofimática de código abierto como es LibreOffice, que es sin duda una de las mejores suites ofimáticas de la historia y que yo personalmente utilizo a menudo. Lo recomiendo a cualquiera que necesite una suite ofimática de código abierto potente.

Como siempre desde que se lanzara la versión Enterprise, TDF ha aprovechado el momento para recordar que hay una versión para empresas, una que en realidad es la misma que la Community, pero con la que se recibe soporte directo de los desarrolladores (no de la comunidad) y en la que también se pueden pedir funciones a la carta.

LibreOffice 7.3.3 está disponible desde ayer día 4 de mayo, y el proyecto sigue sin recomendarla para equipos de producción. Para los que necesiten estabilidad, lo recomendado es mantenerse en LO 7.2.6 hasta que la serie 7.3 reciba, al menos, dos actualizaciones menores más. Ambas versiones se pueden descargar desde aquí.

from Linux Adictos https://ift.tt/HxQIEwT
via IFTTT

Cómo gestionar los fondos de pantalla en Linux

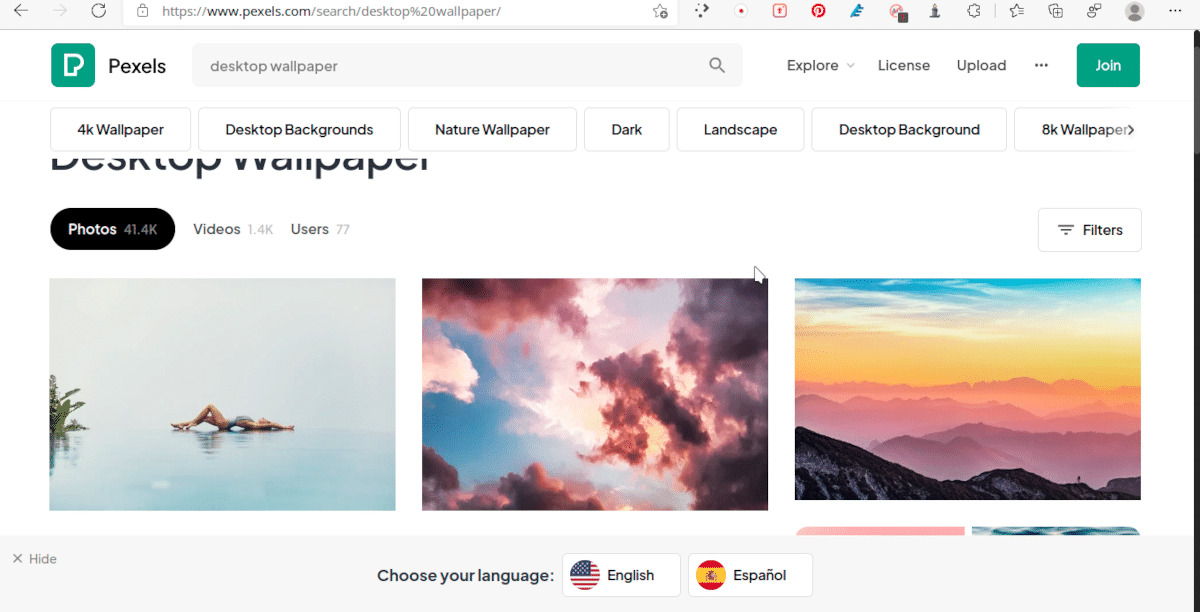
Página de descarga de fondos de pantalla

En Internet podemos encontrar páginas que recopilan fondos de pantalla de todo tipo.

Todos los viernes en Twitter y otras redes sociales, miles de linuxeros comparten capturas de pantalla de sus escritorios personalizados con la etiqueta #ViernesDeEscritorio. Dado que mi absoluta vagancia no da para nada más que activar el modo oscuro (Y eso solo porque mi discapacidad visual lo exige) siento una profunda admiración a quienes llevan la combinación de iconos, temas y fondos de pantalla a la altura de un arte.

Es por eso por lo que, como un homenaje a ellos y el tiempo que se toman, vamos a ver cómo gestionar los fondos de pantalla en Linux.

Qué es un fondo de pantalla

Un fondo de pantalla, de escritorio o papel tapiz es una imagen digital (foto, dibujo, y ahora también video.) utilizada como fondo decorativo de una interfaz gráfica de usuario en la pantalla de un ordenador, smartphone u otro dispositivo electrónico. En un ordenador, los fondos de pantalla se utilizan generalmente en el escritorio, en tanto que en un teléfono móvil o tableta sirven como fondo de la pantalla de inicio.

Un poco de historia

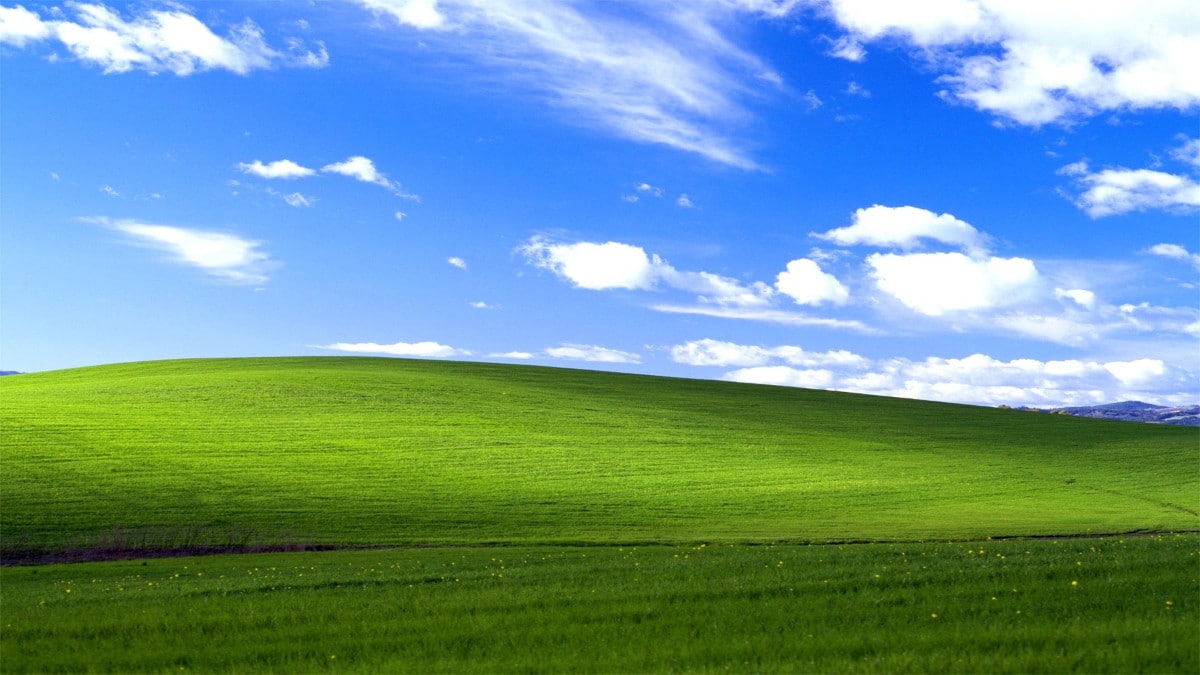
Fondo de pantalla de Windows XP

Tal vez el fondo de pantalla más famoso de la historia sea el de Windows XP. La historia poco conocida es que esa imagen es el resultado de una peste que asoló los cultivos de uva en el Valle de Napa.

Como no podía ser de otra manera, los orígenes de los fondos de pantalla se remontan a los creadores del escritorio. El Centro de Investigaciones de Palo Alto de Xerox quienes diseñaron un sistema ofimático conocido como OfficeTalk.

En Office Talk los patrones utilizados para las imágenes eran construidos con puntos grises pixelados ya que no existían monitores color.

En el siguiente hito, el código abierto fue lider. El sistema X Window (Aún utilizado en varias distribuciones Linux) fue uno de los primeros sistemas en incluir soporte para elegir cualquier imagen como fondo de pantalla. Lo hacía a través del programa xsetroot, que ya en 1985 permitía optar entre una imagen o un color sólido. Cuatro años después se publicaron dos programas de software libre, uno llamado xgifroot que permitía utilizar una imagen GIF en color arbitraria como fondo de pantalla, y otro llamado xloadimage que podía mostrar una variedad de formatos de imagen como fondo de escritorio.

El sistema operativo original de Macintosh sólo permitía una selección de patrones de imágenes binarias en mosaico de 8×8 píxeles. En el 87 se incorporó la posibilidad de utilizar pequeños patrones de color. Pero, recién en 1997 con la aparición de Mac OS 8 sus usuarios tuvieron soporte integrado para utilizar imágenes arbitrarias como imágenes de escritorio.

En el caso de Windows, la versión 3.0, en 1990, fue la primera en incluir soporte para la personalización del fondo de pantalla. Aunque Windows 3.0 sólo incluía 7 patrones pequeños (2 en blanco y negro y 5 en 16 colores), el usuario podía suministrar otras imágenes en el formato de archivo BMP con un color de hasta 8 bits.

Cómo elegir un fondo de escritorio

Aunque en la web hay una amplia disponibilidad de fondos de pantalla para descargar, hay que tener en cuenta algunos factores para encontrar el adecuado para nuestra distribución Linux.

Los tamaños o dimensiones de los fondos de pantalla están estandarizados. Los tamaños comunes son: 1024 X 768; 800 X 600; 1600 X 1200; y 1280 X 1024. Es decir, combinaciones son divisibles por 256. Esto se debe a que 256 es el menor bit de los píxeles del monitor de color. Haciendo cuentas descubrimos que el primer número es siempre 4 y el segundo número es siempre 3. Por ejemplo, para una resolución de 1024 X 768, 1024 dividido por 256 es 4 y 768 dividido por 256 es 3. Esto se debe a que esta es la proporción de píxeles más aconsejable en los monitores de ordenador.

Sin embargo, cuando utilizamos pantallas más grandes, estas tienen una mayor resolución, por lo que la proporción se modifica a 16:9 o 16:10. 

En el caso de que se utilicen dos monitores con una sola CPU es necesarioduplicar el ancho del fondo de pantalla por dos. Esto puede hacerse con El Gimp creando una imagen en blanco con el alto del fondo de pantalla y el doble de ancho y a continuación pegar el fondo de pantalla dos veces una al lado de la otra.

Cómo gestionar los fondos de pantalla en Linux

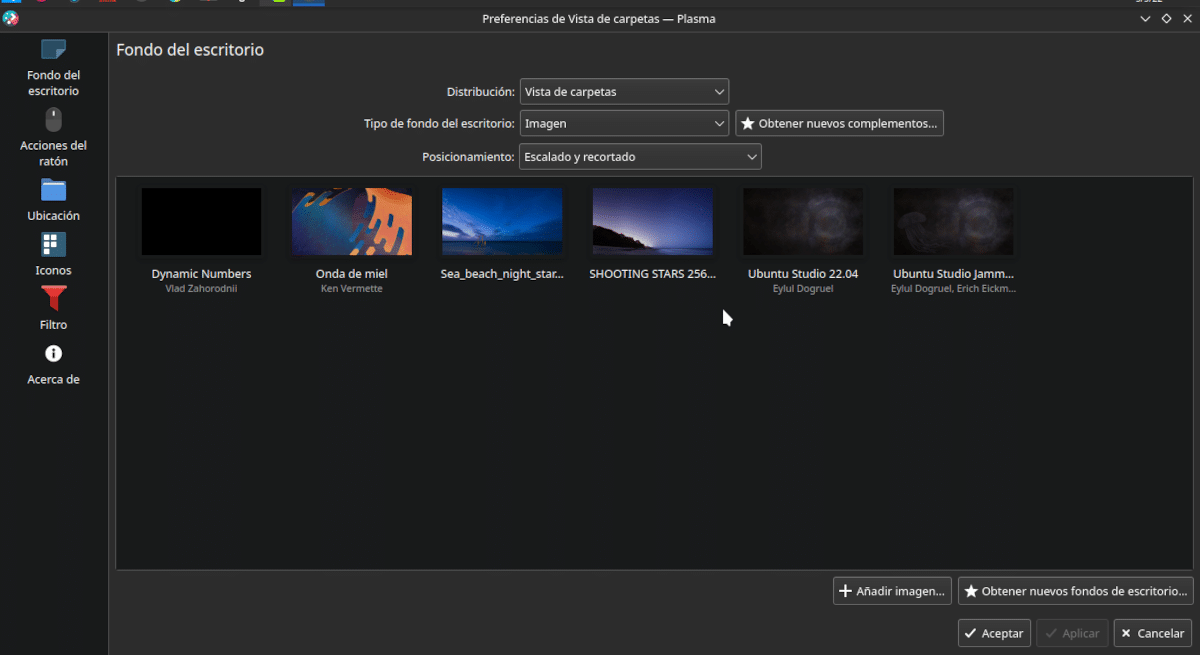
Configuración de fondos de pantalla de KDE

KDE Plasma dispone de una herramienta para conseguir y administrar fondos de pantalla.

Cada uno de los diferentes escritorios de Linux incluyen herramientas para gestionar el cambio de fondo de pantalla. En general, la forma más rápida de acceder a ellas es posar el puntero en algún punto del escritorio y con el botón derecho seleccionar la opción correspondiente.

KDE Plasma

Desde Preferencias de carpeta de escritorio podemos seleccionar un fondo de pantalla en tres rubros:

  • Presentación: Cambio de imágenes periódicos.
  • Color sencillo.
  • Dynamic: (La imagen se actualiza según la hora local.
  • Imagen.

En el caso de las presentaciones, es posible establecer el lapso para el cambio y el orden en que se realiza.  Para Dynamic podemos seleccionar una latitud y longitud y el lapso de actualización, mientras que para las imágenes podemos seleccionar una del disco y decidir como se muestra.

KDE Plasma nos permite descargar fondos de pantalla creados por los usuarios o descargados por nosotros o instalar complementos que agregan funciones adicionales a su gestión.

Cinnamon

Para cambiar el fondo de pantalla en este escritorio seguimos el mismo procedimiento de seleccionar la opción con el botón derecho. Se abrirá una ventana donde en el lado izquierdo se enumeran las carpetas con imágenes disponibles y en la derecha miniaturas de las imágenes.

Mate

De nuevo posamos el puntero y elegimos la opción para cambiar el fondo. La aplicación nos mostrará las miniaturas de las imágenes correspondientes y diferentes opciones de visualización. También podremos agregar nuestras propias imágenes.

XFCE

En este escritorio debemos buscar en el menú el icono de Escritorio dentro de la aplicación de Configuración.  Aquí podemos elegir la carpeta de almacenamiento, la imagen, la forma de presentación y, si queremos un cambio periódico, el lapso.

GNOME

El escritorio GNOME, desde la aplicación de configuración, nos permite seleccionar de manera independiente un fondo de pantalla tanto para la pantalla de bloqueo como para el fondo de escritorio. Es posible también usar colores sólidos e imágenes descargadas.

Dónde conseguir fondos de pantallas para Linux

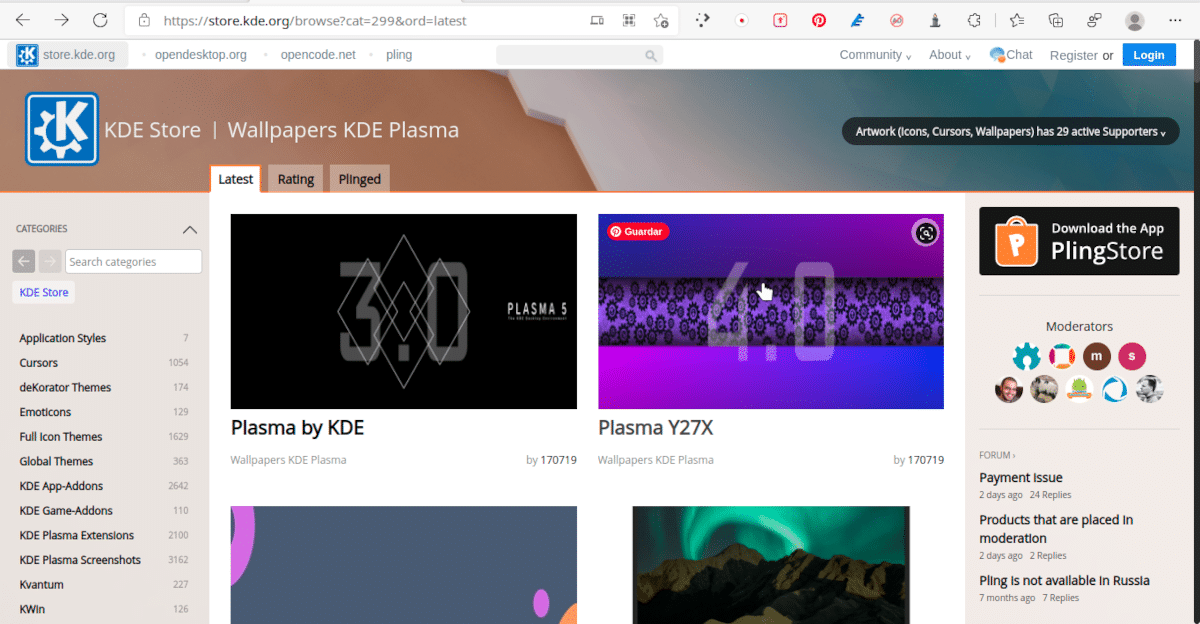
Captura de pantalla de KDE Store

En KDE Store podemos conseguir varios recursos de personalización incluyendo fondos de pantalla.

Cualquier imagen que tenga las medidas adecuadas se puede usar en Linux, sin embargo, existen páginas que recopilan wallpapers específicamente diseñados. Estas son algunas:

  • GNOME-LOOK.ORG: Recopilación de temas, iconos y fondos de pantalla para el escritorio GNOME.
  • KDE Store: Recursos de personalización para KDE.
  • WallpaperAccess: Este sitio de fondos de pantalla tiene una selección para Linux.

Aplicaciones útiles

Existen aplicaciones que facilitan la descarga y creación de fondos de pantalla. Estas son algunas.

  • Dynamic Wallpaper Creator: Este programa permite crear un wallpaper dinámico para el escritorio GNOME a partir de imágenes estáticas.
  • Wallpaper Downloader: Con esta aplicación es posible descargar y seleccionar fondos de pantalla de diferentes sitios como DeviantArt, Wallhaven, Bing Daily Wallpaper, Social Wallpapering, WallpaperFusion, DualMonitorBackgrounds o Unsplash.
  • HydraPaper: Si usas más de un monitor con una sola CPU, este programa te ayudará a gestionar tus fondos de pantalla.
  • Wonderwall: Este es un programa de pago, aunque se puede utilizar en forma limitada después del período de prueba. Tiene un potente buscador y es compatible con todos los escritorios.
  • wallpapers381: Aplicación que genera fondos de pantalla con mensajes profundos en inglés.
  • Trianglify Wallpaper; Este programa produce fondos de pantallas construidos con triángulos y los cambia en forma periódica.

Usando videos como fondos de pantalla

Wallset es una aplicación que nos permite utilizar videos como fondos de escritorio. Por supuesto que en computadoras que cuenten con la potencia suficiente. Los paquetes necesarios son:

  • Git
  • feh >=3.4.1
  • imagemagick >=7.0.10.16
  • xrandr >=1.5.1
  • xdg-utils >=1.1.3
  • bash >=4.0
  • sed >=4.5

Descargamos e instalamos la aplicación con:
git clone https://github.com/terroo/wallset down-wallset
cd down-wallset
sudo sh install.sh

En caso de que recibamos un mensaje de error lo solucionamos con:

sudo ./install.sh --force

Para reproducir un video en formato mp4 como fondo de pantalla, usamos el comando:

wallset --video /ruta/al video/nombre.mp4
Lo paramos con:
wallset --quit
Cuando se para el video, el último fotograma reproducido se mantiene como fondo de pantalla. Esto se puede cambiar con el comando:
wallset --use número de imagen

Esto seleccionará una imagen de las que se hubieran cargado previamente al programa.

Podemos ver la lista de videos agregados previamente a la aplicación con:

wallset --list-videos

Y elegir un video de la lista con:
wallset --set-video número de video

La lista completa de comandos de Wallset está disponible en la página del proyecto.

Una última sugerencia

El fondo de pantalla no tiene por qué ser solo algo lindo. Con El Gimp o LibreOffice Draw se puede crear fondos de pantalla con recordatorios como la lista de la compra, teléfonos útiles o mapas mentales o tarjetas de memoria con cosas que quieres aprender.

O puedes seguir el consejo que daba un sitio web a principios de siglo y no tener ningún fondo de pantalla. Por algún motivo que no recuerdo (Supongo que la optimización de recursos) el autor consideraba que el escritorio debía ser tan sobrio como la celda de un franciscano.

from Linux Adictos https://ift.tt/lJcq4rH
via IFTTT