RPM 6.1: una nueva etapa en la gestión de paquetes y la modernización del ecosistema Linux

RPM 6.1

RPM 6.1 ya está disponible como la nueva versión del gestor de paquetes utilizado por distribuciones Linux como Fedora, y llega con varios cambios importantes tanto para los desarrolladores de paquetes como para la administración del sistema. La actualización continúa la renovación iniciada con RPM 6.0 y consolida el nuevo ciclo de versiones del proyecto, con mejoras en la gestión de claves, las firmas, las macros, los plugins y la documentación.

La nueva versión también supone un paso más en la modernización interna de RPM, que ya utiliza C++20 para buena parte de su código y continúa evolucionando su infraestructura criptográfica y de gestión de paquetes. Fedora 45 es una de las primeras distribuciones que tiene previsto adoptar RPM 6.1 como parte de su desarrollo, mientras que el proyecto ya ha publicado oficialmente la versión final después de varias versiones candidatas.

RPM 6.1 ya está disponible

El proyecto RPM ha publicado oficialmente RPM 6.1.0, una versión que continúa el nuevo modelo de desarrollo adoptado por el gestor de paquetes. La versión final llegó el 20 de agosto de 2026, después de que RPM 6.1.0 RC1 apareciera en mayo y RC2 en julio.

Este cambio en el ciclo de versiones forma parte de una reorganización del proyecto. A partir de RPM 6.0, el número mayor identifica el formato de paquete, mientras que las versiones menores permiten avanzar con nuevas funcionalidades y cambios de comportamiento sin tener que esperar a una nueva revisión del formato.

RPM 6.1 no introduce un nuevo formato de paquetes comparable al salto de RPM 4 a RPM 6, sino que se centra en mejorar diferentes partes del gestor y en continuar el proceso de modernización iniciado con la anterior generación.

Mejora la gestión de claves y firmas

Uno de los apartados que recibe atención en RPM 6.1 es la gestión de las claves utilizadas para verificar y firmar paquetes. El proyecto ha trabajado en la mejora del bloqueo del almacén de claves, además de introducir diferentes ajustes relacionados con la verificación de firmas. Estas modificaciones buscan hacer más robusta la infraestructura utilizada durante las operaciones criptográficas.

Este trabajo continúa la importante renovación de seguridad introducida con RPM 6.0. Aquella versión convirtió la comprobación de firmas en el comportamiento predeterminado y añadió soporte para características modernas de OpenPGP, incluyendo firmas OpenPGP v6 y claves relacionadas con criptografía poscuántica.

RPM 6.1 se construye sobre esa base en lugar de modificar nuevamente el formato de paquetes. El objetivo es seguir haciendo más segura y consistente una parte del sistema que resulta fundamental para las distribuciones que utilizan paquetes RPM.

Nuevas macros para los paquetes RPM

Los desarrolladores de paquetes también encontrarán cambios en el sistema de macros de RPM 6.1. La nueva versión incorpora macros literales y macros de ejecución única, proporcionando nuevas posibilidades para controlar cómo se procesan determinadas expresiones durante la construcción de paquetes.

Las macros forman una parte fundamental de la infraestructura de RPM, especialmente en sistemas como Fedora, donde las especificaciones de los paquetes pueden utilizar una gran cantidad de lógica reutilizable. Cualquier mejora en este mecanismo puede facilitar el mantenimiento de archivos SPEC complejos y permitir que los empaquetadores expresen determinadas operaciones de una manera más clara.

Estos cambios son menos visibles para el usuario final que una actualización de una aplicación, pero tienen una importancia considerable para quienes mantienen los miles de paquetes que forman una distribución Linux.

RPM 6.1 mejora el plugin de syslog

Otra de las novedades señaladas por el proyecto es un plugin de syslog utilizable. El gestor de paquetes puede utilizar plugins para integrar determinadas funciones con el resto del sistema, y RPM 6.1 continúa desarrollando esta infraestructura para mejorar la información disponible durante las operaciones.

La hoja de ruta oficial del proyecto también contempla para futuras versiones nombres de operación más significativos dentro del plugin de syslog. Esta evolución muestra que RPM está tratando de convertir el registro de las transacciones en una herramienta más útil para administradores y desarrolladores.

Más páginas de manual y mejor documentación

La documentación también forma parte de los objetivos de RPM 6.1. El proyecto incorpora nuevas páginas de manual y continúa la renovación de la documentación iniciada durante el desarrollo de RPM 6.0.

La versión 6.0 ya supuso una revisión considerable de las páginas de manual, con una nueva estructura y documentación para diferentes componentes y formatos de archivo. El proyecto pretende seguir completando este trabajo en las próximas versiones hasta disponer de una cobertura documental mucho más amplia.

Para un componente tan antiguo y extendido como RPM, esta modernización resulta especialmente útil. Muchas de sus herramientas llevan décadas formando parte de los sistemas Linux y acumulan opciones y comportamientos que no siempre han estado documentados de forma homogénea.

El proyecto continúa modernizando el código de RPM

Uno de los cambios estructurales más importantes de la nueva generación de RPM es la transición progresiva de su código interno hacia C++. RPM 6.0 ya pasó a construirse como código C++20, con algunas excepciones para plugins y bindings de Python. El proyecto ha acompañado este cambio de una importante reorganización de las estructuras internas y del código fuente.

RPM 6.1 continúa esta línea de modernización. El objetivo no es simplemente cambiar el lenguaje utilizado internamente, sino aprovechar herramientas y estructuras modernas para hacer que el código sea más fácil de mantener y desarrollar en el futuro.

Al mismo tiempo, la API de C continúa siendo compatible para los consumidores que dependen de ella, lo que permite modernizar el interior de RPM sin romper automáticamente todo el ecosistema que se ha construido alrededor del gestor de paquetes.

Fedora será una de las grandes beneficiadas

Fedora es uno de los proyectos Linux directamente relacionados con la evolución de RPM. La planificación de Fedora 45 contempla actualizar RPM a la versión upstream 6.1, aunque el estado de integración puede evolucionar durante el ciclo de desarrollo. La propia documentación del proyecto Fedora identifica RPM 6.1 como un cambio previsto para esta versión.

En Fedora Rawhide ya se han utilizado paquetes basados en las versiones candidatas de RPM 6.1. El paquete correspondiente pasó de RPM 6.0.91 a 6.1 RC1 en junio y posteriormente a RC2 en julio, mostrando cómo la distribución ha ido siguiendo el desarrollo de la nueva versión.

Esto resulta relevante porque RPM no funciona de forma aislada: los cambios en el gestor pueden afectar a la construcción de paquetes, las dependencias, la firma, la instalación y las herramientas utilizadas por los mantenedores. Por ello, las distribuciones necesitan probar las nuevas versiones antes de convertirlas en la base de sus sistemas estables.

RPM 6.1 prepara también el futuro

El lanzamiento de RPM 6.1 no supone el final de esta renovación. La hoja de ruta oficial ya contempla RPM 6.2 para el tercer o cuarto trimestre de 2026, con características como el versionado de símbolos en librpm, el aparcamiento de la base de datos para mejorar la reproducibilidad de imágenes y los primeros pasos hacia transacciones más robustas.

Más adelante están previstas otras mejoras, entre ellas transacciones duraderas basadas en journaling, comprobaciones de capacidades del sistema de archivos, mejoras en los file triggers y soporte para firmas sin payload. El proyecto también contempla mejoras relacionadas con OverlayFS, la instalación mediante copy-on-write y reflinks y una gestión más avanzada de las dependencias de bibliotecas.

RPM 6.1 consolida la nueva etapa del gestor de paquetes

Con RPM 6.1, el proyecto continúa una transformación que va bastante más allá de añadir nuevas opciones al comando rpm. La modernización del código, la mejora de la seguridad, la renovación de la documentación y la evolución del modelo de versiones forman parte de una estrategia destinada a preparar el gestor para las necesidades actuales de las distribuciones Linux.

Para el usuario final, buena parte de estas novedades pasarán desapercibidas. RPM es una pieza de infraestructura que normalmente funciona en segundo plano mientras herramientas como DNF se encargan de proporcionar la experiencia de gestión de paquetes. Sin embargo, las mejoras introducidas en sus capas inferiores terminan repercutiendo en la seguridad, estabilidad y mantenibilidad de todo el ecosistema.

RPM 6.1 ya está disponible y representa así un nuevo paso en la evolución del formato y las herramientas que sustentan buena parte del software distribuido en Fedora y otras distribuciones Linux basadas en paquetes RPM.

from Linux Adictos https://ift.tt/sd8BCPm
via IFTTT

KDE Gear 26.08: mejoras clave en Dolphin, Konsole, Okular y Kdenlive para un escritorio KDE más eficiente

KDE Gear 26.08

La comunidad de KDE ha publicado oficialmente la actualización de aplicaciones correspondiente a agosto de 2026, conocida como KDE Gear 26.08. Este lanzamiento llega con un conjunto de ajustes y funciones que buscan complementar la experiencia del escritorio Plasma 6, centrándose en herramientas habituales como el administrador de archivos, el terminal, el visor de documentos y el editor de vídeo. Los desarrolladores destacan que la versión no introduce una nueva entrega de Plasma, sino que actualiza aplicaciones individuales para mejorar el uso diario.

La fecha oficial de disponibilidad fue el 20 de agosto y los usuarios pueden consultar los detalles, el código fuente y los paquetes de descarga en el sitio web oficial de KDE. Como es habitual, la distribución final a los diferentes sistemas GNU/Linux dependerá de los repositorios de cada proyecto, pero también estará accesible próximamente en plataformas universales como Flathub y Snapcraft.

Dolphin y la gestión de archivos más flexible

El gestor de archivos Dolphin presenta una integración más directa con KDE Connect, lo que permite abrir el teléfono conectado desde un botón situado en la parte superior de la ventana. Además, su barra de filtrado ahora acepta texto simple, patrones tipo glob y expresiones regulares, lo que facilita la búsqueda en directorios con muchos archivos. También se ha añadido la posibilidad de agrupar archivos y carpetas de manera independiente al criterio de ordenación, como ordenar alfabéticamente mientras se agrupa por extensión.

Estas mejoras convierten a Dolphin en una herramienta más ágil para quienes trabajan con grandes volúmenes de datos y necesitan un control fino sobre cómo se presentan y se encuentran los archivos.

Konsole: el terminal que se integra con el resto del escritorio

El emulador de terminal Konsole incorpora una funcionalidad de arrastrar y soltar que acelera la transferencia de datos entre aplicaciones. Manteniendo pulsada la tecla Alt y haciendo clic sobre un nombre de archivo subrayado, el usuario puede arrastrarlo directamente a otra aplicación, por ejemplo, una imagen a un editor gráfico o un enlace web a un editor de texto. También funciona con direcciones de correo y términos de color, lo que amplía las posibilidades de interacción sin necesidad de escribir rutas manualmente.

Okular y la firma digital de documentos

El visor de documentos Okular incluye mejoras en el manejo de formularios PDF y en la creación de firmas digitales. Estas funciones se suman a su capacidad para renderizar distintos formatos de archivo y permiten a los usuarios afrontar tareas más completas sin salir de la aplicación. La actualización refuerza el papel de Okular más allá de la lectura simple.

Kdenlive, mejora en los efectos de vídeo

El editor de vídeo Kdenlive también recibe cambios en esta entrega, con avances en la herramienta de transformación y en el control de color. Según las notas del lanzamiento, se puede ajustar el eje de rotación en cualquier punto, añadir más puntos de control en el mapa de degradado y copiar selecciones completas a nuevas secuencias anidadas. Estas opciones van destinadas a usuarios que buscan una producción más precisa sin recurrir a programas externos.

La actualización KDE Gear 26.08 incluye otras correcciones y ajustes menores en decenas de aplicaciones, pero las novedades principales se concentran en Dolphin, Konsole, Okular y Kdenlive. Los usuarios que dependan de alguna funcionalidad específica deberán revisar las notas oficiales para saber si su programa favorito ha recibido cambios o si existe algún bug corregido. En cualquier caso, KDE continúa su camino para perfeccionar un escritorio libre y personalizable, y esta versión refuerza la integración de sus herramientas.

from Linux Adictos https://ift.tt/KfS9BNA
via IFTTT

Linux 7.3: mejoras en el planificador para ampliar el rendimiento en hardware modesto


El kernel Linux 7.3 introduce una serie de ajustes en el planificador que apuntan directamente a optimizar la distribución de la carga entre núcleos y reducir la latencia, especialmente en sistemas con recursos limitados o con procesadores híbridos. Estas mejoras pueden traducirse en una experiencia de juego más fluida en equipos antiguos o de bajo consumo, donde cada ciclo de CPU cuenta.

Entre los cambios destacados se encuentra una mayor atención a arquitecturas de CPU asimétricas. Los procesadores modernos que combinan núcleos de alto rendimiento con núcleos eficientes energética o incluso núcleos de consumo ultrabajo requieren que el planificador entienda estas diferencias para decidir correctamente dónde ejecutar cada tarea. Con Linux 7.3, la selección de núcleos se vuelve más eficiente, lo que puede reducir la latencia y mitigar efectos de jitter en cargas sensibles al tiempo de respuesta.

Las primeras pruebas reportadas por Geeknetic muestran incrementos de hasta un 25 % en la tasa media de fotogramas y mejoras todavía más significativas en los FPS mínimos en configuraciones específicas. En el ejemplo citado, un Intel Core i7-2600K junto a una AMD Radeon RX 580 ejecutando Shadows: Awakening mediante GOG y Proton 10-34 experimentó un aumento del 25 % en FPS medios y una notable reducción de la latencia, con los mínimos pasando de 4 a 29 FPS. Es importante subrayar que estos resultados corresponden a una configuración particular y no deben generalizarse a todos los juegos o hardware.

Más allá de los promedios, la estabilidad de los fotogramas resulta crucial para una experiencia de juego agradable. Un incremento en la media de FPS no siempre se traduce en fluidez si existen variaciones grandes entre fotogramas. El nuevo planificador busca reducir esos picos y caídas, lo que puede resultar especialmente beneficioso en sistemas con potencia limitada, donde una ejecución estable es más valorada que picos de rendimiento aislados.

Las mejoras también llegan a los procesadores híbridos. Al gestionar mejor la coexistencia de núcleos de rendimiento y de eficiencia, Linux 7.3 puede optimizar qué tareas asigna a cada tipo de núcleo, equilibrando respuesta y consumo. Esta gestión es particularmente relevante para videojuegos, que requieren respuestas rápidas en hilos críticos mientras otras tareas del sistema pueden ejecutarse en núcleos menos potentes.

Además, los cambios son especialmente atractivos para dispositivos portátiles orientados al gaming, como la Steam Deck. Aunque no hay garantías de que todos los títulos ganen un porcentaje fijo de rendimiento en todos los escenarios, una gestión más eficiente de la CPU y una latencia reducida del planificador pueden abrir la puerta a un rendimiento más estable y eficiente en hardware con restricciones térmicas y energéticas.

Otra consecuencia positiva es la posible mejora en SteamOS y otras distribuciones Linux centradas en juegos. Una optimización del planificador no funciona de forma aislada, pero puede sumarse a Proton, Mesa y la pila del sistema para extraer un mayor rendimiento del hardware sin requerir componentes más potentes o un incremento de consumo.

Es importante contextualizar los resultados: el incremento del 25 % en FPS medios y las mejoras en FPS mínimos se obtuvieron bajo condiciones específicas de hardware y software (Intel Core i7-2600K, RX 580, Shadows: Awakening, Proton 10-34). En hardware más moderno o con juegos que estén mejor optimizados para múltiples hilos, el impacto podría ser menor. Así mismo, la magnitud de las ganancias dependerá del motor del juego, la carga de trabajo y la forma en que cada título distribuye hilos entre núcleos.

En resumen, Linux 7.3 apunta a una mejora sustancial en la experiencia de juego en hardware modesto al optimizar la gestión de recursos del procesador, reducir la latencia y mejorar la consistencia de los fotogramas. Aunque no garantiza un aumento universal de FPS, sí establece una base más eficiente para que juegos y herramientas relacionadas funcionen mejor en equipos con limitaciones energéticas o térmicas, sin necesidad de actualizar el hardware. Este enfoque de optimización de bajo nivel se suma a iniciativas como Proton y Mesa para acercar más los juegos de Windows a Linux, aportando un paso significativo hacia una experiencia gaming más fluida y eficiente.

from Linux Adictos https://ift.tt/ksAyGjx
via IFTTT

Garuda Linux Temeraire: Rendimiento, estética y una experiencia de sesión unificada

Garuda Linux Temeraire

La distribución GNU/Linux Garuda Linux ha lanzado su nueva versión, denominada Temeraire, que ya está disponible para los usuarios. Esta actualización trae consigo un kernel basado en CachyOS, lo que supone un cambio relevante en el rendimiento y la compatibilidad del sistema. Además, se ha incorporado Plasma LoginManager como gestor de inicio de sesión, sustituyendo a la opción anterior, y se ha rediseñado por completo la configuración del entorno Hyprland, uno de los más populares entre los usuarios avanzados.

Según la información difundida, los cambios no se limitan al núcleo y al login. También se han introducido modificaciones importantes en las herramientas internas, con el objetivo de mejorar la fluidez y la facilidad de uso. Garuda Linux, conocida por su enfoque en el rendimiento y su base Arch Linux, busca con Temeraire ofrecer una experiencia más pulida y moderna, especialmente para quienes usan entornos basados en Wayland.

Núcleo y rendimiento de Garuda Linux Temeraire

El nuevo kernel, derivado de CachyOS, incorpora parches y optimizaciones que mejoran la respuesta del sistema en tareas cotidianas y en cargas de trabajo exigentes. Esta elección se alinea con la filosofía de Garuda de exprimir al máximo el hardware, ofreciendo una alternativa a los kernels estándar de Arch. Los usuarios que ya hayan probado la versión destacan una mayor estabilidad y una menor latencia en entornos gráficos.

Plasma LoginManager y gestión de sesión

La inclusión de Plasma LoginManager, el gestor de inicio de sesión de KDE, simplifica el proceso de acceso y ofrece una integración más estrecha con el escritorio KDE Plasma, que sigue siendo la opción principal de Garuda. Este cambio supone un paso adelante en la coherencia visual y funcional, ya que el login ahora se adapta mejor a los temas del sistema y permite opciones avanzadas como el arranque en diferentes sesiones (X11 o Wayland) con mayor facilidad.

Hyprland renovado y herramientas del sistema

La configuración de Hyprland, el compositor Wayland, ha sido rediseñada para ofrecer un aspecto más limpio y una experiencia de uso más intuitiva. Los ajustes por defecto incluyen atajos de teclado optimizados y un manejo de ventanas más eficiente. Además, las herramientas del sistema, como el instalador y el gestor de paquetes, han recibido actualizaciones que agilizan las tareas habituales, reduciendo los tiempos de instalación y mejorando la gestión de dependencias.

En definitiva, Garuda Linux Temeraire se presenta como una actualización sólida que refuerza los puntos fuertes de la distribución. La combinación de un kernel optimizado, un login unificado y un Hyprland pulido la convierte en una opción atractiva tanto para los usuarios de Garuda que buscan novedades como para quienes quieran probar una distribución Arch con un toque de personalidad. La versión ya está disponible en la web oficial del proyecto y a través de los canales de actualización habituales.

from Linux Adictos https://ift.tt/IOsLwuD
via IFTTT

PINE64: pausa en la fabricación de nuevos dispositivos Linux ante la escasez de DRAM y eMMC

PINE64

PINE64 ha puesto en pausa la producción de nuevos dispositivos Linux debido a la actual escasez de memoria DRAM y almacenamiento eMMC. La compañía, conocida por fabricar hardware abierto y equipos orientados específicamente al ecosistema Linux, reconoce que la situación del mercado de componentes hace inviable continuar fabricando determinados productos al ritmo habitual.

La decisión no supone el abandono de Linux por parte de PINE64 ni el fin del soporte para sus dispositivos actuales. El problema está relacionado con el precio y la disponibilidad de determinados componentes, especialmente DRAM y memoria eMMC, cuya demanda se ha disparado en el contexto del enorme crecimiento de la infraestructura necesaria para inteligencia artificial.

La escasez de DRAM y eMMC golpea a PINE64

El anuncio de PINE64 es bastante directo: por el momento no existen planes para continuar fabricando nuevos dispositivos Linux debido a la actual escasez de DRAM y eMMC. La compañía señala que la producción futura dependerá de cómo evolucionen los precios de estos componentes después de mediados de 2027.

El problema afecta especialmente a una empresa como PINE64, cuyo catálogo se basa en dispositivos relativamente pequeños y con márgenes mucho más reducidos que los de los grandes fabricantes de ordenadores y smartphones. Si el precio de componentes fundamentales aumenta considerablemente, trasladar ese incremento al consumidor puede hacer que sus productos pierdan parte de su atractivo.

La situación es además especialmente complicada porque la memoria necesaria para estos dispositivos compite con una demanda enorme procedente de centros de datos. La expansión de la inteligencia artificial está aumentando la necesidad de memoria a gran escala, ejerciendo presión sobre el suministro y los precios de diferentes tipos de memoria.

PineNote y PineTab2 todavía tienen existencias

La pausa de producción no significa que todos los dispositivos de PINE64 hayan desaparecido inmediatamente del mercado. La compañía calcula que las existencias actuales de algunos productos, entre ellos PineNote y PineTab2, deberían ser suficientes para aproximadamente tres meses.

El problema llegará después: una vez agotadas esas unidades, PINE64 no puede garantizar cuándo volverán a estar disponibles. La compañía tendrá que evaluar entonces si los precios de DRAM y eMMC permiten reanudar la fabricación sin que los costes hagan inviable el producto.

Esto convierte a las unidades actualmente disponibles en una especie de último stock de determinados dispositivos Linux de PINE64. No obstante, sería incorrecto interpretar el anuncio como una retirada definitiva: la compañía está dejando abierta la posibilidad de reanudar la producción si las condiciones del mercado mejoran.

No todos los productos de PINE64 están afectados

La situación no afecta por igual a todo el catálogo de PINE64. La compañía ha explicado que continuará fabricando productos como PineTime, PineVoice y Pinecil, ya que utilizan componentes diferentes y no dependen de la misma combinación de memoria y almacenamiento que está provocando los problemas actuales.

Esto significa que PINE64 no está cerrando su actividad de hardware. La pausa se concentra en determinados dispositivos Linux cuyo coste de fabricación se ha visto especialmente afectado por la situación del mercado de componentes.

De hecho, el proyecto PineTime Pro continúa avanzando. PINE64 afirma que el firmware de demostración ya permite utilizar diferentes componentes del dispositivo, entre ellos la pantalla táctil, el sensor de movimiento, GPS, botones, sensor de frecuencia cardíaca, cargador de batería, motor de vibración, micrófono y altavoz.

El futuro de los dispositivos Linux queda en el aire

PINE64 describe la situación actual de sus dispositivos Linux como complicada. La compañía necesita encontrar un equilibrio entre el coste de los componentes y el precio final que los usuarios están dispuestos a pagar, algo particularmente difícil cuando se trata de productos destinados a un mercado relativamente reducido.

El problema tampoco se limita exclusivamente a PINE64. La actual presión sobre la memoria es consecuencia de un mercado en el que los centros de datos destinados a inteligencia artificial están absorbiendo enormes cantidades de componentes. La expansión de estas infraestructuras está incrementando la demanda de memoria y reduciendo la disponibilidad de determinadas categorías para otros mercado.

Para un fabricante pequeño centrado en Linux y hardware abierto, competir por esos componentes frente a los grandes fabricantes de servidores, ordenadores y dispositivos electrónicos resulta especialmente complicado.

¿Y qué ocurre con el PinePhone?

El anuncio llega además en un momento delicado para la estrategia móvil de PINE64. La compañía ya había hablado anteriormente del futuro del PinePhone y de la posibilidad de desarrollar una nueva generación de hardware.

PINE64 ha señalado que un hipotético PinePhone 2 no está descartado, pero actualmente no existe un plan para producirlo. La compañía considera que desarrollar un nuevo teléfono supondría un riesgo financiero considerable y, además, no encuentra actualmente un sistema en chip que cumpla sus necesidades para un dispositivo de este tipo.

La situación resulta particularmente interesante porque el PinePhone original nació principalmente como una plataforma de desarrollo para impulsar el ecosistema móvil de Linux. Según PINE64, ese objetivo se ha cumplido en buena medida: actualmente existe una comunidad mucho más amplia trabajando para llevar Linux a teléfonos Android convencionales, que ofrecen un hardware considerablemente más potente y barato.

PINE64 no abandona Linux

Es importante distinguir entre una pausa en la fabricación y el abandono de la plataforma. PINE64 no ha anunciado que vaya a dejar de desarrollar o mantener software para sus dispositivos existentes. El problema afecta a la fabricación de nuevo hardware y está directamente relacionado con las condiciones del mercado de componentes.

De hecho, la filosofía de PINE64 continúa siendo especialmente relevante para el ecosistema Linux. Sus dispositivos han servido durante años como plataformas abiertas para desarrollar sistemas operativos, controladores, interfaces y aplicaciones que posteriormente pueden beneficiar a otros proyectos.

La propia comunidad sigue proporcionando soporte para los dispositivos existentes, por lo que el final de una determinada producción no implica necesariamente que el hardware vaya a quedar inutilizado o sin software.

La inteligencia artificial también afecta al hardware Linux alternativo

El caso de PINE64 muestra una consecuencia menos evidente del actual auge de la inteligencia artificial. La presión que ejercen los centros de datos no se limita a las GPU utilizadas para entrenar y ejecutar modelos. La enorme cantidad de servidores que se están construyendo también requiere cantidades masivas de memoria y almacenamiento.

Cuando esos componentes escasean o aumentan de precio, los efectos terminan alcanzando mercados mucho más pequeños. En este caso, un fabricante especializado en dispositivos Linux puede verse obligado a detener la producción porque no puede asumir unos costes que los grandes fabricantes tienen mucha más capacidad para absorber.

La situación resulta paradójica: mientras la industria tecnológica invierte cantidades enormes en acelerar Linux dentro de los centros de datos y en infraestructura de inteligencia artificial, un pequeño fabricante dedicado a ofrecer hardware abierto y Linux a los usuarios finales tiene que frenar su producción precisamente por la presión que ese mismo mercado está ejerciendo sobre los componentes.

El futuro de PINE64 dependerá del mercado de memoria

PINE64 mantendrá por ahora sus productos afectados hasta agotar las unidades disponibles, pero no puede garantizar cuándo volverá a fabricar nuevos dispositivos. La compañía espera a que la situación de DRAM y eMMC mejore y, especialmente, a que los precios vuelvan a niveles que permitan continuar ofreciendo sus productos sin disparar el coste para el usuario.

Por tanto, no estamos ante un adiós de PINE64 al hardware Linux. Se trata de una pausa forzada por una combinación de escasez de componentes, aumento de costes y una competencia extraordinaria por la memoria utilizada en las infraestructuras de inteligencia artificial.

Para el ecosistema Linux, la noticia supone un golpe importante porque PINE64 ha sido durante años uno de los fabricantes que más ha apostado por ofrecer hardware abierto y dispositivos diseñados pensando específicamente en este sistema operativo. El proyecto continuará trabajando en productos que no están afectados por la escasez actual, pero el futuro de buena parte de su catálogo Linux dependerá de cómo evolucione el mercado de memoria durante los próximos meses.

from Linux Adictos https://ift.tt/1c6VHM8
via IFTTT

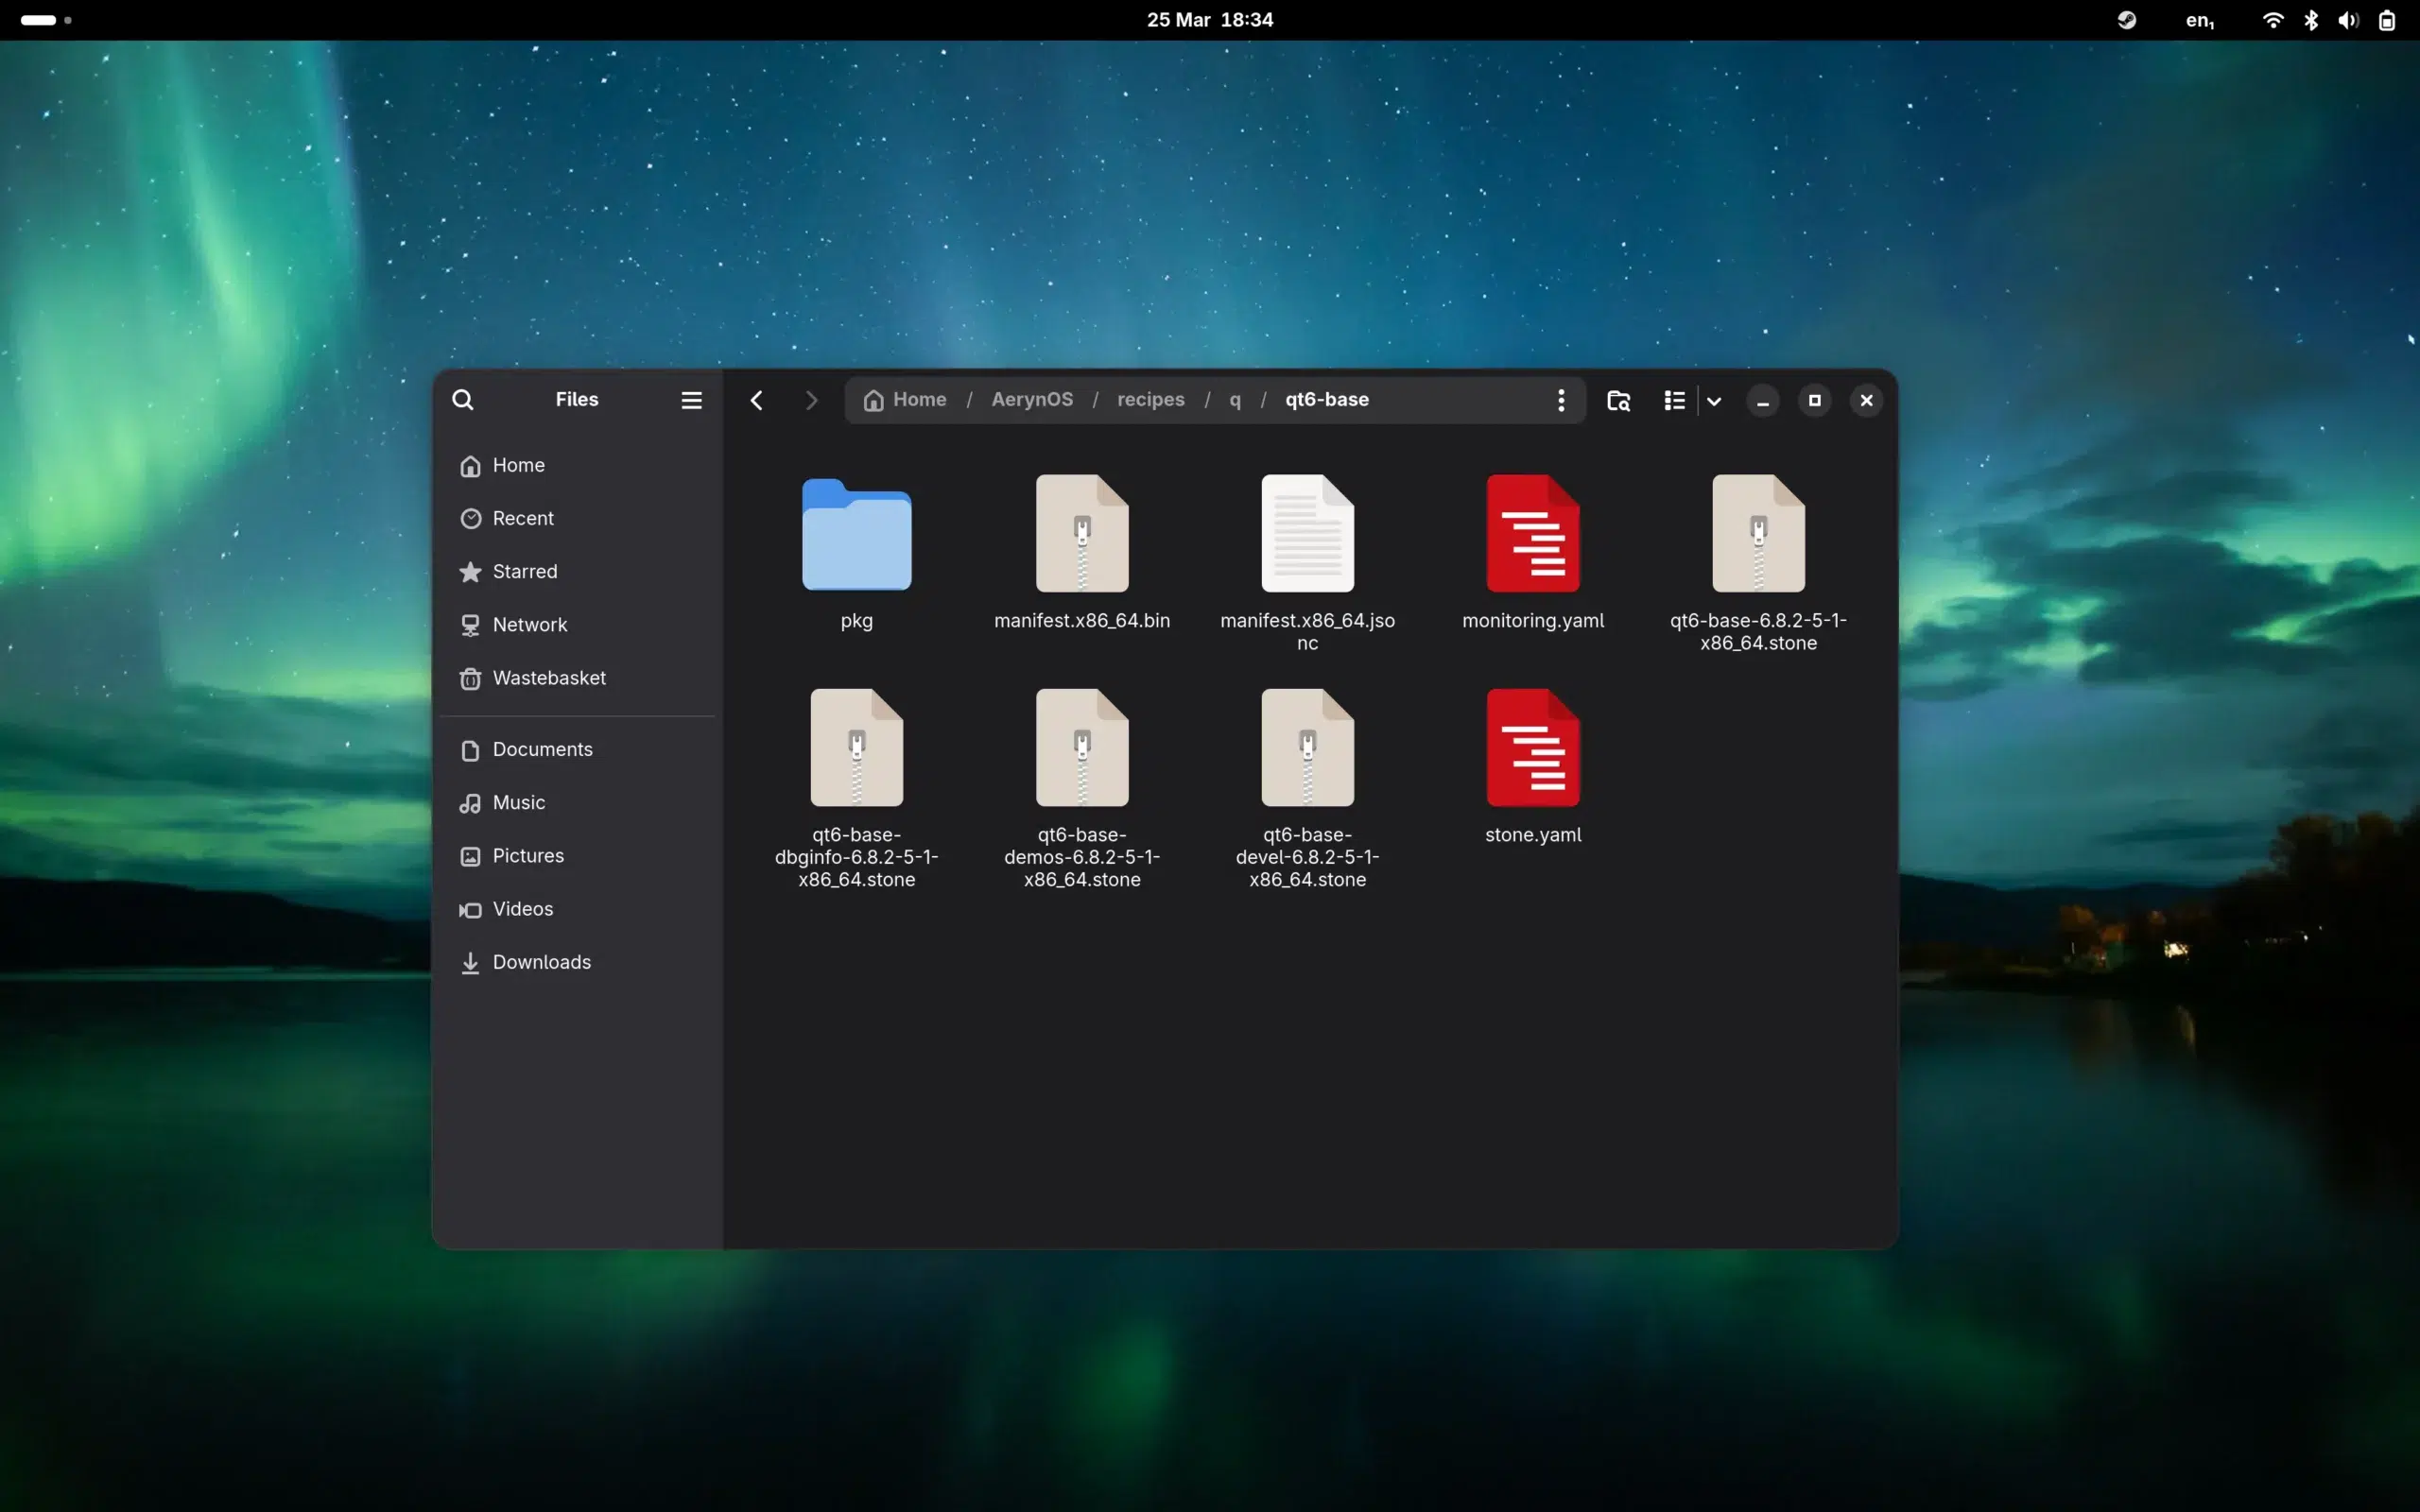
AerynOS Actualiza a GNOME 50.4 y KDE Plasma 6.7.4: novedades y mejoras para su rama Unstable

AerynOS

AerynOS ha comenzado a desplegar una nueva actualización de su rama Unstable con importantes novedades para el escritorio, el kernel y varios componentes fundamentales del sistema. La distribución independiente incorpora ahora GNOME 50.4, KDE Plasma 6.7.4 y KDE Frameworks 6.29, además de actualizar buena parte de su pila de software.

La actualización también destaca por introducir soporte para el controlador inalámbrico Broadcom STA, activar kmscon por defecto en los terminales virtuales y llevar el kernel Linux de las ramas estable y gaming hasta la versión 7.1.8. La rama LTS, por su parte, utiliza Linux 6.18.44.

AerynOS actualiza sus escritorios a GNOME 50.4 y Plasma 6.7.4

Uno de los cambios más visibles de esta actualización de AerynOS afecta directamente al entorno de escritorio. Los usuarios de la distribución reciben GNOME 50.4 y KDE Plasma 6.7.4, acompañados por KDE Frameworks 6.29.

La actualización permite mantener las dos principales alternativas de escritorio de AerynOS al día con las versiones más recientes disponibles en el momento del lanzamiento. Esto resulta especialmente importante en una distribución que mantiene un modelo de desarrollo continuo y que actualiza sus componentes con bastante frecuencia.

Junto a los escritorios también se han actualizado numerosos componentes de la pila gráfica y multimedia. Entre ellos se encuentran Mesa 26.1.7, FFmpeg 9.0.1 y GStreamer 1.28.6. También llegan nuevas versiones de lenguajes y herramientas de desarrollo como Python 3.14.7, Perl 5.44 y Go 1.26.6, además de Wine 11.15.

Linux 7.1.8 corrige un problema con AMDGPU

El kernel es otra de las piezas importantes de esta actualización de AerynOS. Tanto la rama estable como la orientada a gaming pasan a utilizar Linux 7.1.8, mientras que la rama LTS se actualiza a Linux 6.18.44.

La versión 7.1.8 resulta especialmente relevante para determinados equipos con gráficas AMD. Los desarrolladores de AerynOS señalan que esta actualización incorpora la corrección de un problema de brillo de AMDGPU que afectaba a Linux 7.1.6 y 7.1.7. También se han actualizado los paquetes de firmware y los microcódigos de Intel y AMD.

De esta forma, AerynOS continúa manteniendo sus diferentes ramas de kernel separadas según las necesidades de sus usuarios, con una rama LTS destinada a quienes priorizan una base más conservadora y ramas estable y gaming que siguen las versiones más recientes.

Nuevo soporte para Wi-Fi de Broadcom

Otra incorporación destacada es el soporte para el controlador inalámbrico Broadcom STA. Su llegada amplía la compatibilidad de AerynOS con determinados adaptadores Wi-Fi de Broadcom que utilizan este controlador.

Para una distribución relativamente joven como AerynOS, ampliar progresivamente la compatibilidad con hardware resulta especialmente importante. Los controladores inalámbricos pueden convertirse en uno de los principales obstáculos al probar una distribución Linux en determinados equipos portátiles, por lo que la incorporación de este soporte puede facilitar su utilización en un mayor número de configuraciones.

kmscon se activa por defecto en los terminales virtuales

AerynOS también ha cambiado el comportamiento de sus terminales virtuales mediante la activación predeterminada de kmscon. Los usuarios pueden acceder a ellos mediante las combinaciones Ctrl+Alt+F1 a Ctrl+Alt+F6.

A diferencia del terminal virtual proporcionado directamente por el kernel, kmscon utiliza el controlador DRM de kernel modesetting y ofrece renderizado Unicode completo mediante FreeType. Esto permite proporcionar una experiencia más moderna en estos entornos de texto.

El primer terminal virtual continúa reservado para los gestores gráficos de inicio de sesión. En sistemas que no utilizan uno de estos gestores, AerynOS permite iniciar directamente Sway mediante kmscon-launch-gui sway.

Moss también recibe varias correcciones

El gestor de paquetes moss, uno de los componentes propios más importantes de AerynOS, también ha recibido varias correcciones. Los cambios están relacionados con diferentes casos límite del nuevo mecanismo nativo de reflinks y con un problema que podía provocar fugas de descriptores de archivos al utilizar la estrategia nativa basada en hardlinks.

Estas mejoras son importantes porque moss forma parte de la arquitectura sobre la que AerynOS está construyendo su modelo de actualizaciones y gestión del sistema. El proyecto está trabajando para que los cambios internos de sus formatos y herramientas puedan introducirse de forma transparente para el usuario.

Más software actualizado en AerynOS

La actualización de agosto también incorpora una larga lista de versiones nuevas. Entre ellas aparecen Firefox 153.0.4, Thunderbird 153.0.3, los controladores NVIDIA 610.57.04, Flatpak 1.18.1, Docker 29.7.2, Dracut 112 y Fastfetch 2.67.1.

También se han actualizado diferentes herramientas destinadas al escritorio, al desarrollo y al gaming. Esto mantiene la distribución en línea con su modelo de actualización continua, en el que los paquetes van llegando a los repositorios conforme las nuevas versiones son integradas y probadas.

Cambios en la contribución de paquetes

AerynOS ha introducido además nuevos modelos de pull request para aclarar las expectativas del proyecto respecto a quienes contribuyen con paquetes. A partir de ahora, las propuestas que introduzcan paquetes completamente nuevos deberán contar previamente con una Package Request que haya sido presentada y aprobada.

El objetivo es establecer un proceso más claro para incorporar nuevo software a los repositorios de la distribución y evitar que las contribuciones de paquetes aparezcan directamente sin haber pasado por una planificación previa.

AerynOS sigue avanzando con su rama Unstable

La nueva oleada de actualizaciones sitúa a AerynOS en una posición interesante dentro del panorama de distribuciones Linux independientes. El proyecto no se limita a empaquetar software de terceros, sino que continúa desarrollando sus propias herramientas y una infraestructura de actualización diseñada alrededor de sus necesidades.

Para los usuarios de la rama Unstable, la actualización supone disponer de versiones más recientes de los principales escritorios Linux, un kernel actualizado con correcciones para AMDGPU, soporte adicional para hardware inalámbrico y mejoras en el gestor de paquetes. Todo ello refuerza la apuesta de AerynOS por construir una distribución moderna con una infraestructura propia y un modelo de actualización continuo.

from Linux Adictos https://ift.tt/NvRSXst
via IFTTT

Tails 7.11: mejoras en Persistent Storage y Tor Browser 15.0.20 para una privacidad más robusta

Tails 7.11

Tails 7.11 ya está disponible como una nueva actualización de esta distribución Linux centrada en la privacidad y el anonimato. La nueva versión corrige un problema que podía impedir que el almacenamiento persistente se activara correctamente en determinados equipos y actualiza Tor Browser a la versión 15.0.20.

Tails está basada en Debian y ha sido diseñada para utilizarse principalmente desde un dispositivo USB, encaminando las conexiones a través de la red Tor y tratando de dejar el menor número posible de rastros en el ordenador utilizado. La actualización 7.11 mantiene este enfoque, pero soluciona un problema especialmente relevante para quienes utilizan una de las funciones que permite conservar determinados datos entre sesiones.

La principal novedad de Tails 7.11 está en Persistent Storage

El cambio más importante de Tails 7.11 corrige un problema que podía evitar que Persistent Storage se activase en algunos ordenadores. Esta función permite conservar determinados datos y configuraciones entre sesiones mediante un área de almacenamiento cifrada, algo que resulta especialmente útil en un sistema operativo pensado para ejecutarse de forma temporal desde un USB.

Por defecto, Tails está diseñado para que los datos de una sesión desaparezcan al apagar el ordenador. Persistent Storage proporciona una excepción controlada a este comportamiento: el usuario puede almacenar determinados archivos, configuraciones y otros datos de forma persistente sin convertir la instalación completa en un sistema convencional instalado en el disco.

El fallo corregido en esta versión podía impedir precisamente que esa zona de almacenamiento se activara en determinados equipos. Para los usuarios que dependen de Persistent Storage, se trata por tanto de una corrección bastante más importante de lo que podría sugerir el número de versión.

Persistent Storage mantiene los datos entre sesiones

Una de las características que diferencia a Tails de una distribución Linux convencional es que el sistema está diseñado para minimizar los rastros que deja en el ordenador anfitrión. El usuario puede iniciar Tails desde un USB, realizar sus tareas y apagar el equipo sin que la sesión quede almacenada de la misma manera que ocurriría con un sistema operativo instalado permanentemente.

Persistent Storage permite combinar esa filosofía con la necesidad práctica de conservar determinados datos. El espacio se encuentra cifrado y puede utilizarse para guardar la información que el usuario necesita mantener disponible cuando vuelva a iniciar Tails.

La corrección incluida en Tails 7.11 garantiza que esta característica pueda activarse correctamente en los equipos afectados por el problema. El proyecto recomienda a los usuarios que ya disponen de una instalación con Persistent Storage realizar una actualización en lugar de crear una instalación nueva.

Tor Browser se actualiza a la versión 15.0.20

La otra novedad destacada de Tails 7.11 es la actualización del navegador incluido en la distribución. Tor Browser pasa a la versión 15.0.20, proporcionando a los usuarios una versión más reciente del navegador utilizado para acceder a Internet a través de la red Tor.

La integración de Tor Browser es una parte fundamental de la experiencia de Tails. La distribución no se limita a proporcionar un escritorio Linux portátil, sino que está construida alrededor de herramientas destinadas a proteger la privacidad del usuario y dificultar la asociación de su actividad con el ordenador desde el que se conecta.

Mantener el navegador actualizado resulta especialmente importante en este contexto, ya que el navegador es uno de los componentes que más directamente interactúan con contenido procedente de Internet. Tails incorpora las actualizaciones necesarias dentro de sus propias versiones para que los usuarios no tengan que configurar manualmente estos componentes.

Los usuarios de Tails pueden actualizar directamente

Los usuarios que ya tengan instalada cualquier versión de Tails 7.0 o posterior pueden actualizar directamente a Tails 7.11 mediante el mecanismo de actualización automática. Este proceso permite conservar el Persistent Storage existente.

La recomendación resulta especialmente importante para quienes tienen datos almacenados de forma persistente. Si la actualización automática no funciona o el sistema deja de arrancar después de realizarla, el proyecto contempla también la posibilidad de efectuar una actualización manual.

En caso de que una actualización automática falle, utilizar el procedimiento manual permite recuperar el sistema sin tener que recurrir necesariamente a una instalación completamente nueva.

No conviene reinstalar Tails si utilizas Persistent Storage

El proyecto hace una advertencia importante para los usuarios que tengan un USB de Tails con Persistent Storage: si ya disponen de una instalación funcional, deben actualizarla en lugar de realizar una instalación nueva. Una reinstalación puede borrar el almacenamiento persistente existente.

Esta recomendación es especialmente relevante porque el funcionamiento habitual de Tails puede llevar a pensar que crear un nuevo USB con la última imagen es siempre la solución más sencilla. Sin embargo, cuando existe información persistente que se quiere conservar, el procedimiento de actualización es la opción adecuada.

Para quienes simplemente quieran empezar desde cero, Tails 7.11 también está disponible como una nueva imagen USB. El proyecto proporciona además una imagen ISO para otros escenarios, como utilizar Tails con DVD o dentro de una máquina virtual.

Una actualización pequeña pero importante para Tails

Tails 7.11 no introduce un cambio radical en la distribución. Su objetivo es más concreto: solucionar un problema que afectaba a Persistent Storage y mantener actualizado uno de los componentes fundamentales del sistema con la llegada de Tor Browser 15.0.20.

Precisamente por el papel que desempeña Persistent Storage dentro de Tails, la primera corrección tiene especial importancia. El sistema está diseñado para ser temporal, pero los usuarios pueden necesitar conservar determinados datos y configuraciones de una sesión a otra. Cuando esa función falla, se pierde una parte importante de la utilidad práctica de la distribución.

La actualización también mantiene el modelo de desarrollo de Tails, que combina una base Debian con herramientas específicamente seleccionadas y configuradas para ofrecer privacidad y anonimato. Las nuevas versiones incorporan las correcciones necesarias sin convertir el sistema en una distribución Linux convencional instalada permanentemente.

Tails 7.11 ya está disponible

Tails 7.11 ya puede utilizarse tanto mediante una actualización de instalaciones existentes como mediante una nueva imagen. Para quienes ya utilizan Tails 7.0 o posterior, la actualización automática permite pasar a la nueva versión conservando Persistent Storage.

La actualización resulta especialmente recomendable para los usuarios afectados por el problema de activación del almacenamiento persistente. Al mismo tiempo, disponer de Tor Browser 15.0.20 proporciona una base más actualizada para la navegación a través de Tor.

Con esta versión, Tails continúa centrada en su objetivo original: proporcionar un entorno Linux portátil orientado a la privacidad, que pueda utilizarse sin instalar el sistema en el ordenador y que permita controlar de forma explícita qué información se conserva entre sesiones.

from Linux Adictos https://ift.tt/9pFGa5E
via IFTTT

Mainstream OS: una visión moderna de Arch Linux sin complicaciones

mainstream os

Mainstream OS es una nueva distribución GNU/Linux basada en Arch Linux que parte de una idea bastante directa: ofrecer las ventajas de un sistema moderno basado en Arch sin obligar al usuario a pasar por la habitual configuración manual asociada a esta distribución. Su propuesta gira alrededor de Hyprland y una interfaz de escritorio construida sobre Quickshell, pero intenta mantener una experiencia sencilla desde la instalación hasta la administración diaria del sistema.

El propio proyecto resume su filosofía con una frase muy clara: «Arch under the hood» y una instalación que pretende estar lista en unos diez minutos, incluso para usuarios sin experiencia previa con Linux. La distribución busca así acercar Arch a un público que normalmente podría optar por sistemas más convencionales debido a la complejidad de configurar manualmente un entorno basado en este proyecto.

Arch Linux como base de Mainstream os, pero sin obligar a editar archivos de configuración

La principal característica de Mainstream OS es que utiliza Arch Linux como base manteniendo una filosofía mucho más orientada al usuario final. En lugar de presentar un sistema que requiere configurar manualmente numerosos componentes después de la instalación, el proyecto intenta proporcionar una experiencia preparada desde el primer arranque.

La distribución está pensada para quienes quieren acceder a un escritorio moderno sin tener que editar constantemente archivos de configuración. Esto resulta especialmente interesante en el caso de Hyprland, un compositor Wayland muy flexible que tradicionalmente ha atraído a usuarios dispuestos a dedicar tiempo a personalizar manualmente su entorno.

Mainstream OS pretende precisamente eliminar buena parte de esa barrera. El sistema incorpora una aplicación gráfica de configuración desde la que es posible gestionar aspectos como los monitores, los temas, los atajos de teclado, la red y las actualizaciones.

Hyprland es el centro de la experiencia de escritorio

El escritorio de Mainstream OS está construido alrededor de Hyprland. La elección no resulta sorprendente: el compositor Wayland se ha convertido en una de las alternativas más populares entre quienes buscan un escritorio Linux altamente personalizable, especialmente dentro del ecosistema de distribuciones basadas en Arch.

Sin embargo, Mainstream OS intenta ofrecer una experiencia diferente a la de una instalación convencional de Hyprland. El usuario no tiene que empezar desde cero construyendo su propio escritorio a partir de diferentes componentes. La distribución proporciona una configuración completa y utiliza una shell basada en Quickshell para integrar las diferentes partes de la interfaz.

La base utilizada es la shell illogical-impulse de end-4, modificada por el proyecto y reconocida explícitamente como tal. Sobre ella se construye buena parte de la experiencia visual y funcional de Mainstream OS.

Una interfaz gráfica para configurar el sistema

Uno de los elementos que diferencian a Mainstream OS de una instalación tradicional de Arch con Hyprland es la presencia de una aplicación gráfica dedicada a la configuración. El objetivo es que tareas que normalmente requieren editar archivos puedan realizarse desde una interfaz accesible.

Desde ella se pueden gestionar diferentes aspectos del sistema, incluyendo monitores, temas, combinaciones de teclas, conexiones de red y actualizaciones. De esta manera, el usuario puede modificar buena parte del comportamiento del escritorio sin necesidad de conocer previamente la estructura de configuración de Hyprland o de otros componentes.

Esta filosofía encaja con el objetivo general del proyecto: utilizar Arch como base tecnológica sin trasladar necesariamente al usuario todas las decisiones y tareas de configuración que caracterizan a una instalación de Arch realizada manualmente.

El sistema puede cambiar de aspecto de Maistream OS automáticamente

La personalización visual es otro de los elementos destacados de Mainstream OS. El sistema permite elegir un fondo de pantalla y adaptar el tema general del escritorio para que coincida con él.

Los temas pueden guardarse y programarse, por lo que la apariencia del sistema puede cambiar automáticamente según las preferencias del usuario. No se trata únicamente de cambiar el fondo, sino de utilizar la personalización como una característica integrada en la experiencia del escritorio.

Este planteamiento resulta particularmente apropiado para una distribución basada en Quickshell, donde numerosos elementos de la interfaz pueden controlarse desde una misma capa. Mainstream OS intenta así que la personalización, una de las principales virtudes tradicionalmente asociadas a Hyprland, no requiera necesariamente conocimientos técnicos avanzados.

Mainstream OS quiere ser una distribución completa, no un simple respin

El proyecto insiste en que Mainstream OS no pretende limitarse a ser un respin de Arch Linux con un conjunto de configuraciones y aplicaciones preinstaladas. La distribución dispone de su propio repositorio de paquetes firmado mediante GPG y de imágenes ISO firmadas.

Además, el sistema no utiliza el AUR durante la instalación. Esta decisión permite mantener una separación más clara entre los paquetes proporcionados directamente por el proyecto y el enorme repositorio comunitario de Arch Linux.

El resultado es una distribución que intenta controlar una parte mayor de su propia cadena de distribución, en lugar de limitarse a modificar una instalación existente de Arch. Esto también facilita que el proyecto pueda ofrecer versiones de sus propios componentes y mantenerlos coordinados con el resto del sistema.

Instalación con Calamares y varias opciones

Para reducir todavía más la barrera de entrada, Mainstream OS utiliza el instalador gráfico Calamares. El proceso de instalación ofrece cinco métodos diferentes y contempla escenarios habituales como el cifrado completo del disco y la instalación en arranque dual.

La presencia de cifrado completo resulta especialmente interesante para quienes quieran utilizar la distribución en un portátil, mientras que el soporte para dual boot facilita probar Mainstream OS sin tener que eliminar necesariamente otro sistema operativo instalado en el equipo.

El proyecto también incorpora mecanismos destinados a comprobar que la instalación se ha realizado correctamente. Cada instalación ejecuta una verificación automática compuesta por 19 comprobaciones, proporcionando una capa adicional de validación después del proceso de instalación.

Btrfs y puntos de restauración antes de las actualizaciones

Uno de los aspectos más interesantes de Mainstream OS para usuarios que no quieren preocuparse demasiado por el mantenimiento de un sistema Arch es su gestión de las actualizaciones. Antes de cada actualización, el sistema crea una instantánea de Btrfs.

Esta característica permite disponer de un punto al que regresar en caso de que una actualización provoque algún problema. Mainstream OS integra además una opción de recuperación desde el menú de arranque, de modo que el usuario puede realizar un rollback sin tener que reconstruir manualmente el sistema.

El mecanismo resulta especialmente apropiado para una distribución basada en Arch, donde el modelo de actualización continua implica recibir nuevas versiones de paquetes con mucha más frecuencia que en una distribución tradicional de lanzamientos periódicos. Contar con una instantánea previa proporciona una red de seguridad adicional.

Un modo Gaming inspirado en SteamOS

Mainstream OS también intenta cubrir el terreno de los videojuegos mediante un modo específico denominado Gaming Mode. Esta función cambia el entorno habitual por una sesión basada en la interfaz Big Picture de Steam, proporcionando una experiencia más próxima a la de una consola.

El cambio puede realizarse mediante una sola tecla, mientras que el Console Mode permite configurar el equipo para arrancar directamente en esta interfaz. Esto puede resultar especialmente interesante en ordenadores conectados al televisor o en equipos utilizados principalmente para jugar.

La idea recuerda inevitablemente a SteamOS, aunque Mainstream OS continúa siendo una distribución Arch generalista y mantiene su escritorio completo para las tareas habituales. El usuario puede pasar de un entorno de escritorio tradicional a una experiencia centrada en Steam según sus necesidades.

También existe una edición para gráficas NVIDIA antiguas

La compatibilidad con hardware recibe atención mediante una edición específica de Mainstream OS destinada a sistemas que utilizan GPUs NVIDIA antiguas. Esto permite cubrir equipos que pueden presentar dificultades con las versiones modernas de los controladores propietarios.

La existencia de esta edición resulta relevante porque una distribución tan centrada en Wayland y Hyprland puede encontrarse con desafíos adicionales al utilizar hardware gráfico antiguo. Mantener una variante específica permite ampliar el número de equipos en los que el proyecto puede utilizarse sin renunciar a su enfoque general.

Mainstream OS busca hacer más accesible el modelo Arch

La propuesta de Mainstream OS resulta interesante porque no intenta competir con Arch Linux en su propio terreno. En lugar de ofrecer otro sistema minimalista pensado para que el usuario lo construya pieza por pieza, parte de Arch y hace prácticamente lo contrario: prepara una experiencia completa y proporciona herramientas gráficas para administrarla.

La combinación de Arch, Hyprland, Quickshell, una aplicación gráfica de configuración, instalación mediante Calamares, repositorios propios, instantáneas Btrfs y un modo de juego inspirado en SteamOS construye una propuesta bastante más definida que la de una simple instalación personalizada de Arch.

El proyecto busca, en definitiva, que utilizar una distribución basada en Arch no implique necesariamente convertirse en administrador del sistema para poder disfrutar de ella. Su objetivo es ofrecer un Linux moderno, visualmente cuidado y muy personalizable, pero con buena parte de la complejidad escondida detrás de herramientas gráficas y automatizaciones.

Con Mainstream OS, Arch Linux queda bajo el capó, mientras que Hyprland y Quickshell proporcionan la identidad visual y funcional. La distribución todavía representa un proyecto relativamente joven frente a alternativas mucho más consolidadas, pero su enfoque resulta llamativo: tomar tecnologías que tradicionalmente atraen a usuarios avanzados y empaquetarlas en una experiencia diseñada para que puedan utilizarlas también quienes simplemente quieren instalar Linux y empezar a trabajar.

from Linux Adictos https://ift.tt/KbqzoNV
via IFTTT

COSMIC 1.6: refinamientos prácticos y avances hacia un escritorio más granular

Cosmic 1.6

System76 ha lanzado la versión 1.6 de su escritorio COSMIC, el entorno de escritorio open source basado en Rust que desarrolla para su distribución Pop!_OS. Esta actualización llega con un puñado de mejoras que refinan la experiencia diaria, aunque sin grandes revoluciones. Eso sí, se nota que el proyecto sigue madurando a buen ritmo y que cada entrega acerca a COSMIC a convertirse en un escritorio de pleno derecho.

La novedad más destacada, y la que más se echa de menos en otros entornos, es el control de volumen y salida por aplicación. A partir de ahora, cada programa puede tener su propio nivel de sonido, algo que en la práctica resulta muy útil para no tener que estar subiendo y bajando el volumen general según lo que estemos haciendo. Esta función se complementa con una ampliación del servicio de configuración para gestionar estos ajustes de forma más granular.

Cosmic 1.6 introduce mejoras en el compositor

El compositor de COSMIC también recibe su ración de novedades. Se ha añadido soporte para el protocolo wl-dmabuf-v6, que mejora la gestión de buffers de memoria compartida en Wayland, y también se ha incorporado el protocolo EI (Emulated Input), pensado para allanar el camino hacia el escritorio remoto. Aunque esta versión no incluye aún la funcionalidad de acceso remoto, es un paso importante para futuras entregas. Además, ahora se puede procesar la presentación de pantallas completas, lo que permite una sincronización más precisa con el hardware.

Mejoras en aplicaciones y gestor de inicio

En el apartado de aplicaciones, COSMIC Terminal estrena bordes configurables alrededor de las terminales divididas, una opción que muchos echan de menos cuando trabajan con varias consolas a la vez. COSMIC Edit, el editor de texto, también ha recibido optimizaciones de rendimiento, aunque no se detallan en profundidad. Por su parte, el gestor de inicio (Greeter) ahora acepta formatos de imagen JPEG-XL y AVIF, lo que permite usar fondos de pantalla más modernos y eficientes. También se ha mejorado la detección de logind en tiempo de ejecución, un detalle técnico que facilita la integración con el sistema.

En general, COSMIC 1.6 se presenta como una actualización sólida que pule aspectos clave del escritorio. El control de audio por aplicación es, sin duda, el añadido más práctico para el día a día, y las mejoras en el compositor sientan las bases para futuras capacidades. El proyecto sigue avanzando con paso firme, y esta versión demuestra que el enfoque en Rust y Wayland está dando sus frutos.

from Linux Adictos https://ift.tt/3wBNLGM
via IFTTT

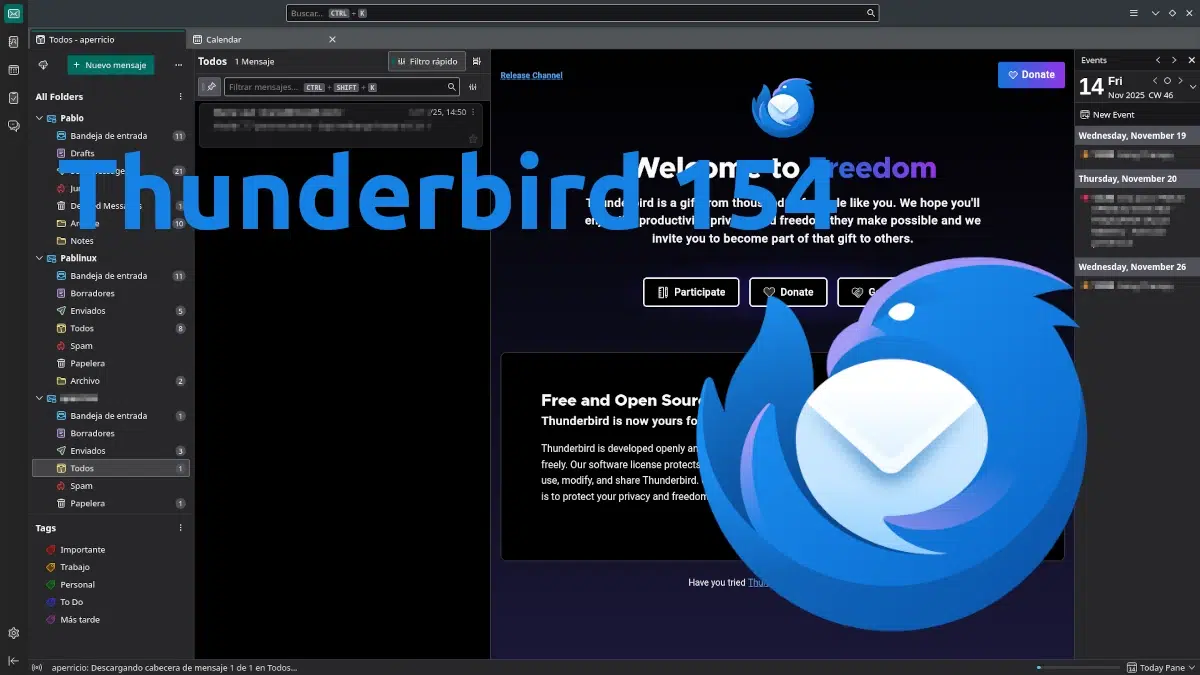
Thunderbird 154: productividad, seguridad e integración moderna para Windows, macOS y Linux

Thunderbird 154

Thunderbird, la 154.0 ya está disponible para los usuarios de Windows, macOS y Linux. Este lanzamiento, que llega después de un periodo de desarrollo, trae consigo una serie de mejoras orientadas a la productividad y a la integración con servicios modernos. Además, se han corregido varios fallos de seguridad que afectaban a la estabilidad y a la protección de los datos.

Entre las novedades más destacadas se encuentra la vista previa de archivos adjuntos en macOS, una función muy demandada que facilita la revisión rápida de documentos sin necesidad de abrirlos. También se ha incorporado un modo de bandeja del sistema opcional que permite ocultar la ventana principal al cerrarla, manteniendo la aplicación activa en segundo plano. Estas mejoras buscan hacer más fluida la experiencia diaria de los usuarios.

Thunderbird 154 se integra con Microsoft 365 y gestión de adjuntos

Una de las novedades más relevantes es la activación de Microsoft Graph para cuentas de Microsoft 365. Esto permite una sincronización más eficiente y moderna con los servicios en la nube de Microsoft, algo especialmente útil en entornos profesionales. Además, se ha añadido la posibilidad de arrastrar y soltar adjuntos de tipo MIME (RFC822) directamente al árbol de carpetas, lo que agiliza la organización de mensajes y archivos.

Otra mejora significativa es la previsualización de adjuntos en macOS, que ahora funciona de forma nativa, permitiendo ver el contenido de archivos adjuntos sin tener que abrirlos en aplicaciones externas. Esta función se suma a la ya existente en otros sistemas operativos, pero ahora con una integración más profunda en el ecosistema de Apple.

Correcciones de seguridad y estabilidad

La versión 154.0 también incluye varias correcciones de seguridad que solucionan vulnerabilidades que podrían permitir la ejecución de código remoto, la elevación de privilegios o la denegación de servicio. Estas actualizaciones son fundamentales para mantener la seguridad de los datos de los usuarios. Además, se han realizado ajustes de estabilidad y rendimiento que mejoran el comportamiento general de la aplicación, especialmente en la gestión de cuentas IMAP y en la sincronización de calendarios.

Es importante destacar que estas correcciones son independientes de las que afectan a Firefox, ya que Thunderbird no se ve afectado por las vulnerabilidades específicas del navegador. Los usuarios pueden actualizar directamente desde la opción de actualización integrada o descargando la versión desde el sitio oficial de Mozilla.

En definitiva, Thunderbird 154 se presenta como una actualización sólida que combina nuevas funcionalidades con un refuerzo de la seguridad. La integración con Microsoft 365 y las mejoras en la gestión de adjuntos son los puntos más llamativos, mientras que las correcciones de vulnerabilidades garantizan una experiencia más segura. Los usuarios de todas las plataformas pueden beneficiarse de estas mejoras, que ya están disponibles para su descarga.

from Linux Adictos https://ift.tt/7tgyaRo
via IFTTT