
Un análisis reciente de seguridad destaca dos vulnerabilidades en un gateway de IA popular que podrían permitir a actores maliciosos obtener control administrativo, ejecutar código dañino y robar credenciales sensibles. A continuación, se presenta una visión profesional sobre el incidente, su impacto y las medidas recomendadas para mitigarlo.\n\nLiteLLM es una solución de código abierto que facilita la conexión de aplicaciones con modelos de lenguaje grande (LLM) de múltiples proveedores, entre ellos OpenAI y Anthropic. La arquitectura central dirige las solicitudes a través de una única interfaz, permitiendo gestionar claves API, controlar el acceso de usuarios y monitorizar uso y costos. Actualmente, LiteLLM admite alrededor de 140 proveedores de IA y ha ganado popularidad, con más de 90 millones de descargas mensuales en GitHub y más de 61.000 estrellas.\n\nRecientemente, los investigadores de seguridad de Check Point Research (CPR) identificaron dos fallas en LiteLLM. La primera es un fallo de control de acceso que afecta a la forma en que LiteLLM aplica permisos. Este fallo, identificado como CVE-2026-35029, recibió una puntuación de severidad de 8.7/10 (alta). Según CPR, la vulnerabilidad permite que usuarios con privilegios mínimos alcancen funciones de administrador que controlan la configuración central del gateway, lo que a su vez facilita leer archivos en el servidor, sobrescribir credenciales de administrador, descargar y ejecutar malware, entre otras acciones peligrosas.\n\nLa segunda vulnerabilidad es un fallo de server-side request forgery (SSRF), que permite a los usuarios del gateway dirigir a LiteLLM para realizar solicitudes API a servidores de terceros. En teoría, un atacante podría enviar peticiones a sus propios servidores bajo su control y, al portar claves de autenticación de proveedores de IA, obtendría directamente dichas credenciales. Este fallo se conoce como CVE-2026-59823 y recibió una severidad de 5.3/10 (media).\n\nLa magnitud del riesgo es clara: “las credenciales que maneja un gateway proporcionan acceso directo y facturable a los proveedores de IA sin necesidad de una autenticación adicional”, explicó CPR. “Dada la escala de adopción de LiteLLM, una falla en este componente podría afectar a un gran número de implementaciones de IA simultáneamente.”\n\nVersiones vulnerables y parcheo recomendado\nCPR indica que todas las organizaciones que ejecuten LiteLLM en versiones anteriores a la 1.83.9 están expuestas a ambas vulnerabilidades. Es crucial revisar también implementaciones indirectas donde LiteLLM esté incrustado en plataformas y herramientas internas utilizadas para construir aplicaciones de IA, ya que podría estar presente sin haber sido desplegado como solución independiente.\n\nLa empresa ha publicado una corrección para ambos fallos en la versión 1.83.9. Se recomienda instalar esta versión cuanto antes. Además, CPR recomienda revisar quién tiene acceso al gateway; cualquier cuenta podría ser utilizada para explotar estas fallas. Las claves API de proveedores de IA almacenadas en LiteLLM deben rotarse si hay indicios de acceso no autorizado, y los permisos deben verificarse de forma rigurosa.\n\nLas autoridades de seguridad subrayan que “confiar únicamente en configuraciones no garantiza límites eficientes: la brecha entre los permisos configurados y los impuestos a la ejecución es donde CVE-2026-35029 puede causar mayor daño.”\n\nEntre las recomendaciones clave se incluyen:\n- Ampliar las pruebas de penetración y evaluaciones de vulnerabilidad para incluir herramientas de IA junto con aplicaciones web y la infraestructura en la nube.\n- Realizar revisiones de permisos para asegurar que los usuarios con roles limitados permanezcan efectivamente restringidos.\n- Incorporar gateways de LLM en las evaluaciones de seguridad generales para garantizar la protección de sistemas críticos de negocio.\n\nConclusión: la investigación de CPR confirma que estos fallos representan un “tipo conocido” de errores que afectan a infraestructuras de IA de manera análoga a software empresarial. Las organizaciones deben tratar la seguridad de los gateways de IA con el mismo rigor que aplican a otros sistemas críticos, priorizando actualizaciones, rotación de credenciales y controles de acceso estrictos para mitigar riesgos potenciales.
from Latest from TechRadar https://ift.tt/F0jdlAN
via IFTTT IA
Tag Archives: Latest from TechRadar
Logitech G Pro X3 Superstrike: dos minutos de revisión y lo que ofrece
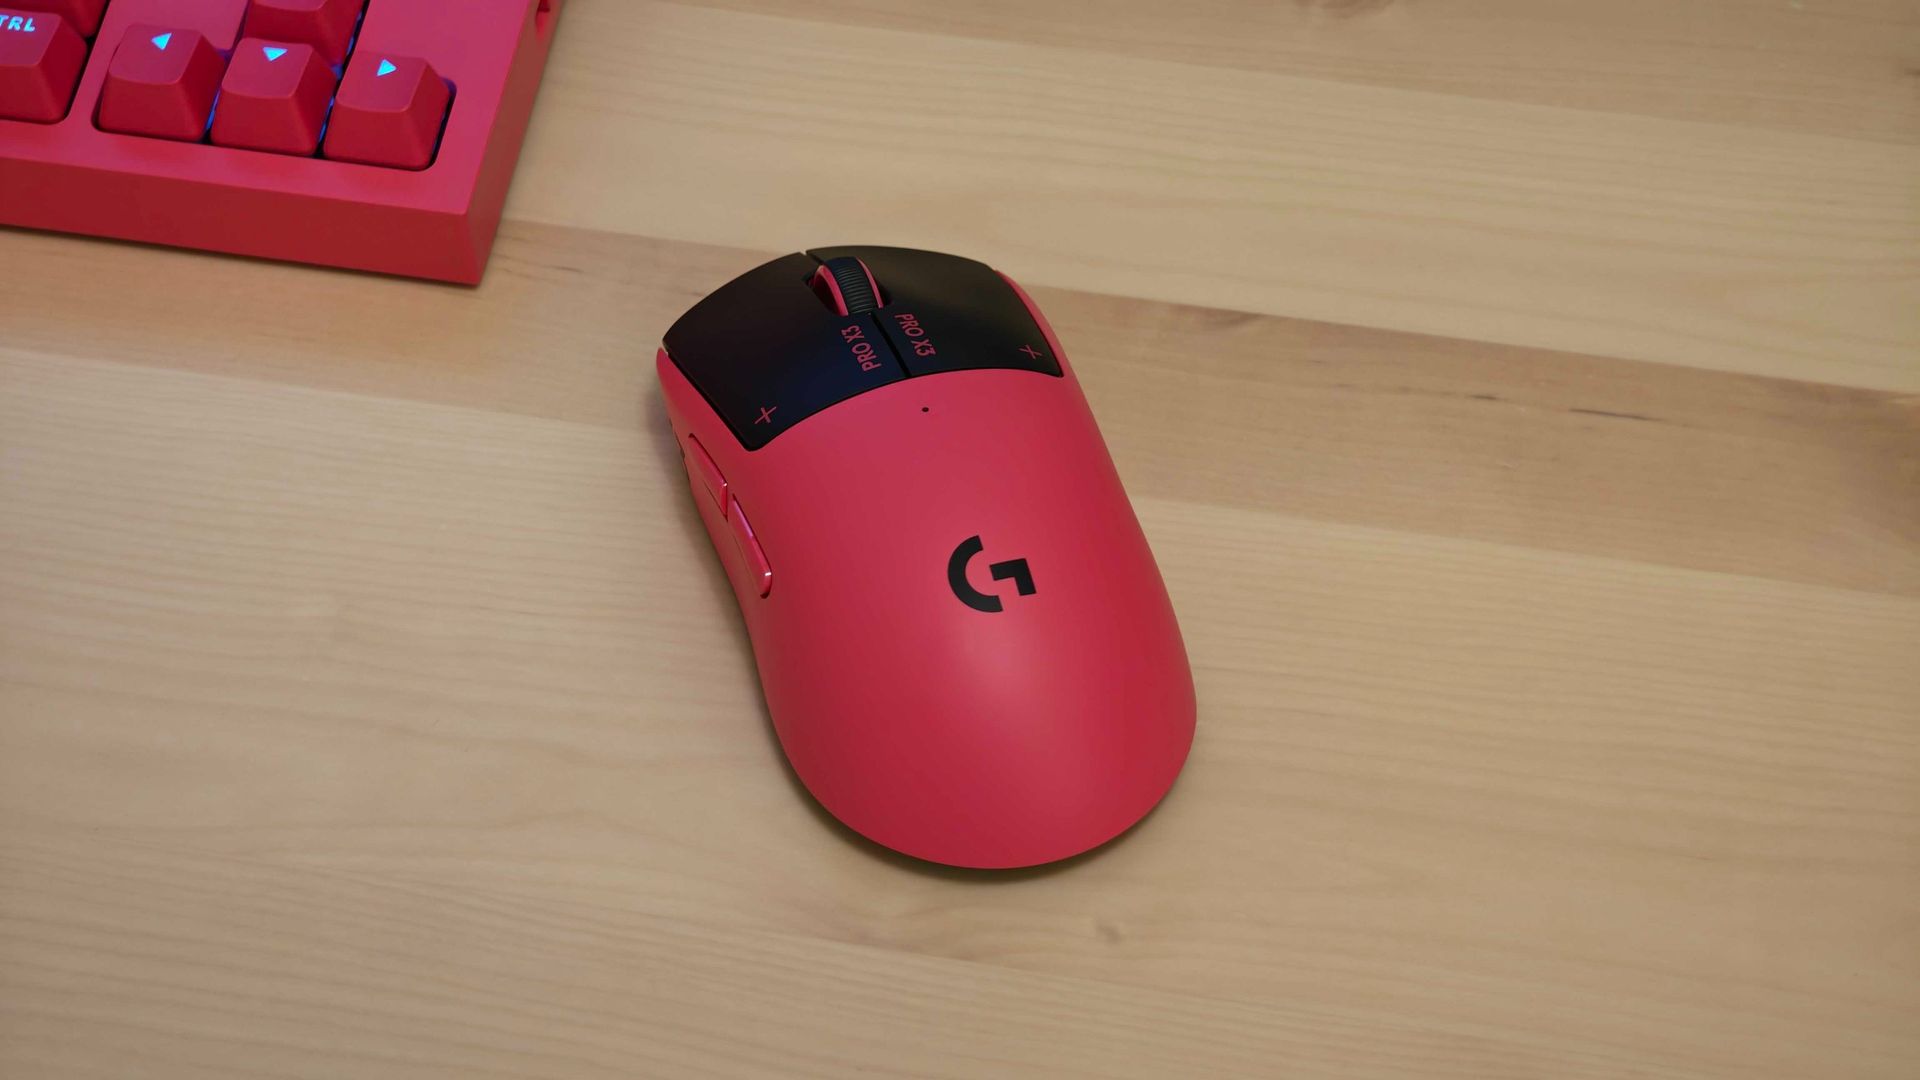
La Logitech G Pro X3 Superstrike no representa la revolución que su predecesora llegó a encarnar. La X2 Superstrike sorprendió en su lanzamiento anterior con una puntuación de cinco estrellas, principalmente gracias a sus conmutadores HITS (sistema de disparo háptico inductivo) increíblemente receptivos. Estos permiten al usuario ajustar por completo el punto de actuacion de los dos botones principales en el software complementario G Hub, para adaptarlos específicamente al juego que se esté jugando. Un disparo casi gatillo fino reduce la latencia en shooters competitivos como Counter-Strike 2, mientras que clics más profundos pueden ser preferibles para tareas de productividad o títulos de estrategia más pausados. Además, se puede elegir el nivel de retroalimentación háptica por entrada, desde muy poca hasta toques robustos. Los sensores, basados en principios similares a los conmutadores Hall, son extremadamente duraderos, lo que es una gran ventaja.
Aunque ya no conserva la novedad inicial, los conmutadores HITS siguen siendo excelentes en la Pro X3 Superstrike. Mantiene la forma cómoda para diestros, dos botones laterales personalizables y una estética sobria que siguen destacando, con cambios superficiales limitados a dos nuevas variantes de color: Midnight Black y Magenta Eclipse (un rosa intenso con negro).
En el interior, Logitech G ha rediseñado la distribución del peso para que la mouse sea menos voluminosa en la parte superior. Pesa ligeramente menos, aproximadamente 59 g, lo que facilita un manejo cómodo y liviano, y ahora está más equilibrada, lo que facilita que se deslice de forma más suave en la mano. Además, incorpora un nuevo chipset, el NxLOGI, orientado a mejorar la eficiencia energética.
Logitech afirma que la batería puede llegar a 135 horas por carga, 45 horas más que el modelo anterior. Aunque en mis pruebas no se alcanzó esa cifra, la autonomía sigue siendo suficiente para una semana completa de uso diario, incluso con funciones de haptics activadas.
La Pro X3 Superstrike también cuenta con un sensor Hero 2 mejorado, que eleva la sensibilidad de 44.000 DPI a 48.000 DPI y la velocidad de seguimiento de 888 IPS a 930 IPS. Y ahora se puede alcanzar la tasa de sondeo de 8.000 Hz cuando se usa con cable, una característica que antes estaba limitada al modo inalámbrico.
No soy un pro de esports, pero durante las pruebas la sensación fue de respuesta increíble y gran precisión, ayudando a mejorar mi rendimiento en sesiones de Counter-Strike 2 y Call of Duty: Black Ops 7.
Si bien me habría gustado ver aún más mejoras para justificar plenamente el nombre X3, las innovaciones presentes sí confirman una mejora sustancial respecto a su predecesora. Y sí, hay que pagar un poco más para esta versión, como verán a continuación.
Precio y disponibilidad
– Precio: 199,99 USD / 169,99 GBP / 299,95 AUD
– Disponible en el sitio oficial de Logitech y minoristas en línea
– Más cara que la X2 Superstrike
En Estados Unidos y Reino Unido la X3 es un poco más cara que la X2, que se mantiene a la venta a la vez. En Australia, el precio es el mismo que el de la X2, lo que podría hacer que la X3 sea la opción natural en esa región.
¿Vale la pena comprarla? En gran medida depende de si buscas lo último en especificaciones y de si estás dispuesto a pagar más por una experiencia de juego competitiva optimizada. Si ya tienes una X2, la X3 representa mejoras claras, aunque quizá no justifique un gasto adicional para todos.
Puntuación (scorecard)
– Valor: 4,5/5. No es económico, pero apunta a jugadores competitivos dispuestos a pagar por lo mejor.
– Diseño y características: 5/5. Mantiene lo mejor de la X2 y añade nuevas variantes de color con mejor distribución de peso.
– Rendimiento: 5/5. Ágil, cómodo y altamente personalizable.
– Puntuación final: 4,5/5. Hubiera sido ideal ver aún más mejoras para justificar plenamente el nombre X3, pero Logitech ofrece una versión notable de una de las mejores opciones de ratón para gaming que hemos probado.
Para decidir comprarla:
– Si buscas lo mejor de lo mejor: vale la pena la inversión.
– Si quieres conmutadores hápticos únicos y te atrae la idea de una experiencia de juego más ajustable: es una opción clara.
– Si eres un jugador de FPS serio: la posibilidad de configurar activación rápida de los botones puede marcar diferencias competitivas.
– Si puedes conformarte con menos: existen alternativas más baratas sin perder gran parte de la experiencia.
Algunos consejos y alternativas a considerar
– Logitech G Pro X2 Superstrike: sigue siendo excelente y más asequible; podría verse en rebajas con la llegada de la X3.
– Asus ROG Harpe Ace Aim Lab Edition: opción competitiva con excelente relación calidad-precio, con integración para Aim Lab.
Cómo probé la Logitech G Pro X3 Superstrike
– Pruebas durante varias semanas; uso diario para gaming y productividad.
– Pruebas con títulos esports populares como Counter-Strike 2 y Call of Duty: Black Ops 7, entre otros.
– Comparación con otros ratones de alto rendimiento como la Asus ROG Harpe Ace Aim Lab Edition y la Razer DeathAdder V4 Pro.
– Lecturas adicionales sobre nuestro método de pruebas: enlace a la metodología. Primera revisión: octubre de 2026.
from Latest from TechRadar https://ift.tt/jurTMvX
via IFTTT IA
Surfshark 5.0.0 para iOS: un tablero de seguridad móvil unificado que simplifica la experiencia del usuario
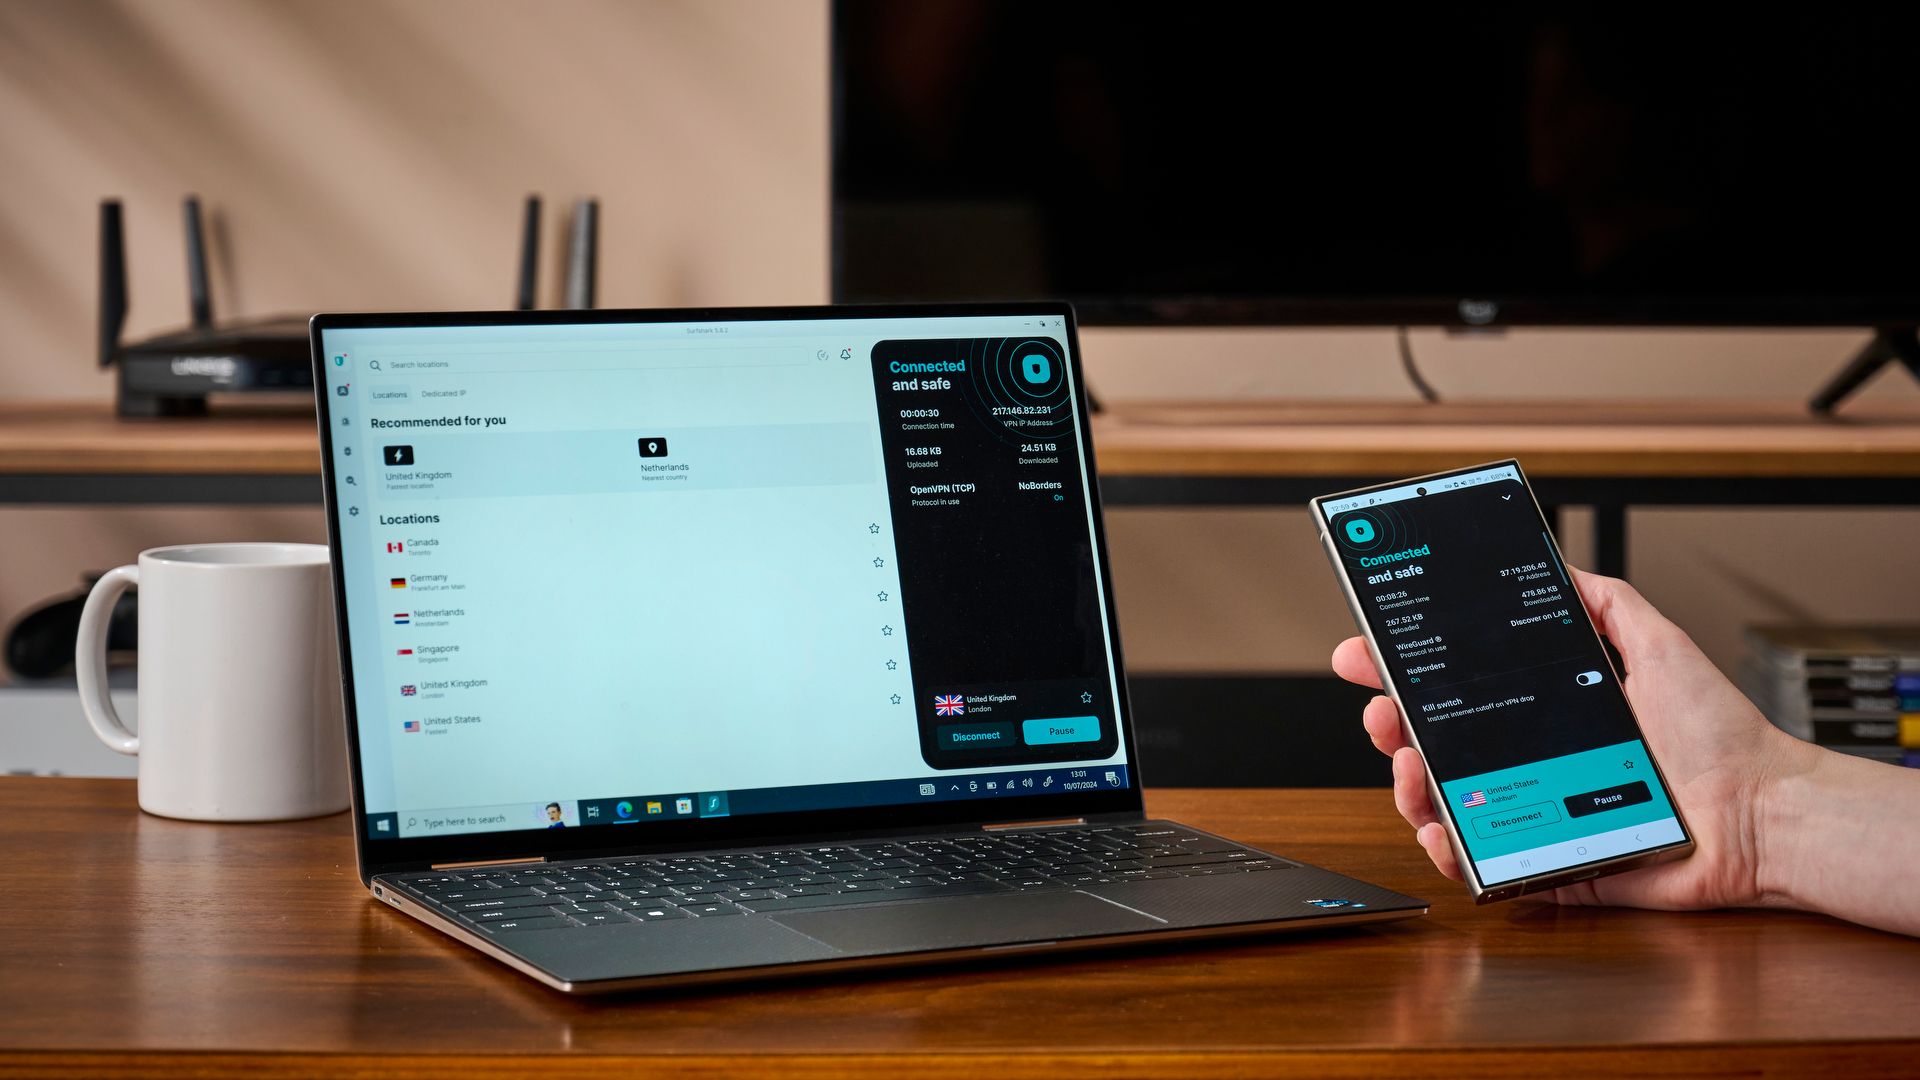
Surfshark ha lanzado la versión 5.0.0 de su aplicación móvil para iOS, presentando una pantalla de inicio completamente rediseñada que coloca las soluciones de seguridad de Surfshark en una vista única. Este hito representa un paso estratégico: la compañía se mueve de ser una VPN independiente a ofrecer una suite de ciberseguridad todo en uno.
Para los usuarios habituales de lo que muchos consideran uno de los mejores servicios de VPN, la claridad de la interfaz es fundamental. Si bien las actualizaciones anteriores sentaron las bases, incorporando el elegante diseño “Liquid Glass” junto con funciones independientes como la verificación de SMS, la versión 5.0.0 finalmente integra todas estas herramientas en un panel de control unificado. El objetivo es claro: eliminar la fricción de la app y permitir que el estado de seguridad se observe de inmediato sin navegar por menús. En lugar de saltar entre pestañas, la nueva interfaz reúne tus protecciones principales en la pantalla principal para que puedas activarlas con el mínimo esfuerzo.
Un tablero de seguridad móvil unificado
El centro de la actualización 5.0.0 es una Home reorganizada que funciona como un centro de mando para tu privacidad digital. Según Surfshark, el objetivo del rediseño es permitir a los usuarios comprobar su nivel de protección de un vistazo, en lugar de adivinar qué está ejecutándose en segundo plano. Los controles principales de VPN ahora comparten la pantalla principal con accesos directos a las herramientas de seguridad más amplias de la marca.
A partir de la vista unificada, los usuarios pueden acceder de forma instantánea a varias protecciones integradas:
– Protección de mensajes de texto: diseñada para escanear mensajes entrantes en busca de enlaces de estafa, protegiendo contra ataques de phishing por SMS.
– Bloqueador de contenido web: una herramienta de filtrado integrada que impide que sitios inseguros y dominios maliciosos se carguen en el dispositivo.
– Monitoreo de filtraciones de datos: analiza automáticamente posibles filtraciones para alertarte si tu correo electrónico o datos personales sensibles quedan expuestos.
– Falsificación de datos personales: impulsado por el sistema Alternate ID, permite generar detalles de correo sustitutos para registros en línea y mantener tu bandeja de entrada real privada.
La barra de navegación inferior mantiene la tidyidad con acceso directo a Inicio, Soluciones, Noticias y Configuración.
Para usuarios cotidianos, esta consolidación representa una mejora significativa en la experiencia. En lugar de tratar las verificaciones de SMS, la protección de identidad y los túneles VPN como productos separados, Surfshark presenta todas las herramientas a la vista, convirtiendo su app móvil en un verdadero hub de seguridad digital todo en uno.
Sobre la actualización, Gabriele Sinkeviciute, Head of Product en Surfshark, afirmó: “Colocar estas soluciones clave para asegurar las conexiones, prevenir estafas y proteger la identidad en la pantalla de inicio permite a los usuarios mantenerse seguros en línea sin navegar por múltiples menús de configuración”.
Esta última actualización para iOS se alinea con la actualización v3.32 de Android de Surfshark, que implementó el nuevo diseño en dispositivos Android en agosto de este año. Ahora, con ambos sistemas operativos adoptando el diseño simplificado, el conjunto de herramientas de Surfshark puede expandirse u optimizarse según lo requiera, sin afectar la velocidad con la que un usuario puede acceder a ellas.
from Latest from TechRadar https://ift.tt/LPxdkFY
via IFTTT IA
Vulnerabilidades en Cadena de Suministro y la Brecha de Datos Danesa: Lecciones Críticas para Seguridad de Terceros
Un análisis profesional sobre una brecha de datos en el registro de población de Dinamarca revela la magnitud y las fallas subyacentes que umo literalizaron el incidente. A continuación, se presenta un borrador de blog con tono objetivo y centrado en las lecciones de seguridad, sin entrar en especulaciones innecesarias sobre identidades de atacantes o empresas específicas.
Introducción: el riesgo de las cadenas de suministro de datos
La reciente divulgación sobre el acceso no autorizado al CPR (Registro Central de Personas) de Dinamarca subraya un peligro persistente para las organizaciones modernas: la exposición de datos sensibles a través de terceros. Cuando una entidad externa tiene autorizaciones legítimas para consultar información delicada, un fallo en la protección de estas vías puede desencadenar un efecto dominó que afecta a millones de personas. Este caso enfatiza la necesidad de controles de seguridad en toda la cadena de suministro de datos, no solo en el sistema central, para evitar que debilidades marginales se conviertan en vulnerabilidades críticas.
Qué ocurrió y qué está en juego
– Se informa que datos de aproximadamente 8.8 millones de individuos podrían haber estado expuestos, incluyendo identificadores únicos y otros datos personales utilizados en ámbitos como salud, impuestos y servicios bancarios. La magnitud del conjunto de datos subraya el impacto potencial en la privacidad y la confianza pública.
– La exposición estuvo vinculada a un acceso a través de una empresa privada con una legitimidad para consultar información del CPR, lo que indica un ataque de la cadena de suministro: un tercero autorizado recibió credenciales que permitieron la extracción de datos hacia un sistema externo.
– El incidente evidenció debilidades en prácticas de seguridad de contraseñas dentro de cuentas relacionadas, vinculadas a una terminación de credenciales que, en lenguaje público, incluía contraseñas simples. Este detalle resalta la necesidad de políticas robustas de gestión de contraseñas y autenticación multifactor (MFA).
Análisis de las lecciones aprendidas
1) Fortalecer la gestión de acceso de terceros
– Implementar principios de mínimo privilegio y revisión continua de permisos para cualquier tercero con acceso a datos sensibles.
– Realizar due diligence de seguridad y evaluaciones periódicas de proveedores, con métricas claras de cumplimiento y auditorías independientes.
2) Reforzar la seguridad de contraseñas y autenticación
– Exigir políticas de contraseñas robustas, rotación frecuente y MFA obligatoria para accesos a sistemas que contengan datos personales.
– Implementar detección de anomalías en logins y accesos masivos para identificar y contener intentos de extracción.
3) Supervisión y monitoreo de actividad en la cadena de suministro
– Establecer sistemas de monitoreo que detecten patrones inusuales, como búsquedas masivas o extracciones repetidas por cuentas de terceros.
– Mantener registros de auditoría inmutables y respuestas automatizadas ante incidentes para reducir el tiempo de detección y reacción.
4) Transparencia y comunicación responsable
– Informar de forma clara a las partes afectadas y al público cuando procede, describiendo qué datos se vieron comprometidos y qué medidas de mitigación se implementan.
5) Contención de riesgos y planificación de continuidad
– Elaborar planes de respuesta a incidentes que contemplen escenarios de exfiltración de datos a través de terceros y ejercicios de simulación regulares.
Contexto y consideraciones éticas
– Aunque la mayoría de los datos expuestos pueden incluir información sensible, el enfoque responsable es evaluar riesgos reales para las personas afectadas y priorizar medidas que reduzcan la probabilidad de daño, como fraudes y phishing dirigidos.
– La divulgación responsable debe equilibrar la necesidad de informar con la responsabilidad de no amplificar posibles vectores de ataque. En este sentido, los estados y organizaciones deben trabajar con la prensa para presentar los hechos sin sensationalismo innecesario.
Conclusión
Este incidente refuerza la premisa de que la seguridad de datos personales ya no depende únicamente de las defensas internas de una organización, sino también de la robustez de las relaciones con terceros y proveedores. La lección clave es clara: una estrategia de seguridad integral debe abarcar gestión de acceso, autenticación avanzada, monitoreo continuo y una cultura de responsabilidad que ponga la protección de la información de las personas en el centro de las operaciones. Al adoptar estas prácticas, las entidades pueden reducir significativamente el riesgo de incidentes similares y mantener la confianza pública en sus procesos de manejo de datos sensibles.
from Latest from TechRadar https://ift.tt/2DzLxNM
via IFTTT IA
LASK vs Liverpool: Guía completa para ver el partido de la Champions League 2026/27 desde cualquier lugar
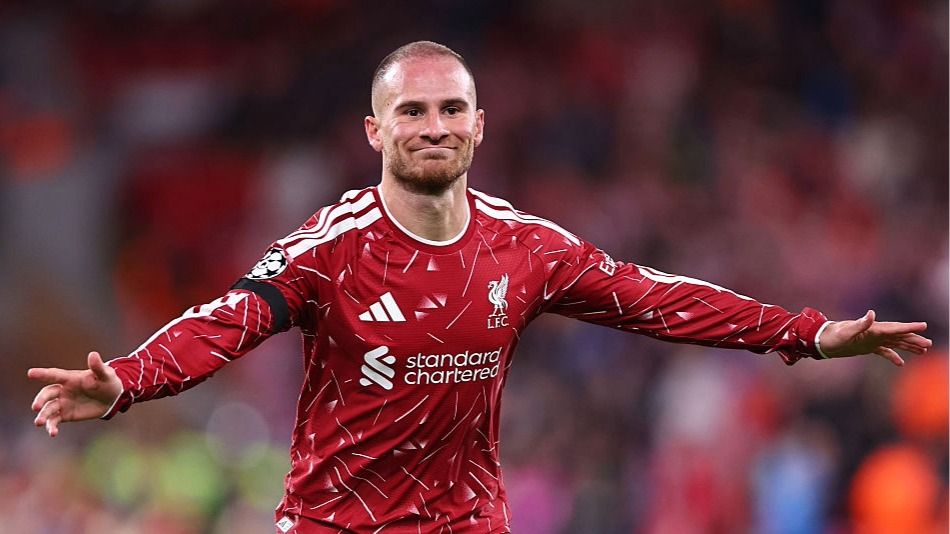
El choque entre LASK y Liverpool promete ser uno de los duelos más interesantes de la segunda jornada de la Champions League 2026/27. Con los Reds buscando responder tras una derrota reciente y los austríacos intentando aprovechar el factor casa, este encuentro ofrece una mezcla de táctica, intensidad y momentos decisivos en una fase temprano de la competición. A continuación, encontrarás opciones para ver el partido desde distintas ubicaciones y métodos, junto con información práctica sobre horarios y plataformas de transmisión.
Detalles clave del encuentro: LASK vs Liverpool se celebra el miércoles 14 de octubre a las 5:45 p. m. BST / 12:45 p. m. ET. La cobertura puede variar según el país y el operador, por lo que es recomendable verificar la disponibilidad local antes de conectarte.
Tras el reciente encuentro ante Manchester City, donde el Liverpool cayó por 3-0, el equipo de Andoni Iraola intenta consolidar su estilo y aprovechar las oportunidades que ofrece su rival. Liverpool llega con la expectativa de volver a mostrarse sólido en el fútbol europeo, con Virgil van Dijk liderando la defensa como capitán por la 200.ª vez. Por su parte, LASK, campeón de la doble corona austríaca la temporada pasada, buscará capitalizar el factor local para obtener un resultado positivo, aunque deberá elevar su rendimiento para contener a un conjunto de Estrella Europea.
Can I watch LASK vs Liverpool for free? En ciertas regiones, sí. Por ejemplo, en la República de Irlanda, el partido podría verse en Virgin Media Two con transmisión en vivo disponible a través de Virgin Media Play. Si te encuentras fuera de casa, también puedes considerar el uso de una VPN para acceder a tus servicios habituales desde cualquier lugar, tal como se describe a continuación.
Cómo ver LASK vs Liverpool desde cualquier lugar
Una VPN te permite hacer que tu dispositivo parezca estar en tu país de origen, desbloqueando así servicios que podrían estar geobloqueados. Entre las opciones destacadas, NordVPN ofrece descuentos y beneficios, y suele presentarse como una solución fiable para mantener el acceso a tus suscripciones durante viajes o desplazamientos.
Consejo práctico: si necesitas una solución para ver el partido desde fuera de tu país, considera NordVPN y aprovecha las ofertas vigentes para disfrutar de la cobertura habitual sin interrupciones.
Además de desbloquear contenido, una VPN puede ayudarte a mejorar la seguridad online, algo importante cuando uses redes públicas o compartidas durante tus desplazamientos.
Nota sobre contenidos y políticas: el uso de VPN para acceder a contenidos puede estar sujeto a los términos y condiciones de cada servicio. Se recomienda consultar estas condiciones y utilizar las herramientas de forma responsable y legal.
Cómo ver LASK vs Liverpool en vivo en Estados Unidos
En Estados Unidos, la transmisión de la UEFA Champions League suele estar en Paramount+. Puedes suscribirte a Paramount+ para ver los partidos, con planes que comienzan a partir de ciertos precios mensuales y opciones de prueba según promociones vigentes.
Si te encuentras fuera de Estados Unidos, la ruta de la VPN mencionada anteriormente puede permitirte acceder a tu suscripción habitual desde otro país y ver el partido sin restricciones geográficas.
Cómo ver LASK vs Liverpool en el Reino Unido
En el Reino Unido, la transmisión suele estar a cargo de TNT Sports 2 y también a través de su socio de streaming HBO Max. Las tarifas y planes pueden variar, con opciones de suscripción mensuales o anuales. Si estás fuera del Reino Unido, la VPN también se presenta como una opción para acceder a tus cuentas desde el extranjero.
Cómo ver LASK vs Liverpool en Canadá
En Canadá, DAZN es quien suele emitir la Champions League. Este servicio requiere una suscripción que se alinea con los paquetes de fútbol ofrecidos por DAZN. Si viajas o te encuentras fuera de Canadá, la VPN puede permitirte mantener el acceso a tu cobertura habitual.
Cómo ver LASK vs Liverpool en Australia
En Australia, Stan Sport suele ofrecer la cobertura de la Champions League. Puedes suscribirte al servicio, que se puede combinar con los planes de Stan para obtener acceso al fútbol en vivo. Si no te encuentras en Australia, la VPN también es una opción para conectarte a tu servicio habitual desde otro lugar.
Cuándo empieza LASK vs Liverpool
El partido comienza a las 5:45 p. m. BST / 12:45 p. m. EDT / 9:45 a. m. PT el miércoles 14 de octubre. En Australia, será jueves 15 de octubre a las 3:45 a. m. AEDT.
Este texto describe el uso general y las opciones habituales para ver partidos de la Champions League en diferentes regiones, con énfasis en la seguridad y en el uso responsable de herramientas como VPNs. Las referencias a proveedores y planes se formulan con fines informativos y pueden cambiar con el tiempo. Verifica siempre la disponibilidad y los términos de cada servicio antes de suscribirte o ver el contenido.
from Latest from TechRadar https://ift.tt/c5er3C0
via IFTTT IA
Navegadores en la era de la seguridad: desmitificando tres ideas comunes
La gran mayoría de las personas pasa más tiempo en su navegador que en casi cualquier otro programa. Es donde leen noticias, revisan sus cuentas, trabajan, compran y mucho más. Sin embargo, para algo tan central en la vida diaria, la mayoría tiene una comprensión sorprendentemente limitada de lo que su navegador está haciendo realmente tras bambalinas.
Esta brecha era más fácil de pasar por alto cuando los navegadores tenían una tarea relativamente simple: abrir sitios web y mostrarlos en una pantalla. Pero hoy, los navegadores almacenan credenciales, gestionan permisos, bloquean rastreadores y cada vez otorgan más capacidades a agentes de IA para actuar en nombre del usuario. El navegador ha pasado de ser una ventana a Internet a convertirse en una de las capas más importantes entre las personas y todo lo que hacen en línea.
Este cambio es razonablemente suficiente como para que los usuarios se muestren más cautelosos que antes. Sin embargo, los malentendidos sobre los navegadores pueden dirigir esa cautela de manera equivocada. Muchos usuarios toman decisiones sobre herramientas basadas en supuestos desactualizados, lo que afecta todo: desde lo que instalan hasta a qué permite acceder una función de IA.
Con el navegador asumiendo más responsabilidades, entender qué hace realmente se está convirtiendo en una parte básica para mantenerse seguro en línea. A continuación, tres conceptos erróneos comunes que vale la pena aclarar.
1. El navegador está rastreando todo lo que hacen los usuarios
El navegador es la interfaz a través de la cual casi todo sucede en línea. Por ello, cuando alguien ve anuncios que parecen seguirlo o nota que un sitio web parece saber algo sobre él, es natural suponer que el propio navegador es el responsable.
Pero ver la actividad de alguien no es lo mismo que el navegador recolectar, almacenar o monetizarla.
En la mayoría de los casos, la colección de datos proviene de sitios web, tecnología de publicidad, rastreadores integrados y scripts de terceros, no del propio navegador. Un solo sitio web puede tener decenas de compañías recopilando información sobre el comportamiento de un visitante, incluso cuando el usuario no tiene idea de que esas compañías están presentes.
Con esto en mente, el navegador puede ser en realidad una de las partes más transparentes del ecosistema. Es la capa que puede mostrar a los usuarios cuándo un sitio quiere acceder a su ubicación, exponer controles de cookies y configuraciones de privacidad, bloquear rastreadores y señalar conexiones potencialmente peligrosas.
Esas protecciones no significan que los navegadores sean intrínsecamente privados, pero a menudo son el lugar donde los usuarios tienen la oportunidad más clara de ver y controlar lo que sucede.
Eso no significa que cada navegador maneje esto de la misma manera. Diferentes navegadores toman decisiones distintas sobre qué protecciones están habilitadas por defecto, qué información exponen a los usuarios y cuánto control otorgan sobre sus datos. Así que el navegador no es necesariamente la fuente del problema de privacidad, pero suele ser uno de los lugares más importantes para abordarlo. Esa distinción se vuelve aún más relevante a medida que la IA entra en el navegador.
2. Los asistentes de IA dentro de los navegadores ven automáticamente todo
A veces las personas suponen que conceder acceso a una parte de la experiencia de navegación a un asistente de IA equivale a darle acceso a todo. Pero el acceso del navegador no tiene que ser un todo o nada. Se puede otorgar a una IA acceso a una página específica, a una pestaña o a una tarea, sin que tenga visibilidad ilimitada de todo lo que el usuario tiene abierto.
Una comparación útil es la de privilegios laborales. Ninguna organización seria entregaría las llaves de todos los sistemas a un nuevo empleado el primer día, ni dejaría ese acceso indefinidamente después de finalizar un proyecto. Los asistentes de IA dentro de un navegador deberían tratarse de la misma manera. Una IA que redacta un correo electrónico solo debería necesitar acceso a la pestaña de correo, no a la sesión bancaria en otra ventana. Y cuando la tarea termine, el acceso debe terminar también.
La consecuencia práctica para los equipos de seguridad es que las funciones de IA en el navegador merecen el mismo escrutinio que cualquier otra herramienta que toque datos sensibles. Eso implica preguntar a los proveedores cuáles son los permisos por defecto, si el acceso está limitado a una tarea o se concede de forma amplia, y si los usuarios son informados de manera significativa sobre lo que la IA está haciendo en su nombre.
La conclusión general es que decir “IA dentro del navegador” y “IA tiene acceso a todo en el navegador” no significan lo mismo. Confundir ambas cosas lleva a que los usuarios entreguen más de lo que pretenden.
3. Privacidad y seguridad son lo mismo
La gente a menudo usa “privacidad” y “seguridad” de forma intercambiable, pero describen dos problemas distintos.
La seguridad se centra principalmente en evitar accesos no autorizados o detener actividades maliciosas. La privacidad se trata de controlar qué información se recopila, comparte y retiene.
La anonimidad es un buen ejemplo de esto. Más anonimidad puede significar mejor privacidad porque menos actividad de un usuario puede rastrearse hasta él. Pero llevar la anonimidad demasiado lejos puede afectar a la seguridad, dificultando identificar y detener actividades maliciosas. No son opuestos necesariamente, pero no son intercambiables, y maximizar uno puede afectar al otro.
La misma idea se aplica también a las herramientas de IA. Una función de IA puede ser altamente segura, con cifrado, sandboxing y permisos cuidadosamente diseñados, y aun así generar preocupaciones de privacidad si las indicaciones o el contenido de las páginas se envían a un proveedor de IA externo. Al mismo tiempo, un sistema de IA puede ser muy privado si funciona completamente en el dispositivo del usuario y aún así crear un riesgo de seguridad si una página hostil puede manipularlo para realizar una acción no deseada.
La mejor opción es hacer dos preguntas separadas a cualquier navegador o función. Primero, ¿es mi navegador lo suficientemente seguro para protegerme de actividades maliciosas? Y segundo, ¿mi navegador me permite controlar los datos que doy a otras empresas? Un buen navegador responde afirmativamente a ambas.
El tema común que recorre los tres conceptos erróneos es que los navegadores han superado la forma en que ellos mismos se describen. Y no han terminado de evolucionar. Por lo tanto, cuanto mejor entendamos dónde están los riesgos reales de privacidad y seguridad, y, tan importante como eso, dónde no lo están, mejor equipados estarán los usuarios y las organizaciones para tomar decisiones informadas sobre las herramientas en las que confían.
Hemos presentado el mejor software de firewall.
Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para destacar las mejores ideas en la industria tecnológica actual.
Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/2jWMlXG
via IFTTT IA
Riesgos de repositorios expuestos: lecciones de un registro de 13.7 millones de datos filtrados
Un reciente hallazgo de seguridad destaca los riesgos asociados a bases de datos expuestas y repositorios de datos filtrados. Investigadores identificaron una base de datos accesible públicamente que contenía 13.7 millones de registros provenientes de incidentes de seguridad anteriores, incluyendo contraseñas, datos bancarios e información vinculada a firmas importantes como AT&T y Amazon. Tras la divulgación, la base de datos fue asegurada, subrayando la vulnerabilidad persistente que representan estos repositorios expuestos en la actualidad.
Se indica que Vibetech, una plataforma de desarrollo de software con presencia en India, habría estado recopilando datos expuestos en diversas filtraciones para construir un repositorio consolidado. Más allá de consideraciones legales, el hecho de que este archivo estuviera disponible en internet abierto para cualquiera que supiera dónde buscar resalta un problema crítico de privacidad y seguridad.
AT&T, PayPal y otros
La información proviene de Jeremiah Fowler, un investigador de seguridad conocido por localizar bases de datos sin cifrar ni protegidas por contraseña en la web. Su análisis identificó una base de datos que albergaba 13.7 millones de registros, incluyendo datos altamente sensibles de brechas previas, como nombres, números de teléfono, direcciones de correo electrónico, contraseñas, detalles bancarios y más.
Según Fowler, en una muestra limitada se pudieron observar cuentas y credenciales pertenecientes a individuos de múltiples países. El archivo estaba organizado por nombres de empresas, y la mayor parte de los registros (casi ocho millones) correspondían a filtraciones de AT&T; otras menciones destacadas incluyen Amazon (1.2 millones), Walmart (420,000), BluBank Digital Bank (24,000) y PayPal (18,000). También se mencionan filtraciones menores, como el Directorio de Empleados del FBI (4,084) e Interpol (929).
Este no es un archivo común de brechas: contiene contraseñas y detalles bancarios, lo que lo hace particularmente peligroso, ya que los actores malintencionados podrían acceder a cuentas, escalar privilegios para desplegar ransomware o incluso transferir fondos directamente desde cuentas bancarias.
Fowler descubrió que la dirección IP de la base de datos estaba asociada a una plataforma de inteligencia de datos operada por Vibetech, lo que sugiere que la recopilación de conjuntos de datos de brechas anteriores podría haber sido la fuente de la exposición inadvertida sin autenticación. El investigador notificó a la empresa y al proveedor de hosting, y la base de datos fue restringida y dejó de ser accesible públicamente poco después. Al día siguiente, la IP dejó de alojar credenciales en texto y presentó un tablero de una plataforma de cumplimiento de Sistemas de Gestión de Seguridad de la Información (ISMS).
Bases de datos no protegidas: el daño para la privacidad en internet
El informe de Fowler señala que está creciendo el número de organizaciones que recopilan y venden conjuntos de datos de credenciales filtrados, a menudo con fines de investigación, monitoreo o inteligencia de amenazas. Sin embargo, la legalidad de estas actividades es compleja. Aunque estos conjuntos pueden ofrecer valiosos insights sobre tendencias de ataques, uso indebido de credenciales y amenazas emergentes, las entidades que manejan información personal comprometida operan en un marco legal y ético delicado.
Las bases de datos no protegidas son una de las principales causas de filtraciones. En muchos casos son accidentales: las empresas generan o recolectan datos sin asegurarlos adecuadamente, creyendo erróneamente que la responsabilidad de seguridad recae en el proveedor de la nube. Por ejemplo, a principios de 2024, Cybernews identificó un archivo que contenía información personal de aproximadamente 223 millones de brasileños, lo que generó debate sobre si la población entera podría haber quedado expuesta. En 2021, una empresa de ventas B2B filtró información de hasta 126 millones de ciudadanos estadounidenses cuando investigadores hallaron una base de datos sin protección en AWS. Este archivo incluía direcciones de correo, direcciones físicas y números de teléfono, entre otros datos, y podría haber facilitado robo de identidad, fraude financiero o campañas de phishing eficaces.
Si alguien sospecha que su información podría haber sido expuesta en alguna de estas filtraciones, es recomendable cambiar inmediatamente sus contraseñas y mantenerse alerta ante correos electrónicos sospechosos.
from Latest from TechRadar https://ift.tt/qLej1sZ
via IFTTT IA
HP OfficeJet Pro 8125: una all-in-one asequible para el despacho del hogar
La línea OfficeJet Pro de HP es un pilar en nuestra cobertura de impresoras para oficinas en casa, y el 8125 es el modelo inalámbrico todo en uno diseñado para esa audiencia que busca dejar el escritorio despejado y tener todo en una sola caja.
Este modelo de inyección de tinta para oficina en casa maneja impresión, escaneo y copiado, con alimentador automático de documentos (ADF) y impresión a doble cara integrada, además de una prueba de 3 meses de Instant Ink y las funciones inteligentes habilitadas por IA de HP para cosas como escaneo móvil y gestión de impresión.
Y en este momento, el HP OfficeJet Pro 8125 está a 100 USD (antes 180 USD) en Amazon. A ese precio, es una recomendación fácil para cualquiera que busque una impresora basada en cartuchos para trabajo.
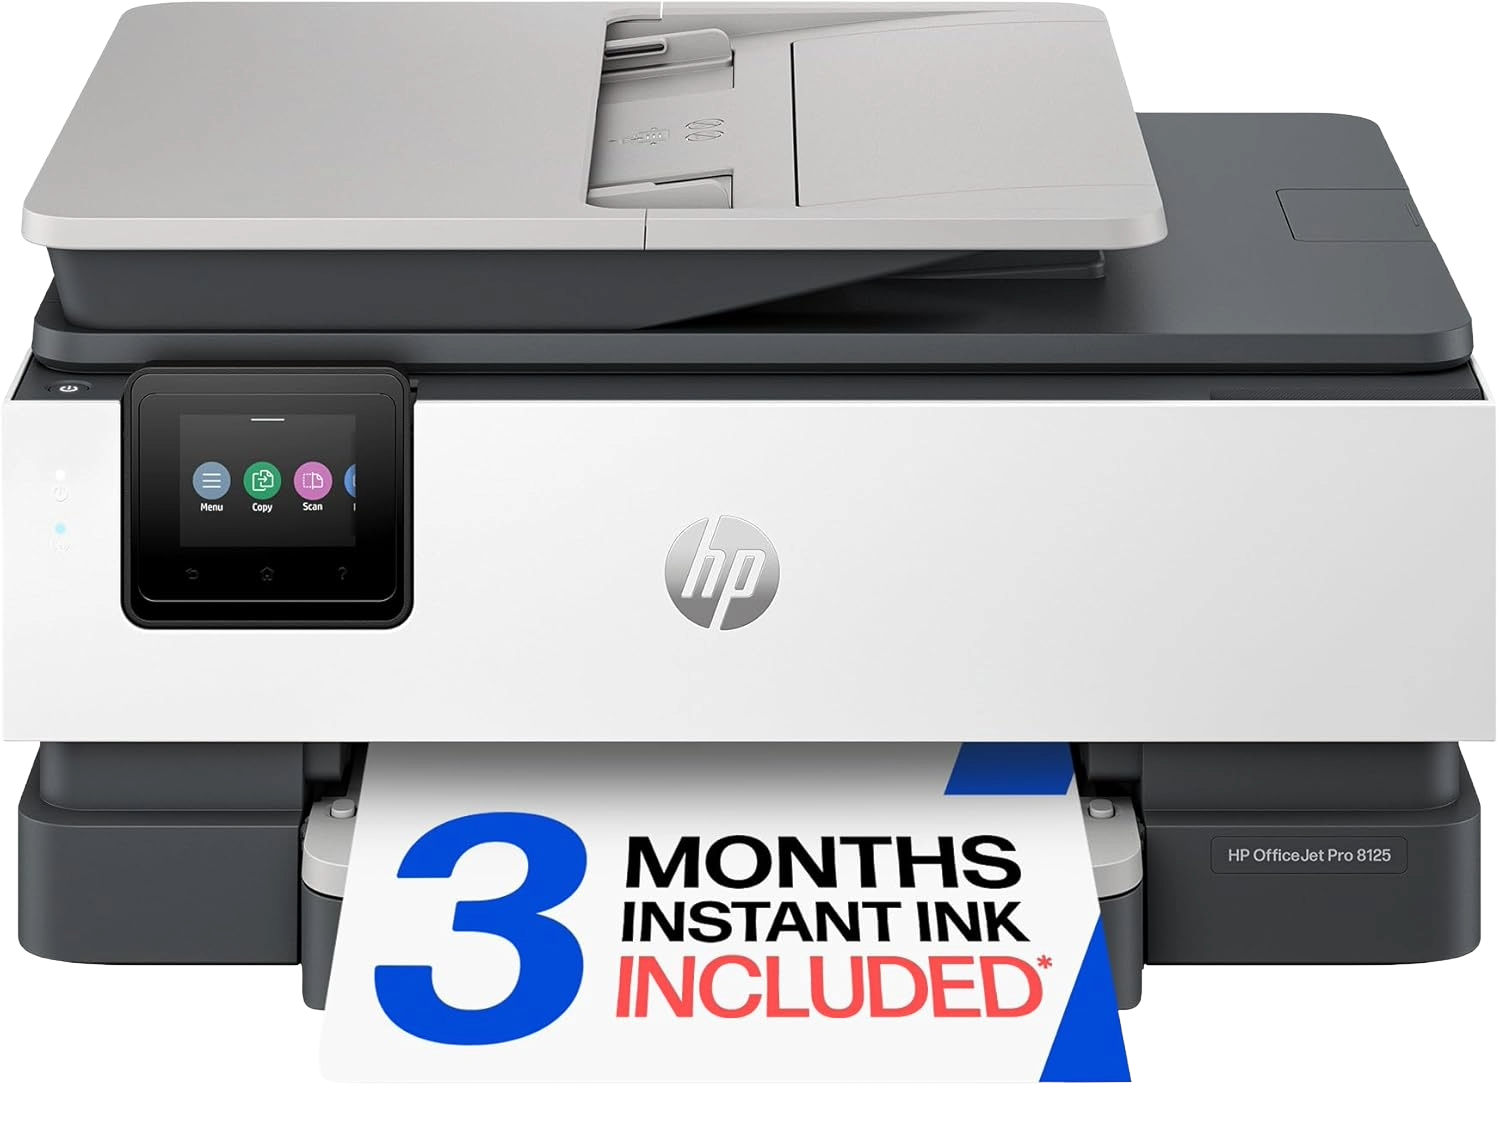
OfficeJet Pro 8125: fue 179.99 ahora 99.99
Imprime, escanea y copia con soporte para el alimentador automático de documentos (ADF) y la impresión a doble cara en ambas caras de la página de forma automática. Conectividad inalámbrica a través de la app HP Smart, además de una prueba de 3 meses de Instant Ink incluida.Ver oferta
Por qué lo recomendamos
La serie OfficeJet Pro tiene un historial sólido en la línea de HP, y el 8125 continúa con las características que la hacen confiable para uso en oficina en casa: un alimentador automático de documentos para escaneos multipágina, impresión dúplex que no requiere voltear las páginas manualmente y configuración inalámbrica a través de la app HP Smart que no exige muchos problemas de solución.
La prueba de tres meses de Instant Ink es una inclusión atractiva a este precio, ya que ofrece una forma de bajo riesgo de ver si el modelo de tinta por suscripción de HP ahorra dinero según tus hábitos de impresión antes de decidir continuar o volver a los cartuchos.
Contexto de precio y valor histórico
Este es el precio más bajo que logro recordar para esta impresora; en agosto pasado se redujo a 120 USD. Es un descuento significativo para una all-in-one con dúplex y conectividad inalámbrica, y la caída de precio aquí parece una rebaja real en lugar de un precio de lista inflado. Para comparación, también está a 100 USD en Walmart.
¿Deberías comprarla?
✅ Compra la HP OfficeJet Pro 8125 si…
Quieres una all-in-one fiable para un despacho en casa, imprimes documentos a doble cara con frecuencia y quieres dúplex automático, o te interesa probar Instant Ink antes de comprometerte con una suscripción.
❌ Omite la HP OfficeJet Pro 8125 si…
Imprimes altos volúmenes de fotos y necesitas una impresora dedicada para fotos, prefieres evitar los costos de tinta a largo plazo con un sistema de cartuchos, o buscas un equipo que ya hayamos probado de forma práctica.
from Latest from TechRadar https://ift.tt/uXxIzyZ
via IFTTT IA
Cosy cooler de Octopus Energy: enfriando la casa con una innovadora extensión de la bomba de calor
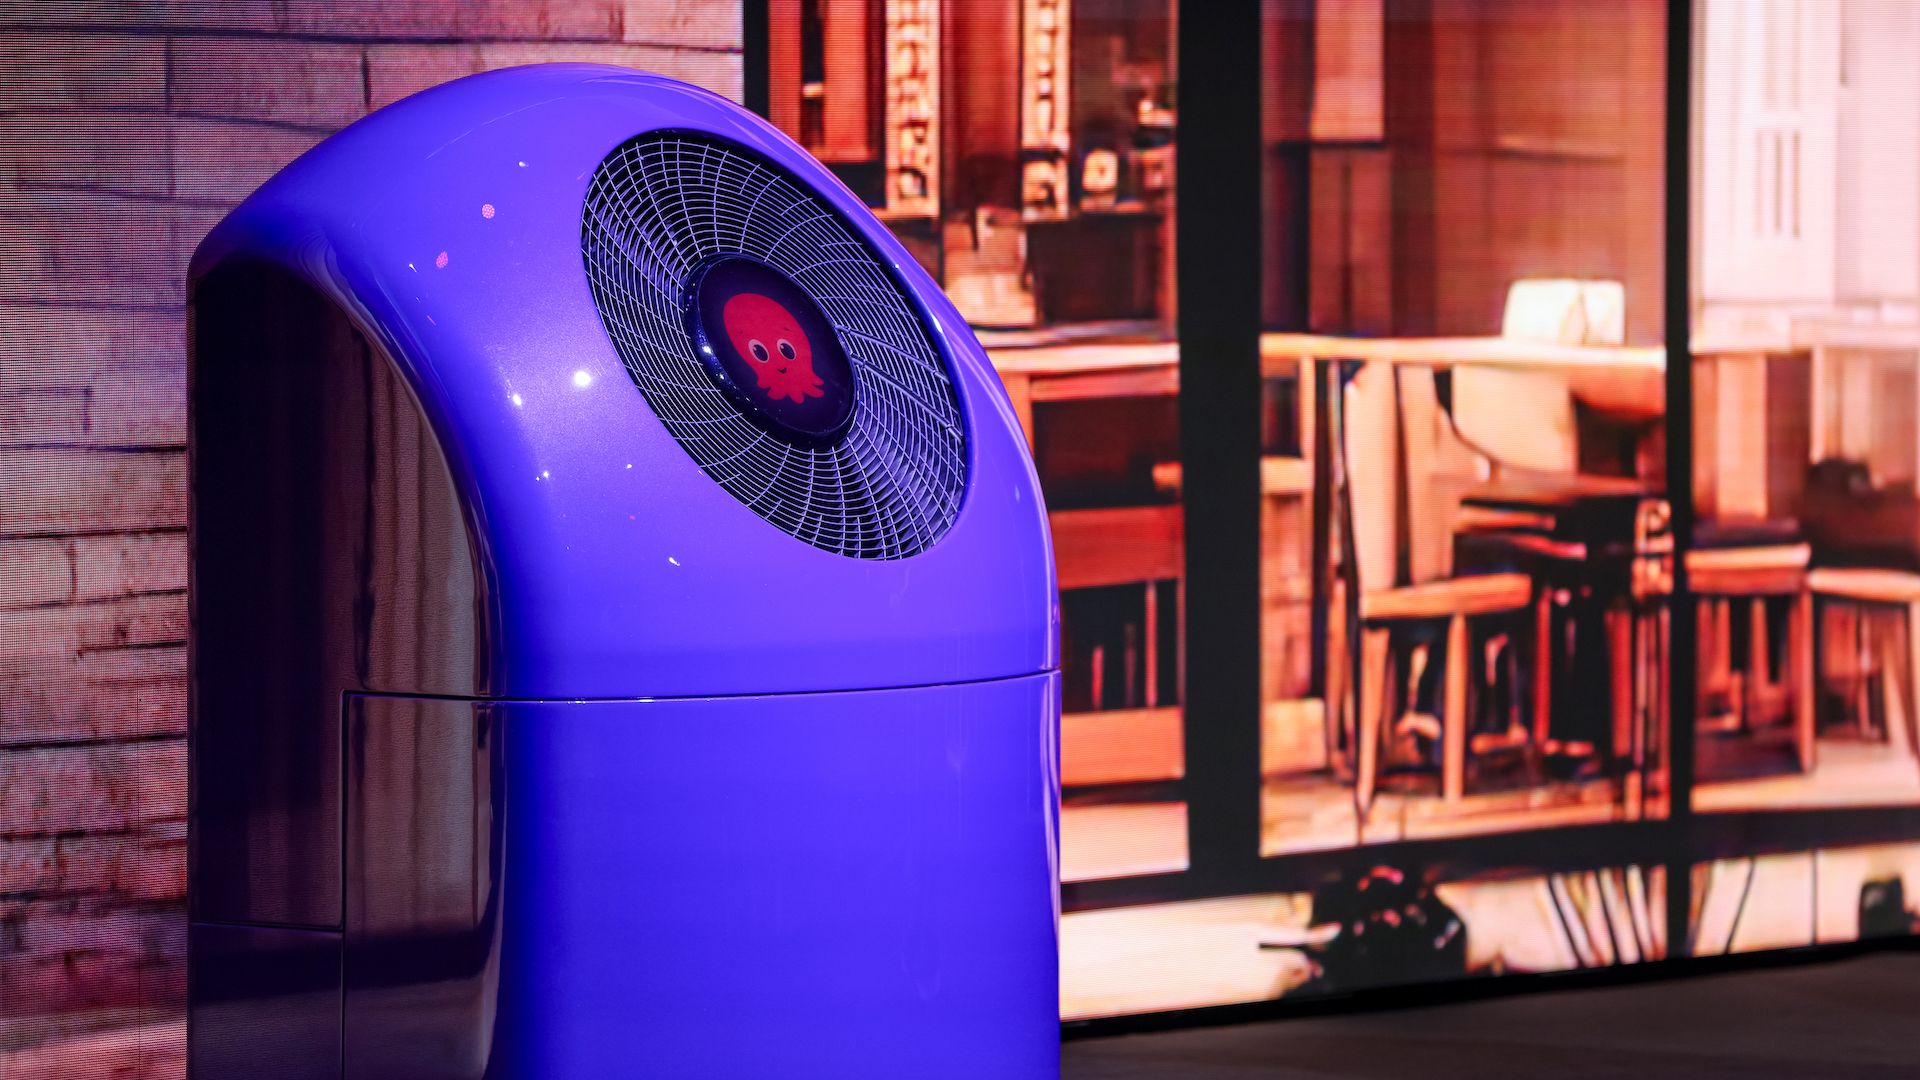
Octopus Energy ha presentado una novedad para su sistema de bombas de calor Cosy: el Cosy cooler, un complemento que transforma la calefacción central en un sistema de aire acondicionado para los veranos cada vez más cálidos en Reino Unido. Este accesorio, denominado con la misma línea de producto que la Cosy heat pump, ya se encuentra en fases de prueba en hogares y oficinas, y la empresa invita a más usuarios a participar a través de un formulario oficial.
El Cosy cooler tiene las dimensiones de un cubo de basura de tamaño alto, con 72 cm de alto, 43 cm de ancho y 35 cm de profundidad. Se conecta directamente a la red de radiadores y a la bomba de calor existentes, y su instalación no requiere obras de gran envergadura, según la propia Octopus. El sistema enfría el agua que circula por los radiadores y, además, toma aire caliente del interior para enfriarlo mediante un intercambiador de calor, devolviendo luego aire frío a la habitación. En la práctica, esto ofrece un doble efecto de refrigeración: una unidad puede enfriar una habitación y, si se requieren más espacios, se pueden usar de dos a tres unidades, siempre que la bomba Cosy de mayor rango pueda soportar la carga adicional.
En cuanto al coste, Octopus estima que estos enfriadores se venderán entre 500 y 600 libras, una cifra notablemente inferior a la de un sistema de aire acondicionado completo, que suele superar las 2.000 libras, además de las diferencias en consumo energético. El propio fundador y CEO de Octopus, Greg Jackson, subrayó la necesidad de que las viviendas británicas se adapten a veranos cada vez más cálidos e climáticos extremos, destacando que el Boiler Upgrade Scheme ha impulsado la confianza de la industria para invertir, innovar y reducir costes; el Cosy cooler se presenta como una consecuencia de esa trayectoria.
Además de los enfriadores, Octopus ha lanzado recientemente kits solares enchufables, que se han agotado en dos ocasiones, con más unidades en camino para ayudar a reducir costos de calefacción y refrigeración en el hogar. El Cosy cooler no es un producto independiente; funciona en conjunto con la Cosy heat pump y aún se encuentra en fase de prototipo, por lo que para participar en las pruebas es necesario estar ya operativo con una bomba Cosy compatible. Si se busca cubrir varias estancias, como dormitorio y sala, será necesario contar con una bomba Cosy más potente (disponible en tres variantes: Cosy 6, 9 y 12).
Este enfoque tecnológico resulta especialmente atractivo para quien haya experimentado las altas temperaturas de veranos recientes, especialmente en un país cuyo clima parece estar cambiando de forma marcada. Frente a la adopción de soluciones portátiles, como aires acondicionados o ventiladores que se agotaron durante picos de demanda, el Cosy cooler propone una alternativa integrada y potencialmente más eficiente para enfriar de forma localizada.
Si estás interesado en participar en las pruebas, puedes acceder al formulario oficial de Octopus a través de su página de registro. Ten en cuenta que, por ahora, se trata de una solución que depende de la bomba Cosy existente y está pensada para pruebas piloto, con posibles ampliaciones o mejoras antes de su comercialización plena.
from Latest from TechRadar https://ift.tt/ro94juM
via IFTTT IA
La encrucijada de la IA: riesgos de mercado, interdependencia tecnológica y ciberamenazas
La economía global se esfuerza por equilibrar los beneficios de la inteligencia artificial (IA) con las posibles vulnerabilidades que pueden surgir cuando el sector tecnológico se vuelve más entrelazado y dependiente. Un reciente análisis del Fondo Monetario Internacional (FMI) señala tres posibles desarrollos que podrían generar impactos significativos: la corrección en las inversiones relacionadas con IA y en las valoraciones de las empresas, un aumento en los rendimientos de los bonos gubernamentales y la posibilidad de un ciberataque a infraestructuras críticas.
Aunque las inversiones en IA han dinamizado gran parte de la actividad económica y han contribuido a contrarrestar parte de los daños provocados por la inestabilidad geopolítica, también existen riesgos inherentes. El FMI advierte que estas dinámicas no operan en aislado: las inversiones y deudas vinculadas a tecnologías avanzadas han encontrado un tejido de interdependencias cada vez más complejo entre empresas, gobiernos y mercados.
Una cuestión central es la naturaleza de dos vías de inversión: compañías tecnológicas que, a la vez que reciben financiación, generan compromisos futuros de ingresos. El FMI documenta que, en14 transacciones relevantes desde 2023, se contabilizaron aproximadamente 300 mil millones de dólares en inversiones de capital y 650 mil millones de dólares en deuda, a cambio de compromisos de ingresos futuros por unos 1,4 billones de dólares. Este entramado sugiere que una corrección en el mercado podría tener efectos de arrastre mucho más amplios de lo que cabría esperar.
Además, la creciente digitalización y la interconexión de sistemas financieros elevan la exposición a ciberamenazas que podrían afectar a múltiples instituciones simultáneamente. En un entorno donde la tecnología impulsa operaciones críticas y transacciones al por mayor, un incidente cibernético significativo podría desencadenar consecuencias sistémicas, incluso si se origina en un único punto de fallo. En palabras del FMI, los incidentes ya no son necesariamente aislados; las dependencias complejas pueden amplificar el impacto de una vulnerabilidad única.
El informe subraya tres escenarios posibles: una corrección de inversiones y valoraciones relacionadas con IA; un incremento en los rendimientos de bonos gubernamentales como respuesta a riesgos percibidos; y un ciberataque dirigido a infraestructuras financieras y otros activos críticos. Cada escenario tiene potenciales efectos secundarios para la estabilidad financiera y la confianza del mercado, por lo que la vigilancia y la resiliencia se vuelven esenciales para autoridades y empresas por igual.
En este contexto, la colaboración entre reguladores, empresas tecnológicas y actores del sector financiero es clave para mitigar riesgos y generar un marco que favorezca la innovación responsable. La gobernanza de datos, la protección de infraestructuras críticas y la planificación de continuidad operativa deben avanzar paralelamente al crecimiento de capacidades en IA. El objetivo es transformar la interdependencia de un riesgo potencial en una fortaleza operativa que permita mantener la estabilidad económica incluso ante shocks tecnológicos o ciberataques.
[Imagen destacada: una representación visual de la interconexión entre tecnología y finanzas, destacando la interdependencia de sistemas que sostienen la economía moderna.]
from Latest from TechRadar https://ift.tt/Z856Gcf
via IFTTT IA

