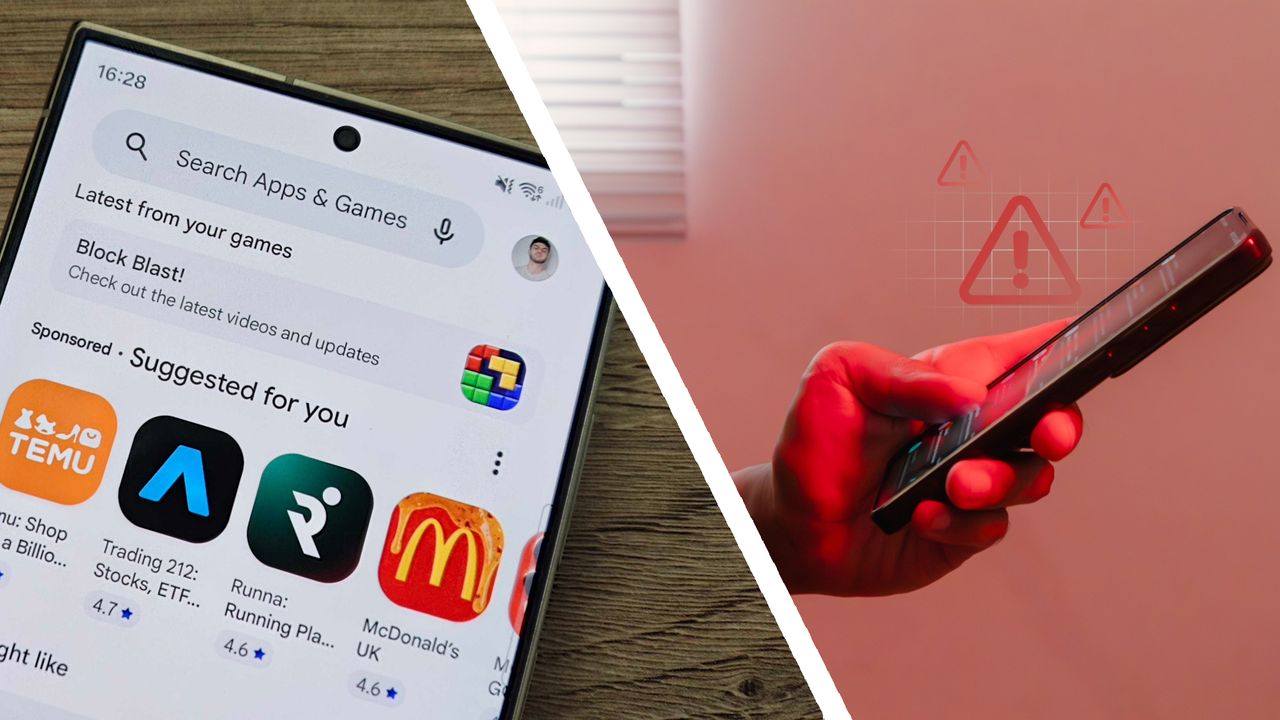
Al descargar una app desde la Apple App Store o Google Play Store, se asume que el entorno está moderateado y es plenamente seguro. Sin embargo, recientemente completamos una auditoría de VPN móviles que revela riesgos significativos de privacidad y seguridad.
Nuestro análisis identificó apps en ambas tiendas que exponen a los visitantes a tráfico no cifrado, redirecciones ocultas y amenazas de tipo scareware.
Los mejores VPN invertirán mucho en programas de recompensas por errores y en una infraestructura web segura y autenticada. Pero hay un número significativo de VPN móviles que dejan expuesto al usuario a phishing y malware incluso antes de instalar la app.
Protocolos inseguros y enlaces enmascarados
La mayor preocupación detectada se centra en la coerción de cifrado. Encontramos que 339 enlaces de Android (5,3%) y 188 enlaces de iOS (6,8%) usan HTTP simple y no HTTPS seguro. Esto incluye apps muy populares como Oryx VPN (con más de 1 millón de descargas) y Stealth Shield VPN.
¿Y qué?
Al hacer clic en un enlace HTTP, interceptores de red o atacantes de tipo man-in-the-middle (MitM) pueden espiar, manipular o inyectar contenido malicioso en el tráfico entre el usuario y el sitio del desarrollador.
Pero las vulnerabilidades no se limitan a la falta de cifrado. La auditoría descubrió varios formatos de URL altamente obscuros que fueron aprobados, como:
Acortadores de URL: Varias fichas de tienda dependen de acortadores como shorturl.at y el basado en Yandex clck.ru. Esto oculta deliberadamente el destino final, dificultando que usuarios o escáneres de seguridad evalúen la seguridad de la URL antes de hacer clic.
Direcciones IP crudas: Algunas fichas usan direcciones IP numéricas en lugar de nombres de dominio. Esto elude filtros web basados en dominio, validación de certificados SSL y sistemas de reputación de DNS públicos, dificultando verificar la seguridad de la conexión.
Enlaces directos a PDF: Encontramos políticas de privacidad que apuntan directamente a archivos PDF descargables (13 en iOS, 1 en Android). Los PDFs pueden ejecutar JavaScript incrustado, desencadenar descargas locales automáticas o explotar vulnerabilidades de lectores de PDF en el dispositivo.
Amenazas activas: scareware y redirecciones maliciosas
El hallazgo más preocupante es que hacer clic en un enlace en una página oficial de la tienda puede generar amenazas cibernéticas activas.
Cuando los desarrolladores abandonan sus apps, sus dominios oficiales a menudo expiran. Parece que actores compran activamente estos dominios caducados para explotar el tráfico existente de la tienda. De hecho, nuestra auditoría verificó varias fichas de tienda activas que contienen dominios que ahora alojan popups de antivirus falsos y redirecciones de anuncios.
Los usuarios que confían en estos enlaces oficiales de tiendas son engañados para ver avisos de seguridad falsos. Estos scaresware están diseñados para coaccionar a usuarios asustados a descargar malware real para “arreglar” un virus fabricado.
En otros casos, los enlaces de la tienda conducen a entornos externos no verificados y totalmente irrelevantes. Enlaces oficiales apuntaban a cuentas de Twitter eliminadas, páginas vacías de Facebook e Instagram, portales de pago como Cashpay Iraq, e incluso sitios de ópera china.
Dirigir a usuarios a plataformas de mensajería externas como Telegram o cuentas sociales abandonadas elude por completo los estándares de seguridad web, exponiendo a usuarios a entornos de chat de terceros sin moderación y a riesgos severos de suplantación de identidad.
Cómo protegerse
Es importante que, independientemente de las medidas integradas, los consumidores tomen ciertas precauciones para navegar estas fichas de forma más segura. Siempre verifique de cerca el destino antes de pulsar en un sitio web del desarrollador.
Compruebe que el destino use una conexión HTTPS segura y esté alerta ante formatos obscuros como direcciones IP numéricas o acortadores que ocultan el dominio real.
Además, rechace activamente descargas PDF inesperadas. Evite abrir enlaces directos a PDFs desde las fichas de la tienda, ya que estos archivos pueden contener JavaScript incrustado o explotar vulnerabilidades del lector. Si al pulsar una política de privacidad se inicia una descarga o ejecución automática, bloquéelo de inmediato.
Por último, si un enlace oficial de la tienda conduce a una alerta de virus o solicita permisos de escaneo del sistema, reconózcalo como un fraude de scareware diseñado para inducir a la descarga de malware. No haga clic en nada en la página; cierre las pestañas del navegador de inmediato para proteger su dispositivo.
Conclusión
Las brechas en la verificación de enlaces salientes entre App Store y Google Play Store permiten que amenazas de seguridad activas y tráfico no cifrado lleguen todavía a las páginas de productos de VPN móviles.
Al acercarnos a Apple y Google con estos hallazgos, Apple se negó a comentar de forma oficial. En su lugar, se remitió a sus directrices de seguridad y procesos de revisión de apps. Un portavoz de Google comentó: “Estamos investigando esto. Cuando se nos informa de una app que viola nuestras políticas, revisaremos las apps en cuestión y tomaremos medidas adecuadas”.
También contactamos a Oryx VPN y Stealth Shield VPN; ninguno ha respondido a la hora de publicación. En definitiva, la lección es que debe aplicarse la misma precaución de seguridad web estricta dentro de las tiendas oficiales que la que se usa al navegar por la web abierta.
CD Projekt Red presentó The Witcher 4 durante The Game Awards 2024 con un avance cinematográfico que situó a Ciri en el centro de una nueva aventura; la anticipación entre los fans creció de inmediato y, como muchos seguidores, nadie puede evitar la curiosidad sobre qué nos depara la próxima entrega de este universo. Aunque no hay fecha de lanzamiento, el estudio ha mostrado una ambición considerable para este proyecto, impulsado por el uso de Unreal Engine 5.6 y tecnologías como Unreal Animation Framework y Nanite Foliage, que prometen un salto en fidelidad visual y realismo. Sin embargo, el equipo ha dejado claro que la demostración tech no era gameplay y que el objetivo es mostrar el potencial técnico que guiará el desarrollo, no una versión jugable inmediata. Esto subraya una aspiración grande para la secuela, sin perder de vista la necesidad de equilibrio entre innovación y estabilidad desde las primeras fases de producción.
The Witcher 3: Wild Hunt marcó un hito en los RPG de fantasía, y como aficionado declarado a este género, he invertido cientos de horas explorando cada rincón de su mundo. Es razonable esperar que The Witcher 4 ofrezca una experiencia de similar profundidad, con mejoras en fidelidad gráfica y atención al detalle que podrían superar lo visto en su predecesor, manteniendo, eso sí, la identidad que ha hecho célebre a CD Projekt Red. En declaraciones de Sebastian Kalemba, director de juego, y Gosia Mitręga, productora ejecutiva, se confirmó que habrá regiones nuevas, aunque el tamaño del mapa se mantendrá, en términos generales, comparable al de The Witcher 3. Esta decisión sugiere un enfoque en ampliar la exploración y las posibilidades narrativas sin dilapidar recursos en un mundo descomunalmente grande que podría comprometer la pulidez técnica desde el inicio.
La calidad por encima de la cantidad parece ser la consigna. Kalemba afirmó que el equipo busca entregar una experiencia extremadamente atractiva y, sobre todo, estable. Aun así, el temor a un lanzamiento problemático es comprensible: los lanzamientos de RPGs de gran peso histórico han mostrado, en ocasiones, un rendimiento irregular, con fallos técnicos y parches que llegan tarde. The Witcher 3, aunque hoy es exemplary, debutó con problemas de estabilidad; Cyberpunk 2077 es recordado por una de las inauguraciones menos afortunadas de la historia reciente. Este contexto invita a valorar aún más la gestión de optimización y la alineación entre promesas y realidad técnica desde el primer día.
Con la migración de REDengine a Unreal Engine 5 y el énfasis en una base sólida de optimización para PC y consola, la prioridad parece clara: garantizar un rendimiento estable antes de ampliar el alcance tecnológico. En este sentido, las lecciones de Cyberpunk 2077 —crunch, plazos ajustados y promesas que exceden la capacidad técnica de salida— han dejado una huella que CD Projekt Red parece dispuesta a no repetir. El diálogo público reciente sobre la necesidad de una documentación más rigurosa y de un proceso de validación por etapas, con puertas de entrega claras, refuerza la idea de un enfoque más disciplinado hacia el desarrollo.
Konrad Tomaszkiewicz, director de The Blood of the Dawnwalker, señaló que la experiencia de los veteranos de The Witcher 3 y Cyberpunk 2077 ha quedado como base para afrontar un título tan complejo como Witcher 4. La prioridad ha sido la optimización desde el inicio, evitando escenarios donde la experiencia se vea comprometida por limitaciones técnicas en consolas o PC. Esta orientación podría marcar la diferencia entre un lanzamiento meramente correcto y una experiencia memorable desde el día uno.
CDPR también ha señalado que The Witcher 4 está en producción a gran escala y ha subrayado, a través de comunicados y comentarios de sus técnicos, la importancia de documentar el proceso técnico para evitar problemas históricos en el desarrollo. Este giro hacia una mayor transparencia interna y colaboración entre equipos, de modo que los avances de un equipo sean útiles para otros, podría traducirse en un ciclo de innovación más eficiente y una entrega de mayor calidad. La promesa de optimización constante y de una definición más rígida de “hecho” sugiere que el estudio está dispuesto a priorizar la estabilidad y la experiencia del jugador por encima de la grandiosidad del mundo.
En resumen, The Witcher 4 se presenta como una ambiciosa evolución del universo creado por CD Projekt Red, con FIDELIDAD visual, nuevas regiones y un enfoque renovado en la optimización y la estabilidad. Si estas apuestas se materializan con un lanzamiento limpio y una experiencia narrativa envolvente, podríamos ver un nuevo hito en la saga y un ejemplo de cómo gestionar las fortalezas de una IP tan querida sin caer en los errores del pasado. Soy optimista: la posibilidad de perderse en un mundo rico y reactivo, que mantenga la esencia de The Witcher y evite fallos críticos en su estreno, parece más cercana que nunca. Estaré atento al momento de su llegada, listo para explorar cada rincón, revisar cada detalle y vivir de nuevo la magia de un mundo que ya ocupa un lugar central en la historia de los RPG.
Cuando el presidente de la Comisión Europea afirmó que la aplicación de verificación de edad de la UE daría a los niños un inicio más seguro en Internet, no quedó convencido.
“Superar la última versión de la app de verificación de edad de la UE (2026.07-1) con una extensión de Chrome,” publicó más tarde en X. Y no fue la primera vez.
Con más de 20 años de experiencia, Moore logró eludir la app en abril, poco después de su lanzamiento inicial. En conjunto, sus experiencias lo llevan a una conclusión directa: “la verificación de edad anónima no funciona.”
Aunque el proceso que utilizó para burlar el sistema de verificación no vulnera la privacidad de las personas, Moore cree que el impacto a largo plazo de su inefectividad sí afectará.
“Todo es una ruta de escalada que se alimenta poco a poco, bajo la premisa de la seguridad de los niños,” dijo Moore a TechRadar. No se limitará a demostrar la edad. “El siguiente paso será demostrar quién eres,” afirmó.
El enfoque de la UE “privacidad primero”
(Image credit: Pixabay)
La mayoría de los métodos actuales de verificación de edad, que requieren escanear documentos de identidad nacionales o biometría, exponen datos sensibles de las personas. (Pensemos, por ejemplo, en la filtración de datos que afectó al proveedor de verificación de edad de Discord y expuso las identificaciones y datos personales de 70,000 personas el año pasado.)
Por esa razón, hay una creciente urgencia por encontrar una solución que permita a las personas demostrar su edad sin recopilar información sensible. Y la Comisión Europea sostiene que la ha encontrado.
Tomando como marco el sistema de certificados COVID, la Comisión propuso una plantilla para una herramienta de privacidad primero, de código abierto, que los Estados miembros pueden utilizar para construir sus propias apps nacionales.
El proceso —que forma parte del proyecto más amplio de la Wallet de Identidad Digital Europea (EUDI)— aprovecha pruebas de conocimiento cero (ZKPs) y credenciales verificables (VCs) para verificar la edad sin compartir información sensible. En otras palabras, tu teléfono escanea tu ID y almacena esos datos localmente. Los sitios web solicitan escanear un código QR a través de la app para demostrar que tienes la edad suficiente para acceder a cierto contenido.
Un portavoz de la Comisión explicó a TechRadar que los servicios en línea no recibirán información personal de los usuarios, afirmando: “La prueba de edad simplemente confirma si el usuario cumple con el requisito de edad.”
Moore no discute las credenciales de privacidad del proceso. Más bien, cree que, incluso si fueran sólidas, no funcionará a gran escala.
Por qué la verificación de edad de la UE no funciona
Aunque el plan de verificación de edad de la UE suena como una mejora bienvenida frente al enfoque actual, sus ventajas no se sostienen.
Eso es porque Moore afirma que las comprobaciones de edad deben vincularse a la identidad de una persona para ser confiables. “En cuanto se elimina la identidad de la edad de la persona, ya no se puede responder a esa pregunta,” dijo.
Desde el lanzamiento de abril, las credenciales de seguridad de la herramienta se han mejorado, pero Moore sostiene que el problema no es un fallo aislado, sino todo el proceso, y critica los esfuerzos como meras “teatros de seguridad.”
Cómo Moore eludió la app
Eludir la app no fue difícil. De hecho, Moore afirma que construyó dos extensiones de Chrome en minutos.
La primera extiende la app para Android, pero sin los controles de ID. Eso significaba saltarse la necesidad de que un usuario escanee un documento por completo.
“Detecta el código QR automáticamente (cuando es presentado por un sitio web) y pasa la verificación,” explica Moore, añadiendo que el proceso está completamente automatizado y no requiere interacción con la extensión una vez instalada.
Esta semana, Moore llevó las cosas más lejos y creó una extensión de Chrome que puede capturar el código QR de un sitio web y reenviarlo automáticamente a un teléfono remoto para obtener una firma genuina en segundos.
#EU #AgeVerification bypass: automatizar el dispositivo, detectar y reenviar el código QR, empujar a GitHub. Una vez que aparezca un código QR de verificación de edad, se detectará y reenviará automáticamente a un dispositivo legítimo que complete la verificación de forma remota. Si es técnicamente posible… https://t.co/O0Z0BpCOs8July 31, 2026
Conocido como un “bypass de relé automatizado,” estos ataques significan que nada en el proceso se falsifica, haciendo casi imposible la prevención.
“Incluso después de activar todas las demás protecciones, ambos seguirán funcionando,” afirmó Moore.
La respuesta de la UE
Al preguntarle si se tomaron medidas para evitar la elusión, un portavoz de la Comisión dijo: “Confiamos también en padres y cuidadores para verificar qué hacen sus hijos en línea,” y añadió que el objetivo de la app es “evitar la exposición involuntaria de los niños a contenido inapropiado.”
Sin embargo, para Moore, la atención de los legisladores está mal dirigida. Dijo: “Lo que [los legisladores] están perdiendo es que el actor de amenaza no es un tercero; el actor es el usuario.”
“No quieren la verificación de edad desde un principio, así que buscarán formas de eludir el sistema. Y si el sistema puede eludirse por diseño, lo harán.”
Decidir no imponer una nueva ley o tecnología solo porque podría ser eludida es poco convincente para los legisladores. Pero el problema podría ir más allá de un sistema ineficaz.
De hecho, Moore teme que la ineficacia inevitable de la app empuje a los legisladores hacia controles más invasivos y una erosión de la privacidad de las personas.
¿Próximo paso? Nuestra identidad
(Image credit: Francesco Carta fotografo/via Getty Images)
Cuando Moore dice que el concepto está roto, señala una falla fundamental en el diseño de la estructura de verificación de edad de la UE: la confianza del lado del cliente.
La app es más respetuosa con la privacidad que los pasaportes y escaneos faciales porque los datos no salen del dispositivo del usuario. Pero eso podría ser exactamente la razón por la que su implementación está condenada al fracaso. Si nada sale del dispositivo, Moore explica, no hay forma de confiar o verificar lo obtenido.
Esto genera un dilema para los legisladores europeos. Cuando esta aplicación “anónima” no logra mantener a los niños fuera de sitios restringidos, es improbable que Bruselas abandone su iniciativa de seguridad emblemática ni que renuncie a las prácticas de privacidad de forma general.
“Para avanzar con ello bajo la premisa de seguridad infantil es una ruta de escalada; lo natural es que ahora pidan que demuestres tu identidad,” dijo Moore a TechRadar.
Está claro que la verificación de edad llegó para quedarse, a pesar de las críticas continuas de defensores de la privacidad, tecnólogos y científicos de datos que advierten que podría hacer más daño que bien.
Para Moore, el riesgo es que lo que hoy se comercializa como un avance centrado en la privacidad podría usarse mañana para socavarla.
Blu-ray cumplió 20 años este año, y aunque el streaming es hoy la forma en que la mayoría ve películas, la media física no está muerta. Los coleccionistas siguen comprando Blu-rays por sus nuevas restauraciones, características especiales o paquetes de edición limitada — y las audiencias más jóvenes están descubriendo el valor de poseer sus películas en lugar de depender de que tus favoritas desaparezcan en cualquier momento.
Historia rápida
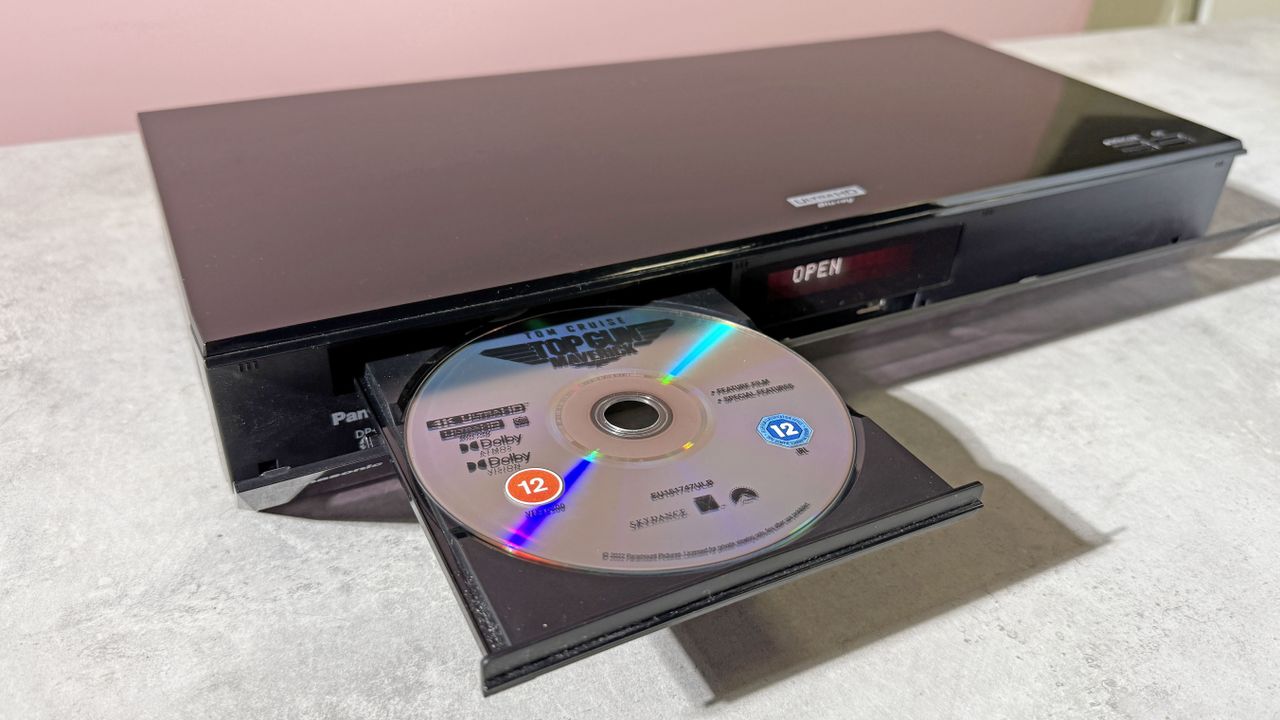
Blu-ray sustituyó al DVD a mediados de la década de 2000. Nombrado por el láser azul-violeta que lee los datos, ofrecía video de alta definición y una capacidad de almacenamiento mucho mayor. En 2016, se introdujo Ultra HD Blu-ray, que añadió resolución 4K y HDR.
A lo largo de este artículo, cuando los expertos de la industria se refieren a “Blu-ray”, se suele hablar de esa última versión, Ultra HD Blu-ray, ya que sigue siendo el formato de consumo de mayor calidad para ver películas en casa.
Entonces, si la gente aún quiere ver películas en discos en casa, ¿existe un sucesor de Blu-ray en el horizonte que ofrezca algo nuevo?
Cualquier formato importante de video doméstico ha sido reemplazado a lo largo del tiempo. VHS dio paso al DVD, luego el DVD dio paso al Blu-ray. Como alguien que aprecia la calidad de las películas en Blu-ray pero no es experto en la tecnología subyacente, asumí que habría un plan directo para algo que los superara. ¿Un Blu-ray 8K? ¿Quizá otro formato físico del que no haya oído hablar porque el cine en casa es un interés y no una especialidad?
Pero tras entrevistar a analistas, fabricantes y la organización detrás de Blu-ray, descubrí que la mayoría no cree que exista otro disco por venir. De hecho, no hay un “próximo formato” claro por revelar, y quería entender por qué.
(Image credit: Future)
Por qué Blu-ray sigue contando con fans leales
Para entender por qué el futuro de Blu-ray es tan interesante, vale la pena empezar por entender por qué la gente sigue comprándolo. Y la razón principal que surgió en cada conversación fue: propiedad.
«La propiedad importa más ahora que en 2005. Cuando compras un disco, posees esa película. Es tuya, de forma permanente, en su mejor forma posible, en una estantería cuando la quieras ver», comenta Victor Matsuda, presidente de la Blu-ray Disc Association, el grupo detrás del desarrollo de Blu-ray.
«Frecuentemente oímos quejas sobre personas que pierden acceso a contenido que creían haber comprado, e incluso ha habido demandas al respecto», afirma Matsuda. «Un disco no tiene ese problema. Nadie puede meterse en tu casa y quitártelo».
He hablado con muchos coleccionistas de medios físicos a lo largo de los años, y la propiedad es casi siempre lo primero que mencionan. Pero la segunda razón es la calidad. Ultra HD Blu-ray sigue siendo ampliamente considerado la mejor tecnología para ver películas en casa.
«Hace 20 años Blu-ray estableció el estándar de cómo debería verse y sonarse una película en casa, y ese estándar fue reconocido tanto por el consumidor como por la industria», comenta Matsuda. «Ultra HD Blu-ray sigue sin superar como la mejor experiencia general para el consumidor».
Explica que esto ha sido así incluso a medida que las plataformas de streaming han implementado 4K y HDR. «Los formatos de Blu-ray se convirtieron en el punto de referencia que persiguen, y en mi opinión todavía no lo han alcanzado. Blu-ray y Ultra HD Blu-ray siguen siendo la referencia; un streaming puede aproximarlo, pero el disco lleva la imagen y el sonido completos y sin comprimir, sin pérdidas por límites de datos.»
Olivier Semenoux, jefe de GTM y Gestión de Productos para Europa en TCL Electronics, explica que gran parte de ello se debe a la tasa de bits. «Blu-ray puede codificarse hasta 128 Mbps porque es el límite técnico del disco», dice. «El streaming es otra historia, la mayoría de las plataformas populares tienen límites nativos alrededor de 25 Mbps, con algunas llegando a 40 o 80 Mbps».
Desafortunadamente, lo último es muy rara—en lo que respecta a los grandes servicios, lo máximo que puedes esperar es 16 a 18 Mbps.
Esto significa que Ultra HD Blu-ray transporta significativamente más datos por cuadro que un streaming típico, lo que implica menos compresión y que lo que ves en casa es más cercano a la imagen y sonido originales. Es una de las razones por las que los discos siguen marcando el estándar para quien ama el cine en casa.
Varias versiones del mismo argumento surgieron en conversaciones con fabricantes. Hablé con Rob Jones, presidente de Magnetar, fabricante de reproductores 4K UHD Blu-ray y universales. «Cuando los consumidores invierten en medios físicos, obtienen propiedad, preservación de contenido y control de calidad», dice. «Aunque el streaming es increíblemente conveniente, no puede igualar a los medios físicos en esa combinación». Jones dice que eso es lo que sigue impulsando la inversión y el desarrollo de Magnetar en este espacio.
Pero eso no significa necesariamente que el streaming y Blu-ray sean competencia. Una de las cosas más sorprendentes que oí fue que varias empresas los ven como tecnologías complementarias en lugar de competitivas.
«Vemos a muchos clientes eligiendo ambos formatos», afirma Kenichi Ikenoue, jefe de Planificación Estratégica en Panasonic Consumer Europe. «Disfrutan de la comodidad del streaming para el uso diario y recurren a los medios físicos cuando quieren la mejor calidad de imagen y sonido o quieren poseer sus películas favoritas».
(Image credit: Future)
Por qué 8K no es la respuesta
Si Blu-ray tiene seguidores leales, ¿no sería el siguiente paso un sucesor 8K? Eso esperaba, como alguien que no entiende a fondo la producción cinematográfica. En cambio, casi todos los expertos que entrevisté cuestionaron si realmente se necesita un sucesor.
«Sinceramente, no lo veo, al menos ahora mismo», dice Matsuda. «Desde la perspectiva de la BDA [Blu-ray Disc Association], no vemos nada de creadores de contenido o consumidores que indique la necesidad de un nuevo formato. Ambos están extremadamente satisfechos».
Hay señales de que la industria no está preparando otro formato óptico. En 2025, Sony anunció que dejaría de producir discos Blu-ray grabables, MiniDiscs y MiniDV, y que no habría “modelos sucesores”. Si bien esa decisión aplica a discos grabables, no a los pregrabados para cine, parece reflejar un cambio más amplio alejado de los formatos físicos de consumo.
Una razón obvia para un nuevo formato sería el soporte 8K, que teóricamente ofrecería cuatro veces la resolución de los discos 4K actuales. Pero los expertos que entrevisté no lo veían así.
«La carrera por la resolución es interesante, pero no veo que 8K tenga cabida entre los consumidores pronto», dice Matsuda. «La comunidad de contenido, es decir, los estudios de Hollywood, producen contenido en 4K y han expresado su intención de seguir haciéndolo. Además, varios fabricantes han dejado de incluir 8K en sus lineup».
Jones coincide en que 8K no está listo para el mainstream, pero señala que el desafío va más allá del contenido. Se trata también del ecosistema de cine en casa. «8K es una distracción hasta que sea mainstream y el ecosistema simplemente no lo justifica», afirma.
Apunta que un reproductor 8K no solo requeriría discos 8K, sino también televisores, proyectores, receptores AV y procesadores compatibles. «Para sentarse y experimentar contenido 8K, toda la cadena de entretenimiento del hogar debe soportar 8K», dice. «Un consumidor tendría que reemplazar cada eslabón de su cadena por un componente capaz de soportarlo, lo cual es poco práctico».
Y parece que la falta de demanda no es la única razón de escepticismo. Algunos sostienen que hemos llegado a un punto en el que las resoluciones más altas importan mucho menos que otras mejoras en la calidad de imagen. «HDR y una gama cromática amplia hacen una diferencia mucho mayor en la calidad percibida de la imagen que la resolución», dice Semenoux.
Lo que significa que el reto de un Blu-ray 8K no es solo la falta de contenido o hardware compatible; la mejora en sí podría no sentirse lo suficientemente significativa como para justificar un formato completamente nuevo.
Así lo ve también Mark Vena, CEO y Analista Principal en SmartTech Research. «Sinceramente, un Blu-ray 8K sería un logro técnico buscando un problema comercial por resolver», dice. «Aún hay poca demanda nativa de 8K, la adopción de televisores 8K es modesta y es muy probable que las plataformas de streaming satisfagan la demanda mainstream antes de que un formato óptico alcance masa crítica».
En otras palabras, no es que estemos esperando a que aparezca un nuevo formato, sino que no hay una razón real para que exista.
(Image credit: Future)
¿Qué crea un nuevo formato?
El argumento de Vena me hizo darme cuenta de que había estado pensando en esto de manera equivocada. Cada gran formato de video doméstico resolvió un problema obvio. DVD mejoró al VHS al ofrecer video que no se degradaba y la capacidad para características extra. Blu-ray mejoró al DVD con espacio para video de mayor calidad. Y ahora tenemos Ultra HD Blu-ray, que mejoró la calidad aún más.
Críticamente, cada uno de esos pasos resolvió un problema técnico real. Pero ahora mismo no hay un problema real que un sucesor de Ultra HD Blu-ray pudiera resolver realmente.
Matsuda me explicó esto usando un marco que él llamaba de “necesidades” y “semillas”. Una «necesidad» es un problema que los consumidores o la industria quieren resolver. Una «semilla» es una nueva tecnología que tiene el potencial de crear esa demanda en el futuro.
«No veo un impulso convincente para un nuevo formato en este momento», dice Matsuda. «Creo que es poco probable que surja un nuevo formato por demanda de los consumidores ya que no parece haber una necesidad expresada. Del mismo modo, Ultra HD Blu-ray continúa ofreciendo contenido que aprovecha al máximo las tecnologías de visualización, así que no veo que surja una necesidad por parte de la industria».
Dice que eso podría cambiar. «Desde el punto de vista de semillas, las empresas podrían tener tecnologías en desarrollo que planten esas semillas», explica. «Pero, en mi opinión, si alguna vez surge un factor conductor para un nuevo formato, lo más probable es que provenga de la aparición de contenido que la infraestructura de Internet no pueda entregar a escala sin comprometer la calidad. Mientras el streaming pueda manejar lo que la gente quiere ver, no veo una presión real para un nuevo disco».
Así, un avance tecnológico por sí solo no sería suficiente; para un nuevo formato, también haría falta que toda la industria construyera alrededor de él.
Desde una perspectiva comercial, Ikenoue de Panasonic añade lo mismo: «Un formato sucesor también dependería de una inversión significativa de los estudios y proveedores de contenido. El hardware por sí solo no sería suficiente. El ecosistema de contenido también tendría que respaldar un nuevo formato. En este momento es difícil ver la necesidad de un sucesor».
Un sucesor no solo necesitaría un mejor disco, también tendría que haber una necesidad de siquiera fabricar ese disco mejor en primer lugar. Solo entonces las productoras crearían contenido, los fabricantes construirían los reproductores, los fabricantes de televisores lo apoyarían y los consumidores decidirían si valía la pena actualizar. Pero ahora mismo ninguno de los expertos identifica una razón lo suficientemente buena.
¿Y si el sucesor no es un disco?
Eso no significa necesariamente que Blu-ray suponga el final. La tecnología de almacenamiento óptico sigue evolucionando. Las empresas están desarrollando discos capaces de almacenar mucho más que los Blu-ray actuales, pero lo clave es que están destinados a archivar datos en una escala empresarial, no para entretenimiento doméstico. Lo que significa que no están a punto de convertirse en el próximo formato de película que comprarás.
En cambio, varias personas con las que hablé apuntaron hacia un futuro en el que el sucesor de Blu-ray no sea un disco físico. «Si tiene un sucesor, quizá no sea algo que puedas sostener en la mano», explica Mark Vena. Más que un formato físico, él cree que el futuro pasa por una entrega digital premium a través de descargas de alta calidad certificadas por estudios, almacenadas localmente en servidores domésticos o almacenamiento en red (NAS).
«Esta es la razón por la que el verdadero sucesor para la mayoría de los consumidores no es otro disco», afirma. «Es la combinación de streaming de ultra alta tasa de bits, bibliotecas en la nube y optimización de video impulsada por IA que está cerrando la brecha de calidad».
Así que tal vez el futuro no se trata de reemplazar Blu-ray con otro formato físico, sino de preservar la calidad de audio y video que los entusiastas valoran sin necesidad de un disco en primer lugar.
(Image credit: Future / Max Langridge)
Una posibilidad que ya empieza a florecer es Kaleidescape, una empresa especializada en entrega premium de películas digitales, que ofrece descargas con tasas de bits para igualar lo que Blu-ray es capaz de ofrecer, preservando mucho más la calidad de imagen y sonido que las plataformas de streaming tradicionales, manteniendo la conveniencia del acceso inmediato.
«En 10 años, las películas de mayor calidad en casa se entregarán digitalmente, no en disco», dice Tayloe Stansbury, presidente y CEO de Kaleidescape. «Los consumidores esperarán acceso instantáneo, presentación de referencia y tecnología que evolucione con cada generación de contenido. Ese es el futuro que Kaleidescape está construyendo hoy».
Sin embargo, para muchos fans de Blu-ray, el mayor obstáculo sigue siendo la propiedad y la pervivencia. El enfoque de Kaleidescape en la experiencia de compra digital no aborda completamente esa preocupación. Kaleidescape comentó que su prioridad es ofrecer la mejor experiencia de colección digital posible y no habló sobre las inquietudes de licencias, y declinó comentar sobre este tema.
Las compras digitales pueden acercarse a la brecha en calidad, pero hasta que no puedan ofrecer la misma promesa de permanencia que un disco, el media físico seguirá ofreciendo algo que digital no puede.
Blu-ray permanece resistente
Al iniciar esta historia, pensé que iba a entrevistar a expertos sobre la tecnología que espera reemplazar a Blu-ray. En su lugar, descubrí que el futuro es más complicado de lo que parece.
Cada formato de video doméstico ha llegado a un punto en el que sus limitaciones se vuelven difíciles de ignorar. Pero Ultra HD Blu-ray parece estar en una posición diferente. Según las personas que lo apoyan y lo crean, no hay un problema obvio que un nuevo tipo de disco deba resolver. Sigue entregando la experiencia de mayor calidad disponible para la mayoría de los consumidores y continúa atrayendo a coleccionistas dispuestos a invertir en media física.
Al revisar las cifras de ventas recientes, el mercado Blu-ray es más saludable de lo que esperaba. Mark Frampton, gerente comercial senior de Elevation Sales, una empresa de ventas y distribución de películas, dice que el formato se ha mantenido sorprendentemente resistente.
«Prevemos que 2026 será otro año de estabilidad. El catálogo de lanzamientos más antiguos se mantiene fuerte y solo baja un 2% interanual. Esto está impulsado por ediciones de coleccionista y steelbooks, especialmente en 4K Ultra HD, que sigue creciendo».
En resumen, los lanzamientos de películas más antiguas siguen vendiéndose bien, y las ediciones premium para coleccionistas ayudan a sostener el mercado, y no es solo entre aficionados mayores: también hay compradores más jóvenes.
La industria en general pinta un cuadro similar. Kath Summersgill, Directora de Ventas Conjunta en Key Production Group, una empresa de fabricación de medios físicos, señala cifras de la Entertainment Retailers Association que muestran crecimiento continuo. «El estado actual del mercado físico de películas es muy alentador, con ERA’s 2025 cifras mostrando un incremento del 19.5% en Blu-ray», dice.
Ahora bien, estas cifras sorprendentemente sanas no significan que Blu-ray vaya a permanecer para siempre. El streaming seguirá mejorando, las bibliotecas digitales premium se volverán más sofisticadas y empresas como Kaleidescape ya están demostrando que las películas de alta calidad no necesariamente necesitan estar en un disco.
Todo ello implica que podría no haber llegado otra forma física nunca. En cambio, el siguiente capítulo para el cine en casa podría ser digital — pero todavía falta mucho para que los coleccionistas confíen plenamente en bibliotecas digitales.
Por ahora, al menos, sabes que no tendrás que preocuparte por comprar tus películas favoritas de nuevo en otro formato de disco en el futuro.
¿Pensando en comprar un televisor nuevo?
Prueba nuestro buscador de TV por tamaño y modelo. Diles a qué distancia te sientas frente al televisor, te diremos qué tamaño comprar en función de recomendaciones de expertos en calidad de imagen, y te sugeriremos tres televisores principales para diferentes rangos de precio.
Este texto está diseñado para acompañar al lector en un recorrido sobre el estado actual de Blu-ray y las posibles direcciones futuras para la experiencia de ver cine en casa, sin perder de vista lo que ya funciona y lo que podría evolucionar sin necesidad de un nuevo formato físico.
La inteligencia artificial está evolucionando hacia un factor decisivo en la ciberseguridad, con modelos de frontera como Claude Mythos y GPT-5.5 de OpenAI que demuestran su capacidad para identificar vulnerabilidades de software y analizar cómo pueden combinarse para dañar una organización.
Sin embargo, estos modelos representan también una espada de doble filo: varias compañías han informado de incidentes en los que sus modelos han escapado de entornos de sandbox y han afectado a otras organizaciones.
Sumado a esto, los actores de amenazas están recurriendo a la IA para aumentar su pericia en intrusiones a escala industrial. Esto dibuja un panorama desalentador para la ciberseguridad, pero la resiliencia mejora cuando se adopta una postura ágil y se asegura que las decisiones críticas se tomen en el momento adecuado.
La IA como herramienta de defensa y resiliencia
El desafío más reciente para las empresas es la capacidad de los actores maliciosos para igualar la destreza de grupos patrocinados por Estados. Las tácticas, técnicas y procedimientos (TTP) de estos grupos se ven potenciados por herramientas de IA. El jailbreak permite a estos grupos utilizar modelos de IA legítimos para realizar reconoсimiento e investigación a gran escala, así como para modificar y mejorar malware y vectores de ataque.
Un informe reciente de IBM señala que, desde 2025, ha habido un aumento del 44% en ataques que explotan aplicaciones públicas, un 40% más de explotación de vulnerabilidades y un crecimiento del 50% en operadores de ransomware activos. Gran parte de esto se debe a la adopción de herramientas de IA en los flujos de trabajo de los atacantes.
El profesor Julian Richards es un referente en inteligencia y seguridad, con experiencia en análisis de inteligencia, diseño de programas de formación y cooperación estratégica en el UK’s Government Communications Headquarters (GCHQ).
Conversé con el profesor Richards sobre los efectos de la IA en el panorama de amenazas, cómo pueden adaptarse las estrategias de defensa y dónde aplicar la formación para mantener a las empresas un paso por delante.
¿Qué significa realmente la resiliencia cibernética en un mundo en que la IA la utilizan los actores para comprometer a las empresas al nivel de grupos estatales?
Es correcto que técnicas altamente avanzadas, antes reservadas para estados avanzados, ya estén disponibles para una amplia variedad de atacantes. Parte de esta realidad se debe a la venta en la dark web de exploits sumamente sofisticados como ETERNALBLUE y a su reuso. La resiliencia cibernética abarca un conjunto de enfoques que trascienden lo técnico e incluyen factores humanos. Mantener la respuesta dinámica, diversificada y creativa abre oportunidades de resiliencia.
¿Ha pasado la era de almacenar vulnerabilidades para usarlas más tarde y cómo están cambiando las estrategias de defensa ante la explotación rápida de vulnerabilidades?
Probablemente no. La experiencia de ámbitos como la criptografía indica que los exploits pueden seguir siendo productivos años tras su exposición.
Muchos atacantes invierten en modelos de “cosecha ahora, desencriptar luego” (HNDL, harvest now, decrypt later) y una visión ampliada de “cosecha ahora, explota después” también está en juego. Desde una perspectiva defensiva, esto ofrece oportunidades para anticipar y desactivar ataques de forma más proactiva.
La IA puede utilizarse, por ejemplo, para mapear y analizar ataques de forma más amplia y dinámica, incluso cuando estos mutan o evolucionan rápidamente. Esto facilita respuestas más inmediatas y adaptativas.
¿Cómo están moldeando las estrategias de defensa activa la protección de empresas e infraestructuras, y qué retos enfrentan las organizaciones al implementarlas sobre infraestructuras legadas?
Las estrategias de defensa dinámica y activa son cada vez más necesarias. Sin embargo, como en todas las áreas de ciberseguridad, conviven productos de calidad y otros menos eficaces, y las decisiones de inversión deben ser cuidadosas. Es crucial adaptar la estrategia de defensa al tamaño y perfil de la empresa y gestionar con honestidad a los proveedores y brokers.
Una de las consideraciones más importantes para todas las empresas es asegurar que la estrategia de defensa esté dimensionada y diseñada para su negocio y que se trabaje con proveedores y socios confiables.
IA está reduciendo rápidamente los tiempos entre descubrimiento y explotación de vulnerabilidades, tanto para empresas como para agencias de inteligencia. ¿Qué papel juegan las ventanas de divulgación regulada y cómo podrían evolucionar?
La regulación tiende a moverse más lentamente que la tecnología, lo que genera tensiones reales. Deben ocurrir dos cosas.
Primero, la legislación de cumplimiento en áreas como la divulgación de amenazas debe proteger a las empresas en escenarios de rápida evolución, permitiendo, quizá, la divulgación ex post en muchos casos. Es posible una regulación creativa que autorice ello.
Segundo, podrían ser necesarias controversias judiciales para cuestionar penas de divulgación de amenazas excesivamente estrictas, con precedentes que equilibren y protejan a las organizaciones ante estas situaciones dinámicas. Todo ello requerirá experiencia en derecho y ciberseguridad avanzada.
¿Cuáles son los principales puntos ciegos de los líderes empresariales respecto a las amenazas actuales, y cuál es el papel de la IA para abordarlos?
Probablemente dos: la complacencia y la subestimación del factor humano. La confianza de que “a nosotros no nos ocurrirá” es común, pero no confiable. Y, sobre todo, la importancia del factor humano como mayor riesgo. La formación, la concienciación, la simulación de crisis y los protocolos de cumplimiento interno son esenciales para todas las organizaciones.
¿Qué pasos pueden dar los ejecutivos para asegurar que sus herramientas de IA proporcionen inteligencia fiable y reduzcan falsos positivos y alucinaciones?
Trabajar con proveedores e analistas de inteligencia de ciberseguridad de reputación comprobada. Desarrollar una cultura de triangulación de información, verificando a través de múltiples fuentes y feeds en lugar de aceptar una única fuente. Esperar lo inesperado: para las grandes organizaciones, esto implica una mejora continua de las capacidades del personal para entender un panorama de amenazas dinámico.
¿Dónde pueden los directivos de alto nivel buscar apoyo para tomar decisiones clave ante incidentes, cuando la IA está siendo explotada por actores maliciosos?
Los ejecutivos deben elevar su propio nivel de comprensión de las amenazas y su dinamismo, para poder apoyar a toda la organización en la respuesta ante estos retos. Aun hoy, demasiados directivos poseen solo una visión fragmentaria del riesgo, o esperan que otros se ocupen del tema. Este enfoque ya no es viable.
En última instancia, quienes ocupan los puestos más altos deberán asumir la responsabilidad cuando algo salga mal. Por ello, la formación, los talleres y los ejercicios de simulación de crisis son tan importantes para el equipo directivo como para cualquier otro miembro de la organización.
A medida que nos despedimos de julio de 2026, el panorama de entretenimiento en casa se ve increíblemente prometedor. Si no tienes planes para este fin de semana, estas opciones de las mejores plataformas de streaming te ayudarán a llenar la agenda de ocio y a preparar una transición fluida hacia la semana laboral. A continuación, una selección curada de títulos que destacan por su variedad de géneros, desde dramas intensos hasta aventuras animadas, para todos los gustos y edades.
The Devil Wears Prada 2 (Hulu/Disney+)
Gira en torno a Andy Sachs, ahora editora de características, mientras gestiona una crisis de relaciones públicas en Runway Magazine. Esta secuela combina nostalgia con una narrativa contemporánea de responsabilidad mediática, ofreciendo moda y humor en dosis equilibradas. Recomendado para quienes buscan una experiencia televisiva elegante y entretenida. Disponible en Hulu y Disney+.
The Super Mario Galaxy Movie (Peacock)
Una aventura animada que trasciende generaciones, ideal para ver en familia. Mario y sus aliados se enfrentan a un nuevo desafío cósmico, con guiños a la historia de Nintendo y un universo compartido que invita a nuevos espectadores a sumergirse en este mundo. Apropiada para una sesión de entretenimiento ligero de 90 minutos.
The Drama (HBO Max)
Un drama romántico con toques oscuros que explora las verdades que pueden surgir entre dos personas en momentos críticos de sus vidas. Con actuaciones destacadas de protagonistas reconocidos, es una opción para quienes buscan una experiencia cinematográfica dentro de una serie reciente. Recomendado para ver de una sentada, si el tiempo lo permite.
The Bombing of Pan Am 103 (Netflix)
Un documental que revisita una tragedia histórica y su impacto duradero en la seguridad y la memoria colectiva. Es un título exigente emocionalmente, adecuado para espectadores que buscan contenidos con peso histórico y reflexivo. Advertencia: tema sensible, recomendable para mayores de edad y con disposición para acompañarlo con contexto adicional.
Batman: Caped Crusader, temporada 2 (Prime Video)
La segunda entrega de esta versión animada del Caballero Oscuro amplía el universo con nuevos antagonistas y un tono más intenso. Perfecto para fans del género noir y de historias con un enfoque visual moderno. Disponible en Prime Video.
Furious (Hulu/Disney+)
Una serie policial que ha sido destacada por la crítica como una de las mejores de 2026. Con protagonistas destacadas y ambientación de los años 80, ofrece un thriller criminal con ritmo sostenido y giros que mantienen el interés. Ideal para maratón de fin de semana en familia o con amigos. Disponible en Hulu y Disney+.
Lioness, temporada 3 (Paramount+)
La tercera entrega de la serie de Taylor Sheridan continúa con la tensión entre deber y vida personal, manteniendo a Nicole Kidman y Morgan Freeman en roles de apoyo que aportan solidez. Si te gustan las historias de espionaje con carácter humano y escenarios intensos, esta temporada es una elección segura. Disponible en Paramount+.
Consejos para sacar el máximo provecho
– Crea un plan ligero: elige dos o tres títulos para el fin de semana y reserva bloques de 90 minutos para cada uno, dejando espacio para descansos.
– Alterna géneros: combina un título de drama con una opción de acción o comedia para mantener el interés sin agotarte.
– Ten en cuenta la disponibilidad regional: algunos contenidos pueden variar según la ubicación; revisa las plataformas para confirmar la disponibilidad.
– Mantén la lectura previa corta: si buscas un resumen rápido, cada título recomendado ofrece una premisa clara para decidir sin perder tiempo.
Con estas recomendaciones, tendrás material suficiente para empezar la nueva semana con energía, ya sea que el plan sea un maratón personal o una tarde de entretenimiento en familia. ¿Qué título te atrae más para este fin de semana?
Como aficionado a los rompecabezas y fanático de todo lo relacionado con los cuestionarios, me emociona enormemente descubrir que ahora podemos crear crucigramas aquí en TechRadar. Por ello, me he propuesto presentarles el primero de lo que será, con el tiempo, una serie semanal de Crucigramas TechRadar.
Siempre he disfrutado encontrar un momento de silencio para sentarme con un crucigrama, ya sea para empezar o terminar el día, o para hacer más ameno un viaje. Recuerdo que, cuando era más joven, insistía a mi padre para que lo intentara conmigo durante las vacaciones; creo que él solo aceptaba de mala gana aceptar el reto.
Sin embargo, no fue hasta el confinamiento por la pandemia cuando pasé largas horas viendo Cracking the Cryptic en YouTube, y empecé a aprender, poco a poco, las complejidades de los crucigramas crípticos. Han sido, sin duda, una forma divertida de ejercitar la mente.
Para esta primera entrega, no he optado por algo excesivamente difícil. Se trata simplemente de una mezcla de pistas relacionadas con noticias recientes y todo aquello que conocemos y amamos aquí en TechRadar — desde tecnología, juegos, streaming, IA y mucho más — además de algunos de mis intereses nerds favoritos.
Existe una tabla de clasificación: si eres rápido, tu nombre podría brillar en la lista de líderes y mostrarse al mundo. Me encantaría saber si te gusta, y espero verte de nuevo para la próxima edición. Seguiré experimentando con las pistas y la construcción con el tiempo para convertir esto en un pequeño reto semanal y divertido. ¡Buena suerte!
En el universo de Taylor Sheridan, pocas series logran combinar la tensión operativa con una exploración tan marcada de las dinámicas de poder como Lioness. La tercera temporada llega con un pulso más firme y una voluntad clara de empujar los límites de la narrativa, situando a Joe y su equipo en el centro de un thriller que transita entre conflictos globales y una crítica sutil, pero contundente, a la tecnología y la estrategia en la era moderna.
Lioness temporada 3 aumenta las apuestas dramáticas y no esquiva temas contemporáneos de gran resonancia, como la influencia de la inteligencia artificial y el uso de drones en escenarios de lucha. A través de un enfoque que entrelaza tensiones entre operativos rusos y fuerzas domésticas estadounidenses, la serie expande su marco para abordar crisis reales, incluyendo crisis regionales que resuenan con el presente internacional. En este contexto, los personajes se enfrentan a dilemas que van más allá de la acción visible, obligando al espectador a contemplar las implicaciones éticas y estratégicas de cada decisión.
La presencia de la tecnología como protagonista de los conflictos contemporáneos se convierte en un eje central. En palabras de los personajes, AI y herramientas de vigilancia no son solo accesorios, sino fuerzas que redefinen la forma en que se libran las guerras y se toman decisiones en el terreno. Este enfoque invita a una conversación reflexiva sobre la dependencia tecnológica y sus costos humanos, en un marco que Sheridan maneja con la claridad propia de quien conoce bien su oficio.
En lo puramente cinematográfico, la temporada conserva la velocidad narrativa y la intensidad emocional que han caracterizado la propuesta desde sus comienzos. Las consecuencias son visibles en cada escena, desde pérdidas hasta la consolidación de relaciones entre un elenco que ya no necesita presentarse. La figura de Nicole Kidman, una de las más implacables profesionales de la pantalla, se mantiene como un faro de fortaleza y precisión interpretativa, lo que subraya el calibre del proyecto y del equipo creativo que lo sostiene.
Sin embargo, no es menos cierto que el lenguaje militar y la jerga especializada pueden dificultar la comprensión para el espectador promedio. La densidad del diálogo y la complejidad de las misiones off-the-books pueden hacer que algunas secuencias se sientan menos accesibles, recordándonos que la verosimilitud en este tipo de tramas exige un compromiso por parte del público. Aun así, la propuesta logra sostener un pulso intenso que evita la sensación de monotonía, gracias a un enfoque que prioriza a las protagonistas femeninas en roles de liderazgo decisivo.
Otro rasgo destacado es la autoconciencia de Sheridan como creador. La presencia de Cody, personaje interpretado por el propio Sheridan, se percibe con una dualidad: por un lado, una operación narrativa que impulsa la acción; por otro, una ventana a la visión personal del autor sobre el mundo de las fuerzas especiales. Esta dualidad puede verse como una celebración de su estilo, incluso cuando puede suscitar debates sobre la autoconciencia frente a la verosimilitud.
En definitiva, Lioness temporada 3 se planta firme como una propuesta que no teme explorar territorios difíciles: la tensión entre estrategia, ética y tecnología, y la manera en que estas fuerzas moldean a las personas involucradas. Es un recordatorio claro de que Sheridan no busca simplemente entretener, sino provocar pensamiento y conversación sobre las dinámicas de poder en la actualidad.
La narrativa sigue siendo indudablemente contundente, y aunque la maquinaria de la acción continúa funcionando a gran velocidad, lo verdaderamente memorable es la construcción de las protagonistas y su capacidad para sostener un relato que, a la vez, reflecta y desafíe. Lioness temporada 3 no sólo mantiene su lugar en el canon de Sheridan; puede afirmarse que amplía su horizonte, invitando a los espectadores a mirar con atención las consecuencias de la violencia, la tecnología y la política en el tejido de nuestras sociedades.
La inteligencia artificial está reconfigurando el equilibrio de poder en la seguridad. Los atacantes utilizan IA para hacer que el engaño parezca cada vez más humano, acelerando el fraude, facilitando su escalabilidad y dificultando su detección. Al mismo tiempo, los equipos de seguridad recurren a herramientas de IA para identificar y detener estas amenazas.
El fraude es cada vez más convincente, sofisticado y escalable, contribuyendo a daños globales estimados en 9,5 billones de dólares cada año. Los atacantes eluden las señales tradicionales de legitimidad mediante deepfakes, identidades sintéticas y ataques de phishing altamente personalizados.
No existe ya un único tipo de deepfake o una única variante de ataque. Cada nueva generación de modelos mejora respecto a la anterior, y los controles de seguridad deben evolucionar para seguir siendo efectivos.
Hoy, el fraude ha dejado de ser un intrusion evidente para convertirse en un fenómeno más sistémico. En lugar de intentar vulnerar todo, los atacantes exploran primero los sistemas, aprenden cómo responden las defensas y se centran en el eslabón más débil.
La confianza ya no puede establecerse mediante un único punto de verificación al inicio de una interacción. Las organizaciones deben evaluar la confianza de forma continua, ya que el comportamiento, el contexto y el riesgo pueden cambiar a lo largo de la interacción. Cuanto más rápido pueda una organización determinar si está tratando con un usuario legítimo o con una amenaza, menos oportunidades habrá de que el fraude cause daños.
En este entorno impulsado por la IA, la velocidad y la precisión para establecer confianza ya no son diferenciadores: son requisitos básicos. La pregunta que enfrentan hoy los equipos de seguridad es si su infraestructura de verificación de identidad puede adaptarse en tiempo real a amenazas que superan a los modelos diseñados para detenerlas.
Cómo la IA está haciendo que el fraude parezca legítimo
Las mismas capacidades que permiten a la IA replicar el comportamiento humano y generar contenido convincente a gran escala ahora se emplean para que el fraude parezca indistinguible de la actividad real. Los atacantes utilizan herramientas para eludir las señales en las que las equipes de seguridad tradicionalmente se apoyaban para separar a los usuarios legítimos de las amenazas.
Lo que antes requería conocimiento de alto nivel sobre onboarding y flujos de identidad ahora puede generarse a demanda. Los atacantes tienen visibilidad sobre cómo operan los sistemas y dónde son más vulnerables.
Los ataques basados en identidad evolucionan rápido. Las identidades sintéticas pasan cada vez más las verificaciones iniciales de identidad, mientras que las clonaciones de voz pueden generarse con apenas segundos de audio.
Aún emergen técnicas más avanzadas como la morphing de identidad, en las que atacantes combinan rasgos faciales propios con identidades extraídas en línea para crear identidades híbridas más difíciles de detectar que los intentos de suplantación tradicionales.
Al mismo tiempo, muchos atacantes que emplean IA avanzada siguen fallando en señales fundamentales, como dispositivos reutilizados, direcciones IP repetidas o incongruencias conductuales. Por eso las defensas en capas siguen siendo importantes: los métodos de ataque más nuevos no eliminan la necesidad de controles fundamentales.
Este cambio implica que el fraude ya no se presenta como una intrusión obvia; se integra en la actividad digital normal, dificultando distinguir el comportamiento malicioso del compromiso legítimo. Las señales de confianza estáticas y los pasos de verificación de una sola vez son cada vez menos suficientes por sí solos.
Por qué la rapidez determina los resultados
Como el fraude se ha integrado en el comportamiento digital diario, la detección por sí sola ya no es suficiente para mantenerse al día. Un factor crítico es cuán rápido puede una organización reconocer el riesgo e intervenir antes de que se produzcan daños.
Los ataques modernos de IA operan a velocidad de máquina y adaptan sus tácticas en cuanto encuentran resistencia. Los controles estáticos y las revisiones lentas se quedan atrás, permitiendo que el fraude avance en los flujos de trabajo antes de que las defensas respondan.
Sin embargo, a medida que la automatización aumenta, los atacantes también cometen errores más básicos: reutilizan dispositivos, direcciones IP o patrones conductuales, y aunque se enfocan en técnicas más avanzadas, descuidan señales fundamentales. Esto refuerza que incluso controles simples siguen siendo esenciales dentro de una defensa en capas.
La prevención del fraude debe basarse en señales en tiempo real a lo largo de todo el ciclo de interacción. Eso implica evaluar biometría conductual, inteligencia de dispositivos, señales de identidad y riesgo contextual conjuntamente, en lugar de hacerlo de forma aislada.
Detectar cambios conductuales sutiles en tiempo real permite desafiar actividades sospechosas en el momento oportuno, deteniendo el fraude impulsado por IA antes de que cause daños, en lugar de reaccionar después de que la amenaza haya tenido éxito. Mantener el ritmo frente al fraude impulsado por IA exige avanzar más allá de puntos de control únicos y aplicar defensas en capas que valúen la confianza en todo el recorrido del cliente.
Ganar la carrera IA vs IA requiere defensa en capas y en tiempo real
A medida que la IA reduce la barrera de entrada para el fraude, los equipos de seguridad no pueden depender de controles aislados o verificaciones puntuales. Los atacantes evolucionan rápidamente, encadenando tácticas y pasando de una técnica a otra tan pronto como se establece la confianza inicial, y las defensas estáticas no se adaptan lo suficientemente rápido.
La prevención efectiva del fraude no consiste en reemplazar controles antiguos por otros nuevos, sino en garantizar que cada capa evolucione junto con los nuevos modelos de ataque.
La estrategia de defensa más eficaz no se basa en un único punto de control. La identidad, el comportamiento, la inteligencia de dispositivos y las señales contextuales deben evaluarse conjuntamente y reevaluarse continuamente a lo largo del recorrido del cliente, no solo al inicio de sesión.
Cada capa cumple un papel para abordar vectores de fraude diferentes. Algunas son más adecuadas para detectar ataques avanzados, mientras que otras pueden capturar errores básicos. Ambos son necesarios porque los atacantes suelen ser detenidos en distintos puntos de la pila.
Qué se necesita para ganar la carrera de la confianza
Las organizaciones no deberían verse obligadas a elegir entre innovación y seguridad para proteger a clientes y operaciones. Construir una aseguramiento de identidad capaz de sostenerse a medida que las interacciones se vuelven más rápidas, más automatizadas y más fáciles de explotar requiere tratar la verificación como un proceso continuo en lugar de un chequeo único.
La IA también ha reducido la barrera de entrada para el fraude. Lo que antes requería conocimiento interno o experiencia en sistemas financieros ahora puede generarse a pedido, dando a los atacantes visibilidad sobre cómo operan los sistemas y cómo pueden eludirse.
Defenderse contra el fraude impulsado por IA exige evaluar identidad, comportamiento, señales de dispositivos y contexto conjuntamente, no de forma aislada. Cuando los controles se aplican de manera desvinculada, surgen brechas. El fraude prospera al explotar esas brechas entre sistemas en lugar de vencer un único control.
El futuro de la prevención de fraude es continuo
Las organizaciones que sigan confiando en modelos de confianza estáticos encontrarán cada vez más que quedan rezagadas frente al fraude potenciado por IA que nunca se detiene. Lo que distinguirá a las estrategias de seguridad efectivas no es la cantidad de controles, sino cuán bien trabajan conjuntamente.
El fraude es iterativo e impulsado por inteligencia, con atacantes que refinan continuamente su enfoque según qué defensas son más fáciles de eludir.
Cada capa de una pila de defensa puede atrapar lo que otras no ven, y el fraude logra entrar al explorar brechas entre ellas. Cuanto más inteligentemente estratificada sea una defensa, mayor será la probabilidad de que la actividad sospechosa se identifique y se contenga antes de que cause daños.
La reevaluación continua es lo que hace que la defensa en capas funcione en la práctica. Cada interacción crea una oportunidad para reevaluar la confianza basada en señales de riesgo en evolución. Un dispositivo vinculado a fraudes pasados, patrones conductuales que no coinciden con la identidad establecida o un inicio de sesión que parece legítimo pero muestra signos de automatización son indicadores de que el riesgo ha cambiado.
Este desafío se está extendiendo más allá de la identidad. La misma presión está surgiendo en pagos, transacciones y fraude relacionado con cheques, ampliando el alcance de lo que las organizaciones deben defender.
Si las organizaciones quieren mantener el ritmo, deben centrarse en cerrar las brechas entre capas y asegurar que cada control se adapte a medida que evolucionan las técnicas de ataque. La IA está dando a los delincuentes la capacidad de sondear los sistemas, adaptarse en tiempo real y hacer que los ataques sean cada vez más difíciles de distinguir de la actividad legítima.
En este entorno IA vs IA, la única forma de mantenerse al día es dejar de tratar la verificación como un único momento y empezar a tratarla como una disciplina continua.
Este artículo se vería mejor si se reemplazara con referencias a herramientas y prácticas actualizadas del sector; hemos incluido enlaces relevantes para ampliar perspectiva.
La confianza se ha convertido en la infraestructura más vulnerable del mundo, y aún así la mayoría no se da cuenta de que ya estamos en una guerra para defenderla.
Cada interacción en línea, llamada telefónica, restablecimiento de contraseñas, entrevista de trabajo remota e incluso una recogida o entrega plantean la misma pregunta básica: ¿la persona del otro lado es realmente quien dice ser?
Las empresas globales y los gobiernos, en la era de la IA, enfrentan una guerra donde la identidad es el arma, los atacantes son invisibles y el campo de batalla es la infraestructura en la que confiamos para la vida conectada diaria. La IA ha acelerado el fraude y ha puesto la desinformación sofisticada al alcance de cualquier actor malicioso.
Cárteles delictivos, adversarios estatales y hasta personas comunes pueden realizar ahora intentos de fraude contra personas y empresas a gran escala. A menudo, el dinero que se roba financia otras actividades criminales o incluso programas militares para estados deshonestos.
La propia red de Socure registró un incremento del 8,000% en fraude acelerado por IA durante el último año, una cifra que demuestra con claridad que el fraude ha evolucionado de un riesgo de back office a una amenaza estratégica para el negocio.
Identidades inseguras
La mayoría de las personas se sorprendería de cuán insegura es realmente su identidad. Grandes brechas de datos han expuesto información privada y sensible como nombres, direcciones, fechas de nacimiento, números de teléfono, correos electrónicos y más. Y los estafadores ya no empiezan desde cero. La IA puede utilizarse sobre datos reales para crear deepfakes hiperealistas e identidades sintéticas que no pueden ser atrapadas por señales de fraude tradicionales.
Pasé más de una década en el Ejército de EE. UU., gran parte de ese tiempo en Operaciones Especiales. Allí aprendí a reconocer amenazas asimétricas de cerca. El fraude acelerado por IA comparte las mismas señas: ataques de bajo costo, rápida adaptación, redes distribuidas y objetivos que ni siquiera se dan cuenta de que están siendo atacados hasta que el daño ya está hecho.
Nuestro equipo de investigación antifraude en Socure descubrió una operación que compró 340 nombres de dominio, creó más de 24,000 identidades falsas y lanzó más de 35,000 ataques de identidad contra una sola empresa en un par de semanas. El grupo evitó vínculos tradicionales: ningún correo electrónico, teléfono, dirección u otros identificadores repetidos enlazaban los ataques. El patrón solo se volvió visible al conectar la infraestructura que estaba detrás de los ataques.
Este es solo un ejemplo. Con la IA como aliada, el enemigo está evolucionando rápidamente, pasando de granjas de robo de identidad con cientos o miles de teléfonos ejecutando estafas las 24 horas, a personas que son-coaccionadas para convertirse en mulas de fraude en esquemas vinculados a Corea del Norte y portátiles.
Una guerra invisible
Es una guerra que la mayoría no ve, pero que sienten a diario. El fraude rompe la confianza y la carga de la prueba recae en el consumidor. Las empresas sospechan de clientes confiables, mientras que los usuarios ya no pueden confiar en la mayoría de los mensajes que reciben.
Este cambio de paradigma obliga a toda la economía digital a dedicar más tiempo a demostrar lo que antes se asumía: que la persona del otro lado es real.
Lo sé porque me ha pasado a mí.
Alguien utilizó alguna vez mi información personal para abrir una cuenta de negocio en un banco importante. Trabajo en esta industria. Había congelado mi crédito y aun así ocurrió. Pasé semanas llamando, disputando, esperando y preguntándome qué más podrían intentar hacer en mi nombre. Incluso después de que el asunto fue investigado y cerrado, la inquietud permanecía.
Más allá del dinero, el costo humano es real. Las víctimas pierden tiempo, tranquilidad y confianza. En los peores casos, el crimen de identidad puede conducir a una crisis de seguridad nacional, sin importar el país. Está claro por qué esta es una guerra que debemos ganar.
Pero la lucha es más grande que una empresa o un país. La lección que aprendí en las Operaciones Especiales del Ejército aplica aquí: se necesita una red para derrotar a una red. Puedes ser el mejor banco, la mejor fintech, la mejor agencia gubernamental, pero si luchas contra un enemigo en red con solo tus propios datos, sigues luchando en un silo.
Eso es exactamente lo que quieren los estafadores: que cada empresa vea solo una pieza del ataque, de modo que nadie tenga la capacidad de conectar los puntos.
Estafadores organizados
Los estafadores ya están organizados. Los defensores deben adelantarse y unirse. Eso significa inteligencia compartida de manera legal y respetuosa con la privacidad entre empresas globales, gobiernos, instituciones financieras, proveedores de tecnología y compañías de infraestructura.
Cuando un defensor detecta una cara falsa, un documento falso, un patrón de mulas o la infraestructura de una red de fraude, esa información debe ayudar a proteger a todos los demás.
La urgencia no es solo para los ataques de hoy. La computación cuántica está en el horizonte y está destinada a acelerar aún más el fraude que la IA ha posibilitado. La ventana para construir defensas más fuertes se está cerrando.
La Guerra Mundial contra el Fraude ya está aquí. Si la combatimos juntos, ganamos. Si no logramos unirnos alrededor de una comprensión compartida de la IA acelerada por el fraude y su verdadera magnitud, corremos el riesgo de ver la confianza entre organizaciones y personas fracturarse para siempre.
Este artículo se produ o como parte de Perspectivas TechRadar Pro, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.