Dragon’s Dogma 2: Dark Arisen y la promesa de una expansión que eleva el juego


Tras jugar una hora de la nueva expansión Dragon’s Dogma 2: Dark Arisen y quedar impresionado con su bucle de gameplay y el rendimiento mejorado (en Dragon’s Dogma 2: Dark Arisen para PlayStation 5), es inmediato ver hacia dónde apunta Capcom.

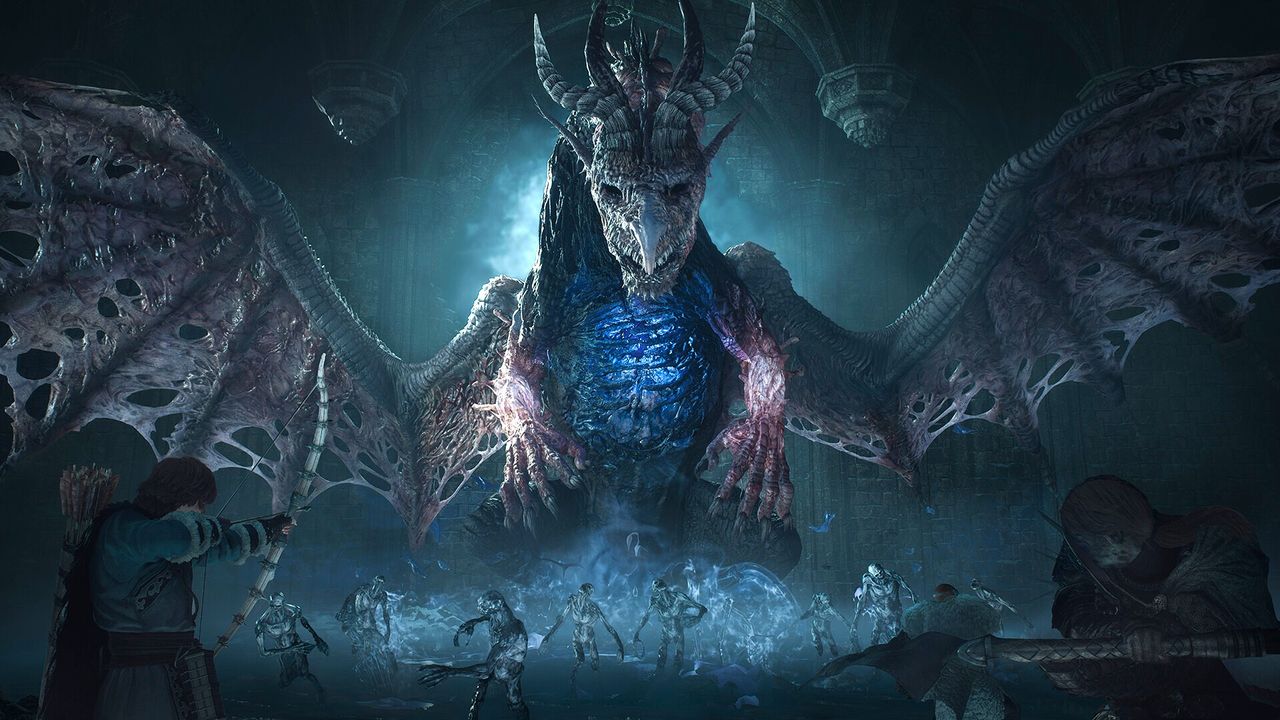
En Dragon’s Dogma 2: Dark Arisen, los jugadores deben aventurarse por Norgan, una región norteña abandonada, y aliarse con un personaje misterioso para descubrir los secretos de un Fallen Dragon inmortal.

En ese proceso, hay que encontrar y evaluar equipo, habilidades y armas conocidas como ‘spoils’ o reliquias obtenidas mediante exploración y al derrotar a nuevos enemigos formidables para tener una oportunidad en la región implacable.

Si esto suena a mucho parecido a las mecánicas de Dragon’s Dogma: Dark Arisen, estás en lo correcto, porque el sistema de tasación es prácticamente idéntico a la purificación de objetos malditos de Dragon’s Dogma: Dark Arisen, que proporcionó parte del equipo más poderoso del juego.

Ese mismo concepto se aplica en la región de Norgan de Dragon’s Dogma 2: Dark Arisen, pero con un mapa explorable más grande en lugar de un diseño solo de mazmorras y, presumiblemente, aún más spoils por descubrir.

¿Es mejor que su predecesor?

Es natural comparar las dos expansiones de Dragon’s Dogma desde Capcom dadas las similitudes. Sin embargo, tras mi tiempo con la última entrega, es difícil —y en realidad demasiado pronto— concluir cuál ofrece la mejor experiencia.

Afortunadamente, se han abordado algunos de los puntos problemáticos de la experiencia base en Dragon’s Dogma 2, ya que el parche mayor (que llegará a finales de agosto) se incluyó en la vista previa de una hora que pude jugar.

Por ejemplo, hay tiempo suficiente para explorar y saquear zonas sin ser atacado constantemente cada minuto: los encuentros siguen siendo frecuentes, pero durante mi recorrido hacia el primer gran jefe se sintió bien no convivir con hordas de goblins arruinando la diversión.

El rendimiento también mejora de forma significativa en PS5. Tengan en cuenta que no tuve acceso a un overlay de frame rate y no pude visitar las regiones del juego base (y originalmente jugué la versión en PC), pero definitivamente se sintió como un constante 60fps, incluso en las batallas más intensas.

No tuve mucho tiempo para explorar muchos de los puntos de interés de Norgan, pero al obtener una direwolf mascota, toparme con un gigante que exhala hielo y encontrar spoils de habilidad de nivel 3 para las nuevas vocaciones Trickster y Magick Archer, queda claro que Dragon’s Dogma 2: Dark Arisen es la expansión más grande.

Por ejemplo, Magick Archer ahora tiene una versión mejorada de Arctic Bolt que se desbloquea al tasar uno de los spoils de habilidades, conocido como Glacial Bolt. Esto funciona de maravilla contra jefes, con mayor daño y la capacidad de congelarlos para que los pawns se reúnan y ataquen.

Las harpías también están presentes en Norgan, pero con nuevos diseños y patrones de ataque, destacando un enfoque más agresivo para capturar al jugador o a sus pawns. Algunos enemigos que vi en la preview eran esencialmente recolores de los del juego base, pero al igual que las harpías, sus maniobras y ataques nuevos los distinguen.

Alguna sorpresa fue enfrentarse al Fallen Dragon, un combate épico contra el jefe principal que hubiera deseado no terminar tan pronto —especialmente por un momento sorprendente que no voy a spoilear, pero que dejó ganas de más y curiosidad por ver cuántos enemigos formidables esperan al Arisen en la experiencia completa.

También vale la pena mencionar que habrá doce nuevos desafíos de mazmorras repartidos por el juego base, además del contenido de Norgan. Aunque no llegué a verlos, si las cuevas y áreas explorables que encontré en Norgan son indicio, con cofres para loot y algunos nuevos enemigos, habrá mucho que esperar en esas mazmorras.

Aunque me divertí explorando Norgan, soy optimista respecto a lo que ofrece la experiencia completa. Bitterblack Isle ofreció poco en términos de exploración en un mapa más pequeño, pero el enfoque exclusivo en el combate permitía que las vocaciones (o clases) funcionaran mejor en espacios cerrados en la primera entrega de Dark Arisen, especialmente Magick Archer y su habilidad Ricochet Hunter.

Mi principal preocupación es que ni Norgan ni los doce nuevos desafíos de mazmorra duplicarán esos entornos interiores y de espacios cerrados de Dragon’s Dogma: Dark Arisen, y que los nuevos tipos de enemigos y jefes tal vez no sean lo suficientemente diversos como para mantener entretenidos los combates.

Sin embargo, tengo muchas ganas de poner las manos en la expansión completa, especialmente porque Capcom parece centrada en entregar una versión enormemente mejorada de Dragon’s Dogma 2 con el parche previo a la expansión tan esperada.

No tendremos que esperar mucho, ya que la expansión está programada para su lanzamiento el 9 de octubre de 2026, en PS5, Xbox Series X, Xbox Series S, Nintendo Switch 2 y PC.

from Latest from TechRadar https://ift.tt/etxVP3y
via IFTTT IA
La anticipación crece: OM System revela un teaser de su próxima cámara en YouTube


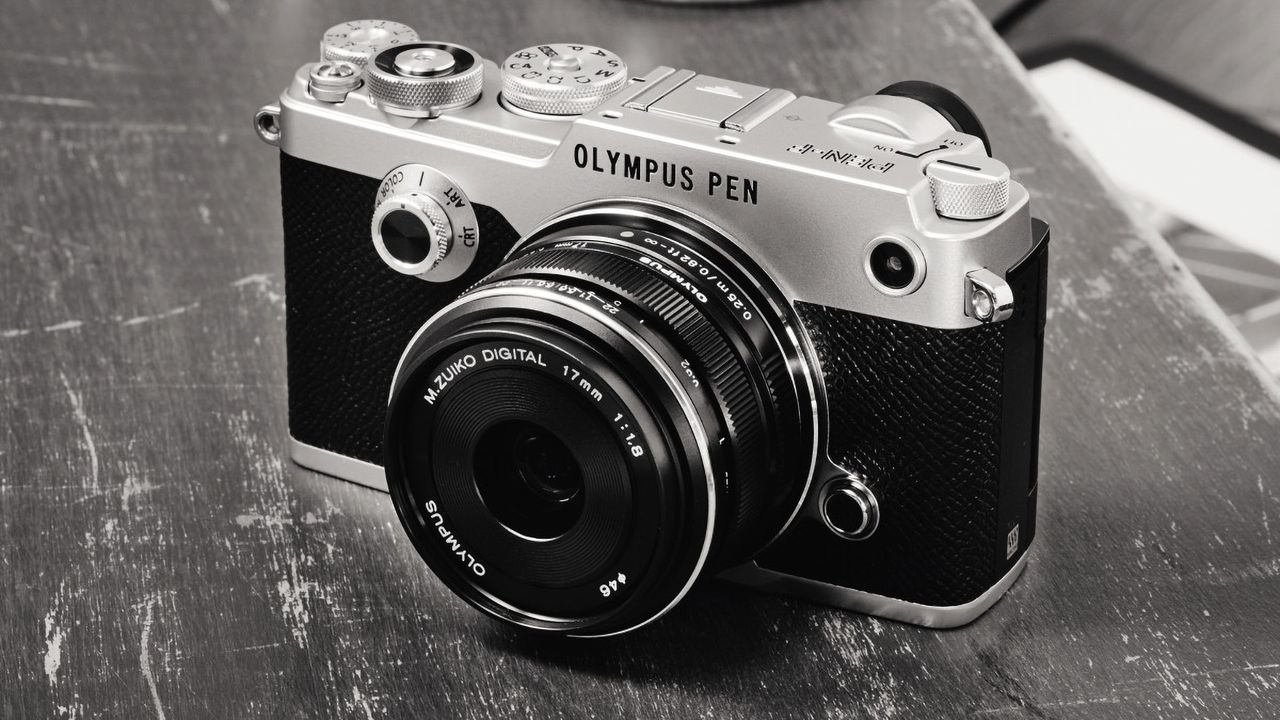
OM System ha publicado un teaser en YouTube para la esperada llegada de una nueva cámara, y las expectativas rodean cada detalle que muestran. El video se centra especialmente en la experiencia del visor incorporado de estilo rangefinder, una característica emblemática de las cámaras PEN, antes de revelar la posible forma de la cámara y algunos pormenores de la placa superior. La fecha de lanzamiento anunciada es el 9 de septiembre, lo que sitúa este anuncio en un momento de gran interés entre los aficionados a Olympus y a la marca OM System.

Desde que Japan Industrial Partners adquirió Olympus en 2021, creando OM Digital Solutions y renombrando las cámaras a OM System, hemos visto actualizaciones en prácticamente toda la línea Olympus, con una excepción notable: la serie PEN-F / PEN E-P7, conocidas por su enfoque de rango rápido y su estética retro. La PEN-F, descrita por muchos como la “mejor cámara jamás creada” en términos de diseño, ha sido objeto de peticiones constantes de una sucesora. Este nuevo teaser podría ser justamente esa promesa cumplida para la comunidad de seguidores.

El teaser sugiere que la atención se desplazará hacia la experiencia de uso del visor rangefinder integrado y, tras ello, se revelará la silueta y el diseño superior de la cámara. Dada la duración entre generaciones de Olympus, con la PEN-F aproximadamente a una década de su lanzamiento y la PEN EP-7 hace cinco años, es plausible pensar en mejoras como un sensor apilado más rápido, AF por detección de fase mejorado y modos de fotografía computacional más avanzados.

Independientemente de la dirección exacta, la expectativa está muy centrada en este nuevo lanzamiento, que podría impulsar la continuidad del legado PEN dentro de la familia OM System, ya sea como un heredero directo de la PEN-F o como una reinterpretación contemporánea de la línea. La reacción de la comunidad hasta ahora, especialmente en la sección de comentarios del video, ha sido de entusiasmo: “¡Vamos!” es una expresión común entre los espectadores.

Para quienes quieran seguir de cerca todos los pormenores, el lanzamiento se presentará el 9 de septiembre. El evento en línea estará disponible en el sitio de OM System, que está organizando un programa de cinco días de charlas en directo, centradas en la nueva cámara y su ecosistema. En resumen, la expectativa es alta y la próxima semana podría marcar un nuevo capítulo para la línea PEN dentro de OM System.

from Latest from TechRadar https://ift.tt/OdxG3pq
via IFTTT IA

Lioness Temporada 3: ¿Se aproximan los giros y la llegada del episodio 5?


El equipo de producción ha logrado mantener la tensión en torno a Lioness temporada 3, una serie que ha sabido sostener el interés de los fans incluso ante dudas sobre posibles baches en la narrativa. En esta entrega se exploran dos líneas temporales simultáneas: el secuestro de Joe por operativos rusos y los seis meses previos a ese acontecimiento. ¿Quién está detrás de los hechos? Aún no hay respuestas definitivas, lo que mantiene la curiosidad intacta. A continuación, un resumen claro de lo que puedes esperar y cuándo llegarán los próximos episodios en diferentes regiones.

Cuándo se estrena el episodio 5 de Lioness temporada 3 en Paramount+
El quinto episodio está programado para debutar en los servicios de streaming de mayor alcance en EE. UU. y Canadá el domingo 30 de agosto a las 12:00 a. m. PT / 3:00 a. m. ET. A continuación se detallan las franjas horarias por región:

– Estados Unidos – 12:00 a. m. PT / 3:00 a. m. ET
– Canadá – 12:00 a. m. PT / 3:00 a. m. ET
– Reino Unido – 8:00 a. m. BST
– India – 12:30 p. m. IST
– Singapur – 3:00 p. m. SGT
– Australia – 5:00 p. m. AEST
– Nueva Zelanda – 7:00 p. m. NZST

Si buscas ver las opiniones y vistas previas, el contenido incluye además un video relacionado y material promocional disponible en línea. La estructura narrativa de la temporada continúa con dos líneas temporales interconectadas, lo que ofrece una experiencia de visualización dinámica para los seguidores.

Cuándo llegan nuevos episodios de Lioness temporada 3
La temporada 3 consta de ocho episodios, con estrenos semanales. El calendario de lanzamientos es el siguiente:
– Episodio 1: ya disponible
– Episodio 2: ya disponible
– Episodio 3: ya disponible
– Episodio 4: ya disponible
– Episodio 5: 30 de agosto
– Episodio 6: 6 de septiembre
– Episodio 7: 13 de septiembre
– Episodio 8: 20 de septiembre

Nota sobre el contexto: la serie continúa desarrollando una intriga política y de espionaje, con un elenco y una producción que buscan mantener la calidad narrativa sin perder la cohesión entre las dos líneas temporales. Para quienes siguen cada entrega, se recomienda revisar los resúmenes oficiales y las reseñas para contextualizar los hitos dramáticos de cada episodio.

En resumen, Lioness temporada 3 mantiene su impulso hacia un desenlace que probablemente revelará las identidades y motivaciones detrás de los eventos centrales, a la par que ofrece momentos de acción y desarrollo de personajes que han caracterizado la serie desde su inicio.

from Latest from TechRadar https://ift.tt/Kgn0yjX
via IFTTT IA

Rupturas en la planificación minoristas: cómo la ola de calor revela la necesidad de un sistema ágil


El verano ha dejado una impronta clara en el comercio minorista: la ola de calor sorprendió a vendedores en Reino Unido y Europa, exponiendo una brecha entre la demanda actual y la señal de abastecimiento que aún rige las decisiones. En las tiendas de Londres, las prendas de entretiempo se apilan junto a las secciones de otoño, mientras las temperaturas siguen en ascenso. Este desajuste no es mero desafió estacional; es una demostración contundente de que las estructuras de planificación heredadas ya no responden con la rapidez que exigen los mercados modernos.

Durante décadas, los retailers han operado con ciclos de planificación de seis meses, asumiendo cadenas de suministro estables, temporadas predecibles y consumidores que esperan el momento “adecuado” para comprar. Pero el mundo ha cambiado. Las cadenas globales son frágiles y propensas a interrupciones en cualquier punto, los patrones climáticos pueden alterar condiciones de negocio casi de la noche a la mañana, y la demanda se ve influida por tendencias virales de plataformas como TikTok, además de las estaciones en el calendario. Este entorno obliga a una operación que exige agilidad, moviéndose sobre un sistema que fue diseñado para un ritmo mucho más lento.

El resultado es un desfase entre cambios en la demanda y la capacidad de respuesta de la empresa, un desfase que, según analistas, se traduce en pérdidas de ventas, sobrestock y rupturas de inventario, con un costo estimado global superior a 1,7 billones de dólares al año. Este no es un fallo de previsión; es una cuestión de tecnología y procesos que requieren una revisión profunda.

Rethinking planning

Para lograr crecimiento, los minoristas deben replantear cómo se planifica, compra y comercializa. Es momento de abandonar los ciclos de compra rígidos y semestrales basados en sistemas heredados, y apostar por una infraestructura de datos que permita la planificación de microtemporadas. Esto implica ventanas más cortas y frecuentes donde las decisiones sobre qué comprar, cuándo reordenar y cómo promocionar se tomen de forma continua y con datos actuales, no con pronósticos realizados meses antes.

En la práctica, esto exige tres capacidades clave:
– Visibilidad de datos en tiempo real: permitir a los equipos ver sell-through en vivo, posición de stock e entradas a nivel de SKU, en lugar de depender de un informe que llega el lunes describiendo lo ocurrido.
– Forecasting más conectado: los modelos de demanda deben analizar factores externos como una ola de calor, eventos locales o tendencias de redes sociales como señales de trading, no simples anomalías detectadas en la planta de ventas.
– Ejecución más rápida: el sistema debe facilitar decisiones y acciones rápidas, ya sea un reorden automatizado, la redistribución de stock entre tiendas y canales, o cambios en la comercialización en tienda y online.

Mantener un modelo vivo

Estas ideas no eliminan la necesidad de una estrategia a largo plazo. Las empresas siguen necesitando un plan financiero, una arquitectura de rango y una visión clara. Lo que cambia es la forma en que se implementa en la práctica: la planificación deja de ser un documento fijo producido dos veces al año y pasa a mantener un modelo vivo del negocio, interrogable y accionable de forma continua.

Este cambio de enfoque exige una renovación tecnológica que muchos sistemas de planificación y merchandising heredados no podrán soportar, lo que explica por qué aún vemos respuestas tardías a cambios de demanda que ya han costado ventas.

Para los líderes minoristas, la conclusión práctica es auditar dónde se toman las decisiones de planificación y merchandising, y cuánto tarda una señal real del mundo—una ola de calor, una ruptura de stock, un producto viral—en traducirse en un cambio en la tienda física o en la página web. Si esa brecha se mide en semanas en lugar de días, la limitación no es el juicio del equipo, sino la infraestructura que utilizan.

Este episodio de calor extremo es solo un ejemplo visible de una transición tecnológica y operativa mucho más amplia que los minoristas deben abrazar. Las empresas que lo vean como un impulso para modernizar, y no como un evento aislado, serán más resilientes ante futuros cambios imprevistos.

Más recursos: hemos destacado software ERP de alto rendimiento y soluciones que pueden apoyar estas transformaciones, disponibles para quien busque modernizar su enfoque de planificación.

Este artículo forma parte de TechRadar Pro Perspectives, un canal para presentar las ideas y experiencias de líderes en la industria tecnológica actual. Las opiniones expresadas son las del autor y no necesariamente reflejan a TechRadar Pro o Future plc. Si te interesa contribuir, consulta cómo enviar tu historia.

from Latest from TechRadar https://ift.tt/8lNnPEa
via IFTTT IA

Gobernanza en la era de la IA: asegurando confianza en software generado a velocidad de máquina


La inteligencia artificial ha transformado la forma en que se construye el software. Tareas que antes llevaban días, si no semanas, a los desarrolladores ahora pueden completarse en horas con la ayuda de herramientas de IA generativa.

La promesa es tentadora: innovación más rápida, una productividad incrementada y la posibilidad de materializar nuevas aplicaciones a una velocidad sin precedentes. Pero, ¿cuál es el impacto en la seguridad?

La codificación impulsada por IA ha llevado el riesgo de software a otro nivel. No se debe a que el código generado por IA sea intrínsecamente defectuoso; es porque permite a las organizaciones construir y desplegar software más rápido de lo que cualquier proceso de seguridad, gobernanza o gestión de riesgos puede acompañar.

La velocidad de desarrollo ha avanzado a ritmo de máquina, mientras que la gobernanza sigue siendo mayoritariamente humana. Esa brecha se ha convertido en uno de los desafíos de seguridad de software más definitorios de la era de la IA.

El software se mueve a velocidad de máquina. La seguridad no.

La IA no solo está cambiando la forma en que se escribe el código; está cambiando la forma en que se arma el software. Los desarrolladores pueden ahora ensamblar aplicaciones usando componentes de código abierto, APIs y servicios de terceros más rápido que nunca. Cada nueva aplicación, integración y dependencia amplía la superficie de ataque que las organizaciones deben inventariar, monitorear y asegurar.

El resultado es un desequilibrio creciente entre la creación de software y su remediación. A medida que aumenta la velocidad de creación, la remediación debe seguirle el paso.

El informe State of Software Security 2026 de Veracode revela que el 82% de las organizaciones cargan deuda de seguridad —vulnerabilidades que quedan sin resolver con el tiempo— y el 60% presenta deuda de seguridad crítica, es decir, fallos tan graves que podrían causar daños significativos si se explotan.

El código de terceros sigue siendo una fuente de riesgo especialmente obstinada, representando el 66% de las vulnerabilidades más peligrosas y de larga duración. Los datos muestran una realidad simple: la IA no solo genera más código propio; está aumentando la complejidad del software.

Las organizaciones siempre han lidiado con código defectuoso. La diferencia ahora es la velocidad y la escala con la que ese código puede crearse, aprobarse y desplegarse. La IA no solo introduce riesgo, amplifica el desafío de gestionarlo al permitir que los equipos generen software exponencialmente más rápido de lo que los procesos de seguridad tradicionales estaban diseñados para gobernar.

La gobernanza de seguridad tradicional asume que los humanos siguen siendo el cuello de botella en la creación de software. Las revisiones, aprobaciones, auditorías y flujos de remediación fueron diseñados para ciclos de desarrollo medidos en semanas o meses. El desarrollo asistido por IA acorta drásticamente esos plazos.

Cuando el software puede generarse, modificarse y desplegarse a velocidad de máquina, los modelos de gobernanza que dependen de la intervención humana por sí solos ya no son sostenibles.

La IA puede ayudar a plantar una semilla, pero eso no garantiza que el jardín prospere. Una semilla necesita el suelo, el clima y el cuidado adecuados. El software no es diferente. Las organizaciones pueden generar aplicaciones de la noche a la mañana, pero sin los marcos de seguridad apropiados, el soporte operativo y las estructuras de gobernanza adecuadas, esas aplicaciones pueden convertirse rápidamente en pasivos en lugar de activos.

Por qué necesitamos que los líderes de seguridad reconsideren la gobernanza para la era de la IA. El objetivo no debe ser inspeccionar cada línea de código o eliminar cada vulnerabilidad antes del despliegue; ese enfoque ya era insostenible incluso antes de la IA generativa. En su lugar, las organizaciones requieren sistemas de gobernanza capaces de operar al mismo ritmo que la creación de software.

Esto implica automatizar el análisis de riesgos, evaluar continuamente las dependencias, aplicar políticas a través de las pipelines y priorizar la remediación en función del riesgo empresarial, en lugar de depender únicamente de revisiones manuales.

La gobernanza se convierte en la nueva capa de confianza

La necesidad de gobernanza a velocidad de máquina va más allá de la eficiencia operativa. A medida que la IA acelera la creación de software, la gobernanza se convierte en el mecanismo por el cual las organizaciones mantienen visibilidad, demuestran control y establecen confianza en un ecosistema de software cada vez más complejo.

En última instancia, esto no se trata solo de escalar la seguridad. Se trata de garantizar que el software sea confiable y responsable, sin importar cómo se haya construido.

La IA puede generar software, pero no puede asumir la responsabilidad de sus resultados. Las juntas directivas seguirán responsabilizando a la alta dirección por el riesgo cibernético. los reguladores esperarán que las organizaciones demuestren que el software que despliegan es seguro y resiliente. Los clientes seguirán esperando software en el que puedan confiar, sin importar cómo fue construido.

La IA puede cambiar la forma de crear software, pero no cambia quién es responsable de sus consecuencias.

Esa transición exige repensar la gobernanza como una capacidad estratégica, no como un ejercicio de cumplimiento. El éxito dependerá menos de prevenir cada vulnerabilidad y más de demostrar que el software puede evaluarse, entenderse y confiarse de forma continua a medida que evoluciona. En la era de la IA, los ganadores no serán los que más rápido generan software, sino quienes lo gobiernan con mayor eficacia.

La IA puede ayudar a plantar la semilla, pero no puede atender el jardín. Las organizaciones que lideren hoy no necesariamente serán las que generen más software; serán las que puedan responder con confianza a la pregunta que finalmente todos los interesados harán: ¿Podemos confiar en lo que hemos construido?

La IA ha acelerado la creación de software como nunca antes en la industria. Si el riesgo de software está ahora en modo “esteroides”, la gobernanza debe estarlo también. De lo contrario, la brecha entre lo que las organizaciones pueden construir y lo que pueden gestionar de forma segura seguirá ampliándose.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra canal para presentar las mejores ideas y mentes destacadas de la industria tecnológica en la actualidad.

from Latest from TechRadar https://ift.tt/tXN4ABQ
via IFTTT IA

Alianza entre HP y Huawei: patentes Wi-Fi 7 en el centro de una jugada tecnológica de alto perfil


La reciente noticia de una alianza de licencias cruzadas de patentes entre HP y Huawei, centrada en la tecnología Wi‑Fi 7, marca un hito notable en el panorama de propiedad intelectual y cooperación tecnológica internacional. Aunque las potencias de California y Shenzhen se encuentran en extremos geopolíticos distintos, el acuerdo demuestra que la cooperación en patentes puede florecer incluso entre actores que enfrentan restricciones comerciales y un escrutinio regulatorio intensivo.

Huawei ha confirmado un acuerdo global de licencias cruzadas de patentes con HP, orientado a su portafolio de Wi‑Fi, permitiendo a HP explotar determinadas patentes de Huawei y, a su vez, otorgando a Huawei derechos sobre patentes de HP. En el corazón del acuerdo se encuentra la tecnología Wi‑Fi de Huawei, incluyendo el estándar Wi‑Fi 7. A día de hoy, las partes no han revelado el conjunto exacto de patentes cubiertas ni los términos financieros o la duración del convenio, lo que mantiene el acuerdo en un marco de confidencialidad habitual para acuerdos de este tipo.

La relevancia geopolítica es evidente: HP, un actor estadounidense con sede en California, formaliza una licencia con Huawei, una empresa china que permanece en la Entity List del Departamento de Comercio de los EE. UU. Este tipo de acuerdos demuestra que, pese a las restricciones, existen vías para la cooperación tecnológica cuando se trata de estándares y tecnologías esenciales que requieren acceso a patentes para la manufactura y la innovación.

Con un portavoz de HP subrayando a Reuters que se trata de una licencia de patentes aislada, no de una nueva relación estratégica ni de una colaboración comercial amplia, se refuerza la idea de que estos acuerdos son parte de la práctica común en la industria para facilitar la implementación de estándares. Dado que los derechos de patentes esenciales suelen regirse por términos FRAND (honorables, razonables y no discriminatorios), estas negociaciones permiten a los fabricantes acceder a tecnologías críticas para la interoperabilidad sin incurrir en costos exorbitantes de licencias.

Huawei, por su parte, celebró el acuerdo destacando que reconoce su capacidad de innovación y la fortaleza tecnológica central de Huawei, así como la posición de HP como líder global en computación y periféricos. Sin embargo, el hecho de estar en la Entity List no implica una prohibición absoluta para transacciones entre compañías estadounidenses y Huawei, aunque sí incrementa el nivel de escrutinio y control por parte de las autoridades estadounidenses. El acuerdo no sugiere un trato preferencial para evitar restricciones, sino un marco de licencias que facilita el uso de tecnología de manera regulada.

Este pacto no surge de la nada. Más allá de la noticia, HP y Huawei habían estado en disputa por patentes de Wi‑Fi, con Huawei acusando a HP de implementar patentes de Wi‑Fi 6 sin licencia en agosto de 2025. Dada la prevalencia de patentes consideradas esenciales para estándares, es común que las empresas negocien acuerdos de licencias cruzadas para asegurar la disponibilidad de tecnologías clave, reduciendo costes y complejidad administrativa para fabricantes y proveedores.

En términos de modelo económico, la estructura de licencias cruzadas evita que ambas partes paguen regalías completas entre sí; en su lugar, cada una obtiene derechos sobre las patentes de la otra. No está claro si ha habido algún pago compensatorio adicional, pero la dinámica general apunta a una transacción más eficiente y menos litigiosa que la vía de disputas continuas.

Desde una perspectiva de negocio y de innovación, la noticia señala que Huawei continúa monetizando su amplio portafolio de patentes. En 2025, Huawei reportó que mantenía 165,000 patentes activas y había firmado más de 260 acuerdos de licencias de patentes con numerosos actores globales, acorde a su actualización de 2026. Esto refuerza la idea de que la propiedad intelectual es un activo estratégico capaz de generar ingresos y facilitar la adopción de tecnologías avanzadas como Wi‑Fi 7 a escala mundial.

En resumen, el acuerdo HP‑Huawei sobre patentes Wi‑Fi 7 subraya dos grandes tendencias: por un lado, la viabilidad de soluciones de licencias cruzadas como mecanismo eficiente para gestionar tecnologías codificadas en estándares; por otro, la persistente presión regulatoria que acompaña a Huawei en el panorama internacional. Aunque se trata de una licencia aislada sin connotaciones de una alianza estratégica amplia, el caso aporta una lectura clara sobre cómo las empresas procuran acceso a tecnologías críticas para mantener la competitividad en un entorno global cada vez más interconectado.

from Latest from TechRadar https://ift.tt/zrc6J9n
via IFTTT IA

Inteligencia artificial para el sector sin fines de lucro: un enfoque pragmático y ambicioso


Ahora es el momento para que las organizaciones sin fines de lucro adopten la inteligencia artificial (IA).

Existe una oportunidad clara de mejorar significativamente sus operaciones utilizando los desarrollos más recientes en IA y automatización.

Estamos observando un aumento de la confianza en el tercer sector a medida que las organizaciones entienden el potencial de la IA, pero ahora entramos en una fase crucial al pasar de la comprensión a la implementación.

Dado que la tecnología involucrada es compleja, puede parecer desalentador definir la estrategia adecuada. Sin embargo, un enfoque disciplinado de adopción centrado en mejoras incrementales —y no en una transformación radical— garantizará un resultado positivo.

Este enfoque mitigará interrupciones significativas al evitar que un gran número de componentes se actualicen al mismo tiempo, ya que eso aumenta el riesgo de que algo salga mal.

Un enfoque pragmático combinado con una visión ambiciosa

Llegar a este punto puede ser más fácil de decir que hacer, ya que muchas organizaciones sin fines de lucro dependen de aplicaciones hechas a medida y procesos manuales. Es responsabilidad de los proveedores articular un enfoque pragmático para integrar la IA con estos sistemas existentes, enfocándose en mejoras incrementales de procesos y formas de trabajo.

Paralelamente, las organizaciones deben pensar en grande sobre el cambio positivo que la IA puede generar. Los proveedores deben colaborar con sus clientes para ayudarles a entender que la transformación implica más que añadir un chatbot u otra solución puntual a la pila tecnológica.

Bien implementada, la IA transformará cómo se activan los flujos de trabajo, cómo se interpretan los datos y cómo se generan los insights. Se convertirá en una capa de inteligencia que opere de forma autónoma para interrogar datos y proporcionar a los equipos apoyo cognitivo para tomar decisiones más efectivas y en tiempo real.

Por ello, para maximizar las inversiones en IA, las organizaciones deben hacerse preguntas relevantes: ¿cómo cambia la IA el ecosistema en el que opera la organización? ¿Y cómo puede usarse para mejorar la misión de la organización sin fines de lucro?

Si los líderes de estas entidades pueden pensar de forma ambiciosa sobre estas respuestas, empoderarán a los equipos para convertirse en verdaderos trabajadores del conocimiento. La IA les ayudará a descubrir información que informe las acciones o les dará más tiempo para centrarse en la resolución de problemas, ya que la tecnología está diseñada para automatizar tareas repetitivas que tradicionalmente consumen capacidad cognitiva.

La estrategia de datos adecuada es crucial

Un reto clave para las organizaciones sin fines de lucro es la gobernanza de los datos, ya que las herramientas de IA serán efectivas solo si tienen acceso a los datos correctos. En un estudio reciente titulado “Closing the Gap: Nonprofit Finance Software’s Crucial Role in Today’s Landscape”, el 61% de los profesionales de finanzas en ONGs en EE. UU. admitió seguir confiando en hojas de cálculo genéricas para la gestión financiera central.

La combinación de aplicaciones especializadas y procesos manuales dificulta la conexión de información entre distintas aplicaciones y flujos de trabajo. Los datos deben extraerse, transformarse y cargarse para poder analizarlos. El proceso de extracción es desafiante porque los datos a menudo no están en el mismo formato y deben cargarse en un formato particular para facilitar su uso por el equipo financiero.

Para abordar el desafío de datos, las organizaciones deben decidir cómo hacer accesibles los datos correctos a la IA. Los datos deben configurarse de forma que puedan interrogarlos en lenguaje natural y deben basarse en entradas de datos de buena calidad. Además de la fiabilidad, los datos requieren un marco de análisis común para que los usuarios entiendan su origen y quién es responsable de ellos. Luego, las organizaciones deben poder analizar la cadena de datos y cómo la IA interactúa con esos datos para tomar decisiones.

Esto requiere una apreciación detallada de la semántica de los datos. Por ejemplo, el término “proyecto” puede significar algo distinto en el mundo de las organizaciones sin fines de lucro en comparación con una empresa de servicios profesionales o una organización del sector público. La IA debe poder interpretar la palabra correctamente para evitar alucinaciones.

Igualmente importante es la capacidad de monitorear, evaluar y ajustar los datos a medida que avanzan por la cadena de suministro de datos para evitar inexactitudes, por ejemplo cuando pasa del registro al informe. Las organizaciones deben trabajar estrechamente con sus proveedores de tecnología para asegurar que todos en la organización, ya sean directivos, programas o equipos de proyecto, puedan vigilar los datos y garantizar su cumplimiento con las expectativas.

El incrementalismo es mejor que los saltos cuánticos

El enfoque de incrementalismo, en lugar de la transformación de “Big Bang” o salto cuántico, es la mejor forma de abordar estas cuestiones fundamentales.

La mayoría de las implementaciones de IT exitosas siguen una trayectoria similar de mejoras graduales. Para las organizaciones que adoptan este enfoque y buscan garantizar la integridad operativa mientras transforman los sistemas de IT, es importante iniciar con una evaluación de la situación actual respecto al estado deseado. El objetivo de planificación es llegar al estado final a través de un proceso de adopción continua e incremental de nueva funcionalidad y aplicaciones.

Lo más relevante es que este enfoque permite al personal ganar confianza al colaborar con herramientas de IA. Imagina a un equipo que opera en una zona remota brindando asistencia médica y que el jefe del equipo se da cuenta de que debe pedir suministros. Mediante la innovación incremental, la organización podría usar una combinación de IA y automatización para aliviar la carga de reemplazar existencias faltantes.

En la primera fase, una herramienta de IA podría monitorizar existencias y avisar al personal cuando se estén acabando. Esto dará a los empleados la oportunidad de entrenar a la IA cuando sea urgente reabastecer. La IA también podría utilizar información contextual como datos históricos de uso y condiciones climáticas para identificar picos de demanda. A medida que la IA gane autonomía, podría hacer recomendaciones a un compañero de trabajo para completar un formulario de pedido de suministros, que sería revisado por un empleado.

Nuevamente, esto sirve como oportunidad de entrenamiento para la IA, de modo que con el tiempo los empleados tengan confianza en que puede completar estas tareas de forma autónoma en segundo plano. Con el tiempo, todo el proceso reducirá las interrupciones para los empleados y disminuirá la carga de tareas administrativas.

Lo que este ejemplo demuestra es que las organizaciones sin fines de lucro no tienen que lograr sistemas completamente autónomos de inmediato. En cada etapa, la IA ofrece mejoras de flujo de trabajo que empoderan a los trabajadores del conocimiento, ahorrándoles tiempo para centrarse en lo que es importante para cumplir sus misiones.

El cambio incremental permitirá que las organizaciones sin fines de lucro aporten valor a sus instituciones muy rápidamente, si logran abordar preguntas fundamentales sobre su enfoque de datos y, al mismo tiempo, pensaron en grande sobre lo que la IA puede habilitar para hacerlo mejor.

Hemos destacado las mejores herramientas de visualización de datos.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/xSfRVg9
via IFTTT IA

Gobernanza y escalabilidad de la IA: operando con agilidad y control


La adopción de la IA en las organizaciones está entrando en una nueva fase. Lo que comenzó como experimentación y casos aislados se está transformando rápidamente en despliegues a nivel empresarial, con la IA integrada en operaciones, experiencias de cliente, toma de decisiones y estrategia. Este cambio ofrece oportunidades significativas de crecimiento, productividad e innovación, pero también plantea un reto creciente para líderes de negocio y tecnología: asegurar que la gobernanza, la supervisión y los modelos operativos avancen al mismo ritmo que la adopción de la IA.

A medida que las organizaciones escalan la IA, la pregunta ya no es solo lo que puede hacer la tecnología, sino si existen las estructuras, procesos y controles para gestionarla de forma efectiva.

La brecha de gobernanza en crecimiento

En muchas organizaciones, la adopción de IA se expande más allá de la supervisión directa de los equipos centrales de tecnología. Las unidades de negocio están desplegando herramientas impulsadas por IA para mejorar la eficiencia, optimizar flujos de trabajo y acelerar la toma de decisiones.

Si bien esta democratización de la tecnología puede impulsar la innovación, también puede generar complejidad. Los líderes pueden encontrarse responsables de resultados generados por sistemas distribuidos entre múltiples equipos, plataformas y entornos. La velocidad de adopción intensifica este desafío.

Las organizaciones sienten presión para avanzar rápidamente ante las inversiones de los competidores en capacidades de IA y ante la expectativa de los empleados de disponer de herramientas impulsadas por IA. Esta urgencia se refleja en el Plan de Acción de Oportunidades de IA del gobierno británico, que destaca estimaciones del FMI de que la IA podría impulsar la productividad del Reino Unido en hasta 1,5 puntos porcentuales anuales, generando potencialmente 47 mil millones de libras en ganancias económicas cada año.

Como resultado, el despliegue a menudo progresa más rápido que la evolución de los marcos de gobernanza. Esto genera una tensión fundamental entre velocidad y control. Las empresas quieren capturar rápidamente los beneficios de la IA, pero avanzar sin salvaguardas adecuadas puede introducir riesgos operativos, de seguridad y de cumplimiento. El desafío no es solo desplegar IA a escala, sino asegurarse de que pueda gestionarse de forma responsable una vez implementada.

A medida que la inversión se acelera, las expectativas aumentan

A medida que la IA se integra más profundamente en las operaciones, su influencia se extiende más allá de la ejecución. La IA está configurando cada vez más cómo se realiza el trabajo, cómo se toman las decisiones y cómo las organizaciones asignan recursos. En algunos casos, ayuda a los líderes a identificar oportunidades y riesgos que pueden no haber sido visibles a través de enfoques tradicionales.

Este impulso creciente significa que la IA ya no es solo una iniciativa tecnológica. Se ha convertido en una capacidad organizacional que toca a todas las áreas del negocio. Las decisiones sobre su despliegue son, por tanto, también decisiones sobre gobernanza, responsabilidad y gestión de riesgos.

La magnitud del impulso es evidente. A principios de este año, el gobierno del Reino Unido destacó compromisos de inversión privada en IA por 14 mil millones de euros y más de 13.000 empleos planificados como parte de su ambición de convertir al Reino Unido en líder global en inteligencia artificial.

Esto refleja un cambio más amplio en la forma en que las organizaciones ven la IA: ya no como una tecnología experimental, sino como una capacidad estratégica destinada a impulsar el crecimiento, la productividad y la ventaja competitiva.

A medida que la inversión se acelera, también aumenta la presión para obtener resultados medibles. Sin embargo, muchos líderes descubren que el éxito depende de más que desplegar nuevas herramientas de IA. Sin una rendición de cuentas clara, visibilidad y gobernanza, los beneficios pueden verse socavados por la complejidad operativa, la toma de decisiones fragmentada y el incremento del riesgo.

Las organizaciones que obtienen mayor valor de la IA probablemente serán aquellas que inviertan tanto en gobernanza y supervisión como en la tecnología misma.

Seguridad, datos y confianza a escala

La seguridad sigue siendo una consideración crítica. A medida que las organizaciones integran la IA en procesos críticos, deben abordar la protección de datos, la integridad de los modelos y el cumplimiento normativo. Un fallo único puede tener consecuencias que van más allá de la interrupción técnica, afectando la confianza del cliente, la reputación de la marca y la posición regulatoria.

Las expectativas públicas para una IA responsable son altas, con un 72% del público británico diciendo que las leyes y regulaciones los harían sentirse más cómodos con el uso de la IA, subrayando la importancia de una gobernanza y supervisión sólidas.

El desafío se agrava por la dependencia de la IA en grandes volúmenes de datos provenientes de múltiples entornos y aplicaciones. Sin visibilidad de cómo fluyen los datos a través de estos sistemas, las organizaciones pueden tener dificultad para evaluar riesgos o responder eficazmente ante problemas. Por ello, la gobernanza robusta y la transparencia se vuelven componentes esenciales de cualquier estrategia de IA.

Además de la seguridad, las organizaciones se enfrentan a una mayor escrutinio financiero. A diferencia de los proyectos tecnológicos tradicionales, los programas de IA evolucionan rápidamente, con nuevos modelos, servicios y casos de uso introducidos de manera continua. Esto puede dificultar mantener la supervisión de gastos, rendimiento y riesgo, especialmente cuando la IA se integra en múltiples funciones de negocio.

Estas presiones están impulsando una reevaluación de los modelos operativos. Los enfoques de gobernanza tradicionales fueron diseñados para sistemas que cambian de forma predecible y permanecen relativamente estáticos una vez desplegados. La IA introduce una dinámica distinta: los modelos evolucionan, los resultados varían y los entornos operativos pueden cambiar con rapidez.

Construir una gobernanza de IA adaptable

Como resultado, las organizaciones reconocen cada vez más la necesidad de dotar de adaptabilidad a sus estrategias de IA. La gobernanza no puede ser un ejercicio único. Debe convertirse en una capacidad continua soportada por monitoreo constante, una clara rendición de cuentas y la capacidad de responder rápidamente a riesgos y oportunidades emergentes.

Las organizaciones que obtienen mayor éxito con la IA suelen ver la gobernanza y la innovación como objetivos complementarios, no competitivos. Se enfocan no solo en el despliegue, sino también en la visibilidad, el control y la resiliencia. Al establecer marcos claros desde el inicio, crean un entorno donde la IA puede escalar de forma responsable y generar valor comercial sostenible.

La estrategia de infraestructura también juega un papel clave. Muchas organizaciones operan en múltiples entornos en la nube y plataformas tecnológicas, lo que genera desafíos de integración, portabilidad y control. A medida que aumentan las cargas de trabajo de IA, la flexibilidad se vuelve más importante.

Las empresas necesitan la capacidad de desplegar, mover y gestionar cargas de trabajo de manera eficiente sin verse constreñidas por arquitecturas fragmentadas.

Escalar la IA con confianza

En última instancia, el desafío para los líderes no es si la IA debe escalar, sino cómo escalarla. A medida que la adopción se acelera, las organizaciones deben ir más allá del despliegue y centrarse en crear las condiciones para un éxito sostenible.

Eso implica invertir en gobernanza, fortalecer la visibilidad en entornos cada vez más complejos, mejorar la rendición de cuentas financieras y asegurar que las estructuras organizativas evolucionen junto a las capacidades tecnológicas.

La IA tiene el potencial de transformar la forma en que las organizaciones operan, compiten y crean valor. Sin embargo, realizar ese potencial requiere más que implementar nuevas herramientas. Requiere construir los marcos que permitan que la innovación y el control coexistan.

A medida que la IA se integra de manera más profunda en toda la empresa, las organizaciones que logren mayor éxito serán aquellas que equilibren agilidad con responsabilidad, permitiendo innovar con confianza mientras mantienen supervisión, resiliencia y confianza.

Hemos destacado el mejor chatbot de IA para empresas.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, infórmate aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/vrPzSN4
via IFTTT IA

Calendario y engaños: redefiniendo la seguridad ante las invitaciones ICS


En un panorama de amenazas en constante evolución, el phishing ya no se limita al correo con enlaces sospechosos o archivos adjuntos. Los atacantes han trasladado su atención a herramientas de negocio de confianza, incluyendo calendarios e invitaciones de reuniones. A continuación, se presenta un análisis basado en las observaciones de Soundharya Bharani Poomalai, Associate Threat Analyst en Barracuda, para entender por qué las invitaciones de calendario y los archivos .ics se han convertido en un vector de phishing cada vez más atractivo y qué cambios en el panorama de amenazas lo han hecho posible.

¿Por qué los atacantes están recurriendo cada vez más a las invitaciones de calendario y a los archivos .ics como vehículos de phishing, y qué ha cambiado en el panorama de amenazas para hacer de esta superficie de ataque una opción atractiva ahora?
– Los calendarios se han integrado en la vida diaria de la administración empresarial y se utilizan más allá de la simple programación de reuniones: avisos de actualización de políticas, revisiones de manuales, ventanas de inscripción de beneficios y recordatorios de formación en cumplimiento. Una invitación de calendario que haga referencia a una actualización de RR. HH. o a una acción de nómina no parece fuera de lugar, lo que permite a los atacantes mezclarse con la comunicación legítima.
– Existe además una ventaja estructural: las entradas de calendario suelen añadirse automáticamente con poca interacción del destinatario y tienden a permanecer incluso si el correo original se elimina o se coloca en cuarentena. En dispositivos móviles, las notificaciones de calendario se gestionan a menudo fuera del alcance de las herramientas de seguridad centradas en el escritorio.

¿Cuál es la magnitud de la brecha de visibilidad entre lo que puede inspeccionar un sistema de seguridad de correo y lo que se representa en una aplicación de calendario?
– Es significativa y muchas organizaciones no lo han tenido en cuenta. La seguridad tradicional del correo está diseñada para escanear el cuerpo del mensaje, el asunto y los adjuntos, mientras que un archivo .ics a menudo se integra como un objeto de calendario y no recibe el mismo nivel de inspección.
– Los .ics pueden contener mucho más que una fecha y hora: descripciones del evento, detalles del organizador, ubicaciones, adjuntos, URL y campos de metadatos personalizados. Cualquiera de estos elementos puede ocultar contenido de phishing. Cuando la aplicación de calendario renderiza ese contenido, el destinatario ve una marca corporativa, instrucciones o un código QR que parecen totalmente legítimos. Si la víctima introduce credenciales y completa MFA, los atacantes pueden interceptar el nombre de usuario, la contraseña y los datos de sesión, obteniendo acceso completo a la cuenta.
– La discordancia entre lo que revisan las herramientas de seguridad y lo que ve el usuario es la razón principal por la que estos ataques prosperan.

¿Los ataques de phishing en calendario son fundamentalmente una técnica nueva o una evolución de las mismas técnicas de ingeniería social y evasión vistas en el phishing por correo electrónico?
– Son una evolución, no una invención. Los bloques de construcción son familiares: códigos QR que esconden un destino, suplantación de marca para generar confianza y plataformas de adversario-en-el-medio que interceptan credenciales y datos de sesión en tiempo real una vez que alguien inicia sesión. Nada de esto es nuevo.
– Lo que ha cambiado es el contenedor de entrega: ahora se envuelven dentro de una invitación de calendario en lugar de ser un correo electrónico. Un código QR incrustado en un archivo .ics se beneficia de las mismas ventajas que en PDFs o en el cuerpo de un correo, y además se sitúa en un lugar al que las herramientas de seguridad prestan menos atención.

¿Qué indica el auge de los phishing con .ics sobre la necesidad de redefinir qué se considera ‘contenido malicioso’?
– El contenido malicioso ya no se limita a un enlace o adjunto defectuoso. Los equipos de seguridad deben considerar las invitaciones de calendario como un vehículo de phishing, independientemente del formato del contenido. Lo que determina el riesgo no es el formato, sino lo que sucede con el contenido cuando llega al destinatario. En consecuencia, las organizaciones deben empezar a pensar en cualquier flujo de trabajo que pueda mostrar o activar contenido en nombre de un usuario.

Qué deben inspeccionar las organizaciones dentro de un archivo de calendario y qué desafíos técnicos implica hacerlo a escala?
– Los archivos de calendario deben someterse a un escrutinio equivalente al de los adjuntos tradicionales: analizar los campos de metadatos, inspeccionar cualquier enlace incluido, adjuntos y contenido HTML renderizado, y decodificar códigos QR para verificar su destino.
– El desafío técnico radica en que los archivos .ics fueron diseñados para la interoperabilidad: permiten que un título, descripción u órgano contenedor lleven contenido rico entre Outlook, Google Calendar y Apple Calendar. Esta flexibilidad dificulta una inspección uniforme a gran escala.
– Además, la entrega es persistente: un evento puede permanecer en el calendario durante días o semanas antes de que un enlace sea relevante, por lo que la inspección debe ser continua y no solo en el punto de entrega.

Si llega una invitación maliciosa, ¿cómo debe ser el proceso de respuesta ante incidentes? ¿Borrar o colocar en cuarentena el correo original es suficiente?
– Borrar o colocar en cuarentena el correo original no elimina la entrada de calendario. Dado que la invitación suele añadirse automáticamente, el evento puede permanecer activo incluso después de que el correo fuente ya no esté disponible, y el enlace o código QR malicioso podría seguir allí esperando a ser clicado.
– Una respuesta efectiva debe eliminar tanto el mensaje de entrega como la entrada de calendario asociada de todos los buzones afectados. Además, los equipos deben revisar la actividad de identidad alrededor de la llegada de la invitación: inicios de sesión desde dispositivos no familiares, indicaciones MFA inesperadas, creación de nuevas sesiones o actividad de consentimiento OAuth. Si alguien interactuó con la invitación, las credenciales o tokens de sesión podrían ya estar comprometidos, por lo que la contención no debe limitarse a la limpieza del calendario.

Cuáles son las tres medidas prácticas más útiles que seguridad y equipos de negocio pueden aplicar hoy para reducir la exposición al phishing basado en calendario sin interrumpir el uso legítimo de calendarios?
– Tratar las invitaciones de calendario como contenido activo, aplicando los mismos estándares de inspección que se aplican a los adjuntos, incluyendo la verificación de enlaces incrustados, adjuntos y cualquier código QR dentro del evento.
– Fortalecer la seguridad de identidad para que un intento exitoso de phishing no derive automáticamente en una brecha. MFA resistente al phishing, como FIDO2 o WebAuthn, políticas de acceso condicionado y la capacidad de monitorizar y revocar sesiones rápidamente reducen el impacto si alguien hace clic.
– Actualizar la concienciación de los usuarios para que sepan que las invitaciones de calendario también pueden ser maliciosas. Los empleados deben desconfiar de códigos QR dentro de eventos y tratar notificaciones no esperadas de RR. HH., nómina o políticas que lleguen como archivos .ics con la misma cautela que ante un correo electrónico inusual.

Estamos llegando a un punto en que las organizaciones deben dejar de pensar en el correo electrónico como la única superficie de ataque y empezar a considerar todas las aplicaciones de confianza y flujos de trabajo automatizados que el correo puede activar?
– Sí. Un correo puede activar una entrada de calendario, esa entrada puede contener contenido y ese contenido puede dirigir a un lugar completamente distinto, ya sea una página de inicio de sesión falsa o un código QR malicioso. Cada paso ocurre en una aplicación diferente, a menudo con un conjunto distinto de controles de seguridad, o ninguno. Los atacantes siguen esa cadena hasta encontrar el eslabón más débil, y ese eslabón suele estar en el punto donde finaliza la inspección.
– Las organizaciones que solo defienden la bandeja de entrada están defendiendo una parte de una cadena mucho más larga.

En última instancia, la defensa debe abarcar todo el flujo: desde el correo electrónico hasta el calendario, pasando por las aplicaciones y los procesos que pueden verse afectados. Adoptar un enfoque holístico, con inspección continua, adopción de MFA resistente y educación de usuarios, es crucial para mitigar las amenazas actuales y emergentes asociadas a las invitaciones de calendario y los archivos .ics.

from Latest from TechRadar https://ift.tt/VmiBp1k
via IFTTT IA

Ropa de abrigo para el otoño: guía de compra y las mejores ofertas en chaquetas de plumón


El otoño ya está en el aire y es el momento perfecto para empezar a pensar en equipo de clima templado y, sobre todo, en chaquetas de plumón para el frío. En este periodo, varios grandes minoristas de actividades al aire libre están lanzando ofertas significativas, entre las que destacan descuentos relevantes en chaquetas de plumón.

Una chaqueta de plumón bien elegida es una de las inversiones más inteligentes para quienes disfrutamos de actividades al aire libre durante el invierno. Las llevo conmigo durante los meses fríos y las uso tanto para grandes caminatas como para paseos cortos con mi perro. Una chaqueta de plumón de calidad ofrece una relación calor-peso asombrosa: son ligeras, se comprimen bien y, a diferencia de prendas más voluminosas, proporcionan un nivel de confort comparable al de opciones mucho más pesadas.

Entre las marcas que más me han impresionado está Rab. Actualmente soy usuario de varias de sus chaquetas; la primera se extravió y la reemplacé sin dudar. Rab es la marca principal en oferta en este momento, pero también hay chaquetas de plumón ligeras de otras grandes marcas de outdoor, como Patagonia y Arc'teryx. Estas son las firmas que más me han dejado una buena impresión a lo largo de años probando equipo para actividades al aire libre, y no dudaría en comprar de nuevo con ellas.

A continuación, te comparto mis selecciones destacadas de ofertas en chaquetas de plumón para hombres y para mujeres. Si tu objetivo es renovar por completo tu vestuario de otoño/invierno, también he recopilado enlaces a las mejores ofertas en chaquetas impermeables y en chaquetas de forro polar; estas ofertas suelen estar disponibles cuando realmente llega el tiempo más frio, por lo que no conviene demorarse demasiado para decidir.

Sección: Ofertas de chaquetas de plumón para hombres
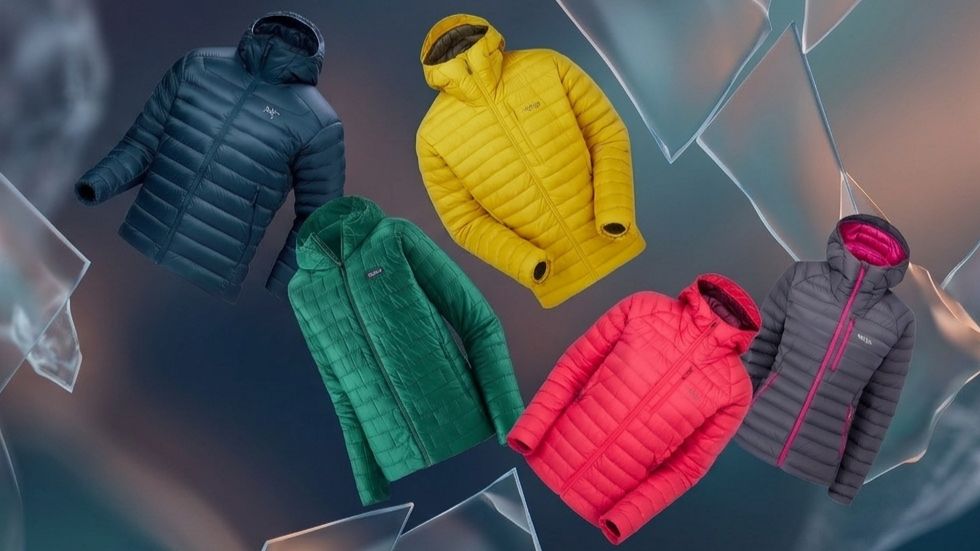
– Rab Men’s Microlight Jacket – Negro (enlace)
– Patagonia Men’s Nano Puff Hoodie Jacket – Gem Green (enlace)
– The North Face Men’s Hathersage Insulated Light Down Jacket (enlace)
– Rab Men’s Microlight Alpine Jacket – Dark Pollen (enlace)
– Montane Men’s Composite Hooded Down Jacket (enlace)
– Montane Men’s Anti Freeze Lite Hooded Down Jacket (enlace)
– Arc’teryx Men’s Cerium Hooded Jacket – Nightscape (enlace)
– Rab Men’s Microlight Alpine Down Jacket – Beluga (enlace)
– Rab Men’s Microlight Alpine Jacket – Tempest Blue (enlace)
– Jack Wolfskin Men’s Passamani Down Hooded Jacket (enlace)

Sección: Ofertas de chaquetas de plumón para mujeres
– Rab Women’s Microlight Alpine Jacket – Watermelon (enlace)
– Rab Women’s Microlight Alpine Jacket – Deep Ink (enlace)
– Rab Women’s Microlight Alpine Down Jacket (enlace)
– Rab Women’s Microlight Alpine Down Jacket – Steel (enlace)
– Berghaus Women’s Talmine Long Insulated Jacket (enlace)

Consejos para aprovechar al máximo estas ofertas
– Prioriza una chaqueta ligera y de plumón con buena compresión; el objetivo es que puedas llevarla contigo sin ocupar mucho espacio cuando no la uses.
– Verifica la calificación de cuanto plumón tiene la chaqueta (cuanto mñor, mejor calor).
– Verifica la composición del plumón y si la chaqueta tiene enlaces de recambio de componentes para prolongar su vida.
– Compara entre al menos 2-3 marcas para valorar calor, peso y ajuste.
– Considera el uso previsto; para caminatas largas o montañas frías, prioriza chaquetas más ligeras con bolsillos bien ubicados y capucha ajustable.

Si quieres, puedo ayudarte a revisar precios actuales, tallas disponibles y enlaces directos a las ofertas mencionadas para que puedas comparar con facilidad y decidir con confianza. También puedo adaptar la lista a tu presupuesto, estatura y tipo de actividades favoritas para proponerte las opciones más adecuadas.

from Latest from TechRadar https://ift.tt/oO5dSRb
via IFTTT IA