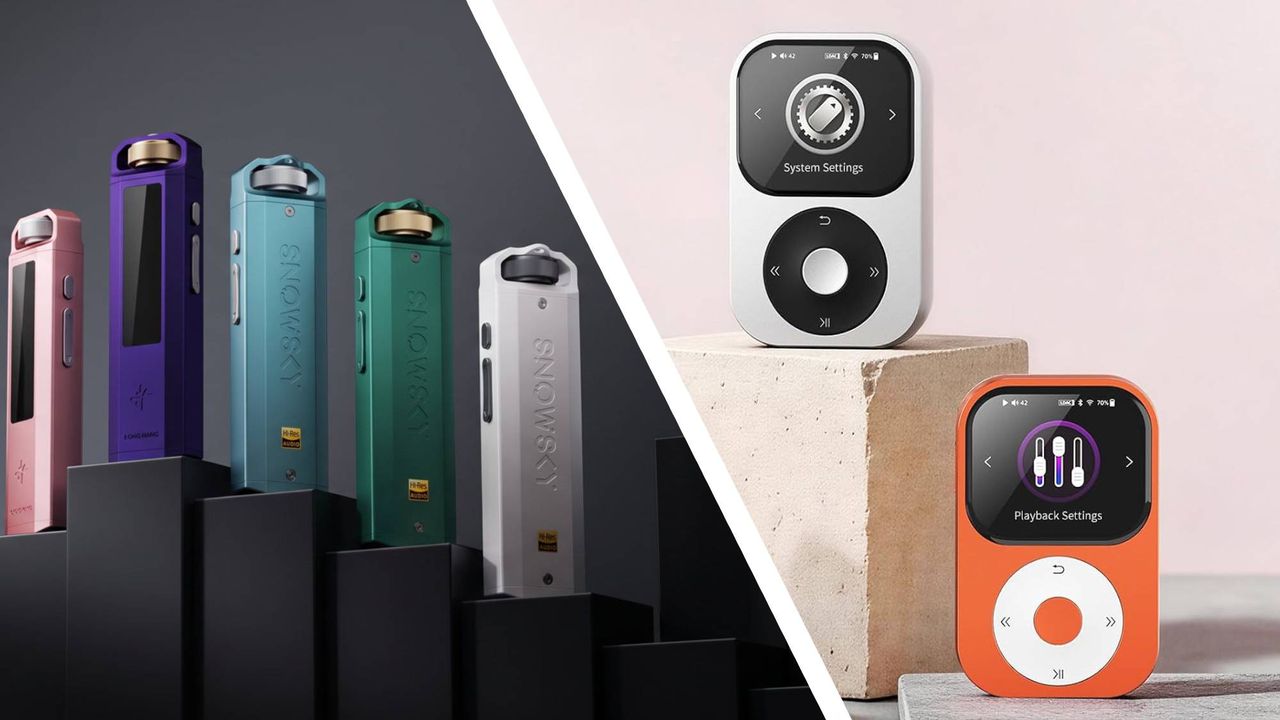
Entre nostalgias y novedades: Fiio Echo Nano y Shanling Q2 redefinen el regreso al reproductor de alta resolución


La nostalgia no es solo un susurro del pasado; se transforma en una fuerza de compra y exploración tecnológica. En las últimas semanas, Fiio y Shanling han decidido mirar hacia atrás para avanzar hacia adelante, presentando dispositivos que evocan el diseño de los iPod sin dejar de incorporar mejoras técnicas que los amantes de la alta fidelidad apreciarán. Estas propuestas destacan en un mercado que aún valora la independencia del streaming y la portabilidad con calidad sonora superior.

  • Shanling Q2 unveiled as an iPod nano-alike upgrade for high-res music
  • Fiio recently launched the Echo Nano, an original iPod shuffle-like player with a screen
  • iPods are so nostalgic, they’re still being actively advertised by resellers

Recordemos el iPod. La nostalgia es tan potente que incluso periodistas especializados desempolvan‌ sus iPod Classics, y plataformas de reacondicionamiento los promocionan como si fueran nuevos. Al mismo tiempo, marcas de audio reputadas lanzan imitadores que superan en características a los originales, manteniendo vivo el debate sobre qué significa escuchar música de manera independiente.

En las últimas semanas, tanto Fiio como Shanling han presentado dispositivos que parecen iPods pasando por una fase oscura, pero no se trata de simples imitaciones: son herramientas que podrían figurar en listas de los mejores reproductores de audio de alta resolución, con funciones que Apple nunca proporcionó.

Estas novedades no sorprenden por sí mismas. La llamada revival low-tech y no inteligente está en pleno auge, y la evidencia se ve en la proliferación de reproductores portátiles y plataformas que buscan evitar la dependencia continua del streaming. Los fabricantes responden con dispositivos que priorizan la experiencia auditiva y la discreción operativa, permitiendo disfrutar de la música sin distracciones.

Conozcamos a Fiio y Shanling
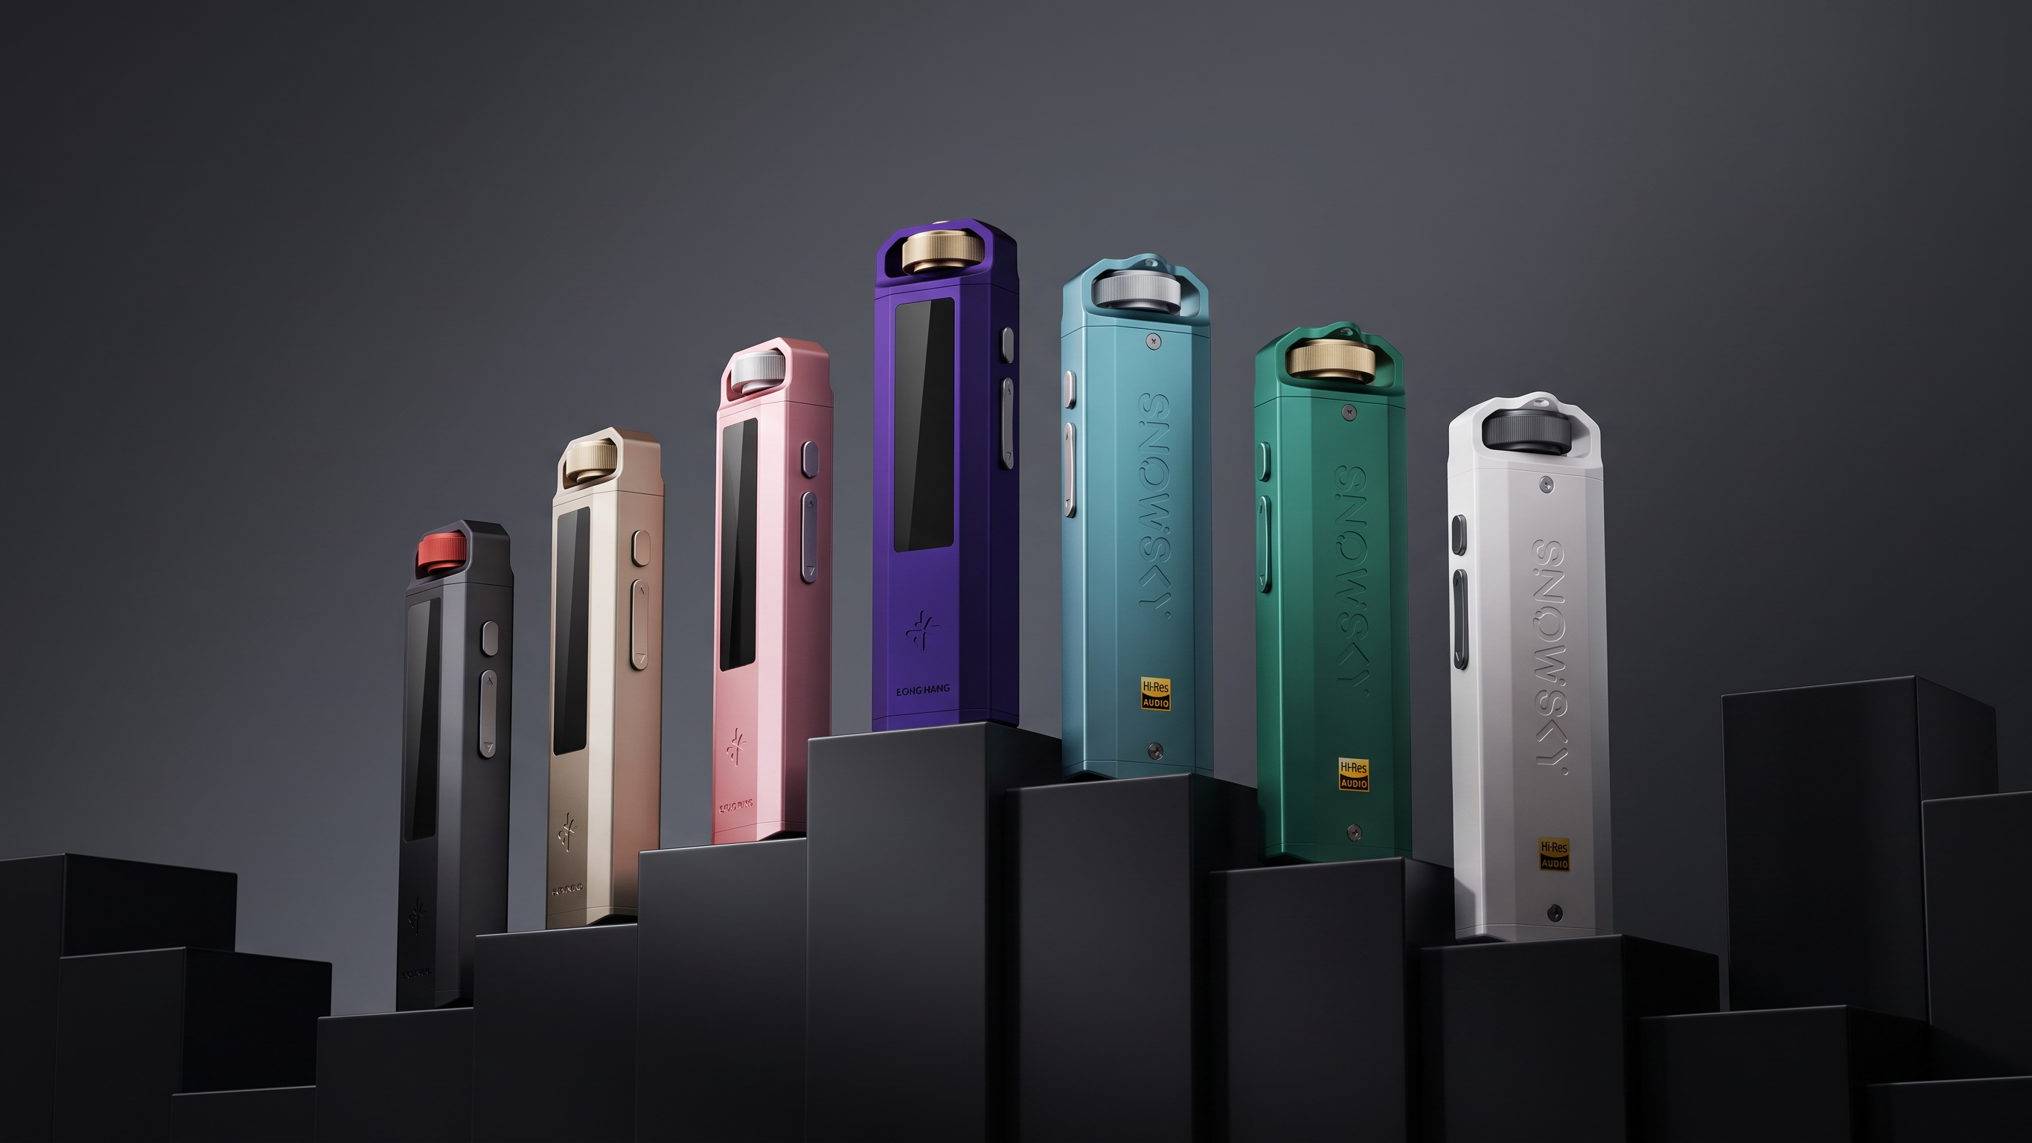
Una fila de Fiio Echo Nano sobre un pedestal negro.

(Image credit: FiiO)

El Fiio Echo Nano fue presentado a principios de agosto de 2026. Su precio es de 49,99 USD / 54,99 GBP (aprox. 110 AUD), bastante más accesible que el coste de lanzamiento de su doppelgänger de Apple: el diminuto iPod Shuffle de primera generación, que hoy en día se encuentra a precio reducido en sitios de reventa.

Este reproductor MP3 de aspecto mecánico incorpora una ruleta de desplazamiento física para navegar y una pantalla de 0,91 pulgadas para ver lo que se selecciona. Y, en el clásico estilo Fiio, la verdadera magia está en el interior: además de un excelente DAC, hay espacio para una tarjeta microSD de 256 GB. La batería ofrece hasta siete horas de reproducción, y también se puede usar como DAC USB conectándolo a un PC o teléfono móvil.

El Echo Nano pesa 33,5 g y, como se aprecia en la imagen, hay varias opciones de color disponibles.
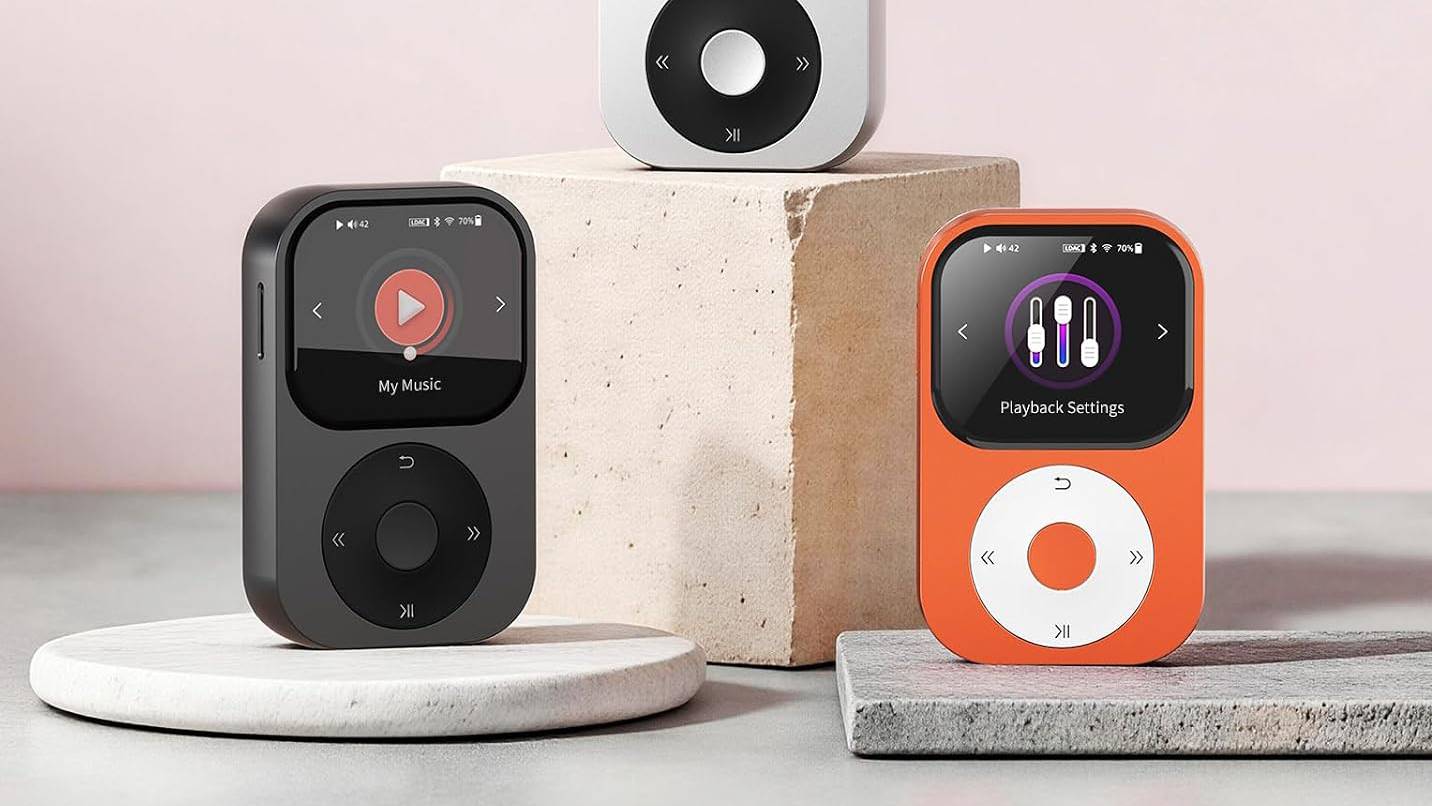
Dos unidades Shanling Q2 sobre piedras.

(Image credit: Shanling)

Si el presupuesto no es problema, está disponible el Shanling Q2, que guarda una notable semejanza con el iPod nano de tercera generación (más grueso, recuerda al iPod mini). Fue presentado a finales de agosto por 269 USD (aprox. 200 GBP, 400 AUD).

Este modelo maneja formatos muy demandados como FLAC, WAV, ALAC y DSF, y cuenta con cuatro DAC integrados para mayor claridad y detalle, soportando música de hasta 768 kHz/32 bits y DSD512. El dispositivo también admite salida por Bluetooth, mediante LDAC o aptX HD.

A diferencia de los iPods, aquí hay dos salidas para auriculares: una de 4,4 mm equilibrada y otra de 3,5 mm. Hay capacidad para hasta 2 TB de música mediante microSD (no incluido en el dispositivo). Según Shanling, la batería permite 13,5 horas de escucha y el peso es de 82 g. También disponen de una app para controlar el reproductor desde el móvil, aunque eso quizá rompa el espíritu de un aparato dedicado…

Y sí, el scroll es una rueda física que se desliza, pero la pantalla también es táctil si prefieres pulsar sobre las opciones deseadas.

La pregunta clave es: ¿cuál es mejor? La diferencia de precio ya da una pista de las prioridades. Si buscas un dispositivo ligero y estilizado para días de ejercicio o para una experiencia más minimalista, lo compacto suele vencer en comodidad. Si valoras más funciones, la Q2 ofrece un conjunto más amplio de especificaciones, a costa de un mayor tamaño y precio.

https://kwizly.com/embed/e47m4X.js

from Latest from TechRadar https://ift.tt/xWtLTu3
via IFTTT IA

Naves no tripuladas: alcance, velocidad y capacidad de combate en la nueva generación de drones marítimos


En los últimos años, la evolución de las plataformas náuticas no tripuladas ha acelerado de forma notable, destacando su potencial para patrullaje, reconocimiento y operaciones ofensivas en aguas en disputa. Recientemente, una revisión de catálogos y declaraciones oficiales ha puesto sobre la mesa una mix de diseños que combinan gran autonomía, altas velocidades y capacidades de carga útiles para diversas misiones.

Entre los hallazgos reportados se señalan modelos que pueden transportar explosivos, torpedos o equipos de reconocimiento aéreo a lo largo de distancias marítimas considerables. Se mencionan plataformas capaces de recorrer cientos de kilómetros y acercarse a velocidades cercanas a los 55 nudos sin supervisión humana constante.

A fleet built for range and payload

De los sistemas descritos, modelos como Zefir y Orkan se señalan con rangos de hasta 400 kilómetros, velocidades de 35 nudos y la capacidad de transportar aproximadamente 400 kilogramos de carga. Diseños más pesados, como el BEK-1000, supuestamente transportan una tonelada de carga a distancias superiores a 500 kilómetros a 40 nudos. Otro buque, denominado Katran, parece orientado específicamente a lanzar drones de visión en primera persona (FPV) a distancias entre 100 y 200 kilómetros frente a la costa. La variante Murena-300s alarga su radio de acción a 500 kilómetros, puede portar un dron FPV a 100 metros de altura sobre el agua y tiene la posibilidad de equiparse con torpedos o drones FPV. Además, el inventario incluye barcos básicos de reconocimiento y cartografía junto con plataformas de combate avanzadas diseñadas para impactos costeros y ataques a la navegación en aguas disputadas.

Older designs and political pressure

Prototipos anteriores de estas embarcaciones drone se remontan a 2014, cuando se probó el Skanda sobre el lago Ladoga y, posteriormente, near Sevastopol en 2019. Aquella versión inicial ofrecía un alcance de 150 kilómetros y velocidades no menores a 20 nudos. Versiones posteriores, como Iskatel, pueden transportar 600 kilogramos a 25 nudos y permanecer en alta mar durante siete días. El catamarán Farvater cubre alrededor de 250 kilómetros a 32 nudos, mientras que el modelo más corto Trezubets alcanza 30 nudos gracias a dos motores de 320 caballos de fuerza. La plataforma de combate Vizir-700 puede transportar 600 kilogramos a velocidades cercanas a 80 kilómetros por hora, equipada con una montura frontal para armas automáticas y cohetes.

Colectivamente, estos diseños señalan una flota que se diversifica rápidamente para operaciones de reconocimiento y ofensivas navales en zonas marítimas contenciosas cercanas a Ucrania. En este contexto, el presidente ucraniano Volodímir Zelenskiy enfatizó la necesidad de intensificar la presión dentro del territorio ruso, alegando que “debemos traer la guerra de vuelta al territorio de Rusia”. Ha pedido a los países aliados reforzar los sistemas de defensa aérea ante una probable movilización en otoño en respuesta a recientes comicios. Las autoridades ucranianas sostienen que las fábricas productoras de estas embarcaciones son objetivos militares legítimos, dadas sus funciones en la producción de armamento.

La verificación independiente de estas afirmaciones es limitada, y los analistas advierten que algunas cifras pueden reflejar aspiraciones más que capacidades operativas. También señalan que los sistemas no tripulados siguen siendo vulnerables a interferencias y a la detección, incluso ante capacidades electrónicas cada vez más sofisticadas. La divulgación de Ucrania parece buscar llamar la atención mundial sobre el programa de drones navales de Rusia antes de posibles nuevas escaladas en el mar.

Fuente: United24media

from Latest from TechRadar https://ift.tt/J2RXMqt
via IFTTT IA

Entre promesas y dilemas: el auge y las sombras de la IA en la sociedad actual


Se ha dicho mucho sobre el pesimismo que rodea a la IA: gran parte se apoya en advertencias de novelas distópicas, pero también hay realismo en las preocupaciones. Existe optimismo y promesas por parte de quienes controlan la tecnología, aunque los beneficios concretos aún no se han materializado de manera contundente.

«La crítica más exacta a las empresas de IA, incluida Anthropic, es que aún no hemos entregado nuestras grandes promesas de beneficiar al mundo», afirmó Dario Amodei, CEO y cofundador de Anthropic, en una publicación en X.

La tecnología atraviesa una «crisis de confianza» provocada por la creencia de que compañías y gobiernos están «maquinando alguna nueva forma de perjudicar a las personas». Pero dado lo dependiente que es hoy en día el aparato militar, policial e de inteligencia de Estados Unidos en la IA, ¿están las personas en lo correcto al dudar?

La IA no se puede vender con pura relaciones públicas

Con el despegue de la IA, gran parte de su beneficio inicial estuvo dirigido a convencer a ejecutivos de que la tecnología era una inversión valiosa, aunque aún por demostrar. Así, varios líderes de IA posicionaron la tecnología como una forma de reducir costos laborales mediante la sustitución de trabajadores por IA.

Algunos gurús de IA siguen defendiendo estas ideas en privado. En un evento privado, un supuesto «gurú» predijo que la superinteligencia de IA podría eliminar hasta el 50% de la fuerza laboral global en diez años, augurando un reparto de poder y riquezas para las empresas mejor posicionadas. La reacción fue de aplauso entre los altos ejecutivos presentes.

Amodei ha cambiado su mensaje, hablando de IA como un «multiplicador de productividad» en lugar de un simple recorte de salarios. La evidencia de impacto real, sin embargo, sigue pendiente: hemos escuchado lo que la IA podría hacer, pero no hemos visto resultados tangibles en lo que puede hacer ahora.

Él reconoce que decir que la IA podría «curar el cáncer» sería visto como engañoso; la efectividad real vendrá de lograrlo. Anthropic ha mencionado un fortalecimiento en biología y medicina, pero los resultados aún están por verse.

El debate sobre el poder centralizado de la IA también aparece en paralelos con otros actores. Aunque hay quien llama a un equilibrio entre regulación, supervisión, pruebas y modelos de pesos abiertos, la realidad es que la regulación global podría desequilibrar la hegemonía de Estados Unidos si otros países no se someten a las mismas reglas.

¿La IA beneficia más a infraestructuras autoritarias que a las personas?

La mayor implementación de IA ha sido en infraestructuras de vigilancia. Anthropic, hasta su ruptura con el Departamento de Defensa, trabajó en adquisiciones de IA; se negó a permitir su uso para vigilancia masiva o armas autónomas, y perdió un contrato.

En paralelo, la industria ha visto contratos que favorecen el fortalecimiento de capacidades de vigilancia. Sistemas de IA para monitoreo de tráfico y cámaras de velocidad están generando debates, especialmente cuando pueden malidentificar matrículas o configuraciones erróneas y transferir la carga de prueba a los acusados en contextos judiciales.

Palantir, por ejemplo, es utilizado por distintas ramas del poder militar y policial, incluyendo ICE para rastrear a quienes podrían estar en situación migratoria irregular. Sus herramientas se han aplicado a análisis de imágenes de drones y apoyo a operaciones militares, generando controversias sobre el alcance de su uso.

La IA ofrece ventajas para la seguridad cuando se implementa con transparencia y responsabilidad; sin embargo, la definición de lo que es “lo correcto” en seguridad y derechos civiles sigue cambiando, a menudo de forma demasiado rápida para una regulación efectiva.

En este contexto, la pregunta crucial es: ¿la tecnología se está diseñando de manera que sirva a la sociedad en su conjunto o a intereses particulares de seguridad y control? La discusión continúa y exige vigilancia sostenida, regulación clara y un marco ético que priorice los derechos de las personas.

from Latest from TechRadar https://ift.tt/r8p7C1O
via IFTTT IA

La campaña de influencia impulsada por IA: análisis de un caso de desinformación de origen ruso


En el panorama actual de la información, las campañas de influencia emplean herramientas de inteligencia artificial para sembrar narrativas que resultan difíciles de discernir a simple vista. A continuación se presenta un análisis profesional sobre un caso reciente en el que OpenAI informó haber interrumpido una campaña de desinformación atribuida a origen ruso, con una arquitectura compleja que que podría pasar desapercibida ante audiencias poco sospechosas.

La campaña se sostuvo sobre una estructura de ‘think tank’ a la que se le atribuye credibilidad cuestionable. Su objetivo explícito fue influir en audiencias occidentales para promover la idea de que Rusia sería superior y que los países occidentales estarían sacrificando su soberanía. Este tipo de operación demuestra cómo las herramientas de IA pueden ser canalizadas para promover narrativas countersigéticas y desinformación con supuestos fundamentos académicos fabricados o mal atribuidos.

Una de las características más destacadas es la utilización de cuentas asociadas a ChatGPT para promover la trabajo de una supuesta comunidad de expertos denominada International Burke Institute (IBI). En el sitio de la IBI se engañaba al atribuir trabajos académicos a autores equivocados y así reforzar una apariencia de legitimidad, ocultando al mismo tiempo la fuente real de las contribuciones académicas.

La IBI se registró en una dirección en Israel y habría contado con la representación de personas reales en ese país, pero el propósito principal era presentar a Rusia de forma favorable frente a sus adversarios occidentales. En el análisis de OpenAI se subraya que los responsables de las cuentas de ChatGPT tomaron medidas deliberadas para ocultar sus orígenes rusos, incluyendo indicaciones para eliminar señales lingüísticas que delataran el uso del ruso.

Entre los indicios se señala la mención de la coalición alemana de gobierno como la “Svetofor coalition”, donde Svetofor significa semáforo en varios idiomas eslavos, lo que sugiere que algunos borradores pudieron haber sido redactados en lenguas eslavas antes de ser traducidos.

Las cuentas se emplearon para promover la IBI en diversas plataformas, como X (anteriormente Twitter), LinkedIn, Facebook, Substack y Telegram, utilizando imágenes y pies de foto generados por IA. Otras cuentas interactuaban de forma automática con comentarios de usuarios en Substack. Los operadores solicitaron resúmenes de rendimiento de estas páginas en ruso y se valieron de ChatGPT para generar imágenes de perfil adecuadas para algunas cuentas.

Un componente notable de la web de la IBI fue el llamado ‘Burke Sovereignty Index’, diseñado para medir el desempeño de un país frente a otros en factores políticos, económicos, tecnológicos, informativos, culturales, cognitivos y militares. OpenAI señala que el índice tenía como fin presentar a los países occidentales de manera peor que Rusia, aunque un análisis independiente revela inconsistencias y sesgos en la métrica, como la puntuación militar desproporcionadamente alta para Rusia y resultados extraños (p. ej., La Ciudad del Vaticano por encima de España en promedios).

La campaña también presentaba una lista de supuestos expertos, con afiliaciones a la IBI no referenciadas. Entre ellos se mencionan figuras reconocidas y también nombres de personas fallecidas, lo que genera dudas sobre la veracidad de las credenciales exhibidas. Aunque parte de la obra académica citada puede ser legítima, en muchos casos fue robada y mal atribuida para reforzar la credibilidad del sitio, lo que demuestra una tradicional estrategia de “engañar con la apariencia de autoridad”.

En cuanto al impacto, OpenAI indicó que el alcance fue limitado: algunos canales de Telegram lograron audiencias entre diez y veinte mil seguidores, con una penetración moderada en audiencias auténticas. Sin embargo, la lección clave reside en la infraestructura subyacente: el sitio está diseñado para parecer auténtico, utiliza investigación que parece genuina aunque esté incorrectamente atribuida, y se presenta como un repositorio de expertos. A simple vista, la presencia en redes y la apariencia de rigor académico pueden generar una sensación de legitimidad que dificulta la detección para el público general.

Este caso ilustra riesgos relevantes para la gestión de información en la era de la IA: la sofisticación de las tácticas, la validación de contenidos y la verificación de credenciales son esenciales para salvaguardar la integridad de las plataformas y de la opinión pública. Reforzar la alfabetización digital, promover la transparencia de las fuentes y construir mecanismos de verificación independiente son medidas críticas para contrarrestar campañas de desinformación que buscan influir en la percepció n de eventos geopolíticos y en la legitimidad de actores nacionales.

Conclusión: la disrupción de este tipo de campañas recuerda que la IA, cuando se utiliza para fines maliciosos, puede imitar estructuras de legitimidad y generar narrativas convincentes. La responsabilidad recae tanto en las plataformas como en los usuarios para cuestionar, verificar y exigir trazabilidad de las afirmaciones y de sus autores. Mantener un ecosistema informativo robusto requiere vigilancia constante, estándares éticos claros y herramientas de verificación que puedan adaptarse a la evolución de estas tácticas de influencia.

from Latest from TechRadar https://ift.tt/a65XUNR
via IFTTT IA

Samsung Galaxy Aero: una mirada profesional a un reloj inteligente de gama de entrada


Una filtración reciente aporta una nueva luz sobre el posible reloj inteligente Samsung Galaxy Aero y sus próximos pasos en el mercado. A diferencia de modelos anteriores, este lanzamiento podría marcar un giro estratégico en la línea de wearables de Samsung, especialmente si se confirma que el dispositivo podría prescindir de Wear OS para adoptar RTOS, un sistema operativo en tiempo real más ligero. Este cambio podría traducirse en mejoras clave, como una mayor duración de la batería y un precio más competitivo, factores que han sido críticos en la recepción de productos de entrada como el Galaxy Watch FE.

Las señales más recientes provienen de Gadgets & Wearables, que examinó las apps Samsung Health y Galaxy Wearable para presentar indicios de lo que podría venir. Según el medio, el Galaxy Aero podría nacer como una versión más asequible dentro del ecosistema Samsung, enfocada a cubrir las necesidades de usuarios que buscan funciones esenciales y un rendimiento fiable sin las complejidades de sistemas operativos más pesados. En este contexto, la elección de RTOS podría situar al Galaxy Aero en la parte inferior del espectro de wearables de Samsung, pero con una propuesta atractiva para quienes priorizan la relación precio–rendimiento.

Un elemento clave es la posibilidad de que RTOS esté ya presente en otras plataformas de Samsung, como Galaxy Fit, lo que sugiere una estrategia de software unificada para dispositivos de referencia más económicos. Si se confirma que RTOS alimenta el Galaxy Aero, la duración de la batería podría mejorar notablemente y se reducirían las exigencias de procesamiento en segundo plano. Esto permitiría a Samsung ofrecer un dispositivo funcional y con autonomía suficiente sin sacrificar la experiencia básica del usuario, siempre que se mantenga un equilibrio razonable entre capacidad de aplicaciones, conectividad y soporte.

En comparación con el Galaxy Watch FE, existen rumores de que el Aero podría situarse por debajo en precio, lo que lo convertiría en una opción más viable para compradores conscientes del presupuesto. Este movimiento podría resolver una de las principales críticas dirigidas al Watch FE: una propuesta que, si bien no era disruptiva, quedaba mal posicionada entre precio y rendimiento frente a otros modelos de Samsung. En términos de batería y eficiencia, la adopción de RTOS podría suponer una solución importante a los problemas de consumo energético que perjudicaron a su predecesor.

Otro aspecto a considerar es el ecosistema de aplicaciones. Si bien RTOS implica ciertas limitaciones en la tienda de Google Play y en la compatibilidad de apps de terceros, podría compensarse con un costo menor y una experiencia centrada en funciones clave. Este enfoque podría convertir al Galaxy Aero en un reloj inteligente de entrada contundente para seguidores de Samsung que buscan un dispositivo sencillo, directo y asequible, sin la necesidad de one-to-one con el ecosistema de Wear OS.

Enfoque estratégico: corregir en lugar de complicar

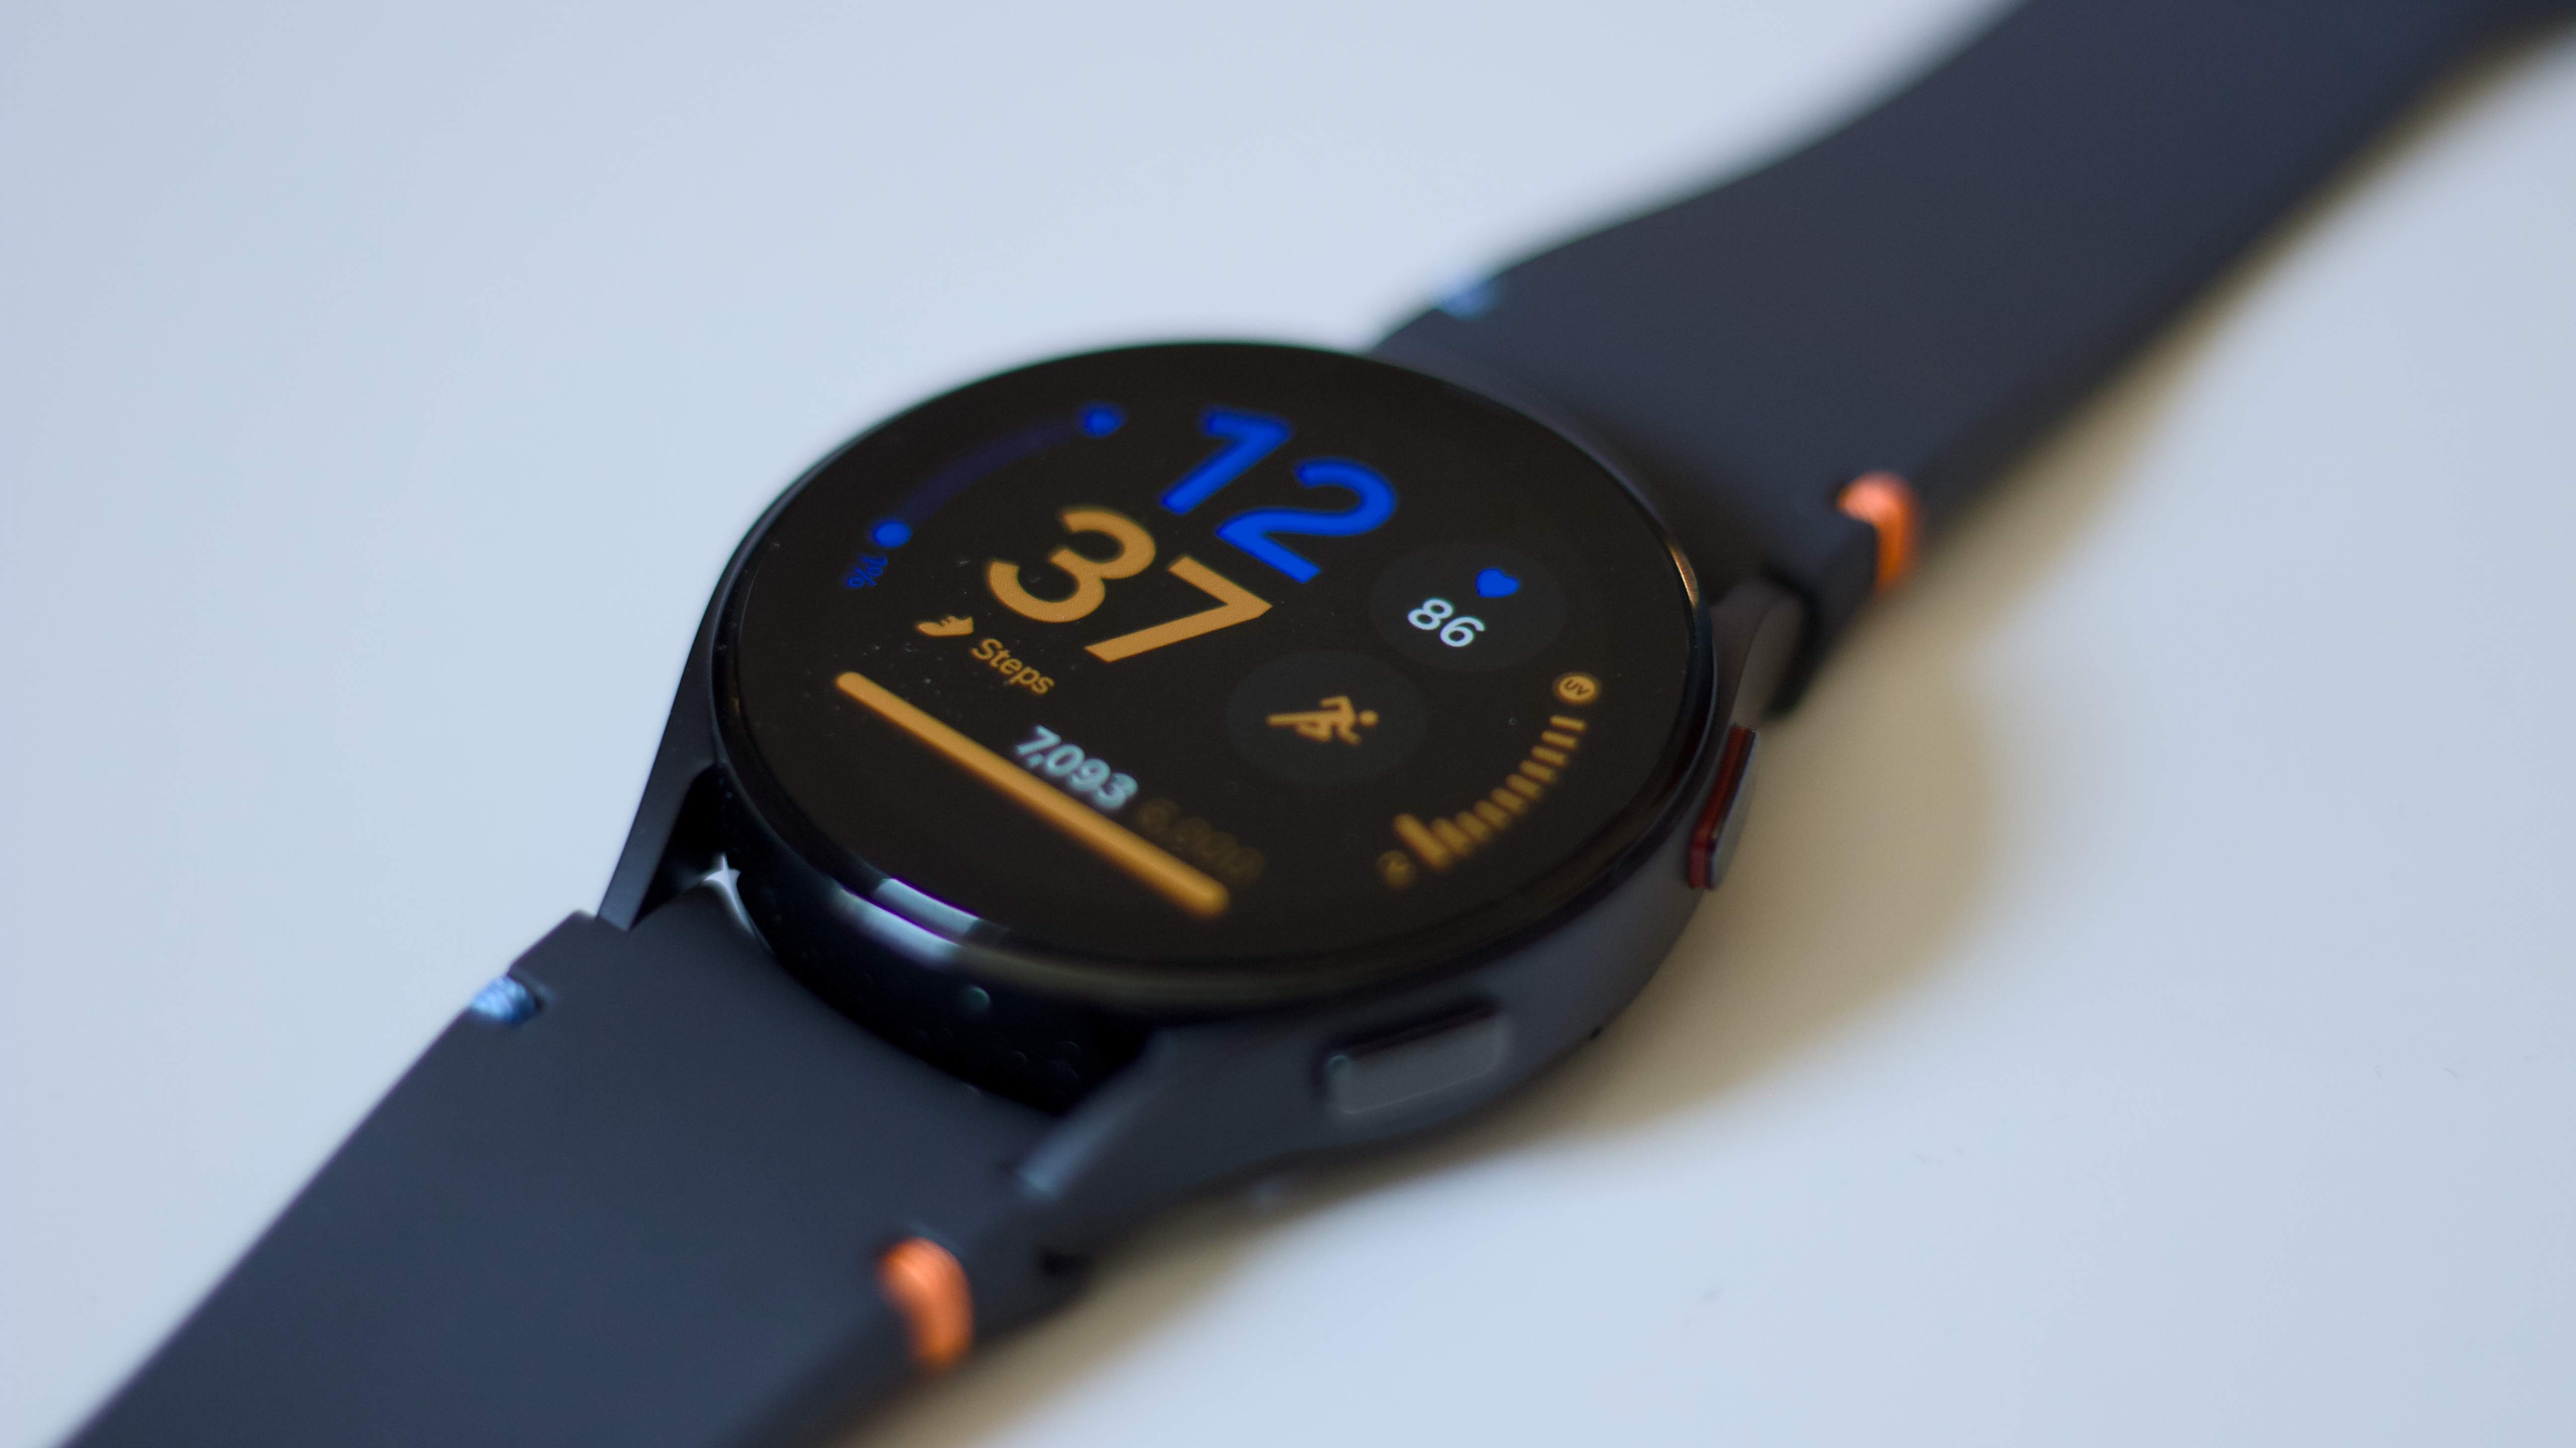
Samsung Galaxy Watch FE

(Image credit: Future)

Una de las críticas centrales al Galaxy Watch FE fue su posición intermedia: rendimiento algo inferior frente al Galaxy Watch 6 a un precio comparable, lo que provocaba confusión entre los usuarios. Con el Galaxy Aero, la expectativa es rectificar este desequilibrio y presentar una oferta más coherente para un segmento específico del mercado: compradores de bajo costo que exigen utilidad y fiabilidad sin complicaciones innecesarias.

Si la estrategia se confirma, la adopción de RTOS podría traducirse en una menor demanda de energía y, por lo tanto, en una vida útil más larga entre cargas. Esto, combinado con un precio más competitivo, podría convertir al Galaxy Aero en una opción atractiva para usuarios que valoran la simplicidad, la claridad de funciones y una experiencia de uso directa. Aunque se esperan concesiones, como un soporte limitado para tiendas o apps de terceros, la propuesta podría ser suficiente para ganar tracción en un mercado saturado de wearables de gama baja y media.

En definitiva, la llegada del Galaxy Aero podría representar un intento de Samsung por corregir rumbos sin abandonar su visión de un ecosistema de dispositivos compatibles. La clave estará en lograr un equilibrio entre costo, rendimiento y experiencia de usuario, y en cómo se comunican estas fortalezas al público objetivo. El tiempo dirá si este movimiento consigue realmente redimir las expectativas que quedaron tras experiencias previas con modelos de entrada.

from Latest from TechRadar https://ift.tt/qfUEz7j
via IFTTT IA

Un análisis profesional sobre una técnica de acceso a Find My y sus implicaciones de seguridad


El siguiente comentario ofrece una visión estructurada y profesional sobre una técnica reportada que permite a un equipo de investigación vincular un equipo Linux a la red Find My de Apple y recibir datos de ubicación en tiempo real. Se aborda el alcance, las limitaciones y las posibles implicaciones para la seguridad sin entrar en detalles operativos que podrían facilitar la reproducción de la técnica.

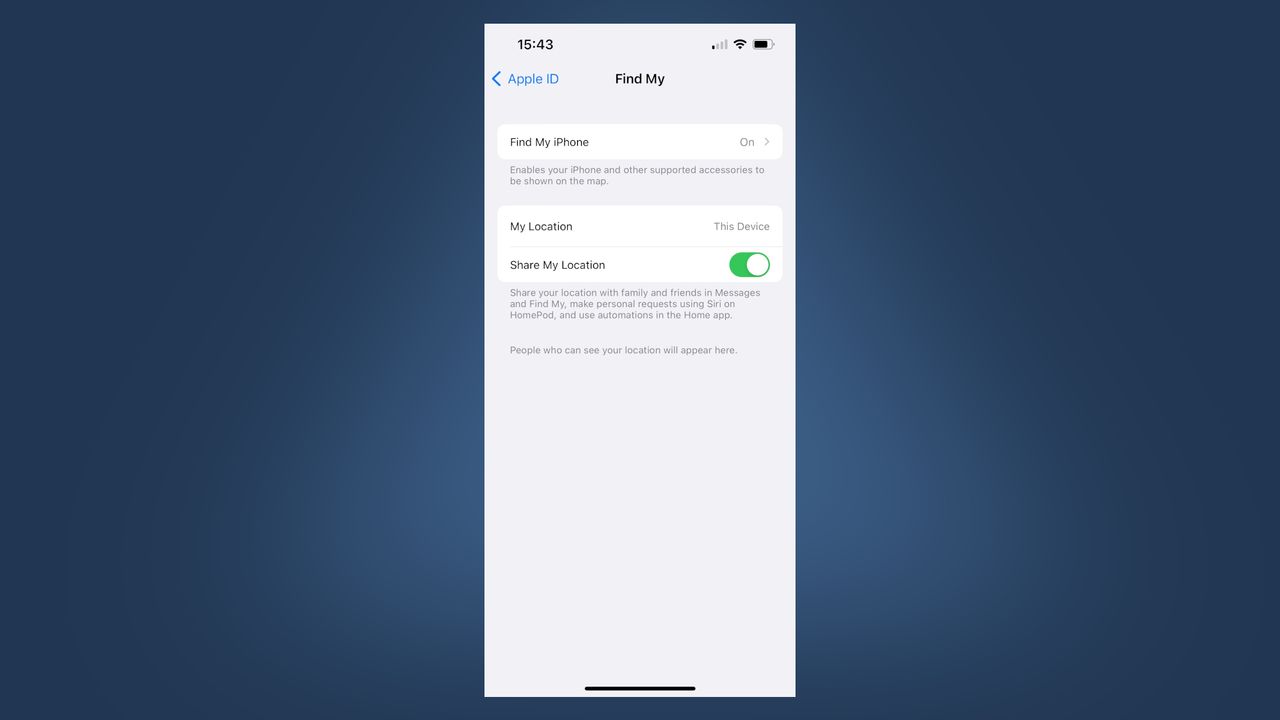
Resumen ejecutivo: Un investigador de seguridad registró una máquina Linux como un nodo confiable dentro de la red Find My de Apple y, a través de esta condición, obtuvo acceso a datos de ubicación en tiempo real que normalmente solo se compartirían con dispositivos de Apple bajo control directo. Este hallazgo se describe como limitado en alcance y dependiente de la cooperación de una persona amiga que ya comparte su ubicación, y no constituye una explotación de vigilancia masiva ni permite localizar de forma silenciosa a usuarios arbitrarios de Apple.

Contexto y alcance técnico: El proceso implicó un desafío inicial para convencer al servicio de backend de Apple de que un proceso Linux era un dispositivo legítimo dentro del ecosistema Apple y, por ende, podría recibir información compartida a través de Find My. Aunque el método no implica vulnerar de forma indiscriminada a usuarios desconocidos, requiere que exista consentimiento de un contacto para compartir datos de ubicación. Apple envía datos de ubicación a través de su servicio privado de notificaciones push solo cuando se verifica que el receptor pertenece a la cuenta y puede manejar la información, lo que implica un intercambio de credenciales y claves específicas de la plataforma.

Elementos técnicos clave (a alto nivel, sin instrucciones operativas):
– Obtención de credenciales y certificados relevantes para Apple Identity Services (IDS) y APNs, necesarios para que un dispositivo parezca legítimo dentro del ecosistema.
– Configuración de un entorno Linux con certificados firmados para registrarse como un dispositivo Find My y suscribirse a subservicios necesarios.
– Intercambio de una clave de ubicación cifrada proporcionada por el dispositivo de la persona amiga, a través de un flujo SubscribeAndFetch, simulando la pertenencia de un dispositivo autorizado.
– La operación no requiere jailbreak, ni claves filtradas, y puede realizarse sin un dispositivo Apple propio, utilizando clientes de código abierto y daemons descompilados en un proceso de prueba y error.

Limitaciones y consideraciones: La técnica no permite apuntar a completos desconocidos ni rastrear sin consentimiento. Es decir, para que funcione se necesita la cooperación explícita de alguien que comparta su ubicación. Además, el método sugiere que la protección de Find My depende más de la adherencia a protocolos y credenciales que de un bloqueo criptográfico inquebrantable. En otras palabras, si un dispositivo puede hacerse pasar por un nodo autorizado, el ecosistema podría considerar ese dispositivo como un miembro de la familia, en lugar de tratarlo como un nodo no confiable.

Implicaciones para la seguridad y la seguridad responsable: Este caso subraya la importancia de revisar y endurecer los mecanismos de verificación de dispositivos y la validación de credenciales dentro de Find My. Aunque no representa una explotación masiva, sí señala vulnerabilidades de ingeniería que podrían ser explotadas si un atacante obtiene acceso suficiente a certificados, llaves y flujos de certificación. Las compañías tecnológicas y los investigadores de seguridad deben trabajar en conjunto para identificar, evaluar y mitigar estos vectores, priorizando la claridad de consentimiento del usuario y la minimización de datos compartidos a través de plataformas de localización.

Estado de la respuesta y cobertura mediática: A la fecha de este informe, Apple no ha emitido respuestas públicas sobre la técnica específica ni sobre posibles parches o mitigaciones. Este tipo de silencio institucional es común mientras las empresas evalúan el alcance real de la vulnerabilidad y las posibles implicaciones de divulgación responsable.

Reflexión final: El episodio ilustra que las fronteras de seguridad de plataformas de localización conectadas dependen tanto de controles de acceso como de prácticas de diseño que dificulten que un dispositivo se haga pasar por otro dentro del ecosistema. A medida que las arquitecturas de servicios en la nube y de dispositivos conectados maduran, es crucial incorporar revisiones constantes de autenticación, certificaciones y manejo de claves para reducir la superficie de posible abuso sin afectar la usabilidad para usuarios legítimos.

from Latest from TechRadar https://ift.tt/uce9rtY
via IFTTT IA

El riesgo de las filtraciones de datos a gran escala: lecciones de un nuevo incidente en centros de datos


En los últimos años, los ataques de ransomware han subrayado que la seguridad de datos va más allá de la simple protección de archivos: implica la seguridad de infraestructuras críticas, operativas y físicas. Un reciente caso que está captando la atención del sector es la supuesta filtración y extorsión dirigida a CyrusOne, operador estadounidense de centros de datos, atribuida a la banda conocida como ShinyHunters. Este incidente, si se confirma a fondo, podría convertirse en un punto de inflexión para la forma en que valoramos y protegemos la información sensible en la cadena de suministro y la infraestructura física.

Se afirma que los atacantes exfiltraron una cantidad significativa de datos: 12.9 millones de registros de Salesforce, más de 182,000 filas de objetos de Salesforce Contacts, más de 600 GB de datos de SharePoint, así como información de 8,300 empleados que incluye datos de identificación personal (PII), contratos ejecutados, acuerdos marco, acuerdos de confidencialidad y de servicio, planos de plantas de centros de datos, diagramas eléctricos, registros de control de accesos y auditorías de llaves, inventarios de llaves físicas, políticas de seguridad y documentación crítica de gestión de confiabilidad ambiental, además de diversas contraseñas y artefactos de credenciales. Aunque aún no se han publicado muestras, los investigadores apuntan a que la intención podría ser, al menos temporalmente, ejercer presión mediante la exfiltración de datos.

¿Qué hace único este ataque? En lugar de limitarse a pedir un rescate, el grupo exige 13 millones de dólares a cambio de la eliminación de los datos robados. CyrusOne no ha comentado públicamente ni parece estar en negociaciones, lo que agrava la incertidumbre y el riesgo para terceros vinculados a la empresa. La información robada podría facilitar ataques de spear phishing y otras tácticas de ingeniería social dirigidas a clientes y socios de negocio, incluidas grandes corporaciones tecnológicas y empresas Fortune 1000, como Microsoft, Meta y otros clientes destacados de CyrusOne. Adicionalmente, el robo de datos de contratos y acuerdos podría permitir a los atacantes mapear inquilinos, servicios y niveles de SLAs, superponiéndolos a planos y diagramas de seguridad para preparar intrusiones físicas más precisas.

Este episodio ilustra un problema crítico: algunos elementos de seguridad no pueden “actualizarse” con un parche, como los planos de edificios, la disposición de accesos, las zonas de seguridad y los procedimientos de control de llaves. Aunque las contramedidas pueden mitigar riesgos cibernéticos, la defensa de entornos físicos y la continuidad operativa requieren un enfoque integral que combine ciberseguridad, seguridad física y gestión de incidentes. En este tipo de incidentes, la integridad de la cadena de suministro y la confidencialidad de la información de clientes pueden verse comprometidas, generando impactos que van desde interrupciones operativas hasta riesgos de intrusión física y daño a la reputación.

Lecciones para las organizaciones:
– Adoptar un enfoque de seguridad por capas que integre defensa cibernética y seguridad física, con simulaciones y pruebas regulares de respuesta a incidentes.
– Clasificar y proteger la información sensible de clientes y proveedores, especialmente aquella que pueda utilizarse para mapear infraestructuras críticas.
– Fortalecer la gestión de contratos y acuerdos (MSAs, NDAs) para reducir la exposición de datos sensibles y evitar la sobreexposición de detalles operativos en documentos compartidos.
– Implementar controles de acceso robustos, auditorías y monitoreo continuo de planta y sistemas de gestión de energía y enfriamiento, con planes de contingencia ante cualquier compromiso.

Aunque por el momento CyrusOne no ha emitido comentarios sobre el incidente, la situación recuerda la necesidad de preparación y transparencia ante posibles amenazas de terceros, y subraya la importancia de compartir indicios y lecciones aprendidas con la comunidad de seguridad para fortalecer la resiliencia de infraestructuras críticas y servicios repartidos a gran escala.

from Latest from TechRadar https://ift.tt/EaVbdAN
via IFTTT IA

Libre Duo 10 Day: Una nueva era en la monitorización combinada de cetonas y glucosa


La Administración de Alimentos y Medicamentos (FDA) ha aprobado un dispositivo portátil capaz de monitorear de forma simultánea las cetonas y los niveles de glucosa en sangre. Este avance ha sido descrito por la propia FDA como un hito para la seguridad de quienes viven con diabetes, tanto niños como adultos.

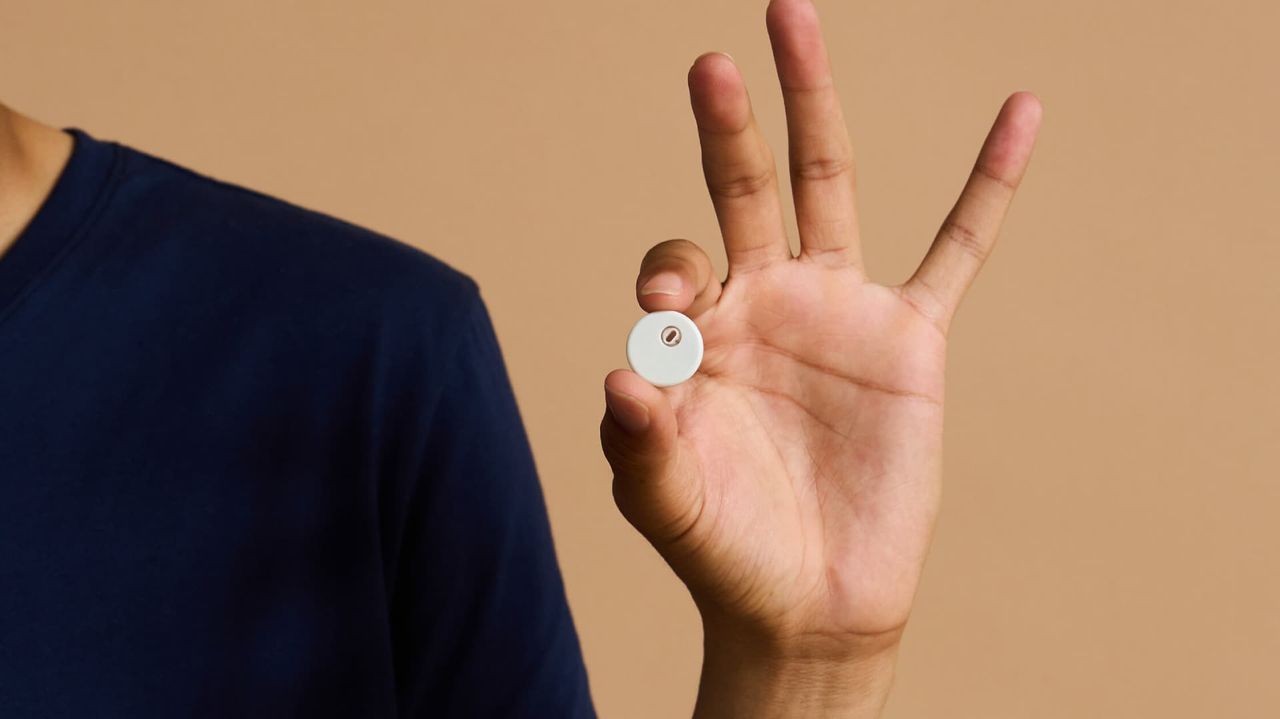
El dispositivo en cuestión es el Libre Duo 10 Day monitor, un sensor que se coloca en el antebrazo y funciona como un monitor continuo de glucosa (CGM). Proporciona actualizaciones de glucosa minuto a minuto que se envían al teléfono inteligente del usuario y, además, supervisa los niveles de cetonas, enviando alertas si estos aumentan por encima de un umbral establecido.

En cuanto a su uso, el Libre Duo 10 Day ha sido aprobado para personas a partir de dos años que viven con diabetes. Se trata de un pequeño sensor portátil que mide los niveles de glucosa y cetonas presentes en los líquidos bajo la piel.

El dispositivo es fabricado por Abbott Diabetes Care. Aunque aún no se han publicado muchos detalles específicos, las posibilidades que ofrece son enormes y podrían cambiar la forma en que se gestiona la diabetes en el día a día.

Simplificando el proceso, la aprobación de Libre Duo 10 Day busca ayudar a prevenir la cetoacidosis diabética (DKA). Esta condición ocurre cuando el cuerpo utiliza grasa en lugar de glucosa para obtener energía, lo que conduce a la producción excesiva de cetonas. Si no se trata, la DKA puede convertirse en una emergencia médica potencialmente mortal.

Una de las principales ventajas del Libre Duo 10 Day es su capacidad para rastrear los niveles de cetonas en tiempo real. En lugar de depender de un kit de pruebas independiente que ofrece una instantánea puntual, este monitor wearable permite observar tendencias a lo largo del tiempo, avisando si los niveles de cetonas están aumentando o disminuyendo. Esto podría ayudar a mantener a las personas mejor informadas sobre si su riesgo de DKA está cambiando.

El hecho de combinar el monitoreo de cetonas con el análisis de glucosa también significa que no es necesario usar dos dispositivos separados para controlar la diabetes. Contar con un único wearable facilita la gestión diaria.

Aún no se sabe cuándo estará disponible el Libre Duo 10 Day, ya que el sitio del fabricante indica simplemente que está “próximo a lanzarse”. Cuando llegue al mercado, podría ayudar a simplificar el proceso de monitoreo de cetonas y glucosa para las 2,1 millones de personas en Estados Unidos con diabetes tipo 1 para quienes la DKA representa una amenaza real.

from Latest from TechRadar https://ift.tt/x7NIazv
via IFTTT IA

Gemini Live 3.5: Una evolución que impulsa conversaciones, visibilidad en tiempo real y herramientas en segundo plano


Google ha actualizado Gemini Live con el modelo Gemini 3.5 Live, prometiendo mejoras significativas en la gestión de interrupciones, procesamiento de visuales en vivo y compatibilidad multilingüe. Este avance marca un paso importante hacia conversaciones más naturales y una mayor capacidad para acceder y activar herramientas en segundo plano, aspecto que hasta ahora presentaba limitaciones en Gemini Live.

El nuevo modelo 3.5 ofrece una mejor respuesta ante interrupciones durante el habla, permite procesar imágenes en tiempo real y facilita la mezcla de varios idiomas sobre la marcha. Estas mejoras se sitúan en un contexto donde Gemini Live ya destacaba por su interacción cercana y similar a la humana, pero con fallos que a veces traducíanse en errores o desajustes en el reconocimiento del idioma del usuario. En particular, algunas voces pueden generar confusiones entre idiomas, y respuestas interrumpidas podrían provocar un reinicio a la voz predeterminada. La expectativa es que Gemini 3.5 Live reduzca estos fallos y ofrezca una experiencia más fluida.

Además de la experiencia conversacional, Google presenta dos modelos para desarrolladores: Gemini 3.5 Live Experimental y Gemini 3.5 Transcribe, disponibles en Gemini API, Google AI Studio y Gemini Enterprise Agent Platform. Entre las capacidades transcritas, destaca Rambler en Gboard para Android, que convierte el habla en texto bien formateado y elimina palabras de relleno, con la posibilidad de corregir errores o adaptar el estilo de escritura mediante la voz. Estas herramientas ya están permeando en productos de consumo y muestran una estrategia clara de integración transversal.

En macOS, la app Gemini combina entrada de voz natural con conciencia del contenido en pantalla, permitiendo invocar otros modelos de Gemini en segundo plano para resumir archivos locales, reutilizar texto entre aplicaciones o generar imágenes en el cursor, todo a través de instrucciones habladas. Mirando hacia el futuro, se anticipa que esta tecnología llegue a Chrome, permitiendo hablar para escribir en cualquier campo de texto en la web, ya sea para responder correos, redactar publicaciones o generar prompts para Gemini.

Con Gemini 3.5 Live, Gemini 3.5 Live Experimental y Gemini 3.5 Transcribe anunciados, Google propone un ecosistema más cohesionado que busca ampliar la interacción por voz y la accesibilidad de herramientas útiles en contextos cotidianos. Aunque aún no hay una fecha de implementación global definitiva, la expectativa señala a una adopción gradual en los próximos días, acercando a los usuarios a una experiencia de inteligencia artificial más integrada y con mayor capacidad de acción.

Imagen: Gemini Live en un iPhone (crédito de la imagen: Google).

from Latest from TechRadar https://ift.tt/txWkubw
via IFTTT IA

GeForce Now llega a Steam Machine: compatibilidad con Steam Controller y más opciones para streaming de alto rendimiento


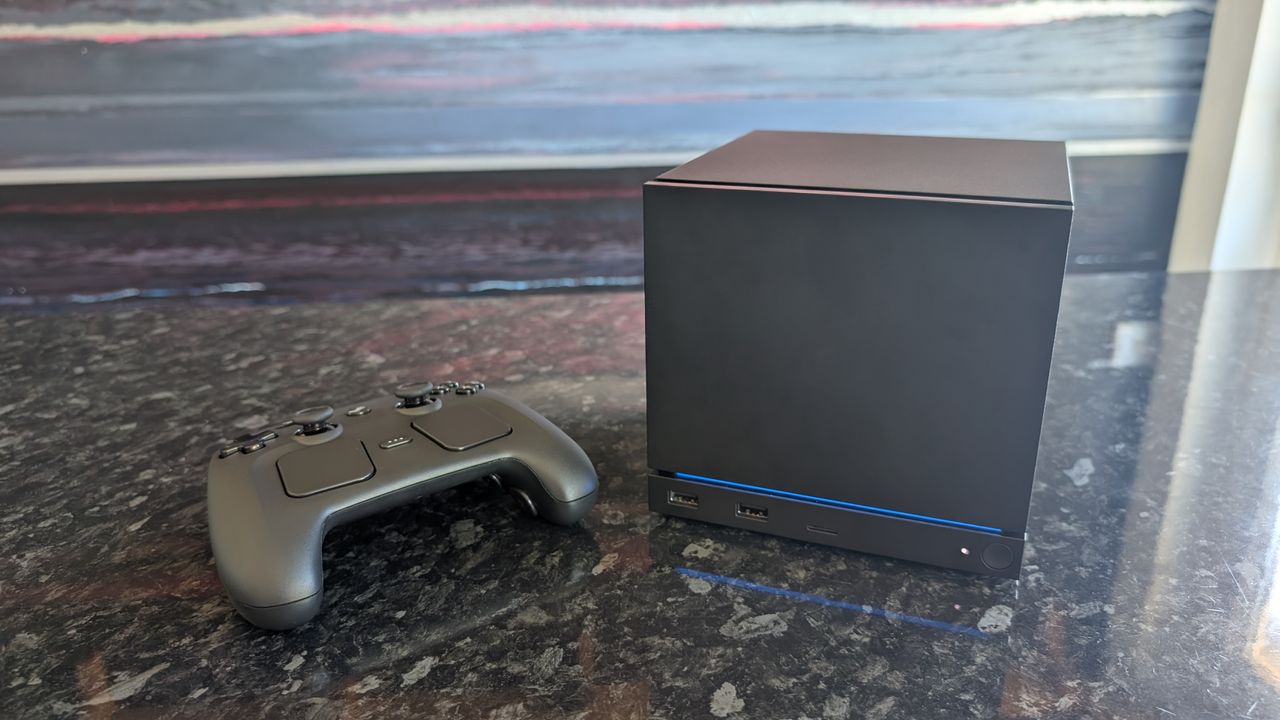
GeForce Now aterriza oficialmente en la Steam Machine, ampliando las posibilidades de juego gracias al streaming para títulos que podrían exigir hardware más potente que el paquete compacto de Valve. Además, Nvidia confirmó que el Steam Controller será compatible, ampliando la experiencia de usuario para quienes ya cuentan con este dispositivo.

GeForce Now permitirá a los propietarios de la Steam Machine disfrutar de la app de Nvidia para streaming, acompañado del control del Steam Controller (con soporte que llegará también a Windows 11 y macOS a lo largo de 2026). En otras palabras, podrás jugar los títulos en tu hardware local para aquellos que lo soportan y, cuando quieras títulos de mayor exigencia, transmitir desde la nube con GeForce Now.

Además, Nvidia anunció que habrá más Fire TV Sticks compatibles y que las suscripciones de GeForce Now estarán disponibles directamente desde Amazon, lo que facilita el acceso para quienes ya están inmersos en el ecosistema de streaming de entretenimiento de la empresa.

La noticia llega en un momento en el que GeForce Now también ha estrenado soporte en el navegador Firefox y está incorporando mejoras de DLSS 4.5, con características como Super Resolution (upscaling), generación de cuadros dinámica y Ray Reconstruction. En Gamescom se presentó la llegada de DLSS 4.5 Ray Reconstruction, que promete mejor calidad de imagen en juegos con trazado de rayos y paths trazados.

Análisis: el dúo de ensueño para Steam Machine

La compatibilidad con GeForce Now es una demanda de muchos usuarios de Steam Machine, que buscan ampliar la biblioteca de juegos sin depender exclusivamente del hardware local. La Steam Machine prioriza el equilibrio entre tamaño compacto, silencio y rendimiento razonable para un uso en sala de estar; sin embargo, para juegos más exigentes, GeForce Now ofrece una vía para disfrutar de gráficos elevados a través de la nube, manteniendo la experiencia en casa sin sacrificar la comodidad.

Como muchos usuarios de Reddit destacaron, la idea es clara: jugar a títulos AAA con gráficos al máximo mediante GeForce Now, mientras que los juegos de menor demanda pueden seguirse disfrutando localmente en la Steam Machine.

Aunque este enfoque es atractivo, también implica considerar los costos adicionales de suscripción y la capacidad de la conexión a Internet. Aun así, para quienes ya poseen una Steam Machine, sumergirse en GeForce Now representa una posibilidad de ampliar significativamente la oferta de juegos disponibles en un único dispositivo para el salón, siempre que la conexión de red sea lo suficientemente robusta para el streaming.

Alternativamente, se puede optar por construir una versión más potente de la Steam Machine o adquirir un PC mini similar, aunque eso conlleva sus propias compensaciones en términos de tamaño, ruido y costo. En cualquier caso, GeForce Now aporta múltiples opciones para la experiencia de juego en Steam Machine, y no hay duda de que añade valor al ecosistema.

from Latest from TechRadar https://ift.tt/UF9uRTH
via IFTTT IA