Recapitulación tecnológica de la semana: Nokia retro, GTA 6 y más novedades destacadas


Esta semana ha sido especialmente rica en noticias tecnológicas, con lanzamientos de dispositivos que evocan la nostalgia clásica y avances de alto perfil en videojuegos y hardware. A continuación, presentamos un resumen profesional de las historias más relevantes que marcaron la semana, junto con enlaces para profundizar en cada tema.

Nokia apuesta por la nostalgia con teléfonos retro
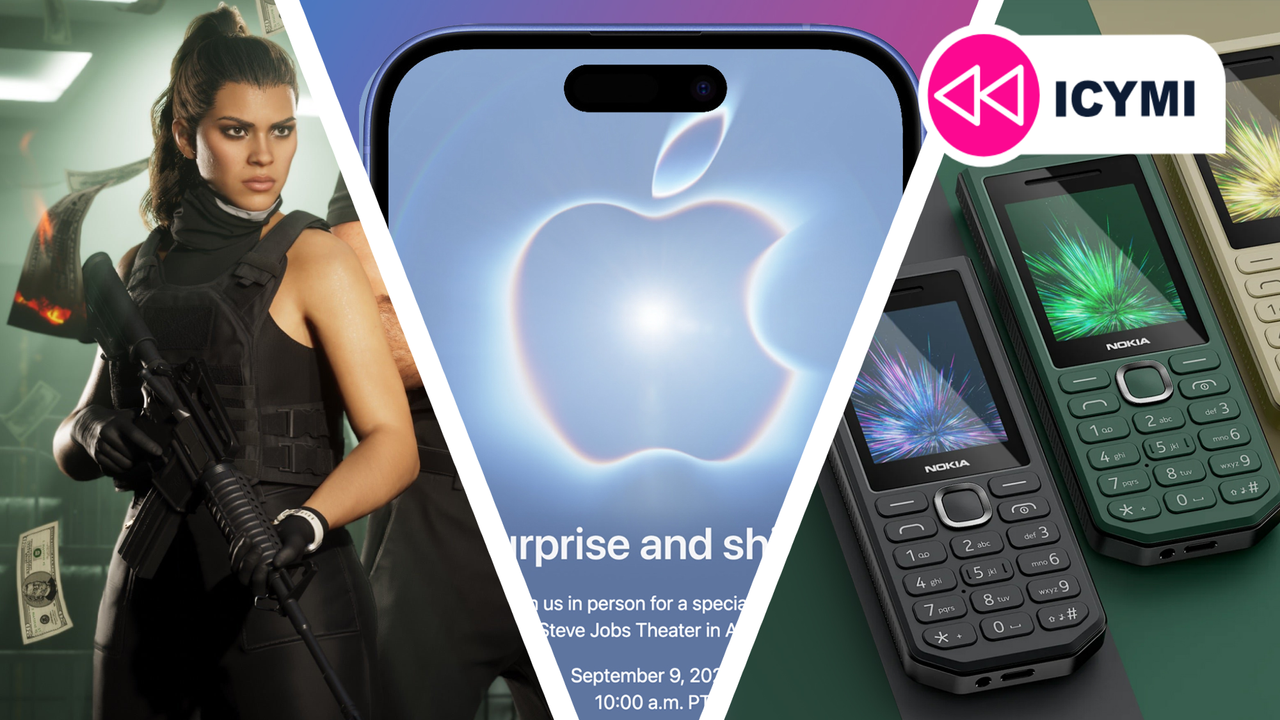
La marca finlandesa presentó el Nokia 300 Charge, un teléfono básico que renueva la tradición de los dispositivos sin pantalla táctil ni aplicaciones. Entre sus características destacadas se encuentra un modo banco de energía para recargar otros dispositivos a través de USB-C y una linterna LED de alto rendimiento, útil para emergencias o camping. Aunque aún no hay precios internacionales anunciados, el dispositivo ya figura en la web global de la empresa, lo que sugiere un lanzamiento mundial próximo.
– Lectura recomendada: Nokia’s latest retro feature phone comes with a super-bright flashlight and built-in power bank.

Una experiencia inigualable en Gamescom
El evento tuvo lugar esta semana y dejó una impresión notable, con conferencias destacadas como Gamescom Opening Night Live y Future Games Show, donde se revelaron novedades y actualizaciones de juegos. Entre las grandes sorpresas se encuentra el primer vistazo a un esperado DLC de The Witcher 3 y la presentación de hardware impresionante, como un monitor OLED 1100 Hz y una colección IKEA x Xbox.
– Lectura recomendada: Everything announced at Gamescom Opening Night Live 2026.

Meta y la regulación de las redes sociales
Meta llegó a un acuerdo de 18 mil millones de dólares en un caso emblemático sobre posibles efectos adictivos de las redes en adolescentes. El acuerdo incluye restricciones como ocultar los me gusta en perfiles de menores, un feed opcional sin algoritmo y un límite diario de uso de dos horas (con posibles reducciones si plataformas rivales se autocontrolan). Para algunos, podría verse como una sanción menor, pero podría marcar un precedente en la gestión de la adicción a las redes sociales.
– Lectura recomendada: Meta settles its alleged social media harm case for $18B.

Garmin Fenix 9 Pro: potencia para aventureros
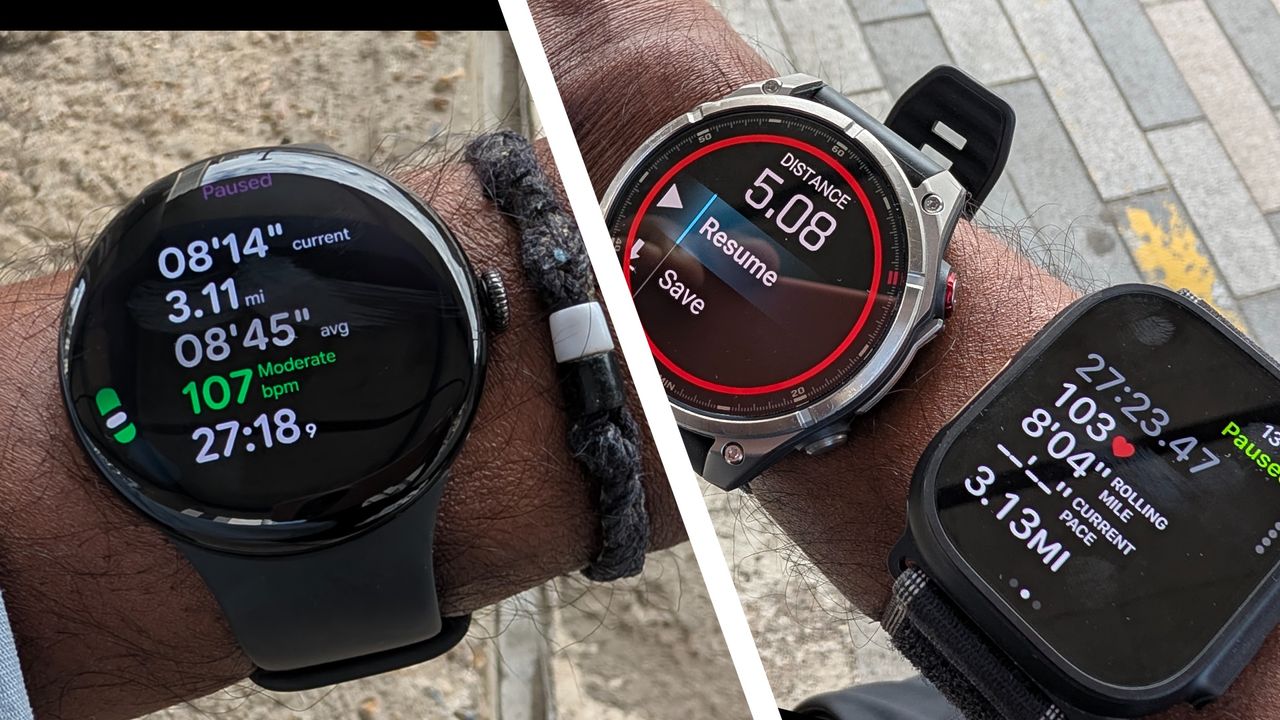
Los relojes de aventura de Garmin continúan evolucionando. La nueva gama Fenix 9 y Fenix 9 Pro llega con mejoras sustanciales para excursiones largas, incluyendo la función ‘Garmin Epic’, que consolida estadísticas de viajes extensos, y mejoras para visión nocturna en actividades de camping. Un primer uso en una caminata de 12 km por los Alpes franceses ya ha mostrado su rendimiento.
– Lectura recomendada: I wore the Garmin Fenix 9 Pro on a 12km hike and run in the French Alps.

GTA 6 y su mirada extendida
En el ámbito de los videojuegos, se mostró la Extended Look de Grand Theft Auto VI, un vistazo que desbordó acción, persecuciones, iluminación y un mapa amplio. Aunque hubo opiniones diversas, para muchos jugadores se trata del GTA más completo hasta la fecha y la expectativa ya es alta respecto a su lanzamiento.
– Lectura recomendada: Grand Theft Auto 6’s ‘Extended Look’ on Netflix is now live.

Apple amplía su familia con el nuevo Mac mini
Apple presentó la segunda generación del Mac mini, con opciones M6 y M5 Pro. Mantiene el diseño compacto y una buena cantidad de puertos, pero introduce chips M6 (2 nm) y M5 Pro para mayor rendimiento. Los precios comienzan en 899 dólares para la versión base con 256 GB de almacenamiento y 16 GB de RAM, y suben a 1.699 dólares para la versión M5 Pro con 512 GB y 24 GB de RAM.
– Lectura recomendada: Apple’s new Mac mini looks the same, but the M6 inside brings a major performance boost.

Apple invita a un evento: ‘Surprise and Shine’
La anticipada jornada del Apple Event se sitúa para el 9 de septiembre a las 10 AM PST, con la expectativa de presentar el iPhone Ultra (probablemente plegable), junto con posibles novedades como iPhone 18 Pro, HomePod mini actualizado, Apple TV y Apple Watch Series 12. Nuestro equipo estará cubriendo el evento para aportar detalles y primeras impresiones.
– Lectura recomendada: Apple reveals when to tune into its September event and teases what’s coming.

Conclusión
La semana ha puesto de relieve la diversidad de la escena tecnológica: desde dispositivos de uso simple pero útil como el Nokia 300 Charge, hasta experiencias de juego y ecosistemas de vigilancia de la experiencia de usuario en redes sociales y wearables avanzados. Si desea profundizar en alguno de estos temas, las lecturas recomendadas enlazadas ofrecen un análisis detallado y contexto adicional para cada historia.

from Latest from TechRadar https://ift.tt/zSV6NKF
via IFTTT IA
Lecciones de seguridad para viajeros ante una brecha de datos en aeropuertos del Reino Unido


En una de las épocas más intensas para los viajes en el Reino Unido, muchos viajeros se preguntarán cómo los hackers lograron acceder a sus datos personales. La filtración que afectó a millones de clientes pone de relieve la fragilidad de las bases de datos vinculadas a servicios cotidianos de viaje y la necesidad de una mayor diligencia por parte de las compañías y de los propios usuarios.

La Manchester Airports Group (MAG), propietaria y gestora de los aeropuertos de Manchester, Stansted y East Midlands, informó que los datos de 8.7 millones de clientes fueron comprometidos. Dada la diversidad de fuentes de datos afectadas –desde servicios de estacionamiento y reservas de salones y Fast Track, hasta registros en la red Wi‑Fi del aeropuerto–, es probable que se haya accedido a una base de datos muy amplia que abarca múltiples sistemas y procesos.

Qué datos fueron expuestos

Entre la información accedida se encuentran direcciones de correo electrónico, números de teléfono, matrículas de vehículos y códigos postales de hasta 8.7 millones de clientes. Aunque los datos bancarios y financieros se mantuvieron protegidos durante el ataque, la magnitud de la exposición eleva el riesgo de ataques de phishing y estafas más dirigidos.

La organización indicó que actuó de inmediato para contener el riesgo, trabajando con asesores especializados y notificando a las autoridades pertinentes, asegurando que en ningún momento la seguridad de los pasajeros o la seguridad aeronáutica se vio comprometida.

MAG recomendó a los clientes afectados mantener la vigilancia ante correos electrónicos y llamadas sospechosas. Dada la naturaleza de los datos expuestos, estos mensajes podrían ser específicos, haciendo referencia a vuelos, estacionamiento (incluidas matrículas de vehículos) y servicios aeroportuarios.

La guía proporcionada por MAG incluyó los siguientes puntos: vigilancia ante comunicaciones sospechosas, evitar hacer clic en enlaces o abrir adjuntos de contactos no solicitados y consultar la guía de datos personales ante brechas en Data breach guidance for individuals.

Perspectivas de expertos sobre la brecha de MAG

  • Graeme Stewart, Head of Public Sector, Check Point Software

Se avisó tras los ataques en el sector automotriz el año pasado de que la aviación debía actuar con un enfoque de guerra. Este parece el momento en que esa advertencia se vuelve real.

Los ciberdelincuentes ya mostraron qué implica ejercer presión sostenida sobre una gran industria. Encuentran puntos débiles, operan a través de proveedores y sistemas conectados, roban datos y continúan. Había motivos para creer que la aviación sería un objetivo atractivo, y un incidente que afecta a casi nueve millones de clientes de aeropuertos debe concentrar la atención de todo el sector.

La ausencia de cancelaciones de vuelos o colas en las terminales no convierte este en un ataque pequeño. Los datos obtenidos pueden ser utilizados como arma.

La falta de colas o cancelaciones no debe tranquilizar: los datos podrían usar para engaños cada vez más creíbles, ya que los atacantes saben que estas personas tienen una relación con MAG, Stansted o East Midlands.

Si cree que está afectado, desconfíe de cualquier contacto no solicitado sobre aeropuertos o este incidente. No siga enlaces ni proporcione información; vaya directamente al sitio oficial del aeropuerto si necesita verificar algo. Si alguien llama reclamando ser del aeropuerto, cuelgue y verifique con la organización por otros medios.

Si ya ha proporcionado información bancaria tras un contacto sospechoso, hable con su banco de inmediato. Si ha cambiado una contraseña, hágalo donde la haya reutilizado y active la verificación en dos pasos.

Para la industria, no debe haber consuelo en que las terminales funcionen normalmente. La aviación necesita actuar como si hubiese comenzado una campaña sostenida, pues esperar a un ataque que detenga los vuelos sería un error peligroso.

  • Dr. Ilia Kolochenko, Founder, ImmuniWeb

El riesgo de esta brecha parece subestimado o minimizado para casi 9 millones de víctimas. La mayoría de las reservas de salón y Fast Track son de pasajeros adinerados, cuyo historial de viaje podría contener datos sensibles o embarazosos, convirtiéndolos en un objetivo valioso para ciberdelincuentes.

Podría iniciarse una ola de extorsión y chantaje potenciados por IA.

Además, algunos grupos podrían vender los datos a medios de investigación sin revelar su origen ilícito, generando daño adicional a las víctimas.

En casos de extorsión, muchos víctimas probablemente no acudirán a la policía y podrían pagar el rescate en criptomonedas. Incluso así, no hay garantía de que los datos no sean filtrados en la Deep Web o compartidos con terceros. En suma, esta brecha podría tener consecuencias duraderas.

  • Vykintas Maknickas, CEO, Saily

Esta brecha demuestra que la ciberseguridad aeroportuaria ya no se limita a proteger sistemas de vuelo o infraestructura operativa. Los servicios digitales que usan los viajeros a diario, como el WiFi del aeropuerto, reservas de estacionamiento, acceso a salones y reservas de Fast Track, forman parte del perímetro de seguridad. Cuando estos sistemas se ven comprometidos, millones de personas pueden verse afectadas antes de abordar un avión.

Las direcciones de correo, los códigos postales y las matrículas pueden usarse para crear estafas extremadamente creíbles.

Aunque no se expusieron datos de pago, la información robada sigue siendo valiosa para los criminales. Las direcciones de correo, códigos postales y matrículas pueden facilitar fraudes convincentes.

Los viajeros pueden recibir correos falsos de aeropuertos, avisos de pago falsos por estacionamiento, actualizaciones de vuelos falsas o llamadas que ofrecen compensación. Estos mensajes pueden contener detalles reales para parecer legítimos, por lo que es crucial mantenerse alerta.

Detrás de la cifra de 8.7 millones hay personas reales: familias en vacaciones, viajeros de negocio y padres tratando de entretener a los niños en el aeropuerto. Ese es el costo humano de una brecha de datos: la empresa sufre el ataque, pero las personas comunes viven las consecuencias.

Este incidente debe ser una llamada de atención para la industria del viaje. Las compañías deben evaluar no solo cómo protegen los datos de los clientes, sino también cuánta información necesitan realmente recopilar y almacenar. Menos datos innecesarios significan menos daño si se produce una brecha.

Para los viajeros, el consejo es simple: tenga especial precaución ante cualquier mensaje no solicitado que pretenda provenir de un aeropuerto, aerolínea, operador de estacionamiento o equipo de atención al cliente. No haga clic en enlaces en correos o mensajes de texto sospechosos. Al viajar, es más seguro usar datos móviles o eSIM en lugar de depender del WiFi público del aeropuerto.