
La conversación sobre lo que la IA podría hacer por los servicios financieros es optimista. Puede acelerar procesos, detectar actividades sospechosas más temprano y ayudar a los bancos a gestionar fraudes a una escala imposible para equipos humanos. Y, sin duda, todo esto es cierto. Pero existe un riesgo de que se eclipsen problemas más inmediatos: la misma tecnología está mejorando la economía del fraude, y los delincuentes no enfrentan las mismas limitaciones que las organizaciones que buscan frenarlos. No tienen largos ciclos de adquisición, tecnología heredada que integrar o procesos regulatorios que sortear. Pueden experimentar, fracasar y volver a intentar. Esto crea una brecha cada vez mayor entre la velocidad a la que evoluciona el fraude habilitado por IA y la rapidez con la que las instituciones financieras pueden adaptar sus defensas. La pregunta para la FCA y la industria, en general, es si estamos prestando suficiente atención a esa brecha.\n\nIdentidad: las verificaciones fueron construidas para un problema distinto. Muchas de las medidas de verificación de identidad utilizadas hoy se basan en una suposición simple: en algún punto del proceso, una persona real se está haciendo pasar por otra. Por ello, las empresas han aceptado controles como verificación de documentos, verificación de vida por video y callbacks de voz. Cada paso añade un obstáculo para el defraudador. Pero la IA generativa cambia la naturaleza de ese desafío: la persona, la voz o el documento pueden no haber existido nunca. Una voz convincente puede generarse. Las imágenes faciales pueden crearse o modificarse. Los documentos de identidad y el rastro digital pueden producirse de forma rápida y consistente. Lo que antes requería habilidades especializadas y un esfuerzo considerable se vuelve más barato y accesible. Esto no invalida por completo los controles existentes, pero sí significa que las verificaciones no pueden asumir que un pase implica lo que antes significaba. Una verificación de vida, por ejemplo, solo es útil si puede distinguir de forma fiable entre una persona real y lo que la última generación de medios sintéticos puede producir. Eso ahora es un objetivo móvil.\n\nLa mayor preocupación es la persona que no existe. El fraude de identidades sintéticas merece mucha más atención. El robo de identidad tradicional suele tener una víctima real: alguien descubre una cuenta que no abrió, una transacción no realizada o una solicitud de crédito que no conoce. Eventualmente, hay una persona que puede alertar. Las identidades sintéticas son distintas. Los defraudadores pueden combinar información genuina con detalles inventados para crear un individuo aparentemente legítimo. Un identificador real puede emparejarse con un apellido falso, historial laboral fabricado o dirección inventada. IA puede ayudar a crear la documentación y el rastro digital necesarios para que esa identidad parezca creíble. Lo inquietante es que puede no existir nadie a quien quejarse. Eso dificulta identificar el fraude de identidad sintética en etapas tempranas. Un cliente sintético puede comportarse de forma normal, crear una historia financiera y generar confianza antes de cometer fraude mucho después. Debemos pensar en este riesgo de forma similar a cómo se veía el inicio de la toma de control de cuentas hace una década. Hoy en día, la toma de control de cuentas está bien entendida y existen sistemas maduros, inteligencia compartida y señales conductuales para detectarla. Esa madurez tomó tiempo. El fraude de identidad sintética aún no está ahí. Hay un riesgo de que la IA acelere el problema antes de que la industria logre reconocerlo.\n\nLos bancos deben atacar sus propias defensas. La respuesta no es simplemente adquirir otro producto de fraude impulsado por IA. Las instituciones financieras deben empezar a usar la misma tecnología de forma ofensiva contra sus propios sistemas. Si los delincuentes utilizan herramientas de IA generativa para probar lo que logra pasar, los bancos deben hacer exactamente lo mismo. Los equipos de seguridad durante años han red-teaseado redes y aplicaciones. Los procesos de identidad y onboarding deben someterse a pruebas similares. ¿Puede una voz generada por IA pasar un proceso de callback? ¿Puede una cara sintética superar la verificación de vida? ¿Puede sobrevivir onboarding una documentación fabricada? ¿Puede crearse una identidad sintética convincente a través de varios puntos de datos sin activar una alerta? Estas son preguntas que las empresas deben responder por sí mismas, en lugar de esperar a que un defraudador aporte la respuesta. Cada intento exitoso debería convertirse en una lección. Si pasa un documento sintético, entender por qué. Si una voz generada engaña a un control, cambiar el control. Y volver a probarlo. También implica alejarse de depender excesivamente de una verificación única. Probar la identidad una sola vez, en el onboarding, es menos tranquilizador cuando ese momento puede ser fabricado de forma convincente. El comportamiento a lo largo del tiempo importa más. Cómo se utiliza una cuenta, cómo interactúa un cliente con los servicios y si la actividad es coherente con lo que la organización sabe de esa persona pueden proporcionar señales mucho más difíciles de fabricar con un único deepfake o documento forjado.\n\nLa regulación siempre estará persiguiendo a la tecnología. La FCA tiene un papel importante, pero la regulación por sí sola no resolverá este problema. La IA se desarrolla demasiado rápido para que las reglas actuales anticipen todas las técnicas de fraude que emergerán mañana. Eso implica más responsabilidad para las propias instituciones. La confianza y la rendición de cuentas deben incorporarse a los sistemas de IA desde el inicio. Las empresas deben probar deliberadamente cómo sus sistemas pueden ser engañados o mal utilizados. Deben asignar una propiedad clara a nivel directivo cuando las decisiones automatizadas salen mal, en lugar de permitir que la responsabilidad desaparezca detrás de “el algoritmo”. Y deben entender y poder explicar por qué se tomaron decisiones importantes. Esto no puede convertirse en otro ejercicio de cumplimiento. Las instituciones que tratan la gobernanza de IA como papeleo para satisfacer a un regulador pueden cumplir técnicamente con los requisitos actuales y permanecer expuestas a fraudes del mañana. Aquellas que prueban continuamente sus suposiciones, desafían sus propias defensas y construyen responsabilidad en la tecnología estarán en una posición mucho más fuerte.\n\nEste análisis se acompaña de una nota de contexto: hemos destacado que existen recursos y herramientas relevantes, como las soluciones de IA para chat empresarial, que pueden influir en la eficiencia y la seguridad.\n\nLa perspectiva aquí compartida busca enfatizar que la innovación debe ir acompañada de una vigilancia rigurosa y de una evolución constante de las prácticas para la gobernanza de IA en el sector financiero.
from Latest from TechRadar https://ift.tt/4QdPcib
via IFTTT IA
Tag Archives: IFTTT
Tomb Raider: Legacy of Atlantis y la reinvención desde cero con Unreal Engine 5
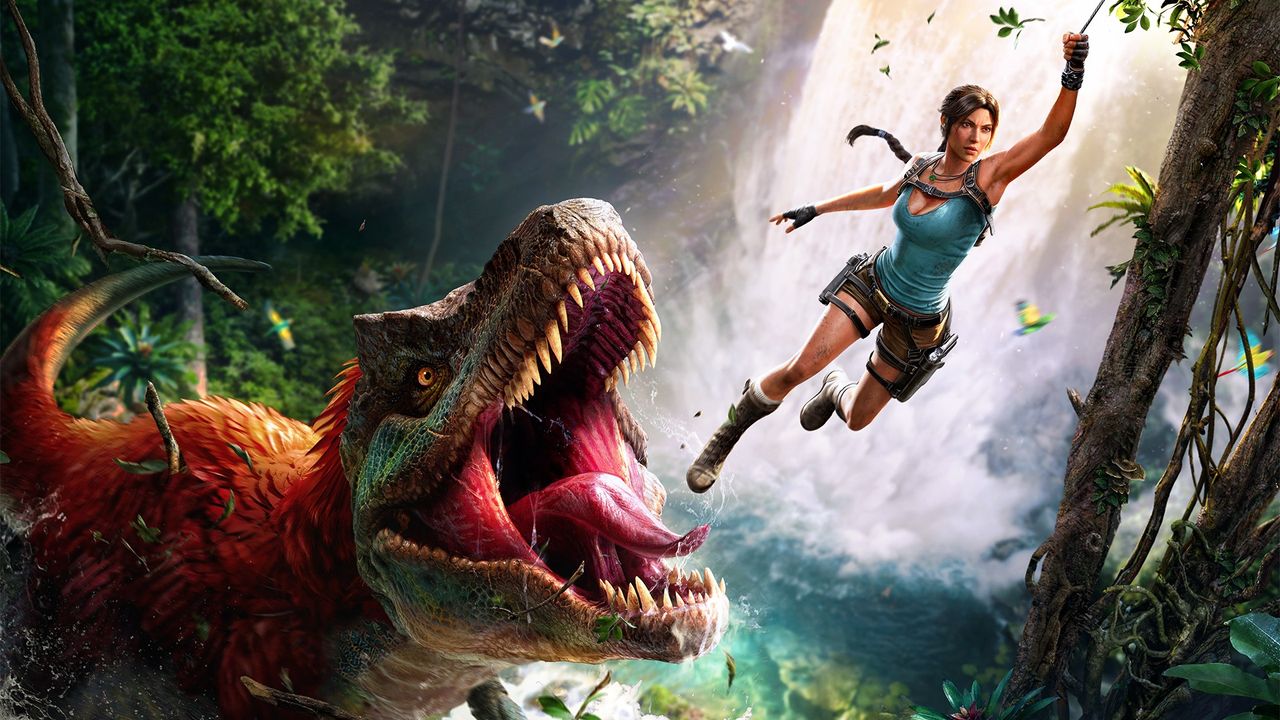
Crystal Dynamics está preparando una reinvención de Tomb Raider: Legacy of Atlantis que va más allá de una simple remasterización. En una sesión de preguntas y respuestas tras una presentación exclusiva en Gamescom, el director de experiencia Jeff Adams explicó por qué el estudio decidió construir el juego desde cero, ya que no existe código fuente del título original de 1996.
La ausencia de código antiguo llevó al equipo a abordar el proyecto con Unreal Engine 5, una plataforma que les permitió no solo recrear la visión clásica de Tomb Raider, sino también desarrollar una serie de tecnologías y ajustes personalizados. Adams afirmó que, al trabajar en Unreal Engine 5, podían “tener nuestra propia implementación de físicas” dentro del motor, lo que implica crear características y mejoras específicas para garantizar una experiencia auténtica sin sacrificar la fidelidad deseada.
Este enfoque de reinvención implica aprovechar las capacidades modernas de UE5, como Nanite y Lumen, para lograr entornos visualmente atractivos. A la vez, el equipo está dispuesto a implementar soluciones personalizadas cuando el motor no alcance el resultado deseado. En palabras de Adams, cuando el equipo identifica una limitación, sus ingenieros desarrollan soluciones a medida para mantener la experiencia de Tomb Raider lo más fiel posible, pero también actual y actualizable.
Entre las mejoras destacadas, Adams señala que la mecánica de la coleta de Lara Croft —su famosa trenza que responde al movimiento— sirve como un ejemplo claro de cómo el estudio fusiona fidelidad histórica con innovación técnica.
Legacy of Atlantis tiene prevista su salida para el 27 de febrero de 2027 y estará disponible en PlayStation 5, Xbox Series X|S, Nintendo Switch 2 y PC, marcando un hito en la forma en que se reimaginan títulos icónicos para la generación actual sin perder la esencia que los fans esperan de la saga.
from Latest from TechRadar https://ift.tt/9KGsU8j
via IFTTT IA
AXN88B-160M-YD de SIXUNITED: potencia de IA en un portátil de 192 GB de RAM
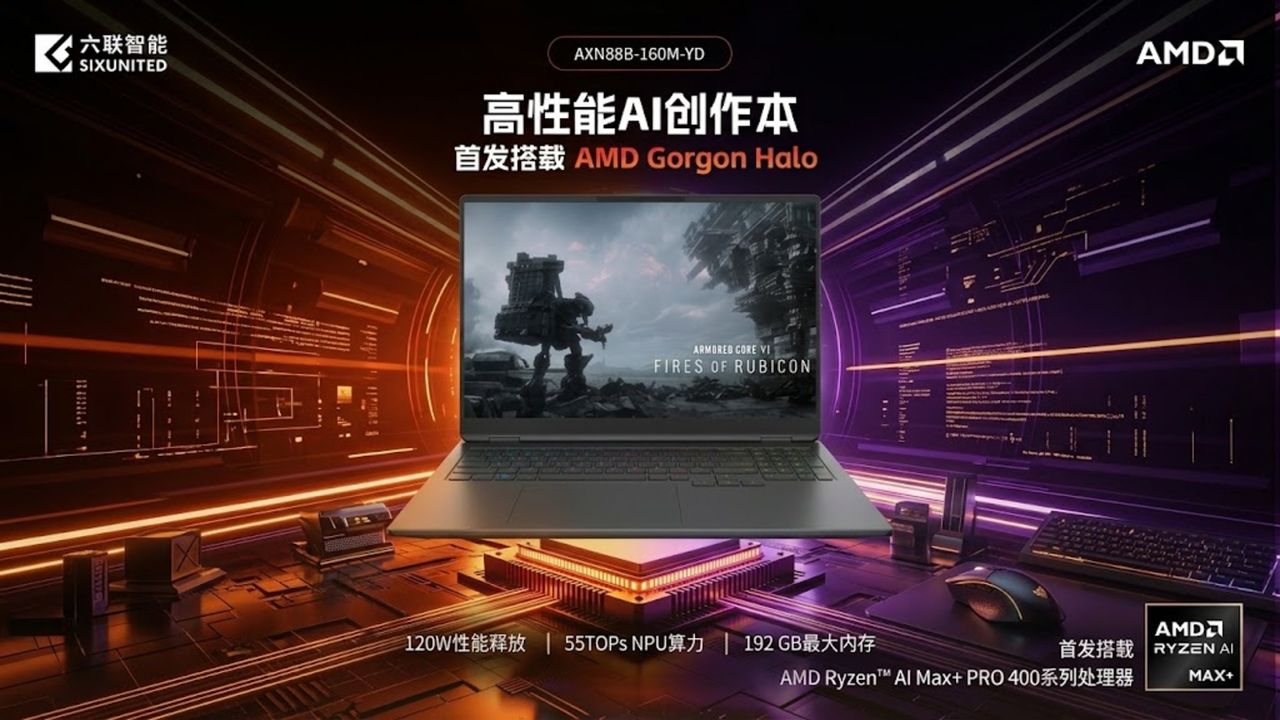
SIXUNITED presenta lo que describe como el primer portátil del mundo construido alrededor del procesador AMD Ryzen AI Max+ Pro 495 “Gorgon Halo”. El dispositivo, designado AXN88B-160M-YD, integra una cantidad inusualmente grande de memoria: 192 GB de LPDDR5X-8533, empacado en un equipo portátil. Esta capacidad de memoria, poco común en un portátil, está funcionando a 8,533 MT/s y genera preguntas sobre quién realmente necesita tal capacidad en una máquina móvil.
Diseñado para cargas de trabajo intensivas
El equipo monta una pantalla de 16 pulgadas con resolución 2560 × 1600 y una frecuencia de actualización de 120 Hz, además de cubrir un amplio gamut de color y un ángulo de apertura de hasta 145 grados. En el interior, el chasis alberga dos bahías M.2 2280 que funcionan a PCIe Gen4 para ampliar el almacenamiento. La conectividad incluye Wi‑Fi 7, Bluetooth 5.4, dos puertos USB‑C de 40 Gbps, un HDMI 2.1, y un puerto RJ-45 de 2.5 GbE, junto a un conector USB-A de 5 Gbps, otro USB‑A de 10 Gbps y una ranura SD UHS‑II.
Con dos ranuras M.2 que utilizan PCIe Gen4, los usuarios pueden realizar mejoras de almacenamiento para manejar conjuntos de datos de IA de gran tamaño. El chasis es de metal e incorpora un teclado retroiluminado RGB completo, además de un sensor de huellas para accesos rápidos.
El equipo pesa aproximadamente 2.1 kg, tiene un grosor de 18.35 mm y equipa una batería dual combinada de 99.9 Wh y 85 Wh. Estas especificaciones refuerzan una orientación hacia tareas intensivas que requieren potencia sostenida, más que una máquina para juegos casuales.
Una máquina de juego? No exactamente
La memoria de 192 GB apunta más a cargas de trabajo de modelos de lenguaje grande y software profesional que a las demandas habituales de gaming. Los chips Ryzen AI Max+ combinan CPU con GPU integrada y un amplio pool de memoria unificado para tareas de IA en el dispositivo. En cambio, los portátiles de juego tradicionales suelen apoyarse en tarjetas gráficas dedicadas con memoria propia, no en RAM del sistema compartida.
Además, la entrega de energía alcanza 120 W, cifra que se acerca más a portátiles de estación de trabajo que a portátiles gaming delgados. En cuanto al audio, el equipo utiliza un par de altavoces pequeños de 2 W, más adecuados para videollamadas que para una experiencia de juego envolvente. El puerto HDMI 2.1 con enlace fijo facilita la conexión a monitores de alta frecuencia de refresco para sesiones de trabajo prolongadas. Una única toma de 3.5 mm maneja salida de auriculares y entrada de micrófono, y la cámara integrada es un sensor de 2 MP acompañado de un módulo infrarrojo para inicio de sesión seguro por reconocimiento facial.
Cualquier detalle por separado no es extraordinario, pero en conjunto sugieren un equipo orientado a profesionales en lugar de jugadores casuales. SIXUNITED no ha revelado precios exactos ni una fecha de lanzamiento internacional amplia, pero se espera que el precio de venta al público ronde los 10,000 dólares, cifra superior a estaciones de trabajo de escritorio y portátiles de alto rendimiento con gráficos discretos.
Presentar esta configuración como una portátil gaming resulta cuestionable cuando su punto de venta más sólido es, claramente, la capacidad de memoria local para IA. Considerando sus principales atractivos, es probable que este portátil atraiga más a desarrolladores o investigadores que a aficionados que buscan mayores tasas de cuadro.
Fuente: ITHome (original en chino).
from Latest from TechRadar https://ift.tt/nmAqKe3
via IFTTT IA
Kioxia impulsa la memoria flash hacia el territorio de la DRAM para infraestructuras AI
Kioxia está desarrollando productos de memoria flash diseñados para ayudar a los centros de datos a reducir su dependencia de la DRAM costosa, ante las crecientes exigencias de cargas de trabajo de IA. El fabricante japonés planea combinar tecnología NAND más rápida con interfaces nuevas diseñadas para sistemas de IA que requieren grandes volúmenes de datos accesibles.
Su enfoque incluye SSDs PCIe 6.0 y tecnología de expansión de memoria CXL, aunque la empresa no afirma que estos productos vayan a sustituir completamente a la DRAM.
La línea de SSD de Kioxia apunta a infraestructuras de IA de alto rendimiento
Kioxia está mostrando su serie GP1 PCIe 6.0 NVMe, diseñada para operaciones de entrada y salida extremadamente altas dentro de entornos de infraestructura de IA. Estas unidades permiten una comunicación directa entre GPUs y almacenamiento, lo que podría reducir el movimiento de datos a través de rutas del sistema durante cargas de trabajo computacionales intensivas.
PCIe 6.0 podría atraer la atención por ofrecer un ancho de banda de interfaz significativamente mayor que las generaciones anteriores utilizadas en muchos datos centros.
La compañía también exhibe sus series CM10 de nivel empresarial y NX1 de centros de datos, que cuentan con soporte para enfriamiento líquido. La serie CM10 se apoya en la tecnología BiCS FLASH de décima generación, mientras que la NX1 utiliza un diseño E1.S con conectividad PCIe 5.0.
Estos productos están dirigidos específicamente a entornos de centros de datos donde las mejoras de rendimiento y una gestión térmica mejorada cada vez moldean las decisiones de arquitectura de almacenamiento hoy en día.
Kioxia sostiene que desplazar ciertos trabajos hacia el almacenamiento flash podría aliviar las limitaciones de capacidad y el aumento de costos que afectan actualmente a las cadenas de suministro de memoria a nivel global.
La serie XL1 busca tender un puente entre DRAM y almacenamiento
Según Nikkei Asia, Kioxia tiene planes de usar NAND rápida como alternativa directa a la DRAM convencional.
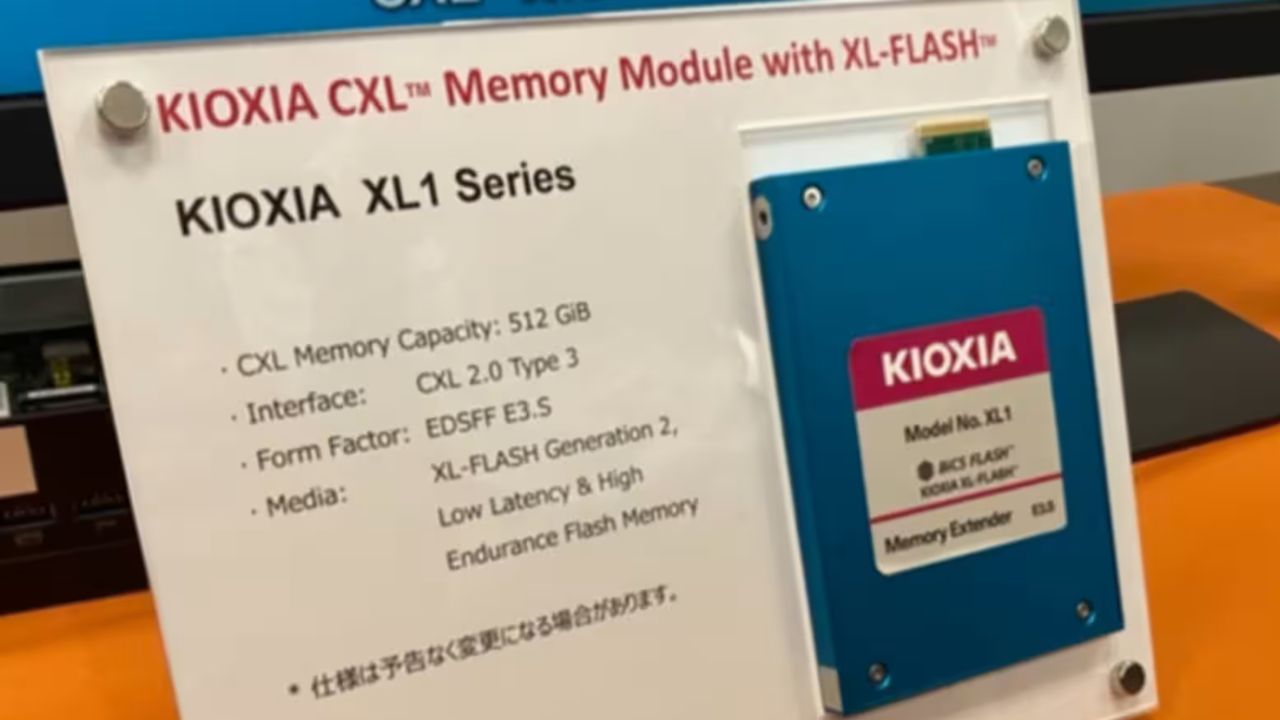
La novedad más notable es la serie XL1, un módulo de expansión de memoria compatible con CXL, construido sobre la tecnología XL FLASH para una latencia más baja. El módulo pretende usar una interfaz CXL con velocidad de acceso a la memoria transportada a través de un enlace PCIe.
CXL permite que los dispositivos de memoria se conecten de forma más estrecha con los procesadores, creando capacidad adicional sin que cada byte deba permanecer en DRAM. Kioxia afirma que combinar NAND de alta velocidad con un módulo controlador CXL reduce la latencia de lectura de datos a menos de una décima parte de la de los productos NAND convencionales.
La empresa sitúa XL1 para ocupar el espacio de rendimiento y costo entre la DRAM tradicional y el almacenamiento SSD común. Indica que reemplazar parte de la DRAM de un sistema por módulos CXL puede duplicar la capacidad de memoria mientras mejora el rendimiento en un 30%.
Esa distinción importa porque la memoria flash NAND sigue siendo intrínsecamente más lenta que la DRAM, lo que significaría penalidades de rendimiento para aplicaciones sensibles a la latencia si se realizara un reemplazo total.
Se prevé la entrega de unidades de evaluación a socios tecnológicos durante agosto de 2026, brindando a posibles clientes la oportunidad de evaluar la tecnología. Kioxia planea discutir estas innovaciones en FMS 2026 en Santa Clara, California, a través de presentaciones, sesiones técnicas y demostraciones en vivo.
Su estrategia general se centra en complementar la DRAM existente en lugar de eliminarla de las configuraciones de memoria de servidores para IA.
from Latest from TechRadar https://ift.tt/F2rjNEn
via IFTTT IA
Stuart Fails to Save the Universe: análisis de una travesía caótica hacia el cómic viviente

En un giro que parece sacado directamente de las viñetas, la última entrega de Stuart Fails to Save the Universe se adentra en un terreno tan inesperado como audaz: el equipo queda atrapado dentro de un cómic auténtico, con versiones ilustradas de sí mismos que se mueven a través de un marco narrativo que desafía la realidad. Esta decisión, lejos de sentirse forzada, encaja con la promesa de HBO de ofrecer un mundo en el que Stuart pueda, en palabras de la propia plataforma, “desarrollar su rendimiento” y, ojalá, encontrar un nuevo cauce para su universo personal y colectivo.
La premisa del episodio no es sino una extensión lógica de la serie: cuando el caos llega a su punto máximo, la frontera entre la ficción y la vida real se desdibuja, obligando a los personajes a ser conscientes de su propio rol dentro de una historia mayor. En este sentido, la narrativa se beneficia de la ambición estética que implica ver a los protagonistas como figuras de un cómic, con líneas claras, onomatopeyas visuales y una dinámica de panel que empuja al espectador a adoptar una lectura más analítica, incluso crítica.
¿Funciona este experimento? Mi impresión es que sí, aunque no sin reticencias. La propuesta aporta una capa de meta-narrativa que, si se maneja con cuidado, puede enriquecer el arco de los personajes y abrir nuevas formas de exploración temática. Stu Van, el corazón de la historia, se ve enfrentado a dilemas que oscilan entre la autoconciencia y la búsqueda de propósito, dejando entrever una tensión entre la autoparodia y la evolución emocional. En última instancia, es probable que el episodio 9, tal como sugiere la promoción, disponga de los elementos para dejar una huella duradera en la serie, siempre que mantenga un equilibrio entre el humor y la consistencia dramática.
Tiempo de estreno y calendarización
Para los espectadores en Estados Unidos, el episodio 9 de Stuart Fails to Save the Universe se estrenará el jueves 17 de septiembre a las 18:00 PT / 21:00 ET. A nivel internacional, los horarios de llegada varían y deben consultarse con precisión en cada región. A continuación se resumen las ventanas de lanzamiento indicadas:
– Estados Unidos: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Canadá: jueves 17 de septiembre, 18:00 PT / 21:00 ET
– Reino Unido: viernes 18 de septiembre, 02:00 BST
– India: viernes 18 de septiembre, 06:30 IST
– Singapur: viernes 18 de septiembre, 09:00 SGT
– Australia: viernes 18 de septiembre, 11:00 AEST
– Nueva Zelanda: viernes 18 de septiembre, 13:00 NZST
La continuidad de la serie se mantiene con un esquema de novedades consistente: nuevos episodios llegan los jueves en Estados Unidos y el viernes en el resto del mundo, lo que facilita a la audiencia planificar su consumo sin perder rastro de la historia. En particular, el listado de episodios para esta entrega es claro y ordenado, con el episodio 9 marcado para el 17 de septiembre y el episodio 10 programado para el 24 de septiembre, ofreciendo una ventana de expectativa que alimenta la conversación entre fans y críticos.
Imágenes y momentos claves
Una de las piezas visuales destacadas es una imagen de alta resolución que muestra al reparto observando algo fuera de cuadro, capturada con una estética de ensayo cómico que subraya la teatralidad de la propuesta. Esta elección visual complementa la narrativa y ayuda a reforzar la idea de que, dentro del universo que se oniriza, cada gesto y cada mirada puede ser interpretado como un indicio de la trama mayor.
Conclusión
Stuart Fails to Save the Universe continúa explotando la capacidad de la serie para reinventarse sin perder su esencia: humor, humanidad y una curiosa inclinación hacia lo meta. El episodio 9 promete respuestas, o al menos preguntas más profundas, en un formato que invita a repensar la relación entre protagonista y mundo, entre ficción y realidad. Si la dirección mantiene el pulso entre la comedia y la reflexión, estamos ante una temporada que podría consolidarse como una de las más ambiciosas de la serie.
from Latest from TechRadar https://ift.tt/HgmM7hZ
via IFTTT IA
Transacciones encubiertas y el papel de China en la cadena de suministro de defensa: un análisis de un envío de material de carbono-fibras a Rusia
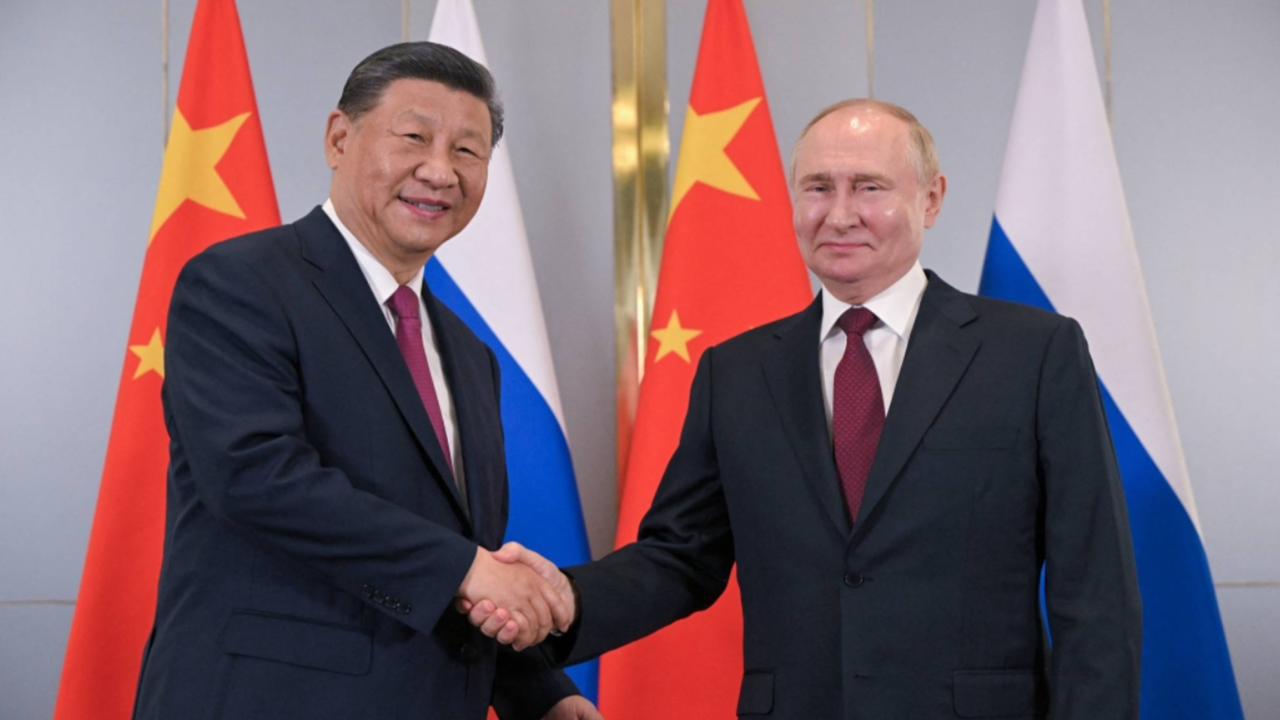
En un contexto geopolítico tenso, una revisión de registros de transporte ha puesto de manifiesto una operación compleja que vincula a una empresa estatal china con un fabricante ruso sancionado. Un despacho de 46 toneladas de material precursor de carbono-fibra fue transferido a Alabuga-Volokno, una subsidiaria de Rosatom, durante el primer semestre de 2026, según documentos internos revisados por gobiernos de Estados Unidos y Reino Unido. Este hallazgo subraya la sofisticación de las redes logísticas y las ambigüedades de clasificación aduanera que pueden enmascarar usos duales, especialmente cuando se trata de materiales críticos para la defensa.
El traslado involucró dos contenedores grandes que circulaban entre Jilin Chemical Fiber Group y Alabuga-Volokno. Los registros indican que el cargamento fue registrado bajo un código aduanero normalmente reservado para fibras sintéticas de uso civil, lo que dificulta identificar su verdadero uso militar.
A modo de contexto, Alabuga-Volokno fabrica 39 productos de fibra de carbono para sectores como aviación, ingeniería de cohetes, drones, construcción naval y blindaje. Sin embargo, se estima que aproximadamente el 89% de su producción podría orientarse a clientes del ámbito de la defensa para 2030, lo que sugiere una dependencia sustancial de proveedores de defensa. Expertos en armamento señalan que, si se hubiese aplicado el código de despacho correcto, la operación habría quedado registrada como un artículo de doble uso con implicaciones civiles y de defensa.
Las estimaciones de volumen apuntan a una capacidad suficiente para abastecer aproximadamente 1.300 drones de largo alcance, lo que subraya la magnitud potencial del impacto estratégico de estas transacciones. Investigaciones sobre licitaciones revelan, desde 2022, al menos ocho concursos para envíos similares entre las dos entidades, lo que alimenta preocupaciones sobre la consolidación de proveedores de materiales compuestos para la industria bélica rusa.
Análisis de Kiel Institute sugiere que China suministra más del 60% de los componentes que sostienen la producción militar de Rusia, y figuras diplomáticas señalan que decenas de empresas chinas mantienen vínculos profundos con el sector de defensa de Moscú a cambio de transferencias tecnológicas. Este episodio se produce semanas antes de la prevista reunión entre Donald Trump y Xi Jinping en Washington, un encuentro que ambos gobiernos probablemente preferirán centrar en cuestiones comerciales, en lugar de reforzar la vigilancia de sanciones.
Las autoridades chinas han negado cualquier irregularidad, reiterando que el país controla estrictamente los productos de uso dual y que no ha armado a ninguna de las partes del conflicto. Rosatom también rechazó las acusaciones, afirmando que opera cumpliendo la normativa vigente. Sin embargo, antiguos responsables estadounidenses mantienen reservas respecto a las explicaciones oficiales, sugiriendo que las empresas de propiedad estatal operan bajo una supervisión gubernamental estrecha que podría facilitar estas operaciones pese a las denegaciones públicas.
El debate se intensifica ante la percepción de que China podría estar actuando como proveedor clave de materiales para la producción de drones y componentes de misiles en Rusia, fortaleciendo una red de cooperación industrial entre ambas naciones. Kyiv ha señalado que estas entregas refuerzan la interdependencia entre dos potencias rivales, y ha pedido sanciones secundarias, controles de exportación más rigurosos y una coordinación reforzada con socios asiáticos para contrarrestar estas redes.
La cobertura mediática y la revisión de estos casos, impulsan un debate sobre la transparencia de las cadenas de suministro de defensa y la necesidad de marcos regulatorios que reduzcan el uso indebido de materiales de alto rendimiento. El interés público se centra en reforzar la trazabilidad de materiales de doble uso y en fortalecer la cooperación internacional para evitar que nodos estratégicos del comercio global se conviertan en vías para la evasión de sanciones. La discusión continúa mientras se analizan nuevas pruebas y se evalúan respuestas diplomáticas y normativas en el corto y mediano plazo.
from Latest from TechRadar https://ift.tt/ngeG9Or
via IFTTT IA
El Roadster de Tesla: años de espera, rumores y la promesa de una revelación notable
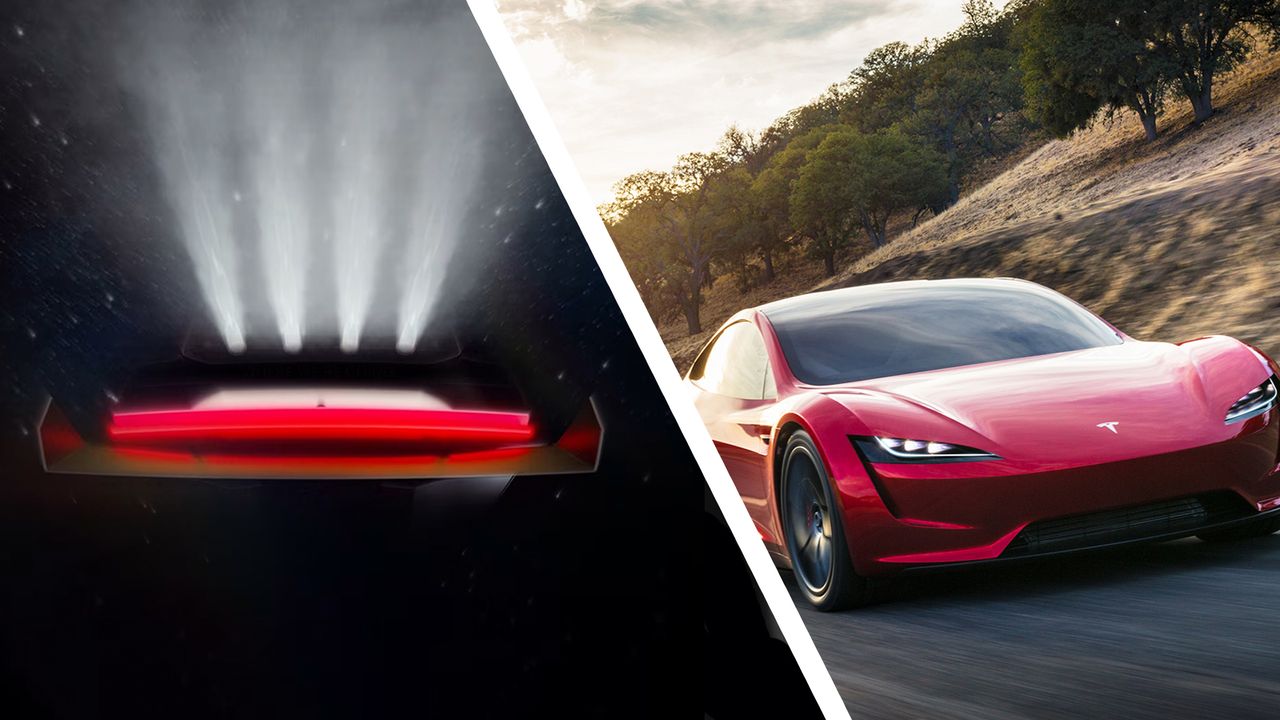
El piloto de la industria automotriz ha estado atento a cada señal: años de retrasos, movimientos de metas cambiantes y una mezcla de expectativas entre fanáticos e inversores. El nuevo Tesla Roadster ha pasado por un largo periodo en desarrollo, con reservas que se iniciaron ya en 2017. A lo largo de este tiempo, las declaraciones de Elon Musk y las filtraciones de la prensa han mantenido viva la intriga, mientras la compañía ha mantenido figuras ambiciosas sobre el rendimiento y la tecnología que podría incorporar el modelo de alto rendimiento.
Recientemente, el sitio oficial de Tesla dejó entrever un avance importante a través de una imagen teaser que sugiere una combinación de elementos aerodinámicos—un piloto trasero destacado por un gran alerón o difusor—y, de particular interés, posibles dispositivos de propulsión que podrían estar vinculados a tecnologías desarrolladas por SpaceX. En la misma publicación, figura un temporizador de cuenta regresiva y un mensaje de la cuenta oficial de Tesla en X que alienta “Go for launch” con la fecha 10.01, que se interpreta como el 1 de octubre. Estos indicios, aunque crípticos, han encendido especulaciones sobre qué podría presentar la compañía: ¿una mejora radical en la aceleración, o incluso capacidades de despegue controlado o “vuelo” limitado dentro de un marco experimental?
Diversos medios han interpretado la imagen de manera distinta. Algunas piezas señalan que el diseño muestra, en esencia, un enorme alerón trasero con una luz central y thrusters situados en la parte inferior, lo que coincidiría con las afirmaciones de Musk sobre el uso de thrusters de gas frío desarrollados en colaboración con SpaceX para potenciar el rendimiento en recta. Este tipo de declaraciones ha alimentado la idea de una exhibición teatral en la revelación, como ha sido costumbre de Tesla en ocasiones pasadas.
La procedencia de estas noticias también ha involucrado rumores sobre la sede del evento, con Not a Tesla App reportando invitaciones digitales para invitados y personal clave, lo que ha llevado a confirmar en parte una posible celebración en Waco, Texas. En paralelo, el Roadster sigue siendo un nombre influyente: en 2017 se prometió una autonomía cercana a 1,000 kilómetros, una aceleración impresionante y una velocidad punta elevada, cifras que Tesla mantiene en su sitio web incluso hoy.
El Roadster, nacido de una base que toma gran inspiración del Lotus Elise, fue concebido como un hito conceptual para el ecosistema de vehículos eléctricos. Esta ambición ha impulsado a que fans e inversores adelantaran depósitos cuando el proyecto se anunció por primera vez. Con el paso del tiempo, la promesa de un rendimiento extremo —y la mención de posibles thrusters— ha sido recibida con expectativa y, para algunos, con escepticismo ante los retrasos continuos y la ausencia de un debut público claro.
El contexto de Tesla en el mercado de los vehículos de alto rendimiento ha cambiado significativamente. El Cybertruck, por ejemplo, ha enfrentado su propio camino turbulento, y la línea de modelos de pasajeros se ha mantenido relativamente estable con el Model S y el Model X, colocándose en un entorno cada vez más competitivo con alternativas que ofrecen más rango, utilidad y tecnología. En este marco, los seguidores de Tesla esperan no solo un espectáculo ceremonial, sino un producto que el público pueda comprar y que represente un avance tangible frente a las ofertas actuales.
Más allá de la teatralidad de un evento, la pregunta clave persiste: ¿qué experiencia de usuario podrá recibir el público en un Roadster que, más allá de su rendimiento extremo, esté alineado con las regulaciones de seguridad y las normas de circulación? Si la introducción incluye tecnologías de despegue o desorbitación controlada, es probable que el vehículo no cumpla con la legalidad de uso en vías públicas, a menos que se realicen ajustes regulatorios o que el concepto permanezca en un marco estrictamente experimental.
Entre tanto, el Roadster simboliza una promesa y, al mismo tiempo, una invitación a evaluar qué tan lejos está Tesla de convertir ideas visionarias en productos disponibles para clientes habituales. La industria observa con interés: ya no se trata solo de velocidad, sino de cómo equilibrar rendimiento, seguridad, practicidad y viabilidad comercial ante una competencia que avanza a ritmo acelerado.
En última instancia, la pregunta que persiste para seguidores, analistas e inversores es si el Roadster marcará una revolución tangible en la experiencia de poseer un automóvil deportivo eléctrico o si, como ha sucedido con otros proyectos audaces, se convertirá en una pieza emblemática de una narrativa tecnológica más amplia. Independientemente del desenlace inmediato, el debate continúa: ¿qué modelo debe acercarse más a la realidad de compra y uso diario sin sacrificar la innovación que ha definido a la marca?
from Latest from TechRadar https://ift.tt/XgCzHBY
via IFTTT IA
YM Pro: Un reproductor de música para Mac que persigue la reproducción bit-perfect y el uso directo de DAC
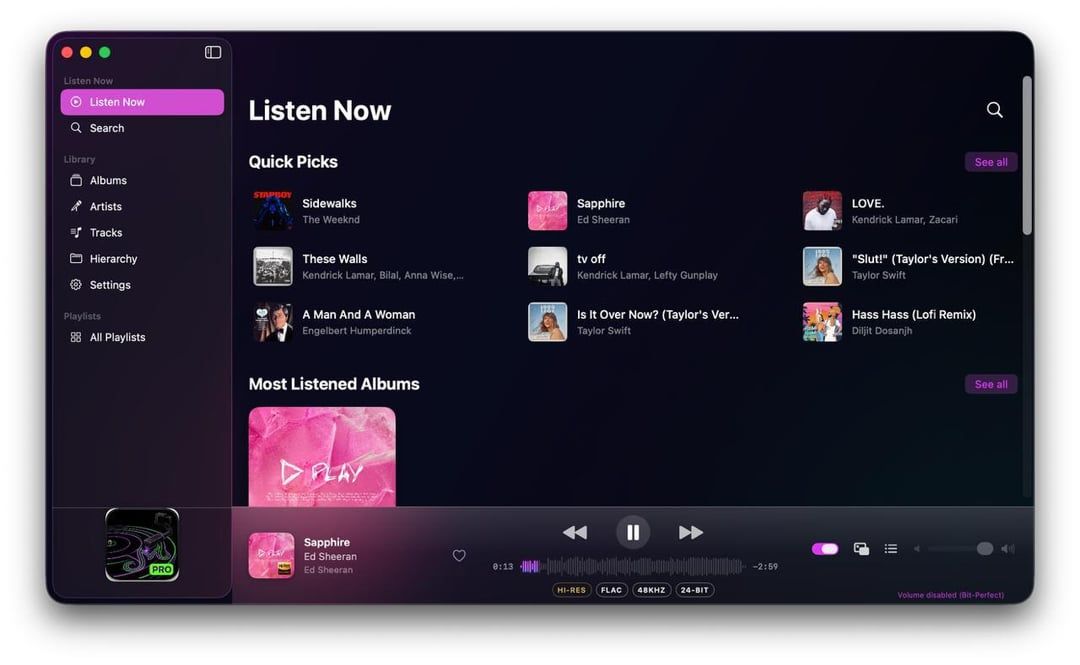
A la vanguardia de las soluciones de reproducción de alta fidelidad para Mac, YM Pro llega a la Mac App Store con la promesa de una reproducción bit-perfect y una conexión directa a tu DAC. Desarrollado por Yonesh Murugan, este proyecto abre un camino distinto frente a las convenciones de macOS y el mezclador del sistema, apuntando a una experiencia de audio más fiel al archivo original.
from Latest from TechRadar https://ift.tt/JHPEG8o
via IFTTT IA
Tomates y cerebro: qué revela un ensayo de la Universidad de Barcelona sobre memoria y atención

Un nuevo estudio presentado por investigadores de la Universidad de Barcelona arroja luz sobre la relación entre la nutrición y el rendimiento cognitivo. El ensayo, centrado en la ingesta de tomates, sugiere que ciertos compuestos presentes en esta fruta pueden influir en la organización de las conexiones neuronales, con efectos positivos observados en la memoria y la atención.
El equipo llevó a cabo una revisión de marcadores neurobiológicos y evaluaciones cognitivas en participantes que incorporaron tomates de forma regular en su dieta durante un periodo específico. Los resultados indicaron cambios en la conectividad de redes neuronales asociadas con procesos de memoria de trabajo y atención sostenida. Aunque las mejoras observadas fueron moderadas, los autores destacan la posibilidad de que la alimentación pueda modular rutas neuronales clave, complementando estrategias de entrenamiento cognitivo y hábitos de estilo de vida saludables.
Entre los compuestos estudiados, los carotenoides y otros antioxidantes presentes en el tomate son señalados como posibles mediadores de este efecto. Estos bioactivos podrían ejercer un efecto protector al reducir el estrés oxidativo y al favorecer la plasticidad sináptica en regiones cerebrales implicadas en la memoria y la atención. Sin embargo, los investigadores enfatizan la necesidad de replicación en muestras más diversas y de explorar dosis, frecuencia de consumo y posibles interacciones con otros factores dietéticos.
La investigación no busca afirmar una causa única ni generalizarse a toda la población, pero sí aporta evidencia preliminar sobre el papel de la dieta en la modulación de procesos cognitivos. En paralelo, se refuerza la recomendación de mantener una alimentación variada y rica en frutas y verduras, acompañada de actividad física regular, sueño adecuado y manejo del estrés, como estrategias complementarias para la salud cerebral.
En conclusión, este ensayo de la Universidad de Barcelona abre una puerta interesante para futuras exploraciones sobre cómo la nutrición puede influir en la organización de las redes neuronales que subyacen a la memoria y la atención. Más investigaciones serán necesarias para determinar la magnitud de estos efectos, los mecanismos subyacentes y las implicaciones prácticas para la dieta cotidiana de las personas.
from Wired en Español https://ift.tt/hgpNMw2
via IFTTT IA
Un fallo de Bluetooth en los Skullcandy Dime 3: lecciones de seguridad para auriculares inalámbricos
La seguridad de los dispositivos personales es una preocupación creciente a medida que la conectividad se integra en cada aspecto de nuestra vida diaria. Un reciente análisis realizado por CERT Coordination Center de la Carnegie Mellon University advierte sobre un fallo presente en los Skullcandy Dime 3 cuando operan con firmware antiguo. En particular, estos auriculares pueden aceptar una solicitud de emparejamiento Bluetooth desde un dispositivo externo sin que el propietario realice interacción alguna. Este tipo de vulnerabilidad puede crear una ventana de oportunidad para que un tercero establezca una conexión permanente, con cambios perceptibles limitados para el usuario, más allá de una notificación de voz que informa de un “nuevo dispositivo emparejado” tras haber ocurrido la acción.
El informe técnico atribuye este comportamiento a una combinación de especificaciones de la cadena de Bluetooth y a la gestión del emparejamiento en generaciones previas del firmware. Aunque el vínculo resultante en teoría podría ser perfilado como inofensivo, los especialistas señalan que podría ampliarse para permitir, en escenarios extremos, interrumpir la reproducción, interceptar audio capturado por el micrófono y, en combinaciones de otros fallos, incluso manipular ciertas funciones del teléfono emparejado. Sin embargo, para que ello se materialice se requieren condiciones específicas y un conjunto de capacidades técnicas que no son triviales de explotar.
La respuesta de Skullcandy ante este hallazgo fue lanzar una versión de firmware corregida (1.0.0.30) para unidades nuevas, mientras que las unidades existentes parecen carecer de un camino de actualización accesible para el usuario a través de la aplicación complementaria. Este detalle resalta una problemática común en productos de gama más económica: cuando no existe un mecanismo claro y sencillo para actualizar el software en dispositivos ya vendidos, las vulnerabilidades pueden permanecer sin parcheo para una base de usuarios que ya adquirió modelos anteriores.
La vulnerabilidad subyacente está identificada como CVE-2025-20701 y no es original de Skullcandy. Forma parte de una familia de fallos descritos por Dennis Heinze y Frieder Steinmetz de ERNW (insinuator.net) vinculados a las soluciones Bluetooth en SoC de Airoha. Aunque Airoha proporcionó un SDK corregido y un boletín en junio y agosto de 2025, la situación de los Dime 3 es peculiar: el chipset aparece como Airoha y las actualizaciones disponibles no se ofrecen a través de un canal de usuario común para las unidades existentes. La clasificación de severidad varía entre organizaciones, con puntuaciones que oscilan entre un 6.7 (según algunos fabricantes) y un 8.8 (según programas de enriquecimiento de vulnerabilidades) en diferentes bases de datos.
Si un atacante logra operar dentro del alcance técnico necesario, las implicaciones podrían ir más allá de la mera molestia: desde la interrupción de la experiencia auditiva hasta la posibilidad teórica de grabar audio de conversaciones o incluso, en escenarios altamente complejos y dependientes de otros fallos, manipular funciones del teléfono emparejado. A efectos prácticos, la explotación requeriría proximidad física y software adicional, por lo que no es una amenaza de alcance inmediato para todos los usuarios, pero sí una advertencia válida sobre las limitaciones de seguridad en hardware económico sin mecanismos de actualización de software fáciles de usar.
Este caso subraya la necesidad de estrategias de seguridad más claras para dispositivos de consumo con capacidades de conectividad. Entre ellas, ofrecer rutas de actualización de firmware simples y visibles, un proceso de verificación de emparejamiento más robusto y una política de transparencia en la gestión de vulnerabilidades para proteger a los usuarios que ya poseen productos antiguos. En un panorama donde los dispositivos portátiles son una extensión de nuestra vida digital, la capacidad de gestionar y mitigar riesgos sin requerir experiencia técnica avanzada es crucial para mantener la confianza del usuario y la integridad de sus datos.
from Latest from TechRadar https://ift.tt/OsdZTbJ
via IFTTT IA
 Pacosite's Blog
