Cómo ver los Pride of Britain Awards 2026 en directo


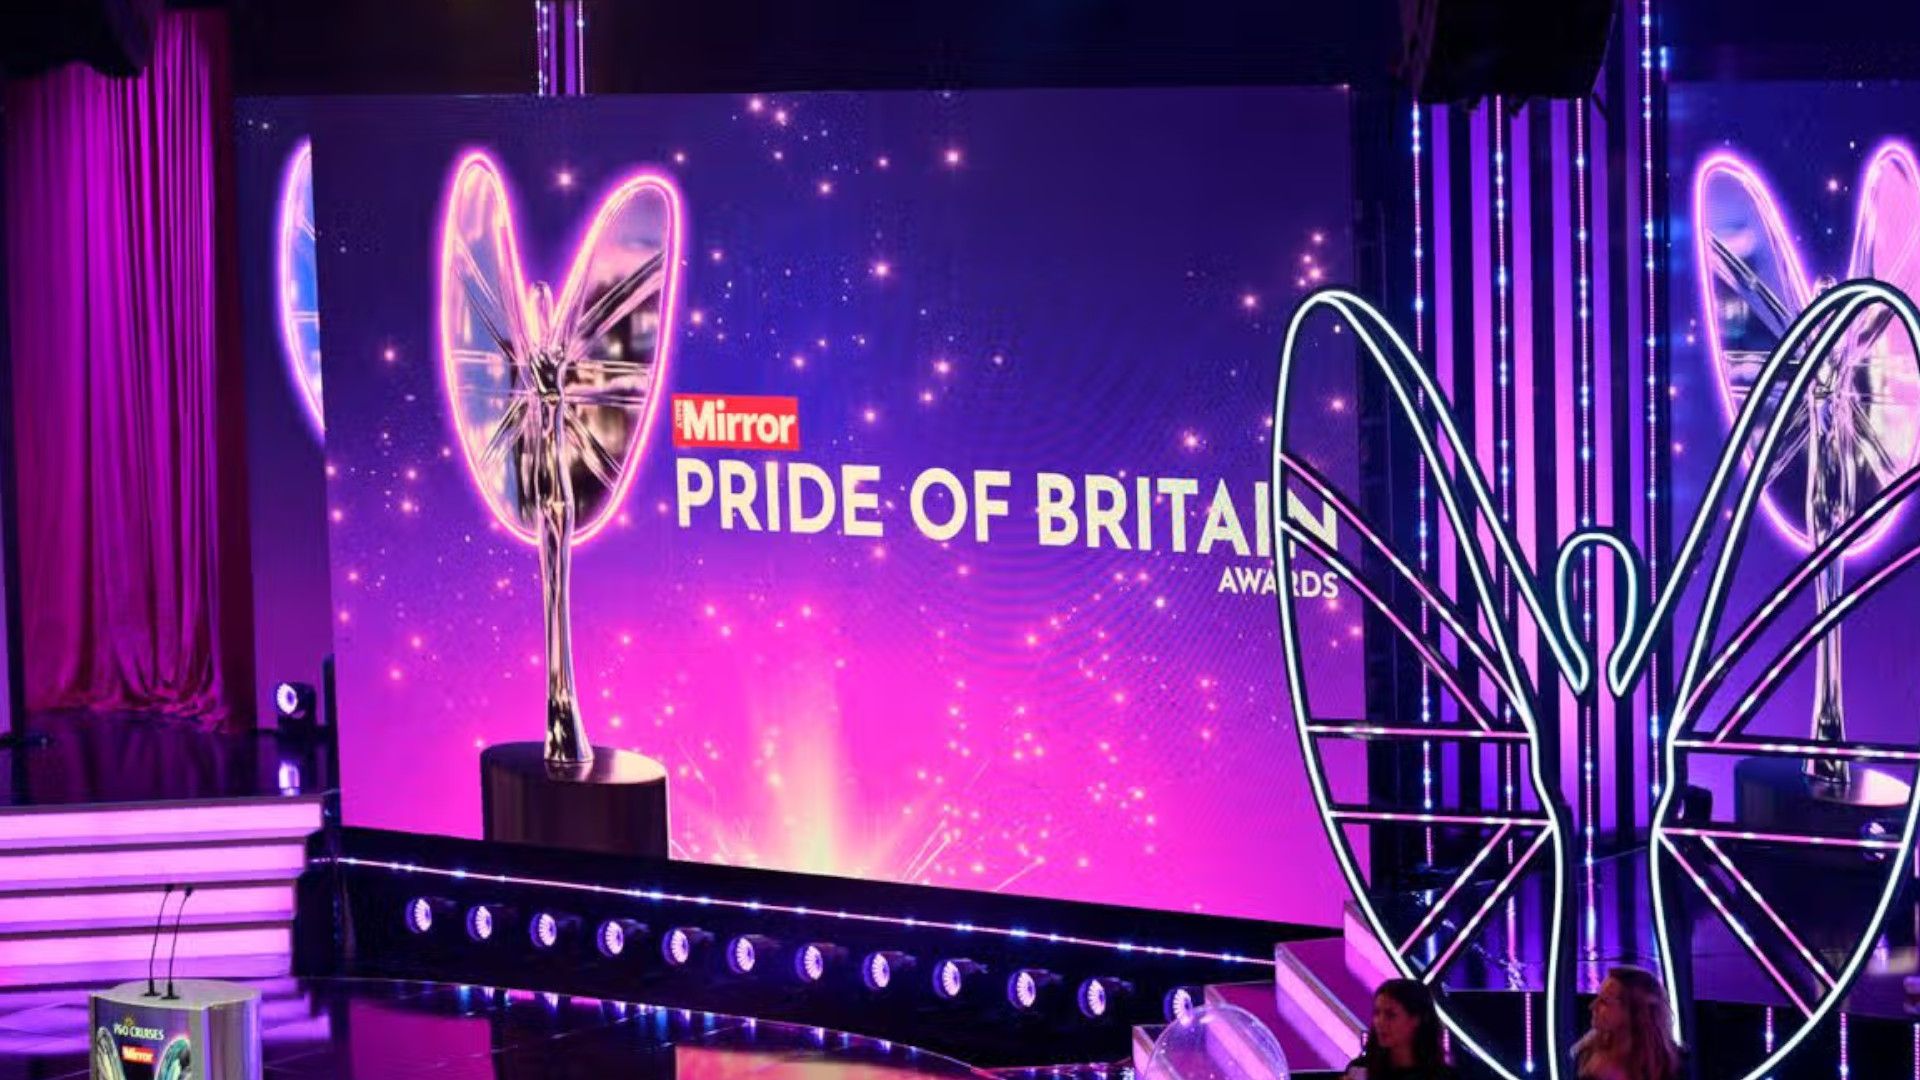
La ceremonia de los Pride of Britain Awards 2026 celebra a personas corrientes que han hecho cosas extraordinarias: desde ayudar a salvar vidas hasta apoyar a sus comunidades y recaudar fondos para causas importantes. Si no asistes al evento en el Grosvenor House Hotel de Londres, podrás seguirlo desde casa este jueves 22 de octubre.

Carol Vorderman y Ashley Banjo presentarán la gala, que contará con invitados como Su Majestad el Rey, Jude Bellingham, Davina McCall y Alan Carr. También habrá actuaciones musicales, entre ellas la del grupo Blue.

## Cómo ver gratis los Pride of Britain Awards 2026

En el Reino Unido, la ceremonia se emitirá gratis por **ITV1** y estará disponible en la plataforma de streaming **ITVX**. La emisión comienza a las **20:00 BST** del jueves 22 de octubre y está prevista hasta las 22:05.

Para verla por internet, visita el sitio web de ITVX o descarga la aplicación para iOS o Android. Tendrás que crear una cuenta gratuita. En el Reino Unido, se requiere una licencia de televisión válida para ver emisiones en directo y determinados contenidos de ITVX.

## Cómo verla desde fuera del Reino Unido

La disponibilidad de la gala puede variar según el país y los derechos de emisión. Si estás de viaje en el extranjero y quieres acceder a tu servicio habitual del Reino Unido, consulta primero las condiciones de ITVX y las normas locales. Una VPN puede ayudar a proteger tu conexión y, en algunos casos, permitir el acceso a servicios disponibles en tu país de origen; sin embargo, su uso debe respetar los términos de la plataforma y la legislación aplicable.

## Algunos de los galardonados de 2026

La ceremonia pone en primer plano a quienes han tenido un impacto excepcional en la vida de otras personas. Entre los galardonados mencionados este año figuran:

– **Andrew Franks, por Valentía Excepcional:** guardia de seguridad voluntario que se enfrentó a un atacante armado con un cuchillo durante un ataque a una sinagoga, dando tiempo a que la congregación se pusiera a salvo.
– **Asif Hasan, por su Trayectoria:** cirujano cardiaco de referencia, reconocido por su contribución a la cirugía y los trasplantes de corazón pediátricos.
– **Barry Walden, Recaudador de Fondos del Año de ITV:** lleva décadas recaudando fondos mediante su pasión por el canto.
– **Brandon Hulcoop, Joven Destacado de King’s Trust:** joven ciego que creó una empresa de productos accesibles para personas con discapacidad visual.
– **Dra. Eleanor Prior, Reconocimiento Especial:** médica de familia que atendió a personas heridas en un grave accidente ferroviario antes de la llegada de los paramédicos y colaboró después con los equipos de emergencia.
– **Elaine Oakley, Premio Inspiración de P&O Cruises:** lleva más de diez años ayudando a jóvenes amputados a través del fútbol.

### Datos esenciales

– **Qué:** The Pride of Britain Awards 2026
– **Cuándo:** jueves 22 de octubre de 2026, de 20:00 a 22:05 BST
– **Dónde verlo en el Reino Unido:** ITV1 e ITVX
– **Precio:** gratis, con cuenta de ITVX para verlo por internet y sujeto a los requisitos de licencia de televisión aplicables

from Latest from TechRadar https://ift.tt/e8a1kJn
via IFTTT IA

Más de 350 extensiones VPN sospechosas apuntan a usuarios rusos en Chrome


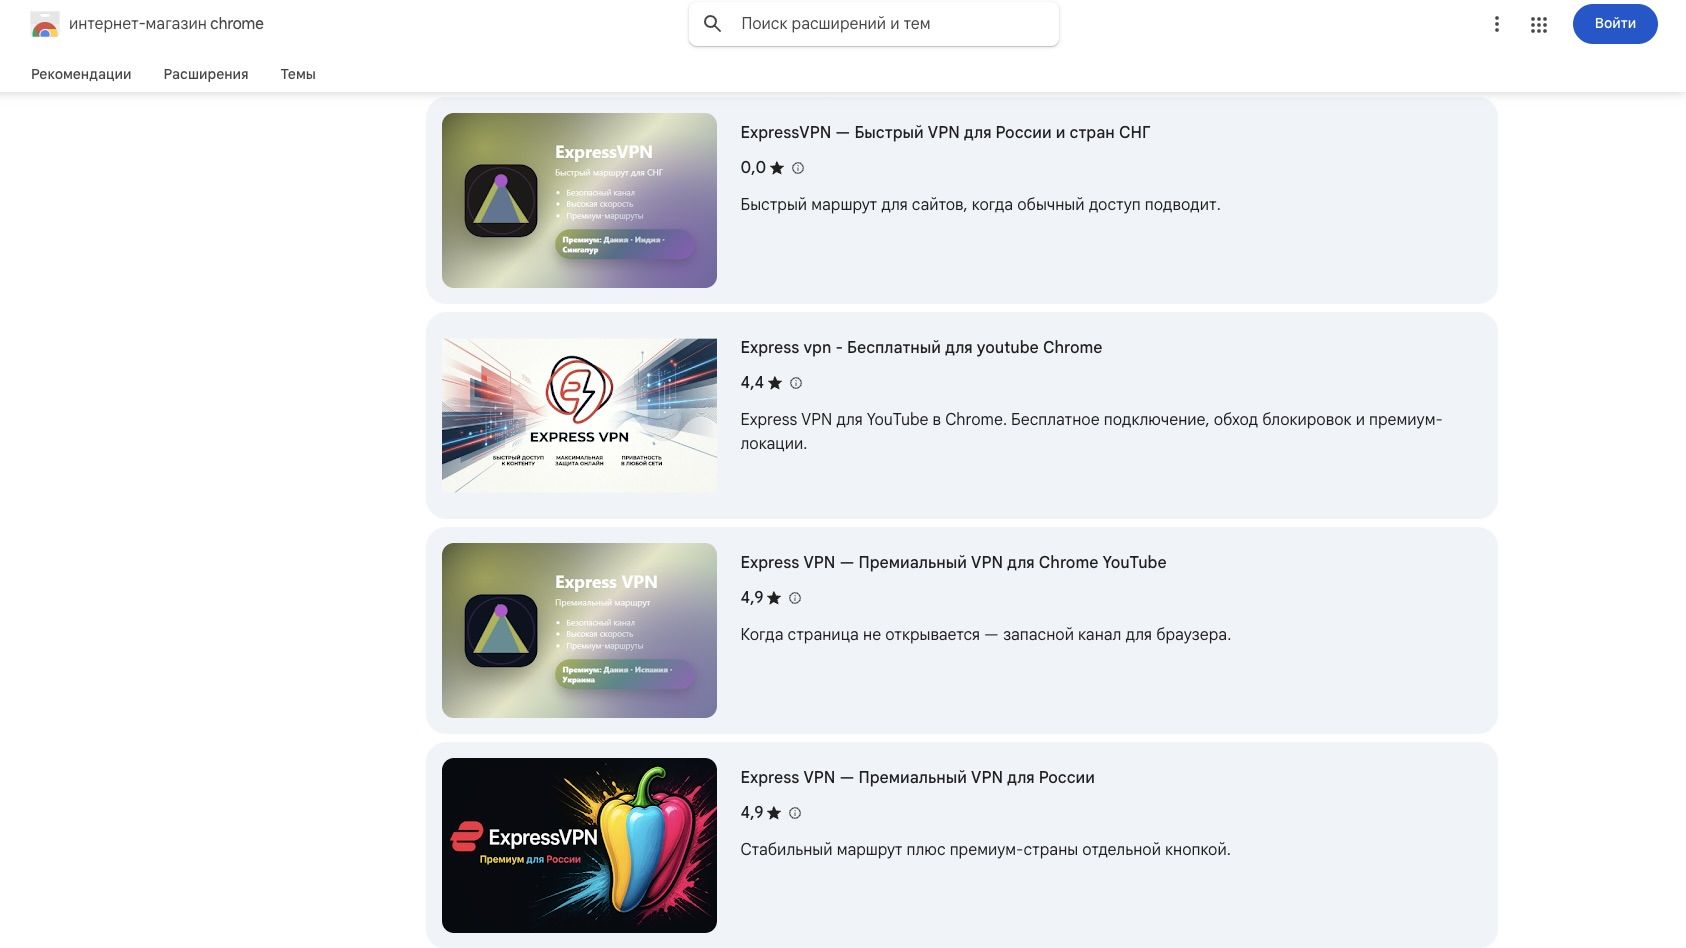
Una investigación de TechRadar identificó 369 extensiones VPN dirigidas a usuarios rusos en Chrome Web Store que presentan señales preocupantes de falta de transparencia. En conjunto, acumulan más de 218.000 usuarios. Algunas, además, imitan nombres de servicios legítimos.

El hallazgo se suma a alertas anteriores de Palo Alto Networks, que este año detectó cientos de extensiones potencialmente peligrosas capaces de interceptar tráfico. En nuestras comprobaciones, 89 de las extensiones señaladas en esa investigación seguían disponibles.

## Una proliferación difícil de frenar

Casi todas las extensiones analizadas utilizan direcciones personales y anónimas de Gmail como contacto del desarrollador, en lugar de datos profesionales. Un grupo reducido de operadores parece gestionar muchas de ellas: solo 70 desarrolladores están vinculados al conjunto identificado, y una misma dirección de correo aparece asociada a 24 aplicaciones.

También hay señales que ponen en duda la fiabilidad de algunas fichas. Cerca de tres cuartas partes alojan sus políticas de privacidad en Telegra.ph, una plataforma que puede dificultar la identificación de sus responsables. Además, el 47 % muestra más reseñas que usuarios, una discrepancia que podría apuntar a manipulación de opiniones.

Más de 120 extensiones utilizan nombres asociados a marcas legítimas. Happ, un cliente de proxy personalizado popular en Rusia, es el nombre más imitado: aparece en más de 15 extensiones. También encontramos siete que suplantan a Windscribe y cinco que se hacen pasar por ExpressVPN.

Ambas empresas dijeron conocer la presencia de imitadores en Chrome Web Store y solicitar a Google que los retire cuando los detectan. Cherlynn Cha, responsable de operaciones de seguridad de ExpressVPN, advirtió que estas copias pueden dar a los usuarios una falsa sensación de protección. La compañía explicó que trabaja con un socio para localizar usos no autorizados de su marca.

La tarea es compleja. Rebecca Rosenberg, responsable de crecimiento de Windscribe, describió la situación como “un juego de golpear topos”: cuando se elimina una copia, aparecen otras. Los datos de la investigación reflejan ese patrón: el número de aplicaciones asociadas a algunos correos cambia a medida que unas desaparecen y otras se publican.

## Por qué una extensión VPN sospechosa supone un riesgo

Una extensión VPN puede solicitar acceso a una gran cantidad de información. Una VPN legítima cifra y redirige la conexión a través de sus servidores, lo que puede mejorar la privacidad. Pero también significa que el usuario deposita su confianza en el proveedor del servicio.

En determinadas circunstancias, el operador podría acceder a datos que normalmente observaría el proveedor de internet, como los sitios visitados, los horarios de conexión o la dirección IP doméstica. Por eso, confiar esa información a un desarrollador anónimo, con una política de privacidad poco clara o inaccesible, puede ser especialmente arriesgado.

No se ha comprobado que todas las extensiones identificadas sean maliciosas. Sin analizar dinámicamente cada una, no es posible determinar cuáles representan un peligro directo y cuáles son simplemente poco profesionales. Sin embargo, la investigación previa de Palo Alto Networks encontró cientos de aplicaciones relacionadas con la interceptación de tráfico y la recopilación de datos.

Entre las extensiones aún disponibles, seis estaban vinculadas a una dirección de correo que Palo Alto había señalado en julio. La empresa advirtió entonces que esas aplicaciones no ofrecían la protección cifrada habitual de servicios VPN reconocidos y que sus responsables podían acceder a las comunicaciones.

Google no había respondido a las solicitudes de comentarios al cierre de la investigación. TechRadar compartió con la empresa la lista completa de extensiones y dijo que seguiría comprobando su disponibilidad. Windscribe pidió a Google que refuerce la protección de los usuarios, mientras que ExpressVPN se mostró a favor de una verificación más estricta para las herramientas de privacidad y seguridad.

## Por qué estas extensiones apuntan a Rusia

Desde la invasión a gran escala de Ucrania en 2022, las autoridades rusas han intensificado las restricciones a la libertad digital. En el país se han bloqueado miles de sitios, incluidos medios internacionales, redes sociales y plataformas de videojuegos. Como resultado, las VPN se han convertido en una herramienta importante para muchas personas, mientras el acceso a estos servicios también está sujeto a mayores restricciones.

En ese contexto, algunas personas pueden intentar sacar provecho de la demanda con productos baratos, mal diseñados o falsos, que podrían recopilar datos para venderlos a anunciantes. También existe el riesgo de que actores maliciosos creen extensiones para vigilar la actividad de navegación. No hay pruebas de que las aplicaciones encontradas estén vinculadas a las autoridades rusas, pero el contexto de vigilancia y las restricciones de internet hacen recomendable extremar las precauciones.

## Cómo elegir una extensión VPN con más seguridad

Antes de instalar una extensión, conviene seguir algunas pautas:

– Comprueba el nombre del desarrollador y su sitio web oficial.
– Lee la política de privacidad y verifica que sea accesible, detallada y pertinente para la aplicación.
– Si ya sabes qué servicio quieres usar, accede a él desde la web oficial del proveedor.
– Busca la insignia “Editor establecido” en Chrome Web Store, aunque no la consideres una garantía absoluta.
– Desconfía de permisos que no parezcan necesarios, como el acceso a la geolocalización.

Ten en cuenta, además, que una extensión VPN normalmente protege la actividad realizada dentro del navegador, no la de otras aplicaciones del dispositivo. Cuando sea posible, considera un servicio VPN de buena reputación que ofrezca protección para todo el dispositivo.

También es prudente desconfiar de las VPN gratuitas si no explican con claridad cómo financian el servicio. Mantener una red VPN tiene costes, y si no está claro de dónde proceden los ingresos, tus datos podrían formar parte del modelo de negocio.

## Cómo se realizó la investigación

El equipo recopiló datos mediante distintas fuentes, principalmente una herramienta propia de rastreo web que identificó extensiones VPN de Chrome dirigidas a usuarios rusohablantes. Se reunieron datos como el número de usuarios, las direcciones de contacto de los desarrolladores y los enlaces a las políticas de privacidad.

Después se excluyeron proveedores corporativos legítimos y verificados. Las extensiones restantes se examinaron en busca de indicios de poca fiabilidad, como el uso de correos personales, políticas de privacidad poco profesionales o la imitación de marcas conocidas. Por último, los resultados se compararon con el análisis de inteligencia de amenazas publicado por Unit 42, de Palo Alto Networks.

Los datos y las cifras de usuarios corresponden al 12 de octubre de 2026. La disponibilidad de las extensiones puede cambiar: algunas se retiran y otras aparecen. Por ello, las conclusiones describen el estado observado en esa fecha y no garantizan que las mismas aplicaciones sigan disponibles.

from Latest from TechRadar https://ift.tt/rda86CB
via IFTTT IA
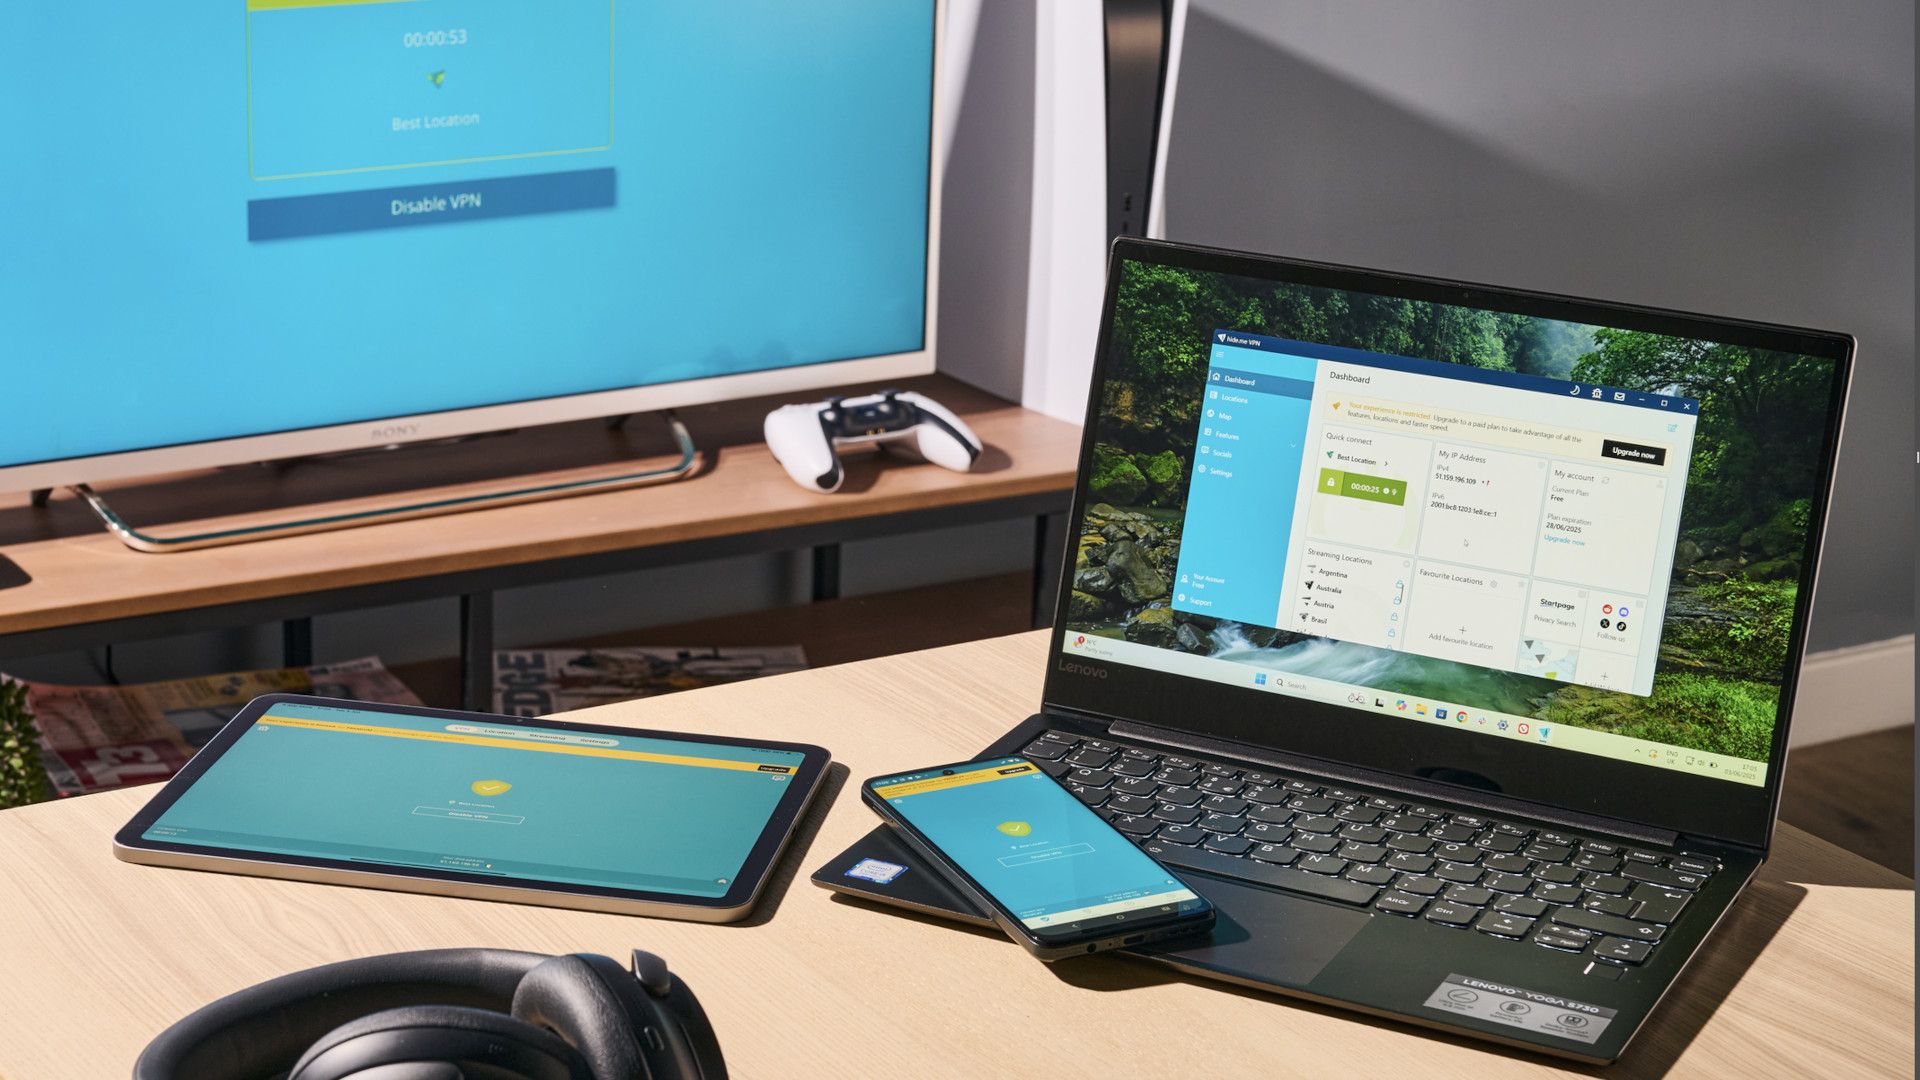
Hide.me VPN renueva sus aplicaciones Android y lleva SmartGuard a Android TV


Hide.me VPN ha lanzado una importante actualización para sus aplicaciones de Android, con un panel rediseñado para móviles y Android TV, nuevas herramientas de seguridad para la pantalla grande y mejoras destinadas a ofrecer conexiones más estables y rápidas.

El nuevo panel facilita la navegación por los ajustes de conexión y la búsqueda de servidores. Además, incorpora indicadores de velocidad que permiten comparar opciones de un vistazo y elegir un servidor con mayor facilidad.

## SmartGuard llega a Android TV

Una de las principales novedades es la incorporación de SmartGuard a la aplicación para Android TV. Esta función está diseñada para bloquear anuncios intrusivos, detener rastreadores y ayudar a evitar sitios web maliciosos.

La función puede resultar especialmente útil en televisores inteligentes y dispositivos de streaming, donde el seguimiento de la actividad y la publicidad personalizada pueden afectar a la experiencia de uso. Con SmartGuard, los usuarios de Android TV acceden a herramientas de protección que ya estaban disponibles en otras plataformas de Hide.me.

## Mejoras para WireGuard y SSTP

La actualización también incluye ajustes técnicos para mejorar la estabilidad de la conexión. Quienes utilicen WireGuard se beneficiarán de mejoras de estabilidad y optimizaciones de MTU, diseñadas para ayudar a mantener una conexión fiable, incluso cuando la red es inestable o se cambia entre Wi-Fi y datos móviles.

Por su parte, el protocolo SSTP ahora incorpora compatibilidad con nombres de host y direcciones IPv6 globales. La aplicación también añade compatibilidad con el idioma coreano.

## Cómo obtener la actualización

Si ya tienes Hide.me instalado en un móvil, una tableta o un dispositivo Android TV, la actualización debería llegar automáticamente, según la configuración de actualizaciones de tu dispositivo. También puedes buscar la versión más reciente en Google Play.

Hide.me ofrece un plan gratuito que permite probar el servicio sin proporcionar los datos de una tarjeta de crédito. Como con cualquier VPN, conviene revisar las condiciones y características del plan para comprobar que se ajustan a tus necesidades.

from Latest from TechRadar https://ift.tt/qW7A21f
via IFTTT IA

La brecha entre la inversión en IA y la productividad de los trabajadores


Las empresas están invirtiendo cada vez más en inteligencia artificial y otras tecnologías laborales, pero esas inversiones no siempre se traducen en una mejor experiencia para quienes las utilizan. Un nuevo informe de Ricoh revela una marcada diferencia entre la percepción de los responsables empresariales y la de los trabajadores.

El 91 % de los responsables de tomar decisiones considera que sus inversiones en IA están generando el valor esperado. Sin embargo, el 53 % de los trabajadores afirma que estas herramientas provocan fricciones o añaden tareas, y el 55 % señala que el tiempo dedicado a lidiar con tecnología deficiente interfiere con su productividad.

## La tecnología no siempre responde a las necesidades del equipo

El estudio analizó cuatro categorías de tecnología laboral: herramientas de IA, comunicación y colaboración, acceso a datos y gestión de flujos de trabajo. Entre ellas, la IA fue la que mostró el menor impacto percibido en la productividad.

La desconexión entre sistemas también preocupa a los empleados. Aunque el 90 % de los responsables empresariales se muestra optimista respecto a la integración de sus herramientas y sistemas, el 76 % de los trabajadores pide que estos funcionen mejor en conjunto.

Amy Loomis, vicepresidenta del grupo de soluciones para el entorno laboral de IDC, señaló que la fragmentación de la tecnología, los datos y los flujos de trabajo genera complejidad evitable, que a menudo recae en los propios empleados.

## Los equipos híbridos afrontan más obstáculos

Las dificultades de colaboración varían según el modelo de trabajo. El 14 % de quienes trabajan desde casa y el 16 % de quienes acuden a la oficina afirman tener problemas para colaborar. Entre los trabajadores híbridos, la proporción asciende al 25 %. La necesidad de alternar entre distintos entornos puede hacer más evidente la falta de conexión entre sistemas y herramientas.

Cuando las soluciones oficiales no satisfacen sus necesidades, algunos empleados buscan alternativas. Según el informe, el 45 % utiliza herramientas no aprobadas, incluida la IA en la sombra, al menos una vez al mes. Esta práctica puede dificultar la supervisión y la gestión de riesgos por parte de las empresas.

## La adopción importa tanto como la inversión

El informe apunta a otra causa posible de esta brecha: el 81 % de los responsables consultados reconoce que sus organizaciones incorporan nuevas tecnologías más rápido de lo que apoyan su adopción por parte de los trabajadores.

Bob Lamendola, director de servicios digitales y prestación de servicios de Ricoh North America, sostiene que las organizaciones deberían coordinar mejor la tecnología, la información y los flujos de trabajo que ya utilizan. También propone evaluar con cuidado dónde pueden aportar valor herramientas nuevas, como la IA, en lugar de adoptarlas sin una necesidad clara.

El mensaje para las empresas es directo: invertir en tecnología no basta. Para mejorar la productividad, las herramientas deben integrarse en los procesos cotidianos, responder a las necesidades de los equipos y contar con capacitación y apoyo adecuados. La experiencia de los trabajadores será una medida clave para determinar si la inversión está dando resultado.

from Latest from TechRadar https://ift.tt/JxoqP6Y
via IFTTT IA

El próximo Mass Effect prometía una libertad de elección sin precedentes, según un veterano de BioWare


El próximo juego de Mass Effect, ya cancelado, aspiraba a ofrecer un nivel de autonomía y capacidad de elección que ningún otro título había alcanzado, según Tony de Waal, antiguo supervisor cinematográfico de BioWare. El desarrollador también explicó que el equipo tomó nota de los avances de Baldur’s Gate 3 y Cyberpunk 2077 mientras buscaba llevar la saga a una nueva etapa sin alejarse de la trilogía original.

De Waal compartió estos detalles en LinkedIn tras conocerse los planes de reestructuración de Electronic Arts, que incluyen el cierre de BioWare y la cancelación del proyecto. El veterano afirmó que formó parte del reducido grupo que permaneció en el estudio para comenzar a trabajar en el nuevo Mass Effect. Según su publicación, alrededor de 50 personas fueron despedidas de BioWare.

«Creo que estábamos creando algo especial: un nivel de autonomía y elección que ningún otro juego ha podido igualar», escribió. También señaló que el equipo observó lo que Larian Studios y CD Projekt ofrecían con sus trabajos más recientes y comenzó a explorar cómo llevar Mass Effect al siguiente nivel, manteniéndose fiel a la trilogía.

De Waal inició su carrera en BioWare hace más de 29 años. Se marchó después del lanzamiento de Mass Effect 2 y volvió al estudio en 2021 para contribuir a encauzar y terminar Dragon Age: The Veilguard. Describió el trabajo en esa entrega como «un esfuerzo hercúleo» que puso a prueba incluso su reconocida ética de trabajo, aunque dijo sentirse orgulloso del acabado que el equipo logró con el motor Frostbite.

El desarrollador también destacó la complejidad técnica de las escenas cinematográficas de The Veilguard. Hacer que el personaje del jugador funcionara de forma coherente a lo largo de más de tres horas de secuencias y gestionar las numerosas variables presentes, especialmente hacia el final del juego, exigió un trabajo considerable, explicó.

Sobre el proyecto cancelado de Mass Effect, De Waal expresó su tristeza porque los seguidores no podrán conocer lo que el equipo estaba preparando. También lamentó la situación de sus compañeros, a quienes describió como un grupo pequeño y talentoso que trabajaba por encima de sus posibilidades para crear algo especial.

EA anunció recortes que afectan a unos 400 puestos de trabajo en distintas áreas de la compañía, incluidos alrededor de 50 en BioWare. De Waal aprovechó su mensaje para reconocer a quienes permanecieron en el estudio hasta el final y señalar que está buscando una nueva oportunidad profesional. Con casi tres décadas de experiencia, ofrece conocimientos en producción cinematográfica, integración entre jugabilidad y secuencias, herramientas técnicas y narrativas complejas.

from Latest from TechRadar https://ift.tt/9fVaUAx
via IFTTT IA

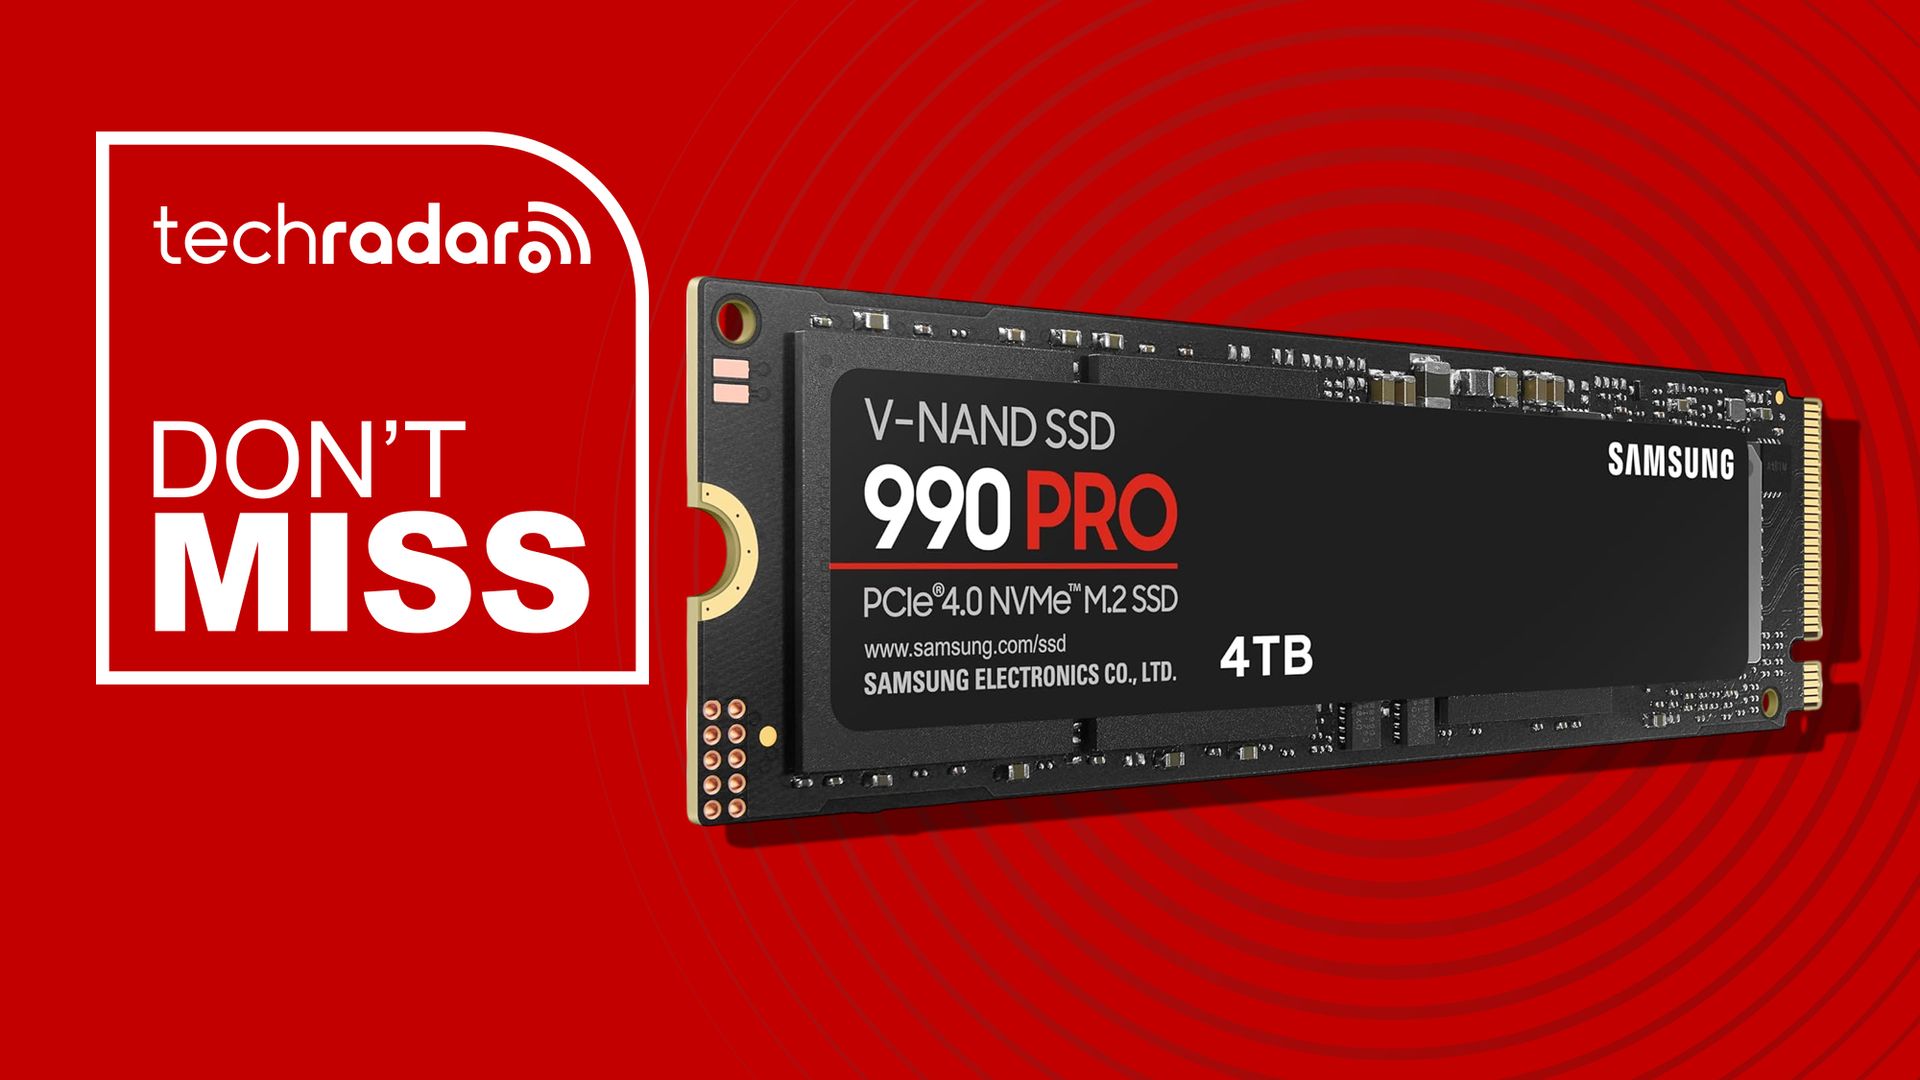
El Samsung 990 Pro de 4 TB baja a 799,90 dólares en Amazon


El Samsung 990 Pro es una unidad SSD de alto rendimiento que obtuvo cinco estrellas en nuestras pruebas y recibió el reconocimiento Best-in-Class. Alcanza velocidades de lectura secuencial de hasta 7.450 MB/s y de escritura de hasta 6.900 MB/s, características que la convierten en una opción excelente para transferir archivos grandes y afrontar tareas de almacenamiento exigentes.

Ahora, el modelo de 4 TB está disponible en Amazon por 799,90 dólares, frente a su precio habitual de 1.099,99 dólares. Con 4 TB de capacidad y velocidades propias de una de las unidades PCIe 4.0 más rápidas, ofrece amplio espacio para archivos pesados, aplicaciones exigentes y proyectos profesionales.

**Ideal para:** profesionales que necesitan mucho almacenamiento interno veloz, especialmente quienes trabajan con vídeo de alta resolución, grandes conjuntos de datos o proyectos creativos complejos.

**Lo que más nos gusta:** en nuestras pruebas, el 990 Pro ofreció el rendimiento de lectura y escritura más rápido entre las unidades SSD PCIe 4.0 que hemos analizado.

## La oferta destacada de Samsung

**Samsung 990 Pro de 4 TB: 799,90 dólares, antes 1.099,99 dólares**

[Consultar la oferta en Amazon](https://ift.tt/GevzAoL)

Esta unidad SSD NVMe PCIe 4.0 tiene formato M.2 2280, velocidades secuenciales de hasta 7.450 MB/s en lectura y 6.900 MB/s en escritura, y una garantía limitada de cinco años.

## Por qué la recomendamos

En su análisis de cinco estrellas del Samsung 990 Pro, nuestro especialista John lo describió como «una unidad SSD M.2 absolutamente sobresaliente tanto para profesionales como para jugadores». También destacó que combina capacidades generosas con un rendimiento de lectura y escritura líder entre las unidades PCIe 4.0 que hemos probado.

Su velocidad puede ayudar a cargar antes los recursos de proyectos grandes, reducir los tiempos de carga de los juegos y agilizar tanto el inicio de aplicaciones como las operaciones intensivas con archivos.

El rendimiento aleatorio alcanza hasta 1,6 millones de IOPS en lectura y 1,55 millones de IOPS en escritura. La unidad incorpora memoria flash Samsung V-NAND TLC, un controlador de la propia marca y 4 GB de caché LPDDR4 DRAM. La DRAM dedicada ayuda al controlador a gestionar los datos con eficiencia, sobre todo en cargas de trabajo exigentes.

El modelo de 4 TB cuenta con una garantía limitada de cinco años y una resistencia nominal de 2.400 TB escritos (TBW), una cifra adecuada para una unidad destinada a gestionar grandes volúmenes de datos.

## Precio y valor histórico

El precio habitual del Samsung 990 Pro de 4 TB en Amazon es de 1.099,99 dólares. Con el descuento actual, cuesta 799,90 dólares: un ahorro de 300,09 dólares frente al precio habitual. No obstante, no es su precio más bajo registrado; durante las ofertas de Black Friday de 2023 llegó a costar 249,99 dólares.

## ¿Deberías comprarlo?

**Compra el Samsung 990 Pro de 4 TB si…** necesitas 4 TB de almacenamiento NVMe rápido, trabajas habitualmente con archivos grandes y tu equipo es compatible con PCIe 4.0 para aprovechar su rendimiento.

**Busca otra opción si…** priorizas el almacenamiento económico, no sueles ejecutar aplicaciones exigentes o estás montando un equipo PCIe 5.0 y prefieres explorar unidades de nueva generación.

## Otras ofertas de SSD Samsung

– **Samsung 990 de 2 TB:** una alternativa sólida para la mayoría de usuarios que no necesitan la velocidad y capacidad del modelo Pro. Ofrece conectividad NVMe PCIe 4.0, lecturas secuenciales de hasta 7.250 MB/s, escrituras de hasta 6.450 MB/s, cifrado por hardware y software de gestión. [Consultar en Amazon](https://ift.tt/YjTDA2S).
– **Samsung 9100 Pro de 4 TB:** una opción PCIe 5.0 para quienes buscan velocidades de nivel profesional. Alcanza hasta 14.700 MB/s de lectura y ofrece cifrado por hardware, control térmico y compatibilidad con Magician Software. [Consultar en Amazon](https://ift.tt/yxntqSR).

Los precios y la disponibilidad pueden cambiar. Consulta las condiciones vigentes en la tienda antes de comprar.

from Latest from TechRadar https://ift.tt/NwWPB1I
via IFTTT IA

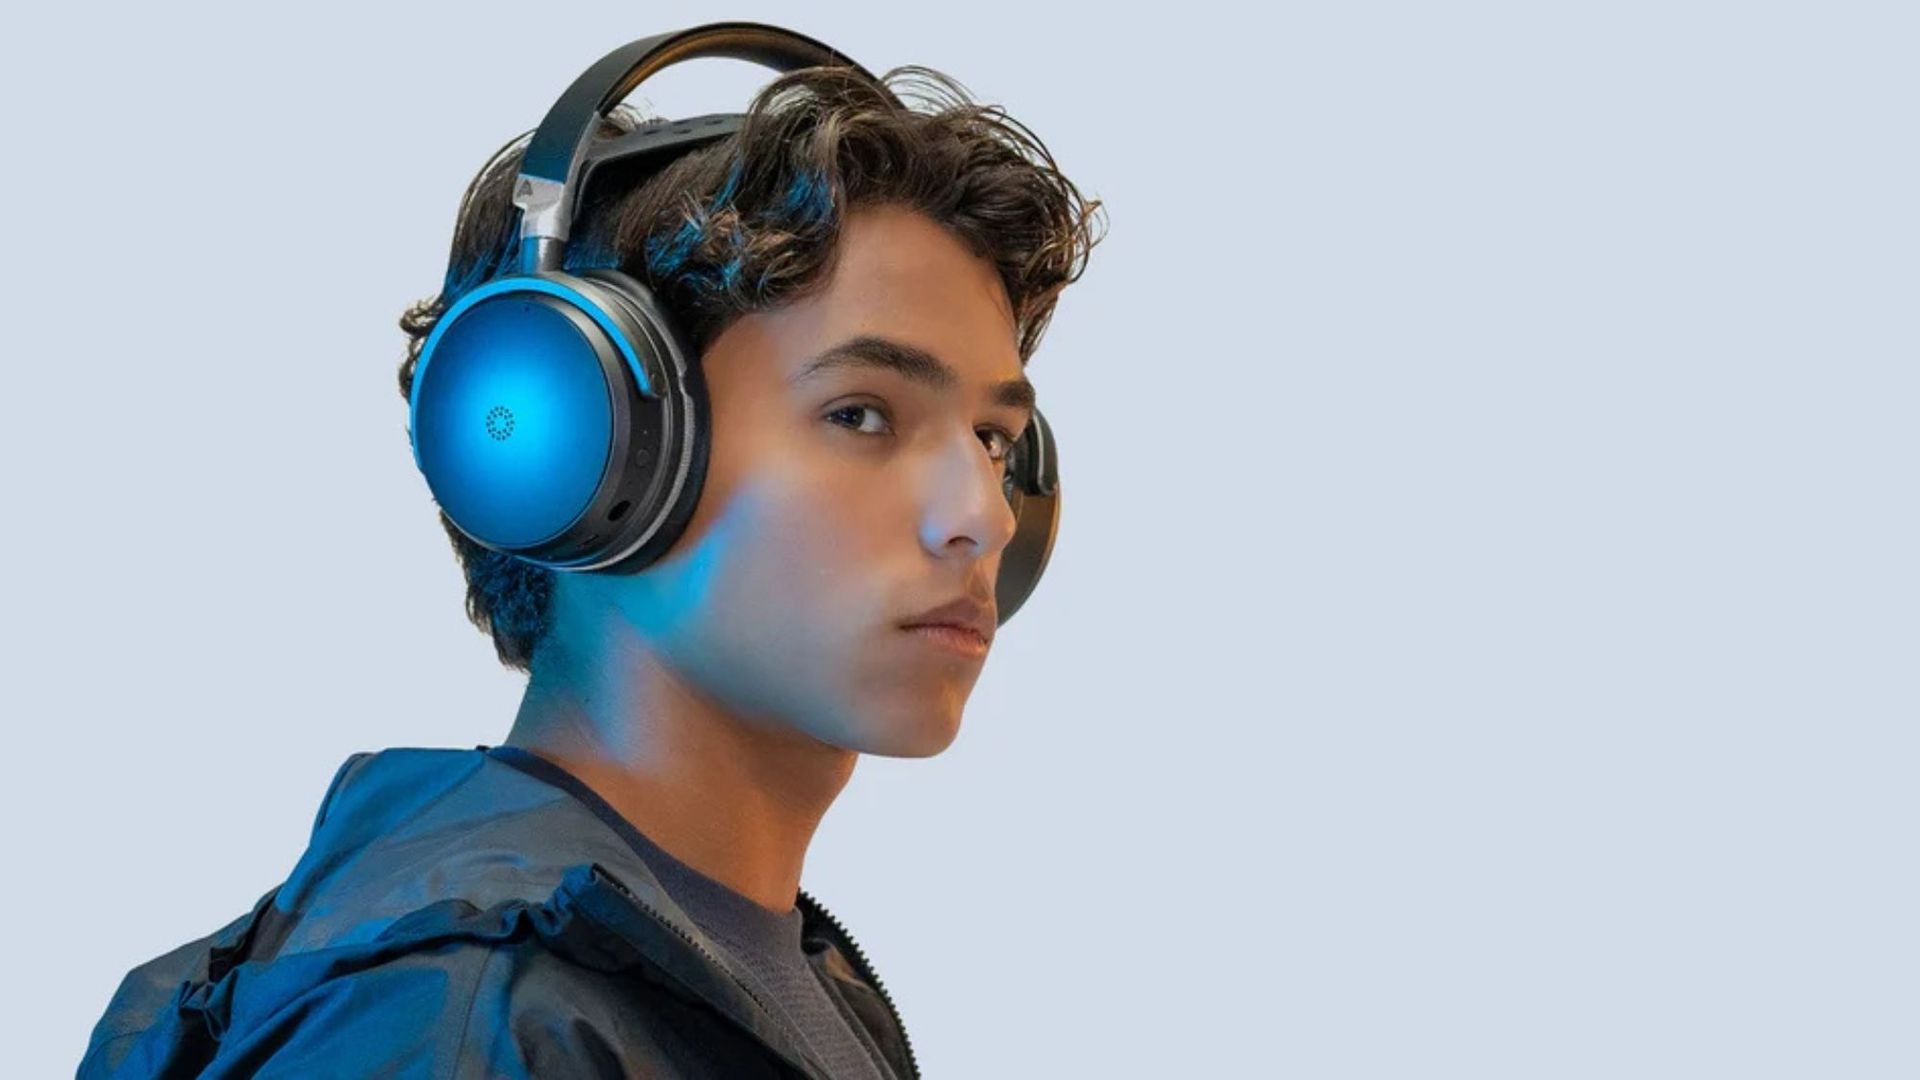
Audeze y Audiokinetic integran seguimiento de movimiento de cabeza en Wwise


Audeze y Audiokinetic anunciaron una colaboración para incorporar compatibilidad nativa con seguimiento de movimiento de cabeza en Wwise mediante los auriculares gaming Audeze Maxwell 2 ANC. La integración busca ampliar las posibilidades de creación de audio espacial para desarrolladores de videojuegos y facilitar la supervisión de mezclas inmersivas desde la propia herramienta de Audiokinetic.

El Maxwell 2 ANC incluye una tecnología de seguimiento de cabeza en tiempo real y autocalibrable. Al integrarse directamente con Wwise, permitirá a diseñadores de sonido y desarrolladores ubicar y evaluar audio 3D con mayor precisión mediante una configuración sencilla, sin necesidad de instalar software externo.

Para empezar, basta con conectar los auriculares a través de USB-C o del dongle inalámbrico USB-C de baja latencia y supervisar el audio directamente en Wwise. Según Audeze, la integración puede utilizarse en distintos flujos de trabajo, desde la emulación de realidad virtual y la binauralización Tempest 3D AudioTech hasta configuraciones de altavoces no convencionales para experiencias de entretenimiento basadas en ubicaciones específicas (LBE), mediante AK Custom Panner.

Sankar Thiagasamudram, director ejecutivo de Audeze, señaló que la integración nativa del seguimiento de cabeza del Maxwell 2 ANC en Wwise reduce las barreras entre la intención creativa y su ejecución espacial. También destacó que los desarrolladores contarán con un sistema portátil de referencia para ubicar, probar y mezclar audio 3D en distintos entornos.

La integración permitirá aprovechar el seguimiento de cabeza por hardware y de baja latencia de los auriculares. El Maxwell 2 ANC también incorpora transductores magnéticos planares de 90 mm y tecnologías acústicas Uniforce, Fluxor, Fazor y SLAM, además de cancelación activa de ruido (ANC), diseñada para mantener una respuesta de frecuencia constante.

Martin Dufour, director de tecnología de Audiokinetic, afirmó que la colaboración abre nuevas posibilidades creativas y facilita la implementación de audio espacial más vívido para mejorar la inmersión de los jugadores.

Con esta iniciativa, Audeze y Audiokinetic buscan ofrecer a los creadores herramientas más accesibles para diseñar y evaluar experiencias sonoras espaciales directamente en sus flujos de trabajo habituales.

from Latest from TechRadar https://ift.tt/CnONDGL
via IFTTT IA

PHP2Shell: qué es la vulnerabilidad y qué debes saber al navegar


PHP2Shell es una vulnerabilidad grave que afecta al lenguaje PHP, utilizado para desarrollar una gran cantidad de sitios web y aplicaciones. El problema ha generado preocupación porque, si un servidor no está protegido, un atacante podría ejecutar código malicioso y tomar el control del sistema.

A continuación, repasamos qué implica esta amenaza, qué medidas se han puesto en marcha y qué pueden hacer tanto los propietarios de sitios web como quienes simplemente navegan por Internet.

## ¿Qué es PHP2Shell?

PHP2Shell es el nombre asociado a dos vulnerabilidades de memoria identificadas como CVE-2026-109618 y CVE-2026-109619. PHP es una tecnología muy extendida y está presente en plataformas y sistemas de gestión de contenidos como WordPress, Drupal y Joomla. Por eso, un fallo en el propio lenguaje puede tener un alcance potencialmente amplio.

Las vulnerabilidades, calificadas con una gravedad de 9,2 sobre 10, podrían permitir la ejecución remota de código en servidores afectados. En términos sencillos, un atacante podría enviar solicitudes preparadas para aprovechar el fallo y ejecutar instrucciones en el servidor sin autorización.

## ¿Qué podría hacer un atacante?

Si el ataque tiene éxito, el intruso podría instalar herramientas maliciosas, como una web shell, y obtener control sobre el servidor vulnerable. Desde allí, podría alterar el contenido de un sitio, acceder a información o redirigir a los visitantes a páginas fraudulentas. En algunos casos, una redirección o descarga inesperada podría exponer a los usuarios a intentos de phishing o malware.

El impacto depende de cada sistema y de cómo esté configurado. La vulnerabilidad afecta al servidor que ejecuta PHP; no es, por sí misma, un fallo del navegador web.

## ¿Se ha explotado PHP2Shell?

Sí. Se informaron intentos de explotación antes de la divulgación pública oficial. Amazon Threat Intelligence indicó que observó actividad desde el 17 de octubre y posteriormente advirtió que la vulnerabilidad estaba siendo explotada de forma extendida. También se reportaron ataques tempranos mientras el equipo de PHP preparaba las correcciones.

La información sobre los fallos se filtró antes del anuncio previsto, lo que dio a los administradores menos tiempo del esperado para prepararse. Este tipo de adelanto puede acelerar la actividad de los atacantes, que buscan aprovechar los servidores todavía sin actualizar.

## ¿Ya existe una solución?

El equipo de PHP publicó actualizaciones de seguridad para las ramas compatibles. Las versiones corregidas indicadas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Para los responsables de sitios web, disponer de una corrección no basta: deben instalarla y comprobar que el servidor realmente ejecuta una versión protegida.

Si administras un sitio —incluido uno basado en WordPress—, consulta con tu proveedor de alojamiento o con el equipo técnico responsable para confirmar la versión de PHP y aplicar la actualización cuanto antes. Las ramas antiguas que ya no reciben soporte, como PHP 8.1 y anteriores, no obtendrán estas correcciones de la misma manera. En esos casos, es necesario actualizar a una versión compatible y protegida, o aplicar las medidas temporales recomendadas por las autoridades y especialistas.

## ¿Qué significa para quienes navegan por Internet?

Si solo visitas sitios web, no tienes que instalar un parche en tu navegador: la corrección corresponde a los propietarios y proveedores de los servidores. Aun así, ningún sitio puede considerarse totalmente seguro sin conocer si su administrador aplicó la actualización.

Es posible que algunos sitios estén temporalmente fuera de servicio mientras realizan tareas de mantenimiento. También conviene mantener las precauciones habituales: desconfía de redirecciones repentinas, ventanas o descargas inesperadas y páginas que parezcan sospechosas. Si algo no encaja, cierra la página y no vuelvas a abrirla. Si se inició una descarga inesperada, elimínala sin ejecutarla y considera realizar un análisis con un producto de seguridad actualizado.

## ¿La inteligencia artificial es responsable?

No. La inteligencia artificial no causó PHP2Shell. Sin embargo, puede facilitar que algunos atacantes conviertan información técnica sobre una vulnerabilidad en herramientas de explotación. Según Amazon Threat Intelligence, el análisis asistido por IA podría reducir el tiempo y los conocimientos necesarios para adaptar un ataque después de que se divulgue un fallo o una corrección.

La IA también se emplea en tareas defensivas, pero la rapidez con la que se pueden desarrollar ataques refuerza una conclusión importante: los administradores deben instalar las actualizaciones de seguridad sin demora, y los usuarios deben mantener hábitos prudentes al navegar.

## En resumen

PHP2Shell es una amenaza seria para servidores que ejecutan versiones vulnerables de PHP, y ya se han observado intentos de explotación. Las actualizaciones de seguridad están disponibles para las ramas compatibles, pero la protección depende de que cada administrador las aplique. Para la mayoría de las personas que navegan, no se requiere una acción técnica específica: basta con seguir las medidas básicas de seguridad y actuar con cautela ante comportamientos inesperados en un sitio web.

from Latest from TechRadar https://ift.tt/PLDjFiu
via IFTTT IA

Cómo ver *Stacey Dooley: Down the K Hole* en línea y en televisión


El documental *Stacey Dooley: Down the K Hole* sigue a jóvenes que reciben tratamiento por adicción a la ketamina en un centro de rehabilitación de Stockport. Durante cinco meses, Stacey Dooley conoce a personas en distintas etapas de su recuperación y examina tanto las consecuencias del consumo —incluido el daño grave que puede sufrir la vejiga— como los factores que pueden atraer a los jóvenes a esta droga.

La producción, de 59 minutos, está disponible gratis en el Reino Unido a través de BBC iPlayer. Para acceder al servicio se necesita una cuenta con un código postal británico y una licencia de televisión válida. El documental también se emitió en BBC Three y BBC One Northern Ireland.

**Disponibilidad fuera del Reino Unido**

Por el momento, el documental no está disponible en los servicios de televisión o streaming de Estados Unidos, Canadá ni Australia. Si resides en el Reino Unido y viajas al extranjero, es posible que no puedas acceder a BBC iPlayer debido a las restricciones geográficas. Un servicio VPN puede ayudar a conectarte a una ubicación del Reino Unido, pero su uso debe cumplir las condiciones de BBC iPlayer y la legislación aplicable. No garantiza el acceso y no sustituye los requisitos de cuenta o licencia del servicio.

**Otros documentales de Stacey Dooley**

Entre los títulos mencionados en la programación y la información disponible figuran *Fallen Women*, sobre investigaciones de muertes de mujeres tras caídas; *Stacey Dooley Sleeps Over*, una serie en la que convive brevemente con familias y personas de estilos de vida poco convencionales; y *Death in the Barracks*, que aborda la respuesta del Ejército británico a denuncias de acoso y agresión sexual. *Stacey Dooley Cleans Up*, centrado en la basura y los vertidos ilegales en el Reino Unido, está previsto para 2027.

*Down the K Hole* ofrece una mirada a las consecuencias de la adicción y a las experiencias de quienes buscan recuperarse. Para consultar su disponibilidad actual, visita BBC iPlayer y revisa las condiciones de acceso antes de reproducirlo.

from Latest from TechRadar https://ift.tt/UMhdcJA
via IFTTT IA

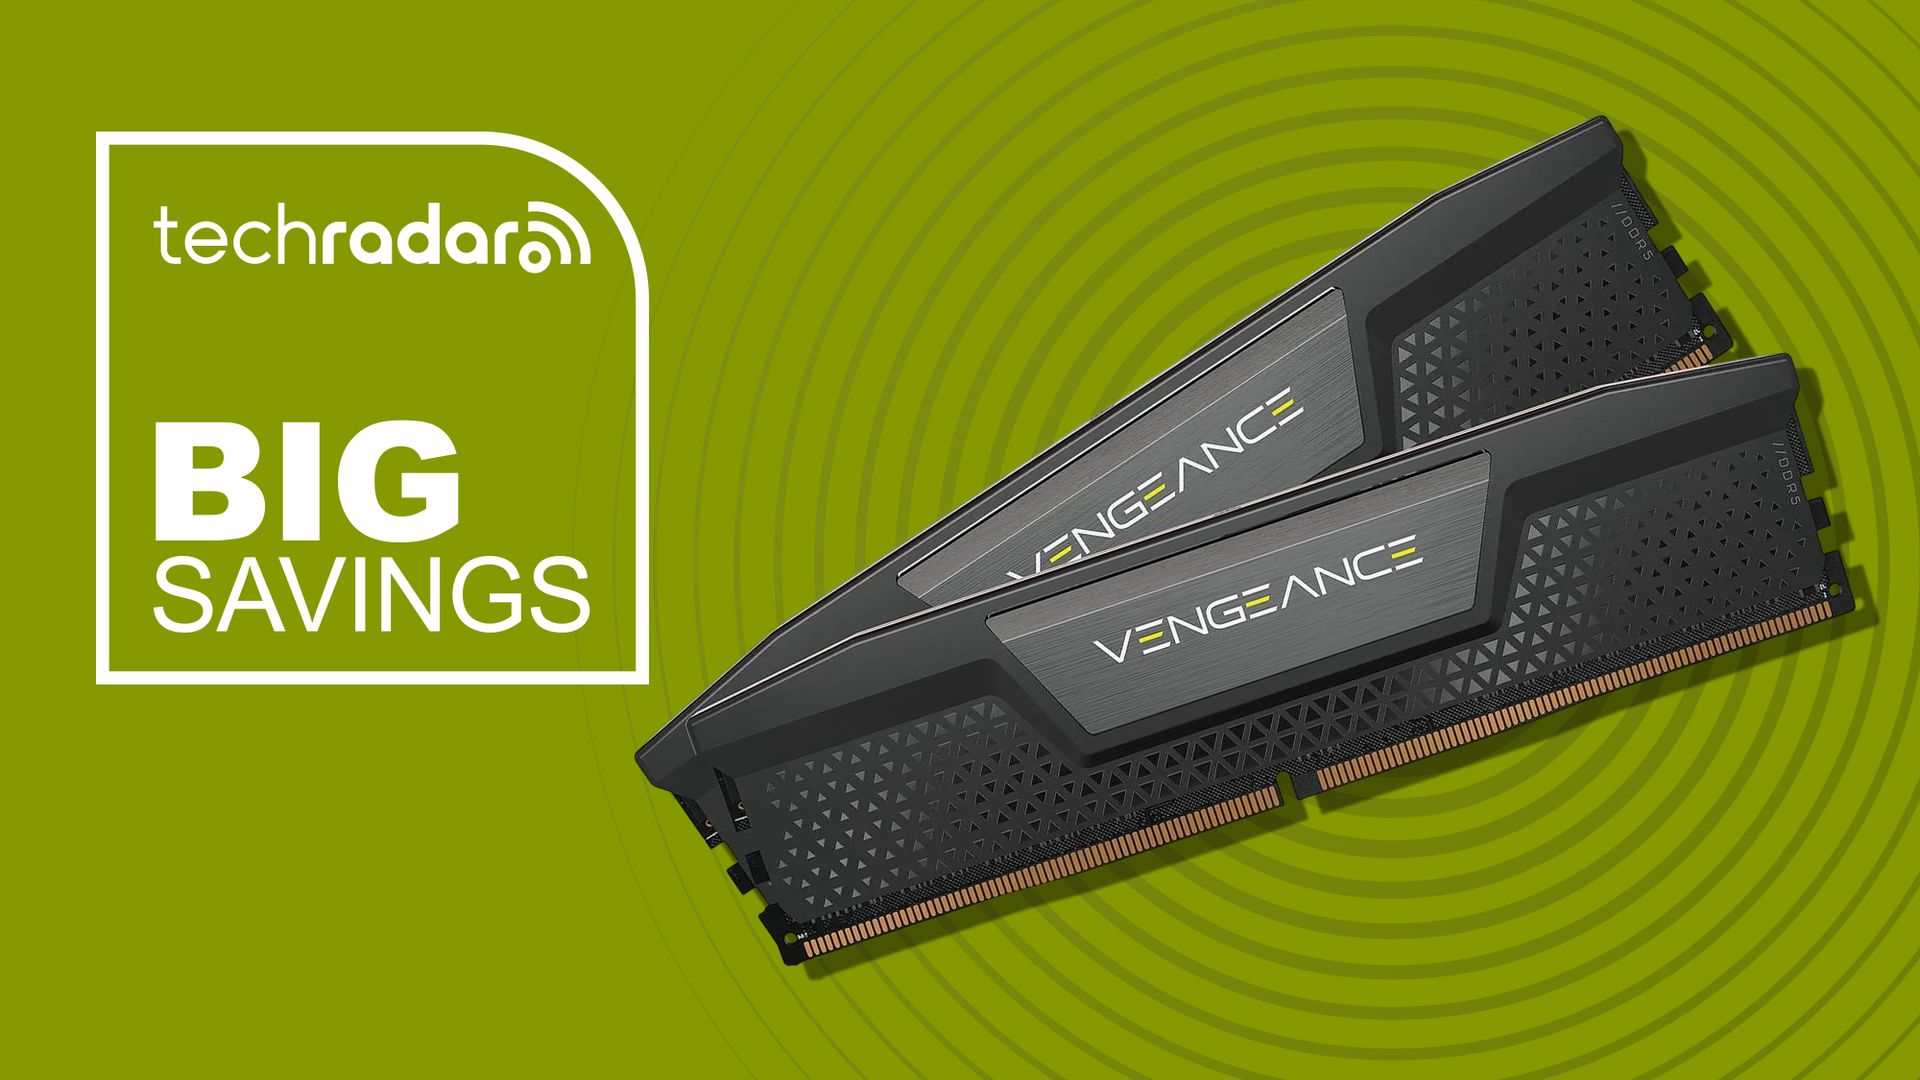
Corsair Vengeance DDR5-6000 de 32 GB baja a $559,99 en Amazon


Los precios de la memoria RAM siguen subiendo y todavía estamos lejos de volver a los niveles habituales. Aun así, he estado buscando buenas ofertas en la línea Corsair Vengeance de memoria DDR5, y este kit destaca: el Corsair Vengeance DDR5-6000 de 32 GB cuesta ahora $559,99 en Amazon, frente a $625,99.

Este kit es compatible con AMD EXPO e Intel XMP. Para quienes montan o actualizan un PC con AMD Ryzen, DDR5-6000 con latencia CL30 es una combinación muy popular. Este modelo ofrece ambas especificaciones.

Ideal para: quienes estén montando un sistema con AMD Ryzen 7000 o 9000 y busquen memoria rápida y fiable, fácil de configurar con un solo ajuste.

Por qué nos gusta: ofrece DDR5-6000 con latencia CL30, incluye perfiles AMD EXPO e Intel XMP y cuenta con un disipador de perfil bajo que facilita la instalación junto a grandes disipadores de aire. No tiene iluminación RGB.

Detalles de la oferta

Corsair Vengeance 32 GB (2 x 16 GB) DDR5-6000 CL30: ahora $559,99; antes $625,99

Este kit de dos módulos de 16 GB (modelo CMK32GX5M2B6000Z30) está especificado para 6000 MT/s con latencias CL30 a 1,40 V. Es compatible con AMD EXPO e Intel XMP y utiliza un disipador de aluminio de perfil bajo, sin iluminación RGB. Ver oferta en Amazon.

Por qué lo recomendamos

La línea Vengeance de Corsair es una opción muy conocida entre quienes montan PC. Este kit incluye un perfil EXPO pensado para sistemas AMD, que permite configurarlo a 6000 MT/s y CL30 desde la BIOS con un solo ajuste. Esta combinación de velocidad y latencia suele considerarse un punto óptimo para los procesadores Ryzen 7000 y 9000. Además, el kit también ofrece un perfil XMP para sistemas Intel.

Precio y contexto

La memoria RAM se ha encarecido considerablemente durante el último año, así que $559,99 sigue siendo mucho más de lo que costaba un kit DDR5 de 32 GB hace no tanto. Esta rebaja ayuda a aliviar el precio, aunque no lo convierte en una compra económica. Con los costes de la RAM todavía elevados, es una de las ofertas más interesantes que he visto para quienes necesitan memoria ahora.

¿Deberías comprarlo?

✅ Cómpralo si: estás montando un PC con AMD Ryzen 7000 o 9000 y quieres memoria que pueda funcionar a su velocidad especificada con una configuración sencilla.

❌ No lo elijas si: tu equipo utiliza DDR4 o quieres módulos con iluminación RGB.

Otra opción a considerar

Si prefieres la iluminación RGB, Best Buy ofrece otro kit Corsair Vengeance de 32 GB (2 x 16 GB) DDR5-6000 por $509,99, frente a $545,99. Tiene latencias CL36-44-44-96 y es compatible con AMD EXPO e Intel XMP 3.0. Sus módulos incluyen diez LED RGB direccionables y una barra de iluminación panorámica, que se puede controlar con el software Corsair iCUE.

Ver el kit Corsair Vengeance RGB de 32 GB en Best Buy.

Consulta toda la memoria para equipos de escritorio en Amazon.

from Latest from TechRadar https://ift.tt/ND2Oq0E
via IFTTT IA