El futuro de la seguridad en código abierto: cuando la inteligencia artificial impulsa la defensa


Los últimos años han visto una creciente ola de divulgaciones de vulnerabilidades dirigidas a la industria de la ciberseguridad, y las personas que trabajan para corregir estas fallas a menudo luchan por mantenerse al día. Si bien la IA es un factor clave que agrava el problema, también constituye una parte esencial de la solución.

En el reciente Linux Foundation Open Source Summit, Jamie Thomas, Chief Client Innovation Officer for Enterprise Security de IBM, alertó sobre “un tsunami de divulgaciones de vulnerabilidades”, con aproximadamente 66.000 entradas únicas que se esperan para 2026.

En la keynote, titulada The Future of Open Source Security in the Age of AI, Thomas subrayó que esto representa un incremento de cuatro veces en comparación con siete años atrás.

Entonces, ¿cómo puede la industria de la ciberseguridad mantenerse al ritmo, cuando las expectativas sobre los desarrolladores y profesionales de seguridad crecen?

La respuesta parece ser la misma que en todo hoy en día: la IA.

Los atacantes se mueven más rápido que nunca

El volumen de ataques es sin duda un problema, pero no es el único. Los ciberdelincuentes también son mucho más rápidos al explotar vulnerabilidades, reduciendo la ventana de tiempo para que los defensores identifiquen y solucionen diferentes problemas de seguridad.

Citando datos de dominio público, Thomas indicó que el tiempo necesario para explotar una vulnerabilidad se redujo de días a tan solo 29 minutos.

“Y de hecho, estamos viendo un aumento rápido tanto en ciberataques como en ataques de malware”, declaró.

Para las empresas que dependen en gran medida del código abierto, esto es motivo de preocupación seria. Una vulnerabilidad en un componente ampliamente utilizado puede afectar potencialmente a cientos, si no miles, de aplicaciones y negocios. Para empeorar la situación, los ciberdelincuentes no esperan a que la comunidad de ciberseguridad divulgue públicamente una vulnerabilidad para explotarla.

“Estamos viendo que el tiempo para explotar es en realidad negativo”, afirmó. “Muchas veces recibimos una divulgación y aún no tenemos un parche”.

Esa es la posición en la que se encuentran los defensores en este momento. Se espera que respondan a un número cada vez mayor de problemas de seguridad en un plazo cada vez más corto, mientras los atacantes aprovechan la automatización para acelerar sus operaciones.

La IA está dificultando la vida a los mantenedores de código abierto

Y luego llega la IA para dar el golpe final.

Es cierto que las herramientas potenciadas por IA son capaces de identificar vulnerabilidades y mejorar la seguridad del software, pero también pueden, con frecuencia, generar un cúmulo de informes de vulnerabilidades inexactos, duplicados e, en general, inoperables.

¿Y qué pasa con los mantenedores de código abierto? Las grandes compañías suelen contar con equipos de seguridad dedicados, e incluso ellos luchan con un influx de reportes de baja calidad, como se verá a continuación. Muchos proyectos de código abierto son mantenidos por pequeños grupos de desarrolladores, a veces por un solo individuo.

A principios de este año, los desarrolladores de curl, la popular herramienta de línea de comandos y biblioteca de software de código abierto, terminaron su programa de Bug Bounty, argumentando que los incentivos financieros llevaban a que se enviasen informes poco investigados y, a veces, falsos. La avalancha, que incluía envíos generados por IA, resultó simplemente inmanejable para el equipo de seguridad del proyecto.

Incluso Google cedió ante la presión, recientemente obligada a suspender temporalmente su programa de recompensas por vulnerabilidades de software de código abierto tras un incremento significativo en informes inválidos e irrelevantes (muchos de los cuales parecían generados por IA). A fecha 1 de octubre de 2026, la compañía ya no acepta nuevas presentaciones y revaluará el programa a principios de 2027.

Incluso Linus Torvalds, creador de Linux, se quejó del problema, diciendo recientemente que los cazadores de errores potenciados por IA han hecho que la lista de correo de seguridad de Linux sea “casi totalmente incontrolable.” Criticó la enorme duplicación de informes, argumentando que diferentes investigadores usaban las mismas herramientas de IA para identificar vulnerabilidades que ya estaban solucionadas o, al menos, reportadas.

IBM quiere que la IA forme parte de la solución

¿Cuál es la solución entonces? Según Thomas, la comunidad de seguridad no debe abandonar la búsqueda de vulnerabilidades potenciada por IA, sino usar la misma tecnología para ayudar a los mantenedores a gestionar la creciente carga de trabajo.

Aquí es donde la Open Source Security Foundation (OpenSSF) de la Linux Foundation podría desempeñar un papel. Una colaboración entre empresas tecnológicas, desarrolladores y la comunidad de código abierto podría permitir a OpenSSF fortalecer la seguridad de la cadena de suministro, y para IBM, la prioridad es reducir la carga sobre los mantenedores. Esto se puede lograr haciendo que la gestión de vulnerabilidades sea más eficiente, y eso, a su vez, se puede hacer con herramientas potenciadas por IA que filtren duplicados y reportes falsos, evalúen la severidad de los distintos fallos e identifiquen problemas que requieren atención urgente.

La IA también puede ayudar a remediar problemas, ayudar a los desarrolladores a entender código vulnerable, sugerir soluciones y evaluar si los parches introducen problemas adicionales. Esto es un aviso importante, ya que algunos reportes anteriores mostraron que la mayoría de las soluciones de remediación generadas por IA causaron más problemas de los que resolvieron.

from Latest from TechRadar https://ift.tt/lnCgQsb
via IFTTT IA

La identidad como un latido: convertir la verificación en una confianza continua


La verificación de identidad suele ser vista como un punto de control único: presentar una identificación, tomar una selfie, o pasar una comprobación de vivacidad. En muchos entornos empresariales, eso basta para avanzar, y se asume que la persona verificada continúa al mando de la sesión. Pero esa premisa ya no sostiene ante la sofisticación de las amenazas actuales. La verificación no ha dejado de funcionar; simplemente, los fraudadores han aprendido a moverse después del control.

El fraude ha evolucionado más allá de derrotar la verificación inicial. El malware de secuestro de sesiones puede tomar el control tras un inicio de sesión legítimo. Las herramientas de acceso remoto pueden convertir el dispositivo de un cliente verificado en la terminal de un atacante. Operaciones de fraude pueden incluso reclutar a personas reales para completar el onboarding y, luego, transferir la sesión autenticada a otros actores o a sistemas automatizados. En el momento de la verificación, el documento, la cara y la persona pueden ser reales. El punto de control no fue derrotado necesariamente; se volvió irrelevante porque no estableció que la misma persona siguiera al mando minutos después. A esto lo llamo el “mentalidad de peaje”. La creencia de que aprobar la verificación al inicio garantiza confiar en lo que sucede después.

La identidad debe verse como una señal continua, un latido vivo que permanezca reconocible y coherente a lo largo de toda la sesión. El material ya está disponible: ritmo de escritura, patrones de navegación, telemetría del dispositivo y la manera en que alguien interactúa con un equipo pueden ayudar a establecer una línea base conductual en la onboarding. Esos signos pueden compararse con la actividad durante toda la sesión. Si alguien escribe a una velocidad normal pero de pronto genera miles de pulsaciones por minuto, algo ha cambiado. Si el movimiento natural de un dispositivo se vuelve estático, como si fuera un emulador, eso debe afectar el nivel de confianza asignado a la sesión.

La pregunta debe pasar de “¿verificamos a esta persona?” a “¿lo que estamos viendo ahora sigue siendo consistente con la persona y el dispositivo que confiamos originalmente?”. Cuando ese latido cambia de forma sustancial, el sistema puede aumentar la puntuación de riesgo, solicitar verificación adicional o, en un caso de alta confianza, terminar la sesión.

Las industrias que más avanzan son, no sorprendentemente, aquellas en las que el fraude puede traducirse de inmediato en pérdida financiera. Las fintech, intercambios de criptomonedas y neobancos tienen incentivos fuertes para adoptar una monitorización continua y basada en el riesgo. También se ha aprendido que añadir fricción en la puerta de entrada penaliza a los clientes legítimos sin crear un obstáculo equivalente para atacantes automatizados. Una persona tiene paciencia limitada para otra contraseña, código de un solo uso o desafío de identidad. Los sistemas automatizados no se frustran: pueden repetir procesos a escala. Por ello, las empresas no pueden simplemente “friccionar” más a los humanos que a las máquinas.

Los sectores aún aferrados a comprobaciones únicas (especialmente donde la autenticación basada en conocimiento sigue formando parte del modelo de seguridad) enfrentan el reto de que, en un entorno con una gran cantidad de información personal comprometida, las preguntas estáticas y las credenciales ofrecen una seguridad decreciente.

Un marco de cuatro partes para la confianza continua
Al igual que el corazón tiene cuatro componentes principales, también lo tiene el marco para tratar la identidad como un latido, no como una marca de tiempo. Las experiencias de seguridad empresarial deben ser fuertes y fluidas, previniendo interrupciones para clientes de bajo riesgo mientras se activa una intervención proporcionada ante comportamientos anómalos. Para quienes buscan hacer la transición, el marco operativo se compone de cuatro partes:
1) Línea base en onboarding: la verificación de identidad en la puerta se convierte en el evento de calibración. Capture la línea base conductual y de dispositivo cuando la identidad está en su punto más alto.
2) Monitoreo pasivo: la continuidad no tiene por qué ser intrusiva. Evalúe señales conductuales y de dispositivos relevantes en segundo plano, sin interrumpir repetidamente al cliente para pedir más datos. Identifique las señales necesarias para evaluar si una sesión sigue siendo confiable.
3) Escalamiento proporcional: la experiencia del cliente no puede quedar en segundo plano ante la seguridad. Ajuste umbrales para anomalías pequeñas y termine la sesión ante anomalías importantes. De este modo, evitará molestar a clientes válidos pidiendo más pruebas de identidad.
4) Conservar la evidencia: un rastro evidencial de señales de riesgo e intervenciones puede apoyar investigaciones, auditorías y cumplimiento regulatorio. En última instancia, las organizaciones deben usar esa evidencia para demostrar no solo que un usuario pasó la verificación, sino que la confianza se mantuvo después.

A medida que el fraude se desplaza más allá de las capacidades de la autenticación tradicional, las organizaciones deben saber no solo quién ingresó, sino si el latido digital en el otro lado de la puerta sigue perteneciendo a esa persona.

Este enfoque centrado en la identidad como un latido, no como un instante, propone una experiencia de seguridad robusta y al mismo tiempo respetuosa con el usuario. ¿Está su entorno preparado para evolucionar hacia una seguridad que acompañe a la experiencia del usuario en cada momento, adaptándose al comportamiento real y al contexto de cada sesión?

from Latest from TechRadar https://ift.tt/TAyVHoh
via IFTTT IA

El valor de la creatividad humana frente a la proliferación de la IA en el diseño


Existe una corriente de pensamiento que señala una desolación en las propuestas visuales actuales y una creciente preocupación por la aceptación de una estética generada automáticamente. En conversación con Rob Biddulph, destacado ilustrador y autor de literatura infantil, se exploran las implicaciones de la inteligencia artificial en el mundo del diseño y la ilustración, y cómo esto afecta tanto la calidad expresiva como las oportunidades laborales de los creadores.

Durante la pandemia, el canal #DrawWithRob se convirtió en un refugio para familias que buscaban canalizar la creatividad, al tiempo que emergía una nueva preocupación: la proliferación de arte generado por IA en carteles y materiales impresos. Aunque Rob Biddulph fue reconocido como Illustrator of the Year 2025 en los British Book Awards, su foco hoy se dirige a un fenómeno que va más allá de la estética: el uso de IA para diseñar carteles de eventos y otros formatos que antes reflejaban la personalidad de un creador humano.

“La animadversión no reside solo en la falta de alma de ciertos diseños, sino en la posibilidad de que la IA despliegue una uniformidad que resta valor a la identidad individual que siempre ha sido inherente a la ilustración humana.”, afirma Biddulph. “La expresión personal, el toque único de cada autor o artista, se vuelven parte esencial de la narrativa visual de una comunidad.”

La IA hace más que llenar de carteles la calle

“Personalmente, prefiero ver un cartel imperfecto, realizado por una persona real, que otra obra de IA, por pulida que pare.”

Rob Biddulph

La preocupación no es solo estética. La IA está trasladando trabajo remunerado de diseñadores e ilustradores humanos a sistemas que, a su vez, se entrenaron con obras creadas por artistas, sin compensación ni permiso. Este fenómeno plantea preguntas sobre derechos de autor y la equidad en el reparto de oportunidades dentro de una industria ya de por sí precaria para muchos profesionales independientes y pequeños estudios.

“Los sistemas de IA no aparecieron de la nada”, explica Biddulph. “Se entrenaron con grandes volúmenes de trabajos existentes, realizados por artistas, fotógrafos y escritores que nunca otorgaron permiso ni recibieron pago. Y ahora compiten directamente con esas personas.”

Más allá del debate técnico, el autor destaca la necesidad de una visión realista sobre las industrias creativas. En su análisis, la distribución de riqueza y oportunidades no es uniforme; muchos creativos trabajan en condiciones precarias y dependen de cada oportunidad para sostener sus carreras. Un cartel local, por ejemplo, no solo comunica un evento; representa la interacción entre comunidad y creatividad humana.

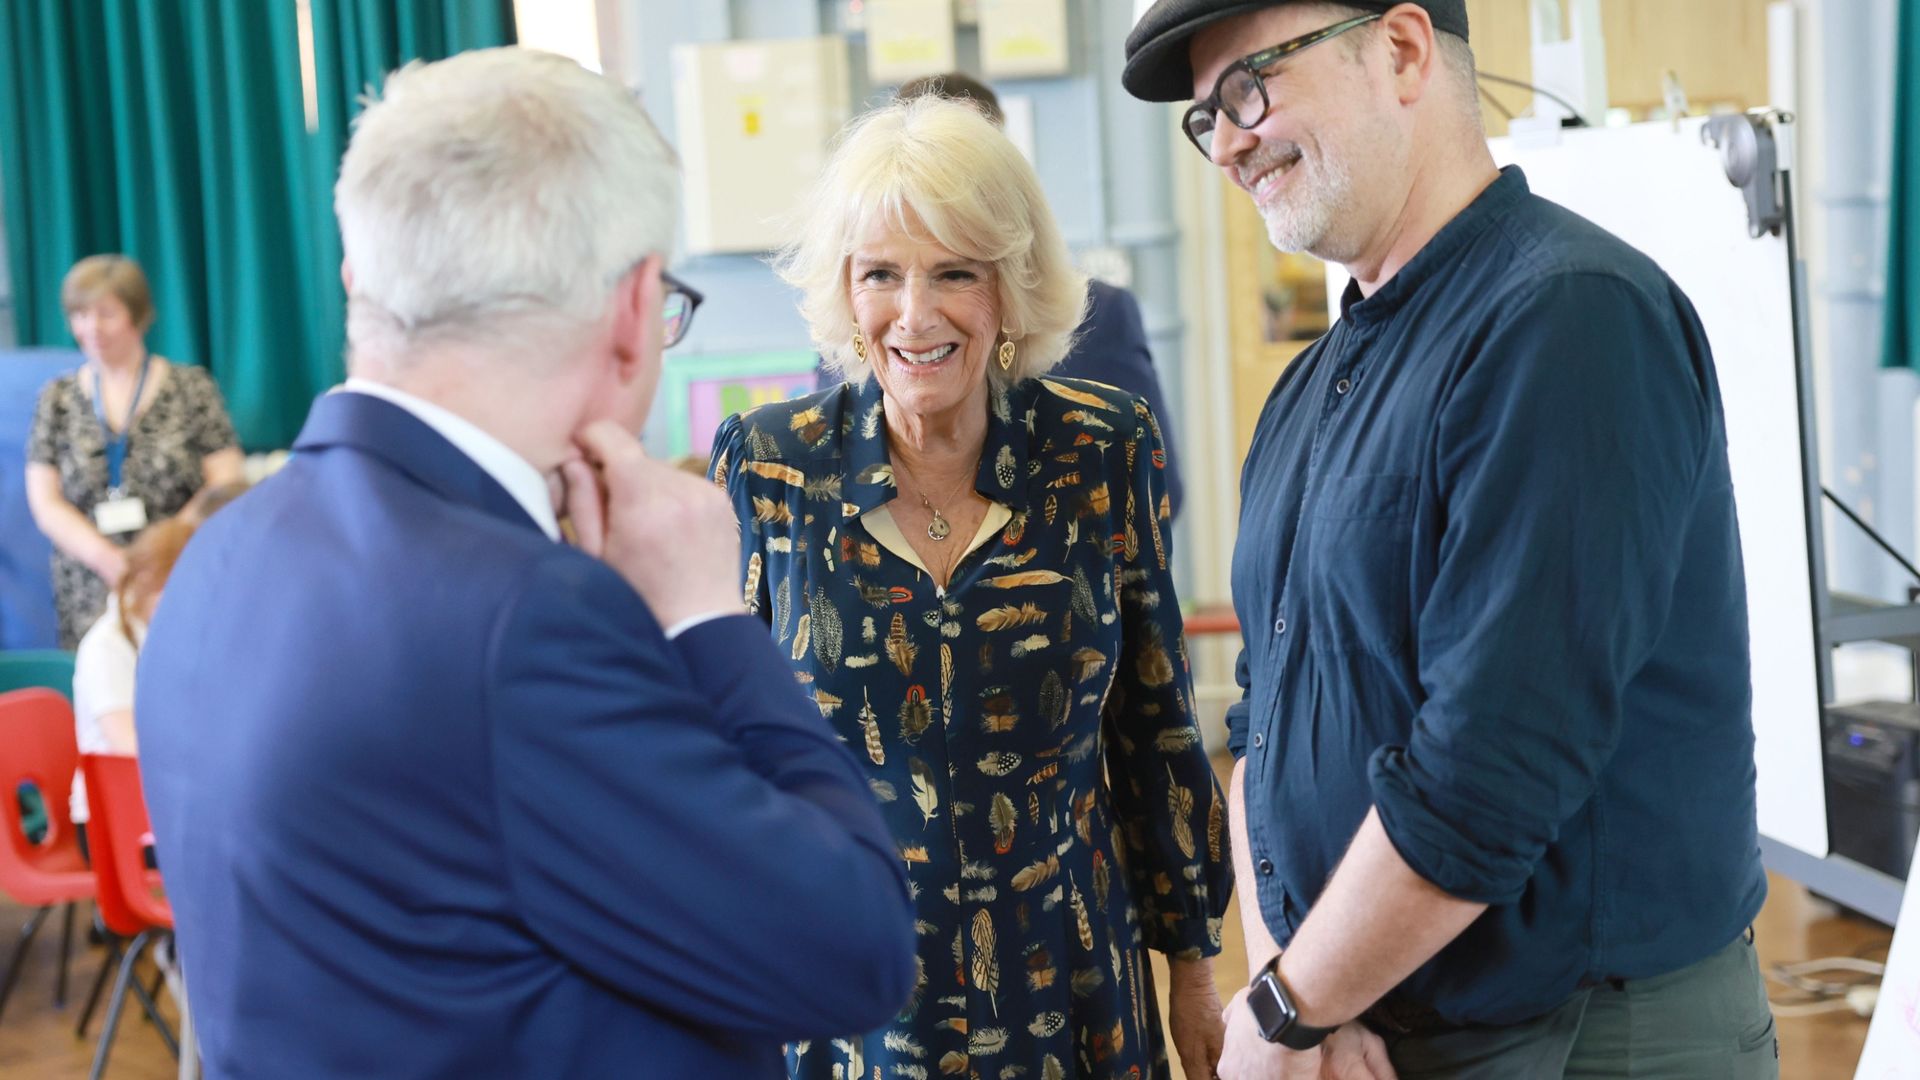
Queen Camilla speaks with author Rob Biddulph...

Rob Biddulph hablando con la Reina Camilla durante la iniciativa Coronation Libraries en 2023(Imagen: Getty Images / Chris Jackson Collection)

No han ganado

“Si vas a usar el trabajo creativo de alguien más para un producto comercial, deberías pedir permiso y pagar por ello.”

Rob Biddulph

Aunque el debate regulatorio ha perdido algo de tracción en los últimos años, la conversación continúa. ¿Han ganado las plataformas de IA, o aún queda margen para un marco más justo? Biddulph propone un sistema de opt-in, donde usar el trabajo de otros para fines comerciales requiere consentimiento y compensación adecuados. “No veo por qué los artistas deberían aceptarlo con un conjunto de reglas distinto solo por la novedad tecnológica. Lo lógico es un sistema de licencias con consentimiento explícito, antes que un opt-out.”

Una lucha que vale la pena

“No creo que los artistas puedan permitirse abandonar esta lucha, incluso cuando a veces parezca desesperanzadora.”

Rob Biddulph

Para Biddulph, la pregunta no es si la IA se quedará, sino cómo se integrará de forma ética en el ecosistema creativo. “La tecnología llegó para quedarse, pero eso no implica aceptar cualquier modelo de negocio. Esta es una batalla por el valor de la creatividad humana y por proteger lo que damos por sentado: la capacidad de crear desde nuestra propia experiencia.”

Quienes deseen seguir el trabajo de Rob Biddulph pueden encontrarse con él en YouTube, X, Instagram y Facebook, así como en su sitio web oficial.

from Latest from TechRadar https://ift.tt/U05BcjC
via IFTTT IA

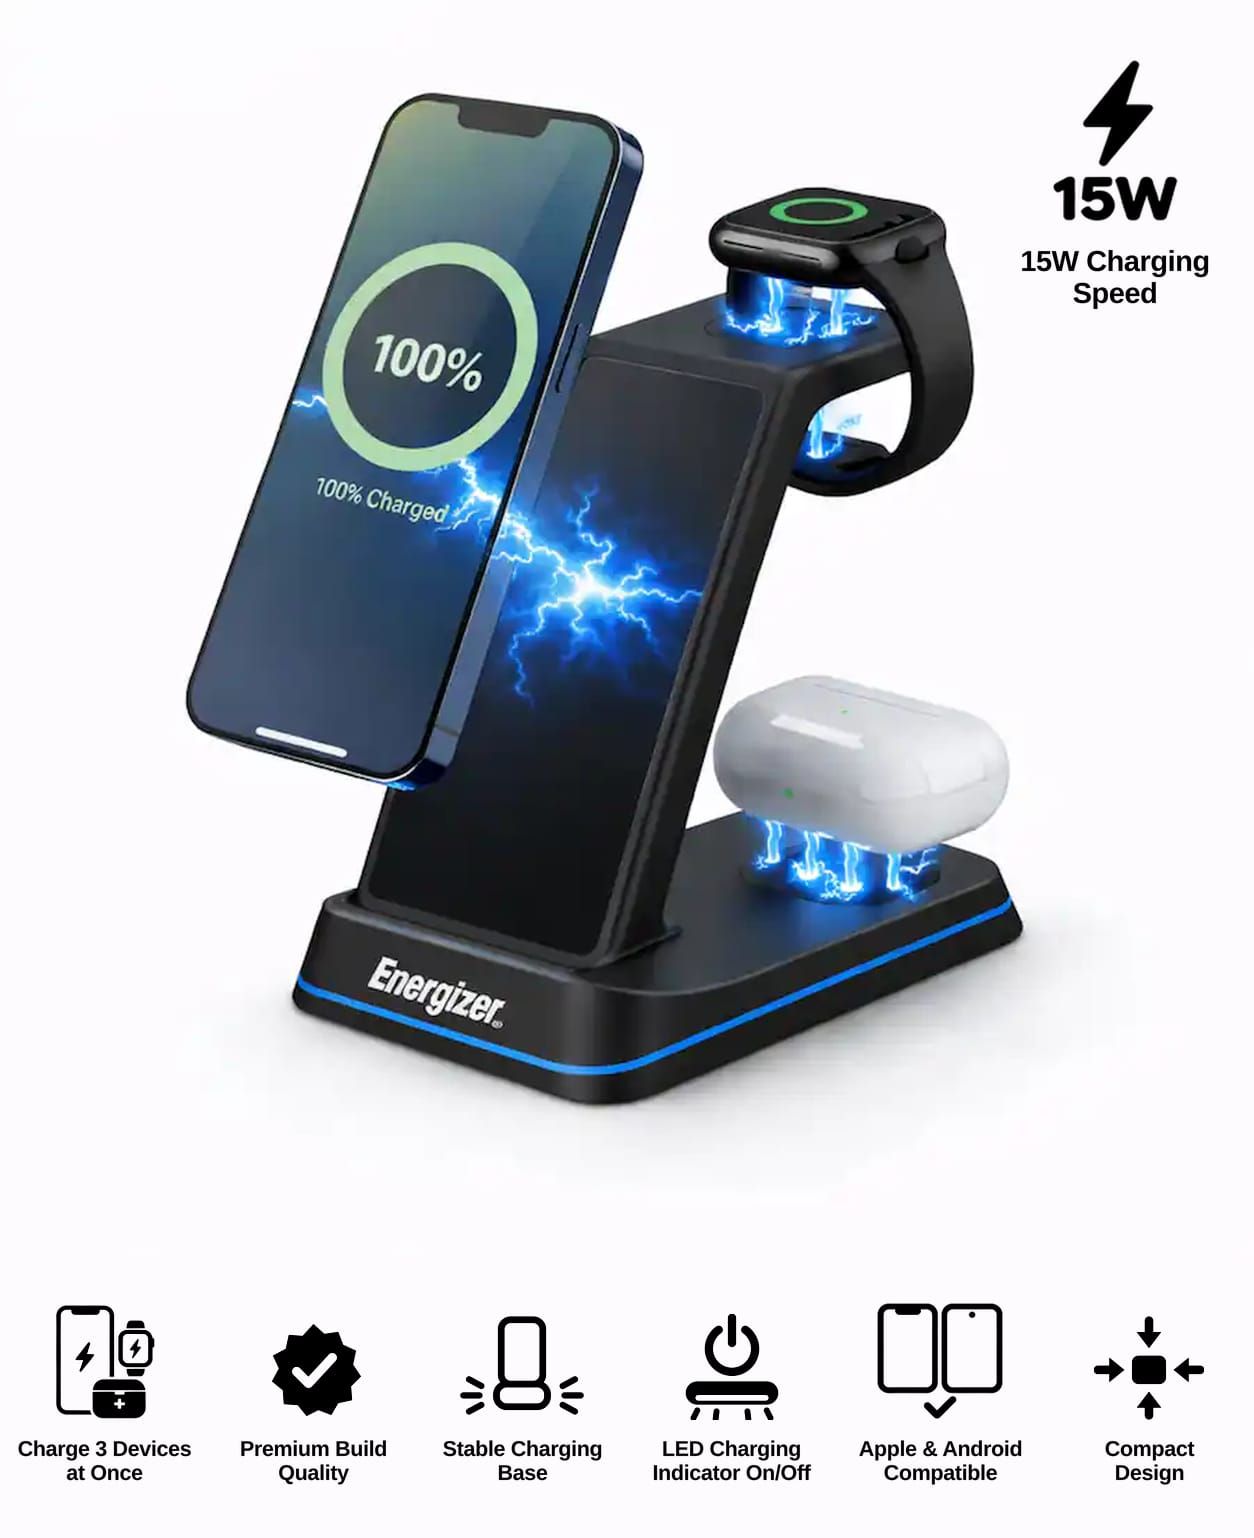
Energizer 3-en-1: una estación de carga magnética y plegable para Apple y más


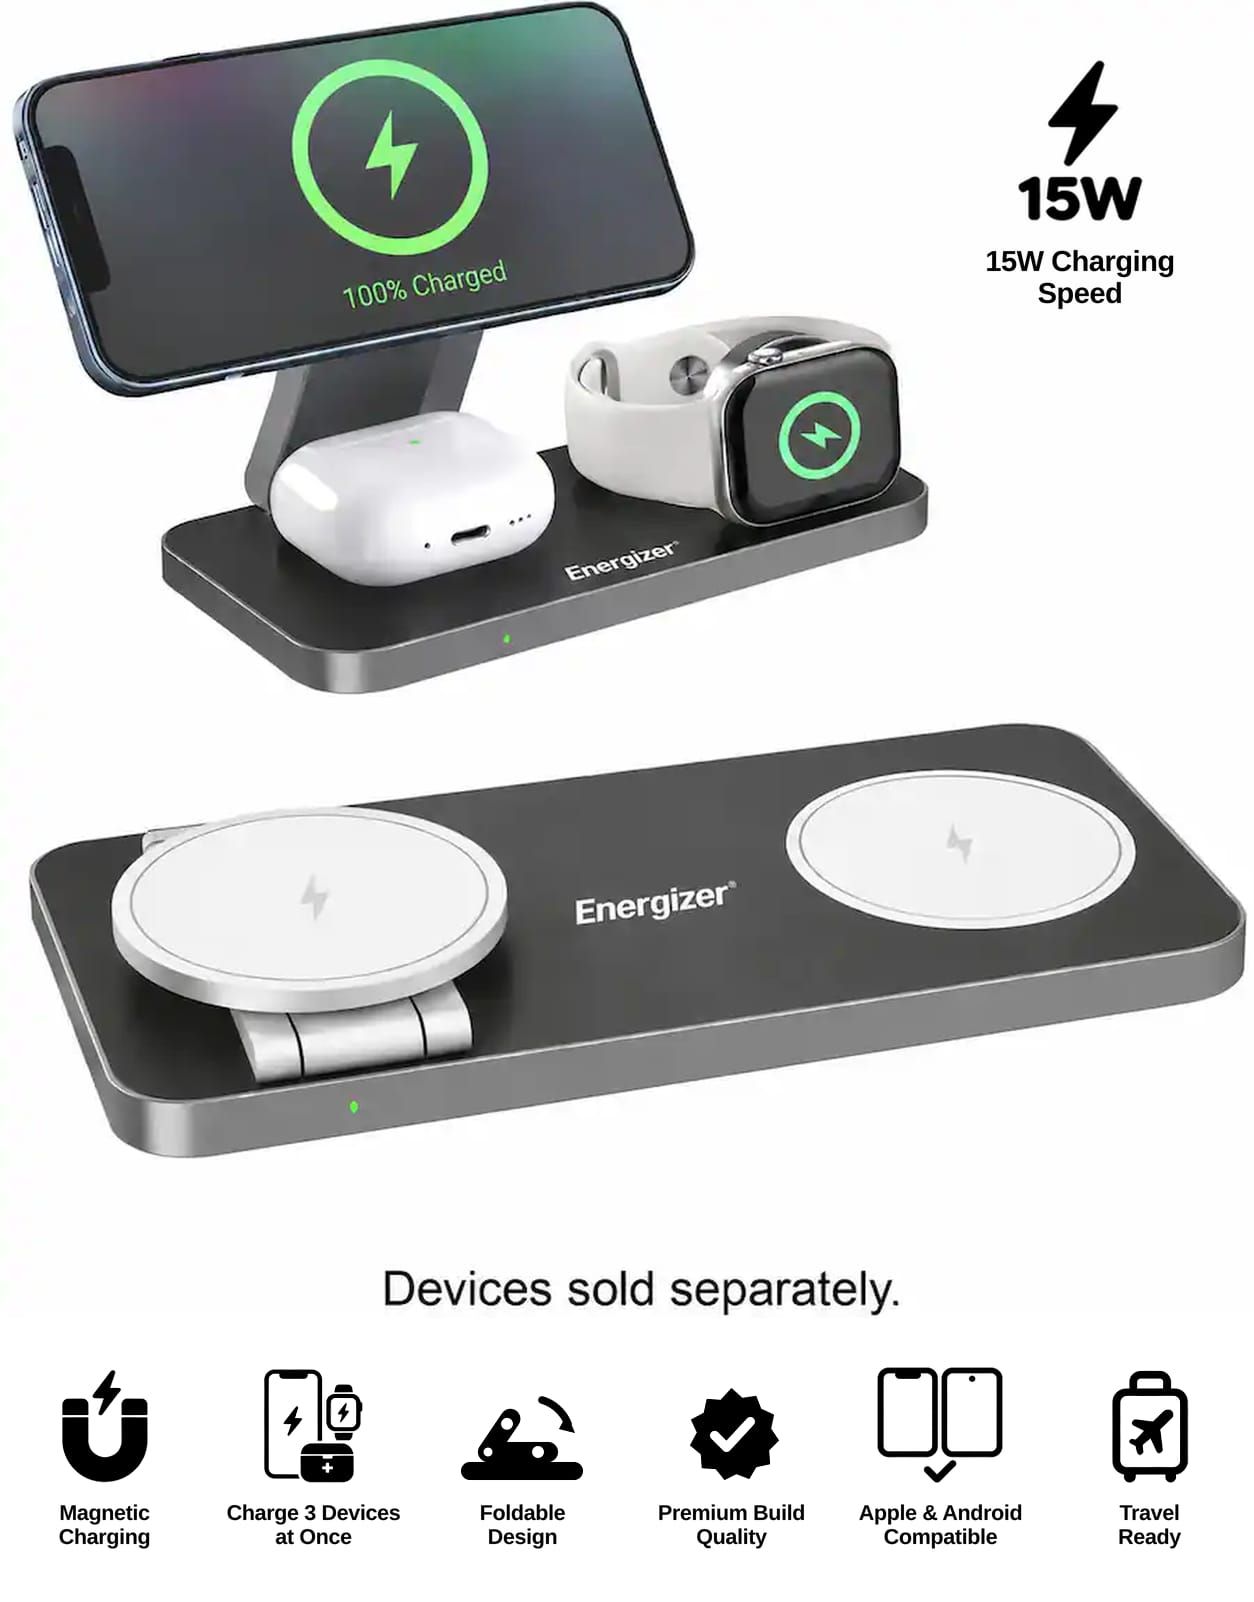
En un entorno de trabajo desde casa, la gestión de cables puede convertirse en un verdadero dolor de cabeza. La Energizer 3-in-1 Magnetic Foldable Wireless Charging Stand ofrece una solución limpia y eficiente: carga simultánea para iPhone, AirPods y Apple Watch sin enredos, gracias a un diseño magnético y plegable que ahorra espacio en el escritorio.

Ideal para: usuarios de Apple que buscan una forma económica y compacta de cargar tres dispositivos a la vez, sin sacrificar rendimiento ni organización.

La oferta: La estación de carga Energizer 3-in-1 está disponible a 17,49 USD (anteriormente 49,99 USD) en Best Buy, como parte de una promoción de descuento.

Por qué importa: A un precio tan bajo, esta solución de carga triple resulta más asequible que adquirir accesorios individuales. Además, su diseño plegable facilita la portabilidad, ideal para viajes o espacios de trabajo reducidos.

La mejor oferta de hoy para estaciones de carga

3-in-1 15W Magnetic MagSafe/Qi2 Fast 15W Universal Charging Station: fue 49,99 USD, ahora 17,49 USD
Este soporte plegable ofrece 15W de carga magnética para el teléfono, 3W para auriculares y 2,5W para el reloj. Es compatible con Qi2 y MagSafe, y está construido en aleación de zinc para mayor durabilidad. Puede posicionarse en vertical u horizontal y cuenta con protección contra sobrecargas.

Por qué lo recomendamos

La Energizer 3-in-1 permite cargar un iPhone, auriculares inalámbricos y un Apple Watch al mismo tiempo, con velocidades de carga de 5W/7,5W/10W/15W para el teléfono, 3W para los auriculares y 2,5W para el reloj. Su diseño plegable facilita el transporte, y su compatibilidad se extiende a otros teléfonos, como Samsung, Motorola y Nokia, ampliando su utilidad en hogares con dispositivos mixtos.

Contexto de precio y valor histórico

La promoción de Best Buy sitúa la estación Energizer 3-in-1 en 17,49 USD, frente a un precio habitual de 49,99 USD, lo que representa un descuento destacado para quienes buscan simplificar su espacio de carga.

Además, la promoción puede incluir beneficios adicionales para nuevos o antiguos suscriptores de Apple Music o Apple TV, ampliando el valor global de la oferta para usuarios del ecosistema Apple.

Para opciones adicionales, vale la pena revisar recopilaciones de cargadores para teléfonos que hemos evaluado y recomendados en nuestro análisis de productos de carga.

¿Deberías comprarla?

✅ Comprar la Energizer 3-in-1 si…

Regularmente cargas un iPhone, AirPods y Apple Watch y quieres eliminar varios cables con una estación compacta. A 17,49 USD, es una oferta muy atractiva y conveniente. Las pruebas gratuitas de Apple Music y Apple TV pueden aumentar aún más su valor para usuarios del ecosistema.

❌ No comprarla si…

Solo necesitas cargar un dispositivo o quieres la opción de la carga más rápida posible mediante cable. En ese caso, una estación dedicada con carga por cable podría ser más práctica.

Más ofertas de estaciones de carga

3-In-1 Universal Charging Station: fue 39,99 USD, ahora 14,99 USD
Con características similares, incluida la carga Qi certificada de 15W y iluminación RGB, a menudo se acompaña de pruebas de suscripción para servicios de Apple cuando corresponde.

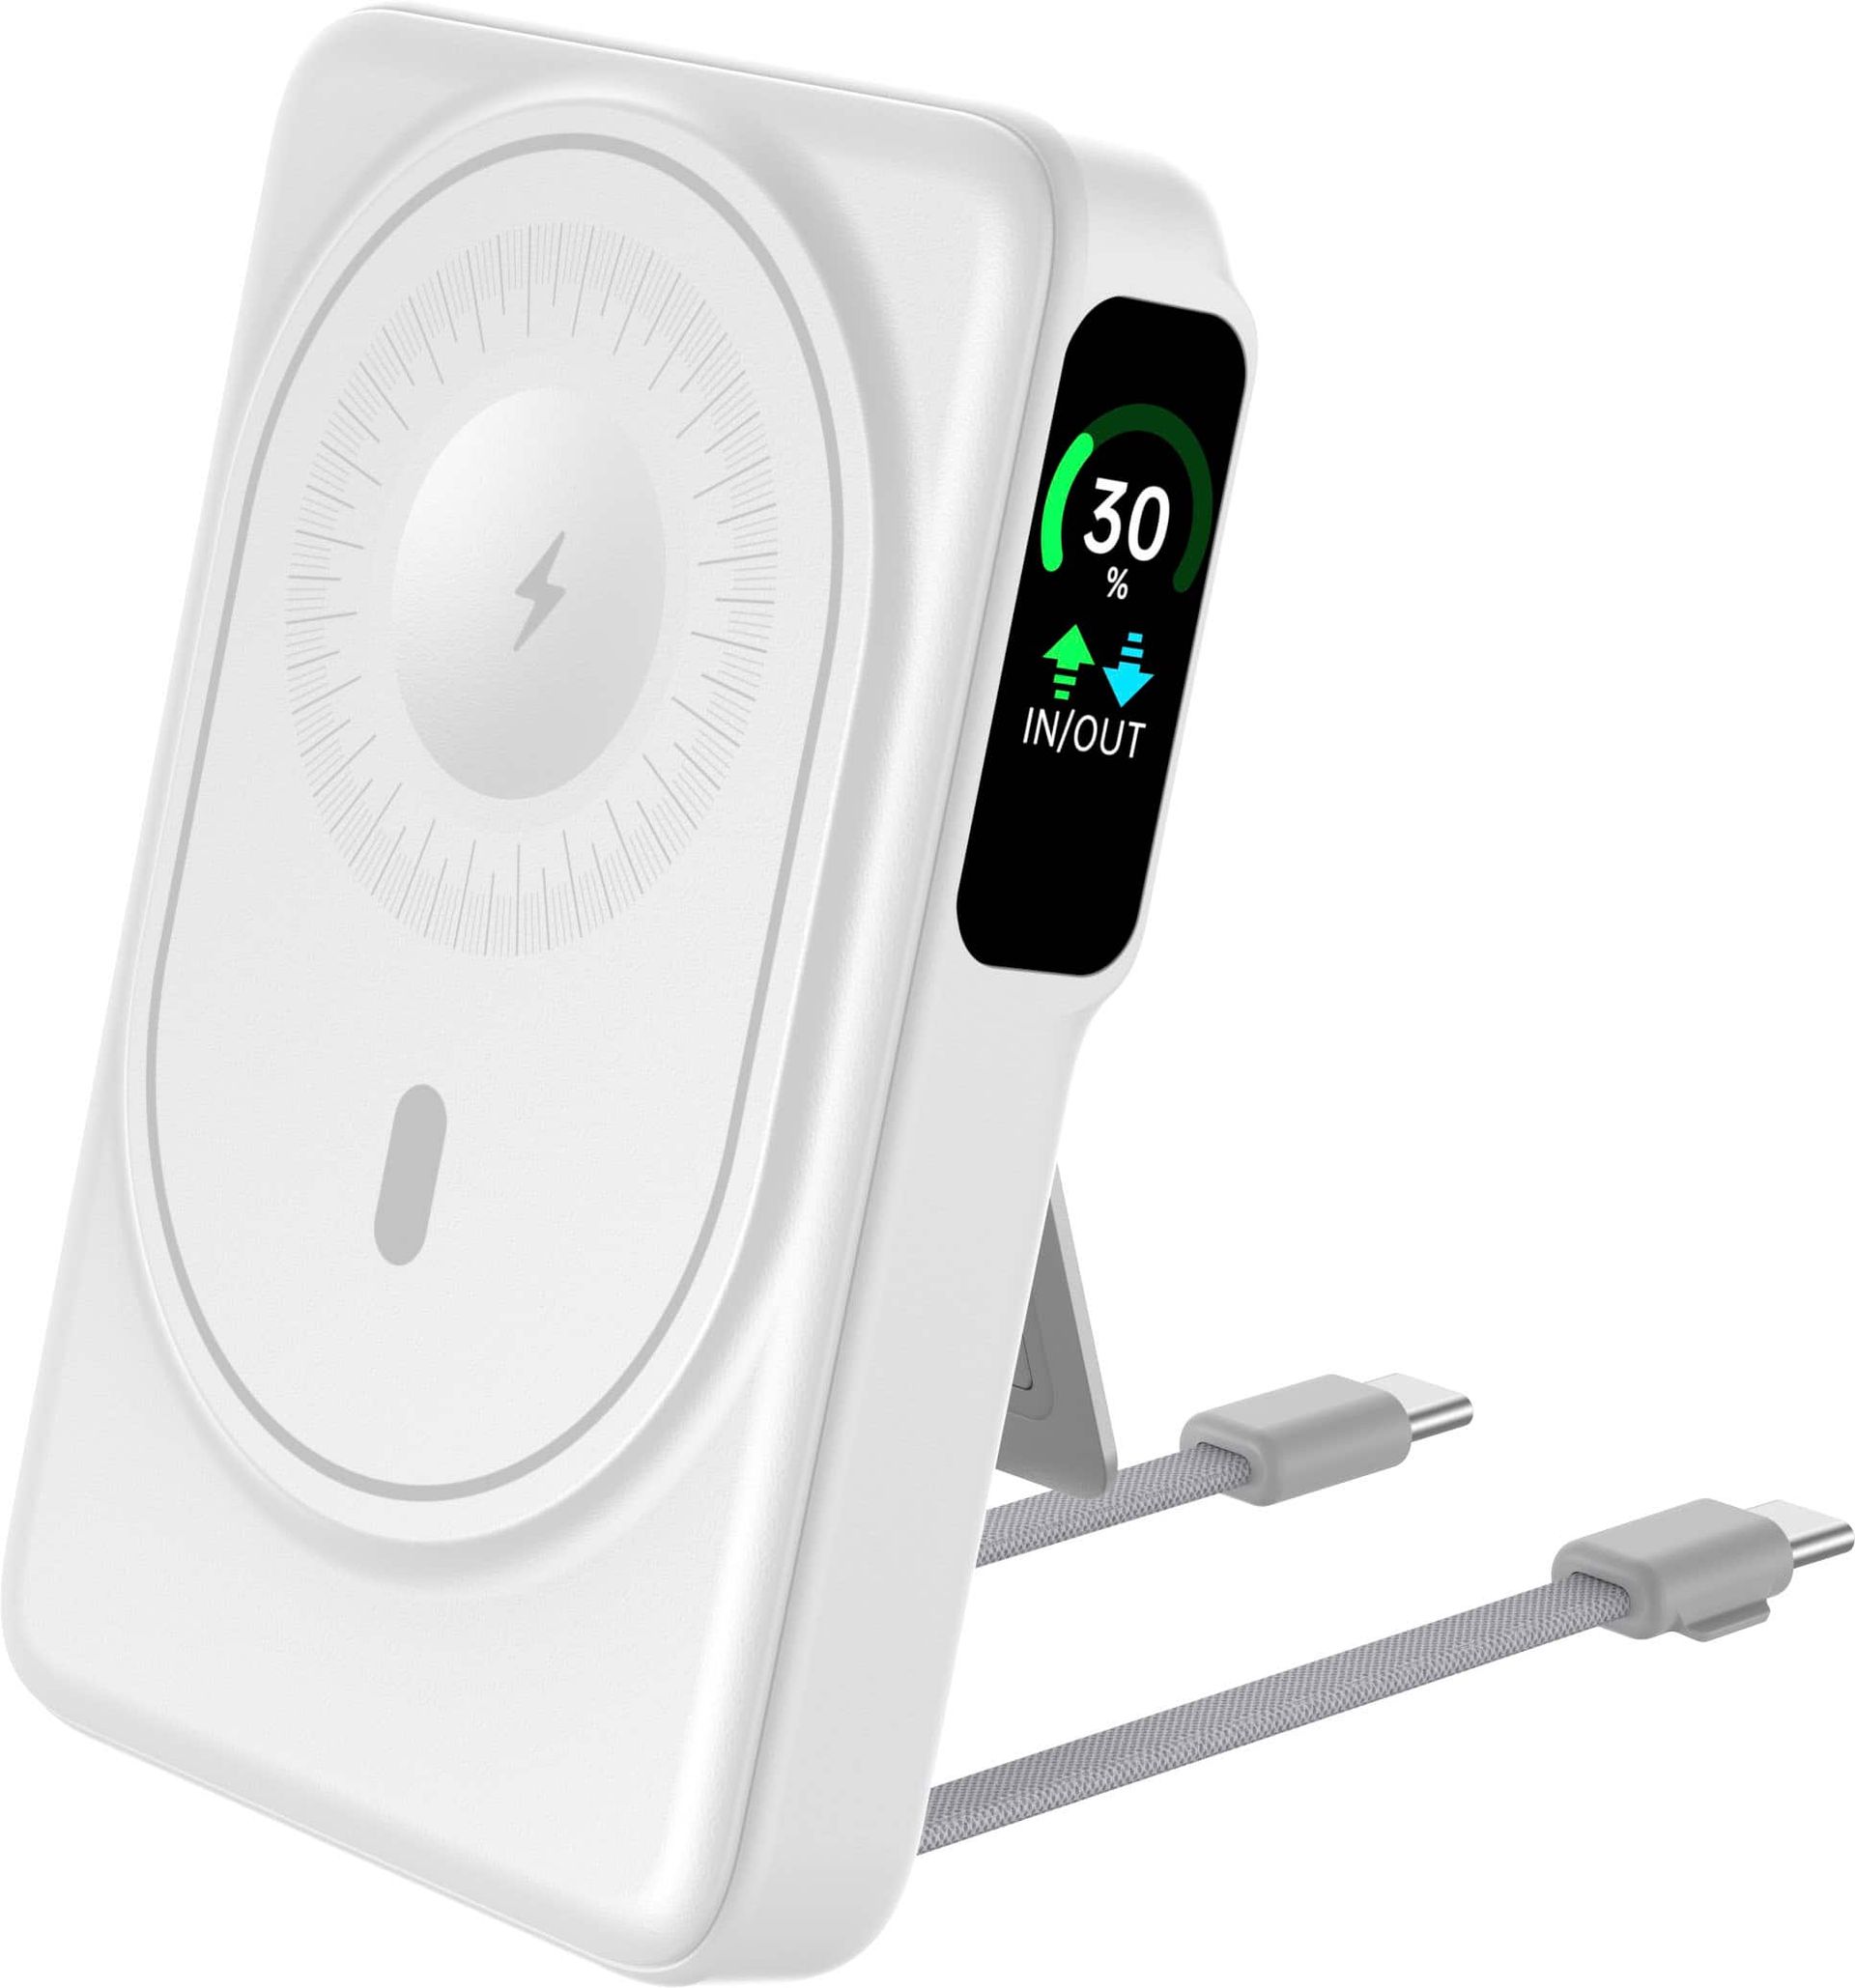
10,000mAh MagSafe PowerBank: fue 44,99 USD, ahora 29,99 USD
Powerbank magnética de 10,000 mAh con 22,5W de carga, compatibilidad Qi2 y MagSafe, pantalla OLED y dos cables USB-C integrados para una recarga rápida y autónoma cuando estás fuera de casa.

from Latest from TechRadar https://ift.tt/vmc5h08
via IFTTT IA

De la piloto a la producción: estableciendo una capa de conocimiento para escalar AI en marketing


La adopción de la inteligencia artificial ha avanzado a un ritmo acelerado. Informes recientes señalan que una gran mayoría de organizaciones ya utiliza herramientas de IA en al menos una función del negocio, pero muy pocas han logrado escalar su uso a toda la organización y una fracción está aún en fases piloto. En el área de marketing, esa brecha se acentúa cuando un piloto de IA se enfrenta a la complejidad de un stack de datos existente. Un piloto puede demostrar la capacidad de un modelo cuando se le asigna una tarea definida y datos cuidadosamente seleccionados; trasladar esa capacidad a un entorno empresarial vivo, sin embargo, suele ser mucho más desafiante.

La raíz del problema a menudo no reside en el modelo en sí, sino en la forma en que se gestionan los datos de marketing. Los datos están dispersos entre plataformas, almacenes y sistemas internos, con estructuras y definiciones distintas que dificultan que la IA entienda qué significan realmente los números. Esto facilita que la salida de un modelo parezca creíble incluso cuando se basa en supuestos incorrectos.

Una solución clave es una capa de conocimiento que conecte las bases de datos con el razonamiento de la IA. Esta capa define conceptos canónicos, mapea definiciones entre plataformas y captura las reglas de negocio que deben aplicarse antes de considerar fiable un análisis. Al estar integrada sobre los almacenes de datos existentes, permite evitar inversiones costosas en sustitución de infraestructura.

La claridad de un punto de partida definido es crucial: en lugar de seguir la primera versión que el modelo encuentre de una métrica, la IA debe operar con una comprensión gobernada de lo que ese concepto significa en la organización y cómo interpretarlo correctamente.

Sin embargo, las definiciones estáticas no son suficientes. El rendimiento de marketing cambia con el negocio, por lo que la IA también necesita acceso al contexto que rodea una investigación. Una campaña puede mostrar un descenso en el rendimiento debido a un cambio presupuestario reciente, o a una promoción nueva o a una prueba de mercado en curso. Sin esa información contextual, la IA puede identificar un cambio con precisión, pero concluir de forma errónea la causa.

Esta distinción se refleja mejor al separar el conocimiento de marketing persistente del contexto que se resuelve para cada investigación. En este punto, la colaboración entre equipos de marketing y de datos es esencial: los primeros entienden los objetivos y cómo interpretar el rendimiento, mientras que los segundos conocen los sistemas y controles de gestión de datos. Juntas, estas perspectivas crean una base más útil para la IA: las definiciones pueden acordarse antes de integrarlas en flujos de trabajo automatizados, y los requisitos de gobernanza pueden seguir siendo parte del proceso analítico en lugar de añadirse después de generar un resultado.

La adopción de IA en producción exige confianza, no otro piloto. El siguiente salto requiere convertir estas bases en operación. La investigación de McKinsey indica que la mayoría de las organizaciones aún se sitúan entre la experimentación y la primera escala, a pesar del crecimiento de la adopción. Por ello, la prioridad para los responsables de marketing debe ser revisar lo que rodea al modelo, antes de incorporar uno más. ¿Las métricas relevantes están definidas de forma consistente? ¿Puede la IA entender cómo se relacionan esas métricas entre sistemas? ¿Sabe qué decisiones están modelando el rendimiento actualmente?

Una capa de conocimiento bien estructurada puede proporcionar la conexión faltante entre los datos empresariales y el razonamiento de la IA, dando a los modelos una comprensión gobernada del entorno operativo y reduciendo las suposiciones que deben hacer.

Así cambia la pregunta de producción: en lugar de preguntarse si un modelo nuevo es lo suficientemente capaz, las organizaciones pueden centrarse en si la IA ha recibido el conocimiento necesario para funcionar de forma confiable. Los modelos seguirán evolucionando, pero para las empresas que buscan convertir la inversión en IA en valor medible, la acción más inmediata es asegurar que esos modelos cuenten con una base de conocimiento estable para razonar.

En última instancia, los esfuerzos deben orientarse a convertir el impulso tecnológico en resultados tangibles, asegurando que la IA opere con una comprensión coherente del negocio y de sus reglas, para que las decisiones dependan menos de conjeturas y más de una interpretación compartida de los datos.

from Latest from TechRadar https://ift.tt/xyaEAwJ
via IFTTT IA

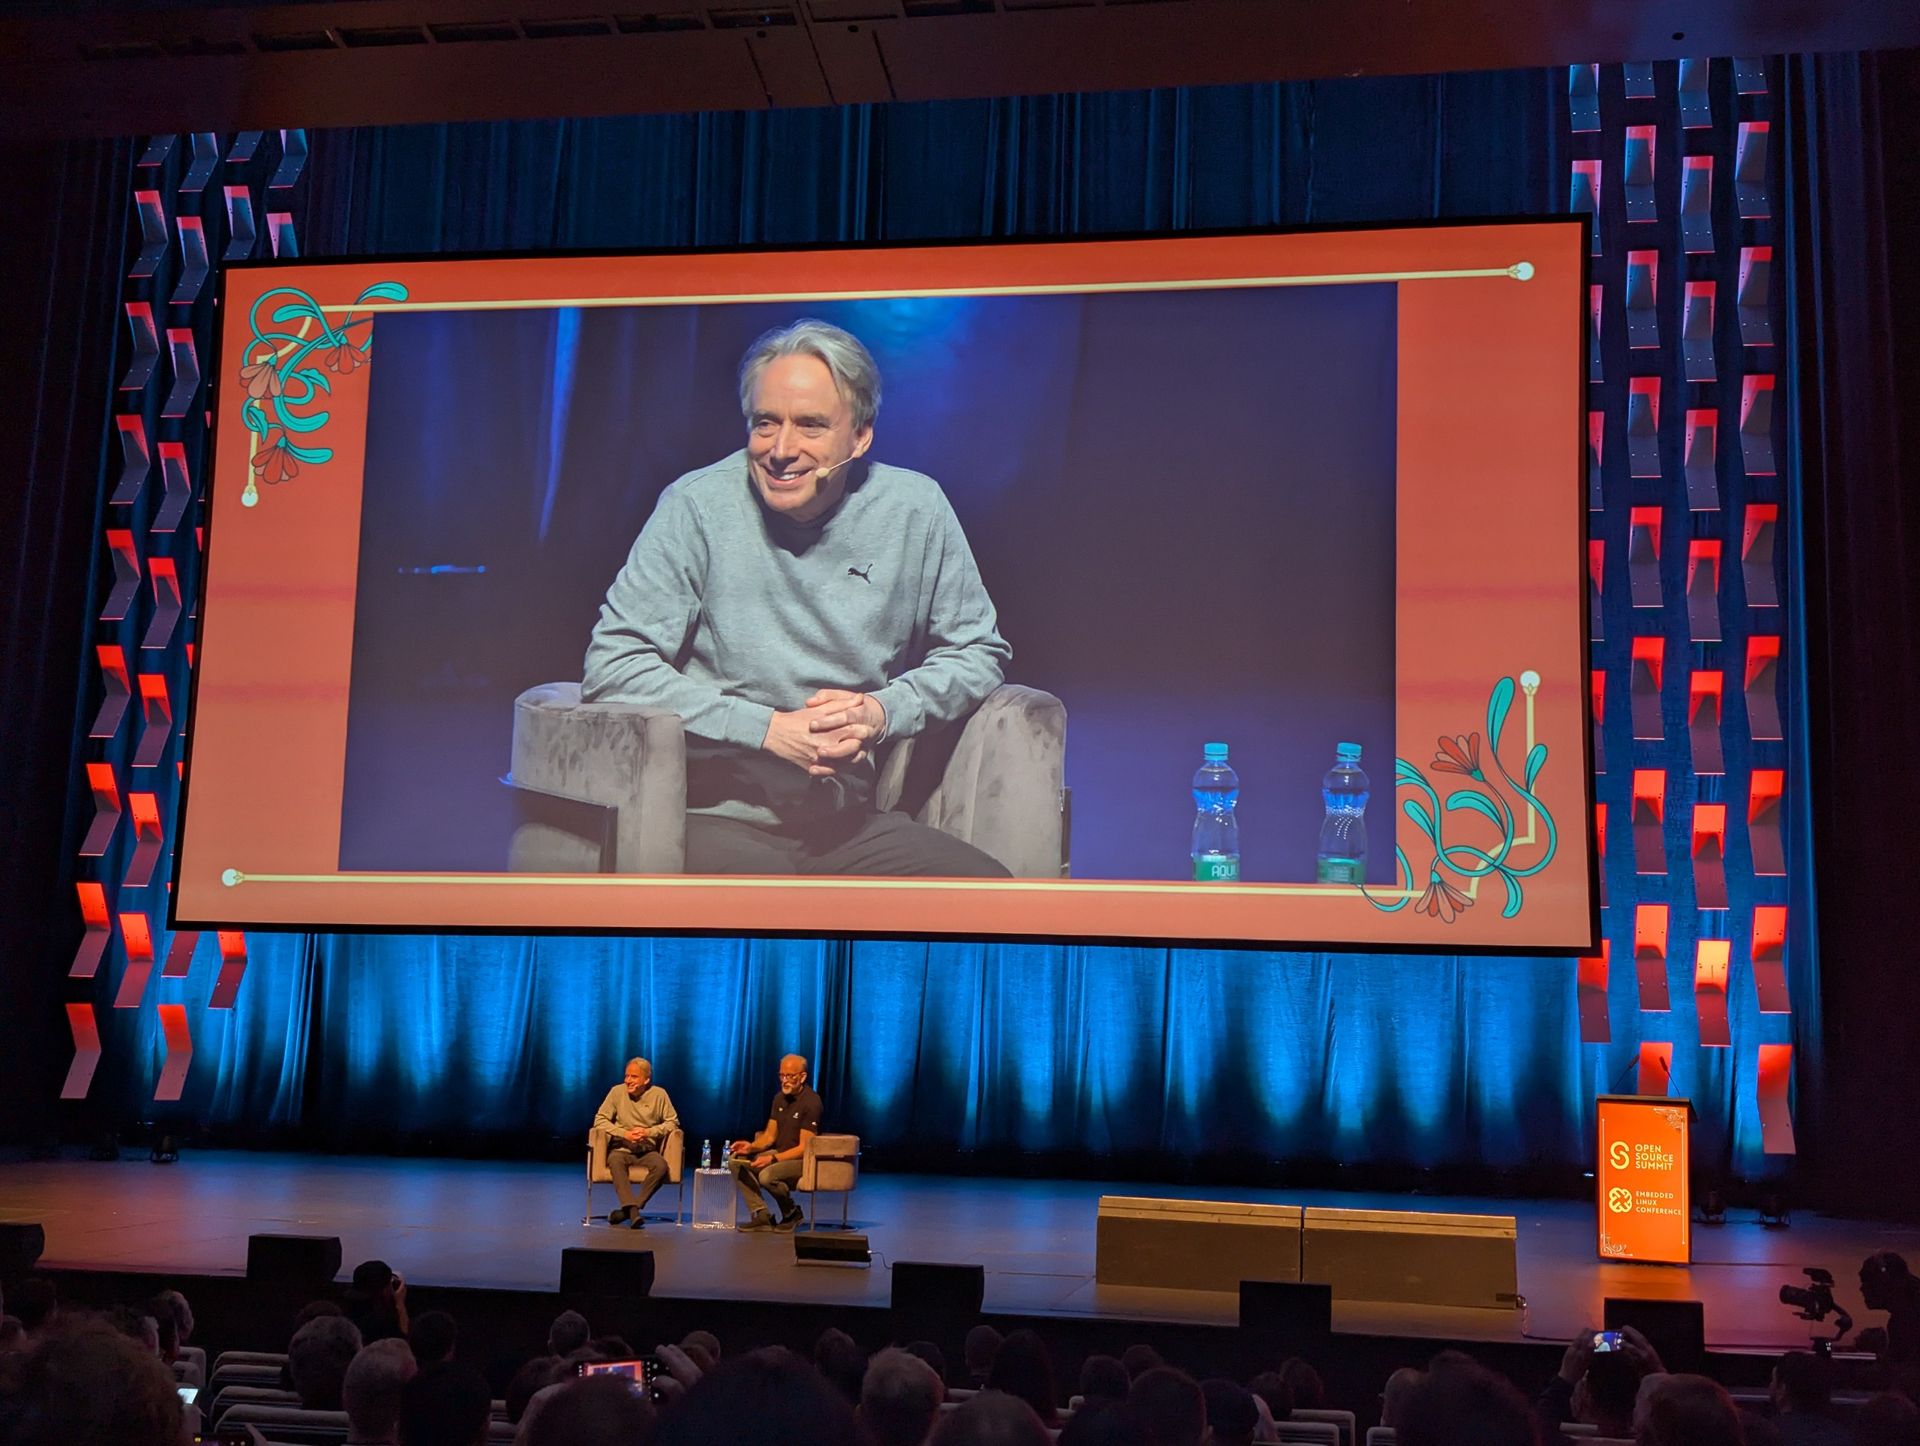
La IA como puerta de entrada: reflexiones de Linus Torvalds sobre la programación en la era de la inteligencia artificial


En medio de titulares sombríos sobre el impacto de la IA, una voz destacada ofrece una lectura fresca y pragmática: Linus Torvalds, fundador y principal mantenedor del kernel de Linux, compartió en Open Source Summit en Praga una visión que merece ser considerada con seriedad por desarrolladores y comunidades de código abierto. Este artículo explora sus ideas sobre cómo la IA está cambiando lo que significa ser programador hoy y por qué puede actuar como una puerta de entrada para jóvenes y principiantes.

Torvalds recordó los primeros días de Linux y el trayecto hacia la creación de Git, pero centró su reflexión en cómo la IA ha modificado el sentimiento y la experiencia de programar. Su tesis principal es que la IA puede reducir la intimidación inicial para quienes se acercan a la programación, especialmente para juniors y adolescentes que buscan orientarse en una industria que, a veces, parece intimidante y ultracompleja.

“La gente ama odiar a la IA. Creo que es una herramienta interesante, muy útil. Es una puerta de entrada y una vía para generar código realmente bueno”, declaró, con un tono que buscaba equilibrar humor y seriedad.

Sobre la idea de la IA y la noción de “fallar” o de hacer cosas que no están a la altura, Torvalds recordó sus inicios en programación, cuando desarrolló juegos de ordenador que, en su momento, “dejaban mucho que desear”, aunque todo lo demás también estaba lejos de ser perfecto. Este contexto ayuda a entender su argumento: lo importante no es la perfección desde el inicio, sino permitir que el proceso de aprendizaje comience y se mantenga agradable. En palabras del propio Torvalds, el objetivo es que el umbral para empezar sea lo suficientemente bajo como para que el aprendizaje tenga sentido y disfrute, sabiendo que llevará tiempo dominar las habilidades necesarias.

No obstante, advierte sobre el uso de la IA para trabajos serios, especialmente al inicio. Quien utilice la herramienta debe tener claro qué quiere lograr y cuál debe ser el resultado; de lo contrario, el riesgo de errores con consecuencias graves es alto. Así, recomienda comenzar con proyectos “de juguete” o proyectos personales antes de aplicar la IA a tareas de mayor envergadura. En su visión, la IA debe ser una puerta de entrada, no una sustitución del aprendizaje profundo.

Una parte importante de su discurso aborda el equilibrio entre entusiasmo y cautela: la IA puede facilitar el aprendizaje y la exploración, pero debe usarse con responsabilidad cuando el trabajo es real y relevante. Este enfoque sugiere que las comunidades técnicas deben educar a los usuarios sobre límites, objetivos y verificación de resultados para evitar malentendidos y errores costosos.

En cuanto a vulnerabilidades y parches generados por IA, Torvalds mencionó un fenómeno reciente: informes de vulnerabilidades y parches generados por IA que inundan listas de correo y comprometen la gestión de seguridad por la duplicación y la distribución de información no verificada. Aquel panorama llevó a que muchos mensajes fueran duplicados o poco útiles, obligando a los mantenedores a filtrar y redirigir esfuerzos. Esta experiencia subraya una verdad práctica: la tecnología, por poderosa que sea, requiere una gobernanza cuidadosa y un uso consciente para no desfavorecer la seguridad y la calidad del código.

Para enfrentar este desafío, Torvalds propone una estrategia paradójica: más IA, no menos. Al usar herramientas de IA para generar revisiones y parches, la comunidad puede racionalizar procesos y acelerar correcciones, siempre que exista control humano y una estructura de revisión sólida. La clave está en equilibrar el flujo de aportes automatizados con prácticas de mantenimiento y priorización que eviten la saturación y el ruido.

El mensaje central de Torvalds, entonces, es doble. Por un lado, la IA puede democratizar la programación al bajar las barreras de entrada y permitir que más personas participen y aprendan. Por otro lado, la comunidad técnica debe gestionar de forma consciente el uso de la IA para garantizar la calidad, la seguridad y la sostenibilidad de los proyectos. En resumen, la IA no es un fin en sí mismo, sino una herramienta que, bien utilizada, puede impulsar la creatividad, la colaboración y la formación de nuevas generaciones de programadores.

Este análisis propone pensar en la IA como un catalizador de aprendizaje y un acelerador de procesos, siempre dentro de una ética de uso responsable y una gobernanza que priorice la seguridad, la transparencia y la calidad del código. En un panorama tecnológico en constante cambio, la conversación de Torvalds nos invita a abrazar la IA como un aliado para aprender y construir, sin perder de vista la necesidad de aprender a fondo, con paciencia, curiosidad y rigor.

from Latest from TechRadar https://ift.tt/d4XuZcS
via IFTTT IA

Starlink Mobile: el siguiente paso estratégico de SpaceX hacia una red móvil impulsada por satélites


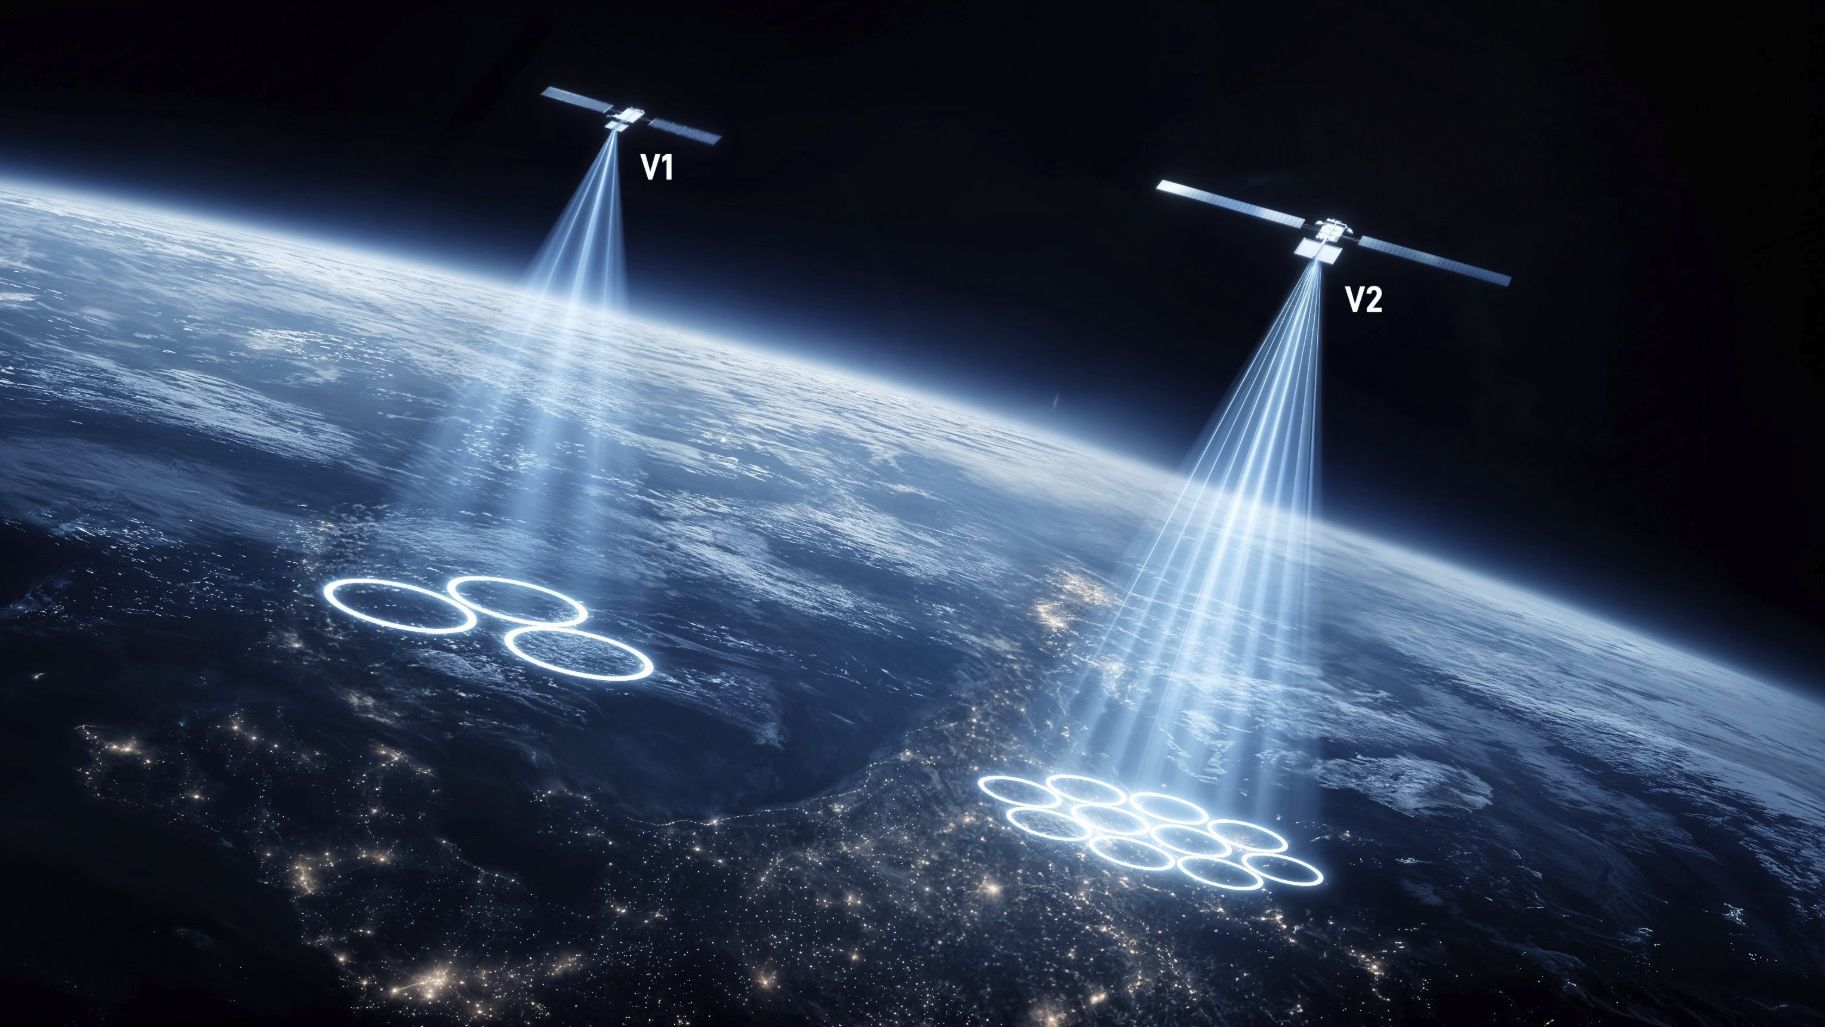
SpaceX ha anunciado la adquisición de un segmento de espectro de banda baja de 800 MHz para Starlink Mobile, una jugada que podría convertir al proyecto en un actor más relevante dentro del panorama de las telecomunicaciones. Este espectro es particularmente atractivo para lograr una mejor penetración de la señal dentro de edificios y interiores, gracias a sus propiedades de propagación frente a obstáculos como paredes. Junto a la llegada de nuevos satélites, la combinación de este espectro con capacidades adicionales podría allanar el camino para que Starlink Mobile se consolide como un posible operador móvil de gran tamaño en Estados Unidos.

No obstante, la apuesta no parece exenta de desafíos. Aunque la banda de 800 MHz aporta ventajas en penetración y cobertura, es probable que SpaceX necesite amplios bloques de espectro complementarios y una inversión sustancial en infraestructura terrestre para garantizar una cobertura fiable en zonas urbanas y rurales. En palabras de analistas y expertos de la industria, la cantidad de espectro adquirida representa una base prometedora, pero no suficiente por sí sola para sostener una red móvil de alcance masivo.

En el último año, la discusión pública sobre la viabilidad del proyecto ha sido intensa. El CEO de AT&T, por ejemplo, cuestionó la viabilidad de los planes de Starlink Mobile, solo para ver cómo SpaceX anunciaba la adquisición de 14 MHz de espectro en la banda de 800 MHz poco después. Según la propia SpaceX, este movimiento refuerza su capacidad para construir la «red móvil más avanzada del mundo» y posicionarse como un “gran operador móvil” mediante una estrategia híbrida que combina satélites y una infraestructura terrestre de vanguardia.

La Comisión Federal de Comunicaciones (FCC) también dio un impulso al proyecto al aprobar la solicitud de la constelación Gen2 de Starlink Mobile, que permite la salida al espacio de hasta 15.000 nuevos satélites. Con una flota ampliada, la capacidad de banda ancha de alta velocidad podría multiplicarse, prometiendo servicios móviles de alto rendimiento en prácticamente cualquier lugar del mundo. Sin embargo, incluso con estas aprobaciones, la implementación práctica de una red móvil de gran escala requerirá inversiones continuas y una economía de escalas que aún está por definirse.

El análisis de expertos, como Tim Farrar de TMF Associates, indica que, aunque la iniciativa añade combustible a la rivalidad entre SpaceX y los operadores móviles, la cantidad de espectro disponible sigue siendo limitada para garantizar penetración de señal en entornos urbanos sin la instalación de torres terrestres. En ese sentido, corresponde a SpaceX demostrar que puede desplegar la infraestructura necesaria para complementar su flota satelital y competir de forma sostenible con AT&T, T-Mobile y Verizon.

En resumen, este movimiento representa la primera etapa prometedora de un camino que podría redefinir la competencia en el mercado móvil. No obstante, para que Starlink Mobile se convierta en una fuerza dominante, será imprescindible asegurar más espectro y una inversión sustancial en infraestructura terrestre, así como una ejecución operativa que demuestre viabilidad a gran escala. En la medida en que SpaceX avanza, los grandes operadores podrían verse obligados a vigilar de cerca la evolución de la propuesta desde el espacio, ya que la convergencia entre satélites y redes terrestres podría redefinir el liderazgo en conectividad móvil a largo plazo.

from Latest from TechRadar https://ift.tt/CFeuglp
via IFTTT IA

Galaxy Studio: Samsung’s Next Era of Over-Ear Audio and the Legacy Brands Behind It


En los últimos años, Samsung ha sabido combinar innovación con una herencia de sonido reconocida mundialmente. Los rumores señalan que la compañía podría estar preparando sus primeros auriculares over-ear en una década, con un nombre que ya genera expectativa: Galaxy Studio. Este posible lanzamiento, apoyado por filtraciones y un registro de marca reciente, sugiere un nuevo capítulo para la estrategia de audio de Samsung y la forma en que sus marcas asociadas podrían jugar un papel central.

La idea de un Galaxy Studio no es casualidad. El nombre podría aludir a un uso profesional, como mezcla musical y escucha crítica, pero en el ecosistema de Samsung podría tener también un enfoque más amplio para consumidores exigentes que buscan calidad y refinamiento, sin abandonar la amplitud de la oferta de la marca.

La posibilidad de que exista este modelo cobra más fuerza si se recuerda que Samsung adquirió Harman International en 2016, consolidando a Harman Kardon, JBL y AKG en su portafolio, y posteriormente Masimo añadió marcas como Bowers & Wilkins, Denon y Marantz a su repertorio. Con este conjunto de nombres en la sala de trofeos, un nuevo par de auriculares podría convertirse en un lienzo para aprovechar las fortalezas de cada marca, desde la precisión de AKG hasta el pulso de Bowers & Wilkins y la experiencia de JBL en itinerarios de sonido premium.

Hasta ahora, Samsung ha apostado por auriculares intrauditivos, como la serie Galaxy Buds 4 y Buds 4 Pro, manteniendo los over-ears fuera de escena desde generaciones anteriores. Este regreso podría responder a una demanda de mercado y a la necesidad de distinguirse en un segmento dominado por competidores con soluciones de referencia. El rumor de un Galaxy Studio llega acompañado de la expectativa de una experiencia de sonido cohesionada con el ecosistema Samsung, al tiempo que aprovecha el linaje de sus marcas de audio asociadas.

Sin información oficial sobre precio, especificaciones o fecha de lanzamiento, los aficionados contemplan escenarios posibles para 2027, que podrían ir acompañados de otros lanzamientos relevantes como nuevas generaciones de dispositivos Galaxy. Aunque, como sucede con las noticias de tecnología, lo definitivo solo se sabrá cuando Samsung comparta detalles directos.

En resumen, Galaxy Studio representa una promesa: una incursión de Samsung en el mundo de los auriculares over-ear que podría fusionar rendimiento y herencia de marca en una propuesta atractiva para audiófilos casuales y usuarios que buscan una experiencia sonora premium dentro de un ecosistema integrado. El camino está abierto, y la pregunta es cuánto impacto real tendrá este proyecto en el mercado y en la forma en que las marcas heredadas de Harman, AKG, JBL y Bowers & Wilkins se posicionarán dentro de la estrategia global de Samsung.

from Latest from TechRadar https://ift.tt/HMLbZTR
via IFTTT IA

Gemini Agent: el futuro de los agentes autónomos en la nube


En la era de la inteligencia artificial empresarial, surge una visión clara: los agentes pueden operar de forma independiente para alcanzar objetivos, sin necesidad de instrucciones detalladas. Gemini Agent representa este salto, funcionando siempre activos en la nube para ejecutar tareas, gestionar proyectos y colaborar con plataformas de terceros, incluso con modelos rivales. Google ha presentado una estrategia en la que un único agente central puede responder preguntas, crear documentos, generar activos, organizar reuniones y mucho más, manteniendo a las organizaciones en constante movimiento sin depender de intervenciones continuas.

Este enfoque transforma el rol de los trabajadores, pasando de recibir asistencia puntual de IA a delegar cargas laborales completas que pueden desarrollarse de manera autónoma y a largo plazo. La propuesta no es solo tecnológica; es una reconfiguración de flujos de trabajo y de la relación entre humanos e inteligencia artificial en el entorno profesional.

Gemini Agent se distingue por su operación como agente siempre activo. Al ejecutarse en la infraestructura de Google Cloud, puede continuar trabajando en segundo plano incluso cuando los usuarios no están frente a sus pantallas. Además, Google no limita el uso a un entorno corporativo: Gemini Agents están diseñados para ser tan personales como profesionales. Pueden gestionarse con cuentas de correo, calendarios y almacenamiento en Drive dedicados, lo que facilita su integración en la vida diaria del usuario dentro y fuera de la oficina.

A pesar de ser un producto de Google que corre sobre Google Cloud, la plataforma abre la puerta a compatibilidad con otros modelos, incluyendo los de Anthropic, y promete sumar más opciones en el futuro. Thomas Kurian, CEO de Google Cloud, describe a Gemini como una plataforma que respalda la continuidad y la adaptabilidad: “una plataforma a prueba de futuro que funciona en cualquier lugar, ejecuta cualquier tarea, admite tu elección de modelos y aplica controles empresariales”.

La accesibilidad y la apertura se fortalecen mediante su operatividad transfronteriza: funcionará con plataformas de terceros como Microsoft 365 y Slack, y estará disponible en dispositivos variados, abarcando iOS, Android, macOS y Windows. Aunque Gemini Agents aún no están General Availability, algunos clientes ya acceden a una vista previa privada. Se espera ampliar casos de uso y detallar funcionalidades adicionales a medida que se acerca la disponibilidad general.

Este avance marca una consolidación de la idea de un empleado digital autónomo: una solución que no solo asiste, sino que puede gestionar tareas continuas, coordinar recursos y adaptarse a distintas infraestructuras y plataformas, siempre con controles y opciones de configuración para el entorno empresarial.

Para entender el impacto, basta mirar la evolución de herramientas como Muse de Meta y Dots de OpenAI, que apuntan a una experiencia de agentes que operan con menos instrucciones explícitas y mayor delegación de responsabilidades. Gemini Agent se posiciona como un actor central en esa tendencia, orientado a la productividad, la colaboración y la eficiencia operativa sin sacrificar la seguridad ni la gobernanza corporativa.

from Latest from TechRadar https://ift.tt/L1KhAar
via IFTTT IA

Seguridad y Privacidad en Flujos Financieros: Un Llamado a la Vigilancia Operativa


Los bancos destinan grandes recursos a convencer a los clientes de que son los custodios más cuidadosos de los datos personales y financieros. Sin embargo, una revisión de 14 sitios de servicios financieros en Europa y EE. UU. revela prácticas preocupantes: scripts de rastreo y personalización incrustados en procesos de apertura de cuentas, hipotecarios y de préstamos que envían datos de contacto, intención financiera y huellas de dispositivos a terceros, con 9 de 14 sitios operando sin una opción de consentimiento válida.

Las fallas se agrupan en tres patrones, y la distinción entre ellos tiene implicaciones legales. En primer lugar, las etiquetas se disparaban antes de que se respondiera el banner de cookies en sitios de gestión de patrimonio, banca de inversión y proveedores de pago; según la Directiva de ePrivacy de la UE, ese comportamiento no tenía base legal, ya que el consentimiento es obligatorio antes de almacenar o leer datos en un dispositivo.

En segundo lugar, el rastreo continuó tras que el usuario rechazara las cookies: en un sitio, Google Ads y DoubleClick recibían la dirección de correo electrónico hasheada en la URL de la solicitud junto con la señal de consentimiento denegada, lo que implica que el rechazo se registró y se ignoró.

En tercer lugar, se filtraron datos financieros independientemente del consentimiento: un importe de préstamo de 2.500 € en un plazo de 12 meses y una selección de seguro llegaron a Google Analytics durante una solicitud de crédito personal; en un banco portugués, el nombre, la edad y el NIF de un cliente se enviaron a Evergage como texto codificado en Base64 en la URL durante la apertura de la cuenta.

En un sitio bancario holandés, un script de primera parte combinaba fingerprinting del navegador con peticiones de imágenes a 127.0.0.1 en los puertos 7070 y 5938, asociados a AnyDesk y TeamViewer, verificando efectivamente si software de acceso remoto estaba funcionando en el dispositivo del visitante.

Dónde recae la responsabilidad

Meta y TikTok señalan al operador del sitio como la parte que controla lo que se recoge, en respuesta a investigaciones anteriores. Meta citó sus controles de privacidad y su política contra compartir datos sensibles; TikTok afirmó que los anunciantes deciden qué eventos y parámetros envían y que solo recibe lo que sus socios configuran intencionalmente.

Este marco coloca toda la responsabilidad en el operador, y solo se sostiene si la recopilación fue algo que el operador activó deliberadamente. A menudo no lo fue. La función de Coincidencia Avanzada Automática (Automatic Advanced Matching) de Meta Pixel está activada por defecto y, en ese estado, captura y aplica hash a datos de contacto sin necesidad de configuración adicional por parte del propietario del sitio. Un ingeniero bancario que añade un snippet de rastreo no está eligiendo enviar el correo electrónico y el teléfono hasheados de un solicitante de hipoteca a Meta; el píxel lo hace por defecto. Una política que prohíbe recolectar datos sensibles es difícil de reconciliar con una función que los recoge por defecto.

Eso no elimina la responsabilidad del banco. Las entidades deciden qué proveedores despliegan, colocan banners de consentimiento frente a los clientes y publican políticas de cookies que deben enumerar cada entidad receptora de datos. Ambos lados tienen responsabilidad: las plataformas envían defaults que maximizan la captación de datos y los bancos desplegan esos defaults en flujos sensibles sin validar su comportamiento en tiempo real.

Cerrando la brecha

Esto es una cuestión de cumplimiento tanto como de ética.

En la UE, scripts de terceros no gestionados en flujos orientados al cliente abarcan GDPR y requisitos de consentimiento de ePrivacy; para entidades financieras reguladas, también rigen las reglas de riesgo y resiliencia operativa de DORA; PSD2 añade obligaciones de seguridad para flujos de pago. En EE. UU., las instituciones tienen deberes bajo la regla de Salvaguardas de GLBA y, cada vez más, bajo leyes estatales como CCPA/CPRA. Aparte de la exposición reguladora, se trata de higiene operativa básica.

La corrección comienza verificando el comportamiento en tiempo real en lugar de asumir que coincide con la configuración. Esto significa validar lo que hacen los scripts en páginas reales de apertura de cuentas, hipotecas, préstamos y simulaciones, ya que son las que manejan los datos más valiosos, en lugar de detener las comprobaciones solo en la página de inicio. También implica vigilar por un script que empiece a recoger más de lo previsto, a veces llamado alcance incremental (scope creep).

La visibilidad debe conducir al control. Los equipos de seguridad deben poder impedir que scripts de terceros lean campos sensibles y bloquear transferencias de datos no autorizadas, incluyendo la práctica de ocultar identificadores y detalles financieros dentro de una URL de solicitud en lugar de en el cuerpo de la petición, tal como ocurrió en varias filtraciones de nuestra investigación.

El consentimiento debe traducirse en acción real, no solo en papel. Una denegación debe impedir que los datos salgan del navegador en lugar de registrarse como señal denegada mientras la llamada de rastreo se ejecuta. Ese consentimiento debe acompañar al cliente incluso al interactuar con iframes o subdominios que adopte el flujo, y no reiniciarse en cada frontera que cruce.

Caracteres como Automatic Advanced Matching, que hashea y envía datos de contacto por defecto, deben desactivarse a menos que dicha recopilación esté documentada, informada y sea legal. El código propio merece la misma escrutinio que las etiquetas de terceros: la huella digital y el sondeo de puertos para fraude pueden ser controles legítimos, pero implementarlo internamente no exime de divulgación y consentimiento.

Nada de esto exige abandonar la analítica o la personalización. Requiere tratar los scripts en páginas sensibles como parte del riesgo de la institución, revisados en el mismo ciclo que cualquier otro proveedor, y no configurados una vez y dejados sin revisión. Nueve de las catorce entidades analizadas enviaban datos a través de un canal cuyo propio banner de consentimiento indicaba que estaba cerrado.

Esa brecha entre lo que un script puede hacer y lo que realmente hace merece cerrarse antes de que un regulador o un cliente lo descubra primero.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica. Las opiniones aquí expresadas corresponden al autor y no necesariamente a TechRadar Pro ni a Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit.

from Latest from TechRadar https://ift.tt/MGVT5gk
via IFTTT IA