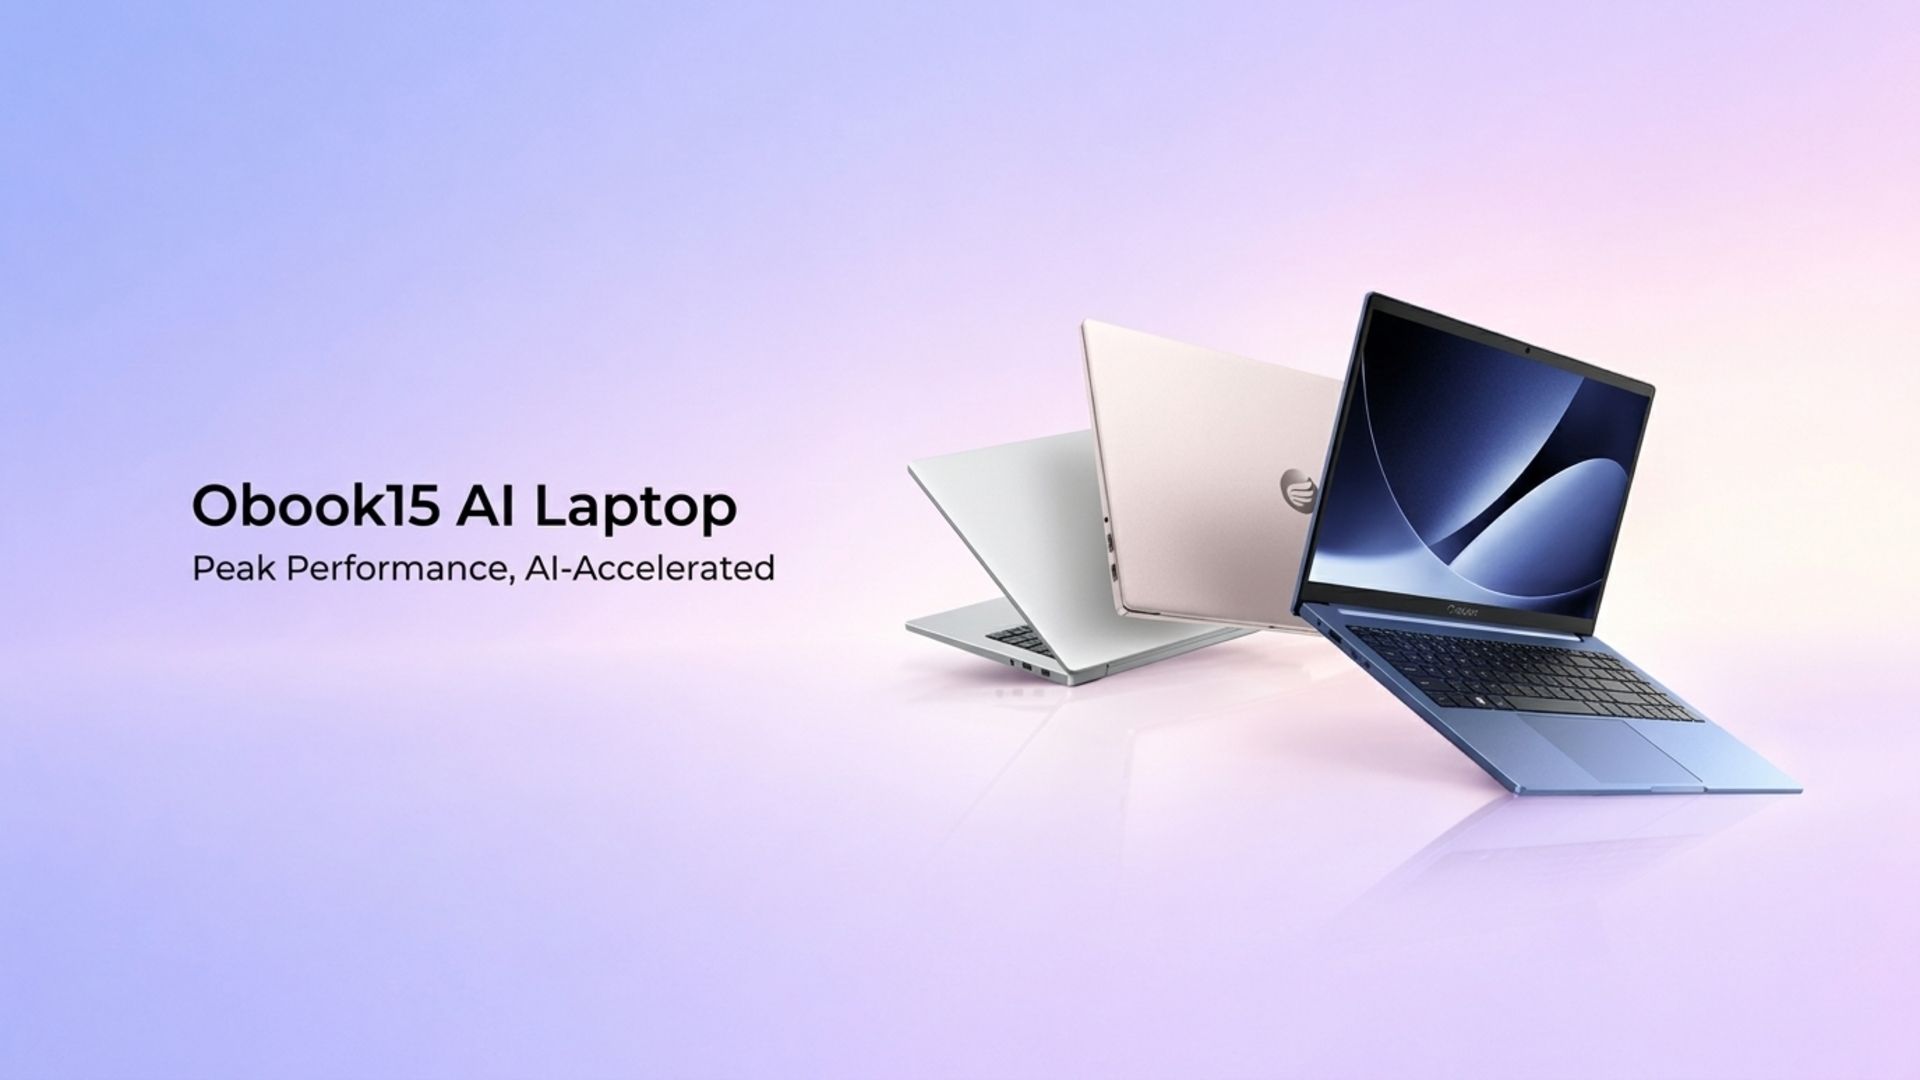
ORICO entra al mercado de laptops con el Obook15: potencia Ryzen 7, almacenamiento ampliable y un enfoque en productividad inteligente


ORICO, conocido durante 17 años por sus accesorios de almacenamiento y conectividad, hace su entrada en el mercado de laptops con el Obook15. El dispositivo ya está disponible para prepedido en Estados Unidos y Filipinas, marcando un hito para la empresa que ha especializado su negocio en soluciones de salvaguarda de datos y enlazamiento de dispositivos.

El Obook15 está dirigido a estudiantes, profesionales en etapas iniciales y creadores de contenido, y se impulsa con un procesador AMD Ryzen 7 6800H de ocho núcleos. Este chip ofrece 16 hilos y una velocidad de impulso de hasta 4.7 GHz, con la Radeon 680M integrada en la misma solución, lo que aporta capacidad gráfica sin necesidad de una GPU dedicada.

Aprovechamiento de almacenamiento ampliable hasta 4 TB mediante PCIe 4.0

El equipo integra memoria LPDDR5 de 6400 MT/s en configuraciones de 12 GB o 24 GB, y las unidades PCIe 3.0 ofrecen capacidades de 256 GB, 512 GB o 1 TB. El Obook15 viene con dos ranuras M.2 2280; una de ellas ya ocupada por la unidad suministrada, mientras que la segunda permanece libre para actualizaciones a velocidad PCIe 4.0. ORICO afirma que la segunda ranura soporta hasta 4 TB de almacenamiento adicional, brindando una capacidad total muy superior a la de las unidades incluidas de fábrica.

La pantalla es de 15.6 pulgadas con panel IPS y acabado mate, resolución 1920 x 1080 a 60 Hz, con ángulos de visión de 170°. El diseño de bisel delgado de 5 mm ofrece una relación pantalla-cuerpo del 81% y alberga una cámara de 1 MP con obturador físico. El soporte de conectividad incluye dos puertos USB-C a 10 Gbps con DisplayPort 1.4, una salida HDMI 2.0, un puerto USB-A de 5 Gbps y otro USB-A de 480 Mbps. Un único puerto de entrada DC mantiene libres los USB-C para datos y carga, mientras que el adaptador de 100 W alimenta la batería de 54.29 Wh. Las conexiones inalámbricas contemplan Wi‑Fi 6 y Bluetooth 5.2.

Toma de control, rendimiento refrigerado y asistente IA

La Obook15 utiliza un teclado completo con iluminación y teclado numérico, con Windows 11 Home preinstalado. Sus dimensiones son 356.5 x 232 x 19.35 mm y su peso se mantiene en 1.8 kg. La carcasa combina aluminio en la tapa y la base con plástico en el resto, y la refrigeración se apoya en dos ventiladores, dos tubos de calor y dos rejillas de ventilación, con una capacidad de 45 W para evitar estrangulamientos del procesador.

El equipo incluye altavoces estéreo y una toma de auriculares/micrófono combinada de 3.5 mm, además de dos micrófonos y una cámara de 1 MP. Una característica destacada es la compatibilidad con XiaoAo, un asistente de IA que agrupa 11 especialistas para apoyar el control del dispositivo, la automatización de flujos de trabajo y la gestión del conocimiento.

“El Obook15 AI Laptop es nuestra respuesta para una productividad inteligente”, afirmó Yeyou Xu, CEO de ORICO. “Combinamos hardware capaz con un agente de IA diseñado para reducir tareas rutinarias, llevando funciones avanzadas al segmento mainstream”.

En cuanto a precios, el Obook15 parte desde 689,99 USD en la configuración de 12 GB de memoria y 256 GB de almacenamiento, con opciones de 12 GB/512 GB a 749,99 USD y 24 GB/1 TB a 899,99 USD. Los prepedidos se procesarán entre el 16 y el 23 de octubre, y el portátil estará disponible en tres colores: plata, rosa y azul.

Durante la preventa, se aplica un descuento del 15% más un regalo adicional, reduciendo los modelos de 12 GB/256 GB a aproximadamente 586,49 USD, es decir, un ahorro de 103,50 USD.

Según ORICO, la gama inicia con 12 GB de memoria para ofrecer mayor capacidad de multitarea, Windows 11 y margen para su software de IA.

from Latest from TechRadar https://ift.tt/xpzFU83
via IFTTT IA
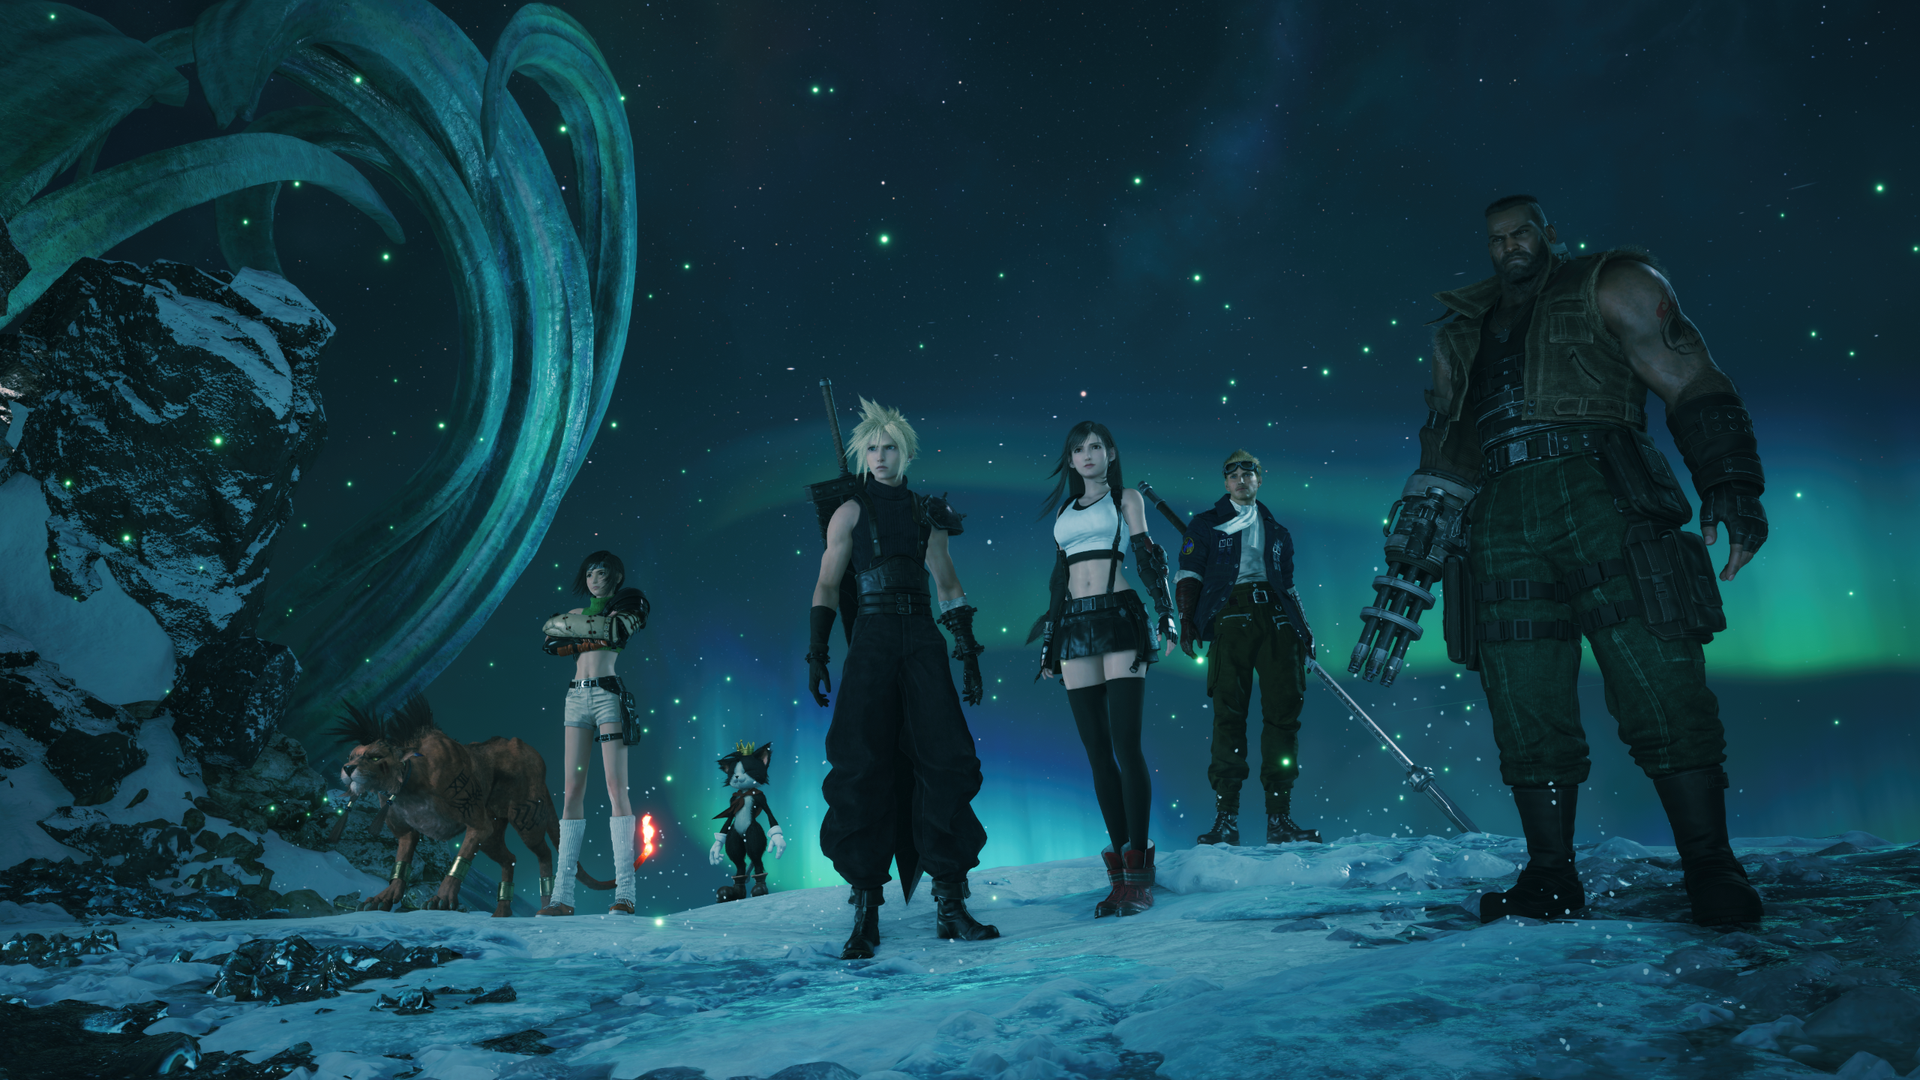
Final Fantasy VII Revelation: un giro temprano que redefine la historia y la dinámica del equipo


En un recorrido reciente por la demo de Gamescom 2026, tuve la oportunidad de experimentar una sección mucho más lineal del juego que se sitúa al inicio de Final Fantasy VII Revelation. Este tramo sitúa a Cloud y a su grupo frente a la mayor sorpresa de la saga desde su origen, pero ahora mucho antes de lo que sucedía en 1997.

La demo, de duración breve (alrededor de 30 a 45 minutos), permitió explorar la presencia de nuevos miembros en el equipo: Vincent y Cid, este último ya como combatiente activo desde el inicio de la prueba. También se introduce de forma destacada el sistema FITS, la versión de Revelation para las clases y trabajos que se ha visto en otros juegos de Square Enix. Aunque mi foco está en la historia, no puedo evitar mencionar que una parte clave de la experiencia es observar cómo el grupo se enfrenta a un Cloud que vibra entre recuerdos y visiones de Sephiroth, resultado de las intensas secuencias de revelación que han marcado la obra original.

La acción traslada al grupo al North Crater, el sitio de impacto del meteorito que trajo Jenova al mundo de juego. Allí se topan con aún más figuras en negro que han estado siguiéndolos durante los últimos tres títulos, incluido Broden, el ex SOLDIER y encargado de una posada en Kalm durante Rebirth. Cloud sigue atormentado por dolores de cabeza y visiones que le recuerdan su pasado.

Para los jugadores que ya conocen la historia original, viene la advertencia: contiene spoilers importantes. Si no quieres conocer ciertos giros, continúa leyendo bajo tu propio riesgo.

En la demo se muestra a Sephiroth obligando a Cloud a recordar que no es realmente un SOLDIER, tal y como ocurre en el FF7 original. Sephiroth señala incongruencias como la ausencia de un número de SOLDIER en el brazo de Cloud (algo que sí llevan los demás) y lo empuja a rememorar, junto a Barret y Tifa, la incidente de Nibelheim, con diferencias respecto a Rebirth, donde Zack aparece, y con la extraña ausencia de uno de los guardias de Shinra que acompañaba al grupo. Barret comenta incluso que Cloud parece “otra persona” cuando posa para una foto.

SOLDIER no más

Como recordatorio para quienes no han repasado la narrativa de FF7 recientemente, o para quienes no desean spoilers, Cloud es en realidad un soldado raso de Shinra que ha sido insuflado con recuerdos y experiencia de los SOLDIERes gracias a las manipulaciones de Jenova y a su propia memoria superpuesta. Participó en la misión durante Nibelheim, pero como respaldo para Sephiroth y Zack. Avergonzado de no haber cumplido su sueño de soldado, Cloud oculta su identidad frente a Tifa y el resto, lo que explica por qué ella dice no recordar verlo en aquella misión durante Rebirth.

Las imágenes de apoyo muestran a Cloud disfrazado de Shinra, una pista visual de cuánto se superpone su identidad. La narrativa de Revelation parece confirmar que este conflicto interno estallará ya en los primeros hitos de la historia, en lugar de esperar al clímax como en la versión original. La relación de confianza dentro del grupo ya está tensa por las visiones y el comportamiento extraño de Cloud, y queda por ver qué efectos tendrá este giro en la dinámica del equipo y en su liderazgo cuando el juego llegue finalmente el 8 de abril de 2027.

La escena de Hojo y los experimentos con mako y células de Jenova, que dotan a Cloud de unos rasgos similares a los de un SOLDIER de primera clase, añade otra capa de complejidad a su identidad. En Rebirth ya se había insinuado que Cloud no era quien decía ser, pero Revelation parece prepararnos para una revelación definitiva que podría alterar fundamentalmente la forma en que vemos a los personajes y sus relaciones.

Conclusión

Final Fantasy VII Revelation demuestra su ambición al entrelazar líneas temporales y cuestionar la veracidad de la memoria. Este giro temprano promete redefinir la trayectoria del equipo y el arco de Cloud, invitándonos a reconsiderar lo que conocemos sobre su pasado y su destino. Con el lanzamiento previsto para el 8 de abril de 2027, la expectativa es alta: ¿cómo afectarán estos descubrimientos a la confianza entre Barret, Tifa y el propio Cloud? ¿Qué consecuencias traerá para las futuras batallas y decisiones del grupo? Sin duda, la novedad de permitir una revelación tan crucial al inicio de la historia es una propuesta audaz que podría marcar un nuevo estándar para las reimaginaciones de clásicos tan queridos.

from Latest from TechRadar https://ift.tt/DefGbg1
via IFTTT IA

Guía de visualización: Snapped: Killer Moms y cómo verla desde cualquier lugar


Este post presenta una mirada profesional y detallada sobre la nueva entrega de la saga Snapped: Killer Moms, destacando opciones de visionado, ubicaciones de estreno y consideraciones para audiencias internacionales.

Snapped: Killer Moms llega como un spin-off que explora historias reales de mujeres que pri¬meramente protegen a sus hijos, incluso cuando las circunstancias se vuelven extremas. Cada episodio aborda un caso distinto, con momentos de gran intensidad dramática y un enfoque cercano a los hechos que capturan la atención del aficionado al true crime.

Sitio de estreno y plataformas: En Estados Unidos, el programa se emite en Oxygen y se garantiza su disponibilidad en horario estelar, con posibilidad de verlo en vivo el domingo a las 9 pm ET. Para aquellos que no cuentan con cable, existen opciones de streaming como YouTube TV, Sling o Fubo, que permiten ver Oxygen sin necesidad de una suscripción por cable tradicional. También se ofrece un periodo de prueba gratuita para YouTube TV, lo que facilita pruebas sin compromiso.

Acceso internacional: Para espectadores fuera de EE. UU. que deseen ver el programa, la utilización de una VPN puede facilitar el acceso a servicios disponibles únicamente en EE. UU. NordVPN es una opción destacada mencionada por su cobertura y reputación. Esta recomendación se enmarca dentro de un uso responsable y conforme a las condiciones del servicio de cada broadcaster.

Guía por región
– Estados Unidos: Snapped: Killer Moms se emite en Oxygen. Opciones de streaming disponibles incluyen YouTube TV, Sling y Fubo durante el estreno y la temporada. También es posible aprovechar periodos de prueba gratuitos para ver el contenido sin coste inicial.
– Reino Unido: Actualmente no hay un plan de difusión o transmisión específico para Snapped: Killer Moms. La VPN puede permitir el acceso a servicios desde EE. UU. si las condiciones del broadcaster lo permiten.
– Canadá: Oxygen es principalmente un canal estadounidense; la disponibilidad local puede verse restringida. Como alternativa, se recomienda revisar servicios de streaming compatibles y considerar el uso de una VPN para acceder a plataformas de EE. UU. cuando sea permitido por los términos de servicio.
– Australia: No hay opción de transmisión directa para este título en el mercado local. En este caso, la VPN puede ser un recurso para acceder a servicios disponibles en otras regiones, manteniéndose dentro de los límites legales y de las políticas de uso.

Notas sobre el contenido: Snapped: Killer Moms mantiene el tono característico de la franquicia, con relatos que pueden incluir contenidos perturbadores y situaciones de alto riesgo. Si eres aficionado a documentales de crímenes reales, este título ofrece una experiencia intensa y envolvente similar a otras producciones del género.

Recomendaciones finales
– Ver desde cualquier lugar implica considerar las ofertas de streaming regionales y las políticas de derechos de autor de cada servicio.
– Si vas a usar una VPN, asegúrate de entender las condiciones de uso del servicio y de cumplir con la normativa aplicable en tu jurisdicción.
– Explora las opciones de prueba gratuita para evaluar la calidad del servicio sin compromiso económico inicial.

Qué mirar a continuación: además de Snapped: Killer Moms, el ecosistema de la franquicia Snapped ofrece otros títulos como Snapped: Killer Couples, Snapped: She Made Me Do It, Snapped: Behind Bars, Snapped: Notorious y la próxima entrega Snapped: Rich B*tch Rampage (programada para 2027). Estas variantes amplían la mirada sobre crímenes influyentes y perfiles criminales, aportando diversas perspectivas sobre el fenómeno.

Para más recomendaciones, también puedes consultar guías sobre cómo ver otras series populares de crimen verdadero y las últimas noticias sobre plataformas de streaming y opciones de suscripción.

from Latest from TechRadar https://ift.tt/No1qGSJ
via IFTTT IA

Galahad de Corbenic AI: persistencia exacta de KV cache para evitar relecturas tras reinicios y memoria GPU limpia


Corbenic AI, una startup belga, presenta Galahad, un componente que almacena la caché clave-valor (KV) de un modelo en almacenamiento local cifrado y permite recargarla cuando el mismo texto vuelve a aparecer. Esta capacidad, según la empresa, evita que las GPUs necesiten releer documentos ya procesados tras un reinicio o tras vaciarse la memoria de la GPU.

El fundador y CEO Sietse Schelpe explicó a TechRadar Pro que, para Galahad, no se requiere hardware extraordinario: basta con Linux, una GPU NVIDIA y una SSD NVMe estándar. En las pruebas presentadas, la solución concreta que el tiempo de respuesta mejora notablemente al evitar lecturas repetidas de la memoria de la GPU. La idea es que la SSD existente del servidor forme parte de la memoria de trabajo de la IA, reduciendo la necesidad de recomputar estados de atención para consultas repetidas.

Galahad entra en beta el 1 de octubre de 2026 y su mecanismo clave, llamado Taliesin, escribe cada bloque de estado de texto en disco bajo una huella digital ligada a las entradas exactas, el modelo y el inquilino (tenant), y lo carga cuando esos bytes vuelven a aparecer. Además, Blaise, un segundo componente, mantiene el texto de los documentos disponibles y entrega únicamente la sección necesaria al modelo, reduciendo la cantidad de texto que debe leerse.

La compañía sitúa Galahad como una alternativa a los enfoques de recuperación basados en búsqueda (RAG), que dividen documentos en fragmentos y entregan al modelo las piezas más relevantes. Según Schelpe, cuando la búsqueda falla, el modelo nunca ve la respuesta; Galahad, en cambio, ha mostrado capacidad de responder con mayor consistencia en pruebas comparativas.

En el contexto actual de centros de datos, donde se prevé que más del 70% de los chips de memoria de alto rendimiento serán absorbidos por la demanda de IA en 2026, la propuesta de aprovechar la infraestructura existente para mejorar el rendimiento es especialmente atractiva. Aun así, Galahad no está exento de competencia: proyectos de código abierto como LMCache, y soluciones de fabricantes como Nvidia (Dynamo y CMX), WEKA, Phison y otros, ya ofrecen estrategias de persistencia de KV cache en diversa intensidad y escala.

La distinción de Galahad, señalan sus creadores, reside en la exactitud de la reutilización de estados y en un enfoque de falla cerrada: si una comprobación de integridad falla, el estado debe recomputarse. No se busca un reemplazo de la memoria RAM, sino una capa adicional que permita trabajar más allá de la memoria física disponible, sin sacrificar la precisión de las predicciones del modelo.

El debate sobre rendimiento y seguridad está presente. Galahad enfatiza que no hay intercambio de cachés entre inquilinos y que los datos no se envían a terceros. Sin embargo, la investigación en el área de cifrado, segmentación de datos y posibles vulnerabilidades de canal lateral (prompt leakage) continúa, especialmente en escenarios multi-tenant. En este sentido, es relevante que la documentación y las pruebas sean transparentes y que terceros independientes verifiquen los resultados.

En resumen, Galahad propone una capa de persistencia de KV cache que aprovecha almacenamiento local cifrado para reutilizar estados de atención exactos y disminuir la carga de relecturas en GPU tras reinicios o limpiezas de memoria. Aunque el mercado ofrece enfoques competitivos y soluciones establecidas, la idea de adaptar la infraestructura existente para obtener ganancias en eficiencia de AI-inferencia sigue siendo atractiva para centros de datos y empresas que buscan maximizar el rendimiento sin migraciones de hardware costosas.

from Latest from TechRadar https://ift.tt/Ru7fDTc
via IFTTT IA

PhoneBot: Reutilizando smartphones para visión, sensado y control de movimiento en un humanoide económico


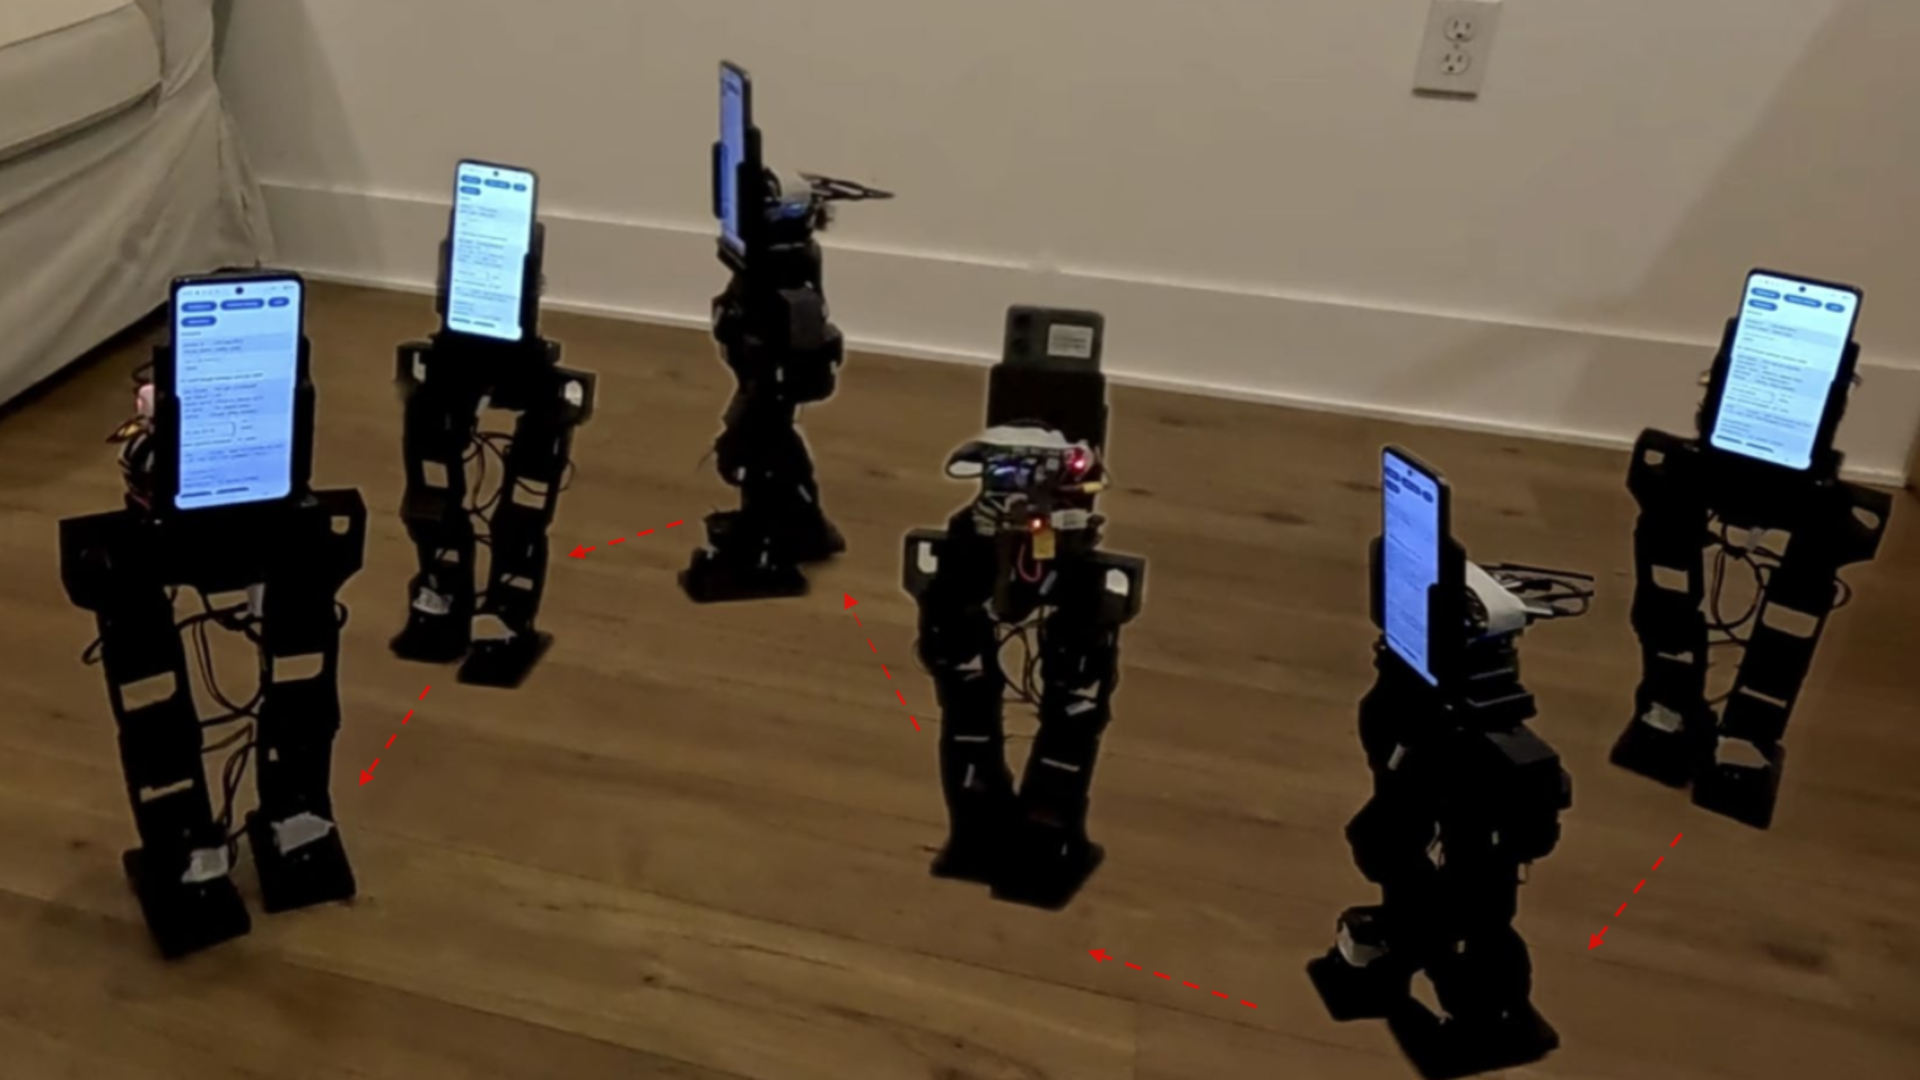
En un esfuerzo por democratizar la investigación en robótica humanoide, un equipo de la Universidad de California, Los Ángeles (UCLA) ha desarrollado PhoneBot, un robot humanoide compacto que reusa teléfonos inteligentes económicos para funciones de sensado y computación. Este enfoque permite reducir de manera significativa los costos de hardware sin sacrificar las capacidades fundamentales necesarias para interacción, percepción y locomoción.

El prototipo de PhoneBot alcanza una altura de 483 mm y un peso aproximado de 1.8 kg, operando con 13 servomotores que controlan las piernas y la torsión del torso durante la marcha. Una característica clave es la delegación de tareas de visión y cálculo a los smartphones, en lugar de depender de cámaras, sensores inerciales y unidades de procesamiento dedicadas más costosas. El teléfono proporciona la visión por medio de su cámara y un sensor inercial integrado para obtener información de movimiento, lo que ayuda al robot a mantener el equilibrio y a ejecutar movimientos de marcha previamente aprendidos.

Un ordenador separado dentro del propio robot gestiona las comunicaciones de los actuadores, recibiendo comandos inalámbricos desde el teléfono a través de Wi‑Fi y traduciendo estas instrucciones en movimientos de las articulaciones. El diseño incluye seis joints actuados por pierna (caderas, rodillas y tobillos) y un joint adicional que rota el torso y sostiene el teléfono. Este arreglo permite que la cámara se oriente hacia las personas sin necesidad de que el robot rote todo su cuerpo, favoreciendo tareas de seguimiento y otras interacciones basadas en la percepción.

Para las pruebas, los investigadores emplearon cuatro teléfonos Android, entre ellos un Honor 9 de 2017 y tres dispositivos económicos con costos aproximados entre 50 y 80 dólares. Todos los dispositivos soportaron las funciones centrales de la aplicación: sensado de movimiento, control de marcha, detección visual e interacción humana, aunque ciertos rasgos variaron según el modelo. La aplicación ejecuta políticas de locomoción a través de TensorFlow Lite, y la cámara del teléfono respalda la detección de personas y la estimación de pose, entre otras funciones de percepción.

El equipo entrenó el controlador de marcha de PhoneBot mediante aprendizaje por refuerzo en simulación, premiando movimientos deseables y penalizando posturas inestables o sobrecarga de los motores. Las primeras pruebas mostraron patrones de marcha desiguales, con una dependencia excesiva de una pierna, lo que llevó a incorporar muestras de entrenamiento espejadas. Este método enseña al controlador movimientos correspondientes a los lados izquierdo y derecho, mejorando la simetría de la zancada sin añadir pasos adicionales de simulación física.

En cinco ejecuciones de entrenamiento independientes, el aprendizaje espejado redujo el error de simetría de ángulo de articulación de 0.254 radianes a 0.003 radianes durante evaluaciones posteriores. También se observó una reducción en el desequilibrio de torque entre izquierda y derecha (de 0.205 a 0.034) y una disminución en el desequilibrio de potencia mecánica (de 0.339 a 0.040).

Las demostraciones físicas incluyeron caminar, recuperar el equilibrio desde una posición face-down y dirigir la cámara del teléfono hacia personas sin necesidad de girar continuamente los pies del robot. Aun así, PhoneBot presenta limitaciones propias de sus servos de baja potencia, que restringen la carga que puede transportar y las dinámicas de movimiento que puede realizar de forma confiable. Actualmente, el controlador de marcha se entrenó en terreno llano y el sistema no cuenta con brazos para manipular objetos, lo que deja pendientes las pruebas en terrenos irregulares.

Este proyecto es abierto y reproducible, permitiendo a otros investigadores modificar componentes y explorar la robótica basada en smartphones. La investigación se encuentra publicada en arXiv, un repositorio en línea donde los científicos comparten trabajos previos a la publicación revisada por pares.

En resumen, PhoneBot ilustra cómo la combinación de hardware económico y software avanzado puede acercar la investigación en robótica humanoide a un público más amplio, reduciendo costos sin sacrificar capacidades centrales de visión, sensado y control de locomoción.

from Latest from TechRadar https://ift.tt/IAvgpE0
via IFTTT IA

Intel D-series GPU: memoria récord, LPDDR5X y optimización para IA a gran escala


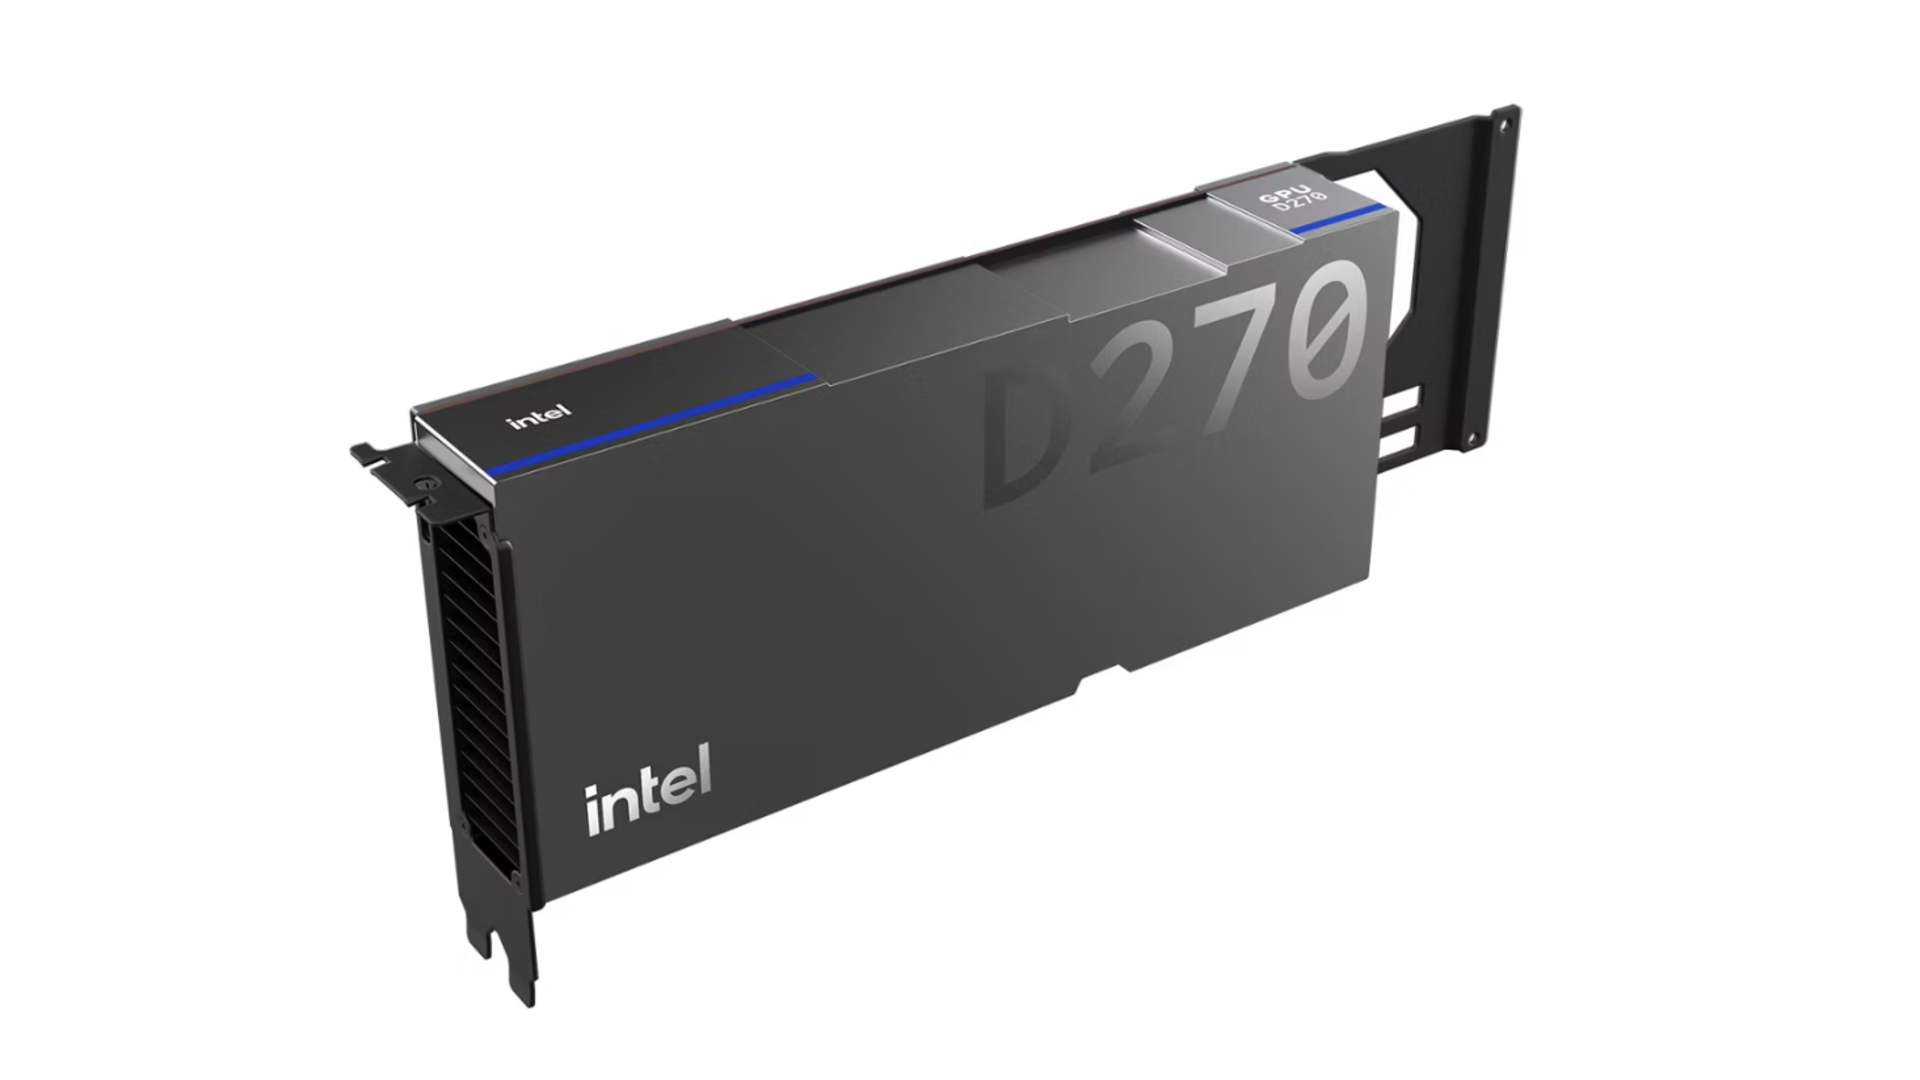
En la cumbre Global Open Compute Project, Intel presentó una unidad de procesamiento gráfica con una capacidad de memoria de hasta 480 GB, una cifra inusualmente alta diseñada para cargas de trabajo de inferencia de IA exigentes.

La GPU, denominada Intel GPU D-series (anteriormente conocida como Crescent Island), alberga hardware especializado para cómputo adicional y se posiciona como una opción de alto rendimiento para entornos de centros de datos donde la memoria y la eficiencia energética son prioritarios.

Con respecto a la competencia, la D-series ha superado a la Blackwell Ultra B300 de Nvidia, que ofrece 288 GB de memoria HBM3e, consolidándose como la GPU para centros de datos con mayor capacidad de memoria disponible en el momento de su anuncio.

Intel prioriza la capacidad de memoria

A diferencia de las tarjetas gráficas modernas que suelen incorporar memoria GDDR7, Intel optó por LPDDR5X, una tecnología de memoria común en laptops y otros dispositivos de bajo consumo energético.

Esta elección indica una estrategia centrada en la capacidad de memoria y en la eficiencia energética para la inferencia de IA, en lugar de diseñar una tarjeta gráfica orientada al rendimiento en juegos.

La configuración sugiere que la empresa busca habilitar modelos de IA muy grandes en una o varias tarjetas: la aceleradora puede soportar modelos de hasta 300 mil millones de parámetros en una sola tarjeta, y un sistema de ocho GPUs puede alojar modelos que superan el billón de parámetros. Estas capacidades resultan especialmente útiles para prompts prolongados, solicitudes de inferencia simultáneas, servicios de IA empresariales y aplicaciones en robótica que requieren procesamiento ágil.

“La inferencia se está convirtiendo en la carga de trabajo definitoria de la IA, y las empresas necesitan una infraestructura que ofrezca el rendimiento adecuado al costo adecuado”, comentó Anil Nanduri, vicepresidente de Productos de IA y GTM en el Grupo de Centros de Datos de Intel. “Con la Intel GPU D-series, nos enfocamos en hacer que la inferencia de alta capacidad sea práctica de desplegar y rentable de escalar”.

La capacidad de 480 GB es especialmente relevante cuando los sistemas de IA deben mantener pesados pesos de modelos y datos asociados accesibles durante la inferencia.

Sin embargo, la capacidad de memoria por sí sola no determina la velocidad de respuesta de una GPU, ya que el rendimiento también depende del ancho de banda, de los recursos de cómputo, del software y de las características de la carga de trabajo. Intel indica una capacidad de 1.3 petaflops en FP8 para la D-series, un formato numérico utilizado para acelerar operaciones de IA reduciendo las demandas de memoria en comparación con formatos de mayor precisión, y un ancho de banda de memoria de 1.5 TB/s que mide la rapidez con la que los datos pueden moverse entre la memoria y el procesador.

Intención de encajar en los centros de datos existentes

La compañía especifica un envelope de potencia de 350 W y un factor de forma PCIe estándar, junto con enfriamiento por aire y compatibilidad de software a lo largo de sus plataformas de GPU. Estas características buscan simplificar el despliegue en centros de datos ya existentes sin requerir sistemas de refrigeración especializados ni infraestructuras en rack completamente nuevas.

Intel también planea conectar la aceleradora con sus procesadores Xeon, permitiendo que las CPUs coordinen tareas, gestionen el movimiento de datos y manejen cargas de trabajo que no requieren aceleración por GPU. Este enfoque responde a entornos de IA cada vez más compuestos por múltiples etapas, que abarcan recuperación, razonamiento, orquestación, herramientas externas y ejecución.

“Los modelos abiertos están ampliando las opciones para que las empresas implementen IA”, comentó Nicolas Dubé, vicepresidente corporativo de Sistemas y Soluciones para Centros de Datos de Intel. “Para realizar su potencial completo, las organizaciones requieren una infraestructura que pueda emparejar distintos tipos de cargas de trabajo con la inteligencia adecuada, los recursos de cómputo oportunos y una economía adecuada. Eso es lo que entendemos por poner cada prompt en su lugar”.

Al momento de escribir estas líneas, Intel no ha revelado el precio minorista público ni una fecha de disponibilidad general específica para la GPU D-series.

from Latest from TechRadar https://ift.tt/GW0hi7V
via IFTTT IA

Creando negocios y entretenimiento auténtico: Daniela Guerra, Head of Creators & Responsibility para YouTube en América Latina de habla hispana, habla con WIRED en Español


Daniela Guerra, líder de Creators & Responsibility para YouTube en la región de América Latina de habla hispana, comparte con WIRED en Español una visión clara sobre cómo los creadores de contenido están construyendo negocios sostenibles y explorando nuevas formas de entretenimiento. En una conversación profunda, Guerra aborda los retos y las oportunidades que emergen en un ecosistema donde la creatividad se entrelaza con la responsabilidad social y la innovación tecnológica.

Una de las ideas centrales es que el negocio de los creadores ya no se reduce a una única plataforma o formato. El ecosistema actual favorece la diversificación: membresías, patrocinios responsables, productos de marca, servicios de suscripción y experiencias en vivo. Esta pluralidad de vías permite a los creadores monetizar su audiencia sin perder la esencia de su contenido. Guerra enfatiza la importancia de construir una relación de confianza con la comunidad, basada en claridad sobre los valores, la transparencia en las prácticas de monetización y el compromiso con contenidos que aporten valor real.

Respecto a las nuevas formas de entretenimiento, la ejecutiva señala que la audiencia demanda experiencias más ricas y personalizadas. Los creadores que combinan storytelling sólido, investigación rigurosa y formatos interactivos están en una posición privilegiada para innovar. Esto implica experimentar con formatos híbridos, como series documentales en formato corto, eventos en vivo, talleres educativos y proyectos de colaboración entre creadores de distintos géneros. La clave está en mantener la calidad y la coherencia del mensaje, sin perder la voz única de cada creador.

La Inteligencia Artificial (IA) aparece como una herramienta que puede amplificar la creatividad y optimizar procesos, pero también plantea dilemas éticos y de autenticidad. Guerra subraya que la IA debe ser utilizada para potenciar el talento humano, no para reemplazarlo. Proteger la originalidad, garantizar derechos de autor y mantener la confianza de la audiencia son prioridades. En este marco, las prácticas responsables incluyen la debida atribución, la revisión de contenido generado por IA y la transparencia sobre el uso de herramientas tecnológicas en la producción.

La autenticidad y la constancia emergen como los dos pilares más fuertes para el éxito sostenible. La autenticidad permite que la audiencia se identifique con la voz y el propósito del creador, mientras que la constancia genera hábitos de consumo y previsibilidad en la entrega de contenidos. Guerra recomienda a los creadores definir un calendario claro, mantener estándares de calidad y priorizar la honestidad en la comunicación. Cuando estos elementos se combinan, los creadores pueden crecer de forma orgánica, construir comunidades leales y abrir oportunidades de negocio que resistan la volatilidad de las plataformas.

En el cierre de la conversación, se enfatiza la responsabilidad compartida de las plataformas tecnológicas, los creadores y las marcas. La colaboración ética, la moderación efectiva, la protección de la diversidad de voces y la promoción de contenidos que informen, eduquen y entretengan de forma segura para la audiencia latinoamericana de habla hispana, son elementos que sostienen un ecosistema saludable. Daniela Guerra invita a una reflexión: el futuro del entretenimiento digital está en la combinación de talento auténtico, estrategias de negocio sostenibles y un uso consciente de la tecnología.
from Wired en Español https://ift.tt/Ryeb6tK
via IFTTT IA

Ecos de Vida: Un mapa estelar que revela las lenguas indígenas en los 50 estados de Estados Unidos


En un momento en que la diversidad lingüística de Estados Unidos se enfrenta a desafíos históricos de preservación, el proyecto Ecos de vida, desarrollado por CIELO, introduce una mirada innovadora y poderosa sobre las lenguas indígenas que aún laten en cada rincón del país. A través de un mapa interactivo representado con estrellas, el proyecto ofrece una visualización que va más allá de los números y las estadísticas: cada estrella es una lengua, cada constelación una región, y cada trayectoria traza las rutas de transmisión cultural entre generaciones.

La experiencia comienza con una navegación intuitiva que invita a los usuarios a explorar los 50 estados. Al seleccionar un estado, una lluvia de estrellas se despliega para señalar las comunidades lingüísticas activas. Este enfoque no solo informa, sino que también honra la complejidad de las identidades culturales: lenguas que se continúan hablando en hogares, centros comunitarios, escuelas y espacios ceremoniales; lenguas que confluyen con variaciones dialectales y que, a veces, resisten los embates de la globalización.

CIELO ha articulado el mapa con una capa de contexto histórico que sitúa cada lengua dentro de su historia de contacto, resistencia y renovación. Incluye indicadores de vitalidad lingüística, como la transmisión intergeneracional, el uso en diferentes dominios (hogar, escuela, trabajo) y el apetito de las comunidades por iniciativas de enseñanza y revitalización. De esta manera, el mapa no es solo un inventario lingüístico, sino un relato dinámico de resiliencia comunitaria.

Una de las fortalezas del proyecto es su enfoque de colaboración con hablantes, maestros, centros culturales y organizaciones indígenas. Las estrellas no son meras notas en una base de datos; son voces vivas que emergen de prácticas cotidianas, ceremonias, música, narrativas y saberes ecológicos. Este acercamiento garantiza que la representación respete la diversidad de las lenguas —incluyendo variaciones dialectales y modalidades de uso— y que la visualización sea un espejo fiel de las comunidades que la sostienen.

El mapa interactivo también funciona como una herramienta pedagógica para educadores, investigadores y policy makers. Proporciona rutas de aprendizaje, recursos de documentación y enlaces a iniciativas de revitalización en cada estado. Al vincular la visualización con acciones concretas, Ecos de vida facilita un marco operativo para la preservación lingüística que puede incorporar proyectos de enseñanza bilingüe, programas de mentoría intergeneracional y alianzas con instituciones académicas.

En definitiva, Ecos de vida no solo documenta la presencia de lenguas indígenas en los 50 estados, sino que subraya su vigencia y capacidad de reinvención. A través de la metáfora estelar, el proyecto invita a mirar más allá de la desaparición de lenguas para apreciar la red de comunidades que las mantienen vivas, en constante diálogo con el pasado, el presente y un futuro en el que estas voces continúan brillando con intensidad.
from Wired en Español https://ift.tt/NRLPBMv
via IFTTT IA

Hallazgos recientes sobre la exposición y la resistencia bacteriana: un riesgo potencial para la salud pública


Recientemente, especialistas del estudio han señalado que, si bien aún no se ha establecido una relación causal directa entre el hallazgo y los impactos en la salud de la población, no debe subestimarse el riesgo asociado a la exposición. Los investigadores destacan que la presencia de esta exposición podría favorecer la selección y proliferación de bacterias resistentes a los antibióticos, con implicaciones relevantes para el manejo clínico y la salud comunitaria.

La ausencia de una conexión definitiva entre el hallazgo y efectos en la salud no debe interpretarse como una negación de los posibles riesgos. Al contrario, la evidencia sugiere un escenario de precaución: las condiciones observadas podrían favorecer escenarios de exposición sostenida, lo que a su vez puede contribuir a la emergencia o incremento de cepas resistentes. Este fenómeno plantea la necesidad de vigilancia adecuada, así como de estrategias preventivas y de mitigación orientadas a reducir la exposición y frenar la diseminación de resistencia.

Entre las medidas propuestas por los autores se incluyen mejoras en la monitorización ambiental y de la población, revisión de prácticas de uso de antibióticos y fortalecimiento de protocolos de higiene y control de infecciones en entornos sanitarios y comunitarios. Además, se subraya la importancia de comunicar los hallazgos de forma precisa para evitar interpretaciones erróneas que puedan generar confusión o temor, manteniendo un enfoque basado en la evidencia.

El marco de acción recomendado combina investigaciones continuas con políticas públicas que prioricen la prevención. La colaboración entre instituciones de salud, laboratorios y comunidades es crucial para entender las rutas de exposición y para desarrollar respuestas efectivas que reduzcan la probabilidad de selección de bacterias resistentes. En última instancia, el objetivo es proteger la salud de la población mediante una gestión informada de riesgos y una respuesta coordinada ante posibles escenarios de resistencia antimicrobiana.
from Wired en Español https://ift.tt/T376Asi
via IFTTT IA

Lecciones de ciberseguridad: cómo una página de descarga fraudulenta de WatchGuard expone credenciales y cómo defenderse


En el panorama actual de la seguridad informática, los atacantes siguen buscando vías engañosas para engañar a los usuarios y obtener credenciales de acceso. Un reciente caso investigado por Huntress ilustra de manera contundente cómo una página de descarga que imitaba al sitio oficial de WatchGuard logró recolectar nombres de usuario y contraseñas antes de entregar una instalación legítima, dificultando la detección y la respuesta rápida. Este análisis sintetiza los hallazgos clave, explica por qué funcionó la estafa y propone medidas prácticas para evitar que ocurran incidentes similares en organizaciones y entornos gestionados.

Resumen de hechos y metodología
– Un dominio que imitaba el portal de descargas de WatchGuard recogía las direcciones de servidor VPN, nombres de usuario y contraseñas de los administradores que intentaban obtener la instalación del cliente de VPN.
– Los investigadores localizaron la actividad en una dirección similar, watchguard-vpn.net, que ofrecía lo que parecía ser una descarga de VPN móvil con SSL y un formulario que solicitaba la dirección del servidor, usuario y contraseña.
– Los datos ingresados terminaban en un dominio separado, watchguard-ssl.online, donde los atacantes recopilaban la información para posibles usos malintencionados contra la red interna de la organización.
– El sitio fraudulento rechazó la primera sumisión y borró los campos, induciendo a los usuarios a completar de nuevo los datos y aumentando la probabilidad de capturar múltiples intentos de inicio de sesión.
– Los operadores registraron el dominio de descarga el 22 de agosto de 2026 y el de recopilación de credenciales el 14 de septiembre de 2026. WatchGuard ya había identificado la dirección de la página falsa con anterioridad, pero en esa ocasión no se observó un mecanismo funcional para dirigir a los visitantes al proceso de descarga malicioso.

Cómo se ocultó la extracción de credenciales en un flujo de instalación legítimo
– Tras la segunda sumisión de credenciales, la página inició la descarga desde la red de entrega de contenidos (CDN) oficial de WatchGuard, en lugar de entregar un instalador manipulado. El archivo mostrado era el cliente de VPN móvil con SSL, versión 12.11.5, con una firma digital válida de WatchGuard Technologies y una marca temporal del 4 de noviembre de 2025.
– Los investigadores comprobó que el instalador no había sido modificado y mantenía su firma, lo que indica que no hubo alteraciones en el ejecutable genuino. Este enfoque difiere de campañas que distribuyen instaladores adulterados o bibliotecas maliciosas, que podrían ser detectadas por soluciones de protección de endpoints mediante inspección de archivos.
– La instalación auténtica ofrece pocos indicios de que las credenciales ya se habían visto comprometidas, ya que el proceso puede continuar con normalidad tras la entrega del instalador.

Implicaciones para la detección y respuesta
– Este vector de ataque facilita la evasión de numerosos controles, ya que la extracción de credenciales ocurre a través del navegador antes de que el software auténtico se descargue y se instale.
– La evidencia sugiere que el usuario podría no haber completado ambas sumisiones de credenciales, lo que complica la trazabilidad y la cuantificación del alcance del compromiso.
– La detección temprana fue posible gracias al monitoreo de actividad sospechosa y a la respuesta coordinada de equipos de seguridad, que pudieron emitir orientación de remediación antes de que se observasen escaladas mayores.

Buenas prácticas y recomendaciones para organizaciones
– Restablecer contraseñas comprometidas y activar la autenticación multifactor (MFA) para el acceso VPN y a recursos críticos.
– Verificar que las descargas oficiales provengan exclusivamente de las páginas de descarga oficiales y de IPs/URLs verificadas. Desalentar la descarga desde sitios de terceros o dominios no confirmados.
– Implementar controles de fuente de confianza para descargas de software y usar firmas digitales verificables en todos los binarios; automatizar la validación de firmas y hashes.
– Vigilar inicios de sesión y accesos inusuales al VPN, así como intentos repetidos de autenticación desde ubicaciones o dispositivos no esperados.
– Educar a los usuarios sobre indicios de phishing y estafas de descarga, y establecer procedimientos claros para reportar actividad sospechosa.
– Integrar soluciones de seguridad que combinen detección basada en comportamiento, bloqueo de dominios de phishing conocidos y revisión de certificados SSL/TLS para sitios de descarga.

Conclusión
Los ataques que combinan credenciales robadas con descargas de software legítimo presentan desafíos importantes para la detección y la respuesta. La clave está en la verificación rigurosa de las fuentes de software, la protección de credenciales mediante MFA y un monitoreo continuo de eventos de seguridad que permita actuar con prontitud ante indicios de compromiso. Compartimos estas lecciones para fortalecer las prácticas de seguridad y reducir la exposición ante incidentes similares en el futuro.

from Latest from TechRadar https://ift.tt/ANdtkpn
via IFTTT IA