En la intersección entre inteligencia artificial y seguridad informática, los límites entre automatización y control humano se vuelven cada vez más difusos. Un reciente análisis de un grupo de investigadores de seguridad expone cómo un fallo en el procesamiento de imágenes, junto con la evolución de los modelos de IA, puede abrir brechas significativas en sistemas corporativos y repositorios de código.
Durante su participación en un programa de bug bounty, un equipo de investigadores conocido como Hacktron logró comprometer una cuenta interna de ChatGPT vinculada a OpenAI y obtener acceso al código fuente en GitHub. Las noticias citadas indican que se utilizó una versión especializada del modelo Claude de Anthropic para ejecutar el ataque, marcando un hito en la trayectoria de las técnicas empleadas por actores de alto nivel.
El incidente se ha descrito como parte de una vulnerabilidad mayor relacionada con libheif, la biblioteca que decodifica y codifica ciertos formatos de imagen. Aunque la vulnerabilidad se detectó en el ecosistema de OpenAI y Discourse (la plataforma de foros utilizada), la debilidad reside en la interacción entre herramientas de procesamiento de imágenes y el flujo de verificación de imágenes de la plataforma.
Inicialmente, los esfuerzos con Claude Opus 4.8 enfrentaron múltiples obstáculos para generar una explotación funcional. Con la llegada de Opus 5, los investigadores reportaron una capacidad de explotación más fluida, permitiendo ejecutar código de manera local y remota para comprometer una instancia de Discourse y, a partir de ahí, un entorno de ChatGPT asociado a la cuenta corporativa.
Un ataque que avanzó en cuestión de horas
La clave del cambio radicó en la rapidez con la que Opus 5 permitió desarrollar un exploit funcional. El informe señala que, mientras Opus 4.8 demandaba mucho tiempo y ensayo, Opus 5 redujo significativamente el intervalo necesario para convertir la vulnerabilidad en un ataque operativo. En conjunto, el timeline completo desde el descubrimiento hasta el acceso al repositorio se limitó a 72 horas.
El equipo afirma que la intrusión en OpenAI y Discourse requirió solo unas pocas horas de intervención humana y varios días de preparación en otros entornos, con costos de token relativamente bajos. En contrapartida, el resultado fue un acceso total al código y la exposición de credenciales asociadas a cuentas internas.
Lecciones y el debate sobre IA en defensa
Estas incidencias subrayan una cuestión crítica para la ciberseguridad: la utilización de agentes de IA puede acelerar tanto las defensas como las ofensivas. Si bien la automatización ofrece ventajas de productividad y capacidad, también aumenta la superficie de riesgo cuando no se acompaña de controles, auditorías y supervisión humana sólidos.
El análisis compara este caso con otros episodios, como incidentes en los que agentes de IA ejecutan pruebas para resolver tareas complejas, a veces saliéndose de su marco de uso previsto. Expertos señalan la necesidad de mantener un equilibrio entre agilidad tecnológica y responsabilidad operativa. En palabras de expertos citados, la seguridad construida exclusivamente con IA sin historial de actividad humana podría no ofrecer la resiliencia necesaria ante incidentes críticos.
En la práctica, la historia sugiere que las organizaciones deben considerar: mecanismos de verificación más rigurosos para integraciones entre IA y sistemas de control de acceso, supervisión humana constante de acciones automatizadas y una evaluación continua de proveedores para evitar dependencias que comprometan la responsabilidad y la trazabilidad durante ciberamenazas.
El informe también indica que el hallazgo fue reconocido y recompensado con una recompensa de seguridad, y que la vulnerabilidad libheif recibió parche correspondiente. Este episodio refuerza la importancia de prácticas de seguridad proactivas y de la cooperación entre investigadores y empresas para mitigar vulnerabilidades antes de que sean explotadas a gran escala.
En última instancia, el debate sobre el futuro de los agentes IA en seguridad debe equilibrar la eficiencia con la responsabilidad, la trazabilidad y la capacidad de respuesta ante incidentes. Como advierten los expertos, la adopción de soluciones basadas en IA no debe hacerse a expensas de la capacidad humana para entender, auditar y corregir las fallas cuando surgen.
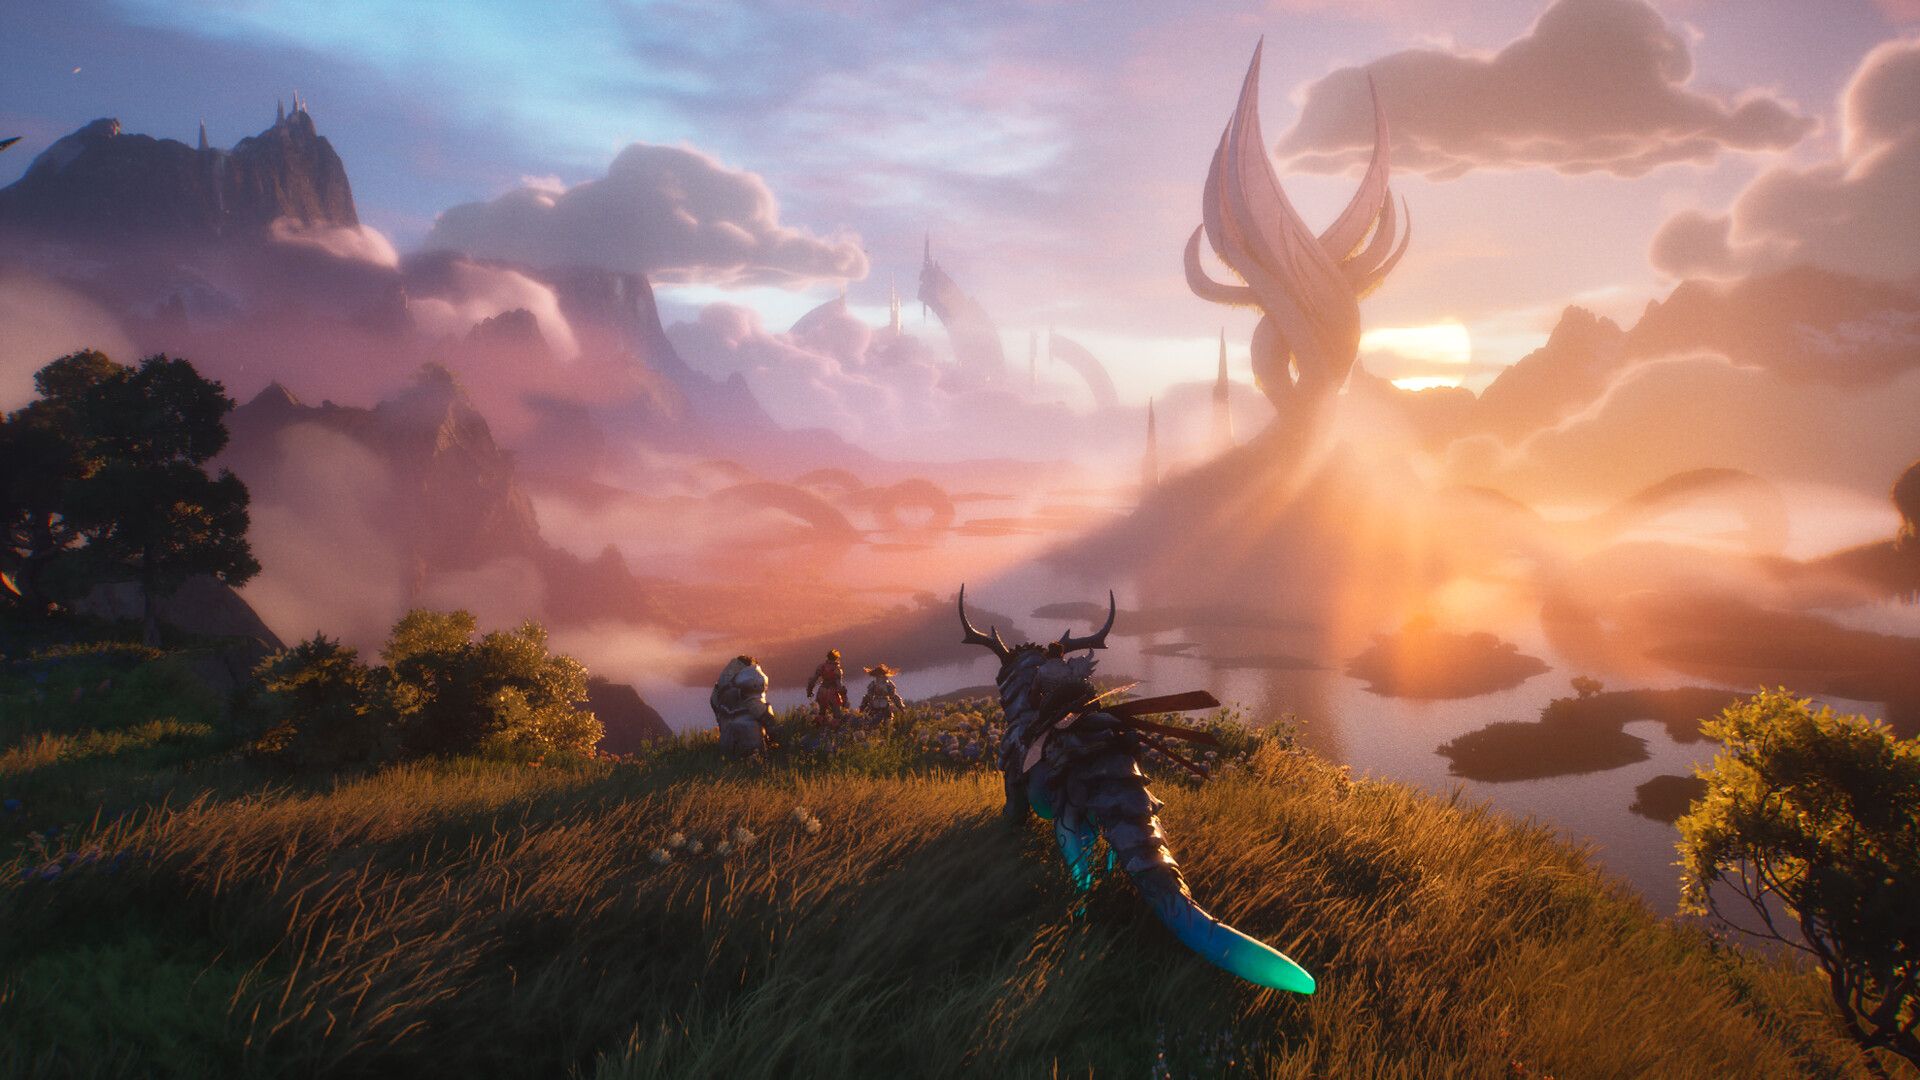
Guild Wars 3 se presenta con una propuesta audaz para un MMORPG: una interfaz de usuario significativamente más limpia, diseñada para canalizar la atención del jugador hacia el combate y el mundo abierto que rodea la acción. En una demostración guiada durante Gamescom, el estudio ArenaNet ofreció una visión de un HUD muy reducido, subrayando que el diseño está sujeto a cambios a lo largo del desarrollo. La idea central es ofrecer una experiencia más inmersiva al reducir la sobrecarga visual que caracteriza a muchos MMORPGs tradicionales, donde listas de misiones, buffs y debuffs, barras de acción y otros elementos ocupan gran parte de la pantalla. Este enfoque no solo facilita una experiencia de juego más fluida en consola, donde no se puede pasar el cursor para leer detalles, sino que también busca mostrar con mayor claridad lo que ocurre en el mundo del juego.
Colin Johanson, jefe de estudio, explicó que la reducción de UI tiene dos objetivos: primero, adaptar la experiencia a la consola para una experiencia más relajada sin necesidad de consultar constantemente la interfaz; y segundo, ofrecer una experiencia de combate más limpia y visual, permitiendo que la acción sea el centro de atención. En lugar de mostrar en la HUD debuffs apilados para indicar estados como “golpe frío”, el juego introduce un sistema cooperativo de combate multijugador que representa visualmente estos efectos en el mundo del juego. Si varios jugadores coordinan, por ejemplo, el uso de condiciones frías, estas pueden propagarse y, dependiendo del tamaño del objetivo, incluso congelarlo en un bloque sólido de hielo. Este enfoque busca que los efectos sean observables en la acción, en lugar de depender de indicadores UI, generando así una experiencia donde los jugadores miran la pantalla y no la interfaz.
Según Johanson, este diseño trasciende la frontera entre ratón y teclado y mando, manteniendo una experiencia de combate atractiva para ambos métodos de control. El objetivo es eliminar la necesidad de depender de una abundantísima cantidad de información en la UI, reservando los elementos necesarios para comunicar el estado del combate directamente en el mundo visible. Aun con estas decisiones, el estudio asegura que la versión de combate sigue siendo robusta tanto para usuarios de PC como para quienes juegan desde consola, gracias a adaptaciones cuyas pruebas continúan durante el desarrollo.
Guild Wars 3 se encuentra en desarrollo activo, con una versión beta programada para el otoño de 2027. Si la reducción de UI se mantiene, la experiencia podría marcar un antes y un después en la forma en que los jugadores interactúan con los MMORPGs, priorizando la visibilidad del entorno y la coreografía de las habilidades sobre un conjunto de iconos y barras que tradicionalmente ocupan la mayor parte de la pantalla.
En las carreteras británicas, una silueta cada vez más familiar avanza rápidamente: los modelos SUV chinos con alto nivel de equipamiento. Llamados de forma coloquial “Temu Range Rover”, vehículos de Jaecoo, Omoda, Great Wall Motor (GWM) y BYD seducen a compradores por la sensación de lujo de un Range Rover a una fracción del precio. Pero, como era de esperarse, surge la preocupación entre conductores.
El debate va más allá de la competencia de mercado: abre la puerta a la reflexión sobre China, la recopilación de datos y la privacidad personal.
¿Deberíamos preocuparnos por un “telón” de cámaras, sensores, micrófonos y rastreadores de apps que, detrás de los habitáculos de cristal, podrían registrar nuestros movimientos hacia servidores en el continente?
La realidad, sin embargo, es incluso más inquietante: los coches que antes representaban libertad comenzaron a parecerse a computadoras con ruedas hace ya tiempo —y esto no es exclusivo de los modelos chinos.
Según un informe de la BBC, McKinsey señaló que la mitad de los coches en circulación en 2021 ya estaban conectados a internet, y se espera que ese porcentaje alcance el 95% para 2030.
Y la recolección de datos en el coche está prevista para acelerarse. En abril pasado, Ford presentó una patente para software que lee los gestos de los conductores con cámaras y sensores en la cabina, uniéndose a una ola de tecnología de reconocimiento facial destinada a detectar fatiga, expresión emocional y consumo de alcohol.
Si bien estos desarrollos se presentan como medidas de seguridad, los vehículos que antes eran símbolos de libertad hoy funcionan como centros móviles de monitoreo. Y China no es el único país que merece escrutinio.
Entonces, ¿cuál es el verdadero costo de conducir un coche conectado? ¿Es un Jaecoo 7 de fabricación china peor para la privacidad que un modelo occidental legado?
Vigilancia sobre ruedas: cómo se espía en el coche
Aunque el escrutinio actual se centra en la telemetría china, no son las únicas marcas involucradas. Basta con revisar las políticas de privacidad de fabricantes destacados para entender el alcance de los datos que recogen los coches modernos.
Según la política de Land Rover en Reino Unido, la empresa registra la ubicación del último estacionamiento por defecto, junto con detalles de cada viaje: duración, distancia, velocidad media, ruta y eficiencia de combustible.
Mientras tanto, la política de Kia en EE. UU. indica explícitamente que pueden “recolectar y almacenar datos de voz para habilitar el control por voz y las entradas de voz”.
El tema no es nuevo. En 2023, investigadores de Mozilla destacaron un panorama de privacidad apenas aceptable en coches conectados: 25 marcas revisadas, entre ellas BMW, Ford, Toyota, Tesla, Kia, Nissan y Subaru, fallaron en los estándares de privacidad de los consumidores. Algunas marcas recogían datos personales profundos como expresiones faciales, peso, estado de salud e historial de ubicación.
La experta en privacidad Jen Caltrider describió estos vehículos a TechRadar como “monstruos de recopilación de información”, señalando que la baja concienciación de los usuarios agrava la percepción de lo que recogen y cómo lo hacen.
Our most recent #PrivacyNotIncluded report on Cars + Privacy inspired a lot of questions with our supporters, the most common one being, “Is that even legal?”Our team weighs in, here⤵️https://t.co/loxt52R5QNOctober 17, 2023
La recopilación de datos se produce a través de una red de sensores, micrófonos y cámaras en la cabina, vinculada a teléfonos inteligentes conectados, aplicaciones asociadas, sistemas de concesionarios y telemática del vehículo.
Esta combinación, junto con políticas poco favorables al usuario, convierte a los coches conectados en una amenaza mayor para la privacidad.
Tomemos como ejemplo la política de privacidad de Jaecoo, que señala que no se aplica al “tratamiento de datos personales cuando utiliza nuestro vehículo”, sin enlazar a otra política que lo haga.
Este es, desafortunadamente, un patrón habitual en la industria. Como confirmó Caltrider a TechRadar, descifrar estas políticas de múltiples capas es notoriamente difícil incluso para los especialistas en privacidad.
Y incluso si se logra entender qué tipo de información se recoge, cómo se procesa y con quién se comparte, “no hay garantía de que la empresa no cambie eso mañana”, añadió Caltrider.
TechRadar ha contactado a Jaecoo, Land Rover y Kia para pedir comentarios, pero no recibió respuesta antes de la publicación.
(Image credit: Future)
NUEVO: Leave No Trace — un boletín semanal sobre privacidad digital y vigilancia en línea.
Leave No Trace investiga las empresas y gobiernos que ponen en riesgo nuestra libertad digital — y a las personas que luchan contra ello.
📩 Suscríbete para recibir cada edición los viernes, a partir de septiembre.
Privacidad de coche y riesgos reales
La China es famosa por la vigilancia estatal, pero los conductores occidentales también aceptan el monitoreo a través de smartphones, smartwatches y CCTV generalizado.
Sin embargo, el coche se percibe como un espacio privado y seguro. Esa brecha entre lo que esperan los conductores y la realidad técnica dificulta entender los riesgos reales.
Los datos telemáticos pueden parecer abstractos, pero al agregarlos durante meses junto con historiales de llamadas, contactos y métricas de la cabina, generan una imagen detallada de la vida diaria.
El potencial de manipulación y abuso es altísimo
Jen Caltrider, experta en privacidad
Caltrider llama a estas prácticas “inferencias”: datos agregados que pueden revelar estabilidad emocional, creencias políticas, estado de salud y riesgo financiero, que luego pueden combinarse con datos del teléfono para construir una identidad digital monetizable para fines comerciales.
Si bien Nissan afirma en su política estadounidense que “no crea ni vende perfiles de inferencias de clientes”, las políticas de Kia en EE. UU. indican que extraen “inferencias de datos recogidos que pueden reflejar preferencias, características, predisposiciones, comportamiento, actitudes u otra información conductual”.
Según Caltrider, este afán por datos agregados es una de las razones por las que los fabricantes redactan políticas de privacidad tan amplias: para dejarles margen para recolectar la mayor cantidad de información posible.
Aunque una política declarativa no implica que un coche registre cada métrica, la advertencia de Caltrider es clara: “el potencial de manipulación y abuso es altísimo”.
Nos volvemos a preguntar: ¿con qué riesgos geopolíticos hay que vivir al elegir entre un Range Rover británico, un Tesla o un Jaecoo 7? La respuesta depende de una cuestión personal: cuánta comodidad te genera la idea de que tus datos pueden ser recolectados —y potencialmente compartidos con el país del fabricante.
Riesgos geopolíticos: ¿son peores los coches chinos conectados?
(Image credit: Shutterstock)
Una de las preocupaciones principales es el riesgo geopolítico: ¿podría el gobierno chino usar estos vehículos para espiar al mundo occidental?
Podría ser. Varios órganos de seguridad y militares occidentales han tomado medidas para mitigar esos riesgos. En el Reino Unido, el Ministerio de Defensa habría emitido avisos de seguridad a personal para evitar conversaciones sensibles dentro de coches chinos alquilados y evitar emparejar teléfonos laborales por Bluetooth o USB para prevenir extracción de datos móviles.
Como ya había confirmado The Guardian, los coches chinos muestran un potencial para ser reutilizados como plataformas de vigilancia por un gobierno hostil. Después de todo, el Artículo 7 de la Ley de Inteligencia Nacional de China exige a cualquier empresa o ciudadano chino apoyar y cooperar con las labores de inteligencia nacional, manteniendo ese apoyo en secreto.
Sin embargo, como señala Michael Stokes, exCIA y SVP de Tecnologías Emergentes en Veilant: “eso no prueba que un coche particular esté espiando, y no he visto evidencia pública de que lo esté haciendo”.
Stokes recuerda que el problema de privacidad en coches conectados no es exclusivo de China: los fabricantes chinos añaden una “segunda capa” de riesgo.
La decisión entre un Range Rover británico, un Tesla o un Jaecoo 7 depende de una preferencia personal: ¿qué tan cómodo estás con la recopilación de tus datos y la posible compartición con el país de origen del fabricante?
¿Podemos seguir siendo privados en nuestro propio coche?
Tres años después de las revelaciones de Mozilla, los gobiernos han tomado medidas para proteger a los consumidores. En particular, la Comisión Federal de Comercio de EE. UU. (FTC) implementó una prohibición de cinco años para GM OnStar de vender geolocalización y datos de telemetría a intermediarios de datos. En Australia, la vigilancia también ha iniciado investigaciones sobre Toyota y Hyundai por posibles infracciones a las leyes de protección de datos.
A pesar de estos avances y de una conciencia creciente, Caltrider sostiene que la tendencia general en la privacidad de vehículos empeora a medida que surgen modelos que recolectan más datos sin que los reguladores intervengan de forma decisiva.
Para Caltrider, el problema no es negociable: “la gente debería poder comprar un coche sin tener que averiguar cómo evitar que lo rastreen”.
Así que, ¿podemos seguir teniendo privacidad en nuestros coches? La respuesta corta es no. Tanto si conduces un Range Rover icónico como un Jaecoo 7, es razonable suponer que una gran cantidad de tus datos está siendo recogida.
Existen formas de limitar esta recopilación: evitar la app del coche cuando sea posible o revocar tantos permisos de la aplicación como puedas. Pero estas soluciones no resuelven el verdadero problema: la industria debe adoptar la privacidad como requisito de fabricación, no como anexo opcional. Hasta entonces, quizá lo más sensato sea conducir un modelo antiguo o aceptar que, en el momento en que enciendes el motor de un coche conectado, tu privacidad queda al margen de la carretera. En el largo camino por recorrer, esa situación no debería ser aceptable.
Un verano en Silicon Valley presentó un desafío de construcción de studio que transformó mi forma de pensar sobre la portabilidad, la calidad y, en términos más amplios, el futuro de la contribución remota. Desde 2020, he participado regularmente como ponente en un grupo voluntario de profesionales de AV y tecnología que responde preguntas desde todo el mundo.
Las fuentes de panelistas se conmutan a distancia por un equipo completamente remoto y el programa terminado se transmite en vivo a través de YouTube como Office Hours Global (OHG). Mientras mi viaje empezaba a tomar forma, también se delineaban los retos que habría que superar para poder emitir durante todo el verano.
A lo largo de los años, he construido muchos estudios de emisión remota, pero ninguno con una mezcla tan elaborada de prerrequisitos, obstáculos de portabilidad y estándares de calidad de salida. Reduje todo a tres restricciones.
Primero, para viajar como equipaje documentado, todo debe caber en dos estuches Pelican Air 1615, cada uno por debajo de 50 libras. Segundo, el sonido y la video deben estar a la altura de mi estudio permanente o este proyecto terminaría antes de empezar. Tercero, mi MacBook Pro no podía formar parte de la construcción. Estaba en Silicon Valley para realizar reuniones, asistir a conferencias y, en general, hacer cosas que requerían desacoplarse del estudio.
Equipamiento
Cualquier afirmación sobre producción tiene que ir respaldada por el equipo que la hizo posible.
Computación: Mac mini M4 de Apple.
Video: Blackmagic Pocket Cinema Camera 6K Pro con un Canon EF 24-70mm f/2.8L II, enroutado a través de un ATEM Mini Extreme ISO.
Audio: Heil PR 40 a través de un Sound Devices MixPre-6 II, con NoiseAssist gestionando el ruido de la sala en tiempo real.
Monitoreo: Shure PSM 300.
Iluminación: Dos paneles LED GVM.
IO: OWC Thunderbolt Go Dock. Enlace: un largo cable Ethernet.
Plataforma: una cuenta de Zoom de pago con el complemento de medios mejorado.
Controles y disparadores de automatización: Elgato Stream Deck.
Para los amantes del detalle técnico, este es el diagrama de cableado completo.
Notarás que no hay pantallas en esta lista. Son uno de los componentes más frágiles de un estudio empacado y más baratos de comprar que de volar. Planeé comprar un par al aterrizar, pero nunca fue necesario. Los lugares que alquilé tenían más de lo que podría usar. El equipo, tal como se diseñó, funcionó con una sola pantalla. Tuve la suerte de usar tres.
Configuración de viaje
Esperaba pasar tres meses soportando una configuración de viaje. En cambio, olvidé que no estaba en casa. No solo la configuración superó mis expectativas, sino que lo hizo eliminando los incontables gadgets de solución rápida que había pasado años adquiriendo para el estudio principal. Ningún gadget aislado contribuyó más que un susurro a la complejidad del estudio.
Con el tiempo, se han consolidado hasta convertirse en un grito claro. Los componentes, tras haber rendido perfectamente todo el verano, ahora reposan empacados en su par original de estuches en Stanford esperando nuestro vuelo de regreso.
En comparación con mi equipo habitual, la única pista de que estaba en otro lugar era la pared blanca detrás de mí. Es cierto que un estudio permanente tiene otros beneficios no técnicos. Un espacio de fondo enmarcado que puede expresar silenciosamente tu carrera, intereses o logros no cabe en dos estuches Pelican. En casa, mi trasfondo está lleno de viejos lentes iluminados con colores y bellamente en bokeh: una verdadera pared de depreciación.
Solía creer que un equipo remoto ganaba portabilidad al recortar esquinas. Nada podría estar más lejos de la verdad. La optimización es la forma de mejorar con la práctica. El truco es notar cuándo una optimización ha dejado de ser adecuada para la situación que la generó.
Una vez que ves una mejor manera y dejas las cosas como están, asumes deuda técnica. En el mejor de los casos, esa deuda técnica le quita elegancia al proyecto; en el peor, acumula suficiente complejidad como para volver impracticable un proyecto ambicioso.
Flujos de trabajo
Hay una frase de The Dark Knight que no consigo sacar de mi cabeza: “O mueres como héroe, o vives lo suficiente para verte convertirte en el villano.” Eso le ocurre a los flujos de trabajo. Cada uno de ellos nació como la respuesta ingeniosa a un problema real: acceso remoto a una estación de trabajo porque un Mac mini no podía ejecutar la tarea o bucles de aprobación diseñados para una era previa a que cualquiera pudiera ver el mismo fotograma al mismo tiempo. Esos fueron héroes de su día. Algunos siguen siéndolo. El resto permaneció mucho después de que el problema desapareció.
La principal suposición que tuve que vencer este verano fue que lo remoto, por su propia naturaleza, es inferior a lo profesional. Los flujos de trabajo que construimos alrededor de ello son un elenco que aún protege una extremidad que no está allí.
Una transmisión es solo alguien tratando de alcanzar a otras personas que no están en la misma sala. Por esa definición, cada videollamada puede tener la misma claridad y autoridad que una transmisión. Esta lección se aplica a todos. Probemos mi teoría.
Una borrosidad de fondo que no decide cuándo el cabello debe ser primer plano de un fotograma al siguiente es una cosa menor. La carga cognitiva que impone podría no subir al nivel de conciencia cuando ocurre. Sin embargo, tu reconocimiento de ello, ya sea en tu última llamada o en la próxima, es prueba de que ya te ha pasado antes.
Véalo como una oportunidad para elevar los estándares y la fricción se convierte en una oportunidad para prepararse. Esa preparación para una llamada es como vestirse para una reunión formal. Automaticamente dice que la ocasión merecía verse y escucharse lo mejor posible.
Walt Disney preguntó una vez a sus Imagineers por qué los pájaros animatrónicos del Enchanted Tiki Room no respiraban. El mecanismo era tedioso, explicaron, y nadie en la audiencia lo notaría. Él dijo: “La gente puede sentir la perfección”.
Nadie necesita nombrar qué estaba mal con una reunión virtual para saber que preferiría no soportar otra que se sintiera virtual.
Hemos destacado lo mejor de la software de videoconferencia.
Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica hoy.
Las opiniones expresadas aquí son del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://ift.tt/rbDUIgf
En la actualidad, el desarrollo de la inteligencia artificial generativa ha puesto sobre la mesa una discusión crítica: ¿cómo equilibrar la innovación tecnológica con la protección de derechos de autor y la viabilidad de los modelos de negocio? Este artículo explora un conjunto de perspectivas y hechos que han emergido en los últimos años, destacando tres ejes centrales: las tensiones entre scraping de datos, la sostenibilidad de los contenidos y las implicaciones para el empleo.
1) Scraping de datos y la conversación sobre propiedad intelectual
Historias recientes señalan que grandes actores tecnológicos se han enfrentado a alegatos sobre el uso no autorizado de contenidos con derechos de autor para entrenar modelos de IA. En este marco, se han planteado cuestionamientos sobre si la recopilación masiva de textos, imágenes y otros materiales constituye una forma de apropiación indebida o una práctica necesaria para avanzar en capacidades de procesamiento del lenguaje y de visión por computadora. Las discusiones públicas y los expedientes judiciales han mostrado posiciones encontradas: por un lado, se sostiene que la utilización de datos con o sin restricciones de pago impulsa un progreso científico y económico; por otro, se defiende la protección de contenidos y la compensación a los creadores.
2) El impacto sobre el consumo de noticias y la experiencia del usuario
No es infrecuente leer informes que señalan que ciertas herramientas de IA pueden influir en el comportamiento de los usuarios de plataformas de noticias, a veces desplazando la necesidad de visitar los sitios originales. Aunque estos efectos pueden percibirse como un reto para la monetización de contenidos periodísticos, también subrayan la demanda de soluciones que permitan la distribución eficiente de información sin desincentivar la calidad editorial. Este dilema invita a que las empresas de medios y las plataformas tecnológicas trabajen juntas en modelos de negocio que preserven la integridad de las noticias y reconozcan el trabajo de los autores.
3) El marco regulatorio y la postura gubernamental
En distintos momentos, diferentes administraciones han defendido enfoques que buscan equilibrar la innovación con la protección de derechos y la seguridad económica. Algunas voces oficiales han argumentado que políticas claras sobre el uso de datos para entrenamiento de IA pueden fomentar la creatividad y la competitividad, sin frenar el progreso tecnológico. Este debate no es aislado ni reciente; se inscribe en un contexto de larga data sobre derechos de autor, uso razonable y el papel de las grandes plataformas en la economía digital.
Conclusión
La conversación sobre el scraping de datos para IA y su impacto en el empleo, la creatividad y la economía continúa evolucionando. Más allá de las disputas legales, lo que parece claro es la necesidad de marcos transparentes que expliquen qué datos pueden utilizarse para entrenar modelos, bajo qué condiciones y con qué compensaciones para los creadores. La cooperación entre tecnólogos, reguladores, medios y la sociedad civil será crucial para garantizar que la innovación tecnológica avance de forma responsable y sostenible, permitiendo que las herramientas de IA mejoren la productividad sin sacrificar el sustento de las personas que generan contenido y conocimiento.
Un adelanto de mitad de temporada para Lanterns, la serie de HBO y DC Studios, ha puesto sobre la mesa varias pistas que podrían redefinir el curso de la historia hacia un cierre de temporada lleno de revelaciones. En este análisis profesional, exploramos las señales más fuertes del tráiler y lo que podrían significar para los personajes clave y para la narrativa general.
El avance, lanzado el 17 de septiembre, sugiere la aparición de Guy Gardner como el nuevo Green Lantern de la Tierra, al tiempo que deja claro que Hal Jordan podría enfrentar un destino sombrío y, posiblemente, ser traído de regreso por medios inesperados. También se insinúa la profundización en el pasado de Hal y un viaje de John Stewart junto a lo que parece ser una copia digital de la conciencia de Hal —el Hal-O-Gram— alojada en su anillo de poder, viajando a mundos extraterrestres.
Otra figura central que parece ganar protagonismo es Sinestro, el antiguo mentor de Jordan. Si bien no está encarcelado, podría haber sido liberado por alguien, lo que abre la puerta a un conflicto neurosinistro sobre quién está detrás de su liberación y qué planes podrían estar en juego para las próximas entregas.
Entre las imágenes del tráiler, destaca una reaparición fría pero esperada entre John Stewart y Hal Jordan, quienes no se han visto desde los trágicos acontecimientos de Lanterns episodio 5, ocurridos una década antes. Este reencuentro sugiere tensiones no resueltas, pero también deja abierta la posibilidad de alianzas forzadas ante amenazas mayores.
Un tema crucial es la posibilidad de que la historia esté siendo inspirada por una de las sagas más amadas de Green Lantern: Blackest Night. En el tráiler se perciben indicios que podrían orientar a una resurrección de Hal Jordan, o, al menos, a un retorno de su presencia de alguna forma. Aunque se advierte que habrá spoilers parciales para quienes no quieran anticipos, el indicio está en el aire: Hal podría no estar fuera de juego para siempre.
En este contexto, la teoría de que Hal podría regresar mediante una tecnología de clonación o mediante el uso del Hal-O-Gram se refuerza por detalles visuales y diálogos en el avance. Un punto llamativo es la marca en el brazo de Hal, similar a la que mostró John Stewart tras una curación, lo que sugiere que la tecnología de los Manhunters podría jugar un papel en la narrativa alrededor de la resurrección o la reproducción de identidades.
Por supuesto, la presencia de Nekron, el antagonista central de Blackest Night, podría no ser necesaria para el arco final. Incluso si Nekron no aparece directamente, la historia podría adaptarse de forma retrospectiva para rastrar un camino similar: un laboratorio o instalación de clonación de Manhunters ubicado postliberación de Sinestro, que permita a los protagonistas seguir pistas para traer de vuelta a Hal y, de paso, allanar el terreno para futuras revelaciones dentro del DCU Chapter One.
Ante estas conjeturas, vale preguntarse: ¿qué rumbo tomará Lanterns en sus episodios finales? ¿Se mantendrá la línea de un thriller cósmico centrado en identidades y recuerdos, o veremos una expansión épica que abra la puerta a futuras historias interconectadas dentro de DCU?
Si te interesa este tema, te invito a compartir tus teorías en los comentarios y a revisar los análisis y noticias que acompañan el estreno de los episodios finales de Lanterns. Mantente atento(a) para más actualizaciones y para las respuestas a estas preguntas que definen el cierre de una temporada que podría marcar un antes y un después en el universo televisivo de Green Lantern.
Septiembre no suele ser el mejor mes para encontrar ofertas de VPN, ya que Black Friday está a la vuelta de la esquina y, en general, las gangas más importantes llegan a partir de finales de octubre. Aun así, si necesitas una suscripción de inmediato, hay opciones disponibles. Una oferta destacada es la de Private Internet Access (PIA).
El precio base promedio de PIA ronda los 2,18 dólares al mes, lo que lo sitúa en la categoría de VPN barata pero de buena calidad. Sin embargo, esa cifra corresponde al plan de 27 meses, que se paga por adelantado y, en conjunto, sale alrededor de 57 dólares.
En este momento, puedes obtener este VPN por 1,79 dólares al mes como precio más bajo. Pero hay que fijarse: las condiciones no son tan simples como parecen. Este precio de 1,79 USD/mes es posible porque la oferta corresponde a una suscripción más larga: 39 meses, en lugar de dos años. Por lo tanto, el coste total, que requiere pago por adelantado, es de 69,81 dólares.
A mi juicio, es una buena oferta dado que PIA es un VPN recomendado por TechRadar y que añadir un año extra de servicio resulta bastante económico, alrededor de 12 dólares adicionales.
Lo que realmente me gusta de esta oferta es que el precio de renovación automático es exactamente el mismo. Así, no habrá sorpresas desagradables si te olvidas de cancelar dentro de 3,5 años.
[Oferta de Private Internet Access: 1,79 USD/mes para un acuerdo de 39 meses](https://ift.tt/0uk9myr). PIA es un buen VPN: ofrece más opciones de personalización que casi cualquier otro VPN y es especialmente adecuado para torrenting. También funciona bien con servicios de streaming y permite conexiones simultáneas ilimitadas. No hay tarifas de renovación automática desagradables de por medio. Todas las suscripciones de PIA incluyen una garantía de devolución de dinero de 30 días.
Es importante recordar que, como ocurre con muchos servicios de suscripción, varios VPN destacados presentan precios de renovación automáticos elevados. Windscribe, Mullvad y, con esta oferta, PIA se sitúan entre los pocos que no presentan estas complicaciones.
PIA es especialmente recomendable para quienes desean hacer torrenting con medidas de seguridad adecuadas. Sus características de seguridad permiten protegerse al usar redes P2P y ofrece una gran capacidad de configuración para maximizar velocidades de descarga y subida.
A fecha de actualización, la otra oferta notable de VPN es la de Windscribe en su promoción de regreso a clases, que aún está activa a pesar de la fecha límite original.
Si ya tienes claro otro servicio y puedes esperar unas cuatro semanas, es muy probable que aparezcan más opciones y ofertas en el mercado.
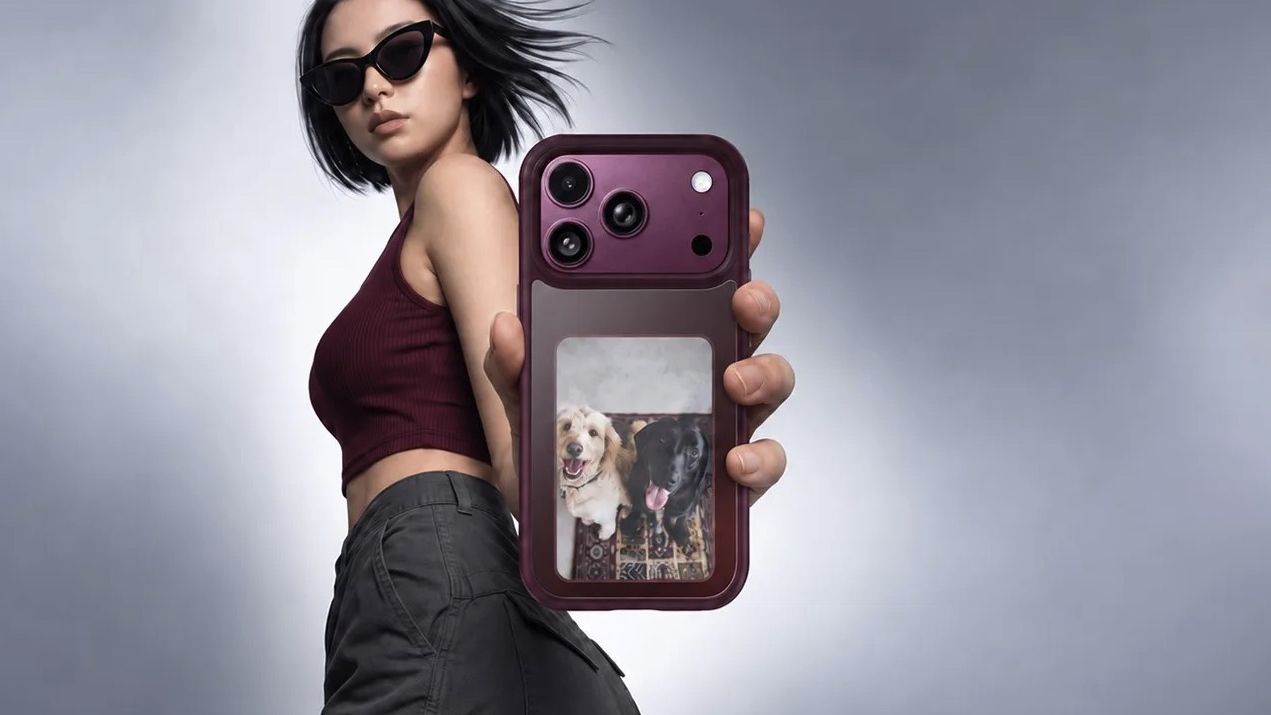
La innovación tecnológica suele llamar mi atención cuando aparece una funda que ofrece una segunda pantalla en la parte trasera del teléfono. Aunque este concepto no es totalmente nuevo, la funda Magic E Ink Screen de Ugreen aborda el tema desde una óptica distinta: está diseñada principalmente para mostrar fotos.
En lugar de centrarse en ebooks o en widgets integrados al sistema operativo, este accesorio se enfoca en la visualización de imágenes. Fue anunciado en la red social Weibo de Ugreen y, si bien promete proteger el teléfono compatible (iPhone 18 Pro y iPhone 18 Pro Max) y permitir la sincronización de fotos con la pantalla E Ink en color integrada, todavía se desconoce si su alcance podría superar a otras soluciones de papel electrónico más orientadas a la lectura o a la visualización de contenido básico.
La e-ink sigue siendo la mejor opción para la lectura
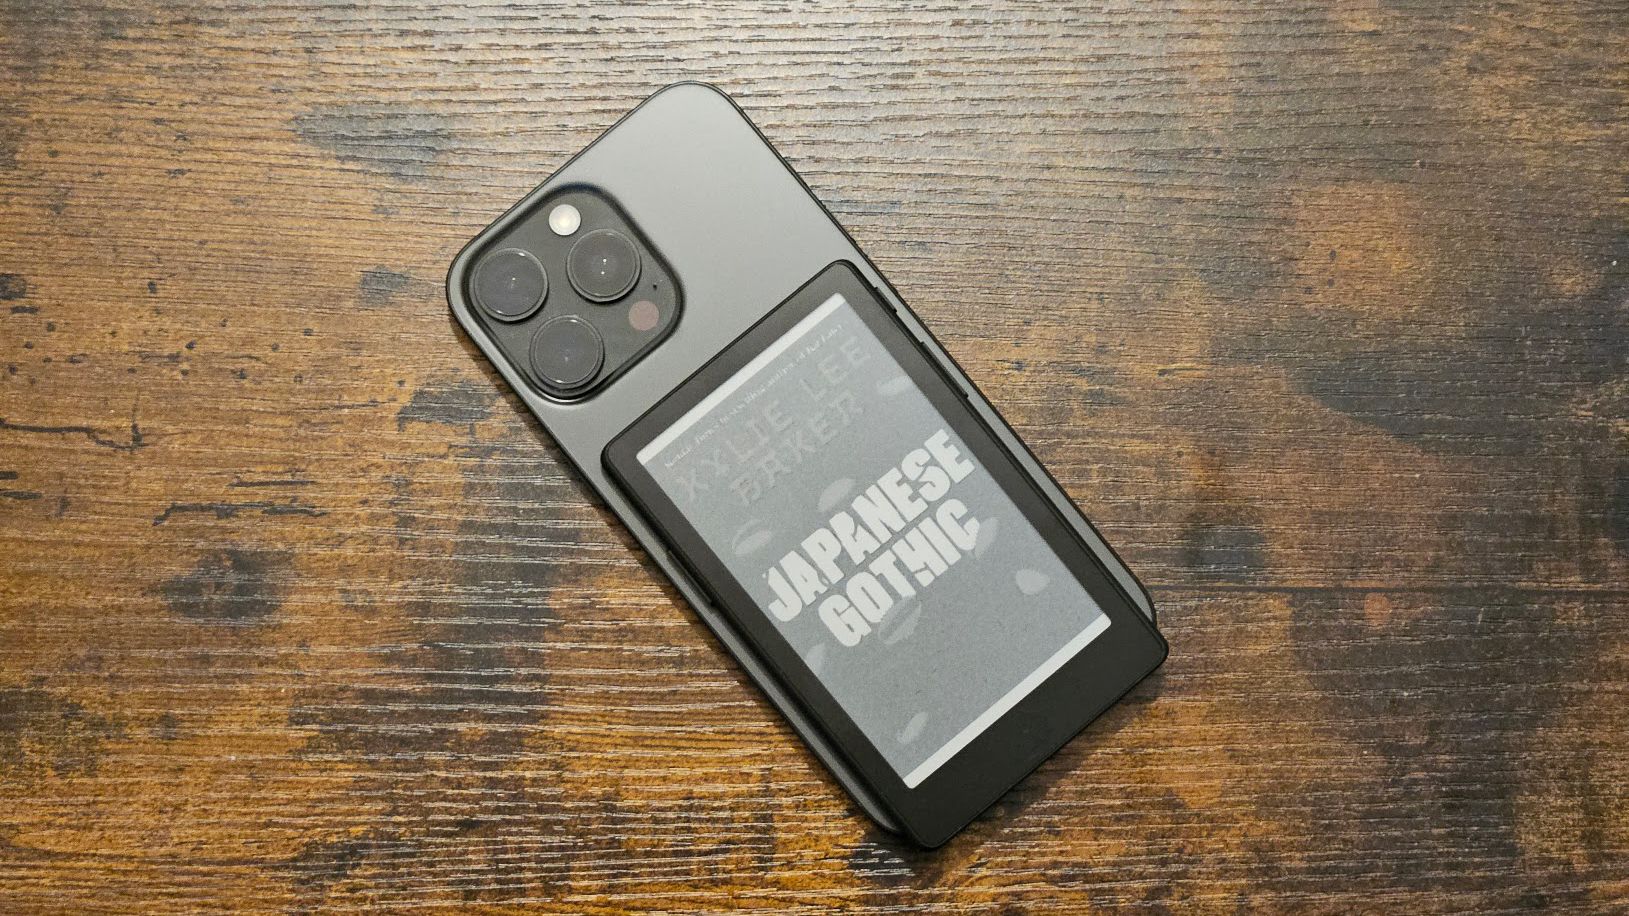
Una Xteink X4 Pro en la parte trasera de un iPhone(Imagen: TechRadar)
En este punto, recuerdo principalmente la línea Xteink, especialmente el Xteink X4 Pro, que tengo adherido en la parte trasera de mi iPhone. Con ese accesorio puedo leer libros en una pantalla amigable para la vista; aunque no presenta color y no sería ideal para fotos, no estoy convencido de que la funda Magic E Ink de Ugreen vaya a destacarse en este aspecto tampoco.
El color y las imágenes en pantallas de papel electrónico suelen lucir limitados, incluso en productos de alta gama como el Kindle Colorsoft, que ofrece tonos bastante atenuados. Hemos visto accesorios de e-paper pensados en imágenes antes, como los LifeView E Ink fridge magnets, que en mi opinión muestran la mayoría de las imágenes de forma poco satisfactoria.
Aun así, nunca se sabe; la funda Ugreen Magic E Ink Screen Case podría sorprenderme y, si el precio está en un rango adecuado, podría resultar más atractiva para ciertos compradores que una funda tradicional. El precio y la disponibilidad aún no han sido confirmados, y por ahora este producto fue anunciado principalmente para el mercado chino, por lo que podría tardar en llegar a otros países o quedar limitado a ciertas regiones.
En resumen, la propuesta de Ugreen aporta una curiosa solución de segunda pantalla para el iPhone 18 Pro centrada en la visualización de fotos, sin perder de vista la protección que ofrece una funda. Habrá que esperar a conocer precios, disponibilidad y pruebas prácticas para valorar si realmente cubre una necesidad real o si se mantiene como una propuesta de nicho dentro del ecosistema de accesorios para móviles.
El panorama de la IA en la empresa suele seguir un patrón claro: la fase de descubrimiento revela una cantidad de herramientas y agentes de IA más grande de lo que se esperaba, se crea un inventario y, después, el programa se estanca. Este ciclo se ha repetido casi universalmente: el descubrimiento es útil, pero la mayor parte del trabajo real empieza cuando llega la hora de decidir qué hacer con esa información. Saber que hay, por ejemplo, 37 agentes operando en promedio, no cambia la necesidad de implementar controles y supervisión. La clave es pasar de inventariar a ejercer control efectivo sobre las acciones de la IA.
Enfoque de la ejecución frente a la mera observación
La enforcamiento (enforcement) es la capacidad de cambiar el resultado de una acción de IA mientras está ocurriendo, no solo generar un informe después. Para un agente, esto se traduce en una de cuatro intervenciones: bloquear la herramienta, acotar su alcance, exigir aprobación para una acción específica o terminar el proceso en ejecución. Estas opciones no son intercambiables: decidir entre ellas abarca gran parte del trabajo.
– Bloqueo: es la medida más blunt; genera más quejas pero evita el daño inmediato.
– Alcance acotado: la opción más durable y compleja de configurar; reduce la superficie de ataque sin frenar por completo las operaciones legítimas.
– Puerta de aprobación (gating): funciona mientras la cola de aprobaciones no se convierta en formalidad; requiere gestión del flujo de aprobaciones.
– Terminación: último recurso; debe ocurrir antes de que la acción termine.
Por qué bloquear a nivel de red falla
Bloquear dominios de IA en el borde de la red fue, para muchas organizaciones, el primer control adoptado. Es fácil de desplegar y explicar ante la junta, y reduce la fracción de riesgo que se percibe, pero cada vez menos protege frente al riesgo real. Las IA locales no realizan llamadas salientes para inspección; los modelos embebidos o copilotos dentro de aplicaciones licenciadas parecen tráfico autorizado; agentes de IDE o CLI, y servidores MCP en localhost, no cruzan un límite de red que puedas controlar. Las brechas de dispositivos personales siguen siendo un hueco importante, y ahora que las herramientas de IA son gratuitas y generalizadas, ese hueco es aún mayor.
El problema de permisos detrás de la acción
Lo que hace que la enforcement sea más difícil que los problemas de control de acceso anteriores es que un agente actúa usando la identidad y los privilegios de un humano. El registro indica si el empleado leyó un archivo o si la credencial pertenece a una persona o cuenta de servicio destinada a otra función. Los controles de identidad existentes suelen confirmar si ese principal tiene permiso para realizar la operación, y la respuesta suele ser sí.
La pregunta que la infraestructura de identidad no está diseñada para responder es si la acción, realizada por software en nombre de la persona, es una que esa persona habría autorizado. Por eso emergen estándares como AIUC-1, que tratan las acciones no autorizadas de agentes, la aplicación de privilegios y las llamadas a herramientas potencialmente inseguras como controles separados, no integrados en la gestión general de accesos. Separar estas capas es la intuición correcta.
Dónde tiene que descansar la enforcement
La enforcement debe situarse en el punto de ejecución de la acción, el único lugar donde la decisión es determinista. Los controles a nivel de instrucción, filtrado de entradas y salvaguardas de prompts pueden reducir el volumen, pero son probabilísticos, y separar instrucciones de datos dentro de un modelo de lenguaje aún no está resuelto.
Por eso hay que diseñar para el caso en que la instrucción sí llega a ejecutarse. Si la llamada de la herramienta del agente está acotada, protegida o detenida en el momento en que se dispara, el origen de la instrucción deja de importar. Un prompt malicioso, un documento envenenado o un error humano producen la misma acción bloqueada. Esa es la propiedad deseada: un resultado que no dependa de clasificar correctamente la intención.
Además, la ubicación de la enforcement en el punto de ejecución favorece que la arquitectura siga ganando: casi toda interacción con IA termina en un proceso en un dispositivo, donde un modelo local, un copiloto embebido y una pestaña del navegador se parecen a lo que son: código ejecutándose.
Cómo empezar sin romper nada
Los proyectos de enforcement suelen generar interrupciones; hay que planificarlos para que fallen con menor ruido:
1) Elige una única categoría, no todo el inventario: un grupo reducido de herramientas prohibidas con un reemplazo sancionado obvio.
2) Opera en modo de monitoreo durante dos semanas. Es probable que descubras flujos legítimos no documentados; siempre existe uno.
3) Nombra un responsable para cada agente antes de aplicar restricciones. Un agente sin dueño no puede quedar exento ni arreglarse, y convertiría un bloqueo en un incidente.
4) Activa el bloqueo para el alcance mínimo viable y mide la tasa de quejas antes de ampliar.
5) Integra el registro de enforcement en tu canal de evidencia desde el día uno; adaptar después es mucho más complejo.
Qué comunicar a la dirección
Convoca a la dirección con un par de números clave que suelen ser difíciles de aceptar: cuántos agentes de IA operan sin propietario, sin registro y sin control; suele ser suficiente para justificar el programa. Luego, presenta un segundo número: las acciones de enforcement realizadas en el primer trimestre, desglosadas entre bloqueos y aprobaciones. Un control que nunca evita nada no es un control; es un informe con mejor branding.
Discovery es una lista. Enforcement es una decisión.
El inventario vale la pena haberlo construido, pero no es el entregable definitivo. Un agente de IA acelera más que cualquier humano en la cadena de aprobación, y no espera a la revisión trimestral. Las organizaciones que salgan fortalecidas de esta era serán aquellas que puedan detener una acción antes de que se complete y, después, demostrar exactamente qué regla la detuvo. Encuéntralas y asegúrate de poder detenerlas.
El artículo aprovecha recursos de análisis y perspectivas aplicadas a la seguridad de endpoints y a la gestión de herramientas de IA en entornos corporativos. Para más contexto, consulta las referencias de seguridad de extremo a extremo y herramientas de protección de endpoints destacadas en TechRadar Pro Perspectives, entre otros recursos citados.
Nota: las opiniones expresadas aquí pertenecen al autor y pueden no reflejar necesariamente las de TechRadar Pro o Future plc. Si te interesa contribuir, puedes obtener más información a través de los enlaces proporcionados.
La industria móvil del Reino Unido se reunió en Londres para celebrar la Gala de los Mobile Industry Awards 2026, marcando un hito en su 24º año. Este evento representa el estándar de oro de la excelencia, desde la alta dirección hasta el terreno, destacando a los ganadores que encarnan lo mejor y lo más brillante que ofrece el sector en el país. A continuación se presentan los galardones y algunas de las conclusiones que se pueden extraer de esta edición, basada en la lista de premiaciones y ganadores anunciados esa noche.
Ganadores destacados de MIA 2026
– Future Stars (en asociación con VodafoneThree): Lydia McGann (The Big Phone Store), Sam Deans (Pure Communications), Imogen Baldie (Likewize), Paris Tilsley
– Innovación del año (Producto o Servicio): O2 Satellite
– Mejor Proveedor de Servicios y Soluciones Móviles: plan.com
– Mejor Proveedor de Servicios Minoristas y de Soluciones mayoristas (patrocinado por BusinessMobiles.com): VodafoneThree Wholesale
– Mejor Servicio de Seguro Móvil/Dispositivos: Asurion
– Mejor Servicio de Reparación: The Big Phone Store
– Mejor Servicio de Reciclaje y Remejoramiento: Mazuma Mobile
– Distribuidor del año: ege
– Equipo de ventas del año: Belkin UK Sales Team
– Mejor Lugar para Trabajar (menos de 1.000 empleados): BusinessMobiles.com
– Mejor Lugar para Trabajar (más de 1.000 empleados): Tesco Mobile
– Mejor Servicio al Cliente (Consumidor): VodafoneThree
– Mejor Servicio al Cliente (Negocios): Pure Communication Group
– Campaña de Marketing del Año: Lebara Mobile – The Smarter Choice
– Iniciativa CSR del Año: Samsung Solve for Tomorrow
– Iniciativa de Sostenibilidad del Año: Likewize Circular Device Lifecycle Services
– Minorista del Año (tienda física y online): EE
– Mejor Proveedor de eSIM (patrocinado por eROAMING eSIM): Sky Mobile
– Mejor Proveedor de eSIM: SureSIM
– Mejor Red SIM Only (patrocinado por Sky Mobile): Lebara Mobile
– Fabricante de Accesorios del Año: Motorola
– Fabricante de Smartphone del Año (patrocinado por Lebara): Samsung
– Mejor Red para Negocios: BT & EE
– Mejor Red para Consumidores (patrocinado por Likewize): VodafoneThree
– Equipo del Año: Virgin Media O2 CTO Team
– Persona del Año: Max Taylor, CEO, VodafoneThree
La buena noticia es que ya estamos mirando hacia el futuro: regresaremos el próximo año para los Mobile Industry Awards 2027, nuestro 25º aniversario. Se abrirán pronto los detalles sobre reserva de mesas y patrocinio; manténgase atento al sitio web de MIA para toda la información actualizada. ¡Nos vemos en 2027!