Cómo eliminar el cache del navegador desde la linea de comandos

Hay mucha gente, sobre todo los usuarios de Windows (y alguno de macOS), que piensa que a los usuarios de Linux nos gusta complicarnos la vida. De hecho, he llegado a leer comentarios de gente que nos etiqueta de “flipaos que sólo quieren vacilar” o algo así. Nada más lejos de la realidad. Esas personas piensan así porque creen que TODO se hace desde el terminal… Claro, nunca han tocado Linux… El Terminal se usa, pero en ocasiones sirve para ahorrar tiempo o realizar tareas más complejas como eliminar el cache del navegador.

Está claro que cualquier navegador permite eliminar el cache desde alguna parte de sus opciones, pero este artículo sí va dirigido un poco a los que se sienten cómodos con el Terminal o a aquellos que quieran guardar estos comandos en un script que lanzar desde el dock o cualquier acceso directo. En este post hablaremos de cómo hacerlo para Firefox, el navegador que viene incluido por defecto en la mayoría de distribuciones Linux, y Google Chrome, otra de las opciones más usadas por ser la mejor para algunas tareas..

Elimina la cache de Firefox

Antes de hacer esto, merece la pena hacer un backup de todo. Para ello escribiremos estos comandos uno a uno:

mkdir -p ~/.mozilla/firefox/backup ~/.cache/mozilla/firefox/backup
mv ~/.mozilla/firefox/*.default/*.sqlite ~/.mozilla/firefox/backup
mv ~/.mozilla/firefox/*.default/sessionstore.js ~/.mozilla/firefox/backup
mv ~/.cache/mozilla/firefox/*.default/* ~/.cache/mozilla/firefox/backup

Si queremos restaurar los archivos cambiaremos el orden de los directorios.

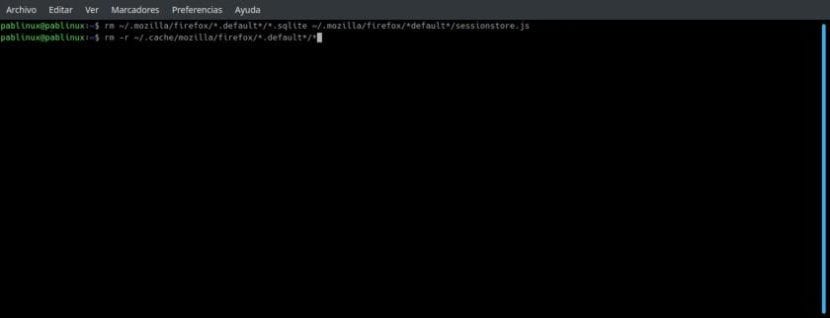
Para eliminar la caché del navegador desde el Terminal escribiremos lo siguiente:

rm ~/.mozilla/firefox/*.default*/*.sqlite ~/.mozilla/firefox/*default*/sessionstore.js
rm -r ~/.cache/mozilla/firefox/*.default*/*

De lo anterior, “rm” significa “eliminar” (remove), “-r” dirá que elimine directorios y su contenido y el resto son las rutas. Recordamos que “~/” se refiere a nuestro directorio personal. Una vez introducidos los comandos, reiniciamos el navegaor.

NOTA: la teoría dice que los asteriscos que he añadido yo detrás de los directorios “.default” no deberían estar ahí, pero yo los he añadido porque en mi caso me decía que no estaba. Los asteriscos significan “todos” los que cumplan con algo. Al añadir uno delante (*.) y otro detrás le estamos diciendo todo lo que contenga la palabra “default” independientemente de si tiene algo delante o detrás.

Cómo hacerlo en Chrome

Igual que en Firefox, primero haremos las copias de seguridad de los archivos de Chrome. Usaremos los siguientes comandos, uno a uno:

mkdir -p ~/.google/chrome/backup
mv ~/.config/google-chrome/Default/ ~/.google/chrome/backup
mv ~/.cache/google-chrome ~/.google/chrome/backup

Como en Firefox, para restaurar las copias cambiaremos el orden de los directorios.

Para eliminar la caché de Chrome usaremos estos comandos:

rm ~/.config/google-chrome/Default/
rm ~/.cache/google-chrome

Bonus

Bien. Ya sabemos cómo eliminar la cache de Firefox y Chrome desde el Terminal pero, ¿merece la pena? Desde mi punto de vista diría que sí y no. Estáis leyendo a un usuario al que no le gusta tener que hacer varios clics para apagar o reiniciar el ordenador. Tanto es así que hace tiempo me creé unos archivos .desktop para añadirme las órdenes “poweroff” y “reboot” al dock de Ubuntu. Y es que, para mí, si lo que queremos es que la eliminación de la cache de nuestro navegador sea eficiente, lo mejor es crearnos un archivo .desktop que podemos añadirlo a las diferentes barras y docks disponibles en Linux.

Esto es algo que yo tengo para redimensionar imágenes JPG a 830px de ancho, siempre y cuando esas imágenes estén en mi escritorio. Para asegurarnos de que funciona tendremos que crear dos archivos: un archivo de texto que contenga todas las líneas y un archivo .desktop que ejecute el primer archivo. Además, también nos aseguraremos de que podemos poner el .desktop en prácticamente cualquier barra o dock. Para ello haremos lo siguiente:

  1. Abrimos un editor de textos.
  2. Copiamos y pegamos los comandos para eliminar la cache, cada uno en una línea. Alternativamente, se pueden poner en la mísma línea añadiendo “&&” sin las comillas.
  3. Guardamos el archivo.
  4. Hacemos clic derecho sobre él y marcamos la casilla de “es ejecutable” o lo que ponga en la distribución Linux que estemos usando.
  5. A continuación vamos a crear el archivo .desktop, para lo que creamos otro archivo de texto con lo siguiente:

[Desktop Entry]
Type=Application
Terminal=false
Name=cache
Icon=/home/pablinux/Imágenes/cache.png
Exec=RUTA AL ARCHIVO
GenericName[es_ES]=Eliminar cache

  1. De lo anterior podemos ponerle el nombre (Name) que queramos, en “Icon” ponemos la ruta al icono que queremos que tenga el acceso directo, en “Exec” ponemos la ruta al otro archivo de texto y en “GenericName” le ponemos un comentario a gusto del consumidor.
  2. Lo siguiente es poner el acceso directo o .desktop en un sitio bien accesible, como en una barra (en MATE o Plasma, por ejemplo) o un dock (como en Ubuntu). En el caso de entoros gráficos muy personalizables como KDE o MATE podemos arrastrar el .desktop donde queramos, pero no es así en otros sistemas operativos. En otros sistemas operativos tenemos que meter el .desktop en la ruta de los accesos directos del resto de las aplicaciones, como es usr/share/applications en Ubuntu y derivados. Al meter ahí un acceso directo lo detectará como aplicación y ya podremos añadirla a favoritos.

¿Qué crees que es mejor: usar el método descrito en este post o darte un paseo por los ajustes del navegador y eliminar la cache manualmente?

El artículo Cómo eliminar el cache del navegador desde la linea de comandos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YNlzYq
via IFTTT
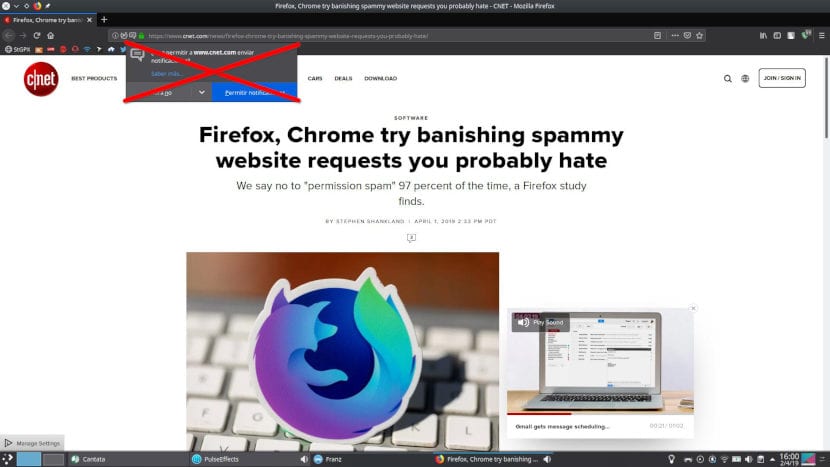
Firefox prueba función para bloquear notificaciones por defecto

Es curioso como se presentan a veces las cosas. Acababa de entrar a CNET para leer una noticia y también me he encontrado con el ejemplo perfecto para explicarla. Y es que, como habréis podido comprobar, además de los ya molestos avisos de las cookies de las webs, ya hace un tiempo que estamos viendo otros avisos. Se trata de una novedad que, si no me equivoco, viene de una opción que implementó Apple en su Safari hace varios años. Mozilla, en su intento por proteger nuestra privacidad y evitarnos molestias, ya está trabajando en una solución que Firefox empezará a probar del próximo 15 al 29 de abril.

Esto es algo en lo que también está trabajando Google para su Chrome. Y es que, según un estudio realizado por Mozilla, el 97% de las veces que vemos este tipo de notificaciones le decimos que no queremos que nos notifique de nada. Estas notificaciones pueden estar bien en algunas webs que contengan calendarios o por ejemplo en YouTube, para que nos avise de que nuestro YouTuber favorito ha subido un nuevo vídeo. Pero, para la gran mayoría de usuarios, estas notificaciones no nos sirven de nada en muchas webs.

Firefox trabaja para reducir las molestias de las notificaciones de webs

En el caso de Firefox, Mozilla ha estado probando una función que bloquea todas las peticiones de notificaciones hasta que el usuario hace clic o escribe algo en la web en cuestión. Por otra parte, Google no lo tiene tan claro y trabaja en muchas ideas, entre las que está renegociar su compromiso con las webs antes de permitir la solicitud.

Los que ya estéis usando Firefox 66 y hayáis activado el bloqueo de la reproducción automática de contenido multimedia entenderéis perfectamente la opción que Mozilla considera como la mejor de todas: veremos un icono que nos indicará que una web es compatible con las notificaciones, pero un pequeño icono no se puede comparar a las notificaciones actuales. Si es esto lo que implementan en el futuro, en Firefox 66+ veremos hasta 4 iconos: la “i” desde la que podremos ver la información de una web, el bocadillo (o lo que añadan) que nos avisa de que una web es compatible con las notificaciones y si las tenemos activadas o no, el del bloqueo de la reproducción automática para una web y el candado que nos avisa de si una web es segura.

Sin lugar a dudas, que Mozilla y Google estén trabajando en esto son buenas noticias. Sólo puedo decir que espero que consigan dar con la mejor solución y que lo hagan lo más pronto posible.

Te recomendamos:Firefox 66 ya disponible, peor para equipos discretos con los ajustes por defecto

El artículo Firefox prueba función para bloquear notificaciones por defecto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FJONPa
via IFTTT

WPS Office para Linux se actualiza e incluye nueva imagen

Desde que tengo uso de memoria, la referencia en cuanto a suites de ofimática es Microsoft Office. En Linux tenemos LibreOffice u OpenOffice, pero en ocasiones se nos presentan incompatibilidades que hacen que al abrir un documento de Office en LibreOffice nos cambie algo del contenido. Además, muchas personas están acostumbradas a la interfaz de la propuesta de Microsoft y esa es una de las razones de ser de WPS Office, un clon del Office de la compañía que dirige Satya Nadella

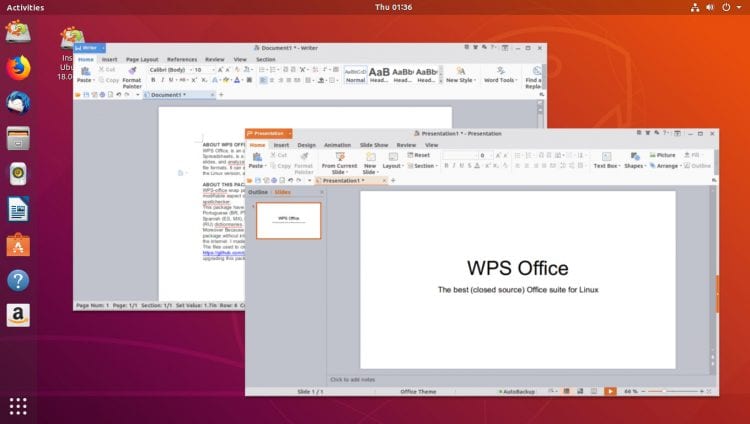
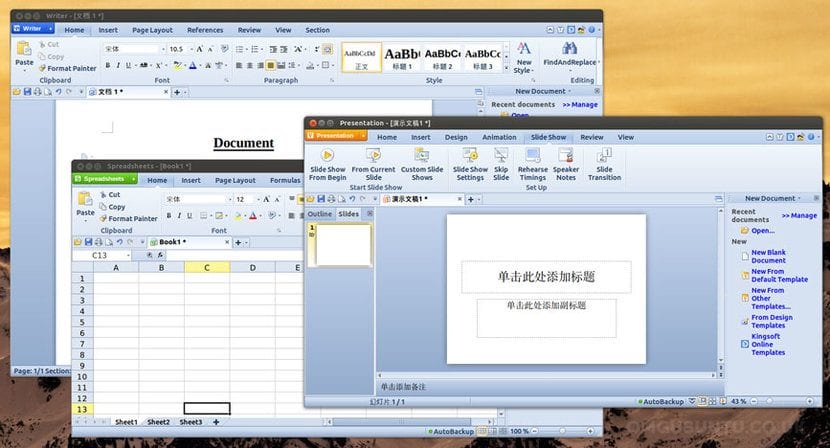
La nueva versión es la v11.1.0.8372 y llega con novedades interesantes. Entre ellas, especial mención a la nueva imagen, y no porque esto sea algo que vaya a añadir funciones al software, sino porque los cambios visuales son lo primero que notamos nada más abrir una aplicación. La nueva imagen (la que encabeza este artículo) es más plana que la anterior, tal y como veis en la siguiente captura. Esto nos da la impresión de que estamos ante un software más moderno, puesto que la mayoría de programas que existen hoy en día en cualquier sistema operativo tienen un diseño más plano que hace un lustro o más.

Novedades incluidas en WPS Office 11.1.0.8372

  • Nuevas pieles (skins) en las aplicaciones.
  • Acceso más sencillo a plantillas y documentos abiertos recientemente.
  • Navegador integrado.
  • Soporte para imágenes SVG y QR.
  • Previsualización de tamaños de fuentes.
  • Nuevo panel de navegación.
  • Función de sustituir fuentes.
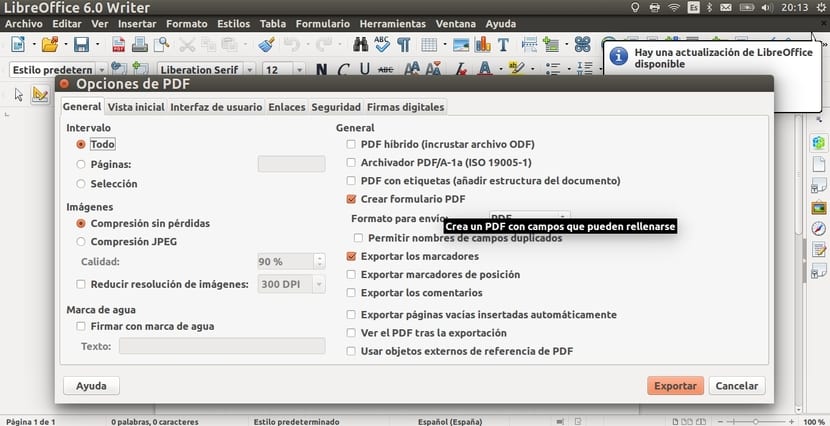
  • Mejorada la exportación a PDF.

Hay que tener en cuenta que WPS Office está desarrollado por Kingsoft Office, una compañía de China. Su suite de ofimática está disponible en Chino, Francés, Inglés, Japonés, Vietnamita, Alemán, Portugués y Español, pero sus notas informativas no están traducidas. Por esta razón, por tratarse de una traducción, no se sabe muy bien a qué se refieren con la nueva función de “navegador integrado”. Probablemente signifique que se pueden abrir los enlaces presentes en los documentos que abramos con WPS Office.

Si estáis interesados en usar WPS Office podéis descargarlo desde este enlace. Eso sí, no deis por sentado que la compatibilidad será al 100% con documentos creados con Microsoft Office. Si es esto lo que necesitáis, yo recomiendo trabajar usando el editor gratuito que hay disponible en office.com.

¿Has probado WPS Office? ¿Qué te parece?

Te recomendamos:LibreOffice: Crear PDF rellenable o editable

El artículo WPS Office para Linux se actualiza e incluye nueva imagen ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2uDnGA0
via IFTTT

Técnicas y programas para prevenir desastres en Linux

Acttivar la sincronización del navegador es una buena forma de prevenir desastres en Linux.

La pérdida de acceso a los datos almacenados en nuestros equipos puede medirse en una escala que va de lo molesto a lo catastrófico. Por suerte hay técnicas y programas para prevenir desastres.

La RAE define desastre con tres acepciones:

  • Desgracia grande, suceso infeliz y lamentable.
  • Cosa de calidad, resultado, organización, aspecto u otras características lamentables.
  • Persona poco hábil, poco capaz, que lo hace todo mal, o que todo le sale mal.


Deuda de honor es una novela de Tom Clancy que va a quedar en la historia. No porque sea especialmente buena, sino porque anticipó un ataque a edificios de EE.UU usando aeronaves comerciales. Nadie, al menos públicamente, le prestó atención al otro ataque terrorista de la historia. Un virus que se introduce en los servidores de la Bolsa de Nueva York.

Aprovechando la excesiva dependencia de los modelos informatizados, el virus logra causar grandes perjuicios a la economía del país para luego paralizar todo el sistema informático.

Es probable que ninguno de nosotros almacene datos cuya pérdida o adulteración pueda causar problemas a nivel mundial, aunque si puede complicarnos la vida. Por eso es recomendable tomar algunas precauciones.

Aquí hay algunas cosas que podemos hacer:

Tener un plan

La ley de Milo Murphy es una serie de animación del canal Disney XD. Cuenta la historia de un adolescente con propensión a sufrir catástrofes. A consecuencia de eso lleva en su mochila una serie de herramientas con la cuáles implementar planes de contingencia.

Afortunadamente para nosotros, son pocas las posibilidades de que un elefante pise nuestro smartphone o un plato volador destruya accidentalmente nuestro ordenador.  Sin embargo, nada nos asegura que no vamos a sufrir robos, averías o borrados accidentales. Dedicar unos minutos a pensar que hacer en esos casos nos ahorrará tiempo más tarde.

Me lancé al mundo LInux sin red.  Después de una búsqueda en Google decidí descargar el instalador de red de Debian. Estamos hablando del año 2006.   La instalación se quedó a mitad de camino y yo ni siquiera tenía un cd de Windows. En una computadora pública descargué la live de Knoppix y con esta conseguí grabar el medio de instalación de Ubuntu.

Meses después cambié la computadora por una con un mother Foxconn. Los memoriosos reccordarán que a esa empresa la acusaron de bloquear la instalación de Linux. Sintiéndome un experto, y teniendo un medio de instalación de Ubuntu la pedí sin sistema operativo.  Arranco el sistema y el monitor me muestra un mensaje de resolución no soportada. Con el correr del tiempo supe que bastaba con hacer un cambio en el gestor de arranque, pero, en aquel momento, tuve que pagar para que me instalaran una versión pirata de Windows.

Tener a mano las herramientas

Con el correr del tiempo fui juntando una serie de herramientas que me permiten recuperarme de este tipo de desastres. Son las siguientes:

  • Super Grub2 Disk: Es un gestor de arranque que puedes instalar en un pendrive o dvd y usar en cualquier computadora cuando no funciona el del equipo. Funciona con Windows y las distribuciones Linux.
  • Boot-Repair-Disk:  Esta herramienta en modo live permite recuperar el gestor de arranque instalado en el equipo, En caso de que no se pueda arreglar podemos obtener un informe de los errores y copiarlo online para obtener ayuda en los foros.
  • Gparted:  Esta distribución nos permite crear, modificar y borrar las particiones del disco rígido.
  • WoeUSB: Sí, tengo instalado Windows 10 y me gusta, no me juzguen, pueden tener un hermano como yo. Con Woe USB se puede crear en cualquier momento un pendrive de instalación de Windows. A diferencia de las herramientas mencionadas arriba, WoeUSB es una aplicación. Aunque podemos instalarla sin problemas en una distro Linux que tenga modo live.
  • Yumi: Aunque hay otra aplicación multiplataforma que permite instalar múltiples distribuciones en un pendrive, no la pongo en la lista porque nunca conseguí acostumbrarme a ella.. Yumi es muy buena, pero, solo está disponible para Windows.

Hacer copias de seguridad

Y hacer copias de seguridad de las copias de seguridad.  Y no te olvides de subir las copias de seguridad de las copias de seguridad a la nube.

Perdí archivos importantes por formatear el disco equivocado. La segunda vez los perdí porque una suba de voltaje eléctrico me arruinó el disco rígido. La siguiente vez perdí datos importantes porque la herramienta de creación de discos de Ubuntu insistía en formatear la unidad que no era. Aprendí la lección a la tercera.

Es cierto que en los repositorios tenemos Testdisk, una herramienta para la terminal que permite recuperar los datos borrados. Pero tarda muchas horas, y a diferencia de las herramientas comerciales no los recupera con el nombre original por lo que hay que revisar archivo por archivo. Pero, siempre es mejor prevenir.

Lo más fácil de salvaguardar son los marcadores y contraseñas del navegador.  Firefox, Chrome y Opera ofrecen la posibilidad de sincronizar entre equipos. Brave lo tiene implementado a modo parcial.  Yo uso un enfoque menos elegante. Copio la carpeta de configuración a un disco externo y pego el contenido en la carpeta de configuración nueva.

En caso de usar un cliente de correo electrónico como Thunderbird, lo conveniente es configurar las cuentas con el protocolo IMAP. A diferencia del protocolo POP, los correos quedan en el servidor hasta que sean borrados allí.

Las distribuciones Linux basadas en GNOME suelen incluir Déjà Dup. Esta aplicación nos permite programar copias de seguridad periódicas, determinando que carpetas incluir y cuales no. También podemos elegir la ubicación del almacenamiento y el horario de realización de la copia.

En caso de necesitar un programa con más opciones, Back in Time nos permite crear varios perfiles de copia con distintas configuraciones de carpetas seleccionadas y frecuencia de copiado.

El artículo Técnicas y programas para prevenir desastres en Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2I2brFb
via IFTTT

rm: cómo eliminar archivos y carpetas con este comando del Terminal

Eliminar un archivo en cualquier sistema operativo suele ser tan fácil como hacer clic sobre él y presionar la tecla suprimir o hacer clic derecho y enviar a la papelera. Eso sabemos hacerlo todos y es la mejor opción para eliminar un archivo que tengamos delante. Pero, ¿qué pasa cuando lo que queremos es, por ejemplo, eliminar varios archivos que están dentro de una misma carpeta? Pasa que en Linux tenemos el comando rm que nos permitirá eliminar prácticamente cualquier cosa desde el terminal.

“rm” es la abreviación de “remove”, que es “eliminar” en inglés. Se usa para eliminar archivos y si se usa de manera recursiva también nos permitirá eliminar directorios. Por defecto no eliminará directorios y sí eliminará cualquier archivo especificado en la línea de comandos. El proceso de eliminación desvincula un nombre de archivo de un sistema de archivos de sus datos asociados y marca el espacio de almacenamiento como usable para escrituras futuras. Hay que tener cuidado, porque una vez eliminado algo con rm ya no se puede recuperar.

Opciones disponibles para rm

-f,
–force
Ignora archivos inexistentes y nunca pregunta antes de la eliminación.
-i Pregunta antes de la eliminación.
-I Pregunta una vez antes de eliminar más de tres archivos o al eliminar recursivamente.
–interactive[=WHEN] Pregunta de acuerdo a WHEN: nunca, una vez (-I), o siempre (-i). Si WHEN no se especifica, pregunta siempre.
–one-file-system Al eliminar una jerarquía recursivamente, omite cualquier directorio que está en un directorio diferente del que corresponde al argumento de la línea de comandos.
–no-preserve-root No trata el directorio raíz de ninguna manera especial.
–preserve-root No elimina el directorio raíz, lo que es el comportamiento por defecto.
-r,
-R,
–recursive
Elimina directorios y su contenido recursivamente.
-d,
–dir
Elimina directorios vacíos. Esta opción nos permite eliminar un directorio sin especificar -r/-R/–recursive.
-v,
–verbose
Modo Verbose; Explica en todo momento qué se está haciendo.
–help Muestra un mensaje de ayuda..
–version Muestra información de la versión.

Ejemplos prácticos

rm no elimina directorios por defecto. Para ello deberemos usar las opciones -r/-R/–recursive. Si un directorio está vacío hay que usar la opciónn -d/–dir. Si queremos eliminar un archivo que empieza con un guión (-), tenemos que añadir un doble guión (–) separado antes del nombre del archivo. Si no se añade el segundo guión, rm puede malinterpretar el nombre del archivo como una opción. No está de más recordar que el asterisco (*) significa “todo lo que coincida con”, añadiéndose delante “*.” y detrás sólo el asterisco.

Por ejemplo, para eliminar el archivo “-prueba.txt” tendríamos que usar el comando

rm -- -prueba.txt

Lo anterior será en el caso en el que esté en nuestra carpeta personal. Si no es así, tendremos que añadir la ruta completa, lo que quedaría algo así como:

rm /home/pablinux/Documentos/-file

La diferencia entre las dos opciones es que en el segundo caso tiene delante una barra (/), lo que hace que la opción no se confunda.

Otros ejemplos serían:

  • rm -f prueba-txt: eliminará el archivo “prueba.txt” sin preguntar aunque esté protegido.
  • rm *: eliminará todos los archivos del directorio en el que estemos desde el terminal. Si tiene protección de escritura, nos preguntará antes de eliminarlo.
  • rm -f *: eliminará todo lo que haya dentro del directorio sin preguntar.
  • rm -i *: intentará eliminar todos los archivos de un directorio, pero preguntará cada vez que vaya a eliminar uno.
  • rm -I *: como el anterior, pero sólo pedirá confirmación si hay más de tres archivos.
  • rm -r directorio, donde “directorio” es uno en concreto: eliminará el directorio “directorio” y cualquier archivo y subdirectorio que contenga. Si algún archivo o subdirectorio tiene protección de escritura, preguntará.
  • rm -rf directorio: lo mismo que el anterior, pero no preguntará.

El comando que nunca debes usar: rm -rf /

Y terminamos con un comando que podemos ver en redes sociales más a modo de broma que otra cosa. El comando anterior significa 1- eliminar, 2- todo lo que pueda de manera recursiva y 3- empezando por la raíz. Por cómo gestiona Linux las unidades, también eliminará el contenido de cualquier disco duro que tengamos conectado a nuestro ordenador. Si lo usáis, no digáis que no habíamos avisado.

El artículo rm: cómo eliminar archivos y carpetas con este comando del Terminal ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2HSChQM
via IFTTT

anonymoX: navega de forma totalmente anónima y evitando bloqueos automáticamente

Desde hace algunos años, los usuarios somos más conscientes de lo importante que es nuestra privacidad. Ese parece ser el motivo por el que DuckDuckGo ha conseguido atraer a cientos de miles de usuarios, porque se trata de un servicio que no guarda nada de nuestras búsquedas. También se ha disparado el uso de las VPN, un software con el que podremos simular que estamos conectados desde otros países. Aunque no lo mencionan así, eso parece ser lo que es anonymoX, algo que podremos instalar directamente en nuestro navegador web.

anonymoX es una extensión disponible para Firefox y Chrome que, como su nombre indica, nos permitirá navegar de manera totalmente anónima. Para ello nos cambia de IP y de país, lo que nos permitirá cambiar nuestra “matrícula” para que ninguna web o servicio sepa que estamos donde realmente estamos. Uno de los mejores ejemplos nos lo da Netflix, una compañía que no permite a usuarios de fuera de un país de su lista suscribirse y disfrutar de su contenido. Sí es posible si se usa un servicio como el que ofrece anonymoX y se configura para que se conecte desde un país soportado.

Con anonymoX podremos conectarnos a webs bloqueadas por nuestro operador

Desde hace unas semanas, las grandes operadoras de España han bloqueado algunas webs por orden judicial. Si intentamos entrar a ellas veremos un error como el famoso 404 diciéndonos que la web no está disponible. Esto se puede evitar con anonymoX y otras extensiones, pero lo bueno de esta en concreto es que no tendremos que hacer nada; cuando detecta que una web no va a cargar porque está bloqueada, la desbloqueará automáticamente. Lo malo es que, como comentaremos más adelante, esto tiene un precio. O dos precios para ser exactos, y uno de ellos no tiene nada que ver con el dinero.

Usar anonymoX es de lo más sencillo. Una vez instalada la extensión y reiniciado el navegador (recomendado), veremos una X azul en el apartado de extensiones. Si no queremos hacer nada, podemos navegar como siempre lo hemos hecho, pero esto no lo recomiendo en absoluto. Lo que yo recomiendo es configurar las páginas que más visitemos para que no actúe si no es necesario. Para ello haremos clic en el icono de la extensión, luego en “Active” para desactivar el interruptor y luego haremos clic en “Save settings for this site” (sólo en Firefox).

La razón de ser de anonymoX es que naveguemos anónimamente sin que tengamos que hacer nada. Esto está bien… o mal, según se mire. Un ejemplo perfecto es una web como la del editor de Linux Adictos: si lo tengo activo provoca fallos que, por ejemplo, no me dejan subir imágenes. Son “pequeñas” molestias a las que cualquier usuario del navegador Tor estará acostumbrado, puesto que se trata de un navegador que incluye muchas funciones activadas por defecto y provoca muchas incompatibilidades con muchas webs, todo por la seguridad. Con esto en mente, no sé si es bueno que todo esto esté activo por defecto en una extensión para Firefox o Chrome, para lo que habrá distintos puntos de vista.

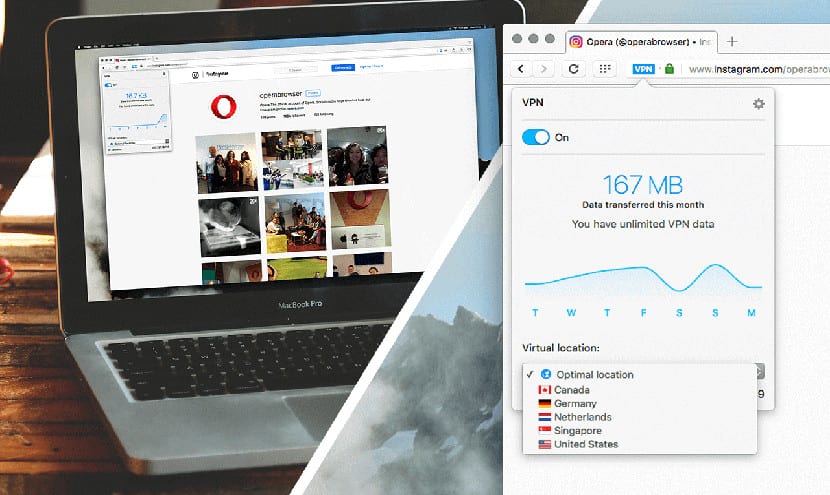
anonymoX Premium, mejores servidores y datos ilimitados

Las opciones también nos permiten elegir desde dónde conectarnos, aunque en la versión gratuita sólo podremos elegir Estados Unidos, el Reino Unido u Holanda. Como podríamos esperar, las mejores opciones, como unos servidores más rápidos, estarán disponibles sólo en la versión Premium, con lo que obtendremos:

  • Tráfico ilimitado.
  • Descargas más rápidas de hasta 16,384 Kbit/s.
  • Capa adicional de cifrado.
  • 100% libre de publicidad.
  • Más de 149 identidades adicionales.

El precio del Premium por un mes suelto será de 5€. Si nos suscribimos, el precio variará dependiendo de la modalidad, quedándose en 4.50€/mes si renovamos mensualmente, 4.41€/mes si renovamos al trimestre o 4.27€ si renovamos al año. La renovación anual se quedaría en un total de 51.30€/año, lo que es un precio competitivo si lo comparamos con otras opciones que pueden llegar a superar los 60€.

La pregunta del millón: ¿Es la mejor opción?

Como cantaba Jarabe de Palo, “depende”. anonymoX no es un servicio VPN como otros, sino que estamos hablando de una extensión para navegador. ¿Qué diferencia hay? Un servicio VPN lo podemos usar de diferentes maneras en aplicaciones o incluso configurándolo en nuestro PC para que todo el tráfico pase por él. Esto significa, por ejemplo, que podemos usar los datos/certificados de un servicio VPN en nuestro ordenador y programas como Kodi podrán acceder a servicios que no podían hacerlo sin un VPN. Dicho de otro modo, anonymoX nos permitiría acceder a Netflix desde un país no soportado, pero tendríamos que acceder a él desde el navegador. Un VPN configurado en nuestro PC nos permitiría acceder desde el navegador y desde cualquier otra aplicación.

Por otra parte, también tenemos que diferenciar entre la versión de pago y la gratuita. La versión gratuita ralentiza muchísimo la conexión, algo de lo que nos avisan, en letra pequeña, en su página web: “Por favor, ten en cuenta: anonymoX hará tu internet más lento. Esto es porque usas servidores de anonimización de nuestra red de anonimización gratuita. Nosotros pagamos por esos servidores, tú los usas gratis. Esto sólo funcionará mientras limitemos la velocidad de uso“.

Conclusión

Así pues, desde mi punto de vista anonimoX es una buena opción si lo que queremos es navegar de manera anónima, primero, desde el navegador y, segundo, si usamos la opción de pago, puesto que el precio sí me parece competitivo. Si no vamos a cumplir uno de los dos requisitos anteriores, creo que hay mejores opciones, como es el caso de usar la extensión Touch VPN que no sólo tiene tiene extensión gratuita para Firefox y Chrome, sino que también tiene aplicaciones móviles y ofrece un servicio completo, con certificados incluidos que podríamos usar en otro tipo de software.

Y es que, sin ir más lejos, en Linux tenemos opciones como Riseup, un VPN gratuito que se financia única y exclusivamente con donaciones. Eso sí, creo que ningún VPN o anonimizador gratuito es perfecto y si queremos garantías tendremos que usar alguna opción de pago como anonymoX. ¿Qué opinas de este servicio que promete navegación 100% anónima desde Firefox y Chrome?

Te recomendamos:Opera 40 para Gnu/linux ya está disponible y con VPN incluida

El artículo anonymoX: navega de forma totalmente anónima y evitando bloqueos automáticamente ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2I6EirM
via IFTTT

Linux es el rey en cuanto a Smart TV. Y aún irá a más

En cuanto a ordenadores, los usuarios de Linux somos una inmensa minoría. Esto es así, en su mayoría, porque prácticamente cualquier ordenador que compramos viene con Windows, usando macOS los ordenadores de Apple. Pero, ¿qué pasa cuando hablamos de otros sectores? Pues pasa que más o menos un 80% de personas usan Linux en su teléfono móvil por Android, que las nubes y el IoT están dominados por Linux también gracias en parte a Canonical y que, según un estudio, falta poco para que Linux esté en el 100% de las Smart TV.

Este estudio ha sido realizado por Strategy Analytics y nos cuentan que las ventas de Smart TV han aumentado un 18% con respecto al año pasado, algo a lo que he contribuido yo recientemente. En total, el 72% de los usuarios nos hemos decantado por una Smart TV, y no penséis que, por lo menos en mi caso, ha sido algo premeditado. Simplemente, ahora se ahorra muy poco si lo que elegimos es una tele sin su componente Smart.

Casi el 100% de las Smart TV usan Linux

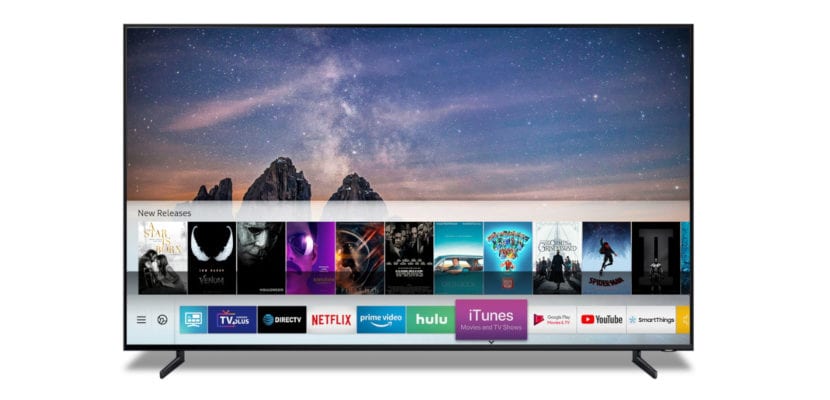
El caso es que, todo según este estudio, las Smart TV cuyo software usa el kernel de Linux son el 50% de todas las vendidas en 2018, pero lo gracioso es que prácticamente el otro 50% usa sistemas operativos basados en Linux. Muchas de las televisiones vendidas usan sistema operativo Android, mientras que otras, como las Samsung, usan sistema operativo Tizen, un sistema operativo que está en más de 1 de cada 5 televisiones vendidas en 2018.

Por otra parte, hay versiones customizadas de Android que no tienen Google Play, sobre todo en el mercado chino. Otras teles usan Opera, un sistema operativo basado en Linux, algo que he probado y sólo puedo decir que no funciona tan bien como cabría esperar en un producto de Sony. En China también se usan otras versiones basadas en Linux, como SmartCast OS de Vizio, Google CastOS o la basada en Anrdoid Shaphi.

El podium de los sistemas operativos más usados en Smart TV quedaría con Tizen OS en primera posición (21%), WebOS de LG en segunda posición (12%) y Android TV en tercera posición (10%). Más atrás estarían Roku TV (4%) y Firefox OS (2%). Mucho más lejos queda Fire TV, con una de cada 1000 televisiones vendidas durante el año pasado (0.1%).

O con el kernel de Linux o basadas en Linux

Strategy Analytics valora mucho que Android TV esté en 1 de cada 10 televisiones vendidas durante 2018, en parte porque al principio Google tuvo muchos problemas en su desarrollo e implementación. La mayoría de los sistemas operativos de Smart TV son propiedad de los vendedores. Tizen TV es de código abierto y parte de la Linux Foundation y LG se está esforzando para abrir WebOS, un sistema que compró a HP quien a su vez lo compró de Palm. Mi LG usa WebOS y he de decir que, si bien es cierto que no es Android TV ni tvOS, funciona francamente bien sin el lag que sí vi en Opera OS (devolví la tele…).

¿Y por qué no se venden aún más televisiones inteligentes? Las respuestas pueden ser muchas y muy variadas. Yo mismo pensaba que una tele inteligente tenía un precio mucho más alto que una tele sin el componente Smart, pero en muchas ocasiones es casi el mismo precio. Lo que de verdad hace que una tele aumente su precio es el tamaño de la misma. Por otra parte, no son pocos los usuarios que aún piensan que las compañías pueden espiar nuestros hábitos con este tipo de dispositivos, algo que no es descabellado si tenemos en cuenta que ya han pasado cosas similares.

¿Y los set-top boxes?

Ahora mismo el único set-top box no Android que se puede mencionar es el Apple TV, pero yo tengo una Xiaomi Mi Box S y un Apple TV y entiendo perfectamente por qué se está llevando el gato al agua Android. Su precio es tres veces menor y su libertad tres veces mayor. La propuesta de Apple funciona mejor, al cesar lo que es del cesar, pero con Android podemos disfrutar de Kodi y de libertad total.

¿Y tú: ya disfrutas de una Smart TV con sistema operativo Linux?

El artículo Linux es el rey en cuanto a Smart TV. Y aún irá a más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2COBmwC
via IFTTT

Juegos de código abierto para un solo jugador.

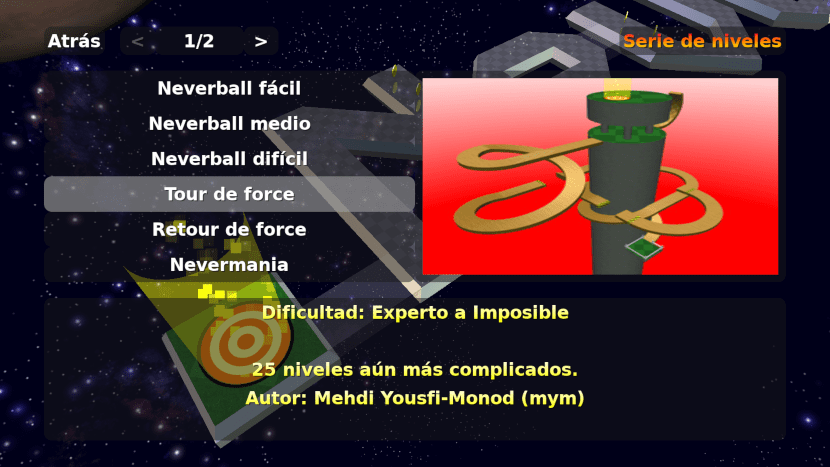
Neverball es un juego de código abierto para un solo jugador. Debemos mover una bola para juntar monedas.

En estos tiempos de juegos multijugador y en línea, también hay lugar para otro tipo de propuestas. Por eso hacemos una pequeña lista de juegos de código abierto para un solo jugador.

Afortunadamente pasó la época en que la propuesta de juegos para Linux era muy pobre. Aunque hoy la situación no es perfecta, hay motivos para ser optimistas. Mientras tanto, ya sabes con que entretenerte.

Endless-SKY

Endless Sky es un juego 2d de combate y comercio ambientado en el espacio. Es similar a la clásica serie Escape Velocity.

Puedes explorar otros sistemas estelares. Es posible ganar dinero comerciando, transportando pasajeros o completando misiones. Con las ganancias podrás comprar una nave mejor, actualizar los armamentos o modernizar tu nave actual.

Si te gustan los combates podrás hacer explotar a las naves piratas o tomar partido en una guerra civil.

¿Eres fan de Star Trek?. Deja atrás el espacio humano y sal a buscar extraterrestres amistosos cuya cultura sea más civilizada que la tuya.

Las descargas están disponibles para Mac OS X y Windows. Muchas distribuciones de Linux también son compatibles.

Neverball

De los juegos de código abierto para un solo jugador que conozco, este es uno de los más adictivos.

Neverball se basa en la franquicia Super Monkey Ball. El juego consiste en mover una pelota a una meta mientras se colecciona monedas. Hay cien escenarios diferentes. A veces se necesita un cierto número de monedas para completar la etapa.

La gran innovación es que en lugar de dirigir la bola, lo que controlamos con el ratón es el escenario.  La forma de mover el ratón determina el ángulo del suelo y la dirección en la que la bola se dirige hacia adentro. Esto hace que conseguir las monedas sea más difícil de lo que parece

Neverball está en los repositorios de diferentes distribuciones y también disponible para Windows y Mac.

AstroMenace

Este es un juego más tradicional. Si extrañas los combates espaciales de la década del 90, este es tu juego. Con escenarios 3d y combates 2d, deberás proteger a la galaxia de la horda de naves invasoras que quieren eliminarnos.

El programa permite cambiar del modo arcade al modo simulador con varias opciones de personalización.

Podemos instalar AstroMenace desde los repositorios. También hay versiones para Windows y Mac.

FreedroidRPG

El juego transcurre en un mundo destruido por un conflicto entre los robots y sus amos humanos. Debemos guiar a Tux en una búsqueda para salvar al mundo de los asesinos robots rebeldes que no conocen la misericordia.  Durante toda la partida tenemos absoluta libertad para elegir el camino que queremos seguir.

FreedroidRPG permite combates a distancia o cuerpo a cuerpo. En ese sentido, es  bastante similar al juego propietario Diablo. También es posible modificar el comportamiento de los robots enemigos. Podemos usar más de 50 tipos diferentes de objetos y luchar contra innumerables adversarios.

Un sistema de diálogo avanzado proporciona un fondo de historia y situaciones de juego de rol.

Los desarrolladores prometen diversión por más de 10 horas.

Desde ya aviso, este juego no está en los repositorios. Tanto la versión Linux, la de Windows deberás compilarla. Sin embargo, la web del desarrollador explica la forma de hacerlo.

Super Tux Kart

Un juego que nunca falta en la mayoría de post de este tipo. Es que los gráficos son realmente buenos, los desafíos divertidos y la curva de aprendizaje baja.

El planteamiento es sencillo, eliges como conductor a la mascota de un proyecto de código abierto, optas por un tipo de prueba y por una pista o campeonato. Las pruebas son; carrera normal, carrera contra reloj o gran premio.

Super Tux Kart te obliga a cumplir los desafíos más fáciles para poder enfrentar los más complicados. En una época había un truco para desbloquearlos, pero ya no funciona.

Desde Internet puedes descargar más pistas y vehículos.

El programa está disponible para Linux en los repositorios, además de las tiendas Flatpak y Snap. También tiene versiones para Windows, Mac y Android.

Termino aclarando que esta es una simple lista de sugerencias. Amo Neverball y Super Tux Kart, los demás están porque cumplen la condición de ser juegos de código abierto para un solo jugador. Si hay alguno que quieras agregar a la lista, ya sabes cómo funciona el formulario de comentarios.

El artículo Juegos de código abierto para un solo jugador. ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2OG2p1D
via IFTTT

Ksnip: probablemente la mejor alternativa a Shutter en Linux

Como en prácticamente todo el software para Linux, para realizar capturas de pantalla en los sistemas del pingüino tenemos muchas opciones. Personalmente suelo quedarme con la aplicación por defecto para hacer las capturas de pantalla, usando ahora mismo Spectacle de Kubuntu, pero esto es así sólo para realizar dichas capturas. Hay algo en algunos programas que me parece más importante y con esto me estoy refiriendo a la edición de las imágenes capturadas. Hasta ahora he usado Shutter, pero creo que esto va a cambiar y empezaré a usar Ksnip.
No sé muy bien por qué (se rumorea que por las dependencias), pero Canonical decidió eliminar Shutter de sus repositorios oficiales. Para instalarlo, ahora tenemos que buscar su paquete de instalación o, lo que es mejor, instalar su repositorio. La opción que hay disponible ahora mismo en los repositorios oficiales es Flameshot, muy buena para realizar las capturas pero muy floja en cuanto a la edición de imágenes. Con edición me estoy refiriendo a lo que se conoce como “marcación” o realizar anotaciones. Ese es, para mí, el punto fuerte de Shutter y algo en lo que Ksnip parece estar por encima.

Ksnip, un Shutter moderno

En cuanto a las funciones del editor de Ksnip tenemos prácticamente las mismas que en Shutter:

  • Selección: usaremos esta opción para seleccionar y mover los elementos.
  • Mano alzada para dibujar sin ningún tipo de límites.
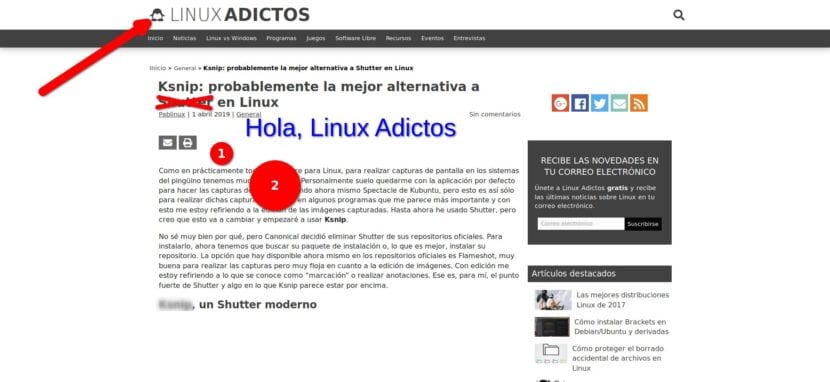
  • Numeración: esto es algo que a mí me gusta mucho. Al presionar sobre el “1” del editor y hacer clic nos añadirá un 1, pero la segunda vez nos añadirá un 2, la tercera un 3 y así sucesivamente hasta que cambiemos a otra herramienta. Lo que no me termina de gustar es que los números son siempre igual. Me gustaría poder hacerlos más grandes. Sí se puede hacer más grande el círculo.
  • Rotulador: nos permite hacer una marcación como si usáramos un rotulador. Tenemos opciones de rectángulo, elipse o mano alzada.
  • Texto: ¿lo adivináis? Para añadir texto.
  • Flecha: podemos añadir una flecha normal, con doble punta o línea recta.
  • Emborronar: bueno, me gusta más el clásico pixelizado, pero con esta herramienta también podemos tapar información.
  • Rectángulo o Elipse.
  • Para casi todas las opciones podremos elegir grosor, color, etc. Para los números, podemos elegir con qué número empieza.
  • Posibilidad de redimensionar imágenes.
  • Como opción, también podemos subir las imágenes a Imgur, lo que viene especialmente bien si lo que queremos es subir capturas a redes sociales o a foros.

Mismas opciones y alguna extra

Otra cosa que me gusta de Ksnip es que, por defecto, añade una pequeña sombra muy visual tanto al texto, como a los números y rectángulos/circulos. Shutter deja todo esto muy “plano” y da la sensación de haberse quedado un poco obsoleto.

En cuanto a las opciones de captura de pantalla, Ksnip no es muy diferente a muchas otras aplicaciones. Si elegimos la opción de selección rectangular, veremos un punto de mira ampliado para que la selección sea más precisa. Podremos realizar capturas de selección rectangular, pantalla completa de todos los monitores, pantalla actual o ventana activa. Lo que sí es diferente, por lo menos en cuanto a Shutter, es que nada más realizar la captura de pantalla entrará al editor, lo que nos evita tener que hacerlo nosotros manualmente.

Lo malo es que, por lo menos por lo que yo he buscado, no hay ningún repositorio disponible que nos permita tener Ksnip siempre actualizado. Para instalarlo tendremos que ir a su página web, descargar la versión para nuestro sistema operativo (también está para Windows y macOS) y realizar la instalación manual. Creo que es un mal menor si lo que queremos es una herramienta moderna para realizar marcaciones a nuestras capturas de pantalla.

Personalmente y después de mucho tiempo usando Shutter, creo que me cambio a Ksnip. Teniendo en cuenta que ambas se consiguen desde fuera de los repositorios oficiales, prefiero quedarme con una opción que tiene una imagen más moderna que la opción que estaba usando hasta hoy. ¿Qué opinas tú? ¿Prefieres Shutter o Ksnip? Yo… eliminando Shutter y su repositorio…

El artículo Ksnip: probablemente la mejor alternativa a Shutter en Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2U6Ey1j
via IFTTT

Ya fue liberada la nueva versión de Trinity desktop R14.0.6

Después de 6 meses de desarrollo, se ha anunciado el lanzamiento de la nueva versión del entorno de escritorio Trinity R14.0.6, entorno de escritorio que se caracteriza por continuar el desarrollando el código de KDE 3.5.xy Qt 3.

De las características que se pueden destacar de este entorno de escritorio Trinity, se puede observar sus propias herramientas para administrar parámetros de pantalla, una capa basada en udev para trabajar con equipos, una nueva interfaz para configurar equipos, una transición al administrador Compton-TDE.

Así mismo también cuenta con un configurador de red mejorado y mecanismos de autenticación de usuarios.

El entorno Trinity se puede instalar y utilizar al mismo tiempo que las versiones más recientes de KDE, incluida la capacidad de usar las aplicaciones Trinity KDE ya instaladas en el sistema.

También hay herramientas para mostrar correctamente la interfaz de los programas GTK sin violar un solo estilo.

El objetivo del proyecto es lanzar correcciones de errores continuos, características adicionales y compatibilidad con hardware reciente.

Trinity Desktop es un fork de KDE 3.5 y se usa como el entorno de escritorio predeterminado de al menos dos distribuciones de Linux, Q4OS y Exe GNU / Linux.

La nueva versión introduce cambios relacionados principalmente con la eliminación de errores y el trabajo para mejorar la estabilidad del código base.

Principales novedades de Trinity desktop R14.0.6

Algunos componentes en este nuevo lanzamiento de Trinity desktop R14.0.6 están traducidos para usar el sistema de compilación CMake.

Además de ello los desarrolladores destacan en el anuncio de esta nueva versión las capacidades ampliadas asociadas con el uso de CMake para el montaje.

Cuando se construye utilizando CMake, se mejora la legibilidad de la salida de información durante el proceso de compilación en GCC.

Se implementó el soporte para la conversión segura de cadenas desde el tipo “TQString” hasta “char *”.

Con ello según el anuncio, sobre la base de CMake, se ha preparado un marco para actualizar plantillas de archivos con traducciones con lo que se agregó una interfaz de traducción basada en en Weblate.

Otra característica que podemos destacar es la adición del soporte para el conjunto global de opciones de vinculador (LDFLAGS), establecido en el nivel de configuración del sistema.

Por otro lado, también los desarrolladores comentan que la migración a QT4 se ha retomado, esto es lo que nos dicen el anuncio de esta nueva versión:

Hace unos años, comenzamos a portar el código base a Qt 4, pero en 2014 este proceso se congeló. Hasta que se complete la migración a Qt4, el proyecto mantiene el código base de Qt3, que continúa realizando correcciones de errores y mejoras, a pesar de la finalización oficial del soporte de Qt3.

De las demás características que se informan en este lanzamiento encontramos:

  • Trabajo mejorado con archivos muy grandes.
  • Localización mejorada de bibliotecas dinámicas.
  • Se resolvieron problemas al reiniciar o apagar si hay otros escritorios en el sistema usando systemd-logind.
  • Las contraseñas pueden usar caracteres especiales.
  • Mejora el procesamiento y visualización de archivos en PDF.
  • Procesamiento mejorado de archivos con logs.
  • Fueron resueltos los artefactos en la GUI y se resolvieron problemas con la falta de iconos.
  • Se resolvió el problema con la salida doble de notificaciones al conectar algunos medios externos.
  • Se corrigieron errores que llevaron al colapso de KOrganizer.
  • Soporte añadido para OpenSSL 1.1+.

También esta liberación soluciono algunos errores de seguridad, tales como CVE-2018-19870, CVE-2018-19873, CVE-2018-7225, CVE-2018-20021 y CVE-2018-20022.

Si quieres conocer mas al respecto puedes consultar la nota del lanzamiento en el siguiente enlace.

¿Cómo obtener Trinity desktop R14.0.6?

La nueva versión de Trinity desktop R14.0.6 de momento solo está disponible para su construcción a partir de su código fuente.

Por lo que pronto se prepararán paquetes binarios para Ubuntu, Debian, RHEL / CentOS, Fedora, openSUSE y otras distribuciones.

Puedes seguir las instrucciones que se comparten en el sitio web oficial del entorno, en donde encontraras los pasos a seguir para las diferentes distribuciones de Linux.

El artículo Ya fue liberada la nueva versión de Trinity desktop R14.0.6 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FG8APg
via IFTTT