OpenSSH 8.0 esta disponible para probar y detectar errores antes de ser liberada

Recientemente los desarrolladores de OpenSSH acaban de anunciar que la versión 8.0 de esta herramienta de seguridad para la conexión remota con el protocolo SSH está casi lista para ser publicada.

Damien Miller, uno de los principales desarrolladores del proyecto, acaba de llamar a la comunidad de usuarios de esta herramienta para que puedan probarla dado que, con suficientes ojos, todos los errores pueden ser detectados a tiempo.

Las personas que decidan utilizarán esta nueva versión podrán no solo ayudar a probar el rendimiento y la detección de errores sin no que también podrán descubrir nuevas mejoras de varios pedidos.

En el nivel de seguridad, por ejemplo, se han introducido medidas de mitigación para las debilidades del protocolo scp en esta nueva versión de OpenSSH.

En la práctica, copiar archivos con scp será más seguro en OpenSSH 8.0 porque copiar archivos de un directorio remoto a un directorio local hará que scp compruebe si los archivos enviados por el servidor coinciden con la solicitud emitida.

Si este mecanismo no se implementara, un servidor de ataque podría en teoría, interceptar la solicitud mediante la entrega de archivos maliciosos en lugar de los solicitados originalmente.

Sin embargo, a pesar de estas medidas de mitigación, OpenSSH no recomienda el uso del protocolo scp, Porque es “obsoleto, inflexible y difícil de resolver”.

 “Recomendamos el uso de protocolos más modernos como sftp y rsync para la transferencia de archivos”, advirtió Miller.

¿Qué ofrecerá esta nueva version de OpenSSH?

En el paquete “Novedades” de esta nueva versión incluye una serie de cambios que pueden afectar las configuraciones existentes.

Por ejemplo, en el ya mencionado nivel del protocolo scp, dado que este protocolo se basa en un shell remoto, no hay una manera segura de que los archivos transferidos del cliente coincida con la del servidor.

Si hay una diferencia entre el cliente genérico y la extensión del servidor, el cliente puede rechazar los archivos del servidor.

Por este motivo, el equipo de OpenSSH ha proporcionado a scp un nuevo indicador “-T” que desactiva las verificaciones del lado del cliente para reintroducir el ataque descrito anteriormente.

En el nivel del demond sshd: el equipo de OpenSSH eliminó el soporte para la sintaxis “host / port” en desuso.

Se agregó un host / port separado por barras en 2001 en lugar de la sintaxis “host: port” para los usuarios de IPv6.

Hoy en día, la sintaxis de la barra se confunde fácilmente con la notación CIDR, que también es compatible con OpenSSH.

Otras novedades

Por lo tanto, es aconsejable eliminar la notación de barra diagonal de ListenAddress y PermitOpen. Además de estos cambios, tenemos nuevas características agregadas a OpenSSH 8.0. Estos incluyen:

Un método experimental de intercambio de claves para computadoras cuánticas que ha aparecido en esta versión.

El propósito de esta función es resolver los problemas de seguridad que pueden surgir al distribuir claves entre partes, dadas las amenazas a los avances tecnológicos, como el aumento del poder de cómputo de las máquinas, nuevos algoritmos para las computadoras cuánticas.

Para hacer esto, este método se basa en la solución de distribución de clave cuántica (abreviada QKD en inglés).

Esta solución utiliza propiedades cuánticas para intercambiar información secreta, como una clave criptográfica.

En principio, medir un sistema cuántico altera el sistema. Además, si un pirata informático intentara interceptar una clave criptográfica emitida a través de una implementación de QKD, inevitablemente dejaría huellas detectables para OepnSSH.

Por otro lado, el tamaño predeterminado de la clave RSA que se ha actualizado a 3072 bits.

De las demás novedades informadas están las siguientes:

  • Adición de soporte para claves ECDSA en tokens PKCS
  • el permiso de “PKCS11Provide = none” para reemplazar instancias posteriores de la directiva PKCS11Provide en ssh_config.
  • Se agregar un mensaje de registro para situaciones en las que una conexión se interrumpe después de intentar ejecutar un comando mientras está vigente una restricción sshd_config ForceCommand = internal-sftp.

Para obtener más detalles, una lista completa de otras adiciones y correcciones de errores está disponible en la página oficial.

Para probar esta nueva versión puedes dirigirte al siguiente enlace. 

El artículo OpenSSH 8.0 esta disponible para probar y detectar errores antes de ser liberada ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2uCjhgN
via IFTTT
¿Está Linux a salvo de un “ataque a la cadena de distribución”?

Una falsa actualización de CCleaner fue usada para infectar miles de computadoras mediante un “ataque a la cadena de distribución”.

La semana pasada se supo que miles de clientes de ASUS, y otras tres compañías no identificadas, habían recibido malware. Al menos en el caso de ASUS estaban disfrazados de actualizaciones de seguridad. Este tipo de ataques es conocido como “ataques a la cadena de distribución. ¿Estamos los usuarios de Linux a salvo?

Según la empresa de seguridad Kasperly, un grupo de delincuentes logró comprometer el servidor utilizado por el sistema de actualizaciones de ASUS. Esto les permitió la instalación de un archivo con malware, pero firmado con certificados digitales auténticos. La información también fue confirmada por Symantec.

¿Qué es un ataque a la cadena de distribución?

En un ataque a la cadena de distribución, el malware se inserta durante el proceso de ensamblado del hardware. También puede ocurrir durante la instalación del sistema operativo o actualizaciones posteriores. No olvidemos tampoco a los drivers o programas instalados posteriormente. Como indica el caso de ASUS, la comprobación de autenticidad mediante certificados digitales parece no dar resultado.

En 2017, CCleaner, un popular programa para Windows, sufrió un ataque a la cadena de distribución. Mediante una falsa actualización se infectaron más de dos millones de computadoras.

Tipos de ataques a la cadena de distribución

Ese mismo año se conocieron otros cuatro casos similares.  Los delincuentes se infiltraron en la infraestructura de servidores para distribuir falsas actualizaciones. Para realizar este tipo de ataques se compromete el equipo de algún empleado. Así logran acceder a la red interna y obtener las credenciales de acceso necesarias. Si trabajas en una empresa de software no abras presentaciones graciosas ni visites páginas porno en el trabajo.

Pero este no es la única forma de hacerlo.  Los atacantes pueden interceptar la descarga de un archivo, insertarle código malicioso y enviarlo al equipo de destino. Esto se conoce como interdicción de la cadena de distribución. Las empresas que no usan protocolos cifrados como HTTPS facilitan este tipo de ataques mediante redes Wi Fi y enrutadores comprometidos.

En el caso de empresas que no se tomen en serio las medidas de seguridad, los delincuentes pueden acceder a los servidores de descarga. Sin embargo, basta con que se usen certificados digitales y procedimientos de validación para neutralizarlos.

Otro foco de peligro son los programas que no descargan las actualizaciones como archivos independientes.  Las aplicaciones lo cargan y ejecutan directamente en la memoria.

Ningún programa se escribe desde cero. Muchos utilizan librerías, frameworks y kits de desarrollo provistos por terceros.  En caso de que alguno de ellos se vea comprometido, el problema se extenderá a las aplicaciones que lo utilicen.

Esa fue la forma en que se comprometió a 50 aplicaciones de la tienda de aplicaciones de Google.

Defensas contra los “ataques a la cadena de distribución”

¿Alguna vez compraste una tablet barata con Android? Muchas de ellas vienen con aplicaciones maliciosas precargadas en su firmware. Las aplicaciones preinstaladas a menudo tienen privilegios del sistema y no pueden ser desinstaladas. Los antivirus para móviles tienen los mismos privilegios que las aplicaciones normales, por lo que tampoco sirven.

El consejo es que no compres este tipo de hardware, aunque a veces no tienes opción. Otro camino posible es instalarle LineageOS o alguna otra variante de Android, aunque hacerlo requiere cierto nivel de conocimientos.

La única y mejor defensa que tienen los usuarios de Windows contra este tipo de ataque es un dispositivo de hardware. Prenderle velas al santo que se ocupe de este tipo de cosas y pedirle protección.

Sucede que ningún software de protección dedicado a los usuarios finales está en condiciones de prevenir este tipo de ataques.  O el firmware modificado los sabotea, o el ataque se hace en la RAM.

Es cuestión de confiar en que las empresas se hagan responsables de las medidas de seguridad.

Linux y el “ataque a la cadena de distribución”

Hace años creíamos que Linux era invulnerable a los problemas de seguridad. Los últimos años se demostró que no. Aunque siendo justos, esos problemas de seguridad fueron detectados y corregidos antes de que pudieran ser explotados.

Repositorios de software

En Linux podemos instalar dos tipos de software: libre y de código abierto o privativo. En el caso del primero, el código está a la vista de quien quiera revisarlo. Aunque esta es una protección más teórica que real dado que no hay las suficientes personas disponibles con el tiempo y los conocimientos para revisar todo el código.

Lo que si constituye una mejor protección es el sistema de repositorios. La mayoría de los programas que necesitas los puedes descargar desde los servidores de cada distribución. Y su contenido es cuidadosamente revisado antes de permitir la descarga.

Políticas de seguridad

El uso de un gestor de paquetes junto a los repositorios oficiales, reduce el riesgo de instalar software malicioso.

Algunas distribuciones como Debian se toman un largo tiempo para incluir un programa en su rama estable. En el caso de Ubuntu, además de la comunidad del código abierto, tiene empleados rentados verificando la integridad de cada paquete agregado. Muy pocas personas se ocupan de publicar actualizaciones. La distribución cifra los paquetes, y las firmas son comprobadas localmente por el Centro de Software de cada equipo antes de permitir la instalación.

Un enfoque interesante es el de Pop! OS, el sistema operativo basado en Linux incluido en los notebook de System76.

Las actualizaciones de firmware se entregan utilizando un servidor de compilación, que contiene el nuevo firmware, y un servidor de firma, que verifica que el nuevo firmware procede del interior de la empresa. Los dos servidores sólo se conectan a través de un cable serie. La falta de una red entre los dos significa que no se puede acceder a un servidor si la entrada se realiza a través del otro servidor

System76 configura varios servidores de compilación junto con el principal. Para que una actualización de firmware sea verificada, debe ser idéntica en todos los servidores.

Hoy en día, cada vez más programas se distribuyen en formatos autocontenidos llamados Flatpak y Snap. Dado que esos programas no interactúan con componentes del sistema, una actualización maliciosa no podrá causar daño.

De todas maneras, ni el sistema operativo más seguro está protegido de la imprudencia de los usuarios. La instalación de programas de origen desconocido, o una mala configuración de permisos puede causar exactamente los mismos problemas que en Windows.

El artículo ¿Está Linux a salvo de un “ataque a la cadena de distribución”? ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JQqjc1
via IFTTT

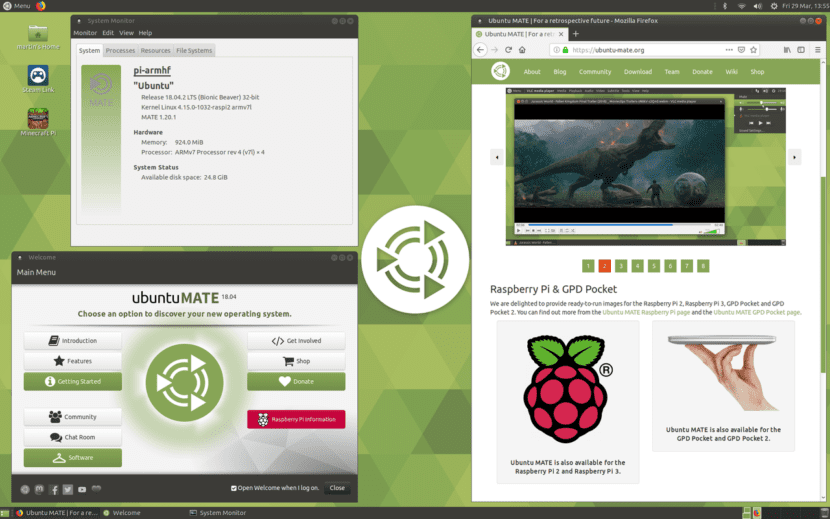
Ubuntu MATE 18.04 Beta 1 para Raspberry Pi llega con el kernel de Ubuntu

Hace aproximadamente 4 años descubrí Ubuntu MATE. Cansado de lo pesado que era Unity en mi discreto portátil, empecé a usarlo por su fluidez y porque se parecía mucho al primer entorno Linux que toqué. Y es que, aunque GNOME 3 ha mejorado a Unity en este sentido, sigue siendo menos fluido que MATE. Su desarrollador, Martin Wimpress, lo sabe y por eso desarrolla, además de la versión principal, una versión para la Raspberry Pi.

Para el que no esté al día, leer esta semana otra cosa que no sea Ubuntu 19.04 suena un poco raro. Y es que lo que Wimpress ha lanzado esta madrugada es Ubuntu MATE 18.04 beta 1 para Raspberry Pi, un lanzamiento que se ha producido junto a Ubuntu MATE 19.04 Beta 1. ¿Por qué esta versión? Porque es la última LTS que hay disponible. Recordamos que la anterior y aún soportada es Ubuntu 16.04 LTS Xenial Xerus.

Novedades incluidas en Ubuntu MATE 18.04 beta 1 para Raspberry Pi

  • Kernel de Ubuntu, soportado en su totalidad por sus equipos del kernel y de seguridad.
  • Expansión del sistema de archivos online automático.
  • Soporte para Ethernet y WiFi (cuando estén disponibles).
  • Soporte para Bluetooth (cuando esté disponible).
  • Salida de audio por el jack analógico de 3.5mm o HDMI.
  • Acceso a GPIO vía GPIO Zero, pigpio y WiringPi.
  • Soporte para Python Wheels para Raspberry Pi.
  • Soporte para inicio por USB.
  • Aceleración de hardware:
    • El driver fbturbo está instalado por defecto, aunque limitado a una ventana 2D acelerada.
    • VLC y ffmpeg tienen decodificación y codificación de video asistido por hardware.
    • El driver experimental VC4 se puede activar desde raspbi-config.
    • NOTA: las imágenes arm64 no incluyen ningún tipo de aceleración por hardware VideoCode IV.
  • Software adicional:
    • Se ha incluido por defecto un port de raspi-config para Ubuntu.
    • Steam Link disponible para su instalación.
    • Minecraft Pi Edition disponible para su instalación.

Personalmente, yo no tengo una Raspberry Pi pero por todo lo que he leído creo que Ubuntu MATE está entre las mejores opciones para usar como sistema operativo en esta famosa placa base. La otra opción que también merece la pena tener en cuenta es Rasbpian, un sistema operativo basado en Debian que ha sido diseñado única y exclusivamente pensando en la Raspberry. ¿Qué sistema operativo usas o usarías en tu Raspberry Pi?

El artículo Ubuntu MATE 18.04 Beta 1 para Raspberry Pi llega con el kernel de Ubuntu ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2OAJFk5
via IFTTT

Overland: impresionante videojuego de estrategia squad-based

Si te gusta los videojuegos de supervivencia, combina eso con la estretegia y también el estilo squad-based, es decir, esos videojuegos que van mostrando el terreno en recuadros o porciones del escenario en la pantalla. Pues bien, si todo eso te gusta, Overland es un título que seguro te va a interesar. Además, tiene fecha de lanzamiento, y será este otoño de 2019, así que a finales de año tendremos este videojuego para Linux también.

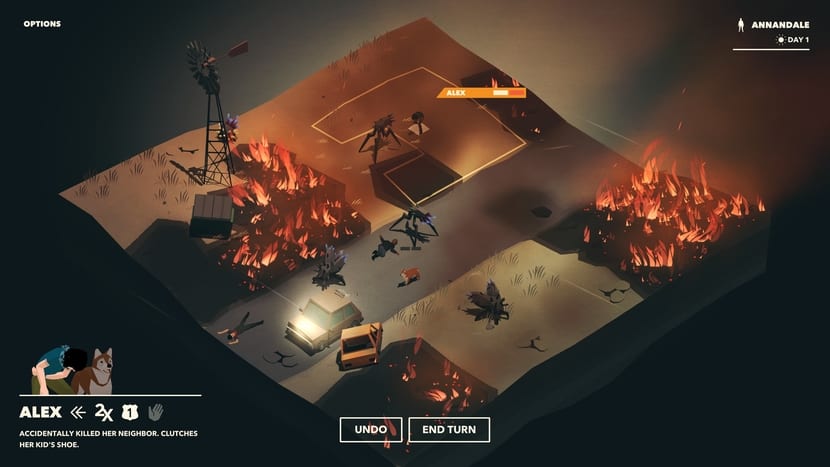
Overland de Finji tiene un trabajo de diseño y gráfico interesante, con un bonito resultado y se puede apreciar en las imágenes que no están llegando ahora. En él tendras diferentes niveles en un mundo post-apocalíptico basado en tierras de Norte America, donde nos tendremos que enfrentar a una serie de desafíos para sobrevivir, como gestionar ciertos recursos, fuentes de fuel, armamentos, material sanitario, etc., a la vez que descubrimos el mapa completo con estas vistas basadas en recuadros como he comentado anteriormente…

No esperes grandes gráficos super realistas como otros títulos, ya puedes ver en la imagen que los gráficos están lejos de eso, pero quizás eso también lo haga interesante. No solo triúnfan los triple A, también otros muchos videojuegos de desarrolladores indie nos están enseñando que se puede tener éxito sin grandes despliegues o gráficos realistas.

Esta atmósfera fantástica y los graficos y el encanto de este tipo de estrategia parece que tiene éxito y los gamers que les gusta a este tipo de videojuegos están bastante emocionados con la llegada de este título. De hecho, no es el primer título que hemos comentado en este blog de tipo squad-based, y mucho menos del género tan popular como la estratégia o la superviviencia. Por el momento, puedes conseguir una build temprana desde itch.io o esperar a que sea lanzado en la tienda de Valve Steam para nuestra plataforma favorita.

El artículo Overland: impresionante videojuego de estrategia squad-based ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2HZOL8k
via IFTTT

Firefox 66.0.2 llega para corregir varias compatibilidades web

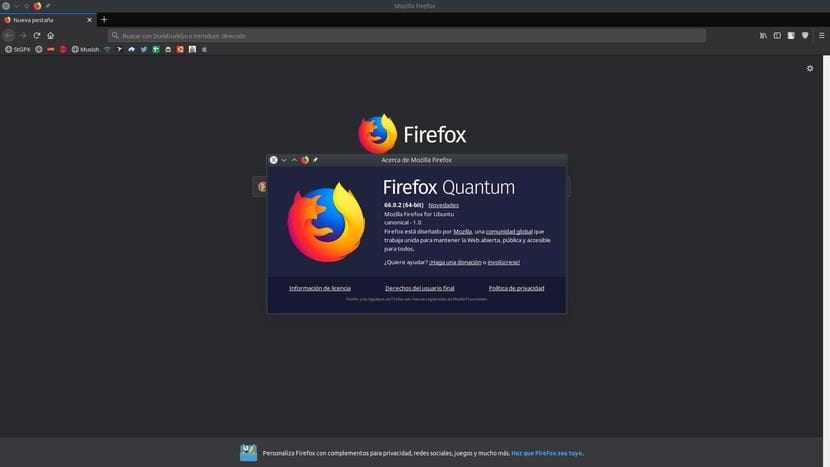
El sábado pasado, Mozilla lanzó Firefox 66.0.1. Esta versión solucionaba dos fallos que la compañía había etiquetado como graves. La actualización estaba disponible para Windows y macOS desde la misma aplicación o descargando los binarios para Linux, por lo que nosotros la estábamos esperando para este lunes. Ese lanzamiento no llegó y ayer, cuando ya estábamos impacientes, apareció en los repositorios APT Firefox 66.0.2, una versión más avanzada que incluye un par de correcciones más.

Sorprende un poco que, hablando de la versión APT, Mozilla se haya saltado Firefox 66.0.1 teniendo en cuenta que fueron ellos quienes nos preocuparon al etiquetar los dos fallos encontrados en la Pwn2Own como graves, pero probablemente pensaron: “Bueno, ¿para qué subir una versión hoy si dentro de 2-3 días tendrán una nueva que lo soluciona todo?”. Y así ha sido. La última versión corrige dos fallos relacionados con cierres inesperados y varias incompatibilidades con contenido web. Tenéis los detalles a continuación.

Firefox 66.0.2 ya disponible en los repositorios APT

La lista de cambios de esta nueva versión se reduce a tres, si tenemos en cuenta que en la segunda se incluyen dos:

  • Corregidos fallos de compatibilidad web con Office 365, iCloud e IBM WebMail causado por cambios recientes para gestionar eventos del teclado (Bug 1538966).
  • Corregidos dos problemas que provocaban cierres inesperados (bug 1521370, bug 1539118).

Si estáis usando la versión Snap, os hago una recomendación personal: volved a la versión APT. Canonical ha puesto a disposición de los desarrolladores todo lo necesario, pero Mozilla no está haciendo lo que debería. Con esto me refiero a que no está entregando las actualizaciones para que podamos instalarlas desde Firefox, sino que en donde debería aparecer la actualización sólo aparece un enlace para que la descarguemos y añadamos los archivos manualmente.

La versión Snap más actualizada sigue siendo la “vieja” v65.0.2-1, por lo que no podemos disfrutar del nuevo bloqueo que evita que el contenido multimedia se reproduzca automáticamente (desactivado por defecto) ni del mejor rendimiento, sobre todo en equipos que no van justos de RAM.

En cualquier caso, ya tenemos nueva versión de Firefox y ya no tenemos que preocuparnos de los problemas mencionados en este post.

Te recomendamos:Firefox 66.0.1 disponible, corrige dos vulnerabilidades críticas

El artículo Firefox 66.0.2 llega para corregir varias compatibilidades web ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JM4lXK
via IFTTT

Ya puedes probar la primera beta de Ubuntu 19.04 y todos sus sabores

Algunos iconos de Ubuntu 19.04 fueron rediseñados y se mejoró el soporte para iconos de aplicaciones de terceros.

En la madrugada del viernes pero aún en jueves en parte del mundo, Canonical y el resto de equipos de desarrolladores pusieron a nuestra disposición la primera beta de Ubuntu 19.04 Disco Dingo. Aunque la compañía que dirige Mark Shuttleworth aún no ha publicado ningún comunicado, las descargas ya están disponibles y tanto Ubuntu MATE como Ubuntu Budgie lo han publicado vía Twitter.

A partir de ahora, tanto usuarios como desarrolladores podremos probar una beta oficial, dejando atrás las Daily Build que hace semanas que llevan publicándose. Que lleve la etiqueta de “beta” significa que ya es lo suficiente estable para que la pruebe cualquier usuario, pero aún le faltan los últimos ajustes. Todo aquel que la instale irá recibiendo actualizaciones cada poco tiempo, tanto es así que podemos pasarnos el día actualizando partes del sistema operativo.

Ubuntu 19.04 llegará con el Linux Kernel 5

El lanzamiento oficial de Ubuntu 19.04 se producirá el jueves 18 de abril y se tratará de una versión que disfrutará de un soporte de 9 meses (6 hasta la nueva versión y 3 más por lo que pueda pasar). La novedad más destacada que llegará a Ubuntu y todos sus sabores será el Linux Kernel 5, la nueva versión del núcleo que será aún más compatible con todo tipo de hardware y solucionará muchos fallos. Por todo lo demás, todas los sabores llegarán con nuevas versiones de su entorno gráfico, así como aplicaciones actualizadas.

Ubuntu 19.04 parece un lanzamiento menor, tal y como podemos leer en este artículo. Algunas de las novedades que querían incluir no han llegado a tiempo, por lo que lo nuevo será más bien poco con respecto a Ubuntu 18.10. Podéis descargar Ubuntu 19.04 Disco Dingo desde este enlace y el resto de sabores los tenéis a continuación. Si probáis alguno, no dudéis en comentar vuestras experiencias.

El artículo Ya puedes probar la primera beta de Ubuntu 19.04 y todos sus sabores ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2CIYGf8
via IFTTT

Cómo girar un vídeo en mi PC con sistema operativo Linux

La grabación de vídeos ha cambiado mucho con el paso de los años. Hace un par de décadas las opciones eran pocas: sujetábamos una cámara “enorme” en la posición más natural y eso era todo o casi todo. El problema se ha agravado desde el lanzamiento de los teléfonos inteligentes con cámara, donde cualquiera puede hacerlo mal y grabar en vertical lo que debería ir en horizontal o viceversa. ¿Qué hacemos entonces? Girar un vídeo para verlo correctamente en cualquier equipo puede ser la mejor idea.

Linux es todo un abanico de posibilidades en si mismo y como tal tenemos muchísimas opciones para realizar la misma tarea. En este post os enseñaremos cómo girar un vídeo con uno de los programas más famosos y que casi todos tenemos instalado en nuestro ordenador. ¿Por qué? Porque creo que el target de este post no es cualquier usuario que domine programas como Kdenlive u OpenShot, sino usuarios más noveles a los que esos programas más completos se les resiste. Aunque también se añadirá una segunda opción…

Cómo girar un vídeo con VLC

VLC es un gran programa que aún será mejor con la llegada de VLC 4. Ahora mismo ya nos permite ver una gran cantidad de formatos de vídeo, así como convertirlos. Para girar un vídeocon VLC, la primera vez tendremos que hacer unos cambios en los ajustes generales, pero cuesta más decirlo que hacerlo. Girar un vídeo con este reproductor se hace siguiendo estos pasos:

  1. Si no lo tenemos instalado, instalamos el reproductor. Podemos hacerlo desde el centro de software.
  2. Una vez instalado, abrimos el vídeo con VLC.
  3. A continuación, giraremos el vídeo. Para ello vamos a “Herramientas/Efectos y filtros” y en la linea de pestañas de la parte superior elegimos “Efectos de vídeo”.
  4. Dentro de “Efectos de vídeo” marcamos la casilla “Transformar”.
  5. Elegimos la orientación deseada. El vídeo que he elegido yo estaba bien, por lo que para este ejemplo lo he puesto mal en vertical.

  1. Hacemos clic en “Guardar” y luego en “Cerrar”.
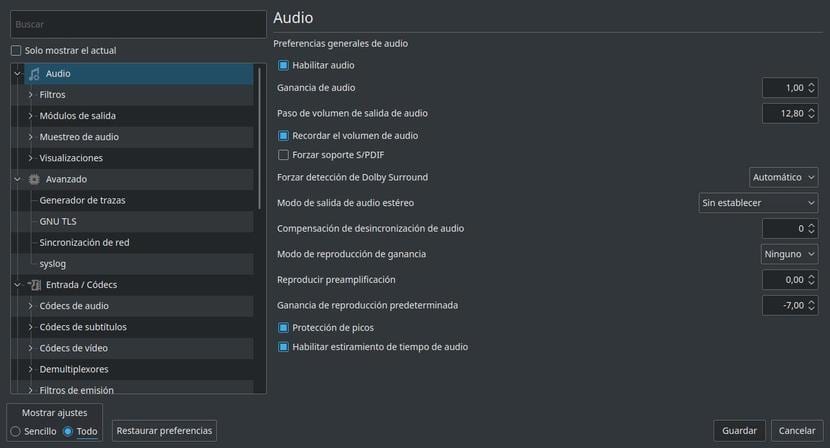
  2. Podemos pensar que ya lo tenemos, pero esto sólo será así en los casos en los que queramos ver un vídeo en este programa con en su nueva posición. VLC recordará que hemos girado un vídeo y cada vez que lo cerremos y volvamos a abrir respetará su orientación, por lo que ahora vamos a guardarlo. Como hemos mencionado, la primera vez deberemos activar unas opciones que vienen desactivadas por defecto. Para ello vamos a “Herramientas/Preferencias”.

Preferencias de VLC
Pantalla principal de Vidiot

  1. A continuación nos desplazamos a “Vídeo/Filtros” y activamos la casilla “Filtro de transformación de vídeo”.
  2. Guardamos los ajustes haciendo clic en “Guardar”. Los pasos 7, 8 y 9 ya no tendremos que volver a hacerlos.
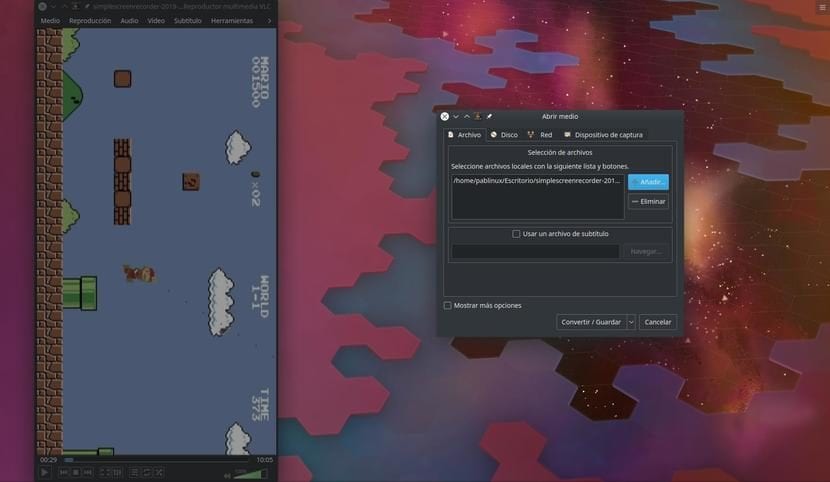
  3. Ahora vamos a “Medio/Convertir…”.
  4. En la ventana que se nos abre, elegimos “Añadir”.
  5. Elegimos el vídeo que acabamos de girar. Es el mismo que abrimos en el paso 2, es decir, el vídeo que queremos girar desde un principio.

  1. A continuación hacemos clic en “Convertir/Guardar”. Esto nos llevará a una especie de proceso de codificación del vídeo.
  2. En esta ventana elegiremos cómo queremos guardar el vídeo. Esto ya es a gusto del consumidor, pero yo elegiría alguna de las opciones de MP4 que nos presenta.
  3. Dejamos marcada la casilla “Convertir” y le damos un nombre. Para ello tenemos que hacer clic en “Explorar”. Una vez elegido el nombre y la ruta en donde se guardará, hacemos clic en Guardar.

  1. Aún no está todo. Ahora haremos clic sobre el icono de la llave inglesa.
  2. En la pestaña “Codec de vídeo” marcamos la casilla “Vídeo”.
  3. A continuación vamos a la pestaña “Filtros”, nos desplazamos hacia abajo y marcamos “Video transformation filter”. En el momento de escribir este post está en inglés.
  4. Hacemos clic en Guardar.


  1. Volvemos a la ventana de Convertir, hacemos clic en “Iniciar” y esperamos a que se realice la conversión. La barra de progreso que muestra mientras está convirtiendo es igual que si estuviera reproduciendo un vídeo, con la diferencia de que ese vídeo sólo muestra un icono inmóvil.
  2. Por último, cerramos la ventana. Cuidado que si le damos a reproducir volverá a empezar la conversión, aunque con un aviso previo.

Ahora podéis abrir el vídeo en otro reproductor y comprobar que la orientación ha cambiado y se ha guardado. Lo más “gracioso” de todo es que VLC, el programa que hemos usado para la conversión, en mi caso decide no respetar la nueva orientación y me lo pone del revés, pero cualquier otro reproductor sí lo reproduce bien.

Cómo girar un vídeo desde el Terminal

Si pensabais que lo íbamos a dejar aquí, os equivocabais. El método más sencillo para girar un vídeo con un programa con interfaz de usuario se supone que es con Avidemux, pero es un programa muy antiguo que puede dar muchos errores. El segundo más sencillo para mí es usar el VLC, un programa que llevo instalando en todos mis ordenadores desde que lo descubrí hace más de una década. Pero aún puede haber algo más sencillo si superamos el momento de pensar que tenemos que usar una línea de comandos, algo que, además de sencillo, es muy potente. Lo haremos de la siguiente manera:

Para girarlo en el sentido de las agujas del reloj escribiremos:

ffmpeg -i entrada.mov -vf "transpose=1" salida.mov

Donde “entrada.mov” es el vídeo de entrada y “salida.mov” es el vídeo de salida (con ruta incluida). Este sistema es mucho más rápido, no se acerca al minuto en un vídeo de 10 minutos, por lo que es recomendable memorizar este comando para girar los vídeos con él. Las opciones disponibles para girar un vídeo usando ffmpeg desde el terminal son:

  • 0 = 90º en el sentido contrario de las agujas del reloj y giro vertical (por defecto).
  • 1 = 90º en el sentido de las agujas del reloj.
  • 2 = 90º en el sentido contrario a las agujas del reloj.
  • 3 = 90º en el sentido de las agugas del reloj y giro vertical.

Si lo que queremos es hacer un volteo horizontal, escribiremos lo siguiente:

ffmpeg -i entrada.avi -vf "hflip" salida.avi

donde “entrada.avi” corresponde al nombre y extensión del archivo original y “salida.avi” corresponde al nombre y extensión del archivo ya convertido.

¿Ya sabes cómo girar un vídeo en Linux? ¿Conoces un método mejor y más rápido? No dudes en contárnoslo.

El artículo Cómo girar un vídeo en mi PC con sistema operativo Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2U0pTEO
via IFTTT

Lutris esá plataforma de videojuegos de código abierto

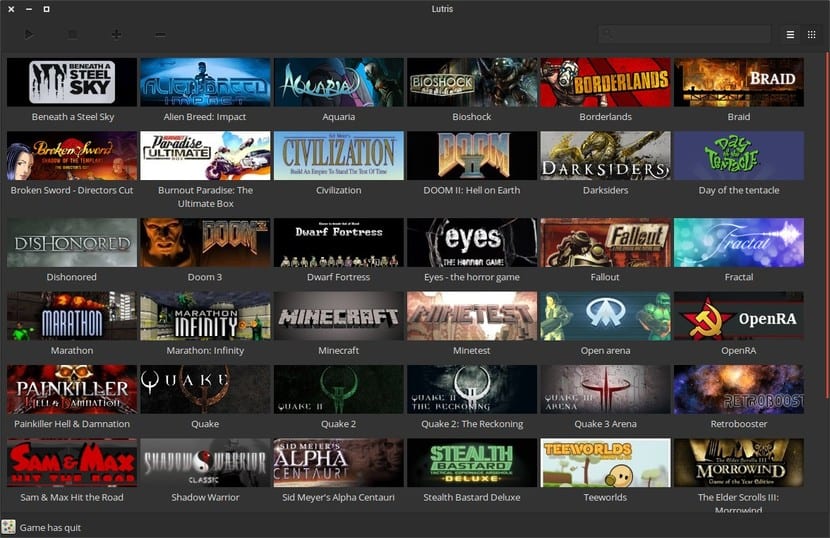
Quizás no sea tan impresionante o tan enorme o ambiciosa como otros proyectos que hemos conocido recientemente, pero Lutris está trabajando en seguir desarrollando esta plataforma de videojuegos de código abierto. Muchos de vosotros ya conocerán Lutris, ese gestor al estilo Steam pero de código abierto, y quizás muchos de vosotros ya lo conocen. De hecho, ya ha sido lanzado la versión Lutris 0.5.0, como podéis ver aún se encuentra en una fase temprana.

La app Lutris resulta bastante práctica, ayudando a organizarse e instalar videojuegos en tu distro GNU/Linux, incluso si provienen de múltiples fuentes. Uno de los objetivos marcados por este proyecto es soportar cualquier videojuego compatible con Linux, independientemente si es de forma nativa, a través de Wine, u otros medios como Steam Play, emuladores de videoconsolas, etc. Eso es lo que hace a Lutris aún más atractivo, a parte de la interfaz gráfica tan sencilla para la admnistración de todos los juegos instalados en nuestra máquina.

Los usuarios de Lutris podrán visitar la lista de videojuegos con soporte en el sitio web oficial de Lutris, elegir el que quieran, descargarlo e instalar el juego de una forma sencilla como he dicho. De esa forma se centraliza todo, y no tenemos que andar buscandolos en diferentes plataformas como Steam, GOG, etc., ni tener que consultar si son o no compatibles con nuestra distro Linux, sino que lo tenemos ya todo allí ya listos. Con ayuda de un buscador de juegos por género o categoría para localizarlos rápidamente.

Por lo general, funciona bastante bien y es compatible con Debian, Ubuntu, openSUSE, Gentoo, Arch Linux, Mageia y algunos derivados de estas distros si no han sido muy modificadas. Una vez instalado, te permite administrar tus videojuegos, lanzar juegos desde Steam, usar instaladores escritos por la comunidad para facilitar la instalación de ciertos videojuegos, instalación automática de más de 20 emuladores con un solo clic, descarga y lanzamiento de juegos libres y/o gratuitos….

Más información – Lutris

El artículo Lutris esá plataforma de videojuegos de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2HLrcRg
via IFTTT

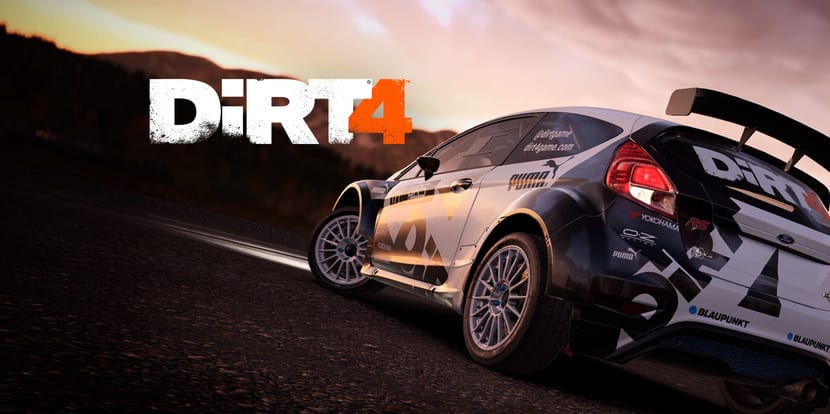
DiRT 4: gracias a Feral Interactive hoy sale el port para Linux

Hoy es el día en el que sale el port para Linux del videojuego DiRT 4. Todo gracias al desarrollo de Feral Interactive, como suele ser habitual en esta compañía que está trayendo tantos títulos de importantes videojuegos a Linux. Un título que ya está cosechando éxitos en otras plataformas, un juego dedicado a la simulación de conducción con unos gráficos muy impresionantes y una buena dosis de realismo en cuanto a la manejabilidad de los coches que podemos pilotar, entre los que hay modelos modernos y clásicos en el mundo de la competición.

Los amantes de los videojuegos, de este tipo de simuladores de motorsport, y que sean pro Linux, ya saben que desde hoy mismo, 28 de marzo de 2019, pueden hacerse con el título. El título original de Codemaster dedicado a rallys y que ereda el legado de la saga cuando se llamaba como el fallecido piloto Colin McRae. Ahora, con muchos años de desarrollo y grandes novedades llega la nueva versión DiRT 4 para que los linuxeros la podamos disfrutar…

Feral Interactive, tras trabajo y espera por parte de los aficionados, ha dado el día de hoy como fecha para su lanzamiento. Usará la API gráfica Vulkan, lo que lo dotará de una potencia sin igual. Eso sí, los gamers tendrán que contar con unos requisitos mínimos que pasan por un Ubuntu 18.04 o superior (se trabaja en soporte para otras distros, pero no de forma oficial por Feral), procesador Intel Core i3-3 o AMD FX o superiores, GPU NVDIA/AMD de 2GB para gráficos o mejor (GeForce 680 o Radeon R9 285), 4GB de RAM, y 39GB de almacenamiento libre en nuestro disco duro.

Para conseguirlo, puedes ir a la web oficial tanto de Feral Store, donde lo encontrarás al igual que otros ports del estudio, en Humble Store o en Steam de Valve, como suele ser habitual. Tú decides dónde comprarlo…

El artículo DiRT 4: gracias a Feral Interactive hoy sale el port para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2ux0p2A
via IFTTT

Linux Kernel 4.20 llega al final de su vida, se recomienda actualizar

El famoso desarrollador y administrador de Linux Kernel, Greg Kroah-Hartman, ha anunciado el final del ciclo de vida de la serie Linux Kernel 4.20, instando a los usuarios que actualicen a un nuevo Kernel cuanto antes.

Lanzado el 23 de diciembre del 2018, la serie Linux Kernel 4.20 trajo consigo un montón de mejoras, incluyendo arreglos en la Barrera de Predicción de Ramas Indirectas (IBPB) usando control por tarea, y mitigaciones para ataques relacionados con la vulnerabilidad Spectre.

Además, introdujo una mejor protección contra vulnerabilidad del tipo Spectre variante 2, mejor protección para Spectre variante 4 en procesadores ARM64 (AArch64), soporte para tarjetas gráficas AMD Radeon Pro Vega, soporte para la arquitectura de procesadores C-SKY, así como soporte para procesadores Hygon Dhyana x86 y AMD Radeon Picasso y tarjetas gráficas Raven 2.

Pero como todas las cosas buenas tienen que terminar, Linux Kernel 4.20 llega al final de su vida con esta última actualización, Linux Kernel 4.20.17, lo que quiere decir que no habrá más actualizaciones de esta serie. Ahora la distribución elegida es Linux Kernel 5.0.

Actualiza ya a Linux Kernel 5.0

Si estás usando un kernel de la serie Linux 4.20 en tu distribución, actualmente hay dos elecciones, actualizar a la última versión, Linux Kernel 4.20.17 o actualizar a Linux Kernel 5.0. Si Linux Kernel 5.0 no está disponible en los repositorios de tu distribución, lo mejor es actualizar a un Kernel con soporte a largo termino (LTS) compatible.

Las series de Linux Kernel con soporte LTS incluyen Linux 4.19 (recomendado), Linux 4.14, Linux 4.9, Linux 4.4 y Linux 3.16. Pero te recomendamos actualizar a Linux Kernel 5.0 lo más pronto posible.


El artículo Linux Kernel 4.20 llega al final de su vida, se recomienda actualizar ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2TE3p7i
via IFTTT