Manjaro hará «un Ubuntu» y se quedará un tiempo en GNOME 3.38, pero menos que Canonical

GNOME 40 y Manjaro

Con GNOME 40 se dará un salto de calidad importante. Se introducirán muchos cambios, como aquellos que nos permitirán controlar mejor la interfaz con el panel táctil, y por ese motivo, y porque GTK 4.0 también está dando sus primeros pasos, Canonical ha decidido no incluirlo en Ubuntu 21.04, y probablemente de el salto directo a GNOME 41 el próximo octubre. No son los únicos que han pensado echarle el freno a la llegada de GNOME 40, aunque Manjaro tiene otros motivos.

Tal y como leemos en este hilo del foro oficial, y como ya avanzamos hace una semana, el Manjaro actual usa una mezcla entre GNOME 3.38 Shell y aplicaciones de GNOME 40. El motivo es que las nuevas aplicaciones son actualizaciones que no afectan al uso general, pero de v3.38 a v40 de GNOME Shell sí hay modificaciones que necesitan más trabajo. La decisión de GNOME de mover los espacios de trabajo de vertical a horizontal es uno de los cambios más polémicos y no se puede dar el salto a la ligera.

Manjaro tiene que encontrar soluciones para GNOME 40

Los nuevos gestos del panel táctil para navegar por los espacios de trabajo y entrar/salir de la vista general están habilitados por defecto en GNOME 40 Shell. Un deslizamiento de tres dedos a la izquierda o a la derecha se mueve entre los espacios de trabajo, mientras que un empuje de tres dedos hacia arriba entra en la vista general y, si sigue empujando, extiende el lanzador de aplicaciones. Un arrastre de tres dedos en la dirección de posit le devolverá a su espacio de trabajo seleccionado.

Nuestros desarrolladores están interesados en encontrar soluciones para que nuestro aspecto único de Manjaro Gnome siga estando disponible y tú puedas decidir por ti mismo si quieres cambiar a horizontal o mantener el flujo de trabajo vertical.

Los usuarios interesados en probar GNOME 40 Shell deben hacerlo desde la versión «Developer Staging» que está disponible en este enlace. Sobre cuándo llegará a la versión estable, no han dado fechas, pero no debería tardar demasiado.

from Linux Adictos https://ift.tt/3tuLy5x
via IFTTT

Cómo reproducir ruido ambiente para mejorar la concentración

Cómo reproducir ruido ambiente

Muchas personas necesitamos tener un sonido constante de fondo, ya sea para poder concentrarnos o conciliar el sueño. En los viejos tiempos eso se hacía poniendo la radio o la televisión, y últimamente, gracias a servicios como Spotify, música. Pero, los expertos parecen coincidir que algún tipo de sonido ambiental, ya sea originado por la naturaleza como el sonido de la lluvia o del mar o artificial como el de un tren, un avión o las charlas en una cafetería, constituyen una opción mejor.

No tengo en claro por qué funciona, solo sé que para mi si funciona. La mejor explicación que encontré fue la del especialista en educación Paul Scheele del que hablamos en su momento en Linux Adictos.  Scheele sostiene que si enfocamos una décima parte de nuestra atención en una cosa, será más fácil enfocar las nueve décimas restantes en otra cosa.

Está claro que con la radio  o una playlist que tenga temas que nos guste, inevitablemente terminaremos redirigiendo a los sonidos de fondo más atención de la que deberíamos.

Generar y reproducir ruido ambiente usando aplicaciones

ANoise

Esta aplicación, solo disponible para Ubuntu y derivados, lleva varios años entre nosotros y sigue actualizándose ya que estoy usando la versión para Hirsute Hippo que sale a fin de mes. Una aclaración. La extensión GNOME que debería permitir controlar  el programa desde la barra superior no está disponible, por lo tanto, para escuchar los sonidos, deberás mantener la muy pequeña ventana.

El programa trae unos pocos sonidos básicos, pero en el mismo repositorio ppa tienes otros aportados por la comunidad. En versiones anteriores había la posibilidad de incorporar tus propios sonidos, pero en la actual no logro encontrarla

Los sonidos reproducibles incluyen animales, naturaleza, ruido blanco y marrón, aparatos y ambientes.

Podemos instalar este programa con los comandos:
sudo add-apt-repository ppa:costales/anoise
sudo apt install anoise-*

Utilización

Cuando abrimos el programa nos encontramos con una pequeña ventanita que nos da el nombre del sonido y un icono que lo representa, con las flechas laterales podemos ir cambiando entre sonidos. Un dato interesante es que si cambias el sonido cambia el icono de la barra lateral.

En el menú Edit puedes acceder a las preferencias que determinan durante cuanto tiempo reproducir el sonido y si el programa se inicia con Ubuntu.

Blanket

Blanket tiene una interfaz mejor trabajada y una forma clara de reproducir tus propios archivos. Esto compensa el que su catálogo no sea tan completo como el de ANoise.

Otro punto a favor de Blanket es que está disponible para Arch Linux, Fedora, Ubuntu y openSUSE, además puedes compilarlo desde el código fuente. En la página GitHub del proyecto encontrarás los enlaces e instrucciones necesarios.

El programa nos presenta los sonidos divididos en 4 apartados:

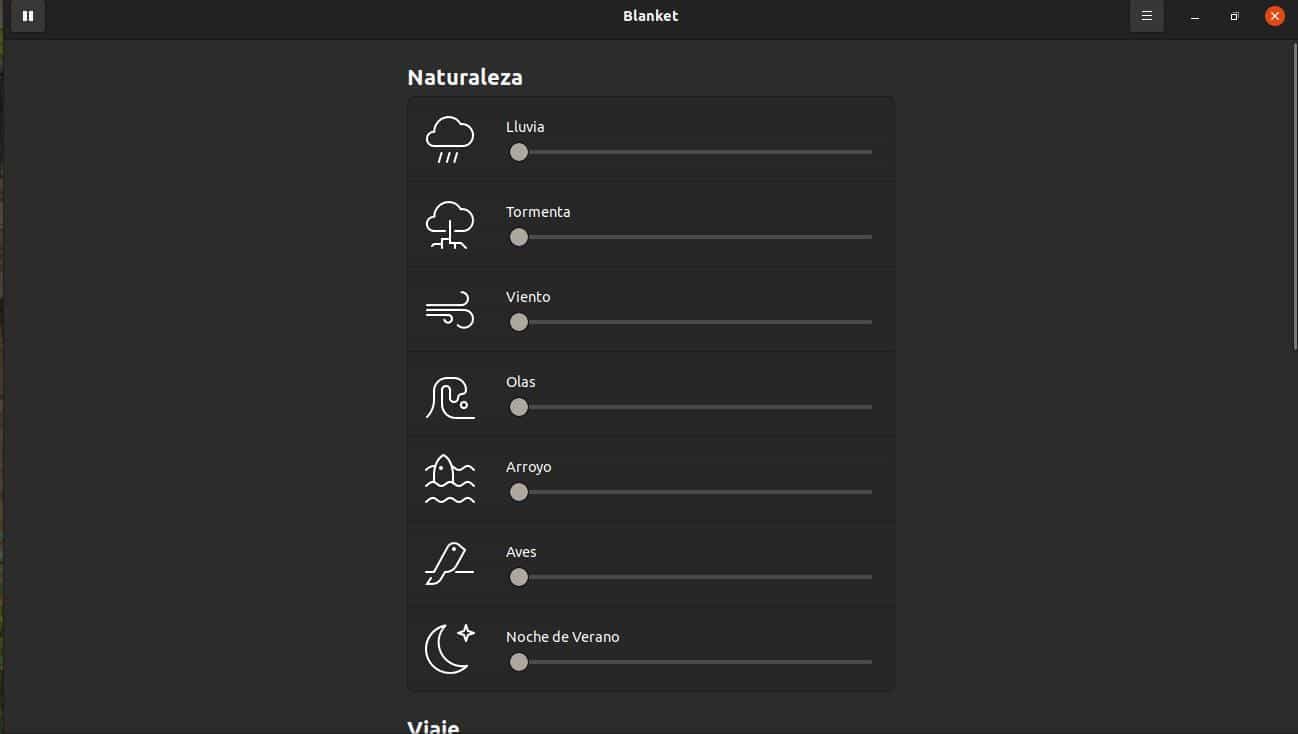
  • Naturaleza: Lluvia, tormenta, viento, olas, arroyo, aves y noche de verano.
  • Viajes: Tren, barco y ciudad.
  • Interiores: Cafetería, chimenea.
  • Ruido: Blanco, rosa

Además hay un apartado para los sonidos de nuestra propia  colección.

Cuando abrimos el programa nos encontramos con una lista de sonidos encabezados por los apartados arriba mencionados. Cada sonido está acompañado de un icono alusivo y de un control deslizante que establece su volumen. Esto hace posible crear combinaciones. Cuando un sonido se está reproduciendo, el color del icono cambia.

Blanket nos permite seguir escuchando el sonido aunque se cierre el programa y hacer que se inicie en segundo plano cuando iniciamos sesión en nuestra distribución

Sobre los ruidos

En distintas partes del artículo hablamos de los ruidos blanco, rosa y marrón. La diferencia es la siguiente:

  • Una señal de sonido que contiene todas las frecuencias y las emite con la misma potencia. El ruido blanco hace que el nivel del umbral auditivo alcance su velocidad máxima impidiendo que los estímulos auditivos más intensos activen la corteza cerebral.
  • Ruido rosa: Es un ruido cuya señal está conformada por valores aleatorios pero con menos amplitud entre frecuencias.
  • Ruido marrón: Este ruido tiene muchísimo más…contenido en las bajas frecuencias que en las altas frecuencias.

Donde encontrar más sonidos

Youtube es un gran repositorio  de sonido ambiente, tanto natural como de aparatos y medios de transporte. Con herramientas como Yotube-DL puedes descargar el audio e incorporarlo a Blanket o usarlo con tu reproductor preferido.

from Linux Adictos https://ift.tt/3mSFWzM
via IFTTT

The Wild Case: salvaje aventura 2D en primera persona

The Wild Case

A pesar de que 2D y primera persona pueda parecer algo extraño, lo cierto es que esta es una aventura para poder descubrir objetos ocultos, apuntar con el cursor y hacer clic. Eso es lo que aporta The Wild Case, un título desarrollado por un pequeño grupo independiente de Ucrania llamado Specialbit Studio. El mismo estudio que creó Angelo y Deemon: One Hell of a Quest.

The Wild Case se centra en las aventuras de un detective paranormal que viaja a un pueblo remoto en lo más profundo del bosque, donde están ocurriendo cosas extrañas, y criaturas con ojos brillantes aterrorizan a los habitantes. Suena bastante espeluznante, y tiene un gran trabajo de arte. Todo eso unido hacen un cóctel bastante interesante para los gamers que les gusten los videojuegos de este estilo…

En cuanto a las características de The Wild Case, destacan:

  • Interacciones con NPC auténticos e idiosincrásicos.
  • Entornos atmosféricos en asentamientos remotos del emplazamiento donde se desarrolla la historia.
  • Emocionantes rompecabezas que involucran exploración e interacciones NPC.
  • Bosques en los que encontrarás a un ermitaño y una bruja. ¿Quién será tu aliado y quién tu enemigo? Lo deberás descubrir…
  • Mundo abierto listo para ser explorado a tu antojo, lo que le da mucha libertad a este título.
  • Encuentros con seres extraños y misterios que te aterrorizarán y te mantendrán intrigado hasta el final de la historia.

Si te gusta lo que lees, debes saber que se encuentra disponible en la tienda de Valve. Así que, puedes pasarte por Steam para adquirirlo ya. Además, tienes a tu disposición una prueba gratis, un Demo del juego para que puedas probarlo sin pagar nada, y si te gusta, adquirir la versión completa. El precio de esta versión es de 7.99€, aunque si tienes la suerte de pillar alguna promoción de Steam, te puede salir más barato…

from Linux Adictos https://ift.tt/3gjhcQ2
via IFTTT

Kees Cook introdujo nuevos parches para mejorar la seguridad de pila del kernel de Linux

Linux
Kees Cook, un antiguo administrador de sistemas en jefe de kernel.org y líder del equipo de seguridad de Ubuntu, que ahora trabaja en Google para proteger Android y ChromeOS, ha publicado un conjunto de parches que aleatorizan las compensaciones de la pila del kernel al manejar las llamadas al sistema. Los parches mejoran la seguridad del kernel al cambiar la ubicación de la pila, lo que hace que los ataques de pila sean mucho más difíciles y menos exitosos

La idea original del parche pertenece al proyecto PaX RANDKSTACK. En 2019, Elena Reshetova, ingeniera de Intel, intentó crear una implementación de esta idea, adecuada para su inclusión en la composición principal del kernel de Linux.


Posteriormente, la iniciativa fue tomada por Kees Cook quien presentó una implementación adecuada para la versión principal del kernel y cuyos parches están previstos para la versión 5.13 de Linux.

El modo estará deshabilitado de forma predeterminada y para habilitarlo, se ofrecen el parámetro de línea de comando del kernel «randomize_kstack_offset = on/off» y la configuración CONFIG_RANDOMIZE_KSTACK_OFFSET_DEFAULT, además de que la sobrecarga de habilitar el modo se estima en aproximadamente un 1% de pérdida de rendimiento.

La esencia de la protección propuesta es elegir un desplazamiento de pila aleatorio en cada llamada al sistema, lo que complica la determinación del diseño de la pila en la memoria incluso si se recibe información sobre las direcciones, ya que la dirección base de la pila cambiará en el siguiente llamada.

A diferencia de la implementación de PaX RANDKSTACK, en los parches propuestos para su inclusión en el kernel, la aleatorización no se realiza en la etapa inicial, sino después de establecer la estructura pt_regs, lo que hace que sea imposible utilizar métodos basados en ptrace para determinar un desplazamiento aleatorio durante una llamada al sistema de larga duración.

Como las protecciones de la pila del kernel de Linux han mejorado constantemente (asignación de pila basada en vmap con páginas de protección, eliminación de thread_info, STACKLEAK), los atacantes han tenido que encontrar nuevas formas para que sus exploits funcionen.

Lo han hecho, y continúan confiando en el determinismo de la pila del kernel, en situaciones en las que VMAP_STACK y THREAD_INFO_IN_TASK_STRUCT no eran relevantes. Por ejemplo, los siguientes ataques recientes se habrían visto obstaculizados si el desplazamiento de la pila no fuera determinista entre llamadas al sistema

El objetivo de la función randomize_kstack_offset es agregar un desplazamiento aleatorio después de que pt_regs se haya enviado a la pila y antes de que el resto de la pila de subprocesos se use durante el procesamiento de la llamada al sistema, y cambiarlo cada vez que un proceso emite una llamada al sistema. La fuente de aleatoriedad está actualmente definida por la arquitectura (pero x86 usa el byte bajo de rdtsc ()).

Es posible realizar mejoras futuras para diferentes fuentes de entropía, pero fuera del alcance de este parche. Además, para agregar más imprevisibilidad, se eligen nuevas compensaciones al final de las llamadas al sistema (el tiempo de las cuales debería ser menos fácil de medir desde el espacio de usuario que en el momento de la entrada de la llamada al sistema) y se almacenan en una variable por CPU, de modo que la vida del valor no permanece explícitamente ligado a una sola tarea.

No hay cambios visibles para esto en x86 porque el protector de pila ya está deshabilitado incondicionalmente para la unidad de compilación, pero el cambio es necesario en arm64. Desafortunadamente, no hay ningún atributo que pueda usarse para deshabilitar el protector de pila para funciones específicas. Comparación con la función PaX RANDKSTACK: La función RANDKSTACK aleatoriza la ubicación del inicio de la pila (cpu_current_top_of_stack), es decir, incluye la ubicación de la estructura pt_regs en la pila.

Inicialmente, este parche siguió el mismo enfoque, pero durante las discusiones recientes, se ha determinado que tiene poco valor, ya que, si la funcionalidad ptrace está disponible para un atacante, puede usar PTRACE_PEEKUSR para leer/escribir diferentes compensaciones en la estructura pt_regs, observar el comportamiento de la caché de los accesos pt_regs y averiguar el desplazamiento de pila aleatorio.

Finalmente se menciona que la implementación inicial admite procesadores ARM64 y x86/x86_64.

from Linux Adictos https://ift.tt/2Qb7W5w
via IFTTT

Rust no se salvo de las criticas de Linus Torvalds

Hace pocas semanas se había dado a conocer la noticia de sobre algunas implementaciones que se realizaron en la rama linux-next, en el cual se incluye un conjunto inicial de componentes para desarrollar controladores de dispositivos en el lenguaje Rust.

Dicha documentación fue publicada por separado sobre el uso de Rust en el kernel de Linux y un ejemplo de un módulo de kernel con un controlador de dispositivo de caracteres en el lenguaje Rust. El código fue agregado por Stephen Rothwell, mantenedor de la rama.

Después de ello Linus Torvalds pasó revisando la implementación de parches de posibilidades para establecer controladores de lenguaje Rust en el kernel de Linux y expresó algunas críticas.

Las mayores quejas fueron causadas por el potencial de escape «run-time failure panicen» en situaciones erróneas, por ejemplo, en una situación de memoria insuficiente, cuando las operaciones de asignación de memoria dinámica, incluidas las del kernel, pueden fallar.

Torvalds declaró que tal enfoque en el kernel es fundamentalmente inaceptable, y si no comprende este punto, puede rechazar completamente cualquier código que intente usar tal enfoque. Por otro lado, el desarrollador del parche estuvo de acuerdo con el problema y lo consideró solucionable.

Otro problema han sido los intentos de utilizar tipos de coma flotante o de 128 bits, que no son válidos para entornos como el kernel de Linux.

Es posible que no entienda las ramificaciones de cuándo puede suceder, por lo que tal vez
sea ​​un problema menor de lo que creo que es, pero fundamentalmente
creo que si alguna asignación de Rust puede causar pánico, esto es simplemente
_ fundamentalmente_ no aceptable.

Las fallas de asignación en un controlador o código no central, y eso es, por
definición, todo el código Rust nuevo, nunca NUNCA pueden causar
pánico de manera válida . Lo mismo ocurre con «oh, en algún caso no probé el uso de
enteros de 128 bits o de punto flotante».

Entonces, si el compilador de Rust causa asignaciones ocultas que no se pueden
detectar y devolver como errores, entonces creo seriamente que todo este
enfoque debe ser completamente NAK’ed, y la infraestructura de Rust,
ya sea a nivel del compilador o en los envoltorios del kernel, necesita más
trabajo.

Esto resultó ser un problema más serio, ya que en este momento la biblioteca central de Rust es indivisible y representa una gran mancha; no hay forma de solicitar solo algunas de las características, lo que evita el uso de una u otra funcionalidad problemática.

La solución al problema puede requerir cambios en el compilador y la biblioteca de rust, aunque el equipo aún no tiene una estrategia sobre cómo implementar la modularidad de las bibliotecas de idiomas.

Además, Torvalds señaló que el controlador de ejemplo proporcionado es inútil y aconsejó adjuntar como ejemplo algún controlador que resuelva uno de los problemas reales.

Ante esto Google anunció su participación en una iniciativa para promover el soporte de Rust en el kernel de Linux y brindó aspectos técnicos de la viabilidad de implementar Rust para combatir los problemas que surgen de errores en el trabajo con la memoria.

Google cree que Rust está listo para unirse a C como lenguaje para desarrollar componentes del kernel de Linux. El artículo también proporciona ejemplos del uso del lenguaje Rust para desarrollar controladores de kernel, en el contexto de su uso en la plataforma Android (Rust es reconocido como un lenguaje oficialmente soportado para el desarrollo de Android).

Cabe señalar que Google ha preparado un prototipo inicial de un controlador escrito en Rust para el mecanismo de comunicación entre procesos de Binder, que permitirá una comparación detallada del rendimiento y la seguridad de las implementaciones de Binder en C y Rust.

En su forma actual, el trabajo aún no se ha completado, pero para casi todas las abstracciones básicas de la funcionalidad del kernel requeridas para que Binder funcione, se han preparado capas para usar estas abstracciones en el código Rust.

Finalmente si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/32lZ5QY
via IFTTT

LXQt 0.17.0 ha llegado con mejoras en el panel y estos otros cambios

LXQt 0.17.0

Poco menos de seis meses después de la versión anterior, Hong Jeng Yee y el resto del equipo de desarrollo de LXDE han lanzado LXQt 0.17.0. Se trata de una actualización mayor, pero hay que tener en cuenta que hablamos de entornos gráfico sencillos, por lo que los cambios no son tan llamativos como los que se introducen en GNOME, mucho menos que los que incluyen en las nuevas ediciones del Plasma en el que me encanta moverme.

Pero que no haya cambios llamativos no significa que estén ausentes, y LXQt 0.17.0 ha llegado con una opción en el panel inferior que le hace actuar como un dock, en parte. La opción de la que os hablamos hará que, cuando una ventana esté maximizada, el panel inferior se ocultará, algo que personalmente veo más interesante en los docks grandes y menos en los más pequeños, de hecho no lo uso, pero es una opción que llevo viendo toda mi vida y ahora también está en este entorno gráfico.

Novedades más destacadas de LXQt 0.17.0

  • Nueva opción que ocultará automáticamente el panel inferior cuando una ventana esté maximizada o se ponga encima del mismo.
  • Soporte para mostrar la fecha de creación de archivos en el gestor de archivos.
  • Soporte para que las aplicaciones que no son LXQt puedan guardar sus últimos ajustes cuando finaliza una sesión.
  • Se han añadido visores de tiempo de uso para la corriente y la batería en el gestor de energía.
  • Ahora se pueden crear lanzadores desde el menú de herramientas del gestor de archivos.
  • Mejorado el soporte para SVG.
  • Se ha mejorado la apertura de la selección mixta de archivos con diferentes tipos de mime.
  • Se ha añadido navegación natural del teclado en el escritorio.
  • Mejoras en diferentes aplicaciones QT, como QTerminal, LXImage o LXQt Archive Manager.
  • Lista completa de cambios, en su página de GitHub.

El lanzamiento de LXQt 0.17.0 ya es oficial, pero, como siempre en estos casos, ahora mismo sólo está disponible en forma de código. Los desarrolladores de las diferentes distribuciones que usan este entorno gráfico irán añadiendo la nueva versión en las próximas semanas o meses.

from Linux Adictos https://ift.tt/3agohge
via IFTTT

ColorPie: poderosa herramienta para los fanáticos del color

ColorPie

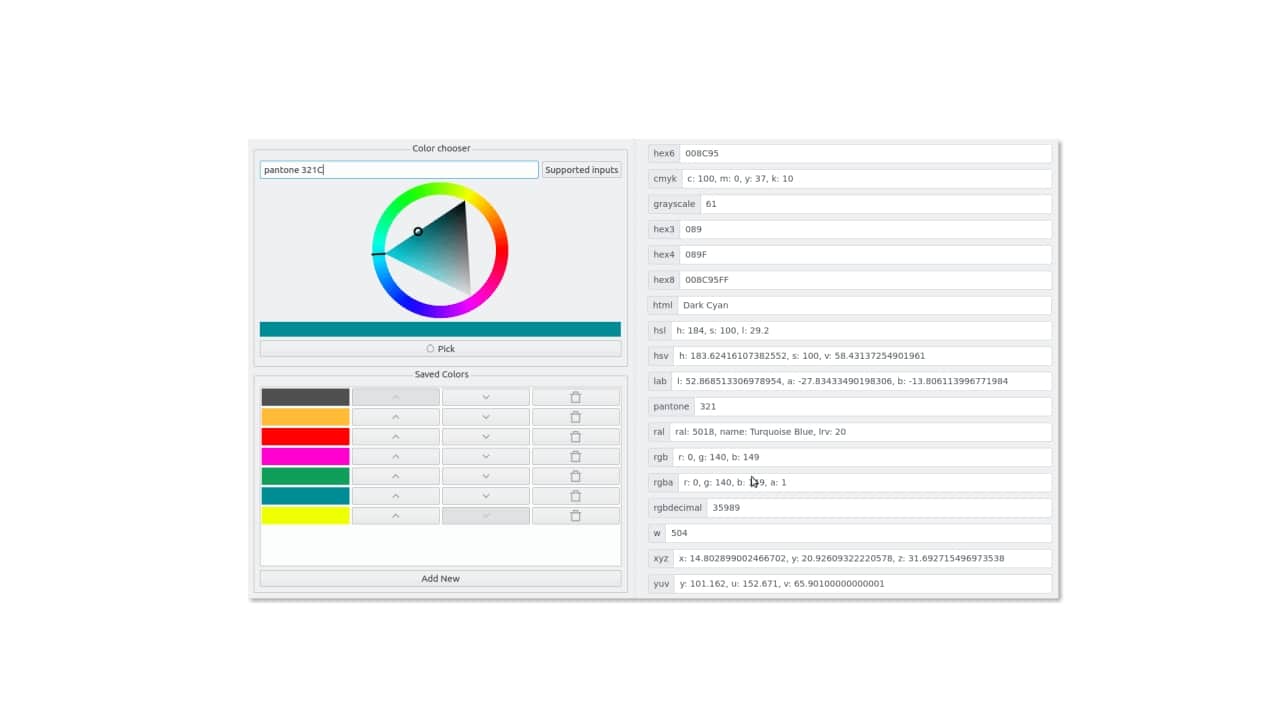
ColorPie es una herramienta profesional que encontrarás en los repositorios y tiendas de apps de algunas distribuciones. Esta aplicación no es demasiado conocida para la mayoría de los usuarios, pero puede ser muy interesante para aquellos que necesitan una ayuda extra con los colores.

Su objetivo es actuar como una herramienta de definición de color, ayudando así a la productividad de los diseñadores y desarrolladores que deben trabajar con colores y códigos de éstos. Puedes tomar un color desde el propio programa, o desde cualquier punto de la pantalla, obteniendo así todos los formatos.

También permite guardar colores que has elegido o seleccionado, crear y editar colores usando su selector de colores, soporte para un montón de formatos, con hasta 18 formatos entre los que también se pueden convertir. Por ejemplo, tendrás a tu disposición los siguientes formatos:

  • CMYK
  • GrayScale o escala de grises
  • Hex3
  • Hex4
  • Hex6
  • Hex8
  • HTML
  • HSL
  • HSV
  • Lab
  • Pantone
  • Ral
  • RGB
  • RGBA
  • RGB Decimal
  • W
  • XYZ
  • YUY

Con ello, podrás elegir cualquier color que se te antoje y con el que quieras trabajar, ya sea porque eres un diseñador, o desarrollador, y tener todos los datos de las mezclas y códigos. Por ejemplo, si eres diseñador web o tienes un blog, seguro que te has encontrado en situaciones en las que necesites conocer el código HTML para un color que vayas a poner en el fondo de la web, en el texto, etc.

Con este programa, todo eso se resolverá, ya que tienes una herramienta con la que conseguir ese código al instante, además de conocer muy bien las mezclas de colores necesarias para que den ese color resultante, o realizar pequeños ajustes hasta conseguir el tono deseado, etc.

A veces, la enorme cantidad de aplicaciones disponibles es tan enorme, que no siempre se conocen las herramientas de las que dispones para hacer más fácil tu día a día. Espero que con estos artículos para presentar nuevas aplicaciones olvidadas en otros blogs te ayude…

from Linux Adictos https://ift.tt/2Q5LRoY
via IFTTT

Xen 4.15 llega con soporte de actualización en vivo, mejoras para ARM y mas

Después de ocho meses de desarrollo se acaba de realizar el lanzamiento de la nueva versión del hipervisor gratuito Xen 4.15 y en esta nueva versión las actualizaciones para la rama Xen 4.15 durará hasta el 8 de octubre de 2022 y la publicación de correcciones de vulnerabilidades hasta el 8 de abril de 2024.

Para quienes desconocen de Xen, deben saber que es un monitor de máquina virtual de código abierto desarrollado por la Universidad de Cambridge. La meta del diseño es poder ejecutar instancias de sistemas operativos con todas sus características, de forma completamente funcional en un equipo sencillo.

Xen proporciona aislamiento seguro, control de recursos, garantías de calidad de servicio y migración de máquinas virtuales en caliente. Los sistemas operativos pueden ser modificados explícitamente para correr Xen (aunque manteniendo la compatibilidad con aplicaciones de usuario).

Principales novedades en Xen 4.15

En esta nueva versión en los procesos Xenstored y Oxenstored se ha añadido el soporte experimental para actualizaciones en vivo, lo que  permite entregar y aplicar correcciones de vulnerabilidades sin reiniciar el entorno host, además de que se añadió el soporte para imágenes de arranque unificadas, lo que permite crear imágenes del sistema que incluyen componentes Xen. Estas imágenes se empaquetan como un único binario EFI que se puede usar para iniciar un sistema Xen en ejecución directamente desde un administrador de inicio EFI sin cargadores de inicio intermedios como GRUB. La imagen incluye componentes de Xen como el hipervisor, el kernel para el entorno de host (dom0), initrd, Xen KConfig, la configuración de XSM y el árbol de dispositivos.

Para la plataforma ARM, se implementa una posibilidad experimental de ejecutar modelos de dispositivos en el lado del sistema host dom0, lo que permite emular dispositivos de hardware arbitrarios para sistemas invitados basados ​​en la arquitectura ARM. Para ARM, también se implementa soporte para SMMUv3 (Unidad de administración de memoria del sistema), que mejora la seguridad y confiabilidad de los dispositivos de reenvío en los sistemas ARM.

También podremos encontrar que se agregó la capacidad de usar el mecanismo de seguimiento de hardware IPT (Intel Processor Trace), que apareció comenzando con la CPU Intel Broadwell, para exportar datos de sistemas invitados para depurar utilidades que se ejecutan en el lado del sistema host. Por ejemplo, puede utilizar VMI Kernel Fuzzer o DRAKVUF Sandbox.

Se agregó soporte para entornos Viridian (Hyper-V) para ejecutar invitados de Windows utilizando más de 64 CPU virtuales y se rediseñó la capa PV Shim utilizada para ejecutar invitados paravirtualizados (PV) no modificados en entornos PVH y HVM (permite que los huéspedes mayores corran en entornos más seguros que proporcionan un aislamiento más estricto). La nueva versión ha mejorado el soporte para ejecutar sistemas invitados PV en entornos que solo admiten el modo HVM. Reducción del tamaño de la capa intermedia, gracias a la reducción del código específico de HVM.

De los demás cambios que se destacan:

  • Junto con el proyecto Zephyr, se está desarrollando un conjunto de requisitos y pautas de codificación basados ​​en el estándar MISRA_C para reducir el riesgo de problemas de seguridad. Los analizadores estáticos se utilizan para detectar discrepancias con las reglas creadas.
  • Se Presentó la iniciativa Hyperlaunch para proporcionar herramientas flexibles para configurar un conjunto estático de máquinas virtuales para que se ejecuten en el momento del arranque.
  • Las capacidades de los controladores VirtIO en sistemas ARM fueron mejoradas pues se propone una implementación del servidor IOREQ, que se planea utilizar en el futuro para mejorar la virtualización de E/S utilizando los protocolos VirtIO.
  • Continúa el trabajo en la implementación de un puerto Xen para procesadores RISC-V. Actualmente, se está desarrollando código para administrar la memoria virtual en el lado del host y del invitado, así como para la creación de código específico para la arquitectura RISC-V.
  • La iniciativa propuso el concepto de domB (dominio de arranque, dom0less), que permite prescindir de la implementación del entorno dom0 al iniciar máquinas virtuales en una etapa temprana del inicio del servidor.
  • La integración continua habilitó las pruebas de Xen en Alpine Linux y Ubuntu 20.04.
  • Pruebas descartadas CentOS 6.
  • Se agregaron pruebas dom0/domU basadas en QEMU al entorno de integración continua para ARM.

Finalmente si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3dmfUlo
via IFTTT

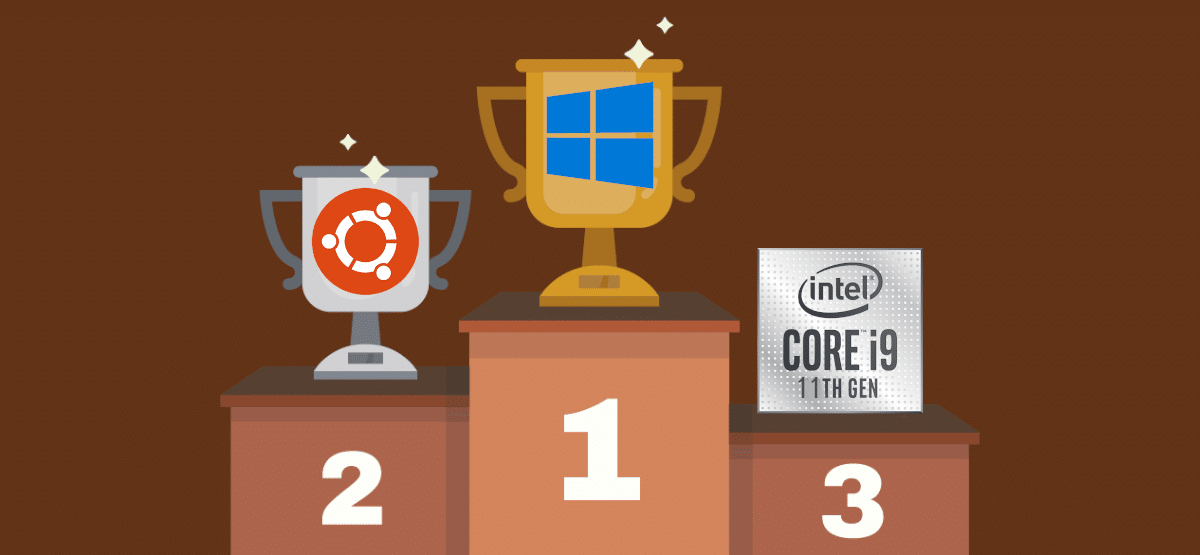
El Intel i9 funciona mejor en Windows 10 que en Linux. ¿Es esto cierto?

Windows gana con el Intel i9

Aunque en mi día a día uso más Linux, yo soy usuario de los tres principales sistemas operativos. Aún tengo un viejo iMac, tengo un portátil con Windows 10 y Kubuntu en mi portátil más nuevo, a lo que le sumo Manjaro que uso en un pendrive en el mismo portátil en el que tengo instalado el sistema de Microsoft. Para mí, uno de los puntos más fuertes de Linux es su «velocidad», y lo pongo entre comillas porque ahora mismo se está asegurando que el Intel i9 es más rápido en Windows 10 que en Linux.

Esta afirmación la he leído en el medio tom’s HARDWARE, y hay algo que me ha llamado la atención desde el principio: ¿»Linux»? ¿Qué «Linux»? Eso para empezar. Aunque casi todos lo medios nos referimos a los sistemas basados en el kernel que desarrolla Linus Torvalds como «Linux», los sistemas son GNU/Linux, siendo lo segundo el núcleo que comparten muchos sistemas operativos. Es decir: Ubuntu es Linux, pero Linux no es Ubuntu. Y es el sistema de Canonical el que han usado para una prueba.

Mejores benchmarks en Windows 10 que en Ubuntu 20.10, ambos con Intel i9

El artículo original lo ha escrito Michael Larabel en Phoronix, y su entrada tiene un titular menos engañoso: «Windows 10 adelanta a Ubuntu en el Core i9 11900 para algunas cargas de trabajo«. Aquí ya tenemos el primer detalle: la palabra «algunas» ≠ «todas». Además, el Ubuntu que ha usado en las pruebas usa Linux 5.12, un kernel que en estos momentos está en desarrollo y cuya 7ª Release Candidate aún tenía que mejorar, hasta el punto de que no se descarta que su lanzamiento se retrase una semana.

Por todo lo demás, en ambos casos se usó el mismo equipo, lo contrario no tendría ningún sentido: un ordenador con el i9-119000K, 32GB de RAM 3200MHz y 1TB de almacenamiento SSD. Mirando los datos, es cierto que Windows 10 está por delante en algunas tareas, como el uso de Blender 2.92, Crafty 25.2 o IndigoBench 4.4, pero también está detrás en Selenium, el codificado de una imagen WebP o la compresión Zstd. En cuanto a estos benchmarks, Window 10 Pro gana en el 61.5% de las tareas, mientras que Ubuntu lo hace en el 38.5%.

Linux no es «un sistema operativo»

Linux no es «un sistema operativo». Como ya hemos explicado, que nos refiramos a ellos como tal no significa que podamos generalizar como lo hacemos con Windows o macOS, donde lo que hay es un sistema que se renueva cada cierto tiempo. Por lo tanto, podríamos decir que la última «build» de Windows 10 Pro es más rápida que la última de Ubuntu, pero teniendo en cuenta que se ha usado una versión del núcleo que no ha sido lanzado oficialmente.

Por otra parte, también hay que tener en cuenta cómo se mueven ambos sistemas operativos. En el mismo portátil en donde tengo Windows 10 Pro y uso Manjaro, también uso Ubuntu 20.10 en un USB, y los benchmarks son algo que nos sirve de referencia, pero no es lo único que importa. Abrir una aplicación pronto y no esperar un rato sí importa, y eso es algo que noto en Manjaro, que es Linux, y en Ubuntu, y no noto ni por asomo en Windows 10.

Claro, si tu ordenador es potente…

Cuando usamos un ordenador potente, el sistema operativo, en cuanto a su velocidad, casi nos da lo mismo. Windows se va a mover bien y las aplicaciones se abrirán rápido, pero la cosa cambia cuando usamos un equipo más discreto, como es el caso de mi portátil con Intel i3, 4GB de RAM y 512GB HDD, no todos podemos tener ni necesitamos un Intel i9. Aún así, dudo que el sistema de Microsoft mantenga su rendimiento pasados algunos años, algo que sí hacen los sistemas operativos basados en Linux.

Sea como sea, si miramos única y exclusivamente estos resultados, y a la espera de que Linux 5.12 sea lanzado oficialmente, Windows 10 es más rápido que Ubuntu en un equipo con Intel i9. Cuesta creer, pero me fío de quien lo ha hecho, aunque me gustaría ver un vídeo cronometrado en el que también se abrieran aplicaciones.

from Linux Adictos https://ift.tt/3mLf98t
via IFTTT