Distrobox 1.4 llega con soporte para actualizar todos los contenedores con un solo comando

DistroBox-contenido-blog-linuxadictos

Distrobox te permite ejecutar comandos o aplicaciones sin temor a dañar tu sistema

Se dio a conocer el nuevo lanzamiento de Distrobox 1.4, que permite gestionar contenedores en tu sistema, con los que puedes compartir dispositivos extraíbles USB, la carpeta o partición HOME del usuario, audio, así como sockets de entornos de escritorio X11 y Wayland.

Para quienes aún desconocen de esta herramienta deben saber que permite instalar y ejecutar rápidamente cualquier distribución de Linux en un contenedor y garantizar su integración con el sistema principal.

El proyecto proporciona un complemento sobre Docker o Podman, y se distingue por la máxima simplificación del trabajo y la integración del entorno de ejecución con el resto del sistema. Para crear un entorno con una distribución diferente, basta con ejecutar un solo comando distrobox-create, sin pensar en las sutilezas.

Distrobox afirma poder alojar 17 distribuciones, incluidas Alpine, Manjaro, Gentoo, EndlessOS, NixOS, Void, Arch, SUSE, Ubuntu, Debian, RHEL y Fedora. En el contenedor se puede lanzar cualquier kit de distribución para el que existan imágenes en formato OCI. Después de la instalación, el usuario puede trabajar completamente en otra distribución sin salir del sistema principal.

Principales novedades de Distrobox 1.4

En esta nueva versión se destaca que se agregó el comando «distrobox upgrade» para actualizar el contenido de todos los contenedores instalados con distribuciones a la vez, asi como tambien que se añadió el comando «distrobox generate-entry» para agregar un entorno basado en distrobox a la lista de aplicaciones.

Otro de los cambios que se destaca es que se agregó el comando «distrobox ephemeral» para crear un contenedor desechable que se eliminará después de que finalice la sesión asociada a él.

Por otra parte, podremos encontrar un nuevo script llamado «install-podman» este permite al usuario poder instalar Podman en el directorio de inicio sin afectar el entorno del sistema (útil para entornos donde los directorios del sistema están montados en modo de solo lectura o no se pueden editar).

Ademas de ello, tambien se destaca el soporte mejorado para sistemas anfitriones con administradores de paquetes Guix y Nix, asi como tambien el soporte mejorado para autenticación LDAP, Active Directory y Kerberos.

Tambien se menciona que se ha trabajo para mejorar los mensajes de error de coincidencia, asi como tambien el sincronizar archivos host solo si existen, ademas se ha mejorado la integración de systemd para contenedores rootful.

De los demás cambios que se destacan de este nuevo lanzamiento:

  • Evita errores de xbps manteniéndolo actualizado
  • Se arregló el punto de montaje para el hogar en el sistema operativo basado en ostree. Esto solucionará los problemas con la instalación del paquete en Fedora.
  • Corrección del manejo de tzdata
  • Se añadió la entrada de ayuda que falta para el indicador –next/-N
  • list/host-exec: corregir la detección de tty
  • lisa: Agregar bandera sin color a la lista
  • list: deshabilita los colores cuando no estés en una terminal.
  • Se eliminó la función de ruta obsoleta

Finalmente si estás interesado en poder conocer más al respecto sobre el proyecto o la lista completa de cambios, puedes hacerlo desde el siguiente enlace.

¿Como instalar DistroBox en Linux?

Para quienes estén interesados en poder instalar esta herramienta, deben saber que se encuentra disponible en muchos de los repositorios de las principales distribucion de Linux.

Pero para este caso, usaremos el método de instalación que nos ofrecen para casi cualquier distribucion de linux. Para ello basta con abrir una terminal y en ella vamos a teclear lo siguiente:

curl -s https://raw.githubusercontent.com/89luca89/distrobox/main/install | sudo sh

Y listo ya con ello podremos comenzar a hacer uso de esta herramienta.

En cuanto a su uso distrobox se divide en 8 comandos:

  1. distrobox-create- crea el contenedor
  2. distrobox-enter – para entrar en el contenedor
  3. distrobox-list- para listar contenedores creados con distrobox
  4. distrobox-rm- para eliminar un contenedor creado con distrobox
  5. distrobox-stop- para detener un contenedor en ejecución creado con distrobox
  6. distrobox-init – el punto de entrada del contenedor (no destinado a ser utilizado manualmente)
  7. distrobox-export- está diseñado para usarse dentro del contenedor, útil para exportar aplicaciones y servicios desde el contenedor al host
  8. distrobox-host-exec- para ejecutar comandos/programas desde el host, mientras está dentro del contenedor

Finalmente si estás interesado en poder conocer más al respecto sobre Distrobox, debe saber que el código del proyecto está escrito en Shell y se distribuye bajo la licencia GPLv3. Puedes consultar tanto su codigo fuente, como sus manuales de uso y mayor información en el siguiente enalce.

from Linux Adictos https://ift.tt/7juyXkY
via IFTTT
¿Tiene Ubuntu Software los días contados? Parece que sí, y todos saldremos ganando

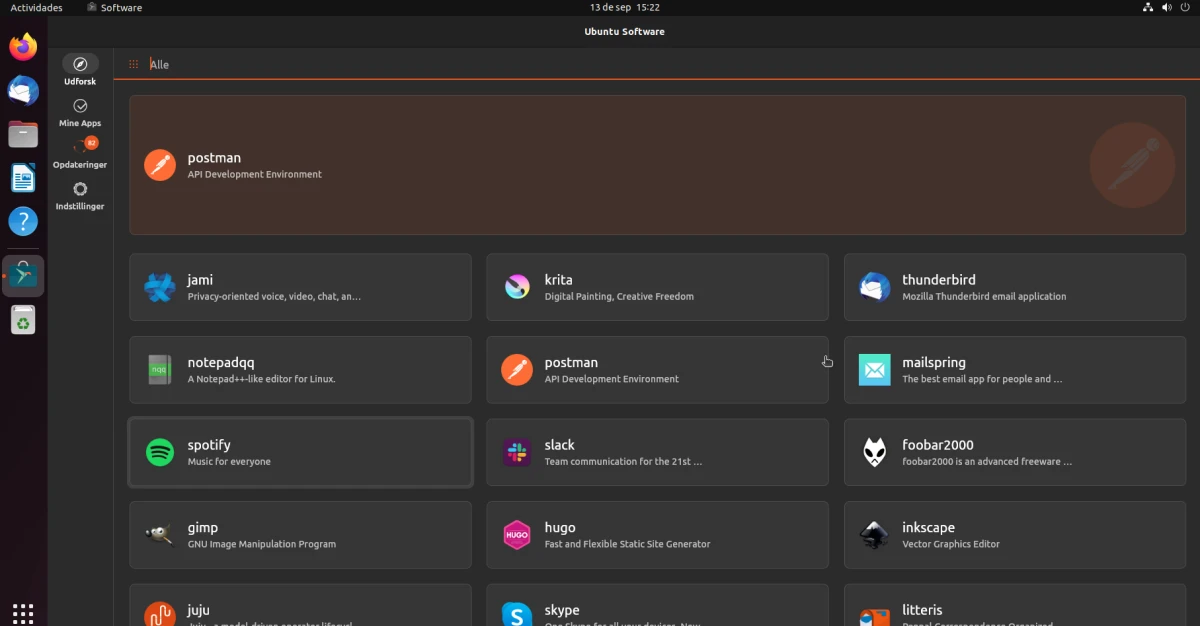
Centro de software basado en Flutter que sustituirá a Ubuntu Software

Vamos a darnos un paseo por la blogosfera Linux. A principios de este mes, en nuestro blog hermano Ubunlog nos hicimos eco de una noticia que habíamos leído en OMG! Ubuntu!. En ella se explicaba que se estaba desarrollando medio en secreto una tienda de software para Ubuntu basada en Flutter, pero también que estaba dando sus primeros pasos y que era poco probable que la viéramos en Ubuntu a corto plazo. Hoy, J. Pomeyrol ha publicado en su blog otro capítulo de esta historia, y parece que Ubuntu Software tiene los días contados.

Citando el Reddit de Ubuntu, Canonical ha iniciado el proceso para sustituir Ubuntu Software por aquella versión basada en Flutter. Yo la he probado en una máquina virtual de Ubuntu 22.10, pero teniendo en cuenta que actualmente está como Snap, se debe poder instalar en cualquier distribución que soporte este tipo de paquetes. En el momento de escribir este artículo, el icono de la app es el que tenía la Snap Store antes de ser la tienda oficial de Ubuntu, es decir, la bolsa verde con el logo de snapcraft.

Ubuntu Software se renueva

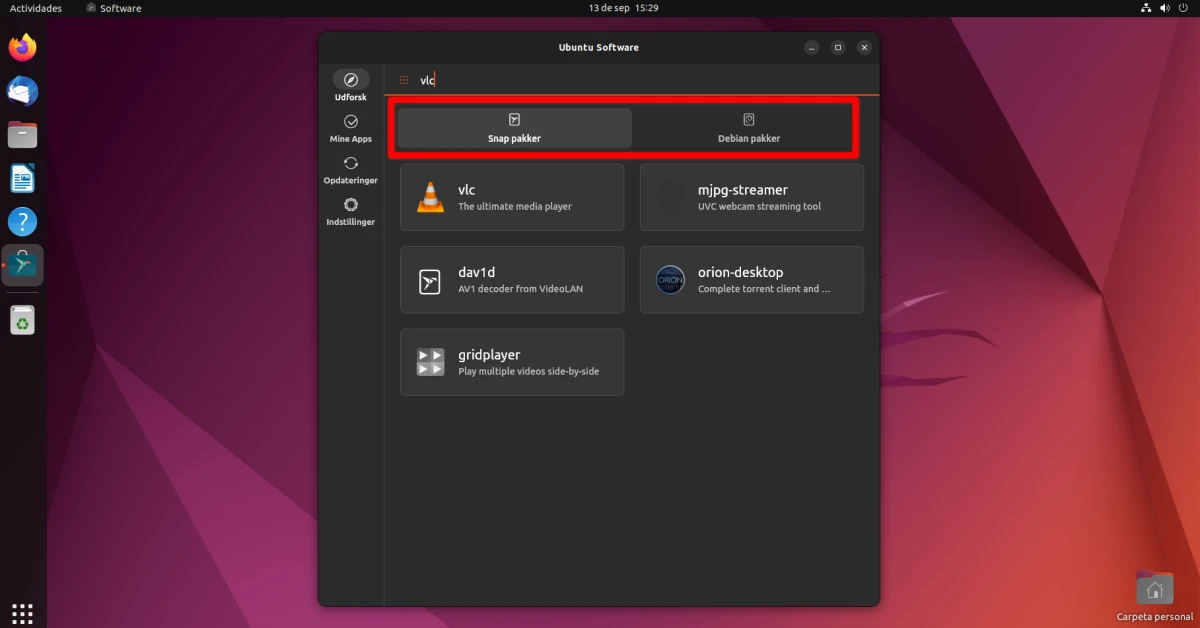
Aunque en mi caso está en alemán y no sé si tiene que ver con la máquina virtual, que es Ubuntu 22.10 u otra cosa, no hace falta ser políglota para entender lo que está marcado en la siguiente captura:

Paquetes snap o debian

A la izquierda, lo que en nuestra lengua va primero, pone «Snap pakker», y el logotipo es el de snapcraft; a la derecha, pone «Debian pakker», y el logotipo es la espiral de Debian. Eso aparece cuando hacemos una búsqueda, en el caso del ejemplo VLC. Si hacemos clic en la opción Debian veremos muchos más paquetes, entre los que encontraremos diferentes complementos. Así que la primera impresión es que sí, claro, Canonical va a seguir intentando que instalemos los paquetes snap, pero la opción DEB está mucho más a la vista. Recordamos que la actual Ubuntu Software también tiene esta opción, pero en un desplegable mucho más pequeño y menos descriptivo.

En cuanto al rendimiento, se siente tan fluida o más que GNOME Software, la tienda oficial de GNOME, y no tiene nada que ver con el Ubuntu Software actual, a pesar de venir las dos en paquetes snap. La imposición de Canonical ha gustado tan poco que hasta el último Remix en aparecer la ha descartado.

¿Y los paquetes Flatpak?

Bueno, si no me he perdido nada en toda esta información, y haciendo una búsqueda rápida en Google, lo que ofrece Canonical no los soporta. Si no cambian nada, para instalar paquetes flatpak en Ubuntu seguiremos dependiendo de una tercera tienda de software o del terminal. A no ser que Canonical cambie de parecer o algún desarrollador encuentre una solución, algo difícil si tenemos en cuenta que este tipo de paquetes son aislados (sandbox).

Instalar/Desinstalar el Ubuntu Software basado en Flutter

Este Ubuntu Software basado en Flutter está en fase alfa, y no está en español. De hecho, y como ya explicado, en mi máquina virtual de Ubuntu 22.10 en GNOME Boxes me aparece en alemán. Si alguien tiene una instalación como la mía, en donde poder hacer pruebas, o sencillamente se le tiene tanta manía al Ubuntu Software actual que prefiere probar el futuro sin «cargarse» del todo el estable, para instalar esta versión abriremos un terminal y escribiremos:

sudo snap remove snap-store && sudo snap install snap-store --channel=preview/edge

Para hacer el camino de vuelta, escribiríamos lo siguiente:

sudo snap remove snap-store && sudo snap install snap-store --stable

Como dato curioso, y si estoy equivocado que alguien me lo comunique y corrijo esto inmediatamente, esta versión de la Snap Store no está siempre ejecutándose en segundo plano. Sí hay un proceso con el nombre snapd-desktop-integration, pero no la Snap Store que aparecía hasta hace poco y que consumía mucha más RAM de la que podíamos asumir (el proceso de la nueva tienda aparece sencillamente como software). Por lo tanto, este Ubuntu Software pinta mucho mejor, y quién sabe si en el futuro también se ofrece como paquete DEB.

Sea como sea, parece que el actual Ubuntu Software tiene los días contados, y creo que no somos pocos los que nos alegramos.

from Linux Adictos https://ift.tt/9blO0YQ
via IFTTT

DuckDB, una DB open source utilizada por Google, Facebook y Airbnb

DuckDB, el DBMS utilizado por Google, Facebook y Airbnb

DuckDB es un sistema de gestión de base de datos SQL OLAP en proceso

Hace poco se dio a conocer el lanzamiento de la nueva versión de DuckDB 0.5.0, el cual es un sistema de gestión de bases de datos analíticas (DBMS) en desarrollo utilizado por Google, Facebook y Airbnb.

DuckDB es un sistema de base de datos analítico de alto rendimiento. Está diseñado para ser rápido, fiable y fácil de usar. DuckDB proporciona un rico dialecto de SQL, con soporte mucho más allá del SQL básico. DuckDB admite subconsultas correlacionadas arbitrarias y anidadas, funciones de ventana, intercalaciones, tipos complejos (matrices, estructuras) y más.

Entre sus principales características se destacan las siguientes:

  • Instalación simple
  • Integrado: sin gestión de servidor
  • Formato de almacenamiento de un solo archivo
  • Procesamiento analítico rápido
  • Transferencia rápida entre R/Python y RDBMS
  • No depende de ningún estado externo. Por ejemplo, archivos de configuración separados, variable de entorno.
  • Formato de almacenamiento de un solo archivo
  • Interfaz componible. API programática fluida de SQL
  • Totalmente ACID a través de MVCC

Sobre DuckDB 0.5.0

Entre las novedades se encuentra «out of core», que pretende solucionar los problemas que pueden surgir cuando los datos que se procesan son más grandes que la memoria proponiendo resultados intermedios.

La nueva versión utiliza índices Adaptive Radix Tree (ART) para aplicar restricciones y acelerar los filtros de consulta. Hasta ahora, los índices no eran persistentes, lo que generaba problemas como la pérdida de información de indexación y tiempos de recarga elevados para tablas con restricciones de datos.

ART es, en esencia, un intento que aplican compresión vertical y horizontal para crear estructuras de índice compactas. Los intentos son estructuras de datos en forma de árbol, donde cada nivel del árbol contiene información sobre alguna parte del conjunto de datos. Por lo general, se ilustran mediante cadenas de caracteres.

El proyecto también agregó la optimización del orden de unión, un problema común en las bases de datos analíticas. Hyoun Park, CEO y analista jefe de Amalgam Insights, dijo que la diferenciación de DuckDB proviene del hecho de que es una aplicación pequeña que funciona dentro de flujos de trabajo basados ​​en código para escanear rápidamente grandes almacenes de datos.

“DuckDB a menudo puede ejecutar consultas directamente en los datos sin procesamiento intermedio, lo que mejora el procesamiento. Desde un punto de vista puramente tecnológico, es algo similar a Actian Vector, que también adopta un enfoque de consulta OLAP vectorizado en columnas, aunque Actian está diseñado para traer datos en lugar de trabajar en un proceso o cargar un trabajo específico. »

DuckDB Labs brinda asesoramiento y soporte. El cofundador y director ejecutivo Hannes Mühleisen, quien también coescribió el código y mantiene el proyecto, dijo que se inspiró en SQLite, el motor de base de datos OLTP sin servidor, donde vio la oportunidad de un enfoque similar, pero para análisis.

DuckDB también se usa a menudo como parte de una pila de análisis o administración de datos más grande. Por ejemplo, si alguien construye una aplicación personalizada que recopila datos y luego quiere crear una interfaz SQL, primero tuvo que copiar los datos y moverlos a otro sistema, lo que podría causar problemas de sincronización, explicó él.

Descargar y obtener

Es importante mencionar que la página de inicio establece claramente que no debe usarse para «grandes instalaciones de cliente/servidor para almacenamiento de datos empresarial centralizado».

El proyecto está trabajando en el lanzamiento de la versión 1.0, después de lo cual ya no será posible realizar modificaciones. Los trabajos de los académicos del Centro de Matemáticas y Ciencias de la Computación Teórica Centrum Wiskunde & Informatica de Ámsterdam, DuckDB está integrado en un proceso de host, cabe destacar que no hay software de servidor DBMS para instalar, actualizar o mantener.

Por ejemplo, el paquete Python de DuckDB puede ejecutar consultas directamente en datos de la biblioteca de software de Python, sin importar ni copiar datos. DuckDB está escrito en C++, es gratuito y de código abierto bajo la licencia MIT.

Puedes conocer más al respecto asi como consultar el manual de instalación, en el siguiente enlace.

from Linux Adictos https://ift.tt/8dbF4v1
via IFTTT

Shikitega: nuevo malware sigiloso dirigido a Linux

Proceso de operación de Proceso de operación de Shikitega

Shikitega que adopta una cadena de infección de varias etapas para comprometer los puntos finales y los dispositivos IoT

Hasta hace poco, en comparación con Windows, los usuarios de Linux teníamos un mito que muchos creían, que en Linux no existían virus y no era susceptible a ataques.

Sin embargo, nuevos datos muestran que las tendencias en ciberataques están cambiando. Según los datos presentados por el equipo de Atlas VPN, la cantidad de malware nuevo para Linux alcanzó un máximo histórico en la primera mitad de 2022, ya que se descubrieron casi 1,7 millones de muestras. Los investigadores dieron a conocer una nueva variedad de malware para Linux que se destaca por su sigilo y sofisticación para infectar servidores tradicionales y pequeños dispositivos de Internet de las cosas.

En comparación con el mismo período del año pasado, cuando se descubrieron 226 324 muestras, la cantidad de malware nuevo para Linux se disparó en casi un 650 %. Al observar la cantidad de nuevas muestras de malware de Linux trimestre a trimestre, en el primer trimestre de este año disminuyó un 2% de 872,165 en el cuarto trimestre de 2021 a 854,688 en el primer trimestre de 2022. En el segundo trimestre, las muestras de malware cayeron de nuevo, esta vez un 2,5%, hasta los 833.059.

Apodado Shikitega por los investigadores de AT&T Alien Labs que lo descubrieron, este malware se distribuye a través de una cadena de infección de varios pasos utilizando codificación polimórfica. También utiliza servicios en la nube legítimos para alojar servidores de comando y control. Estos elementos hacen que la detección sea extremadamente difícil.

“Los actores de amenazas continúan buscando nuevas formas de entregar malware para permanecer bajo el radar y evitar la detección”, escribió el investigador de AT&T Alien Labs, Ofer Caspi. “El malware Shikitega se entrega de una manera sofisticada, utiliza un codificador polimórfico y entrega gradualmente su carga útil donde cada paso revela solo una parte de la carga útil total. Además, el malware abusa de los servicios de alojamiento conocidos para alojar sus servidores de mando y control. »

El malware descarga y ejecuta meterpreter «Mettle» de Metasploit para maximizar su control sobre las máquinas infectadas;
Shikitega explota las vulnerabilidades del sistema para obtener privilegios elevados, persistir y ejecutar crypto miner. El malware utiliza un codificador polimórfico para que sea más difícil de detectar para los motores antivirus. Shikitega abusa de los servicios legítimos de computación en la nube para almacenar algunos de sus servidores de comando y control (C&C).

Es una implementación de código nativo de un Meterpreter, diseñado para portabilidad, capacidad de integración y bajo uso de recursos. Puede funcionar en los objetivos embebidos de Linux más pequeños hasta los más potentes, y se dirige a Android, iOS, macOS, Linux y Windows, pero se puede migrar a casi cualquier entorno compatible con POSIX.

El nuevo malware como BotenaGo y EnemyBot ilustra cómo los autores de malware están integrando rápidamente las vulnerabilidades recién descubiertas para encontrar nuevas víctimas y aumentar su alcance. Shikitega utiliza una cadena de infección de varias capas, la primera de las cuales contiene solo unos pocos cientos de bytes, y cada módulo es responsable de una tarea específica, desde descargar y ejecutar el meterpreter de Metasploit, explotar las vulnerabilidades de Linux, configurar la persistencia en la máquina infectada hasta que un cryptominer se descarga y ejecuta.

El malware es un archivo ELF muy pequeño, cuyo tamaño total es de solo unos 370 bytes, mientras que el tamaño real del código es de unos 300 bytes. El malware utiliza el codificador polimórfico XOR de retroalimentación aditiva Shikata Ga Nai, que es uno de los codificadores más populares utilizados en Metasploit. Con este codificador, el malware pasa por múltiples bucles de decodificación, donde un bucle decodifica la siguiente capa, hasta que se decodifica y ejecuta la carga útil final del código shell.

Después de varios bucles de descifrado, el código de shell de carga útil final se descifrará y ejecutará,dado que el malware no utiliza ninguna importación, utiliza int 0x80 para ejecutar la llamada al sistema adecuada. Como el código principal del dropper es muy pequeño, el malware descargará y ejecutará comandos adicionales desde su mando y control llamando al 102 syscall ( sys_socketcall ).

  1. El C&C responderá con comandos de shell adicionales para ejecutar.
  2. Los primeros bytes marcados son los comandos de shell que ejecutará el malware.
  3. El comando recibido descargará archivos adicionales del servidor que no se almacenarán en el disco duro, sino que se ejecutarán solo en la memoria.
  4. En otras versiones del malware, utiliza la llamada al sistema execve para ejecutar /bin/sh con el comando recibido del C&C.

El siguiente archivo descargado y ejecutado es un pequeño archivo ELF adicional (alrededor de 1 kB) codificado con el codificador Shikata Ga Nai. El malware descifra un comando de shell que se ejecutará llamando a syscall_execve con ‘/bin/sh’ como parámetro con el shell descifrado. El dropper de la segunda etapa descifra y ejecuta los comandos de shell. El comando de shell ejecutado descargará y ejecutará archivos adicionales. Para ejecutar el dropper de etapa siguiente y final, explotará dos vulnerabilidades en Linux para aprovechar los privilegios: CVE-2021-4034 y CVE- 2021-3493.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/go2xtje
via IFTTT

Microsoft lanzo una RC de SQL Server 2022 para Linux

microsoft-sql-server-linux

La versión de Linux ofrece la misma funcionalidad que la versión de Window

Microsoft anunció esta semana la disponibilidad de una versión candidata de SQL Server 2022 para sistemas operativos Linux seleccionados. La versión de Linux de SQL Server 2022 no solo incluye las características incluidas en SQL Server 2022 RC presentado el 23 de agosto para Windows, sino que también es compatible con varias funciones de nube relacionadas con Azure.

Las funciones incluidas incluyen Query Store para monitorear el rendimiento del sistema al capturar automáticamente el historial de consultas, los planes y las estadísticas de tiempo de ejecución. Además de las nuevas funciones agregadas en RC 0, esta versión para Linux también admite funciones como Azure Synapse Link y Azure Active Directory Authentication.

Las nuevas funciones de SQL Server 2022 incluyen:

  • Optimización de planes sensibles a parámetros
  • Mejoras en el Almacén de consultas
  • Vínculo a Instancia administrada de Azure SQL
  • Grupos de disponibilidad independientes
  • Enlace de Azure Synapse para SQL
  • Replicación de escritura múltiple
  • Autenticación de Azure Active Directory
  • Integración de Azure Purview
  • Libro mayor de SQL Server
  • Integración de almacenamiento AWS S3

Sobre la RC 0 de SQL Server 2022 para Linux

Esta RC también presenta adiciones de idioma, incluido el disco de percentil aproximado que, según Microsoft, «devuelve el valor del conjunto de valores en un grupo dado el percentil proporcionado y las especificaciones de clasificación», y Approx Percentile Cont, que «devuelve un valor interpolado aproximado del conjunto de valores d’ un grupo basado en el valor del percentil y las especificaciones de clasificación’.

Por la parte de la optimización de planes sensibles a parámetros, esta es una nueva mejora de procesamiento de consultas inteligente que está diseñada para mejorar el rendimiento de las cargas de trabajo existentes sin cambios en el código de la aplicación. Anteriormente, SQL Server almacenaba en caché un único plan por cada procedimiento almacenado. Esto se basó en un conjunto de parámetros y se denominó rastreo de parámetros.

Las mejoras en el almacén de consultas, es una función de rendimiento que ayuda a realizar un mejor seguimiento del historial de rendimiento y a solucionar problemas de plan de consultas y rendimiento. En versiones anteriores, tenía que habilitar manualmente Query Store. Con SQL Server 2022, Query Store ahora estará habilitado de forma predeterminada para las nuevas bases de datos, lo que proporciona una mejor inteligencia y conocimiento de las consultas.

Query Store ahora también será compatible con las réplicas de solo lectura del grupo de disponibilidad, lo que proporciona un mejor análisis de rendimiento para sus cargas de trabajo de solo lectura. También podrá usar las sugerencias del Almacén de consultas para dar forma a los planes de consulta y mejorar la ejecución de la consulta sin cambiar el código de la aplicación.

Con respecto a Azure, la versión Linux de SQL Server 2022 admite las siguientes funciones:

  • Azure Synapse Link: permite a los desarrolladores usar Azure Synapse Analytics para acceder fácil y directamente al almacén analítico de Azure Cosmos DB. Integration Runtime (IR) no se puede instalar en el entorno Linux, por lo que deberá ejecutar IR en una máquina Windows que esté en la misma red que la máquina Linux que ejecuta la instancia de SQL Server que conecta
  • Azure Active Directory Authentication (ADD): SQL Server en Linux ahora incluye soporte para AAD. Actualmente, los contenedores de SQL Server no admiten esta característica
  • Para grupos de disponibilidad distribuidos, el cambio REQUIRED SYNCHRONIZED SECONDARIES TO COMMIT esta apoyado.

Microsoft continúa agregando características y funciones a SQL Server para Linux y lo convierte en una parte cada vez mayor de sus servicios en la nube empresarial de Azure, lo que tiene sentido en un mundo informático acelerado y cada vez más centrado en el cliente.

Finalmente, si estás interesado en poder conocer más al respecto puedes consultar los detalles en el siguiente enlace.

Descargar y obtener SQL Server 2022 RC 0

SQL Server 2022 RC 0 ya está disponible para los sistemas operativos Red Hat Enterprise Linux (RHEL) y Ubuntu.  Para descargar las imágenes de contenedor RC 0 más recientes, debe usar las etiquetas ‘2022-latest’ para las imágenes de contenedor. SUSE Linux Enterprise Server aún no es compatible para ejecutar la vista previa de SQL Server 2022, pero sucederá con «una versión posterior».

Puedes seguir las instrucciones de instalación en el siguiente enlace.

from Linux Adictos https://ift.tt/DnvUFqC
via IFTTT

Debian 11.5 introduce 53 parches de seguridad, y llega acompañado de Debian 10.13

Debian 11.5 y 10.13

Como cada cierto tiempo, suele ser algunas semanas, Project Debian ha lanzado nuevas imágenes de instalación de su sistema operativo. La anterior fue 11.4, y ayer, también en sábado, lanzaron Debian 11.5. Esta es la quinta actualización de mantenimiento de Bullseye, e incluye los últimos parches de seguridad, paquetes actualizados y corrección de errores. Project Debian recuerda en cada uno de estos lanzamientos que no es una versión totalmente nueva del sistema operativo, por lo que los usuarios existentes no deberían plantearse realizar una instalación de cero.

Debian 11.5 incluye 53 parches de seguridad, y un total de 58 bugs corregidos en de todo un poco. Combinadas hacen 111 correcciones, a las que habría que sumarle las de los programas en sí, los que también han sido actualizados en los últimos dos meses con nuevas funciones y sus propios parches de seguridad y mantenimiento.

Debian 11.5, nuevo medio de instalación

Junto a Debian 11.5, o mejor dicho paralelamente, también se lanzó Debian 10.13, lo que es la 13ª actualización de mantenimiento de Buster. En cuanto a números, se han añadido 79 parches de seguridad y otros 79 en de todo un poco, lo que hacen un total de 158.

Esta nota de lanzamiento menciona un dato algo más importante, más allá de anunciar el lanzamiento, poner la lista de paquetes actualizados y decir que no es necesario instalar de cero. Es la última actualización que habrá para Buster, y se recomienda subir a Debian 11 tan pronto en cuanto sea posible:

Después de esta publicación puntual, los equipos de seguridad y publicación de Debian dejarán de producir actualizaciones para Debian 10. Los usuarios que deseen seguir recibiendo soporte de seguridad deben actualizarse a Debian 11, o consultar https://ift.tt/5oPIRqU para obtener detalles sobre el subconjunto de arquitecturas y paquetes cubiertos por el proyecto de soporte a largo plazo.

Debian está disponible para todo tipo de arquitecturas y en versiones GNOME, Plasma, Xfce, LXQt, LXDE, Cinnamon y Mate. Los diferentes medios de instalación están disponibles en este enlace. Teniendo en cuenta el mensaje anterior, merece la pena descargar Debian 11.5 para nuevas instalaciones. Los usuarios existentes pueden actualizar todos los paquetes con los comandos sudo apt update && sudo apt dist-upgrade.

from Linux Adictos https://ift.tt/sbj2kAR
via IFTTT

Ya fue liberada la nueva version de NetBeans 15 y estas son sus novedades

NetBeans 15 implementa grandes mejoras de rendimiento y soporte

NetBeans 15 elimina la compatibilidad con Windows 95 y 98

La Apache Software Foundation dio a conocer hace poco que ha lanzado la nueva versión de su IDE «Apache NetBeans 15» que llega con las actualizaciones pertinentes de Java, así como también la integración de mejoras de soporte, entre otras cosas más.

Para quienes desconocen de NetBeans, deben saber que este es un IDE bastante popular que proporciona soporte para lenguajes de programación Java SE, Java EE, PHP, C/C ++, JavaScript y Groovy.

Principales novedades de NetBeans 15

En esta nueva versión que se presenta de NetBeans 15 se destaca que se agregó soporte inicial para Jakarta 9.1 y soporte mejorado para GlassFish, además de que se actualizó el compilador Java incorporado de NetBeans nb-javac (javac modificado) y que se agregó la capacidad de conectarse a la base de datos de Amazon Redshift a través del servicio Amazon Athena en el asistente de conexión.

Otro de los cambios que se destaca de esta nueva versión, es la compatibilidad implementada para la etiqueta «@snippet» para incrustar ejemplos de trabajo y fragmentos de código en la documentación de la API a la que se puede acceder con herramientas de validación, resaltado de sintaxis e integración de IDE.

Además de ello, también se destaca que se ha llevado a cabo una optimización del rendimiento, por ejemplo, se ha acelerado significativamente el trabajo del editor de PHP (se tarda la mitad del tiempo en ejecutar un conjunto de pruebas), se ha acelerado en un 20 % la indexación de los repositorios maven locales y se ha acelerado el trabajo de los editores de Java y JavaScript se ha acelerado.

También se destaca la compatibilidad mejorada con los sistemas de compilación Maven y Gradle. Los componentes para trabajar con Gradle se actualizaron a la versión API 7.5 con soporte para Java 18.

Por otra parte, se ha asignado un depurador para el código Groovy en un módulo separado, además de que el analizador se ha actualizado para el lenguaje Groovy.

Se propone una implementación inicial de la API para la gestión de dependencias de proyectos (Project Dependency API) y se ha realizado una gran parte de las correcciones y mejoras relacionadas con el uso de servidores LSP (Protocolo de servidor de idiomas).

De los demás cambios que se destacan de esta nueva versión:

  • Soporte implementado para el autocompletado de expresiones lambda.
  • Se agregó javadoc para la vista previa de JDK 20.
  • Se agregó la capacidad de usar la opción netbeans.javaSupport.enabled para deshabilitar la compatibilidad con el lenguaje Java en NBLS (NetBeans Language Server).
  • Edición de datos mejorada en formato YAML.
  • Se agregó el elemento ‘Abrir en terminal’ al menú contextual del proyecto.
  • Soporte mejorado para las nuevas características de PHP 8.0 y 8.1.
  • Se agregó compatibilidad con la nueva sintaxis para objetos invocables.
  • Las sugerencias en línea están habilitadas de manera predeterminada.
  • Interfaz de comprobación de expresiones regulares mejorada.
  • Interfaz mejorada para descargar y registrar el JDK.
  • Se elimina la compatibilidad con Windows 95 y 98
  • Interfaz de análisis de pila de llamadas mejorada (Stack Trace).

Finalmente si quieres conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Apache NetBeans 15 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación, la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/WaeUtbA
via IFTTT

LLVM 15.0 llega con mejoras para diferentes backend, mayor soporte y mas

LLVM 15 implementa mejoras de soporte

LLVM 15.0 también incluye una serie de actualizaciones bastante interesantes para C/C++

Después de seis meses de desarrollo, se dio a conocer el lanzamiento del proyecto LLVM 15.0, en el cual se han realizado una gran cantidad de cambios importantes, así como también que se ha añadido el soporte para nuevos procesadores, arquitecturas y más.

Para quienes desconocen de LLVM, deben saber que este es un compilador compatible con GCC (compiladores, optimizadores y generadores de código) que compila programas en un código de bits intermedio de instrucciones virtuales tipo RISC (una máquina virtual de bajo nivel con un sistema de optimización multinivel).

El pseudocódigo generado puede ser convertido por el compilador JIT en instrucciones de máquina justo en el momento de la ejecución del programa.

Principales novedades de LLVM 15.0

En esta nueva versión que se presenta se destaca que se agregó el soporte para los procesadores Cortex-M85, así como para las arquitecturas Armv9-A, Armv9.1-A y Armv9.2-A, extensiones Armv8.1-M PACBTI-M.

Otro de los cambios que se destaca es que se ha agregado un backend experimental de DirectX que admite el formato DXIL (DirectX Intermediate Language) utilizado para los sombreadores de DirectX. El backend se habilita a través de la opción de compilación «-DLLVM_EXPERIMENTAL_TARGETS_TO_BUILD=DirectX».

Libc++ continúa implementando nuevas funciones de los estándares C++20 y C++2b , incluida la finalización de la implementación de la biblioteca «format» y la versión experimental propuesta de la biblioteca «ranges».

Por la parte de los cambios relacionados con Clang 15.0 se menciona que se agregó soporte experimental para el lenguaje similar a C HLSL (Lenguaje de sombreado de alto nivel), que se usa para escribir sombreadores a partir de DirectX 9, así como también la traducción de sombreadores HLSL al formato binario DXIL (Lenguaje intermedio de DirectX) compatible con DirectX 12, así como en el formato SPIR-V utilizado por Vulkan. En el futuro, planean implementar soporte para el formato DXBC (DirectX Bytecode) utilizado en DirectX 9-11. La implementación la proporciona Microsoft y se basa en el compilador DirectX Shader Compiler, abierto en 2017, creado sobre la base de LLVM 3.7.

También se menciona que se continúa con el trabajo para admitir futuros estándares C2X y C++23. Implementado para el lenguaje C: el atributo noreturn , las palabras clave false y true, el tipo _BitInt(N) para enteros de una profundidad de bits dada, las macros *_WIDTH , el prefijo u8 para caracteres UTF-8.

Además de ello, se ha implementado para C++: fusión de módulos, aislamiento ABI de miembros de funciones, inicialización dinámica ordenada de variables no locales en módulo, operadores de índices multidimensionales, auto(x), variables no literales, goto y etiquetas en funciones declaradas como constexpr, secuencias de escape delimitadas, caracteres de escape con nombre.

Para los sistemas basados ​​en la arquitectura x86, se agregó el indicador «-fzero-call-used-regs», que proporciona la puesta a cero de todos los registros de la CPU utilizados en la función antes de devolver el control desde la función. Esta opción permite protegerse contra la fuga de información de las funciones y reducir la cantidad de bloques adecuados para crear dispositivos ROP (programación orientada al retorno) en exploits en aproximadamente un 20 %.

Se ha implementado la aleatorización de la ubicación de la memoria de las estructuras para el código C, lo que complica la extracción de datos de las estructuras en caso de explotación de vulnerabilidades. La aleatorización se activa y desactiva con los atributos randomize_layout y no_randomize_layout, y requiere que la semilla se configure con el indicador «-frandomize-layout-seed» o «-frandomize-layout-seed-file» para garantizar compilaciones repetibles.

De los demás cambios que se destacan:

  • Capacidades ampliadas relacionadas con la compatibilidad con OpenCL y OpenMP. Se agregó soporte para la extensión de OpenCL cl_khr_subgroup_rotate.
  • Backends mejorados para arquitecturas x86, PowerPC y RISC-V.
    Capacidades mejoradas del enlazador LLD y el depurador LLDB.
  • Se agregó el indicador «-fstrict-flex-arrays=<arg>» con el que puede controlar los límites de un elemento de matriz flexible en estructuras (Miembros de matriz flexibl, una matriz de tamaño indefinido al final de la estructura).
  • Se agregó la opción «-Warray-parameter» para advertir sobre la anulación de funciones con declaraciones de argumentos no coincidentes asociadas con matrices de longitud fija y variable.
  • Compatibilidad mejorada con MSVC.
  • Se agregó soporte para la «función #pragma y «#pragma alloc_text» proporcionada en MSVC.
  • Se agregó soporte para banderas /JMC y /JMC compatibles con MSVC.
  • Se agregó el indicador «-m[no-]rdpru» para controlar el uso de la instrucción RDPRU, compatible desde los procesadores AMD Zen2.
  • Se agregó el indicador «-mfunction-return=thunk-extern» para proteger contra la vulnerabilidad RETBLEED , que funciona agregando una secuencia de instrucciones que excluye la participación del mecanismo de ejecución especulativa para saltos indirectos.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/TJSuEYA
via IFTTT

OpenWrt 22.03.0 llega con una nueva app de Firewall, soporte para más de 180 dispositivos y mas

OpenWrt-22.03 añade soporte a 180 dispositivos nuevos

OpenWrt-22.03 es la primera versión estable de la serie

Después de un año de desarrollo, se dio a conocer el lanzamiento de una importante nueva versión de la distribución OpenWrt 22.03.0, dirigida a aplicaciones en varios dispositivos de red, como enrutadores, conmutadores y puntos de acceso.

OpenWrt es compatible con muchas plataformas y arquitecturas diferentes y tiene un sistema de compilación que le permite realizar una compilación cruzada fácil y conveniente, incluidos varios componentes en el ensamblaje, lo que facilita la creación de un firmware listo para usar o una imagen de disco adaptada a tareas específicas con el conjunto deseado de paquetes preinstalados.

Principales novedades de OpenWrt 22.03.0

En esta nueva versión que se presenta de OpenWrt 22.03.0, de manera predeterminada, está habilitada una nueva aplicación de administración de firewall, fw4 (Firewall4), basada en el filtro de paquetes nftables.

La sintaxis de los archivos de configuración para el firewall (/etc/config/firewall) y la interfaz uci no han cambiado: fw4 puede actuar como un reemplazo transparente para el kit de herramientas fw3 basado en iptables utilizado anteriormente. La excepción son las reglas agregadas manualmente (/etc/firewall.user), que deberán reescribirse para nftables (fw4 le permite agregar sus propios bloques de reglas, pero en formato nftables).

Otro de los cambios que se destacan es que el antiguo kit de herramientas basado en iptables se eliminó de las imágenes predeterminadas, pero se puede recuperar usando el administrador de paquetes opkg o el kit de herramientas Image Builder. También se proporcionan los envoltorios iptables-nft, arptables-nft, ebtables-nft y xtables-nft, lo que le permite crear reglas para nftables utilizando la sintaxis de iptables anterior.

Además de ello, también se destaca que se agregó soporte para más de 180 dispositivos nuevos, incluidos 15 dispositivos basados ​​en el chip MediaTek MT7915 compatible con Wi-Fi 6 (IEEE 802.11ax). El número total de dispositivos compatibles ha llegado a 1580.

Se ha continuado con la transferencia de plataformas de destino al uso del subsistema kernel DSA (Distributed Switch Architecture), que proporciona herramientas para configurar y administrar cascadas de conmutadores Ethernet interconectados, utilizando mecanismos para configurar interfaces de red convencionales (iproute2, ifconfig).

DSA se puede usar para configurar puertos y VLAN en lugar de la herramienta swconfig que se ofrecía anteriormente, pero no todos los controladores de conmutador son compatibles con DSA todavía. En la versión propuesta, DSA está habilitado para las plataformas bcm53xx (controladores traducidos para todas las placas), lantiq (SoC basados ​​en xrx200 y vr9) y sunxi (placas Bananapi Lamobo R1). Anteriormente, las plataformas ath79 (TP-Link TL-WR941ND), bcm4908, gemini, kirkwood, mediatek, mvebu, octeon, ramips (mt7621) y realtek se transfirieron a DSA.

La interfaz web de LuCI tiene un modo oscuro, de forma predeterminada, el modo se habilita automáticamente según la configuración del navegador, pero también se puede forzar a habilitar a través del menú «Sistema» -> «Sistema» -> «Idioma y estilo».

Se resolvió el problema del año 2038 causado por un desbordamiento de tipo time_t de 32 bits (el contador de tiempo de época de 32 bits se desbordará el 19 de enero de 2038). En la nueva versión, la rama musl 1.2.x se utiliza como biblioteca estándar, en la que, en arquitecturas de 32 bits, los antiguos contadores de tiempo de 32 bits se reemplazan por los de 64 bits (el tipo time_t se reemplaza por time64_t). En los sistemas de 64 bits, el tipo time64_t se usa inicialmente (el contador se desbordará en 292 mil millones de años). El cambio al nuevo tipo ha cambiado la ABI, lo que requerirá una reconstrucción de todos los programas de 32 bits asociados con musl libc (no se requiere reconstrucción para los programas de 64 bits).

Por otra parte, también podremos encontrar las versiones de paquete actualizadas, incluido el kernel de Linux 5.10.138 con pila inalámbrica cfg80211/mac80211 portada del kernel 5.15.58 (anteriormente se ofrecía el kernel 5.4 con pila inalámbrica de la rama 5.10), musl libc 1.2.3, glibc 2.34, gcc 11.2.0, binutils 2.37, hostapd 2.10, dnsmasq 2.86, dropbear 2022.82, busybox 1.35.0.

Y por último, y no menos importante, se menciona que se han descontinuado las compilaciones para la plataforma arc770 (Synopsys DesignWare ARC 770D).

Si quieres conocer más al respecto sobre los detalles que se integran a esta nueva liberación del firmware OpenWrt 22.03.0 puedes consultar la información en la publicación original en el siguiente enlace.

Descarga la nueva versión de OpenWrt 22.03.0

Las compilaciones de esta nueva versión están preparadas para 35 plataformas diferentes, de las cuales se pueden obtener los paquetes de actualización desde el siguiente enlace.

from Linux Adictos https://ift.tt/94VPLFI
via IFTTT

Ya fue liberada la nueva version de GTK 4.8.0 y llegan con diversas mejoras para Linux

GTK 4.8.0, un kit de herramientas multiplataforma para crear interfaces gráficas de usuario

GTK 4.8.0, un kit de herramientas multiplataforma para crear interfaces gráficas de usuario

Después de ocho meses de desarrollo se dio a conocer el lanzamiento de la nueva versión de GTK 4.8.0, que continúa con el desarrollo de la rama GTK 4.x bajo un nuevo proceso de desarrollo que intenta proporcionar a los desarrolladores de aplicaciones una API estable y compatible durante varios años, que se puede usar sin temor a que las aplicaciones deban volver a trabajarse cada seis meses debido a los cambios de API.

Para quienes desconocen de GTK, debe saber que esta  es una biblioteca de componentes gráficos multiplataforma para desarrollar interfaces gráficas de usuario (GUI)  Está licenciado bajo los términos de la GNU LGPL, por lo que permite la creación de tanto software libre como software privativo.

Principales novedades de GTK 4.8

En esta nueva versión que se presenta, la biblioteca GDK, que proporciona una capa entre GTK y el subsistema de gráficos, ha optimizado la conversión de formatos de píxeles. En sistemas con controladores NVIDIA, la extensión EGL EGL_KHR_swap_buffers_with_damage está habilitada.

La biblioteca GSK, que brinda la capacidad de renderizar escenas gráficas a través de OpenGL y Vulkan, admite el procesamiento de grandes áreas visibles (viewports), además de que se proponen bibliotecas para dibujar glifos utilizando texturas.

Para Linux en Wayland, se implementa soporte para el protocolo «xdg-activation», que permite transferir el enfoque entre diferentes superficies de primer nivel (por ejemplo, al usar xdg-activation, una aplicación puede cambiar el enfoque a otra).

En GTK 4.8 el widget GtkTextView ha reducido la cantidad de situaciones que conducen a redibujados repetidos e implementó la función GetCharacterExtents para determinar el área con un glifo que define un carácter en el texto (una función solicitada por herramientas para personas con discapacidades).

La clase GtkViewport, que se utiliza para organizar el desplazamiento en los widgets, tiene habilitado el modo «desplazarse para enfocar» de forma predeterminada, en el que el contenido se desplaza automáticamente para mantener la vista del elemento que tiene el foco de entrada.

El widget GtkSearchEntry, que muestra el área para ingresar una consulta de búsqueda, ofrece la posibilidad de configurar el retraso entre la última pulsación de tecla y el envío de una señal de cambio de contenido (GtkSearchEntry::search-changed).

Además de ello, también en GTK 4.8 se destacan las capacidades ampliadas del depurador, pues se implementó la visualización de datos de aplicaciones adicionales y se permitió la visualización de las propiedades de PangoAttrList durante la inspección.

También se destaca que el motor CSS ha optimizado la reagrupación de elementos asociados con el mismo padre y permitió el uso de valores no enteros al determinar el tamaño del espacio entre letras.

Para macOS, se agregó soporte para el modo de pantalla completa y la reproducción de video usando OpenGL, así como también la detección de monitores mejorados, se trabajó en configuraciones de monitores múltiples, colocación de ventanas y selección de tamaño para el cuadro de diálogo de archivo, también se permitió que las aplicaciones se ejecutaran en segundo plano.

En Windows, se mejoró la ubicación de las ventanas en las pantallas HiDPI, se agregó una interfaz de detección de color, se implementó la compatibilidad con eventos de rueda de mouse de alta resolución y se mejoró la compatibilidad con el panel táctil.

De los demás cambios que se destacan:

  • Datos de emoji actualizados al conjunto CLDR 40 (Unicode 14).
  • Se agregó soporte para nuevas configuraciones regionales.
  • El comando de captura de pantalla se agregó a la utilidad gtk4-builder-tool para crear una captura de pantalla, que se usa cuando se generan capturas de pantalla para la documentación.
  • La interfaz del selector de fuentes (GtkFontChooser) ha mejorado la compatibilidad con las funciones de formato OpenType.
  • El widget GtkCheckButton ahora tiene la capacidad de asignar su propio widget secundario con un botón.
  • La propiedad «content-fit» se ha agregado al widget GtkPicture para ajustar el contenido a un tamaño de área determinado.
  • El rendimiento de desplazamiento se ha optimizado en el widget GtkColumnView.
  • Se ha instalado la utilidad gtk4-node-editor.
  • Se ha agregado soporte de sonido al backend de ffmpeg.
  • El límite de memoria en el cargador de imágenes JPEG se ha aumentado a 300 MB.
  • Se cambió el estilo de la interfaz del selector de color (GtkColorChooser).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/7ybk0AX
via IFTTT