A drone technician sets out to unlock the secrets of a nearly-abandoned future Earth after finding a crashed spacecraft carrying a mysterious woman.
from New On Netflix USA https://ift.tt/jHu5XmO
via IFTTT

A drone technician sets out to unlock the secrets of a nearly-abandoned future Earth after finding a crashed spacecraft carrying a mysterious woman.
from New On Netflix USA https://ift.tt/jHu5XmO
via IFTTT
Framed for murder after uncovering a privacy scandal, an ethical hacker must evade the police while trying to track down the criminals blackmailing her.
from New On Netflix USA https://ift.tt/1MUGP3k
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
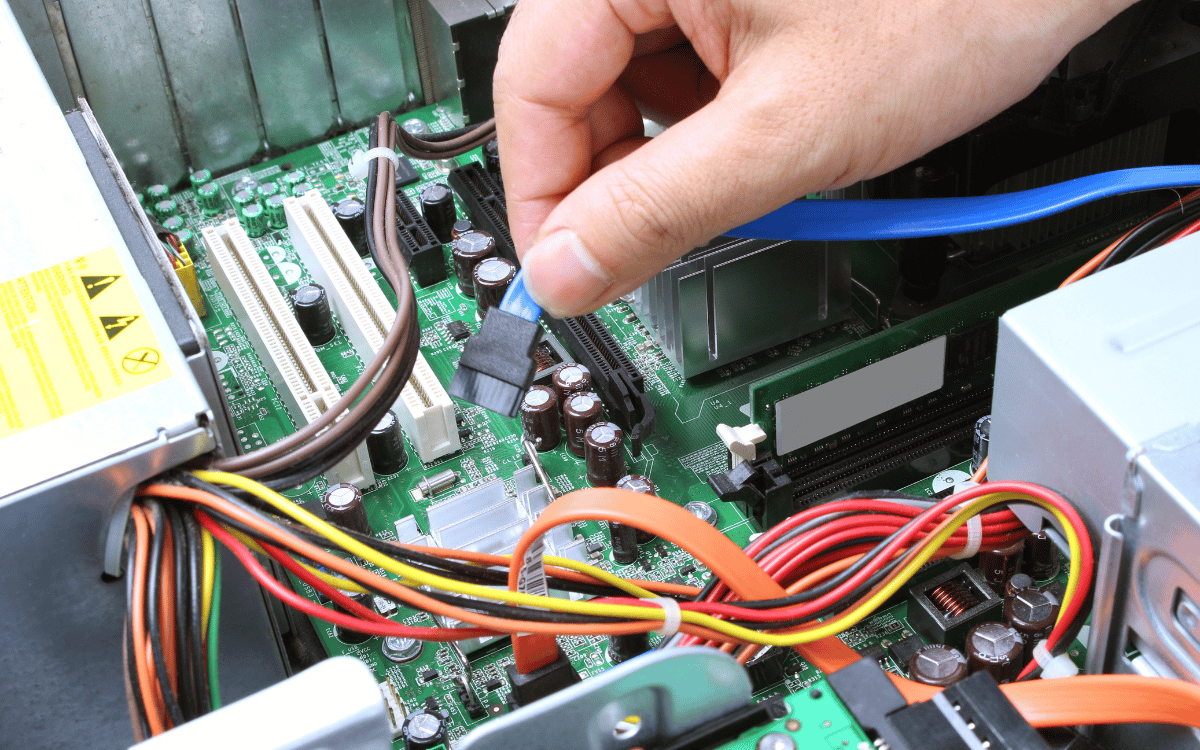
Continuando con las listas que empecé en el artículo anterior, voy a hacer una de software libre para arreglos de ordenador. Hace poco empecé un curso de reparación de PC y encontré que es completamente windowscéntrico y fomenta el uso de herramientas privativas. De ahí que decidí investigar alternativas libres.
Con software libre para arreglos de ordenador me refiero a aplicaciones que recopilan información sobre el hardware, detectan problemas y formatean y clonan discos.
(adsbygoogle = window.adsbygoogle || []).push({});
Es una herramienta pensada para crear imágenes de discos y clonar particiones y discos completos. Sería el equivalente a Norton Ghost o True Image. Viene en tres versiones, una live para equipos individuales y dos versiones de servidor para trabajar con múltiples equipos en forma simultánea.
Para ahorrar tiempo de trabajo, Clonezilla solo clona los bloques utilizados del disco duro.
El nombre de este programa es la abreviatura de Stress Terminal UI. Esta herramienta para Linux se usa desde la terminal por lo que no requiere de un servidor gráfico. Se utiliza para someter al ordenador a trabajo pesado y de esta forma monitorear sus estadísticas. Es posible monitorear equipos en forma remota mediante SSH.
(adsbygoogle = window.adsbygoogle || []).push({});
El programa hace el seguimiento de la temperatura/utilización/frecuencia/potencia de la CPU y lo muestra en forma gráfica en la terminal.
Esta distribución Linux derivada de Debian incluye varias herramientas pensadas para solucionar problemas con Windows y Linux. Desde su asistente podemos restablecer las contraseñas del sistema operativo, restaurar el gestor de arranque y comprobar el sistema de archivos.
Se incluyen, además, herramientas para reparar los discos duros y recuperar archivos borrados.
Esta suite fue creada para recopilar diferente información sobre el equipo y compararla con otros ordenadores. Las pruebas abarcan desde la monitorización del consumo de energía de la batería para dispositivos móviles hasta las pruebas comparativas de trazado de rayos multihilo. Los análisis abarcan la CPU, los gráficos, la memoria del sistema, el almacenamiento en disco y los componentes de la placa base. Disponemos de más de 450 perfiles de prueba y más de 100 conjuntos de pruebas. Si esto no es suficiente, se pueden añadir rápidamente nuevas pruebas.
(adsbygoogle = window.adsbygoogle || []).push({});
Este kit, aunque está liberado bajo la versión 2 de la GNU General Public License, incluye software privativo y que en algunos casos requiere del pago de una licencia. Solo funciona para Windows y tal vez sea por eso por lo que cuenta con nada menos que 5 antivirus; Clam AV, F-Prot, BitDefender, Vexira y Avast.
Otras características son:
Aplicación portable para Windows que nos permite instalar y actualizar controladores de dispositivos aún sin conexión. El programa trabaja con un algoritmo de coincidencia de controladores y se puede utilizar desde un pendrive. Pemite la automatización de todo el procedimiento y es compatible con todas las versiones de Windows a partir de XP.
Es una aplicación para la creación de medios de arranque en pendrives y tarjetas de memoria. Trabaja tanto con imágenes de distribuciones Linux como de Windows.
Este programa monitoriza los sensores de temperatura, la velocidad de los ventiladores, los voltajes, la carga y la velocidad del reloj de un ordenador. El software puede utilizarse con la mayoría de los chips de monitorización de hardware contenidos en las placas base actuales. El monitoreo de la temperatura de la CPU se hace leyendo los sensores de temperatura del núcleo de los procesadores Intel y AMD. Se muestran además los sensores de las tarjetas de video ATI y Nvidia, así como la temperatura del disco duro.
La aplicación es compatible con Linux y las últimas versiones de Windows.
from Linux Adictos https://ift.tt/1MbCTw3
via IFTTT

By April Rubin and Kalley Huang
Some users said they could not access the social media app and had been notified that their accounts were suspended. The company behind the app said Monday evening that the issue had been resolved.
Published: October 30, 2022 at 06:00PM
from NYT Technology https://ift.tt/HXPLpAN
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
En este post voy a enumerar una lista de aplicaciones portables imprescindibles. Por supuesto que se trata de mi opinión y no tienes por qué aceptarla
Cómo expliqué en un artículo anterior, las aplicaciones portables son aquellas que no necesitan instalarse, son muy útiles para tener en un pendrive y utilizarlas en cualquier ordenador o incluso un servicio de almacenamiento en la nube.
(adsbygoogle = window.adsbygoogle || []).push({});
Los lectores de Linux Adictos saben que no soy un fanático de Mozilla, pero si necesito navegar en la web conservando mi privacidad sin dudas que se trata de una buena opción. En Firefox portable es posible instalar algunos complementos, aunque parece que la sincronización de datos entre las versiones portables y normales no funciona del todo.
La versión portable de LibreOffice incluye todas las aplicaciones de la versión normal incluyendo el creador de base de datos y la herramienta de dibujo. La característica distintiva de LibreOffice es su compatibilidad con múltiples formatos de archivos, no solo con los de Microsoft Office sino también con WordPerfect o Lotus. A la hora de exportar puede hacerlo con PDF y Epub entre otros.
Si no necesitas una suite ofimática completa ni compatibilidad perfecta con Microsoft Office y otras suites ofimáticas puedes instalarte estos dos programas del ecosistema GNOME. Abiword es un procesador de textos y Gnumeric una planilla de cálculo. Ambos funcionan en forma independiente.
(adsbygoogle = window.adsbygoogle || []).push({});
Si tienes que probar un sitio web en forma local o mostrárselo a un cliente sin necesidad de subirlo a un servidor, esta es la aplicación que necesitas. XAMPP incluye:
No estoy seguro si habiendo tantos editores de fotos en línea mantener este programa de manipulación de imágenes en la lista se justifica. Aunque siempre hay que tener en cuenta la privacidad. El Gimp tiene todas las funciones de edición que necesitamos además de algunas herramientas básicas de dibujo.
Supongamos que tienes que hacer una transmisión de video en vivo y necesitas un nivel de postproducción mayor al que te puede dar el teléfono celular. Pero, no tienes un ordenador portátil y no estás en casa. OBS Studio permite hacer transmisiones en vivo utilizando algunos de los más populares servicios de streaming y combinando diferentes recursos multimedia.
Si no vas a transmitir en vivo y solo quieres editar videos para subirlos a una plataforma, una excelente opción es OpenShot. Se trata de un editor de video no lineal muy fácil de utilizar. Es posible agregar títulos estáticos y animados e imágenes y aplicar múltiples efectos.
(adsbygoogle = window.adsbygoogle || []).push({});
Es una aplicación para la creación de publicaciones de escritorio. Además, permite la creación de formularios PDF que pueden ser completados e impresos.
Es una herramienta especializada para la creación en forma visual de libros en formato Epub. Admite la incorporación de metadatos, hojas de estilo y contenido multimedia.
Aquí tenemos un portapapeles con características avanzadas. El programa monitoriza el portapapeles del sistema anfitrión y pega el contenido en pestañas personalizadas. Trabaja con todo tipo de formatos y permite etiquetarlos y añadirles notas.
Es un cliente torrent muy liviano, pero con múltiples funciones:
Con este programa podemos crear un pendrive multiarranque conteniendo sistemas operativos y herramientas.
Tal vez el mejor reproductor multimedia del mundo del código abierto. Trabaja con múltiples formatos y convierte los archivos entre ellos.
Además, puede reproducir contenido online y mostrar subtítulos en diferentes formatos.
from Linux Adictos https://ift.tt/1haKRWB
via IFTTT
Outline de Shadowsocks solo es compatible con conjuntos de cifrado AEAD
(adsbygoogle = window.adsbygoogle || []).push({});
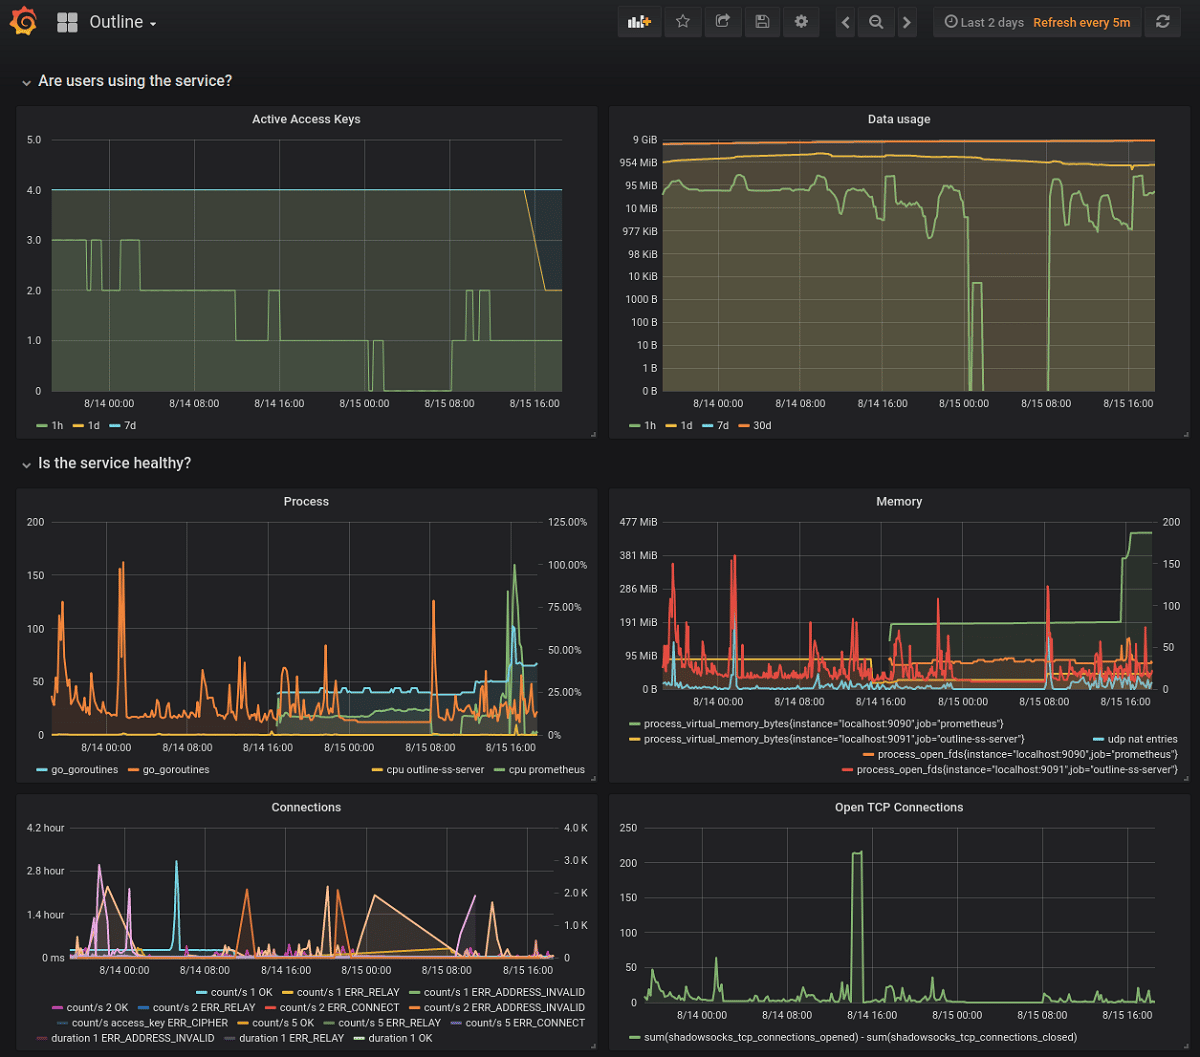
Hace poco se dio a conocer el lanzamiento de la nueva versión del servidor proxy outline-ss-server 1.4, que utiliza el protocolo Shadowsocks para ocultar la naturaleza del tráfico, eludir los cortafuegos y engañar a los sistemas de inspección de paquetes.
El servidor está siendo desarrollado por el proyecto Outline, que además proporciona un enlace de aplicaciones cliente y una interfaz de control que le permite al usuario poder implementar rápidamente servidores Shadowsocks multiusuario basados en el servidor de esquema-ss en entornos de nube pública o en su propio equipo.
(adsbygoogle = window.adsbygoogle || []).push({});
Ademas de ello, es posible administrarlos a través de una interfaz web y organizar el acceso de los usuarios por claves. Jigsaw es responsable del desarrollo y mantenimiento del código., una división dentro de Google creada para desarrollar herramientas para eludir la censura y permitir el libre intercambio de información.
Las diferencias entre outline-ss-server y go-shadowsocks2 se reducen al soporte para conectar múltiples usuarios a través de un solo puerto de red, la capacidad de abrir múltiples puertos de red para recibir conexiones, soporte de reinicio en caliente y actualizaciones de configuración sin interrumpir las conexiones, monitoreo incorporado y herramientas de medición de tráfico basadas en la plataforma prometheus .io.
Cabe mencionar que recientemente, la actividad principal del proyecto Shadowsocks se ha centrado en el desarrollo de un nuevo servidor en el lenguaje Rust, y la implementación de Go no se ha actualizado durante más de un año y está notablemente atrasada en funcionalidad.
(adsbygoogle = window.adsbygoogle || []).push({});
El servidor de esquema-ss también agrega protección contra solicitudes de sondeo y ataques de reproducción de tráfico. Un ataque a través de solicitudes de verificación tiene como objetivo determinar la presencia de un proxy, por ejemplo, un atacante puede enviar conjuntos de datos de diferentes tamaños al servidor Shadowsocks de destino y analizar cuántos datos leerá el servidor antes de determinar un error y cerrar la conexión. . Un ataque de repetición se basa en secuestrar una sesión entre un cliente y un servidor y luego intentar reenviar los datos secuestrados para determinar la presencia de un proxy.
Para protegerse contra ataques a través de solicitudes de verificación, el servidor de outline-ss-server, cuando llegan datos incorrectos, no termina la conexión y no muestra un error, sino que continúa recibiendo información, actuando como una especie de agujero negro. Para protegerse contra la reproducción, los datos recibidos del cliente también se verifican en busca de repeticiones mediante sumas de verificación almacenadas para los últimos miles de secuencias de protocolo de enlace (máximo 40 mil, el tamaño se establece al iniciar el servidor y consume 20 bytes de memoria por secuencia). Para bloquear respuestas repetidas del servidor, todas las secuencias de protocolo de enlace del servidor utilizan códigos de autenticación HMAC con etiquetas de 32 bits.
En términos del nivel de ocultación del tráfico, el protocolo Shadowsocks en la implementación del servidor de esquema-ss está cerca del transporte conectable Obfs4 en la red Tor anónima. El protocolo fue creado para eludir el sistema de censura de tráfico de China (el » Gran Cortafuegos de China «) y le permite ocultar con bastante eficacia el tráfico reenviado a través de otro servidor (el tráfico es problemático de identificar debido a la conexión de una semilla aleatoria y la simulación de un flujo continuo).
SOCKS5 se utiliza como protocolo para las solicitudes de proxy: se inicia un proxy compatible con SOCKS5 en el sistema local, que canaliza el tráfico a un servidor remoto desde el que se ejecutan las solicitudes. El tráfico entre el cliente y el servidor se coloca en un túnel cifrado, ocultando el hecho de que la creación es la tarea principal de Shadowsocks. Se admite la organización de túneles TCP y UDP, así como la creación de túneles arbitrarios, sin limitarse a SOCKS5, mediante el uso de complementos que se asemejan a transportes conectables en Tor.
(adsbygoogle = window.adsbygoogle || []).push({});
Para los interesados en el proyecto, deben saber que Outline-ss-server está escrito en Go y se distribuye bajo la licencia Apache 2.0. Se utiliza como base el código del servidor proxy go-shadowsocks2, creado por la comunidad de desarrolladores de Shadowsocks.
from Linux Adictos https://ift.tt/oyvAO5z
via IFTTT
es un sistema de gestión de bases de datos relacional compatible con ACID, contenida en una relativamente pequeña biblioteca escrita en C
(adsbygoogle = window.adsbygoogle || []).push({});
Los desarrolladores de SQLite están desarrollando un proyecto para implementar la capacidad de compilar la biblioteca en un código WebAssembly intermedio que puede ejecutarse en un navegador web y es adecuado para organizar el trabajo con la base de datos desde aplicaciones web en el lenguaje JavaScript.
El objetivo del proyecto es proporcionar un enlace de JavaScript funcional que sea idéntico en funcionalidad a la API de SQLite. Los desarrolladores web cuentan con una interfaz orientada a objetos de alto nivel para trabajar con datos al estilo de sql.js o Node.js, envolviendo una API C de bajo nivel y una API basada en el mecanismo Web Worker que permite para crear controladores asincrónicos que se ejecutan en hilos separados.
(adsbygoogle = window.adsbygoogle || []).push({});
Para ocultar las complejidades de organizar el trabajo con subprocesos sobre la API basada en Web Worker, también se está desarrollando una variante de la interfaz de programación basada en el mecanismo Promise.
Los datos que las aplicaciones web almacenan en la versión WASM de SQLite pueden localizarse dentro de la sesión actual (perderse después de recargar la página) o persistir en el lado del cliente (persistir entre sesiones).
Para el almacenamiento permanente, se han preparado backends para colocar datos en un sistema de archivos local utilizando OPFS (Origin-Private FileSystem, extensióna la API de acceso al sistema de archivos, actualmente solo disponible en navegadores basados en WebKit y Chromium) y almacenamiento local del navegador basado en las API window.localStorage y window.sessionStorage.
(adsbygoogle = window.adsbygoogle || []).push({});
Cuando se usa localStorage/sessionStorage, los datos se asignan a los almacenamientos de clave/valor apropiados, mientras que cuando se usa OPFS, hay dos opciones: simular un FS virtual usando WASMFS y una implementación separada de sqlite3_vfs que ofrece una capa SQLite VFS basada en OPFS.
El compilador Emscripten se usa para construir SQLite en una representación WASM. El resultado son los archivos sqlite3.js y sqlite3.wasm que puede incluir en su proyecto de JavaScript (ejemplo de HTML y JavaScript).
De los objetivos en concreto de este proyecto se mencionan:
Excepto donde se indique en los no objetivos, proporcione un envoltorio más o menos completo de características para la API C de sqlite3, en la medida en que lo permita la paridad de características de WASM con C. De hecho, proporcione al menos las siguientes API.
(adsbygoogle = window.adsbygoogle || []).push({});
En cuanto a los objetivos no específicos:
El código para la compatibilidad con WebAssembly se ha agregado al repositorio principal del proyecto. A diferencia de la API de WebSQL, que se basa en SQLite, WASM SQLite está completamente aislado del navegador y no afecta su seguridad (Google decidió dejar de admitir WebSQL en Chrome después de varias vulnerabilidades en SQLite que podrían explotarse a través de WebSQL para atacar el navegador).
Finalmente si estás interesado en poder conocer mas al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/ltWKDUE
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Durante ya bastante tiempo Signal ha estado en el foco de varios países, ya que el uso del cifrado de mensajes «para ellos no es bueno», por su parte Signal cree que prohibir el cifrado no sería realista, porque el acceso y el uso del cifrado deberían promover el pleno ejercicio del derecho a la privacidad, a lo cual muchos gobiernos critican el cifrado y han implementado medidas para prevenir o restringir la capacidad de las organizaciones para cifrar datos.
Países como Pakistán, India y Cuba prohíben el cifrado y requieren que las organizaciones obtengan permiso para usar métodos de cifrado.
(adsbygoogle = window.adsbygoogle || []).push({});
El gobierno indio se encuentra entre los que desaprueban el cifrado, creyendo que solo permite que los delincuentes eludan la detección y amenazan la seguridad de la nación y el público. Para algunos analistas, si bien el gobierno indio está equivocado, eso no le ha impedido intentar imponer puertas traseras o prohibir por completo las comunicaciones cifradas.
«Nos esforzamos no solo por mantener privado el contenido de sus mensajes y sus contactos, sino también por recopilar la menor cantidad de datos posible mientras brindamos un servicio funcional», dijo Meredith Whittaker, presidenta de Signal. Nos distinguimos de nuestros competidores por el hecho de que nuestra misión es proporcionar una aplicación privada y que no estamos vinculados de ninguna manera al modelo comercial de vigilancia. Tenemos un modelo muy diferente y una misión muy diferente. »
Signal ha dejado en claro que no cumplirá con ninguna orden que le exija comprometer su encriptación, lo que significa que la amenaza inminente del gobierno indio de socavar la seguridad de sus ciudadanos seguirá siendo discutible si implementa esta legislación.
La Fundación Signal es una asociación sin ánimo de lucro. La aplicación Signal Messenger está bajo el auspicio de esta organización sin fines de lucro y la fundación existe únicamente para respaldar la aplicación de mensajería. Entonces, en términos más coloquiales, podemos pensar en Signal como una organización sin fines de lucro. Esto significa que Signal no tiene accionistas y no tiene capital.
(adsbygoogle = window.adsbygoogle || []).push({});
“Por lo tanto, no tenemos ningún incentivo estructural para priorizar las ganancias y el crecimiento en detrimento de nuestra misión principal. Y no verá venir una salida de mil millones de dólares: no estamos esperando para hacernos ricos y mudarnos a un súper yate. Así que es una estructura diferente, un modelo diferente”, dice Meredith Whittaker.
Signal se basa en un modelo de sostenibilidad que se basa en donaciones y un modelo sin fines de lucro, en lugar de monetizar datos en secreto en segundo plano o participar en el modelo comercial de vigilancia, que es el paradigma dominante en la industria tecnológica. .
“Ese es el caso en toda la industria de la tecnología, pero no tanto en la mensajería. Me gustaría insistir un poco en este punto. Obviamente, hay servicios de mensajería que escanean todo lo que envías en su servicio y luego intentan monetizarte en función de lo que dices. Cada vez que lo escucho me parece una completa locura, pero es su universo”, añade el presidente de Signal.
Por el contrario, los competidores de Signal, como iMessage y WhatsApp, afirman estar completamente encriptados. Obviamente, WhatsApp es propiedad de Facebook y hay mucha controversia al respecto. También hay una conexión con Signal, Brian Acton, quien fue cofundador de WhatsApp y ahora es parte de la junta de Signal. Estos servicios estarían inherentemente encriptados.
WhatsApp utiliza el protocolo de encriptación Signal para encriptar sus mensajes.
“Fue absolutamente una elección visionaria que Brian y su equipo hicieron en ese momento, y los felicito por eso. Pero no puede simplemente hacer eso y detenerse en la protección de mensajes”, dice el presidente de Signal Whittaker.
Por otro lado, WhatsApp recopilaría información sobre el perfil de sus usuarios, foto de perfil, quién habla con quién, quién es miembro de un grupo.
(adsbygoogle = window.adsbygoogle || []).push({});
Estos son metadatos poderosos.
Signal, como se dijo antes, es una organización sin fines de lucro. Ella no tendría acceso a datos como Facebook.
“Evitamos tener acceso a estos datos. No compramos, vendemos ni intercambiamos sus datos. Es un paradigma diferente. No podemos señalar con el dedo a WhatsApp, sin importar cuán inteligente sea su comercialización, y decir que es realmente seguro y privado. Todos estos detalles nos llevan a concluir que no lo es. Bueno, Signal existe precisamente para ese propósito”, dice Meredith Whittaker.
El protocolo Signal y las principales primitivas criptográficas que utiliza para garantizar la confidencialidad y seguridad están abiertos a consulta. Según el presidente de Signal, las personas con capacitación y habilidades especializadas han pasado miles y miles de horas revisando el código de Signal.
“Cada vez que se carga una nueva pieza de código en GitHub, hay personas en los foros de la comunidad de Signal que la miran, la comentan y deducen qué funcionalidad podría derivarse de ella. Hay una comunidad activa y vigilante que verifica las afirmaciones de Signal comparándolas con el código criptográfico y el protocolo que usamos, una y otra vez, dice Whittaker.
from Linux Adictos https://ift.tt/7Hrlxcv
via IFTTT
Este día de Halloween volvemos con algunas historias de terror del mundo de la tecnología. Porque, lo más terrorífico del terror es la innumerable cantidad de secuelas no pedidas. Puedes leer el primer artículo de la serie aquí.
(adsbygoogle = window.adsbygoogle || []).push({});
Esta es una recopilación de historias de diversos orígenes. Todas ellas son reales.
Hace poco descubrí Moovit, una aplicación de mapas que no solo te indica el recorrido del bus sino también por cuál parada estás pasando. Estuve a punto de comprar la versión de pago hasta que tuve que ir a determinada dirección de la capital argentina. Seguí las instrucciones de la aplicación y llegué a cualquier otro lugar menos al que tenía que ir. Un error en la lectura de la API de OpenStreetMap fue el responsable de la confusión.
(adsbygoogle = window.adsbygoogle || []).push({});
En mi caso solo fue una pérdida de tiempo. Pero, a Natalia Lorena Cappetti le costó la vida.
Natalia era una turista argentina de vacaciones en Río de Janeiro (Brasil). Como no conocía la ciudad le pidió a la app de Google Maps que le indicara el mejor camino entre el centro de la ciudad y el monumento del Cristo Redentor. Siguiendo las indicaciones entró en una favela donde su automóvil fue baleado por delincuentes.
Después de un mes de agonía falleció en el hospital.
(adsbygoogle = window.adsbygoogle || []).push({});
Deuda de honor es una novela de Tom Clancy famosa por anticipar un ataque contra Estados Unidos usando aviones comerciales. Eso ocupa unas pocas páginas. El grueso del libro cuenta como se manipuló los sistemas informáticos que automatizan las operaciones bursátiles para hundir la economía.
Aunque no sucedió un ataque a gran escala como el que escribe Clancy, si hubo acontecimientos a pequeña escala que deberían hacernos preguntar lo seguro que está nuestro dinero.
Knight Capital era una de las empresas de servicios financieros más importantes de Estados Unidos. Compraba y vendía grandes cantidades de acciones y su operatoria constituía un 17$% del Nasdaq. Todo esto cambió el 1 de agosto del 2012 cuando sus sistemas informáticos empezaron a comprar y vender enormes cantidades de acciones por su cuenta. Cuando finalmente pudieron pararlos la pérdida había ascendido a 440 millones de dólares. O, si lo prefieren. unos 10 millones de dólares por minuto.
Aparentemente la causa fue un software incorrectamente instalado por un técnico, signifique lo que signifique eso. Knight Capital no pudo continuar en el negocio y fue adquirida por otra empresa.
(adsbygoogle = window.adsbygoogle || []).push({});
Juegos de Guerra es una película basada en un libro. No sé si tiene demasiados méritos cinematográficos, pero lo que es seguro es que nos convirtió en apasionados de la informática a muchos adolescentes de la época. Su argumento es que una inteligencia artificial malinterpreta señales y está a punto de causar la tercera guerra mundial.
Lo terrorífico de esta historia es lo cerca que estuvimos de que la tercera guerra mundial fuera real.
Era el 26 de setiembre de 1983 y el teniente coronel Stanislav Petrov era el encargado de monitorear el sistema de alerta temprana en las afueras de Moscú. Poco después de medianoche sonó la alarma. Un satélite había detectado 5 misiles balísticos lanzados por Estados Unidos.
Petrov no confiaba en los satélites y razonó que si Estados unidos decidiera atacar Rusia lo haría con más de 5 misiles por lo que indicó a sus superiores que se trataba de una falsa alarma. Posteriormente se descubrió que los 5 misiles eran en realidad el reflejo del sol sobre las montañas.
Esta historia podría haber sido perfectamente un capítulo de Law&Order SVU.
Hans Reiser es famoso por haber sido un activo colaborador de proyectos de código abierto. Su trabajo más famoso fue ReiserFS, un sistema de archivos my innovador y utilizado en su época por varias distribuciones Linux.
En el 98 Hans viajó a Rusia en dónde se enamoró de Nina Sharanova con la que terminaría casándose y teniendo dos hijos. El matrimonio duraría hasta el 2004. Ella conseguiría una orden de alejamiento e iniciaría los trámites de divorcio. Tampoco le faltaría tiempo para ponerse de novia con el mejor amigo de Hans.
Nina desapareció de los lugares que solía frecuentar en setiembre del 2006.
Cuando la policía empezó a investigar, concentró como es lógico las miradas en el exmarido. Hans tenía casualmente algunos libros sobre como cometer asesinatos, había lavado el auto (Por adentro) y quitado el asiento del pasajero (Seguramente para que tomara sol). No faltaron algunos restos de sangre.
Estas pruebas y algunas más bastaron para condenarlo a 25 años de prisión, pero obtuvo una reducción de 10 años a cambio de indicar la ubicación del cadáver.
La autopsia indicó que Natalia había sido estrangulada mientras los hijos de la pareja jugaban en la habitación de al lado.
from Linux Adictos https://ift.tt/TD80CXr
via IFTTT
Hoy es Halloween, una buena época para enumerar algunas terroríficas criaturas linuxeras que son partes de las pesadillas que acechan a los amantes del software libre y de código abierto. Porque, puede que lo de pedir caramelos sea una costumbre yanqui, pero, en todas las épocas y culturas hubo fechas para reconocer y enfrentar lo que nos asusta.
(adsbygoogle = window.adsbygoogle || []).push({});
En nuestro caso no se trata de monstruos deformes ni gente con poderes tenebrosos. Pero, la maldad adopta otras formas como la de quienes hacen pactos con el Mal vendiendo sus datos o quienes condenan a los usuarios para toda la eternidad al uso de tecnologías caras y de calidad inferior.
Si eres una persona impresionable, no sigas leyendo.
A diferencia del lobizón no ataca solo los viernes de luna llena. Tenemos que sufrirlo todos los días. Tampoco afecta solo a los séptimos hijos varones ya que no hace distingos entre sexo o ubicación en el árbol genealógico.
(adsbygoogle = window.adsbygoogle || []).push({});
El bobizón probó Linux durante diez minutos en el año 95 y como la impresora no le anduvo a la primera, decidió que no servía para nada. Que buscando en Google hubiera podido solucionar el problema y que Linux tuvo un cuarto de siglo para evolucionar no se le pasa por la cabeza. Lo inviten o no aprovecha cualquier foro, blog o grupo de WhatsApp para explicar por qué Windows es mucho mejor y las razones por la cual nunca podrá instalarle Linux a su tía.
De más está decir que de ninguna manera incluyo en esta categoría a quienes habiendo probado ambos sistemas operativos decidieron que Windows es mejor y expresan su opinión con respeto.
Tiene características comunes con el bobizón pero se diferencia de este en que su motor es la pereza en vez de la necedad. El zombi aprendió a hacer las cosas de una manera y no hay manera de que la cambie.
(adsbygoogle = window.adsbygoogle || []).push({});
Hay dos categorías de zombis, los profesionales y los usuarios domésticos. Los profesionales se pueden encontrar en los servicios de reparación de ordenadores, en los soportes técnicos y entre los diseñadores web.
En el primer caso, si les llevas un ordenador con Linux lo primero que harán es instalarle Windows para hacer las comprobaciones. Comprobaciones realizadas por un software pirateado y publicado en 2007.
Tuve un encontronazo con un zombi en el soporte técnico de mi proveedor de Internet. Como no le quise decir que usaba Linux le contesté que mi sistema operativo era Windows 10 (Llevaba un año de publicado). Su respuesta fue que instalara Windows 8 y volviera a llamarlo. (En Windows 10 el procedimiento se hacía igual que en Windows 8.
El zombi diseñador web tuvo una mutación. En el comienzo, como no quería tomarse la molestia de aprender los estándares web solo hacía sitios compatibles con Internet Explorer y, si intentabas entrar con otro navegador te salía un aviso de que cambiaras a Explorer.
(adsbygoogle = window.adsbygoogle || []).push({});
Un caso famoso fue el de un fabricante de servidores que quiso venderle uno a la empresa desarrolladora del navegador Opera. Cuando los responsables de la compra quisieron acceder a la interfaz web no pudieron. Revisando el código se encontraron con una instrucción que bloqueaba específicamente ese navegador.
El cambio de hábitos en los consumidores los obligó a una adaptación y hoy solo hacen sitios compatibles con Google Chrome.
Tenemos zombis también entre los usuarios domésticos de Linux. Odian la distribución o el software que usan, pero, les da pereza buscar algún otro que se adapte a sus necesidades.
Nuestros vampiros no consumen sangre, pero drenan recursos ya sea emocionales o digitales. En este caso hay dos clases de vampiros, los humanos y las aplicaciones.
El mejor ejemplo de vampiro humano es el que en otro artículo definimos como el niño mimado. En cuanto uno le presta un poco de atención la exigirá en forma completa. Si tiene un problema hay que responderle enseguida y si es posible ir a su casa y hacer todo por él.
Con respecto a los vampiros digitales, afortunadamente en Linux no tenemos algo parecido al Norton Utilities cuya toma de posesión de discos rígidos completos hace palidecer al más curtido de los exorcistas. Sin embargo, el uso de RAM del navegador Google Chrome o de aplicaciones basadas en Electrón los hace ingresar de lleno en la categoría.
En mi opinión, también hay que incluir al gestor de Contenidos WordPress. La manía de los desarrolladores de exigir el uso de complementos no estándares para instalar temas ocupan cada vez más recursos de los servidores.
La viuda negra primero te seduce con promesas de llevarte al paraíso, pero, cuando te das cuenta terminaste en los infiernos. Algunas viudas negras son:
</ul
from Linux Adictos https://ift.tt/RqmN9cV
via IFTTT

