WINE 8.0-rc2 llega en miércoles y con más cambios de lo que se cabría esperar

WINE 8.0-rc2

El pasado 10 de diciembre, cuando se lanzó la primera Release Candidate, recordamos que, en esta fase del desarrollo, WineHQ suele lanzar una nueva RC cada semana. Con esa idea en mente, la segunda debería haber llegado el viernes pasado, pero no llegó. Uno podía pensar que, como últimamente están haciendo las cosas de diferente manera, a lo mejor iban a esperarse dos semanas, pero tampoco. Ayer miércoles lanzaron WINE 8.0-rc2.

Lo que tampoco están haciendo como en lanzamientos pasados es dejar su artículo de información más bien vacío, diciendo sólo que en esta fase del desarrollo sólo se corrigen errores. Sí lo dicen así en lo más destacado, pero más abajo han facilitado una lista con 50 bugs corregidos, y un total de 134 cambios. Todo sea por llevarnos la contraria a los que dábamos por sentado que íbamos a ver lo mismo que en años pasados.

WINE 8.0 llegará a principios de 2023

Entre las correcciones que se han introducido en WiNE 8.0-rc2 podemos destacar algunas que mejoran el soporte para juegos como Unreal Tournament, Silent Hill 2, World of Warcraft, Resident Evil 7, Serious Sam, entre otros.

WINE 8.0-rc2 está disponible desde este enlace. En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.

Una cosa está clara. En esta fase del desarrollo, WineHQ, a no ser que decida dejarme mal, no tardará tanto en lanzar las RC como lo hacía con las versiones de desarrollo. Si lo que deciden es volver a lo que se consideraría normal, porque es lo que han hecho en años pasados, WINE 8.0-rc3 debería llegar el viernes día 30 de diciembre, pero estando en las fechas en las que estamos tampoco se garantiza nada.

En cuanto a la versión estable, llegará a principios de 2023, pero no está claro si lo hará a finales de enero o a principios/mediados de febrero. Cuando decidan entregárnosla, se pondrán a preparar la versión de 2024, lanzando una nueva versión de desarrollo cada dos semanas.

from Linux Adictos https://ift.tt/GAgEXB4
via IFTTT

Two Executives in Sam Bankman-Fried’s Crypto Empire Plead Guilty to Fraud by David Yaffe-Bellany, Matthew Goldstein and Benjamin Weiser


By David Yaffe-Bellany, Matthew Goldstein and Benjamin Weiser

Caroline Ellison, the former chief executive of Alameda Research, and Gary Wang, a founder of FTX, are cooperating in the federal criminal case against Mr. Bankman-Fried.

Published: December 20, 2022 at 06:00PM

from NYT Technology https://ift.tt/M4kFr2D
via IFTTT

SUSE ha publicado el segundo prototipo del ALP, «Punta Baretti»

The Adaptable Linux Platform (ALP), la próxima generación de SUSE

ALP pretende requerir la menor cantidad de intervención posible

SUSE dio a conocer mediante una publicación el segundo lanzamiento prototipo de su nueva distribución SUSE ALP «Punta Baretti» (Plataforma Linux Adaptable), posicionado como continuación del desarrollo de la distribución SUSE Linux Enterprise.

La diferencia clave entre ALP es la división de la base central de la distribución en dos partes: un «sistema operativo host» simplificado para ejecutarse sobre el hardware y una capa de soporte de aplicaciones enfocada en ejecutarse en contenedores y máquinas virtuales.

Sobre SUSE ALP

La arquitectura de ALP se basa en el desarrollo en el «host OS» del entorno, el mínimo necesario para soportar y controlar los equipos. Se propone que todas las aplicaciones y los componentes del espacio de usuario no se ejecuten en un entorno mixto, sino en contenedores separados o máquinas virtuales que se ejecutan sobre el «sistema operativo host» y están aislados entre sí. Esta organización permitirá a los usuarios centrarse en las aplicaciones y los flujos de trabajo abstractos del hardware y el entorno del sistema de bajo nivel.

El producto SLE Micro, basado en los desarrollos del proyecto MicroOS, se utiliza como base para el «sistema operativo host».

De las características del entorno del sistema, se menciona el uso predeterminado de cifrado de disco (FDE, Full Disk Encryption) con la capacidad de almacenar claves en el TPM, la partición root se monta en modo de solo lectura y no cambia durante la operación.

A diferencia de SUSE Linux Enterprise, el desarrollo de ALP se lleva a cabo inicialmente mediante un proceso de desarrollo abierto, en el que las compilaciones intermedias y los resultados de las pruebas están disponibles públicamente para todos, lo que permite a las partes interesadas realizar un seguimiento del trabajo en curso y participar en el desarrollo.

¿Que hay de nuevo en el segundo prototipo de ALP?

En este segundo prototipo lanzado de SUSE ALP podremos encontrar que utiliza el instalador D-Installer, en el que la interfaz de usuario está separada de los componentes internos de YaST y es posible utilizar varias interfaces, incluida una interfaz para administrar la instalación a través de una interfaz web.

La interfaz básica para la gestión de la planta se construye utilizando tecnologías web e incluye un controlador que proporciona acceso a las llamadas de D-Bus a través de HTTP y la propia interfaz web. La interfaz web está escrita en JavaScript utilizando el marco React y los componentes PatternFly.

Para garantizar la seguridad, D-Installer admite la instalación en particiones cifradas y le permite usar el TPM (Trusted Platform Module) para descifrar la partición de arranque, usando claves almacenadas en el chip TPM en lugar de contraseñas. Algunos clientes de YaST (cargador de arranque, iSCSIClient, Kdump, firewall, etc.) se ejecutan en contenedores separados.

Otro de los cambios que se destaca es que se implementan dos tipos de contenedores: contenedores de control para trabajar con YaST en modo de texto, en la GUI y a través de la interfaz web, y contenedores de prueba para mensajes de texto automatizados.

Cabe mencionar que varios módulos también están adaptados para su uso en sistemas con actualizaciones transaccionales. Para la integración con openQA se propone la librería libyui-rest-api con la implementación de la API REST.

Ademas de ello, la ejecución implementada en el contenedor de la plataforma Cockpit, en base a la cual se construye la interfaz web del configurador e instalador y se brinda la posibilidad de utilizar cifrado de disco completo (FDE, Full Disk Encryption) en instalaciones sobre equipos convencionales, y no solo en sistemas de virtualización y sistemas en la nube.

Por otra parte, GRUB2 se utiliza como gestor de arranque principal, ademas que se agregaron configuraciones para implementar contenedores para construir un firewall (firewalld-container) y administración centralizada de sistemas y clústeres (warewulf-container).

Descargar y probar SUSE ALP

Para los interesados en poder probar ALP, deben saber que las compilaciones están preparadas para la arquitectura x86_64. ALP se desarrolla inicialmente mediante un proceso de desarrollo abierto, en el que las compilaciones intermedias y los resultados de las pruebas están disponibles públicamente para todos.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/GkaqZN2
via IFTTT
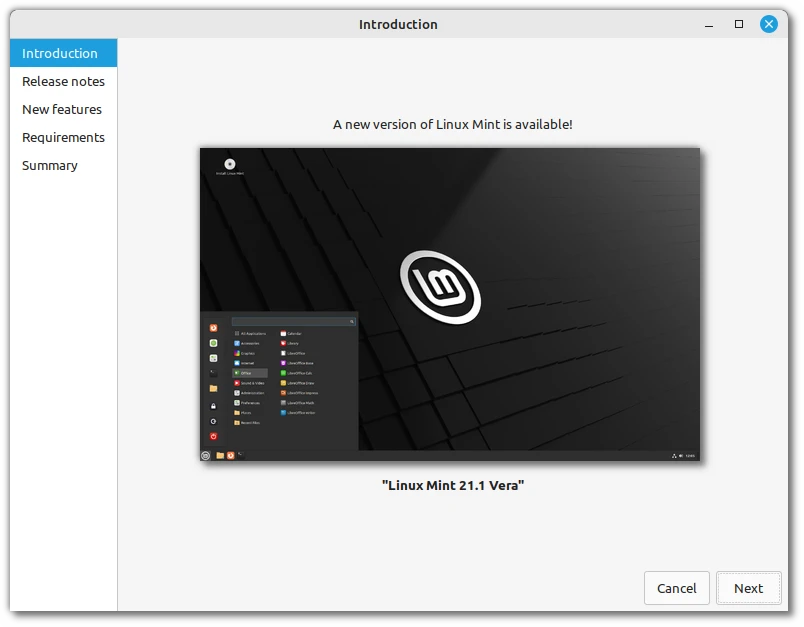
Clem publica la guía para actualizar a Linux Mint 21.1 desde versiones anteriores. Esto debes hacer

Linux-Mint-21.1, actualizar

Ayer mismo, Clement Lefebvre anunció el lanzamiento oficial de Linux Mint 21.1 Vera, y nosotros nos hicimos eco de la noticia. En nuestro artículo avanzábamos que pronto se publicaría la guía oficial para actualizar desde versiones anteriores, que si bien es cierto que es un proceso sencillo para los que ya lo han hecho con anterioridad, también lo es que puede no serlo tanto para los que lo van a hacer por primera vez, y menos si hace poco tiempo que están en Linux.

Por ese motivo, tras cada nuevo lanzamiento se publica esta guía. Es el proceso oficial, y merece la pena esperar a que se publique porque también podrían hablarnos de algún problema conocido y cómo solucionarlo. No ha sido el caso en la guía para subir a Linux Mint 21.1, y nosotros empezamos por decir que ya es posible subir desde Vanessa (21), pero no se menciona nada de otras versiones. El proceso debería ser el mismo en todas las soportadas, pero ahí dejamos el dato.

Pasos para actualizar a Linux Mint 21.1

  1. Hacer una copia de seguridad. El proyecto se hizo cargo de Timeshift y la convirtió en XApp (aplicaciones de Linux Mint) durante el pasado verano en el hemisferio norte, por lo que ya podréis imaginar qué software de copias de seguridad es el que recomiendan. Timeshift hace copias de todo el sistema operativo periódicamente, por lo que todos nuestros datos estarán siempre a salvo siempre y cuando tengamos un disco duro externo o espacio en una partición diferente.
  2. Preparamos la actualización: hay que desactivar el protector de pantalla y actualizar los paquetes del sistema operativo que haya por actualizar, si se da el caso. Siendo una distribución basada en Ubuntu, esto debería ser posible abriendo un terminal y escribiendo el comando «sudo apt update && sudo apt upgrade».
  3. Con la copia de seguridad hecha y todos los paquetes actualizados, en el siguiente paso hay que empezar el proceso de actualización a Linux Mint 21.1. Hay que abrir el gestor de actualizaciones, hacer clic en el botón de refrescar y comprobar si hay alguna nueva versión de mintupdate o mint-upgrade-info. Si las hay, se instalan. Si no, se puede pasar al siguiente punto.
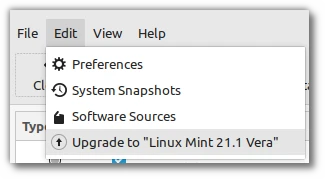
  4. Ahora hay que ejecutar la actualización del sistema eligiendo Editar/Actualizar a «Linux Mint 21.1 Vera» (ver apartado de preguntas frecuentes en el caso de que no aparezca la opción).

Actualizar desde el menú Editar

  1. Se siguen las instrucciones que aparecen en pantalla. El software de actualización es similar a una instalación de sistema operativo de cero, y no tiene pérdida. Básicamente es ir aceptando cada paso. Si durante el proceso se nos pregunta si queremos mantener o sustituir los archivos de configuración, hay que elegir que se sustituyan.

Actualizar a Linux Mint 21.1

  1. Al finalizar el proceso, sólo queda reiniciar.

Recomendaciones y preguntas frecuentes

Lefebvre lo ha puesto como parte del proceso, pero nosotros lo hemos movido a esta sección porque, como él mismo dice, es opcional. Linux Mint 21.1 ha introducido algunos cambios en el diseño. El escritorio, los colores y el cursor son diferentes. En la guía está como penúltimo paso, y se recomienda reiniciar para que todos los cambios se apliquen apropiadamente. Yo prefiero reiniciar, hacer los cambios que me parezcan oportunos y volver a reiniciar. Vale, podéis llamarme manioso.

Para los que prefieran cómo se veía antes, se puede cambiar desde los ajustes de temas. La imagen de Linux Mint 20.2 está disponible con el nombre de «Mint-Y-Legacy.

En el apartado de preguntas frecuentes, Clem explica:

  • Si la actualización no aparece, hay que comprobar que se dispone de las últimas versiones de mintupdate (5.9.6 o superior) y mint-upgrade-info (1.2.0 o superior) y reiniciar el Gestor de Actualizaciones iniciándolo de nuevo desde el menú de aplicaciones.
  • Si las últimas versiones de mintupdate y mint-upgrade-info no están aún disponibles en sus servidores, hay que cambiar a los repositorios por defecto.
  • Esto ocurre raramente, pero si alguna vez nos hemos quedado bloqueados y no hemos podido volver a iniciar sesión, hay que cambiar a consola con CTRL+ALT+F1, iniciar sesión y escribir «killall cinnamon-screensaver» (o «killall mate-screensaver» en MATE). Se usa CTRL+ALT+F7 o CTRL+ALT+F8 para volver a la sesión.

Imágenes e información: blog de Linux Mint.

from Linux Adictos https://ift.tt/u42q8tw
via IFTTT

Pulsar, el editor de textos hackeable que nace tras la muerte de Atom

Editor Pulsar, sucesor de Atom

Cuando empecé a escribir código (el más simple, sólo HTML) y me di cuenta de que podía ser más eficiente, el primer editor de textos más serio que probé fue Atom. Me gustó, pero el soporte y rendimiento me hizo pasarme poco después a Visual Studio Code. El tiempo me dio la razón, ya que GitHub, propiedad de Microsoft, decidió darle la espalda al editor que empezó para centrarse en VSCode. Pero bueno, en general soy alguien al que no le gustan los cambios, y los que disfrutaban con Atom han de saber que va a seguir adelante, pero con otro nombre: Pulsar.

El nombre no se ha puesto al azar, o no completamente. Lo que desarrolló GitHub tenía el nombre de «átomo»,  de la RAE «Partícula indivisible por métodos químicos, formada por un núcleo rodeado de electrones«. Por otra parte, según la definición en Wikipedia, un púlsar es «una estrella de neutrones que gira muy rápido y que está altamente magnetizada«. En ambos casos se han usado nombres que se dan en la ciencia, aunque un átomo sea mucho más pequeño que un púlsar.

Pulsar es compatible con las extensiones de Atom

Desde el pasado 15 de diciembre, Atom se ha movido a un repositorio de sólo lectura, es decir, el código está disponible, pero ya no se pueden entregar cambios. Desde antes de que aquel editor hackeable pasara a mejor vida, algunos de sus desarrolladores formaron equipo para trabajar en algo que llamaron Atom Community, lo que era una clara declaración de intenciones: no permitir que el «átomo» se desvaneciera por completo.

Así, el final de la historia de Atom dejaba «una escena post-creditos», y el público sólo tenía que esperar al anuncio de la continuación de la obra. Esa continuación cambió su título y, al final, el nombre elegido ha sido el de Pulsar. La intención no será que Pulsar sea sólo un Atom con soporte extendido; lo que busca el nuevo equipo de desarrolladores es también evolucionar, es decir, seguir añadiendo funciones para que el editor hackeable recupere, al menos, algo del terreno perdido.

Cómo es en la actualidad el nuevo «editor hackeable»

Sé que Atom/Pulsar no es el único editor con esta característica, pero sí es el que la añade en su presentación o eslogan. Según nos cuentan, está en sus primeras fases, pero ya hay disponible una beta (recibiría el nombre alfa lo que probaran internamente, algo que, de hecho, debe ser así por definición). Es multiplataforma, y en estos momentos no funcionan las actualizaciones automáticas.

En cuanto a los paquetes, una de las primeras y más grandes tareas del equipo de Pulsar ha sido sustituir el repositorio de paquetes cerrado de Atom.io por el suyo propio, de manera que los usuarios puedan seguir descargando desde un ecosistema muy grande. La búsqueda y descarga de paquetes del repositorio es, dicen, totalmente funcional, pero otras funciones para mantener los paquetes no lo son.

Diseño sujeto a cambios

En lo personal, creo que el logotipo seguirá siendo el mismo siempre, pero hay mucho que puede cambiar. Por ejemplo, hay inconsistencias generales que deben ser pulidas. Entre ellas se menciona el logotipo, por lo que cualquier cosa puede terminar siendo diferente cuando se lance la versión estable. Lo de las inconsistencias se entiende cuando se visita su página web, cuando se entra y se ve que el color de fondo es algo así como un gris oscuro azulado, el color principal (texto) es otro gris claro pero en los botones se ve un verde que no termina de encajar. Tampoco termina de encajar la información de las noticias.

En cuanto al editor en sí, a mí me recuerda mucho al Atom que probé, pero lo cierto es que hace ya mucho de aquello y la memoria podría estar jugándome una mala pasada. En lo poco que he probado, no he encontrado la manera de ponerlo en español.

Los usuarios interesados pueden leer más sobre Pulsar en su página de GitHub o en su página web oficial. Como dato, hay una AppImage para los usuarios de Linux.

from Linux Adictos https://ift.tt/JZ7zb5U
via IFTTT