The Horizon 7.8 AT pairs with your tablet or phone, then lets you use whatever workout app you like as you sweat away.
from Gear Latest https://ift.tt/3nmVMEj
via IFTTT

The Horizon 7.8 AT pairs with your tablet or phone, then lets you use whatever workout app you like as you sweat away.
from Gear Latest https://ift.tt/3nmVMEj
via IFTTT
Mystery writer Grace Miller has killer instincts when it comes to motive — and she’ll need every bit of expertise to help solve her sister’s murder.
from New On Netflix USA https://ift.tt/3njJ8Ws
via IFTTT
A dedicated journalist doggedly pursues the truth about a government corruption scandal even as powerful enemies seek to neutralize her reporting.
from New On Netflix USA https://ift.tt/34NAIAl
via IFTTT
When photos of her at a party cause her to lose a scholarship, a student investigates whether something devastating happened to her that night.
from New On Netflix USA https://ift.tt/3FnmtyQ
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
La seguridad es un tema vital en cualquier sistema. Algunos creen que los sistemas *nix son invulnerables a cualquier ataque o que no pueden ser infectados con malware. Y eso es una idea errónea. Siempre hay que mantener la guardia, nada es 100% seguro. Por eso, deberías implementar sistemas que te ayuden a detectar, frenar, o minimizar los daños de un ciberataque. En este artículo verás qué es un IDS y algunos de los mejores para tu distro Linux.

(adsbygoogle = window.adsbygoogle || []).push({});
Un IDS (Intrusion Detection System), o sistema de detección de intrusos, es un sistema de monitorización que detecta actividades sospechosas y genera una serie de alertas para informar de las violaciones (pueden ser detectadas por comparación de firmas de los archivos, escaneo de patrones o anomalías maliciosas, monitorizando comportamiento, configuraciones, tráfico de red …) que se hayan podido producir en el sistema.
Gracias a esas alertas, se puede investigar el origen del problema y tomar medidas adecuadas para remediar la amenaza. Aunque, no detecta todos los ataques, hay métodos de evasión, y tampoco los bloquea, solo informa de ello. Además, si se basa en firmas, las amenazas más recientes (0-day), también pueden escapar y no ser detectadas.
Fundamentalmente, existen dos tipos de IDS:
(adsbygoogle = window.adsbygoogle || []).push({});
Existen varios términos que pueden llevar a confusión, pero que tienen diferencias con un IDS. Algunos de los términos relacionados con la seguridad que también deberías conocer son:

En cuanto a los mejores sistemas IDS que puedes encontrar para GNU/Linux, tienes los siguientes:
from Linux Adictos https://ift.tt/3K5uAU9
via IFTTT
Want a leg up at the word game that everyone’s talking about? These tips can help you dive in more easily.
from Gear Latest https://ift.tt/31V8p1R
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Recientemente se dio a conocer la noticia de que identificaron una nueva vulnerabilidad (ya catalogada bajo el CVE-2021-4204) en el subsistema eBPF (para variar)…
Y es que el subsistema eBPF no ha dejado de ser una gran problemática de seguridad para el Kernel pues fácilmente en lo que fue todo el 2021 se dieron a conocer dos vulnerabilidades por mes y de las cuales hablamos de algunas de ellas aquí en el blog.
(adsbygoogle = window.adsbygoogle || []).push({});
En cuanto a los detalles del actual problema se menciona que la vulnerabilidad detectada permite que un controlador se ejecute dentro del kernel de Linux en una máquina virtual JIT especial y que este a su vez permite que un usuario local sin privilegios obtenga una escalada de privilegios y ejecutar su código a nivel del kernel.
En la descripción del problema, mencionan que la vulnerabilidad se debe a un escaneo incorrecto de los programas eBPF transmitidos para su ejecución, ya que el subsistema eBPF proporciona funciones auxiliares, cuya corrección es verificada por un verificador especial.
Esta vulnerabilidad permite a los atacantes locales aumentar los privilegios en
instalaciones afectadas de Linux Kernel. Un atacante primero debe obtener la
capacidad de ejecutar código con pocos privilegios en el sistema de destino para
explotar esta vulnerabilidad.La falla específica existe en el manejo de los programas eBPF. La cuestión resulta de la falta de validación adecuada de los programas eBPF proporcionados por el usuario antes de ejecutarlos.
Ademas de ello, algunas de las funciones requieren que el valor PTR_TO_MEM se pase como argumento y el verificador debe conocer el tamaño de la memoria asociada con el argumento para evitar posibles problemas de desbordamientos de búfer.
(adsbygoogle = window.adsbygoogle || []).push({});
Mientras que para las funciones bpf_ringbuf_submit y bpf_ringbuf_discard, los datos sobre el tamaño de la memoria transferida no se informan al verificador (es aqui donde el problema comienza), lo que aprovecha el atacante para poder usar para sobrescribir áreas de memoria fuera del límite del búfer al ejecutar un código eBPF especialmente diseñado.
Un atacante puede aprovechar esta vulnerabilidad para escalar privilegios y ejecutar código en el contexto del kernel. TENGA EN CUENTA que bpf sin privilegios está deshabilitado de forma predeterminada en la mayoría de las distribuciones.
Se menciona que para que un usuario pueda llevar a cabo un ataque, el usuario debe poder cargar su programa BPF y muchas distribuciones recientes de Linux lo bloquean de forma predeterminada (incluido el acceso sin privilegios a eBPF ahora está prohibido de forma predeterminada en el propio kernel, a partir de la versión 5.16).
Por ejemplo, se menciona que la vulnerabilidad puede ser explotada en la configuración por defecto en una distribucion que aún es bastante utilizada y sobre todo muy popular como lo es Ubuntu 20.04 LTS, pero en los entornos como Ubuntu 22.04-dev, Debian 11, openSUSE 15.3, RHEL 8.5, SUSE 15-SP4 y Fedora 33, solo se manifiesta si el administrador ha establecido el parámetro kernel.unprivileged_bpf_disabled en 0.
Actualmente, como solución alternativa para bloquear la vulnerabilidad, se menciona que se puede evitar que los usuarios sin privilegios ejecuten programas BPF ejecutando en una terminal el comando:
(adsbygoogle = window.adsbygoogle || []).push({});
sysctl -w kernel.unprivileged_bpf_disabled=1
Finalmente, cabe mencionar que el problema ha aparecido desde el kernel de Linux 5.8 y permanece sin parches (incluida la versión 5.16) y es por ello que el código de explotación se retrasará durante 7 días y se publicará a las 12:00 UTC, es decir el 18 de enero de 2022.
Con ello se pretende dar el tiempo suficiente para que los parches correctivos sean puestos a disposición de los usuarios de las diferentes distribuciones de linux dentro de los canales oficiales de cada una de estas y tanto desarrolladores como usuarios puedan corregir dicha vulnerabilidad.
Para quienes estén interesados en poder conocer sobre el estado de la formación de actualizaciones con la eliminación del problema en alguna de las principales distribuciones, deben saber que se pueden rastrear desde estas páginas: Debian, RHEL, SUSE, Fedora, Ubuntu, Arch.
Si estás interesado en poder conocer más al respecto sobre la nota, puedes consultar el comunicado original en el siguiente enlace.
from Linux Adictos https://ift.tt/3GpD8mE
via IFTTT
It’s time to hibernate. Stay comfy with these discounts on bedding and cold-weather gear.
from Gear Latest https://ift.tt/3foPLlP
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Project Zomboid es un prometedor videojuego de temática zombie que ha estado muchos años en Early Access. Pero finalmente ha llegado, y lo ha hecho por la puerta grande, sumando ya varias decenas de miles de jugadores. Pero eso no es todo, tras el lanzamiento de la última versión (Build 41), los desarrolladores se han marcado una hoja de ruta muy ambiciosa, y que comienza ya en 2022.
Dejando atrás el retraso, Project Zomboid quiere ahora sorprender a los usuarios añadiendo muchas novedades de NPC. Para conseguir desarrollar todo lo que está por llegar, se han dividido en varios equipos para poder estar trabajando en varias cosas de forma simultánea. Uno de los equipos creados se encargará precisamente de esas novedades de NPC.
(adsbygoogle = window.adsbygoogle || []).push({});
NPC ha sido algo de lo que más han echado en falta muchos jugadores, y de las cosas que más se solicitaban al desarrollador. Por eso se han puesto manos a la obra. Además, también han dado a conocer que otro equipo se encargará exclusivamente del desarrollo de las builds, trabajando en este momento en la futura Build 42 de Project Zomboid. De esa forma, acelerarán el proceso y la lanzarán tan pronto como puedan.
Parece que los NPCs tardarán algo más en llegar. Pero la Build 42 ya será un cambio bastante impresionante. Se tiene previsto que en esa versión haya una enorme ampliación del árbol tecnológico. Con ello potenciarán el potencial de creación de forma significante, permitiendo a los jugadores crear con un sin fin de posibilidades.
Por supuesto, tampoco se descuidarán otros detalles, como la corrección de algunos errores que pudiera haber en lanzamientos anteriores, optimizaciones para mejorar la fluidez y experiencia del videojuego, etc. ¿Cumplirán esta vez con la hoja de ruta a tiempo?
(adsbygoogle = window.adsbygoogle || []).push({});
Comprar Project Zomboid – Tienda Steam
Más información – Sitio web oficial
Hoja de ruta de Project Zomboid – Ver aquí
from Linux Adictos https://ift.tt/3zVwUbB
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
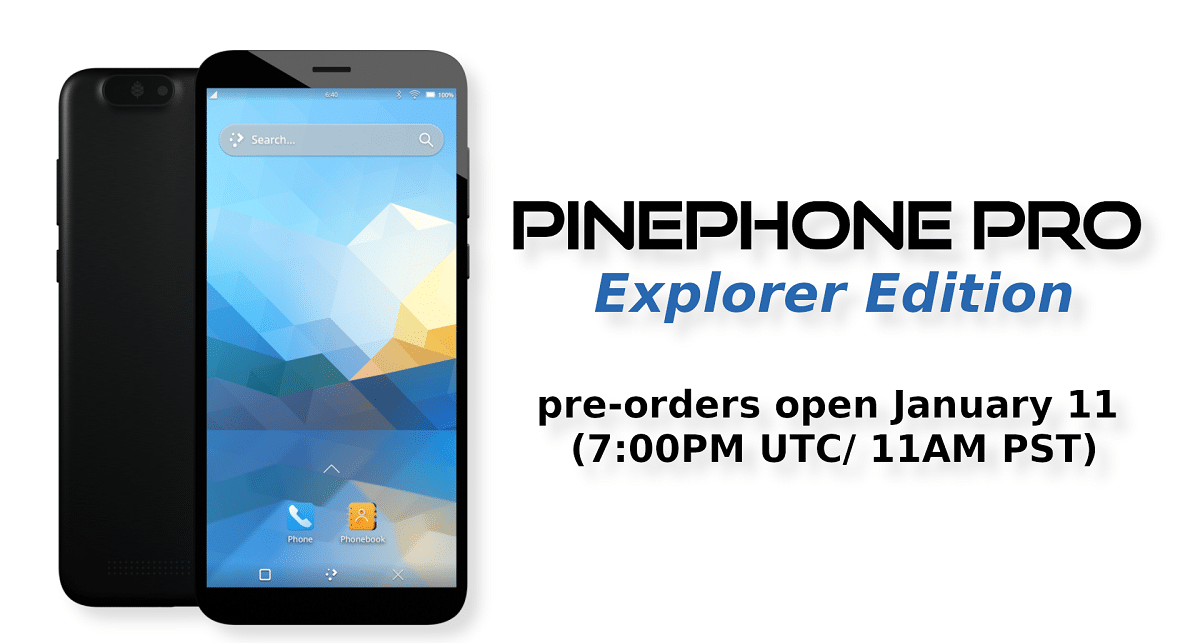
La comunidad Pine64, dedicada a la creación de dispositivos abiertos, anunció la noticia de que ya empezó a recibir pedidos anticipados del «PinePhone Explorer Pro Edition».
El PinePhone Pro continúa posicionándose como un dispositivo para entusiastas que están cansados de Android e iOS y desean un entorno completamente controlado y seguro basado en plataformas Linux abiertas alternativas.
(adsbygoogle = window.adsbygoogle || []).push({});
PinePhone está construido sobre la base de Rockchip RK3399S SoC con dos núcleos ARM Cortex-A72 y cuatro núcleos ARM Cortex-A53 que funcionan a 1,5 GHz, así como una GPU ARM Mali T860 de cuatro núcleos (500 MHz).
El chip RK3399S se implementó específicamente para PinePhone Pro en colaboración con los ingenieros de Rockchip e incluye mecanismos adicionales de ahorro de energía y un modo de suspensión especial que permite recibir llamadas y SMS.
El dispositivo está equipado con 4 GB de RAM, 128 GB eMMC (interno) y dos cámaras (OmniVision OV5640 de 5 Mpx y Sony IMX258 de 13 Mpx). A modo de comparación, el primer PinePhone venía con 2 GB de RAM, 16 GB de eMMC y cámaras de 2 y 5 Mpx.
(adsbygoogle = window.adsbygoogle || []).push({});
Los pedidos anticipados de PinePhone Pro Explorer Edition se abren hoy, 11 de enero (7:00 p. m. UTC/11 a. m. PST) y habrá una ventana de pedido de 6 días para las entregas de enero/principios de febrero . Los pedidos anticipados realizados a partir del 18 de enero se enviarán por primera vez una vez que el equipo regrese de sus vacaciones.
Al igual que en el modelo anterior, se utilizó una pantalla IPS de 6 pulgadas con una resolución de 1440×720, pero está mejor protegida gracias al uso de Gorilla Glass 4. PinePhone Pro es totalmente compatible con complementos en lugar de la carcasa trasera, lanzado anteriormente para el primer modelo (para el cuerpo de PinePhone Pro y PinePhone casi indistinguibles).
Del relleno del PinePhone Pro, también se puede observar Micro SD (con soporte para cargar desde una tarjeta SD), un puerto USB-C con USB 3.0 y una salida de video combinada para conectar un monitor, Wi-Fi 802.11 ac, Bluetooth 4.1, GPS, GPS-A, GLONASS, UART (a través de conector para auriculares), batería de 3000 mAh (carga rápida de 15 W).
Al igual que en el primer modelo, el nuevo dispositivo permite desactivar por hardware LTE/GPS, WiFi, Bluetooth, cámaras y micrófono y con dimensiones 160.8×76.6 x 11.1 mm (2 mm más delgado que el primer PinePhone).
El rendimiento del PinePhone Pro es comparable al de los teléfonos inteligentes Android de gama media actuales y es aproximadamente un 20 % más lento que el del portátil Pinebook Pro. Con un teclado, un mouse y un monitor conectados, el PinePhone Pro se puede usar como una estación de trabajo portátil adecuada para ver videos de 1080p y realizar tareas como edición de fotos y suites de oficina.
(adsbygoogle = window.adsbygoogle || []).push({});
De forma predeterminada, PinePhone Pro se envía con la distribución Manjaro Linux y un entorno de usuario KDE Plasma Mobile. El firmware utiliza el kernel habitual de Linux (los parches necesarios para admitir el relleno del hardware se incluyen en el kernel principal) y controladores de código abierto.
Paralelamente, tambien cabe destacar que cuenta con las compilaciones alternativas con firmware basado en plataformas como postmarketOS, UBports, Maemo Leste, Manjaro, LuneOS, Nemo Mobile, Arch Linux, NixOS, Sailfish, OpenMandriva, Mobian yDanctNIX que se puede instalar o descargar desde una tarjeta SD.
La estructura incluye aplicaciones como KDE Connect para emparejar su teléfono con un escritorio, visor de documentos Okular, reproductor de música VVave, visores de imágenes, Koko y Pix, notas de referencia del sistema Buho, planificador de calendario calindori, administrador de archivos el Index, el administrador de aplicaciones el discover, el programa de envío de SMS Spacebar, plasma agenda, plasma-dialer, navegador plasma-angelfish y Spectral messenger.
Se espera que los pedidos anticipados enviados antes del 18 de enero se envíen a fines de enero o principios de febrero.
Para pedidos posteriores al 18 de enero, la entrega se retrasará hasta el final del Año Nuevo chino. El costo del dispositivo es de $ 399, que es más del doble del precio del primer modelo de PinePhone, pero el aumento de precio se justifica por una importante actualización de hardware.
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/3njUQQS
via IFTTT

